
Perimeterbasierte Sicherheit verliert zunehmend an Bedeutung. In modernen Umgebungen werden Zugriffsentscheidungen anhand der Identität und nicht mehr anhand des Netzwerkstandorts getroffen. Das Management der Identitätssicherheit konzentriert sich auf die kontinuierliche Bewertung dieser Identitäten, das Verständnis ihrer Risiken und die Gewährleistung eines jederzeit angemessenen Zugriffs.
Verständnis des Identitätssicherheitsstatusmanagements
Um die Definition des Identitätssicherheits-Posture-Managements besser zu verstehen, ist es hilfreich, es als eine Weiterentwicklung der Identitätssicherheit und nicht als eine eigenständige Tool-Kategorie zu betrachten.
Identity Security Posture Management (ISPM) ist eine Disziplin, die es Organisationen ermöglicht, den Sicherheitsstatus von Identitäten über Systeme, Anwendungen und Infrastrukturen hinweg zu bewerten, zu überwachen und zu verbessern.
Im Gegensatz zu herkömmlichen Identitätslösungen, die sich auf Bereitstellung oder Authentifizierung konzentrieren, arbeitet ISPM (Identity Security Posture Management) kontinuierlich. Es analysiert das Verhalten von Identitäten, die damit verbundenen Zugriffsrechte und deren Übereinstimmung mit den Sicherheitsrichtlinien. Diese fortlaufende Bewertung ermöglicht es Teams, Risikosituationen zu erkennen, die statische Kontrollen üblicherweise übersehen.
Auf strategischer Ebene liefert das Management der Identitätssicherheit drei zentrale Ergebnisse:
- kontinuierliche Transparenz hinsichtlich der Offenlegung von Identitäten in verschiedenen Umgebungen
- Kontextuelle Risikoanalyse auf Basis von Zugriffsmustern und Konfigurationen
- automatisierte Durchsetzungsmechanismen zur Reduzierung übermäßigen oder unnötigen Zugriffs
Dadurch rückt bei ISPM die Verwaltung von Identitäten in den Hintergrund, während es gleichzeitig um die Bewältigung von Identitätsrisiken in großem Umfang geht.
Warum das Management der Identitätshaltung im Jahr 2026 von entscheidender Bedeutung ist
Identitätsbezogene Bedrohungen sind keine Ausnahmefälle mehr. Sie stellen einen dominanten Angriffsvektor dar. Branchenberichten zufolge wird es bis 2026 bereits einen massiven Anstieg von Datenschutzverletzungen geben, wobei 69 % der Unternehmen unzureichende Identitätssicherheit als Grund angeben.
Kompromittierte Zugangsdaten, Phishing-Angriffe und der Missbrauch privilegierter Konten sind weiterhin in einem erheblichen Teil der gemeldeten Sicherheitsvorfälle zu finden.
Mehrere strukturelle Veränderungen erklären diesen Trend:
Angriffe basierend auf Anmeldeinformationen: Angreifer priorisieren Anmeldeinformationen, da diese legitime Zugriffswege bieten. Einmal erlangt, ermöglichen sie die seitliche Ausbreitung im Netzwerk, ohne herkömmliche Perimeterverteidigungen auszulösen.
Identitätswüste: Unternehmen arbeiten heute mit SaaS-Plattformen, Cloud-Anbietern und internen Systemen. Jede Umgebung führt zu neuen Identitäten, Rollen und Zugriffsbeziehungen. Mit der Zeit entsteht so eine fragmentierte und schwer zu verwaltende Identitätslandschaft.
Konfigurationsabweichungen: Berechtigungen ändern sich häufig. Benutzer wechseln ihre Rollen, Projekte entwickeln sich weiter und Systeme werden mit neuen Tools integriert. Ohne kontinuierliche Überprüfung weichen Zugriffsrechte schnell von den beabsichtigten Richtlinien ab.
Die Einschränkung vieler bestehender Ansätze liegt in ihrer Abhängigkeit von periodischen Überprüfungszyklen. Vierteljährliche Zertifizierungen oder manuelle Audits können mit den Veränderungen in Echtzeit nicht Schritt halten. Genau hier setzt das Identity Security Posture Management (ISPM) an.
Mit einem auf die Körperhaltung ausgerichteten Ansatz können Organisationen Folgendes erreichen:
- Risikoreiche Berechtigungen erkennen, bevor sie ausgenutzt werden.
- Gewährleisten Sie die konsequente Durchsetzung der Zugangsrichtlinien.
- Anomalien im Authentifizierungs- und Autorisierungsverhalten identifizieren
- Passen Sie die Identitätskontrollen durch kontinuierliche Validierung an die Zero-Trust-Prinzipien an.
Wie das Management des Identitätssicherheitsstatus funktioniert
ISPM verfolgt ein Lebenszyklusmodell, das den Fokus auf kontinuierliche Verbesserung statt auf einmalige Konfiguration legt.
1. Ermitteln: Der erste Schritt besteht darin, ein vollständiges Inventar aller Identitäten zu erstellen. Dies umfasst Mitarbeiter, Partner, Auftragnehmer, Servicekonten, APIs und Workloads. Ohne diese Grundlage bleibt die Risikoanalyse unvollständig.
2. Bewertung: Jede Identität wird anhand ihrer Zugriffsebene, Berechtigungsbeziehungen, Authentifizierungsmethoden und Verhaltensmuster bewertet. Risikobewertungsmodelle helfen dabei, zu priorisieren, welche Identitäten sofortige Aufmerksamkeit erfordern.
3. Kontinuierliche Überwachung: Die fortlaufende Überwachung stellt sicher, dass Änderungen bei Zugriffsrechten, Konfigurationen oder Verhalten umgehend erkannt werden. Dies ist unerlässlich, um Rechteausweitungen, inaktive Konten oder Richtlinienverstöße zu identifizieren.
4. Behebung: Sobald Risiken identifiziert sind, passen Behebungsprozesse Berechtigungen an, setzen Richtlinien durch oder lösen Warnmeldungen aus. Automatisierung spielt hier eine entscheidende Rolle, um Reaktionszeiten und operativen Aufwand zu reduzieren.
Schlüsselkomponenten des Identitätssicherheits-Statusmanagements
Ein funktionales Programm zur Verwaltung der Identitätssicherheit basiert auf eng miteinander verbundenen Funktionen, die über statische Identitätskontrollen hinausgehen. Jede Komponente trägt zu kontinuierlicher Transparenz, Risikobewertung und Zugriffskorrektur bei.
- Identitätsermittlung und Inventarisierung
Ausgangspunkt ist vollständige Transparenz. Unternehmen benötigen ein einheitliches Verzeichnis aller Identitäten über Cloud-Plattformen, SaaS-Anwendungen, On-Premise-Systeme und Hybridumgebungen hinweg. Dies umfasst Benutzer, externe Mitarbeiter, Servicekonten, APIs und Workloads. Ohne diese Grundlage ist die Risikoanalyse unvollständig, da unbekannte Identitäten weder gesichert noch kontrolliert werden können.
- Risikobewertung und -bewertung
Nicht alle Identitäten bergen das gleiche Risiko. ISPM-Plattformen bewerten Identitäten anhand von Berechtigungsstufen, Zugriffsumfang, Authentifizierungsstärke und Verhaltenssignalen. Der Kontext ist hierbei entscheidend. Eine Identität mit moderatem Zugriff, aber schwacher Authentifizierung kann riskanter sein als ein Konto mit hohen Berechtigungen und strengen Kontrollen. Die Risikobewertung hilft Teams, Behebungsmaßnahmen zu priorisieren, anstatt alle Identitäten gleich zu behandeln.
- Anspruchsverwaltung
Berechtigungen definieren, worauf eine Identität zugreifen kann und wie. ISPM-Systeme bilden diese Berechtigungen detailliert ab, einschließlich direkter Zuweisungen, vererbter Gruppenzugehörigkeiten, rollenbasierter Zugriff und indirekter Berechtigungspfade.
Diese Analyse zeigt Folgendes:
- übermäßige Berechtigungen, die über die Stellenanforderungen hinausgehen
- Nicht verwendete Zugriffsrechte, die sicher entfernt werden können
- widersprüchliche Privilegienkombinationen, die gegen den Grundsatz der Funktionstrennung verstoßen.
Das Prinzip der minimalen Berechtigungen wird durch den Vergleich der gewährten Zugriffsrechte mit den tatsächlichen Nutzungsmustern durchgesetzt. Berechtigungen, die nie genutzt werden, kommen sofort infrage, um entzogen zu werden.
- MFA und Erkennung von Authentifizierungslücken
Die Authentifizierung bleibt ein zentraler Kontrollpunkt, ist aber oft lückenhaft. ISPM identifiziert Identitäten, denen starke Authentifizierungsmechanismen wie die Multi-Faktor-Authentifizierung (MFA) fehlen oder die auf schwächere Methoden setzen. Diese Sicherheitslücken sind besonders kritisch für privilegierte und extern zugängliche Konten, da bereits ein einziges kompromittiertes Benutzerkonto zu weitreichenden Zugriffsrechten führen kann.
- Kontinuierliche Haltungsüberwachung
Identitätsrisiken sind dynamisch. Zugriffsrechte ändern sich, Rollen entwickeln sich weiter und neue Integrationen bergen zusätzliche Risiken. Die kontinuierliche Überwachung verfolgt diese Veränderungen in Echtzeit und identifiziert Anomalien wie Rechteausweitung, die Reaktivierung inaktiver Konten oder Abweichungen von erwarteten Zugriffsmustern. So wird sichergestellt, dass Risiken erkannt werden, sobald sie entstehen, und nicht erst im Rahmen geplanter Überprüfungen.
- Automatisierte Abhilfe-Workflows
Erkennung ohne Gegenmaßnahmen führt zu operativen Engpässen. ISPM-Plattformen integrieren die Automatisierung von Abläufen zur Risikobehebung , die Berechtigungen anpassen, Richtlinien durchsetzen oder Genehmigungsprozesse auslösen. Dies reduziert manuelle Eingriffe und verkürzt die Zeit zwischen Risikoidentifizierung und -behebung.
- Compliance-Berichterstattung und Auditvorbereitung
Identitätsdaten müssen in Nachweise umgewandelt werden, die den regulatorischen Rahmenbedingungen entsprechen. ISPM-Systeme führen detaillierte Prüfprotokolle über Zugriffsentscheidungen, die Durchsetzung von Richtlinien und Korrekturmaßnahmen. Sie generieren außerdem strukturierte Berichte, die Standards wie SOC 2, ISO 27001, PCI DSS, HIPAA und DSGVO entsprechen. Dadurch wird die Einhaltung von Vorschriften von einer periodischen Aktivität zu einem kontinuierlichen Prozess.
- Governance nicht-menschlicher Identitäten
Ein wesentlicher Teil moderner Umgebungen besteht aus Identitäten, die nicht an einzelne Benutzer gebunden sind. Dazu gehören Dienstkonten, Maschinenidentitäten, Container und Anwendungsworkloads.
Eine wirksame Regierungsführung in diesem Bereich umfasst:
- Verfolgung von Lebenszyklusereignissen wie Bereitstellung und Aufhebung der Bereitstellung
- Beschränkung der Berechtigungen auf das, was betrieblich erforderlich ist
- Überwachung auf übermäßigen oder ungenutzten Zugriff
- Durchsetzung strenger Zugriffskontrollen und Berechtigungsverwaltung
Diese nicht-menschlichen Identitäten agieren oft mit weitreichenden Privilegien und geringer Aufsicht, was sie zu einem begehrten Ziel macht, wenn man sie unbeaufsichtigt lässt.
Zusammen definieren diese Komponenten die praktische Funktionsweise des Identitätssicherheitsmanagements. Beim Vergleich von Anbietern von Identitätssicherheitsmanagement-Lösungen empfiehlt es sich, auf Lösungen zu achten, die diese Funktionen nachweisen.
ISPM vs. IAM vs. IGA vs. PAM: Was ist der Unterschied?
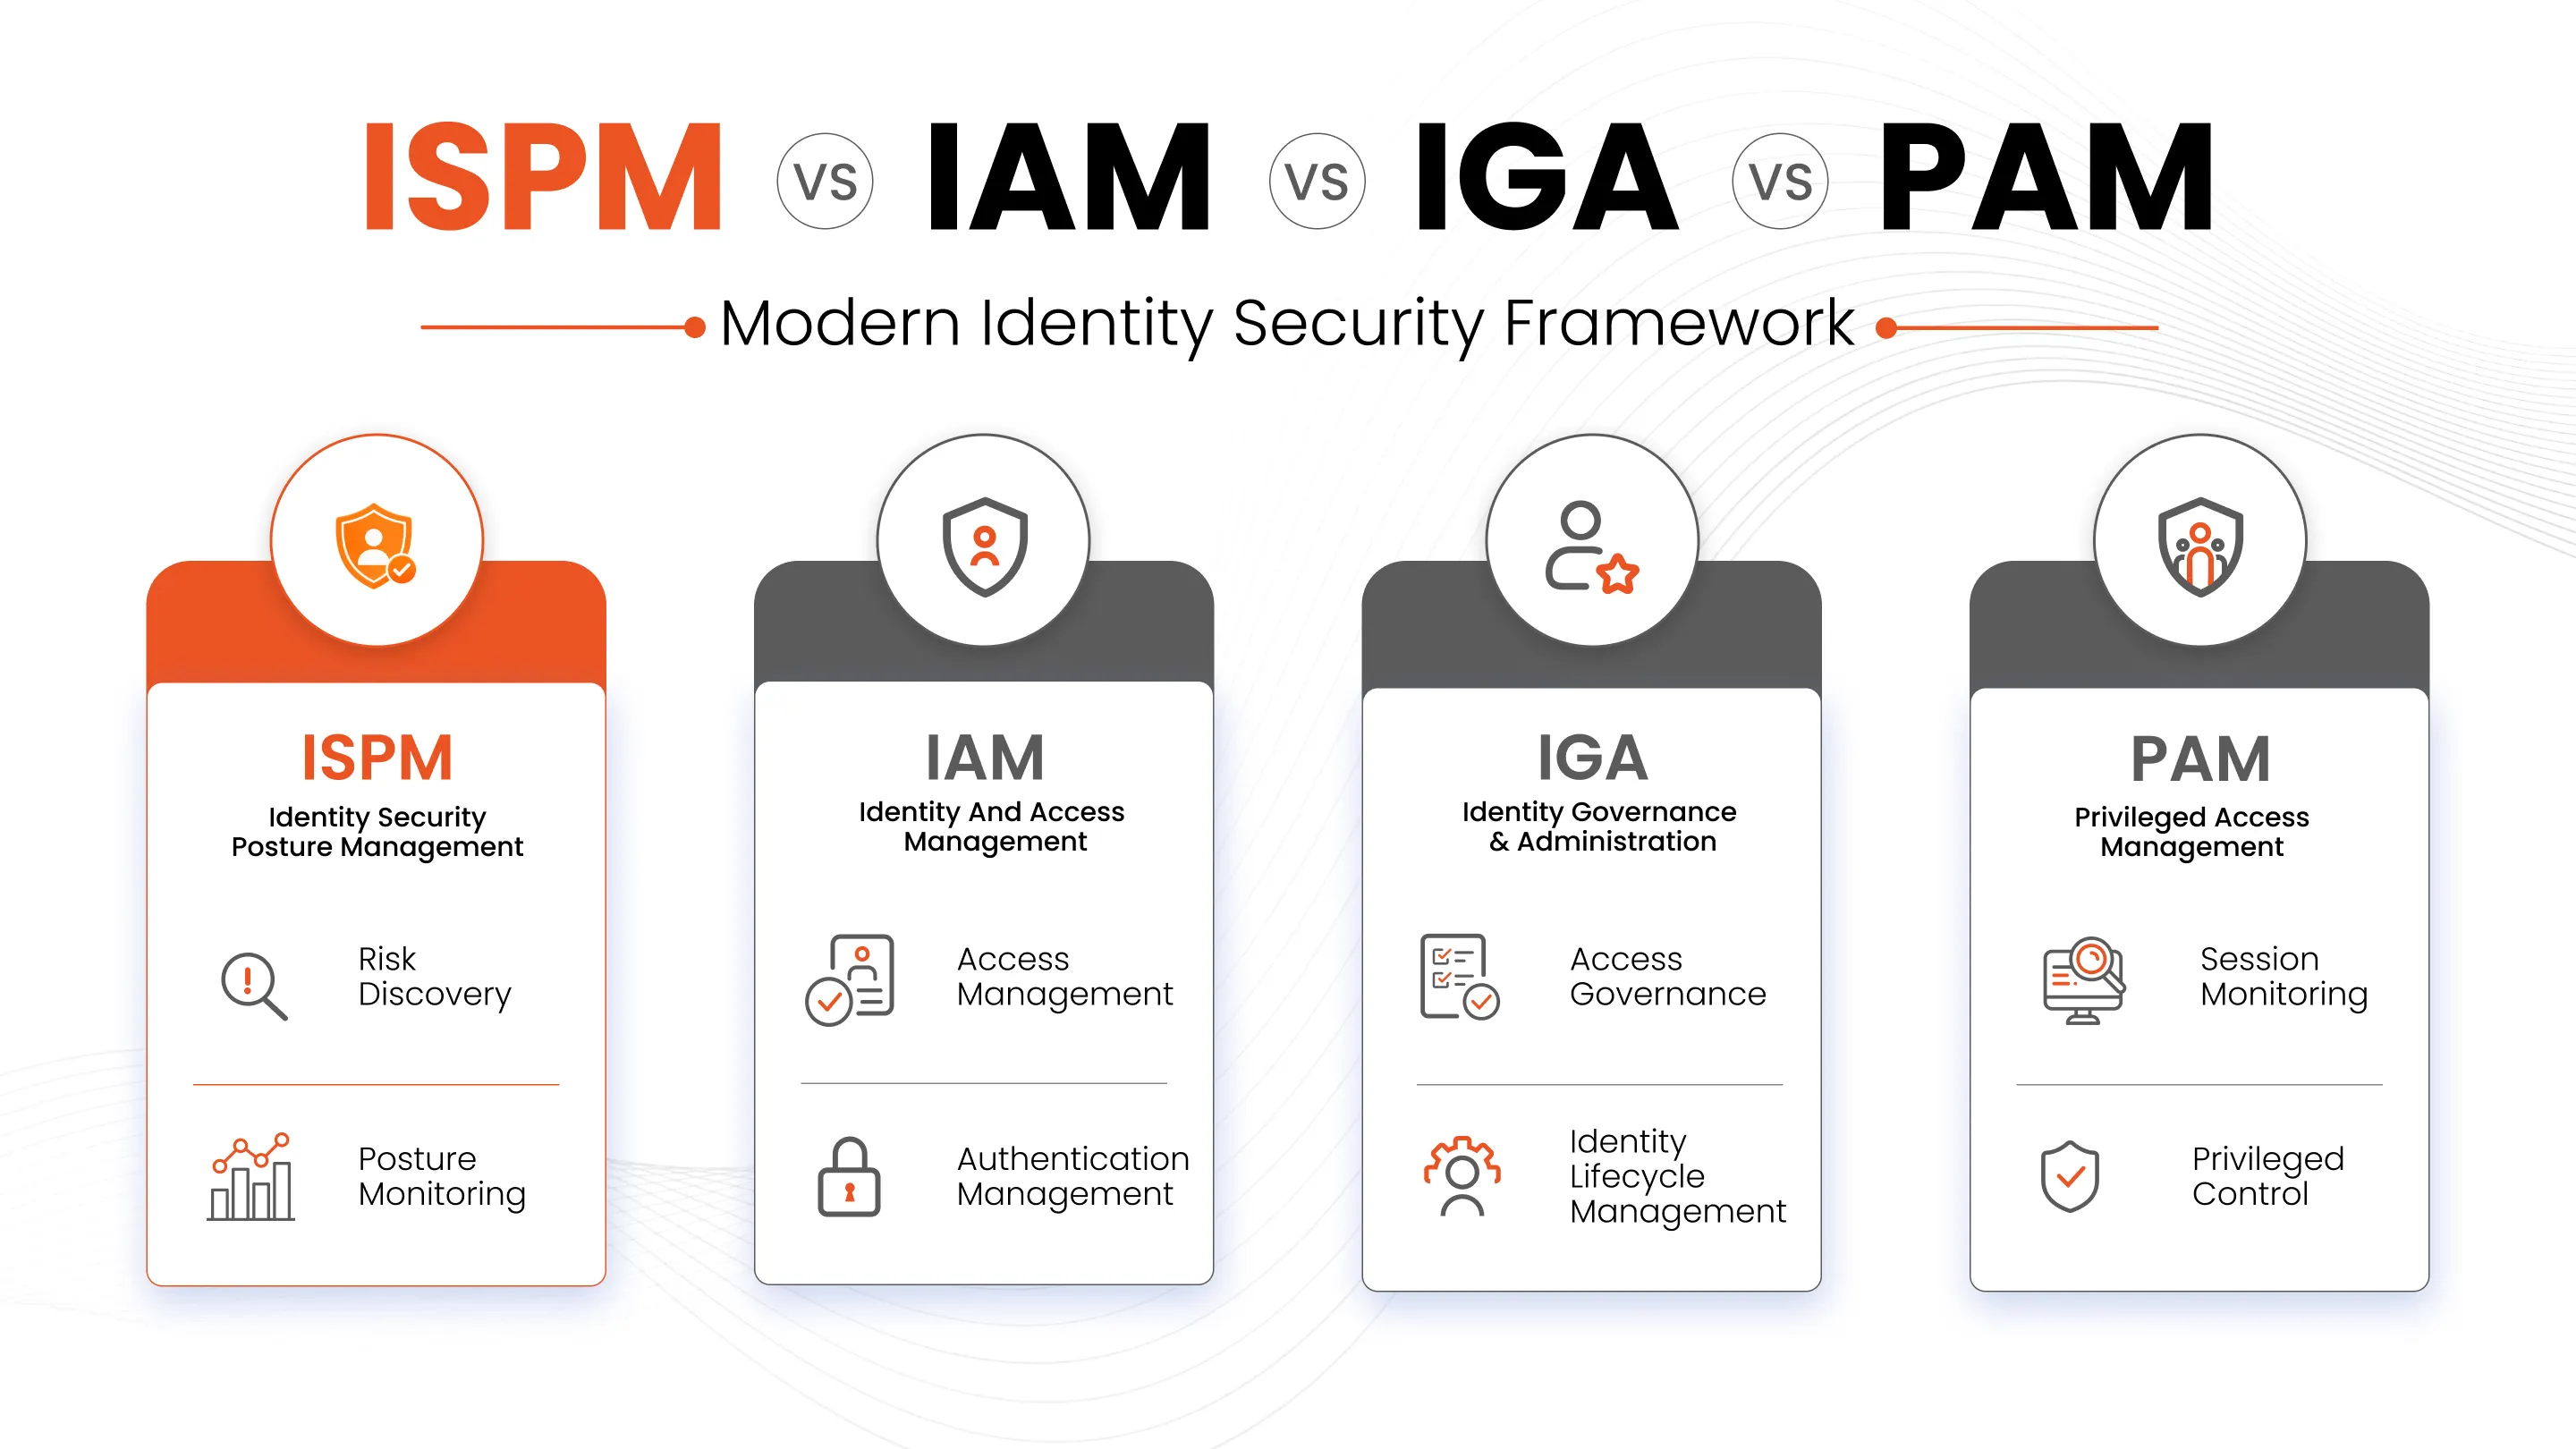
Diese Begriffe werden oft zusammengefasst, lösen aber unterschiedliche Probleme. Sie als austauschbar zu behandeln, führt zu Lücken in der Abdeckung, insbesondere bei der kontinuierlichen Risikobewertung.
ISPM vs. IAM
Identitäts- und Zugriffsmanagement (IAM) ist für den operativen Aspekt der Identitätsverwaltung zuständig. Sie kümmert sich um die Kontoerstellung, Authentifizierung, Passwortrichtlinien und die Durchsetzung des Zugriffs beim Login. IAM Lösungen Beantworten Sie Fragen wie: Kann sich dieser Benutzer anmelden und auf welche Ressourcen darf er zugreifen?
Verwaltung der IdentitätssicherheitslageDemgegenüber wird geprüft, ob diese Zugangsentscheidungen langfristig tatsächlich sicher sind. In der Praxis bedeutet dies: IAM Gewährleistet den Zugang. ISPM überprüft und hinterfragt ihn kontinuierlich.
ISPM vs. IGA
Identity Governance and Administration (IGA) konzentriert sich auf Überwachungs- und Kontrollprozesse. Es verwaltet Zugriffsanfragen , Genehmigungsworkflows, Rollendefinitionen und regelmäßige Zertifizierungskampagnen. IGA beantwortet strukturierte Governance-Fragen wie: Wer hat diesen Zugriff genehmigt und wurde er überprüft?
ISPM – Identity Security Posture Management geht über die reine Governance hinaus und führt eine kontinuierliche Echtzeitbewertung des Identitätsrisikos ein.
Eine hilfreiche Formulierung: IGA bestätigt die Zugriffsgenehmigung. ISPM prüft, ob diese Genehmigung aus Sicherheitssicht noch sinnvoll ist.
ISPM vs. PAM
Privileged Access Management (PAM)-Lösungen dienen dem Schutz von Konten mit hohem Risiko und erweiterten Berechtigungen. Sie konzentrieren sich auf die Kontrolle der Speicherung, des Zugriffs und der Verwendung privilegierter Zugangsdaten. Typische PAM-Funktionen umfassen die sichere Speicherung von Zugangsdaten, die Sitzungsüberwachung, den bedarfsgerechten Zugriff und Genehmigungsworkflows für sensible Aktionen.
Das Management der Identitätssicherheit bewertet hingegen, ob privilegierter Zugriff überhaupt angemessen ist und ob er auch im Laufe der Zeit gerechtfertigt bleibt.
Aus Workflow-Sicht fungieren PAM-Lösungen als Kontrollschicht für privilegierte Aktivitäten. ISPM dient als Analyseschicht, die identifiziert, wo Berechtigungen übermäßig vergeben, falsch konfiguriert oder nicht mehr benötigt werden.
ISPM und Einhaltung gesetzlicher Bestimmungen
Compliance ist einer der deutlichsten Business Cases für ISPM. Ein solides Posture-Management-Programm schafft die von Auditoren benötigten Nachweise, darunter Zugriffsüberprüfungen, Korrekturmaßnahmen, Richtlinienverstöße und die Historie des Identitätslebenszyklus.
ISPM-Funktionen sind darauf ausgelegt, den manuellen Aufwand zu reduzieren, die Auditbereitschaft zu unterstützen und die kontinuierliche Einhaltung von Vorschriften zu gewährleisten. Dies ist für Rahmenwerke wie SOC 2, ISO 27001, PCI DSS, HIPAA, DSGVO und NIST-orientierte Kontrollumgebungen von Bedeutung.
Beim Vergleich von Anbietern für das Management der Identitätssicherheit sollten Sie auf kontinuierliche Erkennung, Echtzeit-Risikobewertung, Berechtigungsanalyse, automatisierte Identitätserfassung und Workflow-Automatisierung achten. Diese Funktionen wandeln Identitätsdaten in verwertbare Compliance-Nachweise um.
Häufig gestellte Fragen
Wie lässt sich das Management der Identitätssicherheit am einfachsten definieren?
Die einfachste Definition für das Management der Identitätssicherheit lautet: ein kontinuierlicher Prozess zur Ermittlung von Identitäten, zur Messung des Identitätsrisikos, zur Überwachung der Zugriffssituation und zur Behebung von Sicherheitslücken im gesamten Unternehmen.
Warum gewinnt ISPM gerade jetzt an Bedeutung?
Die zunehmende Verbreitung von Cloud-Lösungen, SaaS und identitätsbasierten Angriffen hat die traditionellen Kontrollmechanismen für Identitätsschutz als unzureichend erwiesen. Kontinuierliches Sicherheitsmanagement schließt diese Lücken direkt.
Ist ISPM ein Ersatz für IAM oder PAM?
Nein. ISPM arbeitet mit IAM, IGA und PAM. Es erweitert diese Systeme durch die Hinzufügung einer kontinuierlichen Risikobewertung und Transparenz der Sicherheitslage.
Wie sollten Teams Anbieter von Lösungen für das Identitätssicherheitsmanagement bewerten?
Der Fokus liegt auf der Tiefe der Identitätsermittlung, der Qualität der Risikobewertung, der Unterstützung des Prinzips der minimalen Berechtigungen, der Automatisierung der Behebung von Sicherheitslücken und der Generierung von Nachweisen für die Einhaltung von Vorschriften. Diese Fähigkeiten unterscheiden das Statusmanagement von der grundlegenden Identitätsverwaltung.



Hinterlasse einen Kommentar