

Angesichts der zunehmenden Anfälligkeit passwortbasierter Sicherheitssysteme benötigen Ihre Anwendungen, Geräte und Betriebssysteme ein Authentifizierungssystem, das absolute Sicherheit gewährleistet. Da sich Schwachstellen in Cyber-Ökosystemen weiterentwickeln und Passwortdiebstähle immer häufiger auftreten, benötigen Unternehmen zudem stärkere Authentifizierungsmethoden zum Schutz sensibler Daten und Benutzerkonten. Traditionelle Passwörter erwiesen sich als unzureichend; sie konnten leicht erraten, durch Phishing-Angriffe gestohlen oder bei Datenlecks kompromittiert werden.
Was ist Multi-Faktor-Authentifizierung (MFA)?
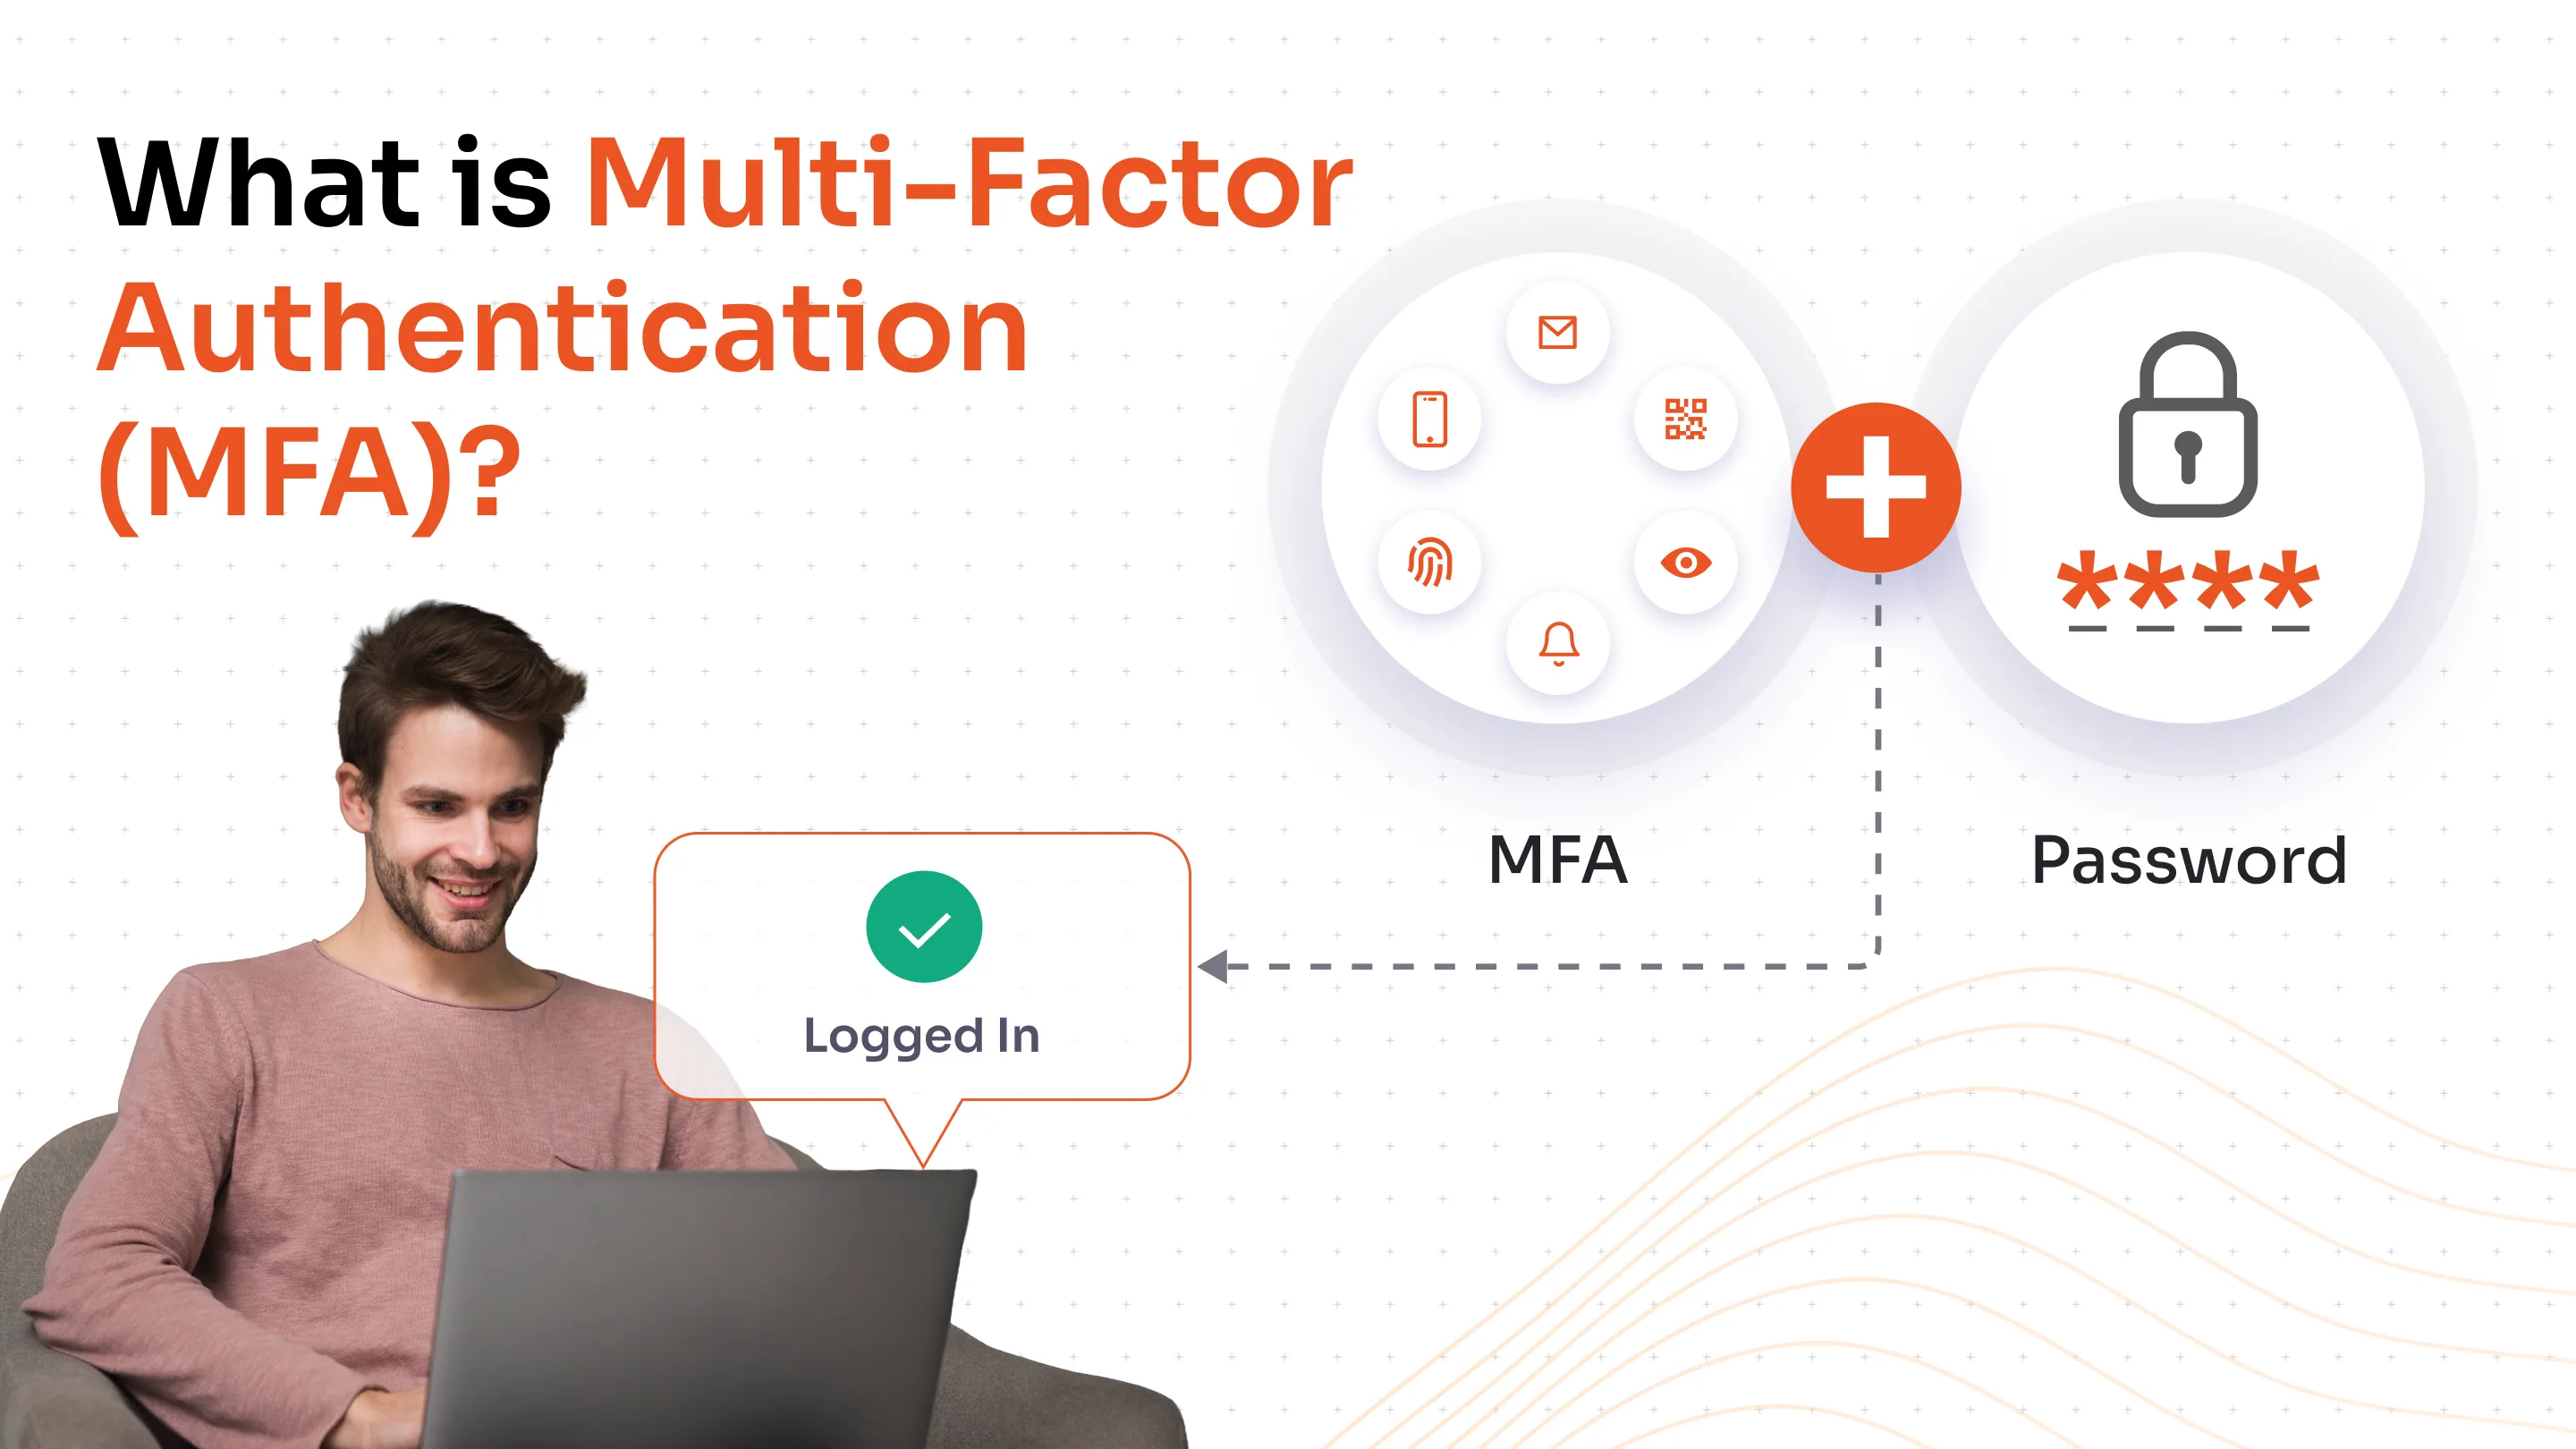
Die Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsverfahren, das von Nutzern die Angabe von mindestens zwei verschiedenen Authentifizierungsfaktoren verlangt, um Zugriff auf ein System, eine Anwendung oder ein Online-Konto zu erhalten. Im Gegensatz zur herkömmlichen Ein-Faktor-Authentifizierung, die ausschließlich auf Passwörtern basiert, schafft MFA mehrere Sicherheitsebenen durch die Kombination verschiedener Anmeldeinformationen aus unterschiedlichen Kategorien.
Die Authentifizierungsfaktoren lassen sich typischerweise in drei Hauptkategorien einteilen: Wissen (z. B. Passwort oder PIN), Besitz (z. B. Smartphone, Hardware-Token oder Sicherheitsschlüssel) und biometrische Merkmale (z. B. Fingerabdruck, Gesichtserkennung oder andere biometrische Daten). Durch die Anforderung mehrerer Nachweise zur Identitätsprüfung reduziert die Multi-Faktor-Authentifizierung (MFA) die Wahrscheinlichkeit eines unbefugten Zugriffs erheblich, selbst wenn ein Authentifizierungsfaktor kompromittiert wurde.
Bedeutung der Multi-Faktor-Authentifizierung in der modernen Cybersicherheit
Die Bedeutung der Multi-Faktor-Authentifizierung (MFA) für die moderne Cybersicherheit ist von größter Wichtigkeit. Angesichts der stetig steigenden Zahl von Datenlecks und Zugangsdatendiebstählen ist die traditionelle passwortbasierte Authentifizierung zunehmend angreifbar geworden.
Stärkt die Sicherheit gegen Zugangsdatendiebstahl
Die Multi-Faktor-Authentifizierung (MFA) erhöht die Sicherheit erheblich, indem sie mehrere Verifizierungsfaktoren erfordert und unbefugten Zugriff dadurch exponentiell erschwert. Selbst wenn Angreifer das Passwort eines Benutzers durch Phishing, Datenlecks oder Brute-Force-Angriffe erlangen, können sie ohne die zusätzlichen Authentifizierungsfaktoren nicht auf das Konto zugreifen. Laut Microsoft kann MFA 99.9 % der automatisierten Angriffe auf Konten verhindern und beweist damit ihre Wirksamkeit als entscheidender Verteidigungsmechanismus in der heutigen Bedrohungslandschaft.
Schützt vor Phishing und Social Engineering
Die Multi-Faktor-Authentifizierung (MFA) bietet einen zuverlässigen Schutz vor Phishing-Angriffen, einer der häufigsten Cyberbedrohungen für Unternehmen. Selbst wenn Nutzer ihre Passwörter versehentlich an betrügerische Websites oder Angreifer weitergeben, verhindern die zusätzlichen Authentifizierungsebenen der MFA den Zugriff auf Konten. Dieser Schutz ist besonders wichtig, da Phishing-Techniken immer ausgefeilter und für Nutzer schwerer zu erkennen werden.
Gewährleistet die Einhaltung gesetzlicher Bestimmungen und den Datenschutz
Die Implementierung von Multi-Faktor-Authentifizierung (MFA) unterstützt Unternehmen bei der Einhaltung strenger regulatorischer und Compliance-Anforderungen in Bezug auf Identitätssicherung und Datenschutz. Viele Branchenstandards und -vorschriften, darunter HIPAA und andere Datenschutzrahmen, schreiben mittlerweile Multi-Faktor-Authentifizierung für den Zugriff auf sensible Systeme und Daten vor. Durch den Einsatz von Multi-Faktor-Authentifizierung (MFA) demonstrieren Unternehmen ihr Engagement für den Schutz von Kundendaten und die Reduzierung des Risikos kostspieliger Datenschutzverletzungen, die zu rechtlichen Strafen und Reputationsschäden führen können.
Reduziert die Kosten für die organisatorische Sicherheit
Obwohl die Multi-Faktor-Authentifizierung (MFA) eine anfängliche Investition erfordert, erweist sie sich als deutlich kostengünstiger als die Bewältigung der Folgen von Sicherheitsvorfällen. Datenpannen können Unternehmen Millionen an Kosten für die Behebung von Sicherheitslücken, Anwaltskosten, Bußgelder und den Verlust des Kundenvertrauens kosten. Die Multi-Faktor-Authentifizierung (MFA) minimiert diese Risiken, indem sie unberechtigten Zugriff bereits bei der Authentifizierung verhindert, die Kosten für die Reaktion auf Sicherheitsvorfälle reduziert und die Geschäftskontinuität schützt.
Ermöglicht eine sichere digitale Transformation
Die Multi-Faktor-Authentifizierung (MFA) ermöglicht es Unternehmen, digitale Initiativen, die Einführung von Cloud-Lösungen und Strategien für mobiles Arbeiten sicher umzusetzen, ohne Kompromisse bei der Sicherheit einzugehen. Durch die Implementierung adaptiver MFA-Lösungen , die die Sicherheitsanforderungen an Risikofaktoren wie Standort, Gerät und Nutzerverhalten anpassen, können Unternehmen Sicherheit und Benutzerfreundlichkeit in Einklang bringen. Diese Flexibilität erlaubt es Unternehmen, mobile Mitarbeiter zu unterstützen, einen sicheren Zugriff auf Cloud-Ressourcen zu gewährleisten und digitale Transaktionen zu erleichtern, während gleichzeitig robuste Sicherheitskontrollen aufrechterhalten werden.
Gemeinsame Faktoren, die in der MFA verwendet werden
Die Multi-Faktor-Authentifizierung (MFA) stärkt die Sicherheit, indem sie von den Benutzern verlangt, ihre Identität anhand mehrerer unabhängiger Faktoren zu verifizieren, bevor sie Zugriff auf Systeme oder Daten erhalten.
Kenntnisse, die Sie besitzen, repräsentieren wissensbasierte Anmeldeinformationen wie Passwörter, PINs oder Antworten auf Sicherheitsfragen. Diese sind am weitesten verbreitet, aber auch am anfälligsten für Phishing- und Social-Engineering-Angriffe.
Etwas, das Sie besitzen, beinhaltet den physischen Besitz von Authentifizierungsgeräten. Dazu gehören Hardware-Sicherheitstoken (wie YubiKeys), Einmalpasswörter (OTPs), die per SMS an registrierte Mobiltelefone gesendet werden, oder zeitbasierte Codes, die von Authentifizierungs-Apps wie Google Authenticator, miniOrange Authenticator oder Microsoft Authenticator generiert werden. Push-Benachrichtigungen an Mobilgeräte fallen ebenfalls in diese Kategorie.
Dabei werden einzigartige biometrische Merkmale wie Fingerabdrücke, Gesichtserkennung, Iris-Scans oder Stimmmuster genutzt. Moderne Smartphones und Unternehmenssysteme setzen aufgrund ihrer Bequemlichkeit und der Schwierigkeit, sie zu fälschen, zunehmend auf biometrische Authentifizierung.
Durch die Kombination von zwei oder mehr dieser Faktoren reduziert die Multi-Faktor-Authentifizierung (MFA) das Risiko unberechtigten Zugriffs erheblich, selbst wenn ein Faktor kompromittiert wird. Dieser mehrstufige Ansatz ist unerlässlich für den Schutz sensibler Geschäftssysteme und Daten.
MFA-Authentifizierungsprozess
Die MFA-Lösung folgt einer strukturierten Abfolge von Verifizierungsschritten, um einen sicheren Zugriff auf Systeme und Anwendungen zu gewährleisten.
Schritt 1: Erste Eingabe der Zugangsdaten
Der Benutzer gibt seine primären Zugangsdaten, in der Regel einen Benutzernamen und ein Passwort, in die Anmeldeoberfläche der Anwendung oder des Systems ein.
Schritt 2: Überprüfung des ersten Faktors
Das System überprüft den Benutzernamen und das Passwort anhand der in der Authentifizierungsdatenbank gespeicherten Anmeldeinformationen, um die Identität des Benutzers zu bestätigen.
Schritt 3: Zweiter Faktor
Nach erfolgreicher Passwortverifizierung löst das System sofort eine Anfrage nach einem zusätzlichen Authentifizierungsfaktor aus einer anderen Kategorie aus (etwas, das Sie besitzen oder etwas, das Sie sind).
Schritt 4: Zweiter Faktor Lieferung
Das System sendet je nach den konfigurierten MFA-Methoden einen Einmalpasscode per SMS, generiert eine Push-Benachrichtigung an ein registriertes Gerät oder fordert eine biometrische Verifizierung an.
Schritt 5: Benutzerreaktion
Der Benutzer stellt den angeforderten zweiten Faktor bereit, indem er das OTP eingibt, die Push-Benachrichtigung genehmigt, seinen Fingerabdruck scannt oder einen Hardware-Token einführt.
Schritt 6: Faktorenvalidierung
Das System überprüft die Authentizität und Gültigkeit des zweiten Faktors, indem es auf korrekte Codes, biometrische Übereinstimmungen oder Token-Signaturen prüft.
Schritt 7: Zugriff gewähren oder verweigern
Der Zugriff wird nur dann gewährt, wenn alle erforderlichen Faktoren erfolgreich authentifiziert wurden; andernfalls wird der Anmeldeversuch abgelehnt und zur Sicherheitsüberwachung protokolliert.
Gängige MFA-Methoden
Organisationen können aus verschiedenen MFA-Methoden wählen , die jeweils unterschiedliche Sicherheitsniveaus und Benutzerfreundlichkeit bieten.
Textnachrichten (SMS) oder Sprachanrufe
Ein temporäres Einmalpasswort (OTP) wird vom Authentifizierungsserver generiert und per SMS an die registrierte Telefonnummer des Nutzers gesendet oder über einen automatisierten Anruf übermittelt. Der Nutzer gibt diesen zeitlich begrenzten Code ein, um die Authentifizierung abzuschließen. Obwohl die SMS-basierte Authentifizierung bequem und weit verbreitet ist, ist sie anfällig für SIM-Swapping-Angriffe und das Abfangen von Nachrichten und stellt daher die unsicherste Option für die Multi-Faktor-Authentifizierung (MFA) dar.
Authentifizierungs-Apps
Mobile Anwendungen wie Google Authenticator, Microsoft Authenticator oder Authy generieren zeitbasierte Einmalpasswörter (TOTPs) mithilfe kryptografischer Algorithmen. Diese Apps erzeugen sechs- bis achtstellige Codes, die sich alle 30 Sekunden aktualisieren, wodurch die Abhängigkeit von Mobilfunknetzen entfällt.
Viele Authentifizierungs-Apps unterstützen auch Push-Benachrichtigungen, sodass Nutzer Anmeldeversuche mit einem einzigen Tippen bestätigen oder ablehnen können. Diese Methode bietet eine höhere Sicherheit als SMS, da die Authentifizierungscodes lokal auf dem Gerät generiert und niemals über Netzwerke übertragen werden.
Hardware-Sicherheitsschlüssel
Physische Sicherheitsgeräte wie YubiKeys oder Titan Security Keys verbinden sich über USB, NFC oder Bluetooth mit Computern oder Mobilgeräten. Diese Schlüssel unterstützen moderne Authentifizierungsstandards wie FIDO2 und WebAuthn und bieten damit ein Höchstmaß an Schutz vor Phishing-Angriffen durch Multi-Faktor-Authentifizierung (MFA ).
Benutzer stecken ihren Schlüssel einfach ein oder tippen ihn an, wenn sie beim Anmelden dazu aufgefordert werden. Hardware-Schlüssel verwenden Public-Key-Kryptografie zur Identitätsprüfung, ohne sensible Daten zu übertragen, wodurch sie nahezu unmöglich zu Phishing oder Fernzugriff zu kompromittieren sind.
Biometrische Authentifizierung
Die biometrische Verifizierung nutzt einzigartige physische Merkmale wie Fingerabdruckscans, Gesichtserkennung, Iris-Scans oder Stimmerkennung, um die Identität des Nutzers zu bestätigen. Moderne Smartphones und Unternehmenssysteme setzen aufgrund ihrer Bequemlichkeit und der Schwierigkeit, sie zu fälschen, zunehmend auf biometrische Authentifizierung . Biometrische Daten werden in der Regel lokal auf dem Gerät gespeichert, um die Privatsphäre zu schützen. Da jeder Mensch einzigartige physische Merkmale besitzt, bietet diese Methode bei korrekter Implementierung ein hohes Maß an Sicherheit.
E-Mail-Bestätigungscodes
Ein einmaliger Code oder Bestätigungslink wird an die registrierte E-Mail-Adresse des Nutzers gesendet und muss zur Authentifizierung eingegeben oder angeklickt werden. Diese Methode eignet sich gut für Nutzer ohne Smartphone oder in Umgebungen, in denen andere Optionen zur Multi-Faktor-Authentifizierung (MFA) nicht verfügbar sind. Allerdings ist die E-Mail-basierte MFA nur so sicher wie das E-Mail-Konto selbst und erfordert daher strenge Sicherheitsvorkehrungen, um einen Missbrauch zu verhindern.
Hardware-Token
Bei Hardware-Tokens generieren physische Display-Tokens zeit- oder hashbasierte Einmalpasswörter mithilfe vordefinierter Algorithmen, ohne dass eine Netzwerkverbindung erforderlich ist. Benutzer lesen den angezeigten Code vom Token-Gerät ab und geben ihn beim Anmelden ein. Diese Tokens, wie beispielsweise OTP c200 oder OTP c100, bieten eine sichere Authentifizierung in Umgebungen, in denen mobile Geräte eingeschränkt oder nicht verfügbar sind.
MFA vs. Zwei-Faktor-Authentifizierung (2FA)
Die Zwei-Faktor-Authentifizierung (2FA) ist eine Unterkategorie der Multi-Faktor-Authentifizierung (MFA). Der Hauptunterschied besteht darin, dass 2FA genau zwei Authentifizierungsfaktoren erfordert, während MFA zwei oder mehr Verifizierungsmethoden umfasst. Sowohl 2FA als auch MFA bieten eine deutlich höhere Sicherheit als die Ein-Faktor-Authentifizierung, wobei die Multi-Faktor-Authentifizierung (MFA) durch zusätzliche Sicherheitsebenen in der Regel einen umfassenderen Schutz bietet.
Für die meisten Verbraucheranwendungen wie soziale Medien, Online-Banking und Online-Shopping ist die Zwei-Faktor-Authentifizierung (2FA) oft ausreichend und bietet angemessene Sicherheit, ohne die Nutzer zu überfordern. In Hochsicherheitsumgebungen wie Unternehmenssystemen, Gesundheitseinrichtungen, Behörden und Unternehmen, die sensible Daten verarbeiten oder mit komplexen Cyberbedrohungen konfrontiert sind, ist jedoch die Multi-Faktor-Authentifizierung (MFA) unerlässlich. Hier schreiben regulatorische Anforderungen wie DSGVO, HIPAA oder PCI-DSS mehrere Authentifizierungsfaktoren vor. Die Implementierung risikobasierter und mehrstufiger Authentifizierungskontrollen gilt daher im Jahr 2026 als wichtige Best Practice für MFA, insbesondere für Organisationen, die ihre Sicherheit erhöhen und identitätsbasierte Angriffe reduzieren möchten.
Bei der Unterscheidung zwischen MFA und 2FA kommen wir zu dem Schluss, dass es für Cyberkriminelle umso schwieriger wird, in Konten einzudringen, je mehr Authentifizierungsfaktoren implementiert werden, selbst wenn ein oder zwei Faktoren kompromittiert werden.
Vorteile der Multi-Faktor-Authentifizierung (MFA) für Ihr Unternehmen
Verbesserte betriebliche Effizienz und Produktivität
Die Multi-Faktor-Authentifizierung (MFA) optimiert die Zugriffsverwaltung durch die nahtlose Integration in Single Sign-On (SSO) -Systeme. Dadurch können sich Benutzer einmal authentifizieren und auf mehrere Anwendungen zugreifen, ohne ihre Anmeldedaten wiederholt eingeben zu müssen. Diese Kombination reduziert Anfragen zum Zurücksetzen von Passwörtern und die Anzahl der Support-Tickets beim IT-Helpdesk und setzt so wertvolle IT-Ressourcen für strategischere Initiativen frei.
Flexible und anpassungsfähige Sicherheitsrichtlinien
Organisationen können adaptive oder risikobasierte Authentifizierungslösungen implementieren , die die Authentifizierungsanforderungen dynamisch an Kontextfaktoren wie Benutzerstandort, Gerätetyp, Netzwerksicherheit und Verhaltensmuster anpassen. Bei Aktivitäten mit geringem Risiko, wie dem Zugriff auf allgemeine Ressourcen von vertrauenswürdigen Geräten, profitieren Benutzer von einer optimierten Authentifizierung, während Szenarien mit hohem Risiko, wie Anmeldungen von unbekannten Standorten oder öffentlichen Netzwerken, zusätzliche Verifizierungsschritte auslösen.
Verbesserte Transparenz und Zugriffsüberwachung
Die Multi-Faktor-Authentifizierung (MFA) bietet umfassende Prüfprotokolle und detaillierte Aufzeichnungen von Authentifizierungsversuchen. Dadurch können Sicherheitsteams Zugriffsmuster überwachen, Anomalien erkennen und schnell auf verdächtige Aktivitäten reagieren. Unternehmen erhalten wertvolle Einblicke, wer wann und von wo auf welche Ressourcen zugreift. Dies unterstützt forensische Untersuchungen und verbessert die allgemeine Sicherheitslage.
Vertrauen und Reputation aufbauen
Die Implementierung von Multi-Faktor-Authentifizierung (MFA) demonstriert ein proaktives Engagement für Sicherheit und stärkt das Kundenvertrauen und die Kundenbindung in einer Zeit, in der Datenschutzbedenken höchste Priorität haben. Unternehmen, die Benutzerkonten sichtbar schützen, reduzieren die Sorgen ihrer Kunden vor Datenlecks und Identitätsdiebstahl und heben sich so von Wettbewerbern ab, die ausschließlich auf Passwortschutz setzen.
Zukunft der MFA
Trends bei der passwortlosen Authentifizierung
Die Zukunft der Multi-Faktor-Authentifizierung wird durch passwortlose Technologien, künstliche Intelligenz und adaptive Sicherheitsframeworks definiert, die sowohl robusten Schutz als auch nahtlose Benutzererlebnisse priorisieren.
Laut Gartner werden 60 % der großen Unternehmen bis 2025 die passwortbasierte Authentifizierung schrittweise abschaffen und stattdessen Biometrie, Passkeys und FIDO2 -konforme Hardware-Token einsetzen. Technologieführer wie Microsoft und Google bieten bereits passwortlose Anmeldeoptionen auf ihren Plattformen an und signalisieren damit einen branchenweiten Wandel.
Rolle der KI und der Verhaltensbiometrie
Künstliche Intelligenz und maschinelles Lernen revolutionieren die Multi-Faktor-Authentifizierung (MFA) durch kontextbezogene Authentifizierung, die Nutzerverhalten, Standort, Gerätetyp und Anmeldemuster analysiert, um Risikostufen dynamisch zu bewerten. Diese KI-gestützten Systeme können Anomalien wie Anmeldungen von unbekannten Standorten erkennen und automatisch zusätzliche Verifizierungsebenen auslösen, wodurch Betrugsfälle laut Forrester Research um bis zu 80 % reduziert werden.
Sich weiterentwickelnde Standards und Technologien
Die biometrische Authentifizierung entwickelt sich stetig weiter und geht über Fingerabdrücke und Gesichtserkennung hinaus. Sie umfasst fortschrittliche Verfahren wie Iris-Scanning, Verhaltensbiometrie zur Analyse von Tippmustern und Mausbewegungen sowie multimodale Ansätze, die Sprach- und Fingerabdruckverifizierung kombinieren.
Zudem gewinnen Blockchain-basierte dezentrale Identitätslösungen zunehmend an Bedeutung und ermöglichen Nutzern die sichere Kontrolle ihrer digitalen Zugangsdaten. Die Einführung von Zero-Trust-Sicherheitsmodellen mit kontinuierlicher Authentifizierung gewährleistet die Echtzeit-Nutzerverifizierung während der gesamten Sitzung anstelle einmaliger Anmeldeprüfungen.
Fazit
Die Multi-Faktor-Authentifizierung hat sich von einer optionalen Sicherheitsmaßnahme zu einem unverzichtbaren Schutzmechanismus in der heutigen Bedrohungslandschaft entwickelt. Angesichts immer ausgefeilterer Cyberangriffe und zunehmender Datenpannen können sich Unternehmen nicht länger allein auf Passwörter zum Schutz sensibler Systeme und Informationen verlassen. Die Implementierung einer Multi-Faktor-Authentifizierungssoftware reduziert das Risiko unberechtigten Zugriffs erheblich, verhindert den Diebstahl von Zugangsdaten und gewährleistet die Einhaltung branchenspezifischer Vorschriften.
Häufig gestellte Fragen
Was versteht man unter Multi-Faktor-Authentifizierung?
Die Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsverfahren, das von Benutzern die Angabe von zwei oder mehr Verifizierungsfaktoren wie Passwörtern, Sicherheitscodes oder biometrischen Scans verlangt, um auf Konten oder Systeme zuzugreifen. Dieser mehrstufige Ansatz erschwert unbefugten Zugriff erheblich, selbst wenn ein Faktor kompromittiert wird.
Ist MFA dasselbe wie 2FA?
Die Zwei-Faktor-Authentifizierung (2FA) ist eine Unterkategorie der Multi-Faktor-Authentifizierung (MFA). Während 2FA genau zwei Verifizierungsfaktoren erfordert, umfasst MFA jede Authentifizierung mit zwei oder mehr Faktoren. Im Prinzip ist jede 2FA eine MFA, aber MFA kann zur Erhöhung der Sicherheit drei oder mehr Faktoren einbeziehen.
Wie kann ich feststellen, ob meine Zwei-Faktor-Authentifizierung aktiviert ist?
Prüfen Sie die Sicherheitseinstellungen Ihres Kontos auf Bezeichnungen wie „Zwei-Faktor-Authentifizierung“ oder „Multi-Faktor-Authentifizierung“. Wenn diese aktiviert sind, werden Sie beim Anmelden zusätzlich zu Ihrem Passwort zur Eingabe weiterer Bestätigungscodes oder biometrischer Daten aufgefordert. Wenn Sie nur ein Passwort eingeben, ist die Multi-Faktor-Authentifizierung nicht aktiv.
Welche Vorteile bietet die Verwendung von MFA?
Die Multi-Faktor-Authentifizierung (MFA) blockiert 99.9 % der automatisierten Angriffe, verhindert unberechtigten Zugriff selbst bei kompromittierten Passwörtern und gewährleistet die Einhaltung gesetzlicher Bestimmungen. Sie senkt die Sicherheitskosten, stärkt das Kundenvertrauen und lässt sich für mehr Effizienz in Single Sign-On integrieren, während sie gleichzeitig adaptive Sicherheit bietet.
Hinterlasse einen Kommentar