

Die Out-of-Band-Authentifizierung (OOBA) ist eine Form der Zwei-Faktor-Authentifizierung (2FA), die zusätzlich zu Benutzername und Passwort eine zweite Verifizierungsmethode über einen anderen Kommunikationskanal (Anruf oder SMS) erfordert. Durch die Aufteilung des Prozesses auf zwei Kanäle – die Internet- und die mobile WLAN-Verbindung des Nutzers – wird das Risiko einer Kompromittierung der Transaktion bzw. des Kontos verringert. Es ist unwahrscheinlich, dass ein Angreifer beide Kanäle in der kurzen Zeit, die für eine Online-Transaktion benötigt wird, kompromittieren kann.
Finanzunternehmen und andere Unternehmen mit hohen Sicherheitsanforderungen verwenden Out-of-Band-Authentifizierung (OOB), um unerwünschten Zugriff zu verhindern. OOBA verbessert die Cybersicherheit, indem es das Hacken eines Kontos erschwert, da zwei verschiedene und unabhängige Authentifizierungskanäle gleichzeitig kompromittiert werden müssen, damit ein Angreifer Zugriff erhält.
Wie funktioniert die Out-of-Band-Authentifizierung (OOBA)?
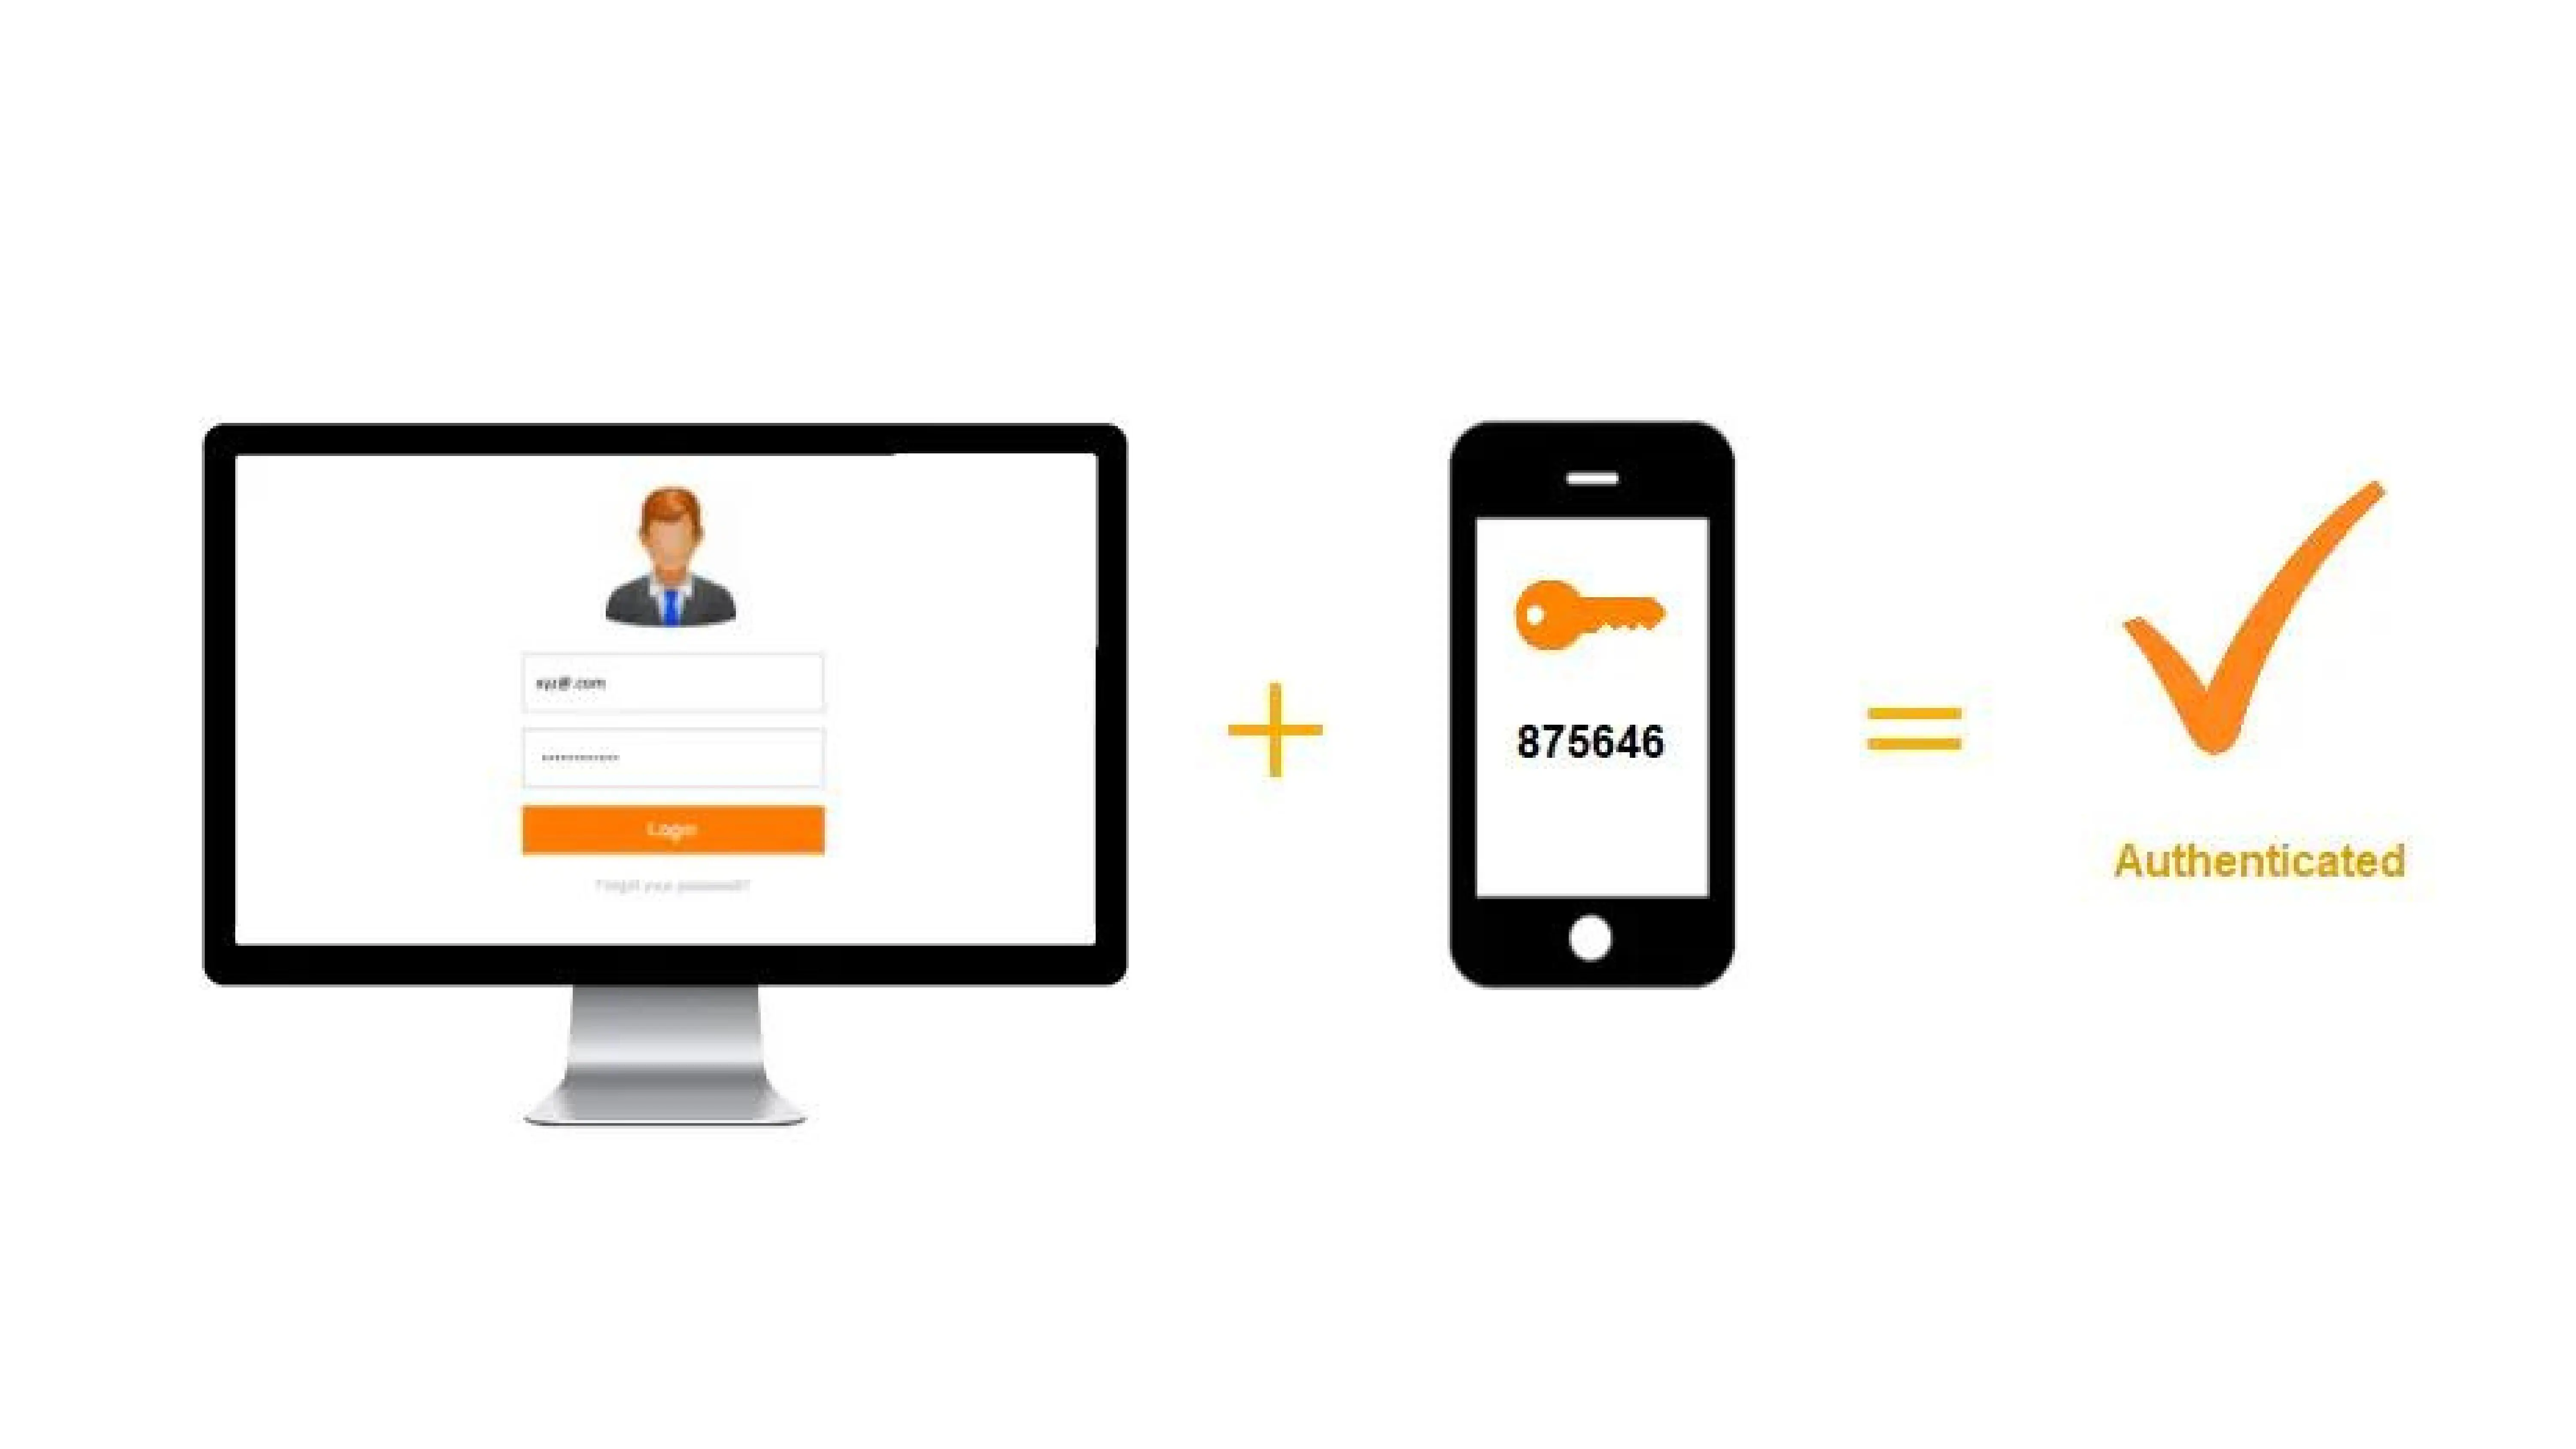
Der Kanal, der zur Authentifizierung eines Kunden in einem Out-of-Band-Authentifizierungssystem (OOBA) verwendet wird, ist völlig unabhängig von dem Kanal, den der Kunde zum Anmelden oder Durchführen einer Transaktion verwendet. Im Gegensatz zur Multi-Faktor-Authentifizierung ist die Out-of-Band-Authentifizierung eine Art 2FA (etwas, das Sie wissen, wie ein Passwort, und etwas, das Sie haben, wie Ihr Mobilgerät).
Stellen wir uns vor, ein Kunde möchte eine Banktransaktion auf seinem Computer durchführen. Er verwendet seinen Benutzernamen und sein Passwort, um auf das Online-Banking-System zuzugreifen. Das System sendet dann per SMS oder Push-Benachrichtigung ein Einmalkennwort (OTP) an sein Mobilgerät. Das Internet und das drahtlose Netzwerk des Benutzers sind beide an diesem Szenario beteiligt.
Böswillige Akteure haben möglicherweise Zugriff auf kompromittierte Anmeldeinformationen und verwenden einen Laptop, um eine Transaktion durchzuführen. Sie haben jedoch selten Zugriff auf das Smartphone des Benutzers, um das für die Autorisierung erforderliche Einmalkennwort zu erhalten, es sei denn, es werden zusätzliche Mittel wie Anrufweiterleitung, Klonen, Telefondiebstahl oder andere Methoden verwendet. Die Transaktion kann ohne das OTP nicht abgeschlossen werden. Anstelle eines OTP könnten vom Unternehmen andere Out-of-Band-Authentifizierungstechniken wie ein Fingerabdruckscan oder ein QR-Code verwendet werden.
Welche Vorteile bietet OOBA gegenüber anderen Authentifizierungsmethoden?
Die Nutzung der Zwei-Faktor-Authentifizierung (2FA) für die Out-of-Band-Authentifizierung mag Ihnen zunächst umständlich erscheinen, da Sie einen zusätzlichen Schritt durchführen müssen, um sich in Ihre Konten einzuloggen und auf Ressourcen zuzugreifen. Herkömmliche Authentifizierungsmethoden sind in der heutigen schnelllebigen digitalen Welt, in der Cyberkriminelle nach sensiblen Kundendaten suchen, nicht mehr ausreichend. Ohne 2FA-Sicherheit setzen Sie sich möglicherweise Datendieben aus, die Ihre Daten und persönlichen Informationen stehlen wollen.
Die Out-of-Band-Authentifizierung ist im Identitäts- und Zugriffsmanagement von entscheidender Bedeutung , da sie das Risiko eines Man-in-the-Middle-Angriffs erheblich minimiert. Hacker können Datenübertragungskanäle abfangen, indem sie bei einem solchen Angriff die Kommunikationsverbindung zwischen Sender und Empfänger übernehmen.
Beim Zugriffsmanagement verringert die Verwendung zweier unterschiedlicher Kanäle zur Authentifizierung das Risiko von MITM-Angriffen und gewährleistet die Sicherheit der übertragenen Informationen.
Hauptvorteile der Verwendung der Out-of-Band-Authentifizierung (OOBA)
Betrugsprävention
Bevor Sie fortfahren können, bestätigt die Multi-Faktor-Authentifizierung Ihre Identität. Sie bietet Ihrer Website zusätzlichen Schutz und verhindert unerwünschten Zugriff.
Verbessertes Kundenvertrauen
Die Multi-Faktor-Authentifizierung (MFA) bietet Ihrem Unternehmen und den Konten Ihrer Kunden eine zusätzliche Sicherheitsebene. Sie schützt Kundeninformationen vor Identitätsdiebstahl.
Verbesserte Sicherheit
MFA verringert die Wahrscheinlichkeit, dass sich ein Angreifer als ein Benutzer ausgeben und Zugriff auf das System erhalten kann. Mit der miniOrange MFA-Lösung können sich Benutzer nur mit ihrem Benutzernamen und OTP anmelden, sodass kein Passwort erforderlich ist.
Anpassbarkeit für unterschiedliche Anwendungsfälle
Beim Umgang mit sensiblen Daten ist mehr Vorsicht geboten. Die adaptive MFA bewertet das Risiko anhand von Faktoren wie Geostandort, IP-Adresse und Zeit seit der letzten Anmeldung.
Daher wird die Out-of-Band-Authentifizierung (OOBA) verwendet, um Ihre Geräte, Konten und Daten vor Sicherheitsverletzungen, Phishing und Brute-Force-Passwortversuchen zu schützen. Wenn Sie den 2FA-Schutz eingerichtet haben, reicht es Cyber-Angreifern nicht aus, das Passwort allein zu kennen, um die Sicherheitsüberprüfung zu bestehen.
Wie kann miniOrange Ihnen helfen?
Der miniOrange-Authentifizierungsdienst überprüft, ob Sie die Person sind, für die Sie sich ausgeben, bevor Sie fortfahren können. Wir stellen sicher, dass wir für jeden Benutzer die richtige Authentifizierungsmethode haben, egal wie unterschiedlich Ihre Benutzerbasis sein mag.
OOBA : OTP/Link per SMS/E-Mail: miniOrange bietet OTP per SMS/E-Mail über das Standardgateway an, auf das Nutzer zugreifen können. Die Vorlagen für den OTP-Versand per SMS und E-Mail sind vollständig anpassbar.
Bestätigung per SMS/E-Mail : Wenn diese Option aktiviert ist, erhalten Sie zum Zeitpunkt der Verifizierung eine SMS/E-Mail mit einem Bestätigungslink und einem Ablehnungslink. Wenn Sie auf „Bestätigen“ klicken, wird Ihre Transaktion abgeschlossen; andernfalls nicht.
OOBA-Push-Benachrichtigung : Wenn Push-Benachrichtigungen aktiviert sind, erhalten Sie von miniOrange eine Benachrichtigung in Ihrer Authentifizierungs-App, die Sie annehmen oder ablehnen können. Nach dem Klicken auf „Annehmen“ ist die Zwei-Faktor-Authentifizierung abgeschlossen.
Authentifizierungs-Apps : Erhalten Sie ein zeitbasiertes OTP-Token (TOTP) von einer externen Authentifizierungs-App wie z. B. Google/Microsoft Authenticator für eine sichere Anmeldung.
Hardware-Token : Verwendung eines physischen USB-Tokens an Ihrem Computer, der die erforderlichen Informationen für den Zugriff generiert.
Für jedes Unternehmen oder jede Organisation, die ihre Sicherheit erhöhen möchte, ist die Verwendung mehrerer Authentifizierungsmethoden eine klare Entscheidung. Sie sichert Kundeninformationen und schützt vor Sicherheitsverletzungen. Davon profitieren alle: Die Wahrscheinlichkeit, dass Kundendaten gestohlen werden, ist geringer, und die Wahrscheinlichkeit, dass Organisationen Opfer eines schwerwiegenden Datenmissbrauchs werden, ist geringer.
Hinterlasse einen Kommentar