
Privileged Session Isolation ist ein Sicherheitsansatz, der einen privilegierten Benutzer vom Zielsystem trennt, indem die Sitzung über ein kontrolliertes Privileged Access Management (PAM) -Gateway geleitet wird, anstatt eine direkte Verbindung zuzulassen. Dies verhindert direkte Verbindungen zu kritischen Systemen und reduziert das Risiko von Malware und unberechtigtem Zugriff auf sensible Daten.
Das PAM-Gateway authentifiziert den Benutzer, wertet Zugriffsrichtlinien aus, ruft administrative Anmeldeinformationen aus einem verschlüsselten Tresor ab und stellt im Namen des Benutzers eine isolierte Sitzung zum Ziel her.
Herkömmliche Netzwerkverteidigungen wie VPNs reichen nicht aus, da sie einen umfassenden Zugriff auf Netzwerkebene ermöglichen und den Benutzern eine direkte Verbindung zu Ihrer Kerninfrastruktur bieten.
Die Sitzungsisolation in der Cybersicherheit löst dieses Problem durch die Einrichtung einer sicheren Pufferzone. Der Benutzer erhält niemals Zugriff auf das zugrundeliegende Administratorpasswort oder den SSH-Schlüssel. Alle Klicks und Aktionen werden über den Proxy geleitet. Sollte der lokale Laptop des Administrators von Malware befallen sein, verhindert der Proxy, dass diese Malware in Ihr Produktionsnetzwerk eindringt.
Durch die Sitzungsisolierung im Rahmen des Privileged Access Managements erhält Ihr Sicherheitsteam eine zentrale Kontrollinstanz für die Verwaltung privilegierter Sitzungen . Die Architektur erzwingt Zero-Standing-Berechtigungen, führt Richtlinienprüfungen in Echtzeit durch und beendet riskantes Verhalten, bevor Schaden entsteht.
Warum ist die Isolation privilegierter Sitzungen wichtig?
Direkter Administratorzugriff birgt viele Sicherheitsrisiken. Isolation beseitigt zwar nicht jedes Risiko, bietet aber einen kontrollierten Punkt zwischen Benutzer und sensibler Ressource. Hier sind einige der wichtigsten Gründe dafür.
Schutz vor Offenlegung von Zugangsdaten
Wenn sich Benutzer direkt in Produktionssysteme einloggen, werden Passwörter und private Schlüssel auf lokalen Endgeräten gespeichert oder über Netzwerksegmente übertragen. Angreifer erlangen diese Informationen mithilfe von Keyloggern, Speicherauszugstools oder Man-in-the-Middle-Angriffen.
Die PAM-Sitzungsisolierung entfernt Anmeldeinformationen vollständig vom Endpunkt. Der PAM-Proxy fügt verschlüsselte Anmeldeinformationen automatisch direkt in die Proxy-Sitzung ein. Benutzer können administrative Aufgaben erledigen, ohne jemals das tatsächliche Passwort zu kennen.
Seitliche Bewegung reduzieren
Sobald ein Angreifer eingedrungen ist, versucht er, sich lateral auszubreiten . Er scannt das lokale Netzwerk nach erreichbaren RDP- oder SSH-Ports, um verbundene Server zu kompromittieren.
Durch die Isolation privilegierter Sitzungen akzeptieren Zielsysteme keinen direkten Datenverkehr von Benutzerendpunkten. Zielserver akzeptieren ausschließlich Verbindungen, die vom designierten PAM-Gateway initiiert werden. Diese Trennung unterbindet jegliche laterale Ausbreitung.
Privilegierte Aktivitäten steuern
Uneingeschränkter Root- oder Administratorzugriff ermöglicht Benutzern die Ausführung riskanter Befehle oder die Änderung von Systemkonfigurationen. Die Sitzungsisolation ermöglicht eine detaillierte Befehlsfilterung und Anwendungskontrolle. Sie können bestimmte Terminalbefehle einschränken und Administratoren ausschließlich auf genehmigte Aufgaben beschränken.
Verdächtige Aktivitäten erkennen
Ein Benutzer kann sich erfolgreich authentifizieren und sich dennoch ungewöhnlich verhalten. Sie können außerdem Verhaltensanalysen für privilegierte Benutzer integrieren , um ungewöhnliche Aktivitätsmuster zu erkennen und risikoreiches Verhalten sofort zu kennzeichnen.
Unterstützung von Compliance und Forensik
Regulatorische Rahmenbedingungen wie ISO 27001, SOC 2, PCI DSS, HIPAA und die RBI- Richtlinien fordern die vollständige Überprüfbarkeit privilegierter Zugriffe.
Die Sitzungsisolierung zeichnet automatisch vollständige visuelle Sitzungen (RDP, VNC, Webanwendungen) und Textprotokolle (SSH, Datenbanken) auf. Jeder Tastendruck, jede Mausbewegung und jede ausgeführte Abfrage wird mit einem Zeitstempel versehen und direkt einer verifizierten Person zugeordnet.
Hochrisikositzungen beenden
Durch Sitzungsisolierung und -überwachung können Sie privilegierte Aktivitäten in Echtzeit beobachten. In Kombination mit KI-gestützter Anomalieerkennung ermöglicht die Sitzungsisolierung automatisierte oder manuelle Eingriffe. Sollten Sie etwas Verdächtiges feststellen, können Sie die Sitzung sofort beenden.
Wie funktioniert die Isolation privilegierter Sitzungen?
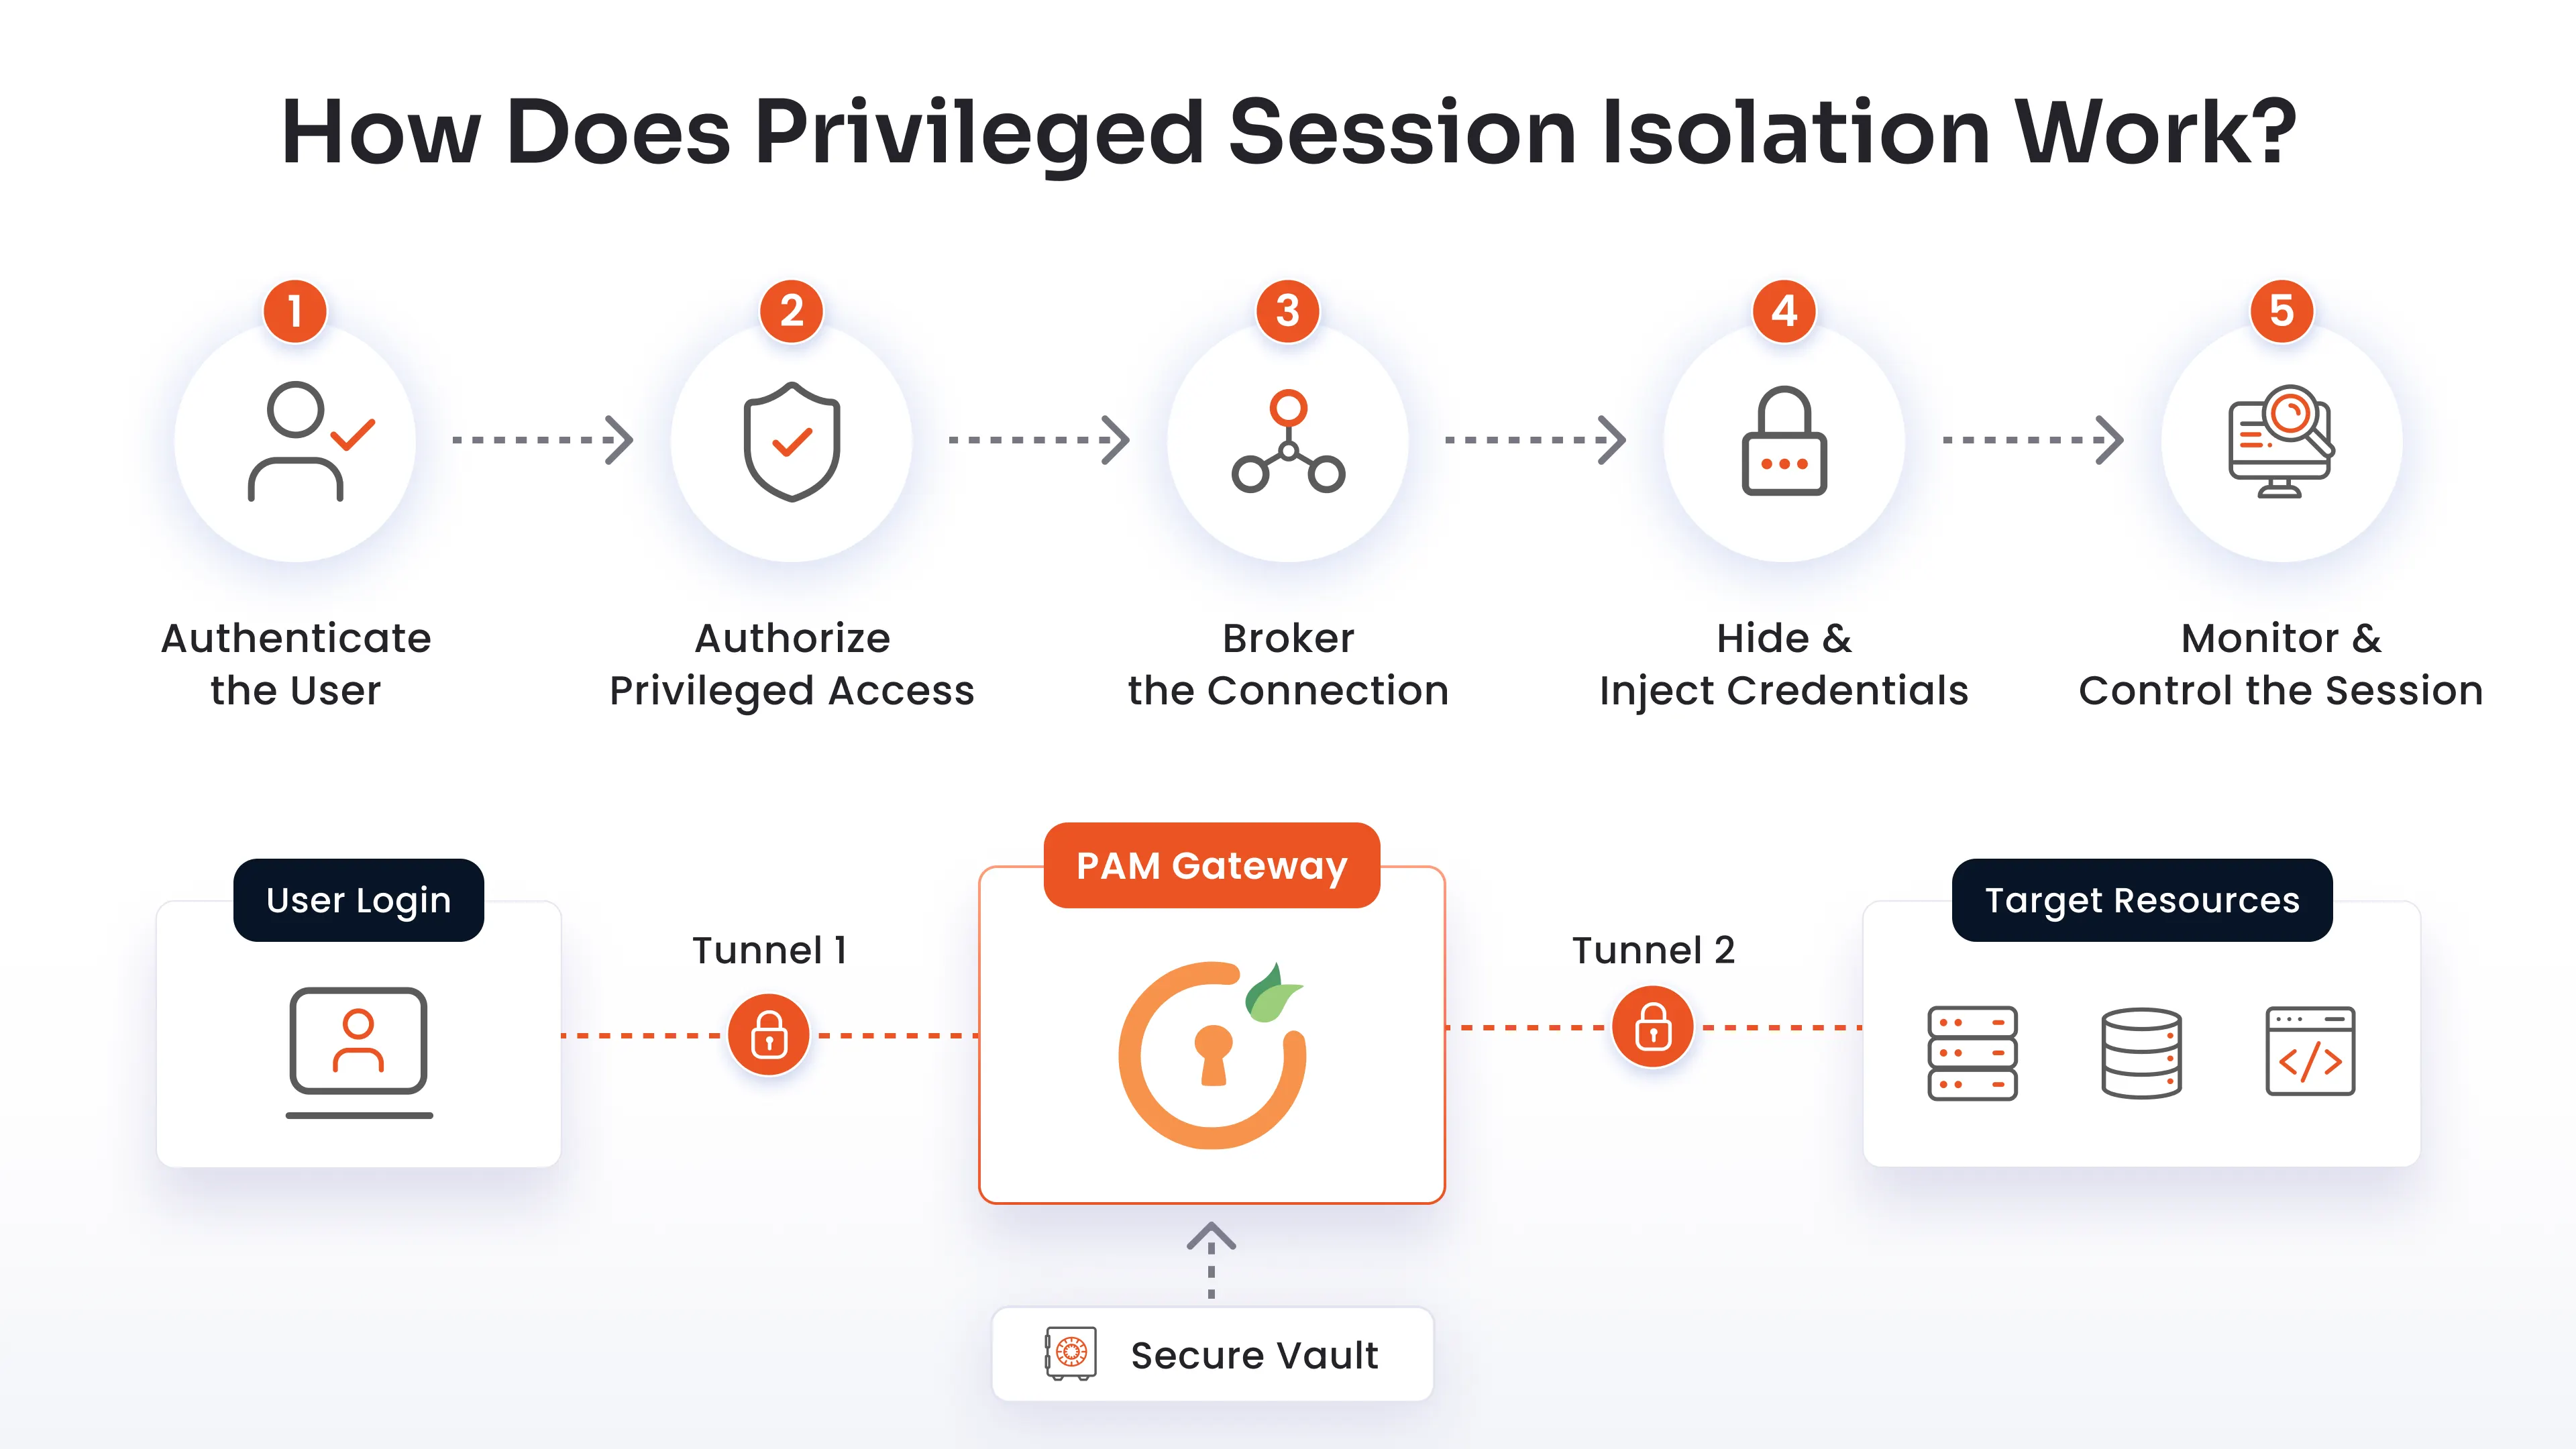
Die Isolation privilegierter Sitzungen folgt einem strukturierten, mehrstufigen Proxy-Workflow.
Schritt 1: Benutzer authentifizieren
Der Benutzer authentifiziert sich über ein zentrales PAM-Gateway. Das System erzwingt eine strenge Identitätsprüfung mittels Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA). Dadurch wird sichergestellt, dass nur verifizierte Benutzer administrative Verbindungen anfordern können.
Schritt 2: Privilegierten Zugriff autorisieren
Nach erfolgreicher Authentifizierung prüft die PAM-Richtlinien-Engine die Zugriffsrechte des Benutzers. Das System wendet rollenbasierte Zugriffskontrolle (RBAC) und Just-in-Time- Zugriffsrichtlinien (JIT) an. Ist eine Genehmigung erforderlich, benachrichtigt ein automatisierter Workflow die Administratoren. Der Zugriff wird nur für die genehmigte Dauer und den festgelegten Ressourcenumfang gewährt.
Schritt 3: Die Verbindung herstellen
Anstatt eine direkte RDP-, SSH- oder Datenbankverbindung vom Gerät des Benutzers zum Zielsystem herzustellen, vermittelt das PAM-Gateway die Verbindung. Das Gateway baut zwei separate Netzwerktunnel auf:
- Eine Verbindung zwischen dem Browser/Client des Benutzers und dem PAM-Proxy.
- Eine separate, isolierte Verbindung zwischen dem PAM-Proxy und der Zielressource.
Der Benutzerendpunkt stellt niemals eine direkte Verbindung zur Produktionsressource oder zum IP-Segment her.
Schritt 4: Anmeldeinformationen ausblenden und einfügen
Der Benutzer gibt niemals das Root-Passwort oder das Administratorgeheimnis des Zielservers ein und sieht es auch nicht. Stattdessen ruft das PAM-Gateway die erforderlichen Anmeldeinformationen aus einem verschlüsselten Unternehmensspeicher ab. Der Proxy fügt diese Anmeldeinformationen automatisch in den sekundären Tunnel ein, um die Sitzung herzustellen.
Da die Zugangsdaten verborgen bleiben und regelmäßig ausgetauscht werden, ist ein Diebstahl der Zugangsdaten praktisch unmöglich.
Schritt 5: Überwachen und Steuern der Sitzung
Während der gesamten aktiven Sitzung wird der gesamte Datenverkehr über den PAM-Proxy geleitet. Sie können ihn in Echtzeit überwachen. Sollten Sie etwas Verdächtiges feststellen, können Sie die Sitzung beenden.
Sitzungsisolierung vs. direkter privilegierter Zugriff
Um den Wert der Sitzungsisolationssicherheit zu verstehen, betrachten Sie den Vergleich mit herkömmlichen Direktzugriffsmodellen:
| Sicherheitsfunktion | Isolierte privilegierte Sitzung | Direkter privilegierter Zugriff |
|---|---|---|
| Verbindungsmodell | PAM-Proxy-Broker trennen, duale Verbindungen | Der Benutzer stellt eine direkte Verbindung zum Zielsystem her. |
| Sichtbarkeit der Anmeldeinformationen | Die Zugangsdaten bleiben im Tresor verborgen und werden automatisch eingefügt. | Passwörter/Schlüssel, die dem Benutzer zugänglich gemacht und auf Endpunkten gespeichert werden |
| Sitzungsüberwachung | Echtzeit-Bildaufzeichnung, Textindizierung und Live-Streaming | Minimale oder passive Systemprotokollierung |
| Sitzungssteuerung | Sofortiges zentrales Anhalten, Beenden oder Blockieren von Sitzungen oder Befehlen | Es ist schwierig oder langsamer, aktive Sitzungen zentral zu beenden. |
| Seitliches Bewegungsrisiko | Entfallen; Zielressourcen akzeptieren keine direkten Endpunktverbindungen | Hoch; kompromittierte Endpunkte können Zielnetzwerke ausspionieren |
| Richtliniendurchsetzung | Granulare, echtzeitbasierte RBAC, JIT und Beschränkungen auf Befehlsebene | Es ist schwierig, detaillierte Richtlinien während der Sitzung durchzusetzen. |
Anwendungsfälle für die Isolation privilegierter Sitzungen
Die Isolation privilegierter Sitzungen kann in verschiedenen Bereichen Ihrer Organisation eingesetzt werden.
Remote-Serververwaltung
IT-Administratoren greifen häufig über SSH und RDP auf kritische Linux- und Windows-Server zu. Ohne entsprechende Isolation könnte ein kompromittierter Laptop eines Administrators Root-Schlüssel preisgeben oder Schadsoftware direkt in Server-Subnetze einschleusen.
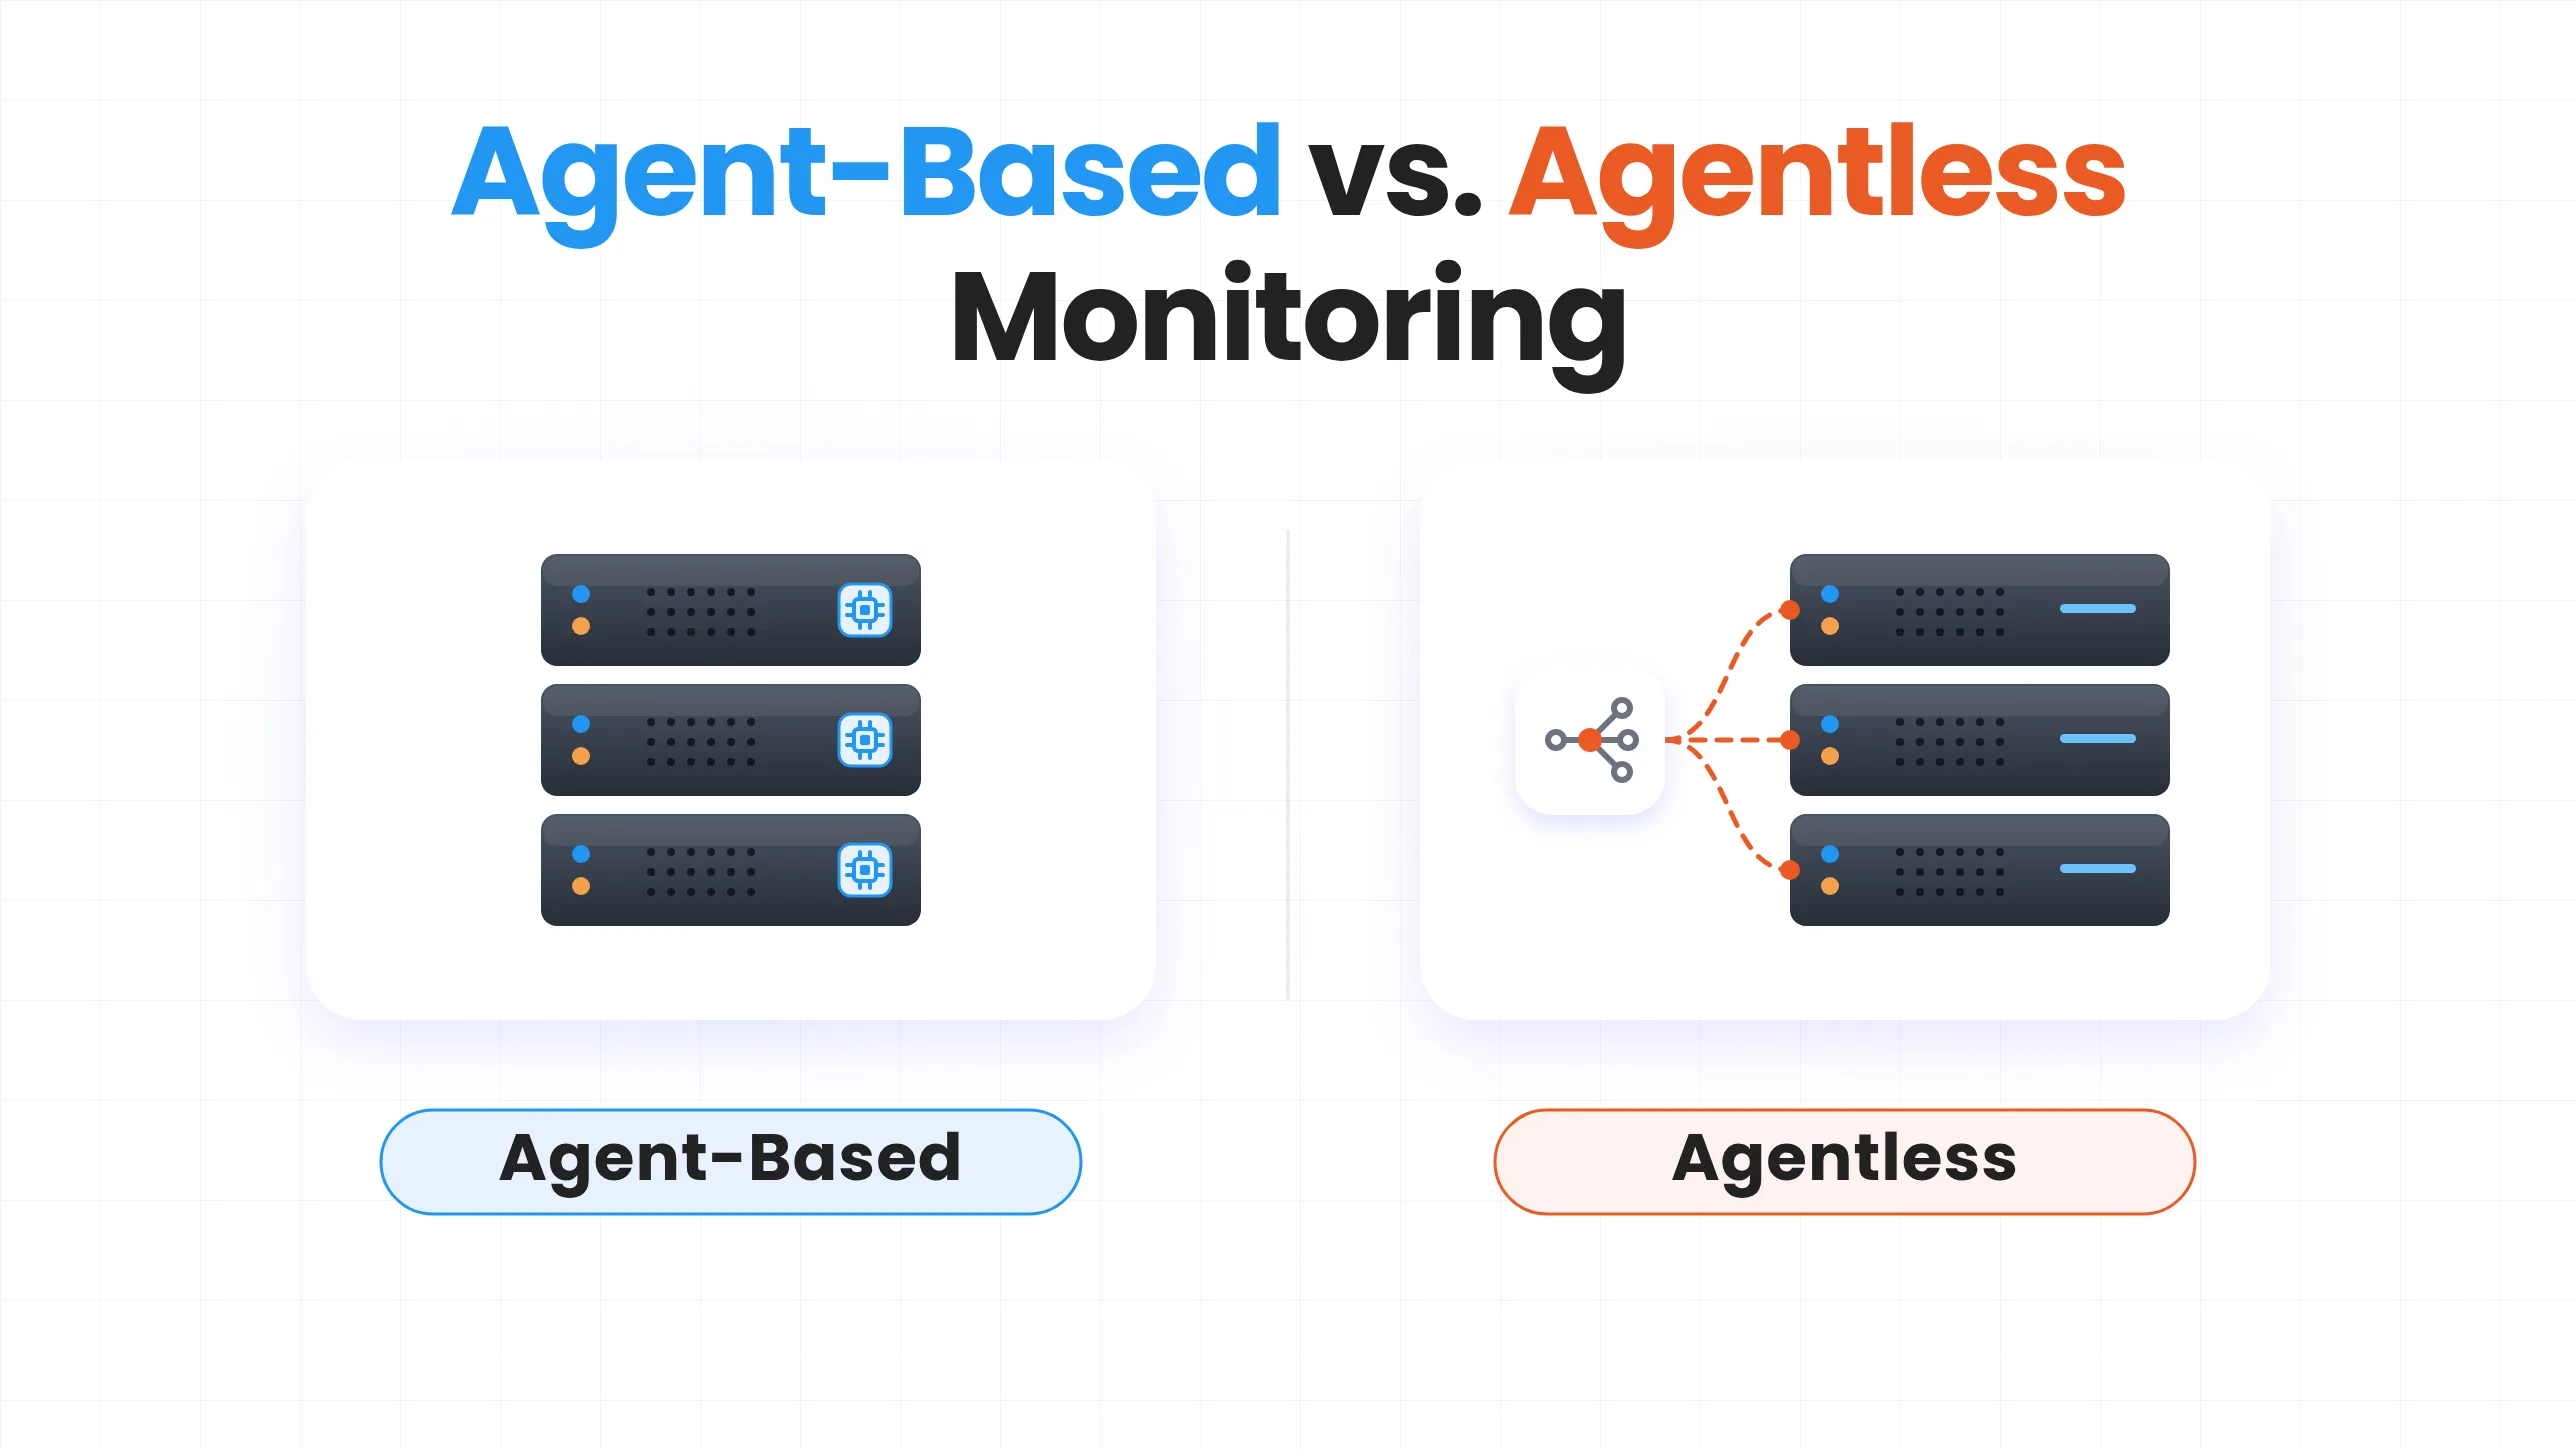
Durch die Proxy-basierte Sitzungsisolation wird der SSH- und RDP-Datenverkehr über ein agentenloses Gateway geleitet. Administratoren interagieren über ein sicheres Browserfenster oder einen Desktop-Client, ohne dass Anmeldeinformationen lokal gespeichert werden müssen. In SSH-Umgebungen bietet die SSH-Sitzungsüberwachung zusätzliche Einblicke in Befehle und Aktivitäten während privilegierter Sitzungen.
Datenbankverwaltung
Datenbankadministratoren (DBAs) verwalten sensible Daten. Wenn sie sich direkt mit Datenbanken verbinden, erhöht sich das Risiko unkontrollierter Datenexfiltration oder von DROP-Abfragen.
Durch das Proxying von Datenbankverbindungen (z. B. MySQL, PostgreSQL) können Sicherheitsteams Anmeldeinformationen dynamisch einfügen, Rohabfragen in Echtzeit überwachen und gefährliche Operationen vor deren Ausführung blockieren.
Zugriff auf die Cloud-Infrastruktur
Die Verwaltung von Hybrid- und Multi-Cloud-Umgebungen wie AWS, Azure und GCP erfordert administrativen Zugriff auf Cloud-Konsolen und Befehlszeilenschnittstellen (CLIs). Sitzungsisolationsproxys vermitteln den Zugriff auf Webanwendungen und Cloud-Konsolen, verhindern dauerhafte Administratorsitzungen und erzwingen kurzlebige, zeitlich begrenzte Berechtigungen.
Zugriff von Drittanbietern
Externe Lieferanten und Auftragnehmer benötigen häufig privilegierte Zugriffsrechte. Ihnen jedoch dauerhafte Zugangsdaten oder VPN-Zugang zu gewähren, ist riskant.
Mithilfe der Sitzungsisolierung können Sie ihnen temporäre, tokenisierte Zugriffslinks bereitstellen. Sie arbeiten innerhalb einer überwachten Browsersitzung, ohne Netzwerkzugriff zu erhalten oder Produktionspasswörter einzusehen.
Sie können die Sitzungszusammenarbeit auch nutzen , um an Live-Sessions von Anbietern teilzunehmen, Aktionen in Echtzeit zu überwachen und bei komplexen Aufgaben zusammenzuarbeiten.
Kritische Infrastrukturen und OT-Umgebungen
Betriebstechnik (OT) und industrielle Steuerungssysteme (ICS), wie z. B. SPSen, SCADA-Server und HMIs, erfordern ein höheres Schutzniveau. Der direkte IP-Zugriff auf OT-Netzwerke birgt das Risiko von Betriebsstörungen. Die Sitzungsisolation bietet einen kontrollierten Verbindungspunkt über SSH-, RDP- oder Telnet-Protokolle und gewährleistet so eine strenge Richtlinienkontrolle über kritische Anlagenkomponenten.
Wie PAM die Isolation privilegierter Sitzungen ermöglicht
Sitzungsisolierung funktioniert am besten, wenn sie Teil einer umfassenderen Strategie für privilegierte Zugriffe ist. Dadurch werden die Kernkomponenten zusammengeführt, die für die Durchsetzung der Sitzungsisolierung in Ihrer gesamten Infrastruktur erforderlich sind.
miniOrange PAM vereint zahlreiche dieser Funktionen in seiner Plattform für privilegierten Zugriff. Sie bietet alle benötigten Funktionen, darunter sicheren Gateway-basierten Zugriff, sichere Speicherung von Anmeldeinformationen, Just-in-Time-Zugriff, Sitzungsüberwachung, Aufzeichnung, Anomalieerkennung und aktive Sitzungssteuerung.
Die Implementierung von privilegiertem Account- und Session-Management mit miniOrange PAM ist unkompliziert. Sie müssen nicht Ihre gesamte Umgebung ersetzen.
1. Identifizieren Sie privilegierte Benutzer und Assets : Erstellen Sie eine Übersicht aller administrativen Benutzer, Auftragnehmer, Datenbanken, Server, OT-Geräte und Cloud-Portale in Ihrem gesamten Unternehmen.
2. Zentralisierung privilegierter Anmeldeinformationen : Importieren Sie Anmeldeinformationen in den Unternehmens-Vault und konfigurieren Sie Richtlinien für die automatische Passwortrotation.
3. Zugriffsrichtlinien definieren : Rollenbasierte Zugriffskontrolle (RBAC) einrichten, MFA erzwingen und Just-in-Time (JIT)-Anforderungsworkflows einrichten.
4. Broker Privileged Connections : Konfigurieren Sie das miniOrange PAM-Gateway so, dass es alle eingehenden administrativen Verbindungen als Proxy weiterleitet und so den direkten Zugriff auf Endpunkte unterbindet.
5. Sitzungen überwachen und aufzeichnen : Echtzeit-Sitzungsstreaming und Videoaufzeichnung über aktive Sitzungen hinweg ermöglichen.
6. Auf riskante Aktivitäten reagieren : Konfigurieren Sie automatisierte Warnmeldungen, Befehlskontrollen und Sitzungsbeendigungsregeln, um schnell auf Bedrohungen reagieren zu können.
Häufig gestellte Fragen
Wie funktioniert die Sitzungsisolierung in PAM?
Die Sitzungsisolierung in PAM platziert eine kontrollierte Schicht zwischen dem Benutzer und der privilegierten Ressource. Die PAM-Lösung authentifiziert und autorisiert den Benutzer, vermittelt die Verbindung, verwendet geschützte Anmeldeinformationen, ohne diese preiszugeben, und überwacht die resultierende Sitzung.
Bei miniOrange werden privilegierte Verbindungen über das PAM-Gateway vermittelt, anstatt den Benutzer direkt mit dem Endpunkt zu verbinden.
Worin besteht der Unterschied zwischen Sitzungsisolierung und Sitzungsüberwachung?
Sie befassen sich mit verschiedenen Aspekten des Sicherheitsproblems.
- Sitzungsisolierung Es steuert die Verbindung zwischen dem Benutzer und dem Zielsystem. Es kann privilegierte Anmeldeinformationen verbergen und den Zugriff über ein PAM-Gateway leiten.
- Sitzungsüberwachung konzentriert sich auf die Transparenz dessen, was während dieser Verbindung geschieht.
Beides lässt sich kombinieren. Die Isolation ermöglicht einen kontrollierten Zugriffspfad. Die Überwachung gibt Ihnen Einblick in die Aktivitäten auf diesem Pfad.
Verbirgt die Sitzungsisolation privilegierte Anmeldeinformationen?
Ja, eine PAM-Implementierung kann privilegierte Anmeldeinformationen vor dem Benutzer verbergen.
miniOrange speichert privilegierte Zugangsdaten in seinem Tresor und verwendet sie, um vermittelte Sitzungen herzustellen, ohne die Zugangsdaten dem Benutzer preiszugeben.
Dadurch verringert sich die Notwendigkeit, privilegierte Passwörter oder private Schlüssel mit Administratoren und Anbietern zu teilen.
Kann die Isolation von Sitzungen seitliche Bewegungen verhindern?
Es kann dazu beitragen, das Risiko lateraler Angriffe zu verringern, indem es die direkten Zugriffswege zu privilegierten Ressourcen einschränkt und privilegierte Verbindungen hinter einem kontrollierten Gateway platziert.
Sitzungsisolierung sollte jedoch nicht als vollständige Lösung für laterale Bewegungen betrachtet werden. Sie sollte mit geeigneten Zugriffskontrollen, dem Prinzip der minimalen Berechtigungen, Authentifizierung, Überwachung und anderen Sicherheitsmaßnahmen kombiniert werden.
Kann PAM RDP- und SSH-Sitzungen isolieren?
Ja. miniOrange Privileged Session Management unterstützt die Überwachung und Aufzeichnung privilegierter SSH- und RDP-Sitzungen. Das proxybasierte Zugriffsmodell vermittelt privilegierte Verbindungen über das PAM-Gateway.
Dies ermöglicht Ihrem Sicherheitsteam eine bessere Transparenz und Kontrolle über den administrativen Fernzugriff.
Ist Sitzungsisolation dasselbe wie ein Jump-Server?
Nicht ganz. Ein Jump-Server oder Bastion-Host kann einen kontrollierten Zugangspunkt für Administratoren zu internen Systemen bieten. Die Isolation privilegierter Sitzungen ist jedoch ein umfassenderer Sicherheitsansatz.
Hinterlasse einen Kommentar