

Laut dem „Secure Network Access Report 2025“ von Hughes sehen über 50 % der Unternehmen die Sicherung von Remote-Netzwerkverbindungen als ihre größte Sicherheitsherausforderung. RADIUS ist daher unerlässlich geworden. In der Praxis verteilter Arbeitsumgebungen kann ein unachtsamer Netzwerkzugriff zu kostspieligen Sicherheitslücken führen. RADIUS bietet eine Lösung zur Prävention dieser Sicherheitslücken, da es IT-Teams ermöglicht, einheitliche Sicherheitsprotokolle festzulegen und Benutzeraktionen über ein zentrales System zu überwachen. Dadurch werden Schwachstellen in der Netzwerkzugriffskontrolle minimiert.
Das RADIUS-Protokoll (Remote Authentication Dial-In User Service) ist ein Netzwerkstandard, der es Unternehmen ermöglicht, Authentifizierung , Autorisierung und Abrechnung (AAA) für Benutzer zu verwalten, die über ein zentrales System auf Netzwerkdienste zugreifen. Das Sicherheitsprotokoll fungiert als Netzwerkzugriffskontroller, der Benutzer und deren Geräte authentifiziert, bevor ihnen der Zugriff auf Netzwerkressourcen, einschließlich WLAN-Netzwerke, VPNs und Switches, gewährt wird.
Dieser Blogbeitrag erklärt, was RADIUS ist, wie es funktioniert, warum wir es benötigen und wie es in praktischen Anwendungen eingesetzt wird. Außerdem erfahren Sie, wie miniOrange Lösungen für Identitäts- und Zugriffsmanagement in Netzwerksicherheitsanwendungen mithilfe des RADIUS-Protokolls bereitstellt.
Was ist RADIUS?
RADIUS fungiert als Client-Server-Netzwerkprotokoll, das es Unternehmen ermöglicht, Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer durchzuführen, die auf entfernte Netzwerke zugreifen müssen. Das System unterstützt neben der ursprünglichen Einwahlverbindung auch VPNs, WLAN-Zugangspunkte und Ethernet-Switches. Netzwerke setzen RADIUS zur Benutzerauthentifizierung, Zugriffskontrolle und Aktivitätsverfolgung über Netzwerkzugriffsserver ein, die mit RADIUS-Servern verbunden sind.
Die Benutzer stellen ihre Verbindung über ein NAS-Gerät her, das Zugriffsanforderungspakete mit Authentifizierungsdaten (Benutzernamen, Passwörter oder Zertifikate) per UDP an den RADIUS-Server sendet. Der Server authentifiziert die Benutzerdaten anhand von Datenbankressourcen wie Active Directory und LDAP , bevor er eine Zugriffsbestätigung (Access-Accept) oder -Ablehnung (Access-Reject) sendet oder weitere Authentifizierungsdaten anfordert. Der Server gewährt den Zugriff durch das Senden von Attributen wie IP-Adresse, Sitzungsdauer sowie VLAN- und QoS-Konfiguration.
Das RADIUS-Protokoll nutzt die UDP-Ports 1812 und 1813 für Authentifizierungs-/Autorisierungs- und Abrechnungsfunktionen, während ältere Systeme die Ports 1645 und 1646 verwenden. Das System arbeitet mit zwei Hauptpakettypen: Zugriffsanforderungspakete (Access-Request-Pakete) initiieren AAA-Verfahren und Abrechnungsanforderungspakete erfassen Nutzungsdaten. Der Sicherheitsmechanismus verwendet MD5-Hashing mit gemeinsamen Geheimnissen zum Schutz von Passwörtern, bietet jedoch keine Ende-zu-Ende-Verschlüsselung. Dadurch sind Daten bei Proxy-Hops angreifbar.
RADIUS bietet großen Organisationen Netzwerkmanagementfunktionen durch die Integration in Active Directory und die Unterstützung der Standards RFC 2865/2866. Das System ermöglicht Benutzern die sofortige Aktualisierung von Autorisierungsdaten über RFC-5176-Erweiterungen. Es birgt zwei wesentliche Sicherheitsrisiken: Da UDP keine Zustellungsgarantie bietet und jeder Hop eigene Sicherheitsmaßnahmen erfordert, bestehen für das System zwei wesentliche Risiken.
Kernfunktion von RADIUS
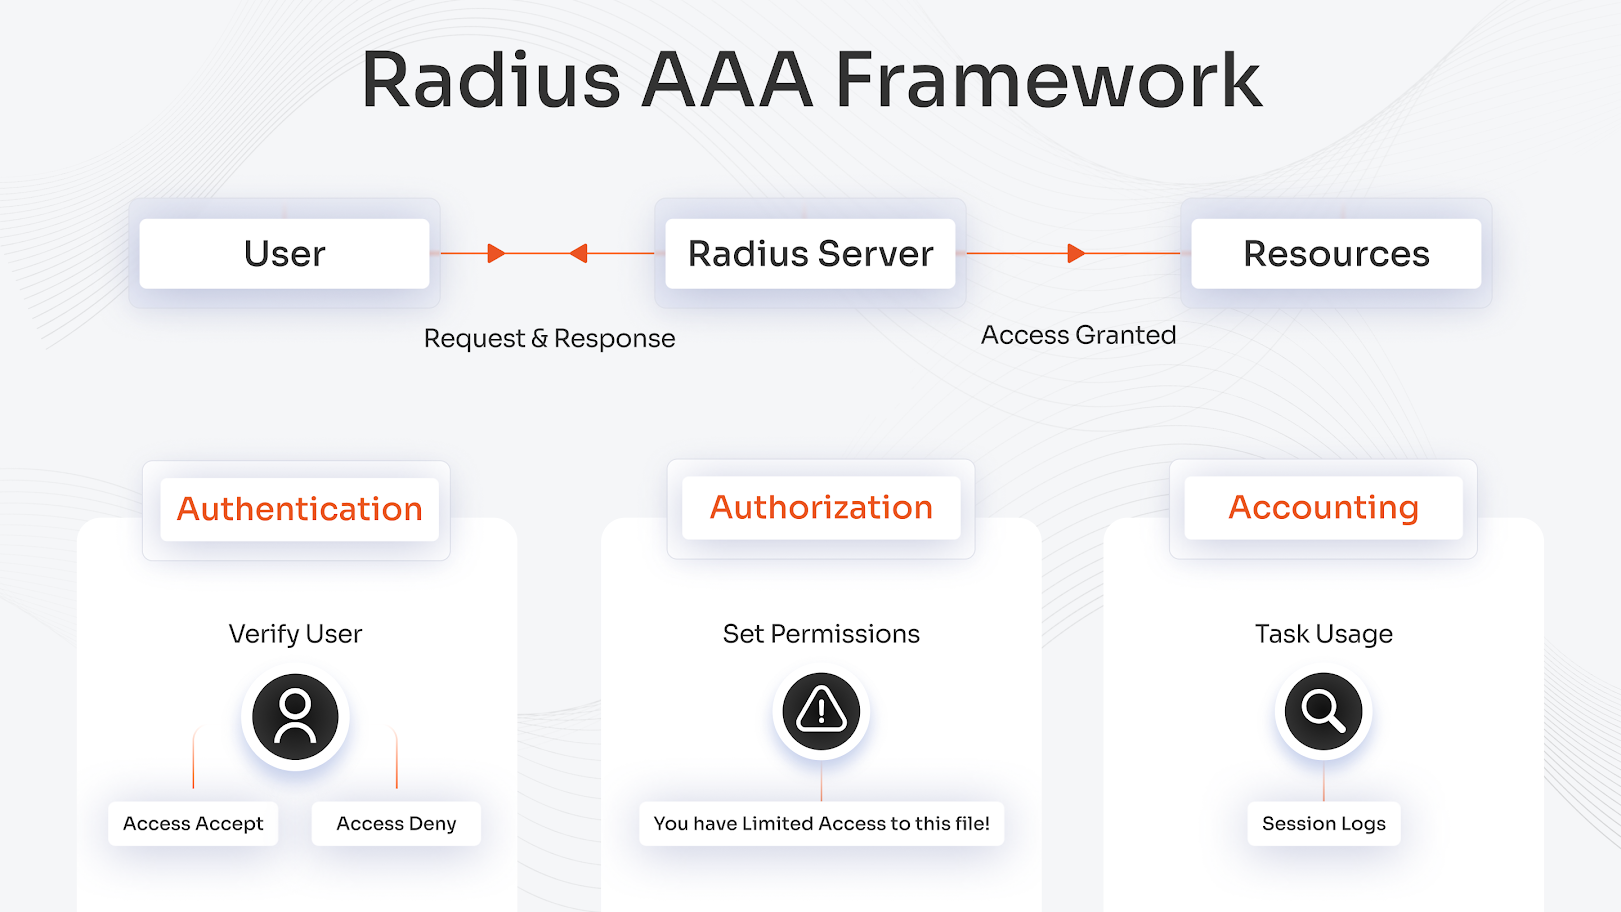
RADIUS ermöglicht sicheren Netzwerkzugriff durch seine drei Kernfunktionen: Authentifizierung, Autorisierung und Accounting. Die Authentifizierung überprüft die Identität der Benutzer, bevor Zugriffsrechte erteilt werden, und das Accounting protokolliert alle Systemaktivitäten. Netzwerkadministratoren verlassen sich auf dieses AAA-Framework, um ihre Ressourcen zu schützen und die Systemnutzung zu überwachen.
Authentifizierung überprüft Identitäten
RADIUS-Clientsysteme, wie VPNs und WLAN-Zugangspunkte, ermöglichen Benutzern die Authentifizierung durch Eingabe von Benutzername und Passwort. Der RADIUS-Client verschlüsselt die Authentifizierungsanfragen, die der RADIUS-Server zur Überprüfung der Benutzerdaten anhand von Active Directory- oder LDAP-Datenbanken verwendet. Bei Übereinstimmung der Daten sendet der Server „Access-Accept“, andernfalls „Access-Reject“, um unberechtigten Zugriff zu blockieren. Moderne Sicherheitssysteme nutzen RADIUS MFA als zusätzliche Authentifizierungsmethode für erhöhten Schutz.
Autorisierungssätze Berechtigungen
Der RADIUS-Server führt nach Abschluss der Authentifizierung Rollen- und Richtlinienprüfungen für Benutzer durch. Er legt fest, auf welche Ressourcen, einschließlich Dateien, Anwendungen und Netzwerksegmente, Benutzer zugreifen dürfen. Der Server stellt den Clients Autorisierungsdaten bereit, die diese zur Durchsetzung von Zugriffsbeschränkungen und damit zum Schutz der Sicherheit verwenden müssen. Der Autorisierungsprozess folgt den Zero-Trust-Prinzipien, um den Benutzerzugriff zwischen verschiedenen Netzwerksegmenten einzuschränken.
Buchhaltung erfasst Nutzung
RADIUS speichert Sitzungsprotokolle, die Start- und Endzeiten sowie alle Datenübertragungen und Verbindungsabbrüche umfassen. Anhand dieser Daten können Administratoren Abrechnungsvorgänge durchführen, Compliance-Prüfungen vornehmen und ungewöhnliche Netzwerkverkehrsmuster erkennen. Der Abrechnungsprozess beginnt mit „Accounting-Start“ und endet mit „Accounting-Stop“, um vollständige Prüfprotokolle zu erstellen. Das miniOrange-System verfügt über eine Echtzeit-Warnfunktion, die die Protokollierungsfunktionen erweitert.
Die Beherrschung der RADIUS-AAA-Operationen ermöglicht den Aufbau sicherer Netzwerke mit erweiterten Funktionen bei gleichzeitiger Aufrechterhaltung der Verteidigungsfähigkeit mithilfe von MFA-Software . Leser sollten sich die MiniOrange-Integrations -Tutorials zur Implementierung von Sicherheitslösungen ansehen, die ihre Schutzmaßnahmen verstärken.
Wie funktioniert RADIUS?
RADIUS funktioniert über drei wesentliche Elemente:
- Netzwerkzugriffsserver (NAS) als Client,
- Das Radius-Server und
- Der Benutzer oder das Gerät, das Zugriff anfordert.
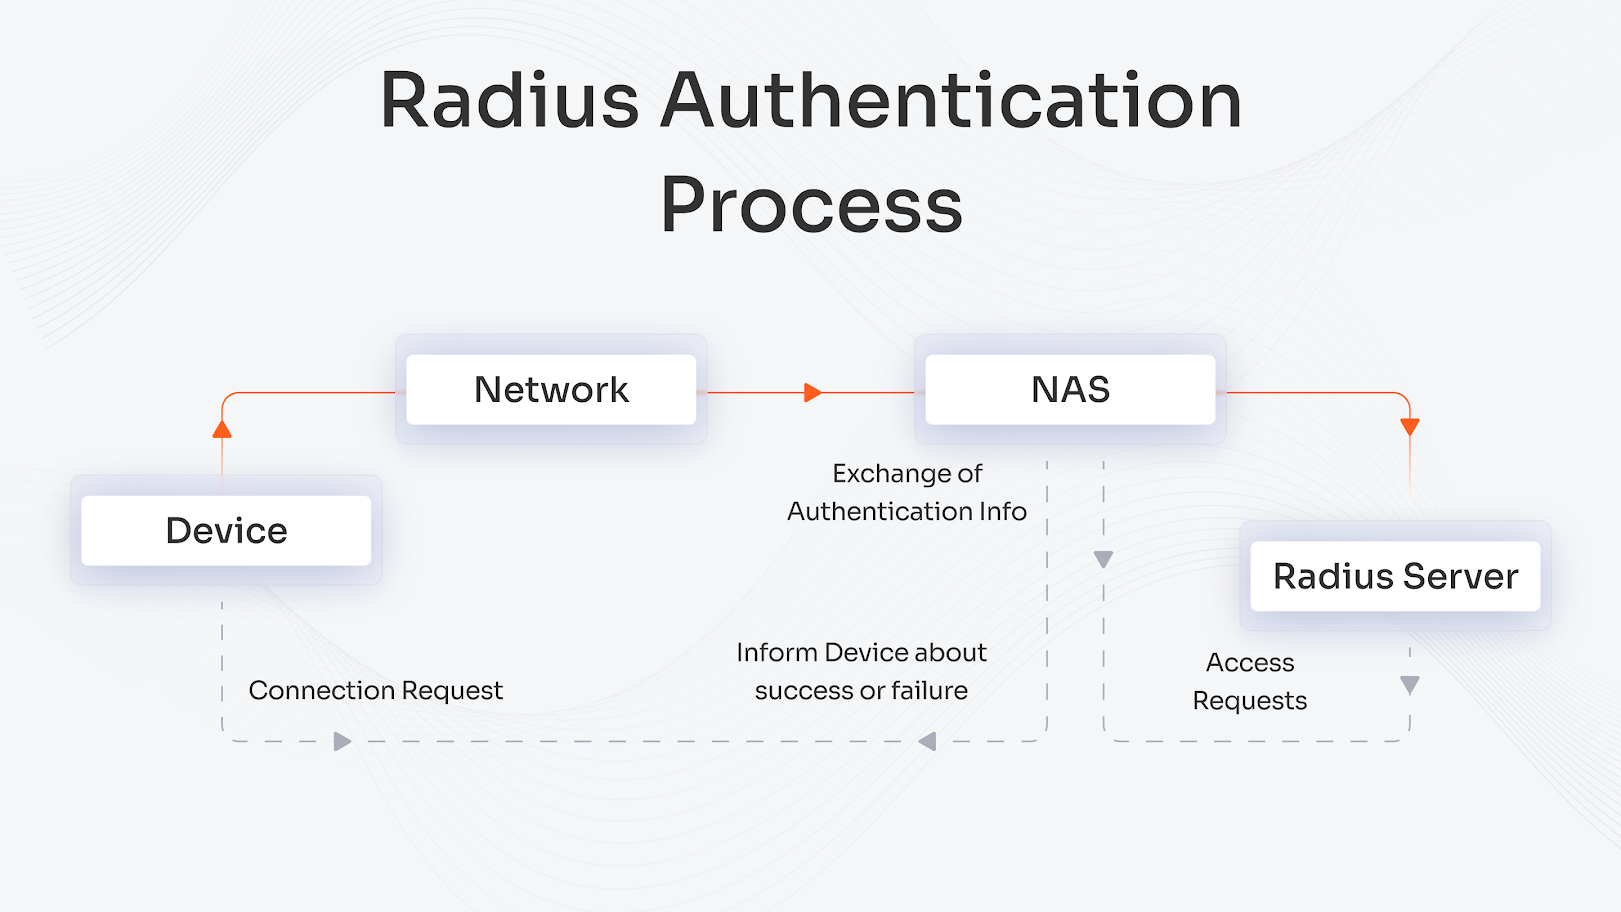
Das NAS-Gerät sendet ein Zugriffsanforderungspaket mit Benutzerinformationen zur Authentifizierung an den RADIUS-Server . Der Server authentifiziert Benutzer in einem zweistufigen Verfahren, das sowohl die Überprüfung des gemeinsamen Geheimnisses als auch eine Datenbanksuche nach Benutzerinformationen umfasst. Der Server generiert drei mögliche Antworten auf Zugriffsanforderungen: Zugriffsakzeptanz, Zugriffsverweigerung und Zugriffsherausforderung. Das NAS-System ermittelt die Netzwerkzugriffsberechtigung durch die Analyse der empfangenen Antworten.
Das RADIUS-Protokoll verwendet RFC 2865 zur Definition verschiedener Pakettypen, darunter Zugriffsanfrage (Access-Request), Zugriffsannahme (Access-Accept), Zugriffsablehnung (Access-Reject), Zugriffsherausforderung (Access-Challenge), Abrechnungsanfrage (Accounting-Request) und Abrechnungsantwort (Accounting-Response). Das System schützt Benutzerpasswörter durch MD5-Verschlüsselung, die diese vor der Übertragung verschlüsselt, um deren Offenlegung zu verhindern.
RADIUS verwendet MD5 als Hash-Funktion zur Verschlüsselung von Passwörtern und zur Überprüfung von Antworten authentifizierter Benutzer. Es ist jedoch bekannt, dass die MD5-Verschlüsselung Sicherheitslücken aufweist. Da RADIUS gemeinsame geheime Schlüssel mit Nachrichtendaten mittels MD5 kombiniert, entstehen Sicherheitsprobleme, wenn MD5 anfällig für Kollisionen und Längenerweiterungen ist. Dies kann zu Man-in-the-Middle-Angriffen führen (sofern ein Unternehmen nicht das Message Authenticator Attribute mit HMAC-MD5 implementiert). Obwohl RADIUS Passwörter durch die MD5-Verschlüsselung schützt, müssen Unternehmen zusätzliche Sicherheitsmaßnahmen implementieren, um diese potenziellen Schwachstellen zu beseitigen.
RADIUS in der Netzwerksicherheit
RADIUS spielt eine entscheidende Rolle für die Netzwerksicherheit, indem es Authentifizierung und Zugriffsverwaltung zentralisiert und so einen einheitlichen Schutz aller Netzwerkgeräte unabhängig vom Hersteller gewährleistet. Es wendet standardisierte Zugriffsregeln an und überwacht kontinuierlich die Benutzeraktivitäten über ein einheitliches Kontrollsystem, wodurch Unternehmen Audit- und Compliance- Anforderungen effektiv erfüllen können.
RADIUS ermöglicht zudem den nahtlosen Zugriff auf Verzeichnisdienste wie Active Directory und LDAP, sodass Unternehmen ihre bestehende Authentifizierungsinfrastruktur nutzen und gleichzeitig sichere Protokolle beibehalten können. Dank seines skalierbaren Designs unterstützt es wachsende Netzwerke und vielfältige Umgebungen. Die Funktionen für Authentifizierung, Autorisierung und Protokollierung reduzieren Konfigurationsfehler und helfen Sicherheitsteams, Benutzerzugriffe nachzuverfolgen und so besser auf Sicherheitsvorfälle reagieren zu können.
Praktische Anwendungen von RADIUS
Teams nutzen RADIUS für sicheren Netzwerkzugriff im täglichen Betrieb. Dieses Protokoll authentifiziert Benutzer und Geräte, bevor sie eine Verbindung herstellen. Es zentralisiert die Kontrolle und erhöht die Sicherheit unternehmensweit.
RADIUS ermöglicht VPN-Verbindungen für Remote-Mitarbeiter. Mitarbeiter melden sich mit ihren Zugangsdaten an, die vom Server schnell verifiziert werden. Unternehmen minimieren mit dieser Konfiguration das Risiko von Sicherheitsverletzungen.
WLAN-Netzwerke nutzen RADIUS für einen Schutz auf Unternehmensebene. Es übernimmt die WPA2-Enterprise-Authentifizierung in Büros und auf Campusgeländen. Administratoren setzen Richtlinien wie zeitbasierte Zugriffskontrollen durch.
IT-Teams setzen RADIUS zusammen mit Active Directory für nahtlose Anmeldungen ein. Es lässt sich mit Tools wie miniOrange integrieren und optimiert so MFA-Lösungen . Diese Kombination stärkt Zero-Trust-Modelle.
Cloud-Setups nutzen RADIUS für hybride Umgebungen. Es schützt Citrix- oder VPN-Gateways vor Bedrohungen. Unternehmen können den Zugriff ohne Schwachstellen skalieren.
Wichtigste Vorteile von RADIUS für Administratoren
RADIUS fungiert als Kernsystem für die sichere Verwaltung des Netzwerkzugriffs. Administratoren können über eine zentrale Schnittstelle Authentifizierungs-, Autorisierungs- und Abrechnungsfunktionen durchführen, wodurch sie standardisierte Richtlinien festlegen und die Komplexität der Systemverwaltung reduzieren können.
- Das System bietet Administratoren eine zentrale Schnittstelle zur Verwaltung aller angeschlossenen Geräte und übernimmt Authentifizierung, Autorisierung und Abrechnung. Dadurch entfällt die separate Konfiguration jedes einzelnen Geräts, einheitliche Netzwerkrichtlinien werden durchgesetzt, der Verwaltungsaufwand reduziert und IT-Teams können Zugriffsprobleme schneller beheben.
- Das System ermöglicht schnelle Benutzer-Onboarding und -Offboarding In komplexen Netzwerken können Administratoren Rollen, Berechtigungen und Zugriffsebenen zentral automatisieren, wodurch sofortige Aktualisierungen in allen Systemen gewährleistet und menschliche Fehler reduziert werden, während gleichzeitig die Netzwerksicherheit gestärkt wird.
- Das System generiert vollständige Authentifizierungs- und Sitzungsprotokolle, die die Einhaltung von Standards wie ISO 27001 unterstützen. HIPAA und DatenschutzDie kontinuierliche Überwachung der Benutzeraktivitäten hilft dabei, die Einhaltung der Richtlinien zu überprüfen, unbefugte Zugriffsversuche aufzudecken und genaue Compliance-Berichte zu erstellen.
- Das System liefert Echtzeit-Zugriffsdaten durch integrierte Protokollierungs- und Abrechnungsfunktionen. Administratoren können Benutzerverbindungen überwachen, Bedrohungen erkennen und Vorfälle schnell untersuchen. Dies gewährleistet sofortige Transparenz und einen starken Schutz für Zugriffskontrollsysteme.
Das RADIUS-Zugriffsmanagementsystem verbessert die operative Leistungsfähigkeit und hilft Unternehmen gleichzeitig dabei, höhere Compliance-Standards zu erfüllen.
Compliance und Aufsicht
Das System gewährleistet verbesserte Compliance durch seine integrierten AAA-Protokollierungs- und Prüffunktionen. Es erstellt vollständige Aufzeichnungen der Benutzeraktionen während der Authentifizierungs- und Autorisierungsprozesse, sodass Administratoren die Benutzeraktivitäten überwachen und regulatorische Standards einhalten können.
- Das System protokolliert alle Authentifizierungs-, Autorisierungs- und Abrechnungsereignisse und bietet so vollständige Systemtransparenz.
- Das System erstellt Berichte, die sowohl den Anforderungen der Unternehmensführung als auch externen regulatorischen Standards entsprechen.
- Das System führt ein zuverlässiges Prüfprotokoll, das alle Anmeldeversuche und Zugriffsereignisse aufzeichnet.
Das System ermöglicht es Organisationen, ihre Aufsichtsfähigkeiten durch verbesserte Compliance-Management-Prozesse zu stärken.
Einschränkungen des RADIUS-Protokolls
Für eine erfolgreiche Implementierung der RADIUS-Zugriffskontrolle müssen Administratoren deren operative Grenzen kennen.
- Das System arbeitet über UDP, was bei schlechten Netzwerkbedingungen zu einer unzuverlässigen Netzwerkleistung führt.
- Die Systemleistung verschlechtert sich, wenn Authentifizierungs- und Autorisierungsvorgänge ein überdurchschnittliches Datenaufkommen bewältigen müssen.
- Systeme werden dann Angriffen auf Netzwerkebene ausgesetzt, wenn gemeinsam genutzte Geheimnisse nicht ausreichend geschützt sind.
Teams können die RADIUS-Sicherheit durch geeignete Konfigurations- und Verschlüsselungsmethoden sowie Methoden zur Optimierung des Datenverkehrs verbessern, wenn sie die betrieblichen Einschränkungen verstehen.
Erste Schritte mit der RADIUS-Authentifizierung
Das Herzstück einer sicheren Netzwerkauthentifizierung ist RADIUS. Es ermöglicht IT-Administratoren die zentrale Verwaltung von Benutzern und deren Zugriffsberechtigungen. Neben AAA-Diensten (Authentifizierung, Autorisierung und Accounting) stellt RADIUS sicher, dass nur authentifizierte Benutzer und vertrauenswürdige Systeme Zugriff auf alle Ressourcen (WLAN, VPN und RADIUS-Anwendungsgateways ) haben.
Alle IT-Fachkräfte, die für die Netzwerksicherheit verantwortlich sind, kennen die Funktionsweise von RADIUS. Es reduziert das Risiko unberechtigten Zugriffs erheblich, erstellt Audit-Trails für Compliance-Zwecke und ermöglicht die Implementierung sehr detaillierter Richtlinien für alle Ressourcen von einem zentralen Standort aus. Ein gutes Verständnis von RADIUS hilft Ihnen, die Netzwerksicherheit zu optimieren und eine optimale Benutzererfahrung zu gewährleisten.
Benötigen Sie einen einfachen, aber modernen Sicherheitsansatz? Lösungen wie miniOrange bieten RADIUS-Unterstützung sowie zusätzliche Funktionen, die Folgendes abdecken: Multi-Faktor-AuthentifizierungSo können Sie ein einfach skalierbares und leistungsstarkes Cyberabwehrsystem aufbauen. Optimieren Sie Ihre RADIUS-Implementierungen und wehren Sie selbst schwerwiegendste Sicherheitslücken mit miniOrange ab. IAM Lösungen mehr Informationen.
Häufig gestellte Fragen
Wofür wird das RADIUS-Protokoll verwendet?
RADIUS dient als Protokoll zur Überprüfung der Benutzeridentität und zur Gewährung des Netzwerkzugriffs auf WLAN-Netzwerke, VPNs und DFÜ-Verbindungen. Netzwerkzugriffsserver nutzen eine Client-Server-Architektur, um Authentifizierungsdienste von RADIUS-Servern anzufordern, die als zentrale Authentifizierungsserver fungieren. Das System ermöglicht Administratoren die zentrale Verwaltung der AAA-Funktionen.
Worin besteht der Unterschied zwischen RADIUS und LDAP?
RADIUS nutzt schnelle UDP-Kommunikation über die Ports 1812 und 1813 für die Netzwerkzugriffsverwaltung (AAA). Das LDAP-Protokoll hingegen verwendet zuverlässige TCP-Verbindungen über Port 389 zur Verwaltung von Verzeichnisinformationen, die Benutzerprofile und Gruppenzugehörigkeiten enthalten. Die Authentifizierung mit RADIUS erfolgt sehr schnell, LDAP ist jedoch bei Abfragen schneller, obwohl die Leistung bei hohem Datenverkehr nachlässt.
Wird das RADIUS-Protokoll noch verwendet?
Ja, RADIUS gilt als führende Authentifizierungslösung für Unternehmensnetzwerke, da es eine hervorragende Skalierbarkeit für das Netzwerkzugriffsmanagement bietet. Die Verschlüsselungsfunktion von RadSec sorgt für erhöhten Sicherheitsschutz, dennoch bleibt RADIUS aufgrund seiner zuverlässigen Funktionsweise die erste Wahl für VPN- und WLAN-Netzwerke.



Hinterlasse einen Kommentar