

SAML (Security Assertion Markup Language) ist ein XML-basierter offener Standard, der es sicheren Webdomänen ermöglicht, Benutzerauthentifizierungs- und -autorisierungsdaten auszutauschen. Mithilfe von SAML 2.0 kann ein Online-Dienstanbieter (SP) einen separaten Online-Identitätsanbieter kontaktieren, um Benutzer zu authentifizieren, die auf geschützte Inhalte zugreifen möchten.
SAML wird zur Ermöglichung von Single Sign-On (SSO) verwendet . Ein Benutzer kann mit nur einem einzigen Satz von Anmeldedaten (z. B. Benutzername und Passwort) auf mehrere Anwendungen und/oder Websites zugreifen. Dadurch entfällt die Notwendigkeit, sich bei den verschiedenen Anwendungen separat anzumelden.
Was ist SAML?
SAML ist ein XML-basierter offener Standard zur Authentifizierung. Vor seiner Einführung basierte Single Sign-On (SSO) auf Cookies. Dies war weniger effektiv, da es nur innerhalb derselben Domäne funktionierte. SAML behob diese Einschränkung, indem es vertrauenswürdigen Identitätsanbietern (IdPs) und Service Providern (SPs) den sicheren Austausch von Authentifizierungsinformationen über verschiedene Domänen hinweg ermöglichte.
Ein Mitarbeiter meldet sich beispielsweise einmalig mit seinen Unternehmensanmeldeinformationen beim Identitätsanbieter (IdP) seiner Organisation an, etwa bei Microsoft Entra ID oder Okta. Klickt er später im Unternehmens-Dashboard auf die Oracle NetSuite-Anwendung, fordert NetSuite (der Service Provider) ihn nicht erneut zur Anmeldung auf. Stattdessen sendet NetSuite eine SAML-Authentifizierungsanfrage an den IdP. Da der Mitarbeiter bereits authentifiziert wurde, überprüft der IdP seine Identität und sendet eine signierte SAML-Assertion an NetSuite zurück. NetSuite vertraut dieser Assertion und gewährt umgehend Zugriff.
Schauen wir uns nun genauer an, was SAML-Authentifizierung ist.
So funktioniert die SAML-Authentifizierung
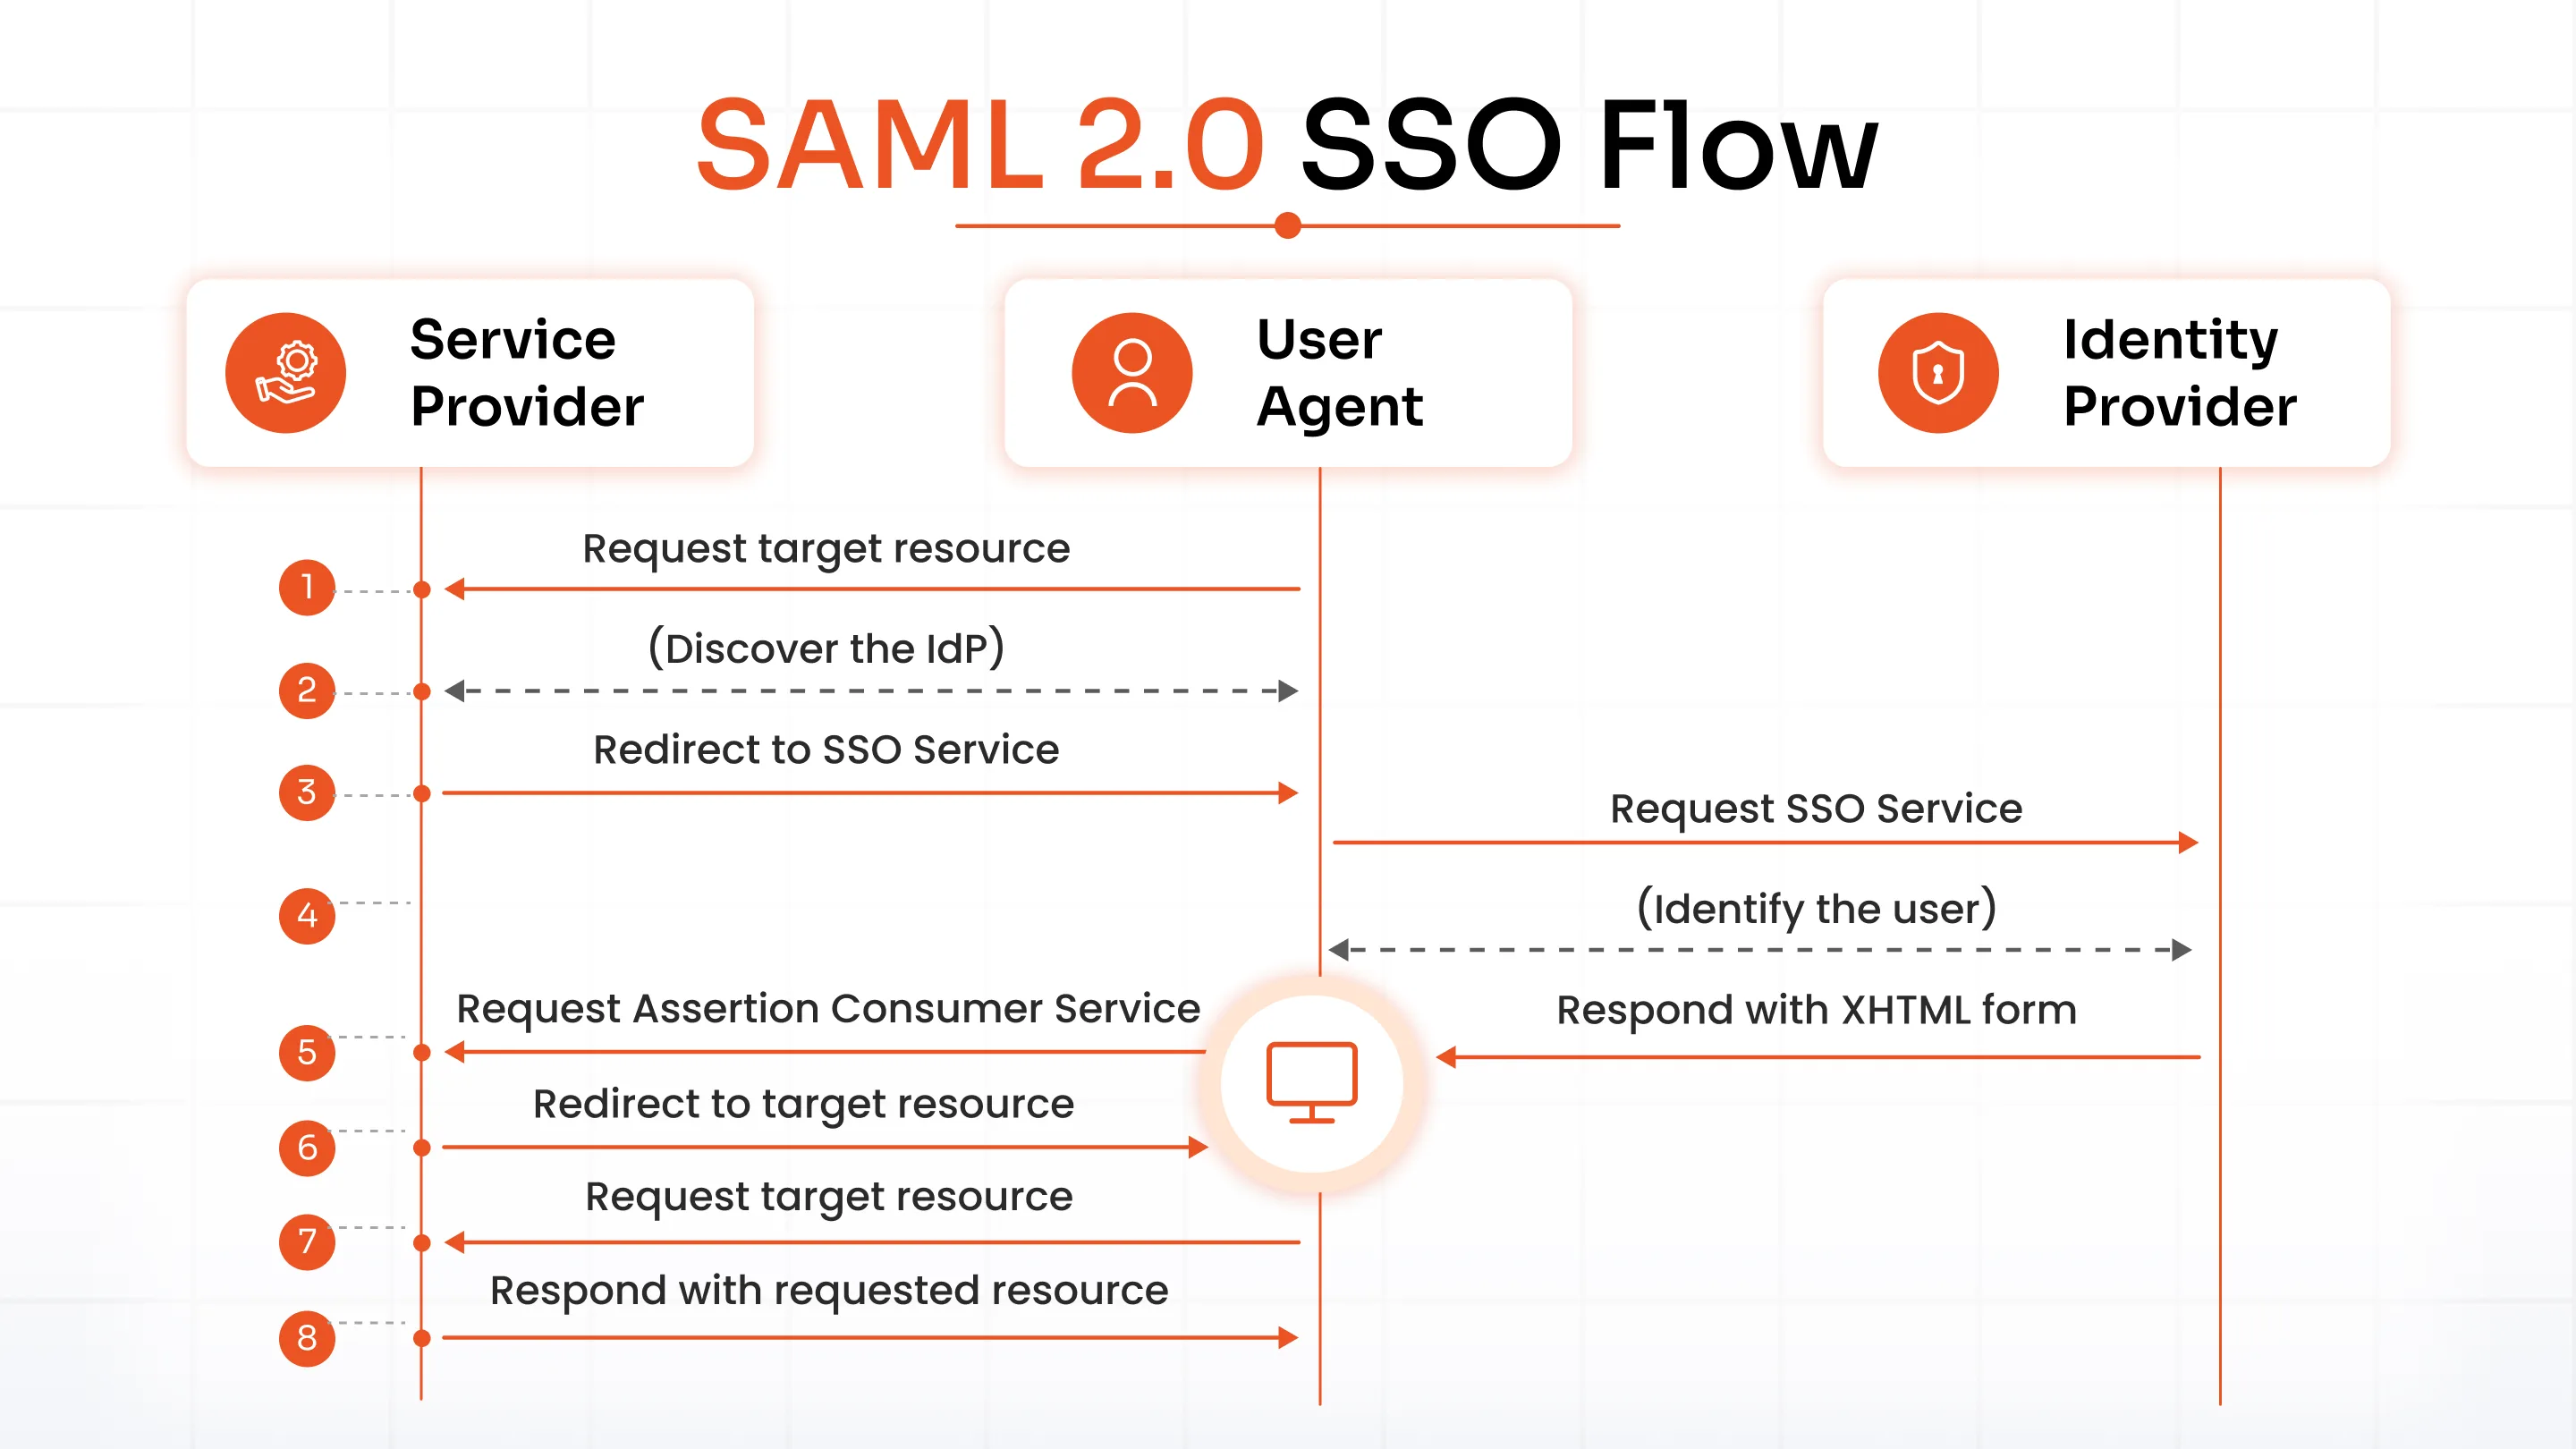
SAML-SSO funktioniert durch die Übertragung der Benutzeridentität vom Identitätsanbieter (IdP) zum Dienstanbieter (SP). Dies geschieht durch den Austausch digital signierter XML-Dokumente. Angenommen, ein Benutzer ist in einem System angemeldet, das als IdP fungiert. Der Benutzer möchte sich bei einer entfernten Anwendung, dem SP, anmelden. Der Authentifizierungsablauf sieht folgendermaßen aus:
- Der Benutzer fordert eine Ressource von der gewünschten Anwendung/Website (SP) an.
- Der Identitätsanbieter (IdP) verifiziert den Benutzer.
- Der Service Provider (SP) identifiziert den Identity Provider (IdP) und leitet den Benutzer mit einer Authentifizierungsanfrage zurück zum IdP.
- Der IdP gibt ein HTML-Formular zurück, das die SAML-Antwort enthält.
- Der IdP sendet eine signierte SAML-Assertion an den SP, die die Authentifizierungsdaten des Benutzers und alle erforderlichen Attribute enthält.
SAML 2.0 SSO-Ablauf
SAML-Komponenten und -Terminologie
1. SAML-Assertion: Eine SAML-Assertion ist ein digital signiertes XML-Dokument, das vom Identitätsanbieter (IdP) generiert wird, um die Identität eines Benutzers zu bestätigen. Es übermittelt sicher Informationen an den Dienstanbieter (SP), darunter Authentifizierungsdetails, Benutzerattribute und Autorisierungsentscheidungen. Es gibt drei Arten von SAML-Assertions: Authentifizierungs-, Attribut- und Autorisierungsentscheidungs-Assertions.
2. SAML-Anfrage: Eine SAML-Anfrage, auch Authentifizierungsanfrage (AuthnRequest) genannt, wird vom Service Provider (SP) generiert, um die Benutzerauthentifizierung vom Identity Provider (IdP) anzufordern.
3. SAML-Antwort: Eine SAML-Antwort wird vom Identitätsanbieter (IdP) generiert. Sie enthält eine oder mehrere SAML-Assertions über den authentifizierten Benutzer. Darüber hinaus kann eine SAML-Antwort weitere Informationen über den Benutzer enthalten, wie z. B. Benutzerprofilinformationen, Gruppen-/Rolleninformationen usw.
4. SAML-Identitätsanbieter (IdP): Ein SAML-IdP ist eine Systemeinheit, die Authentifizierungszusicherungen in Verbindung mit einem SSO-Profil gemäß SAML ausstellt. Ein Identitätsanbieter authentifiziert den Endbenutzer und übermittelt diese Daten zusammen mit den Zugriffsrechten des Benutzers für den Dienst an den Service Provider (SP).
5. SAML-Dienstanbieter (SP): Ein SAML-Dienstanbieter ist eine Systemeinheit, die Authentifizierungszusicherungen in Verbindung mit einem SSO-Profil des SAML empfängt und akzeptiert.
6. SAML-Bindungen: SAML-Bindungen definieren, wie SAML-Anfragen und -Antworten zwischen dem Identitätsanbieter (IdP) und dem Dienstanbieter (SP) übertragen werden. Die am häufigsten verwendete Bindung ist HTTP-POST, während HTTP-Redirect-, SOAP- und Artefakt-Bindungen für spezifische Authentifizierungs- und Kommunikationsszenarien eingesetzt werden.
SAML vs. OAuth vs. OpenID Connect
SAML, OAuth 2.0 und OpenID Connect (OIDC) werden alle verwendet, um den Benutzerzugriff zu vereinfachen, aber sie lösen unterschiedliche Probleme.
SAML wird primär für SSO in Unternehmen eingesetzt, OAuth 2.0 ermöglicht die sichere Autorisierung zwischen Anwendungen, und OIDC erweitert OAuth 2.0 um die Benutzerauthentifizierung. Während SAML XML verwendet und in Unternehmensumgebungen weit verbreitet ist, nutzen OAuth und OIDC JSON und eignen sich daher besser für moderne Web-, Mobil- und API-basierte Anwendungen.
| Funktion | SAML-2.0 | OAuth 2.0 | OIDC |
|---|---|---|---|
| Zweck | SAML ist ein Authentifizierungsstandard. | OAuth ist ein Autorisierungsframework. | OpenID Connect ist eine Authentifizierungsschicht, die auf OAuth 2.0 basiert. |
| Nutzungsszenario | Wird für Enterprise-SSO, Identitätsföderation und die Ermöglichung des Zugriffs von Benutzern auf mehrere Geschäftsanwendungen mit einem einzigen Login verwendet. | Dient dazu, Drittanwendungen begrenzten Zugriff auf die Ressourcen eines Benutzers zu gewähren, ohne Passwörter weiterzugeben. | Wird zur Authentifizierung von Benutzern und zur Bereitstellung von Single Sign-On (SSO) für moderne Web- und Mobilanwendungen verwendet. |
| Geeignete Anwendung | Beliebt für browserbasierte Unternehmensanwendungen. | Geeignet für Web-, Mobil- und API-basierte Anwendungen. | Geeignet für Web-, Mobil-, Cloud- und kundenorientierte Anwendungen. |
| Häufig verwendet von | Weit verbreitet für Unternehmensanwendungen wie Salesforce, Workday und Oracle NetSuite. | Wird häufig für den API-Zugriff und die Delegierung von Berechtigungen verwendet, beispielsweise um einer App den Zugriff auf Google Drive zu ermöglichen. | Weit verbreitet für Verbraucheridentität und Social Login, wie zum Beispiel Anmeldung mit Google or Melden Sie sich bei Microsoft an. |
| Data Format | Verwendet XML zum Austausch von Authentifizierungsnachrichten. | Verwendet JSON zum Austausch von Autorisierungsdaten. | Verwendet JSON Web Tokens (JWTs) und JSON zum Austausch von Identitätsinformationen. |
Wann sollte man SAML, OAuth oder OpenID Connect verwenden?
Die Wahl zwischen SAML, OAuth 2.0 und OIDC hängt von Ihren Zielen ab. Obwohl diese Standards häufig verglichen werden, decken sie unterschiedliche Anforderungen an Identitäts- und Zugriffsmanagement ab. Nutzen Sie den folgenden Leitfaden, um herauszufinden, welcher Standard am besten zu Ihrem Anwendungsfall passt.
| Wenn Sie müssen | Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, | Warum |
|---|---|---|
| Aktivieren Sie Single Sign-On (SSO) für unternehmensweite Anwendungen. | SAML | Entwickelt für Enterprise Identity Federation und browserbasiertes SSO mittels XML-Assertions. |
| Erlauben Sie einer Anwendung, im Namen eines Benutzers auf die APIs einer anderen Anwendung zuzugreifen. | OAuth 2.0 | Ermöglicht eine sichere delegierte Autorisierung ohne Weitergabe von Benutzerdaten. |
| Ermöglichen Sie Benutzern die Anmeldung bei modernen Web- oder Mobilanwendungen. | OIDC | Fügt OAuth 2.0 Authentifizierung und Benutzeridentität mittels JSON Web Tokens (JWTs) hinzu. |
| Integration mit Unternehmensplattformen wie Microsoft Entra ID, Okta, Salesforce oder Oracle NetSuite | SAML | Der Branchenstandard für Enterprise-SSO und Identitätsföderation. |
| Entwickeln Sie mobile-first, Cloud-native oder Consumer-Anwendungen. | OIDC | Leichtgewichtig, API-freundlich und für moderne Anwendungsarchitekturen optimiert. |
| Sichere APIs und Ermöglichung von Drittanbieterintegrationen | OAuth 2.0 | Die Standardwahl für API-Autorisierung und delegierten Zugriff. |
Leitfaden zur schnellen Entscheidung
- Wählen Sie SAML, wenn Ihr Hauptziel die unternehmensweite SSO-Registrierung über alle Geschäftsanwendungen hinweg ist.
- Wählen Sie OAuth 2.0, wenn Sie eine sichere API-Autorisierung benötigen oder einer Anwendung ermöglichen möchten, im Namen eines Benutzers auf eine andere zuzugreifen.
- Wählen Sie OIDC, wenn Sie moderne Web- oder Mobilanwendungen entwickeln und sowohl Authentifizierung als auch nahtlose Benutzeranmeldung benötigen.
Beim Vergleich von SAML und OAuth ist zu beachten, dass SAML primär der Authentifizierung dient, während OAuth für die Autorisierung eingesetzt wird. Beim Vergleich von SAML und OIDC unterstützen beide die Authentifizierung, SAML eignet sich jedoch am besten für Enterprise-SSO, während OIDC für moderne, kundenorientierte Anwendungen und Cloud-native Architekturen konzipiert ist.
Welche Vorteile bietet die SAML-Authentifizierung?
SAML vereinfacht nicht nur die Anmeldung. Es erhöht die Sicherheit und reduziert den Verwaltungsaufwand. Hier sind die wichtigsten Vorteile, die Sie durch die Implementierung von SAML erzielen.
1. SAML 2.0 SSO: SAML ermöglicht den schnellsten und effizientesten Zugriff auf mehrere Anwendungen über eine Assertion, die die Verbindung zwischen dem SAML-fähigen Service Provider (SP) und dem Identity Server Provider (IdP) herstellt. SAML 2.0 bietet eine verbesserte Benutzererfahrung durch eine Assertion, die die Kommunikation zwischen SP und IdP ermöglicht.
2. Erhöhte Sicherheit: Die SAML-Authentifizierung macht die Passworteingabe in jeder Anwendung überflüssig. Anmeldeinformationen werden ausschließlich beim Identitätsanbieter (IdP) eingegeben. SAML 2.0 nutzt zudem die Public-Key-Infrastruktur (PKI), um Identitäten vor Angriffen zu schützen. Single Sign-On (SSO) mit SAML bietet eine zentrale Authentifizierungsstelle, die bei einem sicheren IdP stattfindet. Anschließend übermittelt SAML die Identitätsinformationen an den Service Provider (SP). Diese Authentifizierungsform stellt sicher, dass Anmeldeinformationen nur direkt an den IdP gesendet werden.
3. Reduzierung der Passwortzurücksetzungszeit: SAML SSO beseitigt Passwortprobleme wie Zurücksetzen und Wiederherstellen, wodurch die Zeit für die Wiederherstellung alter Passwörter verkürzt wird.
4. Reduzierte IT-Kosten: SSO mit SAML verringert den Verwaltungsaufwand durch die zentrale Benutzerauthentifizierung. IT-Teams verbringen weniger Zeit mit der Verwaltung von Passwörtern, dem Onboarding neuer Benutzer und dem Entfernen von Zugängen für ausscheidende Mitarbeiter. Dies führt zu weniger Helpdesk-Anfragen und geringeren Betriebskosten.
5. Zentralisierte Zugriffsverwaltung: SAML zentralisiert die Authentifizierung über den Identitätsanbieter (IdP) und ermöglicht Administratoren so die Verwaltung des Benutzerzugriffs über ein einziges Dashboard. Sie können den Zugriff für alle verbundenen Anwendungen einfach und schnell gewähren oder entziehen.
6. Geringere Kosten für den Service Provider (SP): Mit SSO via SAML entfällt die Notwendigkeit, für mehrere Dienste ein Konto zu verwalten. Der SP muss die Benutzerauthentifizierung nicht mehr direkt durchführen, da dies vom Identity Provider (IdP) übernommen wird.
7. Verbesserte Benutzererfahrung: Nach einmaliger Authentifizierung können Benutzer auf mehrere Service Provider (SPs) zugreifen, ohne sich erneut anmelden zu müssen. Dies ermöglicht eine schnellere und bessere Benutzererfahrung bei jedem SP.
8. Interoperabilität: SAML 2.0 ist aufgrund seines standardisierten Formats mit jedem System unabhängig von der Implementierung interoperabel.
9. Lose Kopplung von Verzeichnissen: SAML reduziert den Bedarf an der Synchronisierung von Benutzeridentitäten über mehrere Anwendungen hinweg, da die Authentifizierung zentralisiert ist.
10. Skalierbarkeit: SAML vereinfacht das Hinzufügen neuer Benutzer und die Integration weiterer Anwendungen, ohne dass für jede Anwendung separate Authentifizierungssysteme entwickelt werden müssen. Mit dem Wachstum von Unternehmen bietet SAML eine skalierbare Möglichkeit, sicheres Single Sign-On (SSO) auf das gesamte Anwendungsökosystem auszuweiten.
Was sind SAML-Anwendungsfälle?
SAML kommt zum Einsatz, wenn man auf mehrere Systeme zugreifen muss, aber nicht mehrere Anmeldeinformationen verwalten möchte. Schauen wir uns einige Anwendungsfälle aus der Praxis an:
1. Unternehmens-SSO
SAML ist seit geraumer Zeit der Standard für SSO in Unternehmen. Nach der Authentifizierung über einen Identitätsanbieter wie Microsoft Entra ID oder Okta können Benutzer nahtlos auf Anwendungen wie Salesforce, Slack, Workday und Oracle NetSuite zugreifen, ohne sich erneut anmelden zu müssen.
2. Bildung und Campus-SSO
Bildungseinrichtungen nutzen SAML, um Studierenden und Lehrenden einen sicheren Zugriff auf Campusressourcen zu ermöglichen. Mit einem einzigen Satz universitärer Zugangsdaten kann man sich bei Lernmanagementsystemen (LMS), Bibliotheksportalen, Studierendeninformationssystemen, E-Mail-Programmen und anderen akademischen Anwendungen anmelden.
3. B2B-SaaS-Apps
Viele SaaS-Anbieter unterstützen die SAML-Authentifizierung, um die Sicherheits- und Identitätsmanagementanforderungen von Unternehmenskunden zu erfüllen. Dies ermöglicht es Unternehmen, die SaaS-Anwendung in ihren bestehenden Identitätsanbieter zu integrieren, unternehmensweite Zugriffsrichtlinien durchzusetzen und Mitarbeitern ein nahtloses SSO-Erlebnis zu bieten.
4. Gesundheitswesen und Einhaltung gesetzlicher Bestimmungen
Organisationen im Gesundheitswesen setzen SAML ein, um den Zugriff auf elektronische Patientenakten (EHRs), Patientenportale und klinische Anwendungen zu sichern. SAML unterstützt Organisationen bei der Einhaltung von Compliance-Anforderungen wie HIPAA und gewährleistet gleichzeitig, dass nur autorisierte Benutzer auf sensible Patientendaten zugreifen können, indem die Authentifizierung zentralisiert und föderierte Identitäten unterstützt werden.
Welche Einschränkungen gibt es bei SAML?
SAML ist weit verbreitet und gilt als Standard für SSO in Unternehmen. Es hat aber auch einige Nachteile, die Sie kennen sollten.
Nicht mobil-nativ: SAML wurde für browserbasierte Anwendungen entwickelt und ist nicht optimal für native mobile Apps oder Single-Page-Anwendungen (SPAs). Moderne mobile Anwendungen verwenden stattdessen typischerweise OIDC.
XML-Komplexität: SAML basiert auf XML, das umfangreicher ist als JSON. Dies führt zu größeren Datenmengen und erschwert Integrationen und die Fehlersuche.
Keine native API-Autorisierung: SAML authentifiziert Benutzer, unterstützt aber keine delegierte API-Autorisierung. Wenn Ihre Anwendungen sicheren API-Zugriff benötigen, ist OAuth 2.0 zusätzlich zu SAML erforderlich.
Konfigurationsaufwand: Die Einrichtung von SAML erfordert eine sorgfältige Konfiguration von Zertifikaten, Endpunkten und Attributzuordnungen. Es ist sicher. Die Implementierung kann jedoch komplexer sein als bei modernen Authentifizierungsprotokollen.
Wie man SAML SSO implementiert
Hier erfahren Sie, wie Sie eine Beziehung zwischen Ihrem Identitätsanbieter (IdP) und Dienstanbieter (SP) konfigurieren, um SAML-SSO zu implementieren. Die genauen Schritte variieren je nach Plattform, der allgemeine SAML-Konfigurationsprozess folgt jedoch der gleichen Abfolge.
1. Wählen Sie einen IdP.
Wählen Sie einen Identitätsanbieter (IdP) wie miniOrange, Microsoft Entra ID, Okta, Google Workspace oder Ping Identity, um Benutzer zu authentifizieren und SAML-Assertions auszustellen.
2. Metadaten austauschen
Tauschen Sie SAML-Metadaten zwischen dem Identitätsanbieter (IdP) und dem Dienstanbieter (SP) aus. Diese Metadaten enthalten wichtige Konfigurationsdetails, darunter Entitäts-IDs, Endpunkte und Signaturzertifikate.
3. SP konfigurieren
Konfigurieren Sie den Service Provider (SP) mit den Metadaten des Identity Providers (IdP) und geben Sie die URL des Assertion Consumer Service (ACS), die Entity-ID und weitere erforderliche SAML-Einstellungen an.
4. Benutzerattribute zuordnen
Ordnen Sie Benutzerattribute wie E-Mail-Adresse, Benutzername, Vorname, Nachname und Gruppenzugehörigkeiten zu, damit der Service Provider die Benutzer korrekt identifizieren und autorisieren kann.
5. Testen und Bereitstellen
Testen Sie den SAML-Anmeldevorgang, um Authentifizierung, Attributzuordnung und Zertifikatsvalidierung zu überprüfen. Sobald alles wie erwartet funktioniert, aktivieren Sie SAML-SSO für alle Benutzer in Ihrer Produktionsumgebung.
Fazit
SAML bildet weiterhin die Grundlage für SSO in Unternehmen und ermöglicht es Organisationen, Benutzer mit einem einzigen Satz von Anmeldeinformationen sicher über mehrere Anwendungen hinweg zu authentifizieren. Durch die Zentralisierung der Authentifizierung über einen vertrauenswürdigen Identitätsanbieter (IdP) stärkt SAML die Sicherheit, verbessert die Benutzerfreundlichkeit, reduziert den IT-Aufwand und vereinfacht die Zugriffsverwaltung in großem Umfang.
Obwohl neuere Standards wie OIDC besser für moderne Web- und Mobilanwendungen geeignet sind, bleibt SAML die bevorzugte Wahl für die Identitätsföderation in Unternehmen. Benötigt Ihr Unternehmen sicheres, standardbasiertes Single Sign-On (SSO) für Geschäftsanwendungen? Dann ist die Implementierung von SAML ein bewährter Weg, den Zugriff zu optimieren und gleichzeitig hohe Sicherheit und Compliance zu gewährleisten.
miniOrange vereinfacht die Implementierung und Verwaltung von SAML SSO erheblich. Wir unterstützen mehrere Identitätsanbieter (IdPs) und Geschäftsanwendungen. Sie können eine sichere Unternehmensauthentifizierung in großem Umfang bereitstellen und gleichzeitig die Identitäts- und Zugriffsverwaltung vereinfachen.
Häufig gestellte Fragen
Wofür steht SAML?
SAML steht für Security Assertion Markup Language. Es handelt sich um einen XML-basierten offenen Standard, der sichere Authentifizierung und Single Sign-On (SSO) ermöglicht, indem er Identitätsanbietern (IdPs) und Dienstanbietern (SPs) den Austausch von Benutzerauthentifizierungsdaten erlaubt.
Was ist der Unterschied zwischen SAML und SSO?
SAML ist ein Authentifizierungsstandard, während Single Sign-On (SSO) die damit ermöglichte Benutzererfahrung beschreibt. SAML ist eines der am weitesten verbreiteten Protokolle zur Implementierung von SSO in Unternehmensanwendungen.
Wird SAML im Jahr 2026 noch verwendet?
Ja. SAML ist nach wie vor der führende Authentifizierungsstandard für Single Sign-On und Identitätsföderation in Unternehmen. Obwohl OpenID Connect (OIDC) für moderne Web- und Mobilanwendungen beliebt ist, dominiert SAML weiterhin Unternehmensumgebungen.
Was ist eine SAML-Assertion?
Eine SAML-Assertion ist ein digital signiertes XML-Dokument, das vom Identitätsanbieter (IdP) ausgestellt wird. Sie bestätigt die Identität eines Benutzers und übermittelt Authentifizierungs- und Benutzerinformationen sicher an den Dienstanbieter (SP).
Ist SAML dasselbe wie OAuth?
Nein. SAML wird für die Benutzerauthentifizierung und das Enterprise-SSO verwendet, während OAuth 2.0 ein Autorisierungsframework ist, das es Anwendungen ermöglicht, im Namen eines Benutzers sicher auf APIs und Ressourcen zuzugreifen.
Was sind Beispiele für SAML-Identitätsanbieter?
Zu den gängigen SAML-Identitätsanbietern gehören miniOrange, Microsoft Entra ID, Okta, Google Workspace, Ping Identity und OneLogin.

Hinterlasse einen Kommentar