
SCIM (System for Cross-domain Identity Management) ist ein offenes Standardprotokoll, das die automatische Bereitstellung und Deaktivierung von Benutzerkonten ermöglicht. Es erlaubt einem vertrauenswürdigen System, wie beispielsweise Microsoft Entra ID, Okta, Google Workspace oder einem anderen Identitätsanbieter (IdP), Benutzerkonten in verbundenen Anwendungen automatisch zu erstellen, zu aktualisieren, zu deaktivieren und zu löschen.
Die wichtigsten Merkmale der SCIM-Bereitstellung sind:
- Standard öffnen: Unterliegt offenen Spezifikationen (RFC 7643 und RFC 7644).
- REST-API-basiertVerwendet Standard-Webprotokolle zur Datenübertragung.
- Benutzer- und Gruppenverwaltung: Verwaltet sowohl individuelle Identitäten als auch Gruppenberechtigungen.
- IndustriestandardEin offener, herstellerübergreifender Standard anstelle einer proprietären Lösung.
Für Unternehmen bedeutet dies, dass die Benutzerzugriffe nicht mehr einzeln auf Dutzenden oder Hunderten von separaten Plattformen verwaltet werden müssen. Eine SCIM-Provisionierungslösung fungiert als universeller Kommunikationsstandard, der Mitarbeiterstatus, Profiländerungen und Zugriffsentzug automatisch in Echtzeit synchronisiert.
So funktioniert die SCIM-Bereitstellung
SCIM verwendet standardisierte REST-APIs, um Identitätsdaten automatisch im Hintergrund auszutauschen. Im Folgenden wird der schrittweise Prozess bei der Verwaltung eines Benutzerlebenszyklus erläutert:
- Benutzererstellung: Ihr HR-Team fügt einen neuen Mitarbeiter zu Ihrem zentralen HR-Managementsystem hinzu.
- Trigger: Das System erkennt das neue Profil und generiert automatisch eine SCIM-Nachricht.
- Nachrichtenformat: Der Bereitstellungsdienst verpackt die spezifischen Benutzerdaten in eine standardisierte JSON-Nutzlast.
- Lieferung: Der Identitätsanbieter sendet die Anfrage mit der entsprechenden HTTP-Methode an den SCIM-Endpunkt der Anwendung.
- Antwort: Die empfangende Anwendung verarbeitet die Daten und sendet eine Bestätigung zurück, dass der Benutzer erfolgreich erstellt wurde.
- Protokollierung: Das Bereitstellungssystem protokolliert die Transaktion, um einen Prüfpfad zu gewährleisten.
Das oben beschriebene Verfahren galt zwar für Benutzer, aber Sie können auf dieselbe Weise auch Gruppen synchronisieren, Attribute aktualisieren und die Deaktivierung (Deaktivierung/Löschung von Konten) durchführen. SCIM unterstützt Massenoperationen und das Paging großer Verzeichnisse.
Manuelle Bereitstellung vs. SCIM-Bereitstellung
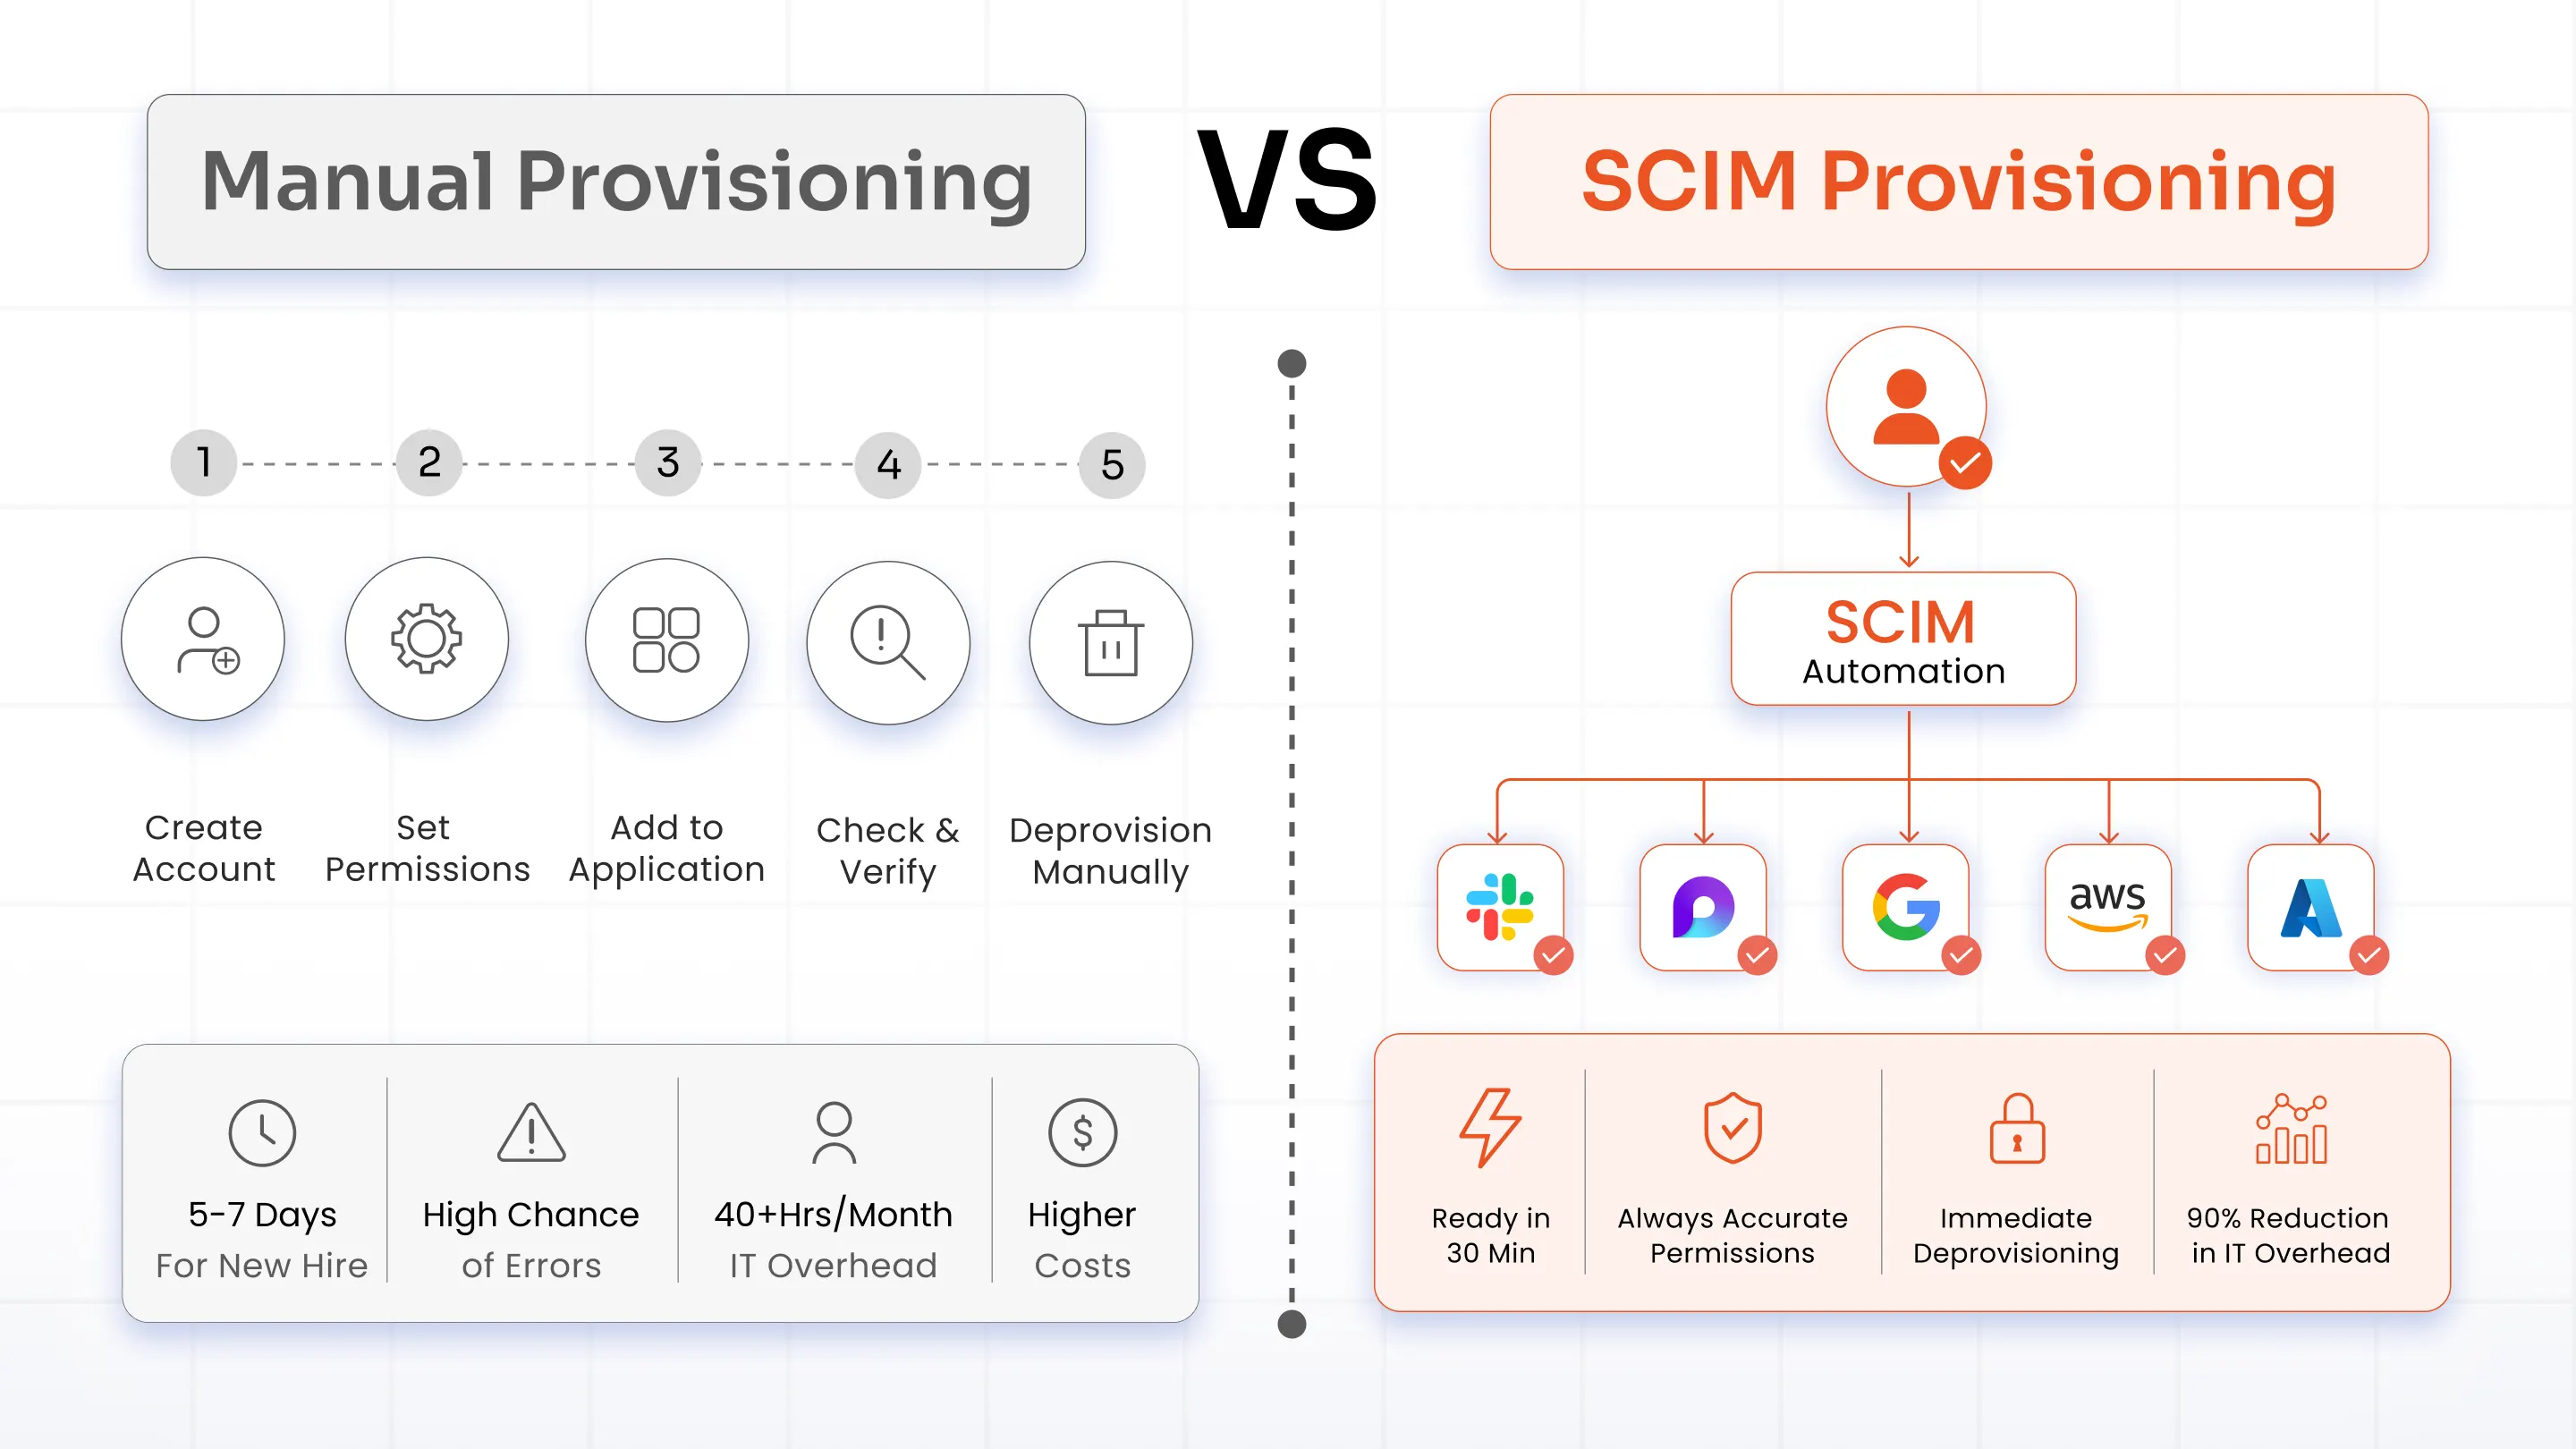
Viele IT-Teams setzen nach wie vor auf manuelle SCIM-Workflows zur Benutzerbereitstellung. Vergleichen wir die alte Vorgehensweise mit modernen SCIM-Plattformen zur automatischen Bereitstellung.
| Vergleichskriterien | Manuelle Bereitstellung | SCIM-Bereitstellung |
|---|---|---|
| Onboarding | Der IT-Administrator erstellt jedes Konto manuell (15 Min./Benutzer). | Konten werden automatisch auf allen Systemen erstellt. |
| Bereitstellungszeit | 5-7 Tage, bis neue Mitarbeiter produktiv sind | Innerhalb weniger Minuten einsatzbereit. |
| Genauigkeit | Äußerst fehleranfällig mit der Möglichkeit falscher Berechtigungen oder fehlender Apps | Äußerst präzise. Berechtigungen werden rollenbasiert vergeben. |
| Offboarding | Konten werden oft vergessen und nicht gelöscht. | Sofortige Deaktivierung der Zugangsdaten beim Ausscheiden eines Mitarbeiters, wodurch die Sicherheit erhöht wird |
| Ausgabe | Sehr kostspielig. Das IT-Team wendet monatlich über 40 Stunden dafür auf. | Kosteneffizient. 90 % Reduzierung des IT-Aufwands. |
Vorteile und Anwendungsfälle der SCIM-Bereitstellung
Die Bereitstellung von SCIM spart nicht nur Zeit. Sie verbessert die Sicherheit, vereinfacht die Einhaltung von Vorschriften und hilft Ihnen, das Identitätsmanagement mit Ihrem Unternehmen zu skalieren. Lassen Sie uns die wichtigsten Vorteile und Anwendungsfälle der SCIM-Bereitstellung näher betrachten.
Welche Vorteile bietet die SCIM-Bereitstellung?
1. Zeitersparnis
Ihr Verwaltungsteam muss nicht mehr jedes einzelne Konto manuell anlegen. Das spart am Ende der Woche mehrere Stunden, die anderweitig genutzt werden können.
2. Stärkere Sicherheit
Beim Ausscheiden eines Mitarbeiters aus dem Unternehmen entzieht das System ihm umgehend die Zugriffsrechte. Es gewährleistet einheitliche Berechtigungen in Ihrem gesamten Anwendungsökosystem und verfolgt Änderungen im Hinblick auf Compliance-Rahmenwerke wie SOC 2 und HIPAA.
3. Bessere Mitarbeitererfahrung
Neue Mitarbeiter finden am ersten Arbeitstag alle Systeme einsatzbereit vor. Ein effizientes Onboarding trägt dazu bei, dass Mitarbeiter schneller produktiv werden.
4. Vereinfachte Compliance
Mit automatisierten Zugriffsüberprüfungen können Sie problemlos strenge Branchenstandards wie ISO 27001 und gesetzliche Datenschutzbestimmungen wie DSGVO und CCPA erfüllen.
5. Nahtlose Skalierbarkeit
Das System nutzt denselben automatisierten Prozess, egal ob Sie 10 oder 1,000 Mitarbeiter einstellen. Ihre Betriebskosten bleiben konstant, während Ihr Unternehmen wächst.
Was sind die Anwendungsfälle der SCIM-Bereitstellung?
Hier sind die verschiedenen Anwendungsfälle der SCIM-Bereitstellung nach Unternehmensgröße und Branche aufgeführt.
SaaS-Unternehmen
Neue Mitarbeiter erhalten automatisch am ersten Arbeitstag ihre Konten und Zugriff auf die benötigten Anwendungen. Dies beschleunigt die Einarbeitung und die Wertschöpfung.
Unternehmen
Verwalten Sie mühelos Tausende von Nutzern in Hunderten von Geschäftsanwendungen. Skalieren Sie problemlos ohne Beeinträchtigung durch Prozessstörungen.
Gesundheitswesen
Automatisierte Benutzerdatenübertragungen unter Einhaltung strenger HIPAA-konformer Bereitstellungsparameter.
Finanzdienstleistungen
Setzen Sie lückenlose Zugriffskontrollen durch, um sensible Transaktionsdaten zu schützen.
Fachwissen
Vereinfachen Sie den massiven Zustrom von Saisonnutzern und Studentenaccounts zu Semesterbeginn.
SCIM vs. SSO vs. JIT vs. SAML: Was ist der Unterschied?
Identitäts- und Zugriffsverwaltung (IAM) erfordert oft das Zusammenspiel mehrerer Technologien. Sie werden auf mehrere sich überschneidende Begriffe stoßen. Vereinfachen wir sie:
| Funktion | SCIM | SSO | JIT | SAML |
|---|---|---|---|---|
| Zweck | Benutzer bereitstellen | Authentifizieren von Benutzern | Benutzer beim Anmelden erstellen | Exchange-Authentifizierungsdaten |
| Erstellt Konten | Ja | Nein | Ja | Nein |
| Echtzeit-Synchronisierung | Ja | Nein | Begrenzt | Nein |
| Offboarding | Automated | Nein | Nein | Nein |
| Gruppensynchronisierung | Ja | Nein | Begrenzt | Nein |
Wichtige Erkenntnisse
SAML- vs. SCIM-Bereitstellung: Zwischen der automatischen Bereitstellung per SAML und der Bereitstellung per SCIM besteht ein grundlegender Unterschied . SAML tauscht Authentifizierungszusicherungen beim Anmelden aus, während SCIM Benutzeridentitäten und Kontoänderungen kontinuierlich synchronisiert.
JIT-Bereitstellung vs. SCIM: Die Just-in-Time-Bereitstellung (JIT) erstellt ein Konto beim ersten Login eines Benutzers, kann aber keine Konten löschen oder kontinuierliche Aktualisierungen verarbeiten. Im Vergleich zu JIT bietet SCIM Vorteile, da es den gesamten Lebenszyklus abdeckt, einschließlich der automatischen Löschung.
Implementierungsherausforderungen der SCIM-Bereitstellung
Obwohl das Endziel von SCIM die Vereinfachung des Benutzerlebenszyklusmanagements ist, können bei der Implementierung Komplikationen auftreten.
1. Legacy-Systeme
Herausforderung: Möglicherweise verfügen Sie über eine veraltete ERP-Plattform aus dem Jahr 2005, die moderne SCIM-Protokolle schlichtweg nicht unterstützt.
Lösung: Sie können spezielle Middleware oder Softwareadapter einsetzen, um die Kompatibilitätslücke zu schließen.
2. Hybride Umgebungen
Herausforderung: Ihr Unternehmen nutzt möglicherweise eine Mischung aus Cloud-Plattformen und On-Premises-Infrastruktur.
Lösung: Moderne Identitätsplattformen, die SCIM unterstützen, können Identitäten über Cloud- und On-Premises-Umgebungen hinweg synchronisieren.
3. Benutzerdefinierte Attribute
Herausforderung: Ihre zentrale HR-Plattform erfasst möglicherweise unterschiedliche Daten über mehrere benutzerdefinierte Metadatenfelder hinweg.
Lösung: Mithilfe benutzerdefinierter SCIM-Erweiterungsattribute können Sie eindeutige Datenfelder plattformübergreifend zuordnen und übertragen.
4. Leistungsbedenken
Herausforderung: Sie befürchten möglicherweise, dass Tausende gleichzeitiger API-Aktualisierungen Ihre Systeme verlangsamen werden.
Lösung: Konfigurieren Sie Stapelverarbeitung und asynchrone Verarbeitung, um starke Lastspitzen reibungslos zu bewältigen.
5. Ersteinrichtungskosten
Herausforderung: Der Aufbau einer vollständig automatisierten Infrastruktur mag auf den ersten Blick teuer erscheinen.
Realität: Durch die Nutzung der richtigen bestehenden Identitätsplattform dauert die vollständige Einrichtung je nach Umgebung in der Regel nur 2 bis 4 Wochen.
Was sind die Best Practices für die SCIM-Bereitstellung?
Wir haben die besten Vorgehensweisen für die SCIM-Bereitstellung aufgelistet, die Ihnen helfen werden, die Sicherheit und die langfristige Wartung zu verbessern.
1. Beginnen Sie mit den wichtigsten Apps
Es ist keine gute Idee, gleich am ersten Tag alle Apps synchronisieren zu wollen. Wählen Sie zunächst Ihre drei bis fünf wichtigsten Anwendungen aus und erweitern Sie die Liste, sobald sich Ihr Team damit vertraut gemacht hat.
Beispielsweise:
- Microsoft 365
- Google-Arbeitsbereich
- Salesforce
- Jira
- Zusammenfluss
- Slack
2. Planen Sie Ihre Attributzuordnung
Jede Anwendung erwartet Benutzerdaten in einem bestimmten Format. Legen Sie daher vor der Implementierung fest, wie die Felder Ihres Identitätsanbieters den Anwendungsattributen zugeordnet werden.
Dokumentieren Sie diese Zuordnungen außerdem, damit zukünftige Administratoren die Integration leichter pflegen können.
3. Richten Sie eine ordnungsgemäße Authentifizierung ein.
SCIM-Bereitstellungs-APIs sollten stets sichere Authentifizierungsmethoden verwenden.
Die meisten modernen Implementierungen unterstützen OAuth 2.0 und OAuth-Bearer-Token.
Vermeiden Sie nach Möglichkeit die einfache Authentifizierung mit Benutzername und Passwort. Schützen Sie Ihre API-Zugangsdaten und ändern Sie diese regelmäßig im Rahmen Ihrer Sicherheitsrichtlinie.
4. Implementieren Sie die Fehlerbehandlung
Was passiert, wenn ein App-Endpunkt ausfällt? Richten Sie eine klare Wiederholungslogik und automatisierte Administratorbenachrichtigungen ein, damit Ihr Team sofort erfährt, wenn ein nachgelagerter App-Endpunkt ausfällt.
5. Audit-Protokollierung erstellen
Bereitstellungsprotokolle sind sowohl für die Fehlerbehebung als auch für die Einhaltung von Vorschriften wertvoll. Um dies zu gewährleisten, sollten Sie jedes einzelne Synchronisierungsereignis protokollieren und festhalten, wer die Änderung vorgenommen hat, was geändert wurde und wann genau dies geschah, um die Einhaltung von Vorschriften sicherzustellen.
6. Testen Sie gründlich
Führen Sie Ihren gesamten Bereitstellungs-Workflow zunächst in einer dedizierten Testumgebung durch. Achten Sie besonders auf Ihre Deaktivierungsprozesse, da die Sicherheit von der ordnungsgemäßen Kontolöschung abhängt. Durch das Testen jedes Szenarios stellen Sie sicher, dass die Bereitstellung in der Produktionsumgebung wie erwartet funktioniert.
7. Dokumentieren Sie alles
Erstellen Sie ein zentrales internes Repository, das Ihre Konfigurationen, eine Schritt-für-Schritt-Anleitung zur Fehlerbehebung und die Kontaktdaten des technischen Supports für die einzelnen Anwendungsanbieter enthält.
Fazit
Die manuelle Verwaltung von Benutzerlebenszyklen ist ineffizient und birgt Sicherheitsrisiken für Ihr Unternehmen. Der Einsatz einer robusten SCIM-Lösung beseitigt administrative Hürden und gewährleistet lückenlose Zugriffskontrollen.
SCIM ersetzt zwar keine Technologien wie SSO-Software oder SAML, ergänzt diese aber durch die Bereitstellung von Identitäten im Hintergrund. Zusammen ermöglichen diese Technologien eine sicherere und effizientere Identitätsmanagementstrategie.
Wenn Sie die Verwaltung des Benutzerlebenszyklus in Ihren Anwendungen vereinfachen möchten, ist die Implementierung von SCIM Provisioning einer der effektivsten Schritte, die Sie unternehmen können.
Das miniOrange SCIM Provisioning Gateway automatisiert den gesamten Workflow für neue Mitarbeiter (Eintritt, Versetzung, Austritt) in Ihrer IT-Abteilung. Es verbindet Ihre wichtigsten Identitätsanbieter direkt mit Tausenden von Cloud-basierten und On-Premise-Anwendungen.
Häufig gestellte Fragen
Ist SCIM dasselbe wie SSO?
Nein. SSO (Single Sign-On) authentifiziert die Identität eines Benutzers, sodass dieser sich mit einem einzigen Satz von Anmeldeinformationen anmelden kann. SCIM erstellt, aktualisiert und löscht die eigentlichen Benutzerkonten in diesen externen Anwendungen im Hintergrund.
Werden meine bestehenden Systeme SCIM unterstützen?
Nicht nativ, wenn sie älter als moderne Cloud-Standards sind. Sie können jedoch technische Adapter oder Middleware-Lösungen verwenden, um ältere Systeme mit einem SCIM-Verzeichnis zu verbinden.
Wie sicher ist SCIM?
Bei korrekter Konfiguration mit OAuth2-Tokens zur Autorisierung bietet es hohe Sicherheit. Es schützt Ihr Unternehmen, indem es sicherstellt, dass ausgeschiedene Mitarbeiter sofort den Zugriff auf die Unternehmenssysteme verlieren.
Wie lange dauert die Umsetzung?
Bei einer etablierten Identitätsplattform dauert eine Standardimplementierung in der Regel zwischen 2 und 4 Wochen.
Funktioniert SCIM mit Active Directory oder Microsoft Entra ID (ehemals Azure AD)?
Ja. Gängige Unternehmensverzeichnis-Tools und moderne Identitätsanbieter unterstützen SCIM-Standards, um Benutzerprofile an externe Anwendungen weiterzugeben.
Was ist SCIM 2.0 und was unterstützt es?
SCIM 2.0 ist die aktuelle Version des Standards, der in RFC 7643 und RFC 7644 definiert ist. Er standardisiert den Austausch von Benutzer- und Gruppeninformationen zwischen Identitätsanbietern und Anwendungen mithilfe von REST-APIs und JSON.
Was ist SCIM-Gruppenbereitstellung?
Diese Funktion synchronisiert ganze Gruppen und Berechtigungsstufen von Ihrem Identitätsanbieter mit den Zielsoftwareplattformen. Anstatt einzelne Personen manuell zu aktualisieren, ermöglicht die SCIM-Gruppenbereitstellung die automatische Zuweisung von Anwendungszugriffen und spezifischen Systemrollen basierend auf Abteilungsgruppen.



Hinterlasse einen Kommentar