
Heutzutage leiden Nutzer häufig unter Passwortmüdigkeit, da sie zahlreiche Zugangsdaten für verschiedene Anwendungen verwalten müssen. Das Verwalten mehrerer Benutzernamen und Passwörter macht Anmeldevorgänge zeitaufwändig und erhöht die Wahrscheinlichkeit schwacher oder wiederverwendeter Zugangsdaten.
Die Single Sign-On-Authentifizierung (SSO-Authentifizierung) ermöglicht es Benutzern, mit nur einem Satz Anmeldedaten auf mehrere Anwendungen zuzugreifen. Sie funktioniert sowohl in Cloud- als auch in On-Premise-Anwendungen und ermöglicht einen nahtlosen Zugriff ohne wiederholte Anmeldungen. Die SSO-Authentifizierung vereinfacht den Zugriff auf verschiedene Anwendungen in modernen IT-Umgebungen.
Statt sich bei jedem Tool einzeln anzumelden, authentifizieren sich Benutzer nur einmal und können nahtlos zwischen den Anwendungen wechseln. Dies verbessert nicht nur die Benutzerfreundlichkeit, sondern erhöht auch die Sicherheit. In Kombination mit Multi-Faktor-Authentifizierung (MFA) bietet die SSO-Lösung eine zusätzliche Schutzebene über Passwörter hinaus.
Ob Sie Websites betreiben, Apps entwickeln oder ein Unternehmen führen – die Benutzerauthentifizierung ist für operative Effizienz und Sicherheit unerlässlich. Wir bei miniOrange kennen die Grenzen von Passwörtern und bieten eine sichere SSO-Authentifizierungslösung, die den Zugriff vereinfacht, die Sicherheit erhöht und ein besseres digitales Erlebnis ermöglicht.
Was ist Single Sign-On (SSO)?
Single Sign-On (SSO) ist eine Authentifizierungsmethode, die es Benutzern ermöglicht, sich einmal anzumelden und auf mehrere Anwendungen zuzugreifen, ohne sich erneut anmelden zu müssen.
Vereinfacht ausgedrückt bedeutet SSO, dass ein einziger Satz von Anmeldedaten den Zugriff auf mehrere Systeme ermöglicht. Anstatt sich für jede Anwendung unterschiedliche Benutzernamen und Passwörter zu merken, authentifizieren sich Benutzer nur einmal und können nahtlos zwischen den Anwendungen wechseln.
Falls Sie sich fragen, was SSO-Login ist: Es handelt sich dabei um einen einzigen Anmeldevorgang, der Benutzer mit mehreren Diensten verbindet. Auch bei der Authentifizierung geht es bei SSO darum, den Zugriff zu vereinfachen und gleichzeitig die Sicherheit zu gewährleisten.
Sobald sich ein Benutzer beispielsweise bei einer Plattform wie Salesforce anmeldet, kann er auf verschiedene Anwendungen innerhalb desselben Ökosystems zugreifen, ohne sich wiederholt anmelden zu müssen. Dies verbessert nicht nur die Benutzerfreundlichkeit, sondern hilft Unternehmen auch, den Zugriff über ein zentrales System effizienter zu verwalten.
Warum ist SSO-Authentifizierung notwendig?
Mit der zunehmenden Nutzung von SaaS-Anwendungen in Unternehmen wird die Zugriffsverwaltung komplexer, da Mitarbeiter mehrere Logins für verschiedene Tools verwalten müssen. Dies führt sowohl zu Problemen bei der Benutzerfreundlichkeit als auch zu Sicherheitsrisiken.
Die Verwaltung mehrerer Zugangsdaten führt häufig zu Passwortmüdigkeit, was schwache oder wiederverwendete Passwörter und ein erhöhtes Risiko für Sicherheitslücken zur Folge hat.
Hier sind einige der wichtigsten Gründe, warum SSO-Authentifizierung erforderlich ist:
- Mehrere Passwörter sind schwer zu verwalten: Benutzer müssen sich für jede Anwendung unterschiedliche Zugangsdaten merken, was schnell unübersichtlich wird. Dies führt häufig zur Wiederverwendung von Passwörtern oder zu unsicherer Speicherung, wodurch das Risiko steigt.
- Höhere Sicherheitsrisiken durch schwache oder wiederverwendete Passwörter: Wird dasselbe Passwort systemübergreifend verwendet, kann ein einziger Sicherheitsvorfall mehrere Anwendungen gefährden. Schwache Passwörter erleichtern Angreifern zudem den unbefugten Zugriff.
- Produktivitätsverlust durch wiederholtes Einloggen: Häufige Anmeldungen unterbrechen Arbeitsabläufe, da Benutzer zwischen verschiedenen Tools wechseln müssen. Mit der Zeit summieren sich diese Verzögerungen und verringern die Gesamteffizienz.
- Zunehmende Komplexität bei der Einführung von SaaS: Moderne Teams nutzen zahlreiche Tools, von denen jedes seinen eigenen Authentifizierungsprozess verwendet. Diese Fragmentierung erschwert die Kontrolle und Verwaltung des Zugriffs in großem Umfang.
- SSO-Anmeldeprobleme ohne zentralisierten Zugriff: Ohne ein einheitliches System müssen sich Benutzer wiederholt anmelden und leiden unter Sitzungsmüdigkeit bei verschiedenen Anwendungen. Der Zugriff wird inkonsistent und schwieriger zu verwalten.
- Frustration der Nutzer und Zeitverschwendung: Fehler beim Anmelden, Zurücksetzen von Passwörtern und Zugriffsprobleme kosten Zeit und stören die Arbeit. Dies erhöht auch die Abhängigkeit von IT-Supportteams.
Die SSO-Authentifizierung begegnet diesen Herausforderungen, indem sie den Zugriff auf mehrere Anwendungen mit einem einzigen Login ermöglicht und so sowohl die Benutzerfreundlichkeit als auch die Sicherheit verbessert.
Vorteile der SSO-Authentifizierung
Die SSO-Authentifizierung vereinfacht den Zugriff und verbessert gleichzeitig Sicherheit, Benutzerfreundlichkeit und betriebliche Effizienz. Durch die Ersetzung mehrerer Anmeldungen durch einen einzigen Authentifizierungsprozess können Unternehmen den Zugriff optimieren und eine bessere Kontrolle gewährleisten.
Hier die wichtigsten Vorteile der SSO -Authentifizierung:
1. Sicherheitsvorteile
SSO reduziert die Gefährdung von Passwörtern, indem die Anzahl der von Benutzern zu verwaltenden Anmeldeinformationen minimiert wird. Dies senkt das Risiko der Passwortwiederverwendung und von Angriffen, die auf Anmeldeinformationen basieren. Zudem ermöglicht es eine zentrale Authentifizierung, sodass Unternehmen den Zugriff von einem einzigen Punkt aus steuern können. Dadurch wird die gesamte Angriffsfläche verringert und die Transparenz der Sicherheitslage verbessert.
2. Benutzererfahrung und Produktivität
Single Sign-On (SSO) beschleunigt den Anmeldevorgang, da die Anmeldedaten nicht wiederholt eingegeben werden müssen. Nutzer können nahtlos auf mehrere Anwendungen zugreifen, was die Kontinuität der Arbeitsabläufe verbessert. Es reduziert Anmeldehürden und gewährleistet eine reibungslose Navigation zwischen Anwendungen. Funktionen wie Single Logout ermöglichen es Nutzern, sich sicher von allen verbundenen Apps gleichzeitig abzumelden und so Kontrolle und Sicherheit zu erhöhen.
3. IT- und Betriebseffizienz
Single Sign-On (SSO) reduziert die Anzahl der Passwortzurücksetzungsanfragen, die IT-Teams häufig belasten, erheblich. Dies trägt zur Senkung der Support-Anfragen bei und entlastet die IT-Abteilung. Die zentrale Zugriffsverwaltung verringert den manuellen Aufwand und steigert die Effizienz. Langfristig führt dies zu Kosteneinsparungen durch optimierte Abläufe und reduzierten Verwaltungsaufwand.
4. Compliance & Audit
SSO bietet detaillierte Prüfprotokolle, die Benutzeraktivitäten und Zugriffsmuster nachverfolgen. Dies unterstützt Unternehmen bei der Nachvollziehbarkeit und der effektiveren Untersuchung von Vorfällen. Zudem ermöglicht es Echtzeitüberwachung und verbessert die Transparenz der Zugriffe über verschiedene Systeme hinweg. Dadurch wird die Durchsetzung von Richtlinien und die Einhaltung von Compliance-Anforderungen durch klare, zentralisierte Aufzeichnungen erleichtert.
Wie funktioniert die SSO-Authentifizierung?
Die SSO-Authentifizierung funktioniert durch die Schaffung von Vertrauen zwischen Systemen, sodass sich ein Benutzer einmal anmelden und ohne erneute Authentifizierung auf mehrere Anwendungen zugreifen kann. Dies wird durch einen zentralen Authentifizierungsprozess erreicht , der den Benutzer validiert und diese Bestätigung an alle verbundenen Dienste weitergibt.
Kernkomponenten
SSO basiert auf zwei Schlüsselkomponenten, die zusammenarbeiten, um Benutzer zu authentifizieren und Zugriff zu gewähren:
- Identitätsanbieter (IdP): Der Identitätsanbieter ist für die Überprüfung der Identität des Nutzers verantwortlich. Er authentifiziert Nutzer anhand von Anmeldeinformationen wie Passwörtern, biometrischen Daten oder Multi-Faktor-Authentifizierung und bestätigt, ob der Nutzer gültig ist.
- Dienstleister (SP): Der Dienstanbieter ist die Anwendung oder der Dienst, auf den der Benutzer zugreifen möchte. Er nutzt den Identitätsanbieter, um Benutzer zu authentifizieren und ihnen auf Grundlage dieser Überprüfung Zugriff zu gewähren.
SSO-Authentifizierungsablauf
Dieser Authentifizierungsablauf basiert auf den Prinzipien der föderierten Identität.
Um den Zugriff auf eine gewünschte Anwendung oder Website zu starten, führt der Benutzer im Rahmen des SSO folgende Schritte aus:
- Der Benutzer versucht, auf eine bestimmte Anwendung oder Website zuzugreifen, die vom Dienstanbieter bereitgestellt wird.
- Die Anwendung oder Website (Dienstanbieter) leitet die SSO-Anforderung zur Authentifizierung an den Identitätsanbieter (IDP) weiter.
- Zur Anmeldung gibt der Benutzer seine mit dem Identitätsanbieter verknüpften Anmeldeinformationen ein.
- Nach erfolgreicher Authentifizierung durch den IDP wird eine Single Sign-On-Antwort an den Dienstanbieter zurückgesendet.
- Mit der empfangenen SSO-Antwort erhält der Benutzer Zugriff, um sich anzumelden und die gewünschte Ressource oder Anwendung sicher zu nutzen.
- Innerhalb des Ökosystems des Dienstanbieters erhält der Benutzer über die SSO-Funktionalität die Möglichkeit, nahtlos auf andere vorkonfigurierte Anwendungen oder Websites zuzugreifen.
Protokolle, die bei der SSO-Authentifizierung verwendet werden
Die SSO-Authentifizierung nutzt Standardprotokolle für den sicheren Austausch von Authentifizierungsdaten zwischen Identitätsanbieter und Dienstanbietern. Diese SSO-Protokolle definieren, wie die Identität verifiziert und der Zugriff systemübergreifend gewährt wird.
1. SAML (Security Assertion Markup Language) SAML ist in Unternehmensumgebungen, insbesondere für Webanwendungen, weit verbreitet. Es funktioniert, indem der Identitätsanbieter eine sichere Authentifizierungsantwort an die Anwendung sendet und damit bestätigt, dass der Benutzer verifiziert wurde, ohne dass eine erneute Anmeldung erforderlich ist.
2. OAuth 2.0: OAuth 2.0 ermöglicht es Anwendungen, eingeschränkten Zugriff auf Benutzerdaten zu erhalten, ohne Passwörter weiterzugeben. Der Fokus liegt auf der Autorisierung, wodurch Benutzer Apps die Berechtigung erteilen können, sicher auf bestimmte Ressourcen zuzugreifen.
3. OpenID Connect (OIDC) OpenID Connect baut auf OAuth 2.0 auf und ergänzt es um Authentifizierung. Es überprüft die Identität des Benutzers und wird häufig in modernen Web- und Mobilanwendungen für sicheres Login verwendet.
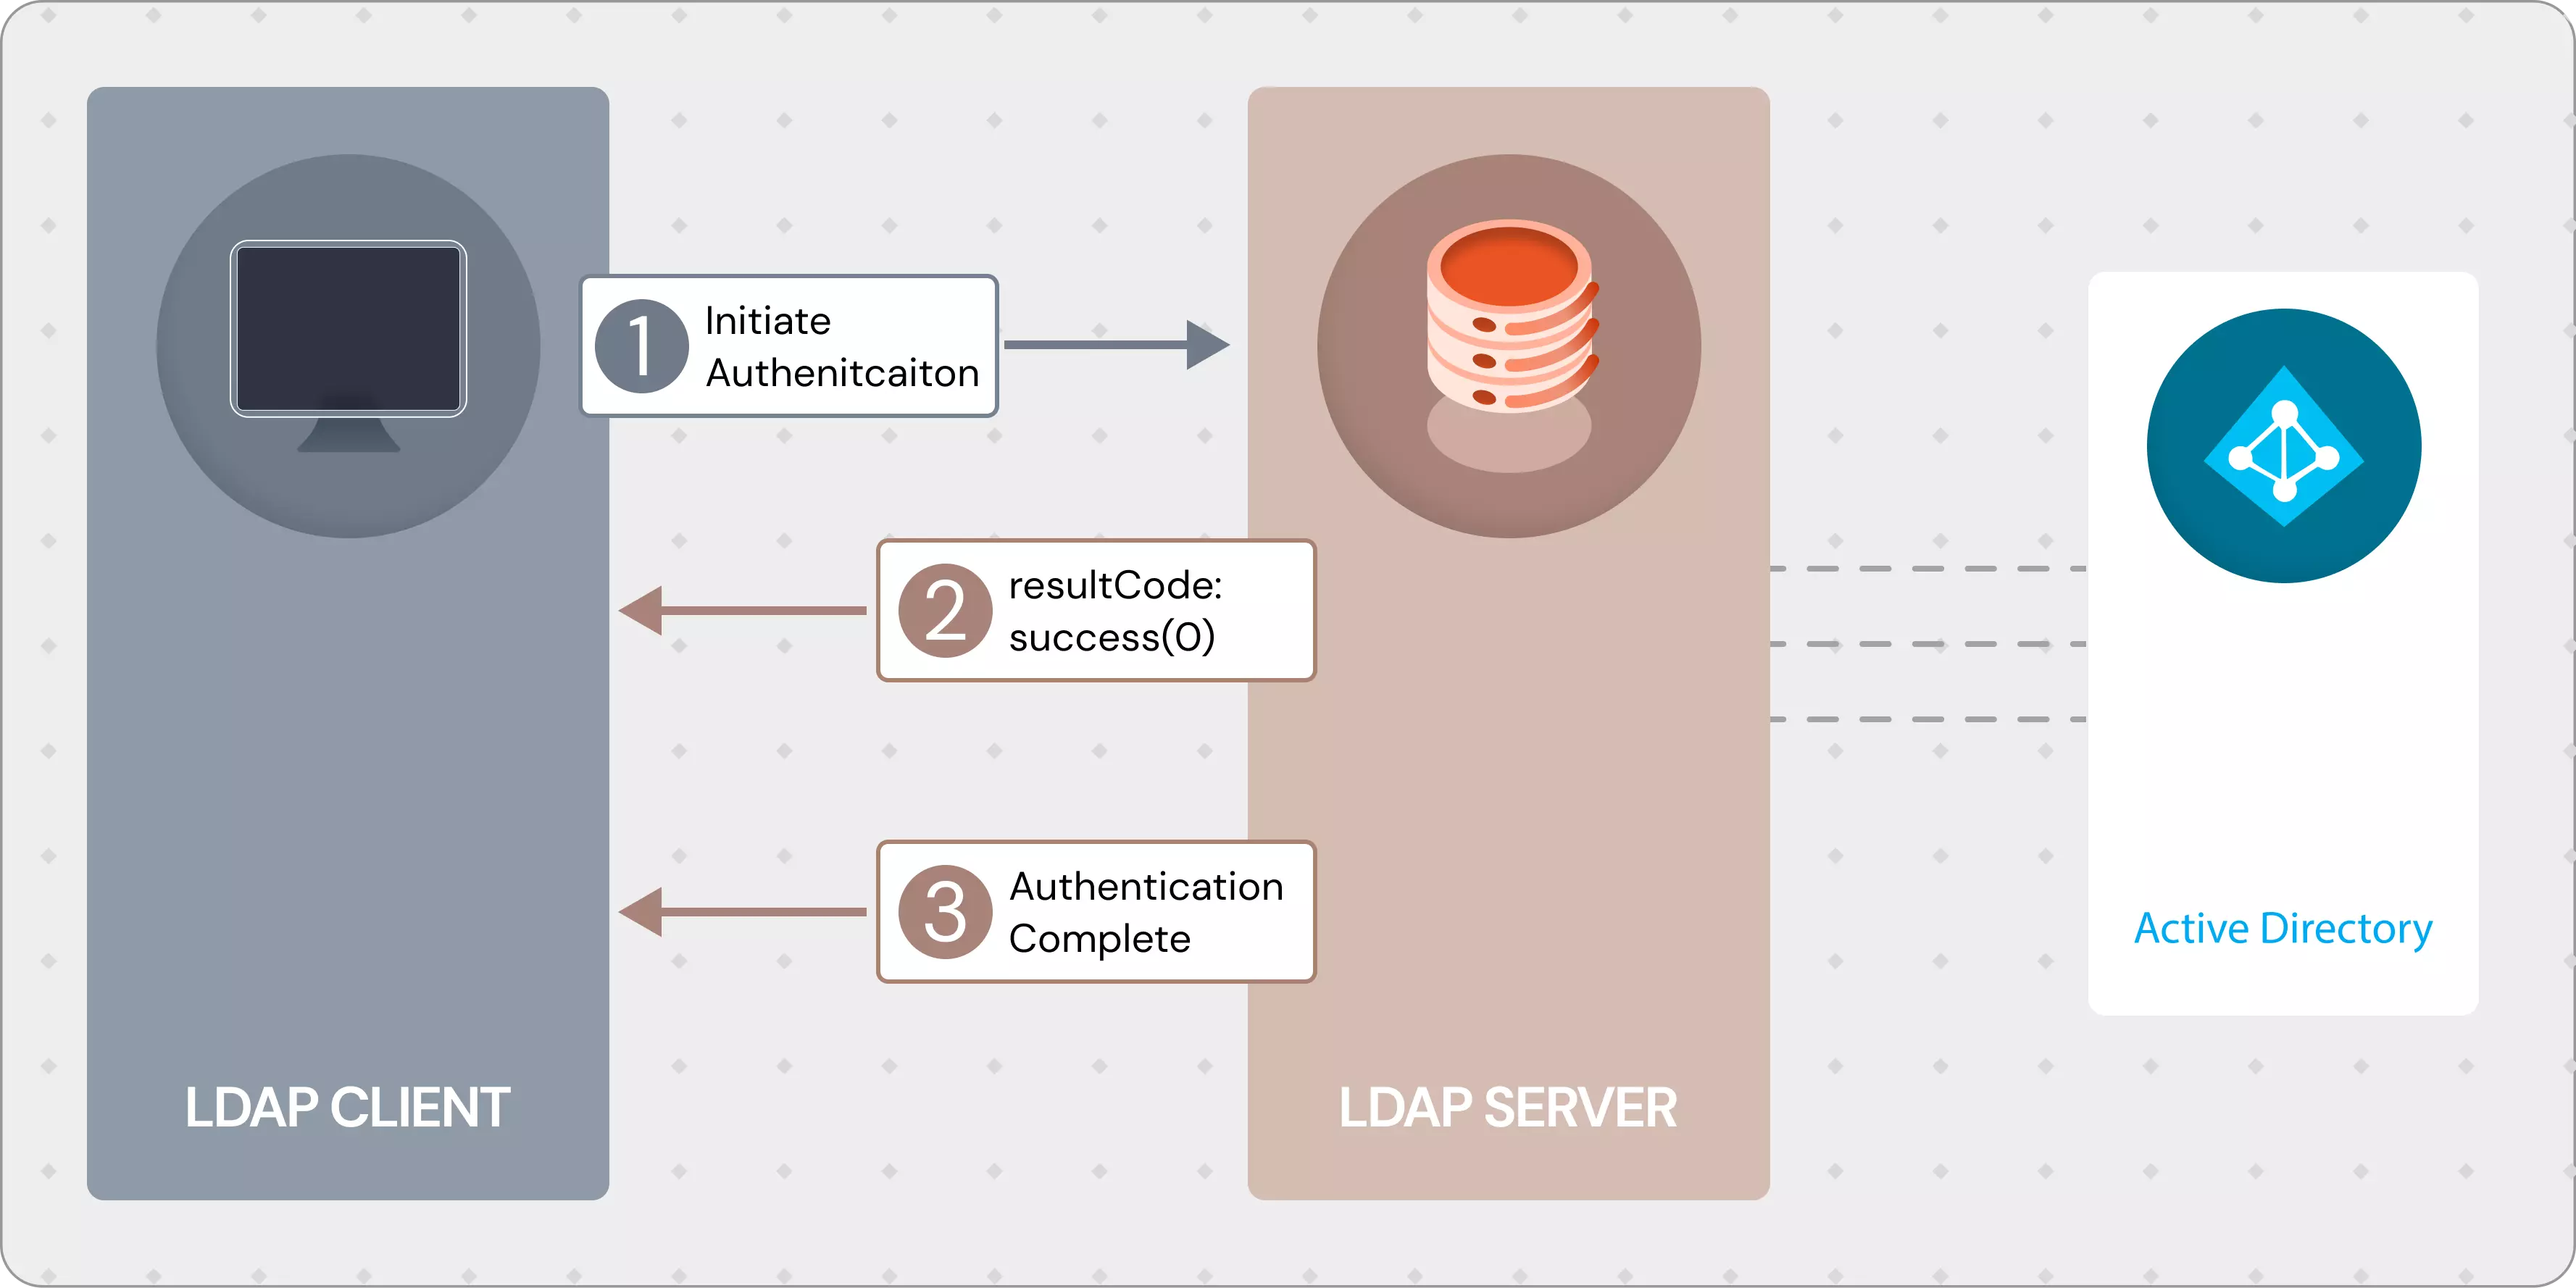
4. LDAP (Lightweight Directory Access Protocol) LDAP dient der Verwaltung und dem Zugriff auf Benutzerinformationen, die in zentralen Verzeichnissen gespeichert sind. SSO-Systeme verwenden LDAP häufig zur Authentifizierung von Benutzern anhand vorhandener Organisationsdaten.
5. WS-Federation WS-Federation wird für die Identitätsföderation über verschiedene Systeme hinweg eingesetzt, insbesondere in Unternehmens- und Microsoft-Umgebungen. Es ermöglicht mehreren Systemen, einer zentralen Authentifizierungsquelle zu vertrauen.
6. vLDAP (Virtual LDAP) vLDAP bietet eine einheitliche Schicht zur Verbindung mehrerer Verzeichnisdienste. Es ermöglicht Organisationen, Identitäten über verschiedene Systeme hinweg zu verwalten, ohne alle Verzeichnisse in einem einzigen System zusammenführen zu müssen.
SSO vs. traditionelle Anmeldesysteme
Das Verständnis des Unterschieds zwischen Single Sign-On (SSO) und herkömmlichen Anmeldesystemen hilft Unternehmen, einen sichereren und effizienteren Ansatz für die Zugriffsverwaltung zu wählen. Dieser Vergleich verdeutlicht, wie SSO sowohl die Benutzerfreundlichkeit als auch die Sicherheit im Vergleich zu älteren Anmeldemethoden verbessert.
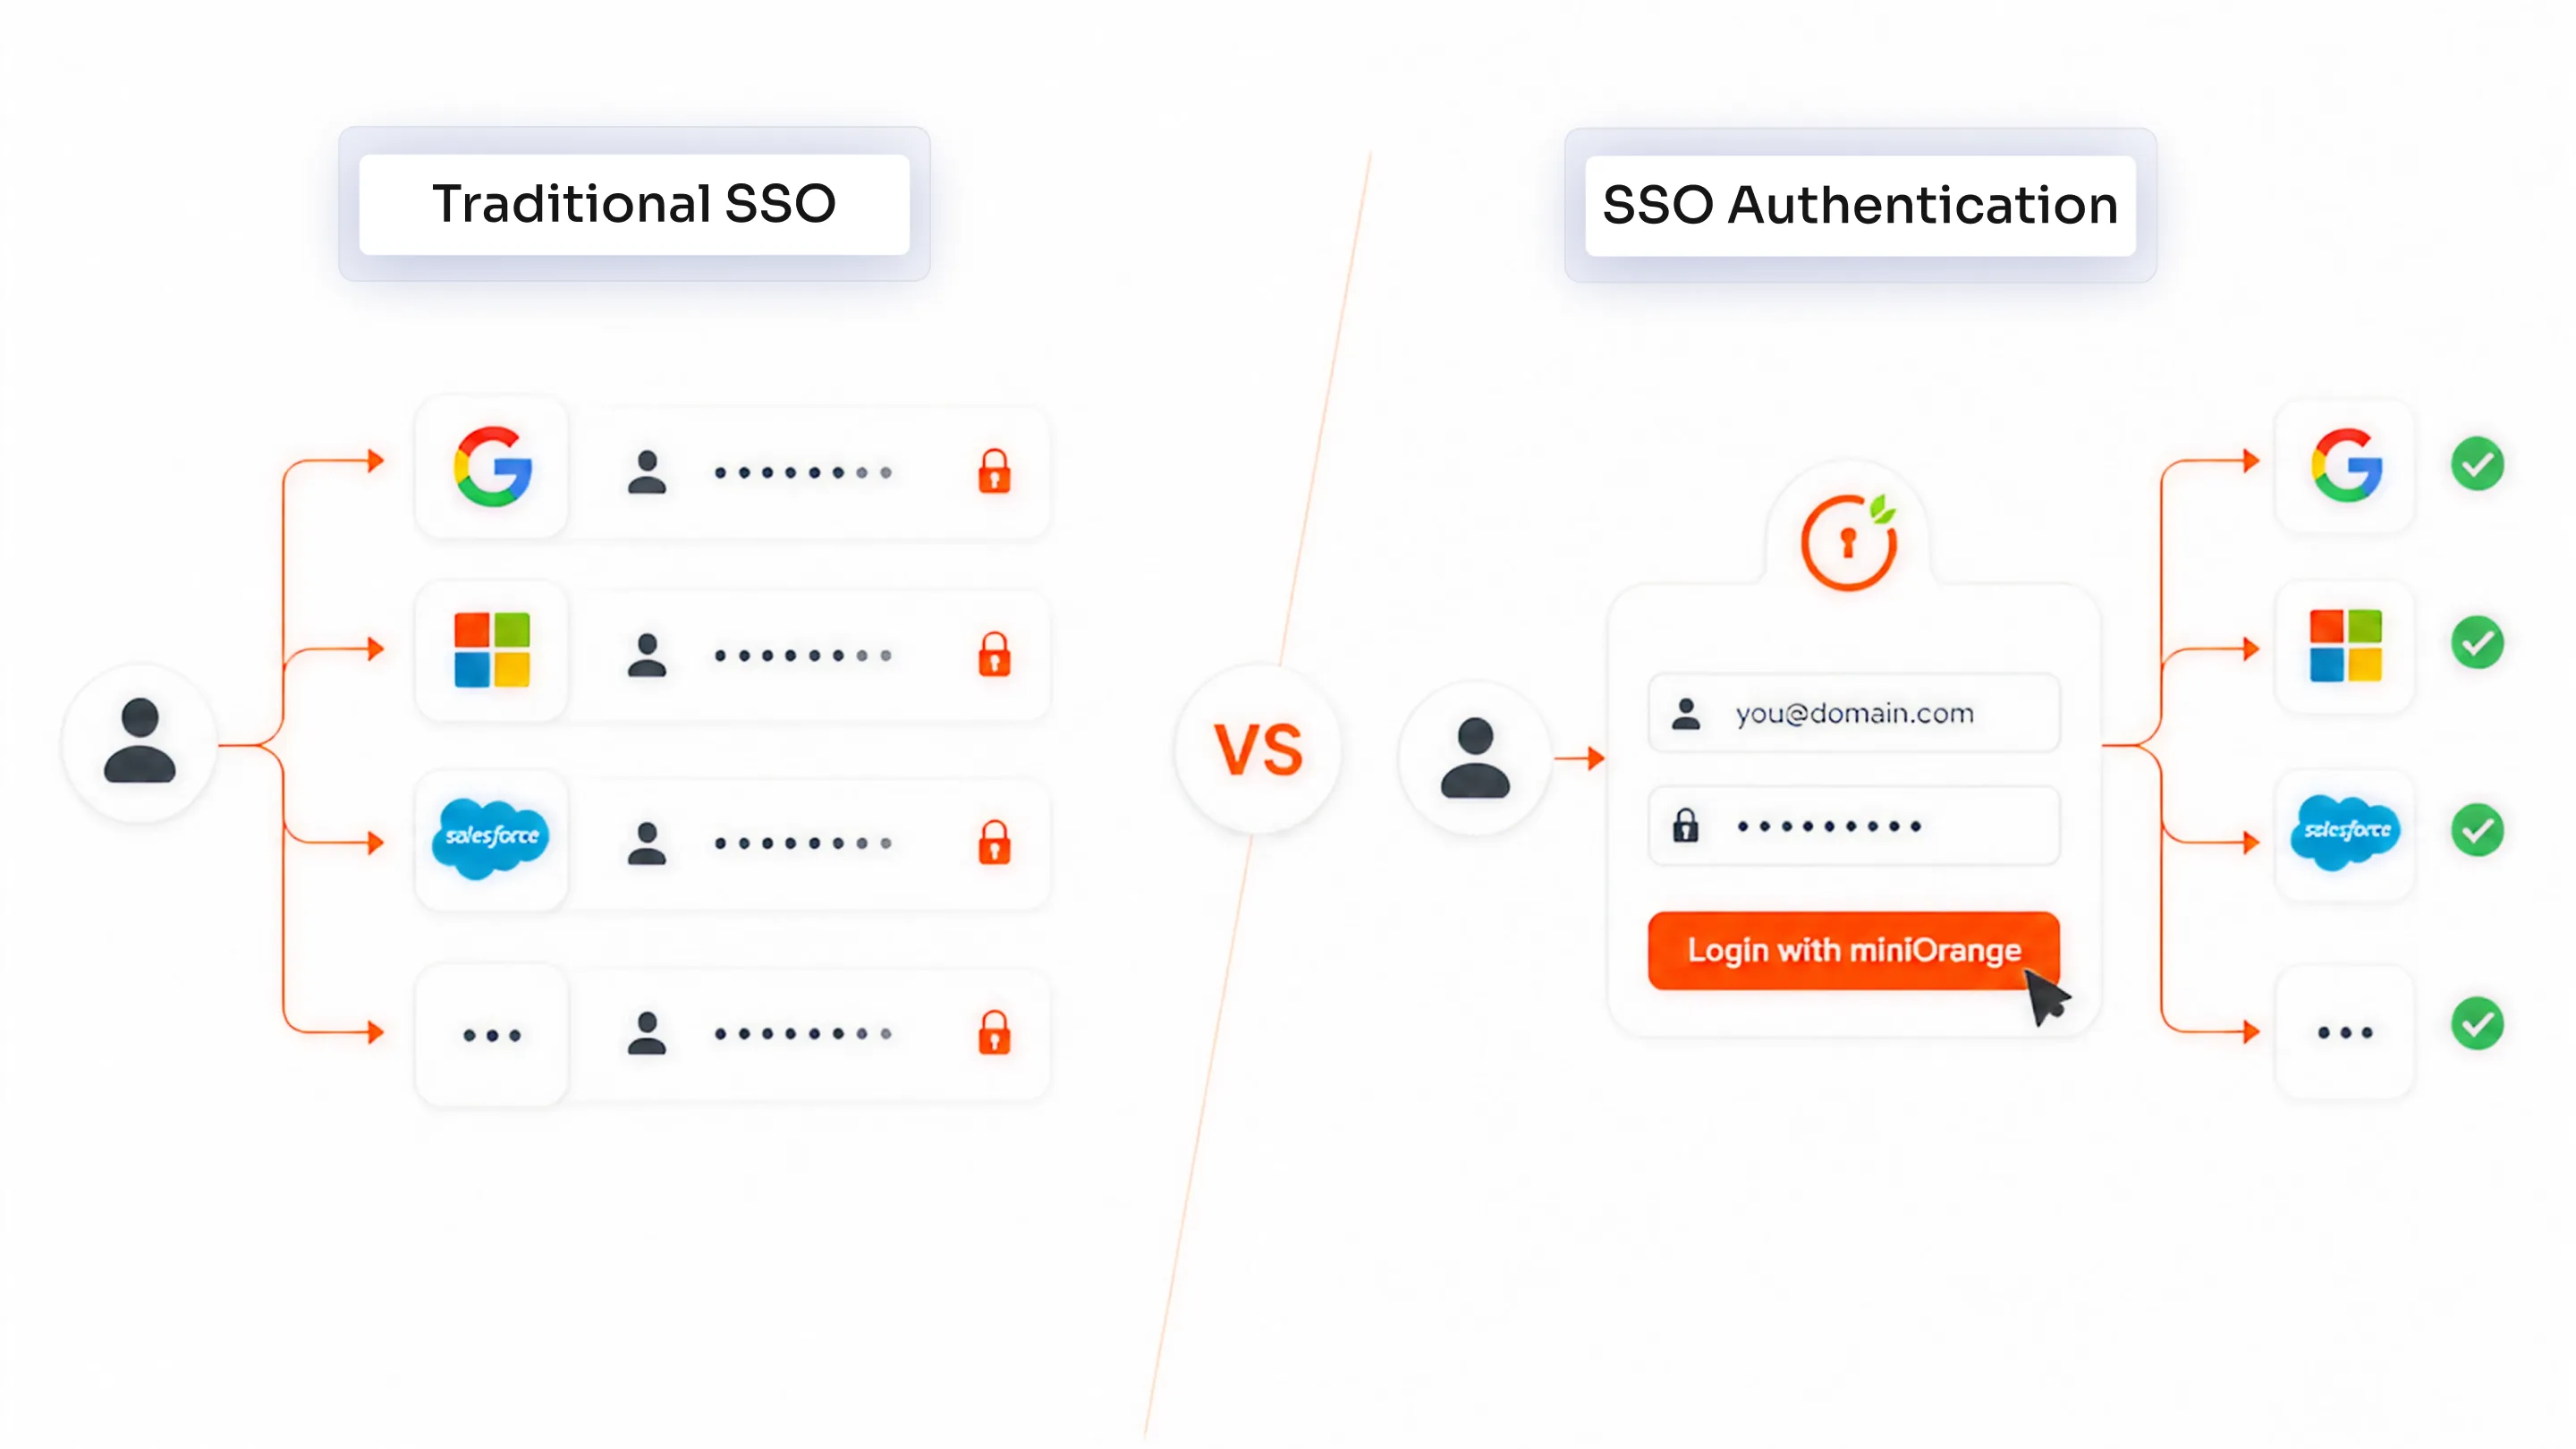
| Funktion | SSO-Authentifizierung (Single Sign-On-Authentifizierung) | Traditionelles Anmeldesystem |
|---|---|---|
| Anmeldeerfahrung | Nutzer melden sich einmal an und erhalten ohne erneute Authentifizierung Zugriff auf mehrere Anwendungen. Dies sorgt für ein nahtloses und unterbrechungsfreies Benutzererlebnis. | Die Benutzer müssen sich bei jeder Anwendung separat anmelden, was zu wiederholten Authentifizierungsschritten und Unterbrechungen führt. |
| Sicherheit | Die zentrale Authentifizierung gewährleistet einheitliche Sicherheitsrichtlinien, bessere Kontrolle und einfachere Überwachung des Zugriffs. | Die Sicherheit ist über mehrere Systeme verteilt, was es schwieriger macht, einheitliche Richtlinien durchzusetzen und Bedrohungen zu erkennen. |
| Passwortverwaltung | Verringert die Anzahl der Passwörter, die sich Benutzer merken müssen, und verringert so die Wahrscheinlichkeit der Passwortwiederverwendung und schwacher Anmeldeinformationen. | Dies erfordert von den Benutzern die Verwaltung mehrerer Passwörter, wodurch das Risiko der Wiederverwendung, schwacher Passwörter und der Offenlegung von Zugangsdaten steigt. |
| Produktivität | Verbessert die Produktivität durch Vermeidung wiederholter Anmeldungen und schnelleren Zugriff auf Anwendungen. | Verringert die Effizienz durch häufige Anmeldeaufforderungen und den Zeitaufwand für die Verwaltung der Zugangsdaten. |
| Risikostufe | Geringeres Risiko durch zentralisierte Steuerung, reduzierte Passwortgefährdung und verbesserte Transparenz der Benutzerzugriffe. | Höheres Risiko aufgrund mehrerer Angriffspunkte, inkonsistenter Sicherheitsvorkehrungen und erhöhter Wahrscheinlichkeit einer Kompromittierung der Zugangsdaten. |
| Benutzererfahrung | Bietet ein reibungsloses und einheitliches Benutzererlebnis über alle Anwendungen hinweg mit minimalem Aufwand. | Dies führt zu Frustration bei den Nutzern aufgrund von Anmeldemüdigkeit, Passwortzurücksetzungen und inkonsistenten Zugriffserlebnissen. |
| IT-Management | Vereinfacht die Benutzerzugriffsverwaltung durch zentrale Steuerung und weniger Supportanfragen. | Erhöht den IT-Arbeitsaufwand aufgrund von Passwortzurücksetzungen, Zugriffsproblemen und manuellem Verwaltungsaufwand. |
| Skalierbarkeit | Lässt sich mit minimalem Mehraufwand problemlos auf mehrere Anwendungen und Benutzer skalieren. | Wird mit zunehmender Anzahl von Anwendungen und Benutzern komplex und schwer zu handhaben. |
Warum ist SSO-Authentifizierung heute wichtig?
Moderne Organisationen sind auf eine wachsende Anzahl von Anwendungen, Benutzern und Zugriffspunkten angewiesen. Da Arbeitsumgebungen zunehmend verteilter und digitaler werden, ist die Verwaltung eines sicheren und nahtlosen Zugriffs zu einer zentralen Herausforderung geworden.
Die SSO-Authentifizierung löst dieses Problem, indem sie den Zugriff vereinfacht und gleichzeitig die Sicherheit systemübergreifend erhöht. Hier sind die wichtigsten Gründe, warum die SSO-Authentifizierung heute so wichtig ist:
1. Wachstum von SaaS-Anwendungen
Unternehmen nutzen heutzutage zahlreiche SaaS-Anwendungen für Kommunikation, Zusammenarbeit und den täglichen Betrieb. Jede Anwendung verfügt in der Regel über ein eigenes Anmeldesystem, was die Komplexität für Benutzer und IT-Teams erhöht. Die Verwaltung separater Zugangsdaten für jedes Tool ist ineffizient und schwer skalierbar. Single Sign-On (SSO) vereinfacht dies durch eine einzige Anmeldung, die für alle Anwendungen gilt.
2. Remote-Mitarbeiter
Da mobiles Arbeiten immer üblicher wird, greifen Mitarbeiter von verschiedenen Standorten und Geräten auf Systeme zu. Dies erschwert die Verwaltung des sicheren Zugriffs mit herkömmlichen Anmeldemethoden. Single Sign-On (SSO) ermöglicht es Benutzern, sich einmalig sicher anzumelden und ohne wiederholte Authentifizierung auf alle benötigten Anwendungen zuzugreifen. Es gewährleistet einen konsistenten Zugriff und gleichzeitig die Sicherheit in Remote-Umgebungen.
3. Hybride IT-Umgebungen
Viele Organisationen arbeiten in hybriden Umgebungen mit Cloud-basierten und On-Premise- Anwendungen. Die Zugriffsverwaltung über diese unterschiedlichen Systeme hinweg kann komplex und fragmentiert sein. Single Sign-On (SSO) schließt diese Lücke durch einen einheitlichen Authentifizierungsmechanismus für alle Umgebungen. Dies verbessert sowohl die Benutzerfreundlichkeit als auch die Zugriffskontrolle.
4. Zunehmende Cyber-Bedrohungen
Cyberbedrohungen wie Phishing, Zugangsdatendiebstahl und Brute-Force-Angriffe nehmen zu. Die Verwaltung mehrerer Passwörter erhöht das Risiko schwacher oder wiederverwendeter Zugangsdaten, die Angreifer ausnutzen können. Single Sign-On (SSO) reduziert dieses Risiko, indem es die Passwortnutzung minimiert und zentrale Sicherheitskontrollen ermöglicht. In Kombination mit einer Multi-Faktor-Authentifizierung (MFA) bietet es eine zusätzliche Schutzebene gegen moderne Bedrohungen.
Zukunft der SSO-Authentifizierung
Die SSO-Authentifizierung entwickelt sich von einer reinen Vereinfachung des Anmeldevorgangs zu einem zentralen Bestandteil moderner Identitätssicherheit. Da Unternehmen verstärkt auf anpassungsfähigere Zugriffskontrollen setzen, wird SSO mit fortschrittlichen Authentifizierungsmethoden kombiniert, um neuen Sicherheitsherausforderungen zu begegnen.
Hier sind einige wichtige Trends, die die Zukunft der SSO-Authentifizierung prägen:
Passwortlose Authentifizierung
Die Zukunft der Authentifizierung liegt weg von Passwörtern. Passwortlose Authentifizierungsmethoden wie Biometrie, Passkeys und Sicherheitsschlüssel ermöglichen es Nutzern, sich ohne herkömmliche Zugangsdaten zu authentifizieren. In Kombination mit Single Sign-On (SSO) beseitigt dies die Passwortmüdigkeit vollständig und verbessert gleichzeitig Sicherheit und Benutzerfreundlichkeit. Zudem werden die Risiken von Phishing und Zugangsdatendiebstahl reduziert.
Adaptive MFA
Adaptive Multi-Faktor-Authentifizierung erweitert SSO um eine intelligente Sicherheitsebene, indem sie Risiken in Echtzeit bewertet. Anstatt für jede Anmeldung denselben Authentifizierungsprozess anzuwenden, passt sie sich anhand von Faktoren wie Gerät, Standort und Nutzerverhalten an. Anmeldungen mit geringem Risiko verlaufen reibungslos, während riskante Anmeldeversuche eine zusätzliche Überprüfung auslösen. Dies gewährleistet erhöhte Sicherheit ohne unnötige Hürden für die Nutzer.
Kontinuierliche Authentifizierung
Die Authentifizierung beschränkt sich nicht mehr auf den Anmeldevorgang. Die kontinuierliche Authentifizierung überwacht die Benutzeraktivität während der gesamten Sitzung, um einen sicheren Zugriff zu gewährleisten. Bei ungewöhnlichem Verhalten kann das System eine erneute Authentifizierung auslösen oder den Zugriff einschränken. In Kombination mit Single Sign-On (SSO) bietet dies fortlaufende Sicherheit über die anfängliche Anmeldung hinaus.
Implementieren Sie die SSO-Authentifizierung nahtlos in Ihrem Unternehmen mit miniOrange. IAM
SSO-Authentifizierung ist für moderne digitale Umgebungen unerlässlich. Da Unternehmen auf zahlreiche Anwendungen und verteilte Teams angewiesen sind, muss die Zugriffsverwaltung sowohl sicher als auch einfach sein.
miniOrange IAM Es unterstützt Unternehmen bei der einfachen Implementierung von Single Sign-On (SSO) durch eine zentrale Plattform zur Verwaltung des Benutzerzugriffs über verschiedene Anwendungen hinweg. Dadurch wird die Benutzeranmeldung vereinfacht und IT-Teams erhalten eine bessere Kontrolle über Authentifizierung und Sicherheit.
Mit miniOrange IAMNutzer können mit einem einzigen Login auf mehrere Cloud- und On-Premise-Anwendungen zugreifen, was die Passwortflut reduziert und die Produktivität steigert. Gleichzeitig gewährleistet die zentrale Authentifizierung die einheitliche Anwendung von Zugriffsrichtlinien, verbessert die Transparenz und minimiert Sicherheitsrisiken.
Die Plattform unterstützt zudem fortschrittliche Sicherheitsfunktionen wie Multi-Faktor-Authentifizierung (MFA), adaptive Authentifizierung und die Integration mit bestehenden Verzeichnissen. Dadurch können Unternehmen die Sicherheit erhöhen und gleichzeitig ein reibungsloses Benutzererlebnis gewährleisten.
Durch die Kombination von vereinfachtem Zugriff, verbesserter Sicherheit und zentralisierter Steuerung bietet miniOrange IAM ermöglicht es Organisationen, Identität und Zugriff effizienter und in großem Umfang zu verwalten.
Hinterlasse einen Kommentar