
Wer sich allein auf ein Passwort zum Schutz sensibler Daten verlässt, steht schlecht da. Allein in den USA wurden bei jüngsten Datenlecks 2.28 Milliarden passwortbezogene Datensätze von insgesamt 18.4 Milliarden Datensätzen offengelegt.
Datenlecks legen regelmäßig Millionen von Zugangsdaten offen, die Wiederverwendung von Passwörtern ist weiterhin weit verbreitet, und Phishing-Angriffe erbeuten Anmeldedaten mit alarmierendem Erfolg. Herkömmliche Passwörter können erraten, wiederverwendet, gestohlen oder abgefangen werden, wodurch sensible Systeme und Konten gefährlichen Risiken ausgesetzt sind.
Die Multi-Faktor-Authentifizierung (MFA) erhöht die Sicherheit, indem sie mehr als nur ein Passwort erfordert. Durch die Kombination von Wissen mit Besitz oder Persönlichkeit reduziert MFA das Risiko deutlich. TOTP, eine der am weitesten verbreiteten MFA-Methoden, verwendet zeitbasierte Einmalcodes für einen stärkeren Schutz.
Viele moderne Identitätsplattformen, wie beispielsweise die MFA-Lösung von miniOrange , unterstützen neben Push-Authentifizierung, Hardware-Tokens und adaptiven Zugriffsrichtlinien auch TOTP, sodass Unternehmen die Sicherheit erhöhen können, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
Was ist TOTP (zeitbasierte Einmalpasswörter)?
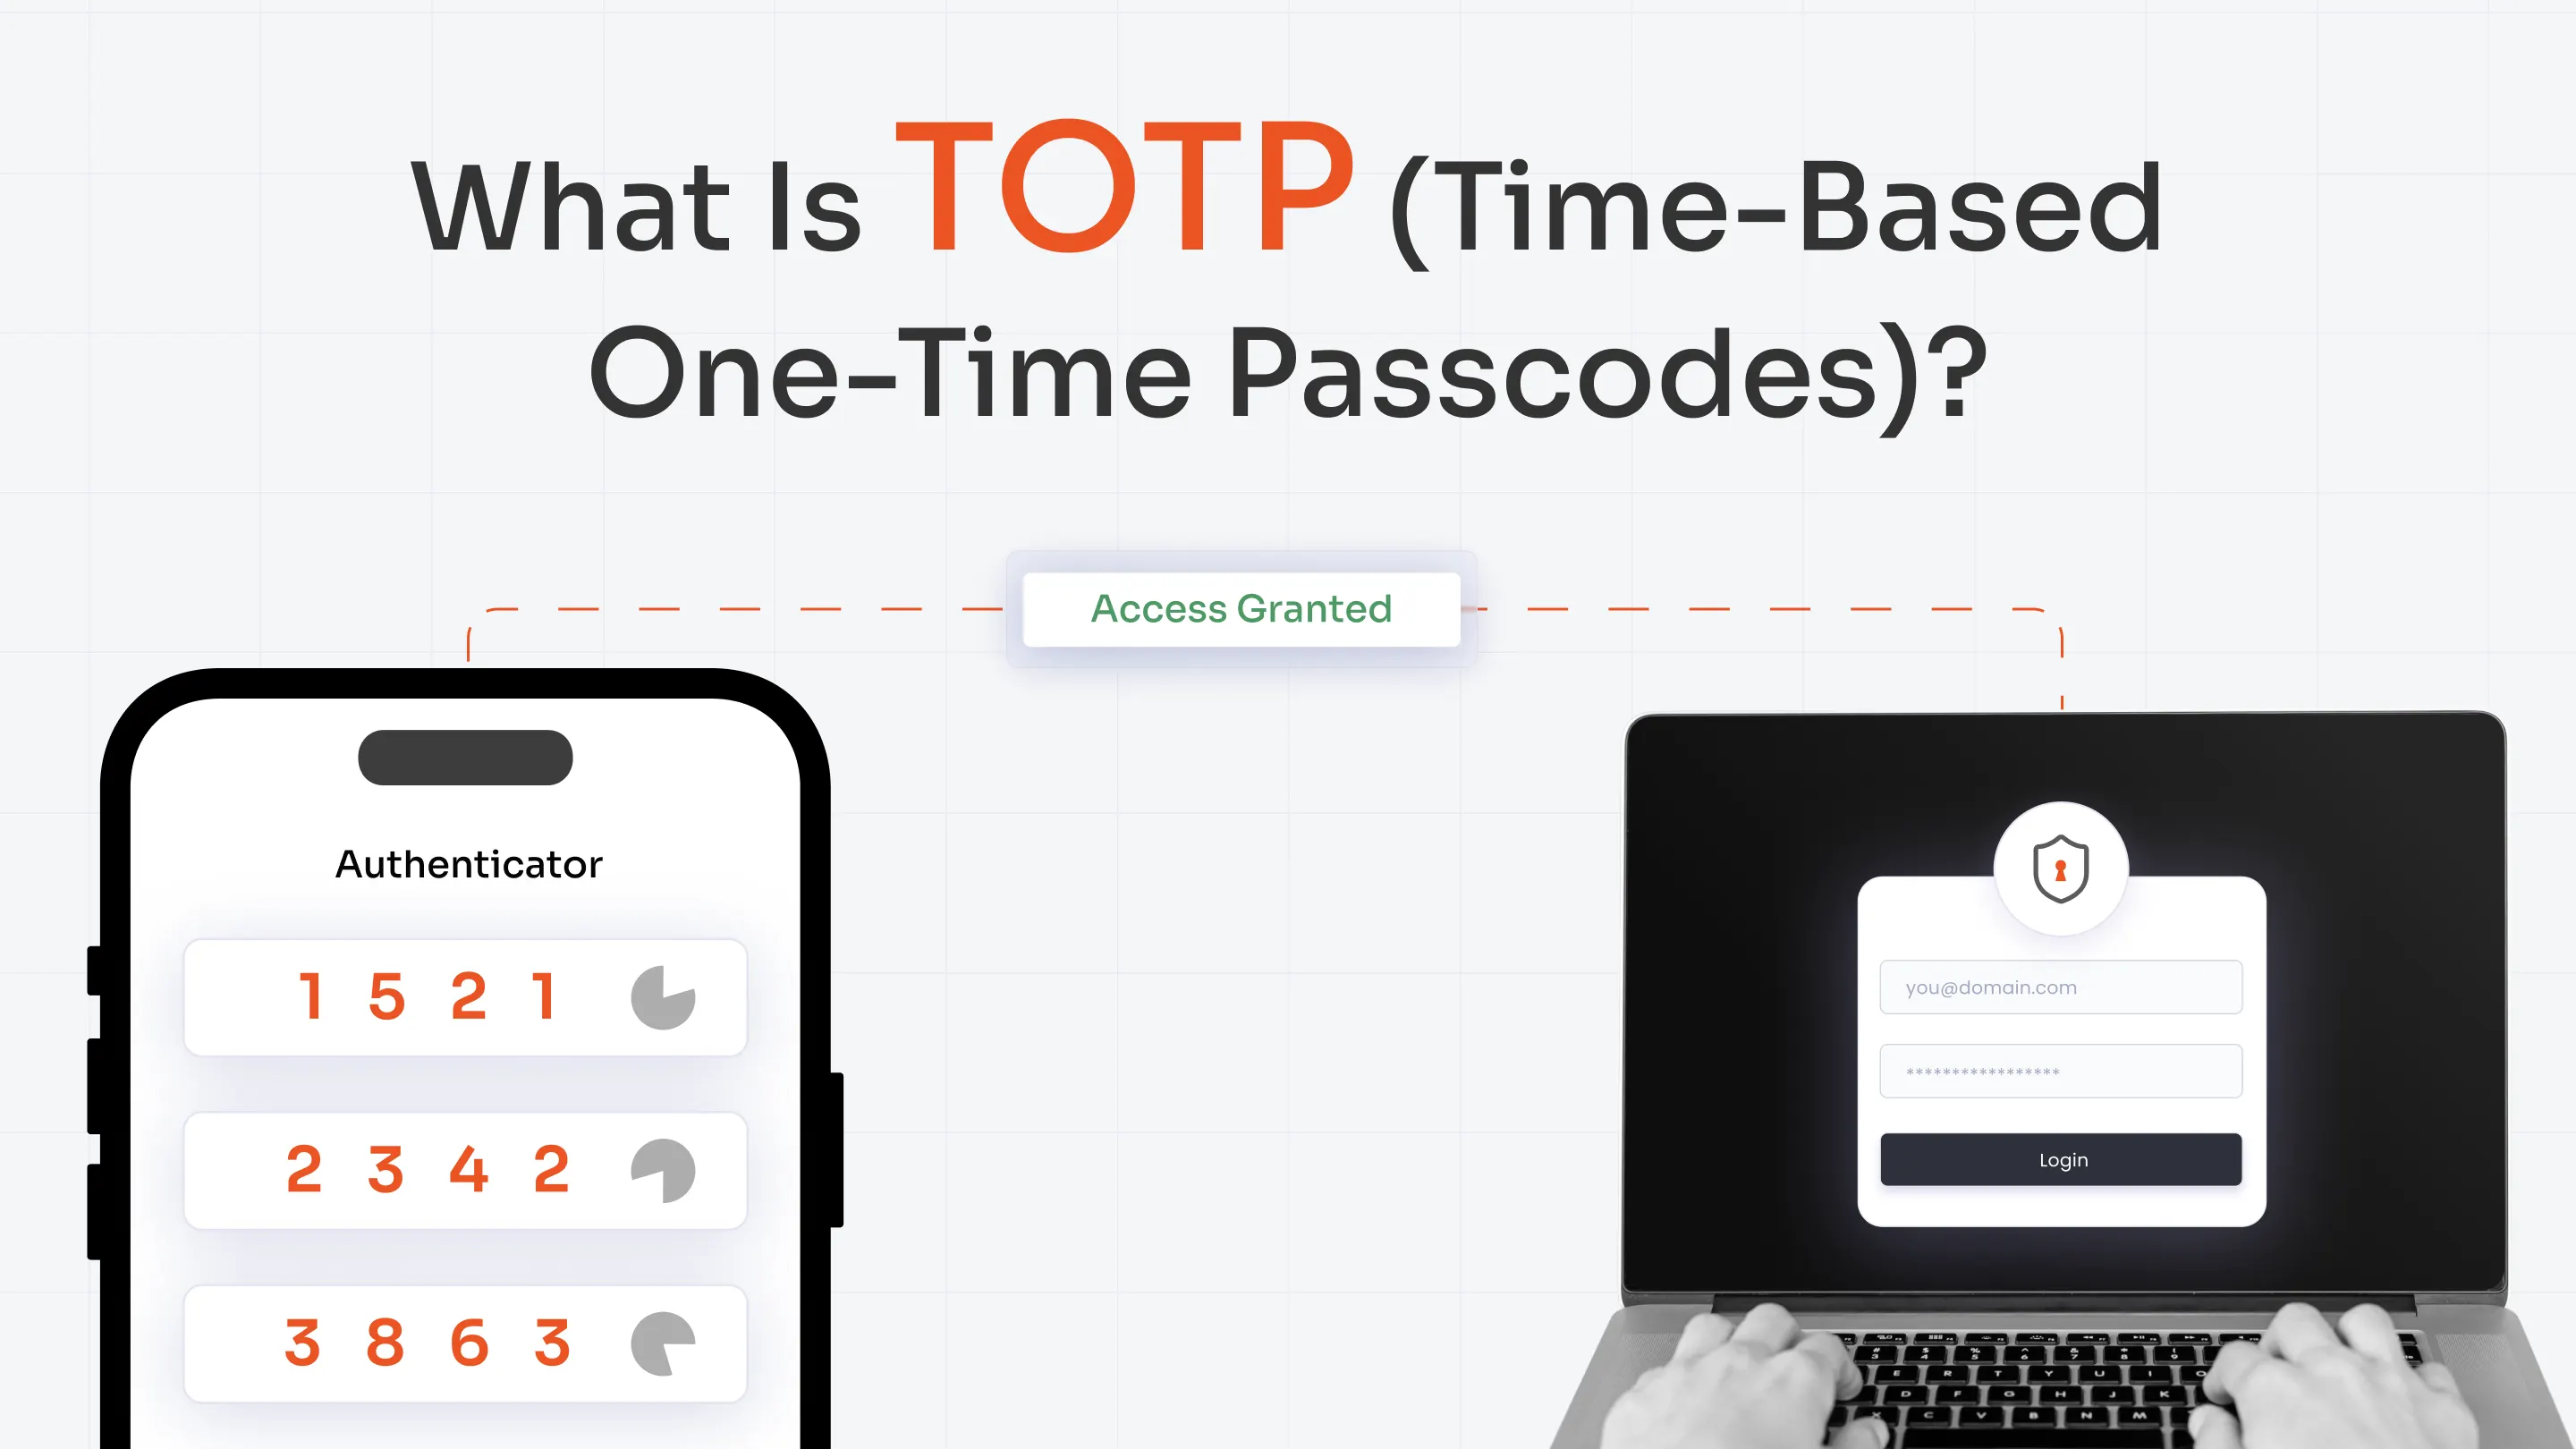
TOTP steht für zeitbasiertes Einmalpasswort. Es handelt sich um einen in RFC 6238 definierten standardisierten Algorithmus, der anhand der aktuellen Uhrzeit eindeutige, temporäre numerische Passcodes (typischerweise 6-stellig) generiert. Diese Codes dienen als zweiter Authentifizierungsfaktor und erhöhen die Kontosicherheit deutlich über herkömmliche Passwörter hinaus.
Hauptmerkmale der TOTP-Authentifizierung
- Zeitkritisch: Jeder Code ist für ein bestimmtes Zeitfenster gültig, typischerweise 30 oder 60 Sekunden. Diese zeitliche Begrenzung verhindert Replay-Angriffe und verringert das Zeitfenster für Angreifer.
- Gerätegebunden: Die Codes werden lokal auf Ihrem Gerät mithilfe eines Authentifizierungs-App or Hardware-TokenDie Übertragung erfolgt nicht über Netzwerke. Dadurch werden die bei der SMS-basierten Authentifizierung vorhandenen Abhörsicherheitslücken beseitigt.
- Flüchtig: Nach Ablauf des Zeitfensters verliert der Code seine Gültigkeit und kann nicht wiederverwendet werden. Diese automatische Ablaufzeit gewährleistet einen kontinuierlichen Schutz vor gestohlenen oder kompromittierten Codes.
- Kryptografisch sicher: TOTP verwendet HMAC (Hash-based Message Authentication Code) mit kryptografischen Hash-Funktionen wie SHA-1, SHA-256 oder SHA-512, um Codes zu generieren, die rechnerisch nicht vorhersagbar sind. Zwei-Faktor-Authentifizierungslösungen für Unternehmen Sie ermöglichen typischerweise die Verwendung konfigurierbarer Hash-Algorithmen, Zeitfenster und Richtlinienkontrollen, um regulatorische oder organisatorische Sicherheitsanforderungen zu erfüllen.
Wie funktioniert TOTP? Die technische Erklärung
Die zwei Hauptzutaten
1. Der gemeinsame Schlüssel (Seed): Ein statischer kryptografischer Schlüssel (eine zufällige Zeichenfolge), der bei der Ersteinrichtung zwischen dem Server und Ihrem Authentifizierungsgerät ausgetauscht wird. Dieser Schlüssel wird üblicherweise per QR-Code-Scan übertragen und im Base32-Format kodiert. Der gemeinsame Schlüssel muss vertraulich behandelt werden, da er die Grundlage der TOTP-Sicherheit bildet.
2. Der gleitende Faktor (Zeit): Im Gegensatz zu anderen Einmalpasswortsystemen, die Ereigniszähler verwenden, nutzt TOTP den aktuellen Unix-Zeitstempel als variable Eingabe. Die Zeit wird in feste Intervalle (Zeitschritte), typischerweise 30 Sekunden, unterteilt, wodurch synchronisierte Zeitfenster zwischen Client und Server entstehen.
Der TOTP-Generierungs- und Validierungsprozess
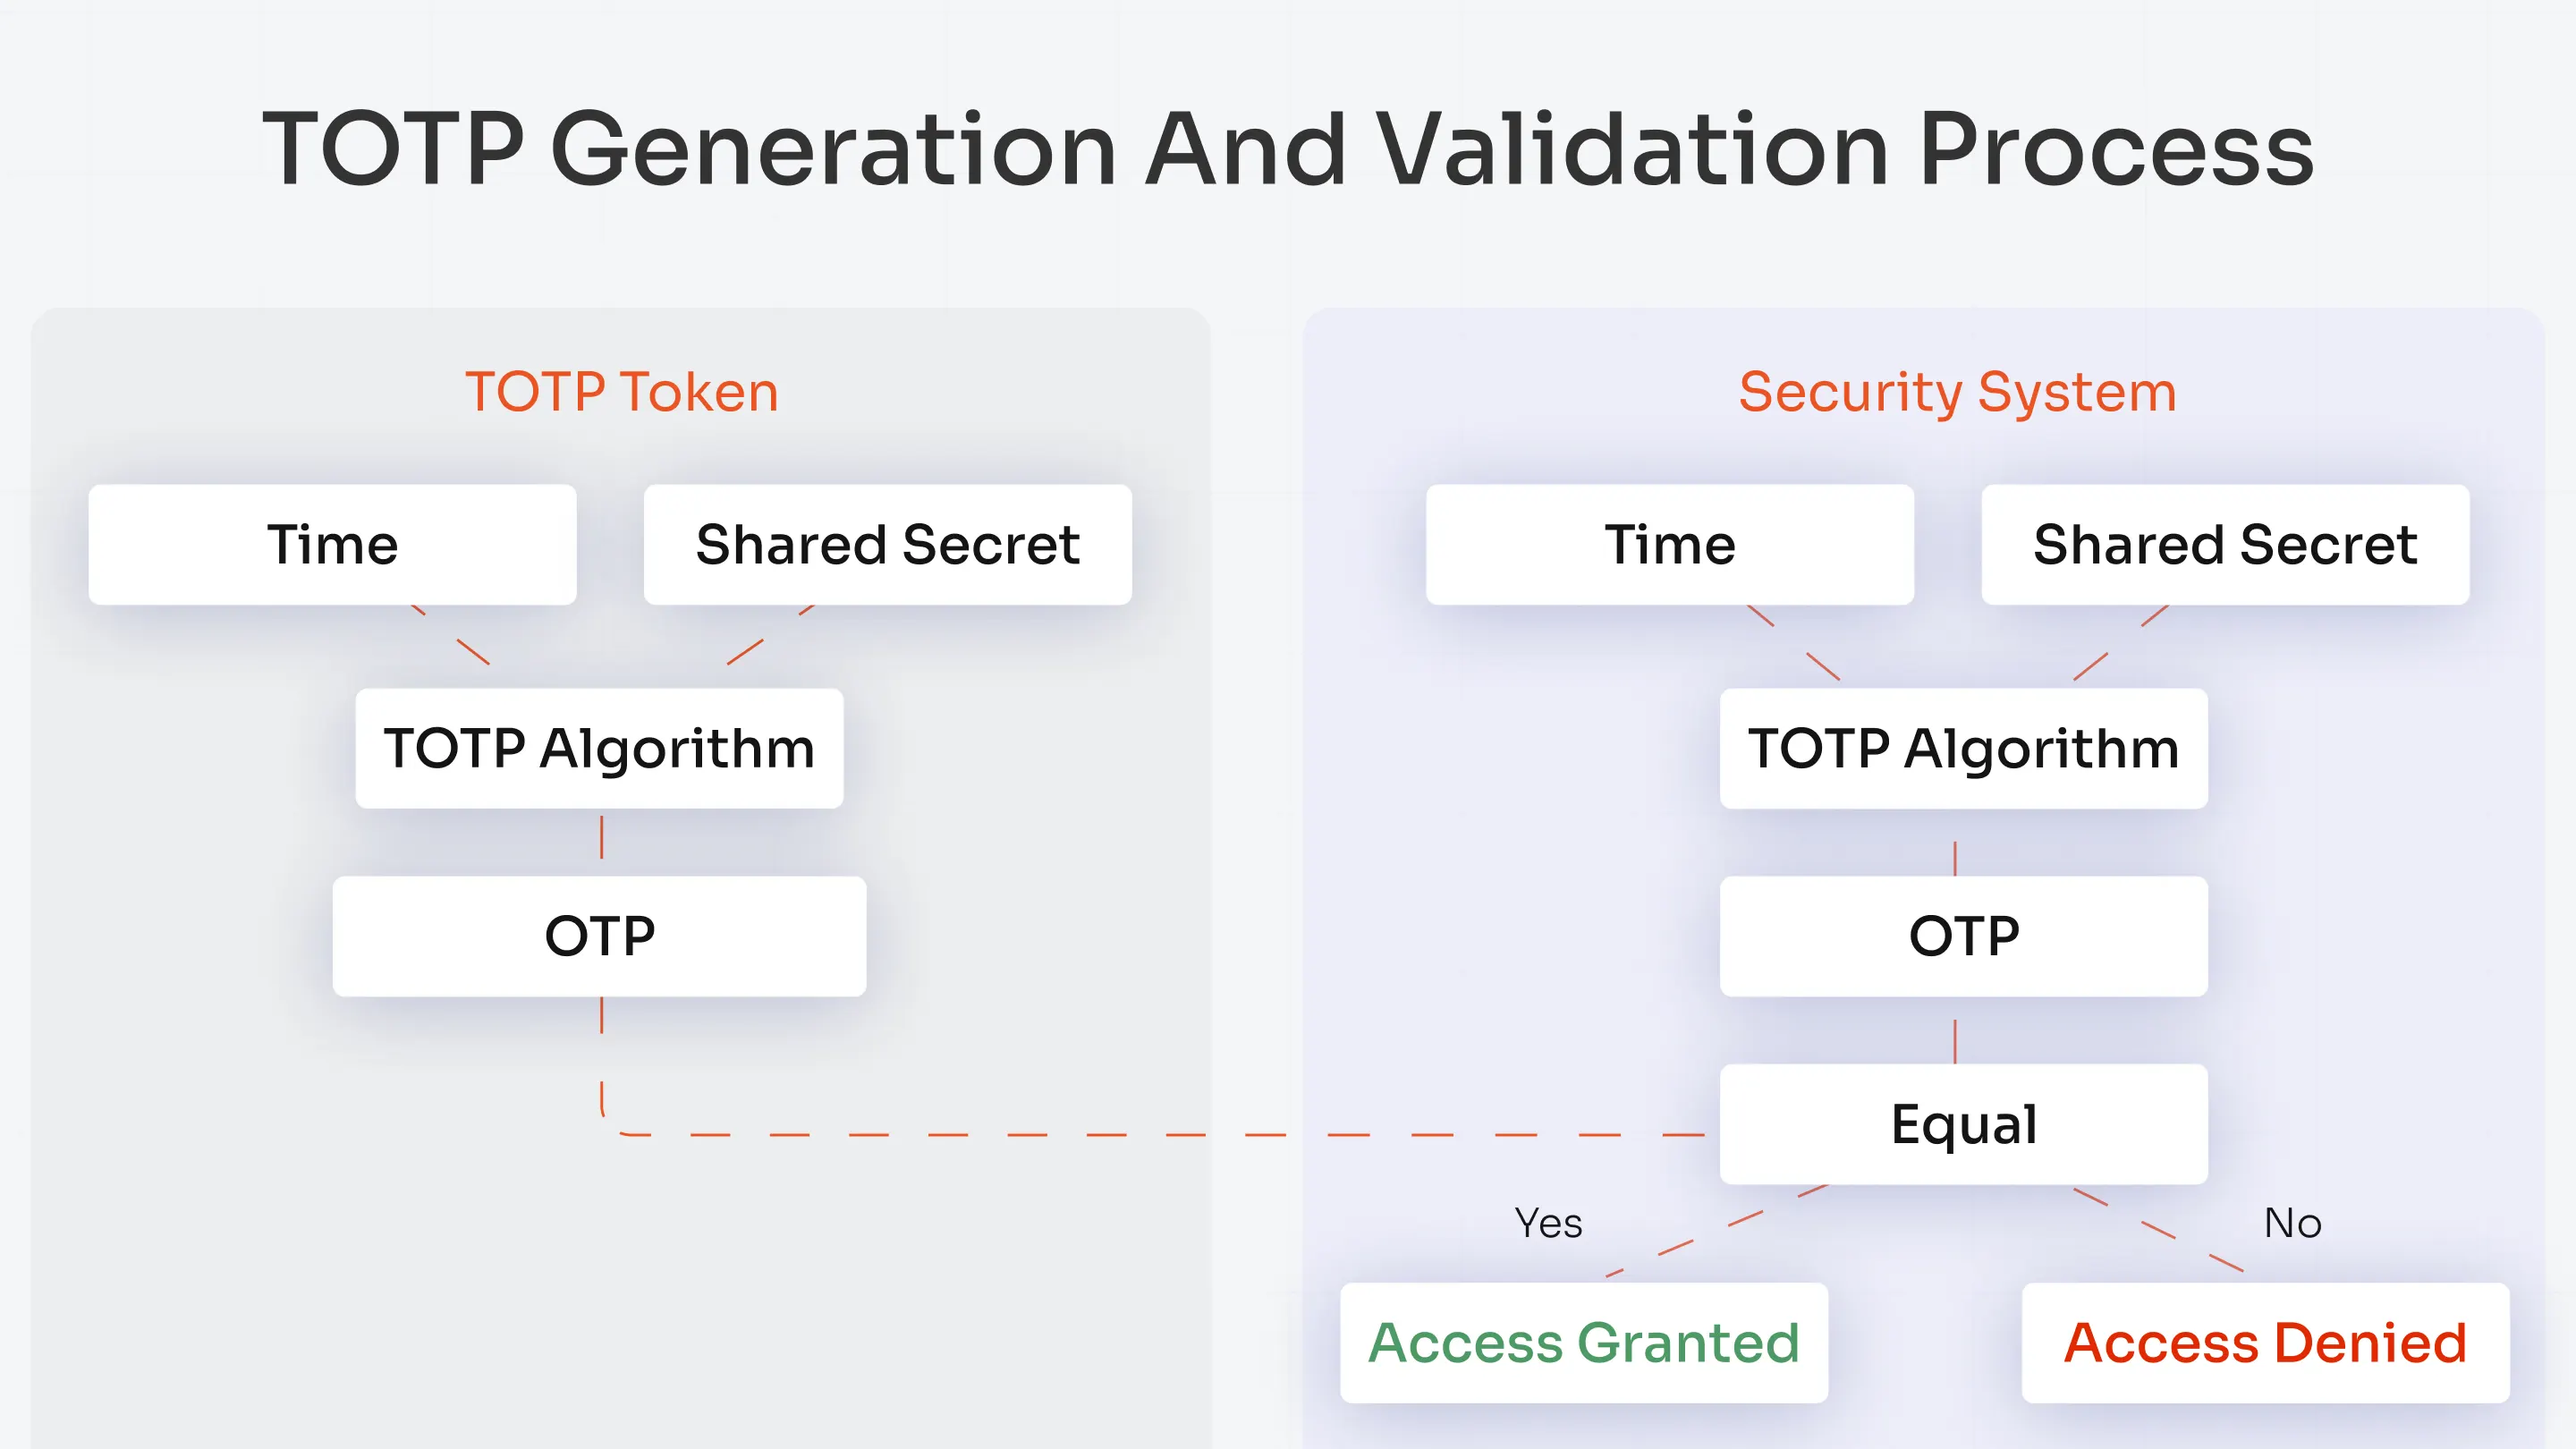
1. Zeitsynchronisation: Sowohl Server- als auch Clientgerät müssen synchronisierte Uhren verwenden.
2. HMAC-Berechnung: Das System kombiniert das gemeinsame Geheimnis und den aktuellen Zeitzähler mithilfe einer kryptografischen Hash-Funktion, typischerweise HMAC-SHA1.
3. Dynamische Trunkierung: Der resultierende Hash wird einer dynamischen Trunkierung unterzogen, um eine Teilmenge von Bits zu extrahieren, die dann in einen für Menschen lesbaren numerischen Code (typischerweise 6-8 Ziffern) umgewandelt werden.
4. Überprüfung: Der Server führt dieselbe Berechnung unabhängig durch. Stimmt der vom Benutzer eingegebene Code mit dem vom Server berechneten Code überein (unter Berücksichtigung geringfügiger Zeitabweichungen), ist die Authentifizierung erfolgreich und der Zugriff wird gewährt.
TOTP vs. Alternative Authentifizierungsmethoden
Das Verständnis der Unterschiede zwischen TOTP und anderen Authentifizierungsmethoden hilft Unternehmen, den richtigen Sicherheitsansatz für ihre Bedürfnisse auszuwählen.
TOTP vs. HOTP (HMAC-basiertes Einmalpasswort)
| Charakteristisch | TOTP (zeitbasiert) | HOTP (Zählerbasiert) |
|---|---|---|
| Gleitender Faktor | Aktuelle Zeit (Unix-Zeitstempel geteilt durch Zeitschritt) | Ereigniszähler (wird mit jeder Generation erhöht) |
| Codeablauf | Automatisch (typischerweise 30-60 Sekunden) | Unverfallbar bis zum Gebrauch |
| Synchronisation | Erfordert synchronisierte Uhren zwischen Client und Server | Erfordert einen synchronisierten Zählerzustand |
| Risiko eines Replay-Angriffs | Niedrige Werte – Codes verfallen automatisch | Höher – gestohlene Codes bleiben bis zu ihrer Verwendung gültig. |
| Bester Anwendungsfall | Allgemeine Authentifizierung, mobile Apps, Webdienste | Offline-Systeme, Hardware-Token ohne Taktgeber |
Wichtigste Erkenntnis: TOTP bietet überlegene Sicherheit durch automatisches Ablaufen des Codes und verhindert so, dass Angreifer durch Phishing oder Token-Diebstahl erlangte Codes sammeln und wiederverwenden können.
Um ein tieferes Verständnis der Funktionsweise von Einmalpasswörtern zu erlangen, einschließlich der Unterschiede zwischen TOTP, HOTP und anderen OTP-Methoden, lesen Sie unseren ausführlichen Leitfaden zur Einmalpasswort- Authentifizierung (OTP).
TOTP vs. SMS-Zwei-Faktor-Authentifizierung
| Charakteristisch | TOTP | SMS 2FA |
|---|---|---|
| Netzwerkabhängigkeit | Funktioniert offline (Codes werden lokal generiert) | Erfordert eine Mobilfunknetzverbindung. |
| SIM-Swapping-Schwachstelle | Immun (nicht an eine Telefonnummer gebunden) | Hochgradig anfällig für SIM-Swap-Angriffe |
| Abfangrisiko | Keine (Codes werden nie übertragen) | Anfällig für SS7-Exploits und Netzwerk-Abfangmechanismen |
| Datenschutz | Keine personenbezogenen Daten erforderlich (Telefonnummer nicht notwendig) | Erfordert die Angabe der Telefonnummer. |
| Versandkosten | Kostenlos (Open-Source-Algorithmus) | Gebühren pro Nachricht (können bei großem Umfang erheblich sein) |
| International Travel | Funktioniert weltweit reibungslos | Im Ausland kann es zu Verzögerungen oder Lieferausfällen kommen. |
Wichtigste Erkenntnis: TOTP bietet im Vergleich zur SMS-basierten Authentifizierung überlegene Sicherheit, Datenschutz und Zuverlässigkeit, da Netzwerkabhängigkeiten und die Anfälligkeit für SIM-Swapping entfallen.
Vergleich umfassender Authentifizierungsmethoden
| Methodik | Phishing-Resistenz | Offline-Fähigkeit | Benutzerreibung | Implementierungskosten | Allgemeine Sicherheit |
|---|---|---|---|---|---|
| TOTP | Moderat | Ja | Niedrig | Niedrig | Gut |
| SMS | Niedrig | Nein | Sehr niedrig | Medium-High | Schwach |
| Drücken Benachrichtigung | Moderat-Hoch | Nein | Sehr niedrig | Medium | Gut |
| FIDO2/WebAuthn | Ausgezeichnet | Ja | Niedrig | Medium-High | Ausgezeichnet |
| Hauptschlüssel | Ausgezeichnet | Ja | Sehr niedrig | Niedrig | Ausgezeichnet |
Die Vorteile der TOTP-Authentifizierung
1. Offline-Funktionalität
Die TOTP-Authentifizierung bietet einen entscheidenden Vorteil in Umgebungen mit eingeschränkter Internetverbindung. Da die kryptografische Berechnung vollständig auf Ihrem lokalen Gerät erfolgt, können Sie Authentifizierungscodes auch ohne Internet- oder Mobilfunkverbindung generieren.
2. Erweiterter Datenschutz
Im Gegensatz zur SMS-basierten Authentifizierung, bei der Ihre Telefonnummer (personenbezogene Daten) an jeden Dienst weitergegeben werden muss, funktioniert TOTP ohne jegliche Offenlegung personenbezogener Daten. Dieser Datenschutzvorteil ist besonders in Ländern mit strengen Datenschutzbestimmungen wie der DSGVO von großem Wert.
3. Kostengünstige Umsetzung
Organisationen, die TOTP implementieren, profitieren von null Authentifizierungskosten. Im Gegensatz zur SMS-Authentifizierung, bei der Gebühren für jede zugestellte Nachricht anfallen (was bei großen Unternehmen erhebliche Kosten verursachen kann), verwendet TOTP einen Open-Source-Algorithmus, der lokal auf den Geräten der Nutzer ausgeführt wird.
4. Weitverbreitete Branchenstandardisierung
TOTP genießt nahezu universelle Unterstützung im gesamten Authentifizierungsökosystem. Große Plattformen wie Google, Microsoft, GitHub, AWS und Tausende anderer Dienste akzeptieren TOTP-Codes.
5. Widerstand gegen Netzwerk-Abhörmaßnahmen
SMS-Nachrichten durchlaufen eine Telekommunikationsinfrastruktur, die anfällig für Abfangen durch Angriffe auf Netzwerkebene ist. TOTP-Codes durchlaufen bei ihrer Generierung niemals ein Netzwerk, wodurch dieser Angriffsvektor vollständig eliminiert wird.
Best Practices für die Implementierung in Organisationen
Für eine erfolgreiche TOTP-Implementierung müssen sowohl technische Implementierungsdetails als auch operative Sicherheitsmaßnahmen beachtet werden.
Technische Implementierungsanforderungen
Ratenbegrenzung und Schutz vor Brute-Force-Angriffen
Implementieren Sie aggressive Ratenbegrenzung als primäre Verteidigung gegen Brute-Force-Angriffe:
- Begrenzen Sie die Anzahl der fehlgeschlagenen TOTP-Versuche auf 3-5, bevor eine vorübergehende Kontosperrung (5-15 Minuten) erfolgt.
- CAPTCHA-Abfragen nach 2 fehlgeschlagenen Versuchen implementieren
- Alle fehlgeschlagenen Authentifizierungsversuche werden mit IP-Adressen, Zeitstempeln und Benutzeragenten für forensische Analysen protokolliert.
Zeitfenster- und Toleranzkonfiguration
- Verwenden Sie standardmäßig 30-Sekunden-Zeitfenster (30 Sekunden gewährleisten Sicherheit bei gleichzeitiger Aufrechterhaltung der Benutzerfreundlichkeit).
- Akzeptieren Sie niemals Codes, die älter als eine Minute sind, da längere Zeitfenster die Anfälligkeit für Brute-Force-Angriffe erheblich erhöhen.
Kryptografische Sicherheit
- Generieren Sie gemeinsame Geheimnisse mithilfe kryptografisch sicherer Zufallszahlengeneratoren (mindestens 160 Bit Entropie für SHA-1, 256 Bit für SHA-256).
- Verwenden Sie für neue Implementierungen SHA-256 oder SHA-512 anstelle von SHA-1 (SHA-1 bleibt jedoch aufgrund des Abschneideverfahrens für TOTP weiterhin akzeptabel).
Sicherer Anmeldeprozess
- Ablaufdatum für QR-Codes implementieren (5-minütiges Gültigkeitsfenster, ungültig nach dem ersten erfolgreichen Scan)
- Nach der TOTP-Registrierung ist eine sofortige Passwortänderung erforderlich, um potenziell kompromittierte Zugangsdaten zu ungültig zu machen.
Die Zukunft der Authentifizierung: Jenseits von TOTP
Angesichts des Aufkommens von AiTM- und Proxy-basierten Angriffen reicht die Kombination aus Passwort und TOTP nicht mehr aus. Um ihre Sicherheit zu gewährleisten, setzen Unternehmen verstärkt auf phishingresistente Authentifizierungsmethoden, die speziell für moderne Bedrohungen entwickelt wurden.
Evolution hin zur passwortlosen Authentifizierung
So bewegen sich Unternehmen in Richtung passwortloser Authentifizierung:
- Einführung von Passkeys und WebAuthn: Authentifizierung der nächsten Generation unter Nutzung von Plattform-Authentifikatoren (Biometrie, Geräte-PINs), die über sichere Cloud-Enklaven geräteübergreifend synchronisiert werden.
- Anforderungen an die Phishing-Resistenz: Organisationen benötigen zunehmend Authentifizierungsmethoden, die kryptografisch an spezifische Domänen gebunden sind und immun gegen Phishing- und AitM-Angriffe sind.
- Risikobasierte und adaptive Authentifizierung: Moderne Authentifizierungssysteme, wie zum Beispiel Die adaptive MFA von miniOrangeSicherheitsanforderungen kontextbezogen anpassen (Gerätevertrauen, Standort, Verhaltensmuster)
- Integration verhaltensbiometrischer Daten: Kontinuierliche Authentifizierung mittels Verhaltensbiometrie (Tippmuster, Mausbewegungen) als Alternative zur periodischen Re-Authentifizierung
Die Rolle von TOTP in der zukünftigen Landschaft
Trotz neuer Technologien wird TOTP auf absehbare Zeit relevant bleiben:
- TOTP dient als leicht zugängliche Basis-MFA für Benutzer und Organisationen, die FIDO2/Passkeys nicht sofort einführen können.
- Entscheidend für Systeme, die Offline-Authentifizierungsfunktionen benötigen.
- Bietet eine Ausweichoption, wenn die primären Authentifizierungsmethoden fehlschlagen.
- Unterstützt weiterhin Legacy-Systeme, die mit modernen Authentifizierungsprotokollen inkompatibel sind.
Organisationen sollten TOTP als Zwischenschritt hin zu einer phishingresistenten Authentifizierung betrachten und gleichzeitig die TOTP-Unterstützung im Sinne der Abwärtskompatibilität und Zugänglichkeit beibehalten.
Fazit
Die TOTP-Authentifizierung stellt eine deutliche Verbesserung gegenüber statischen Passwörtern und SMS-basierter Zwei-Faktor-Authentifizierung dar und bietet ein optimales Verhältnis von Sicherheit, Benutzerfreundlichkeit und Kosteneffizienz. Zu den wichtigsten Vorteilen zählen die Offline-Funktionalität, die Immunität gegen SIM-Swap-Angriffe, der Schutz der Privatsphäre und die breite Unterstützung in der Branche.
Trotz ihrer hohen Wirksamkeit legen die zunehmende Verbreitung ausgefeilter Phishing-Tools und AitM-Angriffsplattformen nahe, dass Unternehmen aktiv den Übergang zu phishingresistenten Authentifizierungsmethoden wie FIDO2-Sicherheitsschlüsseln und -Passkeys sowie tokenbasierten Authentifizierungsmechanismen planen sollten . Gleichzeitig integrieren moderne Sicherheitsstrategien vermehrt kontextbasierte Authentifizierung , die Gerätevertrauen, Geolokalisierung, Netzwerkrisiken und Verhaltenssignale auswertet, um die Authentifizierungsanforderungen dynamisch anzupassen. Dieser adaptive Ansatz verstärkt den Schutz, ohne die Benutzerfreundlichkeit unnötig zu beeinträchtigen.
Für Organisationen, die die Kontosicherheit stärken möchten, ohne die Benutzerfreundlichkeit zu beeinträchtigen, bietet standardbasiertes TOTP, integriert in eine zentrale Multi-Faktor-Authentifizierungsplattform, eine praktische und zukunftssichere Lösung.
Häufig gestellte Fragen
Was bedeutet TOTP?
TOTP steht für zeitbasiertes Einmalpasswort. Es handelt sich um eine Authentifizierungsmethode, die temporäre numerische Codes basierend auf der aktuellen Zeit und einem gemeinsamen geheimen Schlüssel generiert.
Wie erhalte ich meinen TOTP-Code?
Um TOTP-Codes zu erhalten, laden Sie eine Authentifizierungs-App wie Google Authenticator, Microsoft Authenticator, Authy oder 2FAS auf Ihr Smartphone herunter. Scannen Sie während der Kontoerstellung den vom Dienst angezeigten QR-Code oder geben Sie den bereitgestellten geheimen Schlüssel manuell ein.
Worin besteht der Unterschied zwischen TOTP und OTP?
OTP (Einmalpasswort) ist ein allgemeiner Begriff für Passwörter, die nur einmal verwendet werden. TOTP ist eine spezielle Art von OTP, bei der die Zeit als Faktor dient. Dieser zeitbasierte Ansatz bietet Vorteile wie automatisches Ablaufdatum und Offline-Generierung und macht TOTP dadurch sicherer als SMS-OTP.
Ist TOTP sicherer als SMS?
Ja, die Sicherheit von TOTP ist der SMS-basierten Authentifizierung deutlich überlegen. TOTP ist immun gegen SIM-Swap-Angriffe, funktioniert offline, erfordert keine Weitergabe Ihrer Telefonnummer und kann nicht durch Netzwerk-Schwachstellen abgefangen werden.
Kann TOTP gehackt oder per Phishing ausgenutzt werden?
Obwohl TOTP wesentlich sicherer ist als Passwörter allein, kann es durch ausgeklügelte Echtzeit-Phishing-Angriffe kompromittiert werden, bei denen Angreifer einen Proxy-Server verwenden, um sowohl Ihr Passwort als auch den TOTP-Code abzufangen und diese dann sofort an den legitimen Dienst weiterzuleiten.
Funktionieren TOTP-Codes auch ohne Internet?
Ja, TOTP-Codes werden nach der Ersteinrichtung vollständig offline generiert. Da die Berechnung lokal auf Ihrem Gerät anhand des gemeinsamen Geheimnisses und der Gerätezeit erfolgt, ist keine Internet- oder Mobilfunkverbindung erforderlich.



Hinterlasse einen Kommentar