

Haben Sie manchmal das Gefühl, sich zu viele Passwörter merken zu müssen? Damit sind Sie nicht allein. Das ist auch der Grund, warum fast 61 % der Berufstätigen angeben, dasselbe Passwort für mehrere Konten zu verwenden, was angesichts der zunehmenden Cyberbedrohungen keine gute Idee ist.
Web Single Sign-On (Web SSO) macht das Merken vieler Passwörter überflüssig und verwendet stattdessen einen einzigen sicheren Master-Schlüssel. Das vereinfacht den Zugriff und senkt das Risiko. Web SSO, auch bekannt als Web Application SSO , ermöglicht Nutzern den sicheren Zugriff auf browserbasierte Anwendungen mit nur einer Anmeldung und verbessert gleichzeitig Sicherheit und Benutzerfreundlichkeit.
Webbasierte Single Sign-On-Lösungen sind mehr als nur ein praktischer Trick; sie stellen eine grundlegende Veränderung in der modernen IT-Sicherheit dar, die Unternehmen viel Zeit spart und ihre Sicherheit erhöht. Experten prognostizieren, dass der Markt für webbasierte Single Sign-On-Lösungen bis 2032 die Marke von 4.2 Milliarden US-Dollar überschreiten wird – ein bedeutender Meilenstein.
Erfahren Sie, wie Single Sign-On (SSO) im Web funktioniert – von den Grundlagen und starken Authentifizierungsprotokollen bis hin zu den Sicherheitsvorteilen gegenüber herkömmlichen Passwort-Managern. Sie lernen außerdem, wie Sie die Zusammenarbeit zwischen Unternehmen optimieren, Herausforderungen bei der Implementierung meistern und wie miniOrange Web-SSO Ihre Arbeitsweise mit relevanten Daten revolutionieren kann.
Was ist Web-SSO?
Mit Web-SSO (Single Sign-On) müssen sich Benutzer nur einmal anmelden, um verschiedene Anwendungen zu nutzen. Es verwendet Sitzungsspeicher, lokalen Speicher und Cookies, um browserbasierte Sitzungen zu verfolgen und sicherzustellen, dass Benutzer in allen zugehörigen Anwendungen angemeldet bleiben. Es ermöglicht Benutzern die Nutzung von SSO auf einer Gruppe von Webservern, die eine Authentifizierung erfordern.
Eine zentralisierte Domäne übernimmt die bedarfsgesteuerte Authentifizierung und ermöglicht autorisierten Apps den Austausch von Sitzungsdaten. Benutzer können nach der Anmeldung schnell auf andere Apps zugreifen, unabhängig von Plattform oder Domäne.
Durch Web-SSO ist es deutlich unwahrscheinlicher, dass Benutzer ihre Benutzernamen verlieren und gesperrte Kunden den Helpdesk anrufen müssen. Benutzer müssen sich nicht mehr viele Benutzernamen und Passwörter für verschiedene Webservertypen merken.
Web SSO erleichtert Benutzern den Zugriff auf ihre Konten und erleichtert dem Unternehmen die Arbeit, indem die Anzahl der zu unterstützenden Anwendungen reduziert wird.
Was ist Web Application SSO?
Web Application SSO (auch Web App SSO genannt ) ist eine Form von Web SSO. Während Web SSO das umfassendere Konzept des Single Sign-On für alle über einen Browser aufgerufenen Anwendungen darstellt, konzentriert sich Web Application SSO speziell auf browserbasierte Geschäftsanwendungen – die SaaS-Tools und Enterprise-Webanwendungen, auf die Ihre Teams täglich angewiesen sind.
Mit Single Sign-On (SSO) für Webanwendungen authentifizieren sich Benutzer einmalig über einen zentralen Identitätsanbieter und können anschließend auf mehrere Webanwendungen zugreifen, ohne sich erneut anmelden zu müssen. Die SSO-Lösung übernimmt die Authentifizierung im Hintergrund mithilfe von Standardprotokollen, sodass jede Anwendung der verifizierten Identität vertraut, anstatt separate Anmeldeinformationen anzufordern.
Gängige Beispiele für Geschäftsanwendungen, die Web Application SSO unterstützen, sind:
- Salesforce – CRM-Zugriff für Vertriebs- und Supportteams
- Microsoft 365 – E-Mail, Dokumente und Zusammenarbeit
- Zendesk – Kundensupport und Ticketsystem
- HubSpot – Marketing- und Vertriebsautomatisierung
- ServiceNow – IT-Servicemanagement
Anstatt fünf verschiedene Passwörter für diese fünf Apps zu verwalten, meldet sich der Benutzer einmal an und kann nahtlos zwischen ihnen wechseln – während die IT die zentrale Kontrolle darüber behält, wer worauf Zugriff hat.
So funktioniert Web-SSO
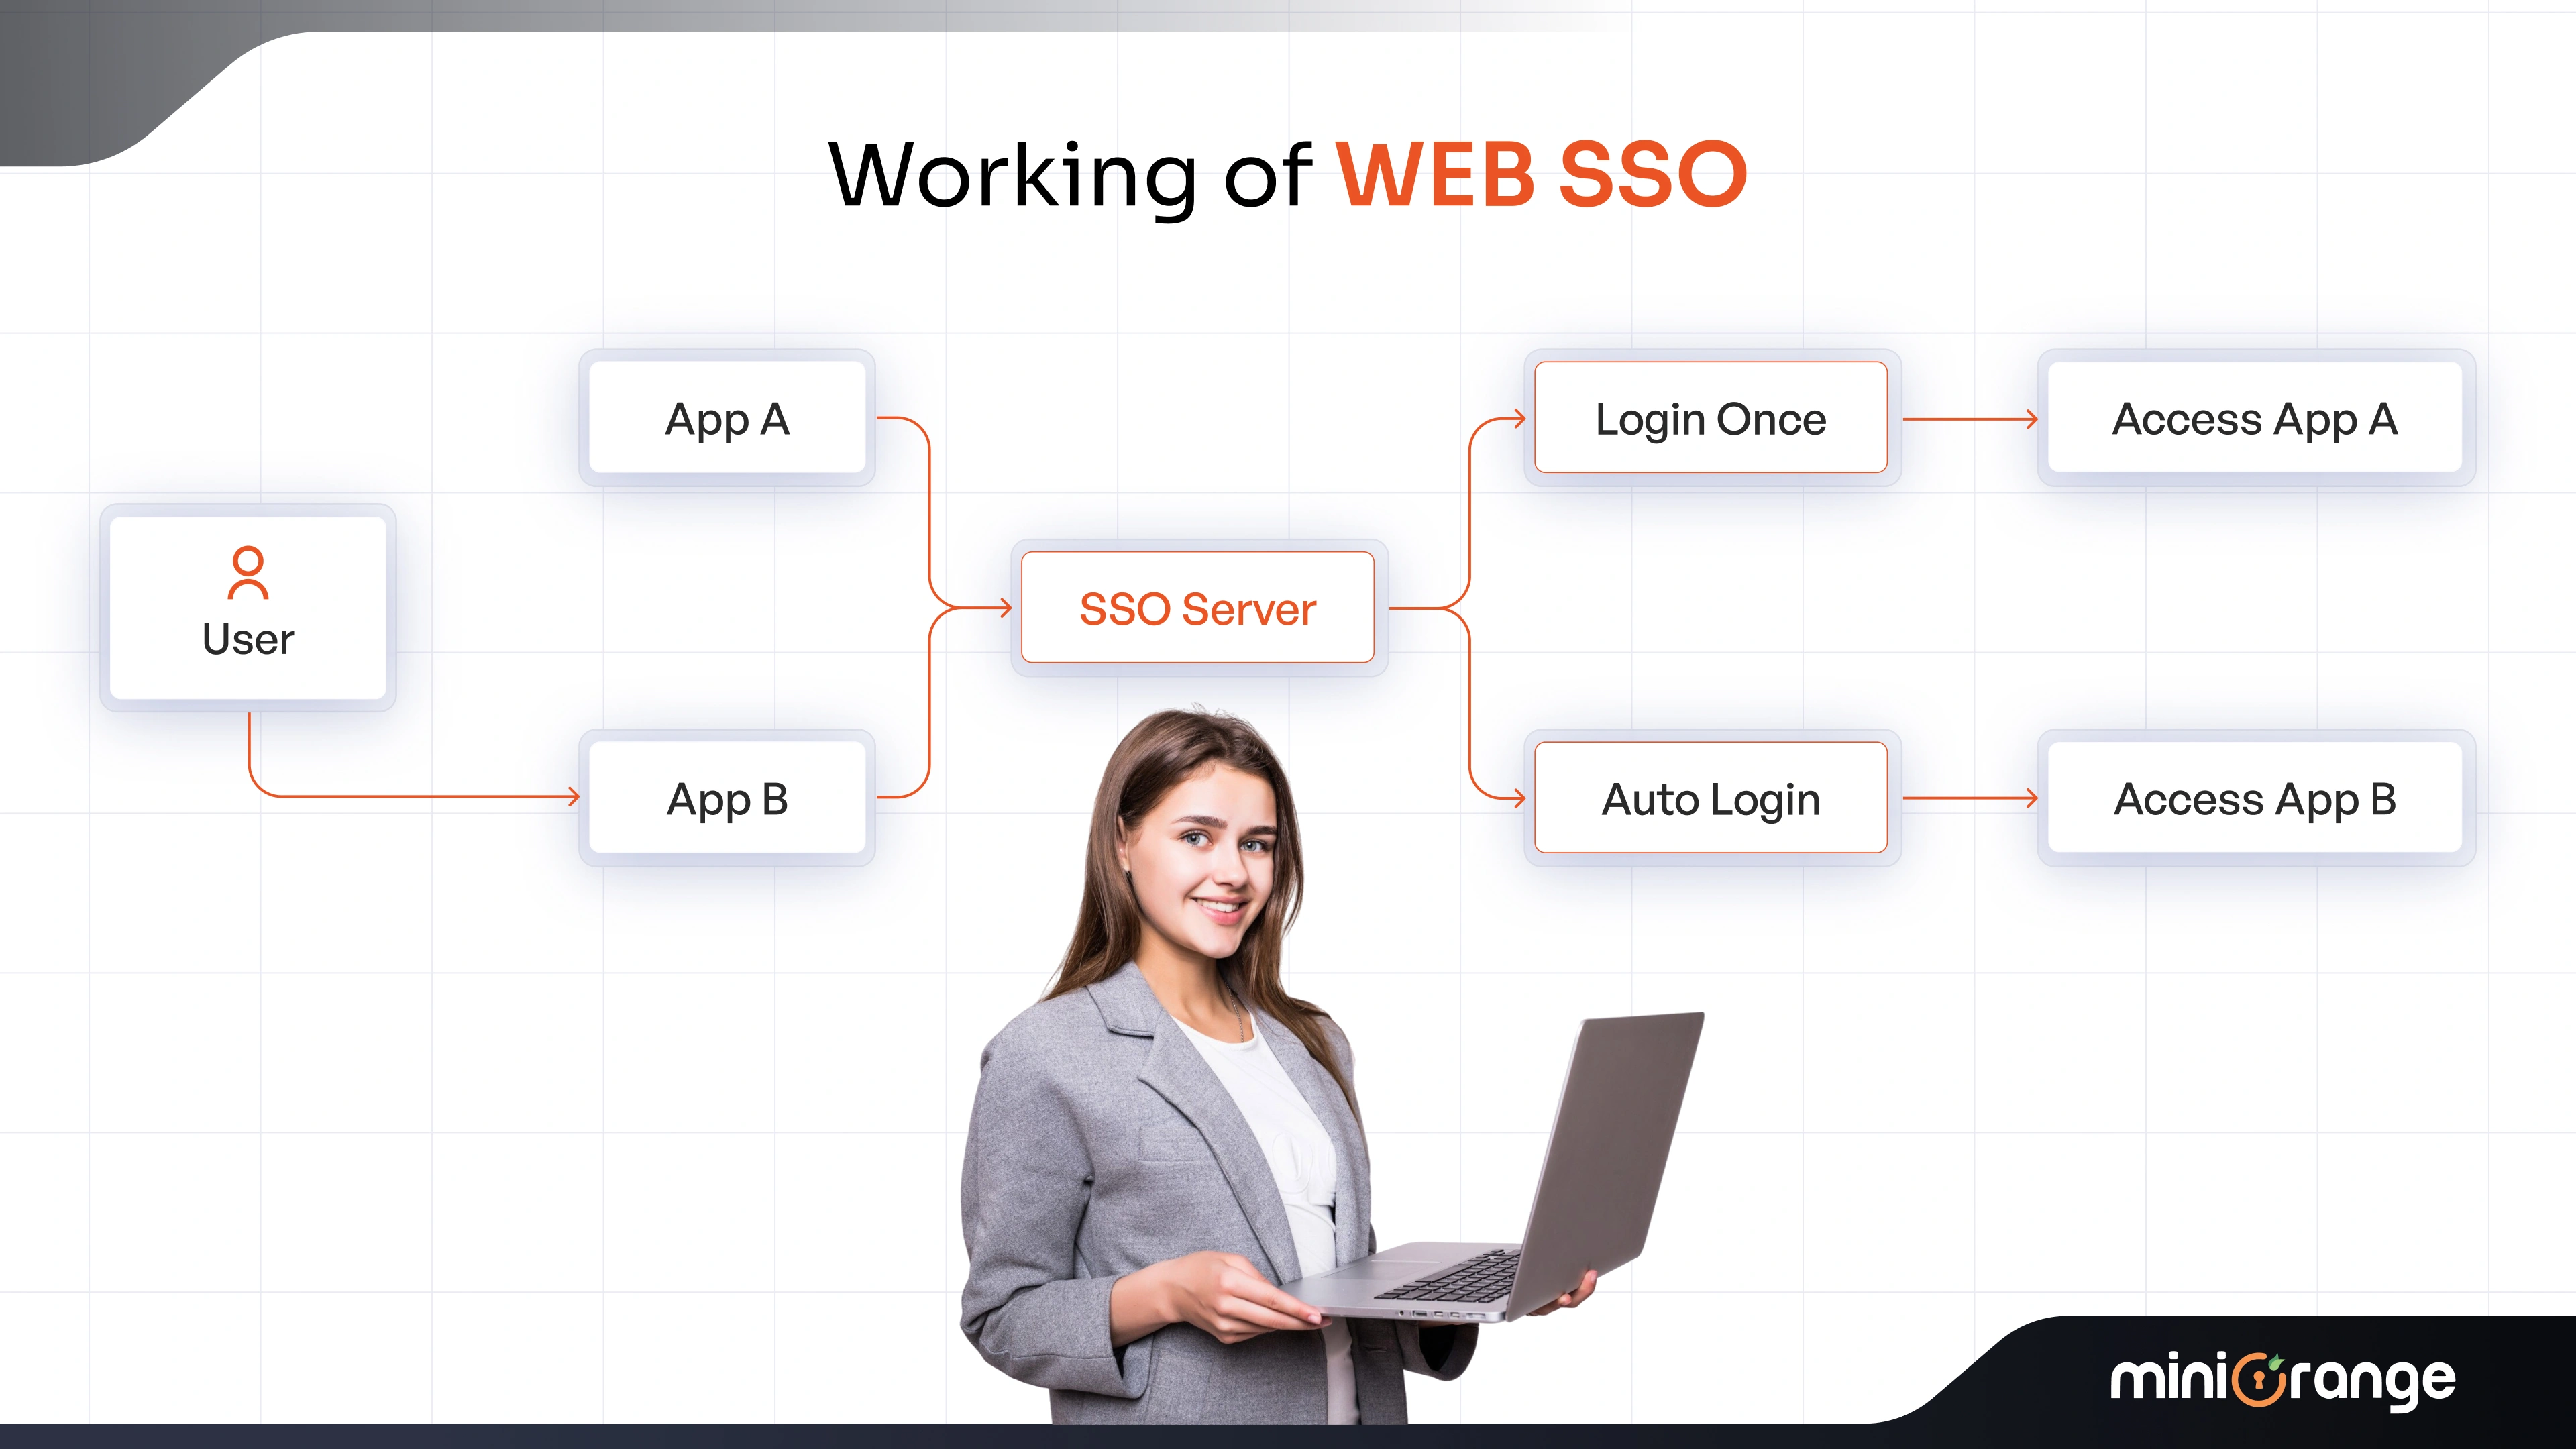
Web Single Sign-On (SSO) ist eine Lösung, mit der sich Nutzer mit nur einem Satz Anmeldeinformationen bei vielen Anwendungen anmelden können. Ein zentraler SSO-Server verwaltet die gesamte Authentifizierung, sodass Sie sich nicht für jede Anwendung ein separates Passwort merken müssen. Dies vereinfacht die Nutzung zahlreicher Websites und Dienste. Im Folgenden wird die Funktionsweise von SSO in einer Webanwendung Schritt für Schritt erklärt:
Der erste Anmeldevorgang
Wenn Sie eine App verwenden möchten, die eine Anmeldung erfordert, werden Sie zum zentralen SSO-Server weitergeleitet. Geben Sie dort einmalig Ihren Benutzernamen und Ihr Passwort ein. Der SSO-Server prüft Ihre Anmeldedaten und erstellt, sofern diese korrekt sind, ein sicheres Authentifizierungstoken.
Anschließend werden Sie mit diesem Token zur ursprünglichen App zurückgeschickt, die die App überprüft, bevor sie Sie hereinlässt.
Zugriff auf zusätzliche Anwendungen
Wenn Sie mehrere Apps öffnen, wird das Potenzial von SSO deutlich. Wenn Sie eine neue Anwendung öffnen, die SSO unterstützt, werden Sie automatisch zum selben SSO-Server weitergeleitet.
Dieses Mal erkennt der Server jedoch, dass Sie bereits angemeldet sind, und schickt Sie mit einem neuen Token direkt zur neuen App zurück. Sie können sich sofort anmelden, ohne Passwörter eingeben zu müssen, was die Nutzung auf vielen Plattformen vereinfacht.
So funktioniert die Sitzungsverwaltung
Der SSO-Server nutzt zwei grundlegende Methoden, um Ihre Anmeldesitzung aufrechtzuerhalten . Cookies in Ihrem Browser verfolgen Ihre Sitzung, sodass der Server sich merken kann, ob Sie beim Wechsel zwischen Anwendungen angemeldet sind.
Authentifizierungstoken sind sichere Passwörter, mit denen Apps Ihre Identität überprüfen. So kann jede App darauf vertrauen, dass Sie die Person sind, für die Sie sich ausgeben, ohne Ihre echten Anmeldeinformationen einsehen zu müssen.
Sicherheits- und Schutzfunktionen
SSO-Systeme nutzen mehrere Schutzebenen, um Benutzerkonten und Daten zu schützen. Authentifizierungstoken sind nur für kurze Zeit nützlich, um das Risiko von Sicherheitsverletzungen zu verringern. Um Abhörmaßnahmen zu verhindern, erfolgt die gesamte Kommunikation zwischen Ihrem Browser, dem SSO-Server und den Anwendungen über verschlüsselte Verbindungen.
Das System verfügt außerdem über eine automatische Abmeldefunktion, die Sitzungen nach einer festgelegten Zeit ohne Aktivität beendet. Besonders wichtig ist, dass der SSO-Server und alle ihn nutzenden Apps über sichere Vertrauensbeziehungen verfügen. Das bedeutet, dass nur berechtigte Apps eine Authentifizierung anfordern können.
SSO ist sowohl für Privatpersonen als auch für Unternehmen sehr hilfreich. Nutzer schätzen es, sich nur einen Satz Anmeldeinformationen merken zu müssen, um auf mehrere Apps zugreifen zu können. Das reduziert die Passwortmüdigkeit und den Drang, erneut schwache Passwörter zu verwenden.
Zentralisiertes Sicherheitsmanagement ist für Unternehmen vorteilhaft, da sie so dieselben Authentifizierungsregeln für alle ihre Anwendungen verwenden und den Zugriff bei Bedarf sofort sperren können. Die Kombination von webbasierter Single-Site-Registrierung (SSO) mit Multi-Faktor-Authentifizierung (MFA) verstärkt diese Single-SSO-Authentifizierung zusätzlich.
Passwort-Vaulting vs. Web-SSO
Ein Web-SSO ist nicht dasselbe wie ein Tresor, der viele Anmeldeinformationen für verschiedene Onlinedienste speichert. Ein Passwort-Tresor schützt viele Passwörter mit nur einem Konto und Passwort.
Aber jedes Mal, wenn man einen neuen Internetdienst nutzt, muss man sich dort anmelden. Selbst wenn der Passwort-Manager die Formularfelder automatisch ausfüllt, ist eine Anmeldung dennoch erforderlich.
Nach erfolgreicher Verifizierung per Web-SSO-Authentifizierung muss sich eine Person nicht erneut bei Webdiensten anmelden, die dieses Verfahren verwenden. Dies ist ein Beispiel für eine Authentifizierungsmethode , bei der man sich einmal anmelden und alle Dienste nutzen kann.
Web-SSO-Implementierung
Sie fragen sich, wie Sie SSO in einer Webanwendung implementieren? Im Wesentlichen sind drei Entscheidungen erforderlich: die Wahl des passenden Authentifizierungsprotokolls, die Anbindung Ihres Identitätsanbieters (z. B. Active Directory oder ein LDAP-Verzeichnis) und die Integration der einzelnen Anwendungen. Ob Sie SSO in einer modernen SaaS-Umgebung oder einer ASP.NET-Webanwendung aktivieren – der standardbasierte Ansatz ist derselbe.
Vergleich der Authentifizierungsprotokolle (SAML, OAuth2, OIDC, WSFed)
Um die beste Web-SSO-Lösung für Ihr Unternehmen auszuwählen, müssen Sie die Details der Authentifizierungsprotokolle kennen. Nachfolgend finden Sie einen kurzen Vergleich zwischen SAML, OAuth2, OIDC und WS-Fed:
| Protokoll | Hauptnutzen | Token/Format | Stärken | Überlegungen |
|---|---|---|---|---|
| SAML | Enterprise SSO und Verbundidentität | XML-basierte Behauptungen | Robust, weit verbreitet und hochsicher | Komplexe Implementierung und umfangreichere Nutzlastformate |
| OAuth2 | Autorisierung (Delegationszugriff) | Zugriffstoken (Bearer-Token) | Flexibel, vielseitig und unterstützt mehrere Flows | Ursprünglich nicht für die Authentifizierung konzipiert, möglicherweise sind Erweiterungen erforderlich |
| OIDC | SSO-Authentifizierung basierend auf OAuth2 | JSON-Web-Token (JWT) | Modern, leicht, entwicklerfreundlich und skalierbar | Relativ neu im Vergleich zu SAML und sich entwickelnden Standards |
| WSFed | Verbundidentität im Microsoft-Ökosystem | SAML-ähnliche Token (WS-Standards) | Nahtlose Integration mit Active Directory und Microsoft Tech | Eingeschränkte Flexibilität außerhalb Windows-zentrierter Umgebungen |
Föderation zwischen Organisationen (SCIM und grenzüberschreitendes SSO)
Die Vernetzung verschiedener Organisationen stellt eine grundlegende Veränderung in der Funktionsweise moderner Web-SSO dar. Unternehmen können durch die Nutzung von Standards wie SCIM für die nahtlose Identitätsbereitstellung und Cross-Boundary-SSO für die sichere Authentifizierung über verschiedene Domänen hinweg sowohl Agilität als auch hohe Sicherheit erreichen.
- SCIM-Standardisierung: Dies erleichtert das Hinzufügen und Entfernen von Benutzern und stellt sicher, dass Identitätsdaten reibungslos zwischen Systemen fließen.
- Grenzüberschreitendes SSO: Dadurch können Personen sicher auf verschiedene Organisationsdomänen zugreifen, indem sie verschiedene Identitätssysteme einfach verknüpfen.
- Einheitliches Identitätsmanagement: Dies vereint mehrere Identitätsanbieter, wodurch die Verwaltung vereinfacht wird und gleichzeitig für alle die gleichen Sicherheitsregeln durchgesetzt werden.
- Verbesserte Sicherheit und Compliance: Standardisierte Identitätsmethoden helfen dabei, strenge Sicherheitsprotokolle einzuhalten und die Einhaltung aller Regeln sicherzustellen.
- Einfachere Benutzererfahrung: Es vereinfacht die Anmeldung und senkt die IT-Kosten, indem es den Benutzern einen schnellen und einfachen Zugriff ermöglicht.
Durch die Kombination von SCIM und länderübergreifendem SSO schaffen Unternehmen eine sichere, skalierbare digitale Umgebung. Diese Föderationsmethode vereinfacht nicht nur die Identitätsverwaltung, sondern macht auch die Geschäftsinfrastruktur effizienter und flexibler.
Herausforderungen bei der Web-SSO-Implementierung
Die Implementierung von Web-SSO ist ein komplexer Prozess, der sowohl strategische Planung als auch technologisches Know-how erfordert. Um den digitalen Zugriff sicherer und einfacher zu gestalten, müssen zahlreiche Integrationsprobleme gelöst werden.
- Legacy-Integration: Die Kombination älterer Systeme mit neueren SSO-Architekturen kann die Verbindungsherstellung erschweren.
- Verschiedene Authentifizierungsprotokolle: Damit verschiedene Protokolle zusammenarbeiten können, benötigen Sie flexible, leistungsstarke technische Lösungen.
- Benutzerakzeptanz: Es ist wichtig, die Nutzung reibungslos und benutzerfreundlich zu gestalten, ohne dabei die Sicherheit zu beeinträchtigen.
- Komplexität der Föderation: Unterschiedliche Compliance- und Sicherheitsstandards machen es schwierig, Identitäten unternehmensübergreifend aufrechtzuerhalten.
- Risikominderung: Um Schwachstellen zu finden und zu beheben, müssen Sie ständig testen und beobachten.
- Einhaltung Gesetzlicher Vorschriften: Die Einhaltung unterschiedlicher Gesetze und Branchennormen macht die Sache noch komplizierter.
Diese Probleme zeigen, wie wichtig eine gezielte, schrittweise Implementierung von Web-SSO ist. Durch die Kombination von technologischem Know-how und strategischer Planung können Sie die digitale Welt sicher und effizient gestalten.
Web-SSO vs. Webanwendungs-SSO
Die beiden Begriffe werden oft synonym verwendet, es gibt jedoch einen wichtigen Unterschied. Web-SSO ist das Oberkonzept; Web Application SSO ist eine spezifische Implementierung davon, die sich auf Webanwendungen in Unternehmen konzentriert.
| Web-SSO | Webanwendung SSO |
|---|---|
| Weiter gefasstes Konzept | Konkrete Umsetzung |
| Beinhaltet Browserauthentifizierung | Schwerpunkt auf browserbasierten Geschäftsanwendungen |
| Kann Kundenportale umfassen | Unternehmens-Webanwendungen |
| Verwendet SAML/OIDC | Verwendet SAML/OIDC |
In der Praxis ist die zugrundeliegende Technologie dieselbe: Beide basieren auf Standardprotokollen wie SAML 2.0 und OpenID Connect (OIDC) und ermöglichen eine einheitliche Web-SSO-Anmeldung für verbundene Anwendungen. Der Unterschied liegt im Umfang: Wenn Sie sowohl kundenorientierte Portale als auch interne Tools absichern möchten, spricht man von Web-SSO; wenn Sie hingegen Ihre Mitarbeiter gezielt mit SaaS-Anwendungen wie Salesforce oder Microsoft 365 verbinden, ist das Web Application SSO.
Moderne Web-SSO-Anwendungsfälle
Es gibt viele Gründe, warum Benutzer SSO für Webanwendungen nutzen:
1. Kleine Unternehmen, die viele verschiedene Online-Anwendungen nutzen. 2. Mittelständische und große Unternehmen, die Web-App-SSO einsetzen, haben festgestellt, dass es vorteilhafter ist, wenn es als eigenständige Lösung in ihrer IT-Umgebung funktioniert. 3. Unternehmen, die bereits ein Active Directory (AD) eingerichtet haben. 4. Unternehmen, die eine IAM Strategie. 5. Unternehmen, die die neue Cloud-basierte Lösung für AD und Web-App-SSO nicht kennen, die eine wesentlich reibungslosere, kostengünstigere und besser integrierte Plattform darstellt.
Webbasierte SSO-Lösungen ermöglichen zudem den Zugriff auf alle Arten von Portalen und Plattformen, die ein modernes Unternehmen nutzt:
- Mitarbeiterportale: Geben Sie Ihren Mitarbeitern einen einzigen Login für Intranets, HR-Systeme und interne Tools.
- Kundenportale: Ermöglichen Sie Ihren Kunden den Zugriff auf Support-, Abrechnungs- und Kontoübersichten mit nur einem einzigen Konto. CIAM-gestützte Identität.
- Partnerportale: Erweitern Sie den sicheren, föderierten Zugriff auf Vertriebspartner, ohne separate Anmeldeinformationssilos zu schaffen.
- Anbieterportale: Zuschussgebern zeitlich begrenzter, kontrollierter Zugang zu Beschaffungs- und Kollaborationssystemen.
- SaaS-Plattformen: Verbinden Sie Ihr gesamtes Cloud-SSO Stack – CRM, Helpdesk, Kollaboration und mehr – hinter einem einzigen Authentifizierungsablauf.
Warum ist Web-SSO für Ihr Unternehmen so wichtig?
Web-SSO ist wichtig für Ihr Unternehmen, da es Kundendaten und Anmeldeinformationen sicher an einem Ort speichert. Dies vereinfacht den Zugriff und erhöht gleichzeitig die Systemsicherheit. Ohne Web-SSO müssen Kunden umständliche Anmeldeprozesse durchlaufen, was Ihrem Markenimage schaden und IT-Ressourcen verschwenden kann.
- Steigert die IT-Produktivität: Indem den Benutzern ein einziger Zugriffspunkt zur Verfügung gestellt wird, werden Supportanrufe und Kennwortprobleme reduziert, wodurch Ihr IT-Team mehr Zeit hat.
- Verbesserung des Kundenerlebnisses: Durch die schnellere Anmeldung und die Einsparung von 10–15 Sekunden pro Anmeldung können Kunden ein nahtloses, problemloses digitales Erlebnis genießen.
- Reduziert Sicherheitsrisiken: Sie erhalten damit eine starke, einzige Anmeldeinformation, die auf allen Geräten und Browsern funktioniert, wodurch die Wahrscheinlichkeit verringert wird, dass sich jemand in Ihr Konto hackt.
- Stärkt die Sicherheitsfunktionen: Fördert die Einführung stärkerer Master-Passwörter, die schlechte Passwortgewohnheiten einschränken und das Diebstahlrisiko verringern.
- Arbeitet mit Risikobasierte Authentifizierung (RBA): Fügt eine zusätzliche Sicherheitsebene hinzu, indem das Verhalten der Benutzer beobachtet und bei Bedarf weitere Nachweise angefordert werden.
- Vereinheitlicht das digitale Erlebnis: Vereinheitlicht den Zugriff über verschiedene Apps hinweg, was die Kundenzufriedenheit steigert und zu mehr Umsatz führt.
Web SSO stärkt nicht nur Ihre digitale Infrastruktur, sondern verbessert auch das Benutzererlebnis erheblich. Die Nutzung von Web SSO bedeutet für Ihr Unternehmen langfristige Effizienz, mehr Sicherheit und mehr treue Kunden.
Erste Schritte mit miniOrange Web SSO
Der Einstieg in miniOrange Web-SSO ist der erste Schritt zu mehr Sicherheit und einfacheren Abläufen. Diese Lösung vereinfacht die Prozesse in Ihrem Unternehmen durch fachkundige Implementierungsberatung und bewährte Best Practices.
- Schnelles Onboarding: Mit einem kostenlosen miniOrange-Konto können Sie alle Dienste nutzen für Kostenlos für 30 Tage und erhalten Sie 24 Stunden am Tag, sieben Tage die Woche Hilfe.
- Einfache Implementierung: Verwenden Sie einfache Schritte und bewährte Methoden von Experten, um Web SSO zu Ihren aktuellen Systemen hinzuzufügen.
- Starke Fallback-Pläne: Nutzen Sie umfassende Fallback-Pläne, um sicherzustellen, dass Sie immer Zugriff und bessere Sicherheit haben.
- Unmittelbare Auswirkungen: Nutzen Sie eine moderne, sichere IAM Lösung, die Ihre Systemnutzung verändert und Ihre Arbeit effizienter macht.
Machen Sie Ihre digitale Infrastruktur mit miniOrange Web-SSO fit für die Zukunft. Testen Sie es risikofrei und überzeugen Sie sich selbst von den neuen Möglichkeiten, die Ihnen der einfache und sichere Zugriff eröffnet. Bringen Sie Ihr Unternehmen jetzt auf die nächste Stufe – mit einer Lösung, die genauso hart arbeitet wie Sie.
Häufig gestellte Fragen
Was ist Web-SSO?
Web Single Sign-On (Web SSO) ist ein Authentifizierungssystem, das es Benutzern ermöglicht, sich mit nur einem Satz Anmeldeinformationen bei vielen webbasierten Apps oder Websites anzumelden. Sobald Benutzer beim SSO-Dienst angemeldet sind, können sie auf alle zugehörigen Onlinedienste zugreifen, ohne sich für jeden Dienst erneut anmelden zu müssen.
Wenn Sie sich beispielsweise in ein Google-Konto einloggen, können Sie Gmail, Google Drive und andere Google-Dienste verwenden, ohne sich erneut anmelden zu müssen.
Was ist der Unterschied zwischen Web-SSO und föderiertem SSO?
Web-SSO ermöglicht Benutzern den Zugriff auf mehrere Anwendungen innerhalb derselben Organisation oder Domäne mit einem einzigen Satz von Anmeldeinformationen. Im Gegensatz dazu ermöglicht föderiertes SSO Benutzern den Zugriff auf Anwendungen in verschiedenen Organisationen oder Domänen mit einem einzigen Satz von Anmeldeinformationen.
Federated SSO basiert auf Vertrauensbeziehungen und Standards wie SAML , OAuth oder OpenID Connect, um eine nahtlose Authentifizierung zwischen unabhängigen Systemen zu ermöglichen.
Was ist SSO-basierte Authentifizierung?
Mit der SSO-basierten Authentifizierung muss sich ein Benutzer nur einmal mit seinen Anmeldeinformationen anmelden, um verschiedene Apps oder Dienste zu nutzen, ohne sich bei jeder einzelnen erneut anmelden zu müssen. Das SSO-System übernimmt die Authentifizierung und übermittelt die Benutzeridentität sicher an andere verbundene Apps.
Was ist der Unterschied zwischen Web-SSO und Enterprise-SSO?
Web-SSO ist für Anwendungen gedacht, die in der Cloud laufen und über einen Browser aufgerufen werden. Enterprise-SSO hingegen ist für ältere oder lokale Systeme vorgesehen, die typischerweise Desktop-Software für Programme benötigen, die nicht im Web ausgeführt werden. Enterprise-SSO vereinfacht zudem die Anmeldung an einer Vielzahl von IT-Systemen durch die zentrale Verwaltung der Anmeldeinformationen sowohl für neue Webdienste als auch für ältere interne Systeme.
Welche Anwendungen unterstützen Web Application SSO?
Nahezu jede moderne SaaS- oder browserbasierte Geschäftsanwendung unterstützt Web Application SSO, darunter Salesforce, Microsoft 365 , Zendesk, HubSpot und ServiceNow. Unterstützt eine Anwendung SAML 2.0, OAuth 2.0 oder OpenID Connect, lässt sie sich mit einer Web-SSO-Lösung verbinden. miniOrange bietet vorkonfigurierte Integrationen für Tausende von Cloud-, On-Premise- und Inhouse-Anwendungen.
Welches Protokoll wird für SSO bei Webanwendungen verwendet?
Webanwendungs-SSO nutzt primär SAML 2.0 und OpenID Connect (OIDC) zur Authentifizierung. OAuth 2.0 übernimmt die Autorisierung – es legt fest, worauf ein authentifizierter Benutzer Zugriff hat. Die meisten Unternehmenswebanwendungen unterstützen SAML, während moderne und mobile Anwendungen aufgrund des schlanken JSON Web Token (JWT)-Formats zunehmend OIDC bevorzugen.
Lässt sich Web Application SSO in Active Directory integrieren?
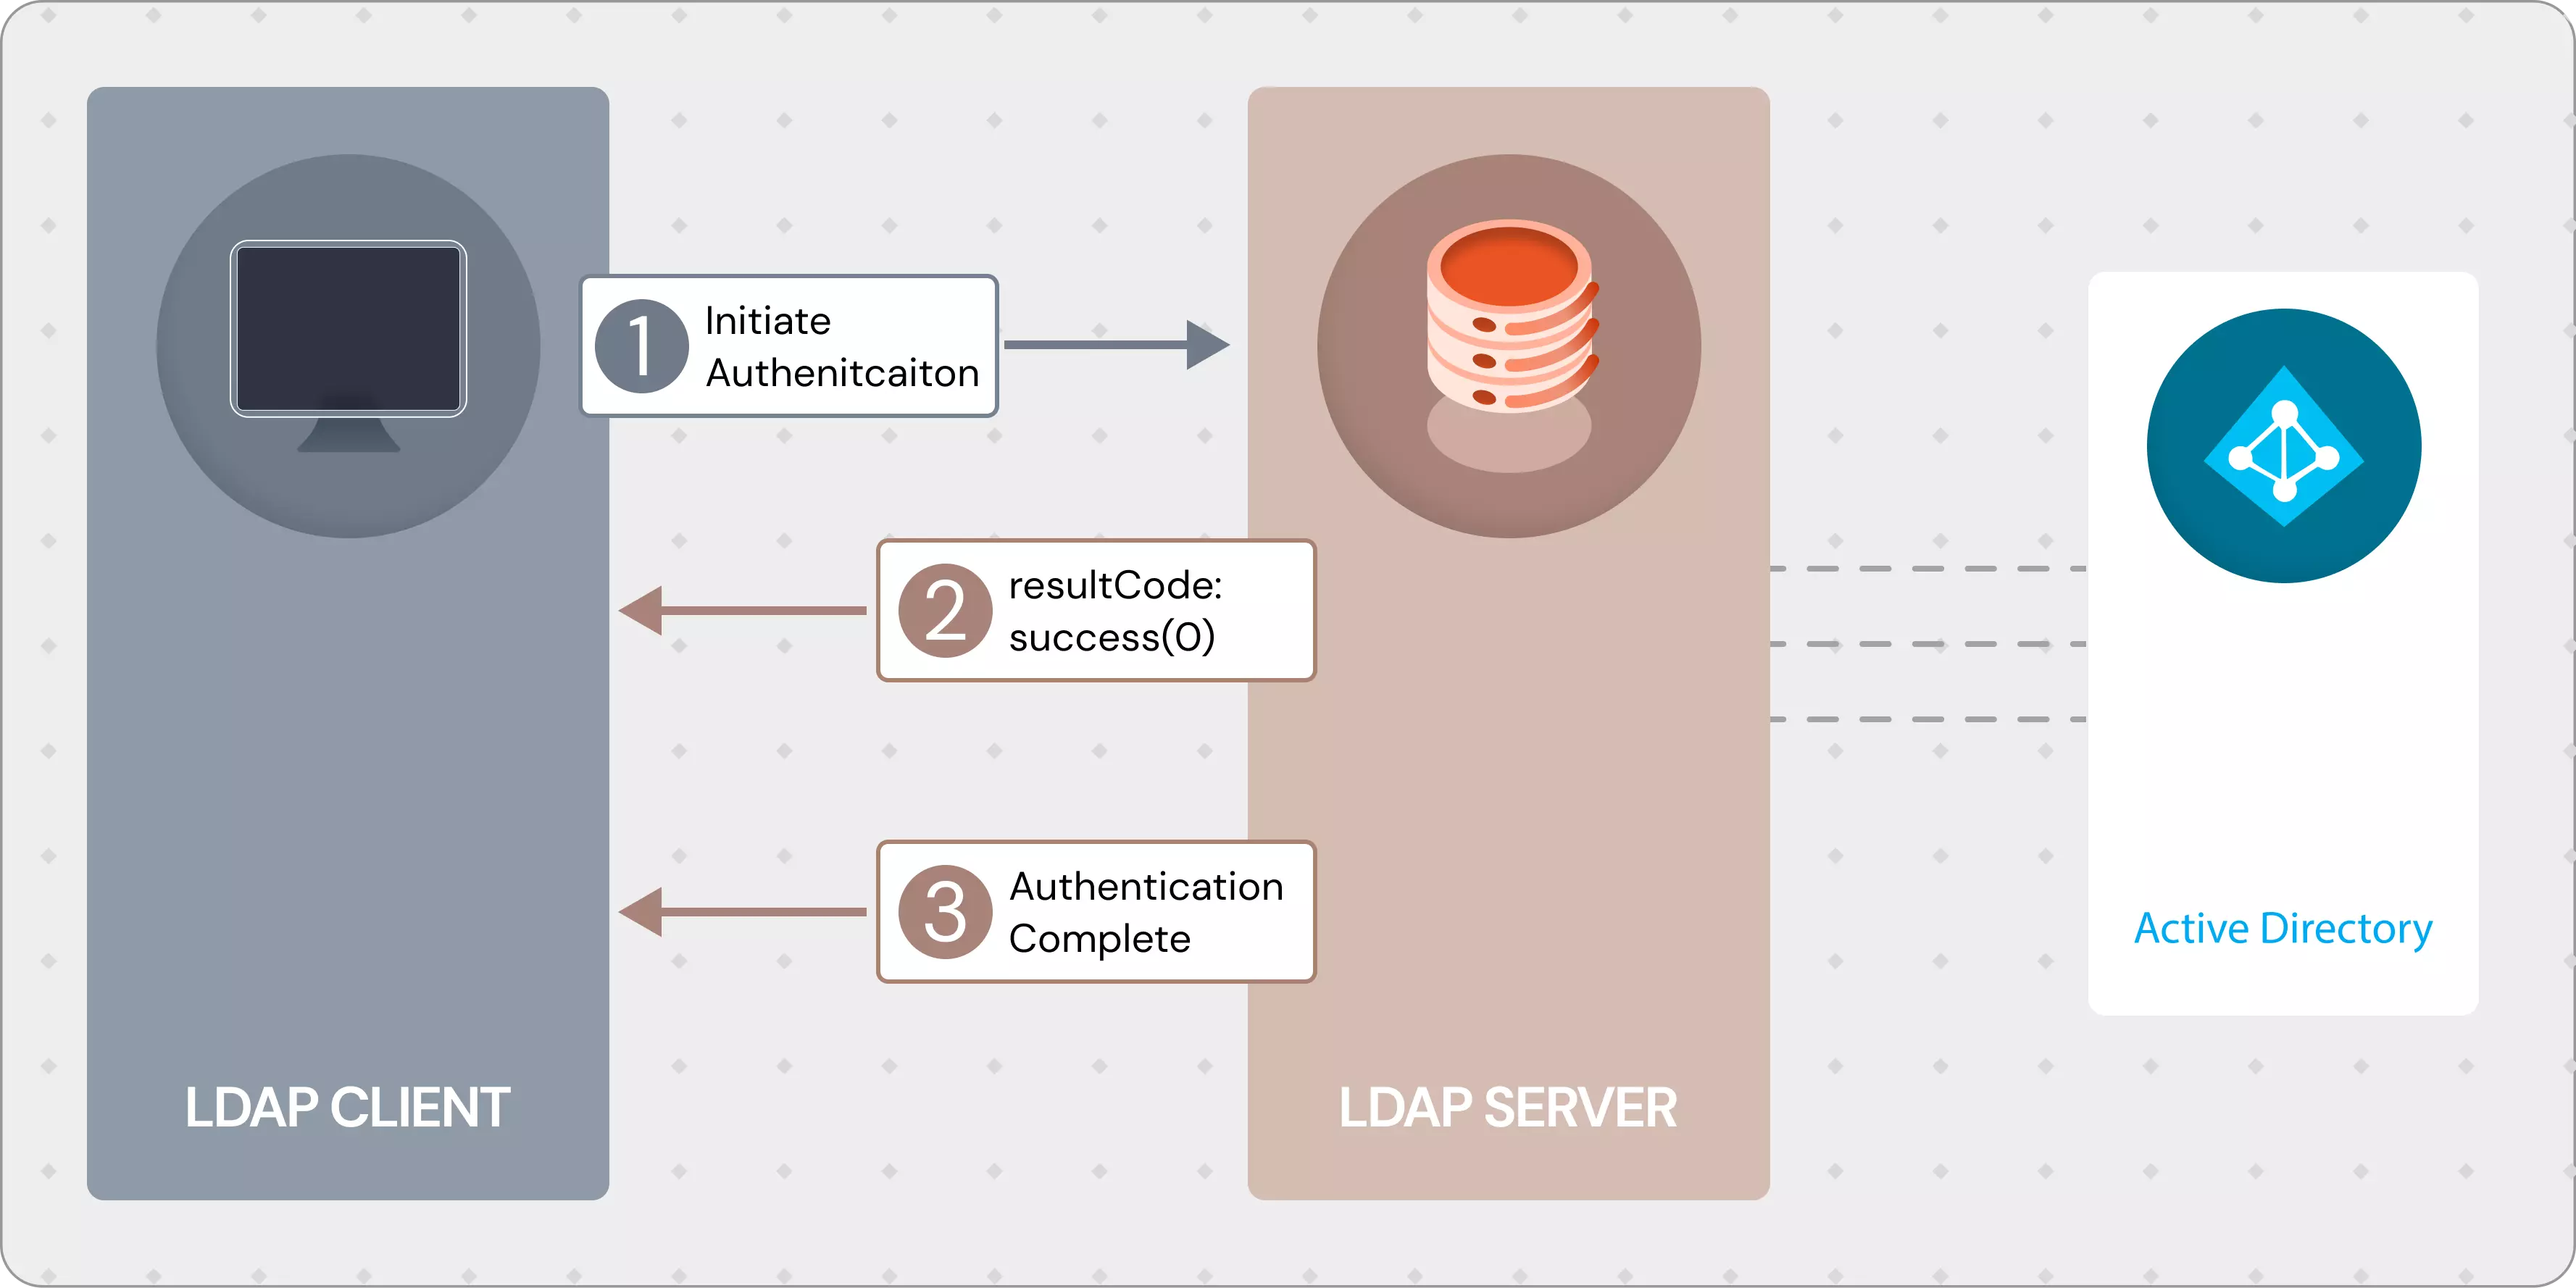
Ja. Web Application SSO integriert sich direkt in Active Directory, sodass sich Benutzer mit ihren bestehenden AD-Anmeldeinformationen bei Webanwendungen anmelden können. miniOrange ermöglicht die Konfiguration von AD als Benutzerverzeichnis , synchronisiert Benutzer via LDAP und unterstützt zudem Microsoft Entra ID, Okta und weitere Identitätsanbieter – eine Migration oder Duplizierung Ihres Verzeichnisses ist daher nicht erforderlich.
Hinterlasse einen Kommentar