

In den meisten Unternehmen geht es bei der Zugriffskontrolle nicht mehr nur ums Einloggen; es geht darum sicherzustellen, dass die richtigen Personen sich reibungslos und sicher zwischen Systemen, Anwendungen und Servern bewegen können.
Hier kommt die Windows-Authentifizierung ins Spiel. Anstatt jede Anmeldung als separates Ereignis zu behandeln, verbindet sie alles über ein gemeinsames Identitätssystem, das auf Microsoft Active Directory basiert. Meldet sich ein Benutzer also einmal an, gilt seine Identität in der gesamten Umgebung, egal ob er eine interne Anwendung öffnet, auf eine Datenbank zugreift oder eine Verbindung zu einem Server herstellt.
Das Ergebnis ist einfach, aber wirkungsvoll: weniger Anmeldeaufforderungen, eine einheitlichere Zugriffskontrolle und eine skalierbare Lösung, die mit dem Wachstum des Unternehmens mitwächst. In Microsoft-basierten Umgebungen bildet die Windows-Authentifizierung unauffällig das Herzstück und gewährleistet einen reibungslosen und sicheren Zugriff.
Was ist Windows-Authentifizierung?
Die Windows-Authentifizierung ist eine domänenbasierte Authentifizierungsmethode, die die Identität eines Benutzers anhand seiner Windows-Anmeldeinformationen überprüft. Anstatt Benutzer wiederholt zur Eingabe von Benutzernamen und Passwörtern für jede Anwendung oder jedes System aufzufordern, setzt sie auf eine vertrauenswürdige Identitätsprüfung über einen zentralen Verzeichnisdienst wie Microsoft Active Directory.
Im Kern ermöglicht die Windows-Authentifizierung Benutzern, sich einmalig an einem in die Domäne eingebundenen Gerät anzumelden und nahtlos auf Unternehmensressourcen zuzugreifen, ohne sich erneut authentifizieren zu müssen. Dies wird durch integrierte Authentifizierungsmechanismen erreicht, die Identitätsinformationen sicher zwischen Systemen austauschen.
Praktisch bedeutet das:
- Ein Benutzer meldet sich mit Domänenanmeldeinformationen an seiner Workstation an.
- Das System überprüft diese Anmeldeinformationen anhand eines Domänencontrollers.
- Nach der Verifizierung kann der Benutzer ohne weitere Anmeldeaufforderungen auf Anwendungen, Server und Netzwerkressourcen zugreifen.
Die Windows-Authentifizierung ist weit verbreitet in folgenden Bereichen:
- Webserver wie IIS
- Datenbanksysteme wie SQL Server
- Interne Unternehmensanwendungen
- Dateifreigaben und Netzwerkressourcen
Da es eng mit dem Windows-Ökosystem verknüpft ist, bildet es das Rückgrat der Authentifizierung in Organisationen, die auf Microsoft-Infrastruktur angewiesen sind.
Warum die Windows-Authentifizierung auch in der modernen Zugriffskontrolle noch wichtig ist
Trotz des Aufstiegs cloudbasierter Identitätslösungen bleibt die Windows-Authentifizierung ein entscheidender Bestandteil der Zugriffskontrolle in Unternehmen. Sie ermöglicht einen nahtlosen und sicheren Zugriff innerhalb von Domänenumgebungen und integriert sich gleichzeitig nahtlos in die bestehende Identitätsinfrastruktur.
Nahtloser Zugriff über Unternehmenssysteme hinweg
Die Windows-Authentifizierung ermöglicht es Benutzern, sich einmal anzumelden und auf mehrere Systeme zuzugreifen, ohne ihre Anmeldeinformationen erneut eingeben zu müssen. Diese integrierte Lösung reduziert Reibungsverluste im Arbeitsalltag und erlaubt es Mitarbeitern, nahtlos zwischen Anwendungen, Servern und Ressourcen zu wechseln. In großen Unternehmen steigert dies die Produktivität und gewährleistet gleichzeitig einen sicheren Zugriff.
Zentralisiertes Identitäts- und Zugriffsmanagement
Durch die Nutzung eines Verzeichnisdienstes wie Microsoft Active Directory zentralisiert die Windows-Authentifizierung die Identitätsprüfung und Zugriffskontrolle . IT-Teams können Benutzerkonten, Berechtigungen und Richtlinien zentral verwalten und so die Konsistenz über alle Systeme hinweg gewährleisten. Dies reduziert den Verwaltungsaufwand und minimiert das Risiko von Fehlkonfigurationen.
Tiefe Integration mit der Microsoft-Infrastruktur
Die Windows-Authentifizierung ist nativ in das Microsoft-Ökosystem integriert und daher die Standardwahl für Umgebungen mit Windows Server, IIS und SQL Server. Diese enge Integration ermöglicht einen nahtlosen Ablauf der Authentifizierung vom Betriebssystem zu den Anwendungen, ohne dass zusätzliche Konfigurationsebenen erforderlich sind.
Starke Grundlage für hybride Umgebungen
Auch wenn Unternehmen Cloud-Technologien zunehmend einsetzen, betreiben viele weiterhin hybride Infrastrukturen. Die Windows-Authentifizierung bildet in diesen Umgebungen nach wie vor die Grundlage für die Identitätsverwaltung und verbindet lokale Systeme mit Cloud-Diensten. Sie stellt sicher, dass die domänenbasierte Vertrauenswürdigkeit über interne Netzwerke hinausreicht und moderne Zugriffsanforderungen erfüllt.
Effizient in kontrollierten Netzwerkumgebungen
In vertrauenswürdigen Unternehmensnetzwerken bietet die Windows-Authentifizierung eine schnelle und effiziente Möglichkeit zur Benutzerauthentifizierung ohne übermäßigen Aufwand. Da die Systeme der Domäne vertrauen, erfolgt die Authentifizierung schnell und sicher, wodurch sie sich ideal für interne Anwendungen und Ressourcen eignet.
Was genau bewirkt die Windows-Authentifizierung?
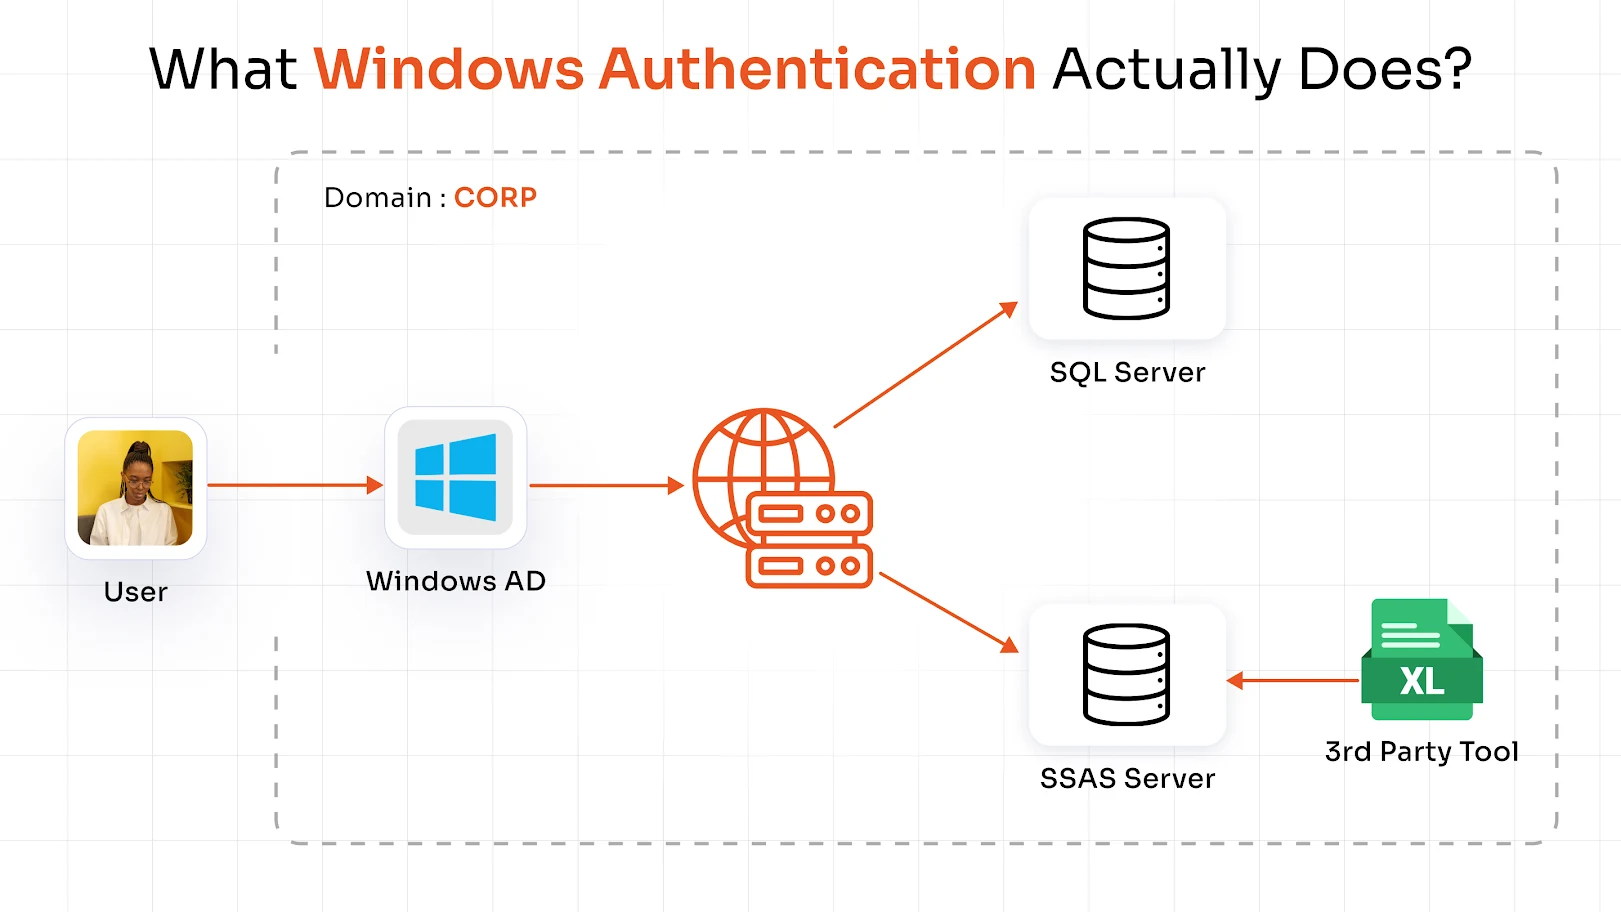
Überprüft die Benutzeridentität
Der Authentifizierungsprozess beginnt, sobald sich ein Benutzer mit seinen Windows-Anmeldeinformationen an einem in die Domäne eingebundenen Gerät anmeldet. Diese Anmeldeinformationen werden von einem Domänencontroller anhand des Verzeichnisses sicher überprüft. Nach erfolgreicher Validierung wird der Benutzer im Netzwerk als vertrauenswürdige Identität anerkannt und bildet die Grundlage für alle zukünftigen Zugriffsentscheidungen.
Schafft Vertrauen durch Authentifizierung
Nach der ersten Anmeldung verwendet die Windows-Authentifizierung sichere Methoden wie Kerberos-Tickets oder NTLM-Challenge-Response, um die Identität des Benutzers systemübergreifend zu bestätigen. Anstatt wiederholt nach Anmeldeinformationen zu fragen, setzt sie auf diese Mechanismen, um Vertrauen zu schaffen und so sowohl Sicherheit als auch eine reibungslose Benutzererfahrung zu gewährleisten.
Ermöglicht den Zugriff einmalig
Nach erfolgreicher Authentifizierung können Benutzer auf Unternehmensressourcen zugreifen, ohne sich erneut anmelden zu müssen. Dies umfasst Anwendungen, Datenbanken, Dateisysteme und Netzwerkdienste. Der Authentifizierungsnachweis wird sicher zwischen den Systemen übertragen und ermöglicht so einen nahtlosen Zugriff in der gesamten Umgebung.
Verbindet Anwendungen und Ressourcen
Die Windows-Authentifizierung stellt sicher, dass alle mit der Domäne verbundenen Systeme dieselbe Benutzeridentität erkennen und ihr vertrauen. Ob beim Zugriff auf eine interne Webanwendung, eine Datenbank oder eine Dateifreigabe – der Authentifizierungsprozess bleibt konsistent. Dieses vernetzte Vertrauensmodell ermöglicht eine einheitliche Zugriffskontrolle im gesamten Unternehmen.
Unterstützt Autorisierung
Die Authentifizierung ist nur der erste Schritt; die Autorisierung legt fest, welche Aktionen Benutzer tatsächlich ausführen dürfen. Die Windows-Authentifizierung arbeitet mit Gruppenmitgliedschaften und in Microsoft Active Directory definierten Richtlinien zusammen, um die Zugriffskontrolle durchzusetzen. Dadurch wird sichergestellt, dass Benutzer nur auf Ressourcen zugreifen, für die sie berechtigt sind.
Arten der Windows-Authentifizierung
Wenn von Windows-Authentifizierungsarten die Rede ist, sind in der Regel die zugrundeliegenden Protokolle gemeint, die die Identitätsprüfung regeln. Jedes Protokoll erfüllt je nach Umgebung einen etwas anderen Zweck.
Kerberos für die domänenbasierte Authentifizierung
Kerberos ist das standardmäßig verwendete und sicherste Protokoll für die Windows-Authentifizierung. Es arbeitet mit einem ticketbasierten System, sodass Benutzer ihre Anmeldeinformationen nicht bei jedem Zugriff auf eine Ressource erneut senden müssen.
Hier ist die Idee:
- Wenn sich ein Benutzer einloggt, erhält er ein sicheres Ticket.
- Mit diesem Ticket kann der Zugriff auf Anwendungen und Dienste beantragt werden.
- Das System vertraut dem Ticket, anstatt erneut nach Anmeldeinformationen zu fragen.
Dies macht Kerberos:
- Schneller
- Höhere Sicherheit (keine wiederholte Übermittlung von Anmeldeinformationen)
- Ideal für domänenverbundene Umgebungen
In den meisten Unternehmensumgebungen , die Windows Server-Authentifizierung verwenden , ist Kerberos die bevorzugte Wahl.
NTLM für Legacy- und Fallback-Szenarien
NTLM (NT LAN Manager) ist ein älteres Authentifizierungsprotokoll, das weiterhin verwendet wird, wenn Kerberos nicht verfügbar ist. Anstelle von Tickets verwendet NTLM einen Challenge-Response-Mechanismus:
- Der Server sendet eine Herausforderung
- Der Client antwortet mit einer gehashten Version der Anmeldeinformationen.
- Der Server überprüft die Antwort
NTLM funktioniert zwar noch, hat aber seine Grenzen:
- Weniger sicher als Kerberos
- Anfälliger für bestimmte Angriffstechniken
- Häufig in Altsystemen oder nicht-domänenspezifischen Umgebungen
NTLM wird häufig als Fallback bei der Windows-Authentifizierung eingesetzt, wenn moderne Konfigurationen noch nicht vollständig implementiert sind.
SPNEGO als Verhandlungsmechanismus
SPNEGO (Simple and Protected GSSAPI Negotiation Mechanism) fungiert als Entscheidungsträger zwischen Kerberos und NTLM.
Statt ein bestimmtes Protokoll zu erzwingen, SPNEGO:
- Prüft, was sowohl Client als auch Server unterstützen.
- Wählt automatisch Kerberos aus, falls verfügbar
- Greift bei Bedarf auf NTLM zurück.
Dadurch wird sichergestellt, dass die Windows-Authentifizierung reibungslos funktioniert, ohne dass die Benutzer wissen müssen, welches Protokoll verwendet wird.
Funktionsweise der Windows-Authentifizierung auf Windows Server
Während der vorherige Abschnitt die Authentifizierung aus Benutzersicht erläutert, wird in diesem Abschnitt untersucht, wie die Windows Server-Authentifizierung den Zugriff auf Infrastrukturebene tatsächlich durchsetzt und verwaltet.
Domänenmitgliedschaft und Active Directory-Vertrauensstellung
Damit die Windows-Authentifizierung ordnungsgemäß funktioniert, müssen die Systeme Teil einer von Microsoft Active Directory verwalteten Domäne sein.
Folgendes passiert:
- Server treten der Domäne bei
- Vertrauensbeziehungen werden aufgebaut
- Der Domänencontroller wird zur Instanz für die Identitätsprüfung.
Dieses Vertrauen ermöglicht es Benutzern, auf mehrere Systeme zuzugreifen, ohne sich wiederholt anmelden zu müssen.
IIS, SQL Server und integrierte Authentifizierung
Einer der größten Vorteile der Windows Server-Authentifizierung ist die direkte Integration in Anwendungen.
Beispielsweise:
- IIS kann die Windows-Authentifizierung verwenden, um Benutzer automatisch bei Webanwendungen anzumelden.
- SQL Server kann Benutzer anhand ihrer Domänenidentität validieren.
- Anwendungen können sich auf die Authentifizierung auf Betriebssystemebene verlassen, anstatt Anmeldeinformationen selbst zu verwalten.
Dies wird oft als integrierte Authentifizierung bezeichnet und ist ein Hauptgrund dafür, warum sich Windows-basierte Umgebungen so nahtlos anfühlen.
Durchsetzung von Richtlinien durch Gruppenrichtlinien
Die Authentifizierung allein genügt nicht; der Zugriff muss kontrolliert werden. Hier kommen Richtlinien ins Spiel. Mithilfe von Gruppenrichtlinien in der Windows Server-Authentifizierung können Unternehmen Folgendes erzwingen:
- Regeln zur Passwortkomplexität
- Richtlinien zur Kontosperrung
- Anmeldebeschränkungen
- Zugriffsberechtigungen
Diese Richtlinien gewährleisten, dass die Authentifizierung nicht nur komfortabel, sondern auch sicher und mit Unternehmensstandards konform ist.
Wie alles zusammenkommt
Auf Serverebene verbindet die Windows-Authentifizierung Identität, Vertrauen und Zugriffskontrolle in einem einzigen System:
- Die Identität wird über die Domäne verifiziert.
- Das Vertrauen wird systemübergreifend aufrechterhalten.
- Der Zugriff wird über Richtlinien und Berechtigungen gesteuert.
Genau das macht die Windows Server-Authentifizierung so effektiv. Es geht nicht nur ums Anmelden, sondern um die einheitliche Verwaltung des Zugriffs in der gesamten Umgebung.
Stärken und Schwächen der Windows-Authentifizierung
Die Windows-Authentifizierung bildet eine solide Grundlage für die Zugriffskontrolle in Unternehmen, aber wie jedes System funktioniert sie am besten, wenn man sowohl ihre Stärken als auch ihre Schwächen kennt.
Stärken in Unternehmens- und internen Anwendungsumgebungen
Einer der größten Vorteile der Windows-Authentifizierung ist ihre hervorragende Integration in Microsoft-basierte Unternehmensumgebungen.
- Nahtlose Benutzererfahrung Benutzer melden sich einmal an und können ohne wiederholte Eingabeaufforderung auf mehrere Systeme zugreifen. Dies optimiert die täglichen Arbeitsabläufe und steigert die Effizienz.
- Zentralisiertes Identitätsmanagement Mit Microsoft Active Directory als Kernstück können IT-Teams Benutzer, Berechtigungen und Richtlinien von einem einzigen Ort aus verwalten.
- Starkes domänenbasiertes Vertrauensmodell Die Systeme innerhalb der Domäne vertrauen einander, wodurch die Authentifizierung auf natürliche Weise über Anwendungen, Server und Ressourcen hinweg erfolgen kann.
- Native Integration mit Enterprise-Tools Es funktioniert sofort mit Windows Server, IIS, SQL Server und anderen Microsoft-Technologien und reduziert so die Komplexität der Einrichtung.
In kontrollierten Umgebungen macht dies die Windows Server-Authentifizierung sowohl effizient als auch zuverlässig.
Sicherheitslücken in passwortabhängigen oder veralteten Systemen
Allerdings kann die alleinige Verwendung der Windows-Authentifizierung, insbesondere in älteren oder weniger sicheren Umgebungen, Risiken bergen.
- Anmeldedatenbasierte Angriffe Wenn Angreifer Zugriff auf Benutzerdaten erlangen, können sie sich potenziell auf verschiedene Systeme innerhalb der Domäne ausbreiten.
- NTLM-bezogene Schwachstellen Da NTLM in einigen Umgebungen immer noch verwendet wird, können Systeme dadurch Angriffen wie Pass-the-Hash- oder Relay-Angriffen ausgesetzt sein.
- Eingeschränktes Kontextbewusstsein Die herkömmliche Windows-Authentifizierung konzentriert sich auf die Identitätsprüfung, berücksichtigt aber nicht immer den Kontext, wie z. B. Gerätezustand, Standort oder Risikostufe.
- Erhöhtes Risiko bei Fernzugriffsszenarien Da immer mehr Benutzer remote auf Systeme zugreifen (RDP, VPN), wird die reine Passwortauthentifizierung zu einer Schwachstelle.
Obwohl die Windows-Authentifizierung bei der Identitätsprüfung sehr zuverlässig ist, benötigt sie oft zusätzliche Sicherheitsebenen, um modernen Bedrohungen zu begegnen.
Warum Windows Server MFA die Sicherheitsgleichung verändert
Hier kommt die Multi-Faktor-Authentifizierung (MFA) ins Spiel, nicht als optionale Zusatzfunktion, sondern als entscheidende Verbesserung der Windows Server-Authentifizierung.
MFA für Serveranmeldungen und RDP-Zugriff
Einer der sensibelsten Bereiche in jedem Unternehmen ist der Serverzugriff, insbesondere über das Remote Desktop Protocol (RDP).
Mit einer implementierten MFA-Lösung :
- Nutzer müssen ihre Identität mit einem zweiten Faktor bestätigen (Einmalpasswort (OTP), Push-Benachrichtigung, Biometrie)
- Selbst wenn die Zugangsdaten kompromittiert sind, wird der Zugriff ohne den zweiten Schritt blockiert.
Dies stärkt die Windows Server-Authentifizierung an ihren kritischsten Stellen erheblich. Die Implementierung von MFA für die Windows-Anmeldung stellt sicher, dass der Serverzugriff – ob über RDP, die lokale Konsole oder die Domänenanmeldung – nicht allein mit einem kompromittierten Passwort gewährt werden kann.
Verhinderung von Angriffen auf Basis von Anmeldeinformationen
Die meisten modernen Angriffe bringen Systeme nicht zum Absturz; sie nutzen gestohlene Zugangsdaten aus. Multi-Faktor-Authentifizierung (MFA) hilft, Folgendes zu verhindern:
- Unbefugte Anmeldungen mit durchgesickerten Passwörtern
- Laterale Bewegung innerhalb des Netzwerks
- Phishing-basierte Kontoübernahmen
Kurz gesagt, es stellt sicher, dass die Windows-Authentifizierung nicht mehr nur von Benutzername und Passwort abhängt.
Hinzufügen von Kontext durch adaptive Authentifizierung
Moderne MFA geht über die bloße Hinzufügung eines zweiten Schritts hinaus; sie integriert Intelligenz in den Prozess. Eine adaptive MFA-Lösung kann Folgendes bewerten:
- Gerätevertrauen (Handelt es sich um ein bekanntes Gerät?)
- Standort (Ist diese Anmeldung erforderlich?)
- Risikosignale (Ist dieses Verhalten ungewöhnlich?)
Darauf aufbauend kann das System:
- Erlauben Sie den Zugriff
- Zusätzliche Überprüfung erforderlich
- Blockieren Sie den Versuch vollständig
Dadurch wird die Windows Server-Authentifizierung zu einem dynamischeren und kontextsensitiven Sicherheitssystem.
Warum MFA nicht mehr optional ist
Da IT-Umgebungen immer verteilter und die Bedrohungen immer ausgefeilter werden, reicht es nicht mehr aus, sich nur auf die traditionelle Windows-Authentifizierung zu verlassen.
Hinzufügen von MFA:
- Stärkt die Zugangskontrolle
- Schützt kritische Systeme
- Entspricht modernen Best Practices im Bereich der IT-Sicherheit.
In vielen Unternehmensszenarien, insbesondere für Administratorzugriffe und Remote-Logins, ist die Multi-Faktor-Authentifizierung (MFA) unverzichtbar geworden.
Den richtigen Authentifizierungspfad für Ihre Umgebung auswählen
Die Wahl des richtigen Authentifizierungspfads hängt von der Struktur Ihrer Umgebung und dem Arbeitsbereich Ihrer Benutzer ab. Ein ausgewogener Ansatz, der traditionelle Methoden wie die Windows-Authentifizierung mit modernen Methoden kombiniert, ist empfehlenswert. IAM Die Kontrollmechanismen tragen dazu bei, sowohl Sicherheit als auch Benutzerfreundlichkeit zu gewährleisten.
Wann Kerberos der Standard sein sollte
In den meisten modernen Unternehmensumgebungen sollte Kerberos die Standardwahl für die Windows-Authentifizierung sein. Es ist für domänenbasierte Systeme konzipiert und verwendet einen sicheren Ticketmechanismus, der die wiederholte Übertragung von Anmeldeinformationen vermeidet.
Dadurch wird die Authentifizierung sowohl schneller als auch sicherer. In optimal konfigurierten Umgebungen bildet Kerberos den Kern der Windows-Serverauthentifizierung und ermöglicht einen nahtlosen und vertrauenswürdigen Zugriff auf Anwendungen und Dienste.
Wann NTLM in realen Installationen noch auftaucht
NTLM kommt typischerweise in Umgebungen zum Einsatz, in denen Legacy-Systeme oder ältere Anwendungen noch verwendet werden. Es dient als Ausweichlösung, wenn Kerberos nicht angewendet werden kann, beispielsweise in Nicht-Domänen-Umgebungen oder bei unvollständigen Konfigurationen.
NTLM trägt zwar zur Kompatibilität bei, birgt aber bekannte Sicherheitsrisiken. Daher sollten Unternehmen dessen Einsatz minimieren und schrittweise auf stärkere Authentifizierungsmethoden innerhalb ihrer Windows-Authentifizierungsumgebung umsteigen.
Wie man die Windows-Authentifizierung in modernen Umgebungen stärkt
Anstatt sich nur zwischen verschiedenen Protokollen zu entscheiden, müssen moderne Unternehmen ihre gesamte Authentifizierungsstrategie stärken. Dies bedeutet, die Windows Server-Authentifizierung durch zusätzliche Sicherheitskontrollen zu erweitern, die Transparenz von Zugriffsmustern zu verbessern und eine einheitliche Richtliniendurchsetzung über alle Systeme hinweg zu gewährleisten.
Mit zunehmender Dezentralisierung von IT-Umgebungen wird die Kombination starker Authentifizierungsprotokolle mit mehrschichtigen Sicherheitsmaßnahmen unerlässlich, um einen sicheren und zuverlässigen Zugriff zu gewährleisten.
Windows-Authentifizierung vs. moderne Identitätslösungen
Da sich Identitätssysteme weiterentwickeln, liegt es nahe zu fragen, wie die Windows-Authentifizierung im Vergleich zu neueren Ansätzen abschneidet.
- Windows-Authentifizierung Am besten geeignet für domänenbasierte, interne Umgebungen, in denen Systeme einem zentralen Verzeichnis wie Microsoft Active Directory vertrauen.
- Moderne Protokolle (SAML, OAuth, OpenID Connect) Entwickelt für Web- und Cloud-Anwendungen, ermöglicht es eine sichere Authentifizierung über externe und verteilte Systeme hinweg.
- Wolke IAM Plattformen Bieten Sie Funktionen wie adaptive Authentifizierung, Identitätsföderation und eine umfassendere Transparenz über verschiedene Umgebungen hinweg an.
Die wichtigste Erkenntnis ist nicht, dass das eine das andere ersetzt. In den meisten Unternehmen wird die Windows-Authentifizierung weiterhin für den internen Zugriff verwendet, während moderne Identitätslösungen diesen Zugriff sicher auf Cloud- und externe Anwendungen ausweiten.
Häufige Anwendungsfälle der Windows-Authentifizierung in Unternehmen
Um dies konkreter zu machen, hier einige typische Anwendungsgebiete der Windows-Authentifizierung in realen Umgebungen:
- Interne Webanwendungen (IIS) Meldet Benutzer automatisch mit ihren Domänenanmeldeinformationen bei Webanwendungen an.
- Datenbankzugriff (SQL Server) Steuert den Datenzugriff basierend auf Benutzeridentität und Berechtigungen.
- Dateifreigaben und Netzwerkressourcen Ermöglicht sicheren Zugriff auf freigegebene Laufwerke ohne wiederholtes Anmelden.
- Domänenbasierte Anmeldung an Arbeitsstationen Authentifiziert Benutzer beim Anmelden an ihren Geräten
Diese Anwendungsfälle verdeutlichen, warum die Windows Server-Authentifizierung nach wie vor tief in die Arbeitsabläufe von Unternehmen integriert ist.
Letzter Imbiss
Die Windows-Authentifizierung bildet im Kern eine solide Grundlage für die Zugriffskontrolle in Unternehmen, indem sie eine nahtlose, domänenbasierte Identitätsprüfung über verschiedene Systeme hinweg ermöglicht. Sie vereinfacht den Zugriff von Benutzern auf Anwendungen, Server und Netzwerkressourcen und gewährleistet gleichzeitig die zentrale Steuerung über Microsoft Active Directory.
Für sich allein reicht dies jedoch nicht aus, um den modernen Sicherheitsherausforderungen zu begegnen. In Kombination mit Multi-Faktor-Authentifizierung (MFA), Richtliniendurchsetzung und kontextbezogenen Steuerelementen wird die Windows Server-Authentifizierung deutlich robuster und gewährleistet, dass der Zugriff sowohl effizient für die Benutzer als auch sicher vor sich entwickelnden Bedrohungen bleibt.
Häufig gestellte Fragen
Was ist Windows-Authentifizierung?
Die Windows-Authentifizierung ist eine domänenbasierte Methode, die Benutzer anhand ihrer Windows-Anmeldeinformationen verifiziert und so einen nahtlosen Zugriff auf Systeme ohne wiederholte Anmeldungen ermöglicht.
Welche Hauptarten der Windows-Authentifizierung gibt es?
Die wichtigsten Arten der Windows-Authentifizierung sind Kerberos, NTLM und SPNEGO, die jeweils je nach Umgebung und Systemkompatibilität eingesetzt werden.
Wie funktioniert die Windows-Authentifizierung auf einem Server?
Bei der Windows Server-Authentifizierung werden die Benutzeranmeldeinformationen über einen Domänencontroller überprüft, und der Zugriff wird mithilfe von Vertrauensstellungen und Richtlinien verwaltet.
Warum ist die Multi-Faktor-Authentifizierung (MFA) auf Windows Servern wichtig?
Windows Server MFA bietet eine zusätzliche Sicherheitsebene durch die Anforderung zusätzlicher Überprüfungen und hilft so, unberechtigten Zugriff zu verhindern, selbst wenn die Anmeldeinformationen kompromittiert wurden.
Ist Kerberos sicherer als NTLM?
Ja, Kerberos ist im Allgemeinen sicherer als NTLM, da es eine ticketbasierte Authentifizierung verwendet und die wiederholte Übertragung von Anmeldeinformationen vermeidet.



Hinterlasse einen Kommentar