

Unternehmen verwalten im Durchschnitt 275 SaaS-Anwendungen sowie zahlreiche Datenquellen und Geräte. Identitäts- und Zugriffsverwaltung (IAM) wichtiger denn je. IAM Es überprüft die Identität der Nutzer und gewährt ihnen nur die benötigten Zugriffsrechte, um Hackerangriffe zu verhindern. Das Hauptprinzip ist, dass IAM funktioniert, wenn der richtige Benutzer, die richtige Ressource und der richtige Zeitpunkt vorhanden sind.
Es bekämpft gängige Bedrohungen wie gestohlene Passwörter und riskante Insider mit einfachen Werkzeugen wie Multi-Faktor-AuthentifizierungRegeln wie die DSGVO erfordern heute strenge Kontrollen, und IAM hilft dabei, diese Anforderungen leicht zu erfüllen. Sicherheitsteams nutzen IAM Um für Sicherheit zu sorgen, Risiken zu minimieren und einen reibungslosen Ablauf in stark frequentierten Hybrid-Setups zu gewährleisten.
Die sich verändernde Dynamik des Identitätsmanagements im Jahr 2026
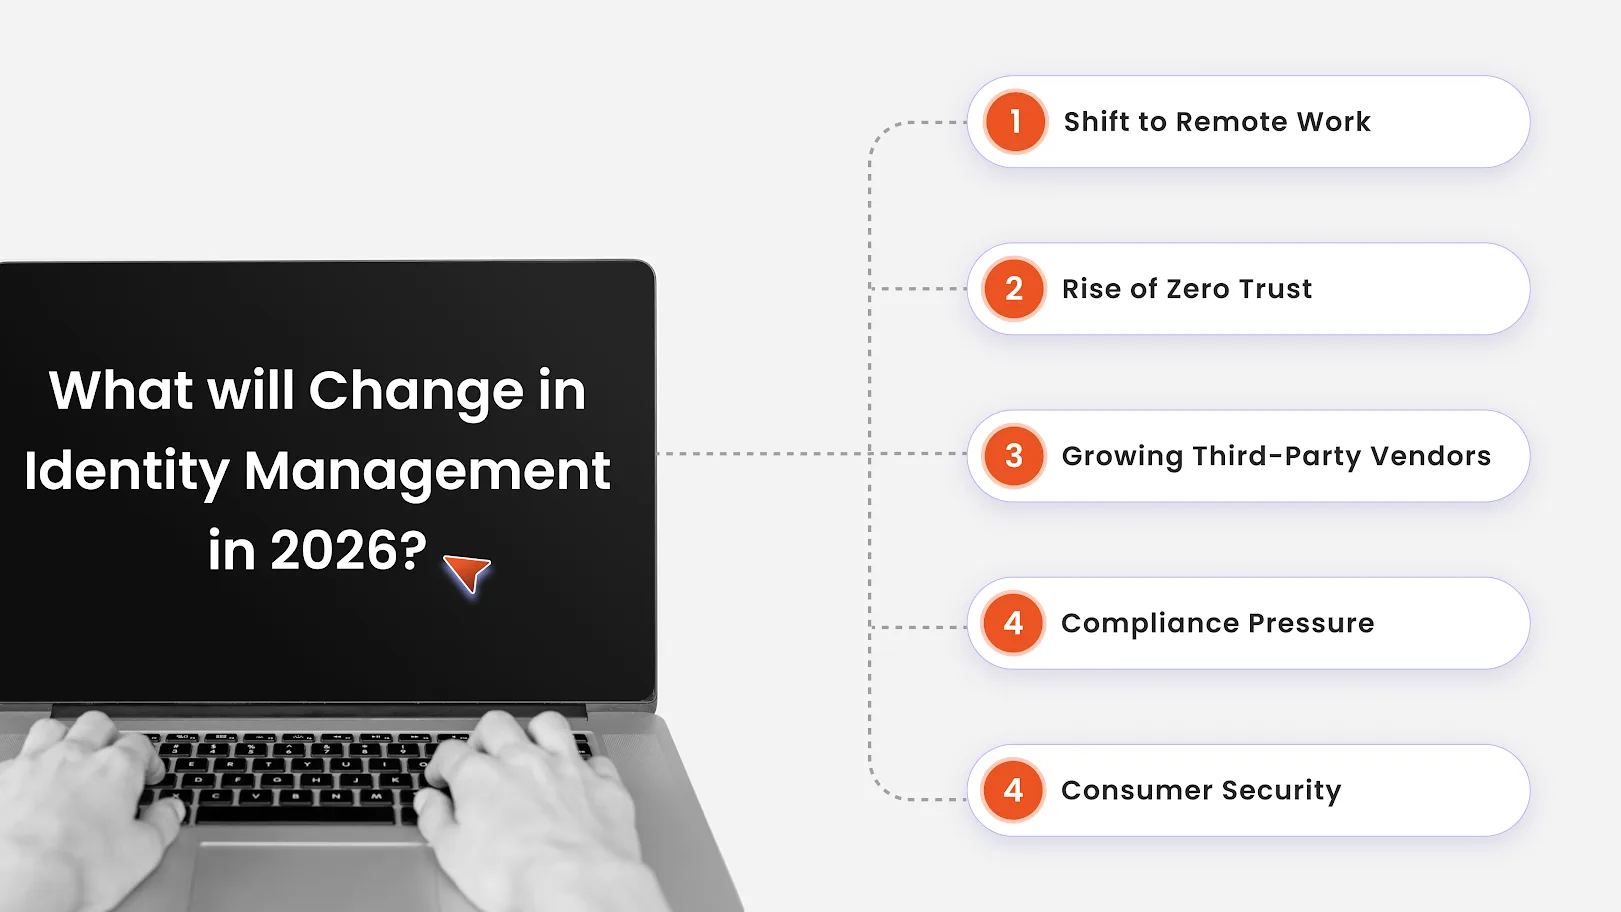
Umstellung auf hybride und ortsunabhängige Arbeit
Der Übergang zu hybrider und ortsunabhängiger Arbeit bedeutet, dass sich die Menschen von Heimnetzwerken, persönlichen Geräten und verschiedenen Standorten aus einloggen. IAM Nun müssen Benutzer und Geräte kontinuierlich verifiziert und ein sicherer Zugriff auf SaaS, VPNs und lokale Anwendungen über die Cloud gewährleistet werden. IAMSicherheitsteams benötigen stärkere Kontrollmechanismen wie MFA, Geräteüberprüfungen und kontextbasierte Richtlinien, um die Sicherheit dieser verteilten Belegschaft zu gewährleisten.
Aufstieg von Zero Trust und adaptiver Authentifizierung
Kein Vertrauen Ersetzt das alte Modell des „vertrauenswürdigen Netzwerks“ durch „Vertrauen ist Macht, Kontrolle ist besser“. IAM Es nutzt adaptive Multi-Faktor-Authentifizierung (MFA) und bedingten Zugriff, um jeden Login anhand von Risikosignalen wie Standort, Gerät, Verhalten und Zugriffszeitpunkt zu bewerten. Nutzer mit geringem Risiko profitieren von einer reibungslosen Benutzererfahrung, während risikoreiche Aktionen zusätzliche Überprüfungen auslösen oder vollständig blockiert werden.
Zunehmendes Risiko von Drittanbietern und Lieferanten
Organisationen sind heute auf Partner, Auftragnehmer und Lieferanten angewiesen, die oft weitreichenden Zugriff auf Systeme und Daten benötigen. Dies erhöht das Risiko, wenn die Identitäten der Anbieter nicht streng verwaltet werden. IAM Es muss ein dediziertes Anbieterzugriffsmanagement, Just-in-Time-Zugriff und ein klares Offboarding bereitgestellt werden, um zu verhindern, dass inaktive oder übermäßig breit gefasste Drittanbieterkonten zu einem Einfallstor für Angriffe werden.
Regulierungs- und Compliance-Druck
Datenschutz- und Sicherheitsgesetze wie der DPDP Act, die DSGVO, HIPAA und PCI DSS fordern eine strenge Kontrolle darüber, wer Zugriff auf personenbezogene und sensible Daten hat. IAM Systeme helfen, indem sie das Prinzip der minimalen Berechtigungen durchsetzen, detaillierte Zugriffsprotokolle führen und Prüfberichte erstellen. Dies reduziert den manuellen Aufwand für Compliance-Teams und senkt das Risiko von Bußgeldern, Datenschutzverletzungen und rechtlichen Problemen.
Privatkunden IAM und digitale Erfahrung
Auf Kundenseite müssen Unternehmen sichere Logins gewährleisten, ohne dabei zusätzliche Hürden zu schaffen. Privatkunden IAM (CIAM) unterstützt Funktionen wie Social Login, passwortlose Authentifizierungund eine verstärkte Verifizierung nur bei hohem Risiko. Dies trägt zu einem schnellen, reibungslosen Onboarding und einem einheitlichen Nutzererlebnis in Web- und Mobilanwendungen bei und schützt gleichzeitig Konten und personenbezogene Daten.
15 Dinge, die Sicherheitsteams vorab überprüfen müssen IAM Adoption
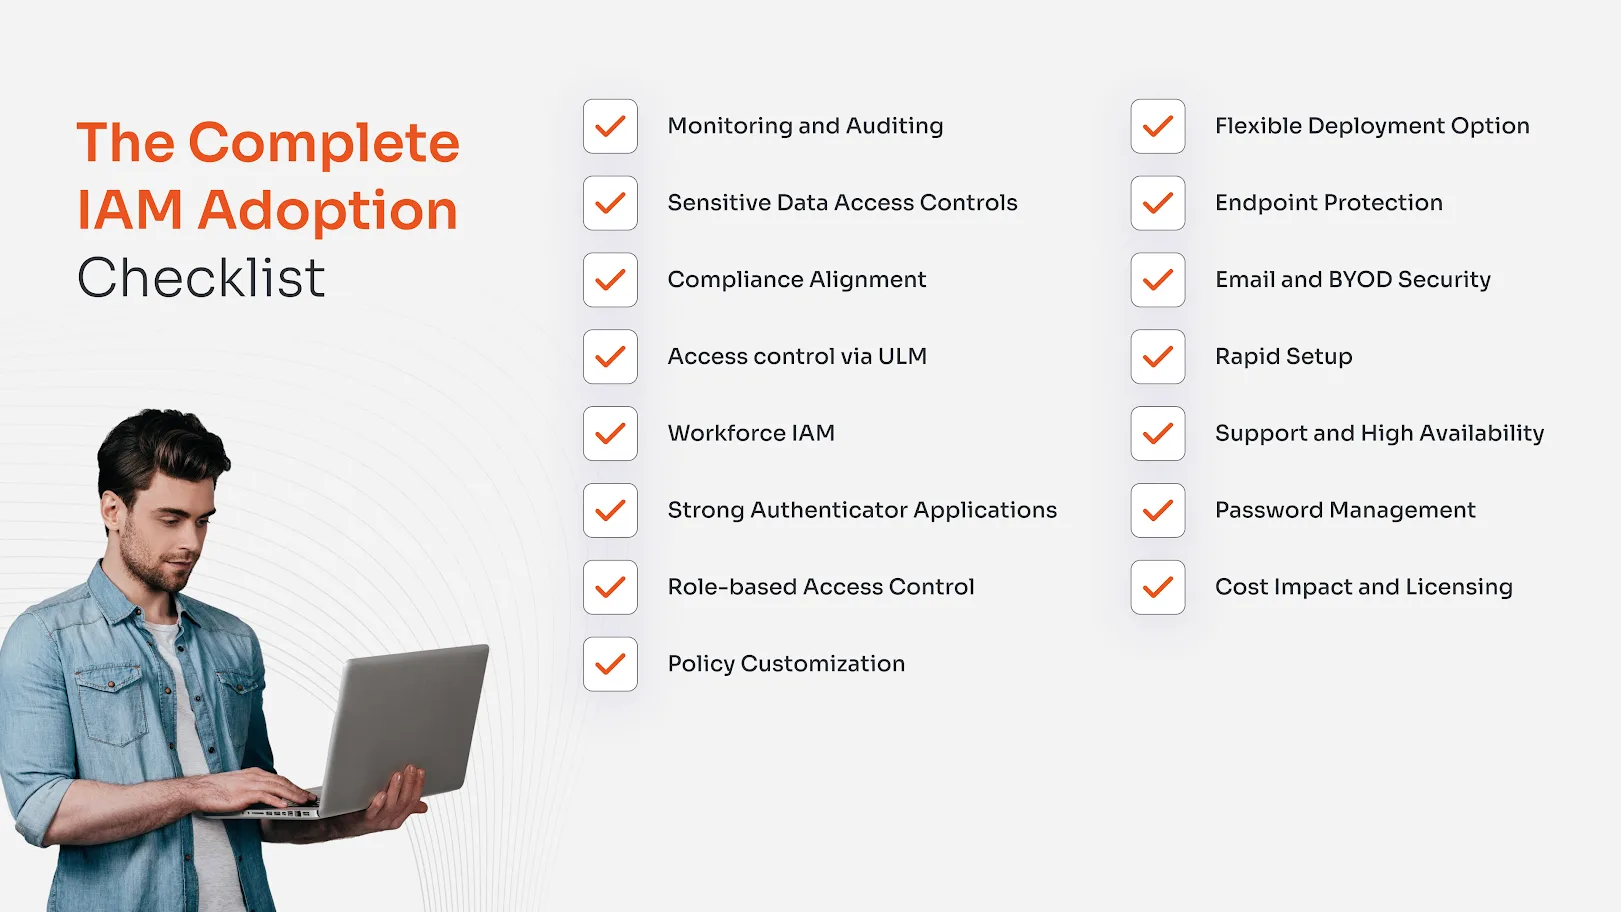
1. Überwachung und Prüfung
Strenge Überwachung und Prüfung sollten ganz oben auf Ihrer Prioritätenliste stehen. IAM Checkliste. Sie ermöglicht Sicherheitsteams, zu sehen, wer wann und von wo auf welche Ressourcen zugegriffen hat und ob dieses Verhalten normal oder riskant erscheint. Kontinuierliche Protokollierung und Echtzeitwarnungen helfen, Kontoübernahmen, Missbrauch von Berechtigungen und Fehlkonfigurationen von Richtlinien frühzeitig zu erkennen.
Achten Sie auf Identitätsanalysen, übersichtliche Dashboards und die einfache Exportmöglichkeit in SIEM-Systeme. Die Lösung sollte konfigurierbare Warnmeldungen für risikoreiche Ereignisse wie fehlgeschlagene Anmeldeversuche, Berechtigungsänderungen oder Zugriffe auf sensible Systeme unterstützen. So erhalten Teams die nötige Transparenz, um schnell zu reagieren und die Anforderungen von Audits und forensischen Untersuchungen zu erfüllen.
2. Zugriffskontrollen für sensible Daten
Als nächstes benötigen Sie eine strenge Kontrolle darüber, wer Zugriff auf sensible Daten wie personenbezogene Daten (PII), Finanzunterlagen oder Gesundheitsdaten hat. IAM durchsetzen muss geringstes Privileg und fein abgestufte Zugriffsrichtlinien, sodass nur die richtigen Rollen und Benutzer Zugriff auf Systeme mit hoher Auswirkung haben.
Die Unterstützung datenbasierter Richtlinien, attributbasierter Regeln und strenger Genehmigungsprozesse für risikoreiche Aktionen ist entscheidend. In Kombination mit regelmäßigen Zugriffsüberprüfungen reduziert dies das Insiderrisiko und begrenzt den Schaden im Falle einer Kontokompromittierung. Strenge Kontrollmechanismen tragen hier direkt zum Datenschutz, zur Einhaltung von Vorschriften und zur Minimierung der Folgen von Sicherheitsvorfällen bei.
3. Compliance-Anpassung
Die Einhaltung von Vorschriften ist ein Muss, kein nettes Extra. IAM Sie sollten Ihnen dabei helfen, Rahmenbedingungen wie DSGVO, CCPA, HIPAA und PCI DSS zu erfüllen, indem sie Zugriffskontrollen durchsetzen und klare Nachweise liefern.
Achten Sie auf integrierte Berichtsfunktionen für Audits, übersichtliche Zugriffsprotokolle und gegebenenfalls auf Unterstützung für Einwilligungs- und Betroffenenrechteprozesse. IAM Da es sich präzise auf die regulatorischen Anforderungen abbildet, verbringen Sie weniger Zeit mit der Vorbereitung von Audits und reduzieren das Risiko von Bußgeldern, Lücken und Feststellungen der Nichteinhaltung.
4. Zugriffskontrolle über ULM
Das Benutzerlebenszyklusmanagement (ULM) stellt sicher, dass Benutzer vom ersten Tag an die richtigen Zugriffsrechte erhalten und diese verlieren, sobald sie das Unternehmen verlassen oder ihre Rolle wechseln. Es verbindet HR-, IT- und Geschäftsanwendungen, sodass die Bereitstellung und Entzug der Zugriffsrechte automatisch erfolgen.
Dies reduziert verwaiste Konten und die schleichende Ausweitung von Zugriffsrechten. Achten Sie auf automatisierte Arbeitsabläufe, rollenbasierte Vorlagen und Integrationen mit HRIS und Verzeichnissen. Ein leistungsstarkes ULM-System verringert den manuellen Aufwand, schließt Sicherheitslücken und verbessert sowohl die Sicherheit als auch die Benutzerfreundlichkeit.
5. Belegschaft IAM und Sicherheit von Drittanbietern
Mitarbeiter, Auftragnehmer und Lieferanten benötigen alle kontrollierten Zugang, bergen aber sehr unterschiedliche Risiken. Belegschaft IAM Sie sollten es Ihnen ermöglichen, klare Richtlinien für jeden Typ zu definieren, mit zeitlich und bereichsbegrenztem Zugriff für externe Benutzer.
Zu den wichtigsten Funktionen gehören separate Identitätsspeicher oder -gruppen für Auftragnehmer, Genehmigungsprozesse für den Lieferantenzugriff und ein schneller Offboarding-Prozess. Dadurch werden langlebige externe Konten vermieden und die Möglichkeiten Dritter eingeschränkt, was entscheidend zur Reduzierung von Lieferkettenrisiken beiträgt.
6. Starke Authentifizierungsanwendungen
Authentifizierung ist Ihre erste Verteidigungslinie. Die Plattform sollte Multi-Faktor-Authentifizierung (MFA), Authentifizierungs-Apps , Hardware-Schlüssel und idealerweise passwortloses Login für risikoreiche Konten unterstützen. Dadurch werden die meisten gängigen Angriffe, die auf Anmeldeinformationen basieren, abgewehrt.
Prüfen Sie die Unterstützung gängiger Geschäftsanwendungen, SSO und Standards wie FIDO2/WebAuthn. Stellen Sie außerdem sicher, dass die Bedienung für Benutzer und Administratoren einfach ist, mit Backup-Methoden und der Möglichkeit zum Zurücksetzen von Passwörtern per Selbstbedienung. Eine gute Authentifizierung vereint hohe Sicherheit mit geringer Benutzerfreundlichkeit.
7. Rollenbasierte Zugriffskontrolle (RBAC) für die Verwaltung des Mitarbeiterzugriffs
Die rollenbasierte Zugriffskontrolle (RBAC) ist unerlässlich für die effektive Verwaltung von Mitarbeiterberechtigungen, die Vermeidung von Bedienungsfehlern und die Verhinderung von Rechteausweitungen. Durch die strikte Zuordnung von Zugriffen zu Stellenrollen eliminieren Unternehmen Ad-hoc-Berechtigungen und widersprüchliche Rollenkombinationen, die zu unberechtigter Datenweitergabe führen können.
Das IAM Die Lösung sollte dynamische Rollenmodelle, die Durchsetzung der Funktionstrennung und automatisierte Zertifizierungskampagnen in Verbindung mit HR-Systemen ermöglichen. Bei korrekter Implementierung stellt rollenbasierte Zugriffskontrolle (RBAC) sicher, dass Mitarbeitende nur auf die für ihre Aufgaben benötigten Ressourcen zugreifen können. Dies optimiert den Onboarding- und Offboarding-Prozess und unterstützt die Einhaltung des Prinzips der minimalen Berechtigungen.
8. Richtlinienanpassung
Jede Organisation hat individuelle Prozesse und eine eigene Risikobereitschaft. IAM müssen benutzerdefinierte Richtlinien anstelle von nur generischen Vorlagen zulassen.
Achten Sie auf die Unterstützung von rollen- und attributbasierten Kontrollen (z. B. Standort, Abteilung, Gerät), bedingtem Zugriff und kontextbezogenen Regeln. Flexible Richtlinien ermöglichen Ihnen die sichere Absicherung sensibler Bereiche bei gleichzeitig reibungslosem Alltagszugriff.
9. Flexible Bereitstellung und Integration
An IAM Die Plattform muss sich in Ihre bestehende Systemarchitektur einfügen. Sie sollte Cloud-, On-Premise- und Hybridmodelle sowie Standardprotokolle (SAML, OIDC, SCIM, LDAP, APIs) unterstützen.
Die reibungslose Integration mit HR-Systemen, Verzeichnissen, Geschäftsanwendungen, SIEM- und EDR-Tools ist unerlässlich. Dadurch wird eine konsistente Identitätsverwaltung und Richtlinienverwaltung über alle Umgebungen hinweg gewährleistet und eine Skalierung ohne grundlegende Neuarchitektur ermöglicht.
10. Endpunktschutz
Die Identität allein genügt nicht, wenn das Gerät kompromittiert wurde. IAM sollte sich in das Gerät integrieren lassen und Endpunktverwaltung Tools zur Berücksichtigung des Gerätezustands bei Zugriffsentscheidungen.
Funktionen wie das Blockieren gerooteter/gejailbreakter Geräte, das Erzwingen von Betriebssystemversionen oder das Koppeln des Zugriffs an die MDM-Registrierung bieten einen starken Schutz. Dies ist besonders wichtig für Laptops, Mobiltelefone und IoT-Geräte, die außerhalb des Unternehmensnetzwerks verwendet werden.
11. E-Mail- und BYOD-Sicherheit
E-Mail-Konten und persönliche Geräte sind häufige Einfallstore für Angreifer. Ihre IAM Die Strategie sollte E-Mail-Identitäten mit MFA und bedingtem Zugriff schützen und die sichere Nutzung von BYOD unterstützen.
Achten Sie auf die Integration mit E-Mail-Plattformen, der Verwaltung mobiler Apps und Kontrollmechanismen, um die Datenweitergabe auf persönlichen Geräten einzuschränken. Dadurch wird das Risiko von Phishing-Angriffen und Datenverlusten durch verlorene oder gestohlene Telefone verringert.
12. Schnelle Einrichtung und einfache Bedienung
Sicherheitslösungen, die schwer zu implementieren oder zu verwenden sind, werden oft umgangen. Wählen Sie eine IAM Das bietet eine geführte Einrichtung, klare Arbeitsabläufe und Vorlagen für gängige Anwendungsfälle.
Eine einfache Administrationsoberfläche und intuitive Benutzerführung reduzieren Supportanfragen und beschleunigen die Akzeptanz. Durch die schnellere Einführung schließen Sie Sicherheitslücken zügiger und erzielen einen schnelleren Nutzen aus Ihrer Investition.
13. Unterstützung und Hochverfügbarkeit
IAM Die Anwendung ist geschäftskritisch; bei einem Ausfall können die Nutzer möglicherweise nicht arbeiten. Strenge Service-Level-Agreements (SLAs), hohe Verfügbarkeit und Support rund um die Uhr sind daher unerlässlich.
Achten Sie auf klare Verfügbarkeitszusagen, globale Redundanz und bewährte Maßnahmen zur Reaktion auf Störungen. Guter Support vom Anbieter hilft Ihnen, Ausfälle, Upgrades und Integrationen mit geringerem Risiko für den laufenden Betrieb zu bewältigen.
14. Passwortverwaltung und -rotation
Obwohl passwortlose Systeme immer beliebter werden, sind Passwörter in vielen Systemen weiterhin üblich. Eine zentrale Passwortverwaltung und regelmäßige Passwortrotation tragen dazu bei, das Risiko durch schwache oder wiederverwendete Zugangsdaten zu verringern.
Zu den Funktionen gehören beispielsweise ein sicherer Tresor, die automatische Rotation von gemeinsam genutzten Konten oder Dienstkonten sowie strenge Passwortrichtlinien. Dies ist besonders in Übergangsphasen hilfreich, in denen ältere Systeme moderne Authentifizierungsverfahren noch nicht unterstützen.
15. Kostenauswirkungen und Lizenzierung
Abschließend sollten Sie die Preisgestaltung, die Lizenzmodelle und die Gesamtbetriebskosten bewerten. IAM Eine Lösung, die zwar Ihre Bedürfnisse erfüllt, aber für eine Skalierung zu teuer ist, wird später Probleme verursachen.
Berücksichtigen Sie die Preisgestaltung pro Nutzer im Vergleich zur Preisgestaltung pro App, Zusatzmodule und versteckte Kosten wie beispielsweise für professionelle Dienstleistungen. Wägen Sie außerdem die Einsparungen durch weniger Sicherheitsvorfälle, Audits und manuelle Arbeit ab, um den tatsächlichen ROI zu ermitteln.
Skalieren IAM mit miniOrange
miniOrange IAM Unsere Lösung unterstützt Sicherheitsteams bei der Skalierung ihrer Systeme ohne zusätzliche Komplexität, indem sie SSO, MFA, Benutzerbereitstellung und AD-Management in einer zentralen Plattform vereint. Sie ist für Cloud-, On-Premise- und Hybrid-Bereitstellungen geeignet und lässt sich nahtlos in bestehende Verzeichnisse, HR-Systeme und Geschäftsanwendungen mit Standardprotokollen wie SAML, OAuth, OIDC und SCIM integrieren. Unsere PAM-Funktionen reduzieren Insider-Bedrohungen deutlich, kontrollieren den Zugriff auf sensible Daten, überwachen und auditieren Protokolle und vieles mehr.
Die adaptive Multi-Faktor-Authentifizierung (MFA), risikobasierte Richtlinien und die robuste Zugriffsverwaltung der Plattform erleichtern die Umsetzung von Zero Trust, die Absicherung großer SaaS-Umgebungen und den Schutz privilegierter Konten. Die Einrichtung mit geringem Codeaufwand, vorkonfigurierte Konnektoren und revisionssichere Berichte reduzieren zudem Bereitstellungszeit, Verwaltungsaufwand und Compliance-Kosten.



Hinterlasse einen Kommentar