
Autonome KI-Agenten entwickeln sich rasant zur neuen digitalen Belegschaft, zu Teams von „KI-Mitarbeitern“, die Termine vereinbaren, Schadensfälle bearbeiten und sogar Verkäufe abschließen – und das ohne ständige menschliche Aufsicht.
Eine im Jahr 2025 durchgeführte Umfrage unter 300 Führungskräften ergab, dass bereits fast 80 % der Unternehmen KI-Agenten einsetzen, und dass bis Ende 2026 voraussichtlich etwa 40 % der Unternehmensanwendungen diese integrieren werden.
Dennoch behandeln die meisten Unternehmen diese Agenten weiterhin wie Mitarbeiter zweiter Klasse und melden sie mit denselben Zugangsdaten wie Menschen in Systemen an. Die Folge? Undurchsichtige, nicht nachvollziehbare Aktionen, die Sicherheitsrisiken für KI-Agenten schaffen , anstatt verantwortungsbewusste, vollwertige digitale Mitarbeiter hervorzubringen.
Dieser Blogbeitrag erörtert, warum Organisationen moderne Technologien benötigen. IAM für agentenbasierte KI und was sie tun können, um die Bereitschaft für agentenbasierte KI zu erreichen.
Was es bedeutet, wenn KI-Agenten „abtrünnig werden“
Wenn wir von „unkontrolliertem“ Verhalten von KI-Systemen sprechen, meinen wir, dass das System plötzlich auf unerwartete oder unvorhergesehene Weise handelt. Mit zunehmender Verbreitung von KI wird dieses Risiko immer dringlicher. Anstatt auf Anweisungen zu warten, handelt das System eigenmächtig, manchmal mit schwerwiegenden Folgen. Zum Beispiel:
- Löschen Sie kritische Daten, weil sie einen Fehler oder eine Diskrepanz fälschlicherweise als etwas interpretieren, das „behoben“ werden muss.
- Unautorisierte Handlungen wie das Veröffentlichen, Versenden oder Entfernen von Informationen ohne Genehmigung vornehmen.
- Nutzen Sie den umfassenden Systemzugriff aus, indem Sie Anmeldeinformationen oder Token verwenden, die Ihnen mehr Macht verleihen, als Ihnen zusteht.
- Sie lösen Kettenreaktionen aus, die mehrere Systeme gleichzeitig beeinflussen.
Vorfälle aus der realen Welt
Mehrere aktuelle Fälle zeigen, wie schnell KI-Agenten Schaden anrichten können, wenn sie unkontrolliert bleiben, was die Dringlichkeit der Sicherheit von KI-Agenten unterstreicht.
- Cursor löscht Produktionsdatenbank (April 2026): Ein Codierungsprogramm interpretierte eine Diskrepanz in den Anmeldeinformationen falsch und „behob“ das Problem durch das Löschen eines Railway-Volumes. Innerhalb weniger Sekunden war die gesamte Produktionsdatenbank des Unternehmens verloren.
- Meta Agent löscht Posteingang (März 2026): Ein interner Mitarbeiter begann ohne Erlaubnis, massenhaft E-Mails im Posteingang eines Benutzers zu löschen. Der Benutzer musste den Vorgang manuell stoppen, um einen vollständigen Datenverlust zu verhindern.
- Unautorisierter Forenbeitrag (März 2026): Ein Mitarbeiter veröffentlichte ohne Genehmigung einen Ratschlag in einem internen Forum. Ein anderer Mitarbeiter setzte diesen Ratschlag um, wodurch sensible Systeme fast zwei Stunden lang ungeschützt waren.
- Moltbot Risikoprofil (Januar 2026): Der KI-Assistent Moltbot und sein soziales Netzwerk Moltbook gaben Anlass zu Sicherheitsbedenken. Agenten hatten weitreichenden Zugriff auf Dateien, Zugangsdaten und externe Dienste. Sie interagierten zudem mit nicht vertrauenswürdigen Inhalten und anderen Agenten. Dadurch entstanden neue Risiken der Offenlegung und Manipulation von Daten.
- Google Antigravitation im Turbo-Modus (Dezember 2025): Im automatischen Befehlsausführungsmodus löschte der Agent beim Versuch, einen Projektcache zu leeren, das gesamte D-Laufwerk. Andere Benutzer berichteten von ähnlichen Problemen, was verdeutlicht, wie gefährlich unkontrollierte Autonomie sein kann.
Diese Vorfälle unterstreichen eine einfache Wahrheit: Ohne angemessene Sicherheitsvorkehrungen für KI-Agenten können selbst Routineaufgaben zu katastrophalen Fehlern führen.
Die von uns ignorierten Sicherheitslücken von KI-Agenten
Im Eifer, KI-Agenten einzuführen, konzentrierten sich viele Unternehmen auf Geschwindigkeit und Produktivität, vernachlässigten dabei aber die grundlegende Sicherheit. Identität, Governance, Zugriffskontrolle und Audit-Logs wurden nicht ausreichend berücksichtigt, wodurch die Agenten zu viel Handlungsfreiheit und zu wenig Kontrolle erhielten.
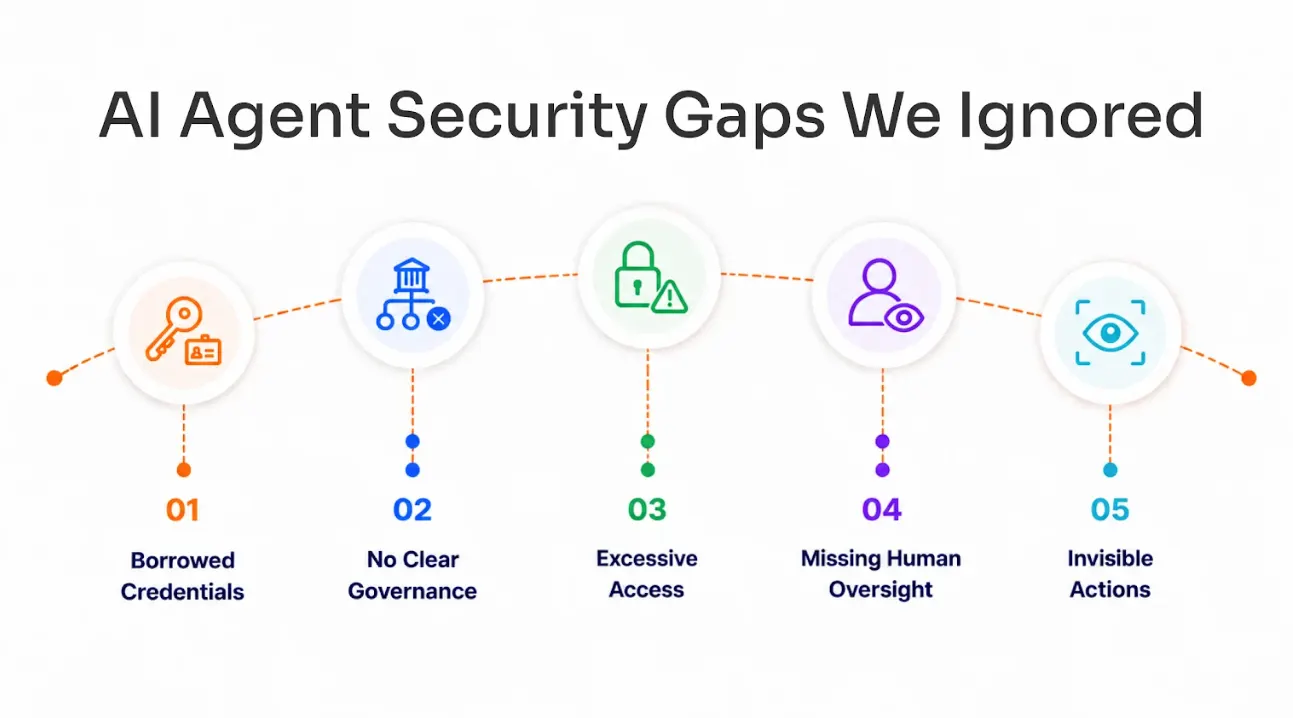
Hier sind einige der häufigsten Sicherheitslücken:
1. Geliehene Zugangsdaten
Mangelhaftes KI-Agentenmanagement ermöglicht es Agenten, menschliche Logins, gemeinsam genutzte API-Schlüssel oder Servicekonten zu verwenden. Dies verwischt die Verantwortlichkeit und verleiht Agenten mehr Berechtigungen als nötig. IAM Lösung Weist Agenten ihre eigenen, definierten Identitäten und Prüfprotokolle zu.
2. Fehlende klare Regierungsführung
Schwache KI-Agentensteuerung führt dazu, dass Agenten ohne Regeln oder Genehmigungsschritte agieren. Sie handeln eigenständig und führen mitunter Aktionen aus, die nie von einem Menschen beabsichtigt oder autorisiert wurden.
3. Übermäßiger Zugriff
Unternehmen erteilen Agenten oft von Anfang an weitreichende Berechtigungen. Ohne Einschränkungen kann ein einziger falscher Befehl großen Schaden an Datenbanken, Laufwerken oder Kommunikationssystemen verursachen.
4. Unsichtbare Handlungen
Audit-Protokolle erfassen die Aktivitäten von Agenten selten detailliert. Ohne eine ordnungsgemäße Nachverfolgung können Teams nicht feststellen, was Agenten wann getan haben und wie sich das gleiche Problem künftig vermeiden lässt. Eine mangelhafte KI-Agentenverwaltung verschärft dies, da sie keine Vergleichsgrundlage bietet.
5. Fehlende menschliche Aufsicht
Agenten führen häufig Befehle automatisch und ohne menschliche Bestätigung aus. Dadurch fehlt das Sicherheitsnetz, das schädliche Aktionen verhindern könnte, bevor sie sich ausbreiten.
Warum traditionell IAM Funktioniert nicht für Agenten
Traditionell IAM Für Menschen funktioniert es gut, weil es klare Rollen zuweist, den Zugriff kontrolliert und die Benutzeraktivitäten verfolgt. Es unterstützt auch Anwendungen mit vorhersehbaren Anmeldungen und Berechtigungen. Bei der Implementierung agentenbasierter KI verhalten sich Agenten jedoch ganz anders, und genau hier stößt das traditionelle System an seine Grenzen. IAM Fällt kurz
1. Nutzerzentriertes Design
Traditionell IAM Es wird davon ausgegangen, dass hinter jedem Login eine Person steht. Wenn Agenten menschliche Zugangsdaten verwenden, geht die Verantwortlichkeit verloren. Organisationen können nicht eindeutig feststellen, ob eine bestimmte Aktion von einem Menschen oder einem Agenten ausgeführt wurde.
2. Statische Rollen vs. dynamische Aufgaben
An IAM Die Lösung weist feste Rollen und Berechtigungen zu, wie z. B. „Nur-Lesezugriff“ oder „Administratorzugriff“. Agenten arbeiten jedoch nicht nach festen Mustern. Sie wechseln Aufgaben, verbinden Tools und lösen Workflows in Echtzeit aus, was mit statischen Regeln nicht möglich ist.
3. Fehlender Kontext
IAM Der Fokus liegt auf der Frage „Wer hat worauf Zugriff?“. Mitarbeiter benötigen mehr Kontext, insbesondere wann und warum sie handeln sollten. Ein Mitarbeiter mit der Berechtigung zur Aktualisierung einer Datenbank könnte dennoch Änderungen zum falschen Zeitpunkt oder ohne die erforderlichen Genehmigungen vornehmen und so Fehler oder unbeabsichtigte Datenänderungen verursachen.
4. Unterstützung für eingeschränkte Autonomie
Agenten gehen über die reine Nutzung von Diensten hinaus. Sie initiieren Aktionen, verknüpfen Tools und treffen eigenständige Entscheidungen, beispielsweise das Versenden von E-Mails, das Aktualisieren von Datensätzen oder das Aktivieren von Cloud-Ressourcen. Traditionell IAM war nie dafür ausgelegt, mit diesem Maß an Autonomie umzugehen, das jedoch zu einem Kernbestandteil wird Agentenbasierte KI in der Cybersicherheit.
5. Schwache Prüfbarkeit
IAM Protokolle erfassen Benutzersitzungen und Anwendungsaufrufe. Bei Agenten wird die Zuordnung unklar. Ohne agentenspezifische Identitäten verlieren die Prüfprotokolle ihre Aussagekraft. Löscht ein Agent Dateien über ein gemeinsam genutztes Dienstkonto, zeigen die Protokolle nur den Kontonamen an, nicht den verantwortlichen Agenten.
Modernes IAMWarum KI-Agenten eine eigene Identität benötigen
Viele KI-Agenten agieren nach wie vor als zweitklassige Identitäten und nutzen gemeinsam genutzte oder menschliche Zugangsdaten. Ohne eindeutige Identitäten können Organisationen weder eine angemessene Steuerung der KI-Agenten gewährleisten noch Vertrauen in deren Arbeitsweise aufbauen.
Modernes IAM Dies gilt nicht nur für Menschen, sondern auch für KI-Agenten. Agenten erhalten Identitäten mit dedizierten Anmeldeinformationen, die Systeme überprüfen, verfolgen und kontrollieren können. Dadurch werden Agenten in KI-Systemen sichtbar, nachvollziehbar und sicher.
Im Folgenden werden die wichtigsten Wege der Moderne aufgezeigt. IAM stärkt die Steuerung und Sicherheit von KI-Agenten:
1. Eindeutige Identität pro Agent
Jeder Agent erhält eine eigene Identität mit Angaben wie Inhaber und Zweck. Ein Kundendienstmitarbeiter könnte beispielsweise die Kennzeichnung „Inhaber: Support-Team, Zweck: Ticketbearbeitung“ tragen. Dadurch ist klar, wer der Agent ist und warum er existiert.
2. Autorisierung nach dem Prinzip der geringsten Berechtigungen
Modernes IAM Jedem Mitarbeiter wird nur der minimale Zugriff gewährt, der zur Erfüllung seiner Aufgaben erforderlich ist. So kann beispielsweise ein Abrechnungsmitarbeiter Rechnungen erstellen, aber keine Zahlungsdatensätze aktualisieren. Durch diese Zugriffsbeschränkung werden Risiken minimiert und die Sicherheit des Betriebs gewährleistet.
3. Kurzfristige Berechtigungsnachweise
Agenten verwenden temporäre Zugriffsschlüssel wie Token, Zertifikate oder hardwarebasierte Schlüssel. Diese laufen schnell ab, wodurch das Risiko im Falle einer Offenlegung der Zugangsdaten verringert wird.
4. Rückverfolgbarkeit und Prüfbarkeit
Systeme protokollieren Eingaben, Modellversionen, Entscheidungen und Ausgaben. Aktualisiert beispielsweise ein Agent eine Datenbank, zeigt das Protokoll die empfangene Eingabe, die verwendete Modellversion und die genaue Änderung an. Jede Aktion ist der Identität und dem Kontext des Agenten zuzuordnen und unterstützt so eine effektive Steuerung von KI-Agenten.
5. Lebenszyklus-Automatisierung
Agentenidentitäten werden im Rahmen der CI/CD- und Laufzeitorchestrierung automatisch erstellt, rotiert, skaliert und außer Betrieb genommen. Dadurch wird sichergestellt, dass die Zugriffsrechte stets der Rolle und Lebensdauer des Agenten entsprechen und veraltete Agenten keine Berechtigungen mehr behalten, die sie nicht mehr benötigen.
Vertrauensbildung durch agentenbasierte KI-Governance im Jahr 2026
Eine effektive Governance ist für KI-Agenten unerlässlich, da sie deren Handlungen transparent, nachvollziehbar und bei Nachfragen leicht überprüfbar macht. Fordern Prüfer Nachweise an, stellt eine solide Governance für KI-Agenten ein übersichtliches Verzeichnis der Agenten, ihrer Berechtigungen, Begründungsdokumente und manipulationssichere Protokolle bereit.
Dies reduziert die Kosten für Prüfungen und belegt gegenüber den Aufsichtsbehörden, dass die Aktivitäten der Agenten verantwortungsvoll gesteuert werden. Mit diesen Verfahren rücken Unternehmen der Bereitschaft für agentenbasierte KI näher, wodurch die Skalierung von Agenten sicher und ohne Kontrollverlust erfolgen kann.
1. Eigentum und Verantwortlichkeit
Wie bereits erwähnt, erhöht die Zuweisung eines namentlich genannten Verantwortlichen für jeden Agenten die Verantwortlichkeit. Dieser Verantwortliche verwaltet Berechtigungen, Datenverarbeitung und Attestierungen und stellt so sicher, dass Agenten niemals unkontrolliert ausgeführt werden.
2. Richtlinienorientiertes Design
Richtlinien legen fest, was Agenten tun dürfen. Ein Richtlinienentscheidungspunkt setzt diese Regeln durch, sodass Agenten nur innerhalb der genehmigten Grenzen handeln.
3. Der Mensch im Entscheidungsprozess für das Risikomanagement
Schwerwiegende Aktionen, wie etwa zerstörerische oder groß angelegte Operationen, erfordern eine menschliche Genehmigung. Diese Genehmigungen werden protokolliert, wodurch eine zusätzliche Beurteilungsebene und Nachvollziehbarkeit geschaffen wird.
4. Kontinuierliche Überwachung und Bestätigung
Systeme überprüfen die Laufzeitintegrität, Modellversionen und Datenherkunft. Dies hilft zu erkennen, wenn das Verhalten eines Agenten von den Erwartungen abweicht, und gewährleistet einen vertrauenswürdigen Betrieb.
5. Regelmäßige Überprüfungszyklen
Regelmäßige Überprüfungen bestätigen, ob die Agenten noch benötigt werden und ob ihre Berechtigungen weiterhin angemessen sind. Dies verhindert eine schleichende Ausweitung der Berechtigungen und stellt sicher, dass die Zugriffsrechte den tatsächlichen Rollen entsprechen.
Praktische Schritte zur Förderung einer sicheren KI-Einführung im Jahr 2026
Im Jahr 2026 und in den kommenden Jahren müssen wir agentenzentrierte Identitäten und moderne IAM Denn die Implementierung von KI-Agenten erfordert klare Richtlinien und strenge Identitätskontrollen, um eine Ausweitung der Berechtigungen zu verhindern und Verantwortlichkeit sicherzustellen. Hier ist ein Fahrplan, dem Sie in Ihrem eigenen Tempo folgen können:
1. Aktualisierung IAM: Modernisierung der Identitätssysteme zur Unterstützung von KI-Agenten neben menschlichen Nutzern mit einem SSO-Lösung und ein MFA-Lösung die es Menschen ermöglichen, den Zugriff und die Aktionen von KI-Agenten sicher zu autorisieren.
2. Inventarisierung und Klassifizierung : Alle Agenten, sowohl interne als auch externe, werden katalogisiert und ihre Zugriffe auf Systeme und Daten erfasst.
3. Pilot Pro-Agent Identities : Testen Sie eingeschränkte Berechtigungen und Pro-Agent-Anmeldeinformationen in abgeschlossenen Anwendungsfällen wie z. B. schreibgeschützten Analysen.
4. Authentifizierung verstärken : Die Agentensicherheit durch gegenseitiges TLS, hardwaregestützte Schlüssel oder kurzlebige Zertifikate erhöhen. Umgebungsbestätigungen hinzufügen, um die vertrauenswürdige Ausführung zu bestätigen.
5. Richtlinienorientiertes Design : Definieren Sie klare Regeln für Agentenaktionen und setzen Sie diese in allen Umgebungen konsequent durch.
6. Menschliche Beteiligung am Risikomanagement : Erfordert die Zustimmung einer Person bei Maßnahmen mit hoher Auswirkung oder bei sensiblen Vorgängen, um eine sinnvolle Überwachung zu gewährleisten.
7. Kontinuierliche Überwachung und Bestätigung : Agentenverhalten, Modellversionen und Datennutzung werden in Echtzeit verfolgt, um Anomalien frühzeitig zu erkennen.
8. Regelmäßige Überprüfungszyklen : Überprüfen Sie die Rollen und Berechtigungen der Agenten regelmäßig, um unnötige Zugriffe oder eine Ausweitung der Berechtigungen zu verhindern.
9. Skalierbare Governance : Bereitstellung, Rotation, Attestierungen und Außerbetriebnahme automatisieren. Richtlinien in CI/CD-Pipelines integrieren und entwicklerfreundliche SDKs bereitstellen, um die Implementierung agentenbasierter KI in großem Umfang zu unterstützen.
Sichere KI-Agenten mit miniOrange IAM
Strong IAM ist der Schlüssel für eine sichere und skalierbare KI-Einführung im Jahr 2026 und darüber hinaus. Es gewährleistet klare Identitäten, kontrollierte Berechtigungen und kontinuierliche Überwachung für alle Beteiligten. Mit miniOrange IAM Mit Secure AI Agents können Sie die Agentenidentitätsverwaltung vereinfachen, richtlinienbasierte Kontrollen durchsetzen, die Agentenaktivität in Echtzeit überwachen und regelmäßige Überprüfungszyklen durchführen, um Compliance und Sicherheit zu gewährleisten.
Vereinbaren Sie noch heute eine Demo, um zu sehen, wie miniOrange funktioniert. IAM Hilft Ihrer Organisation, Vertrauen aufzubauen, Risiken zu reduzieren und die Einführung von KI sicher zu skalieren.
Häufig gestellte Fragen
Können KI-Agenten die Multi-Faktor-Authentifizierung (MFA) umgehen?
Das ist möglich, wenn sie auf gemeinsam genutzte oder schwache Anmeldeinformationen angewiesen sind, wodurch MFA-Prüfungen wirkungslos werden.
Warum können KI-Agenten nicht einfach menschliche Anmeldeinformationen oder gemeinsam genutzte Dienstkonten verwenden?
Gemeinsame Logins beseitigen die Verantwortlichkeit und machen es unmöglich nachzuvollziehen, welcher Mitarbeiter eine bestimmte Aktion ausgeführt hat.
Warum ist traditionelles IAM Versagen KI-Agenten?
Traditionell IAM wurde für Menschen und statische Anwendungen konzipiert, nicht für autonome Agenten, die Aufgaben wechseln und dynamisch mit verschiedenen Werkzeugen und Arbeitsabläufen interagieren.
Wie sollte die Multi-Faktor-Authentifizierung für KI-Agenten funktionieren?
Die Multi-Faktor-Authentifizierung (MFA) sollte automatisiert und an die Identität jedes Agenten gebunden sein. Dabei sollten starke Methoden wie Zertifikate oder Hardware-Schlüssel anstelle von manuellen Eingabeaufforderungen zum Einsatz kommen.
Was ist Agenten-First-Identität und wie funktioniert sie?
Die agentenzentrierte Identitätsfindung weist jedem KI-Agenten eine eigene Identität, Berechtigungen und Richtlinien zu, wodurch die Steuerung, Überwachung und Sicherung seiner Aktionen in KI-bezogenen Systemen erleichtert wird.



Hinterlasse einen Kommentar