

Branchenberichte prognostizieren für 2026 ein Rekordjahr für Fusionen und Übernahmen. Dieses Wachstum birgt jedoch erhebliche Risiken für Cyberangriffe und Sicherheitslücken.
Die meisten Fusionen und Übernahmen sind strategische Partnerschaften, die das Unternehmenswachstum fördern sollen. Doch was passiert, wenn sie zur größten Sicherheitslücke Ihres Unternehmens werden? Ein einziger Sicherheitsverstoß während der Integration kann verheerende Datenverluste, finanzielle Einbußen und irreparable Schäden am Ruf Ihres Unternehmens zur Folge haben.
In diesem Artikel gehen wir auf die Grundlagen der Cybersicherheit bei Fusionen und Übernahmen ein, identifizieren häufige Bedrohungen, die bei Fusionen auftreten, und erklären, wie miniOrange als Ihr Cybersicherheitspartner Ihnen helfen kann, die wertvollsten Vermögenswerte Ihres Unternehmens zu schützen.
Was ist Cybersicherheit bei Fusionen und Übernahmen?
Cybersicherheit bei Fusionen und Übernahmen (M&A) umfasst die Sicherheitsmaßnahmen und das Risikomanagement, die während des gesamten Fusions- und Übernahmeprozesses implementiert werden. Sie deckt alle Phasen von der ersten Due-Diligence-Prüfung bis zur Post-Merger-Integration ab und stellt sicher, dass durch den Zusammenschluss zweier Organisationen keine gefährlichen Sicherheitslücken entstehen, die Angreifer ausnutzen könnten.
Bei einer Fusion zweier Unternehmen werden zwei völlig getrennte IT-Umgebungen zusammengeführt. Jede Organisation verfügt über eigene Sicherheitsrichtlinien, Benutzerzugriffskontrollen, Anwendungen, Cloud-Dienste und bestehende Schwachstellen. Die Cybersicherheit bei Fusionen und Übernahmen begegnet dieser Herausforderung, indem sie die Sicherheitslage der Zielunternehmen vor dem Abschluss der Transaktion bewertet, Schwachstellen identifiziert, die sich zu schwerwiegenden Problemen entwickeln könnten, und Integrationsstrategien entwickelt, die beide Organisationen schützen.
Dieses Vorgehen umfasst die Konsolidierung von Identitäts- und Zugriffsmanagementsystemen , die Angleichung von Compliance-Anforderungen verschiedener regulatorischer Rahmenbedingungen, die Bewertung von Risiken im Zusammenhang mit Drittanbietern und die kontinuierliche Überwachung während der gesamten Übergangsphase. Das Ziel ist klar: Schutz von geistigem Eigentum, Kundendaten, Finanzunterlagen und vertraulichen Informationen bei gleichzeitiger Sicherstellung, dass die Akquisition den beabsichtigten Geschäftswert erzielt, ohne potenzielle Sicherheitslücken zu verursachen.
Wichtigste Herausforderungen für die Sicherheit bei Fusionen und Übernahmen
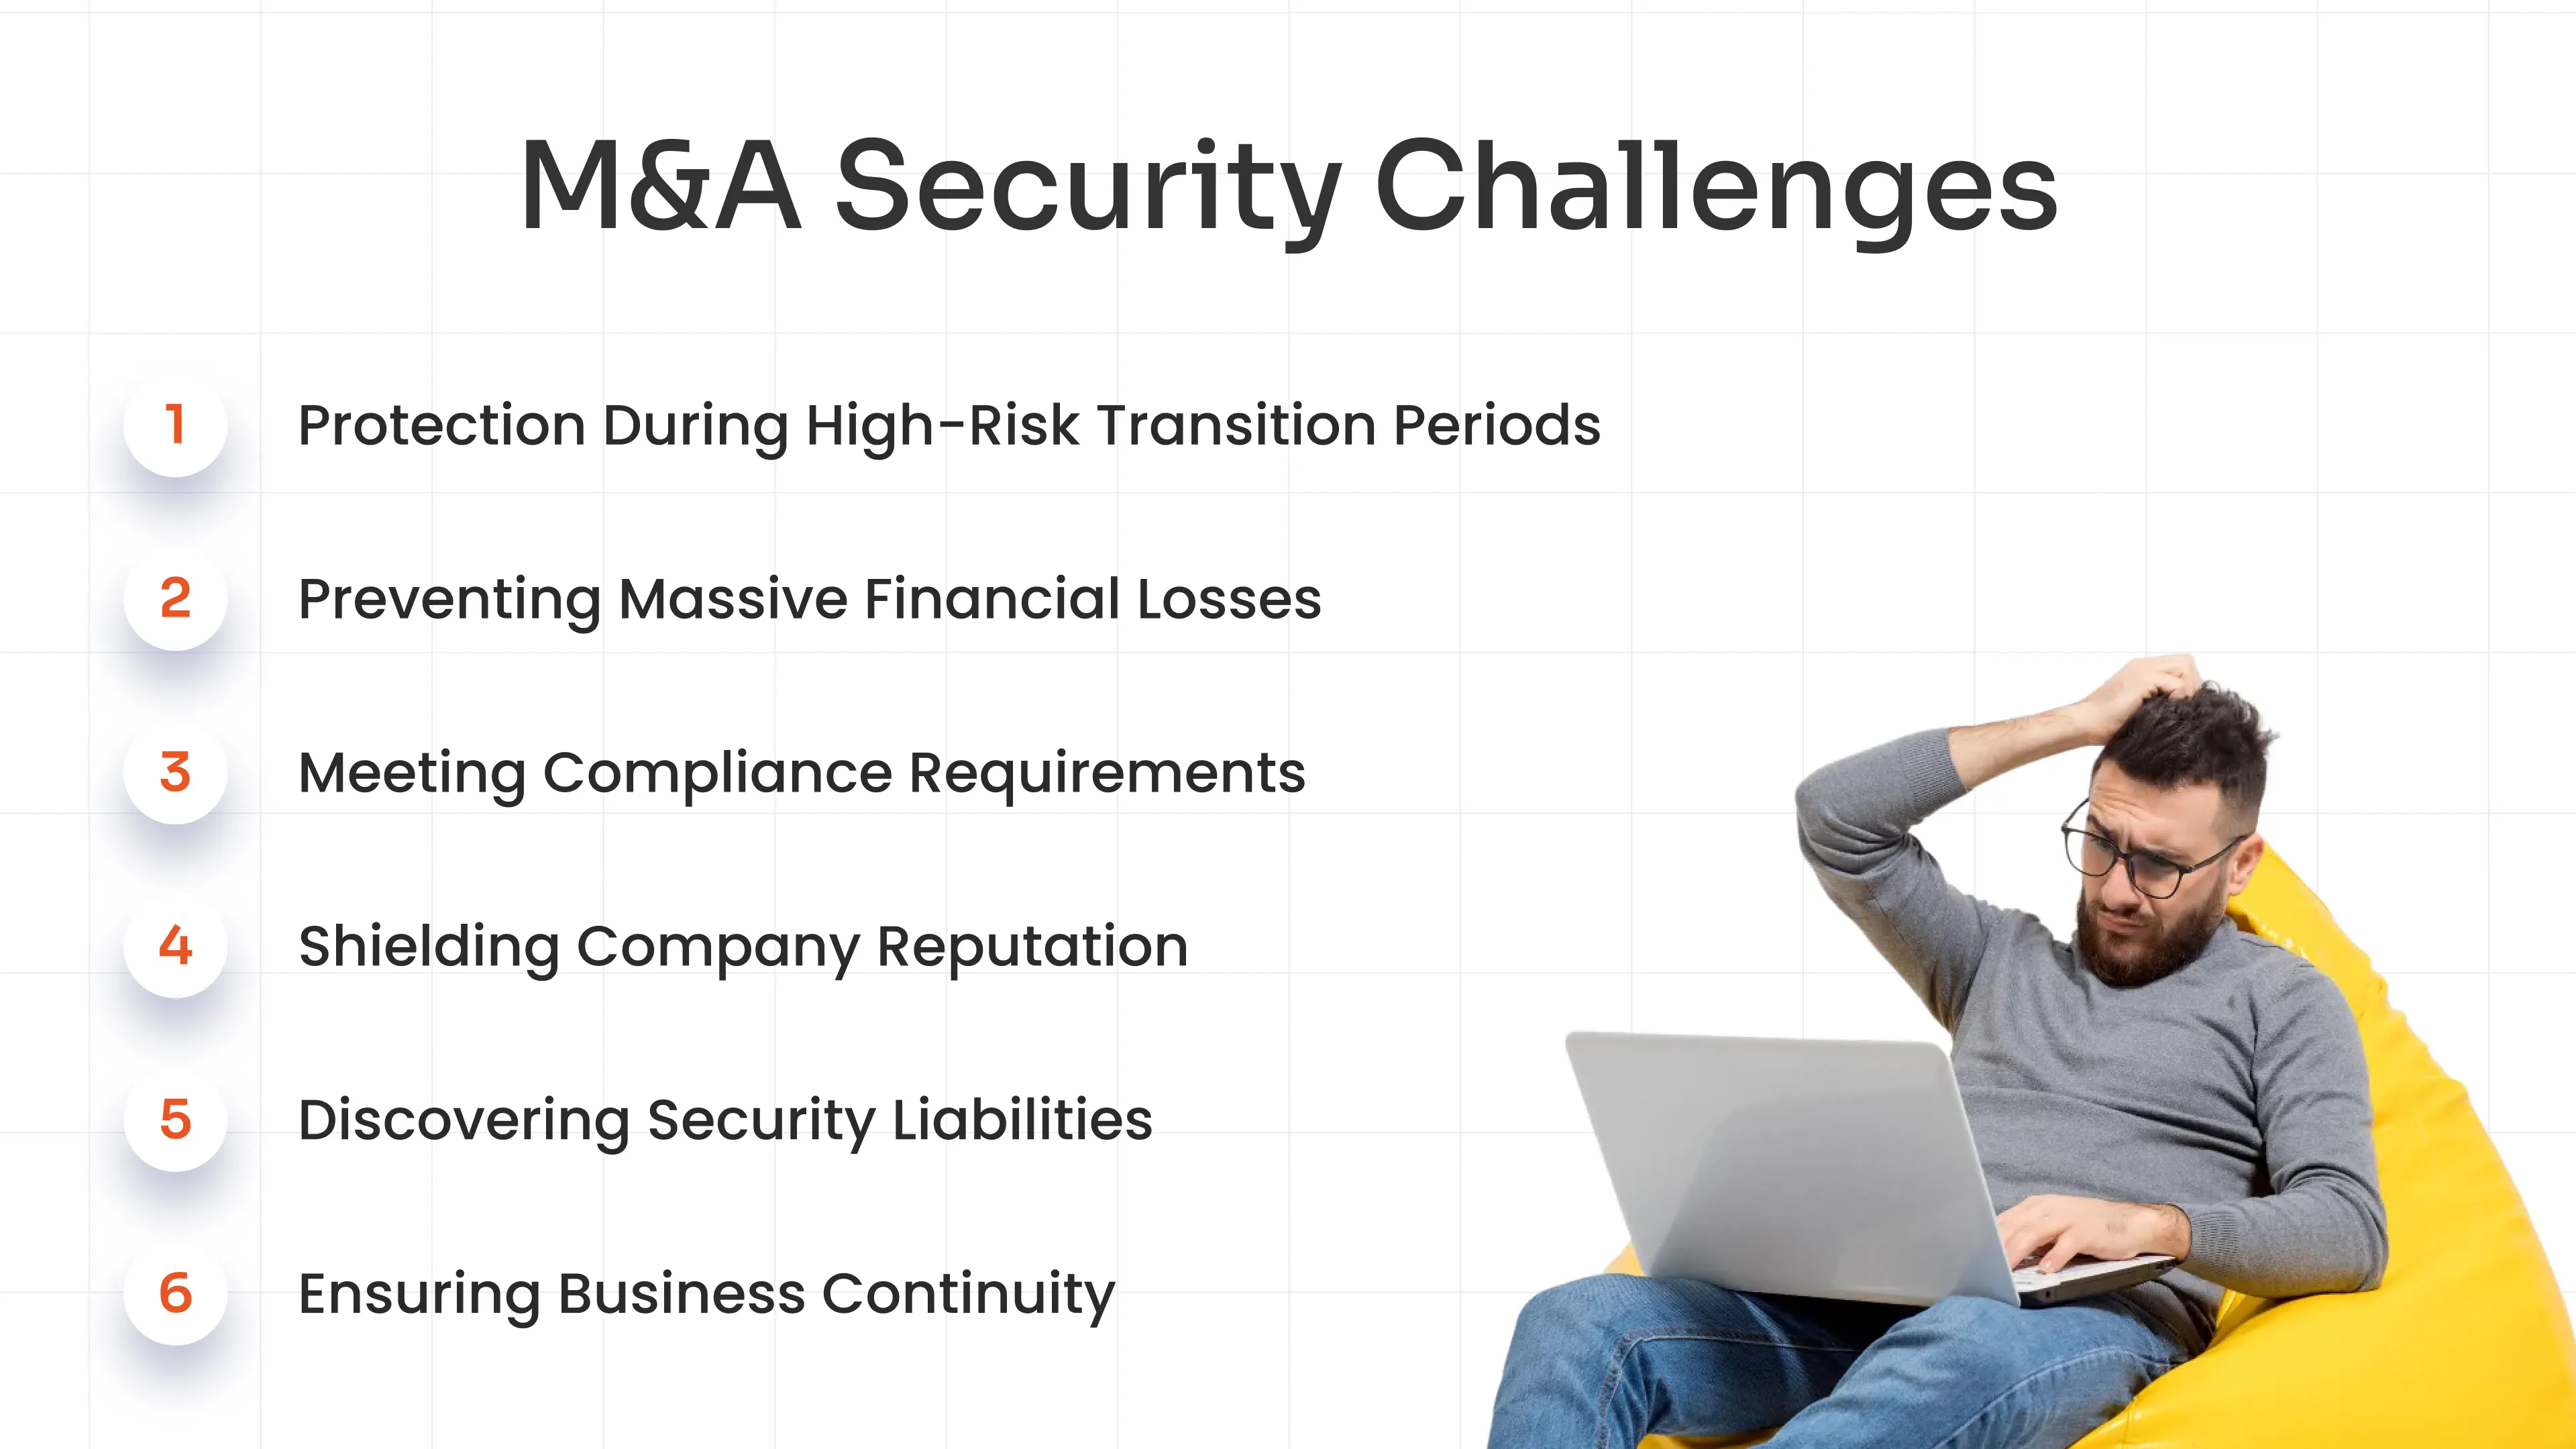
Da Fusionen und Übernahmen ein langwieriger Prozess sind, stehen die beteiligten Unternehmen vor zahlreichen Herausforderungen, darunter auch Sicherheitsbedrohungen. Weitere Herausforderungen sind:
Schutz während risikoreicher Übergangsphasen
Fusions- und Übernahmeprozesse schaffen längere Zeiträume, in denen Unternehmen besonders anfällig für Cyberangriffe sind. Temporäre Zugriffsrechte nehmen zu, da Teams beider Unternehmen organisationsübergreifend zusammenarbeiten. Cyberkriminelle beobachten M&A-Ankündigungen aktiv, weil sie wissen, dass diese Übergangsphasen ideale Gelegenheiten bieten, geschwächte Abwehrmechanismen und organisatorische Verwirrung auszunutzen.
Verhinderung massiver finanzieller Verluste
Sicherheitslücken bei Fusionen und Übernahmen haben verheerende finanzielle Folgen. Neben den unmittelbaren Kosten für die Reaktion auf den Vorfall und die Behebung der Systemprobleme drohen Unternehmen hohe Bußgelder. Studien zeigen, dass Unternehmen, die im Zuge von Fusionen und Übernahmen Sicherheitslücken erleiden, einen Wertverlust von 15 bis 30 % bei der übernommenen Immobilie hinnehmen müssen. Dies mindert den Shareholder Value und untergräbt die finanzielle Logik des Deals.
Compliance-Anforderungen erfüllen
Fusionierende Unternehmen unterliegen häufig unterschiedlichen Compliance-Rahmenbedingungen. So muss beispielsweise ein Unternehmen die DSGVO für europäische Kundendaten einhalten, während ein anderes die HIPAA-Bestimmungen für Gesundheitsdaten oder die PCI-DSS-Standards für die Zahlungsabwicklung befolgt. Fehlende Cybersicherheit im Rahmen von Fusionen und Übernahmen kann zu Strafen und betrieblichen Einschränkungen führen, die kritische Geschäftsfunktionen lahmlegen können.
Reputation des Abschirmungsunternehmens
Kundenvertrauen braucht Jahre, um aufgebaut zu werden, kann aber über Nacht verschwinden. Ein Sicherheitsverstoß während oder unmittelbar nach einer Übernahme signalisiert Kunden, Partnern und Investoren deutlich, dass Ihr Unternehmen komplexe operative Übergänge nicht sicher bewältigen kann. Dieser Reputationsschaden reicht weit über unmittelbare Kundenverluste hinaus und beeinträchtigt zukünftige Partnerschaften und Ihre Wettbewerbsposition im Markt.
Aufdeckung von Sicherheitsrisiken
Zielunternehmen verbergen möglicherweise Sicherheitsvorfälle, kompromittierte Systeme oder laufende Datenschutzverletzungen, die bei der üblichen finanziellen Due-Diligence-Prüfung nicht aufgedeckt werden. Sie verfügen möglicherweise über veraltete Infrastruktur mit bekannten Schwachstellen, unzureichende Authentifizierungsverfahren oder mangelhafte Datenschutzrichtlinien. Cybersicherheit im Rahmen von Fusionen und Übernahmen deckt diese versteckten Risiken auf, bevor sie in Ihre Verantwortung fallen, und liefert Ihnen so wichtige Informationen, die Ihr Unternehmen einem inakzeptablen Risiko aussetzen würden.
Sicherstellung der Geschäftskontinuität
Bei der Sicherheit im Rahmen von Fusionen und Übernahmen geht es auch darum, einen reibungslosen Geschäftsbetrieb während des gesamten Übergangsprozesses zu gewährleisten. Sicherheitsvorfälle während der Integration können zu Systemausfällen, Störungen im Kundenservice, Produktionsstillständen und Unterbrechungen umsatzgenerierender Aktivitäten führen. Eine sorgfältige Planung der M&A-Sicherheit stellt sicher, dass beide Unternehmen ihre Kunden auch während der Zusammenführung und Konsolidierung ihrer Systeme weiterhin ohne Unterbrechung bedienen können.
Häufige Sicherheitsbedrohungen bei Fusionen und Übernahmen
Fusionen und Übernahmen bringen mehr als nur operative Herausforderungen mit sich. Sie setzen Ihr Unternehmen vor, während und nach dem Abschluss der Transaktion einer Reihe von Sicherheitslücken aus.
Insiderbedrohungen und Privilegienmissbrauch
Fusionen und Übernahmen führen zu Verunsicherung unter den Mitarbeitern, und frustrierte Angestellte können ihre Zugangsdaten vor dem Ausscheiden aus dem Unternehmen oder einem Stellenwechsel missbrauchen. Dies umfasst den Diebstahl geistigen Eigentums, die Exfiltration von Kundendaten oder die Einrichtung von Hintertüren für zukünftigen unberechtigten Zugriff. Die Komplexität der zusammengeführten Zugriffssysteme erschwert die Nachverfolgung der Berechtigungen für welche Ressourcen und ermöglicht es Insidern, unentdeckt zu agieren.
Phishing- und Social-Engineering-Angriffe
Angreifer starten während der Ankündigung von Fusionen und Übernahmen ausgeklügelte Phishing-Kampagnen, die sich gezielt an Mitarbeiter beider Organisationen richten. Diese Angriffe geben sich als Führungskräfte, Personalabteilungen oder IT-Teams aus und fordern Aktualisierungen von Zugangsdaten, Systemmigrationen oder dringende Zugriffsgenehmigungen. Die Angreifer nutzen diese Verwirrung aus, um Zugangsdaten zu erbeuten, Schadsoftware zu installieren oder sich unbefugten Zugriff auf sensible Systeme zu verschaffen.
Ausnutzung von Ransomware
Cyberkriminelle Gruppen zielen gezielt auf Unternehmen ab, die sich in Fusions- und Übernahmeprozessen befinden, da sie wissen, dass Betriebsstörungen während kritischer Integrationsphasen den Druck zur schnellen Zahlung von Lösegeldern maximieren. Diese Angriffe zielen darauf ab, kritische Systeme genau dann zu verschlüsseln, wenn Unternehmen Datenbanken zusammenführen, Anwendungen migrieren oder ihre Infrastruktur konsolidieren – Momente, in denen Ausfallzeiten exponentielle Auswirkungen auf das Geschäft haben.
Lieferketten- und Drittparteienrisiken
Übernahmen bringen oft umfangreiche Netzwerke von Drittanbietern, Auftragnehmern und Dienstleistern mit sich, deren Sicherheitsvorkehrungen unbekannt oder mangelhaft sein können. Jede dieser Geschäftsbeziehungen stellt ein potenzielles Einfallstor in Ihr gemeinsames Netzwerk dar. Angreifer nutzen diese vertrauenswürdigen Verbindungen zu Drittanbietern aus, um die Sicherheitsvorkehrungen zu umgehen und Zugang zu sensiblen Systemen zu erlangen.
Schatten-IT und nicht autorisierte Anwendungen
Während der Integration von Fusionen und Übernahmen greifen Mitarbeiter häufig auf nicht autorisierte Tools und Anwendungen zurück, um die Produktivität aufrechtzuerhalten, während die offiziellen Systeme konsolidiert werden. Diese Schatten-IT schafft unkontrollierte Zugriffspunkte, speichert sensible Daten an ungesicherten Orten und umgeht Sicherheitskontrollen. Diese nicht autorisierten Anwendungen bieten Angreifern leichte Ziele, deren Existenz den Sicherheitsteams oft gar nicht bewusst ist.
Schwachstellen in Legacy-Systemen
Übernommene Unternehmen betreiben oft veraltete Systeme mit ungepatchten Sicherheitslücken, die Ihre Sicherheitsstandards normalerweise nicht tolerieren würden. Diese Altsysteme werden zu Schwachstellen in Ihrer erweiterten Infrastruktur und bieten Angreifern nach der Vernetzung der Systeme einfache Zugangswege zu Ihrem gesamten Netzwerk. Die Beseitigung der durch Übernahmen übernommenen technischen Schulden kann Monate oder Jahre dauern.
Lebenszyklus der M&A-Sicherheit
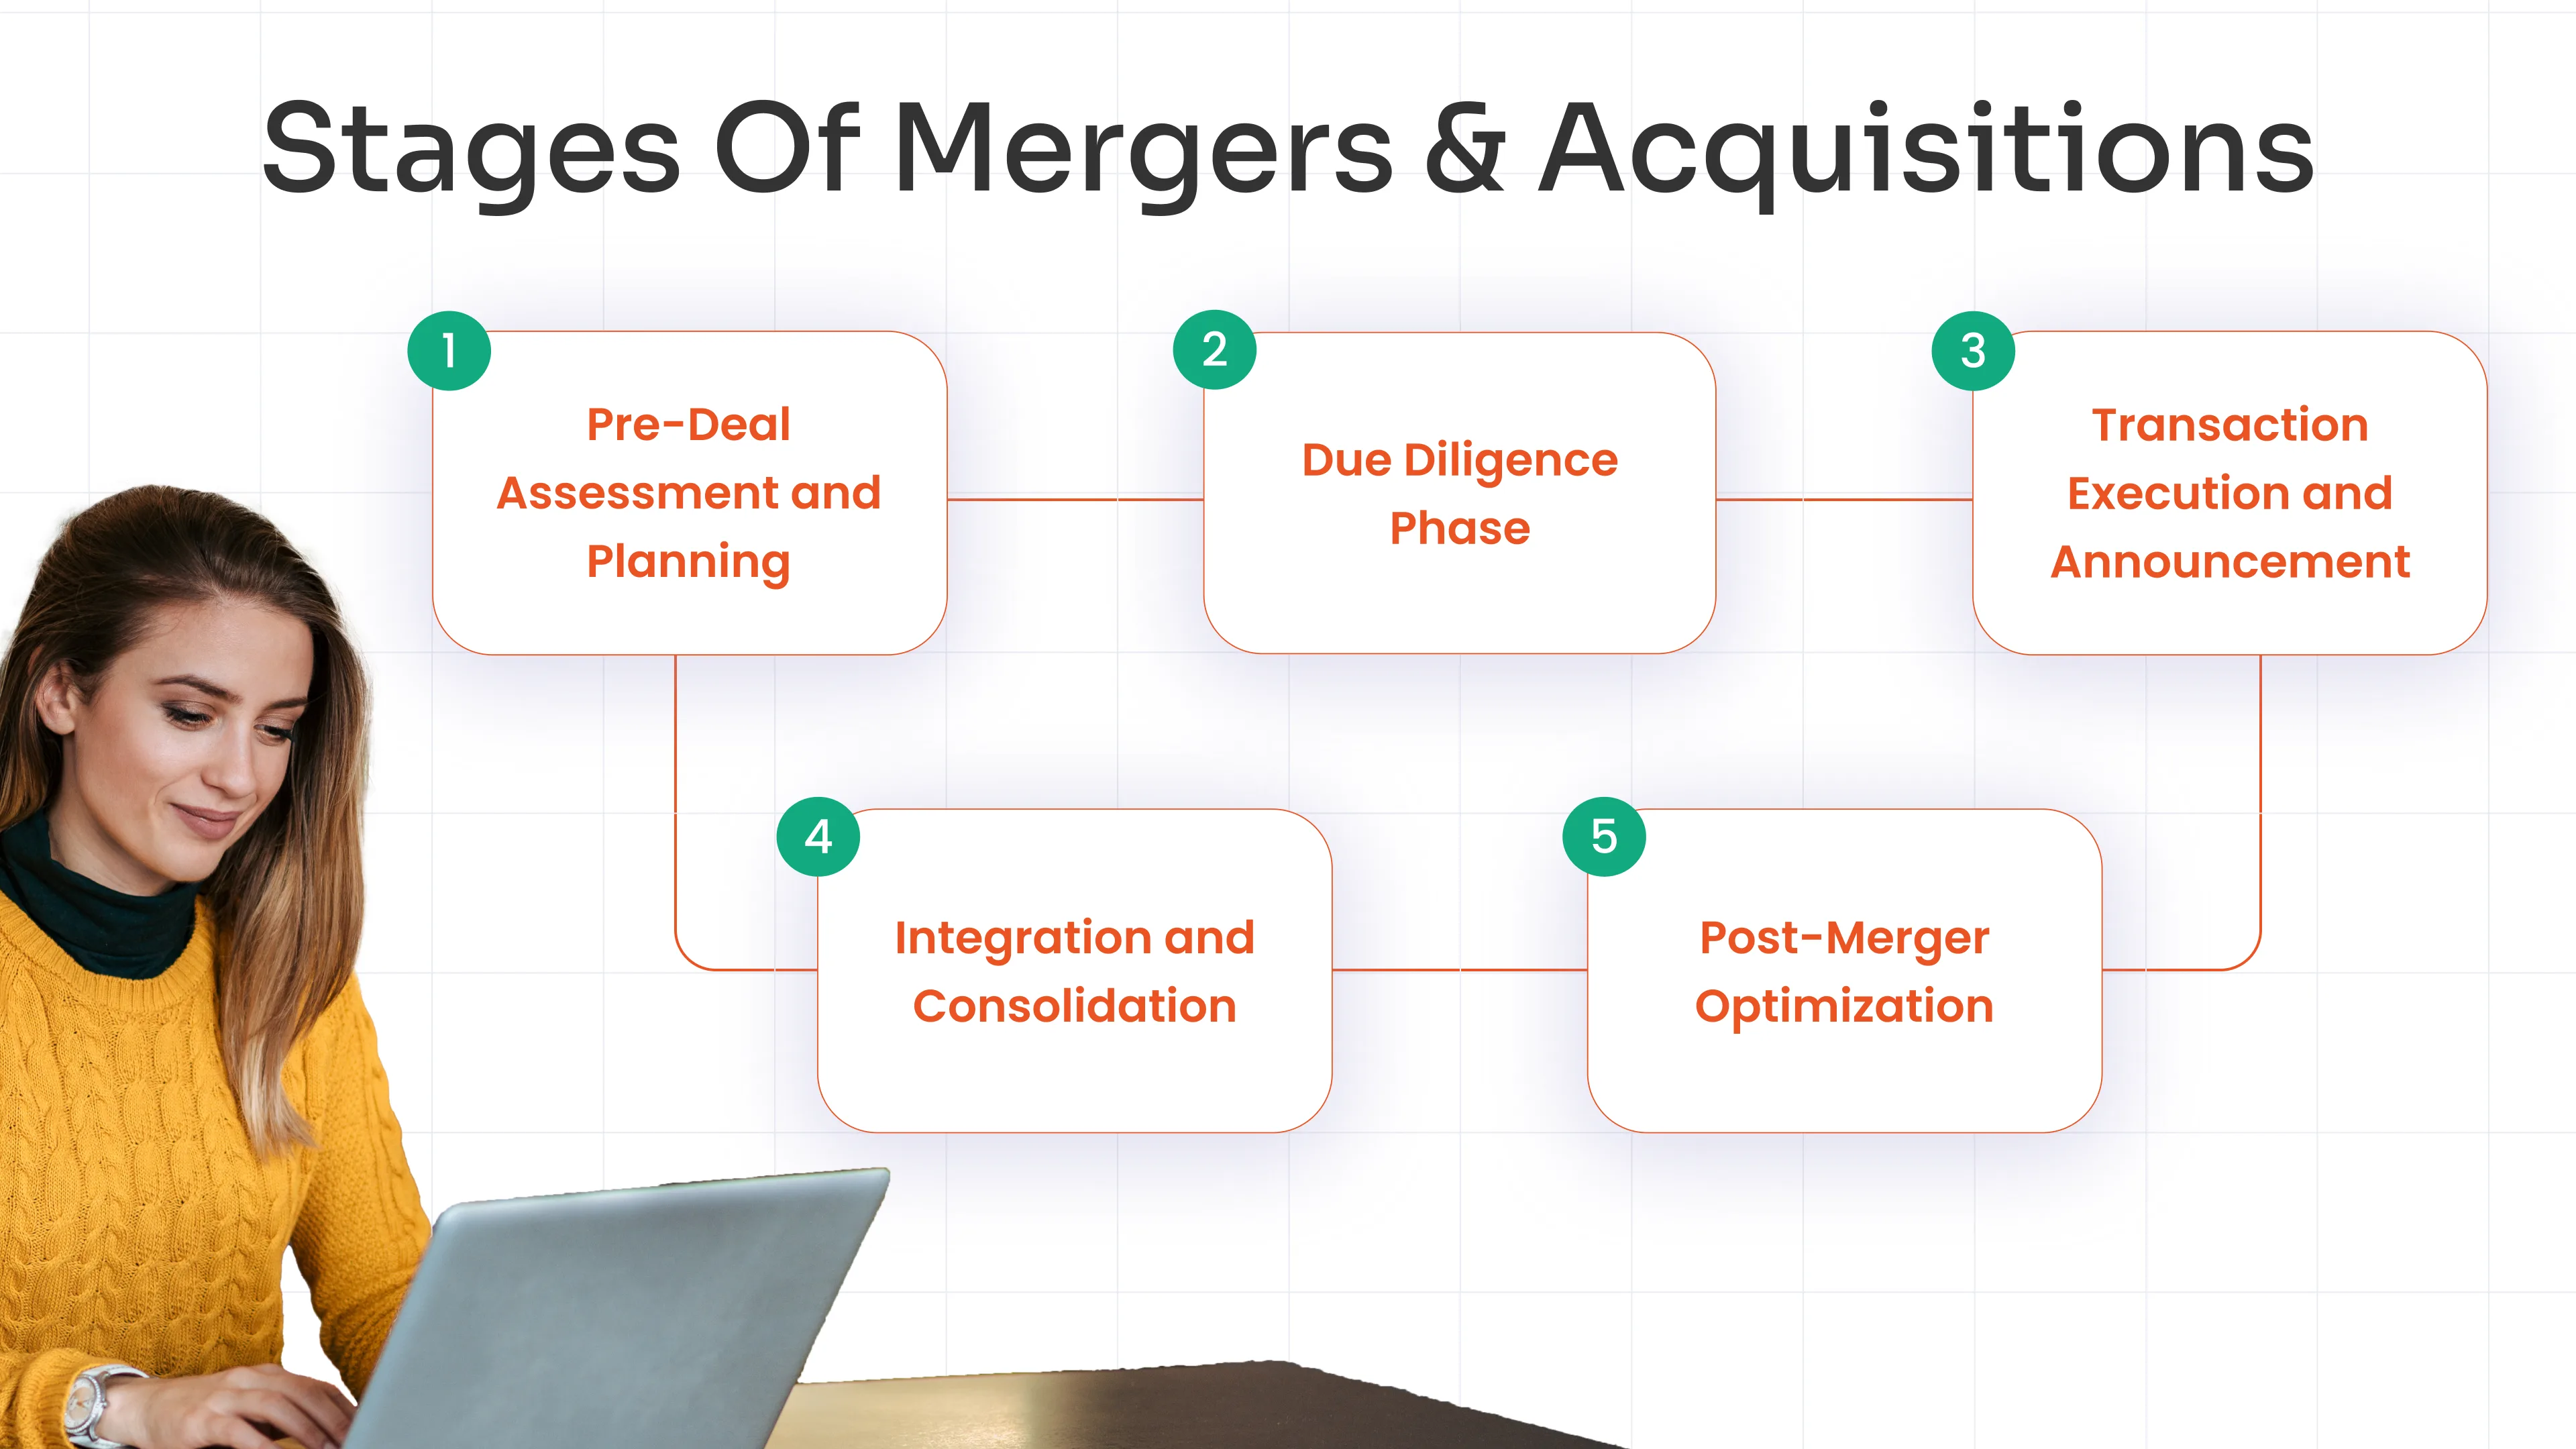
Der Sicherheitslebenszyklus bei Fusionen und Übernahmen umfasst mehrere kritische Phasen, von denen jede spezifische Herausforderungen für die Cybersicherheit mit sich bringt. Das Verständnis dieser Phasen hilft Unternehmen, zum richtigen Zeitpunkt geeignete Sicherheitsmaßnahmen zu implementieren, Vermögenswerte zu schützen und eine reibungslose Integration zu gewährleisten.
Vorab-Bewertung und Planung
Vor der Ankündigung einer Fusion oder Übernahme müssen Unternehmen vorläufige Sicherheitsbewertungen potenzieller Zielunternehmen durchführen. Diese frühe Phase umfasst eine indirekte Prüfung, um öffentlich erkennbare Sicherheitsprobleme zu identifizieren, die Überprüfung auf durchgesickerte Zugangsdaten oder Datenschutzverletzungen im Zusammenhang mit dem Zielunternehmen sowie die Analyse des digitalen Fußabdrucks des Zielunternehmens auf Schwachstellen.
Sicherheitsteams sollten ein Cybersicherheitshandbuch entwickeln, das Ziele, Umfang und Bewertungsmethoden für die gesamte Transaktion festlegt. Diese Vorbereitungsphase schafft die Grundlage für fundierte Entscheidungen und hilft, Ausschlusskriterien zu identifizieren, bevor erhebliche Ressourcen gebunden werden.
Due-Diligence-Phase
Die Due-Diligence-Phase stellt den kritischsten Abschnitt für die Bewertung der Cybersicherheit dar. Sicherheitsteams führen umfassende Analysen der Sicherheitslage des Zielunternehmens durch und überprüfen dessen Informationssicherheitsrichtlinien, -verfahren und -praktiken anhand etablierter Rahmenwerke wie NIST oder ISO 27001.
Diese Phase umfasst Penetrationstests und Red-Team-Assessments, um ausnutzbare Schwachstellen aufzudecken, Risiken von Drittanbietern zu bewerten, Lücken in der Einhaltung gesetzlicher Bestimmungen zu analysieren und versteckte Datenschutzverletzungen oder laufende Sicherheitsvorfälle zu identifizieren. Ziel ist es, Cybersicherheitsrisiken zu quantifizieren und die potenziellen Kosten für deren Behebung zu berechnen, was sich direkt auf die Unternehmensbewertung und die Verhandlungsstrategien auswirkt.
Transaktionsausführung und -ankündigung
Sobald die Übernahme öffentlich bekannt gegeben wird, steigen die Cybersicherheitsrisiken drastisch an. Angreifer überwachen Fusions- und Übernahmeankündigungen aktiv und starten in dieser sensiblen Phase gezielte Angriffe. Sicherheitsteams müssen die Überwachung in beiden Organisationen verstärken, klare Protokolle für die Reaktion auf Sicherheitsvorfälle mit definierten Rollen und Verantwortlichkeiten festlegen und sich vor Phishing-Kampagnen schützen, die auf Mitarbeiter beider Unternehmen abzielen. Diese Phase erfordert strategische Entscheidungen darüber, wie die Sicherheitsmaßnahmen schließlich integriert werden und gleichzeitig während der Übergangsphase ein starker Schutz aufrechterhalten werden kann.
Integration und Konsolidierung
Die Integrationsphase umfasst die Zusammenführung zweier unterschiedlicher Sicherheitsumgebungen in ein einheitliches Framework. Dies beinhaltet die Konsolidierung von Identitäts- und Zugriffsmanagementsystemen, die Harmonisierung von Sicherheitsrichtlinien und -verfahren, die Migration und Sicherung von Datentransfers zwischen Organisationen sowie die Behebung von im Rahmen der Due-Diligence-Prüfung identifizierten kritischen Schwachstellen.
Unternehmen müssen detaillierte Integrationspläne mit realistischen Zeitvorgaben entwickeln, um innerhalb der ersten drei Monate auf unmittelbare Probleme zu reagieren und anschließend mittel- und langfristige Maßnahmen über das gesamte erste Jahr hinweg umzusetzen. Aufgrund der Komplexität dieser Phase ist sie aus Cybersicherheitssicht oft der anspruchsvollste Teil des gesamten M&A-Prozesses.
Post-Merger-Optimierung
Nach der anfänglichen Integration stellt die kontinuierliche Überwachung sicher, dass beide Organisationen unter Einhaltung einheitlicher Sicherheitsstandards arbeiten. Diese letzte Phase konzentriert sich auf fortlaufende Schwachstellenanalysen, die Überprüfung der Einhaltung von Vorschriften im gesamten fusionierten Unternehmen und die Optimierung der Sicherheitskontrollen auf Grundlage der während der Integration gewonnenen Erkenntnisse.
Die Sicherheitsteams müssen sicherstellen, dass die übernommene Organisation die Anforderungen des übernehmenden Unternehmens hinsichtlich Vertraulichkeit und Integrität erfüllt und dabei einheitliche Richtlinien und Verfahren einhält. Regelmäßige Überprüfungstreffen dienen der Überwachung des Fortschritts der Behebung von Sicherheitslücken und der Behandlung neu auftretender Sicherheitsbedenken im Zuge der vollständigen Zusammenführung der beiden Organisationen und ihrer jeweiligen Unternehmenskulturen.
Wie Sie Ihr Unternehmen bei Fusionen und Übernahmen absichern können
Beginnen Sie frühzeitig mit der Cybersicherheitsplanung.
Binden Sie Ihr Cybersicherheitsteam von Beginn der M&A-Gespräche an ein. Dies gewährleistet eine fundierte Risikobewertung und ermöglicht es Sicherheitsexperten, Schwachstellen vor Beginn der Integration zu erkennen. Durch die frühzeitige Einbindung können Sie eine maßgeschneiderte Strategie zur Risikoidentifizierung und zur Vorbereitung auf potenzielle Bedrohungen entwickeln.
Führen Sie eine gründliche Due-Diligence-Prüfung durch
Führen Sie umfassende Cybersicherheitsanalysen des Zielunternehmens durch. Dies umfasst die Prüfung der Unternehmensrichtlinien, der Netzwerkarchitektur, der Datenschutzpraktiken, der Lieferantenbeziehungen und der Historie von Sicherheitsvorfällen. Nutzen Sie sowohl externe Bedrohungsanalysen als auch interne Audits, um versteckte Schwachstellen aufzudecken.
Priorisierung des Drittparteienrisikomanagements
Prüfen Sie Drittanbieter, die Ihre Sicherheitslage beeinträchtigen könnten. Überprüfen Sie Verträge und Service-Level-Agreements (SLAs) auf strenge Klauseln zu Cybersicherheit und Compliance. Schwächen in der Lieferkette des Zielunternehmens können nach der Fusion erhebliche Risiken bergen.
Plan für Integration und Risikobeseitigung
Entwickeln Sie einen klaren Fahrplan für die Integration von Cybersicherheit. Stimmen Sie Richtlinien ab, konsolidieren Sie die Kontrollen für Identitäts- und Zugriffsmanagement und planen Sie Datenmigrationen unter strenger Sicherheitsüberwachung. Erstellen Sie sowohl kurz- als auch langfristige Pläne zur Behebung etwaiger im Rahmen der Due-Diligence-Prüfung festgestellter Sicherheitslücken.
Synchronisierung der Einhaltung gesetzlicher Vorschriften
Führen Sie die Compliance-Praktiken zusammen und prüfen Sie, ob zwischen den beiden Organisationen Lücken bestehen, beispielsweise hinsichtlich der Anforderungen der DSGVO, HIPAA oder PCI DSS. Schulen Sie die Mitarbeiter in Bezug auf geänderte Richtlinien und neue Systeme und gewährleisten Sie die fortlaufende Überwachung und Einhaltung aller Vorschriften.
Kontinuierliche Bedrohungsüberwachung gewährleisten
Während und nach der Fusion sollten Sie aktiv nach Cyberbedrohungen suchen und Systeme auf verdächtige Aktivitäten überwachen. Dies umfasst Schwachstellenscans, Penetrationstests und regelmäßige Überprüfungen der Zugriffskontrollen. Schnelle Bedrohungserkennung und -abwehr tragen dazu bei, Sicherheitslücken und Datenverluste zu verhindern.
Veränderungsmanagement und Mitarbeiterschulung ermöglichen
Organisationsveränderungen beschränken sich nicht nur auf Technologie; bereiten Sie Ihr Team mit Schulungen zur Sensibilisierung für IT-Sicherheit und auf neue Prozesse vor. Nutzen Sie Projektmanagement- und Change-Management-Ressourcen, um sicherzustellen, dass alle Mitarbeitenden nach der Fusion sicher und souverän arbeiten können.
miniOrange für Identitätssicherheit bei Fusionen und Übernahmen
Einheitliche Identitätsplattform für fusionierende Organisationen
Bei Fusionen und Übernahmen ist die Konsolidierung des Identitätsmanagements in beiden Organisationen von entscheidender Bedeutung. Die Plattform kombiniert Single Sign-On, Multi-Faktor-Authentifizierung und Durch den IAM mit einer einzigen Lösung, wodurch mehrere Anbieter entfallen und einheitliche Sicherheitsrichtlinien während des gesamten Übergangs gewährleistet werden.
Kostenlose Testversion erhalten
Flexible Integration zwischen Legacy- und modernen Systemen
Fusionen und Übernahmen erfordern häufig die Integration völlig unterschiedlicher Technologie-Stacks. Die Unterstützung moderner Protokolle wie SAML, OAuth und OpenID Connect sowie die Anbindung an bestehende Systeme über das Access Gateway ermöglichen eine nahtlose Integration ohne sofortige Infrastruktur-Überarbeitungen und gewährleisten so, dass übernommene Unternehmen während der Übergangsphase sicher verbunden bleiben.
Privileged Access Management für Hochrisikoumgebungen
Privilegierte Konten rücken bei organisatorischen Veränderungen in den Fokus von Angriffen. PAM-Funktionen sichern privilegierte Zugangsdaten durch Sitzungsmanagement , Echtzeitüberwachung, zeitlich begrenzten Zugriff und Kontrollen zur Rechteausweitung und minimieren so die Risiken übermäßig privilegierter Konten, die während Fusionsübergängen ausgenutzt werden könnten.
Adaptive MFA für kontextsensitive Sicherheit
Die Sicherheitsanforderungen ändern sich dynamisch im Zuge von Fusionen und Übernahmen, da Mitarbeiter von neuen Standorten aus auf unbekannte Systeme zugreifen. Adaptive Multi-Faktor-Authentifizierung (MFA) passt die Sicherheitsmaßnahmen basierend auf Standort, Gerät, IP-Adresse und Nutzerverhalten an und bietet so einen robusten Schutz während der Übergangsphase, ohne die Produktivität der Mitarbeiter in beiden Organisationen zu beeinträchtigen.
Rollenbasierte Zugriffskontrolle und Prinzip der minimalen Berechtigungen
Die Festlegung angemessener Zugriffsebenen für Mitarbeiter übernommener Organisationen erfordert eine detaillierte Kontrolle. Die Plattform setzt rollenbasierte Zugriffsrechte mithilfe vordefinierter Rollen und Berechtigungen durch und stellt so sicher, dass Mitarbeiter nur auf die für ihre jeweiligen Rollen notwendigen Ressourcen zugreifen können, während gleichzeitig Insiderrisiken während der Integrationsphase minimiert werden.
Automatisierte Benutzerbereitstellung für nahtlose Übergänge
Bei Fusionen und Übernahmen ändern sich die Mitarbeiterrollen häufig, was ein effizientes Zugriffsmanagement erfordert. Automatisierte Arbeitsabläufe optimieren das Onboarding von Benutzern, Rollenänderungen und den sofortigen Entzug von Zugriffsrechten für ausscheidende Mitarbeiter. Dies reduziert den IT-Aufwand und beseitigt gleichzeitig häufige Sicherheitslücken, die bei organisatorischen Veränderungen auftreten.
Compliance- und Auditfähigkeiten
Fusionierte Organisationen müssen die Einhaltung verschiedener regulatorischer Rahmenbedingungen gewährleisten. Die Lösung unterstützt DSGVO, PCI-DSS, HIPAA und ISO 27001 durch umfassende Audit-Protokollierung, Sitzungsüberwachung und regelmäßige Zugriffsprüfungen und ermöglicht so die Überprüfung der Einhaltung unterschiedlicher regulatorischer Anforderungen, die durch Akquisitionen übernommen wurden.
Cloud-, Hybrid- und On-Premise-Bereitstellung
Unterschiedliche Organisationen haben unterschiedliche Infrastrukturpräferenzen und regulatorische Anforderungen. Flexible Bereitstellungsmodelle, darunter Cloud-, On-Premise- und Hybridoptionen, tragen diesen Unterschieden Rechnung und gewährleisten gleichzeitig eine nahtlose Integration bei M&A-Aktivitäten, sodass jede Organisation ihren bevorzugten Infrastrukturansatz beibehalten kann.
Fazit
Der M&A-Lebenszyklus erfordert in jeder Phase proaktive Sicherheitsmaßnahmen – von Insiderbedrohungen und Ransomware-Angriffen bis hin zu Compliance-Lücken und Schwachstellen in Altsystemen. Organisationen, die dies priorisieren, IAM Lösungen während dieser Übergangsphasen schützen ihre Daten, erhalten das Kundenvertrauen und gewährleisten die Einhaltung gesetzlicher Bestimmungen. Mit dem umfassenden Angebot von miniOrange IAM Mit unseren Lösungen können Sie die Komplexität von Fusionen und Übernahmen souverän bewältigen, privilegierte Zugriffsrechte sichern, die Benutzerbereitstellung automatisieren und einheitliche Sicherheitsrichtlinien etablieren, die die wertvollsten Vermögenswerte Ihres fusionierten Unternehmens schützen.
Häufig gestellte Fragen
Was ist Cybersicherheit bei Fusionen und Übernahmen und warum ist sie wichtig?
Cybersicherheit bei Fusionen und Übernahmen (M&A) bezeichnet Sicherheitsmaßnahmen, die während des gesamten Prozesses zum Schutz digitaler Assets und Infrastrukturen implementiert werden. Sie ist von entscheidender Bedeutung, da M&A-Übergänge Schwachstellen schaffen, die Cyberkriminelle ausnutzen, um Datenlecks, finanzielle Verluste und Reputationsschäden zu verursachen, die den Unternehmenswert erheblich mindern können.
Was sind die größten Sicherheitsrisiken bei Fusionen und Übernahmen?
Zu den größten Bedrohungen zählen der Missbrauch von Insiderzugriffen, Phishing-Kampagnen, die Mitarbeiter während Umstrukturierungen ins Visier nehmen, Ransomware-Angriffe, die Integrationschaos ausnutzen, Schwachstellen von Drittanbietern, Schatten-IT-Anwendungen und Schwächen in Altsystemen. Diese Bedrohungen werden verstärkt, da die Sicherheitsteams personell unterbesetzt sind und organisatorische Veränderungen Verwirrung stiften, die Angreifer aktiv ausnutzen.
Wie trägt miniOrange zur Sicherung von M&A-Übergängen bei?
miniOrange bietet einheitliches Identitäts- und Zugriffsmanagement, das SSO, MFA und PAM organisationsübergreifend konsolidiert. Es integriert Legacy- und moderne Systeme, setzt rollenbasierte Zugriffskontrollen durch, automatisiert die Benutzerbereitstellung und -entziehung und gewährleistet die Einhaltung von DSGVO, HIPAA und anderen Vorschriften – allesamt unerlässlich für den Schutz fusionierter Organisationen während komplexer Übergangsprozesse.
Wann sollte die Cybersicherheitsplanung im Rahmen des M&A-Prozesses beginnen?
Die Planung der Cybersicherheit sollte bereits in der frühestmöglichen Phase der Vorbewertung vor einer Fusion beginnen, noch vor deren Bekanntgabe. Durch die frühzeitige Einbindung können Sicherheitsteams eine gründliche Due-Diligence-Prüfung durchführen, versteckte Schwachstellen identifizieren, die Kosten für deren Behebung, die sich auf die Unternehmensbewertung auswirken, quantifizieren und Integrationsstrategien entwickeln, die beide Organisationen während des gesamten Transaktionszyklus schützen.



Hinterlasse einen Kommentar