

Eines haben alle Sicherheitsvorfälle gemeinsam: Jemand hat sich Zugang zu einem System verschafft, der dazu nicht hätte gelangen sollen. Nicht unbedingt durch eine Zero-Day-Schwachstelle oder einen ausgeklügelten Exploit, sondern durch kompromittierte Zugangsdaten, menschliches Versagen oder ein inaktives Konto, das nie gesperrt wurde.
Identität ist der neue Perimeter, und wenn Ihr Unternehmen Identitäts- und Zugriffsmanagement nicht ernst nimmt (IAMWenn Sie dies als strategische Priorität betrachten, bauen Sie Ihre Verteidigung auf Sand.
Für große Unternehmen, die eine große Anzahl von Benutzern, Anwendungen sowie Cloud- und On-Premise-Umgebungen verwalten, IAM Es sollte nicht nur eine IT-Checkliste sein – es ist das Bindeglied, das die Sicherheitslage zusammenhält.
Die Zahlen bestätigen dies – das Identitäts- und Zugriffsmanagement (IAMDer Markt soll voraussichtlich wachsen von 25.96 Mrd. USD in 2025 bis 42.61 Mrd. USD in 2030Der Haupttreiber ist das exponentielle Wachstum des B2B-Bereichs. IAM Segment, weil Unternehmen skalierbare und sichere Lösungen für das Identitätsmanagement ihrer Partner, Vertriebspartner, Lieferanten und externen Stakeholder benötigen.
Dieser Beitrag erklärt, warum. IAM ist entscheidend für die Unternehmenssicherheit und verdient einen Platz am Tisch der Führungsebene, zusammen mit dem, was ein ausgereiftes Unternehmen ausmacht. IAM Wie sieht die Architektur tatsächlich aus? Es wird auch hervorgehoben, wie miniOrange die Sicherheit einer Organisation durch seine IAM Suite.
IAMDie Rolle von in der modernen Sicherheitsarchitektur von Unternehmen
Die traditionelle Netzwerksicherheit basierte auf einem harten Perimeter, und dieses Modell brach zusammen, als moderne Unternehmen in die Cloud wechselten und das Arbeiten aus der Ferne zur neuen Normalität wurde.
In diesem Szenario, IAM Sie wurde zur Kontrollinstanz für die Sicherheit des Unternehmens in Bezug auf Benutzer, Geräte, Apps und APIs. Aktuell basiert jede Sicherheitsentscheidung auf der Frage der Identität – wer greift wo und mit welchem Gerät auf welche Daten zu?
Ein ausgereiftes Unternehmen IAM Die Suite umfasst wichtige Komponenten:
- Einmaliges Anmelden (SSO): Mit der Single Sign-On-Lösung wird eine einfache Möglichkeit geschaffen, Benutzer mit nur einem Klick zu authentifizieren und ihnen Zugriff auf alle Apps und Ressourcen zu gewähren.
- Multi-Faktor-Authentifizierung (MFA): Fügen Sie mit einfachem Zubehör neben Passwörtern weitere Verifizierungsebenen hinzu. MFA-Software.
- Privileged Access Management (PAM): Das PAM-Lösung Kontrolliert und überwacht Hochrisikokonten mit erweiterten Berechtigungen.
- Benutzer-Lebenszyklus-Management (ULM): Organisationen verwalten die Bereitstellung und Deaktivierung von Mitarbeiterkonten während des Onboardings und Offboardings mit dem ULM-Lösung.
- Adaptive oder risikobasierte Authentifizierung: Adaptive MFA wertet Kontextsignale wie Gerät, IP-Adresse, Standort und Benutzerverhalten aus, um die Authentifizierung zu erlauben, zu verweigern oder zu verstärken.
Wenn diese Komponenten zusammenwirken, gewinnen Unternehmen nicht nur an Sicherheit, sondern auch an betrieblicher Effizienz, weniger Helpdesk-Tickets, schnellerem Onboarding und übersichtlicheren Prüfprotokollen.
gemeinsam IAM Implementierungsherausforderungen, denen sich Unternehmen gegenübersehen
IAM Herausforderungen bei der Umsetzung Selbst etablierte Unternehmen mit einem eigenen Sicherheitsteam können dadurch in Schwierigkeiten geraten. Diese Hindernisse frühzeitig zu erkennen, ist unerlässlich, um die Sicherheitslage Ihres Unternehmens durch fortschrittliche Sicherheitsmaßnahmen zu verbessern. IAM Lösungen
IAM Folgende Herausforderungen beeinträchtigen die Unternehmenssicherheit:
- Siloartiges Identitätsmanagement: Da Active Directory, SaaS-Anwendungen, Cloud-Verzeichnisse und CRM-Systeme ihre eigenen Benutzerdatensätze verwalten, entstehen Inkonsistenzen. Zudem bleiben alte Berechtigungen bestehen und Konten inaktiv, wodurch sie zu einem Ziel für Hacker werden.
- Integrationskomplexität: Dies geschieht, wenn Unternehmen moderne Systeme einsetzen müssen. IAM zu älteren Anwendungen, die Protokolle wie OAuth, SAML oder OIDC nicht unterstützen.
- Maschinenidentitäten: Diese Personen stellen eine ernsthafte Bedrohung und Herausforderung dar, da sie mit schwachen Qualifikationen, ohne Aufsicht und mit vielen Privilegien agieren.
Die frühzeitige Erkennung dieser Herausforderungen ermöglicht es Unternehmen, eine Integration zu entwickeln. IAM Eine Produktpalette, die der Komplexität der realen Welt Rechnung trägt und nicht nur Lehrbuchszenarien.
Warum ist IAM Entscheidend für die Unternehmenssicherheit?
Hier ist eine Liste der Gründe dafür IAM ist für die Unternehmenssicherheit von entscheidender Bedeutung.
1. Schützt vor identitätsbasierten Angriffen
Ein Großteil der Datenpannen ist auf gestohlene oder missbrauchte Zugangsdaten zurückzuführen, was zu identitätsbasierten Angriffen führt . Angreifer dringen nicht mehr nur ein, sondern loggen sich ein. Jeder Cyberangriff , einschließlich Phishing, Credential Stuffing , Brute-Force-Angriffe und mehr, ist auf identitätsbasierte Angriffe ausgelegt.
Diese Bedrohungen können jedoch durch eine leistungsstarke Suite von Identitäts- und Zugriffsmanagementprodukten neutralisiert und verhindert werden, wie z. B. adaptive MFA, Privileged Access Management, SSO, Benutzerbereitstellung und -entlassung, passwortlose Anmeldungen und MFA/2FA.
Ohne IAMEin einziges kompromittiertes Zugangsdokument kann für einen Angreifer zur Eintrittskarte werden, um sich lateral im System zu bewegen und Daten über Wochen, Monate und Jahre hinweg zu exfiltrieren.
2. Verhindert übermäßigen Zugriff und Insiderbedrohungen
Eine der größten Herausforderungen in Unternehmen ist die Verwaltung von Ressourcenzugriffen. Im Laufe der Zeit sammeln Mitarbeiter immer mehr Berechtigungen an; beispielsweise wird der temporäre Zugriff auf Projektdaten nie widerrufen, oder ein Rollen-/Abteilungswechsel fügt Berechtigungen hinzu, ohne die alten zu entfernen.
Die allmähliche Anhäufung von Rechten, Befugnissen und Privilegien, die über das hinausgehen, was Arbeitnehmer zur Erfüllung ihrer Aufgaben benötigen, führt zu einer schleichenden Ausweitung der Privilegien oder einem Anspruch auf Privilegien.
Dadurch entsteht ein zweifaches Problem:
- Erstens, wo ein Mitarbeiter diese Privilegien ausnutzen könnte.
- Zweitens: Wenn ein Hacker Zugang zum Konto des Mitarbeiters erlangt und dieser Mitarbeiter ebenfalls über viele Berechtigungen verfügt, dann erlangt der Hacker ebenfalls einen ähnlichen Zugriff.
Darüber hinaus stellen Bedrohungen durch Insider, ob vorsätzlich oder nicht, eines der risikoreichsten Szenarien für die Unternehmenssicherheit dar.
IAM führt das Prinzip der minimalen Berechtigungen ein, das Benutzern nur die Zugriffsrechte gewährt, die sie zur Erfüllung ihrer Aufgaben benötigen. IAM Das Insiderrisiko wird dadurch zwar nicht vollständig beseitigt, aber der Wirkungsbereich im Falle eines Fehlers wird drastisch reduziert.
3. Vereinheitlicht den Zugriff über Cloud-, SaaS- und Legacy-Anwendungen hinweg.
Im Durchschnitt verwenden Unternehmen mehr als 1295 Cloud-DiensteFügt man SaaS-Anwendungen und lokale Infrastruktur hinzu, entsteht ein komplexes Ökosystem, das für Menschen schwer zu verwalten ist. Unternehmen IAM Lösungen vereinen all dies unter einem Dach.
SSO, ein prominentes IAM Die Lösung schafft ein einheitliches, zentrales Dashboard oder eine Plattform, auf der jeder Identität der entsprechende Zugriff auf Systeme, Anwendungen und Ressourcen gewährt wird – unabhängig davon, wo die Daten gespeichert sind (Azure, Okta oder Google). Dies verbessert nicht nur die Sicherheit, sondern reduziert auch die kognitive Belastung der Endbenutzer erheblich, da diese nicht mehr Dutzende von Anmeldeinformationen verwalten müssen.
4. Beschleunigt den Übergang zu einer Zero-Trust-Architektur
Zero Trust basiert auf dem Prinzip „Vertrauen ist gut, Kontrolle ist besser“. Kein Benutzer, keine App und kein Gerät genießt Narrenfreiheit, nur weil es sich innerhalb des Netzwerks oder als Teil der Organisation befindet.
IAM ist die operative Grundlage, die Zero Trust ermöglicht. Ohne strenge Identitätsprüfung, kontinuierliche Authentifizierung und differenzierte Zugriffskontrollen ist Zero Trust lediglich eine Philosophie ohne Umsetzungsschicht.
IAM Für große Organisationen bietet es die Infrastruktur, um Zero-Trust-Richtlinien in großem Umfang durchzusetzen und jede Zugriffsanfrage zu validieren.
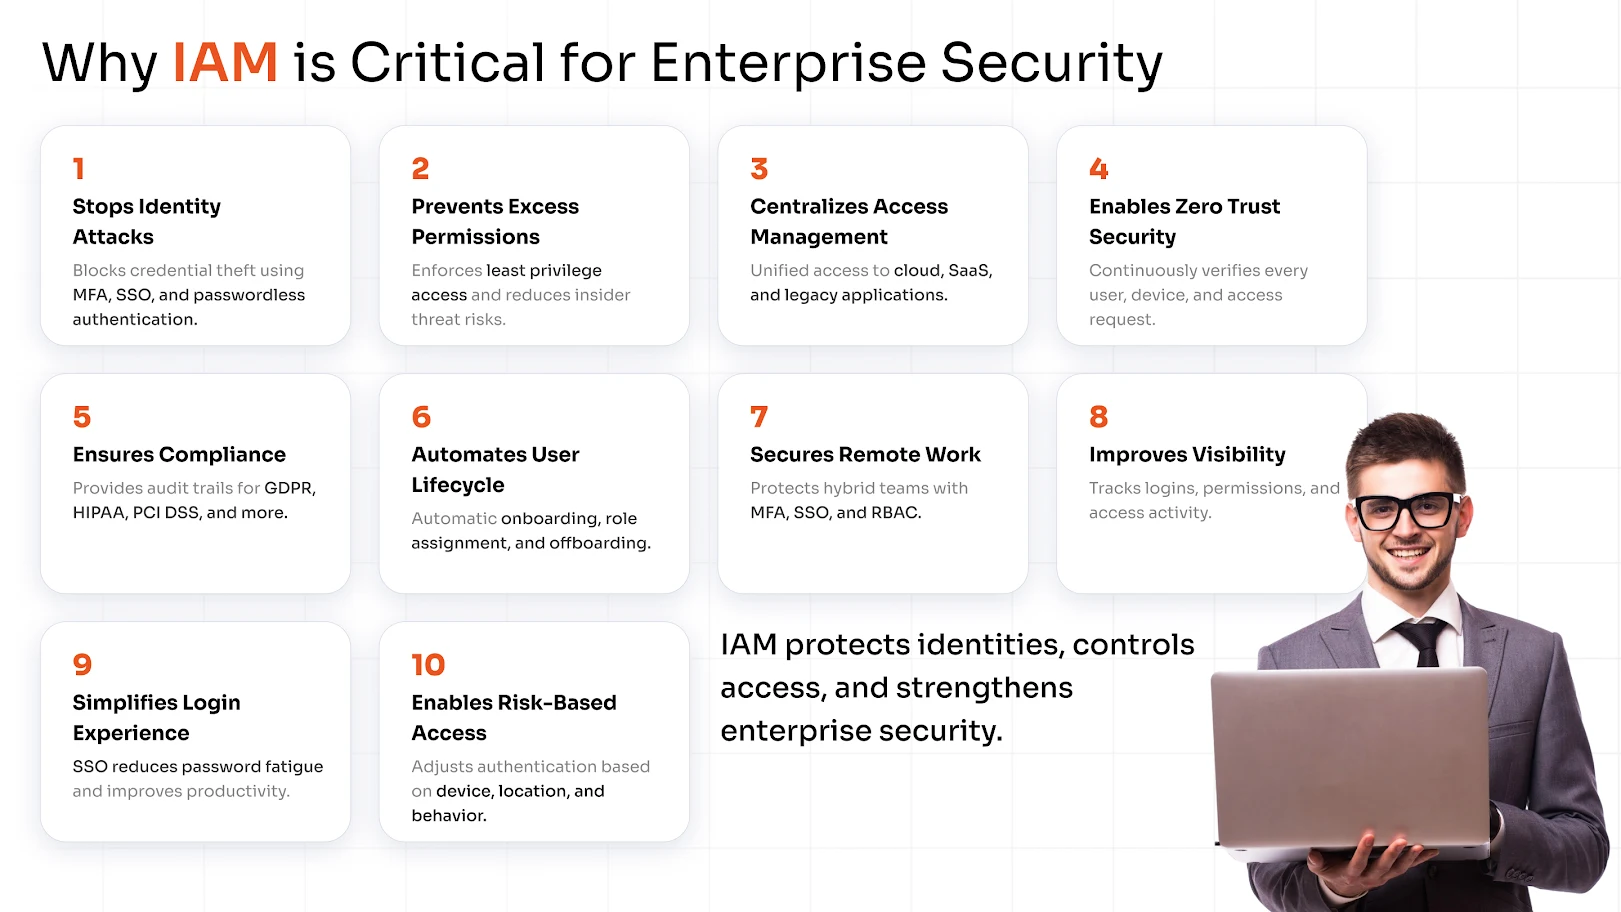
5. Erreicht die Einhaltung gesetzlicher Vorschriften und die Bereitschaft für Audits
IAM Ohne angemessene Governance vervielfachen sich Sicherheitsrisiken erheblich. Manuelle Zugriffsprüfungen sind fehleranfällig, Zugriffszertifizierungen zeitaufwändig und Prüfnachweise sind über mehrere Systeme verstreut.
Mit IAM Mit diesen Produkten können Sie nachweisen, dass nur autorisierte Benutzer auf sensible Daten zugegriffen haben und dass Sie zentral genau wissen, wer wann was getan hat. Diese Daten helfen Unternehmen, verschiedene internationale Vorschriften einzuhalten.
miniOrange hilft dabei, die folgenden Anforderungen zu erfüllen:
- Allgemeine Datenschutzverordnung (GDPR/DSGVO)
- Krankenversicherungs-Portabilitäts- und Rechenschaftsgesetz (HIPAA)
- Rahmenwerk für Cybersicherheit der saudi-arabischen Währungsbehörde (SAMA)
- Branchenstandard für die Datensicherheit der Zahlungskarten (PCI DSS)
- Nationales Institut für Standards und Technologie (NIST)
- Gesetz zum Schutz digitaler personenbezogener Daten (DPDP) 2023
6. Automatisierte Mitarbeitereinführung und -ausführung
Der Prozess des Ein- und Ausscheidens von Mitarbeitern kann mühsam und umständlich werden, wenn er nicht ordnungsgemäß durchgeführt wird.
So kann es beispielsweise vorkommen, dass ein neuer Mitarbeiter tagelang auf die erforderlichen Zugriffsrechte warten muss, und wenn ein Mitarbeiter das Unternehmen verlässt, kann sein Konto monatelang im System bestehen bleiben. Diese inaktiven oder Zombie-Konten ehemaliger Mitarbeiter werden in der Praxis oft unterschätzt. IAM Sicherheitsrisiken. Angreifer halten stets Ausschau nach solchen Konten.
Automatisierte Benutzerbereitstellung und -entlassung - durch Konsolidierung, IAM Verknüpft den Benutzerlebenszyklus direkt mit HR-Systemen. Beim Eintritt eines Benutzers werden die entsprechenden Zugriffsrechte automatisch durch Rollen ausgelöst. Beim Ausscheiden eines Benutzers werden sämtliche Zugriffsrechte in allen verbundenen Anwendungen gleichzeitig entzogen.
7. Konzipiert für hybride und ortsunabhängige Arbeitsmodelle
Die Pandemie veränderte nicht nur die Arbeitsmodelle, sondern auch die Sicherheitsannahmen von Unternehmen. VPNs stießen frühzeitig an ihre Grenzen, und ganze Unternehmen migrierten in die Cloud, um ihre Arbeitsabläufe zu optimieren.
VPNs sind anfällig für Datenlecks und können Phishing-Angriffe nicht verhindern. Mit MFA für VPNs lässt sich die Sicherheit jedoch deutlich erhöhen. Darüber hinaus stellt MFA sicher, dass für Remote-Logins mehr als nur ein Passwort erforderlich ist, insbesondere von nicht verwalteten Geräten oder unbekannten Netzwerken.
Wolke IAM Lösungen und Richtlinien wie SSO, MFA, rollenbasierte Zugriffskontrolle (RBAC) und die Prinzip der geringsten Privilegien (PoLP) bieten Schutz vor Cyberangriffen.
8. Transparenz der Benutzeraktivitäten und Zugriffsprotokolle
Was man nicht sieht, kann man nicht schützen. Das ist einer der Vorteile von Unternehmen. IAM Das Besondere daran ist der umfassende Prüfpfad, den es erstellt: Jede Anmeldung, jede Zugriffsanfrage, jede Berechtigungsänderung und jeder fehlgeschlagene Authentifizierungsversuch wird protokolliert und mit einem Zeitstempel versehen.
Diese Sichtbarkeit dient mehreren Zwecken:
- Sicherheitsbetriebsteams können korrelieren IAM Protokolle werden mit SIEM-Daten (Security Information and Event Management) verknüpft, um Bedrohungen frühzeitig zu erkennen.
- Die Compliance-Teams verfügen über Nachweise für Audits.
- IT-Teams können Zugriffsprobleme ohne Rätselraten beheben.
- Forensische Teams können im Falle eines Vorfalls Untersuchungen schneller und genauer durchführen.
Zusamenfassend, IAM wandelt Zugriffsaktivitäten von einer Blackbox in einen durchsuchbaren, auswertbaren und nutzbaren Datenbestand um.
9. Reibungslose Authentifizierung, die von Nutzern tatsächlich angenommen wird.
Unternehmen arbeiten heutzutage auf Dutzenden von Plattformen: CRM-Systeme, ERP-Systeme, Kollaborationstools, Cloud-Infrastruktur und eine wachsende Anzahl von SaaS-Anwendungen.
Wenn jede Plattform ein eigenes Login verlangt, ist das Ergebnis vorhersehbar: Mitarbeiter greifen zu schwachen, wiederverwendeten Passwörtern, notieren sich Zugangsdaten auf Haftnotizen oder finden Umgehungslösungen, die die Sicherheitsrichtlinien komplett umgehen. Passwortmüdigkeit ist nicht nur eine Unannehmlichkeit für die Benutzerfreundlichkeit, sondern stellt auch ein akutes Sicherheitsrisiko dar.
Hier leisten SSO und MFA gemeinsam einen wichtigen Beitrag: IAMdie greifbarsten Vorteile. Single Sign-On Lösung Es bietet Mitarbeitern einen sicheren, verifizierten Zugangspunkt zu allen benötigten Anwendungen – ohne wiederholte Eingabeaufforderungen oder umständliches Jonglieren mit Anmeldedaten. In Kombination mit MFA ist dieser einzelne Login zudem optimal geschützt und erfordert nur dann eine zusätzliche Verifizierung, wenn Risikosignale dies rechtfertigen.
10. Kontextbezogene und risikobasierte Zugriffskontrolle
Statische Zugriffsrichtlinien sind für dynamische Unternehmensumgebungen zunehmend unzureichend. Risikobasierte Zugriffskontrolle (RBAC erweitert um Kontextinformationen) passt die Authentifizierungsanforderungen in Echtzeit anhand von Signalen wie Standort, Gerätestatus, Zugriffszeitpunkt und Verhaltensmustern an.
Meldet sich ein Benutzer während der Geschäftszeiten von seinem registrierten Firmengerät an? Dann läuft alles reibungslos. Versucht derselbe Benutzer jedoch, von einem unbekannten Gerät an einem ungewöhnlichen Ort auf sensible Personaldaten zuzugreifen? Dann wird er zur zusätzlichen Verifizierung aufgefordert oder bis zur Überprüfung vollständig gesperrt.
Es ermöglicht Sicherheitsteams, strengere Kontrollen dort durchzusetzen, wo das Risiko am höchsten ist, ohne unnötige Hürden für routinemäßige Zugriffe mit geringem Risiko zu schaffen.
Was CIOs und CISOs in einem Unternehmen bewerten sollten IAM Lösung?
Die Wahl eines IAM Lösung Für ein Unternehmen ist dies keine reine Beschaffungsentscheidung, sondern eine strategische. Die falsche Wahl kann jahrelange Integrationsprobleme, geringe Akzeptanz und anhaltende Sicherheitslücken zur Folge haben.
Folgendes sollten Sicherheitsverantwortliche bei der Evaluierung priorisieren:
- Integrationsbreite: Prüfen Sie, ob die Lösung bestehende Anwendungen, Verzeichnisse und Cloud-Infrastrukturen unterstützt.
- Skalierbarkeit: Stellen Sie sicher, dass die IAM Das Produkt bewältigt die aktuelle Nutzerzahl und unterstützt Wachstum bei saisonalen Spitzen und Akquisitionen.
- Bereitstellungsflexibilität: Das IAM Die Lösung sollte mit den Cloud-, On-Premise- oder Hybrid-Bereitstellungsoptionen kompatibel sein, die Ihr Unternehmen bevorzugt.
- Governance: Prüfen Sie die Einhaltung der Richtlinien, das Rollenmanagement und die Zugriffszertifizierungen.
Unternehmen IAM Bewährte Verfahren empfehlen, vor der endgültigen Auswahl einer Plattform einen strukturierten Proof-of-Concept mit realen Anwendungsfällen durchzuführen und nicht nur eine Demo-Umgebung zu nutzen. Beziehen Sie IT, Sicherheit, Compliance und mindestens eine Geschäftseinheit in die Evaluierung ein, um Integrationsanforderungen frühzeitig zu ermitteln.
Wie miniOrange Enterprise-Lösungen unterstützt IAM Sicherheit
miniOrange miniOrange wurde speziell für die Komplexität entwickelt, die Unternehmensumgebungen erfordern. Egal, ob Sie 500 oder 50,000 Mitarbeiter in einer hybriden Infrastruktur verwalten, miniOrange bietet eine umfassende Plattform für Identitäts- und Zugriffsmanagement, die das gesamte Spektrum abdeckt. IAM Bedürfnisse.
miniOrange versteht das IAM Die Implementierung ist kein Projekt, das für alle gleich funktioniert. Unser professionelles Serviceteam arbeitet eng mit Ihren Sicherheits- und IT-Teams zusammen, um eine individuelle Lösung zu entwickeln. IAM Eine Architektur, die auf Ihre spezifische Umgebung, Ihre Compliance-Anforderungen und Ihre Geschäftsziele abgestimmt ist.
Sichern Sie Ihre Unternehmen noch heute! Demo anfordern um mehr über das zu erfahren IAM Produktpalette oder starten Sie ein 30-Tage kostenlose Testversion.
Häufig gestellte Fragen
Was ist Identitäts- und Zugriffsmanagement (IAM) im Bereich der Unternehmenssicherheit?
IAM Im Unternehmensumfeld bezeichnet IT-Sicherheit den Rahmen aus Richtlinien und Lösungen, der digitale Identitäten verwaltet und den Benutzerzugriff auf Systeme, Anwendungen und Daten kontrolliert. Sie gewährleistet, dass die richtigen Personen die richtigen Zugriffsrechte haben und dass unberechtigter Zugriff verhindert, erkannt und protokolliert wird.
Worauf sollten Unternehmen bei der Auswahl eines IAM Lösung?
Bei der Auswahl eines IAM Um eine Lösung zu finden, sollten moderne Unternehmen Skalierbarkeit, Bereitstellungspräferenzen, Benutzer- und Mitarbeiterbasis, Compliance, Benutzererfahrung und vieles mehr bewerten.



Hinterlasse einen Kommentar