

Die Multi-Faktor-Authentifizierung (MFA) ist ein Eckpfeiler der Sicherheit menschlicher Identitäten, vor allem weil Passwörter leicht gehackt werden können. Doch nun, da KI-Agenten beginnen, Termine zu vereinbaren, Code auszuführen, auf Datenbanken zuzugreifen und Finanztransaktionen im Namen von Menschen durchzuführen, stellt sich eine entscheidende Frage: Wer authentifiziert den Agenten?
Die meisten Organisationen, die sich um die Einführung von KI bemühen, haben diese Frage noch nicht beantwortet. Und genau diese Lücke setzen Angreifer an.
Dieser Blogbeitrag erläutert, warum die traditionelle Multi-Faktor-Authentifizierung (MFA) bei KI-Agenten versagt und wie zukunftsorientierte Sicherheitsteams die Authentifizierungslücke schließen, bevor es zu einem Sicherheitsvorfall kommt.
Die Authentifizierungslücke bei der Implementierung von agentenbasierter KI
Bei der Implementierung agentenbasierter KI in Unternehmen steht in der Regel die Leistungsfähigkeit im Vordergrund: Was kann der Agent leisten, wie schnell arbeitet er, wie viel kann er automatisieren? Sicherheit, insbesondere die Authentifizierung für KI-Agenten, wird typischerweise erst später, wenn überhaupt, implementiert.
So sieht diese Lücke in der Praxis aus:
- KI-Agenten werden mit Dienstkonten oder API-Schlüsseln ausgestattet, die weitreichende Berechtigungen beinhalten.
- Diese Zugangsdaten werden in Umgebungsvariablen oder Konfigurationsdateien mit minimalem Schutz gespeichert.
- Zwischen dem Agenten und den Systemen, auf die er zugreift, existiert keine MFA-Schicht.
- Audit-Protokolle erfassen, was der Agent getan hat, aber nicht, ob der Agent der legitime Akteur war.
Dadurch entsteht ein Szenario, in dem ein kompromittierter Agent oder eine bösartige Eingabeaufforderung, die in die Eingabepipeline des Agenten eingeschleust wurde, unbemerkt Daten exfiltrieren, Datensätze verändern oder Berechtigungen eskalieren kann.
Der Benutzer erhält nie eine Authentifizierungsabfrage. Die MFA-Software wird nie ausgelöst. Der Sicherheitsverstoß bleibt unsichtbar, bis er es nicht mehr ist.
Warum versagt die traditionelle Multi-Faktor-Authentifizierung bei KI-Agenten?
Die traditionelle Multi-Faktor-Authentifizierung (MFA) versagt aus mehreren strukturellen Gründen bei KI-Agenten.
1. Für Menschen entwickelt, nicht für Software
Bei der traditionellen MFA wird davon ausgegangen, dass ein Mensch anwesend ist, um Herausforderungen entgegenzunehmen und darauf zu reagieren: Eingabe von Einmalpasswörtern, Antippen von Push-Benachrichtigungen oder Bestätigung von Anmeldungen auf einem zweiten Gerät.
KI-Agenten laufen ohne Benutzeroberfläche und unbeaufsichtigt, oft in Containern, Diensten oder Skripten, ohne ein Konzept wie „ein Telefon überprüfen“ oder „auf Genehmigen klicken“, sodass das Interaktionsmodell einfach nicht anwendbar ist.
2. Zwingt KI, menschliche Konten zu imitieren
Da das System einen Agenten nicht direkt herausfordern kann, betreiben Organisationen KI häufig unter geliehenen menschlichen Identitäten oder generischen „Dienst“-Benutzern, die die MFA umgehen.
Dies führt zu gemeinsam genutzten Konten, langlebigen Sitzungen und fest codierten Geheimnissen, wodurch es unmöglich wird, Aktionen einem bestimmten Akteur zuzuordnen oder das Prinzip der minimalen Berechtigungen sauber anzuwenden.
3. Stützt sich auf langjährige Geheimnisse und brüchige Notlösungen
Um die Automatisierung aufrechtzuerhalten, betten Teams API-Schlüssel, Aktualisierungstoken oder Sitzungscookies in Konfigurationen und Code ein und umgehen so effektiv die Multi-Faktor-Authentifizierung nach dem ersten Login.
Diese langlebigen Geheimnisse sind schwer zu rotieren, leicht zu verlieren (Protokolle, Repositories, CI-Pipelines) und ermöglichen Angreifern nach ihrer Kompromittierung dauerhaften Zugriff, ohne dass jemals eine MFA-Prüfung ausgelöst wird.
4. Kann nicht die richtige Art von Zusicherung geben
Die Multi-Faktor-Authentifizierung (MFA) beweist, „dass diese Person tatsächlich die ist, die sie vorgibt zu sein“, aber die KI-Sicherheit muss beweisen, „dass dieser spezifische Agent diesen Code in dieser Umgebung und unter dieser Richtlinie ausführt“.
Die derzeitigen MFA-Faktoren sagen nichts über Codeintegrität, Modellherkunft, Laufzeitkontext oder delegierte Agentenketten aus. Selbst wenn man MFA also voranhängt, fehlt die eigentliche Sicherheit, die KI benötigt.
Was bedeutet Multi-Faktor-Authentifizierung wirklich für KI-Agenten?
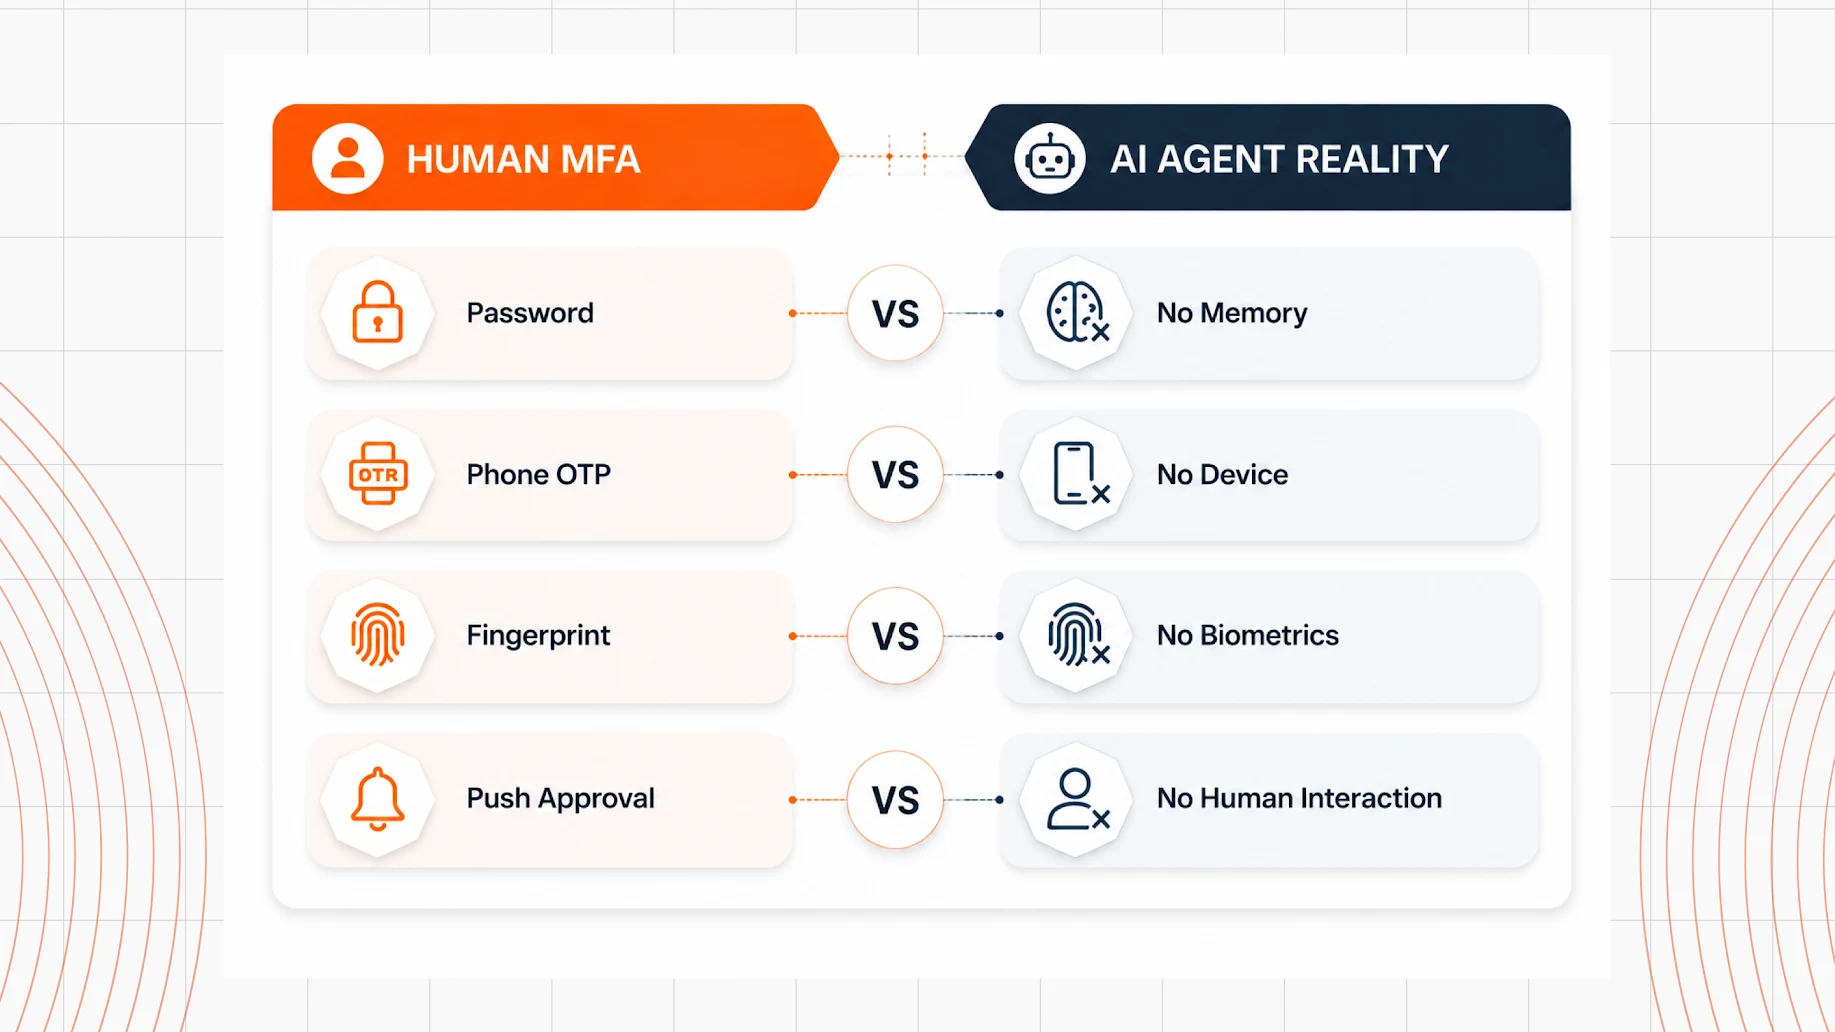
Herkömmliche MFA-Lösungen greifen nahtlos auf menschliche Kognition und physischen Besitz zurück. Sie kennen Ihr Passwort. Sie haben Ihr Smartphone. Ihr Fingerabdruck bestätigt Ihre Identität. Nichts davon lässt sich auf einen KI-Agenten übertragen, der sich weder an Passwörter erinnern kann noch über ein Smartphone oder biometrische Daten verfügt.
Das Grundprinzip der Multi-Faktor-Authentifizierung (MFA), die Identitätsprüfung anhand mehrerer unabhängiger Faktoren, gilt jedoch uneingeschränkt auch für Agenten. Die Faktoren müssen lediglich neu definiert werden.
Die Authentifizierung von KI-Agenten sollte Workload-Identität, Kontextverifizierung, Laufzeitvertrauen, Verhaltensanalyse und menschliche Überwachung in einem mehrschichtigen Sicherheitsmodell vereinen. Bestätigen zwei oder mehr dieser Schichten gleichzeitig die Legitimität, wird dem Agenten die Ausführung gestattet. Weichen die Ergebnisse voneinander ab, wird die Aktion angehalten.
Genau in diese Richtung muss sich moderne MFA-Software entwickeln, wenn die Implementierung agentenbasierter KI in Unternehmen immer weiter verbreitet wird.
Die Identitätsebene ist das nächste Schlachtfeld
In der Geschichte der IT-Sicherheit war der Perimeter lange Zeit die primäre Verteidigungslinie. Mit dem Aufkommen der Cloud, die den Perimeter auflöste, wurde die Identität zur neuen Grenze. Zero-Trust-Architekturen basieren vollständig auf diesem Wandel: Kein Netzwerk vertrauen, jede Identität überprüfen.
Agentenbasierte KI treibt die nächste Evolutionsstufe dieses Musters voran. Mit der zunehmenden Verbreitung von KI in Unternehmen ab 2026 wird die Anzahl der nicht-menschlichen Identitäten in ihren Umgebungen um ein Vielfaches schneller wachsen als die Anzahl der Mitarbeiter. Ein einziger KI-Einsatz in einem Unternehmen kann Dutzende von Agenten umfassen, die jeweils Tausende von authentifizierten Anfragen pro Tag über mehrere Systeme hinweg stellen – und das mit minimaler menschlicher Kontrolle.
Diese Größenordnung macht die Identitätsebene nicht nur wichtig, sondern zur entscheidendsten Sicherheitsebene im modernen Unternehmen. Organisationen, die jetzt in Infrastruktur für Workload-Identität, Verhaltensauthentifizierung und die Steuerung von KI-Agenten investieren, werden einen kumulativen Vorteil erzielen: Jeder neu eingesetzte Agent erbt eine ausgereifte Sicherheitsgrundlage und nicht die Authentifizierungslücken der ersten Generation.
Organisationen, die dies nicht tun, werden sich gezwungen sehen, Sicherheitsmaßnahmen nachträglich in autonome Systeme einzubauen, die sich bereits so weit verbreitet haben, dass sie nicht mehr überprüft werden können. Das ist ein deutlich komplexeres Problem, das sich bereits in Unternehmen abzeichnet, die der schnellen Einführung von KI Vorrang vor einer sorgfältigen Architektur eingeräumt haben.
Häufig gestellte Fragen
Warum versagt die herkömmliche Multi-Faktor-Authentifizierung bei KI-Agenten?
Die traditionelle Multi-Faktor-Authentifizierung (MFA) basierte auf menschlicher Interaktion: Eingabe eines Codes, Bestätigung einer Push-Benachrichtigung oder Scannen biometrischer Daten. KI-Systeme arbeiten autonom und können keine dieser Aktionen ausführen.
Warum sollten KI-Agenten eine eigene Identität haben?
Wenn mehrere Agenten ein Servicekonto oder einen API-Schlüssel gemeinsam nutzen, lässt sich nicht mehr nachvollziehen, welcher Agent welche Aktion ausgeführt hat. Eindeutige, agentenspezifische Identitäten ermöglichen hingegen die Überprüfung des Verhaltens auf Ebene des einzelnen Agenten.
Wie sollte die Authentifizierung für KI-Agenten funktionieren?
Die Authentifizierung von KI-Agenten sollte als mehrschichtiges Modell und nicht als einzelner Prüfpunkt funktionieren. Beginnen Sie mit der Identitätsprüfung der Arbeitslast, gefolgt von Verhaltens- und Kontextanalysen. Nutzen Sie temporäre Token und binden Sie für risikoreiche Aufgaben eine menschliche Autorisierung ein.



Hinterlasse einen Kommentar