
Da ARM-basierte Windows-Geräte in Unternehmensumgebungen immer häufiger eingesetzt werden, nutzen Organisationen diese aufgrund ihrer verbesserten Leistung, Energieeffizienz und Mobilität. Für IT- und Sicherheitsteams stellt sich dadurch jedoch eine wichtige Frage: Können bestehende Authentifizierungsmechanismen ARM-basierte Windows-Geräte genauso effektiv schützen wie herkömmliche x86/x64-Systeme?
Die Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Schutzebene für den Windows-Zugriff. Ihre Wirksamkeit hängt jedoch von der Kompatibilität der Authentifizierungskomponente, der Windows-Version, der Gerätearchitektur und der Bereitstellungsumgebung ab. Dieser Leitfaden erläutert, warum ARM-Kompatibilität wichtig ist und wie Unternehmen Windows-Anmeldung, RDP, privilegierten Zugriff und Offline-Authentifizierung mit einer zentralisierten MFA- Softwarestrategie absichern können.
Was ist Windows auf ARM?
ARM ist eine Prozessorarchitektur, die im Gegensatz zur herkömmlichen x86/x64-Architektur, die in vielen Windows-PCs verwendet wird, auf Effizienz und geringeren Stromverbrauch ausgelegt ist. Windows on ARM bringt das Windows-Betriebssystem auf ARM64-basierte Geräte und bietet so ein vertrautes Windows-Erlebnis mit Vorteilen wie längerer Akkulaufzeit und höherer Energieeffizienz.
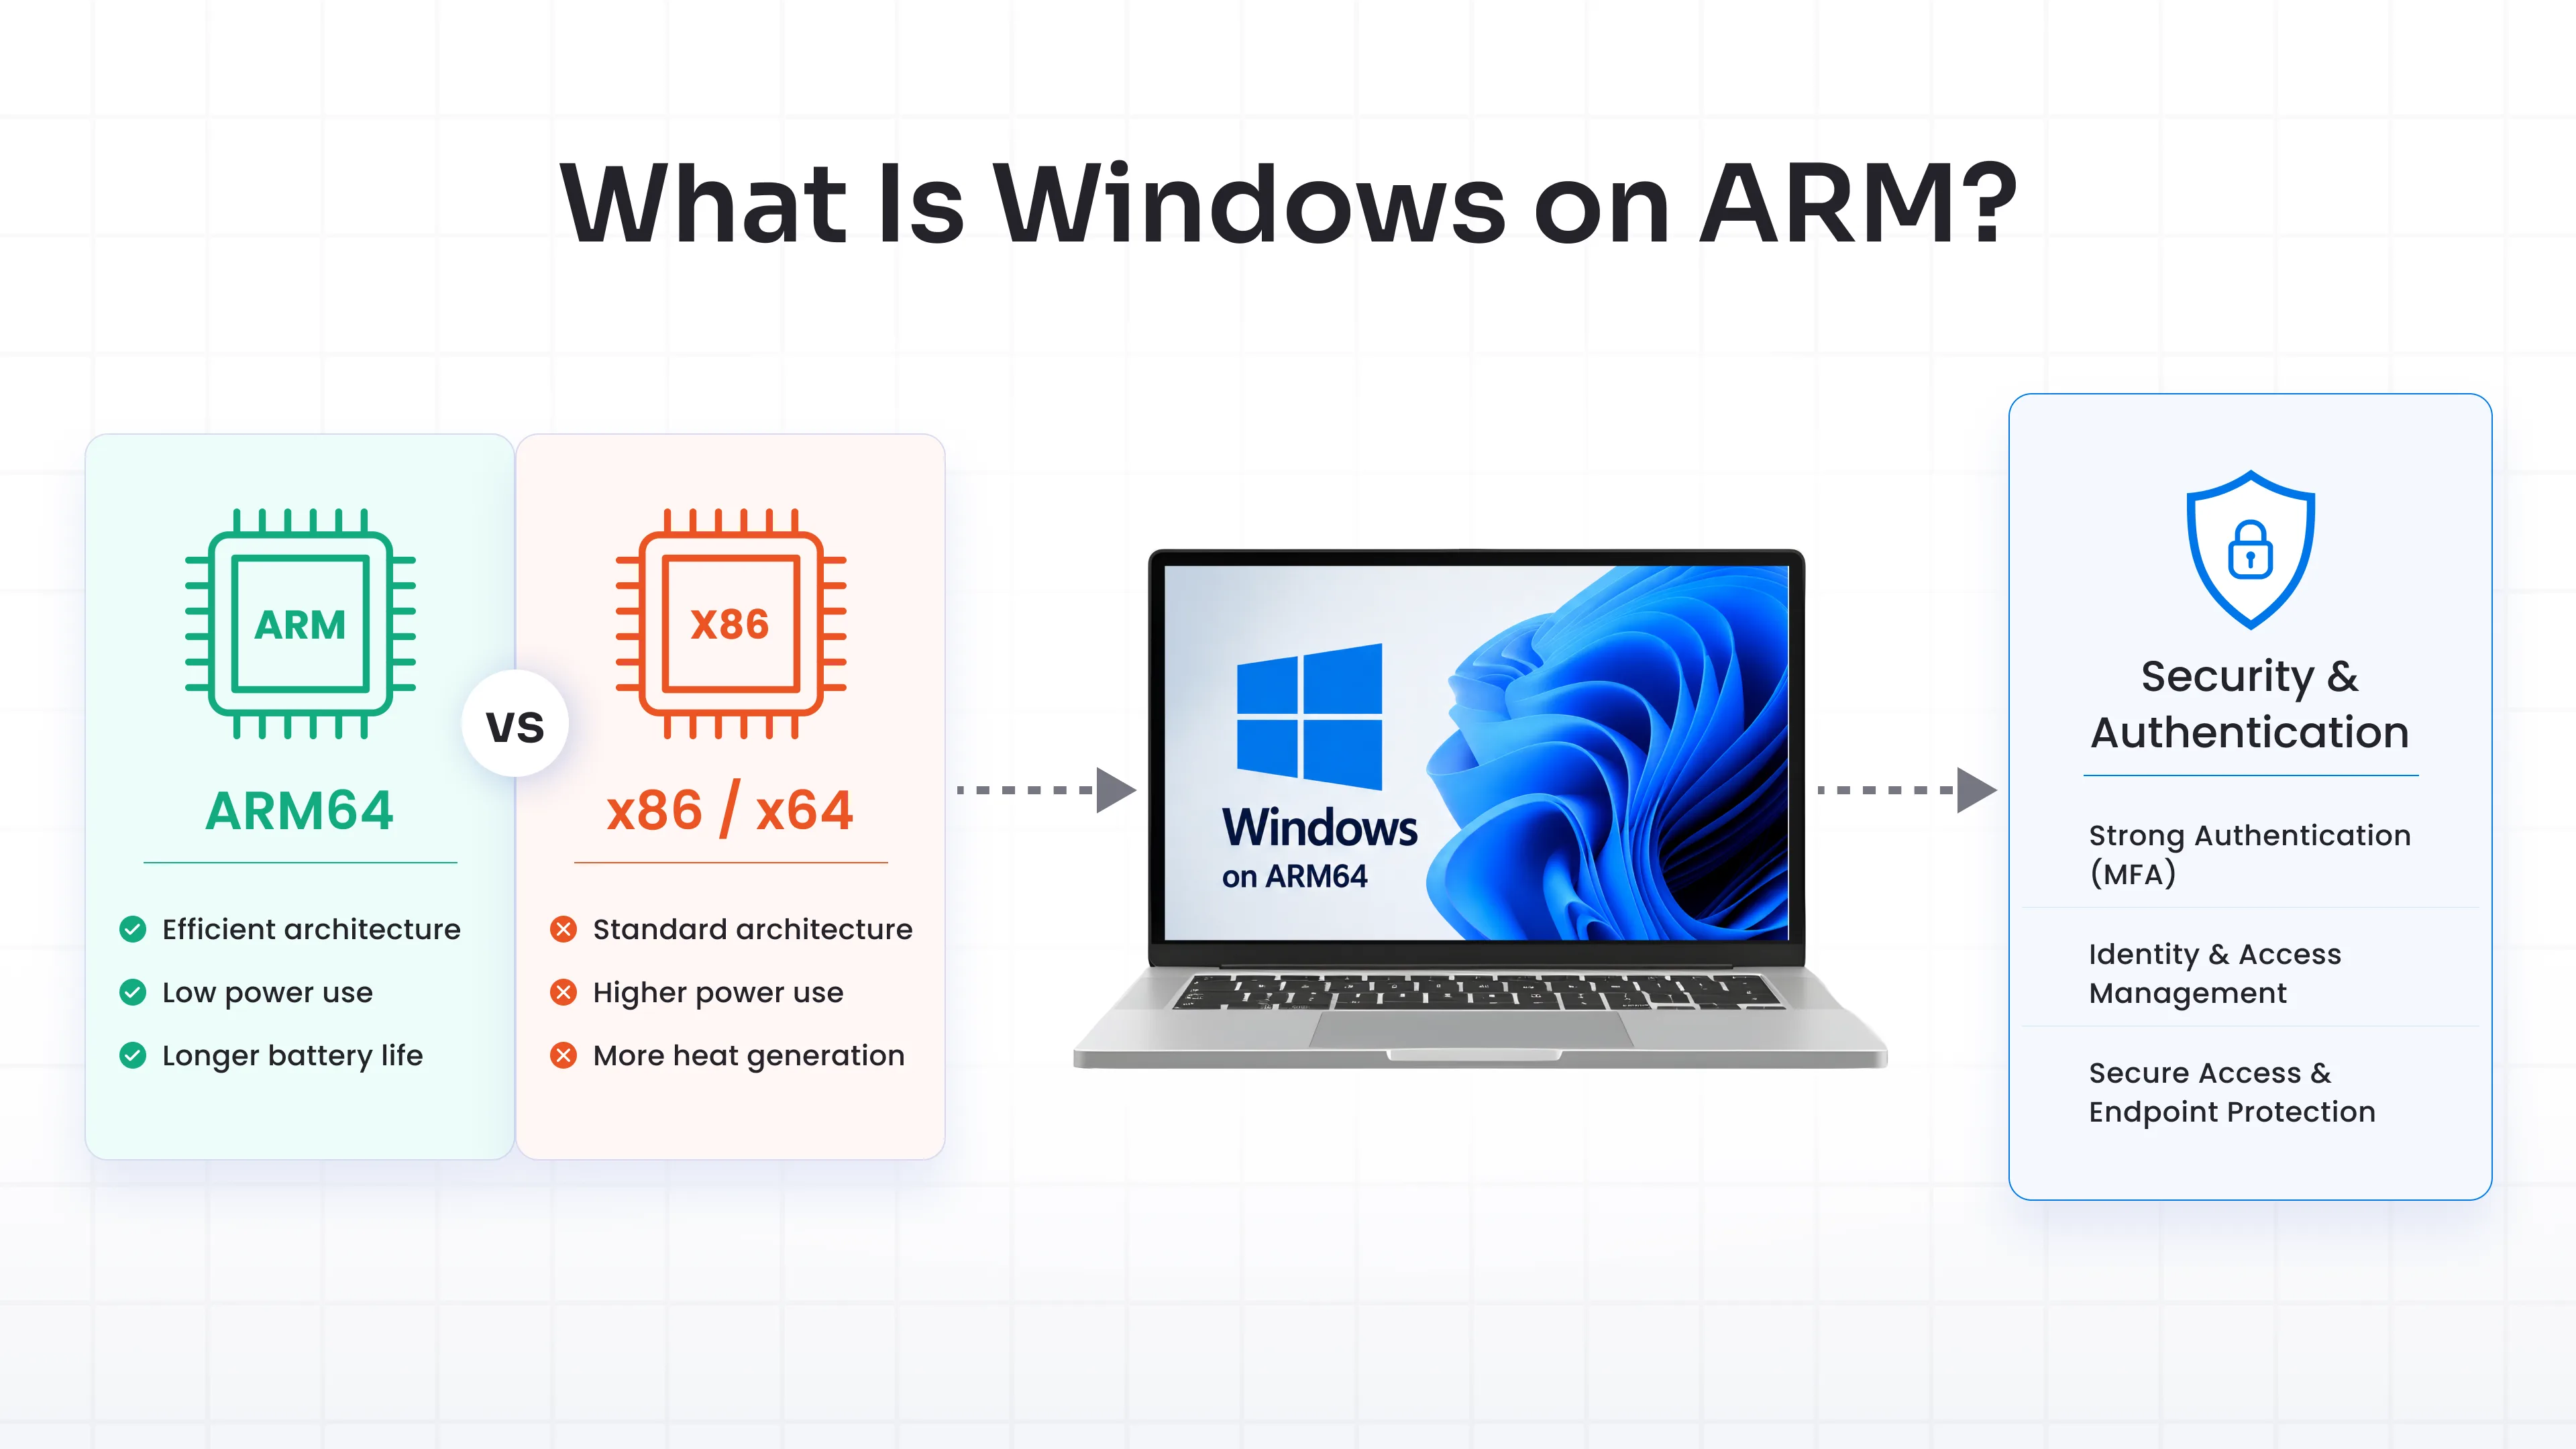
Für IT-Teams ist die zugrundeliegende Architektur jedoch von Bedeutung, da Sicherheitsagenten, Authentifizierungskomponenten und andere Endgerätesoftware spezifische Kompatibilitätsanforderungen haben können. Organisationen, die ARM64-Windows-Geräte einsetzen, sollten daher sicherstellen, dass ihre bestehenden Sicherheits- und MFA-Lösungen die Zielumgebung unterstützen.
Warum ist die MFA-Kompatibilität auf ARM-Geräten wichtig?
Die Multi-Faktor-Authentifizierung (MFA) sollte einen einheitlichen Schutz in der gesamten Windows-Umgebung eines Unternehmens gewährleisten. Können einige Endgeräte nicht dieselben Authentifizierungsmechanismen wie die übrigen Geräte nutzen, müssen Sicherheitsteams möglicherweise unterschiedliche Sicherheitsrichtlinien für verschiedene Gerätearchitekturen pflegen.
Dies kann folgende Auswirkungen haben:
- Windows-Anmeldung
- Domänen- und lokale Kontoauthentifizierung
- Remote Desktop Protocol (RDP)
- Benutzerkontensteuerung (UAC)-Erhöhung
- Administrator- und privilegierter Zugriff
- Fernzugriff für Mitarbeiter
- Offline-Windows-Authentifizierung
Eine zentralisierte MFA-Strategie hilft Unternehmen dabei, Authentifizierungsrichtlinien für Benutzer, Maschinen und Zugriffsszenarien zu standardisieren.
Bei Windows-Bereitstellungen auf ARM-Basis ist daher nicht die Frage entscheidend, ob MFA erforderlich ist. Vielmehr geht es darum, ob die Windows-MFA-Komponente in der ARM64-Umgebung korrekt funktioniert und gleichzeitig die Authentifizierungspfade schützt, auf die sich das Unternehmen verlässt.
Hat ARM Auswirkungen auf die Windows-Multi-Faktor-Authentifizierung?
ARM ändert nichts an der Notwendigkeit von MFA, kann aber die Kompatibilität auf der Windows-Authentifizierungsebene beeinträchtigen . Da Windows MFA auf Komponenten basiert, die mit dem Anmeldeprozess interagieren, sollten IT-Teams sicherstellen, dass MFA-Agent, Windows-Version, Endpunktarchitektur, Authentifizierungsmethode und Bereitstellungsmodell reibungslos zusammenarbeiten.
miniOrange Windows MFA sichert die Windows-Anmeldung und RDP-Verbindungen in lokalen und Domänenumgebungen durch Active Directory- und LDAP-Integration sowie die zentrale Bereitstellung von Gruppenrichtlinien. In ARM64-Umgebungen sollten Unternehmen vor der Produktivsetzung die Kompatibilität mit ihrer spezifischen Windows-Version und Hardwarekonfiguration prüfen.
Wie sichert die Multi-Faktor-Authentifizierung (MFA) Windows ARM-Geräte?
Eine Windows-MFA-Bereitstellung fügt dem bestehenden Windows-Authentifizierungsprozess einen zusätzlichen Identitätsprüfungsschritt hinzu.
Ein typischer Ablauf sieht folgendermaßen aus:
Windows-Anmeldeinformationen → MFA-Herausforderung → Zusätzliche Verifizierung → Zugriff gewährt
Organisationen können die Authentifizierungsmethoden anhand ihrer Sicherheitsanforderungen, Benutzerrollen und bestehenden Identitäts-Workflows auswählen.
miniOrange unterstützt mehrere Authentifizierungsmethoden, darunter Authentifizierungs-Apps, Push-Benachrichtigungen, OTPs, Biometrie, Hardware-Token und WebAuthn/FIDO2-Sicherheitsschlüssel.
Für Organisationen, die auf passwortlose Authentifizierung umsteigen oder eine phishingresistente MFA-Lösung suchen , bietet die FIDO2-Authentifizierung eine stärkere Alternative zum passwortbasierten Zugriff.
Für Nutzer, die eine komfortable, genehmigungsbasierte Benutzererfahrung benötigen, kann eine Push-Benachrichtigungslösung eine schnelle Zwei-Faktor-Verifizierung ermöglichen.
Sichere Windows-Anmeldung, RDP, UAC und Offline-Zugriff
Windows-Unternehmensumgebungen stellen Systeme über mehrere Authentifizierungspfade bereit. Die Multi-Faktor-Authentifizierung (MFA) sollte daher über die anfängliche Desktop-Anmeldung hinausgehen.
Windows-Anmeldung
Schützen Sie lokale und in Domänen eingebundene Windows-Anmeldungen mit Windows MFA und fügen Sie so einen zusätzlichen Authentifizierungsfaktor neben Passwörtern hinzu. miniOrange integriert sich in Active Directory- und LDAP-Umgebungen und unterstützt Unternehmen bei der Stärkung und zentralen Verwaltung der Windows-Authentifizierung.
Remote Desktop Protocol (RDP)
RDP wird häufig von IT-Administratoren, Mitarbeitern im Homeoffice und Infrastrukturteams eingesetzt. Die Integration von MFA in RDP bietet einen zusätzlichen Verifizierungsschritt, bevor Benutzer Zugriff auf entfernte Windows-Ressourcen erhalten.
miniOrange unterstützt MFA für Windows RDP- und Remote-Desktop-Umgebungen, einschließlich unterstützter RD-Gateway-Szenarien.
Benutzerkontensteuerung und privilegierter Zugriff
Administrative Vorgänge können Zugriff auf sensible Systemfunktionen gewähren. miniOrange unterstützt MFA für Benutzerkontensteuerungs-Anfragen (UAC) und hilft Unternehmen so, privilegierten Aktionen eine zusätzliche Authentifizierungsprüfung hinzuzufügen.
Offline-Anmeldung
Windows-Endgeräte haben möglicherweise nicht immer permanenten Zugriff auf den Authentifizierungsserver oder das Internet. Dies kann insbesondere für Mitarbeiter im Homeoffice, Reisende, Außendienstmitarbeiter, eingeschränkte Umgebungen oder bei vorübergehenden Netzwerkausfällen relevant sein.
miniOrange Offline-MFA ermöglicht Benutzern die lokale Authentifizierung mit vordefinierten Methoden wie TOTP, Hardware-Tokens und unterstützten Backup-Mechanismen. Die Erstregistrierung und Konfiguration erfolgen, während das Gerät online ist; die nachfolgende Authentifizierung kann lokal validiert werden, wenn das Gerät offline ist.
Wie lässt sich Windows MFA in ARM-Umgebungen implementieren?
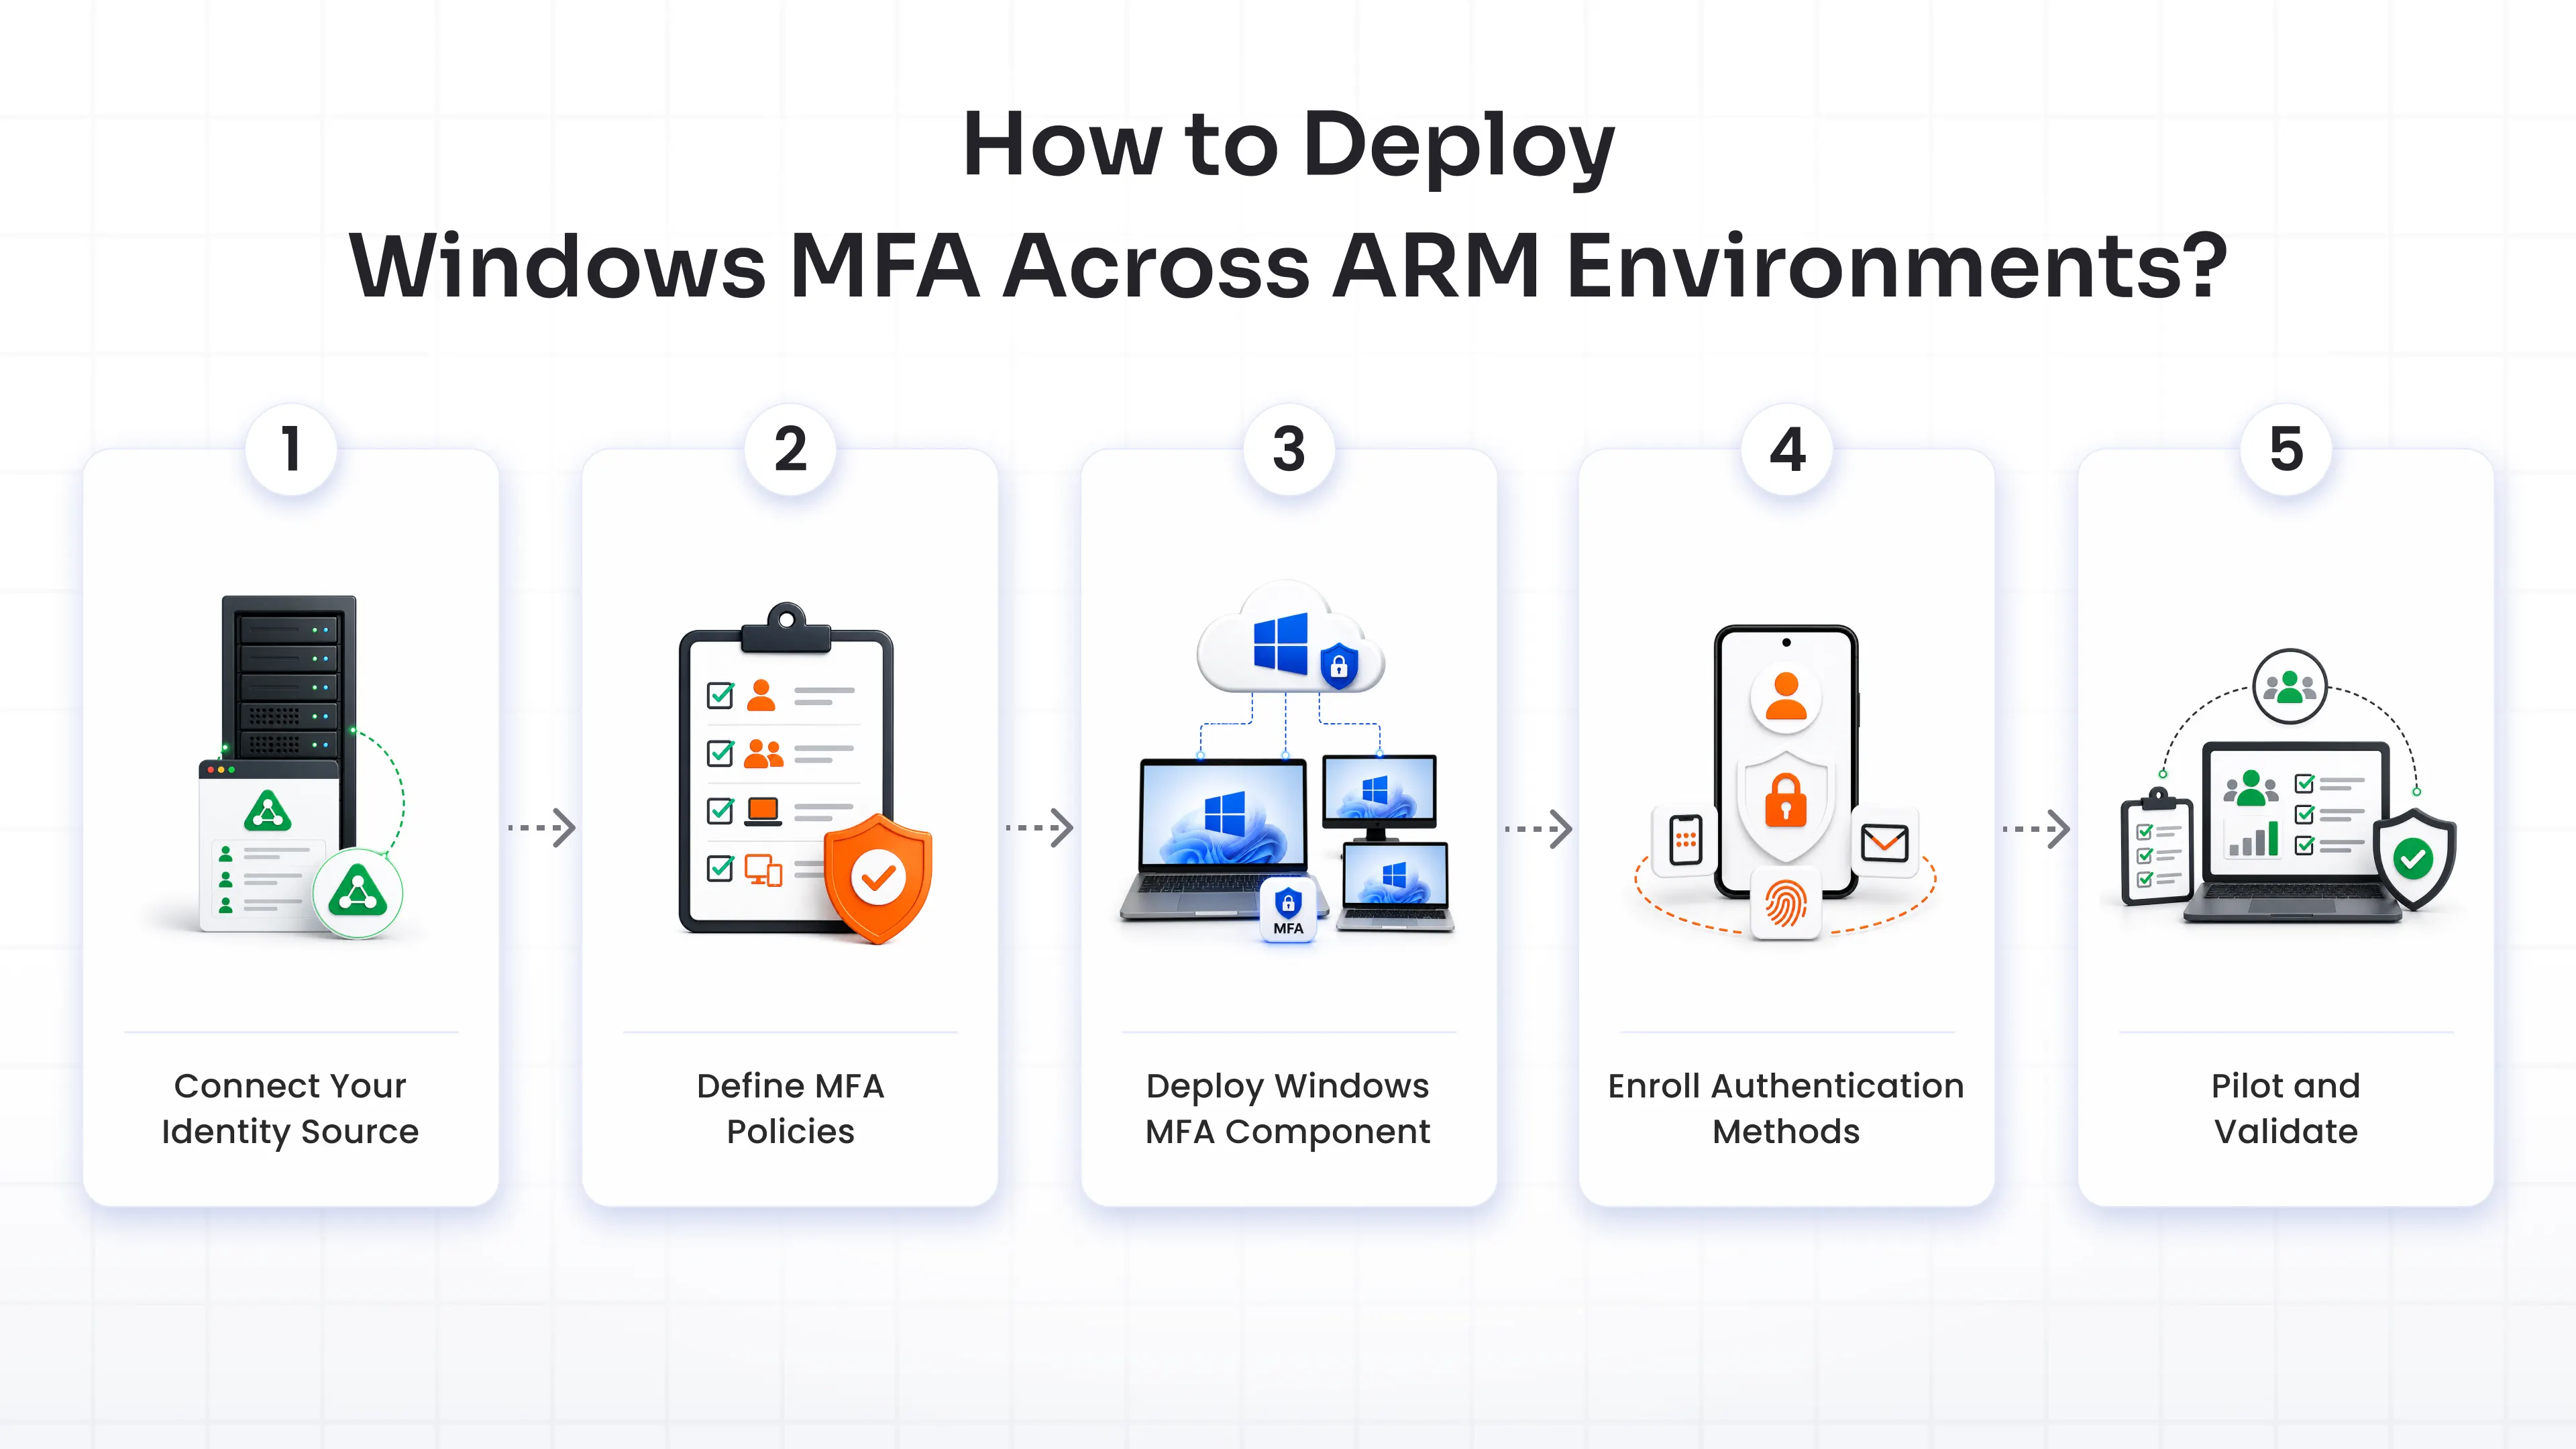
Eine Windows-MFA-Implementierung sollte sich in die bestehenden Identitäts- und Endpunktverwaltungsprozesse der Organisation einfügen.
Schritt 1: Verbinden Sie Ihre Identitätsquelle
Integrieren Sie Ihre bestehende Active Directory- oder LDAP-Umgebung, um Benutzeridentitäten und Authentifizierungsrichtlinien zentral zu verwalten. miniOrange unterstützt die AD/LDAP-Integration für Windows MFA.
Schritt 2: MFA-Richtlinien definieren
Ermitteln Sie, welche Benutzer, Gruppen, Geräte und Authentifizierungsszenarien eine Multi-Faktor-Authentifizierung (MFA) erfordern. Richtlinien können anhand von Organisationsrollen und Zugriffsanforderungen konfiguriert werden.
Schritt 3: Bereitstellung der Windows MFA-Komponente
Stellen Sie die Windows-MFA-Komponente auf den erforderlichen Endpunkten bereit. In verwalteten Windows-Umgebungen können Gruppenrichtlinien Administratoren dabei unterstützen, Konfigurations- und Authentifizierungskomponenten auf mehrere Rechner zu verteilen.
Schritt 4: Authentifizierungsmethoden registrieren
Konfigurieren Sie die für jeden Benutzer oder jede Gruppe geeigneten Authentifizierungsmethoden, z. B. Push-Benachrichtigungen, Authentifizierungs-Apps, FIDO2-Sicherheitsschlüssel, Biometrie oder OTP.
Schritt 5: Pilotierung und Validierung
Vor der unternehmensweiten Bereitstellung sollte der Authentifizierungsablauf auf repräsentativen ARM64-Geräten getestet werden. Validieren Sie Windows-Anmeldung, RDP, UAC und Offline-Szenarien und erweitern Sie die Bereitstellung erst nach Bestätigung der erforderlichen Konfiguration.
Die zentralen Thesen:
- ARM64-Kompatibilität prüfen: Stellen Sie vor der Bereitstellung sicher, dass Ihre Windows MFA-Komponente, Ihre Windows-Version und Ihre Endpunktarchitektur kompatibel sind.
- Schützen Sie jeden Zugangspunkt: Erweitern Sie MFA über die Windows-Anmeldung hinaus auf RDP, UAC, privilegierten Zugriff und Offline-Authentifizierung.
- Zentralisierung der MFA-Verwaltung: Wenden Sie einheitliche Authentifizierungsrichtlinien in ARM64- und gemischten Windows-Umgebungen unter Verwendung Ihrer bestehenden Identitätsinfrastruktur an.
Integrieren Sie Windows MFA in Ihre bestehende Sicherheitsinfrastruktur
Windows MFA sollte nicht zu einer isolierten Sicherheitsmaßnahme werden.
Eine zentralisierte Authentifizierungslösung kann Unternehmen dabei helfen, einheitliche MFA-Richtlinien für Windows-Endpunkte, Fernzugriff, VPNs, Anwendungen und andere Unternehmensressourcen anzuwenden.
miniOrange integriert Windows MFA mit Active Directory und LDAP und unterstützt ein breiteres Spektrum an Authentifizierungsszenarien in der gesamten Unternehmensinfrastruktur. Die Plattform unterstützt außerdem MFA für VPNs, Netzwerkgeräte, ältere Anwendungen und Cloud-Umgebungen.
Dies ermöglicht es Sicherheitsteams, eine einheitliche Authentifizierungsstrategie zu entwickeln, anstatt separate MFA-Tools für einzelne Zugriffspunkte zu verwalten.
Warum miniOrange für Windows MFA wählen?
Für die IT- und Sicherheitsteams von Unternehmen muss Windows MFA ein Gleichgewicht zwischen Sicherheit, Bereitstellungsflexibilität und Benutzerfreundlichkeit bieten.
miniOrange bietet:
- MFA für Windows-Anmeldung und RDP
- Active Directory- und LDAP-Integration
- Gruppenrichtlinienbasierte Bereitstellung
- UAC-MFA-Schutz
- Maschinenbasierte MFA
- Domänenübergreifende Authentifizierung
- Optionen für die passwortlose Authentifizierung
- FIDO2/WebAuthn-Sicherheitsschlüssel
- Push-Benachrichtigungen und Authentifizierungs-Apps
- Offline-MFA
- Anpassbare MFA-Richtlinien
- Zentralisierte Authentifizierungsverwaltung
miniOrange unterstützt außerdem Authentifizierungsmethoden wie Push-Benachrichtigungen, TOTP, RSA MFA, Biometrie, WebAuthn/FIDO2-Sicherheitsschlüssel und Backup-Codes.
Organisationen, die umfassendere Anforderungen an Identität und Zugriff prüfen, können auch die miniOrange-Sicherheitssoftware für zusätzliche Authentifizierungs- und Sicherheitsfunktionen in Betracht ziehen.
Sichern Sie Ihre ARM64-Windows-Umgebung mit MFA
Da ARM-basierte Windows-Geräte in Unternehmensumgebungen immer häufiger anzutreffen sind, benötigen Organisationen einen durchgängigen Schutz für jede Windows-Anmeldung, Remote-Sitzung und privilegierte Operation. Eine leistungsstarke Windows-MFA-Strategie kombiniert Architekturkompatibilität, zentralisierte Identitätsverwaltung, flexible Authentifizierung, Schutz des Fernzugriffs und Offline-Authentifizierung.
Egal ob Sie ARM64- oder gemischte Windows-Umgebungen verwalten, miniOrange unterstützt Sie bei der zentralen Verwaltung der Multi-Faktor-Authentifizierung (MFA) für Windows-Anmeldung, RDP und andere Unternehmenszugriffspunkte. Im MFA-Datenblatt finden Sie weitere Informationen oder vereinbaren Sie eine Demo , um Ihre Anforderungen an die Windows-MFA zu besprechen.
Häufig gestellte Fragen
Funktioniert Windows MFA auf ARM64-Geräten?
Die Multi-Faktor-Authentifizierung (MFA) kann die Windows-Authentifizierung auf ARM-basierten Geräten absichern, die Kompatibilität hängt jedoch von der jeweiligen Windows-MFA-Komponente, der Windows-Version, der Endpunktarchitektur und der Bereitstellungskonfiguration ab. Unternehmen sollten die ARM64-Kompatibilität vor der Produktivsetzung überprüfen.
Kann ich MFA für Windows RDP verwenden?
Ja. miniOrange unterstützt MFA für Windows Logon und RDP, einschließlich unterstützter Remote-Desktop- und RD-Gateway-Szenarien.
Funktioniert die Windows-Multi-Faktor-Authentifizierung auch ohne Internetverbindung?
Ja. miniOrange unterstützt Offline-MFA für Windows mit vorregistrierten Authentifizierungsmethoden wie TOTP und Hardware-Tokens, wobei die Authentifizierungsdaten zur Offline-Validierung lokal gespeichert werden.
Kann ich FIDO2 für die Windows-Multi-Faktor-Authentifizierung verwenden?
miniOrange unterstützt passwortlose Authentifizierungsoptionen einschließlich FIDO2/WebAuthn-Sicherheitsschlüsseln für unterstützte Windows MFA-Bereitstellungen.
Kann ich Windows MFA auf mehreren Rechnern bereitstellen?
Ja. Gruppenrichtlinien können verwendet werden, um die Windows-MFA-Konfiguration in verwalteten Windows-Umgebungen bereitzustellen.
Kann die Multi-Faktor-Authentifizierung (MFA) auf Administratoren oder bestimmte Benutzergruppen angewendet werden?
Ja. miniOrange unterstützt anpassbare MFA-Richtlinien, die auf Benutzer, Gruppen, Rollen, Geräte und Authentifizierungsszenarien zugeschnitten werden können.



Hinterlasse einen Kommentar