
Was sind Zero Standing Privileges (ZSP)?
Zero Standing Privileges (ZSP) ist ein Sicherheitsprinzip, bei dem menschliche oder maschinelle Identitäten und Konten standardmäßig keine permanenten, privilegierten Zugriffsrechte besitzen. Stattdessen werden Berechtigungen nur bei Bedarf, für einen bestimmten Zweck und für einen festgelegten Zeitraum gewährt und anschließend automatisch widerrufen. ZSP ist im Wesentlichen eine Weiterentwicklung des Just-in-Time-Privileged-Access-Management-Systems und geht noch einen Schritt weiter, um das Prinzip der minimalen Berechtigungen vollständig zu realisieren.
Ein typisches Beispiel für ZSP ist der Unterschied zwischen dem Besitz eines Generalschlüssels für alle Räume eines Gebäudes zu jeder Zeit und der Notwendigkeit, einen bestimmten Raumschlüssel anzufordern, ihn zu benutzen und ihn anschließend sofort zurückzugeben.
Warum ist die Berechtigung zum Stehen ohne Reservierung wichtig?
Viele Organisationen arbeiten mit der Praxis, einzelnen Benutzern für jedes System dauerhafte Zugriffsrechte zuzuweisen. Diese permanenten Zugriffsrechte können zu Insiderbedrohungen und Datenschutzverletzungen führen.
ZSP stellt sicher, dass autorisierte Zugriffe niemals im Voraus zugewiesen, sondern automatisch für spezifische Aufgaben und nur für die erforderliche Dauer vergeben werden. Dieser Ansatz reduziert die Angriffsfläche erheblich, indem er die Möglichkeiten für Privilegienmissbrauch einschränkt. Durch die Gewährleistung sicherer und kurzlebiger Berechtigungen trägt ZSP dazu bei, die Anhäufung von Zugriffsrechten zu verhindern, die zu Datenschutzverletzungen, unberechtigtem Datenzugriff und anderen Sicherheitsverstößen führen könnte. Dieser Ansatz stärkt Sicherheitsprotokolle und unterstützt die Einhaltung von Vorschriften durch die Durchsetzung strenger Zugriffskontrollstandards.
Risiken von Dauerprivilegien
- Risiko übermäßigen Zugriffs: Dauerhafte Berechtigungen ermöglichen einen kontinuierlichen, unüberwachten Zugriff auf IT-Ressourcen und machen diese angreifbar, wenn Zugangsdaten kompromittiert werden. Dadurch erhalten Angreifer uneingeschränkten Zugang zum System.
- Sicherheitsprobleme bei permanentem Zugriff: Die Notwendigkeit, ständig zu überwachen, wer worauf Zugriff hat, insbesondere in wachsenden IT-Umgebungen mit Fernarbeit, erfordert ein erhebliches laufendes Management und kann zu Sicherheitslücken führen.
- Erhöhtes Risiko seitlicher Bewegungen: Trotz bestehender Berechtigungen können Angreifer kompromittierte Zugangsdaten nutzen, um sich lateral im Netzwerk zu bewegen, auf sensible Bereiche zuzugreifen und ihre Berechtigungen auszuweiten, wodurch der potenzielle Schaden eines Sicherheitsvorfalls verstärkt wird.
- Ressourcenverlust im Zugriffsmanagement: Die kontinuierliche Bereitstellung und der Entzug von Zugriffsrechten für neue oder ausscheidende Mitarbeiter können die Ressourcen einer Organisation überlasten und die Wahrscheinlichkeit von Fehlern erhöhen, die zu Sicherheitsverletzungen führen können.
- Unzulänglichkeit traditioneller PAM-Lösungen: Herkömmliche Privileged Access Management-Lösungen versagen oft darin, Sicherheitslücken durch kompromittierte Zugangsdaten ausreichend zu verhindern. Dies unterstreicht die Notwendigkeit eines Zero Standing Privileges-Ansatzes, um den Zugriff auf Ressourcen strikt nach Bedarf zu beschränken.
Was ist ein Just-in-Time-Zugriffsmodell?
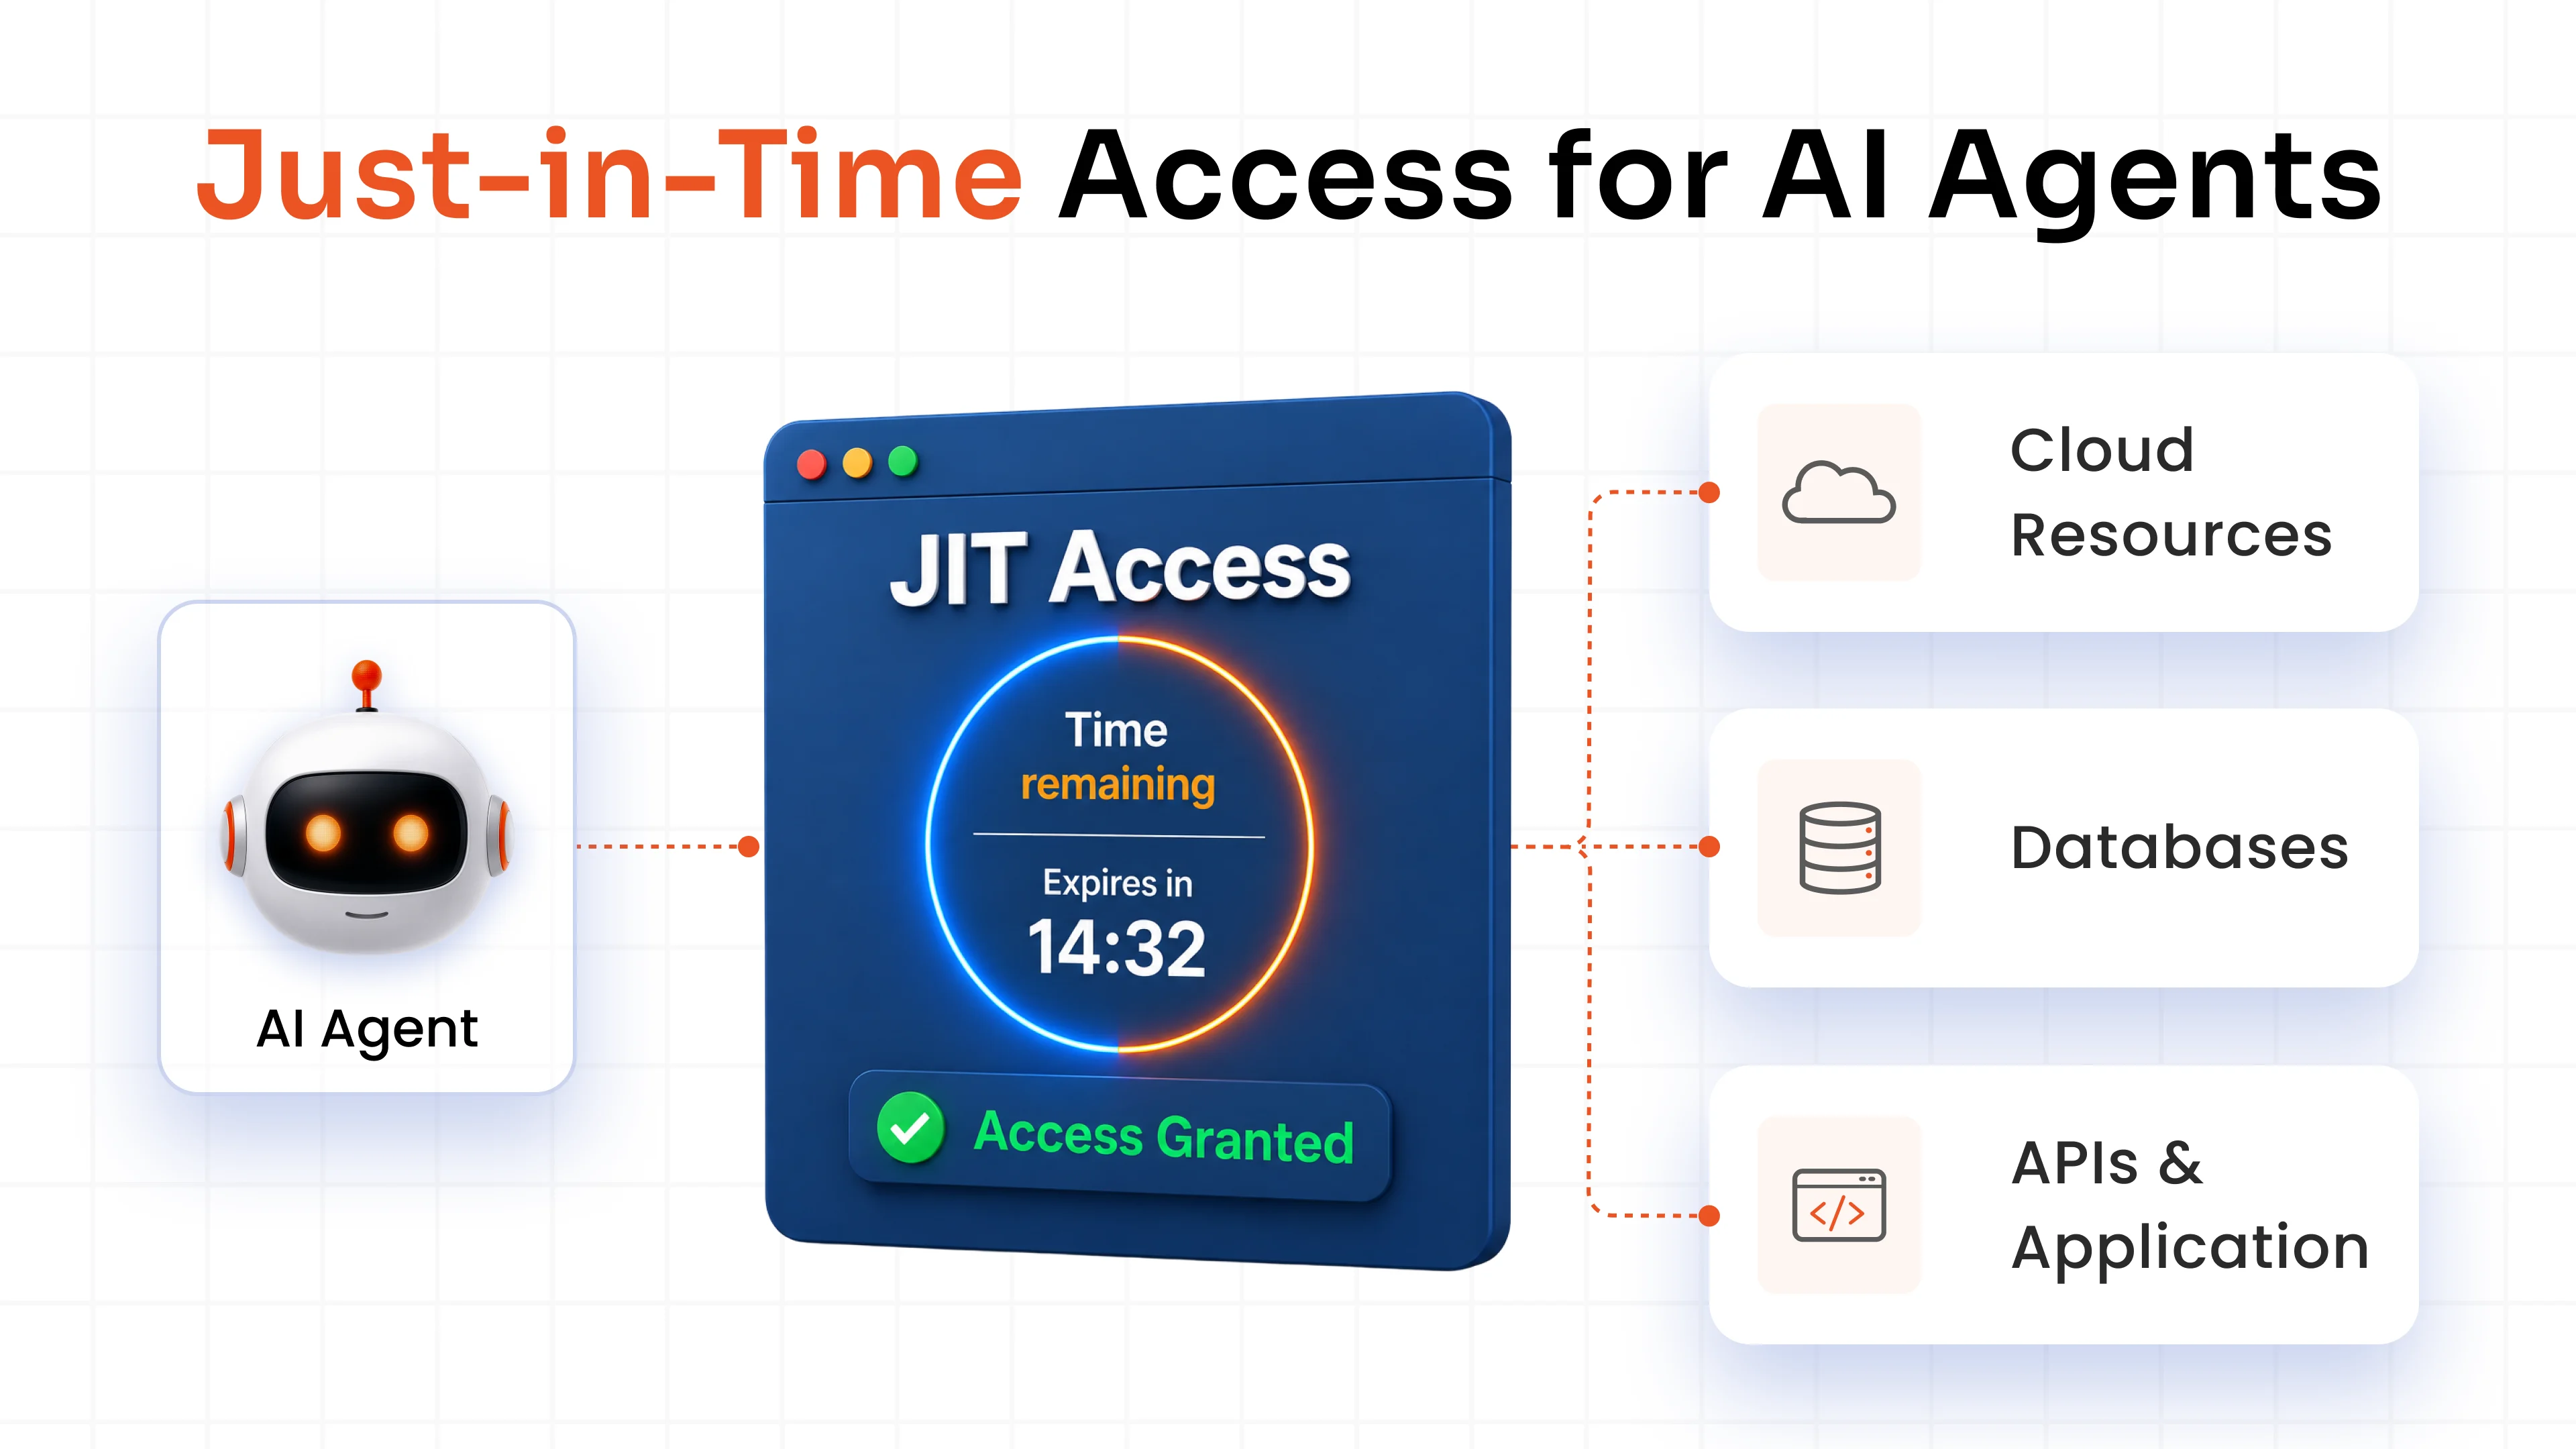
Das Just-in-Time-Zugriffsmodell (JIT) ist eine Echtzeitstrategie für das Privileged Access Management (PAM) , die die Aktivierung von Berechtigungen auf die exakt benötigten Momente beschränkt. Anstatt permanenten Zugriff zu gewähren, setzt JIT zeitbasierte Beschränkungen durch, die auf Verhaltens- und Kontextparametern basieren. Berechtigungen werden bei Bedarf aktiviert und erlöschen sofort nach Erfüllung dieses Bedarfs.
So funktioniert der JIT-Zugriff
PAM-Programme implementieren den JIT-Zugriff über drei primäre Mechanismen:
- JIT-Gruppenmitgliedschaft: Ein Benutzer wird für die Dauer einer Aufgabe vorübergehend einer privilegierten Gruppe hinzugefügt und anschließend automatisch wieder entfernt.
- JIT-Kontoerstellung: Ein privilegiertes Konto oder eine privilegierte Rolle wird bei Bedarf für eine bestimmte Anfrage erstellt und anschließend wieder gelöscht.
- Aktivierung des JIT-Kontos: Für einen Benutzer wird vorübergehend ein bestehendes Administratorkonto aktiviert und nach Abschluss der Aufgabe wieder deaktiviert.
Die Implementierung eines JIT-Modells verändert die Art und Weise, wie administrative Berechtigungen verwaltet werden. In einer Standardumgebung hätte ein Administrator beispielsweise rund um die Uhr, 7 Tage die Woche, also insgesamt 168 Stunden, kontinuierlichen Zugriff.
Mit JIT könnte dieser Zugriff jedoch je nach spezifischen Aufgaben und betrieblichen Anforderungen auf nur wenige Stunden oder sogar Minuten pro Woche beschränkt werden. Diese Reduzierung stellt sicher, dass Zugriffsrechte dynamisch und nur bei Bedarf gewährt werden.
Zero Trust vs. Least Privilege?
Zero Trust und das Prinzip der minimalen Berechtigungen sind zwei grundlegende Konzepte der Cybersicherheit, die sich auf die Minimierung von Zugriffsrisiken konzentrieren, sich aber in ihrem Ansatz und ihrer Schwerpunktsetzung unterscheiden.
Zero Trust basiert auf dem Prinzip „Vertrauen ist gut, Kontrolle ist besser“. Das bedeutet, dass es weder innerhalb noch außerhalb seines Netzwerks automatisch vertraut. Stattdessen erfordert Zero Trust die Überprüfung jeder Zugriffsanfrage, unabhängig von deren Ursprung oder der aufgerufenen Ressource. Es beinhaltet kontinuierliche Authentifizierungs- und Autorisierungsprüfungen, um die Sicherheit während der gesamten Sitzung zu gewährleisten, nicht nur am Zugriffspunkt.
Das Prinzip der minimalen Berechtigungen hingegen beschränkt die Zugriffsrechte der Benutzer auf das unbedingt Notwendige zur Erfüllung ihrer Aufgaben. Es zielt darauf ab, den potenziellen Schaden bei einer Kompromittierung eines Kontos zu minimieren. Durch die Gewährung des minimal erforderlichen Zugriffs werden das Risiko und die Auswirkungen einer Sicherheitsverletzung reduziert.
Während Zero Trust einen umfassenderen, ganzheitlicheren Ansatz für Netzwerksicherheit darstellt, der den Sicherheitsstatus von Ressourcen und Benutzerzugriffen kontinuierlich hinterfragt, konzentriert sich das Prinzip der minimalen Berechtigungen spezifischer darauf, sicherzustellen, dass Benutzer nicht mehr Zugriff haben als nötig. Beide Ansätze zielen darauf ab, die Sicherheit durch Zugriffskontrolle basierend auf Benutzeridentität und Kontext zu verbessern, wenden ihre Prinzipien jedoch auf leicht unterschiedliche Weise an, um digitale Umgebungen zu schützen.
Wie implementiert man Zero Standing Privileges?
Die Implementierung von ZSP ist ein kontinuierlicher Prozess, keine einmalige Einrichtung. Unternehmen müssen strukturierte Arbeitsabläufe entwickeln, strenge Zugriffskontrollen durchsetzen und die richtigen Tools integrieren, um eine echte ZSP-Strategie zu erreichen.
- Zeitkontrolle, Berechtigungen und Genehmigungen (TEA) Definieren Sie die Zugriffsdauer, die erteilten Berechtigungen und den Genehmigungsprozess. Die Sitzungsdauer sollte sich nach der jeweiligen Aufgabe richten und keine festen Zeiträume darstellen. Genehmigungen sollten über bereits genutzte Tools wie Slack oder ServiceNow automatisiert werden, um Arbeitsablaufunterbrechungen zu vermeiden.
- Erstellen Sie einen Just-in-Time-Zugriffsworkflow Jede Zugriffsanfrage sollte protokolliert, anhand von Richtlinien ausgewertet und automatisch bereitgestellt werden, ohne dass ein manueller Administratoreingriff erforderlich ist. Eine zuverlässige JIT-Lösung wie miniOrange JIT-Zugriffsverwaltung ist das operative Rückgrat jeder ZSP-Implementierung.
- Verwenden Sie attributbasierte oder rollenbasierte Zugriffskontrollen. Entwerfen Sie Richtlinien, die automatisch Zugriff gewähren, wenn ein Benutzer definierte Kriterien wie Rolle, Geräteposition, Standort usw. erfüllt. Dies reduziert manuelle Engpässe und gewährleistet konsistente und nachvollziehbare Zugriffsentscheidungen.
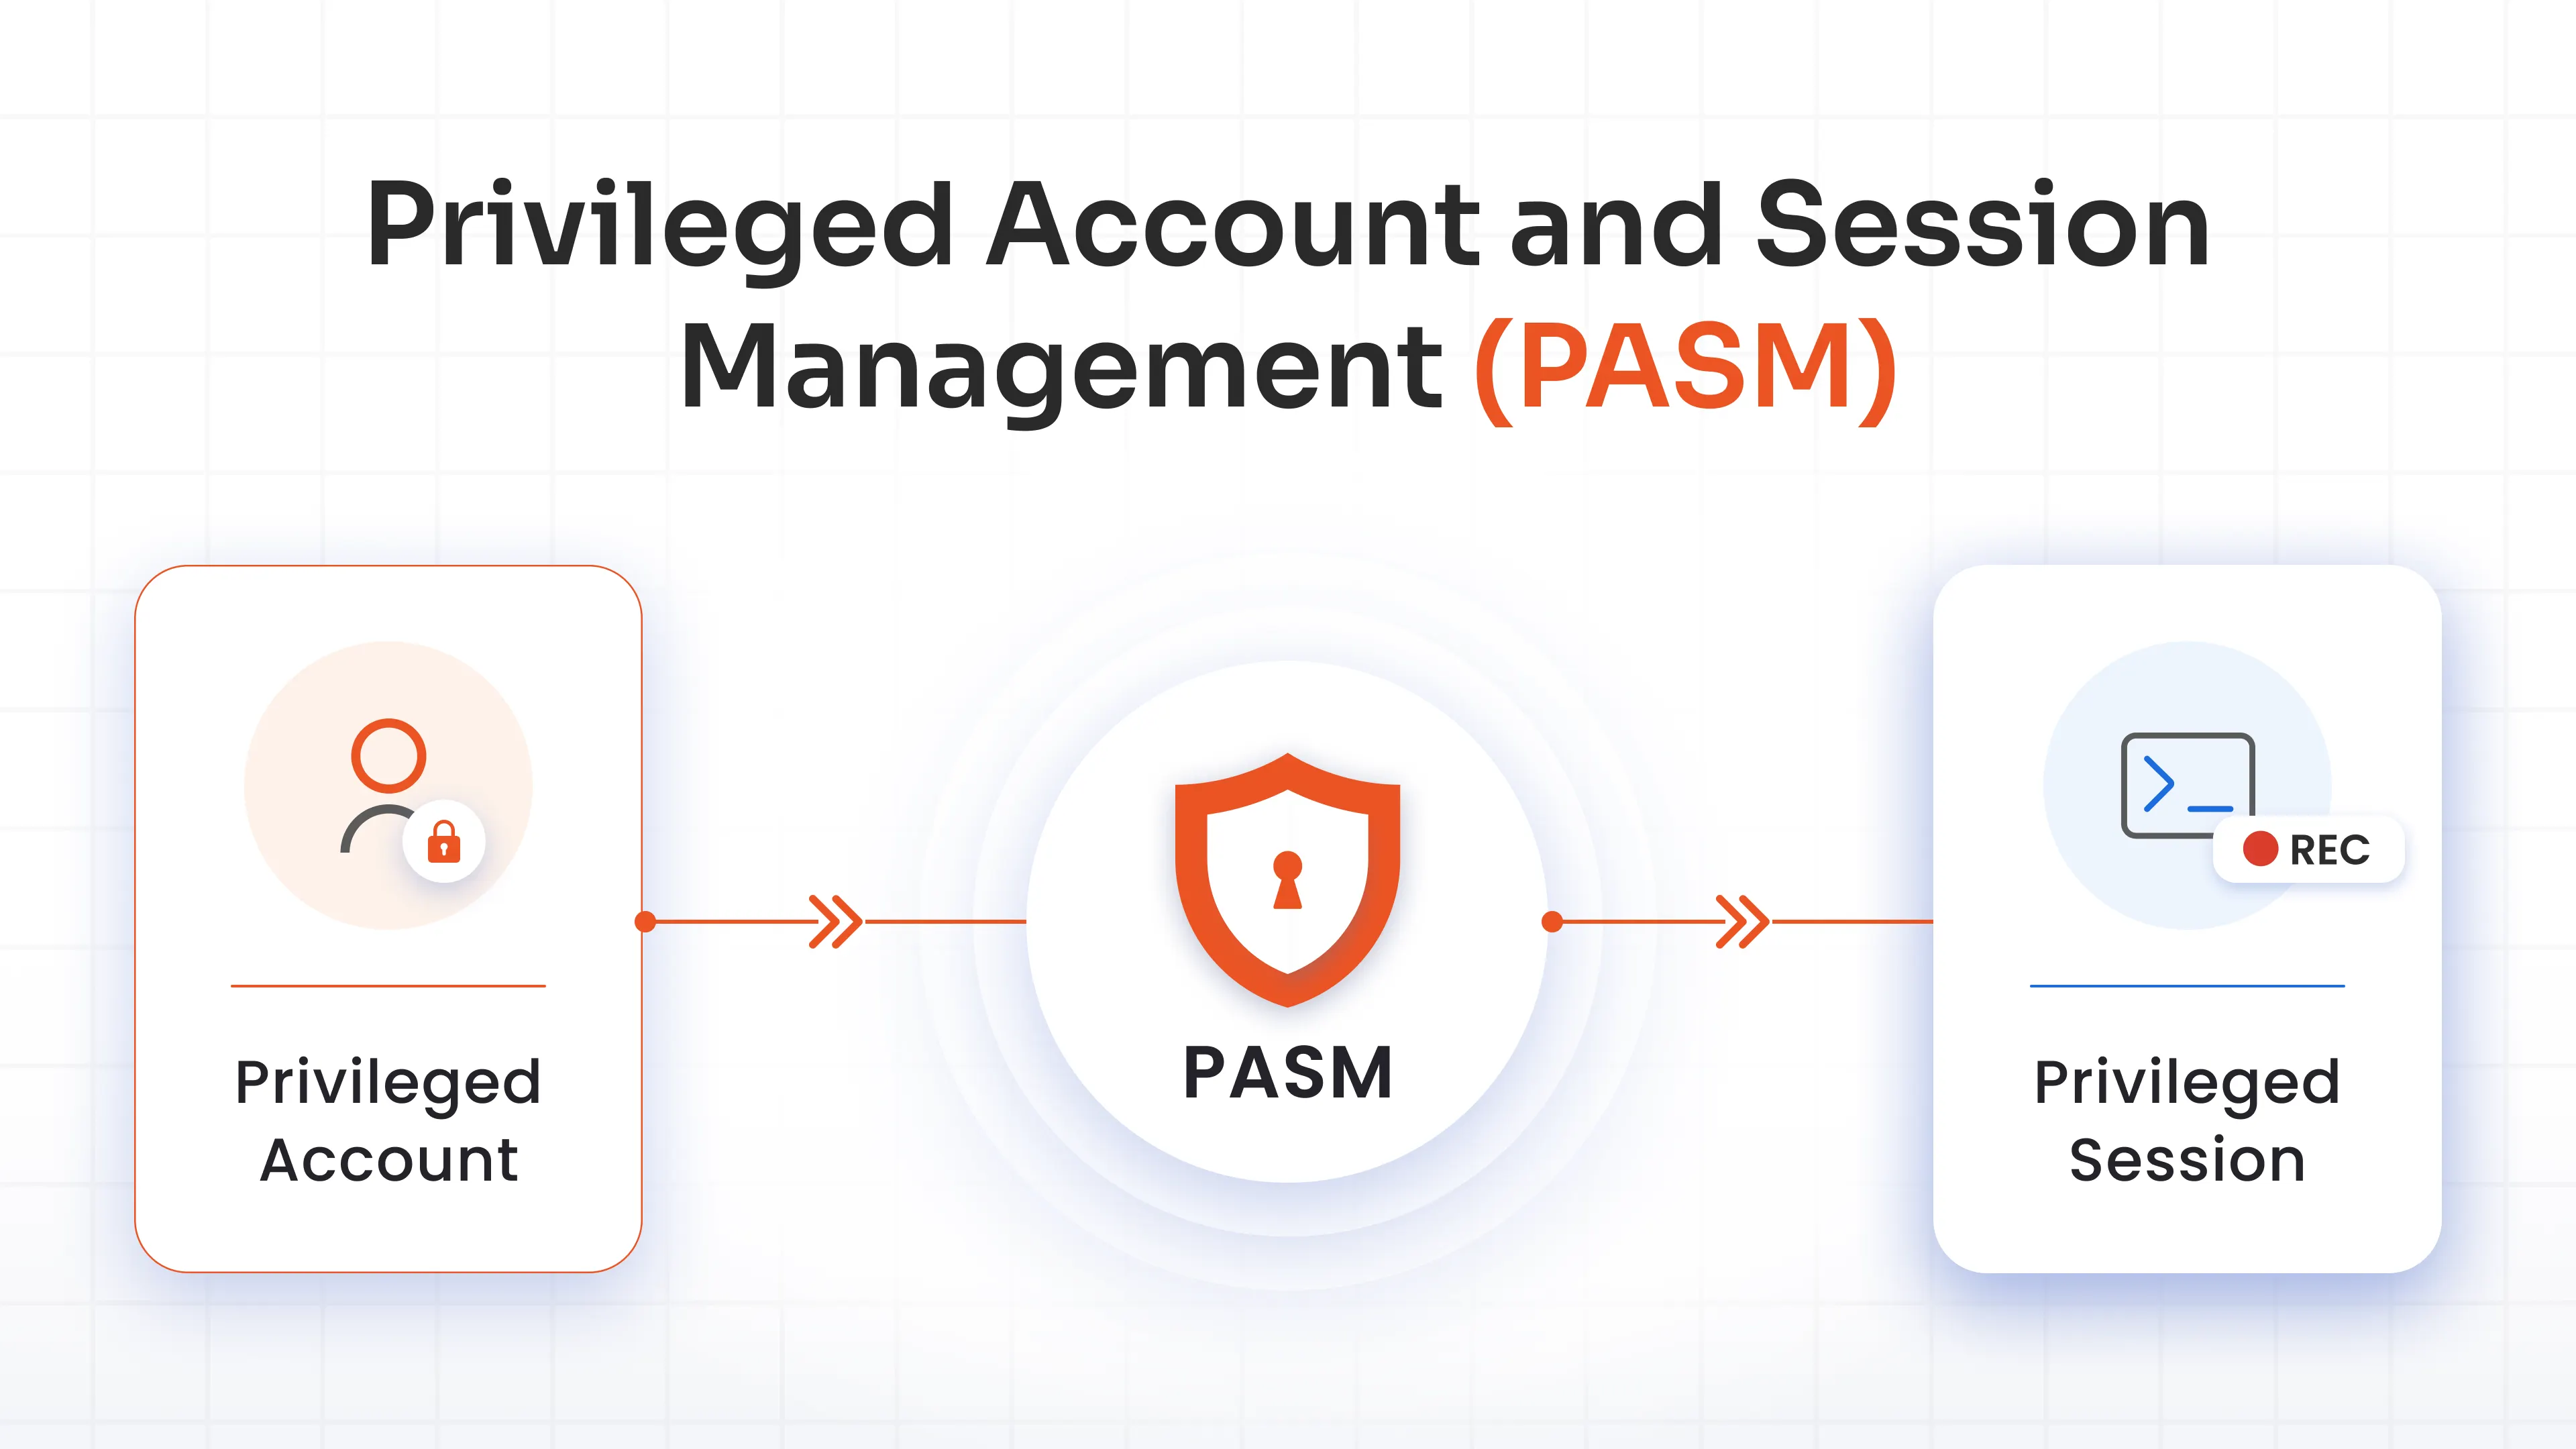
- Statische Anmeldeinformationen eliminieren Ersetzen Sie langlebige, permanente Anmeldeinformationen durch kurzlebige Geheimnisse, die nach jeder Sitzung ablaufen. Speichern und rotieren Sie gemeinsam genutzte Zugangsdaten. privilegiertes Konto Zugangsdaten werden in einem geheimen Tresor gespeichert, um das Risiko einer Kompromittierung der Zugangsdaten zu minimieren.
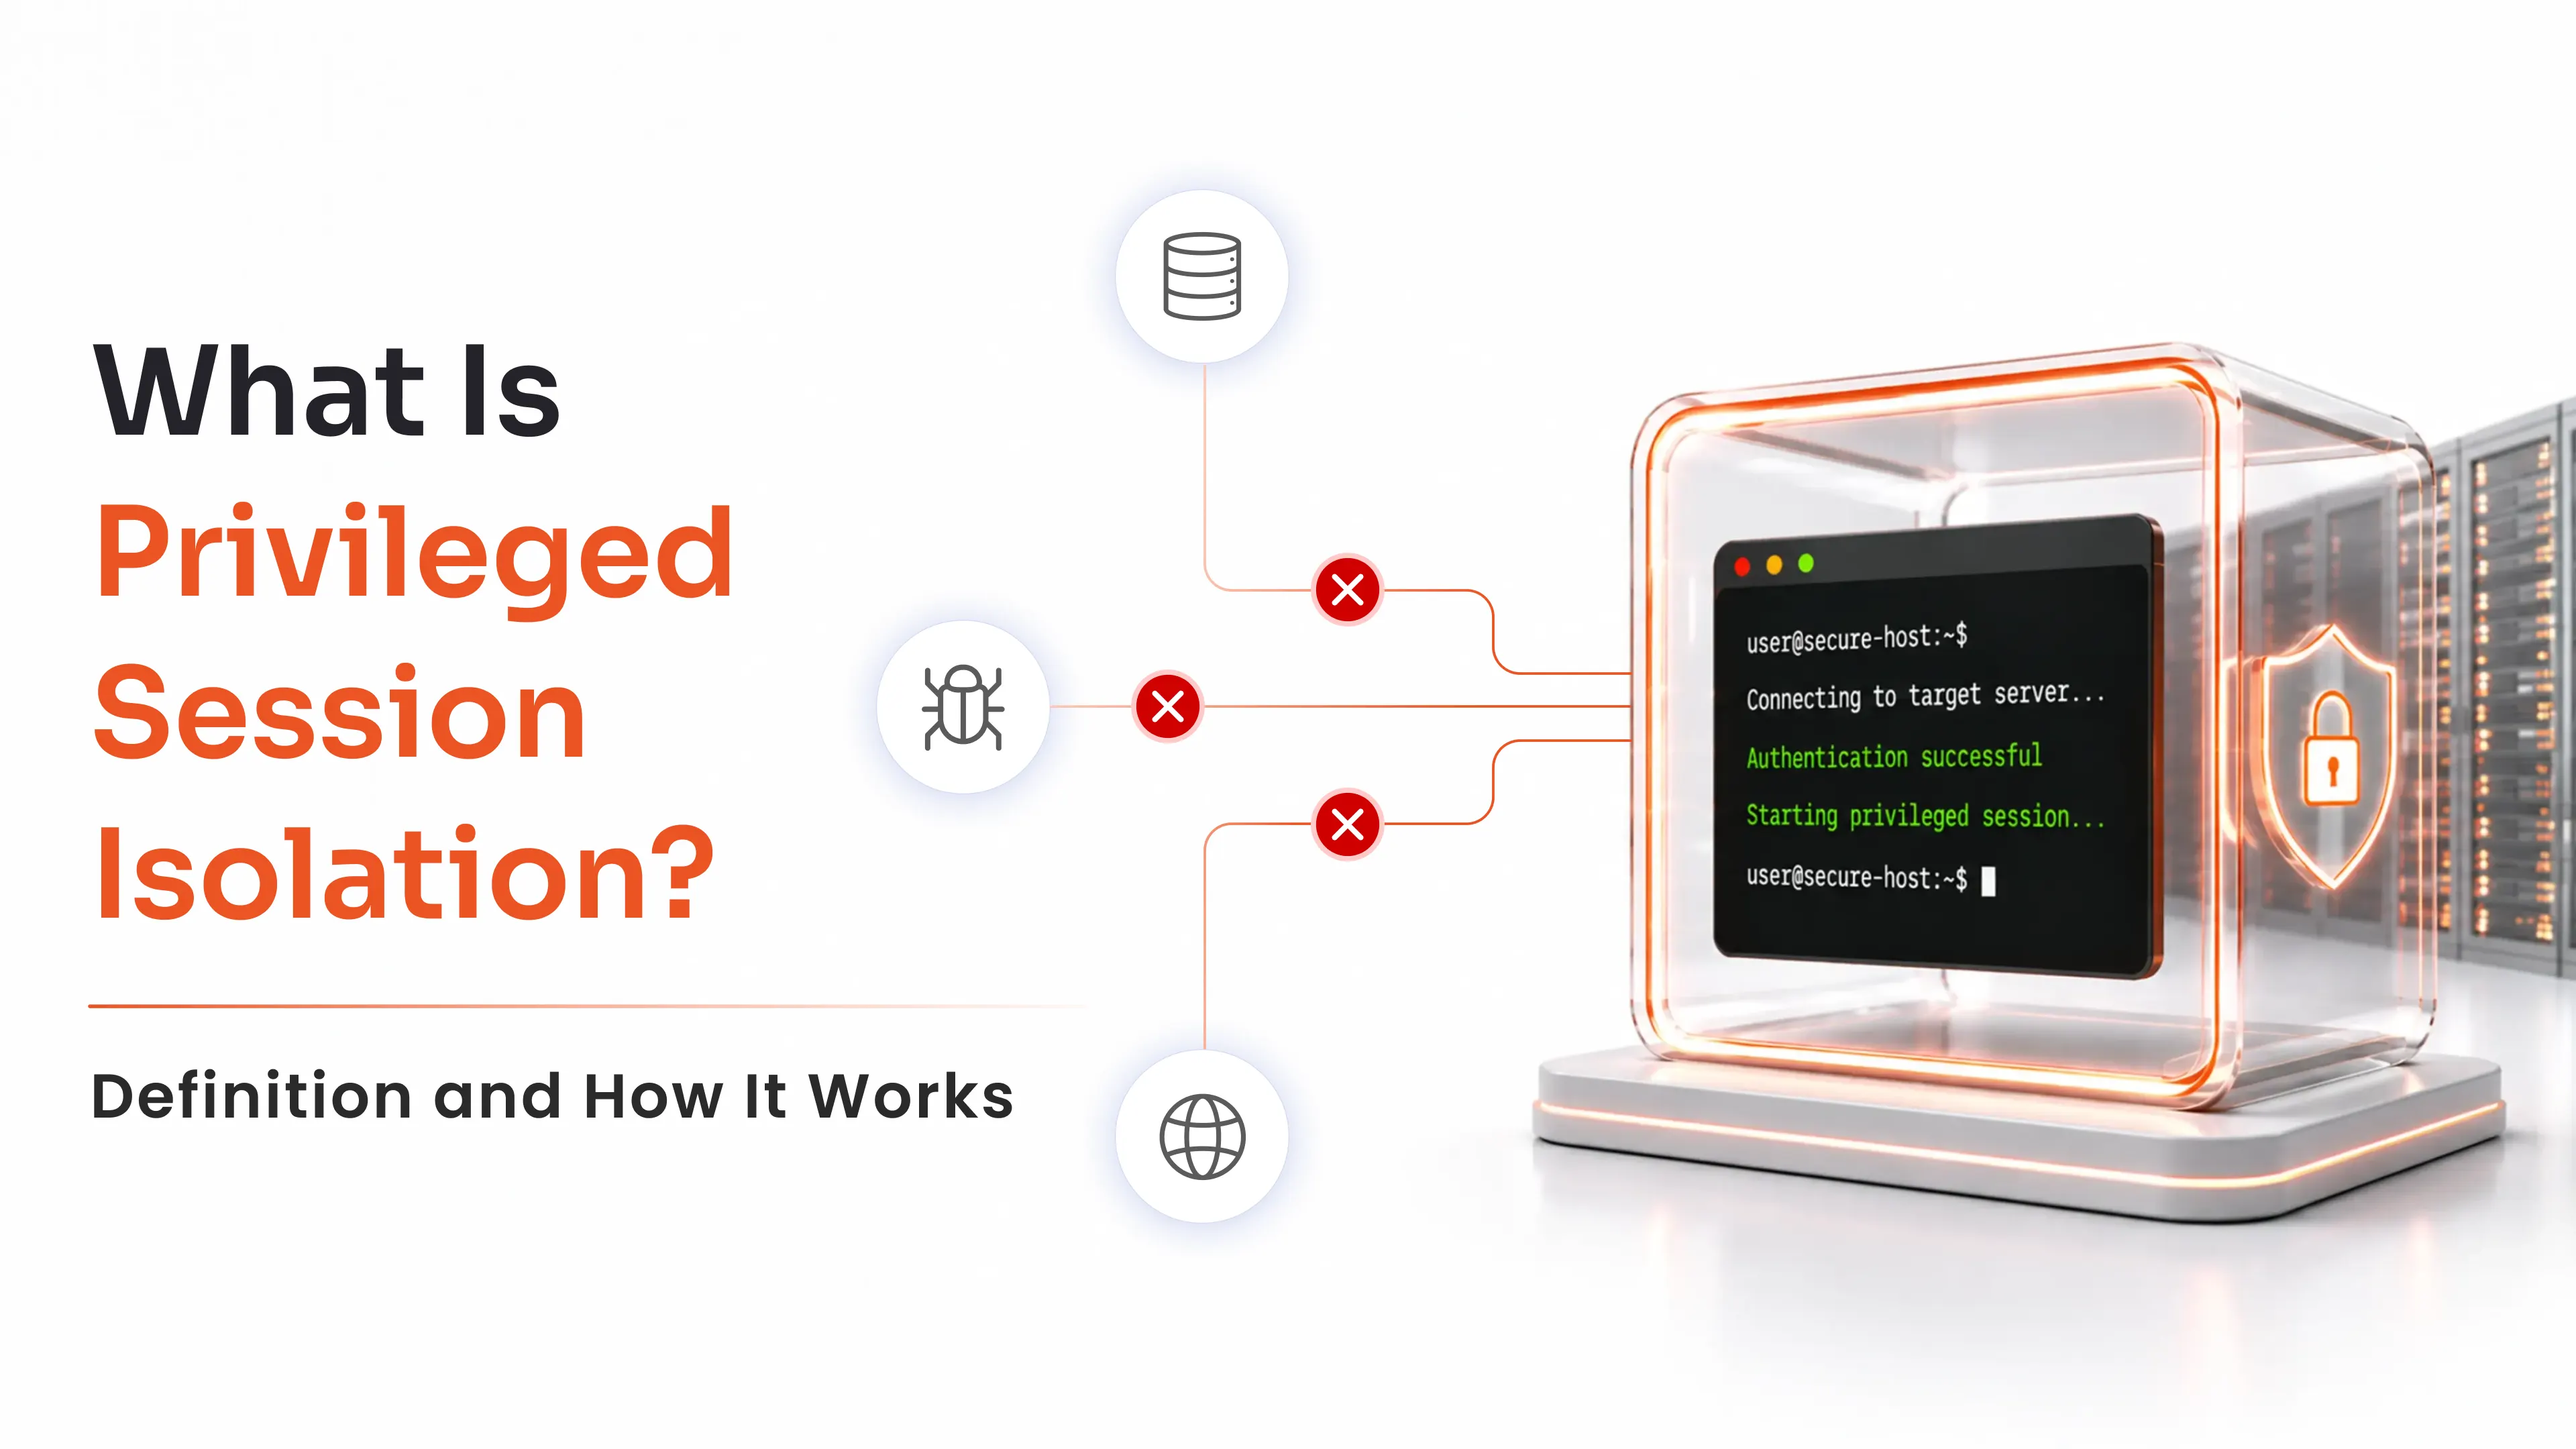
- Überwachen, protokollieren und prüfen Sie jeden Zugriff Protokollieren Sie jede Sitzung, erkennen Sie Anomalien in Echtzeit und führen Sie vollständige Prüfprotokolle. Dies ermöglicht eine schnelle Reaktion auf Vorfälle und vereinfacht die Berichterstattung zur Einhaltung von Standards wie SOC 2, HIPAA und PCI-DSS.
- ZSP in eine Zero-Trust-Strategie einbetten ZSP entfaltet seine volle Wirkung im Rahmen einer umfassenderen Zero-Trust-Strategie, die durch MFA, Netzwerksegmentierung und Identitätsmanagement ergänzt wird. Eine einzelne Kontrollmaßnahme reicht nicht aus; eine mehrschichtige Verteidigung gewährleistet, dass Sicherheitslücken auch dann eingedämmt werden, wenn einzelne Sicherheitsebenen umgangen werden.
miniOrange PAM zur Implementierung von Zero Standing Privileges
miniOrange PAM bietet eine moderne Lösung für das Privileged Access Management (PAM ) mit identitätsbasierter, Cloud-basierter Zugriffskontrolle für die kritischen Ressourcen Ihres Unternehmens. miniOrange PAM gilt als führendes Zugriffskontrollsystem mit Unterstützung der ZSP-Architektur. So können Sie Ihrem Team Zugriffe genau dann gewähren, wenn sie benötigt werden, und die Sicherheit erhöhen, ohne die Produktivität zu beeinträchtigen. Alle Zugriffe werden anhand der Benutzeridentität überwacht und gewährt. Dabei werden die Prinzipien von Zero Standing Privileges (ZSP) und Just-in-Time Access (JIT) angewendet, wodurch das Risiko unberechtigten Zugriffs minimiert und die Gefahr von Datenschutzverletzungen deutlich reduziert wird.
Starten Sie noch heute eine kostenlose 30-Tage-Testversion von miniOrange PAM und erleben Sie selbst, wie einfach und effektiv die Implementierung von Zero Standing Privileges und Just-in-Time-Zugriff sein kann.
Hinterlasse einen Kommentar