

Jahrelang basierte Cybersicherheit auf einem sicheren Netzwerkperimeter, in dem Nutzern innerhalb des Perimeters vertraut wurde. Dieser Ansatz war effektiv, solange sich alles in einer kontrollierten Umgebung befand, doch heutzutage funktioniert er nicht mehr.
Moderne Organisationen arbeiten über Cloud-Plattformen, SaaS, mobile Geräte und verteilte Teams hinweg. Mitarbeiter und Partner vernetzen sich von verschiedenen Standorten aus, während APIs Daten austauschen. Dadurch verliert die traditionelle Netzwerkgrenze ihre Gültigkeit.
Dieser Wandel ist der Grund, warum das Zero-Trust-Modell in der Cybersicherheit so viel Aufmerksamkeit erregt hat. Das Prinzip von Zero Trust ist einfach: Vertrauen ist Macht. Anstatt Zugriffe basierend auf dem Netzwerkstandort zu gewähren, muss jede Zugriffsanfrage anhand von Identität, Kontext und Risikosignalen validiert werden.
Angesichts dieser Änderung, Zero Trust IAM wird entscheidend. Identitäts- und Zugriffsmanagement fungiert als Kontrollinstanz, die festlegt, wer unter welchen Bedingungen und wie lange Zugriff darauf hat. Ohne eine solide Identitätsgrundlage kann Zero Trust nicht effektiv funktionieren.
Modernes IAM Plattformen wie miniOrange helfen Unternehmen bei der Umsetzung von Zero Trust, indem sie Authentifizierung, Autorisierung, adaptive Richtlinien und eine zentrale Identitätsverwaltung über Cloud-, On-Premises- und Hybridumgebungen hinweg kombinieren.
Das Zero-Trust-Modell verstehen
Das Zero-Trust-Framework basiert auf einem einfachen Grundsatz: Vertrauen darf niemals vorausgesetzt werden. Jede Zugriffsanfrage an eine Anwendung, ein System oder einen Datensatz muss vor der Gewährung des Zugriffs verifiziert werden. Dieses Prinzip entstand im Zuge der Abkehr von zentralisierten Netzwerken hin zu Cloud-Infrastrukturen, SaaS-Anwendungen und Remote-Arbeitsumgebungen.
Herkömmliche Sicherheitsmodelle basierten auf Perimeterverteidigungen wie Firewalls und VPNs. Sobald Benutzer Zugriff auf das Netzwerk hatten, wurde ihnen in der Regel vertraut. Zero Trust hingegen geht davon aus, dass Bedrohungen sowohl innerhalb als auch außerhalb des Netzwerks bestehen können. Jede Zugriffsanfrage muss daher anhand mehrerer Signale wie Benutzeridentität, Gerätestatus, Standort und Verhaltenskontext validiert werden.
Der Zero-Trust-Ansatz wird durch mehrere Kernprinzipien definiert:
- Zugriff mit den geringsten Privilegien: Die Benutzer erhalten nur die Zugriffsrechte, die sie zur Ausführung ihrer Aufgaben benötigen.
- Kontinuierliche Überprüfung: Die Identität und der Gerätestatus werden während der gesamten Sitzung validiert, nicht nur während des Anmeldevorgangs.
- Kontextsensitive Zugriffsentscheidungen: Zugriffsrichtlinien werden anhand von Risikosignalen wie Gerätezustand, Standort und Anmeldeverhalten angepasst.
In modernen Cybersicherheitsstrategien bildet die Identität den neuen Sicherheitsperimeter. Daher ist das Identitäts- und Zugriffsmanagement zentral für die Umsetzung von Zero Trust.
Was ist Zero Trust? IAM?
Zero Trust IAM bezieht sich auf die Verwendung von Identitäts- und Zugriffsmanagementsystemen zur Durchsetzung der Prinzipien des Zero-Trust-Sicherheitsmodells. Anstatt den Zugriff ausschließlich auf der Grundlage des Netzwerkstandorts oder statischer Anmeldeinformationen zu gewähren, IAM Bewertet kontinuierlich Identitätssignale, bevor der Zugriff auf Anwendungen und sensible Daten gewährt wird.
In einer Zero-Trust-Umgebung IAM Plattformen erfüllen mehrere Schlüsselfunktionen:
- Authentifizierung: Überprüfung der Identität des Benutzers durch Methoden wie MFA, passwortlose Anmeldung oder Biometrie.
- Zulassung: Feststellen, ob dem authentifizierten Benutzer der Zugriff auf eine bestimmte Ressource gestattet werden soll.
- Risikoanalyse: Auswertung kontextueller Signale wie Gerätevertrauen, Anmeldeort und Verhaltensanomalien.
Ein weiterer wichtiger Aspekt von Zero Trust IAM Die Sitzungsvalidierung ist kontinuierlich. Der Zugriff wird nach dem Login nicht dauerhaft gewährt. Stattdessen IAM Das System prüft während der Benutzersitzung regelmäßig Identitätssignale wie die Vertrauenswürdigkeit des Geräts und den Anmeldeort. Treten bestimmte Risikosituationen auf, beispielsweise wenn ein Gerät eine Sicherheitsprüfung nicht besteht oder sich der Standort eines Benutzers unerwartet ändert, kann das System die Zugriffsberechtigungen umgehend neu bewerten und anpassen.
Dieser Ansatz gewährleistet, dass Zugriffsentscheidungen dynamisch bleiben und mit der Sicherheitslage der Organisation übereinstimmen.
Wie funktioniert Zero Trust? IAM Traditionelles erweitern IAM?
Traditionell IAM Die Lösungen konzentrieren sich primär auf die Verwaltung von Benutzeridentitäten und die Zugriffskontrolle durch Authentifizierung und rollenbasierte Berechtigungen. Obwohl diese Funktionen weiterhin unerlässlich sind, reichen sie für moderne verteilte Umgebungen nicht mehr aus.
Um diesen neuen Anforderungen gerecht zu werden, Zero Trust IAM erweitert traditionelle IAM durch Einbeziehung zusätzlicher Signale, die über die reine Identität hinausgehen.
Mit diesem erweiterten Ansatz, der sich nicht nur auf die Identität des Nutzers stützt, wird Zero Trust IAM Bewertet mehrere Faktoren:
- Identität: Wer ist der Benutzer?
- Device: Ob das Gerät vertrauenswürdig oder konform ist.
- Verhalten: Ob das Anmeldemuster verdächtig erscheint.
- Hintergrund: Standort-, Netzwerk- und Zugangsbedingungen.
Folglich beschränkt sich die Zugriffskontrolle nicht mehr auf den Anmeldevorgang. Richtlinien können sich in Echtzeit anhand von Signalen anpassen.
Modernes IAM Plattformen ermöglichen adaptive Authentifizierung, kontextbezogene Zugriffsrichtlinien und zentralisierte Governance und ermöglichen so die Implementierung von Zero Trust. IAM in allen Umgebungen, ohne auf Perimeterverteidigungen angewiesen zu sein.
Warum sind IAM Und ist Zero Trust in der modernen Sicherheit untrennbar?
Da sich Organisationen hin zu einer identitätsorientierten Sicherheit bewegen, IAM wird zum Kernmechanismus, der die Zero-Trust-Prinzipien für Anwendungen, Benutzer und Geräte durchsetzt. Anstatt sich auf Netzwerkgrenzen zu stützen, werden Zugriffsentscheidungen auf Basis verifizierter Identitätssignale und kontextbezogener Richtlinien getroffen.
Hier ist der Grund IAM und Zero Trust sind heute untrennbar miteinander verbunden.
1. Der Zusammenbruch des Netzwerkperimeters
Lange Zeit gingen Cybersicherheitsstrategien davon aus, dass das Unternehmensnetzwerk selbst eine sichere Zone darstellte. Unternehmen investierten massiv in Firewalls, VPN-Gateways und Intrusion-Detection-Systeme, die den Perimeter schützen sollten. Sobald Benutzer diesen Perimeter betreten hatten, genossen sie in der Regel Vertrauen.
Dieses Modell funktionierte, solange die Anwendungen in den Rechenzentren des Unternehmens blieben und die Mitarbeiter in Büros arbeiteten. Heute sieht die Sache ganz anders aus.
Unternehmen setzen heute auf Cloud-Plattformen, SaaS-Tools, mobile Anwendungen und verteilte Teams. Mitarbeiter greifen über Heimnetzwerke, öffentliche WLAN-Netze und private Geräte auf Unternehmenssysteme zu. Partner und Lieferanten benötigen häufig temporären Zugriff auf interne Systeme. APIs tauschen permanent Daten zwischen Diensten in unterschiedlichen Umgebungen aus.
In dieser neuen Realität sind die traditionellen Netzwerkgrenzen weitgehend verschwunden. Angreifer müssen keine Firewall mehr überwinden, um Zugriff zu erlangen. Kompromittierte Zugangsdaten, Phishing-Angriffe und Session Hijacking können alle zum gleichen Ergebnis führen.
Diese Verschiebung ist der Grund IAM Zero Trust und andere Technologien sind in modernen Cybersicherheitsstrategien eng miteinander verknüpft.
2. IAM und Zero Trust: Die Durchsetzungs-Engine
Kern des Zero-Trust-Modells ist eine einfache Anforderung: Jede Zugriffsanfrage muss vor ihrer Gewährung verifiziert werden. Die Verifizierung erfolgt jedoch nicht automatisch. Unternehmen benötigen Systeme, die Identität, Risiko und Kontext in Echtzeit bewerten können.
Hier kommt Zero Trust ins Spiel. IAM wird zur Durchsetzungsebene des gesamten Modells.
An IAM Die Plattform entscheidet, ob einem Benutzer der Zugriff auf eine Anwendung, eine API oder einen Datensatz gewährt wird. Anstatt sich auf Netzwerkvertrauen zu verlassen, werden Zugriffsentscheidungen anhand von Identitätssignalen und Richtlinienregeln getroffen.
Modernes IAM Plattformen ermöglichen dies durch verschiedene Funktionen:
- Multi-Faktor-Authentifizierung (MFA) um die Identität des Benutzers über Passwörter hinaus zu überprüfen.
- Einmaliges Anmelden (SSO) um die Authentifizierung anwendungsübergreifend zu zentralisieren.
- Bedingte oder kontextbezogene Zugriffsrichtlinien, die sich an Risikosignale anpassen.
- Rollenbasierte und attributbasierte Zugriffskontrollen (RBAC und ABAC).
- Just-in-time-Zugriffsbereitstellung zur Reduzierung dauerhafter Berechtigungen.
- API-Sicherheitsintegrationen, die Identitätsrichtlinien dienstübergreifend durchsetzen.
Diese Kontrollmechanismen gewähren nur dann Zugriff, wenn die Identitätsprüfung erfolgreich ist.
IAM Plattformen wie miniOrange Diese Funktionen werden in einem einheitlichen System zusammengeführt, sodass Unternehmen Zero-Trust-Richtlinien für Mitarbeiter-, Kunden- und Partneridentitäten durchsetzen können.
3. Identität als Kontrollebene für Zero Trust
In einer Zero-Trust-Architektur ist die Identität die zentrale Kontrollschicht, die den Zugriff auf Systeme und Daten regelt.
Anstatt sich auf Netzwerkstandorte zu verlassen, treffen Organisationen Sicherheitsentscheidungen auf Basis von Identitätssignalen. Jede Interaktion von Benutzern, Geräten und Anwendungen wird einer Identitätsprüfung und Richtlinienbewertung unterzogen, bevor der Zugriff gewährt wird.
Dieser identitätszentrierte Ansatz bietet mehrere Vorteile. Sicherheitsteams erhalten einen besseren Überblick darüber, wer wann und unter welchen Bedingungen auf Ressourcen zugreift. Richtlinien können sich zudem dynamisch an Echtzeitsignale wie Gerätevertrauen, geografischen Standort oder ungewöhnliches Anmeldeverhalten anpassen.
Zentrale IAM Plattformen spielen dabei eine entscheidende Rolle. Durch die Konsolidierung von Authentifizierung, Autorisierung und Identitätsmanagement in einer einzigen Steuerungsebene können Organisationen konsistente Sicherheitsrichtlinien über verschiedene Umgebungen hinweg durchsetzen.
Letztendlich ist dies der Grund, warum Zero Trust so wichtig ist. IAM Sie gilt weithin als operatives Rückgrat von Zero-Trust-Sicherheitsmodellen. Ohne identitätsbasierte Zugriffskontrolle wird es äußerst schwierig, kontinuierliche Verifizierung oder das Prinzip der minimalen Berechtigungen in großem Umfang durchzusetzen.
Architektur des Zero Trust IAM (Unternehmensansicht)
Die Implementierung von Zero Trust beschränkt sich nicht allein auf die Hinzufügung neuer Sicherheitstools. Sie erfordert eine strukturierte Identitätsarchitektur, die Benutzer, Geräte und Anwendungen kontinuierlich überprüft, bevor Zugriff gewährt wird. Im Zentrum dieser Architektur steht Zero Trust. IAM, die als Durchsetzungsebene für identitätsbasierte Zugriffsentscheidungen fungiert.
Kernkomponenten des Zero-Trust-Modells IAM
1. Identitätsanbieter (IdP)
Der Identitätsanbieter fungiert als zentrale Instanz, die die Identität von Benutzern überprüft. Er authentifiziert Benutzer beim Zugriff auf Anwendungen und stellt sicher, dass die Identitätsprüfung systemübergreifend einheitlich erfolgt.
In Zero-Trust-Umgebungen wird der Identitätsanbieter (IdP) zu einem zentralen Punkt für die Durchsetzung von Richtlinien. Er wertet Authentifizierungsanfragen aus, verifiziert Identitätsattribute und verbindet Benutzer gemäß den Sicherheitsrichtlinien mit den entsprechenden Ressourcen.
2. Einmaliges Anmelden (SSO)
Single Sign-On (SSO) vereinfacht die Authentifizierung für mehrere Anwendungen und gewährleistet gleichzeitig die zentrale Identitätskontrolle. Anstatt dass sich Benutzer für jeden Dienst separat authentifizieren müssen, ermöglicht SSO ihnen den Zugriff auf mehrere Anwendungen nach einer einzigen erfolgreichen Anmeldung.
In einer Zero-Trust-Architektur bietet SSO zudem Einblick in die Authentifizierungsaktivitäten. Sicherheitsteams können das Anmeldeverhalten überwachen, zentralisierte Zugriffsrichtlinien anwenden und die unkontrollierte Verbreitung von Anmeldeinformationen über verschiedene Anwendungen hinweg reduzieren.
3. Multi-Faktor-Authentifizierung (MFA)
Passwörter allein reichen nicht mehr aus, um sensible Systeme zu schützen. Die Multi-Faktor-Authentifizierung (MFA) fügt einen zusätzlichen Verifizierungsschritt hinzu, der die Identität eines Benutzers anhand von etwas bestätigt, das er besitzt oder ist.
Gängige MFA-Methoden sind:
- Einmalpasswörter (OTP)
- Authentifizierungs-Apps
- Push-Benachrichtigungen
- Biometrie
Zero Trust IAM In solchen Umgebungen wird die Multi-Faktor-Authentifizierung (MFA) zu einer grundlegenden Kontrollmaßnahme, die vor Anmeldeinformationsdiebstahl und Phishing-Angriffen schützt.
4. Privilegierte Zugriffsverwaltung (PAM)
Privilegierte Konten stellen oft den sensibelsten Zugriff innerhalb einer Organisation dar. Privileged Access Management (PAM) stellt sicher, dass administrative Zugriffsrechte nur bei Bedarf gewährt und streng überwacht werden.
Zero-Trust-Architekturen erzwingen typischerweise Folgendes:
- Just-in-time privilegierter Zugriff
- Sitzungsüberwachung
- Automatischer Ablauf der Berechtigungen
Dadurch wird das Risiko verringert, dass Angreifer erhöhte Berechtigungen missbrauchen.
5. Identitätsverwaltung und -administration (IGA)
Identity Governance and Administration (IGA) verwaltet die Erstellung, Pflege und Löschung von Identitäten im gesamten Unternehmen. Es stellt sicher, dass Benutzer während ihres gesamten Lebenszyklus die entsprechenden Zugriffsrechte erhalten.
Zu den wichtigsten IGA-Funktionen gehören:
- Automatisierte Bereitstellung und Deprovisionierung
- Rollenlebenszyklusmanagement
- Zugriff auf Bewertungen und Zertifizierungen
- Compliance-Berichterstattung
Diese Governance-Kontrollen sind unerlässlich, um in Zero-Trust-Umgebungen den Zugriff nach dem Least-Privilege-Privileg zu gewährleisten.
6. Passwortlose Authentifizierung
Viele Organisationen setzen verstärkt auf passwortlose Authentifizierung, um das Risiko von Angriffen auf Basis von Anmeldeinformationen zu verringern. Anstatt sich auf Passwörter zu verlassen, authentifizieren sich Benutzer über sicherere Methoden wie beispielsweise:
- Hauptschlüssel
- Gerätebiometrie
- Hardware-Sicherheitsschlüssel
- Mobile Authentifizierungs-Apps
Die passwortlose Authentifizierung verbessert die Sicherheit und das Benutzererlebnis und ist gleichzeitig gut mit Zero-Trust-Identitätsmodellen kompatibel.
7. Risikobasierte und adaptive Authentifizierung
Zero-Trust-Umgebungen erfordern häufig dynamische Zugriffsentscheidungen auf Basis von Risikosignalen. Adaptive Authentifizierung analysiert Kontextfaktoren wie:
- Gerätehaltung
- Anmeldeort
- Benutzerverhalten
- Netzwerkvertrauen
Wenn das System ungewöhnliche Aktivitäten feststellt, kann es automatisch eine zusätzliche Überprüfung verlangen, bevor der Zugriff gewährt wird.
8. API- und Anwendungszugriffskontrollen
Moderne Unternehmen sind stark von APIs und vernetzten Diensten abhängig. Zero Trust IAM Architekturen erweitern die Identitätsprüfung über menschliche Benutzer hinaus auf Anwendungen und Interaktionen zwischen Diensten.
API-Zugriffsrichtlinien gewährleisten Folgendes:
- Anwendungen werden sicher authentifiziert.
- Zugriffstoken werden validiert.
- Nicht autorisierte Dienste können nicht mit geschützten Systemen interagieren.
Wie lässt sich miniOrange Identity and Access Management mit der Zero-Trust-Architektur vereinbaren?
Ein einheitliches IAM Die Plattform vereinfacht die Implementierung dieser Zero-Trust-Komponenten erheblich, da keine voneinander getrennten Sicherheitstools eingesetzt werden müssen.
Plattformen wie miniOrange IAM Funktionen bereitstellen, die Zero Trust unterstützen IAM Implementierung in unternehmensweiten Umgebungen, einschließlich:
- Belegschaft IAM und Kunde IAM (CIAM)
- Single Sign-On für über 6000 Anwendungen
- Adaptive Multi-Faktor-Authentifizierung
- Passwortlose Authentifizierung
- Durchsetzung des Gerätevertrauens
- Automatisierte Benutzerbereitstellung
- Integration mit Verzeichnissen wie Active Directory, LDAP und Cloud-Identitätsanbietern
- Compliance-fähige Prüfprotokolle für Governance und Reporting
Durch die Zusammenführung dieser Funktionen auf einer zentralen Plattform können Unternehmen identitätsbasierte Sicherheitsrichtlinien einheitlich über Cloud-, On-Premises- und Hybridinfrastrukturen hinweg durchsetzen.
IAM Cybersicherheit vs. traditionelle Sicherheit – Zero-Trust-Modell
Viele Jahre lang setzten Unternehmen auf perimeterbasierte Sicherheitsmodelle zum Schutz ihrer Netzwerke. Firewalls, VPN-Gateways und die interne Netzwerksegmentierung sollten Angreifer vom Unternehmensnetzwerk fernhalten. Sobald Benutzer Zugriff auf das Netzwerk hatten, genossen sie grundsätzlich Vertrauen.
Die modernen IT-Umgebungen haben sich jedoch dramatisch verändert. Anwendungen laufen heute über Cloud-Plattformen, SaaS-Dienste, APIs und verteilte Infrastrukturen. Mitarbeiter arbeiten remote, Partner greifen auf interne Systeme zu und mobile Geräte verbinden sich über verschiedene Netzwerke.
Der traditionelle Schutzperimeter bietet keinen ausreichenden Schutz mehr. Hier setzt das Problem an. IAM Cybersicherheit wird innerhalb eines Zero-Trust-Modells unerlässlich.
Traditionelle perimeterbasierte Sicherheit
Herkömmliche Sicherheitsmodelle gehen davon aus, dass alles innerhalb des Unternehmensnetzwerks vertrauenswürdig ist. Zugriffsentscheidungen werden oft nur einmal beim Login getroffen, danach können sich Benutzer frei zwischen den Systemen bewegen.
Zu den gemeinsamen Merkmalen traditioneller Sicherheitslösungen gehören:
- Implizites Vertrauen innerhalb des internen Netzwerks
- Einmalige Authentifizierung beim Anmelden
- Statische Rollenzuweisungen
- VPN-basierter Zugriff für Remote-Benutzer
- Eingeschränkte Transparenz der Sitzungsaktivitäten
Während dieser Ansatz in zentralisierten Umgebungen funktioniert, wird er schwierig zu handhaben, wenn Anwendungen und Benutzer über mehrere Plattformen verteilt sind.
IAM Cybersicherheit vs. traditionelle Sicherheit – Zero-Trust-Modell
Zero-Trust-Sicherheit verfolgt einen anderen Ansatz. Anstatt Benutzern nach dem Betreten des Netzwerks zu vertrauen, muss jede Zugriffsanfrage kontinuierlich überprüft werden.
In einem Zero Trust IAM Vor der Zugriffsgewährung werden Modell, Identitätssignale und Kontextdaten ausgewertet. Sicherheitsrichtlinien können sich je nach Risikolage dynamisch ändern.
Hauptmerkmale von IAM-basierte Zero-Trust-Sicherheit umfasst:
- Kontinuierliche Authentifizierung statt einmaliger Verifizierung.
- Kontextsensitive Autorisierungsrichtlinien, die Gerätezustand, Standort und Verhalten berücksichtigen.
- Mikrosegmentierung von Anwendungen und Diensten.
- Risikobasierte Zugangsentscheidungen, die sich an ungewöhnliche Aktivitäten anpassen.
- Gerätepositionsprüfung vor Zugriffsgewährung.
Dieses Modell stellt sicher, dass Benutzer nur auf Ressourcen zugreifen, zu deren Nutzung sie berechtigt sind, und zwar nur unter vertrauenswürdigen Bedingungen.
Traditionell IAM vs Zero Trust IAM: Nebeneinander-Vergleich
| Capability | Traditionell IAM | Zero Trust IAM | miniOrange-Ansatz |
|---|---|---|---|
| Authentifizierung | Passwortbasierte Anmeldung | MFA + adaptive Authentifizierung | Adaptive MFA und passwortlose Authentifizierung |
| Zugangskontrolle | Statische rollenbasierte Berechtigungen | Kontextsensitive Richtlinien | RBAC + ABAC + bedingter Zugriff |
| Privilegierter Zugriff | Manuelle Berechtigungszuweisung | Just-in-time-Zugriff | PAM mit Sitzungsüberwachung |
| Sichtbarkeit | Eingeschränkte Prüfprotokolle | Kontinuierliche Überwachung | Zentralisierte Dashboards und Audit-Protokolle |
| Sicherheitsdurchsetzung | Anmeldebasierte Verifizierung | Kontinuierliche Identitätsvalidierung | Adaptive Richtlinien für Benutzer, Geräte und Apps |
Dieser Vergleich verdeutlicht, wie Zero Trust IAM erweitert das traditionelle Identitätsmanagement durch die Einbeziehung kontextbezogener Signale, kontinuierlicher Verifizierung und dynamischer Zugriffsrichtlinien.
Organisationen, die sich ausschließlich auf traditionelle Methoden stützen IAM Trotz bestehender Kontrollen können Sicherheitslücken bestehen bleiben. Durch die Integration von Identitätsmanagement, adaptiver Authentifizierung und zentralisierter Transparenz können moderne Systeme die Sicherheit verbessern. IAM Plattformen wie miniOrange helfen Organisationen dabei, eine echte Zero-Trust-Identitätsarchitektur zu realisieren.
Wichtigste Vorteile der Implementierung von Zero Trust IAM
Einführung von Zero Trust IAM Es geht nicht nur um die Verbesserung der Sicherheit. Es hilft Unternehmen auch, einen besseren Überblick über Zugriffsaktivitäten zu gewinnen, die Identitätsverwaltung zu vereinfachen und ein reibungsloseres Benutzererlebnis über alle Anwendungen hinweg zu schaffen.
Wenn die Identität zur Grundlage von Sicherheitsentscheidungen wird, können Organisationen einheitliche Zugriffsrichtlinien durchsetzen und gleichzeitig moderne digitale Arbeitsabläufe unterstützen.
Hier sind einige der wichtigsten Vorteile, die Unternehmen durch die Implementierung von Zero Trust erzielen. IAM.
1. Reduzierte identitätsbasierte Angriffe
Viele moderne Cyberangriffe zielen eher auf die Identität von Nutzern als auf die Netzwerkinfrastruktur ab. Phishing-Kampagnen, Credential Stuffing und Versuche zur Kontoübernahme basieren häufig auf gestohlenen oder wiederverwendeten Passwörtern.
Zero Trust IAM Dies trägt zur Verringerung dieser Risiken bei, indem die Identitätsprüfung verstärkt wird. Multifaktor-Authentifizierung, passwortlose Authentifizierung und adaptive Zugriffsrichtlinien erschweren es Angreifern erheblich, Konten zu kompromittieren.
Die kontinuierliche Sitzungsüberwachung spielt ebenfalls eine wichtige Rolle. Anstatt einem Login unbegrenzt zu vertrauen, können Zero-Trust-Systeme Identitätssignale während der Sitzung neu bewerten und reagieren, wenn verdächtiges Verhalten festgestellt wird.
2. Stärkere Durchsetzung des Prinzips der minimalen Berechtigungen
Das Prinzip der minimalen Berechtigungen stellt sicher, dass Benutzer nur die Berechtigungen erhalten, die zur Ausführung ihrer Aufgaben erforderlich sind. Die manuelle Zugriffsverwaltung über viele Systeme hinweg kann jedoch schnell komplex werden.
Zero Trust IAM Plattformen automatisieren viele dieser Prozesse durch:
- Automatisierte Bereitstellung und Aufhebung der Bereitstellung.
- Rollenbasierte und attributbasierte Zugriffskontrollen.
- Zugriffslebenszyklusmanagement.
Diese Funktionen verringern das Risiko einer unkontrollierten Ausweitung der Zugriffsrechte und verhindern, dass Benutzer im Laufe der Zeit unnötige Zugriffsrechte behalten.
3. Compliance und Auditbereitschaft
Regulatorische Rahmenbedingungen fordern zunehmend von Organisationen eine strenge Kontrolle darüber, wie Identitäten auf sensible Systeme und Daten zugreifen.
Eine zentralisierte IAM Die Plattform unterstützt Organisationen bei der Erfüllung dieser Anforderungen durch folgende Leistungen:
- Detaillierte Zugriffsprotokolle.
- Zentralisierte Prüfprotokolle.
- Automatisierte Zugriffsüberprüfungen.
- Die Durchsetzung der Richtlinien orientiert sich an Rahmenwerken wie DPDP, HIPAA, DSGVO und SOC2.
Durch die Zusammenführung des Identitätsmanagements in einem einzigen System können Organisationen die Einhaltung der Vorschriften bei Audits leichter nachweisen.
4. Nahtlose Benutzererfahrung
Sicherheitskontrollen sollten keine unnötigen Hürden für die Benutzer verursachen. Tatsächlich sollten moderne Sicherheitsmaßnahmen IAM Plattformen verbessern häufig das Benutzererlebnis und erhöhen gleichzeitig die Sicherheit.
Funktionen wie Single Sign-On (SSO) ermöglichen es Nutzern, mit einem einzigen verifizierten Login auf mehrere Anwendungen zuzugreifen. Passwortlose Authentifizierungsmethoden machen die Verwaltung komplexer Passwörter überflüssig, während adaptive Authentifizierung die Anzahl der Verifizierungsschritte bei geringem Risiko reduzieren kann.
Zusätzliche Funktionen wie Identitätsvermittlung, Zwei-Faktor-Authentifizierung (2FA), adaptive MFA, Verzeichnisauthentifizierung und Lebenszyklusmanagement ermöglichen es Unternehmen, Zugriffsprozesse zu optimieren, ohne Kompromisse bei der Sicherheit einzugehen.
IAM Lösungen wie miniOrange kombinieren diese Funktionen zu einer einheitlichen Plattform, die identitätsbasierte Sicherheit unterstützt und gleichzeitig ein reibungsloses Authentifizierungserlebnis über Unternehmensanwendungen hinweg gewährleistet.
Schritt-für-Schritt-Anleitung zur Implementierung von Zero Trust IAM
Auf dem Weg zu einem Zero Trust IAM Architektur entsteht nicht über Nacht. Organisationen übernehmen das Modell typischerweise schrittweise, indem sie die Identitätskontrollen verstärken, die Authentifizierung zentralisieren und kontextbezogene Zugriffsrichtlinien einführen.
Der Prozess beginnt üblicherweise mit dem Verständnis der aktuellen Identitätslandschaft und dem Aufbau der notwendigen Kontrollmechanismen, um eine kontinuierliche Verifizierung über Benutzer, Geräte und Anwendungen hinweg zu gewährleisten.
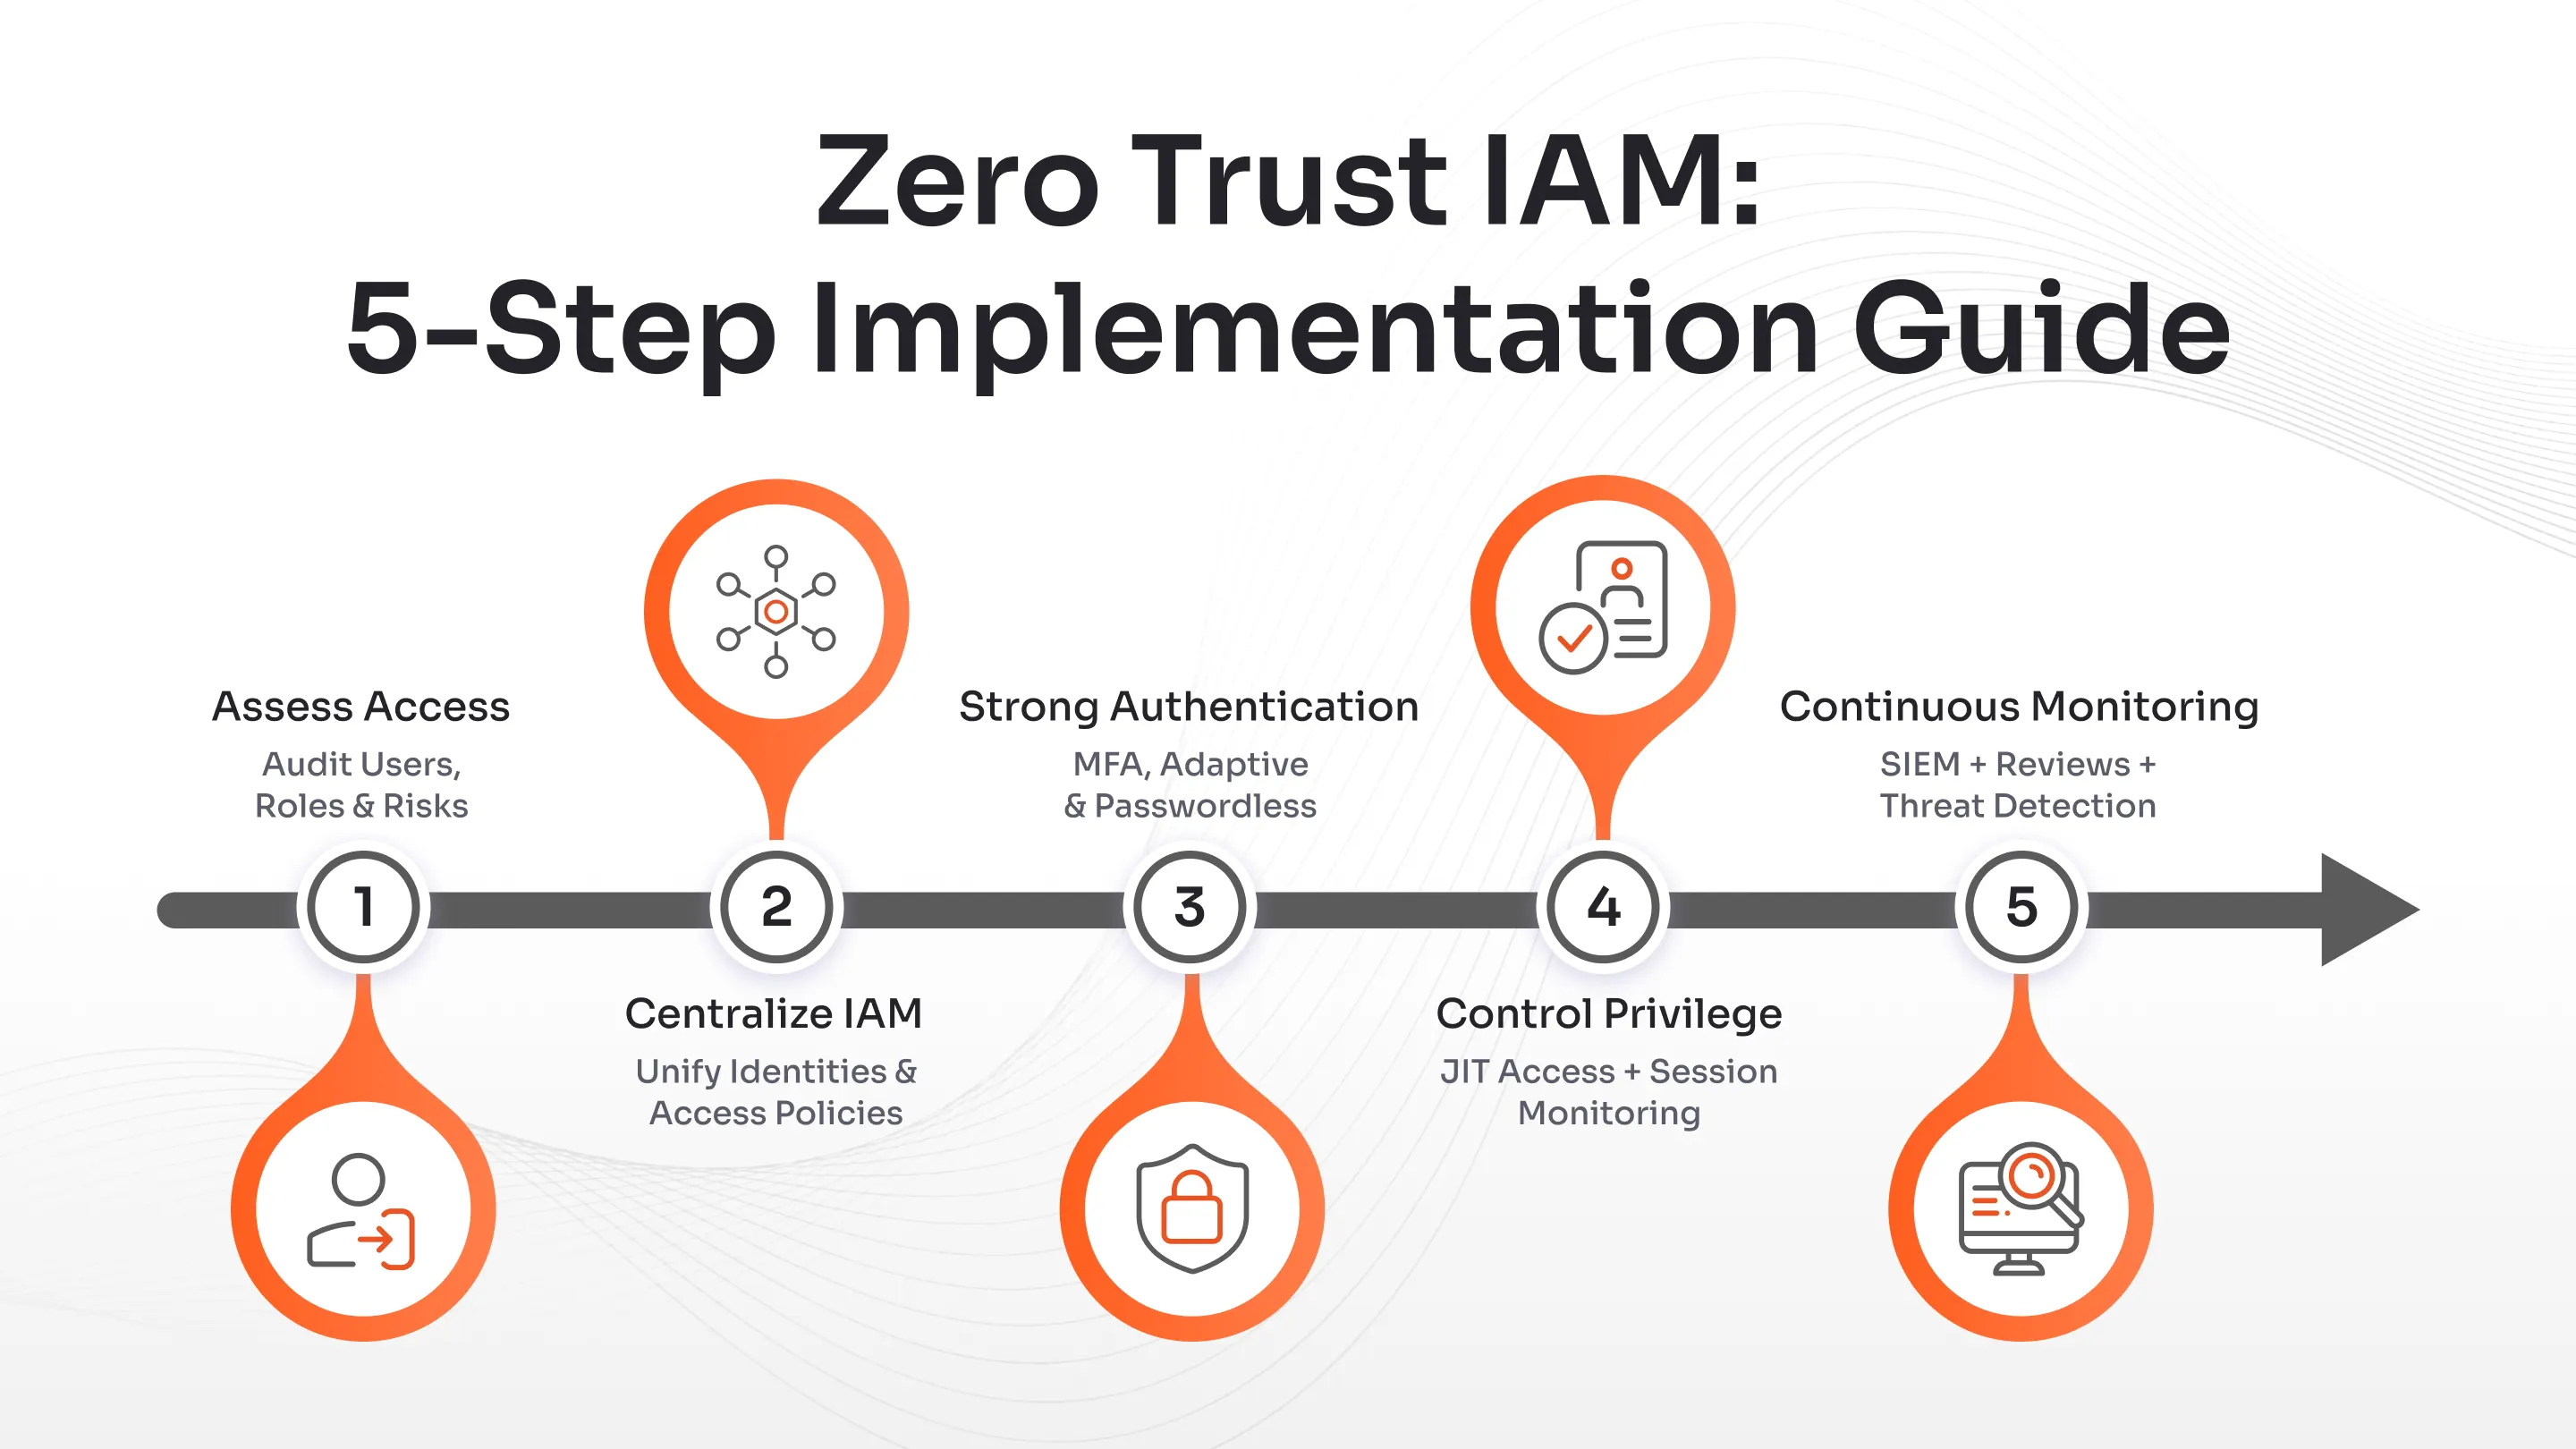
Schritt 1: Identitäts- und Zugriffsbewertung
Der erste Schritt zur Implementierung von Zero Trust IAM Es geht darum zu verstehen, wie Identitäten aktuell mit Ihren Systemen interagieren.
Organisationen sollten zunächst ein Audit durchführen:
- Benutzerkonten über Verzeichnisse und Anwendungen hinweg.
- Zugriffsrechte, die Mitarbeitern und Drittnutzern zugewiesen werden.
- Aktuell eingesetzte Authentifizierungsmechanismen.
- Privilegierte Konten und administrative Zugriffsrechte.
Diese Bewertung hilft Sicherheitsteams dabei, Bereiche zu identifizieren, in denen übermäßige Berechtigungen oder veraltete Authentifizierungsmethoden ein Risiko darstellen können.
Viele Organisationen stellen fest, dass Benutzer im Laufe der Zeit immer mehr Zugriffsrechte anhäufen – ein Phänomen, das oft als Privilegienwucherung bezeichnet wird. Die frühzeitige Behebung dieser Probleme schafft eine solidere Grundlage für Zero-Trust-Richtlinien.
Schritt 2: Zentralisierung der Identität mit einem IAM Plattform
Sobald Identitätsrisiken identifiziert sind, besteht der nächste Schritt darin, das Identitätsmanagement durch ein zentralisiertes System zu konsolidieren. IAM Plattform.
Ein einheitliches IAM Das System ermöglicht es Organisationen:
- Identitäten über eine einzige Steuerungsebene verwalten.
- Integrieren Sie Verzeichnisdienste wie Active Directory oder LDAP.
- Authentifizierung anwendungsübergreifend konsolidieren.
- Einheitliche Zugriffsrichtlinien in allen Umgebungen anwenden.
Modernes IAM Plattformen wie miniOrange IAM Unterstützt sowohl Cloud-basierte als auch On-Premises-Umgebungen und ermöglicht es Unternehmen, das Identitätsmanagement zu zentralisieren, ohne die bestehende Infrastruktur zu beeinträchtigen.
Diese Zentralisierung ist von entscheidender Bedeutung, da Zero-Trust-Richtlinien auf einer einheitlichen Identitätsprüfung über alle Systeme hinweg beruhen.
Schritt 3: Starke und adaptive Authentifizierung erzwingen
Strenge Authentifizierungskontrollen sind unerlässlich, um unberechtigten Zugriff zu verhindern. Sobald Identitäten zentralisiert sind, sollten Organisationen stärkere Authentifizierungsmechanismen einführen.
Dies umfasst normalerweise:
- Einführung der Multi-Faktor-Authentifizierung (MFA) für kritische Anwendungen.
- Implementierung adaptiver Authentifizierungsrichtlinien auf Basis von Risikosignalen.
- Einführung passwortloser Authentifizierungsstrategien.
Die adaptive Authentifizierung kann Kontextsignale wie Geräteposition, Anmeldeort und Benutzerverhalten analysieren, um festzustellen, wann eine zusätzliche Überprüfung erforderlich ist.
Diese dynamischen Kontrollmechanismen verringern das Risiko von Angriffen, die auf Anmeldeinformationen basieren, und gewährleisten gleichzeitig ein reibungsloses Anmeldeerlebnis für legitime Benutzer.
Schritt 4: Implementieren Sie privilegierte Zugriffskontrollen
Administratorkonten verfügen häufig über Zugriff auf sensible Systeme, die Möglichkeit, Konfigurationen zu ändern oder andere Benutzer zu verwalten. Diese Berechtigungen machen sie zu attraktiven Zielen für Angreifer.
Zero Trust IAM Architekturen begegnen diesem Risiko durch Privileged Access Management (PAM)-Praktiken wie beispielsweise:
- Privilegienerhöhung zum richtigen Zeitpunkt.
- Sitzungsüberwachung und -aufzeichnung.
- Automatischer Ablauf erhöhter Berechtigungen.
Durch die Begrenzung der Dauer, für die privilegierte Zugriffe aktiv bleiben, verringern Organisationen den potenziellen Schaden, der durch kompromittierte Konten verursacht werden kann.
Schritt 5: Kontinuierliche Überwachung und Steuerung aktivieren
Zero Trust ist keine einmalige Implementierung. Es erfordert eine kontinuierliche Überwachung, um sicherzustellen, dass die Zugriffsrichtlinien weiterhin wirksam sind.
Organisationen sollten integrieren IAM Plattformen mit Sicherheitsüberwachungssystemen wie SIEM-Tools zur Verfolgung von Authentifizierungsaktivitäten und zur Erkennung von Anomalien in Echtzeit.
Kontinuierliche Governance-Praktiken können Folgendes umfassen:
- Automatische Deaktivierung der Berechtigungen, wenn Benutzer das Unternehmen verlassen.
- Regelmäßige Zugriffsüberprüfungen.
- Echtzeitwarnungen bei verdächtigem Anmeldeverhalten.
Modernes IAM Anbieter von Zero-Trust-Architekturen vereinfachen diesen Prozess, indem sie Identitätsmanagement, Authentifizierungskontrollen und Überwachungsfunktionen in einer einheitlichen Plattform kombinieren.
Wie man auswertet IAM Anbieter für Zero-Trust-Architekturen?
Die Auswahl der richtigen Identitätsplattform ist eine der wichtigsten Entscheidungen bei der Implementierung einer Zero-Trust-Sicherheitsstrategie. Nicht jede IAM Die Lösung ist so konzipiert, dass sie kontinuierliche Verifizierung, kontextbezogene Zugriffsrichtlinien oder identitätsbasierte Sicherheitsarchitekturen unterstützt.
Organisationen sollten bewerten IAM Anbieter von Zero-Trust-Architekturen werden danach bewertet, wie effektiv ihre Plattformen eine identitätszentrierte Sicherheit über Benutzer, Geräte und Anwendungen hinweg durchsetzen.
Nachfolgend sind einige wichtige Fähigkeiten und Bewertungskriterien aufgeführt, die zu berücksichtigen sind.
Unverzichtbare Funktionen
Ein modernes Zero Trust IAM Die Plattform sollte mehr als nur grundlegende Authentifizierung und Benutzerverwaltung bieten. Vielmehr sollte sie dynamische Sicherheitskontrollen unterstützen, die sich an Risikosignale und sich ändernde Zugriffsmuster anpassen.
Zu den wesentlichen Fähigkeiten gehören:
- Einheitliche Identitätsplattform: Organisationen sollten es vermeiden, mehrere voneinander unabhängige Sicherheitstools miteinander zu verknüpfen. Ein einheitliches Sicherheitskonzept ist unerlässlich. IAM Die Plattform ermöglicht es, Authentifizierung, Autorisierung, Governance und Monitoring innerhalb einer einzigen Kontrollschicht zu betreiben.
- Adaptive Authentifizierung: Zero-Trust-Umgebungen erfordern Authentifizierungsmechanismen, die sich an den Kontext anpassen. Adaptive Authentifizierung bewertet Faktoren wie Gerätevertrauen, Anmeldeort und Verhaltensmuster, bevor der Zugriff gewährt wird.
- API-First-Integrationen: Moderne Unternehmen setzen stark auf APIs und Microservices. IAM Plattformen sollten sichere API-Integrationen bereitstellen, die es ermöglichen, Identitätsrichtlinien über Anwendungen, Dienste und Infrastruktur hinweg zu erweitern.
- Skalierbarkeit und Leistung: IAM Die Systeme müssen Tausende oder sogar Millionen von Nutzern in verteilten Umgebungen unterstützen. Die Plattform sollte zuverlässig skalieren und gleichzeitig eine konsistente Authentifizierung und Richtliniendurchsetzung gewährleisten.
Zu stellende Fragen IAM Anbieter für Zero-Trust-Architekturen
Bei der Auswertung IAM Anbieter und Sicherheitsteams sollten gezielte Fragen stellen, um festzustellen, ob die Plattform tatsächlich die Zero-Trust-Prinzipien unterstützt.
Zu den wichtigen Fragen gehören:
- Unterstützt die Plattform kontinuierliche Authentifizierung und Sitzungsvalidierung?
- Können Zugriffsrichtlinien an Kontextsignale wie Gerätehaltung, Standort oder Risikostufe angepasst werden?
- Sind Privileged Access Management und Identity Governance in die Plattform integriert?
- Kann das IAM Wie lässt sich das System in bestehende Cloud-Dienste, lokale Infrastruktur und SaaS-Anwendungen integrieren?
- Unterstützt die Plattform hybride Umgebungen und Identitätsquellen mit mehreren Verzeichnissen?
Die Antworten auf diese Fragen zeigen oft, ob eine Lösung für moderne, auf Identitätssicherheit ausgerichtete Sicherheitsarchitekturen konzipiert ist.
Warum ein einheitliches IAM Plattform beschleunigt die Einführung von Zero Trust?
Die Implementierung von Zero Trust wird deutlich einfacher, wenn Unternehmen auf eine einzige Plattform setzen, die Identitätsdienste konsolidiert, anstatt separate Tools für Authentifizierung, Governance und Monitoring zu verwalten.
Einheitlicher IAM Plattformen bieten mehrere Vorteile:
- zentralisierte Identitätssichtbarkeit
- einheitliche Zugriffsrichtlinien über alle Umgebungen hinweg
- vereinfachte Integration mit Unternehmensanwendungen
- reduzierte betriebliche Komplexität
Plattformen wie miniOrange IAM Bereitstellung von durchgängigen Identitätsfunktionen über beide Seiten hinweg Belegschaft IAM und Kunden IAM (CIAM) Anwendungsfälle. Dank flexibler Bereitstellungsoptionen und integrierter Sicherheitskontrollen können Unternehmen identitätsbasierte Richtlinien in Cloud-, On-Premises- und Hybridumgebungen durchsetzen und gleichzeitig die Skalierbarkeit gewährleisten.
Durch die Reduzierung des Integrationsaufwands und die Konsolidierung von Identitätsdiensten wird eine einheitliche IAM Plattformen helfen Organisationen dabei, Zero Trust schneller und mit weniger operativen Herausforderungen umzusetzen.
Identitätsbasierte Sicherheit beginnt mit miniOrange Zero Trust IAM
Der Wandel hin zu Zero-Trust-Sicherheit spiegelt einen umfassenderen Wandel in der Art und Weise wider, wie Unternehmen ihre digitalen Umgebungen schützen. Traditionelle, perimeterbasierte Verteidigungsmechanismen waren für Netzwerke konzipiert, in denen Benutzer, Anwendungen und Infrastruktur klar definierte Grenzen hatten. Moderne IT-Ökosysteme sind jedoch deutlich verteilter, wodurch die Identität zum zuverlässigsten Kontrollpunkt geworden ist.
Deshalb Zero Trust IAM ist zum operativen Rückgrat moderner Cybersicherheitsstrategien geworden. Anstatt sich auf den Netzwerkstandort zu verlassen, können Unternehmen jede Zugriffsanfrage anhand von Identität, Kontext, Gerätestatus und Risikosignalen verifizieren. Kontinuierliche Verifizierung, Durchsetzung des Prinzips der minimalen Berechtigungen und zentrale Transparenz ermöglichen es Sicherheitsteams, Ressourcen effektiver zu schützen und gleichzeitig flexible Arbeitsumgebungen zu unterstützen.
Die Implementierung von Zero Trust erfordert jedoch mehr als nur einzelne Sicherheitstools. Organisationen benötigen ein umfassendes Sicherheitskonzept. IAM Plattform, die Authentifizierung, Autorisierung, Identitätsmanagement und adaptive Zugriffsrichtlinien in einem einzigen System vereint.
Plattformen wie miniOrange IAM Wir unterstützen Unternehmen bei der Umsetzung von Zero Trust, indem wir Funktionen wie Single Sign-On, adaptive Multi-Faktor-Authentifizierung, passwortlose Authentifizierung, Identitätslebenszyklusmanagement und zentralisierte Identitätsverwaltung in Cloud- und On-Premises-Umgebungen bereitstellen.
Da Identität zunehmend zum neuen Sicherheitsperimeter wird, sollten Unternehmen prüfen, ob ihre aktuelle Identitätsinfrastruktur die Zero-Trust-Prinzipien in großem Umfang unterstützen kann. IAM Eine solide Grundlage ist unerlässlich für die Durchsetzung kontinuierlicher Verifizierung und die Aufrechterhaltung eines sicheren Zugriffs in modernen digitalen Ökosystemen.
Häufig gestellte Fragen
Was ist Zero Trust?
Zero Trust ist ein Sicherheitsmodell, das auf dem Prinzip „Vertrauen ist besser als Nachsicht“ basiert. Anstatt davon auszugehen, dass Benutzer oder Geräte innerhalb eines Netzwerks sicher sind, wird jede Zugriffsanfrage anhand der Identität, des Gerätestatus und kontextbezogener Risikosignale überprüft, bevor der Zugriff gewährt wird.
Wie trägt Zero-Trust-Sicherheit zur Durchsetzung von Zugriffsbeschränkungen bei?
Zero-Trust-Sicherheit setzt Zugriffsbeschränkungen durch, indem sie die Identität und Kontextinformationen überprüft, bevor der Zugriff auf Anwendungen oder Daten gewährt wird. Richtlinien bewerten Faktoren wie Benutzerrolle, Gerätevertrauen, Standort und Risikostufe, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Ressourcen zugreifen können.
Was ist das Prinzip der minimalen Zugriffsrechte?
Das Prinzip der minimalen Berechtigungen ist ein Sicherheitsprinzip, bei dem Benutzern nur die minimal erforderlichen Berechtigungen zur Ausführung ihrer Aufgaben erteilt werden. Durch die Beschränkung unnötiger Zugriffsrechte reduzieren Unternehmen das Risiko von Datenverlust, Missbrauch von Berechtigungen und Bedrohungen durch Insider.
Wie können Organisationen Zero-Trust-Strategien implementieren?
Organisationen können Zero-Trust-Strategien implementieren, indem sie das Identitätsmanagement zentralisieren, Multi-Faktor-Authentifizierung erzwingen, Zugriffsrichtlinien mit minimalen Berechtigungen anwenden und Benutzersitzungen kontinuierlich überwachen. Die Bereitstellung eines IAM Eine Plattform, die adaptive Authentifizierung und kontextbezogene Zugriffskontrollen unterstützt, trägt zur Operationalisierung von Zero Trust bei.
Was versteht man unter Just-in-Time-Zugriff?
Just-in-Time-Zugriff ist ein Sicherheitsansatz, der privilegierte Berechtigungen nur für einen begrenzten Zeitraum und bei Bedarf gewährt. Nach Abschluss der Aufgabe werden die erweiterten Zugriffsrechte automatisch wieder entzogen, wodurch das Risiko von Missbrauch oder unbefugten Aktivitäten reduziert wird.



Hinterlasse einen Kommentar