Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Erfahren Sie, wie Sie Microsoft Teams und Outlook-Kalender außerhalb von Citrix, AWS Workspaces oder RDP ohne Leistungseinbußen aktivieren können. Mit miniOrange CASB beschränken Sie den Zugriff auf Outlook Mail, OneDrive und SharePoint auf vertrauenswürdige Geräte und Netzwerke und gewährleisten so eine reibungslose Zusammenarbeit bei gleichzeitigem Schutz sensibler Daten.
Organisationen, die Citrix, AWS Workspaces oder RDP nutzen, haben oft Schwierigkeiten, einen reibungslosen Zugriff auf Microsoft Teams und Outlook-Kalender zu gewährleisten, ohne dabei Datenverluste aus Outlook Mail, OneDrive und SharePoint zu riskieren. miniOrange CASB löst dieses Problem, indem es den Zugriff auf Teams und Kalender außerhalb von VMs ermöglicht und gleichzeitig den Zugriff auf Mail, OneDrive und SharePoint auf autorisierte Geräte und Netzwerke beschränkt.
Mit granularen Zugriffskontrollen, integriertem DLP und richtlinienbasierten Einschränkungen können Sie Datenlecks verhindern, die Einhaltung von Vorschriften gewährleisten und die Produktivität von Remote-, Hybrid- und On-Premise-Teams sicherstellen – und das alles ohne Kompromisse bei Leistung oder Sicherheit.
Der Betrieb von Microsoft Teams in Citrix-, AWS Workspaces- oder anderen RDP-Umgebungen (Remote Desktop Protocol) führt häufig zu Leistungsengpässen. Hohe Latenz, schlechte Audio-/Videoqualität und Verbindungsabbrüche machen Videokonferenzen unzuverlässig und frustrierend für die Mitarbeiter. Auch der Outlook-Kalender in virtuellen Maschinen kann unter verzögerter Synchronisierung und gedrosselten Hintergrundprozessen leiden, was zu verpassten Besprechungseinladungen, Terminkonflikten und Produktivitätseinbußen führt.
Outlook Mail, OneDrive und SharePoint bergen das höchste Risiko der Offenlegung sensibler Daten, wenn von nicht verwalteten Geräten darauf zugegriffen wird. E-Mails enthalten häufig vertrauliche Geschäftsinformationen, Finanzdaten oder Kundendaten, die innerhalb der sicheren Unternehmensgrenzen verbleiben müssen. Auch OneDrive und SharePoint speichern wichtige Dateien, deren Herunterladen oder Teilen außerhalb virtueller Umgebungen zu Compliance-Verstößen und Datenlecks führen kann. Daher beschränken Unternehmen Outlook Mail und dateibasierte Anwendungen auf vertrauenswürdige VM-Umgebungen und erlauben die Nutzung risikoarmer Kollaborationstools wie Teams und Kalender außerhalb von VMs, um die Produktivität zu steigern.
Dadurch wird sichergestellt, dass alle sensiblen Inhalte in kontrollierten Umgebungen verbleiben, wo die IT-Abteilung Maßnahmen zur Verhinderung von Datenverlusten (DLP), Zugriffsprotokollierung, Verschlüsselung und Compliance-Richtlinien effektiv durchsetzen kann.
Ohne einen Cloud Access Security Broker (CASB) ist Ihre Microsoft 365-Umgebung extrem anfällig für Sicherheitslücken. Nicht verwaltete Geräte, Schatten-IT und Schwachstellen in den Microsoft 365-Protokollen können sensible Dateien offenlegen, ohne dass die IT-Abteilung davon Kenntnis hat. Von Datenlecks in Outlook, OneDrive und SharePoint bis hin zu Verstößen gegen die DSGVO und HIPAA – die Risiken sind nicht nur real, sondern auch unmittelbar.
Eine CASB-Lösung beseitigt diese blinden Flecken durch granulare Zugriffskontrollen, Echtzeit-DLP-Durchsetzung und vollständige Transparenz der Dateiaktivitäten und sorgt so für hohe Produktivität ohne Kompromisse bei der Compliance.
Haben Sie Probleme mit langsamen Microsoft Teams-Anrufen, blockierten Outlook-Kalendereinladungen oder eingeschränkter Dateifreigabe, weil Ihre Mitarbeiter in virtuellen Maschinen wie Citrix, AWS Workspaces oder RDP arbeiten? miniOrange CASB beseitigt diese Hindernisse, indem es einen sicheren, richtlinienbasierten Zugriff auf Microsoft 365-Apps innerhalb und außerhalb von virtuellen Maschinen ermöglicht, ohne Kompromisse bei der Compliance oder der Datensicherheit einzugehen.
Mitarbeiter im Homeoffice stoßen häufig auf Latenzprobleme und schlechte Gesprächsqualität bei der Nutzung von Microsoft Teams, verzögerte Synchronisierung im Outlook-Kalender oder träge Outlook Mail in Citrix, AWS Workspaces oder RDP. Mit miniOrange CASB kann Ihr Team sicher auf Microsoft Teams für HD-Videoanrufe und Echtzeit-Chats sowie auf den Outlook-Kalender für die sofortige Terminplanung zugreifen – auch außerhalb virtueller Maschinen. Dadurch werden VM-bedingte Verzögerungen vermieden und eine reibungslose Zusammenarbeit bei gleichzeitig hohen Sicherheitsstandards gewährleistet.
Uneingeschränkte Dateifreigabe in virtuellen Umgebungen kann zu erheblichen Compliance- und Datenverlustrisiken führen. miniOrange CASB verhindert dies, indem der Zugriff auf Outlook Mail, OneDrive und SharePoint auf nicht verwalteten Geräten blockiert und die Übertragung sensibler Dateien auf autorisierte VMs beschränkt wird. Dadurch wird sichergestellt, dass vertrauliche Daten, geistiges Eigentum und regulierte Informationen geschützt bleiben und den Compliance-Vorgaben entsprechen.
Nicht alle Geräte und Netzwerke sind gleich sicher. miniOrange CASB ermöglicht die Durchsetzung adaptiver Zugriffsrichtlinien, die Gerätevertrauensstufen, Betriebssysteme und VM-Umgebungen überprüfen, bevor der Zugriff gewährt wird. Zusätzlich können Regeln basierend auf dem Netzwerkstandort angewendet werden , sodass nur vertrauenswürdige VPNs oder Unternehmens-IPs eine Verbindung herstellen können, während riskante Netzwerke automatisch blockiert oder überprüft werden.
Sicherheitsrisiken enden nicht mit dem Login. miniOrange CASB ermöglicht IT-Teams die Überwachung und Steuerung von Benutzersitzungen in Echtzeit und blockiert verdächtige Aktivitäten wie ungewöhnliche Downloads oder unautorisierte Freigaben sofort. Gleichzeitig werden automatische Einschränkungen wie das Deaktivieren von Kopieren/Einfügen oder das Blockieren von Uploads von nicht verwalteten Geräten angewendet – alles ohne die Produktivität der Benutzer zu beeinträchtigen.
Anstatt einen uneingeschränkten Zugriff zu gewähren, ermöglicht miniOrange CASB eine differenzierte Steuerung von Microsoft 365-Apps. So kann beispielsweise die Zusammenarbeit in Teams geöffnet bleiben, während sensible Aktionen in OneDrive oder SharePoint blockiert werden. Dieser fein abgestufte Ansatz stellt sicher, dass Mitarbeitende die benötigten Tools erhalten, während die IT-Abteilung strenge Compliance- und Datenschutzrichtlinien einhält.
Unbeabsichtigte und vorsätzliche Datenlecks können bei Chats, Meetings oder dem Austausch von Dateien auftreten. miniOrange CASB integriert fortschrittliche Regeln zur Verhinderung von Datenverlust (DLP), um sensible Daten – von Finanzdaten bis hin zu vertraulichen Kundeninformationen – automatisch zu scannen und zu blockieren, bevor sie Ihr System verlassen. In Kombination mit Sicherheitsrichtlinien für hybride Arbeitsumgebungen gewährleistet dies, dass geistiges Eigentum und datenschutzrelevante Dateien in allen Arbeitsumgebungen geschützt bleiben.
Szenario: Ein global tätiges Unternehmen beauftragt einen externen Mitarbeiter im Ausland, der von zu Hause aus an Microsoft Teams-Meetings teilnehmen und Projektzeitpläne im Outlook-Kalender aktualisieren muss. Für eine reibungslose Zusammenarbeit müssen Teams und der Kalender auch außerhalb virtueller Maschinen zugänglich sein. Der Mitarbeiter darf jedoch nicht von einem nicht verwalteten privaten Gerät auf Outlook Mail, OneDrive oder SharePoint zugreifen können, da dies sensible Daten offenlegen und Compliance-Risiken auslösen könnte.
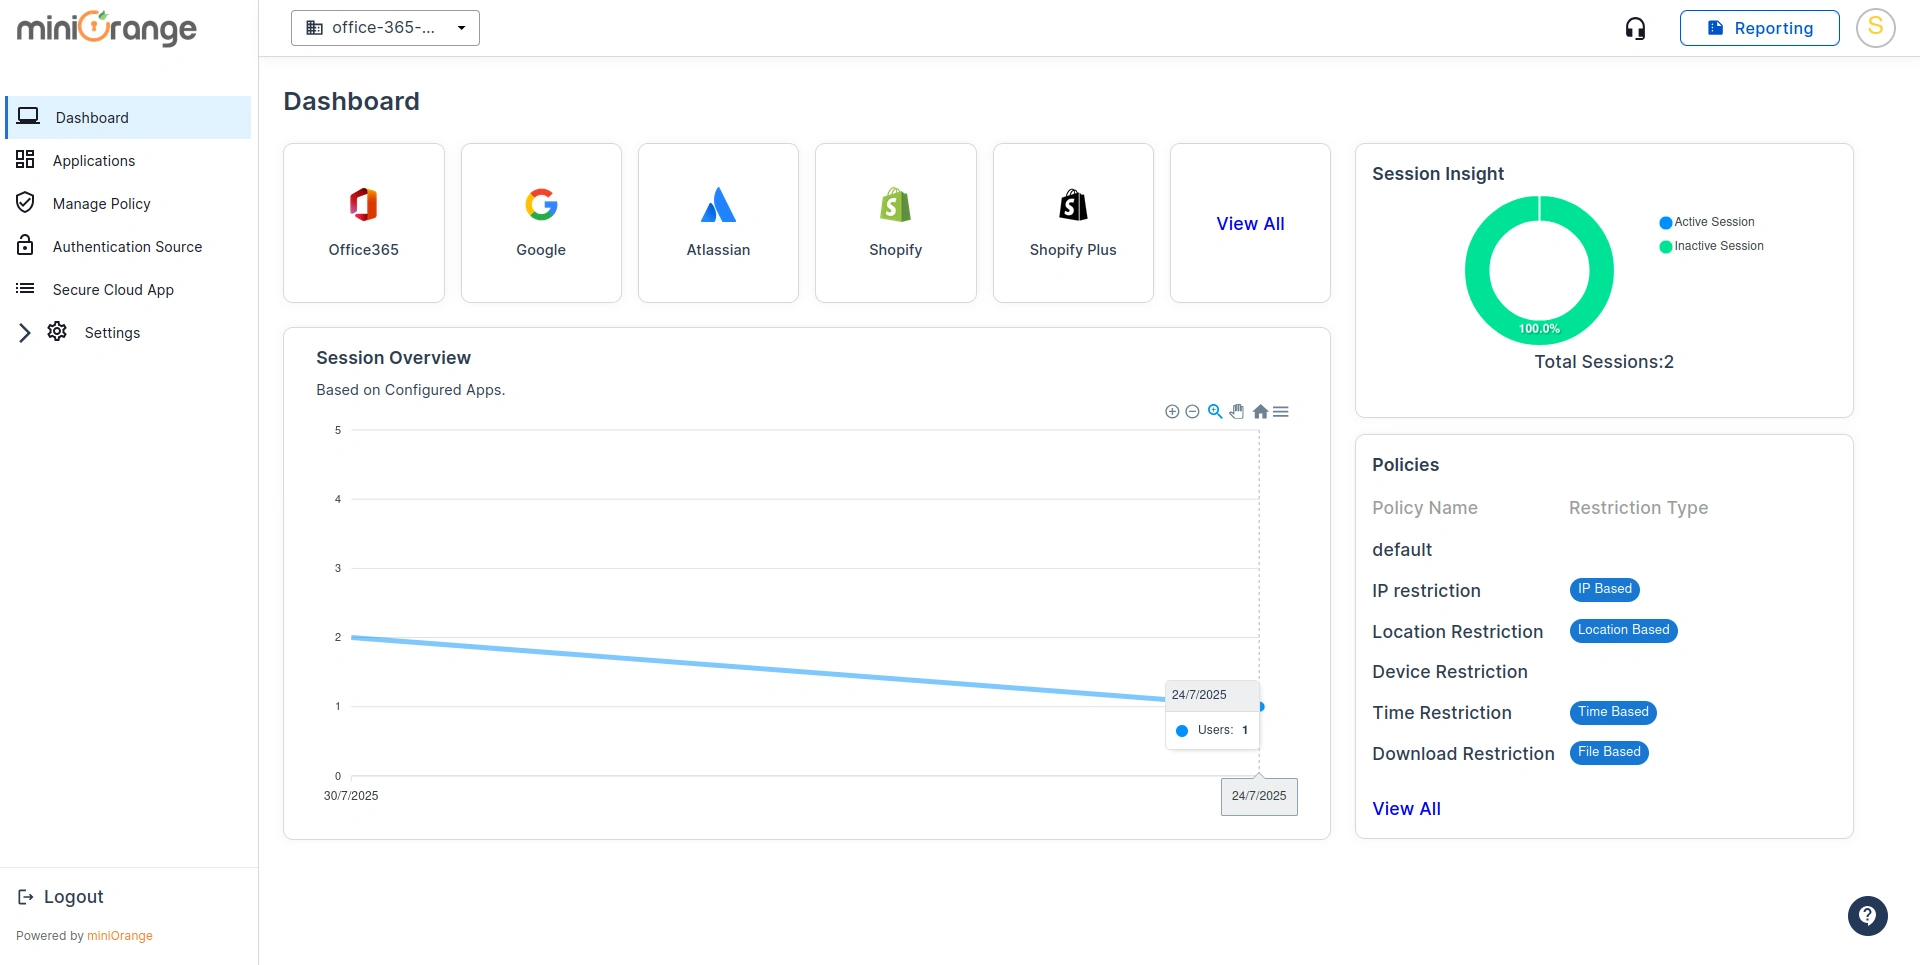
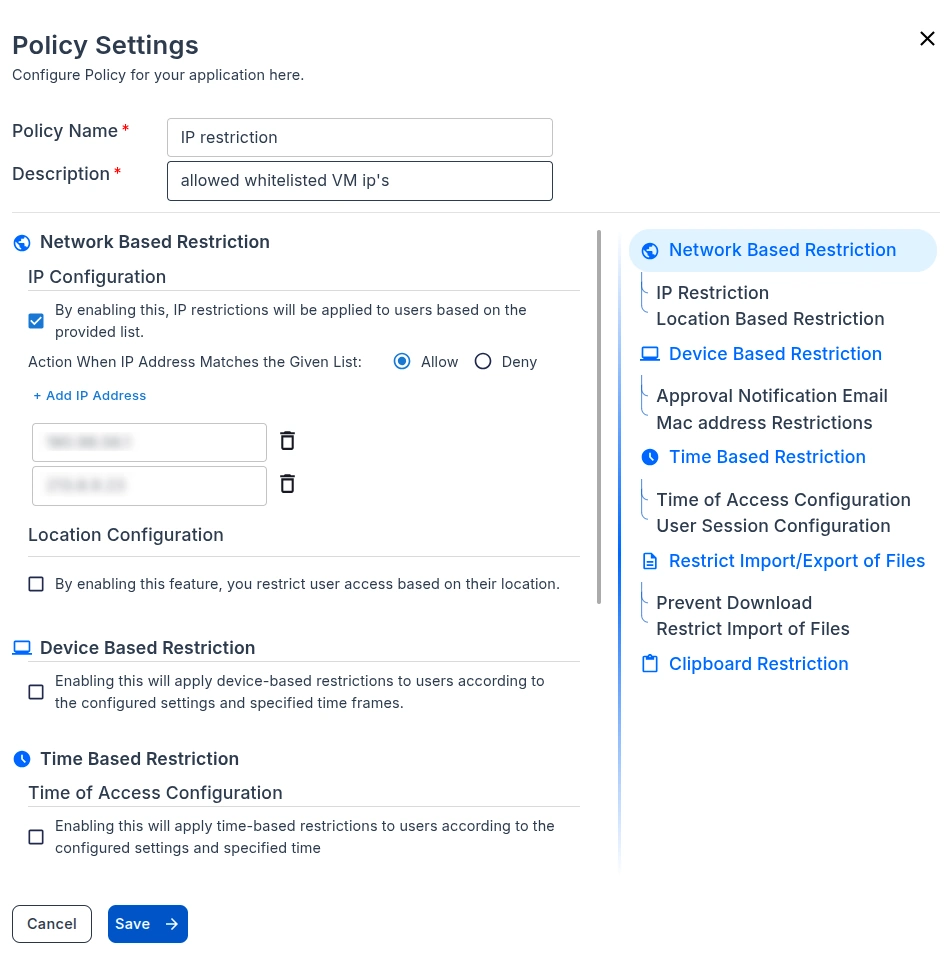
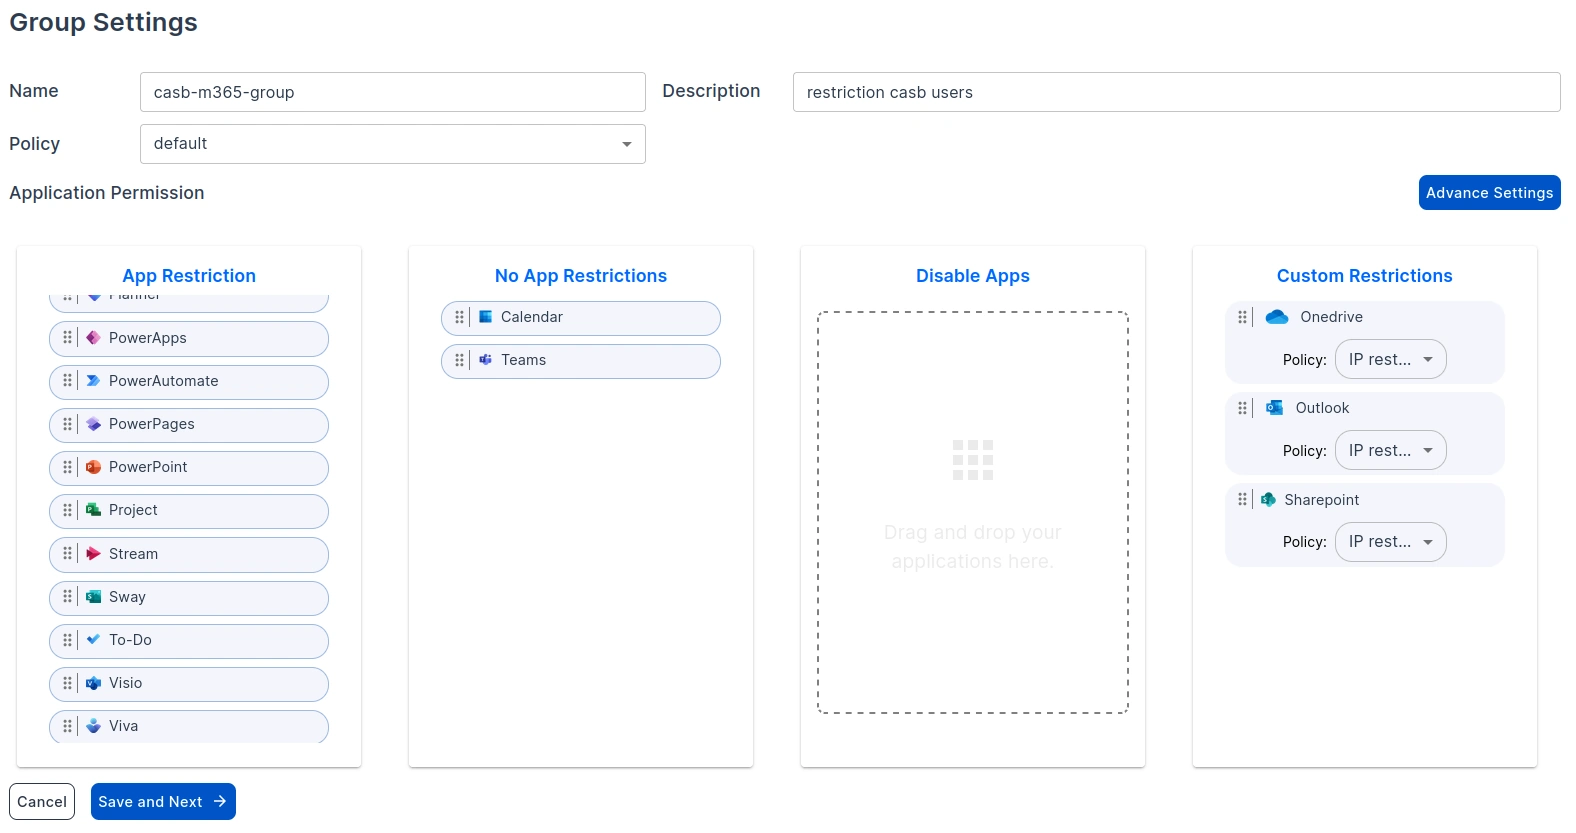
Wenn Mitarbeiter im Homeoffice oder externe Dienstleister von nicht verwalteten Geräten auf Unternehmensressourcen zugreifen, benötigen Unternehmen eine Möglichkeit, die reibungslose Zusammenarbeit ohne Sicherheitseinbußen zu gewährleisten. Microsoft Teams und Outlook Kalender sind für Kommunikation und Terminplanung unerlässlich, daher muss der Zugriff auch außerhalb von virtuellen Maschinen möglich sein, um die Produktivität zu steigern. Anwendungen wie Outlook Mail, OneDrive und SharePoint bergen jedoch ein höheres Risiko für Datenlecks durch E-Mails, Anhänge und Dateifreigabe.
Ein Cloud Access Security Broker (CASB) löst dieses Problem durch die Anwendung detaillierter, richtlinienbasierter Kontrollen. So ermöglicht er die nahtlose Zusammenarbeit mit Teams und Kalender, während Outlook Mail, OneDrive und SharePoint auf vertrauenswürdige Geräte oder sichere VM-Umgebungen beschränkt werden. Dadurch wird sichergestellt, dass Remote-Mitarbeiter produktiv bleiben und sensible Geschäftsdaten umfassend geschützt sind.
Mit miniOrange CASB können Unternehmen Richtlinien definieren, die den sicheren Zugriff auf Microsoft Teams und Outlook-Kalender von jedem Gerät aus ermöglichen – egal ob firmenintern oder privat. So können Remote-Mitarbeiter und externe Dienstleister effektiv zusammenarbeiten und Echtzeit-Chat, Videokonferenzen und Terminplanung nutzen, ohne auf virtuelle Maschinen angewiesen zu sein.
Um Datenverlustrisiken zu minimieren und Compliance-Anforderungen zu erfüllen, setzt miniOrange CASB strenge Zugriffskontrollen für Outlook Mail, OneDrive und SharePoint durch. Diese Anwendungen sind nur von firmeneigenen Geräten oder genehmigten VM-Umgebungen (Citrix, AWS Workspaces, RDP) aus zugänglich. Jeder Versuch, Mail zu öffnen, Dateien zu synchronisieren oder Dokumente von einem nicht verwalteten Gerät herunterzuladen, wird mit der Meldung „Zugriff eingeschränkt“ blockiert.
Granulare , kontextbezogene Zugriffsrichtlinien gewährleisten, dass nur vertrauenswürdige Benutzer auf autorisierten Geräten und Netzwerken auf sensible Inhalte zugreifen können. Mit miniOrange CASB können Regeln auf Folgendem basieren:
Dies ermöglicht maximale Flexibilität ohne Kompromisse beim Datenschutz.
Sicherheitsmaßnahmen sind am wirksamsten, wenn Mitarbeitende deren Zweck verstehen. Schulen Sie Ihre Mitarbeitenden im Homeoffice darin, wie diese Richtlinien sensible Daten schützen, das Risiko von Datenschutzverletzungen minimieren und die Einhaltung von Vorschriften wie DSGVO, HIPAA und PCI DSS gewährleisten. Klare Kommunikation fördert die Einhaltung von Vorschriften und reduziert Widerstände.
Seien Sie Audits einen Schritt voraus und weisen Sie die Einhaltung von DSGVO, HIPAA, SOC 2 und ISO 27001 nach – alles über ein einziges Dashboard. miniOrange CASB automatisiert die Richtliniendurchsetzung, protokolliert jede Aktivität und erstellt in Sekundenschnelle auditfertige Berichte.
Schützen Sie EU-Kundendaten mit automatisierten DLP-Regeln, Verschlüsselung und Zugriffskontrolle über Microsoft 365, Google Workspace und andere SaaS-Plattformen hinweg.
Schützen Sie PHI mit rollenbasierter Zugriffskontrolle, Dateifreigabebeschränkungen und detaillierten Aktivitätsprotokollen, um die HIPAA-Standards zu erfüllen.
Gewährleisten Sie Sicherheit, Verfügbarkeit und Vertraulichkeit mit Echtzeit-Überwachungs- und Vorfallmeldesystemen – unerlässlich für den Erfolg bei Unternehmensaufträgen.
Ein vollständig revisionssicheres Sicherheitsmanagementsystem mit kontinuierlicher Überwachung, Risikobewertung und Durchsetzung der Sicherheitsrichtlinien muss aufrechterhalten werden.
miniOrange CASB beschränkt sich nicht nur auf die Kontrolle des Anwendungszugriffs; es bietet Add-ons der Enterprise-Klasse, die jede mögliche Sicherheitslücke in Ihrer Cloud-Umgebung schließen. Durch die Kombination von Echtzeitüberwachung, fortschrittlichen Datenschutzrichtlinien und granularen Zugriffskontrollen können Sie Zero-Trust-Prinzipien für Microsoft 365, Google Workspace und andere SaaS-Plattformen durchsetzen.
Entdecken Sie unsere spezialisierten CASB-Funktionen, die Ihrer Organisation die vollständige Kontrolle über sensible Daten ermöglichen:
Die Nutzung von Microsoft Teams und Outlook-Kalender in Citrix, AWS Workspaces oder RDP führt häufig zu schlechter Gesprächsqualität, verzögerter Synchronisierung und geringerer Produktivität. Gleichzeitig birgt der Zugriff auf Outlook Mail, OneDrive oder SharePoint auf nicht verwalteten Geräten das Risiko von Datenlecks, Insiderbedrohungen und Compliance-Risiken.
miniOrange CASB löst dieses Problem, indem es den sicheren Zugriff auf Teams und Kalender außerhalb von VMs für eine nahtlose Zusammenarbeit ermöglicht und gleichzeitig dateibasierte Anwendungen wie Outlook Mail, OneDrive und SharePoint auf vertrauenswürdige, unternehmensverwaltete Umgebungen beschränkt. Dank kontextbezogener Richtlinien, die auf Geräte-, Netzwerk- und Benutzeridentität basieren, sowie Echtzeitüberwachung, DLP und revisionssicheren Berichten bietet miniOrange CASB reibungslose Microsoft 365-Zusammenarbeit mit starkem Datenschutz und vollständiger Einhaltung gesetzlicher Bestimmungen.

