Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Die Frist für die Einhaltung der DPDP-Vorschriften rückt näher. Mai 2027 ist näher als Sie denken.
Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
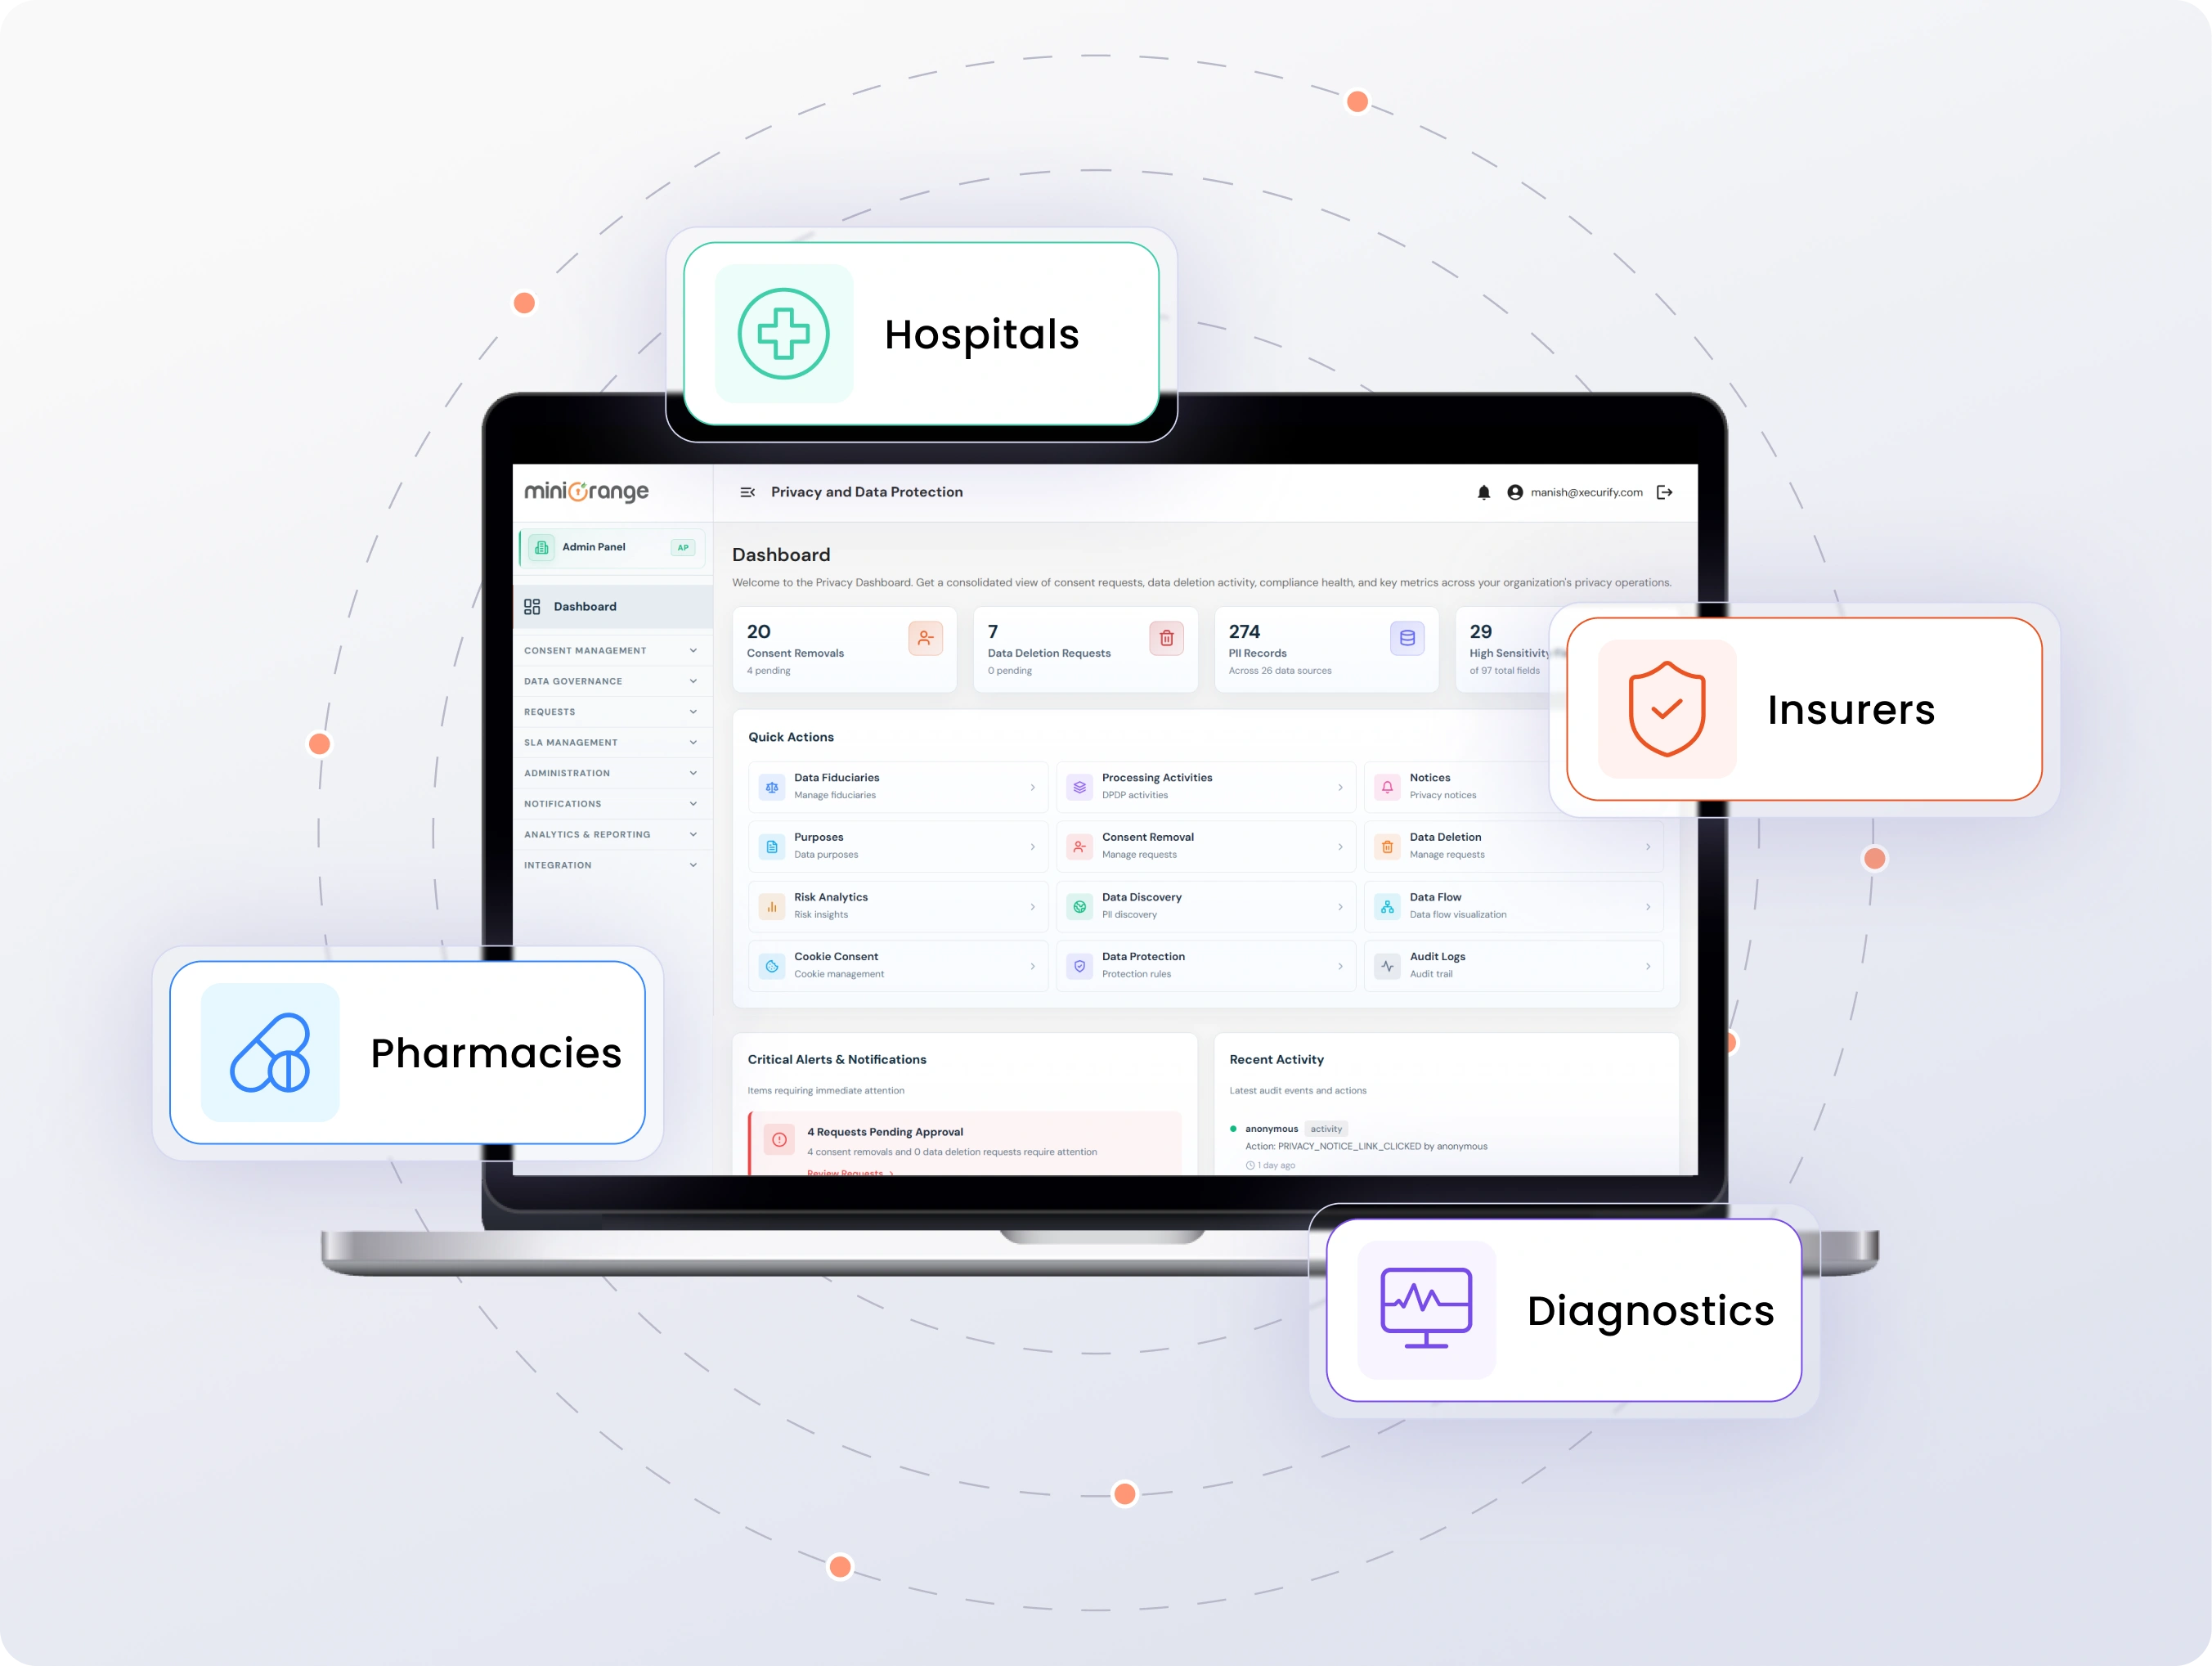
Gesundheitsdaten reichen weit über die Grenzen von Krankenhäusern hinaus. Der Behandlungsweg eines einzelnen Patienten kann Diagnostik, Apotheken, Versicherungen, Telemedizinplattformen und ABDM-fähige Systeme umfassen. Die Verwaltung der Patienteneinwilligung, der Schutz personenbezogener Daten, die Beantwortung von Anfragen der Datenverantwortlichen und die Einhaltung der Aufbewahrungspflichten für Patientenakten stellen Gesundheitsorganisationen vor besondere Herausforderungen.
Im Zuge der zunehmenden Digitalisierung des Gesundheitswesens sind Vertrauen und Transparenz ebenso wichtig geworden wie klinische Ergebnisse. miniOrange Privacy-as-a-Service unterstützt Krankenhäuser, Pharmaunternehmen, Diagnostiklabore und Anbieter digitaler Gesundheitsdienstleistungen dabei, die Anforderungen des Datenschutzes und der Datenschutzrichtlinie (DPDP) durch Technologie, Governance und von Experten betreute Managed Services in einen kontinuierlichen Compliance-Prozess zu überführen.
Von der Patientenaufnahme und dem ABHA-fähigen Datenaustausch bis hin zur Vorbereitung auf Datenschutzverletzungen und dem Umgang mit Drittparteienrisiken benötigen Gesundheitsorganisationen integrierte Kontrollmechanismen, die sich nahtlos in klinische Arbeitsabläufe einfügen.

Fragmentierte Patientenprozesse erschweren das Einwilligungsmanagement. Ermöglichen Sie zweckorientierte Einwilligung, mehrsprachige Hinweise und Abläufe zum Widerruf über alle Kontaktpunkte im Gesundheitswesen und ABHA-fähige Versorgungssysteme hinweg mit vollständiger Transparenz.

Nicht miteinander verbundene klinische Systeme führen zu Informationslücken. Patientendaten können automatisch und kontextbezogen über Anwendungen, Repositories, Clouds und Umgebungen des Gesundheitsinformationsmanagements hinweg erkannt, klassifiziert und zugeordnet werden.

Patientenanfragen erfordern Schnelligkeit und Verantwortlichkeit. Optimieren Sie die Erfüllung von Patientenrechten durch zentralisierte Arbeitsabläufe, Nachverfolgung, Prüfprotokolle und Beschwerdemanagement für eine schnellere Reaktion und Lösung von behördlichen Anfragen.

Drittanbieter-Ökosysteme erhöhen die Compliance-Risiken. Die Aufsicht über Labore, Versicherer, Drittanbieter, Auftragsforschungsinstitute und externe Gesundheitsdienstleister sollte durch kontinuierliche Governance- und Risikobewertungsprozesse gestärkt werden.

Die Patientenversorgung darf keine Verzögerungen verursachen. Verbessern Sie die Einsatzbereitschaft durch optimierte Arbeitsabläufe bei Vorfällen, die Sicherung von Beweismitteln, Eskalationsverfahren und die rechtzeitige Meldung von Sicherheitsvorfällen in allen Einsatzteams und kritischen Systemen des Gesundheitswesens.

Zusätzliche Verpflichtungen erfordern eine stärkere Governance. Unterstützung von Datenschutz-Folgenabschätzungen (DSFA), Dokumentation zur Einhaltung der Datenschutzgrundverordnung (DSGVO), Beratungsleistungen für Datenschutzbeauftragte und kontinuierliche Compliance-Bereitschaft für bestimmte, für die Verwaltung sensibler Daten verantwortliche Gesundheitsorganisationen und -betriebe.
Ein strukturierter Weg von der Bewertung von Datenschutzlücken bis zur Aufrechterhaltung der fortlaufenden Einhaltung der Datenschutzgrundsätze in Ihrem gesamten Gesundheitsökosystem.
Die bestehenden Kontrollmechanismen bewerten, Compliance-Lücken identifizieren und die DPDP-Verpflichtungen im gesamten Spektrum der Gesundheitsversorgung und der Patientendatenflüsse verstehen.
Persönliche Daten in elektronischen Patientenakten, Gesundheitsanwendungen, Datenbanken, Cloud-Umgebungen und unstrukturierten Datenbeständen erkennen und klassifizieren.

Implementieren Sie Prozesse für Einwilligungsmanagement, Rechteerfüllung, Governance-Kontrollen und Datenschutz, die auf die Abläufe im Gesundheitswesen abgestimmt sind.
Die Regierungsführung wird durch Monitoring, Überprüfung der Richtlinien, Beratungsleistungen und fortlaufende Unterstützung, die auf die sich entwickelnden Verpflichtungen zugeschnitten ist, gestärkt.
Unterstützung der Einhaltung des Digital Personal Data Protection Act (DPDP) 2023 in allen Organisationen des Gesundheitswesens durch Datenschutzmaßnahmen, die auf unterschiedliche Versorgungsstrukturen und Gesundheitsdatenökosysteme zugeschnitten sind.

Unterstützung der DPDP-Konformität für Krankenhäuser durch Patienteneinwilligungsmanagement, Datengovernance im Gesundheitswesen, Gewährleistung von Rechten und Vorbereitung auf Datenschutzverletzungen in klinischen und administrativen Systemen.
Stärkung der DPDP-Compliance für Pharmaunternehmen durch die Regulierung von klinischen Studiendaten, Mitarbeiterakten, Forschungsinformationen und Drittanbieter-Ökosystemen.
Verbesserung des Schutzes und der Transparenz von Patientendaten in Pathologieberichten, Radiologiesystemen und verteilten Laborabläufen.
Ermöglichen Sie die Einhaltung der DPDP-Richtlinien für Telemedizin durch Einwilligungsmanagement, Datenschutzhinweise und Workflows für die Rechte der Datenverantwortlichen.
Verwalten Sie Rezeptdaten, Kundenprofile, Treueprogramme und digitale Transaktionen unter Einhaltung der Datenschutzbestimmungen im Gesundheitswesen.
Schutz der Daten von Versicherungsnehmern und Verbesserung der Governance in den Bereichen Schadenbearbeitung und Datenaustausch im Gesundheitswesen.
Organisationen im Gesundheitswesen stehen bei jeder DPDP-Verpflichtung vor besonderen Herausforderungen. Erfahren Sie, wie miniOrange diese Herausforderungen löst.
| DPDP-Anforderung | Herausforderung im Gesundheitswesen | miniOrange-Lösung |
|---|---|---|
| Einwilligung Management | Mehrere Patientenkontaktpunkte | Zweckorientiertes Einwilligungsmanagement und mehrsprachige Hinweise |
| Datenschutzhinweise | Unterschiedliche Patientengruppen | Dynamische Benachrichtigungs- und Einwilligungsworkflows |
| Rechte des Datenverantwortlichen | Hohe Volumen und Anforderungen an die Aufbewahrung | Automatisierte Rechteabwicklung und Nachverfolgung |
| Sicherheitsvorkehrungen | Fragmentierte Gesundheitssysteme | Datenermittlung, Klassifizierung und Governance-Kontrollen |
| Lieferantenrisiken | Labore, Versicherer, Drittanbieter und Auftragsforschungsinstitute | Lieferantenrisikobewertungen und Compliance-Überwachung |
| Datenschutzverletzungsmanagement | Der Klinikbetrieb darf nicht eingestellt werden. | Arbeitsabläufe bei Vorfällen und Reaktionsbereitschaft |
| SDF-Verpflichtungen | Zusätzliche Governance-Anforderungen | Datenschutz-Folgenabschätzungen, RoPA-Dokumentation und DPO-Beratung |
Kombinieren Sie Datenschutztechnologie mit von Experten geleiteten Dienstleistungen, um die Anforderungen des DPDP umzusetzen, ohne intern eigene Datenschutzteams aufzubauen.
Die besonderen Herausforderungen im Bereich Datenschutz von Krankenhäusern, Pharmaunternehmen, Diagnostikdiensten, Telemedizinplattformen, Versicherern und digitalen Gesundheitsökosystemen angehen.
Bieten Sie transparente Patientenerlebnisse durch zweckorientierte Einwilligungsprozesse und Datenschutzhinweise, die in 22 indischen Sprachen verfügbar sind.
Die Einhaltung der Richtlinien wird durch Überprüfungen der Richtlinien, Bewertungen von Anbietern, Überwachung und fortlaufende Unterstützung durch Datenschutzspezialisten gestärkt.
Patientendaten über Gesundheitssysteme, Cloud-Anwendungen und Repositories hinweg entdecken, klassifizieren, steuern und verwalten.
Skalieren Sie die Compliance-Prozesse in wachsenden Gesundheitseinrichtungen und passen Sie diese gleichzeitig an sich ändernde Geschäftsanforderungen und Vorschriften an.
Verschaffen Sie sich die nötige Klarheit, bevor Sie sich festlegen.

x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an dataprivacy@miniorange.com oder kontaktieren Sie uns.
Bitte geben Sie Ihre geschäftliche E-Mail-ID ein.

