Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Die Frist für die Einhaltung der DPDP-Vorschriften rückt näher. Mai 2027 ist näher als Sie denken.
Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Unternehmen aus den Bereichen Reise, Gastgewerbe und Luftfahrt sind für die Erbringung von Dienstleistungen und die Betriebsführung stark auf personenbezogene Daten angewiesen. Von Gästeidentitäten, Passkopien, Zahlungsdetails und Treueprogrammdaten bis hin zu Passagierinformationen, Reisedokumenten, Reservierungen und Reiseplänen fließen sensible Daten über zahlreiche Systeme, Anbieter und Partnernetzwerke hinweg.
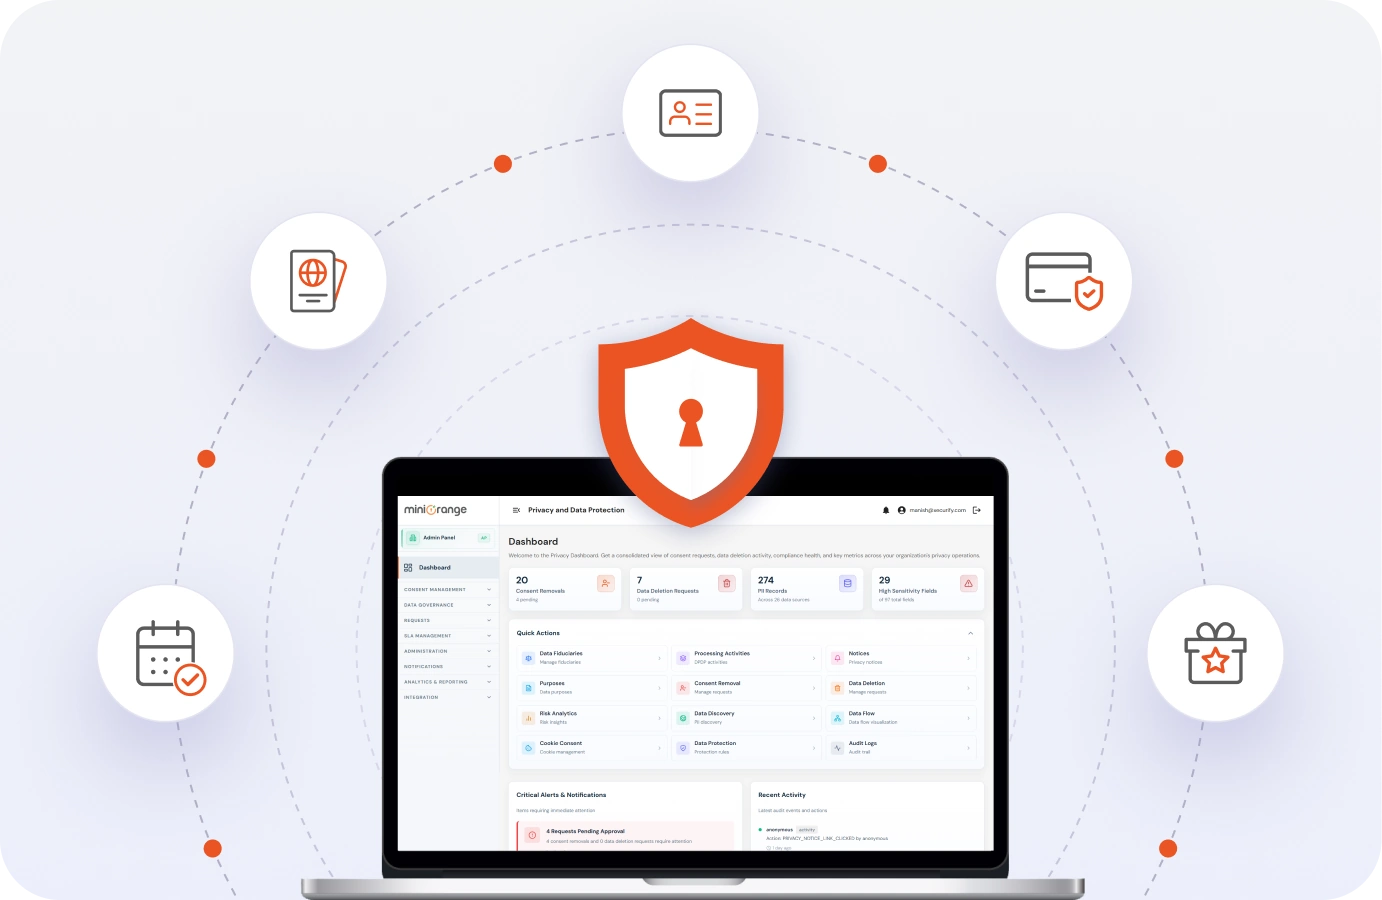
Da der DPDP Act 2023 strengere Anforderungen an Einwilligung, Rechte betroffener Personen, Datenschutz, Aufbewahrung und Meldung von Datenschutzverletzungen stellt, müssen Unternehmen ihre Datenschutzkontrollen und -richtlinien verstärken. miniOrange Privacy-as-a-Service unterstützt Unternehmen der Reise- und Hotelbranche bei der Umsetzung des DPDP und schützt gleichzeitig die Daten von Reisenden während ihres gesamten Lebenszyklus.
Unternehmen der Reise- und Gastgewerbebranche sind gemäß dem DPDP-Rahmenwerk für den Schutz personenbezogener Daten und die Erfüllung ihrer datenschutzrechtlichen Pflichten verantwortlich.

Erfassung und Verwaltung von Gästeidentitäten, Passkopien, Zahlungsdetails, Treuedaten, Videoaufnahmen und Mitarbeiterdaten unter Einhaltung der Verpflichtungen hinsichtlich Einwilligung, Aufbewahrung, Sicherheit und Rechteverwaltung.

Schützen Sie Passagierdatensätze, Reisedokumente, Reservierungsdaten, PNR-Daten, biometrische Daten an Flughäfen und Reisepläne durch geeignete Sicherheitsvorkehrungen, Überwachung der Anbieter und Kontrollmechanismen für grenzüberschreitende Transfers.

Online-Reisebüros, Reisebüros und Reiseveranstalter müssen Datenschutzhinweise bereitstellen, Einwilligungen verwalten, die Rechte der betroffenen Personen wahren und die Weitergabe von Daten an Partner regeln.

Unterstützung der Anforderungen an Zweckbindung, Datenminimierung und sichere Datenverarbeitung für Reservierungs-, Zahlungs-, Treue-, Kunden- und Mitarbeiterdaten im gesamten Geschäftsbetrieb.

Organisationen, die Dienstleistungen für Einzelpersonen in Indien erbringen, können mit zusätzlichen Verpflichtungen konfrontiert werden, darunter Datenschutz-Folgenabschätzungen, die Bestellung von Datenschutzbeauftragten, verbesserte Governance-Rahmenbedingungen, Risikobewertungen und die Überwachung der Einhaltung der Vorschriften.
Kombinieren Sie Datenschutzautomatisierung, Governance-Workflows und Managed Services, um die Einhaltung der DPDP-Richtlinien in Ihrem gesamten Unternehmen zu operationalisieren.
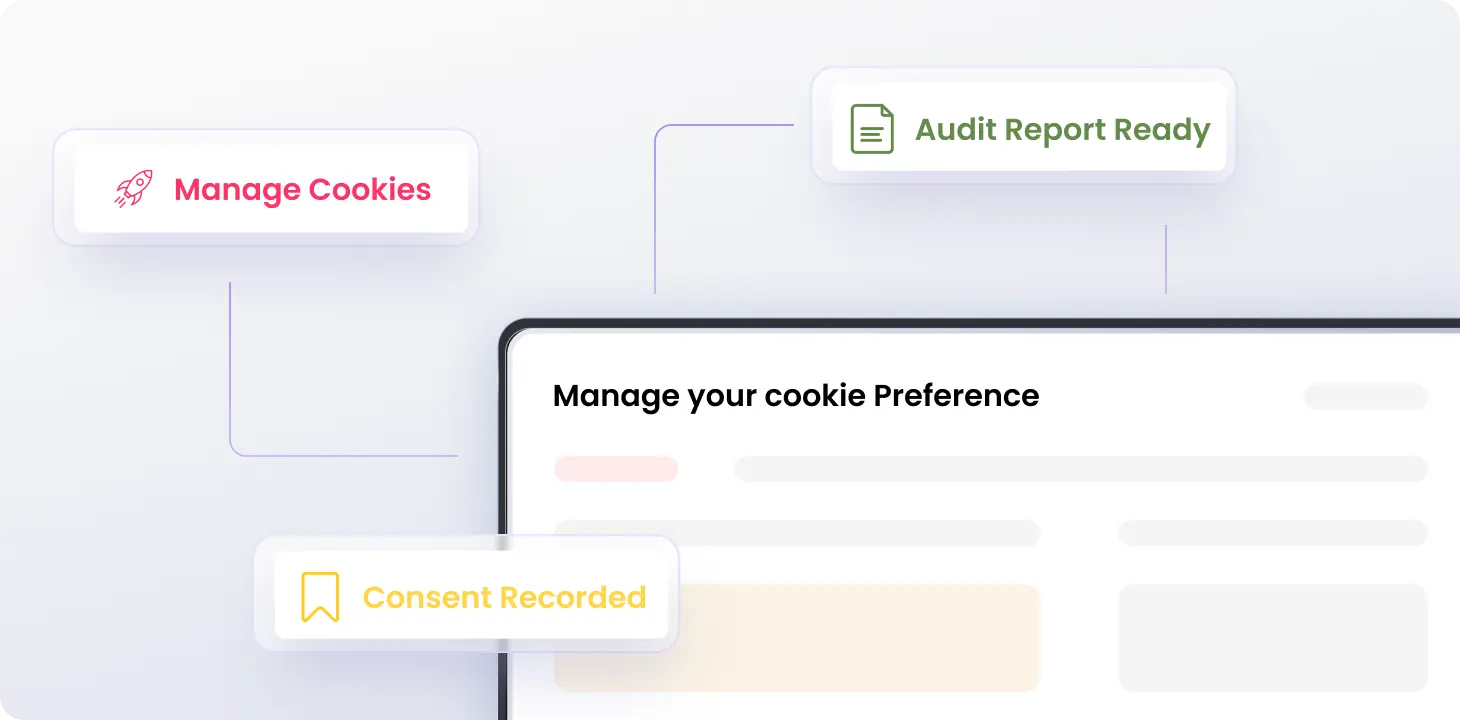
Verwaltung von Einwilligungshinweisen, Erfassung von Einwilligungen im Buchungsprozess, Präferenzzentren, Cookie-Einwilligungen, Widerrufsanträgen und revisionssicheren Einwilligungsdatensätzen über alle Kundenkontaktpunkte hinweg.
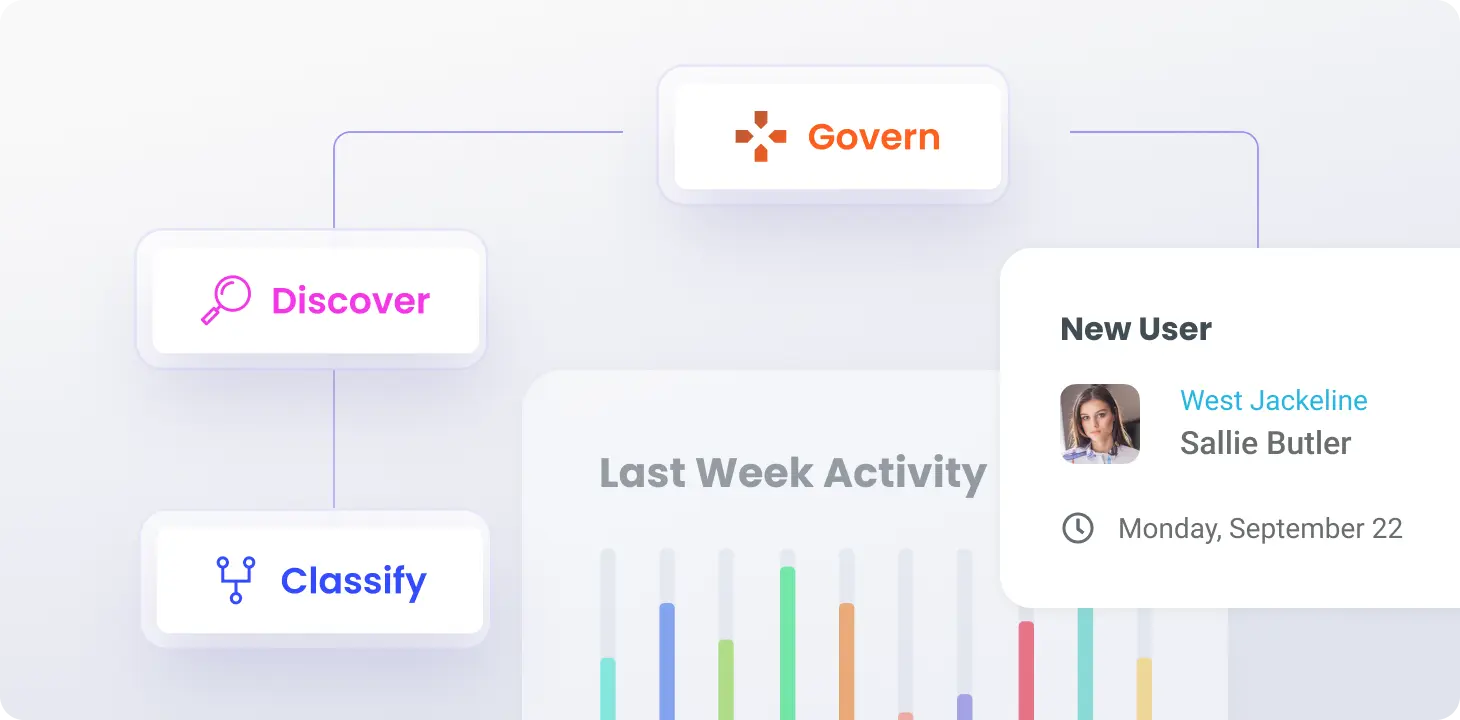
Gästedaten über PMS, Buchungsmaschinen, CRM-Plattformen, Kundenbindungsdatenbanken, Cloud-Umgebungen, Endpunkte und SaaS-Anwendungen hinweg entdecken und klassifizieren.
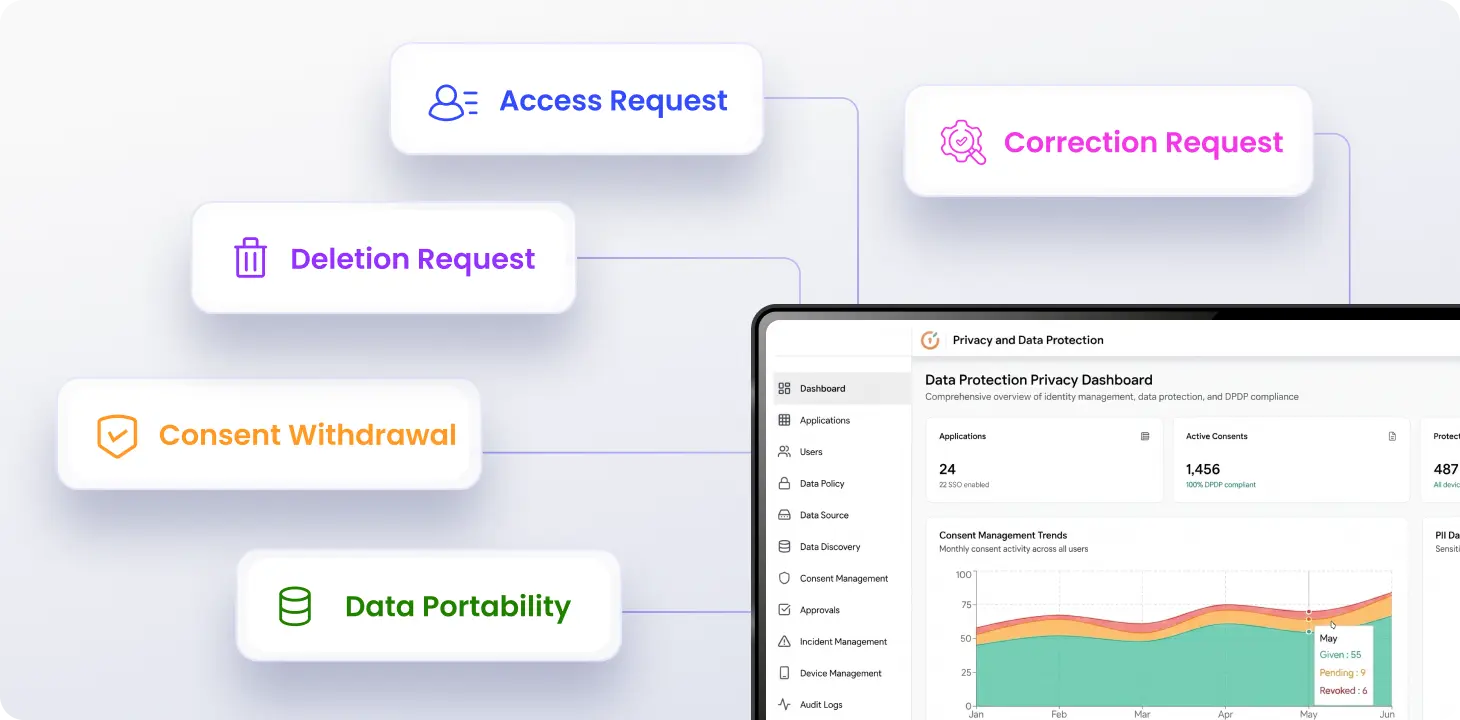
Automatisieren Sie Zugriffs-, Korrektur- und Löschungsanfragen mit mehrsprachigen Self-Service-Portalen, Beschwerde-Workflows, SLA-Tracking und revisionssicheren Datensätzen.
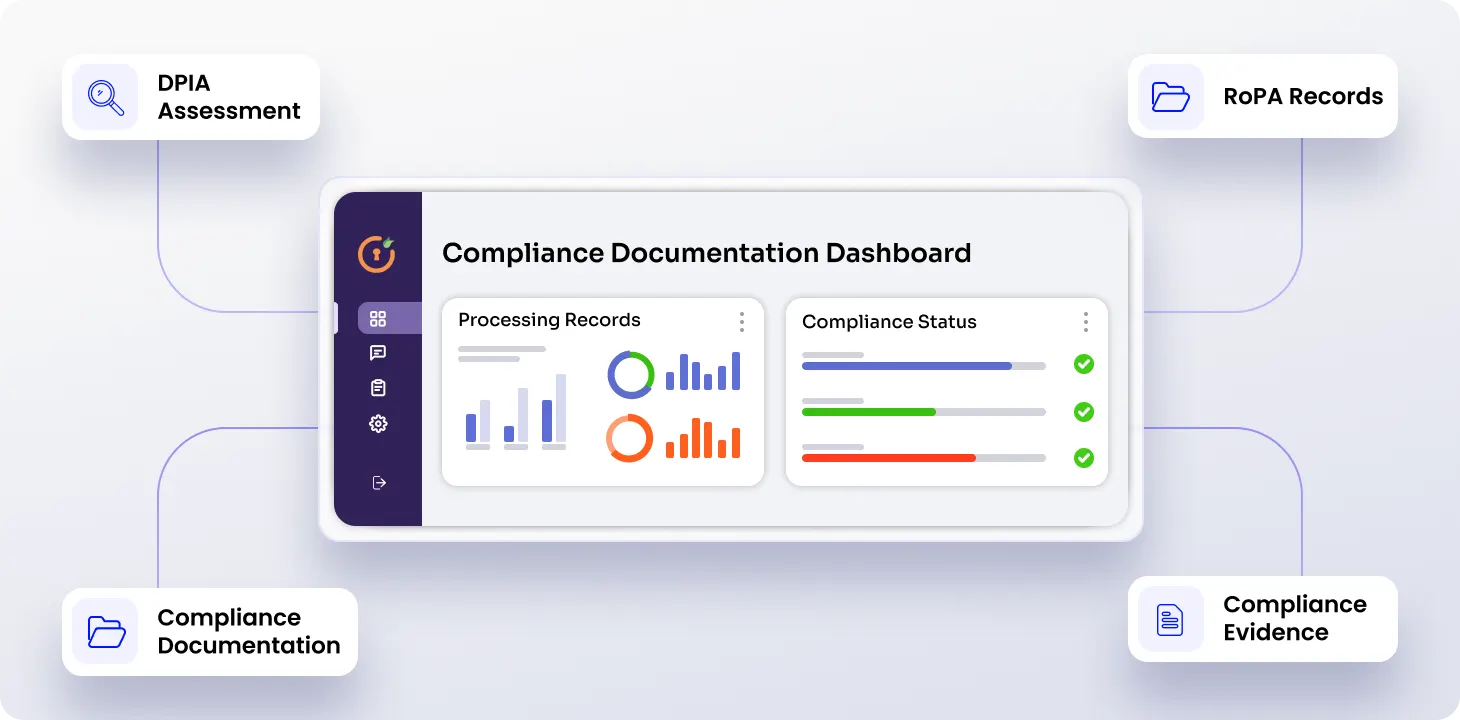
Führen von Aufzeichnungen über Verarbeitungstätigkeiten, Durchführung von Datenschutz-Folgenabschätzungen, Bewertung von Datenschutzrisiken und Dokumentation von Sicherheitsvorkehrungen bei grenzüberschreitenden Datentransfers.
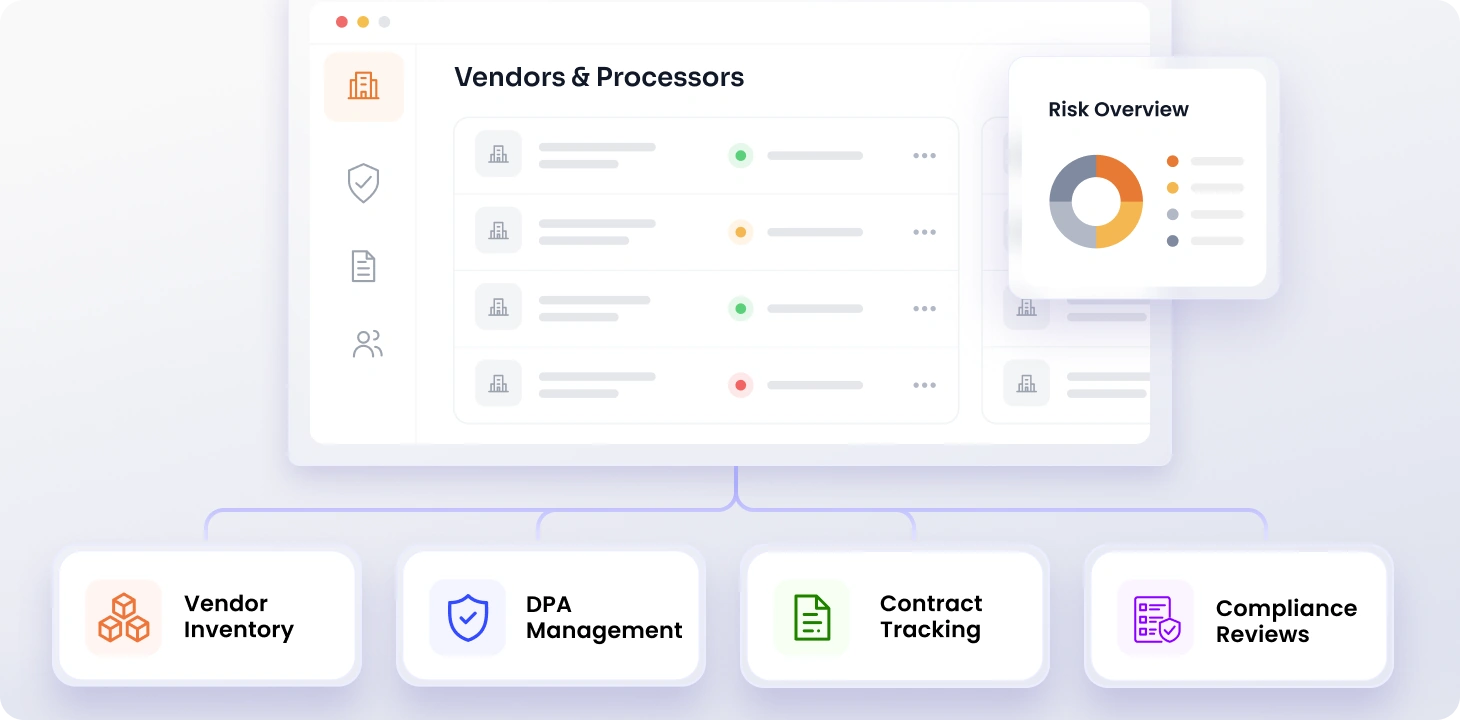
Pflegen Sie Lieferantenbestände, verwalten Sie Datenschutzvereinbarungen, bewerten Sie die Risiken von Auftragsverarbeitern, verfolgen Sie Verträge und unterstützen Sie laufende Compliance-Neubewertungen und -Überprüfungen.
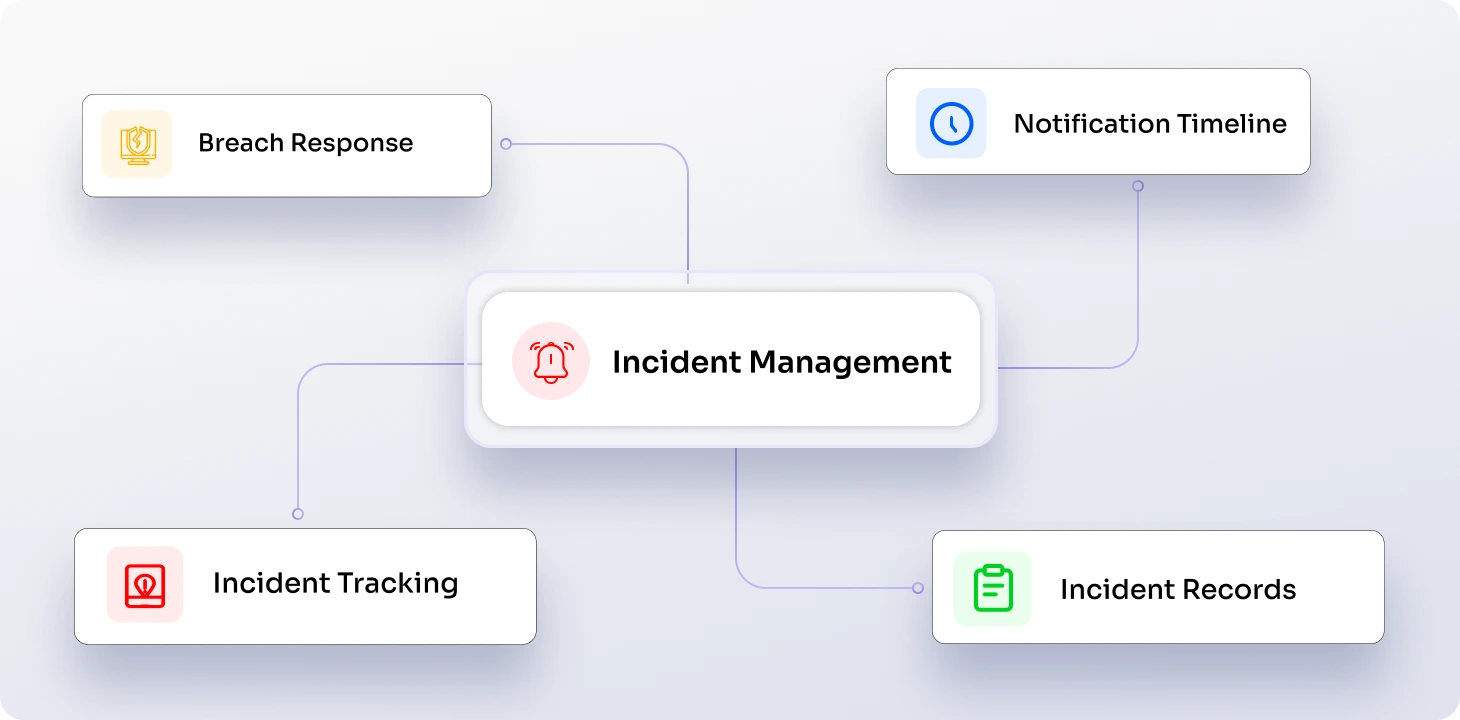
Optimierung der Prozesse für die Erfassung von Vorfällen, die Bewertung des Schweregrades, die Eskalationsabläufe, das Beweismanagement und die Benachrichtigung gemäß den regulatorischen Anforderungen.
Verhindern Sie die unbefugte Weitergabe von Gast- und Passagierdaten über E-Mail, Endgeräte, Cloud-Plattformen und geschäftskritische SaaS-Anwendungen.
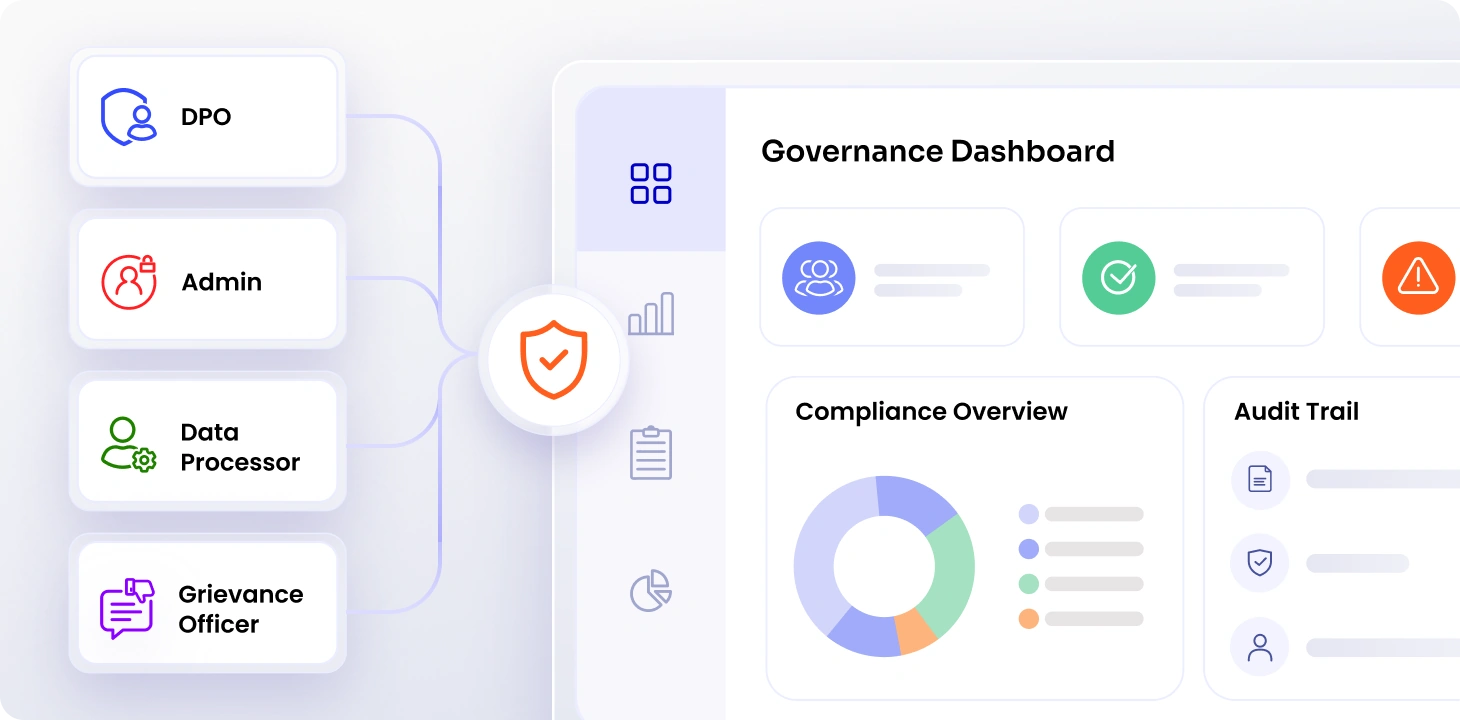
Ermöglichen Sie eine rollenbasierte Governance für Datenschutzbeauftragte, Beschwerdebeauftragte, Datenverarbeiter und Administratoren mit Berichts- und Prüfungstransparenz.
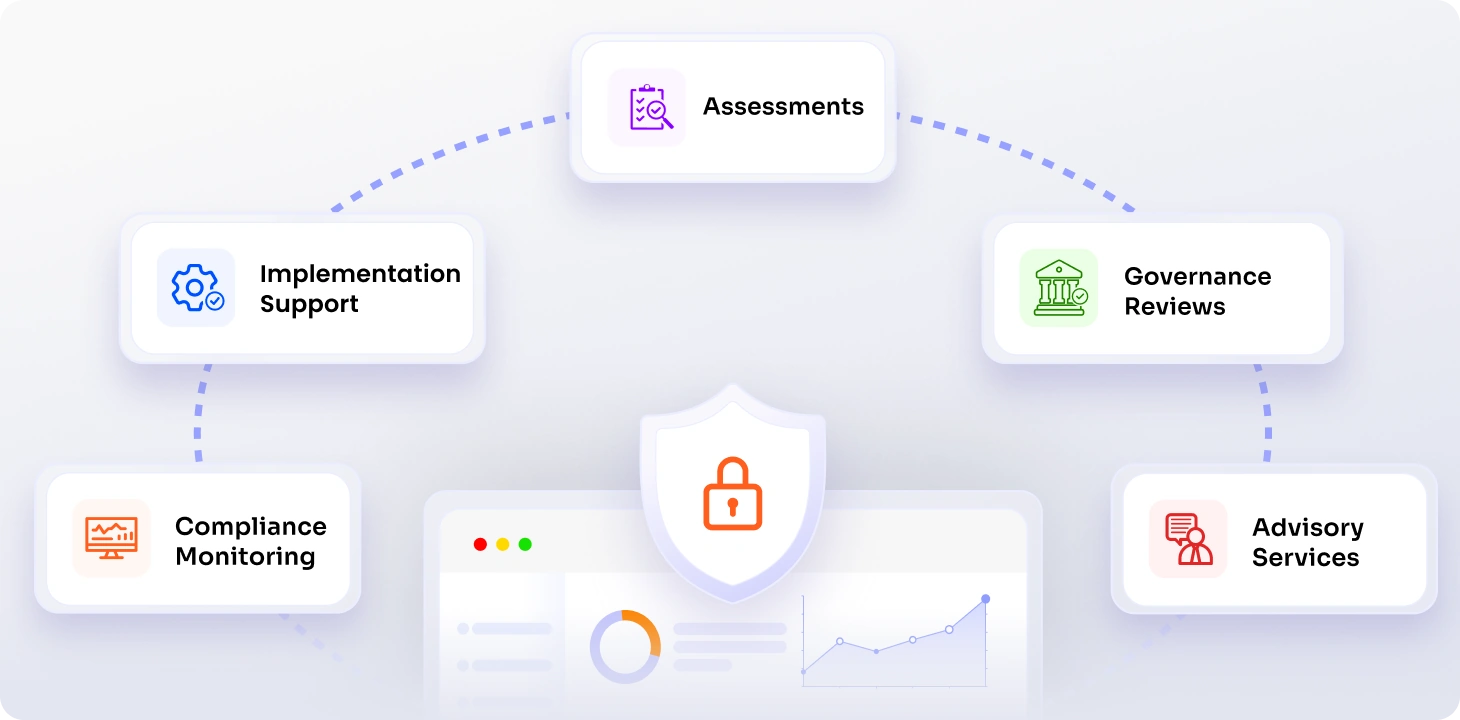
Stärkung der Datenschutzmaßnahmen durch Bewertungen, Unterstützung bei der Implementierung, Überprüfung der Governance, Überwachung der Einhaltung von Vorschriften und von Experten geleitete Beratungsleistungen.
Wechseln Sie von der Bewertung zur kontinuierlichen Steuerung mit einem strukturierten Implementierungsansatz, der speziell auf Unternehmen der Reise- und Hotelbranche zugeschnitten ist.
Evaluieren Sie DPDP-Lücken durch Überprüfungen des Buchungsprozesses, Abbildung des Datenflusses und Bewertung des Ökosystems von Drittanbietern.
Identifizieren Sie Gäste- und Passagierdaten systemübergreifend, erstellen Sie Inventarlisten und klassifizieren Sie Datensätze anhand des Datenschutzrisikos.
Einwilligungsworkflows, Rechteverwaltungsprozesse, Datenschutz-Folgenabschätzungen, DLP-Richtlinien und Mechanismen zur Reaktion auf Datenschutzverletzungen implementieren.
Kontinuierliche Überwachung, Aufsicht durch den Datenschutzbeauftragten, Compliance-Berichterstattung, Auditbereitschaft und laufende Governance-Praktiken etablieren.

Nachweislich verantwortungsvoller Umgang mit Daten bei Buchungen, Check-ins, Treueprogrammen und Kundeninteraktionen.

Personenbezogene Daten über PMS-Plattformen, Buchungsmaschinen, Reservierungssysteme und Partner-Ökosysteme hinweg verfolgen.

Identifizieren Sie Compliance-Lücken und verstärken Sie die Kontrollen, bevor sie zu betrieblichen oder regulatorischen Problemen werden.

Vereinfachen Sie das Einwilligungsmanagement, die Bearbeitung von Rechteanfragen, Bewertungen und die Datenschutzgovernance durch Automatisierung.

Einheitliche Datenschutzmaßnahmen in Hotels, Flughäfen, Filialen, Fahrzeugflotten und dezentralen Betrieben anwenden.

Ergänzen Sie interne Teams durch Unterstützung bei der Implementierung, Beratung zur Unternehmensführung und laufende Unterstützung bei der Einhaltung der Vorschriften.

x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an dataprivacy@miniorange.com oder kontaktieren Sie uns.
Bitte geben Sie Ihre geschäftliche E-Mail-ID ein.

