Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Drucker gehören nach wie vor zu den am meisten übersehenen Einfallstoren für Datenverlust, obwohl hybrides Arbeiten und Cloud-Druck die Angriffsfläche vergrößern. Aktuelle Branchenstudien zeigen, warum IT- und Sicherheitsteams das Drucken nicht länger vernachlässigen dürfen.
Nach einem Hackerangriff auf die Systeme eines Druckdienstleisters wurden Einzelpersonen mit einem Datenleck konfrontiert.
Die durchschnittlichen Kosten einer Datenschutzverletzung im Zusammenhang mit Druckdaten betragen bei standardisierten Geräteflotten [Betrag einfügen], steigen aber bei Geräteflotten verschiedener Hersteller auf 937,000 £.
Organisationen meldeten mindestens einen Datenverlust im Zusammenhang mit Drucken, was einem Anstieg gegenüber 56 % im Jahr 2025 entspricht.
Er sagte, es sei wichtig, dass Druckerhersteller KI/ML einsetzen, um Geräte vor Sicherheitslücken zu schützen.
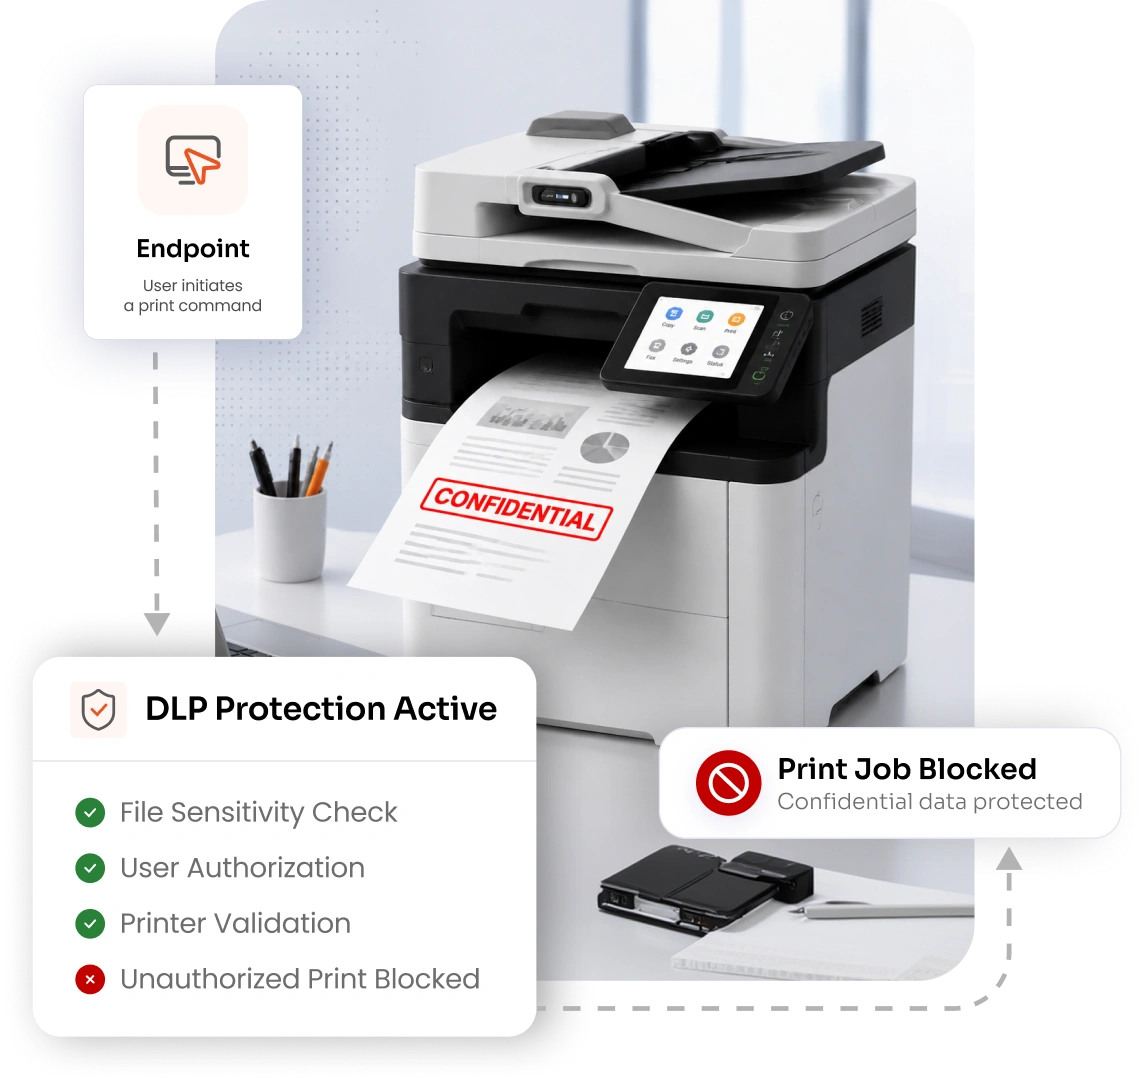
Daten benötigen keinen Hacker, um zu gelangen – ein unbeaufsichtigter Drucker genügt. DLP für Drucker schließt diese Sicherheitslücken.
indem kontrolliert wird, wer was, wo und wann drucken darf.
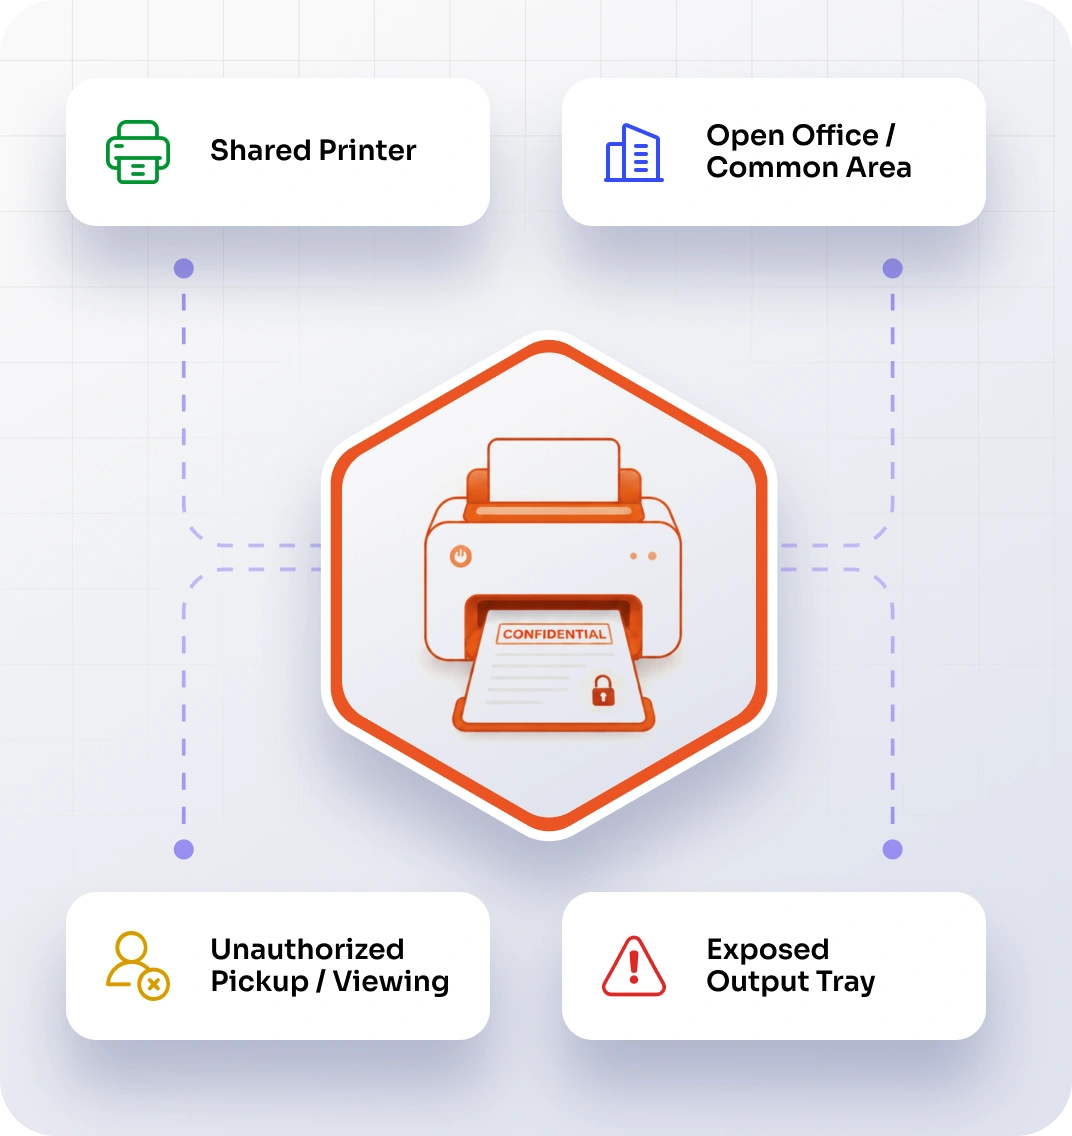
Gemeinsam genutzte Drucker in Großraumbüros, Fluren oder Gemeinschaftsbereichen ermöglichen es jedem, sich ein fremdes Dokument zu nehmen. Da nicht kontrolliert wird, welche Daten von den Endgeräten gedruckt werden dürfen, liegen sensible Dateien ungeschützt in den Ausgabefächern und können von jedem eingesehen oder mitgenommen werden. Dies ist nach wie vor eine der einfachsten und gleichzeitig häufigsten Methoden, mit denen vertrauliche Daten unbefugt das Unternehmen verlassen.
Ältere Drucker und Multifunktionsgeräte verwenden oft ungepatchte Firmware und sind daher leichte Ziele für Angreifer. Viele Unternehmen vernachlässigen Drucker bei der Überprüfung ihrer Sicherheitsinfrastruktur und lassen diese Geräte somit zu blinden Flecken in einem ansonsten gut abgesicherten Netzwerk werden. Sicherheitsmaßnahmen auf Endgeräteebene reduzieren dieses Risiko, indem sie sensible Daten abfangen, bevor diese überhaupt ein anfälliges Gerät erreichen.
Druckaufträge, die ohne Klassifizierung oder Kontrolle gesendet werden, können vertrauliche Informationen direkt vom Laptop an jeden Drucker im Netzwerk übermitteln. Ohne Richtlinien, die Daten vor dem Drucken prüfen, durchlaufen sensible Dateien – von Finanzdaten bis hin zu Kundendaten – den Druckprozess unkontrolliert. Die Klassifizierung von Daten am Endgerät stoppt das Datenleck an der Quelle.
Nicht jeder Datenverlust ist böswillig, doch die Folgen sind dieselben. Wenn Mitarbeiter vertrauliche Dateien unbeaufsichtigt ausdrucken, sei es versehentlich oder absichtlich, können dadurch sensible Daten offengelegt werden. Dies führt zu Verstößen gegen Compliance-Vorschriften. Ohne Einblick in die Ausdrucke einzelner Personen können Unternehmen diese Datenlecks nicht erkennen, bevor Schaden entsteht.
Heim- und Außenstellen nutzen häufig private Drucker ohne ausreichende Sicherheitsvorkehrungen, wodurch neue Wege für Datenverluste entstehen. Vertrauliche Dokumente, die außerhalb des Unternehmensnetzwerks gedruckt werden, lassen sich schwerer nachverfolgen, prüfen oder schützen. Da hybrides Arbeiten immer häufiger zum Standard wird, entwickelt sich unkontrolliertes Drucken von externen Standorten schnell zu einer der größten Sicherheitslücken im Unternehmensdruckbereich.
Der Schutz vor Datenverlust bei Druckern darf nicht auf ein einzelnes Gerät oder einen Standort beschränkt bleiben; er muss jeden Endpunkt in Ihrem gesamten Unternehmen umfassen. miniOrange klassifiziert und kontrolliert Daten direkt an der Quelle, überall dort, wo gearbeitet wird.
Sensible Dateien sollten bereits am Endgerät klassifiziert und nicht autorisierte Druckaufträge blockiert werden, bevor sie überhaupt einen Drucker erreichen.

Legen Sie klare Regeln fest, wo gescannte Dokumente gesendet, gespeichert oder weitergegeben werden dürfen, um zu verhindern, dass sensible Dateien über unkontrollierte Wege in falsche Hände geraten.
Die Vervielfältigung vertraulicher Dokumente wird auf Basis der Datenklassifizierung eingeschränkt, um zu verhindern, dass sensible Dateien von unbefugten Benutzern dupliziert werden.
Wenden Sie die gleichen DLP-Richtlinien auf Endpunktebene auch auf Druckaufträge an, die über Cloud-Anwendungen und -Dienste gesendet werden, um Lücken in hybriden Umgebungen zu schließen.

Setzen Sie identische DLP-Richtlinien für Endpunkte durch, unabhängig davon, ob die Mitarbeiter im Firmenbüro, im Homeoffice oder in einem Coworking-Space arbeiten.

Binden Sie Zweigstellen und Satellitenstandorte in die gleiche zentrale Endpunktrichtlinienverwaltung ein, auf die sich Ihre Zentrale stützt.
miniOrange kombiniert inhaltsbasierte Datenklassifizierung mit Durchsetzung auf Endpunktebene, sodass sensible Dateien ausgewertet und kontrolliert werden, bevor sie überhaupt einen Drucker erreichen.
Dokumente automatisch nach Vertraulichkeit klassifizieren, bevor ein Druckauftrag überhaupt gesendet wird.
Steuern Sie, welche Benutzer Daten an welche Drucker senden dürfen – diese Einstellung wird am Endpunkt durchgesetzt.
Um Lecks zu verhindern, sollten auf jeder gedruckten Seite nachverfolgbare Wasserzeichen angebracht werden.
Verfolgen Sie die Druckaktivitäten auf allen verwalteten Endpunkten in Echtzeit.
Führt ein vollständiges, durchsuchbares Protokoll der Druckaktivitäten für jeden verwalteten Endpunkt.
Legen Sie für jedes Druckszenario präzise Datenklassifizierungsregeln und Ausnahmen fest.
miniOrange gewährleistet Datenschutz bereits am Endgerät, indem Druckaufträge klassifiziert und kontrolliert werden, bevor sie überhaupt einen Drucker erreichen.
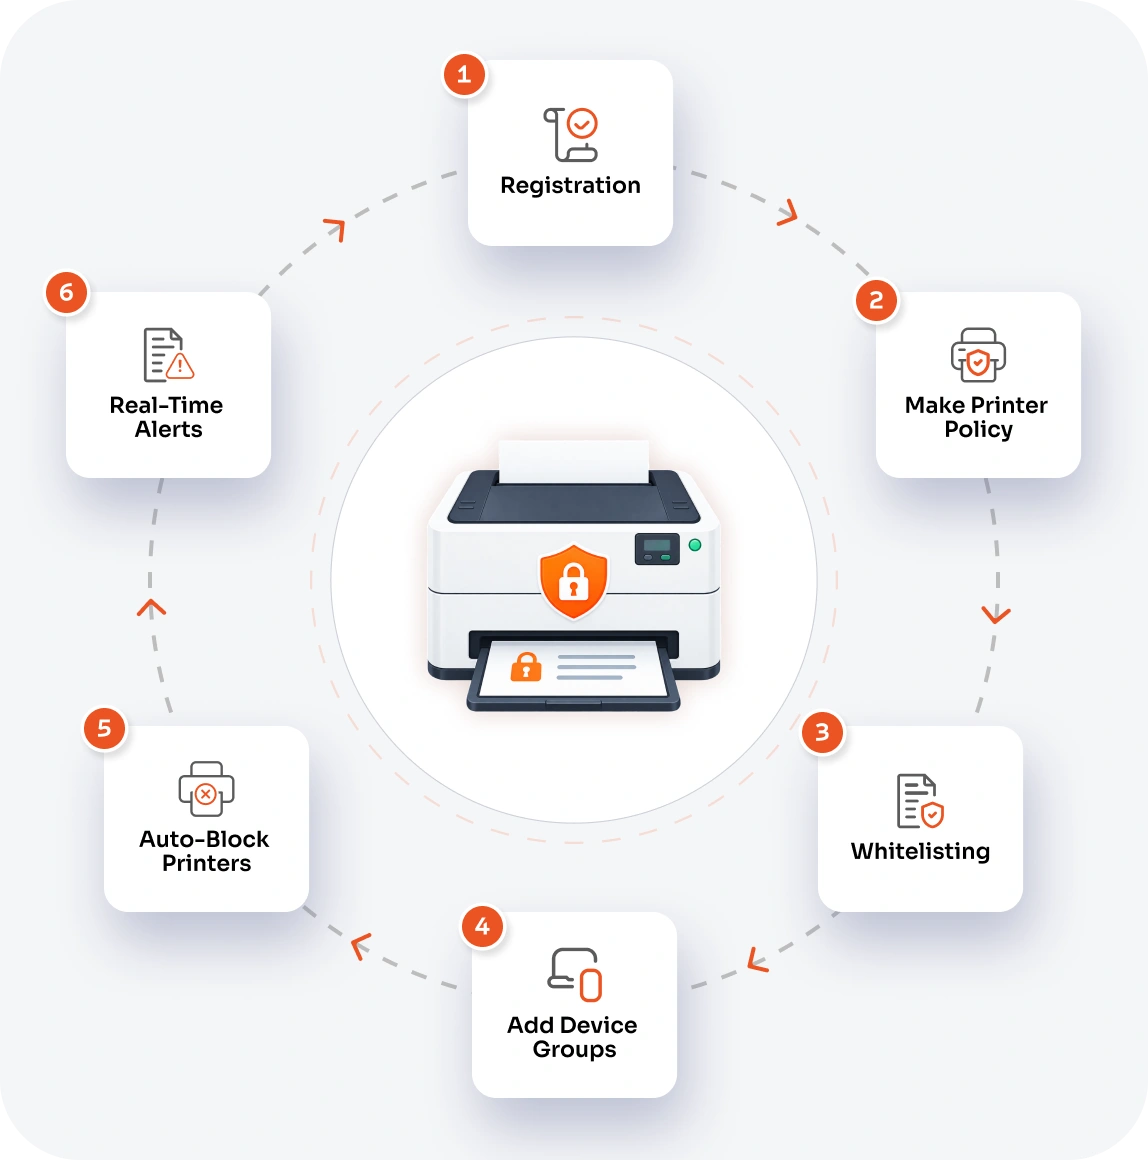
IT-Administratoren fügen unter der Registerkarte „USB-Drucker“ den Namen oder die Hersteller-ID (VID) und die Produkt-ID (PID) jedes autorisierten Druckers hinzu und erstellen so eine Liste vertrauenswürdiger Geräte.
Unter dem Reiter „Richtlinie“ benennen Administratoren die Richtlinie, legen eine Aktion wie „Blockieren“ fest und weisen eine Risikostufe zu, um zu definieren, wie streng sie durchgesetzt wird.
Die Richtlinie greift auf die Liste der registrierten Drucker zu und ermöglicht es Administratoren, genau auszuwählen, welchen USB-Druckern für diese Richtlinie vertraut wird.
Administratoren können die Richtlinie auf bestimmte Gerätegruppen anwenden oder sie mit der Option „Alle auswählen“ organisationsweit ausrollen.
Jeder Drucker, der nicht in der Liste der vertrauenswürdigen USB-Geräte enthalten ist, wird automatisch blockiert, sobald er mit einem geschützten Endgerät verbunden wird.
Wenn die Option „Warnung erstellen“ aktiviert ist, werden Administratoren sofort benachrichtigt, sobald die Richtlinie einen nicht autorisierten Drucker blockiert.
Dank bewährter Datenklassifizierung und kontinuierlicher Überwachung schützt miniOrange sensible Informationen direkt an der Quelle auf allen verwalteten Windows- und macOS-Endpunkten.
Führen Sie Endpoint-DLP-Richtlinien in Ihrer gesamten Organisation über ein einziges Dashboard ein – mit minimalem Einrichtungsaufwand und ohne Unterbrechung bestehender Arbeitsabläufe.
Egal ob Sie 10 oder 10,000 Drucker verwalten, miniOrange wächst mit Ihrem Unternehmen mit, ohne Kompromisse bei Leistung oder Kontrolle einzugehen.
Profitieren Sie von dediziertem technischem Support von der Implementierung bis zum laufenden Management, damit Ihr Team bei der Fehlersuche nie allein gelassen wird.
Haben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Die Datenverlustprävention für Drucker klassifiziert Dateien direkt am Endgerät nach ihrer Sensibilität und setzt Richtlinien durch, die festlegen, ob ein Dokument zum Drucken gesendet werden darf. Anstatt den Drucker selbst zu steuern, verhindert sie, dass unautorisierte oder risikoreiche Daten das Gerät überhaupt verlassen.
miniOrange scannt Dokumente am Endgerät auf sensible Inhalte wie personenbezogene Daten (PII), Gesundheitsdaten (PHI) oder Finanzdaten und wendet vorkonfigurierte Richtlinien an, um zu entscheiden, ob der Druckauftrag zugelassen oder blockiert wird.
Ja, miniOrange identifiziert USB-angeschlossene Drucker anhand ihrer Hersteller-ID (VID) und Produkt-ID (PID) und blockiert jeden Drucker, der nicht explizit zur Liste der zugelassenen Drucker hinzugefügt wurde.
Ja, Administratoren erhalten E-Mail-Benachrichtigungen, wenn ein Druckversuch blockiert oder markiert wird, und Administratoren können hinzufügen oder verwalten, welche E-Mail-Adressen diese Benachrichtigungen erhalten sollen.
x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an uemsupport@xecurify.com oder kontaktieren Sie uns.
Bitte geben Sie Ihre geschäftliche E-Mail-ID ein.


