Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×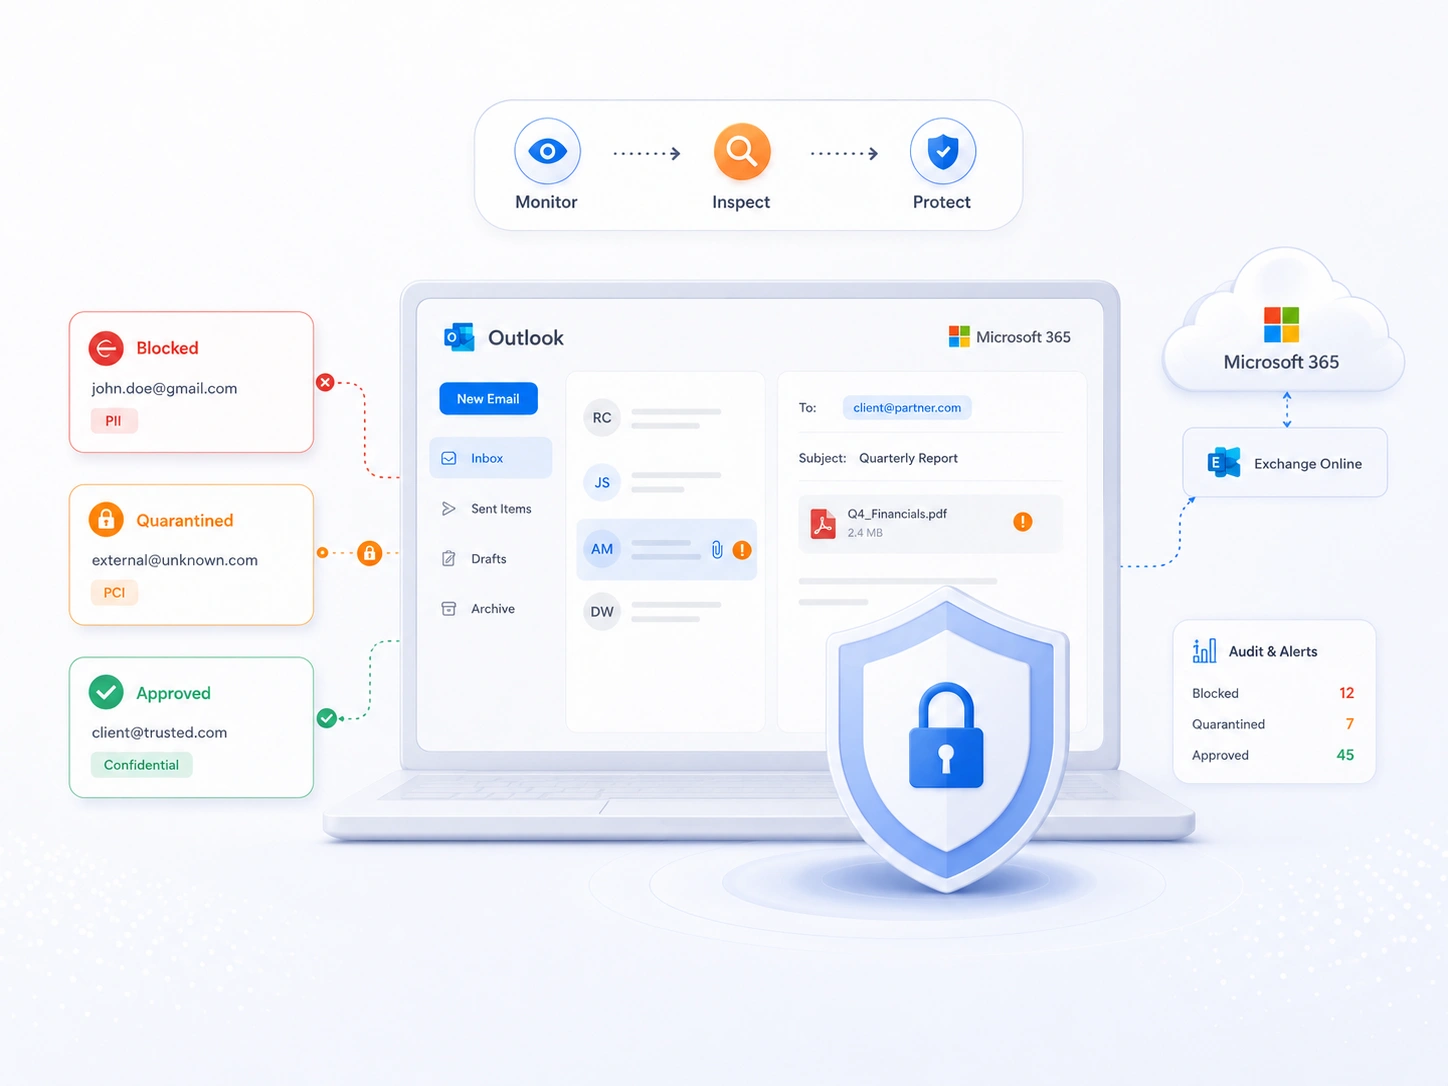
Die fortschrittliche Microsoft 365-Integration unterstützt Unternehmen bei der Überwachung, Verwaltung und Sicherung sensibler Kommunikationen und Dateien in Outlook-, Exchange-, OneDrive- und SharePoint-Umgebungen.
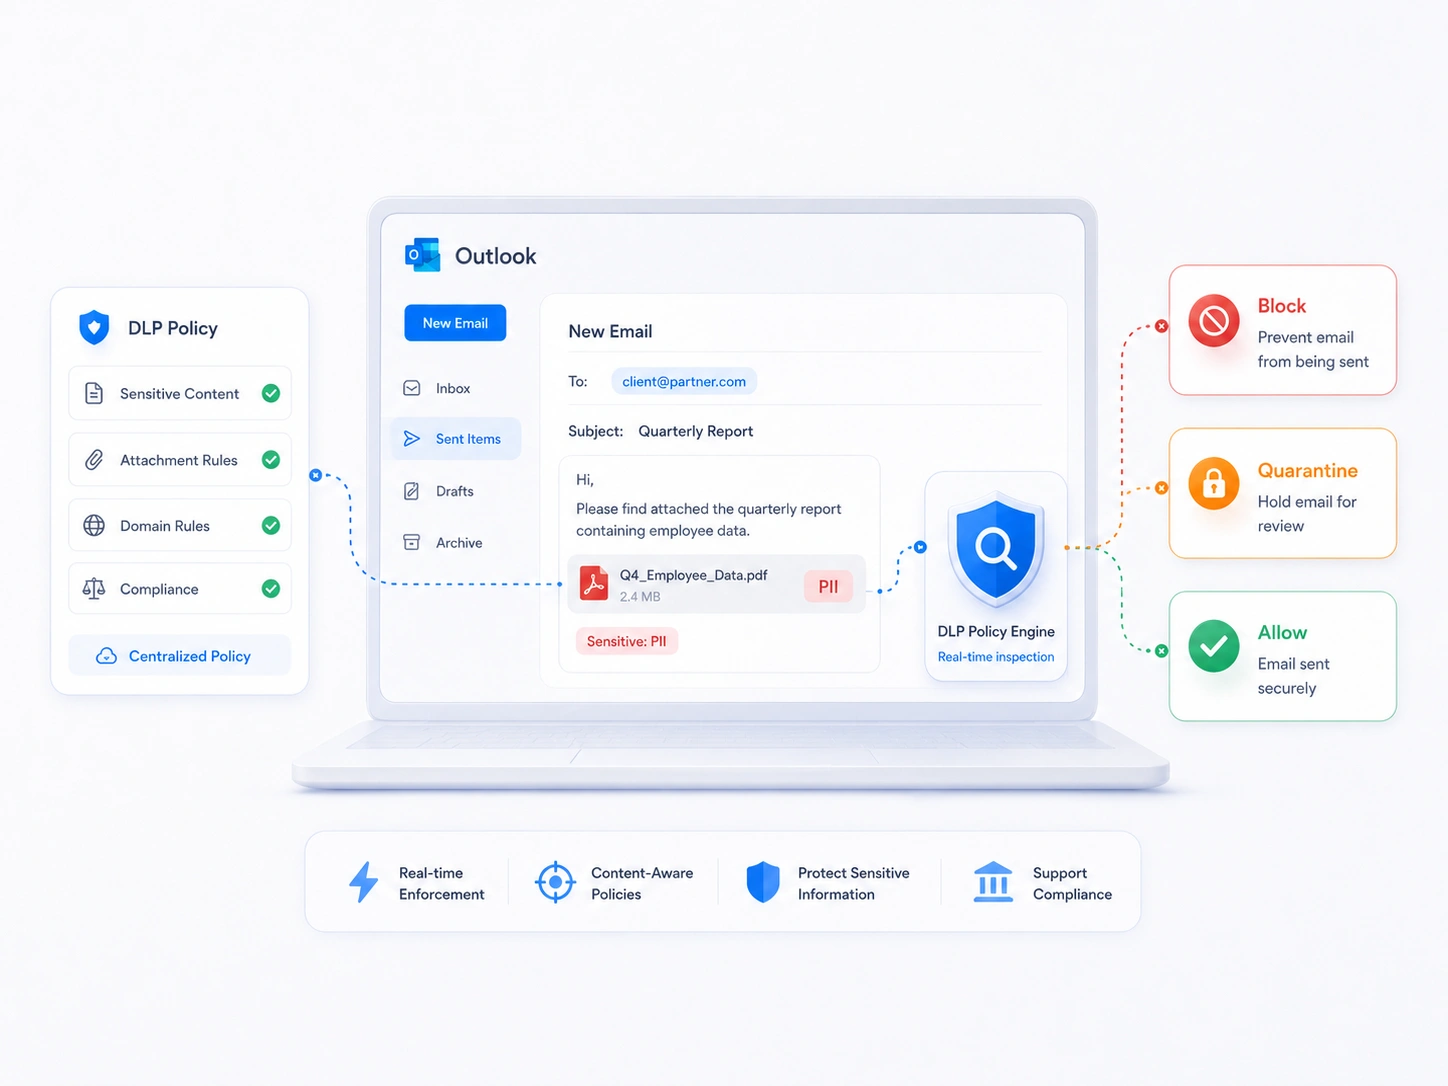
Wenden Sie Echtzeit-DLP-Richtlinien an, um sensible Microsoft 365-Daten zu überwachen und zu verwalten, bevor sie Ihre Umgebung verlassen.
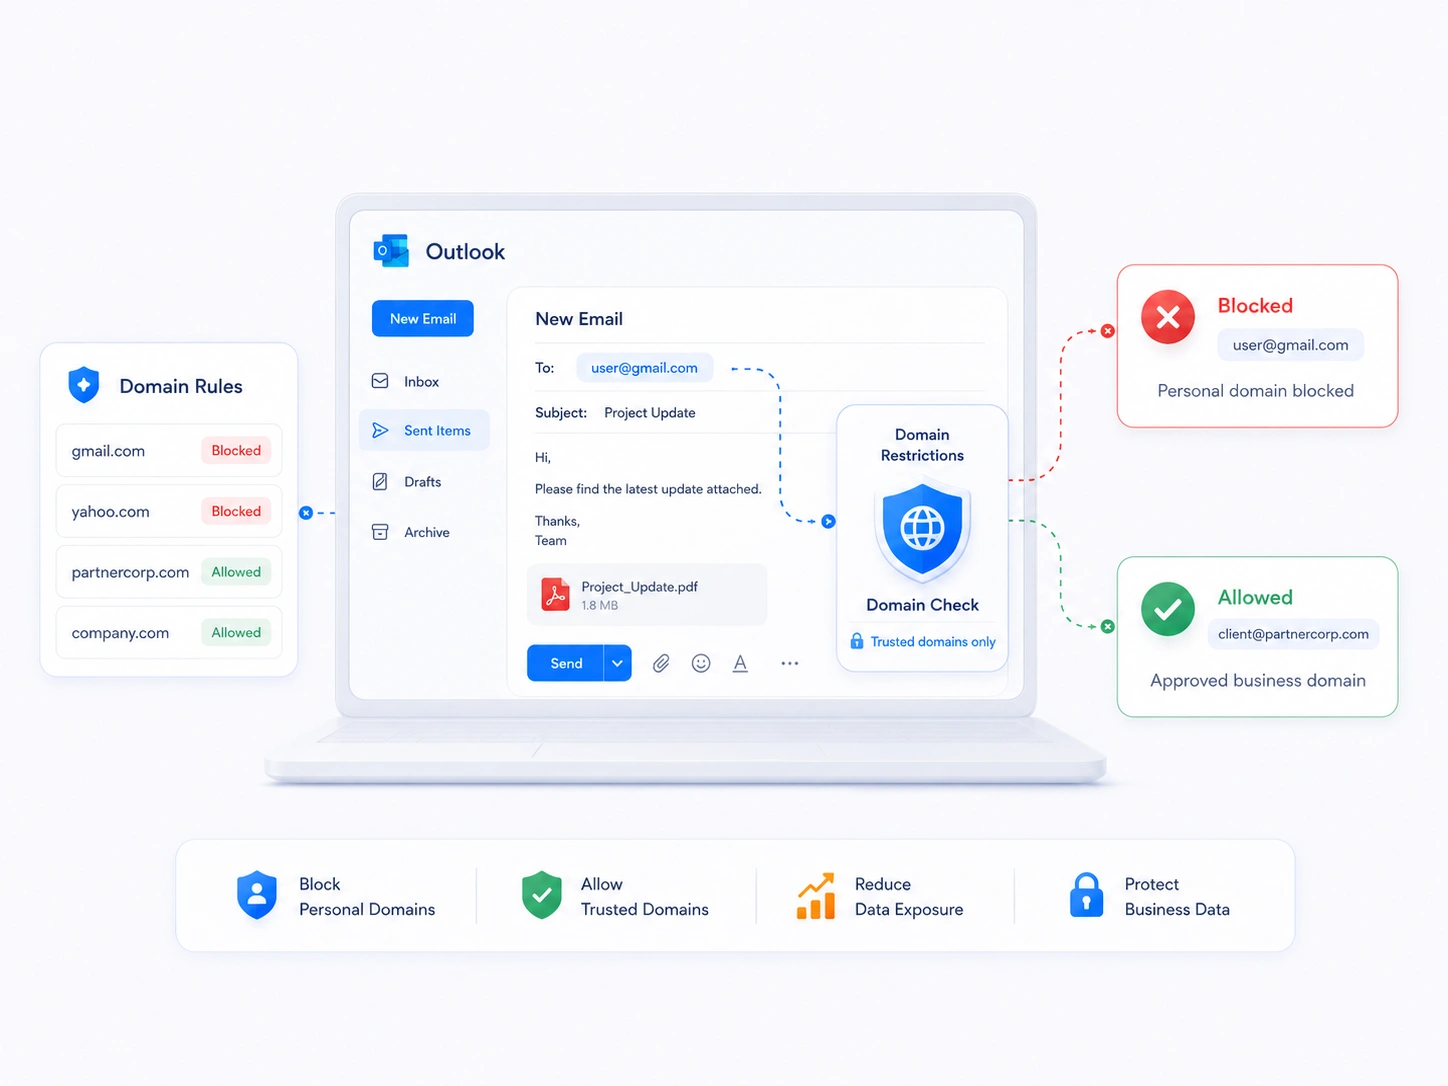
Um das Risiko einer unautorisierten Datenweitergabe zu reduzieren, beschränken Sie die Kommunikation und den Datenaustausch auf vertrauenswürdige und genehmigte Bereiche.
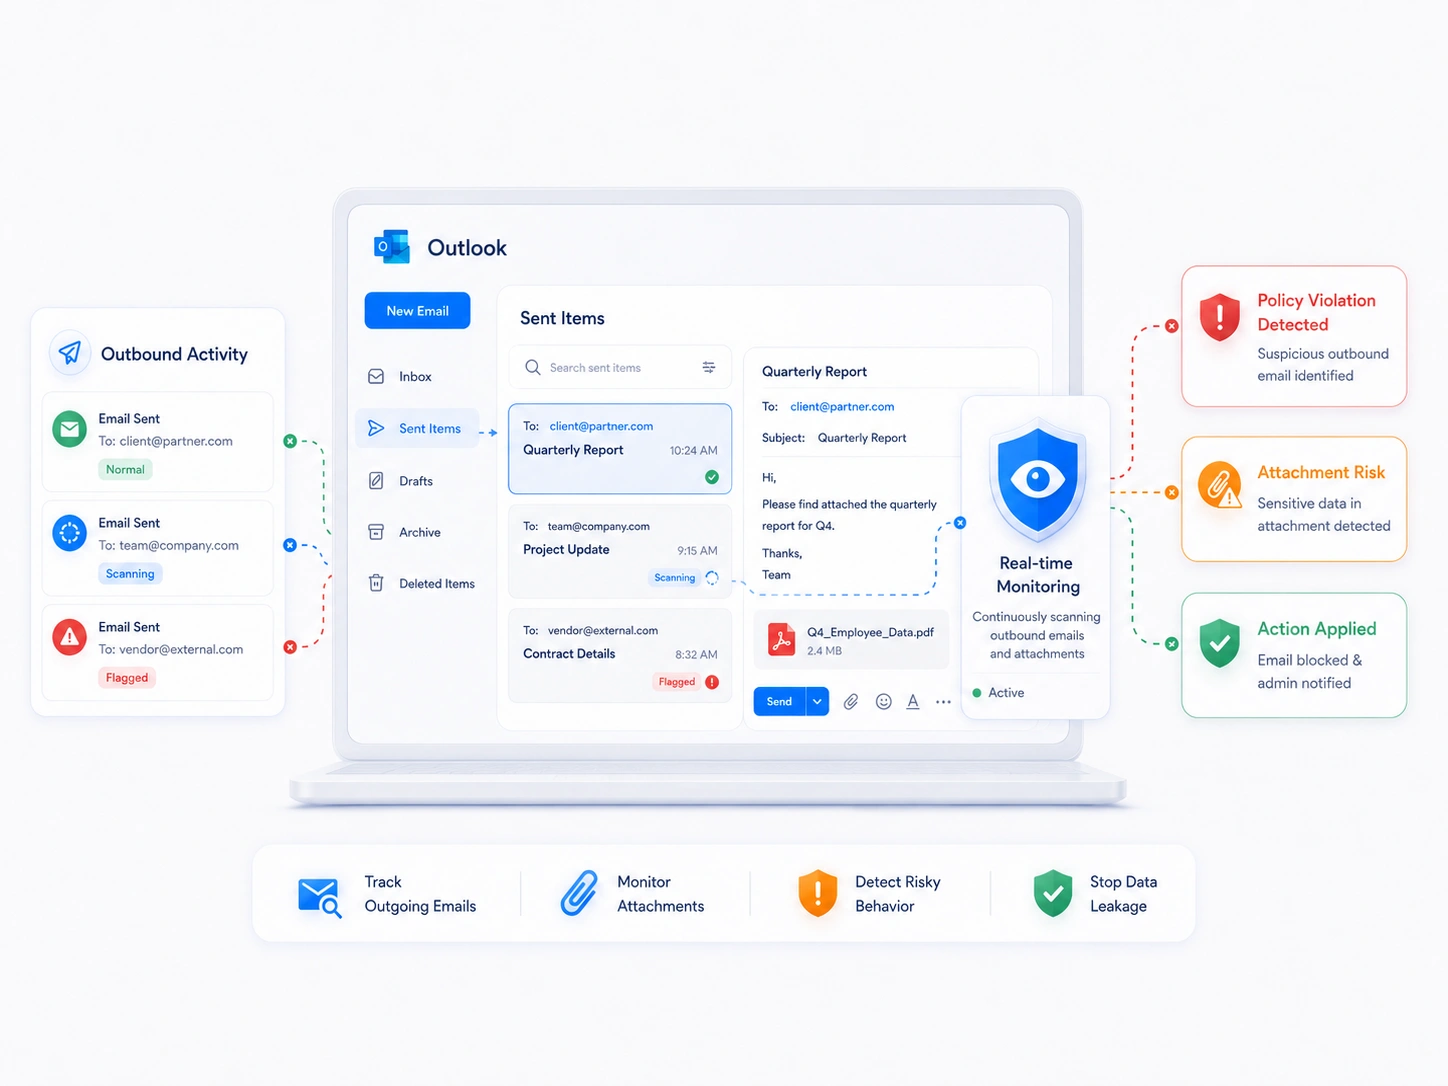
Überwachen Sie sämtliche ausgehenden Outlook-Aktivitäten, um riskantes Verhalten und die Bewegung sensibler Daten in Echtzeit zu erkennen.
Verdächtige E-Mails werden zur Überprüfung durch den Administrator zurückgehalten, bevor sie extern zugestellt werden.
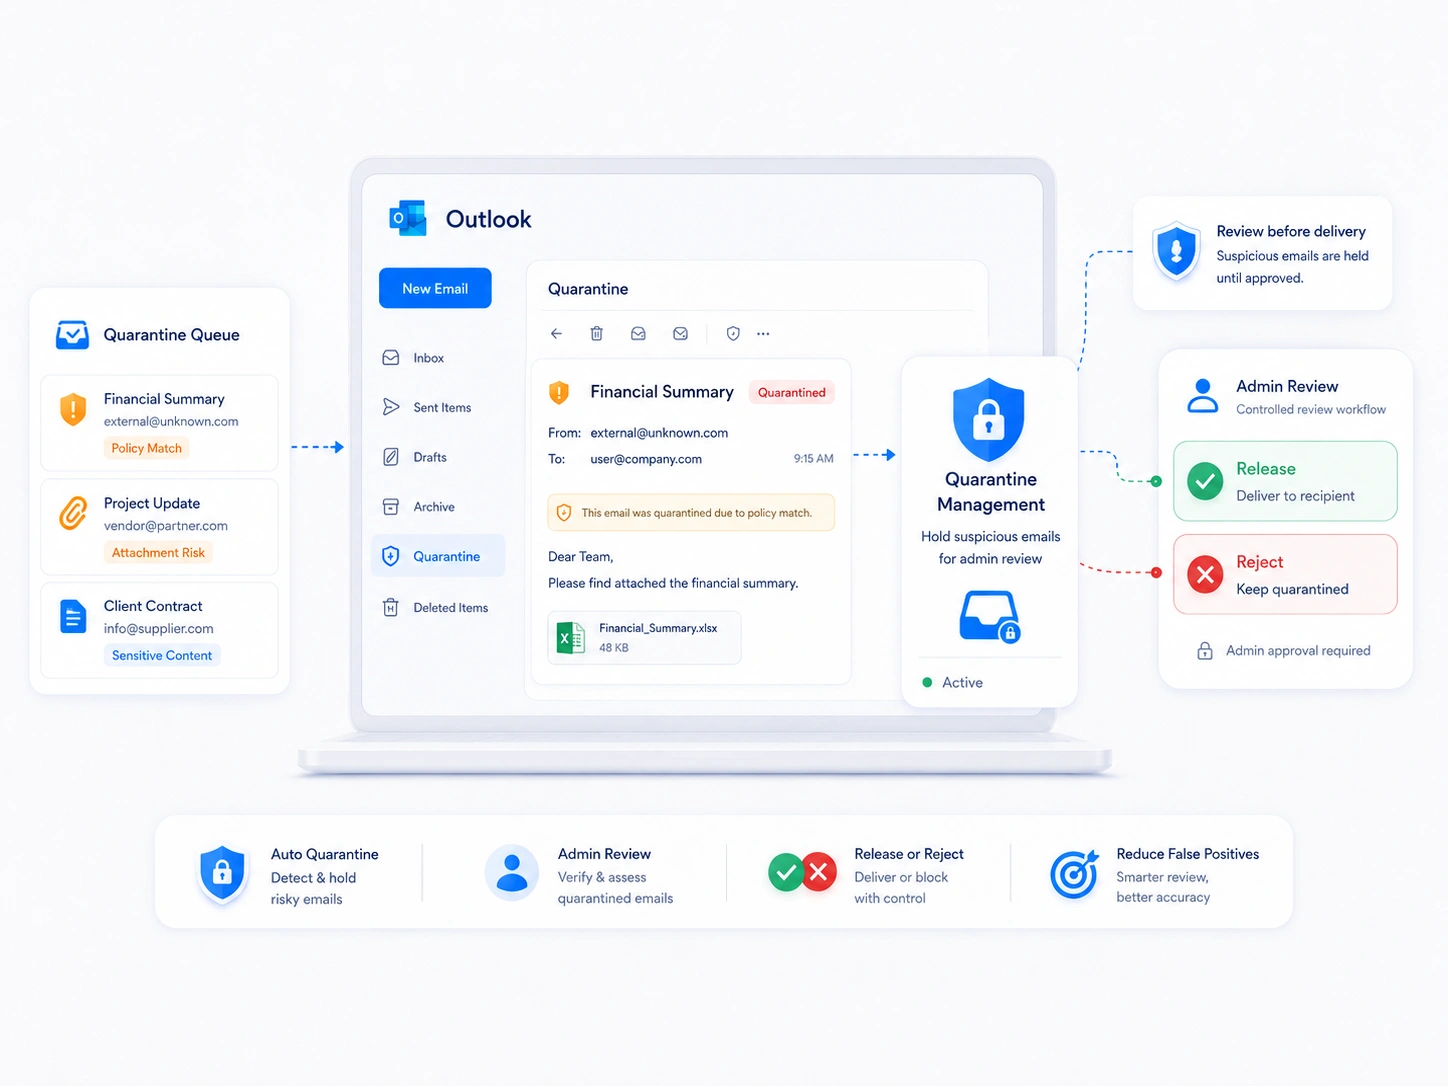
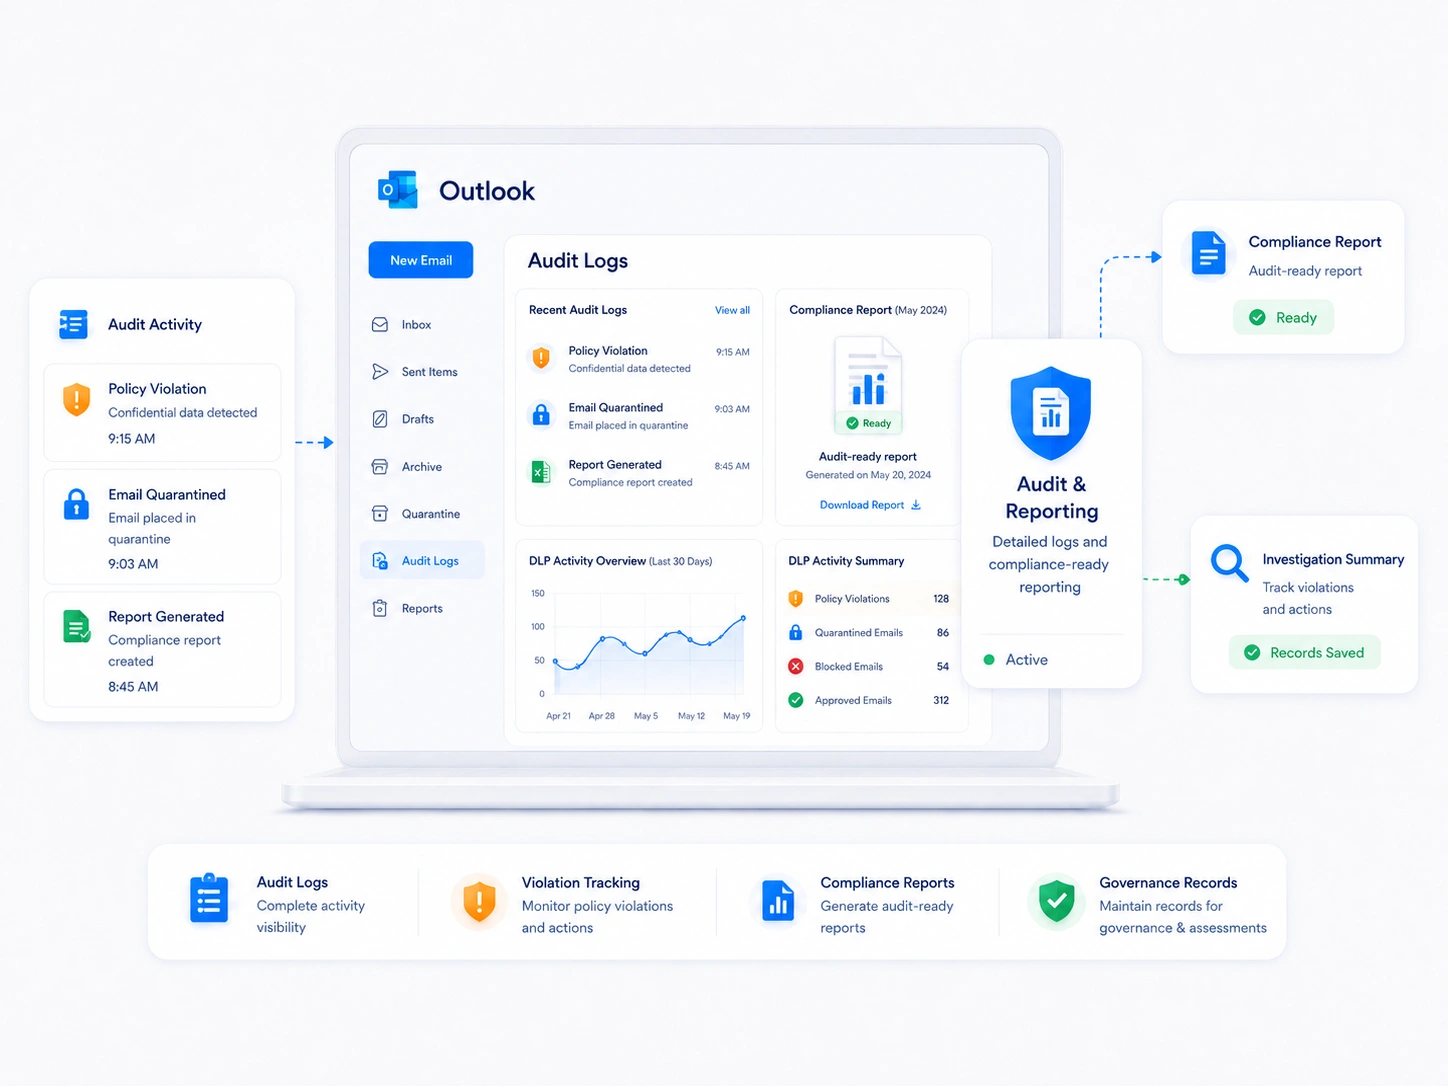
Gewährleisten Sie vollständige Transparenz über die Outlook DLP-Aktivitäten mit detaillierten Audit-Protokollen und Berichten.
Mehr als nur sichere Daten. Intelligenter Schutz auf jeder Ebene.

Identifizieren und klassifizieren Sie sensible Daten in Microsoft 365, darunter E-Mails, Dateien und freigegebene Inhalte. Erkennen Sie personenbezogene Daten (PII), Gesundheitsdaten (PHI), PCI-Daten, Finanzdaten und vertrauliche Informationen in Outlook, OneDrive und SharePoint mithilfe vordefinierter und benutzerdefinierter Klassifizierungsrichtlinien.

Prüfen Sie Inhalte in Echtzeit auf sensible Schlüsselwörter, Muster und Richtlinienverstöße. Analysieren Sie E-Mails und freigegebene Dateien, um absichtliche oder versehentliche Datenlecks über die Kommunikations- und Kollaborationskanäle von Microsoft 365 zu verhindern.

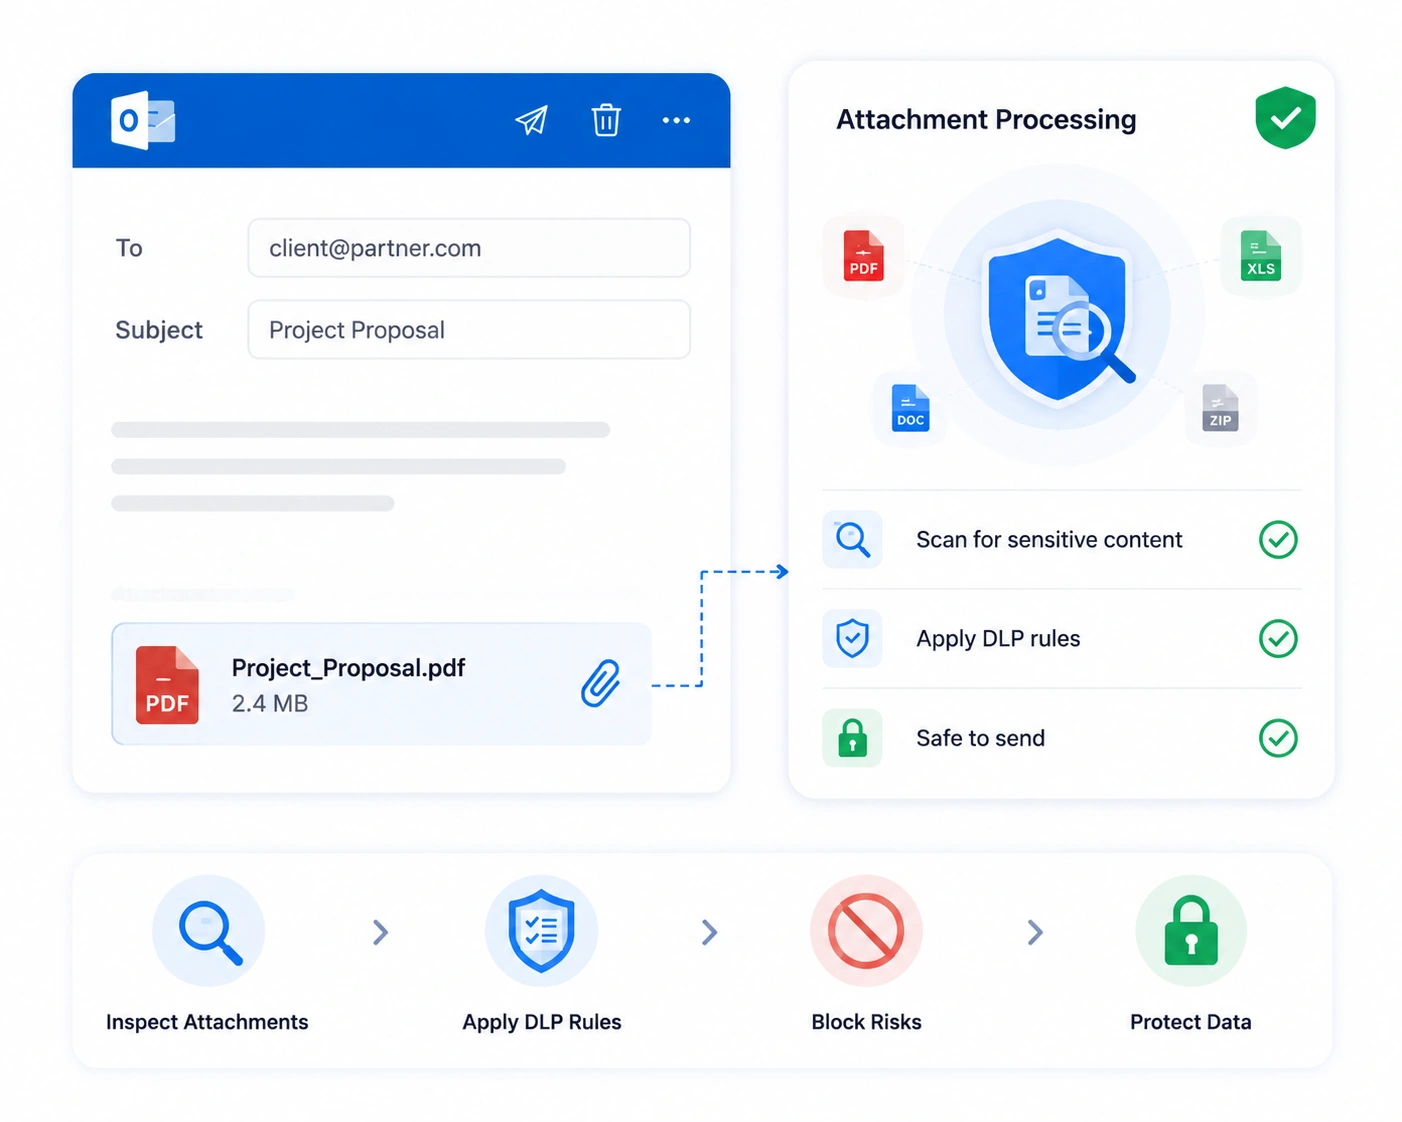
Analysieren Sie E-Mail-Anhänge und freigegebene Dateien, bevor diese extern verteilt werden. Prüfen Sie Dateien in Outlook, OneDrive und SharePoint und wenden Sie DLP-Regeln an, um die unbefugte Weitergabe vertraulicher Dokumente zu verhindern.
Identifizieren Sie sensible Daten in Outlook, OneDrive und SharePoint. Ermitteln und klassifizieren Sie personenbezogene Daten (PII), Gesundheitsdaten (PHI), PCI-konforme Daten, Finanzdaten und vertrauliche Daten, um die Datenverlustprävention (DLP) von Microsoft 365 zu stärken.
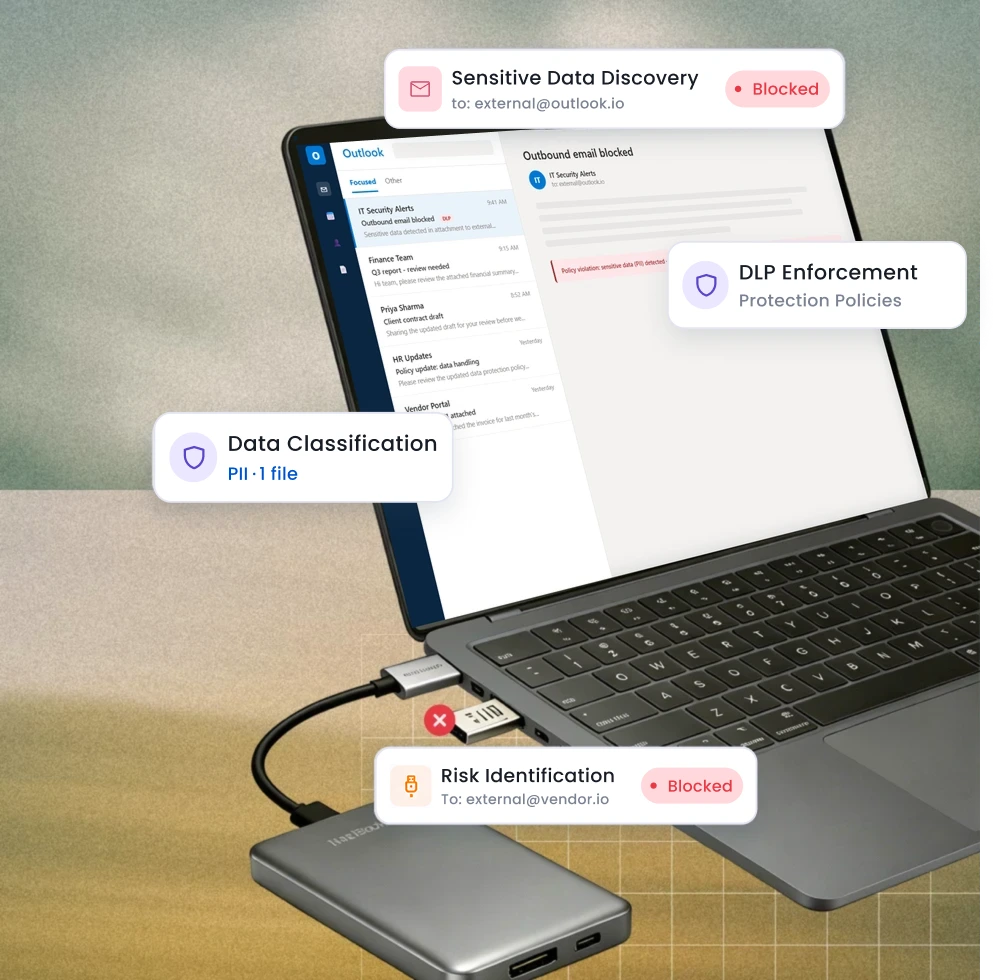
Die fortschrittliche Microsoft 365-Integration hilft Unternehmen, Risiken über E-Mail- und Dateiaustauschkanäle zu reduzieren und gleichzeitig die Einhaltung von Vorschriften und eine sichere Zusammenarbeit zu gewährleisten.

E-Mail- und Dateiaustauschplattformen wie Outlook, OneDrive und SharePoint sind nach wie vor häufige Einfallstore für versehentliche und vorsätzliche Datenlecks. Ohne angemessene Sicherheitsvorkehrungen können sensible Geschäftsinformationen über E-Mails, freigegebene Links und Dateiübertragungen offengelegt werden.

Organisationen, die mit regulierten Daten arbeiten, müssen sicherstellen, dass sensible Informationen in der gesamten Kommunikation und Speicherung von Microsoft 365 geschützt sind. Die DLP-Integration unterstützt die Durchsetzung von Richtlinien und gewährleistet die jederzeitige Transparenz für die Einhaltung von Compliance-Anforderungen.

Remote Arbeit und cloudbasierte Zusammenarbeit erhöhen das Risiko unautorisierter Datenweitergabe über Microsoft 365-Plattformen hinweg. DLP-Kontrollen helfen Unternehmen, die Kommunikation und den Dateizugriff verteilter Teams zu überwachen und zu sichern.
Integrieren Sie E-Mails sicher in Outlook, um sensible Daten in Microsoft-E-Mail-Umgebungen zu prüfen, zu überwachen und zu kontrollieren.
Verbinden Sie Microsoft 365- und Outlook-Umgebungen mit miniOrange DLP durch sicheren E-Mail-Verkehr und Konfiguration des Datenzugriffs. Dies ermöglicht die zentrale Überwachung und Durchsetzung von Richtlinien für E-Mails und Dateifreigabeaktivitäten.
E-Mails und Dateifreigabeaktivitäten in Outlook, OneDrive und SharePoint werden überwacht und vor der externen Freigabe über die DLP-Engine geleitet. Basierend auf der Richtlinienauswertung können Aktionen zugelassen, blockiert, unter Quarantäne gestellt oder zur Überprüfung markiert werden.
Die DLP-Engine durchsucht E-Mail-Inhalte, Metadaten und Dateien nach sensiblen Informationen und Richtlinienverstößen. Fortschrittliche Prüfverfahren, darunter OCR-basierte Analysen, helfen dabei, in Dokumenten und Bildern verborgene sensible Daten aufzuspüren.
Richtlinien werden in Echtzeit auf Basis von Schlüsselwörtern, Klassifikatoren, Domänen, Dateiaktivitäten und Compliance-Anforderungen angewendet. Verdächtige Aktionen können Warnungen, Quarantäne oder Sperrung auslösen, bevor Daten das Unternehmen verlassen.
Alle Aktivitäten im Zusammenhang mit Microsoft 365 DLP werden zentral protokolliert, um Compliance-Prüfungen, Untersuchungen und die Nachverfolgung von Governance-Maßnahmen zu ermöglichen. Detaillierte Berichte bieten vollständige Transparenz über Datenaktivitäten, Verstöße und Durchsetzungsmaßnahmen.
Flexible Bereitstellungsoptionen für Microsoft 365 DLP helfen Unternehmen dabei, die Kommunikation und Dateien in Cloud-, On-Premise- und Hybridumgebungen zu sichern.

Implementieren Sie DLP schnell in Microsoft 365-Umgebungen mit zentralisierter Transparenz und Richtlinienverwaltung. Gewährleisten Sie Echtzeit-Überwachung und -Durchsetzung von Richtlinien für E-Mails und Dateifreigabeaktivitäten.

Mit lokalen Bereitstellungsoptionen behalten Sie die volle Transparenz über sensible Kommunikationen und Dateien. Bringen Sie die Sicherheit von Microsoft 365 mit Ihren internen Infrastruktur-, Compliance- und Governance-Anforderungen in Einklang.

Sichern Sie gemischte Umgebungen, die Microsoft 365 mit lokaler Exchange-Infrastruktur kombinieren. Gewährleisten Sie konsistente DLP-Richtlinien und Transparenz in verteilten Umgebungen.
miniOrange bietet eine flexible und zentralisierte DLP-Lösung, die für moderne Unternehmens- und hybride Microsoft 365-Umgebungen entwickelt wurde.
 DLP
Schützen Sie Patienteninformationen und Gesundheitsdaten, die über Outlook, OneDrive und SharePoint geteilt werden. Verhindern Sie die unbefugte Weitergabe von geschützten Gesundheitsdaten und gewährleisten Sie gleichzeitig die Einhaltung der HIPAA-Richtlinien.
Sichern Sie Finanzdaten, Zahlungsinformationen und vertrauliche Kommunikation in Microsoft 365-Umgebungen. Überwachen Sie Aktivitäten, um Betrugsrisiken zu reduzieren und Datenlecks zu verhindern.
Weiterlesen
Sichern Sie Finanzdaten, Zahlungsinformationen und vertrauliche Kommunikation in Outlook-Umgebungen. Überwachen Sie ausgehende E-Mails, um Betrugsrisiken zu minimieren und Datenlecks zu verhindern.
Weiterlesen
Schützen Sie sensible Regierungskommunikation und regulierte Informationen in Microsoft 365- und Exchange-Umgebungen. Setzen Sie Richtlinien konsequent durch, um das Risiko unautorisierter Datenoffenlegung zu minimieren.
Weiterlesen
Verhindern Sie, dass Studierende und Mitarbeitende versehentlich vertrauliche akademische oder persönliche Informationen weitergeben. Gewährleisten Sie eine sichere Zusammenarbeit in Microsoft 365-Umgebungen.
Weiterlesen
Schützen Sie geistiges Eigentum, Quellcodeverweise und vertrauliche Kundeninformationen, die in Microsoft 365 geteilt werden. Reduzieren Sie Insiderbedrohungen und Datenleckrisiken durch Echtzeitüberwachung.
Weiterlesen
Sichern Sie Verträge, Rechtsdokumente und vertrauliche Kommunikation, die in Microsoft 365-Umgebungen ausgetauscht werden. Gewährleisten Sie die Transparenz von Audits und schützen Sie sensible Rechtsinformationen.
WeiterlesenHaben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Die Microsoft 365 DLP-Integration verbindet sich mit Outlook, Exchange, OneDrive und SharePoint, um sensible Daten wie PII, PHI und PCI-Informationen zu überwachen, zu klassifizieren und zu schützen und so zu verhindern, dass diese ohne Genehmigung das Unternehmen verlassen.
miniOrange durchsucht E-Mails, Dateien und freigegebene Inhalte in Outlook, OneDrive und SharePoint mithilfe vordefinierter und benutzerdefinierter Klassifizierungsrichtlinien, einschließlich einer OCR-basierten Analyse, um sensible Daten zu erkennen, die in Dokumenten und Bildern verborgen sind.
Ja, miniOrange verfolgt kontinuierlich ausgehende Outlook-Aktivitäten und Dateifreigaben über OneDrive und SharePoint und kann Aktionen in Echtzeit basierend auf Ihren definierten DLP-Richtlinien blockieren, unter Quarantäne stellen oder zulassen.
Ja, miniOrange scannt kontinuierlich Outlook, OneDrive und SharePoint, um sensible Daten in Ihrer Microsoft 365-Umgebung automatisch zu lokalisieren und so ein durchsuchbares Echtzeit-Inventar zu erstellen, bevor Richtlinien angewendet werden.
Ja, miniOrange unterstützt Cloud-, On-Premise- und Hybrid-Bereitstellungen und sichert Microsoft 365 zusammen mit der On-Premise-Exchange-Infrastruktur unter einem einheitlichen Richtliniensatz.
miniOrange bietet im Vergleich zu Microsofts nativem DLP, das auf mehreren Administratorkonsolen und einer Standardprüfung basiert, ein einheitliches Dashboard, eine stärkere Unterstützung hybrider Umgebungen, eine OCR-basierte Inhaltsprüfung und besser anpassbare Richtlinienkontrollen.

