Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×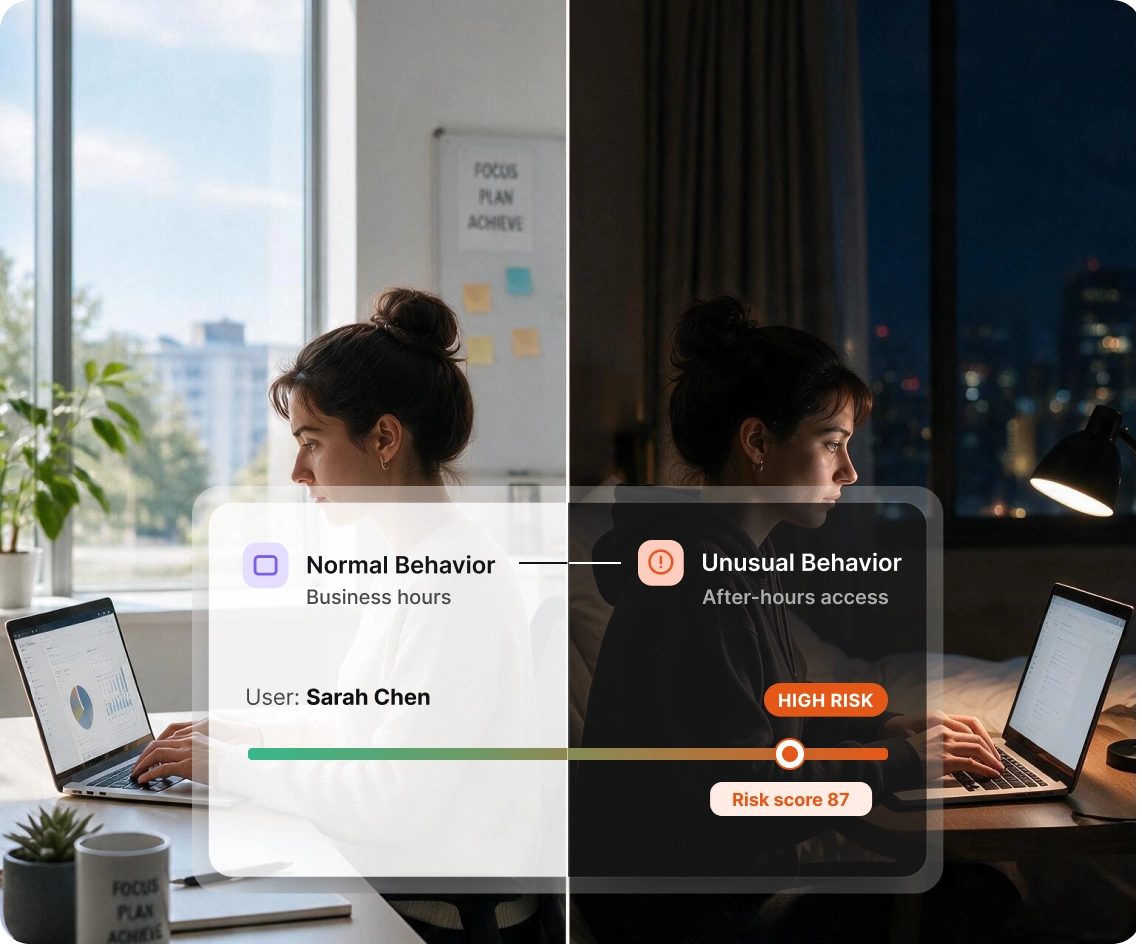
Statische Regeln und signaturbasierte Tools erfassen nicht, was auf dem Papier normal erscheint, es aber nicht ist. Lösungen zur Verhaltensanalyse von Nutzern und Entitäten lernen dazu.
Es geht darum, wie sich jeder Benutzer und jedes Gerät tatsächlich verhält, sodass eine Abweichung und nicht nur ein Regelverstoß den Alarm auslöst.

Die Plattform lernt kontinuierlich typische Anmeldezeiten, Zugriffsmuster und Datennutzung für jeden Benutzer und jede Entität und erstellt so ein dynamisches Profil, anstatt sich auf feste Schwellenwerte zu verlassen.

Sobald eine Aktivität von einem festgelegten Basiswert abweicht, wie beispielsweise eine Anmeldung von einem unbekannten Ort oder ein ungewöhnlicher Anstieg der Dateidownloads, wird dies vom System sofort gemeldet.

Das Verhalten wird nicht isoliert analysiert. Die Plattform korreliert Signale über Benutzer, Geräte und Anwendungen hinweg, um koordinierte Angriffsmuster aufzudecken, die von herkömmlichen Überwachungstools übersehen werden.
Diese Funktionen zur Analyse des Nutzerverhaltens arbeiten zusammen, um die tatsächlich relevanten Bedrohungen aufzudecken.
Das System erstellt für jeden Benutzer und jede Entität ein Kontextprofil auf Basis historischer Anmeldemuster, Ressourcenzugriffe, Gerätenutzung und tageszeitlicher Aktivitäten und schafft so einen verlässlichen „Normalwert“, an dem die Leistung gemessen werden kann.
Diese Basislinie wird mit der Zeit präziser, sodass sich die Plattform an veränderte Rollen, Geräte und Arbeitsmuster anpasst.
UEBA-Sicherheitslösungen übersetzen rohe Verhaltenssignale in strukturierte Informationen, die Ihr Sicherheitsteam untersuchen, priorisieren und auf deren Grundlage es handeln kann, ohne unzusammenhängende Protokolle durchsuchen zu müssen.

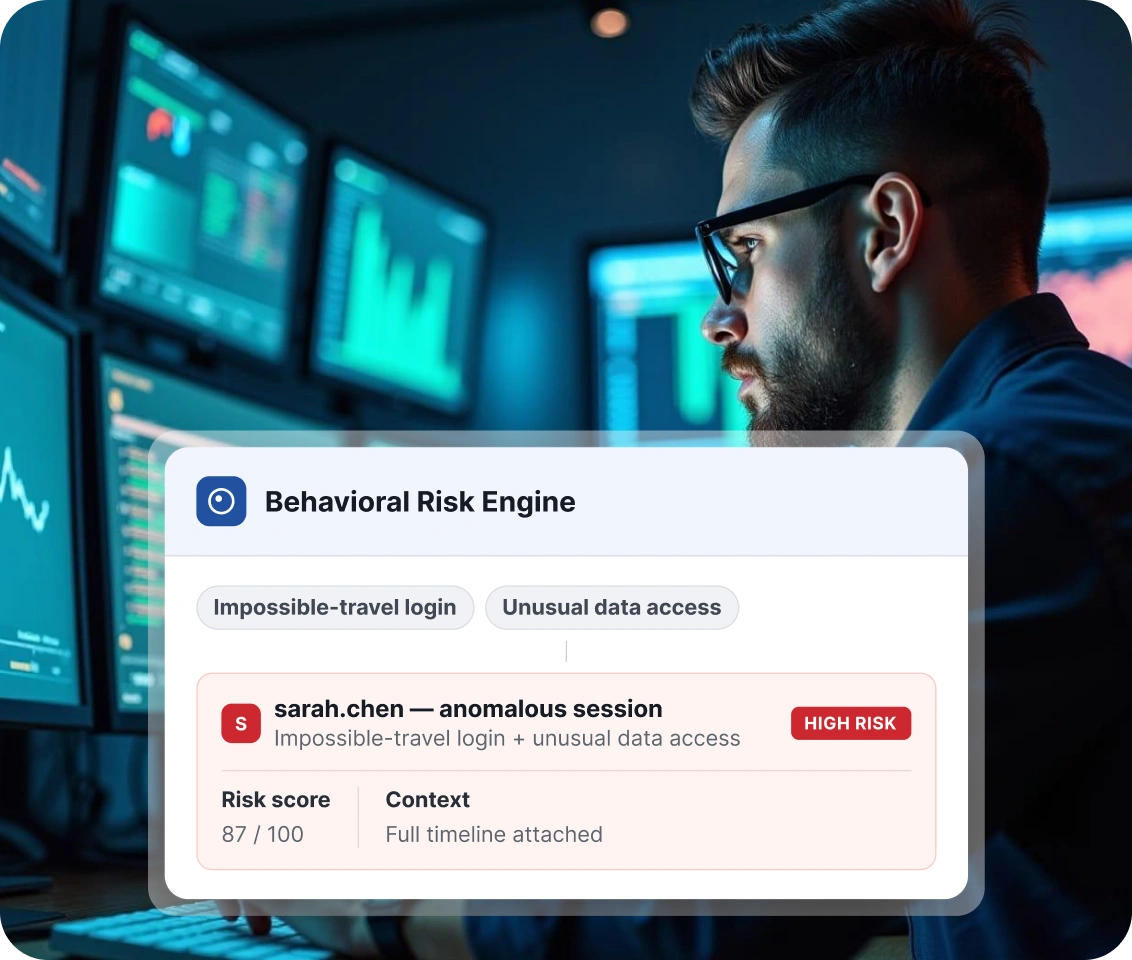
Jeder Benutzer erhält ein Risikoprofil, das kontinuierlich auf Basis von Verhalten, Zugriffsmustern und historischen Anomalien aktualisiert wird und Analysten einen Überblick darüber gibt, wer aktuell das höchste Risiko darstellt.

Geräte, Server und Anwendungen werden auf die gleiche Weise bewertet wie Benutzer, damit kompromittierte Rechner und missbrauchte Dienstkonten nicht unbemerkt bleiben.

Rekonstruieren Sie genau, was passiert ist und in welcher Reihenfolge, mit einer chronologischen Ansicht aller Logins, Zugriffsanfragen und Verhaltenskennzeichen, die mit einem Benutzer oder einer Entität verknüpft sind.

Analysten erhalten eine konsolidierte Übersicht über zugehörige Warnmeldungen, Risikobewertungen und Kontextinformationen an einem Ort, wodurch die Zeit von der Erkennung bis zur Bestätigung eines Vorfalls verkürzt wird.

Verfolgen Sie einen Vorfall bis zu seinem Ursprung zurück, sei es ein Phishing-Anmeldeinformationsproblem, eine falsch konfigurierte Berechtigung oder ein Verstoß gegen die Richtlinien durch einen Insider, damit die Behebung die eigentliche Ursache angeht.

Die Verhaltensanalyse wird durch Bedrohungsdaten ergänzt, wodurch die Teams den Unterschied zwischen einer ungewöhnlichen, aber harmlosen Handlung und einem bekannten Angriffsmuster erkennen können.
Eine UEBA-Plattform ist nur so leistungsfähig wie die Daten, die sie auswerten kann. miniOrange verbindet sich direkt mit Ihrem SIEM-System. IAMund Endpunkt-Tools,
Es gibt also keine Datensilos oder blinden Flecken.





Sicherheitszentralen benötigen nicht mehr Warnmeldungen, sondern die richtigen Warnmeldungen mit ausreichend Kontext, um schnell handeln zu können. Die UEBA-Lösung wurde für Teams entwickelt, die keine Lust mehr auf Fehlalarme und unnötige Recherchen haben.
Egal ob Sie ein unternehmensweites SOC oder ein Sicherheitsteam sind, das sich über Identitäts-, Cloud- und On-Premise-Systeme erstreckt, die Plattform skaliert sich an Ihre Umgebung an, ohne zusätzlichen Betriebsaufwand zu verursachen.
Erhalten Sie eine einheitliche Sicht auf das Verhalten aller Benutzer, Geräte und Anwendungen in Ihrer Umgebung, anstatt Daten aus voneinander unabhängigen Tools zusammenzutragen.
Die Lösung lässt sich in der Cloud, lokal oder in einer Hybridumgebung einsetzen, wobei sich dieselbe Verhaltensanalyse-Engine an Ihre Infrastruktur anpasst.
Vorkonfigurierte Integrationen mit führenden SIEM- und IAM Plattformen bedeuten, dass Ihr Team weniger Zeit mit Einrichtung und Korrelationslogik verbringt und mehr Zeit für die eigentliche Bedrohungsabwehr hat.
Die Plattform skaliert mit Ihrem Unternehmen, von einer einzelnen Abteilung bis hin zu einem globalen Konzern, und bewältigt wachsende Mengen an Benutzern, Entitäten und Protokolldaten.
Haben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Ja, UEBA ist speziell darauf ausgelegt, Insider-Bedrohungen aufzudecken, da es Abweichungen vom gewohnten Verhalten eines Benutzers erkennt, beispielsweise wenn ein Mitarbeiter plötzlich auf Dateien außerhalb seiner Rolle zugreift oder ungewöhnlich große Datenmengen herunterlädt.
Ja, kompromittierte Konten weisen oft schon vor einem Schaden Warnsignale im Verhalten auf, wie zum Beispiel Anmeldungen von neuen Geräten, unmögliche Reiseszenarien oder Zugriffsversuche zu ungewöhnlichen Zeiten.
Die Plattform überwacht sowohl menschliche Benutzer als auch nicht-menschliche Entitäten, darunter Servicekonten, Server, Endpunkte, Anwendungen und Netzwerkgeräte.
Ja, die UEBA-Lösung von miniOrange lässt sich in SIEM-Tools integrieren, zusammen mit IAM und Identitätsplattformen, um Authentifizierungs-, Zugriffs- und Administratorereignisdaten in einer Pipeline zu korrelieren.
UEBA bietet SOC-Analysten risikobewertete Warnmeldungen, vollständige Aktivitätszeitleisten und Kontextinformationen zur Ursache in einer einzigen Ansicht und ersetzt so die manuelle Protokollkorrelation durch einen strukturierten Untersuchungspfad.
Ja, die Plattform ist für den flexiblen Einsatz in Cloud-, On-Premises- und Hybridinfrastrukturen konzipiert.

