MFA-Methoden für den Administrator konfigurieren
Bei der Authentifizierung muss zunächst der Administrator authentifiziert werden. Dies liegt vor allem daran, dass der Administrator die Daten mehrerer Benutzer verwaltet. Daher hängt die Sicherheit neben den Benutzern (Administratoren selbst) auch allein vom Administrator ab.
Die herkömmliche Authentifizierungsmethode (Benutzername und Passwort) ist angesichts der rasanten Entwicklung der Cybersicherheit nicht mehr ausreichend. Um Ihre Administrationssysteme vor solchen Angriffen zu schützen, unterstützt miniOrange Sie bei der Einrichtung zusätzlicher Authentifizierungsmethoden. Dies erhöht die Sicherheit beim Anmelden an Ihrem Administrationssystem durch die Konfiguration der Zwei-Faktor-Authentifizierung (2FA).
Sie können die 2FA-Methoden für Administratoren und Benutzer individuell festlegen. Durch die Konfiguration von 2FA für Administratoren wird die Sicherheit Ihres Administratorsystems deutlich erhöht. miniOrange unterstützt Sie mit über 15 verfügbaren 2FA-Methoden bei der einfachen Integration in Ihr Administratorsystem. Wählen Sie einfach die passende Methode (z. B. KBA, OTP per SMS/E-Mail, Google Authenticator, YubiKey, Push-Benachrichtigungen, SMS, E-Mail-Links usw.) und sichern Sie Ihr Administratorsystem.
Hier finden Sie die Methoden, die Sie für den zweiten Faktor aktivieren können. Klicken Sie in der rechten Spalte auf einen Authentifizierungsalgorithmus, um direkt zu dessen Einrichtungsschritten zu gelangen.
Melden Sie sich in der miniOrange -Administrationskonsole an.
Wählen Sie in der linken Navigationsleiste Ihres Admin-Dashboards die Option „2-Faktor-Authentifizierung“ und klicken Sie anschließend auf „2FA für Administratoren einrichten“.
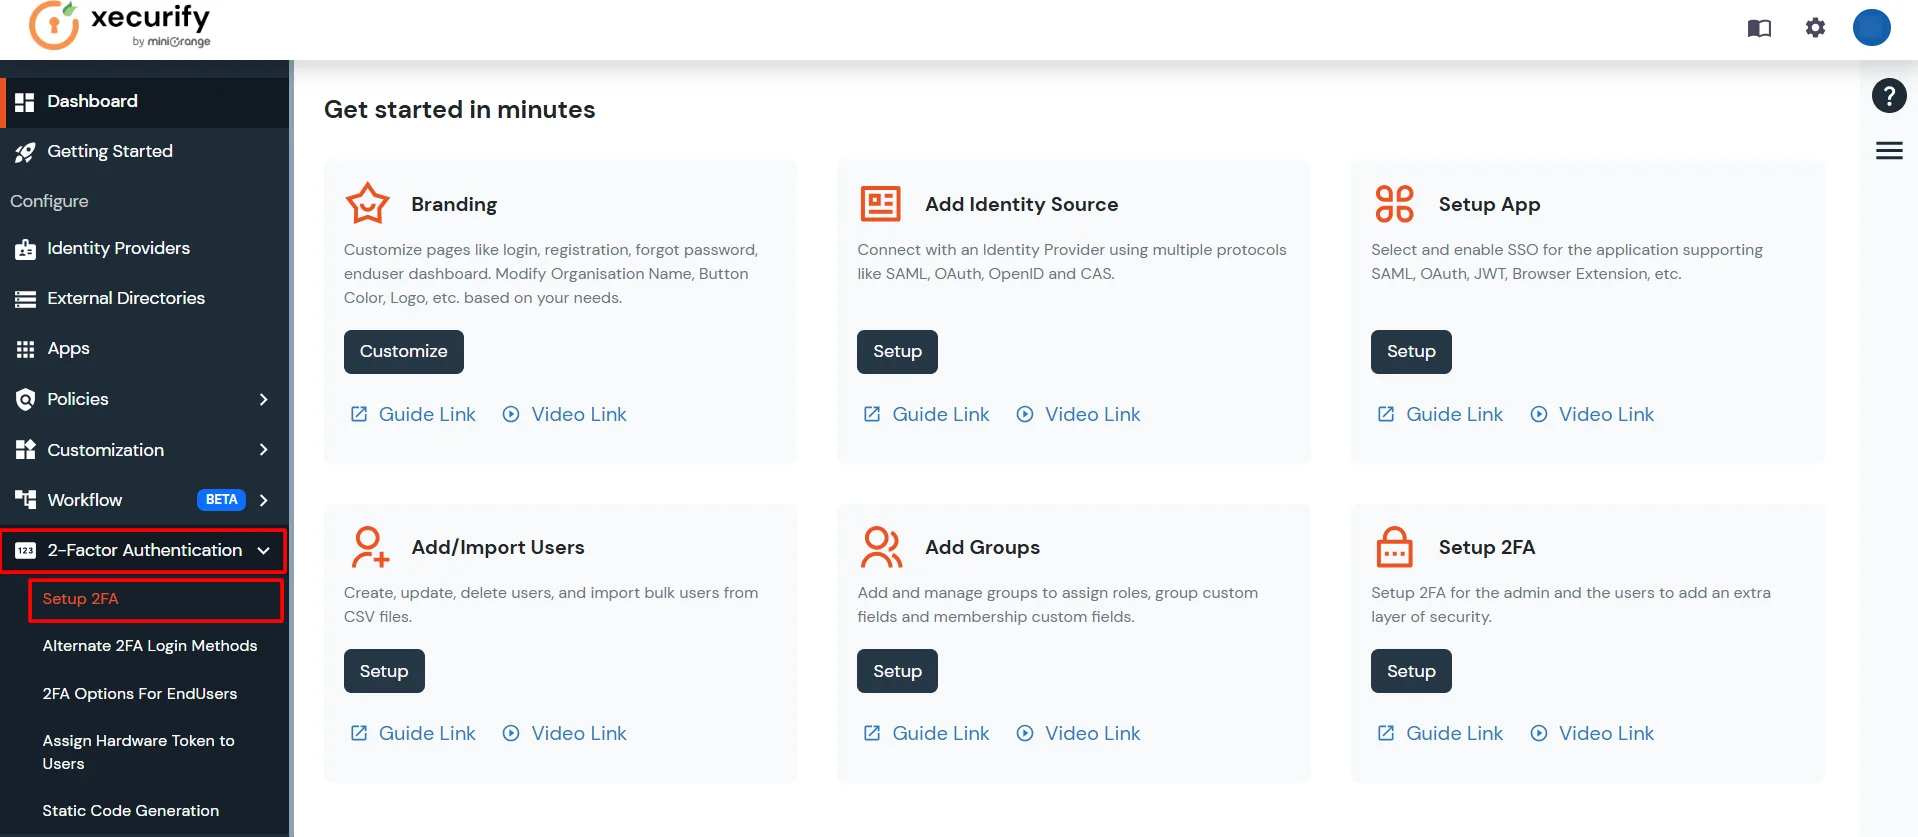
Aktivieren Sie die Zwei-Faktor-Authentifizierung wie unten gezeigt.

Wählen Sie eine Methode aus, die Sie als 2FA festlegen oder ändern möchten.
Wenn Sie die Option auswählen, können Sie die Einstellungen nach Ihren Wünschen anpassen.
1. SMS
Bei dieser 2FA-Methode erhält der Nutzer eine SMS mit einem 6- bis 8-stelligen numerischen Schlüssel (OTP). Um diese Methode zum Schutz der Endnutzer zu aktivieren, befolgen Sie bitte die angegebenen Schritte in Ihrem Admin-Dashboard.
A. OTP über SMS-Methode
- Klicken Sie auf OTP über SMS in der SMS, um diese Methode zu konfigurieren.
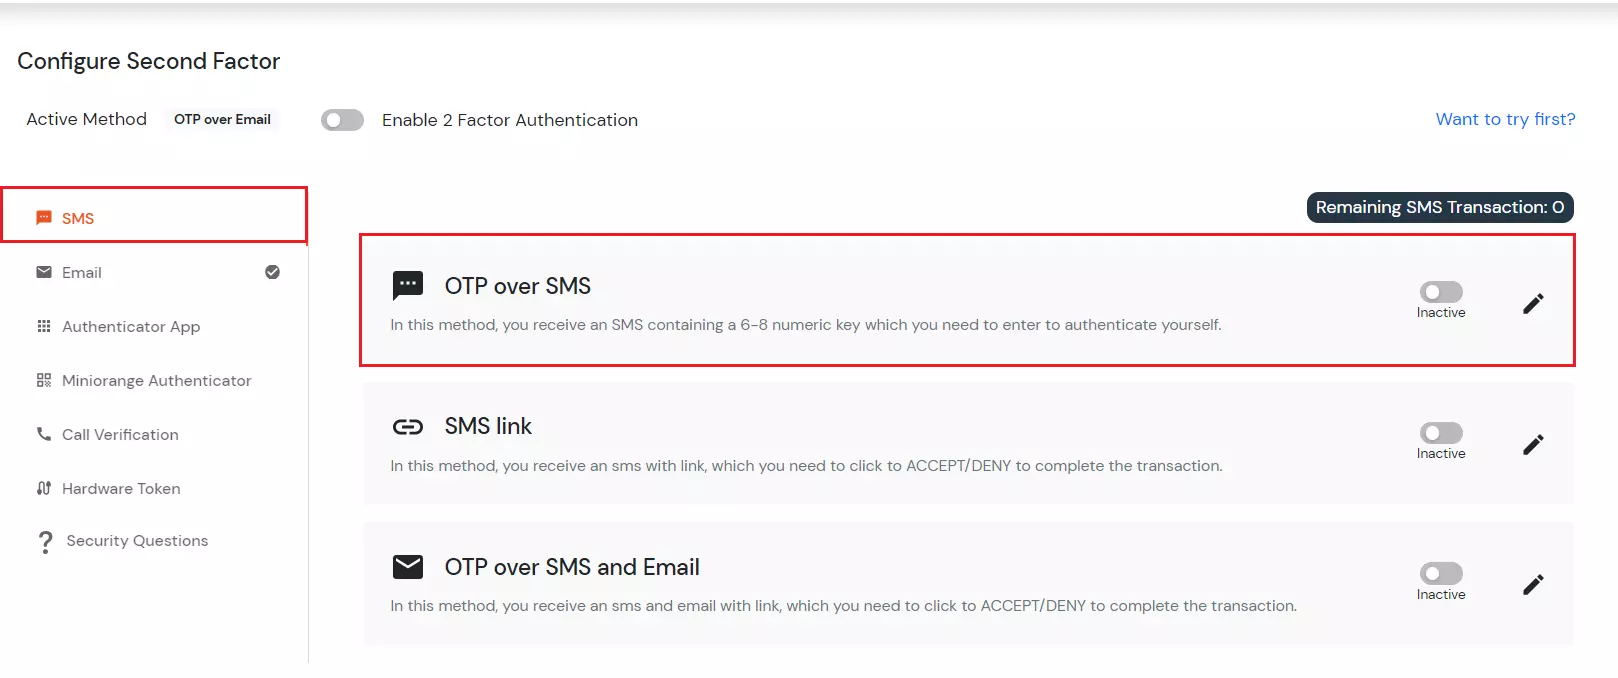
- Klicken Sie auf Bearbeiten Wählen Sie diese Option und geben Sie Ihre Mobilnummer an, an die Sie die OTP erhalten möchten.
- Klicken Sie dann auf Gespeichert.

- Aktivieren Sie nun die Zwei-Faktor-Authentifizierung, falls dies noch nicht geschehen ist (siehe unten).

- Die Active-Methode oben wird Folgendes festlegen: „OTP über SMS“.
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden dann nach Ihrem Benutzernamen und Passwort gefragt.
- Anschließend erfolgt eine Weiterleitung auf die folgende Seite:
- Geben Sie das auf dem Telefon erhaltene OTP ein und klicken Sie auf „Bestätigen“.

- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, haben Sie OTP per SMS erfolgreich als Ihre 2FA-Methode konfiguriert.
B. SMS-Link
- Klicken Sie auf SMS-Link in der Registerkarte SMS-Bereich, um diese Methode zu implementieren und klicken Sie auf Bearbeiten.
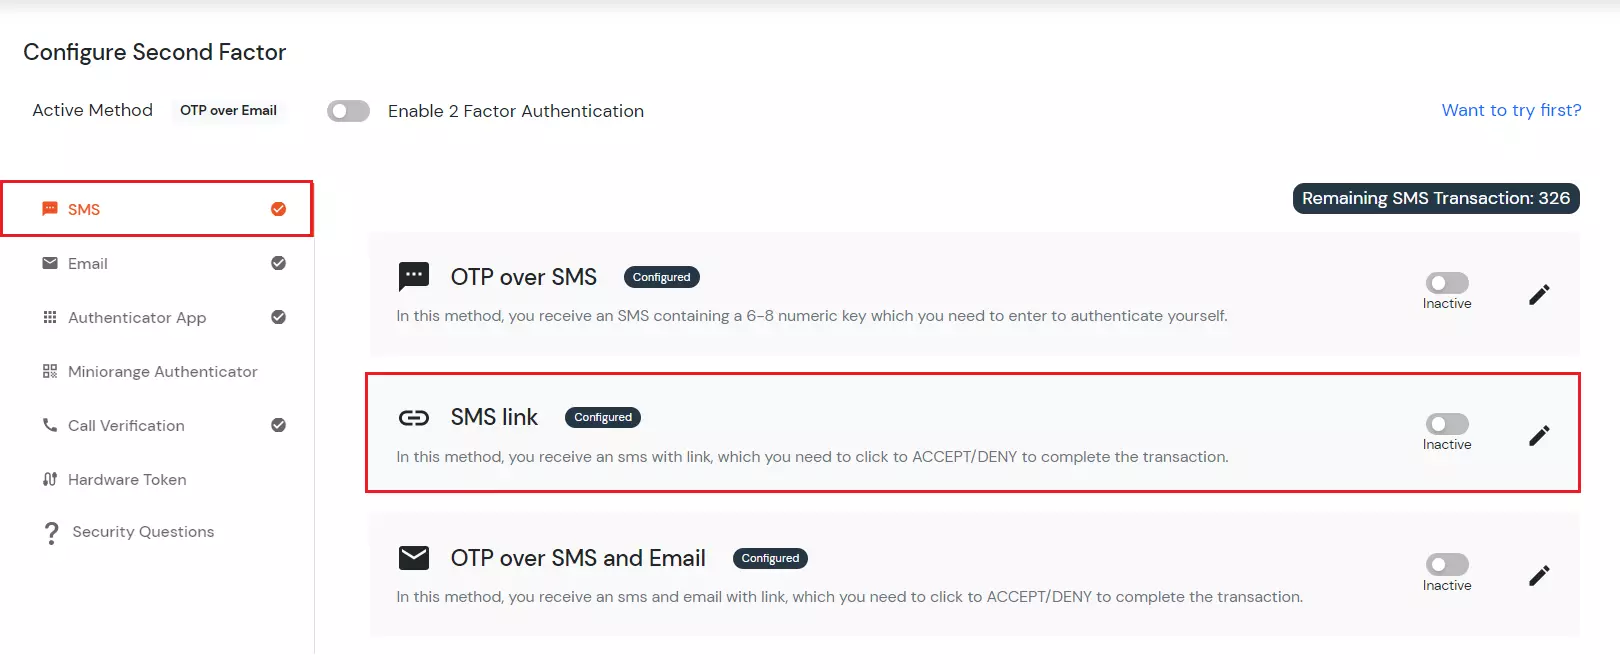
- Geben Sie die Telefonnummer im Feld „Telefon“ ein, um einen Link zum Annehmen oder Ablehnen zu erhalten.
- Klicken Sie dann auf Gespeichert.

- Aktuell Aktivieren Sie die 2-Faktor-Authentifizierung umschalten, falls dies nicht bereits geschehen ist, wie unten gezeigt.

- Die Active-Methode oben wird Folgendes festlegen: SMS-Link.
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden nach Benutzername und Passwort gefragt. Anschließend werden Sie auf die folgende Seite weitergeleitet:

- Klicken Sie auf Annehmen oder ablehnen Link, den Sie auf Ihrem Telefon erhalten haben.
- Durch Klicken auf den Link „Akzeptieren“ gelangen Sie zu Ihrem Dashboard. Dies bedeutet, dass Sie die SMS-Link-Methode erfolgreich konfiguriert haben.
C. Einmalpasswort per SMS und E-Mail
- Klicken Sie auf OTP über SMS und E-MAIL Im Reiter „2FA konfigurieren“ können Sie diese Methode einstellen.

- Fügen Sie nun Ihre Handynummer und die E-Mail-Adresse hinzu, an die Sie den OTP erhalten möchten.
- Klicken Sie dann auf Gespeichert.

- Die Meldung „Ihre Konfigurationen wurden erfolgreich gespeichert“ wird grün angezeigt.
- Aktuell Aktivieren Sie die 2-Faktor-Authentifizierung Falls noch nicht geschehen, aktivieren Sie den entsprechenden Schalter und klicken Sie auf Speichern.

- Zur Überprüfung des zweiten Faktors melden Sie sich ab und wieder an. Sie werden dann nach Benutzername und Passwort gefragt.
- Anschließend erfolgt die Weiterleitung zur Seite für die Zwei-Faktor-Authentifizierung.
- Sie erhalten nun eine OTP per SMS und E-MailGeben Sie den erhaltenen OTP-Code ein und klicken Sie auf Verify .
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die 2FA-Methode OTP über SMS und E-Mail erfolgreich konfiguriert haben.

2. Email
A. Einmalpasswort per E-Mail
- Auswählen OTP über E-Mail in der Registerkarte E-Mail, um diese Methode zu aktivieren. Klicken Sie auf Bearbeiten.

- Klicken Sie auf Gespeichert Da die angegebene E-Mail-Adresse diejenige ist, mit der Sie sich registriert haben, klicken Sie auf Gespeichert.

- Aktivieren Sie den zweiten Faktor, falls Sie ihn noch nicht aktiviert haben.

- Um den zweiten Faktor zu verifizieren, melden Sie sich ab und erneut an.
- Sie werden nach Benutzername und Passwort gefragt.

- Geben Sie das an die angegebene E-Mail-Adresse gesendete OTP ein und klicken Sie auf Überprüfen Sie OTP.
- Wenn Sie auf „Überprüfen“ klicken und zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die OTP-Methode per E-Mail erfolgreich konfiguriert haben.
E-Mail-Link
- Auswählen E-Mail Link in der Registerkarte E-Mail, um diese Methode zu aktivieren. Klicken Sie auf Bearbeiten.

- Klicken Sie auf Gespeichert Aktivieren Sie außerdem den zweiten Faktor, falls Sie dies noch nicht getan haben.


- Um den zweiten Faktor zu verifizieren, melden Sie sich ab und erneut an.
- Sie werden nach Benutzername und Passwort gefragt. Anschließend werden Sie auf die folgende Seite weitergeleitet:
- Sie erhalten eine E-Mail an die oben angegebene E-Mail-Adresse mit einem Link zum Annehmen oder Ablehnen.
- Wenn Sie auf den Link „Akzeptieren“ klicken und zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie den E-Mail-Link erfolgreich konfiguriert haben.
3. Authentifizierungs-App
F. Google Authenticator
- Auswählen Google Authenticator aus dem Abschnitt „Authentifizierungs-Apps“, um diese Methode zu konfigurieren.

- Klicken Sie auf Bearbeiten .
- Für die Installation dieser Methode müssen Sie die Google Authenticator App aus dem App Store.
- Sobald die Installation abgeschlossen ist, registrieren Sie sich auf einem Gerät, indem Sie den QR-Code in der App scannen.
- Geben Sie den von der Google Authenticator-App generierten Passcode ein. Klicken Sie anschließend auf Speichern.

- Bei der oben beschriebenen Methode wird die Registerkarte „Neu konfigurieren“ grün angezeigt, was bedeutet, dass sie nun aktiv ist.
- Der nächste Schritt ist, Aktivieren Sie den zweiten Faktor falls nicht schon geschehen.

- Um den zweiten Faktor zu verifizieren, melden Sie sich ab und wieder an. Hier müssen Sie Folgendes eingeben: 6-Zifferncode von Ihrem Google Authenticator-App.
- Und dann klicken Sie auf „Bestätigen“.
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die 2FA-Methode von Google Authenticator erfolgreich konfiguriert haben.
G. Microsoft Authenticator
- Klicken Sie auf Microsoft Authenticator um diese Methode zu konfigurieren.

- Installieren Sie das Microsoft Authenticator-App Die Konfiguration erfolgt über den App Store.
- Nach der Installation der Anwendung werden Sie dazu aufgefordert. Füge ein Konto hinzu und wählen Sie den Typ Ihres Kontos aus (Google-Konto oder persönliches Konto).

- Registrieren Sie Ihr Gerät, indem Sie den QR-Code in der Microsoft Authenticator-App scannen.
- (Wenn Sie den QR-Code nicht scannen möchten, können Sie den geheimen Schlüssel auch manuell eingeben).
- Sobald Sie Ihr Gerät registriert haben, wird Ihre App eine Anzeige anzeigen. Einmaliger Passwortcode (Der Code ändert sich alle 30 Sekunden).
- Geben Sie den Einmalpasswortcode ein und klicken Sie auf Gespeichert .
- Sie können die Nachricht sehen „Ihre Konfigurationen wurden erfolgreich gespeichert“ in grün.
- Aktuell Umschalter für zweiten Faktor aktivieren falls nicht schon geschehen.

- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden nach Benutzername und Passwort gefragt. Anschließend werden Sie zur Seite für die Zwei-Faktor-Authentifizierung weitergeleitet. Hier müssen Sie Ihre Daten eingeben. 6-Zifferncode von Ihrem Microsoft Authenticator-App.
- Und dann klicken Sie auf „Bestätigen“.
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die Microsoft Authenticator 2FA-Methode erfolgreich konfiguriert haben.
H. Microsoft Push-Benachrichtigung
Bitte folgen Sie dieser Anleitung , um Microsoft Push-Benachrichtigungen zu konfigurieren.
I. Authy Authenticator
- Klicken Sie auf Authentifikator aus der Registerkarte Authentifizierungs-Apps, um diese Methode zu konfigurieren. Wählen Sie Bearbeiten.

- Für die Konfiguration müssen Sie zunächst den Authy Authenticator-App durch Anklicken des Links in Schritt 1.
- Registrieren Sie Ihr Gerät, indem Sie den QR-Code in der Authy Authenticator App scannen.
- Sobald Sie Ihr Gerät registriert haben, wird Ihre App eine Anzeige anzeigen. Einmaliger Passwortcode.
- Geben Sie den Einmalpasswortcode ein und klicken Sie auf Gespeichert .

- Sie können die Nachricht sehen „Ihre Konfigurationen wurden erfolgreich gespeichert“ in grün.
- Aktuell Umschalter für zweiten Faktor aktivieren falls nicht schon geschehen.

- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden nach Benutzername und Passwort gefragt. Anschließend werden Sie zur Seite für die Zwei-Faktor-Authentifizierung weitergeleitet.
- Hier müssen Sie sich eintragen 6-Zifferncode von Ihrem Authy Authenticator-App und klicken Sie dann auf „Überprüfen“.
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die Authy Authenticator 2FA-Methode erfolgreich konfiguriert haben.
4. miniOrange Authenticator
K. Soft-Token-Methode
L. Push-Benachrichtigungsmethode
M. QR-Code-Authentifizierung
5. Anrufbestätigung
J. OTP per Telefonanruf
- Klicken Sie im Abschnitt zur Anrufverifizierung auf die OTP per Telefonanruf und klicken Sie dann auf bearbeiten.

- Geben Sie die Telefonnummer ein, an die Sie den OTP-Code erhalten möchten, und klicken Sie auf die Schaltfläche. Speichern .

- Anschließend können Sie die Nachricht sehen. „Ihre Konfigurationen wurden erfolgreich gespeichert“ in grün.
- Die Active-Methode oben wird Folgendes festlegen: Einmalpasswort (OTP) per Telefonanruf.
- Aktuell Umschalter für zweiten Faktor aktivieren falls dies nicht bereits geschehen ist, wie unten gezeigt.

- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden nach Ihrem Benutzernamen und Passwort gefragt. Anschließend werden Sie zur Seite für die Zwei-Faktor-Authentifizierung weitergeleitet. Sie erhalten nun einen Einmalcode (OTP) per Telefonanruf. Geben Sie den OTP ein und klicken Sie auf „Weiter“. Verify .
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die 2FA-Methode zur Telefonverifizierung erfolgreich konfiguriert haben.
6. Hardware-Token
N. YubiKey-Hardware-Token
- Auswählen YubiKey-Token in der Registerkarte Hardware-Token, um diese Methode zu aktivieren. Klicken Sie auf Bearbeiten.

- Als Erstes müssen Sie die YubiKey-Hardware über den USB-Anschluss verbinden.
- Klicken Sie auf OTP eingeben Tab.

- Halten Sie nun das Gerät fest. Der OTP wird automatisch in dieses Feld eingetragen und Sie werden zum Feld „2FA konfigurieren“ weitergeleitet.
- Der nächste Schritt ist, Zweiten Faktor aktivieren falls nicht schon geschehen.
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden nach Benutzername und Passwort gefragt. Anschließend werden Sie auf die folgende Seite weitergeleitet:

- Hier müssen Sie die folgende Option auswählen: OTP eingeben Feld.

- Drücken Sie den Hardware-Token, um den Schlüssel automatisch zu erhalten.

- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die YubiKey Hardware Token 2FA-Methode erfolgreich konfiguriert haben.
7. Sicherheitsfragen
- Wähle aus Sicherheitsprobleme Abschnitt, und klicken Sie auf Bearbeiten.


- Hier müssen Sie auswählen 2 Fragen und beantworten Sie sie. Formulieren Sie die individuelle Frage und beantworten Sie sie.
- Klicken Sie auf Gespeichert und aktivieren Sie die 2-Faktor-Authentifizierung Umschalten, falls noch nicht wie unten gezeigt.

- Um zu überprüfen, ob die Zwei-Faktor-Authentifizierung aktiviert ist, melden Sie sich ab und wieder an. Nach Eingabe Ihres Benutzernamens und Passworts werden Sie auf die folgende Seite weitergeleitet:

- Beantworten Sie Ihre KBA-Frage und klicken Sie auf „Überprüfen“.
- Sie sehen das Administrator-Dashboard (Ihr Dashboard).
- Sie haben KBA erfolgreich als Ihre 2FA-Methode konfiguriert.
8. Biometrische Daten (FIDO2/Passkey)
Bei dieser Methode müssen die Benutzer integrierte Authentifizierungsmethoden (Windows Hello, integrierter Fingerabdruck, Biometrie (Face ID oder Fingerabdruck)) und Hardware-Sicherheitstoken (z. B. YubiKey FIDO2 Token) zur 2FA-Verifizierung verwenden.
Hinweis [Nur für lokale Installationen] : Sie müssen SSL für Ihre IDP-Bereitstellung einrichten, bevor Sie diese MFA-Methode verwenden können.
- Zurück Nach Biometrische Zugangskontrolle Abschnitt, und klicken Sie auf Bearbeiten neben der FIDO2/Passkey Methode.

- Das biometrische Verfahren unterstützt zwei Arten von Authentifizierungsmethoden:
- Plattform-Authentifizierungsprogramme: Auf einem Telefon, Laptop oder Tablet sind integrierte Authentifizierungsfunktionen verfügbar, die Passkeys lokal erstellen und verwenden, wie z. B. Fingerabdruckerkennung, Gesichtserkennung und Geräte-PIN.
- Plattformübergreifende Authentifizierungsmethoden: Externe Authentifizierungsmethoden wie USB-, NFC- oder Bluetooth-FIDO2-Sicherheitsschlüssel, die Passkeys auf der Hardware selbst speichern.

- Klicken Sie auf Gerät hinzufügen Schaltfläche zum Registrieren eines neuen biometrischen Geräts oder FIDO2-Geräts.

- Geben Sie im Fenster „Gerät hinzufügen“ einen Gerätenamen zur einfacheren Identifizierung ein.
- Wählen Sie den gewünschten Gerätetyp aus der Dropdown-Liste aus:
- Plattform-Authentifizierungsprogramme: Auf einem Telefon, Laptop oder Tablet sind integrierte Authentifizierungsfunktionen verfügbar, die Passkeys lokal erstellen und verwenden, wie z. B. Fingerabdruckerkennung, Gesichtserkennung und Geräte-PIN.
- Plattformübergreifende Authentifizierungsmethoden: Externe Authentifizierungsmethoden wie USB-, NFC- oder Bluetooth-FIDO2-Sicherheitsschlüssel, die Passkeys auf der Hardware selbst speichern.
- Plattformauthentifikatoren können für die biometrische Passkey-Anmeldung mittels integrierter Geräteverifizierung verwendet werden, während Roaming-/plattformübergreifende Authentifizierungsmethoden über externe FIDO2-Hardware-Token genutzt werden können.
- Klicken Sie auf Weiter um den Geräteregistrierungsprozess abzuschließen.

- Sobald das Gerät erfolgreich hinzugefügt wurde, erscheint es in der unten stehenden Tabelle der registrierten Geräte mit dem konfigurierten Gerätenamen und Gerätetyp.
- Administratoren können jederzeit jedes registrierte biometrische Gerät über das Löschsymbol unterhalb der Benutzeroberfläche löschen. Aktion Spalte.
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und erneut an.
- Verifizieren Sie die Umgebung mithilfe der verfügbaren Passkeys oder Geräte.

- Nach erfolgreicher Verifizierung ist der Benutzer sicher in sein Konto eingeloggt.
- Aktivieren Sie die 2-Faktor-Authentifizierung falls nicht schon geschehen.
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und wieder an. Sie werden dann nach Ihrem Benutzernamen und Passwort gefragt.
- Anschließend werden Sie aufgefordert, den zweiten Faktor mithilfe Ihres registrierten Geräts zu bestätigen.

- Falls Sie keine Aufforderung erhalten oder die Aufforderung versehentlich schließen, können Sie darauf klicken. Authentifizieren um die Eingabeaufforderung erneut zu öffnen.

- Geben Sie Ihre PIN/Touch ID/Ihr Passwort/Face ID für das registrierte Gerät ein.
- Wenn Sie zu Ihrem Dashboard weitergeleitet werden, bedeutet dies, dass Sie die biometrische Methode (FIDO2/Passkey) erfolgreich konfiguriert haben.
9. Rastermuster-Authentifizierung
Die Rastermusterauthentifizierung ist eine Methode zur Überprüfung der Benutzeridentität, bei der der Benutzer eine bestimmte Abfolge von Feldern aus einem Raster auswählt. Das Raster besteht typischerweise aus nummerierten Feldern, die in Zeilen und Spalten angeordnet sind. Bei der Einrichtung klickt der Benutzer eine Reihe von Feldern in einer festgelegten Reihenfolge an, um ein eindeutiges Muster zu erstellen. Dieses Muster dient als zweiter Authentifizierungsfaktor und muss bei jeder Anmeldung exakt wiederholt werden.
- Melden Sie sich zunächst beim miniOrange Admin-Dashboard mit Ihrem Benutzernamen und Passwort. Navigieren Sie zu den Sicherheitseinstellungen oder 2-Faktor-Authentifizierung (2FA) .

- Wählen Sie aus den verfügbaren Authentifizierungsmethoden Rastermuster-Authentifizierung. Klicken Sie auf die Schaltfläche „Aktivieren“, um mit der Einrichtung zu beginnen.
- Es erscheint ein nummeriertes Raster. Sie werden aufgefordert, sechs Kacheln in einer bestimmten Reihenfolge anzuklicken, um Ihr Muster zu erstellen. Die Reihenfolge der Auswahl ist wichtig und wird für zukünftige Anmeldungen verwendet.

- Nachdem Sie Ihre Kacheln ausgewählt haben, geben Sie zur Bestätigung die gleiche Sequenz erneut ein. Nach der Bestätigung wird Ihr Muster gespeichert und mit Ihrem Konto verknüpft.
Beispielsweise: Wenn Sie Kacheln in der Reihenfolge (4,5) (1,7) auswählen, müssen Sie beim Anmelden genau diese Reihenfolge und nicht die Zahlen auf den Kacheln wiederholen, um sich erfolgreich zu authentifizieren.
So authentifizieren Sie sich auf Ihrem Gerät
- Gehen Sie zur Login-Seite und geben Sie Ihren Benutzernamen und Ihr Passwort ein.
- Sobald das Raster angezeigt wird, klicken Sie auf dieselben Kacheln in derselben Reihenfolge wie in Ihrem gespeicherten Muster. Gemäß der obigen Konfiguration besteht Ihr Muster aus den Kacheln (1, 2) bzw. (3, 4).

- Stimmt die Reihenfolge überein, wird der Zugriff gewährt. Ist die Reihenfolge falsch, schlägt die Authentifizierung fehl.
- Bitte folgen Sie dem Leitfaden um mehr zu erfahren und die Rastermusterübereinstimmung zu konfigurieren.
10. RSA Authenticator (SecurID)
Die RSA SecurID MFA-Integration ermöglicht es Benutzern, RSA-Authentifizierungsmethoden für den sicheren Zugriff innerhalb der miniOrange-Plattform zu nutzen. Diese Dokumentation bietet einen Überblick über den Konfigurationsprozess und die für eine erfolgreiche Einrichtung erforderlichen Parameter.
Um die RSA-Authentifizierung (SecurID) in miniOrange zu konfigurieren, befolgen Sie die folgenden Schritte:
- Navigieren Sie zu der Zwei-Faktor-Authentifizierung > 2FA für Administratoren einrichten Abschnitt in Ihrem Admin-Dashboard.
- Wählen RSA Authenticator (SecurID) und klicken Sie auf Bearbeiten und dann auswählen Zweiten Faktor konfigurieren.
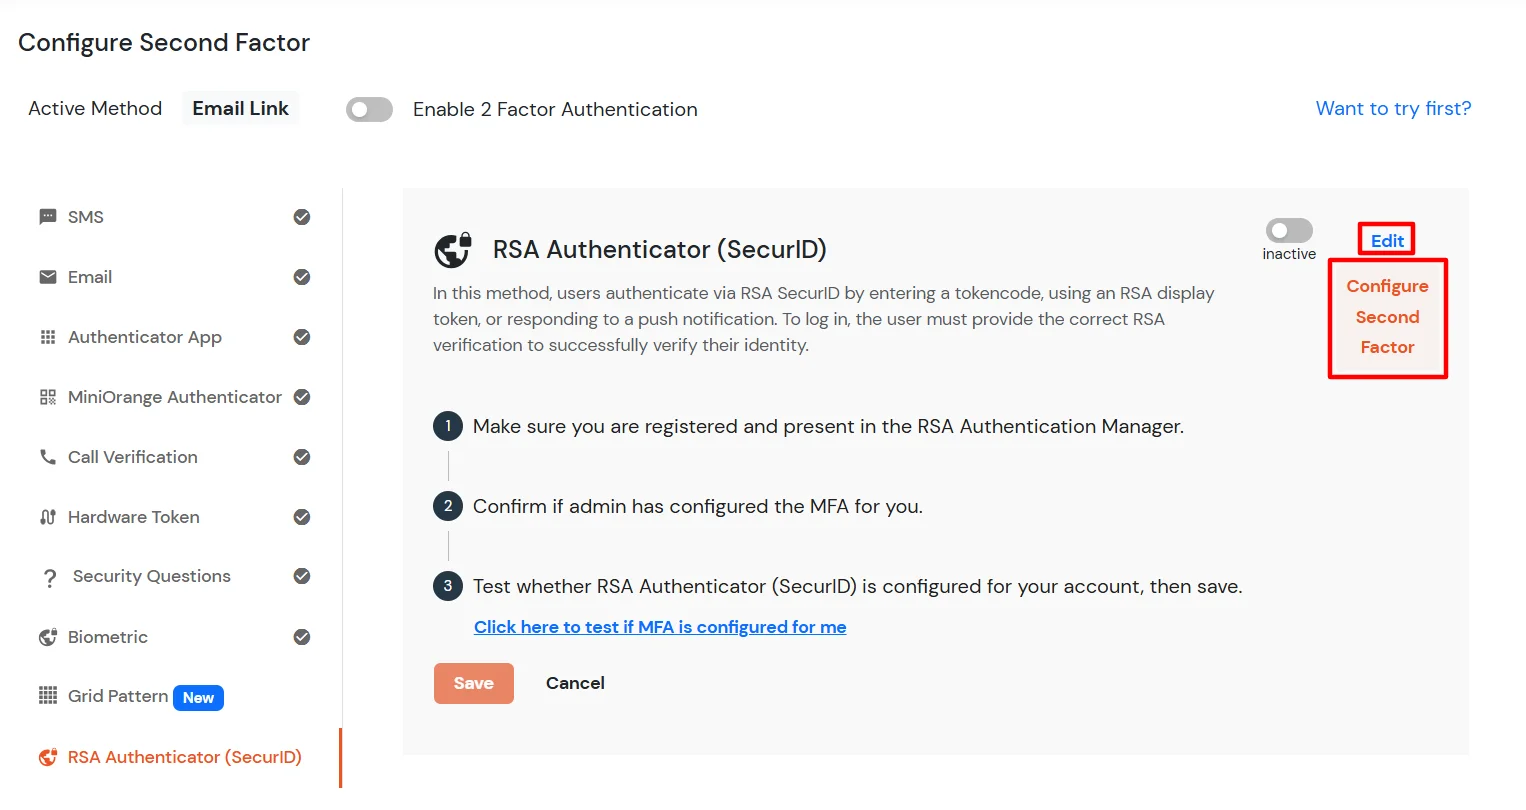
- Geben Sie die Konfigurationsparameter wie im folgenden Abschnitt beschrieben an.

Endbenutzer-Einrichtung
- Stelle den RSA Secure ID als Standard-MFA-Methode für Endbenutzer.
- Ermöglichen MFA aus den Richtlinieneinstellungen.
- Alle Methoden konfiguriert auf RSA und werden dem Endbenutzer angezeigt, wenn sie in miniOrange-Konfigurationen aktiviert sind.
Hinweis:
Für weitere Unterstützung oder Fragen zur Konfiguration wenden Sie sich bitte an den miniOrange-Support.
RSA-Konfigurationsparameter:
Geben Sie die unten stehenden Werte im RSA-Konfigurationsbildschirm ein. Pflichtfelder und optionale Felder sind in der Spalte „Status“ aufgeführt.
| Parameter |
Beschreibung |
Status |
| Standardrichtlinienbedingung |
Die Standardbedingung, unter der eine Richtlinie angewendet wird. |
Erforderlich |
| rsa_client_id |
Die eindeutige Kennung für die RSA-Clientanwendung. |
Erforderlich |
| rsa_context_message_id |
Kennung für die Kontextnachricht, die in RSA-Transaktionen verwendet wird. |
Erforderlich |
| Sicherheitsniveau |
Erforderliches Sicherheitsniveau für den Authentifizierungsprozess. |
Erforderlich |
| rsa_api_version |
Die verwendete Version der RSA-API. |
Erforderlich |
| Erfolgsstatus |
Der Statuscode/die Statusmeldung, die einen erfolgreichen Vorgang anzeigt. |
Erforderlich |
| Standardschnittstellenpfad |
Der Standardpfad für die RSA-Schnittstelle oder den Endpunkt. |
Erforderlich |
| Zugriffs-ID |
Die ID, die für den Zugriff auf den RSA-Dienst verwendet wird. |
Erforderlich |
| Zugangsschlüssel |
Der geheime Schlüssel, der der Zugangs-ID für die sichere Kommunikation entspricht. |
Erforderlich |
| read_timeout |
INTEGER (Standardwert: 3000) - Timeout in Millisekunden für das Lesen von Daten vom RSA-Dienst. |
Erforderlich |
| Standard-Root-Zertifikatsdateiname |
Dateiname des Standard-Root-Zertifikats für sichere Verbindungen. |
Erforderlich |
| Standard-Client-ID |
Eine Standard-Clientkennung, möglicherweise eine Ausweich- oder nicht RSA-spezifische ID. |
Erforderlich |
| system_uuid |
Eindeutige Kennung für die Systeminstanz. |
Erforderlich |
| Lernumgebung |
Die Plattform- oder Betriebssystemumgebung. |
Erforderlich |
| Zeitüberschreitung des Versuchs |
INTEGER (Standardwert: 5000) - Timeout in Millisekunden für den gesamten Authentifizierungsversuch. |
Erforderlich |
| keep_attempt |
Legt fest, ob der Authentifizierungsversuch nach einem ersten Fehlschlag fortgesetzt werden soll. |
Erforderlich |
| Standardrichtlinien-ID |
Die ID der anzuwendenden Standardauthentifizierungsrichtlinie. |
Erforderlich |
| sid_passcode_method |
Methode zur Generierung/Validierung von SecurID (SID)-Passcodes. |
Optional |
| debug_client |
Flag zum Aktivieren oder Deaktivieren des clientseitigen Debuggings. |
Erforderlich (Standardwert: 'FALSE') |
| Standardsprache |
Die Standardsprache für Meldungen und Eingabeaufforderungen. |
Erforderlich (Standard: 'en_US') |
| method_id |
Kennung für die verwendete spezifische Authentifizierungsmethode (z. B. Push, Passcode). |
Erforderlich |
| auth_method_version_id |
Versionskennung für die Authentifizierungsmethode. |
Erforderlich |
| ia_resource_prompt_token |
Ressourcentoken für die Identitätsprüfungsaufforderung. |
Optional |
| Standard-Basis-URL |
Die Basis-URL oder der Endpunkt des RSA-Servers. |
Erforderlich |
| rsa_version |
Die Gesamtversion der RSA-Integration bzw. -Software. |
Erforderlich |
| end_user_attribute |
Das Benutzerattribut (z. B. Benutzername, E-Mail-Adresse), das zur Identifizierung des Endbenutzers gegenüber RSA verwendet wird. |
Erforderlich |
11. CAC-Smartcard-Authentifizierung
Die CAC-Smartcard-Authentifizierung ermöglicht es Benutzern, sich mithilfe von PKI-basierten Smartcards und Client-Zertifikaten einer vertrauenswürdigen Zertifizierungsstelle (CA) zu authentifizieren. Dabei steckt der Benutzer die CAC/PIV-Smartcard in den Kartenleser und überprüft die Authentifizierung anhand des auf der Karte gespeicherten Zertifikats.
Hinweis:
Bevor Sie diese Methode konfigurieren, stellen Sie Folgendes sicher:
- Ein gültiger CAC/PIV-Smartcard-Leser ist an das System angeschlossen.
- Der Browser unterstützt die Clientzertifikatsauthentifizierung.
- Die zur Signierung der Smartcard-Zertifikate verwendeten Root-/Zwischenzertifizierungsstellenzertifikate sind verfügbar.
- In miniOrange existiert ein Benutzer, dessen Benutzername/E-Mail-Adresse mit dem im CAC/PIV-Smartcard-Zertifikat vorhandenen SAN übereinstimmt.
Wie man den zweiten Faktor überprüft
- Um den zweiten Faktor zu überprüfen, melden Sie sich ab und erneut an.
Hinweis: Stellen Sie sicher, dass der alternative Antragstellername (SAN) im CAC/PIV-Smartcard-Zertifikat mit dem Benutzernamen oder der E-Mail-Adresse übereinstimmt, die bei der Erstfaktor-Authentifizierung verwendet wurde. Stimmt der SAN-Wert nicht mit dem Benutzernamen oder der E-Mail-Adresse des angemeldeten Benutzers überein, schlägt die Verifizierung fehl.
- Geben Sie Ihren Benutzernamen und Ihr Passwort ein. Nach erfolgreicher Erstauthentifizierung werden Sie auf die unten stehende Seite weitergeleitet:

- Stecken Sie die CAC/PIV-Smartcard in den angeschlossenen Kartenleser und klicken Sie auf Authentifizieren.
- Der Browser fordert Sie auf, ein Clientzertifikat auszuwählen.

- Wählen Sie das vom Administrator hochgeladene Zertifikat der vertrauenswürdigen Zertifizierungsstelle aus, typischerweise das Zertifikat, das von der CAC/PIV-Smartcard bereitgestellt wird.
- Nach erfolgreicher Zertifikatsvalidierung werden Sie zu Ihrem Dashboard weitergeleitet, was bedeutet, dass Sie die Authentifizierungsmethode erfolgreich konfiguriert haben.


