So fügen Sie eine JWT-App hinzu
miniOrange unterstützt Single Sign-On für die sichere Anmeldung von Benutzern und Administratoren. miniOrange unterstützt verschiedene Protokolle für Ihre Anwendungen, wie SAML, WS-FED, OAuth, OIDC, JWT, RADIUS usw. Mit Single Sign-On können sich Benutzer mit einem Satz Anmeldeinformationen bei mehreren Anwendungen anmelden. Dies erhöht die Sicherheit, reduziert Phishing-Angriffe und verbessert den Zugriff auf Ihre Anwendungen.
miniOrange bietet Single Sign-On (SSO) für mobile Anwendungen und JavaScript-basierte Anwendungen über JSON Web Tokens (JWT-Apps). Mit dieser Lösung können Sie SSO in Anwendungen einrichten, die den SAML 2.0-Standard nicht unterstützen. Ihre Benutzer können sich per SSO in Ihrer Anwendung anmelden, indem sie ihre Identität mit Ihrem bestehenden SAML 2.0-konformen Identitätsanbieter verifizieren. Dies geschieht mithilfe von JSON Web Tokens (JWTs), die sich problemlos in Ihre Anwendung integrieren lassen, unabhängig davon, welches Framework oder welche Programmiersprache verwendet wird. Sie können JWT-Apps hinzufügen, um SSO in allen mobilen/clientseitigen Anwendungen zu aktivieren, die keine Standardprotokolle unterstützen und auf Plattformen wie React.js, Firebase, Cordova, Angular.js usw. basieren. Sie können hier auch passwortlose App-Links zum Benutzerportal hinzufügen.
Konfigurieren Sie die Single Sign-On (SSO)-Einstellungen für JWT-Apps:
- Melden Sie sich bei der miniOrange-Admin-Konsole an.
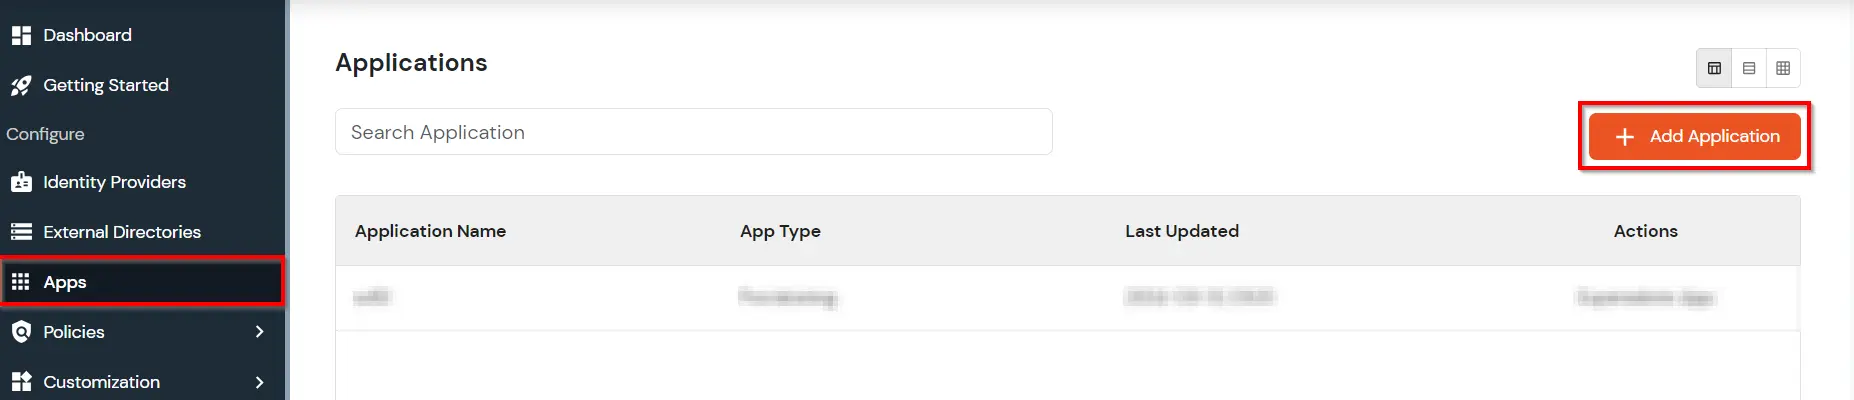
- Klicken Sie auf Apps. Es wird eine Liste aller konfigurierten Anwendungen und die Möglichkeit, diese zu ändern, angezeigt. Klicken Sie auf Anwendung hinzufügen.
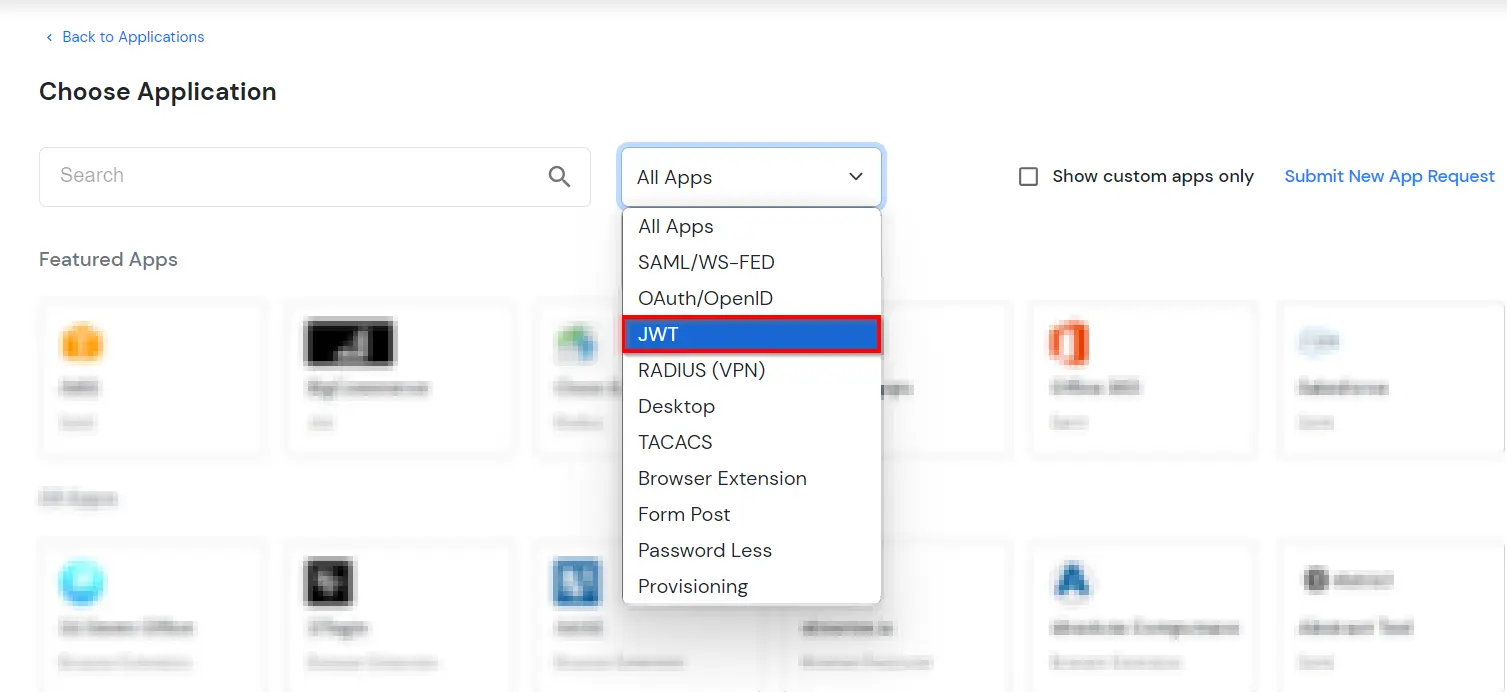
- Wählen Sie unter Anwendung auswählen JWT von der Alle Apps Dropdown-Liste.
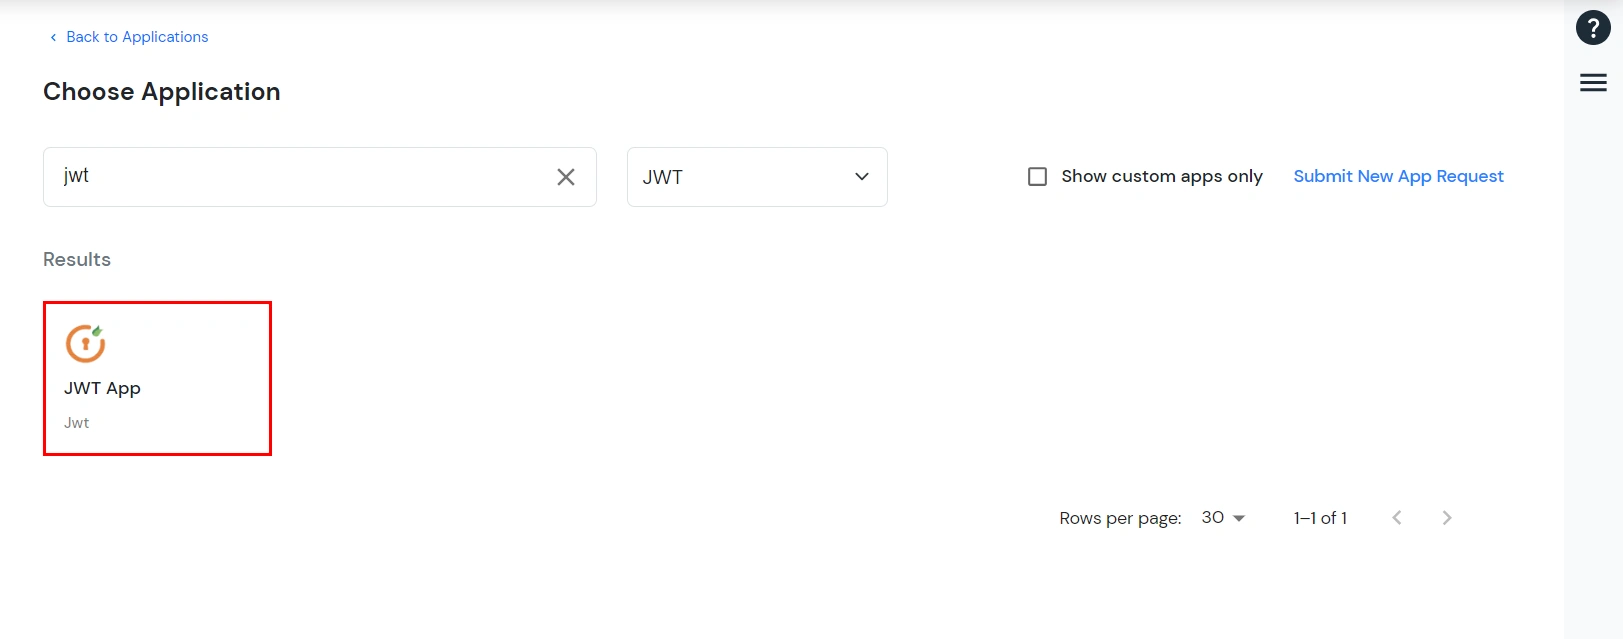
- Suchen Sie in der Liste nach Ihrer Anwendung, falls diese nicht gefunden wird. Suchen Sie nach jwt und Sie können Ihre App einrichten über JWT-App.
-
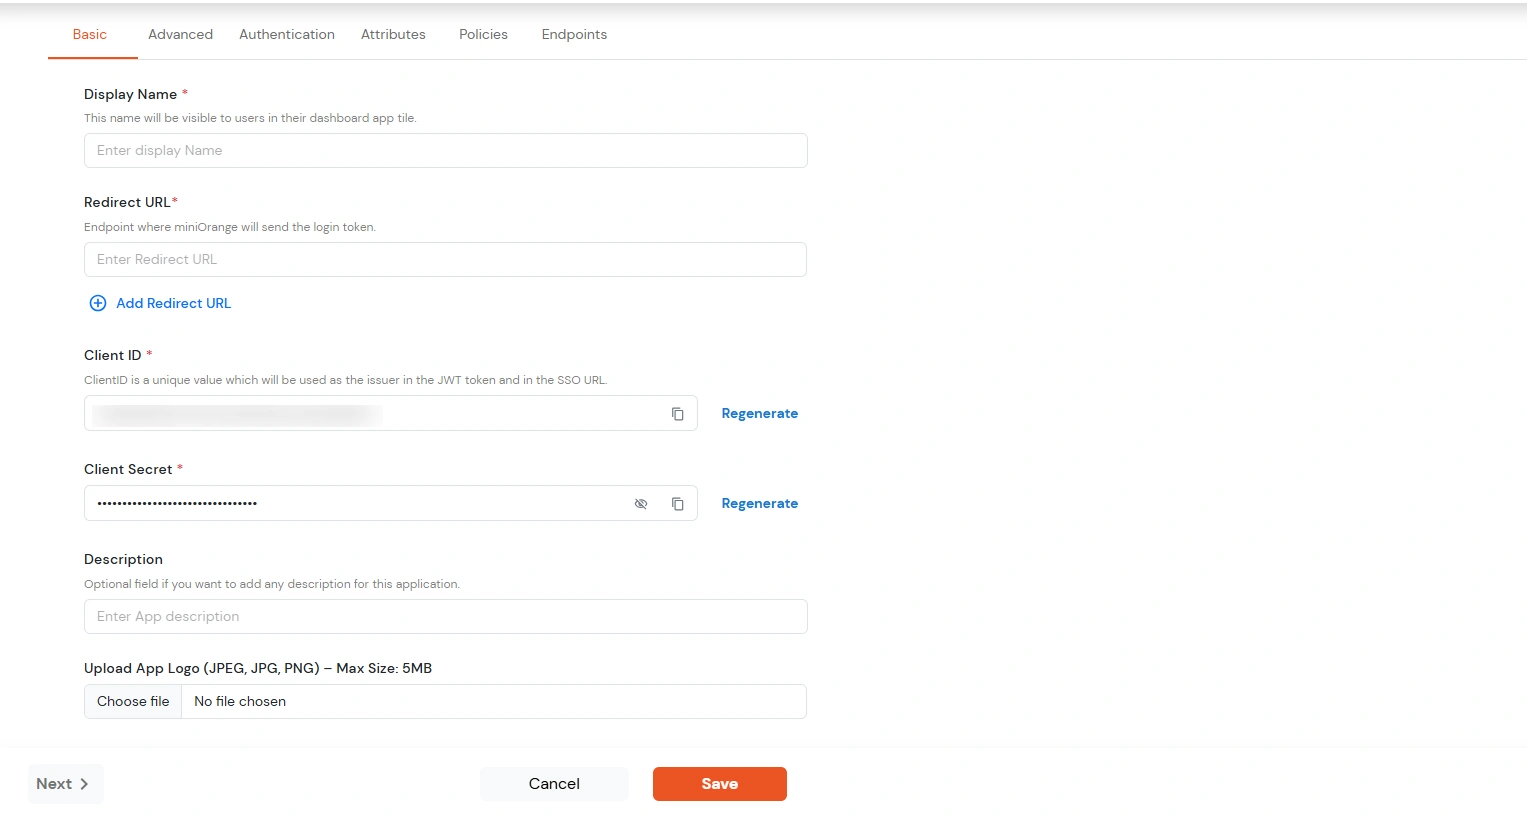
Sie können die folgenden Details in der Anwendung konfigurieren:
| Display Name |
Geben Sie die Display Name (d. h. der Name dieser Anwendung) |
| URL umleiten |
Geben Sie die URL umleiten (d. h. der Endpunkt, an den Sie Ihr JWT-Token senden/posten möchten). Sie können mehrere Weiterleitungs-URLs hinzufügen, indem Sie sie mit einem ';' trennen. Z. B. abc.com;xyz.com
|
| Kunden-ID |
Das Kunden-ID wird im Feld unten angezeigt. Klicken Sie auf das Zwischenablagesymbol, um es zu kopieren. |
| Kundengeheimnis |
Kundengeheimnis ist standardmäßig ausgeblendet. Klicken Sie auf das Augensymbol, um es einzublenden, und kopieren Sie es über das Zwischenablagesymbol. Dies wird im HS256-Signaturalgorithmus zur Generierung der Signatur verwendet.
|
| Beschreibung (optional) |
Fügen Sie bei Bedarf eine Beschreibung hinzu.
|
| App-Logo hochladen (optional) |
Laden Sie ein App-Logo hoch (optional). Die App wird im Endbenutzer-Dashboard mit dem hier konfigurierten Logo angezeigt.
|
- Klicken Sie auf Gespeichert.
- Sie werden zum. Weitergeleitet Richtlinien .
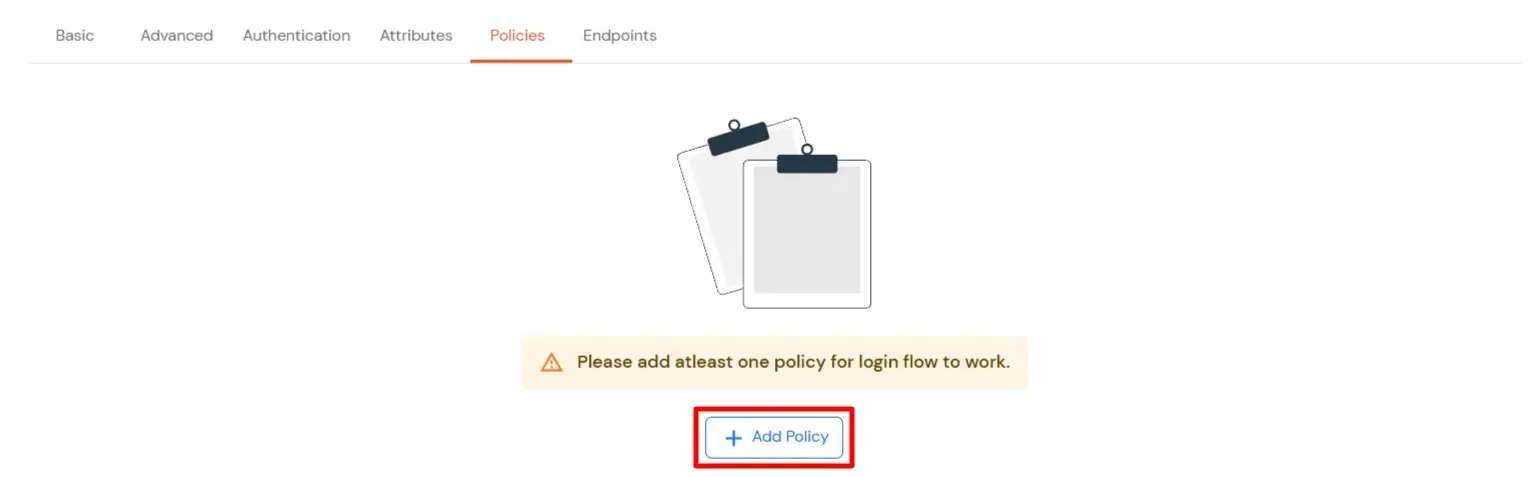
- Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Ein Modal-Tab wird sich öffnen.
- Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.
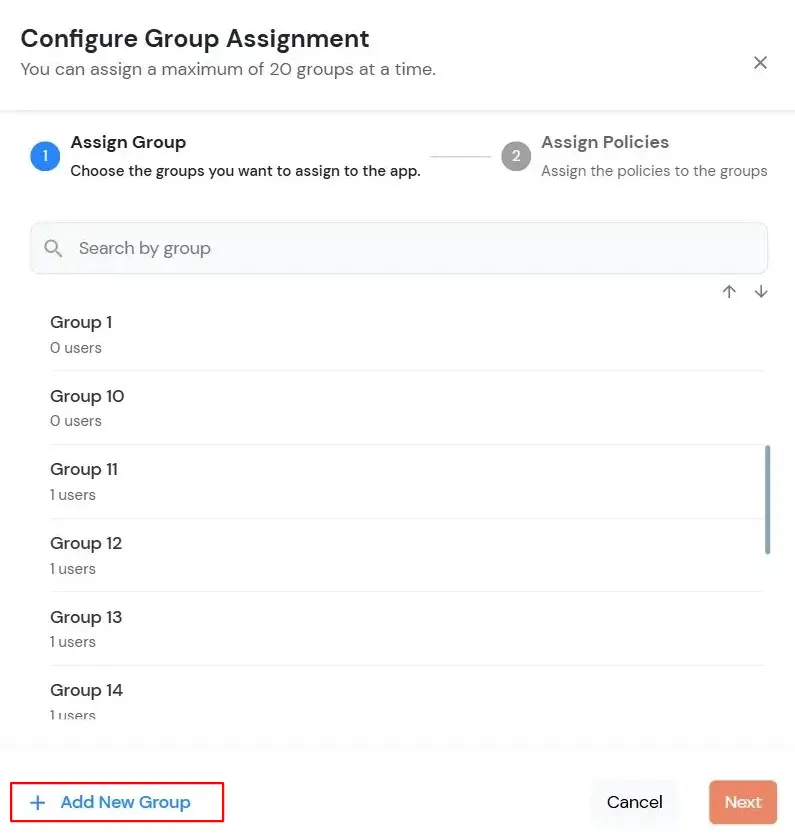
- Falls Sie eine neue Gruppe erstellen möchten, klicken Sie auf Neue Gruppe hinzufügen .
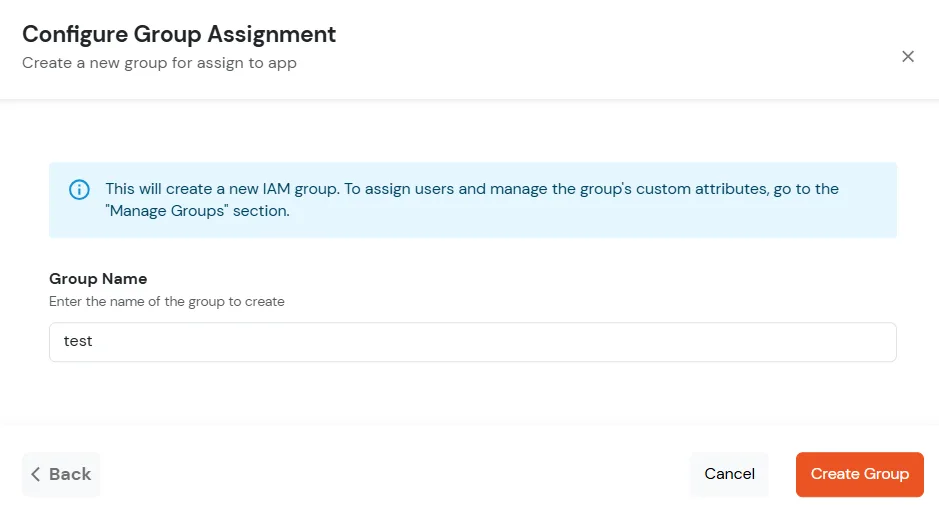
- Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.
- Klicken Sie auf Weiter.
- Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
- Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
- Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
- Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.
- Wenn Sie auswählen Magische Verbindung Als Anmeldemethode stehen folgende Optionen zur Verfügung:
- Anmeldung von anderen IP-Adressen aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link von einer anderen IP-Adresse aus öffnen als derjenigen, von der er angefordert wurde.
- Anmeldung von anderen Geräten aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link auf einem anderen Gerät öffnen als dem, mit dem er angefordert wurde.
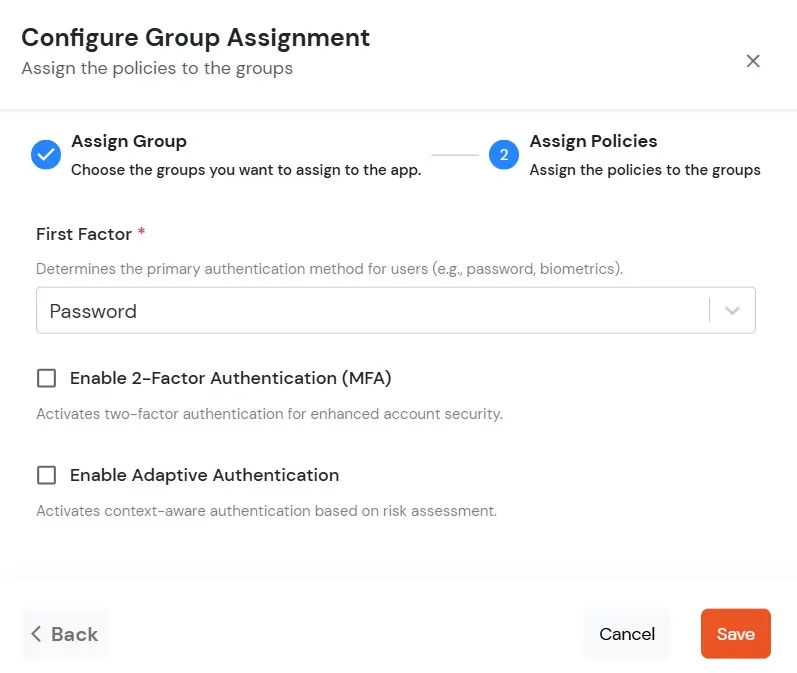
- Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
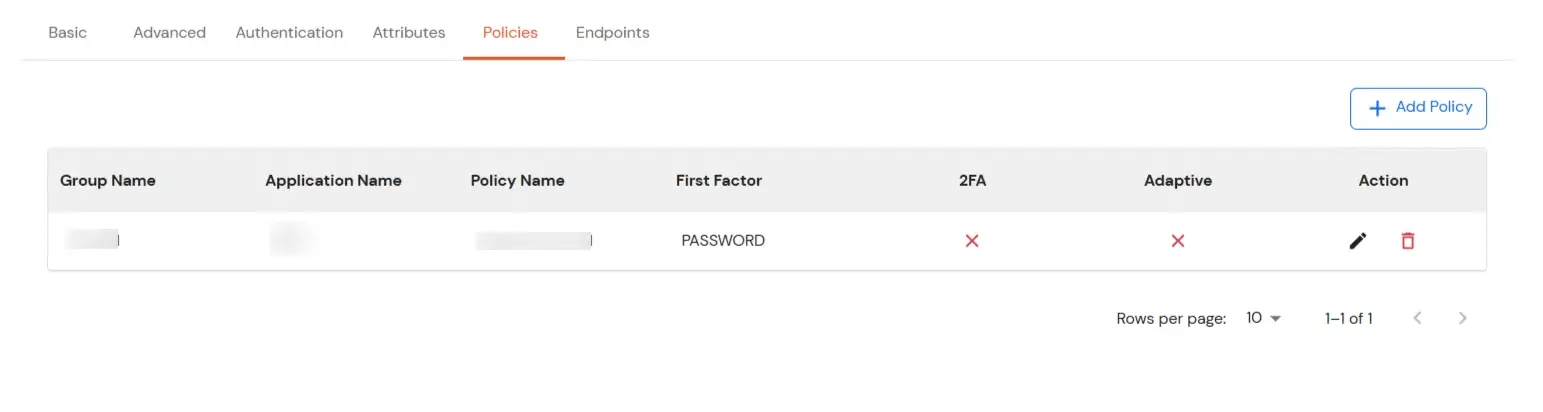
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
- Klicken Sie auf Erweitert Tab.
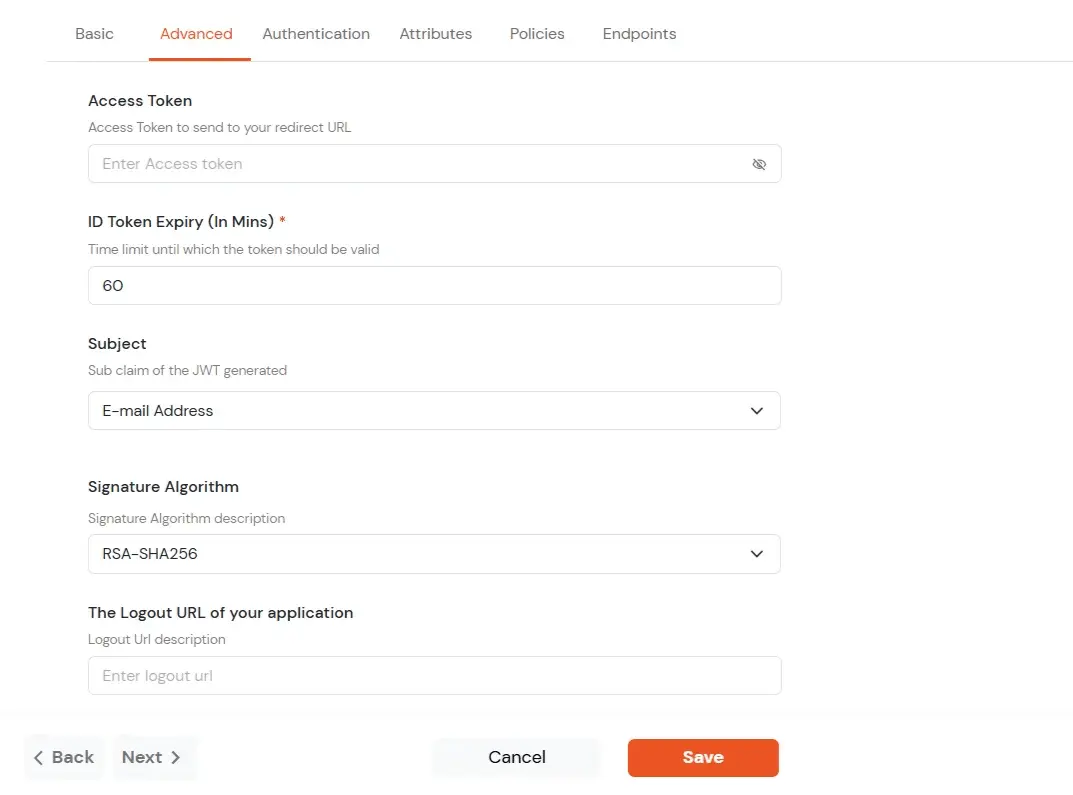
- Geben Sie bei Bedarf die folgenden Details ein:
| Zugangstoken |
Geben Sie das Zugriffstoken ein, das nach der Anmeldung eines Benutzers an Ihre Umleitungs-URL gesendet wird. Anhand dieses Tokens erkennt Ihre App, dass der Benutzer auf bestimmte Funktionen zugreifen darf. |
| Ablauf des ID-Tokens (in Min.) |
Legen Sie fest, wie lange (in Minuten) das ID-Token gültig sein soll. Nach Ablauf dieser Zeit muss sich der Benutzer erneut anmelden, um ein neues Token zu erhalten. |
| Betreff |
Wählen Sie aus, welche Informationen (z. B. die E-Mail-Adresse des Benutzers) zur Identifizierung im Token verwendet werden sollen. So erkennt Ihre App, welcher Benutzer angemeldet ist. |
| Signaturalgorithmus |
Wählen Sie Ihren Signaturalgorithmus aus der Dropdown-Liste aus. |
| Die Abmelde-URL Ihrer Anwendung |
Geben Sie die Webadresse ein, an die Benutzer nach der Abmeldung weitergeleitet werden sollen. |
| Gemeinsame Identität aktivieren |
Mit dieser Funktion können Sie steuern, ob eine bestimmte Anwendung von einem gemeinsam genutzten Benutzer aufgerufen werden kann oder nicht. |
- Signaturalgorithmen für JWT
RSA-SHA256
- Asymmetrisch, verwendet einen Satz privater und öffentlicher Schlüssel zum Generieren und Validieren der Signatur, die im JWT-Token enthalten ist.
- Der private Schlüssel wird zum Generieren der Signatur auf der IDP-Seite verwendet.
- Der öffentliche Schlüssel wird verwendet, um die Signatur auf der SP-Seite zu überprüfen.
- Den öffentlichen Schlüssel hierzu stellen wir zur Verfügung.
HS256
- Symmetrisch, verwendet den gleichen geheimen Schlüssel zum Generieren und Validieren der Signatur
- Der geheime Schlüssel kann in diesem Fall auf der App-Konfigurationsseite konfiguriert werden.
-
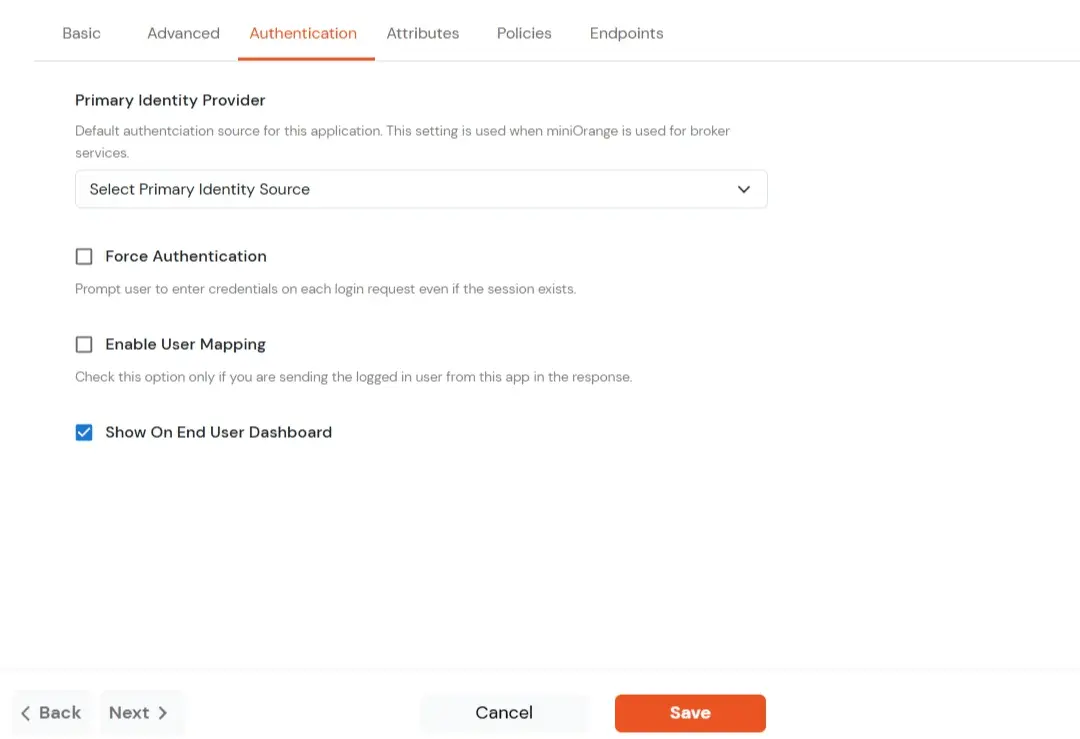
Wechseln Sie zu Anmeldeoptionen Tab.
| Primärer Identitätsanbieter |
Wählen Sie die Standard-ID-Quelle aus der Dropdown-Liste für die Anwendung. Andernfalls wird den Benutzern der Standard-Anmeldebildschirm angezeigt und sie können ihren eigenen IDP auswählen. [Wählen Sie in diesem Fall miniOrange.]
|
| Authentifizierung erzwingen |
Wenn Sie diese Option aktivieren, müssen sich Benutzer jedes Mal anmelden, auch wenn ihre Sitzung bereits besteht. |
| Benutzerzuordnung aktivieren |
Aktivieren Sie diese Option, wenn die App bei der Antwort anzeigen soll, welcher Benutzer angemeldet ist. |
| Auf Endbenutzer-Dashboard anzeigen |
Aktivieren Sie diese Option, wenn Sie diese App im Endbenutzer-Dashboard anzeigen möchten. |
- Wechseln Sie zu Attribute Tab.
- Option „Mehrwertige Attribute aktivieren“:
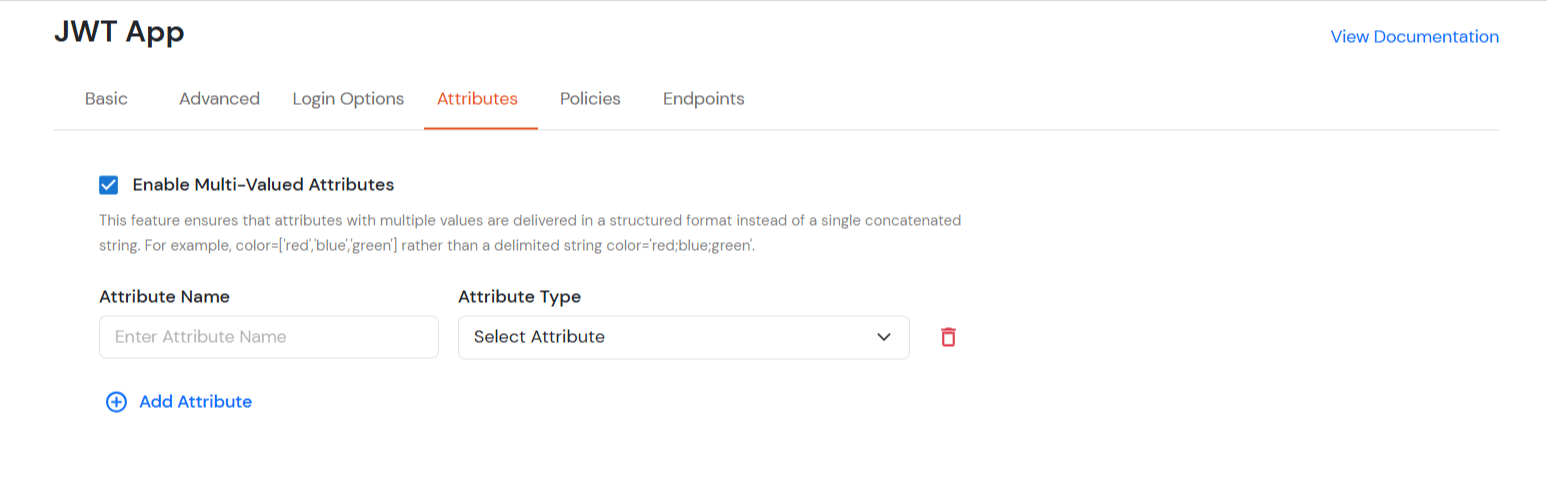
- Wenn diese Option aktiviert ist, werden sowohl Kommas (,) als auch Semikolons (;) als Trennzeichen behandelt. Jedes Attribut, das diese Zeichen enthält, wird automatisch aufgeteilt und basierend auf seiner Positionierung in ein mehrwertiges Attribut umgewandelt.
- Diese Funktion stellt sicher, dass Attribute mit mehreren Werten in einer strukturiertes Format anstatt als einzelne verkettete Zeichenfolge.
- Beispielsweise: Wenn diese Option aktiviert ist, werden Attribute als Liste angezeigt wie Rollen = ['Administrator', 'Editor', 'Betrachter'] anstelle einer einzelnen Zeichenfolge wie Rollen = "Administrator; Editor; Betrachter".
- Wenn diese Option ist behindert, Attribute, die als einzelne, mit Kommas (,) und Semikolons (;) verkettete Zeichenfolge gespeichert sind, werden so behandelt, wie sie gespeichert sind, und nicht als strukturierte Liste.
- In diesem Fall werden Kommas (,) und Semikolons (;) nicht als Trennzeichen behandelt, sodass die Werte in einer Zeichenfolge zusammengefasst bleiben.
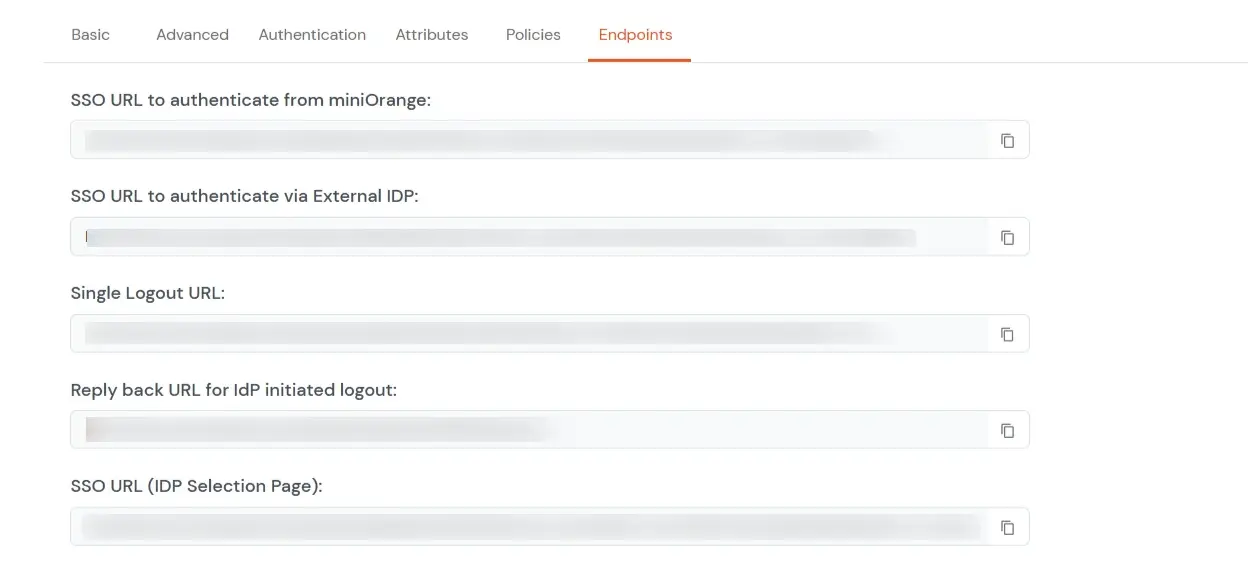
- Navigieren Endpunkte und kopieren Sie die folgenden Details:
-
Single Sign-On-URL:
- Diese URL wird verwendet, um die Benutzerauthentifizierung zum Abrufen des JWT-Tokens zu initiieren.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach erfolgreicher Authentifizierung auf der IDP-Seite wird im IDP eine aktive Benutzersitzung erstellt und der Benutzer mit dem JWT-Token zum Redirect_uri weitergeleitet.
-
Single-Logout-URL:
- Diese URL wird verwendet, um den Benutzer vom IDP abzumelden, indem die aktive Benutzersitzung entfernt wird.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach dem Entfernen der aktiven Benutzersitzung leitet der IDP den Benutzer zum Redirect_uri weiter.
-
Antwort-URL für vom IdP initiierte Abmeldung:
- Diese URL wird verwendet, um die Abmeldung einzuleiten, falls die JWT-Benutzeranmeldung über IDP initiiert wurde [Benutzer hat sich beim Dashboard angemeldet
und dann vom Dashboard aus den Login für die App initiiert.]
- Nachdem sich der Benutzer vom IDP abgemeldet hat, wird er zur Anmeldeseite des IDP-Dashboards weitergeleitet.

