Globale IDP-Einstellungen
In diesem Abschnitt sind alle verschiedenen IDP-Produkt-/globalen Einstellungen und Konfigurationen aufgeführt, die einem Kunden für Anpassungen zur Verfügung stehen.
Melden Sie sich in der miniOrange-Administrationskonsole an. Klicken Sie auf das Symbol „Einstellungen“ oben rechts in der Kopfzeile, um die globalen IDP-Einstellungen anzuzeigen und zu aktivieren.
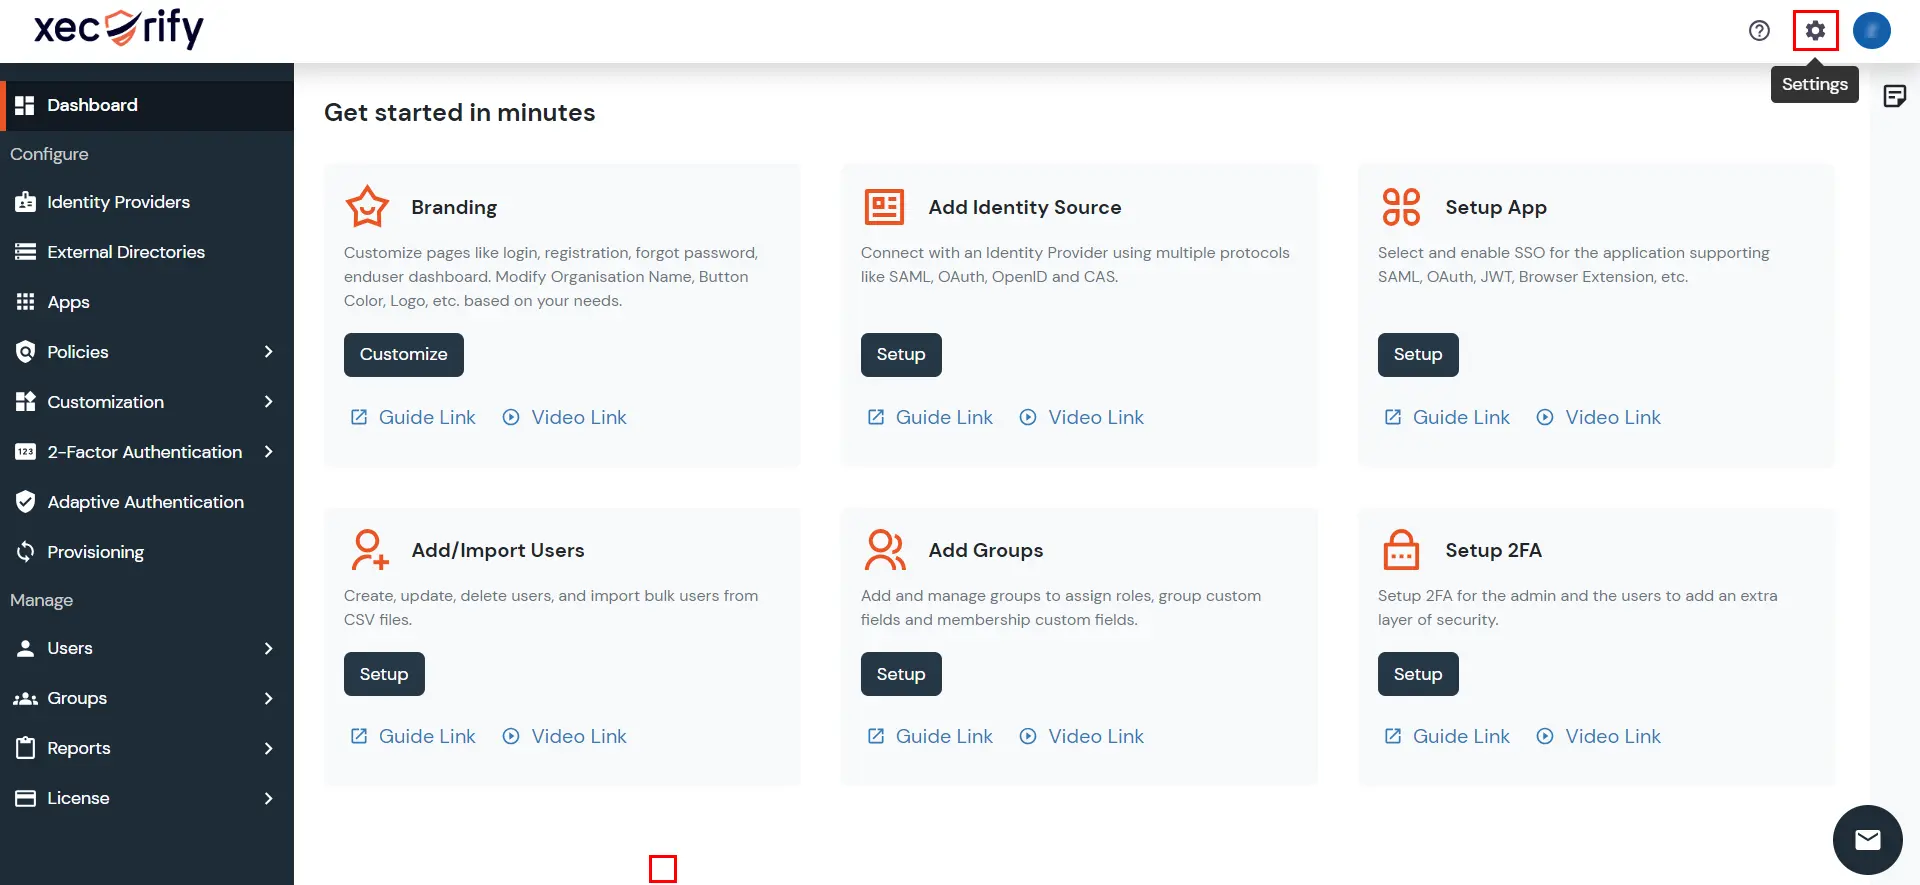
Folgende Einstellungen stehen bei der Konfiguration zur Verfügung.
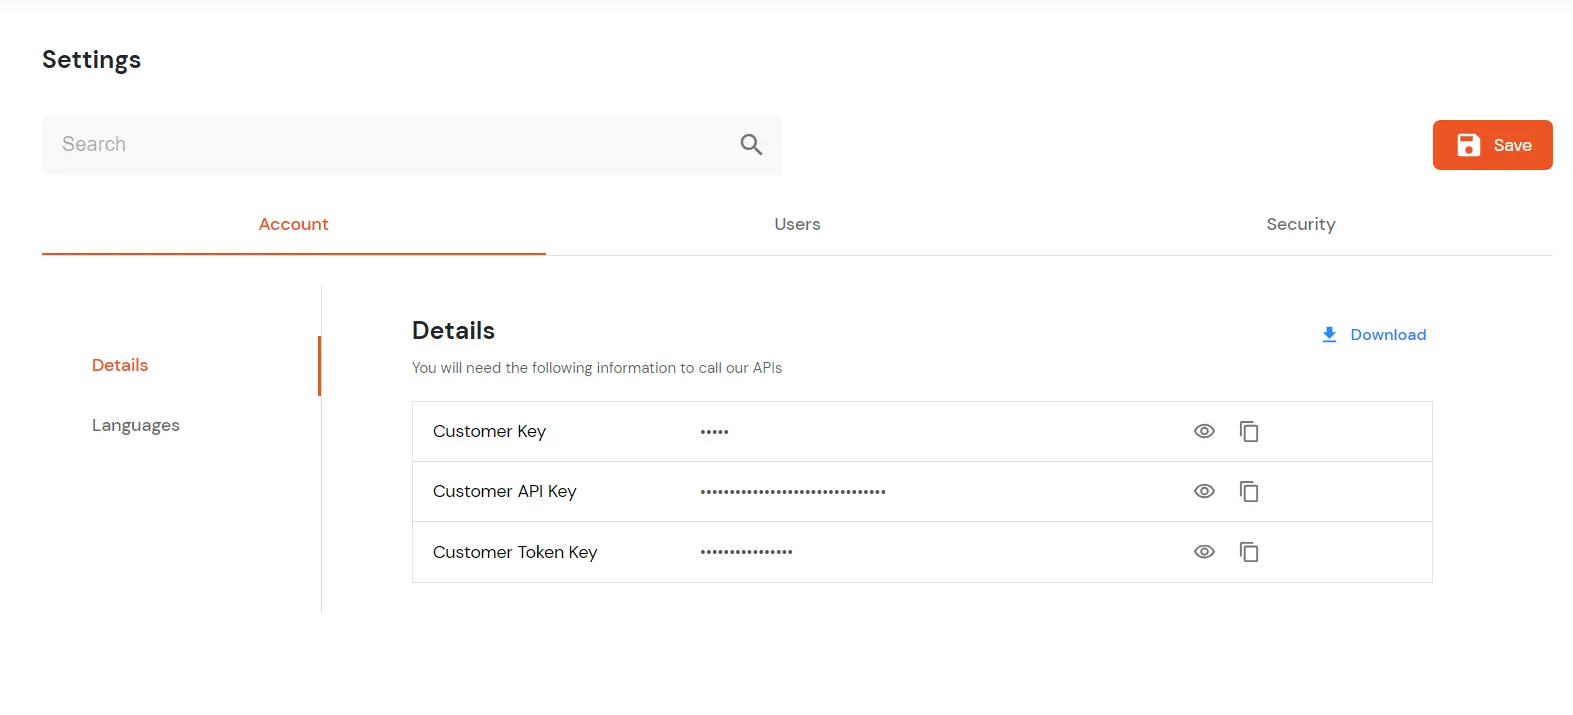
Die folgenden Einstellungen/Konfigurationen gelten für beide Vor Ort und in der Cloud:
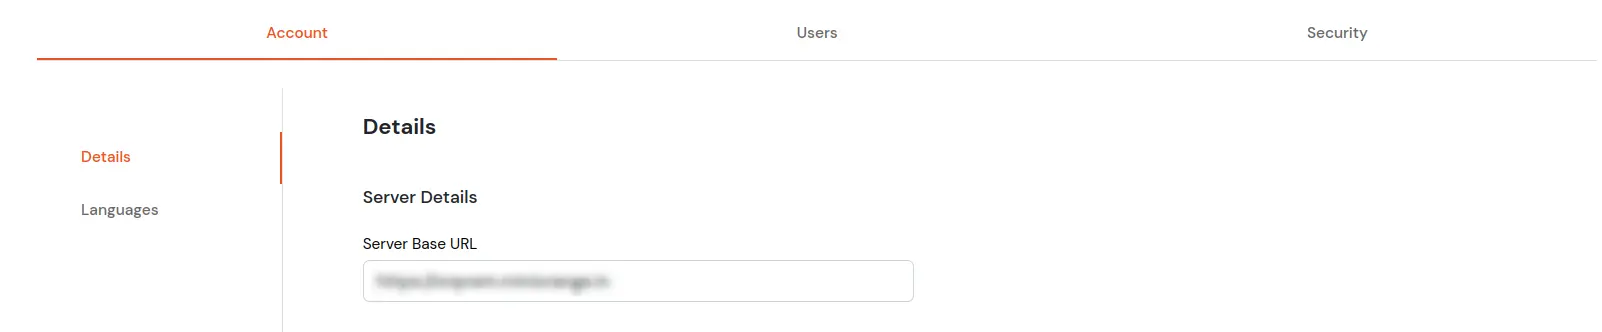
- Details:
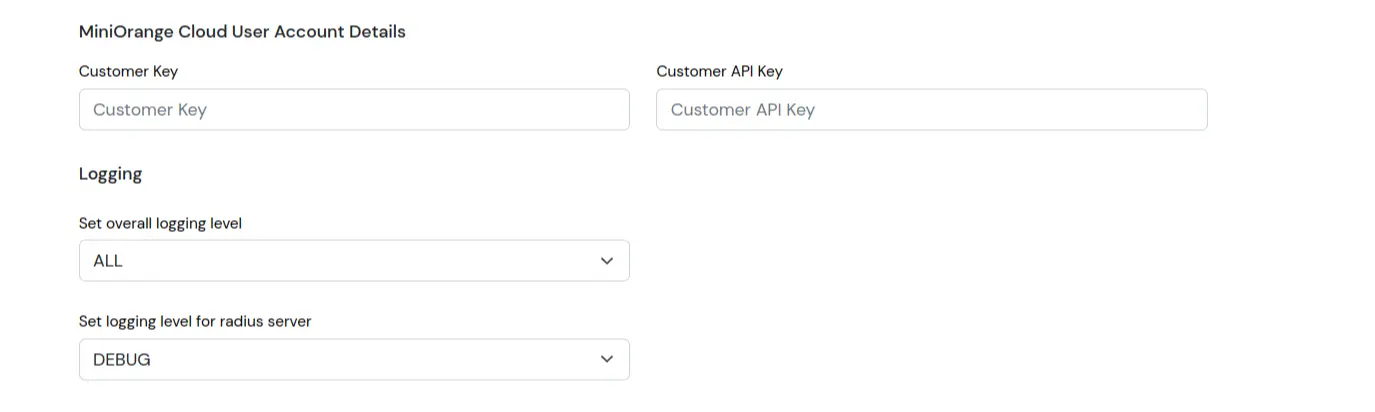
Wenn Sie ein Konto bei uns erstellen, werden diese 3 Schlüssel für Ihr Konto generiert, die für alle API-Aufrufe für Benutzeroperationen/2FA-Integration über APIs usw. erforderlich sind.
- Kundenschlüssel
- Kunden-API-Schlüssel
- Kunden-Token-Schlüssel
Sie können die Kontoinformationen über das Download-Symbol neben den Kontodetails herunterladen.
- Sprachen:
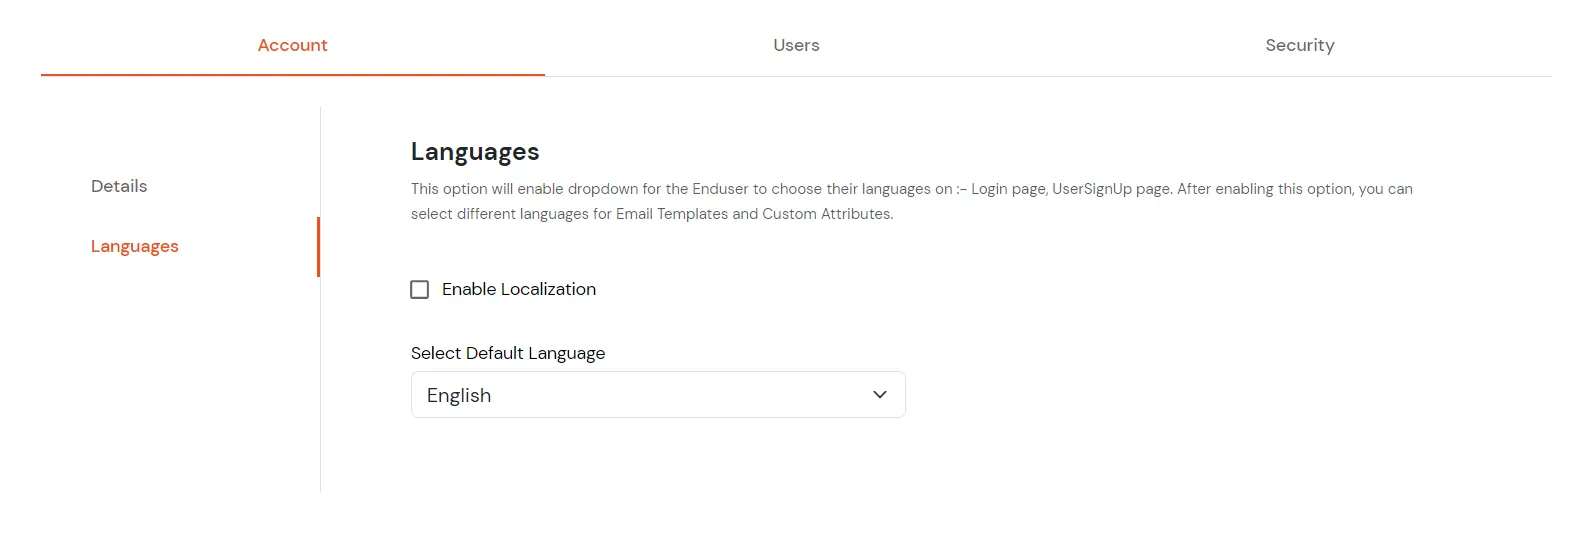
- Internationalisierung aktivieren: Wenn Sie diese Option aktivieren, wird ein Dropdown-Menü aktiviert, in dem der Endbenutzer seine Sprachen auf der Anmeldeseite und der Benutzerregistrierungsseite auswählen kann. Wenn Sie diese Option aktivieren, sind E-Mail-Vorlagen und benutzerdefinierte Attribute in verschiedenen Sprachen möglich.
- Vom Kunden bevorzugte Sprache: Wählen Sie die gewünschte Sprache aus der Dropdown-Liste. miniOrange unterstützt Englisch, Deutsch, Spanisch, Italienisch und Portugiesisch. Englisch ist die Standardsprache.
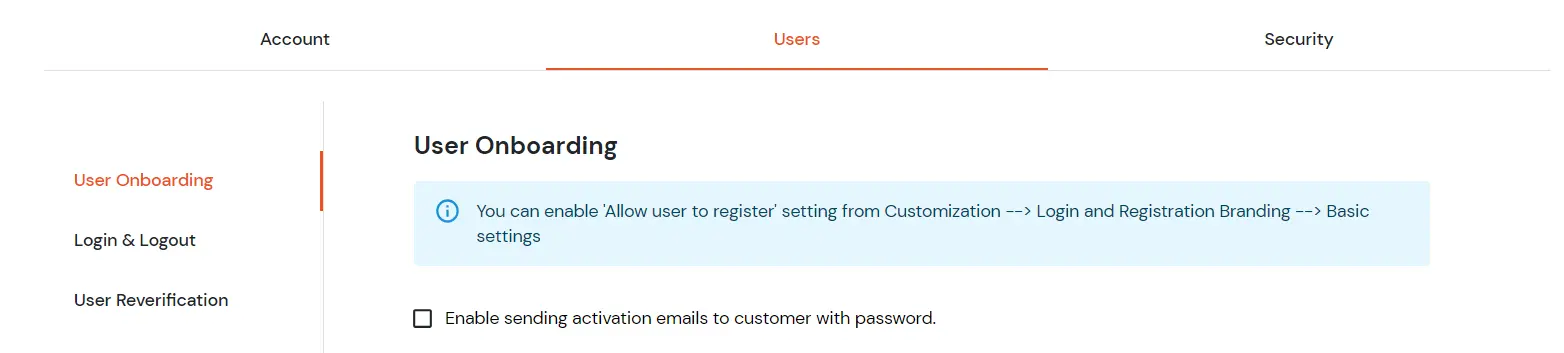
- Benutzer-Onboarding:
Die folgenden Einstellungen sind beim Onboarding eines Benutzers verfügbar. Sie können die Einstellung „Benutzerregistrierung zulassen“ unter Anpassung --> Branding für Anmeldung und Registrierung --> Grundeinstellungen aktivieren.
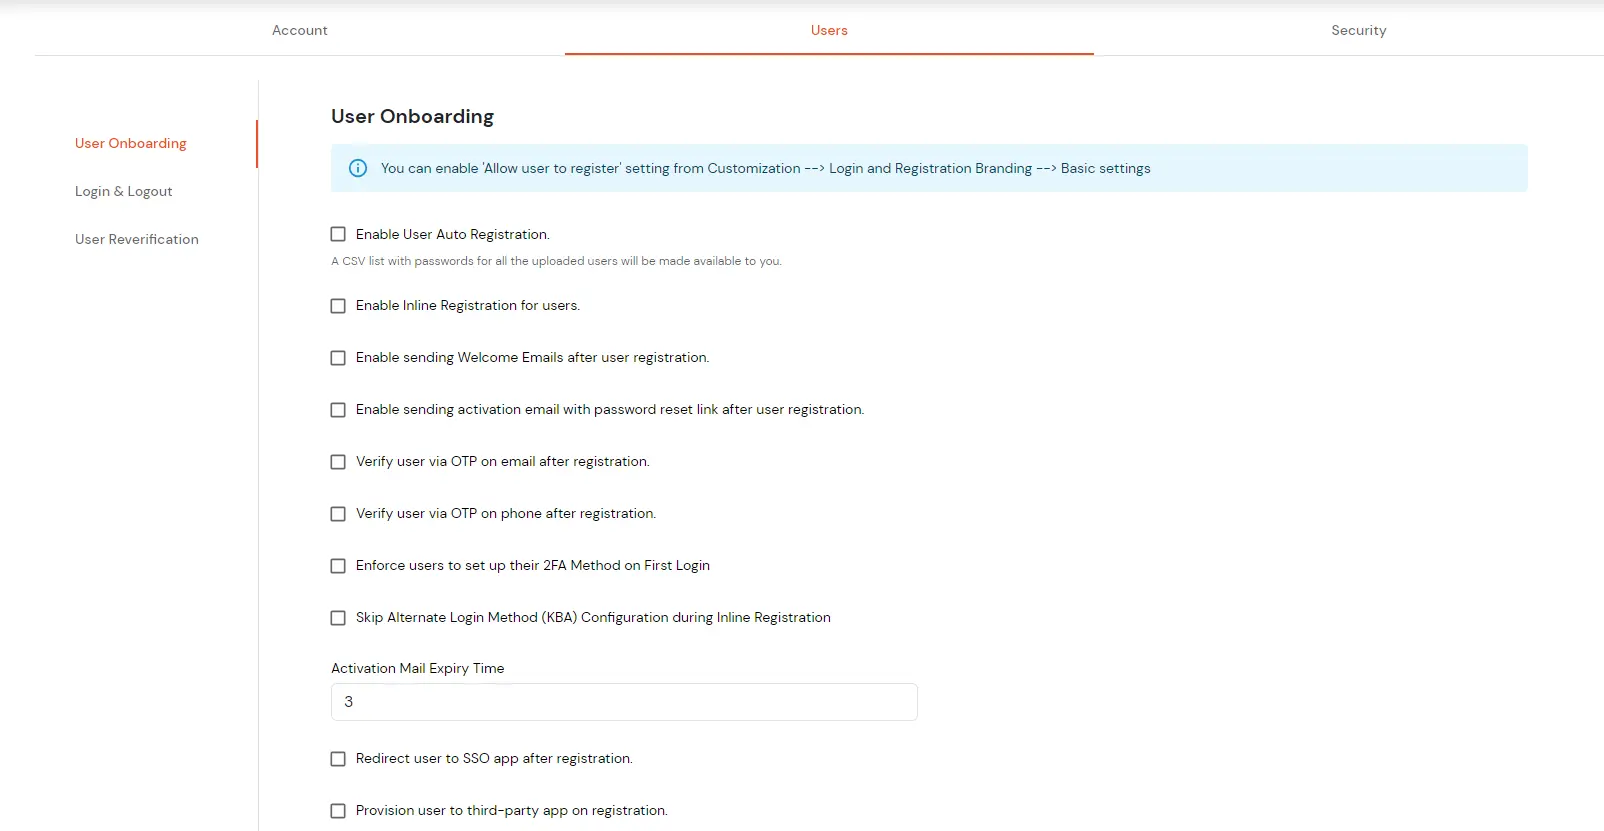
- Automatische Benutzerregistrierung aktivieren (Ihnen wird eine CSV-Liste mit Passwörtern für alle hochgeladenen Benutzer zur Verfügung gestellt): Wenn Sie diese Option aktivieren und beim Hochladen kein Passwort für die Benutzer angegeben haben, wird automatisch ein Passwort generiert und dem Benutzer zugewiesen, und die Benutzer werden registriert. Sie können eine CSV-Liste aller dieser Benutzer mit ihren generierten Passwörtern erhalten.
- Aktivieren Sie die Inline-Registrierung für Benutzer: Wenn diese Option aktiviert ist und der Benutzer nicht in miniOrange vorhanden ist, wird er bei jedem Versuch, sich per Single Sign-On bei einer Anwendung anzumelden, zur Registrierung aufgefordert. Der Benutzer wird in miniOrange registriert.
- Aktivieren Sie das Senden von Willkommens-E-Mails nach der Benutzerregistrierung: Wenn Sie diese Option aktivieren, erhalten alle Benutzer nach erfolgreicher Registrierung eine Willkommens-E-Mail von miniOrange an ihre registrierten E-Mail-IDs.
- Aktivieren Sie das Senden einer Aktivierungs-E-Mail mit einem Link zum Zurücksetzen des Passworts nach der Benutzerregistrierung - Wenn Sie diese Option aktivieren, wird allen neu registrierten Benutzern eine Aktivierungs-E-Mail mit einem Link zum Zurücksetzen des Passworts gesendet. Das Benutzerkonto wird erst aktiviert, wenn Sie den Vorgang über den erhaltenen Link ausführen.
- Verifizieren Sie den Benutzer nach der Registrierung per OTP in der E-Mail: Sie können diese Option aktivieren, um vor Abschluss der Registrierung eine Überprüfungsoption hinzuzufügen, um den Benutzer anhand einer gültigen E-Mail-ID zu verifizieren.
- Benutzer nach der Registrierung per OTP am Telefon verifizieren: Sie können diese Option aktivieren, um vor Abschluss der Registrierung eine Überprüfungsoption hinzuzufügen, um den Benutzer anhand einer gültigen Telefonnummer zu verifizieren.
- Überspringen Sie die Konfiguration der alternativen Anmeldemethode (KBA) während der Inline-Registrierung: Mit dieser Funktion haben Sie die Möglichkeit, der KBA während der Inline-Registrierung Fragen zu stellen. Aktivieren Sie diese Option, wenn Sie dies überspringen möchten.
- Benutzer nach der Registrierung zur SSO-App weiterleiten: Standardmäßig sieht ein Benutzer nach der Registrierung eine Seite mit einer Dankesnachricht und einem Link zur Anmeldeseite. Wenn Sie diese Option aktivieren und der Benutzer zuvor eine SSO-Anfrage über seine Anwendung gesendet und anschließend auf den Link „Konto erstellen“ geklickt hat (da er noch kein Konto besitzt), wird er nach erfolgreicher Registrierung zu seiner App weitergeleitet und als der erstellte Benutzer angemeldet.
- Stellen Sie dem Benutzer vor der Registrierung eine Drittanbieter-App zur Verfügung: Es gibt wenige Fälle, in denen ein Kunde über ein CRM-System, Active Directory oder einen anderen Benutzerdatenspeicher verfügt, in dem alle Benutzer zuerst angelegt oder fortlaufend gepflegt werden müssen. In diesem Fall können Sie diese Option aktivieren, um den Benutzer zunächst in Ihrem bestehenden Datenspeicher anzulegen und ihn anschließend im Identitätsanbieter (IDP) mithilfe der im CRM generierten eindeutigen Kennung/des Benutzernamens zu erstellen.
- Benutzername-Alias aktivieren: Ermöglichen Sie Benutzern, sich mit mehreren Benutzernamen in verschiedenen Anwendungen anzumelden, ohne dabei auf eine einzige eindeutige Identität zu verzichten.
- Erneute Benutzerüberprüfung:
Wenn Sie diese Option aktivieren, müssen sich Benutzer regelmäßig erneut verifizieren. Sie können auswählen, wann Benutzer über die erneute Verifizierung benachrichtigt werden und wann das Zeitfenster für die erneute Verifizierung abläuft. Danach werden ihre Konten automatisch deaktiviert.
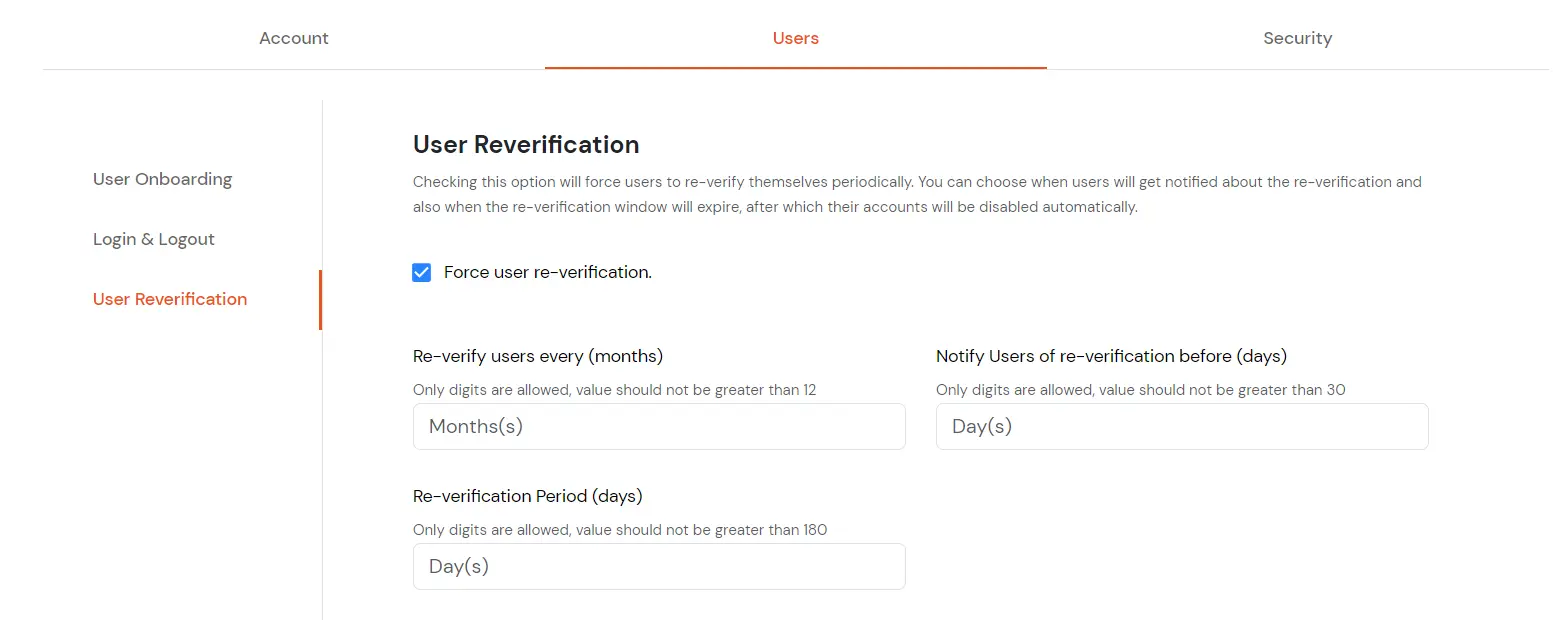
- Benutzer alle (Monate) erneut verifizieren: Sie können die Anzahl der Monate angeben, nach denen eine erneute Überprüfung erfolgen soll.
- Benutzer vor (Tagen) über erneute Überprüfung benachrichtigen: Sie können die Anzahl der Tage angeben, vor denen Benutzer über die erneute Überprüfung benachrichtigt werden sollen.
- Zeitraum für die erneute Überprüfung (Tage): Sie können die Anzahl der Tage angeben, nach denen eine erneute Überprüfung erfolgen soll.
- Benutzerlöschung
Die Funktion „Recht auf Löschung“ ermöglicht es Endnutzern, die Löschung ihrer eigenen Konten zu planen. Diese nutzerbasierte Funktionalität erlaubt es Unternehmen, Datenschutzbestimmungen einzuhalten, indem sie Nutzern die Möglichkeit gibt, die Löschung ihrer Konten selbst zu beantragen.
Sobald ein Löschantrag gestellt wird, wechselt das Konto in den Status „Geplanter Löschvorgang“ und wird nach Ablauf der konfigurierten Aufbewahrungsfrist automatisch gelöscht. Administratoren können Konten im Bereich „Kontolöschanträge verwalten“ überwachen, ablehnen oder sofort löschen.
Funktionskonfiguration
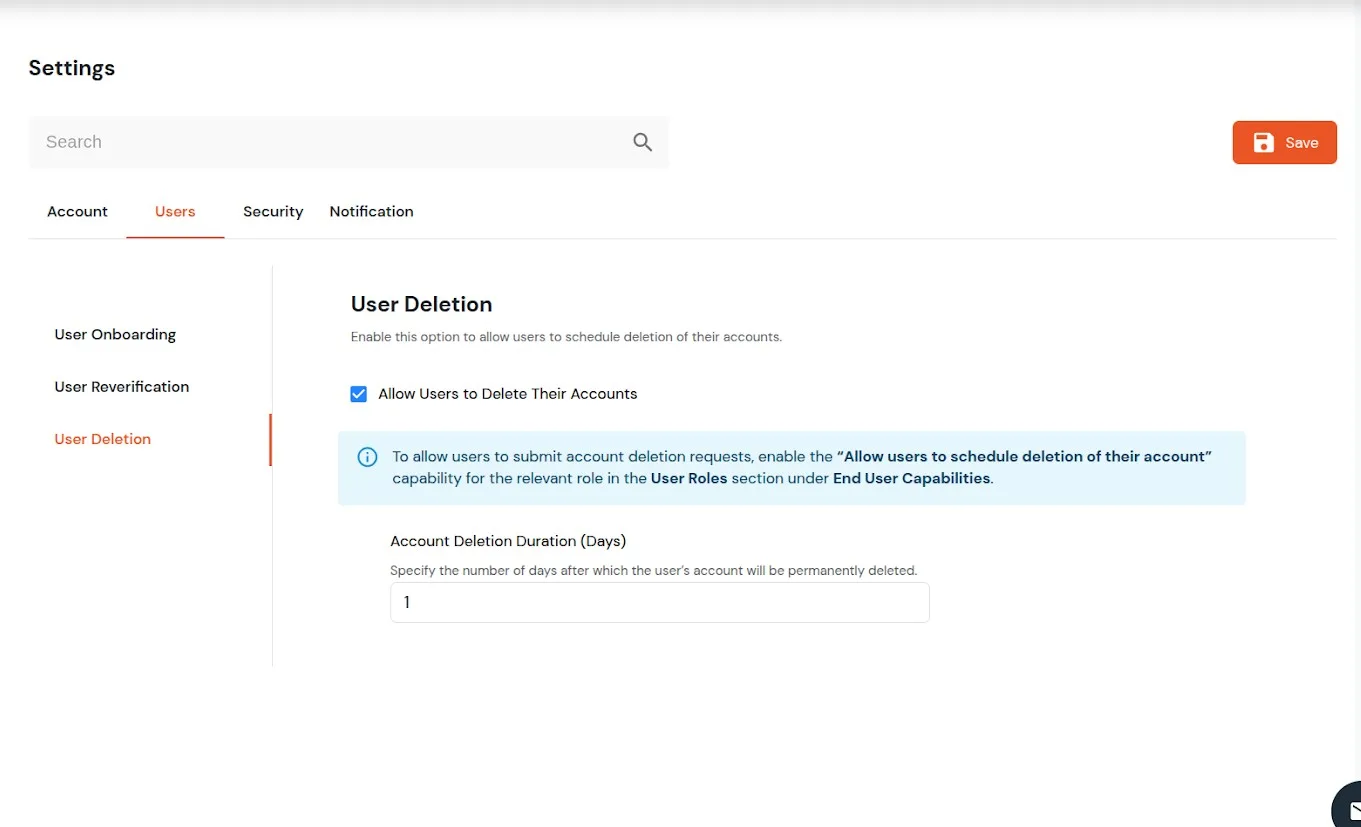
Um die Funktion zur Selbstlöschung des Kontos zu aktivieren:
- Navigieren Produkteinstellungen >> Registerkarte „Benutzer“ >> Benutzer löschen
- Aktivieren Sie das Kontrollkästchen: Benutzern die Möglichkeit geben, ihre Konten zu löschen
- Nach der Aktivierung erscheint folgendes Feld:
- Dauer der Kontolöschung (Tage) Geben Sie die Anzahl der Tage an, nach denen das Benutzerkonto endgültig gelöscht wird.
- Klicken Sie auf Gespeichert um die Konfiguration zu übernehmen.
Hinweis:
- Die konfigurierte Dauer definiert den Countdown-Zeitraum vor der endgültigen Löschung des Kontos.
- Löschanfragen werden automatisch nach Ablauf der konfigurierten Frist bearbeitet.
- Für geplante Löschanfragen ist keine manuelle Genehmigung erforderlich.
- Einloggen Ausloggen:
Im Abschnitt „Einstellungen für Benutzeranmeldung und -abmeldung“ sind die folgenden Optionen verfügbar.
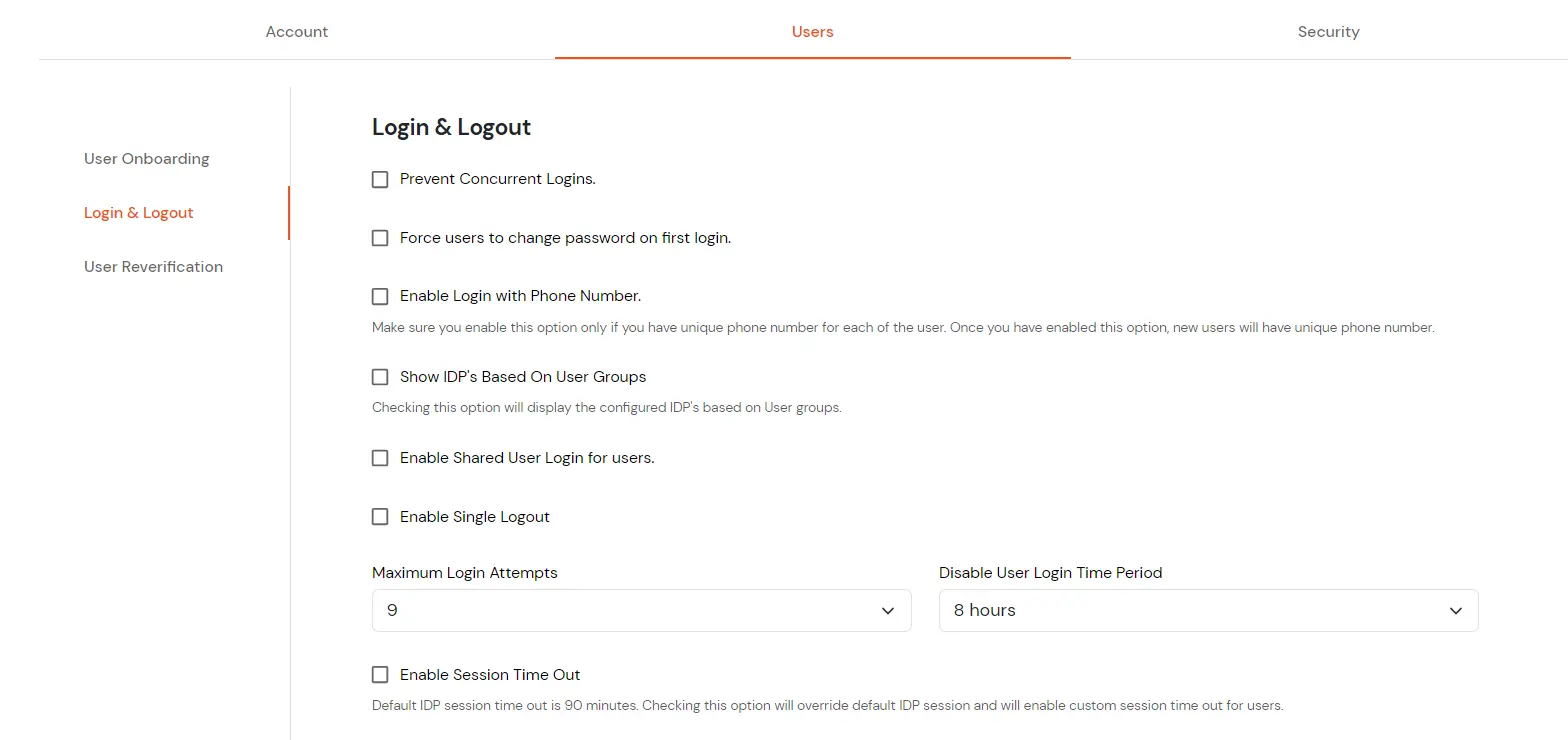
- Gleichzeitige Anmeldungen verhindern: Wenn diese Option aktiviert ist, kann sich der Benutzer nur mit einem Gerät gleichzeitig bei der Anwendung oder dem IdP anmelden. Mehrfachanmeldungen von verschiedenen Geräten aus sind nicht zulässig.
- Benutzer zwingen, das Kennwort bei der ersten Anmeldung zu ändern: Wenn diese Option aktiviert ist, muss ein neu erstellter Benutzer bei der ersten Anmeldung sein Kennwort ändern.
- Anmeldung mit Telefonnummer aktivieren: Wenn diese Option aktiviert ist, kann sich der Benutzer mit seiner Telefonnummer statt mit seinem Benutzernamen anmelden. Hinweis: Die Benutzer müssen eindeutige Telefonnummern haben.
- Anmeldung mit Passkey aktivieren: Ermöglichen Sie Benutzern die Anmeldung mittels Passkeys (FIDO2/WebAuthn).
- IDPs basierend auf Benutzergruppen anzeigen: Wenn Sie diese Option aktivieren, werden alle konfigurierten IDPs basierend auf Benutzergruppen angezeigt. Die Benutzer können wählen, von welchem IDP sie authentifiziert werden sollen.
- Gemeinsame Benutzeranmeldung für Benutzer aktivieren: Wenn Sie diese Option aktivieren, können Sie mehreren Benutzern oder einer Benutzergruppe einen Satz Anmeldeinformationen geben, und diese können sich mit diesen Anmeldeinformationen bei der Anwendung anmelden.
- Einmaliges Abmelden aktivieren: Wenn Sie diese Option aktivieren, wird die einmalige Abmeldung aller SP-Apps aktiviert, die mit miniOrange als IdP konfiguriert sind, sowie der Apps, die mit miniOrange angemeldet sind. Dies funktioniert nur für die SP-Apps, die die vom IdP initiierte Abmeldung unterstützen.
- Sitzungstimeout aktivieren: Das standardmäßige IDP-Sitzungstimeout beträgt 90 Minuten. Durch Aktivieren dieser Option wird das standardmäßige IDP-Sitzungstimeout außer Kraft gesetzt und ein benutzerdefiniertes Sitzungstimeout für Benutzer aktiviert.
- Passwort zurücksetzen:
- Navigieren Produkteinstellungen >> Sicherheit >> Passwort zurücksetzen.
- In diesem Abschnitt können Sie konfigurieren, wie Benutzer ihre Passwörter wiederherstellen oder zurücksetzen können.
- Es stehen drei Methoden zur Passwortwiederherstellung zur Verfügung:
- Passwortwiederherstellung per E-Mail
- Passwortwiederherstellung per Telefon
- Passwortwiederherstellung per Zwei-Faktor-Authentifizierung
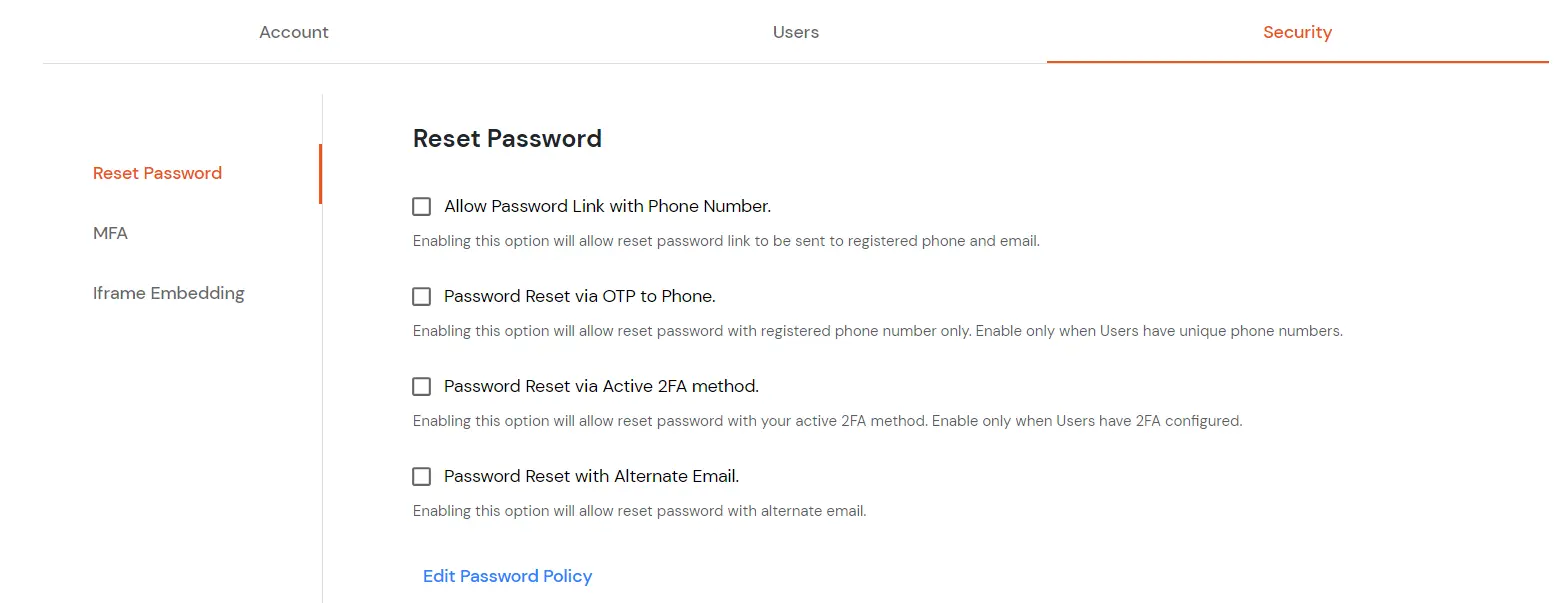
- Wählen Sie eine Wiederherstellungsmethode aus, um die für diese Methode verfügbaren Optionen anzuzeigen und zu konfigurieren.
-
Passwortwiederherstellung per E-Mail
Aktivieren Sie eine oder mehrere der folgenden Optionen:
- Link zum Zurücksetzen des Passworts an die registrierte E-Mail-Adresse senden: Wenn Sie diese Option aktivieren, wird ein Link zum Zurücksetzen des Passworts an die mit dem Konto verknüpfte E-Mail-Adresse gesendet.
- Link zum Zurücksetzen des Passworts an alternative E-Mail-Adresse senden: Wenn Sie diese Option aktivieren, wird ein Link zum Zurücksetzen des Passworts an eine alternative E-Mail-Adresse gesendet, die Sie bei der Kontoerstellung angegeben haben.
- OTP an registrierte E-Mail-Adresse senden: Wenn Sie diese Option aktivieren, wird ein Einmalpasswort (OTP) an die mit dem Konto verknüpfte E-Mail-Adresse gesendet, mit dem das Passwort zurückgesetzt werden kann.
- OTP an alternative E-Mail-Adresse senden: Wenn Sie diese Option aktivieren, wird ein Einmalpasswort (OTP) an die alternative E-Mail-Adresse gesendet, mit dem das Passwort zurückgesetzt werden kann.
-
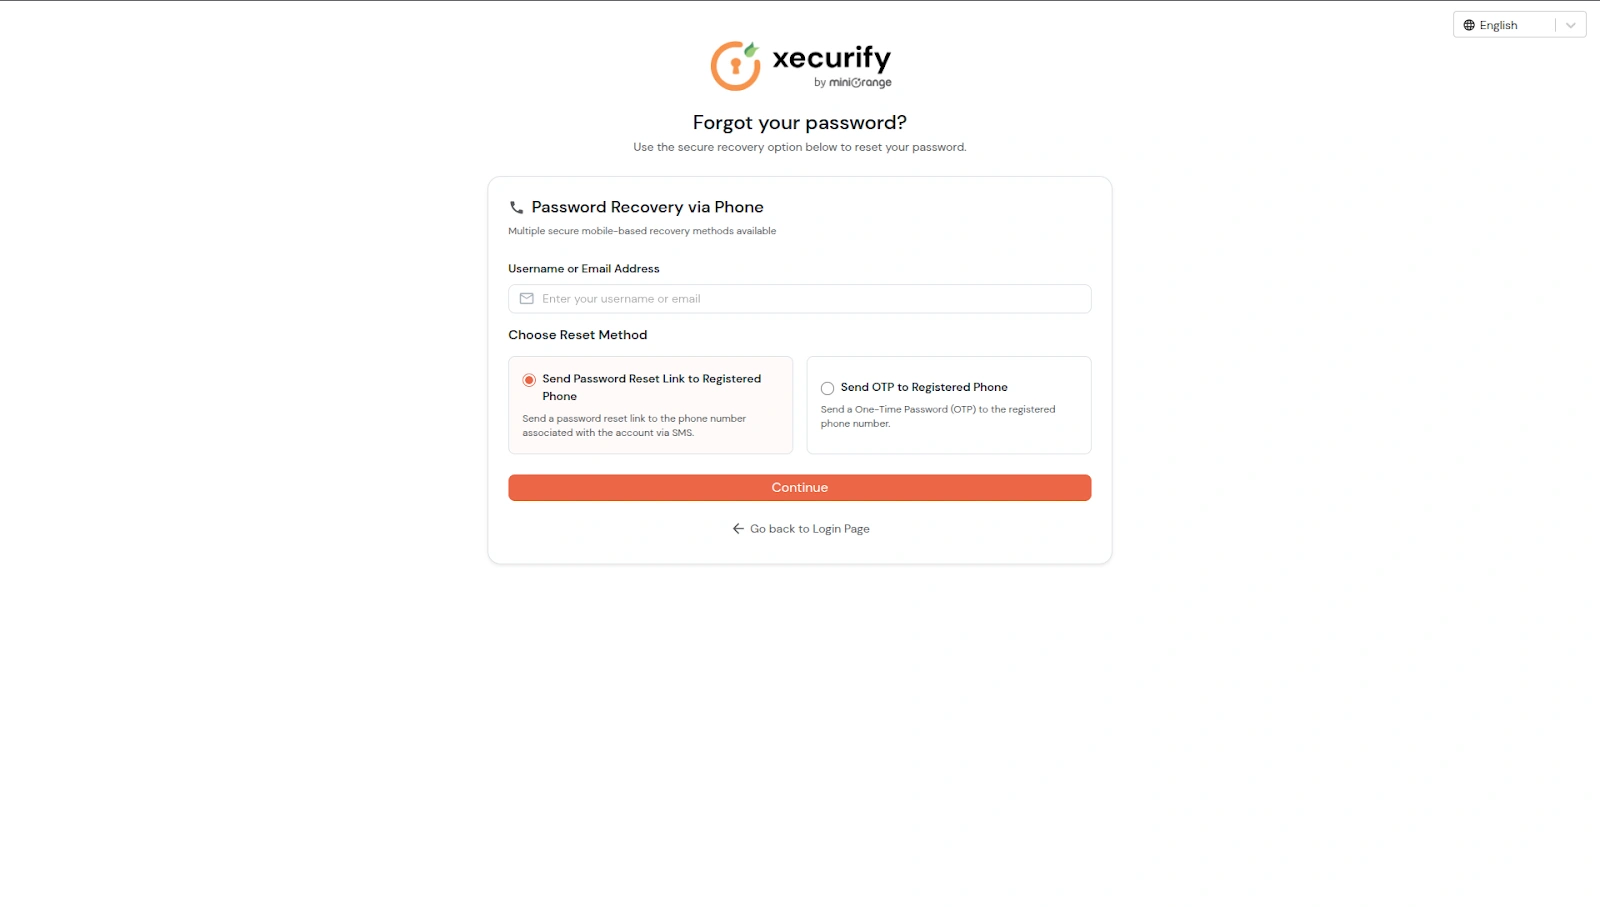
Passwortwiederherstellung per Telefon
Aktivieren Sie eine oder mehrere der folgenden Optionen:
- OTP an registriertes Telefon senden: Wenn Sie diese Option aktivieren, wird ein Einmalpasswort (OTP) an die registrierte Telefonnummer gesendet, mit dem das Passwort zurückgesetzt werden kann.
- Link zum Zurücksetzen des Passworts an die registrierte Telefonnummer senden: Wenn Sie diese Option aktivieren, wird ein Link zum Zurücksetzen des Passworts per SMS an die mit dem Konto verknüpfte Telefonnummer gesendet.
-
Passwortwiederherstellung per Zwei-Faktor-Authentifizierung
Passwortzurücksetzung mittels Multi-Faktor-Authentifizierung aktivieren:
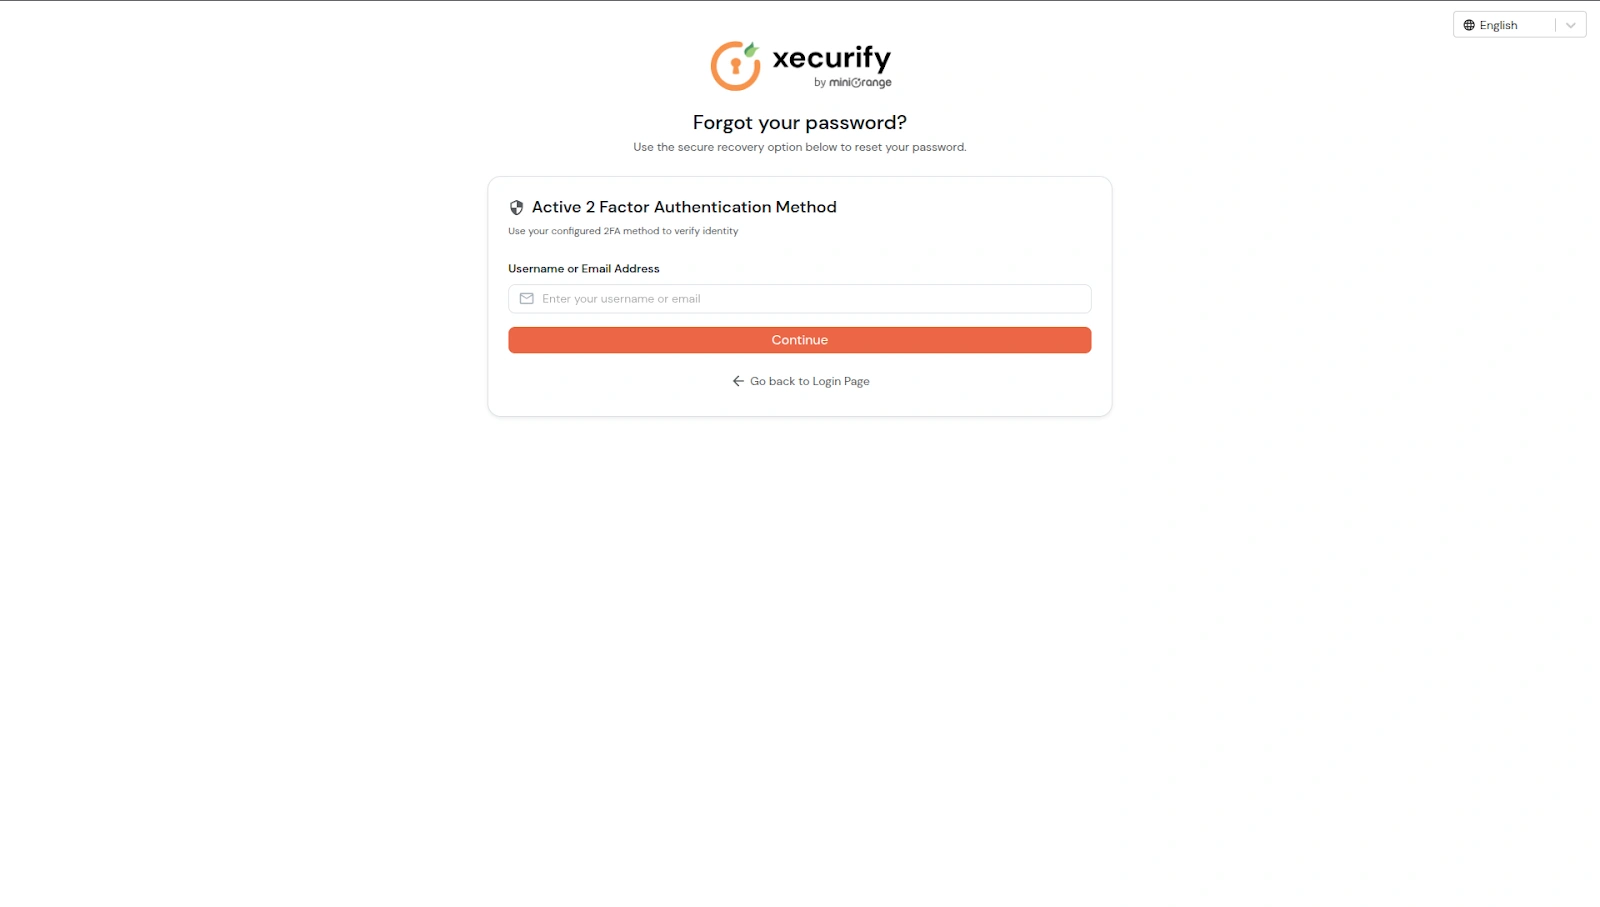
- Zurücksetzen über aktive Zwei-Faktor-Authentifizierung: Sie müssen sich mit deren aktiver 2FA-Methode authentifizieren, um deren Passwort zurückzusetzen.
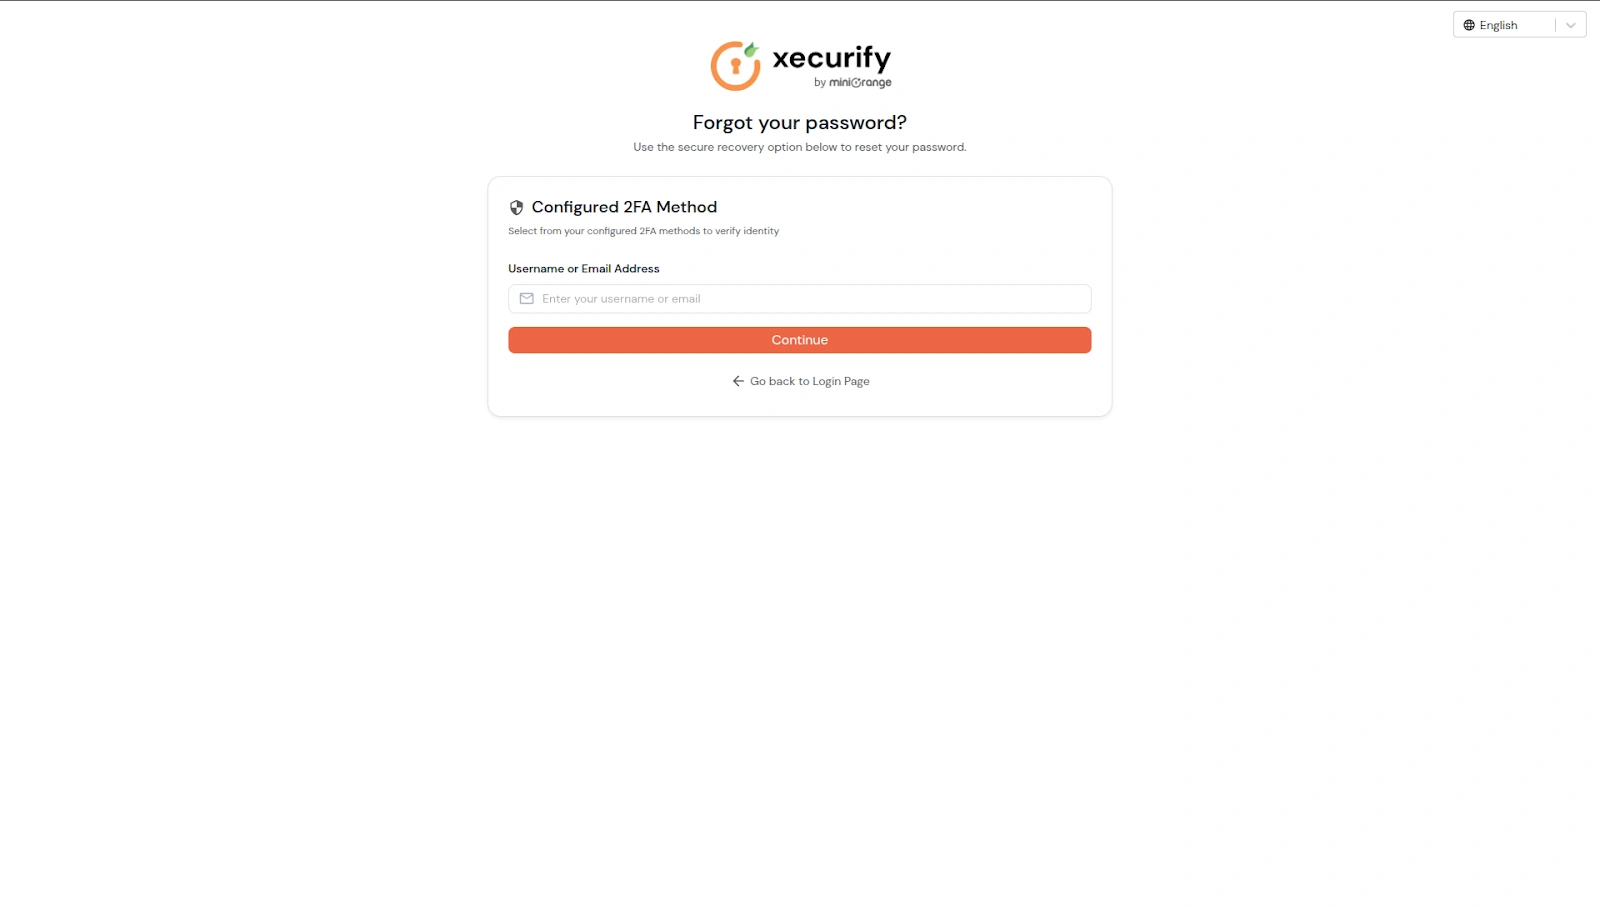
- Zurücksetzen über konfigurierte Zwei-Faktor-Authentifizierung: Sie müssen sich mit der von ihnen konfigurierten 2FA-Methode authentifizieren, um ihr Passwort zurückzusetzen.
Hinweis: Bitte folgen Sie dieser Anleitung , um mehr zu erfahren und die Methoden zur Passwortwiederherstellung zu konfigurieren.
- MFA:
Unter den Einstellungen für die Multi-Faktor-Authentifizierung sind die folgenden Optionen verfügbar.
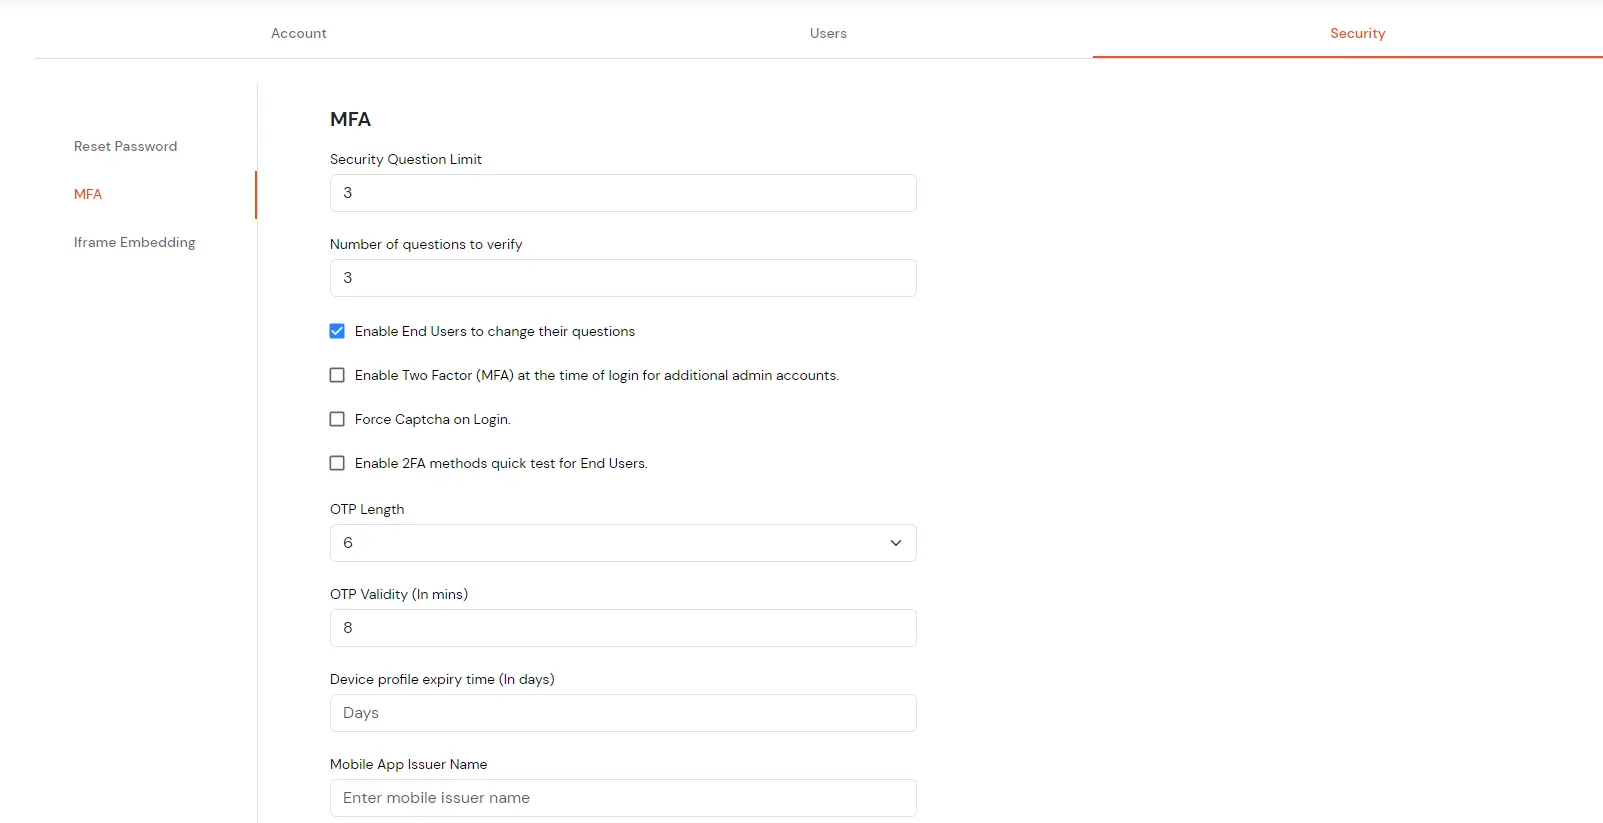
- Sicherheitsfragenlimit - Die Anzahl der Sicherheitsfragen, die ein Benutzer bei der Registrierung beantworten muss.
- Anzahl der zu überprüfenden Fragen: Von der Gesamtzahl der Sicherheitsfragen die Anzahl der Fragen, die zur Autorisierung überprüft werden sollen.
- Endbenutzern die Möglichkeit geben, ihre Fragen zu ändern: Sie können die Berechtigung für Benutzer zum Aktualisieren oder Ändern der Sicherheitsfragen aktivieren/deaktivieren.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung (MFA) beim Anmelden für zusätzliche Administratorkonten: Aktivieren Sie diese Option, um die Multi-Faktor-Authentifizierung (MFA) für alle zusätzlichen Administratorkonten beim Login zu erzwingen und so eine zusätzliche Sicherheitsebene für den administrativen Zugriff zu schaffen.
- OTP-Länge: Die Gesamtlänge der Ziffern im Passcode.
- OTP-Gültigkeit (in Minuten): Die Zeit, für die das OTP gültig bleiben soll. Nach Ablauf dieser Zeitspanne funktioniert das aktuelle OTP nicht mehr und Sie müssen ein neues OTP anfordern.
- Ablaufzeit der Geräteprofile: Das Ablaufen des Geräteprofils ist die Zeit, nach deren Ablauf die Registrierung Ihres registrierten Geräts abgemeldet wird, damit Sie neue Geräte registrieren können.
- Name des Herausgebers der mobilen App: Geben Sie den Namen des Herausgebers der mobilen App ein.
- Sicherheitskontrollen:
- Navigieren Einstellungen >> Sicherheit >> Sicherheitssteuerung.
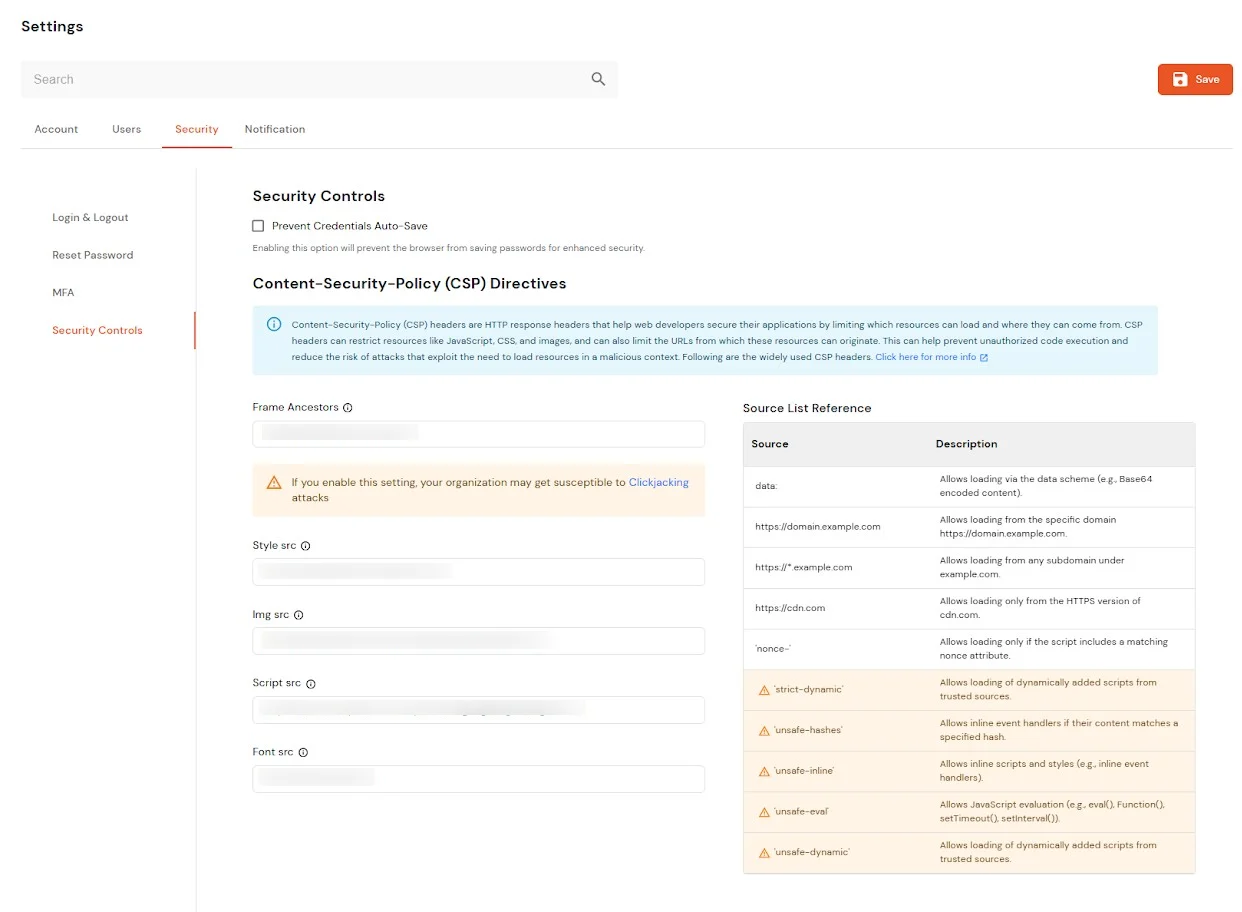
- Automatisches Speichern von Anmeldeinformationen verhindern:
Durch Aktivieren dieser Option wird verhindert, dass der Browser Passwörter speichert, um die Sicherheit zu erhöhen.
- Content-Security-Policy (CSP)-Direktiven:
Diese Funktion ermöglicht Administratoren die Konfiguration und Verwaltung von Content-Security-Policy (CSP)-Direktiven im Bereich „Sicherheitskontrollen“. CSP-Header tragen zur Absicherung von Anwendungen bei, indem sie einschränken, welche Ressourcen geladen werden dürfen und von wo.
- Geben Sie die erforderlichen Domänen oder Quellwerte in die entsprechenden Direktivenfelder ein.
- Mehrere Werte können durch Leerzeichen getrennt addiert werden.
- Klicken Sie auf Gespeichert um die Konfiguration beizubehalten.
- Die konfigurierten CSP-Werte werden auf die anschließend generierten CSP-Header angewendet.
Häufige Konfigurationsbeispiele
| Direktive |
Bedeutung |
Beispiel |
| Rahmen-Vorfahren |
Steuert, welche Websites die Anwendung in einen iFrame einbetten dürfen. |
https://portal.partnercorp.com |
| Style-src |
Ermöglicht das Laden von Stylesheets aus vertrauenswürdigen Quellen. |
https://stackpath.bootstrapcdn.com |
| Bildquelle |
Ermöglicht das Laden von Bildern von vertrauenswürdigen Domains. |
https://images.pexels.com |
| Script-src |
Ermöglicht das Laden von JavaScript-Dateien aus vertrauenswürdigen Quellen. |
https://www.recaptcha.net |
| Font-src |
Ermöglicht das Laden von Schriftarten von vertrauenswürdigen Anbietern. |
https://use.typekit.net |
| Connect-src (nur lokal) |
Ermöglicht API-Aufrufe oder Backend-Verbindungen zu vertrauenswürdigen Endpunkten. |
https://api.github.com |
- Quellenliste
Die Benutzeroberfläche bietet außerdem einen Abschnitt mit einer Quellenlistenreferenz, in dem die unterstützten CSP-Quellwerte und ihr Verhalten erläutert werden.
- Cloud- vs. On-Premise-Verhalten
Das Verhalten der CSP-Direktive unterscheidet sich zwischen Cloud- und On-Premise-Bereitstellungen.
- Vor Ort:
- Konfigurierte CSP-Regeln werden direkt in der Anwendung mithilfe des Content-Security-Policy-Headers angewendet und durchgesetzt.
- Wenn eine Ressource nicht der konfigurierten Richtlinie entspricht, blockiert der Browser sie sofort.
- Cloud:
- Konfigurierte CSP-Domänen werden initial mithilfe des Content-Security-Policy-Report-Only-Headers hinzugefügt.
- In dieser Phase werden Richtlinienverstöße erfasst und protokolliert, ohne Ressourcen zu blockieren. Dies ermöglicht es Administratoren, die Konfigurationen zu überprüfen und anzupassen, bevor die Durchsetzung aktiviert wird.
- Ausnahme: Die Frame-Ancestors-Direktive wird direkt durchgesetzt, um vor Clickjacking-Angriffen zu schützen.
- Captcha aktivieren:
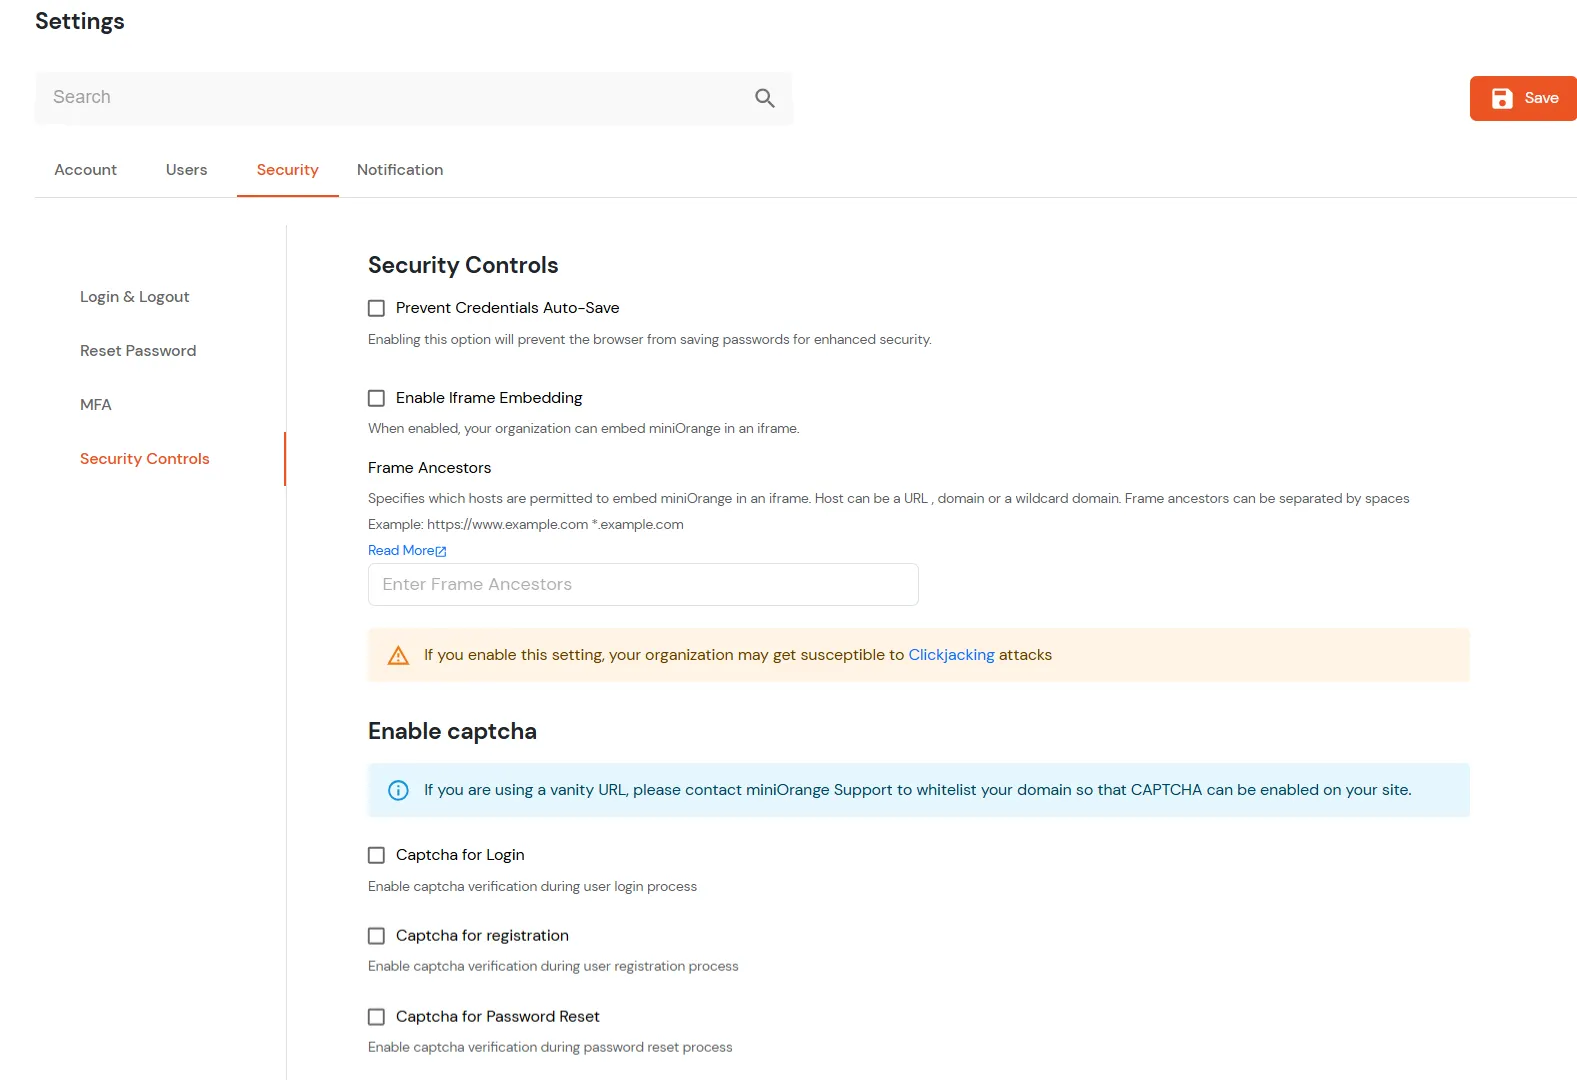
- Captcha für die Anmeldung: Aktivieren Sie diese Option, um CAPTCHA während des Benutzeranmeldevorgangs zu erzwingen.
- Captcha für die Registrierung: Aktivieren Sie diese Option, um CAPTCHA während des Benutzerregistrierungsprozesses zu erzwingen.
- Captcha für Passwortzurücksetzung: Aktivieren Sie diese Option, um CAPTCHA während des Passwortzurücksetzungsprozesses zu erzwingen.
Hinweis: Falls Sie eine Vanity-URL verwenden, wenden Sie sich bitte an den miniOrange-Support, um Ihre Domain auf die Whitelist setzen zu lassen und CAPTCHA auf Ihrer Website zu aktivieren.
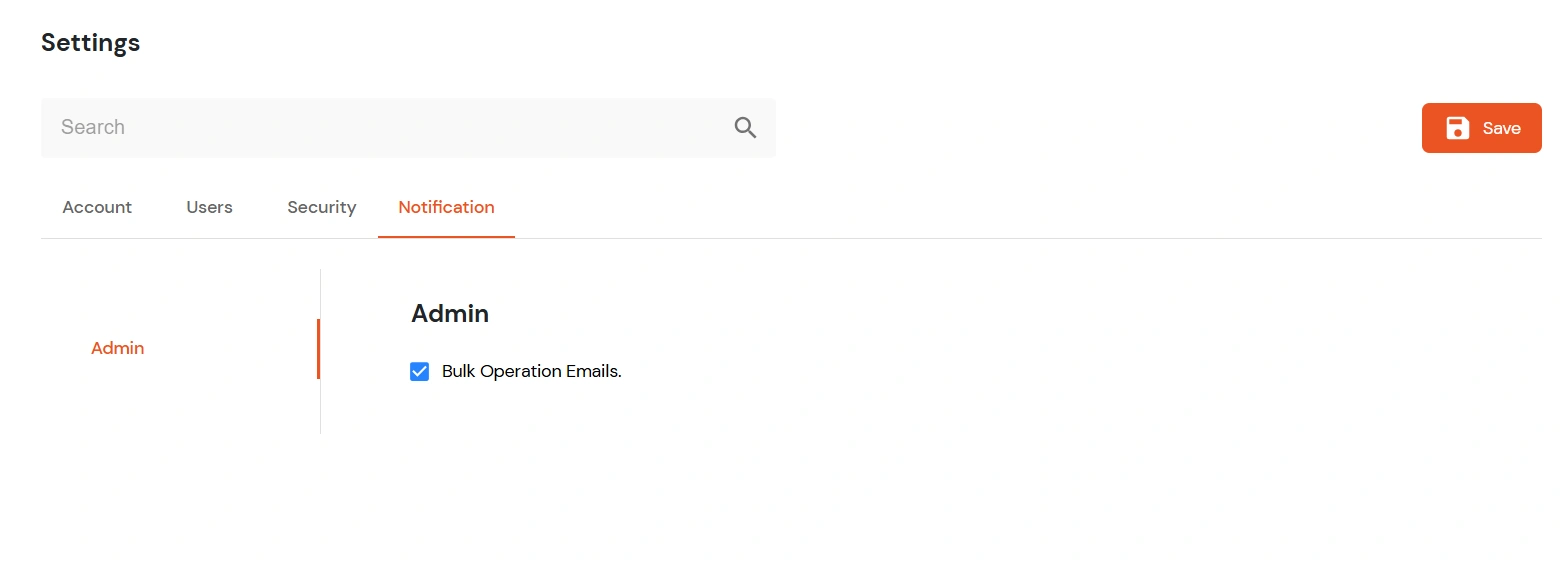
- Administrator: Klicken Sie auf das Kontrollkästchen, um E-Mail-Benachrichtigungen zu erhalten, wenn der Administrator Massenvorgänge im System durchführt.
Die folgenden Einstellungen/Konfigurationen sind nur für Vor-Ort: