Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Dieser umfassende Leitfaden beschreibt vier Arten automatisierter Workflows: Workflows zur Erstellung von Endbenutzerkonten (Registrierung und Administratorerstellung), Workflows bei Benutzeraktualisierungen, Workflows für inaktive Konten und Workflows zur Benachrichtigung über ablaufende Passwörter. Mithilfe dieser Workflows können Administratoren die Benutzerverwaltung durch ereignisbasierte Auslöser und geplante Automatisierungsaufgaben optimieren.
Dieser Workflow automatisiert den Prozess der Erstellung von Endbenutzerkonten durch Anmeldeabläufe und Administratorerstellung mit anpassbaren Filter- und Aufgabenzuweisungsfunktionen.
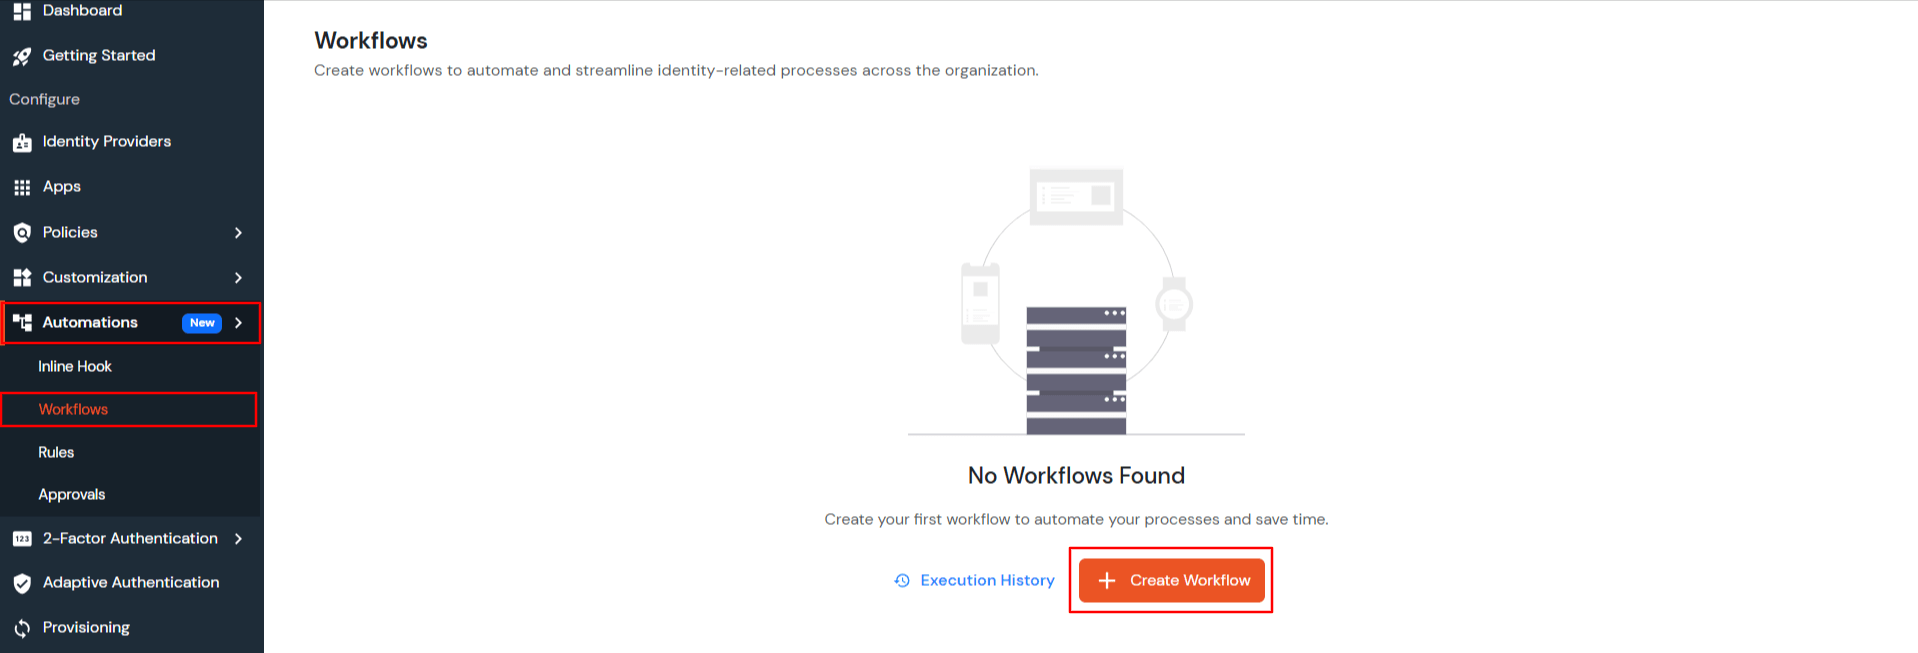
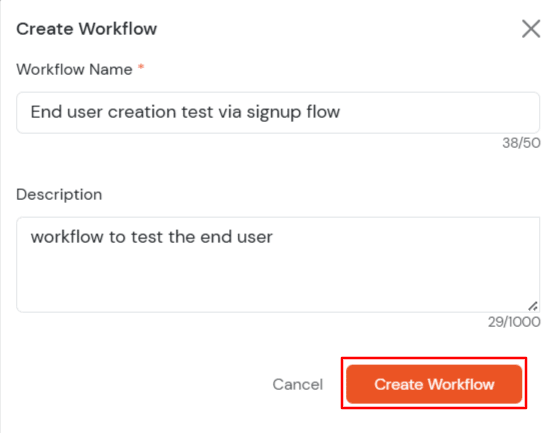
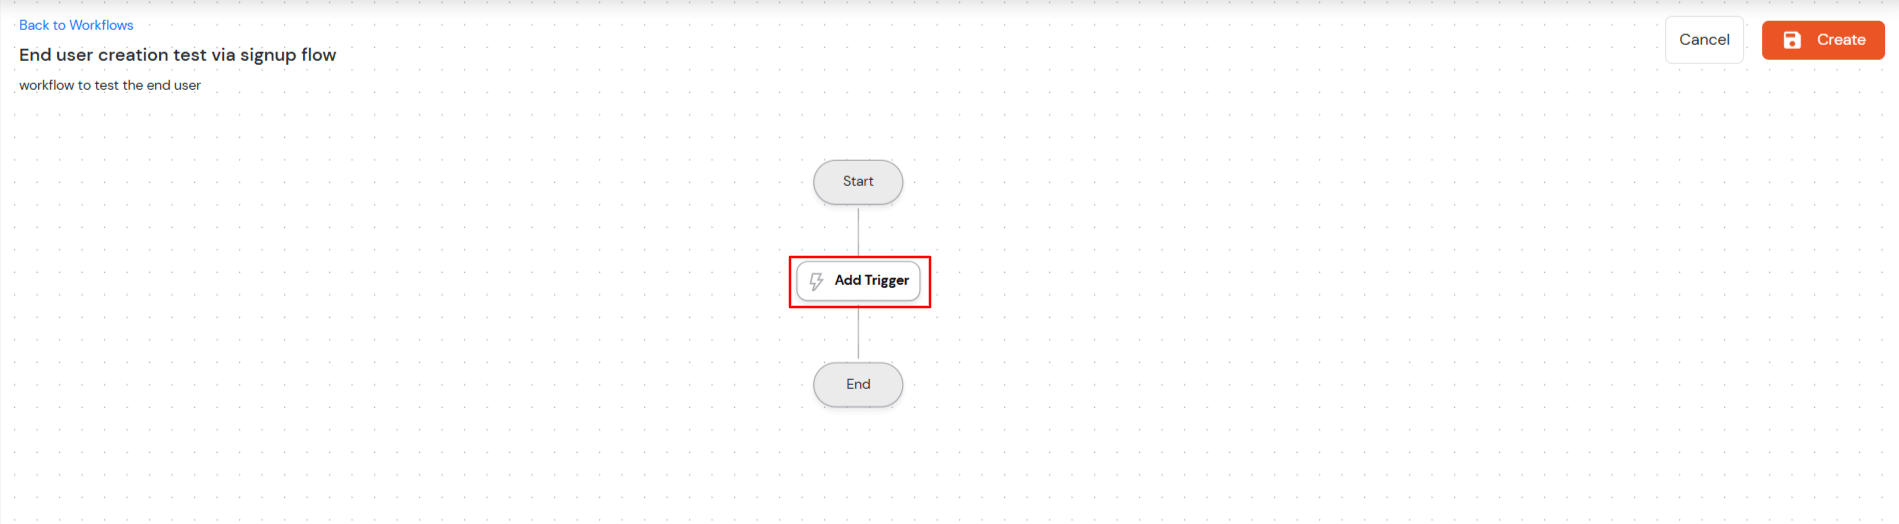
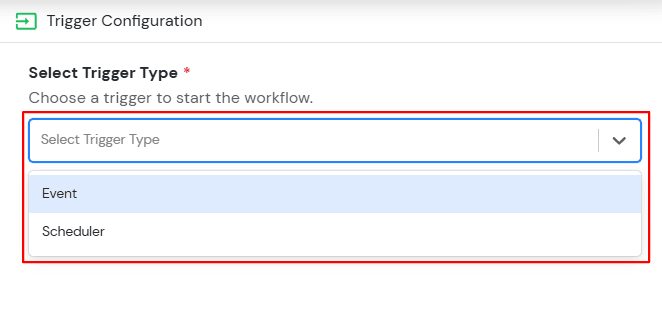
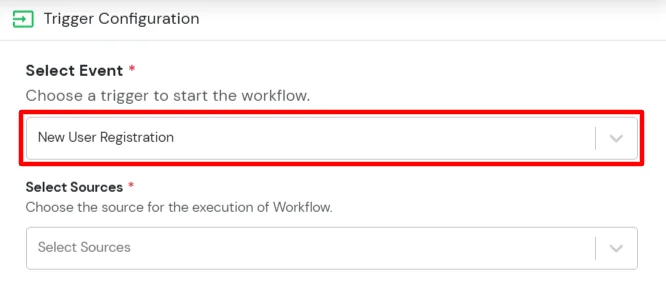
| Funktion | Beschreibung |
| Benutzer-Selbstregistrierung | Benutzererstellung über eine markeneigene Anmeldeseite (z. B. https://Benutzername>.miniorange.com/moas/idp/usersignup) |
| Benutzererstellung über das Admin-Portal | Der Administrator erstellt Benutzer entweder manuell oder per Massen-CSV-Datei. |
| Benutzererstellung über externe Quelle | Wird ausgelöst, wenn Benutzer aus externen Identitätsquellen erstellt werden. |
| Benutzererstellung über API | Wird ausgelöst, wenn Benutzer über APIs erstellt werden. |
| Jede Quelle | Auslöser für Ereignisse aus allen verfügbaren Quellen. |
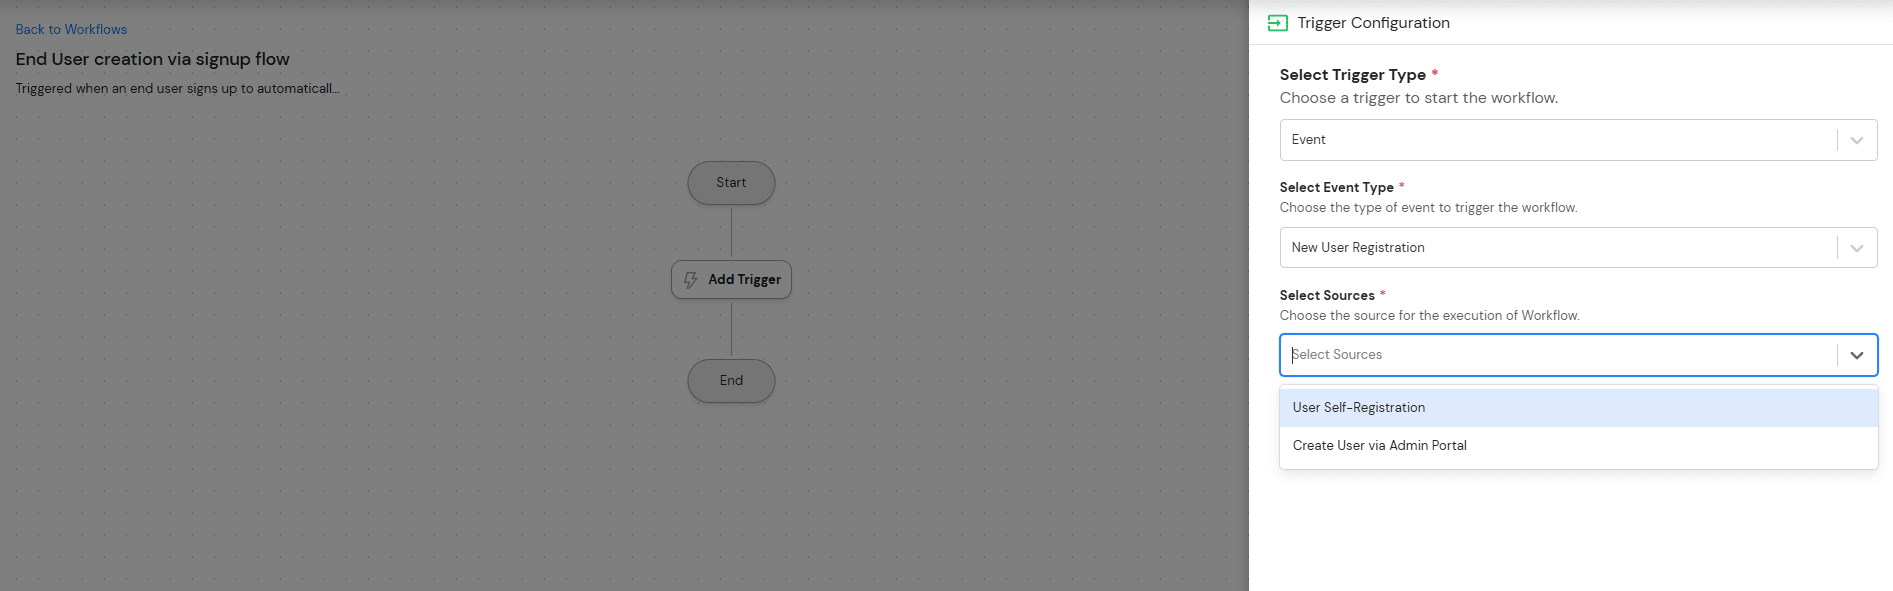
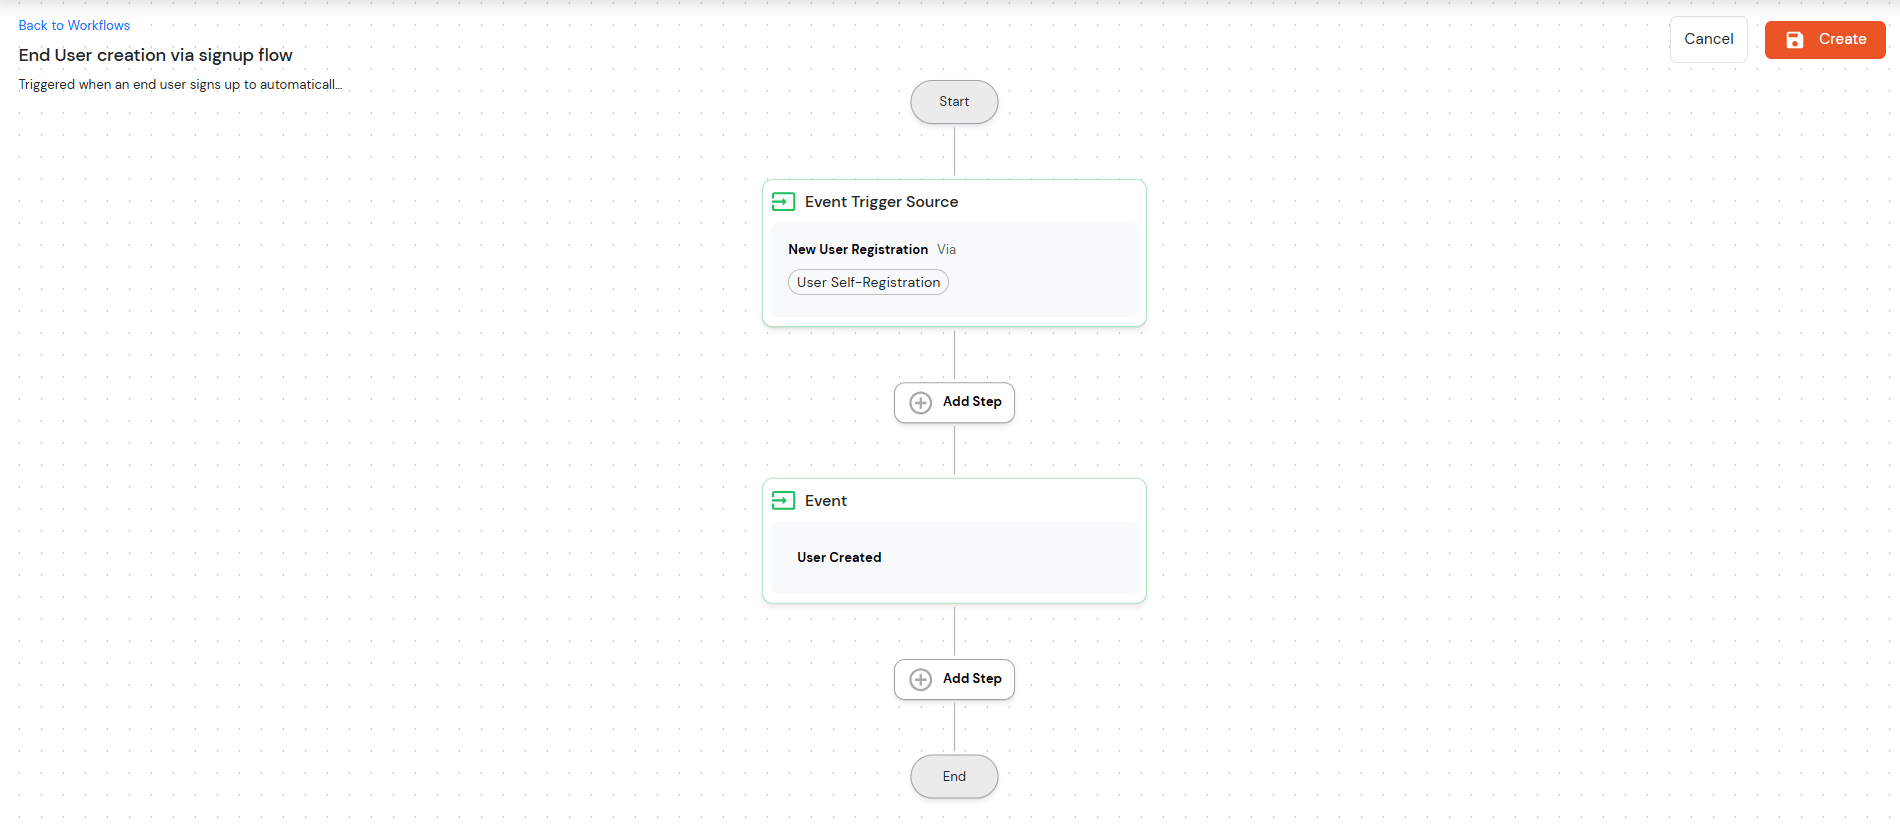
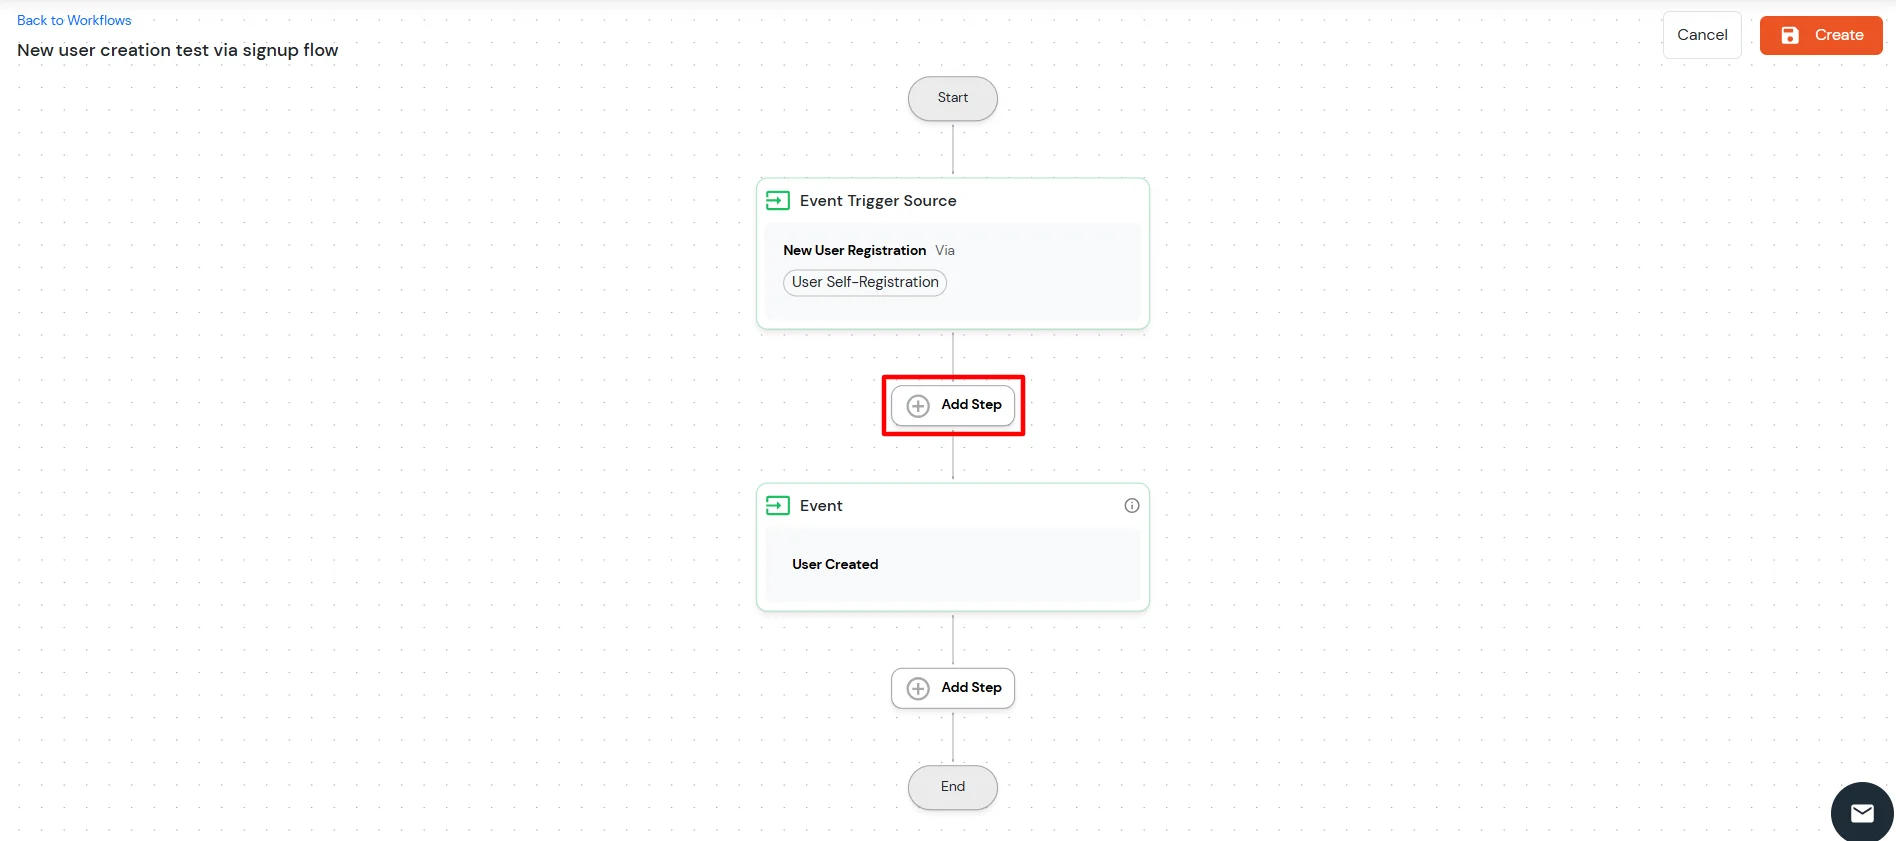
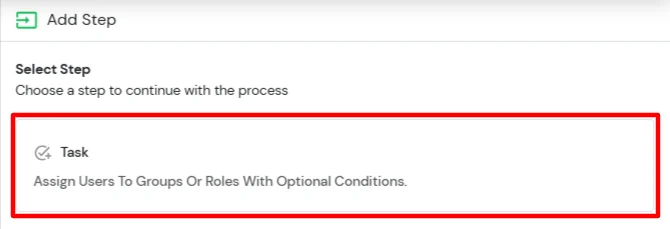
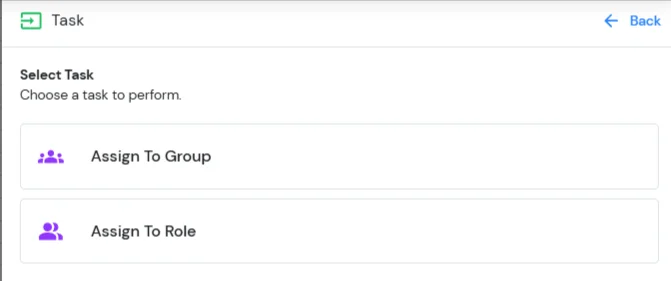
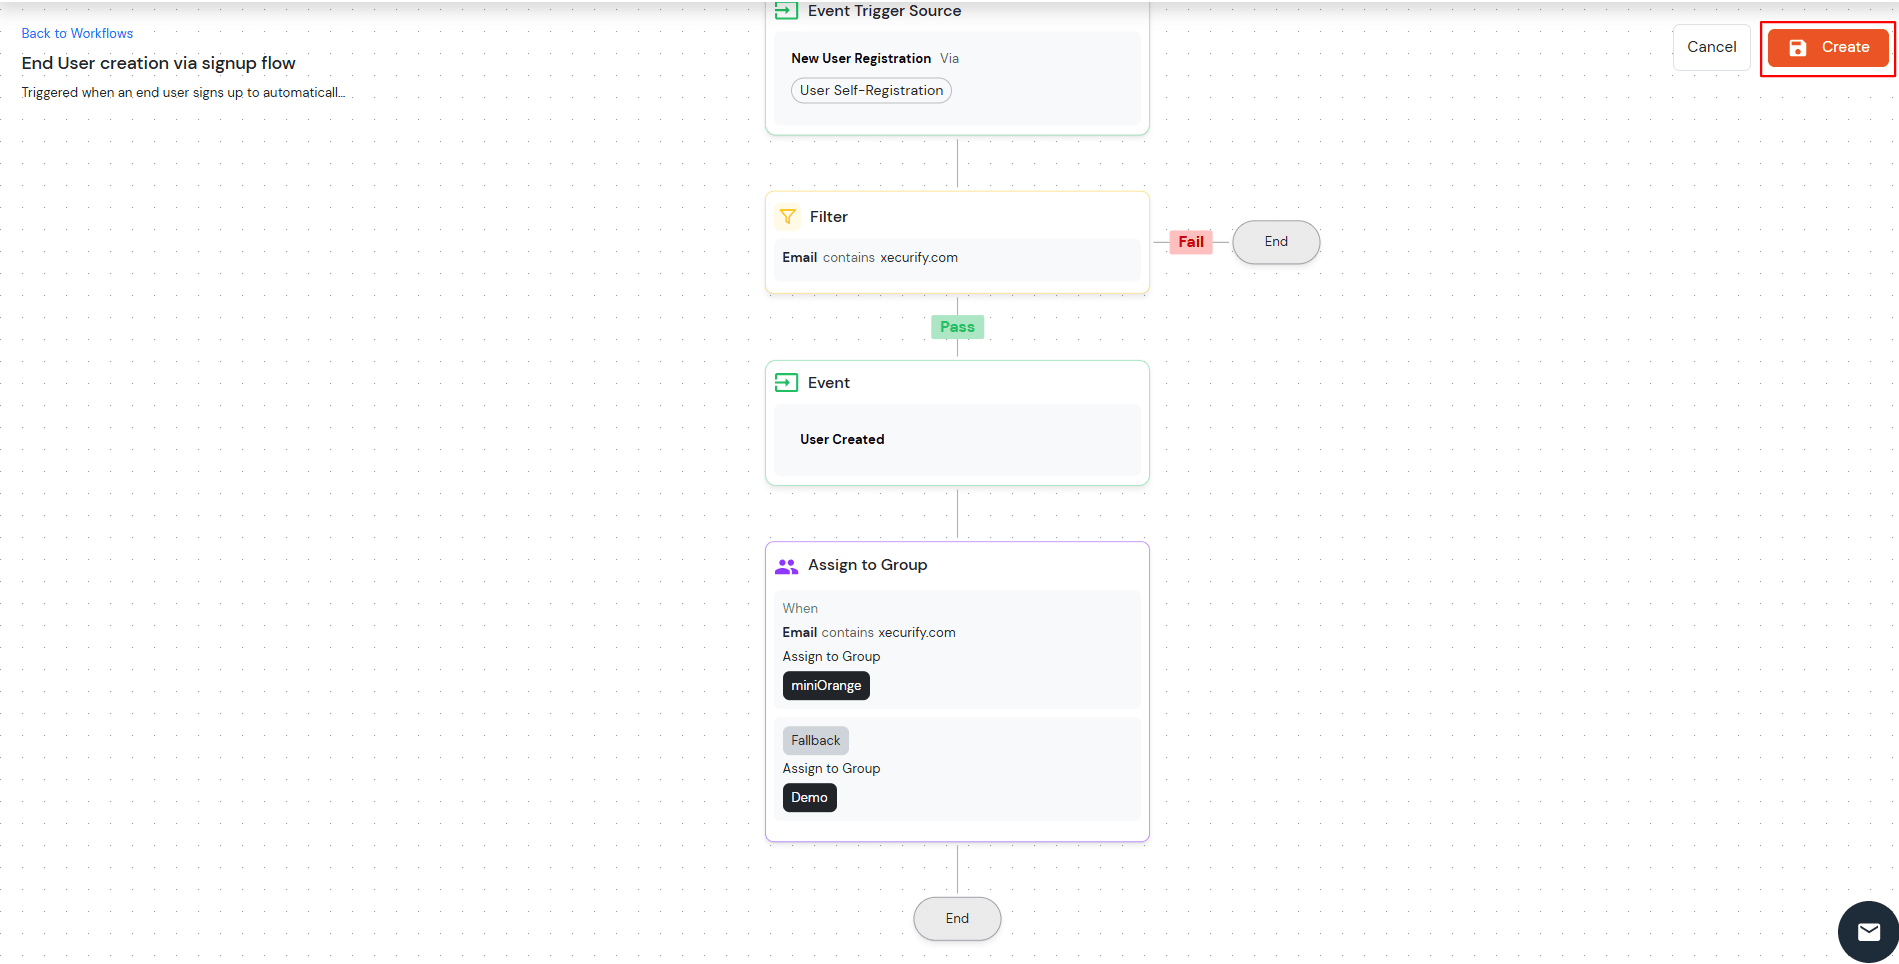
Bisher unterstützte das System nur die Neuregistrierung von Benutzern, wodurch Administratoren Benutzer anlegen und die Selbstregistrierung der Benutzer ermöglicht wurde.
Das System unterstützt nun auch eine Funktion zur Aktualisierung beim Benutzer.
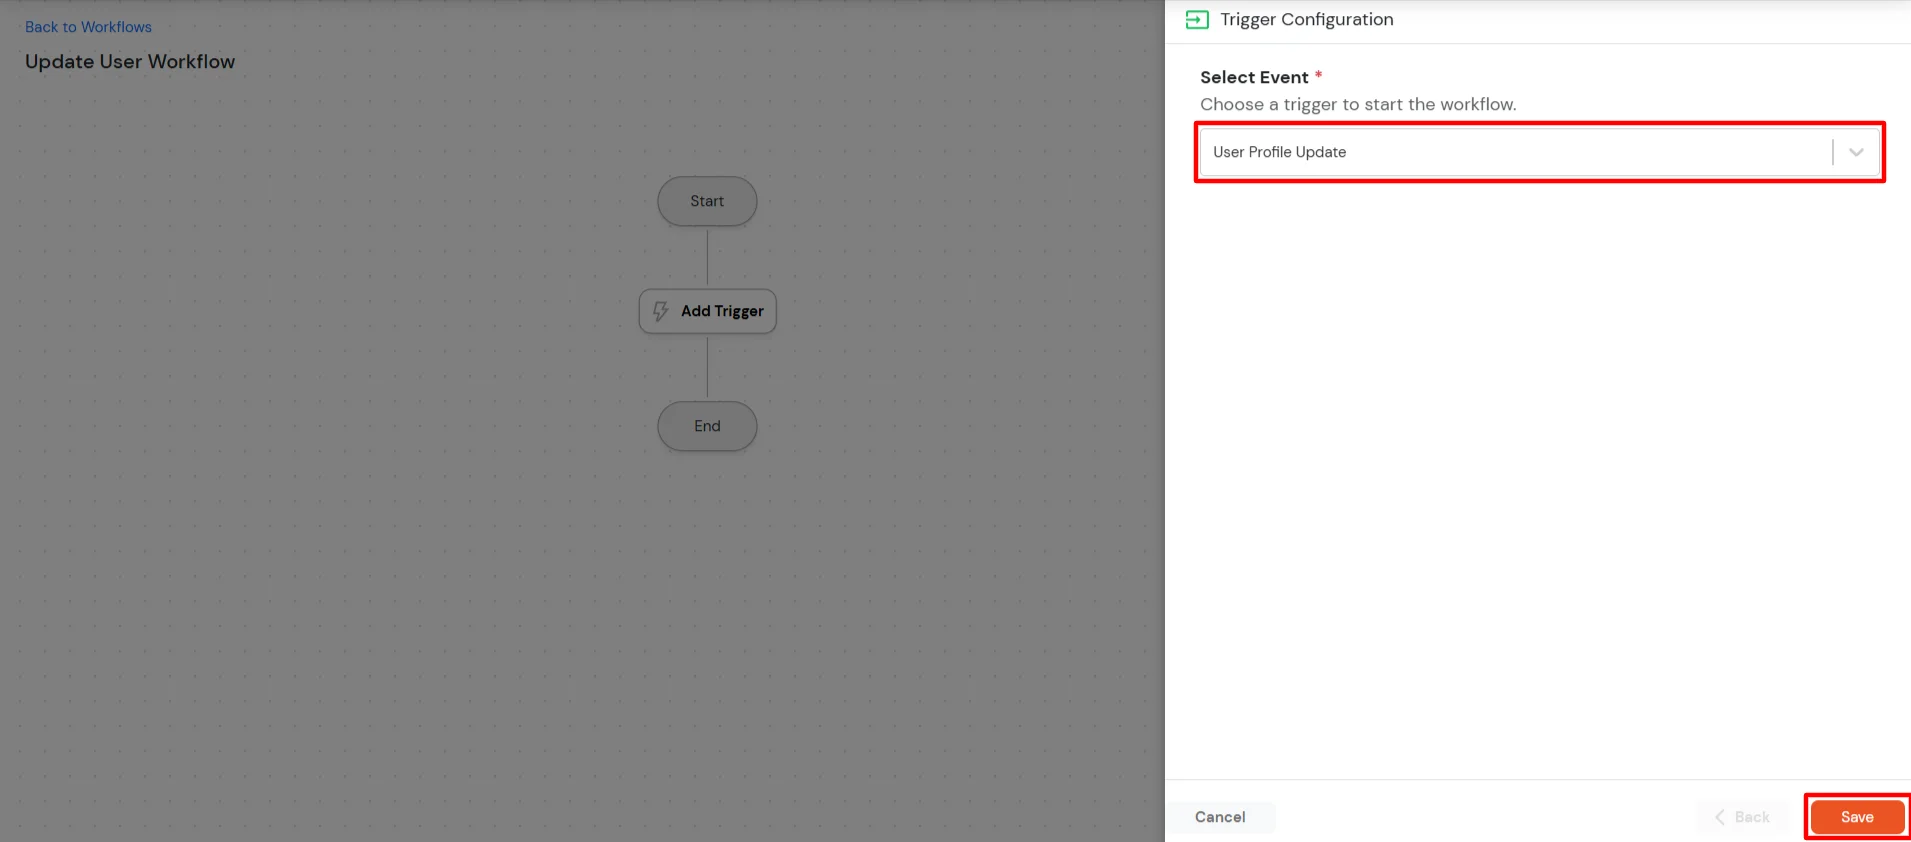
| Funktion | Beschreibung |
| Aktualisierung des Benutzerprofils | Wählen Sie diese Quelle aus, wenn der Workflow für Profilaktualisierungen ausgelöst werden soll, die von Endbenutzern direkt über das Self-Service-Portal oder die Profileinstellungsseite vorgenommen werden. |
| Benutzeraktualisierung über das Admin-Portal | Wählen Sie diese Quelle aus, wenn der Workflow für Aktionen ausgelöst werden soll, die von Administratoren manuell über das Admin-Portal durchgeführt werden. |
| Benutzeraktualisierung über externe Quelle | Wählen Sie diese Quelle aus, wenn der Workflow für Profilaktualisierungen ausgelöst werden soll, die von externen Identitätsquellen wie Active Directory, HR-Systemen, SCIM-Anbietern oder JIT-Bereitstellung stammen. |
| Benutzeraktualisierung über API | Wählen Sie diese Quelle aus, wenn der Workflow für über API-Anfragen erstellte Anfragen ausgelöst werden soll. |
| Jede Quelle | Wählen Sie diese Option, wenn der Workflow bei Aktualisierungen aus allen verfügbaren Quellen ausgelöst werden soll. |
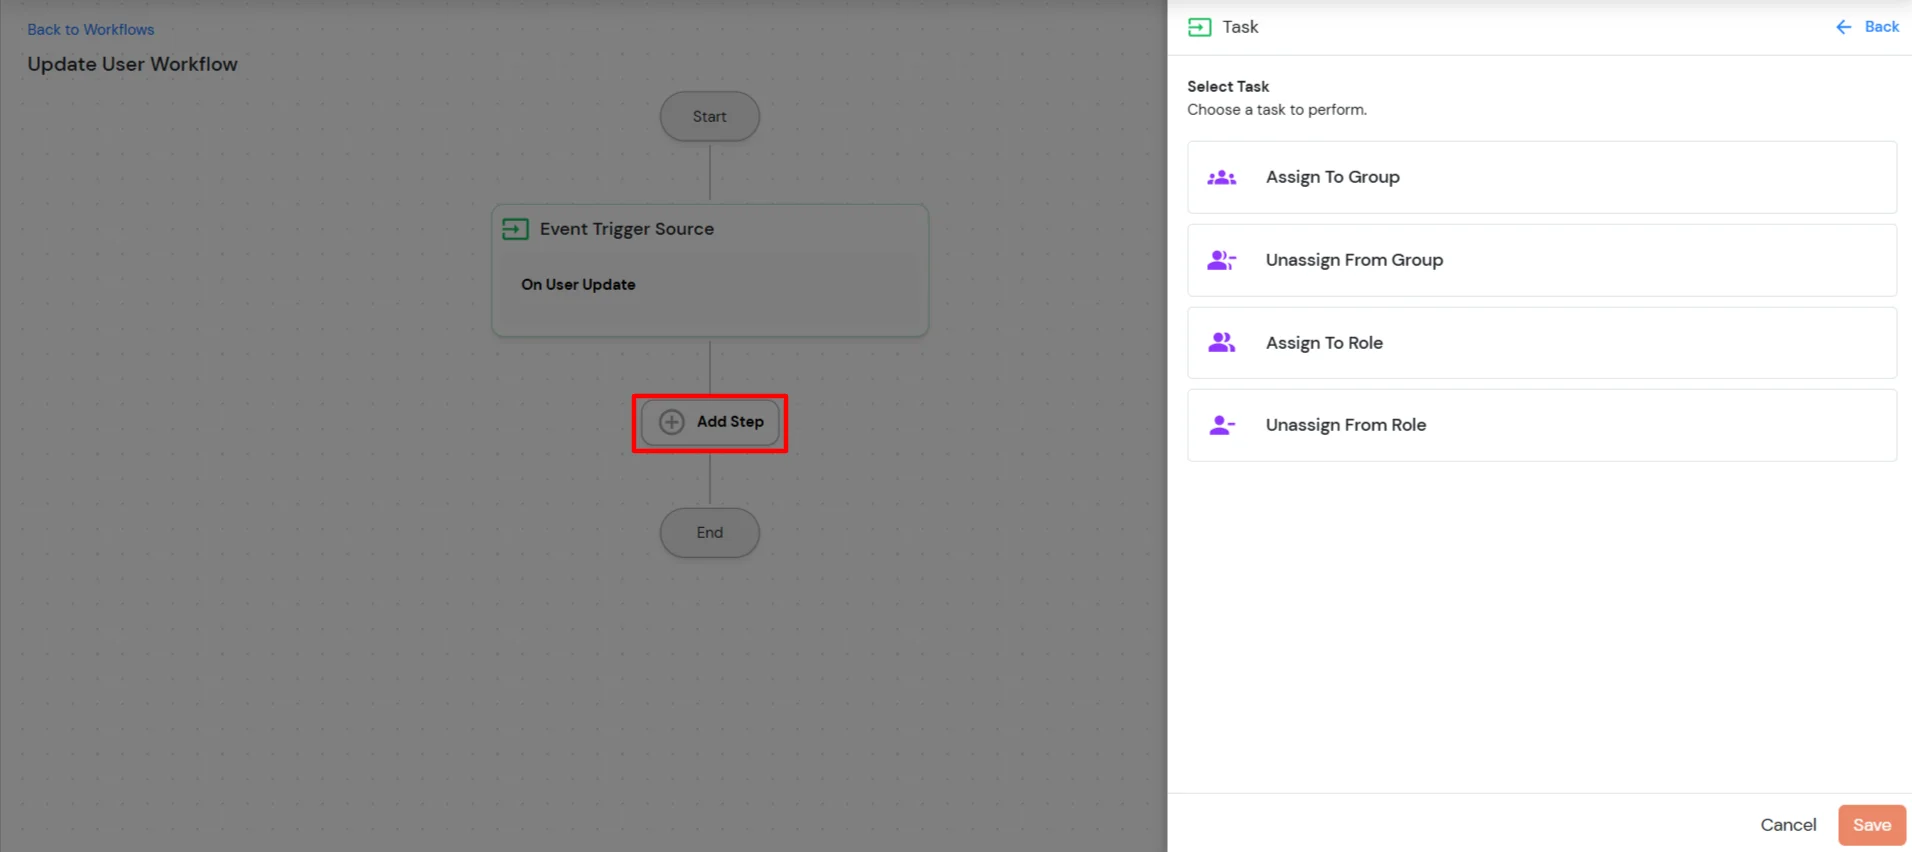
Mithilfe dieser Funktion können Administratoren folgende Aktionen durchführen:
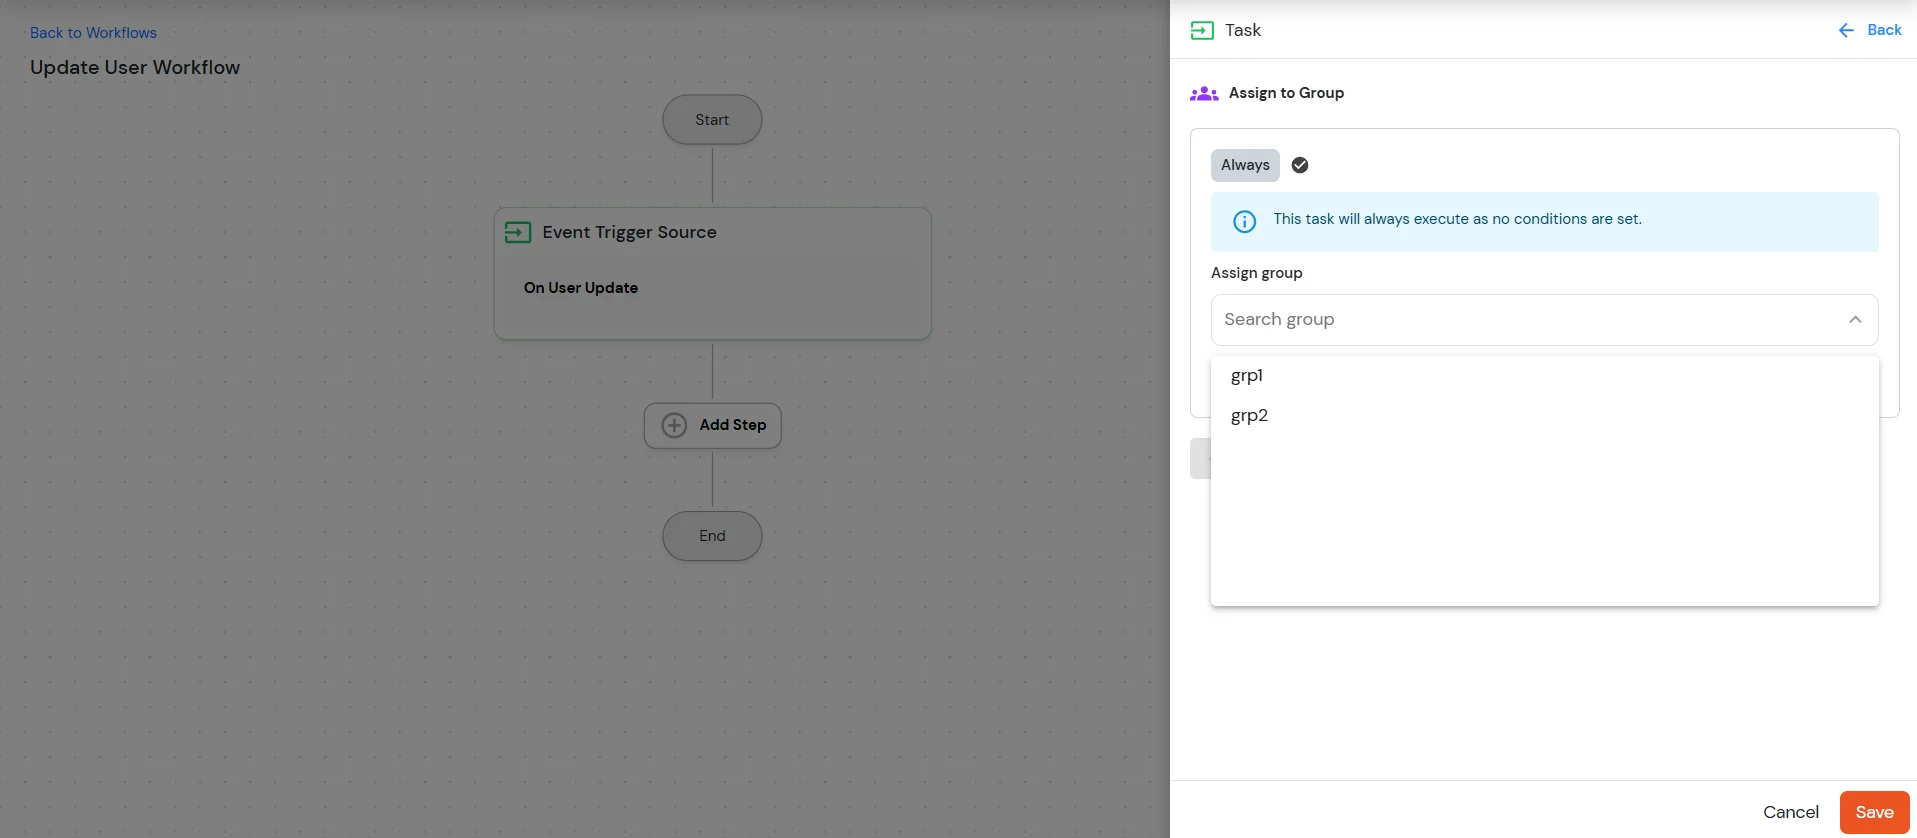
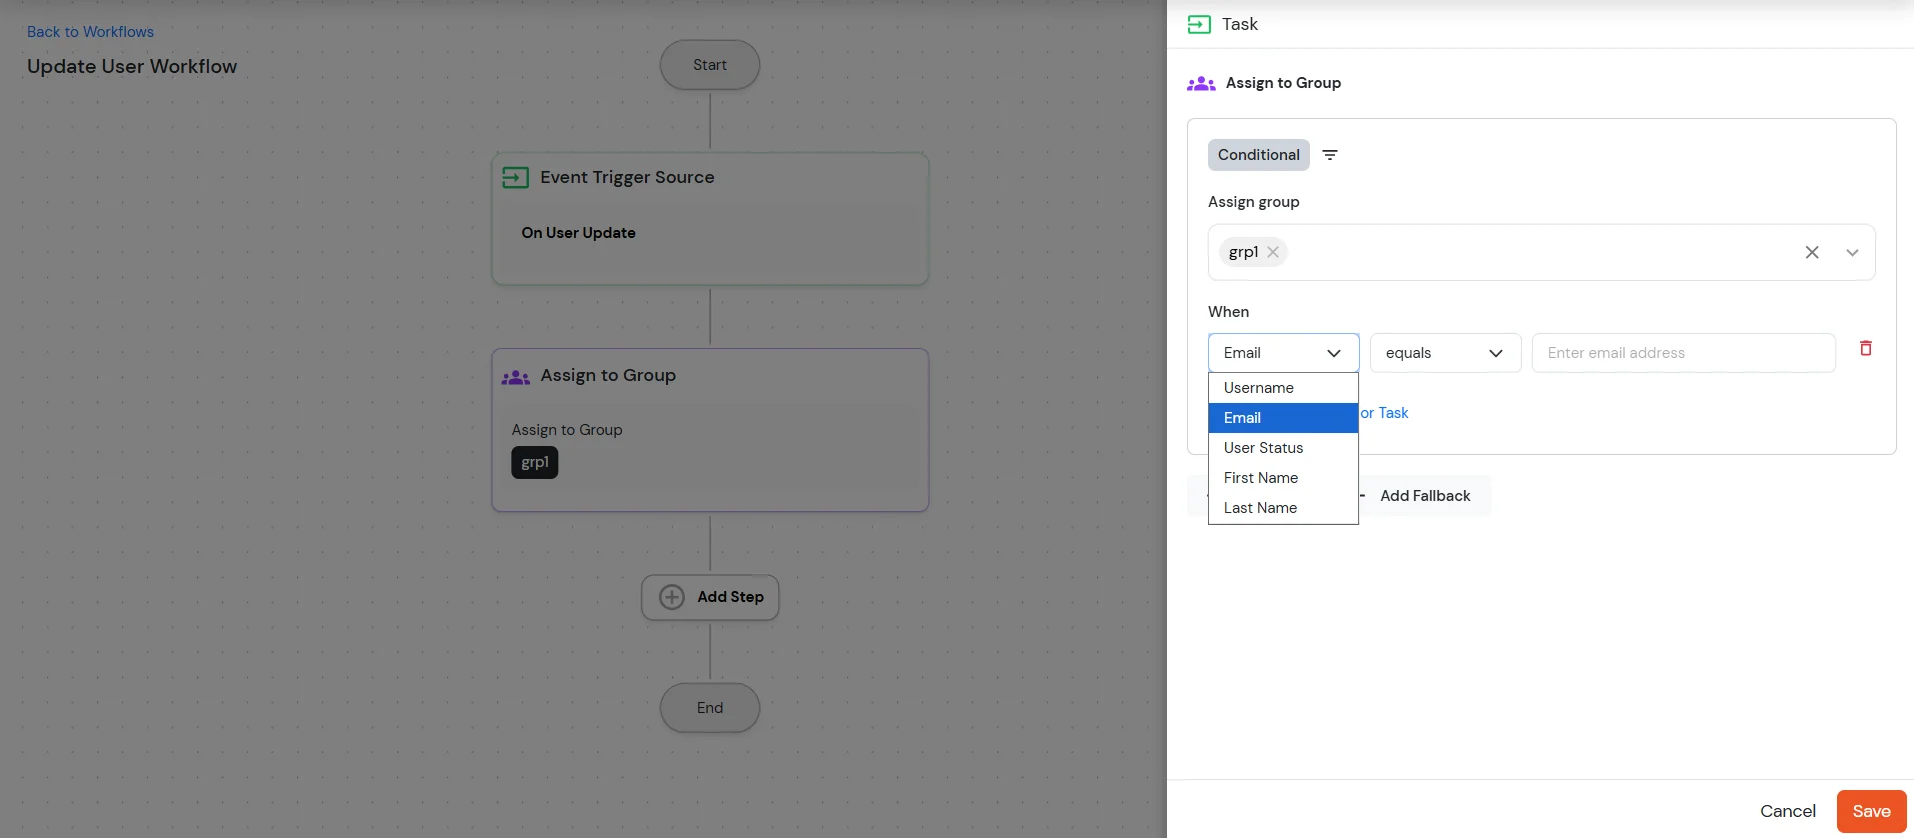
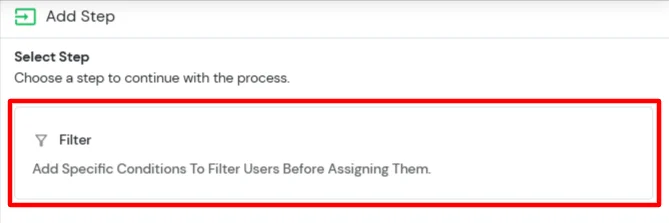
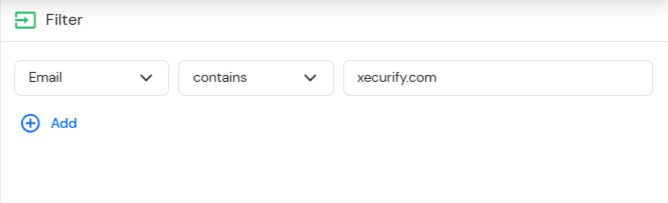
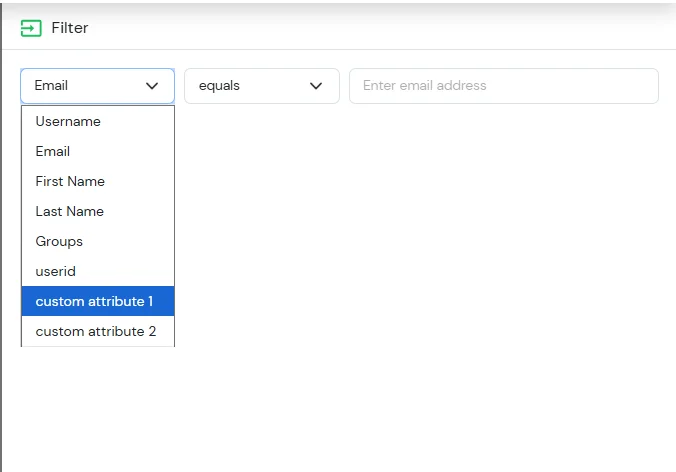
Die Aufgabenkonfiguration unterstützt das Filtern von Benutzern anhand spezifischer Attribute und Operatoren . Diese Filter helfen dabei, die Bedingungen zu definieren, unter denen die Aufgabe auf Benutzer angewendet wird.
Folgende Benutzerattribute stehen zur Konfiguration zur Verfügung:
Folgende Operatoren können verwendet werden, um die Filterbedingungen für die ausgewählten Attribute zu definieren:
Administratoren können das erforderliche Attribut konfigurieren und den passenden Operator anwenden, um die Bedingung zu definieren. Basierend auf den konfigurierten Filtern identifiziert das System die Benutzer, die den Kriterien entsprechen, und führt die ausgewählte Aufgabe entsprechend aus.
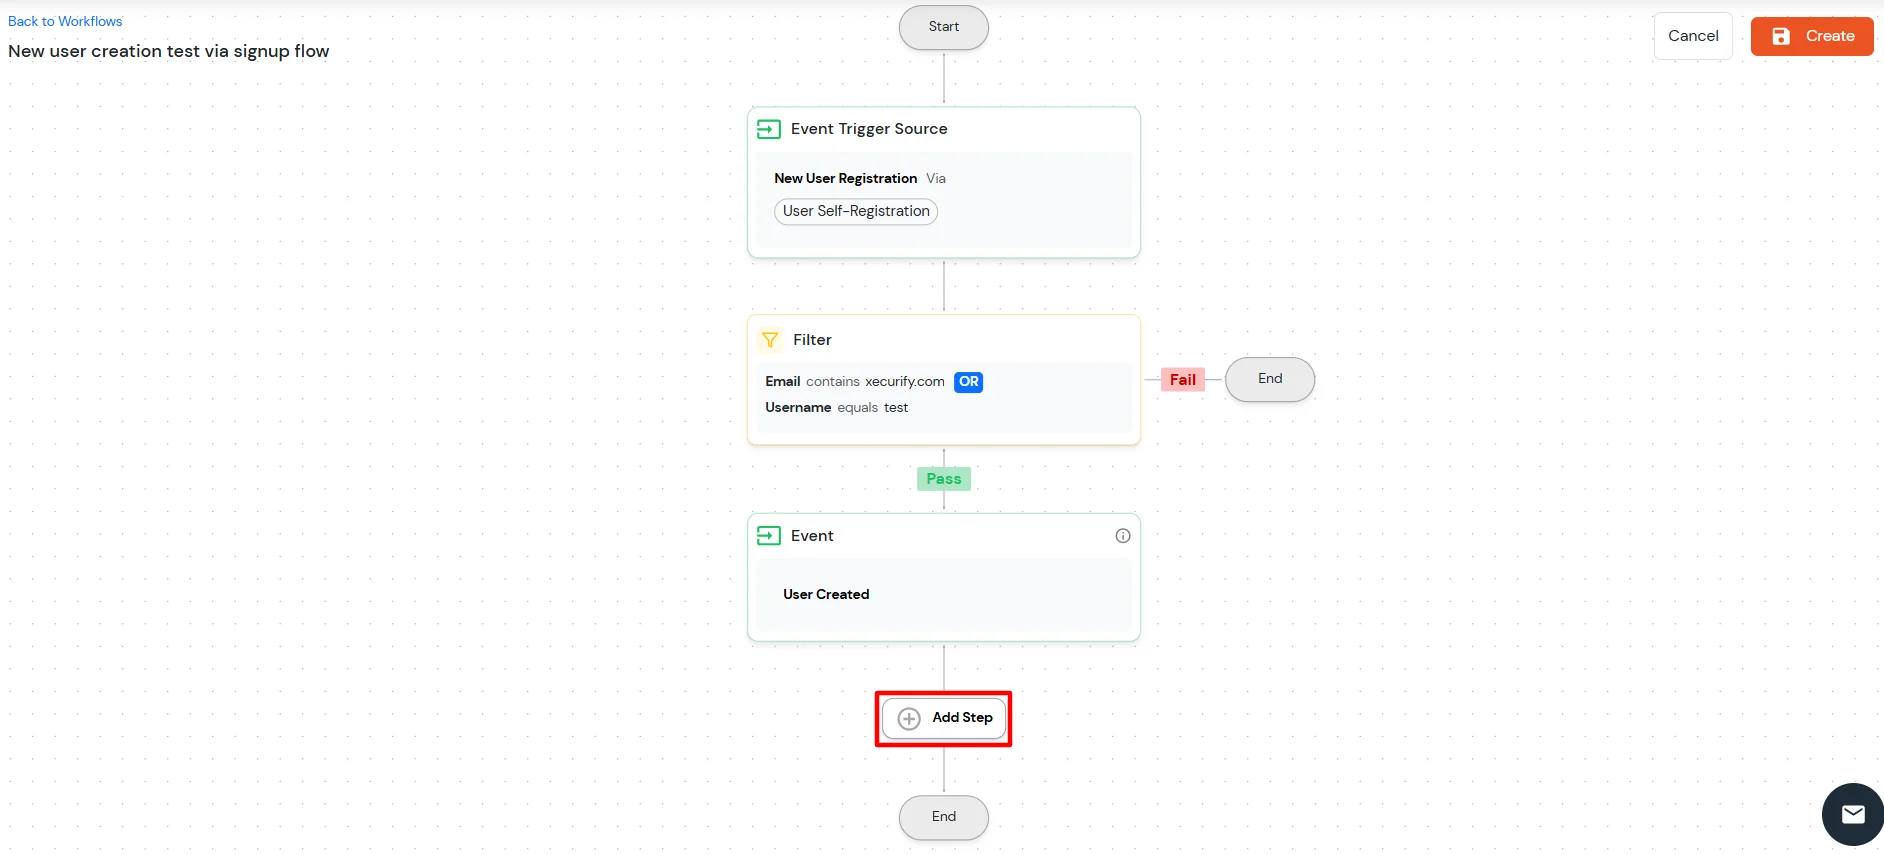
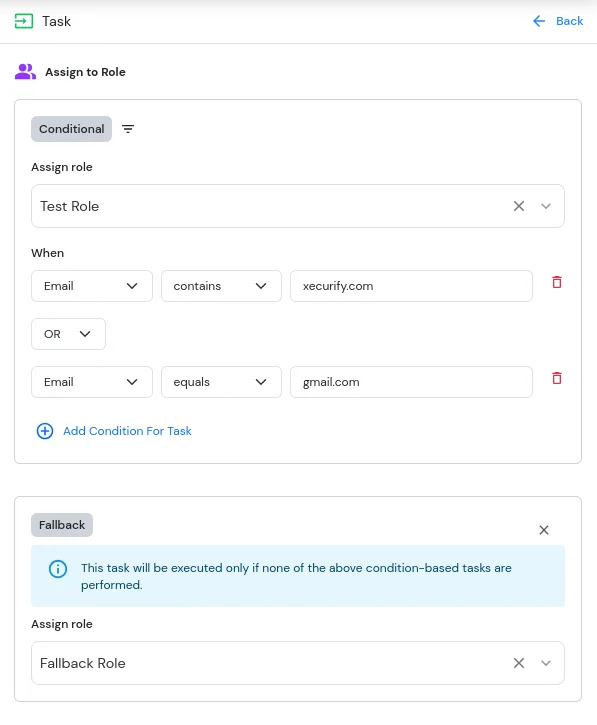
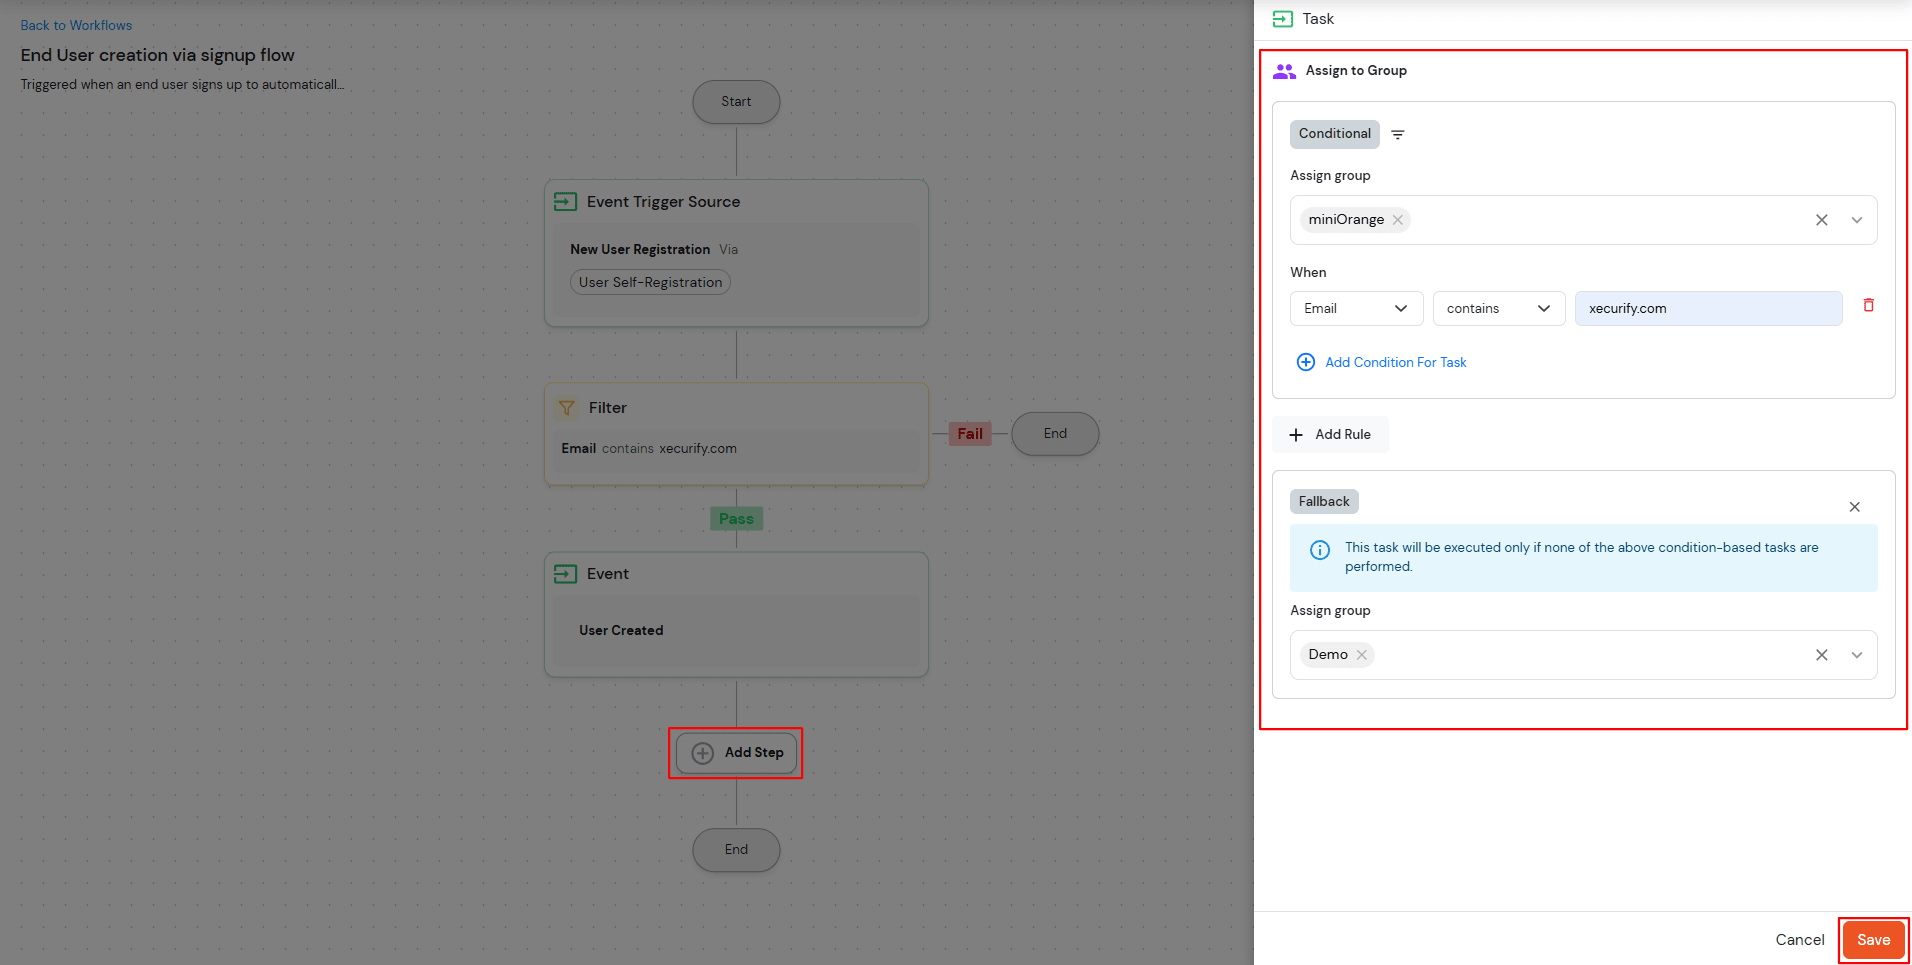
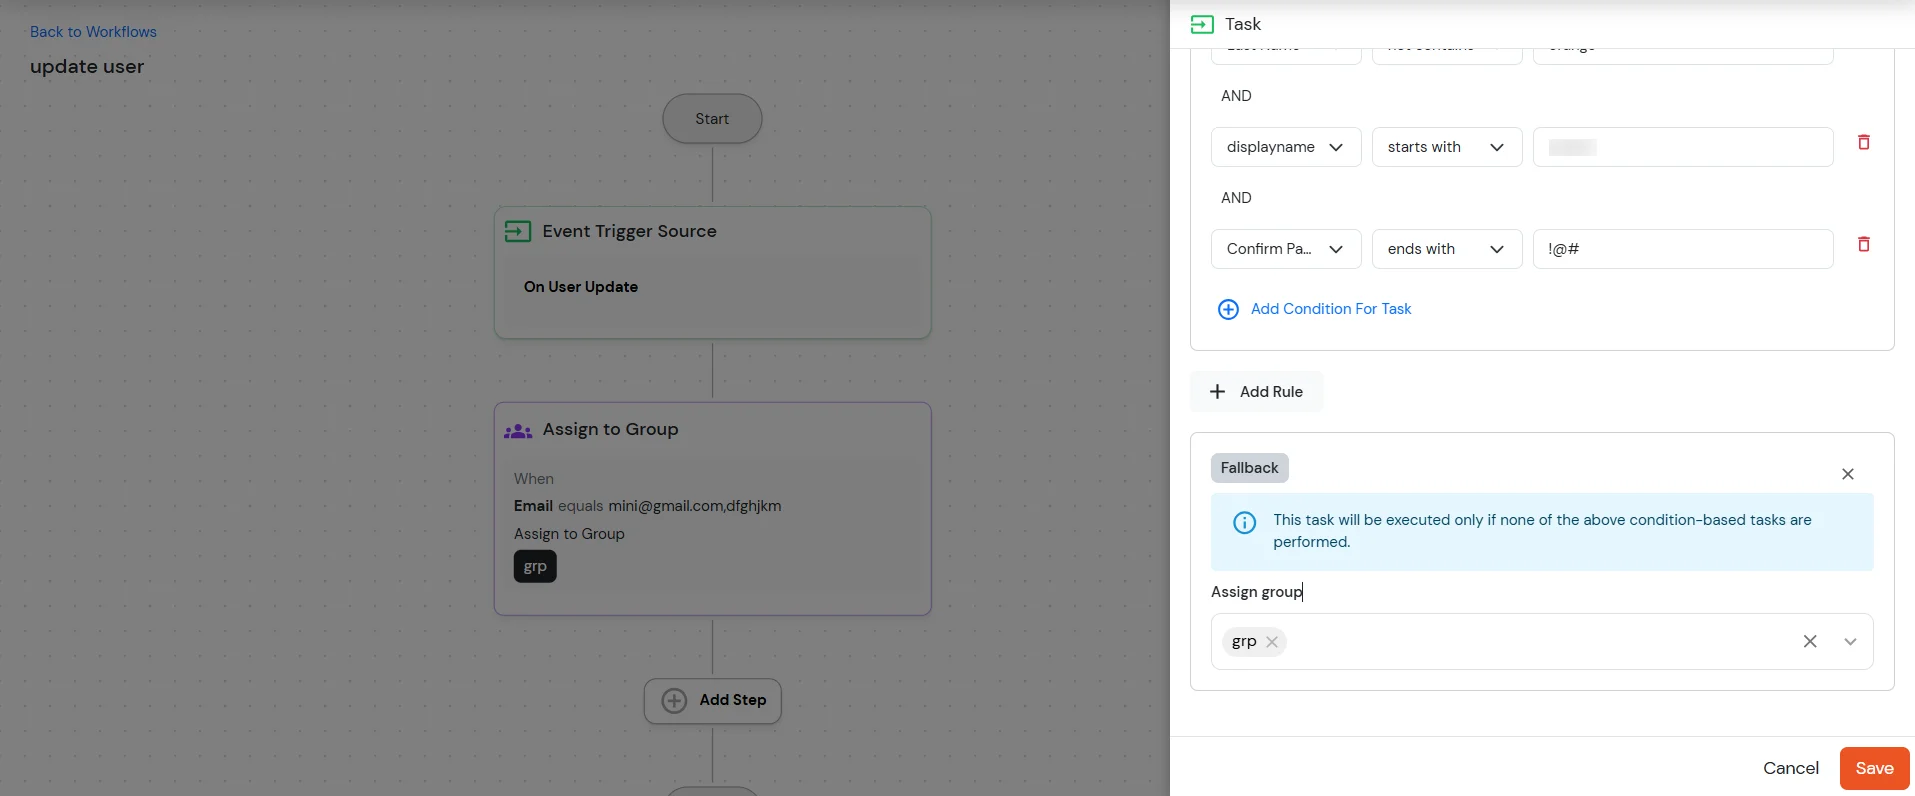
Die Aufgabenkonfiguration unterstützt die Definition mehrerer Bedingungen mithilfe von Regeln und einem Fallback-Mechanismus.
Die Option „Regel hinzufügen“ ermöglicht Administratoren die Konfiguration mehrerer Bedingungen für die Aufgabenausführung. Jede Regel kann mithilfe der unterstützten Attribute und Operatoren erstellt werden , und mehrere Regeln können mithilfe logischer Operatoren kombiniert werden.
| UND | Alle konfigurierten Bedingungen müssen erfüllt sein. |
| OR | Mindestens eine der konfigurierten Bedingungen muss erfüllt sein. |
So fügen Sie einer Aufgabe mehrere Bedingungen hinzu:
Dies ermöglicht es Administratoren, komplexe Filterlogiken zu erstellen, um zu bestimmen, für welche Benutzer die Aufgabe gelten soll.
Die Fallback-Konfiguration definiert die Aktion, die ausgeführt werden soll, wenn keine der konfigurierten Regelbedingungen erfüllt ist.
So konfigurieren Sie eine Ausweichaktion:
Falls eine der definierten Bedingungen nicht erfüllt ist oder keine Regel mit den Benutzerattributen übereinstimmt, wendet das System die konfigurierte Ausweichgruppe an.
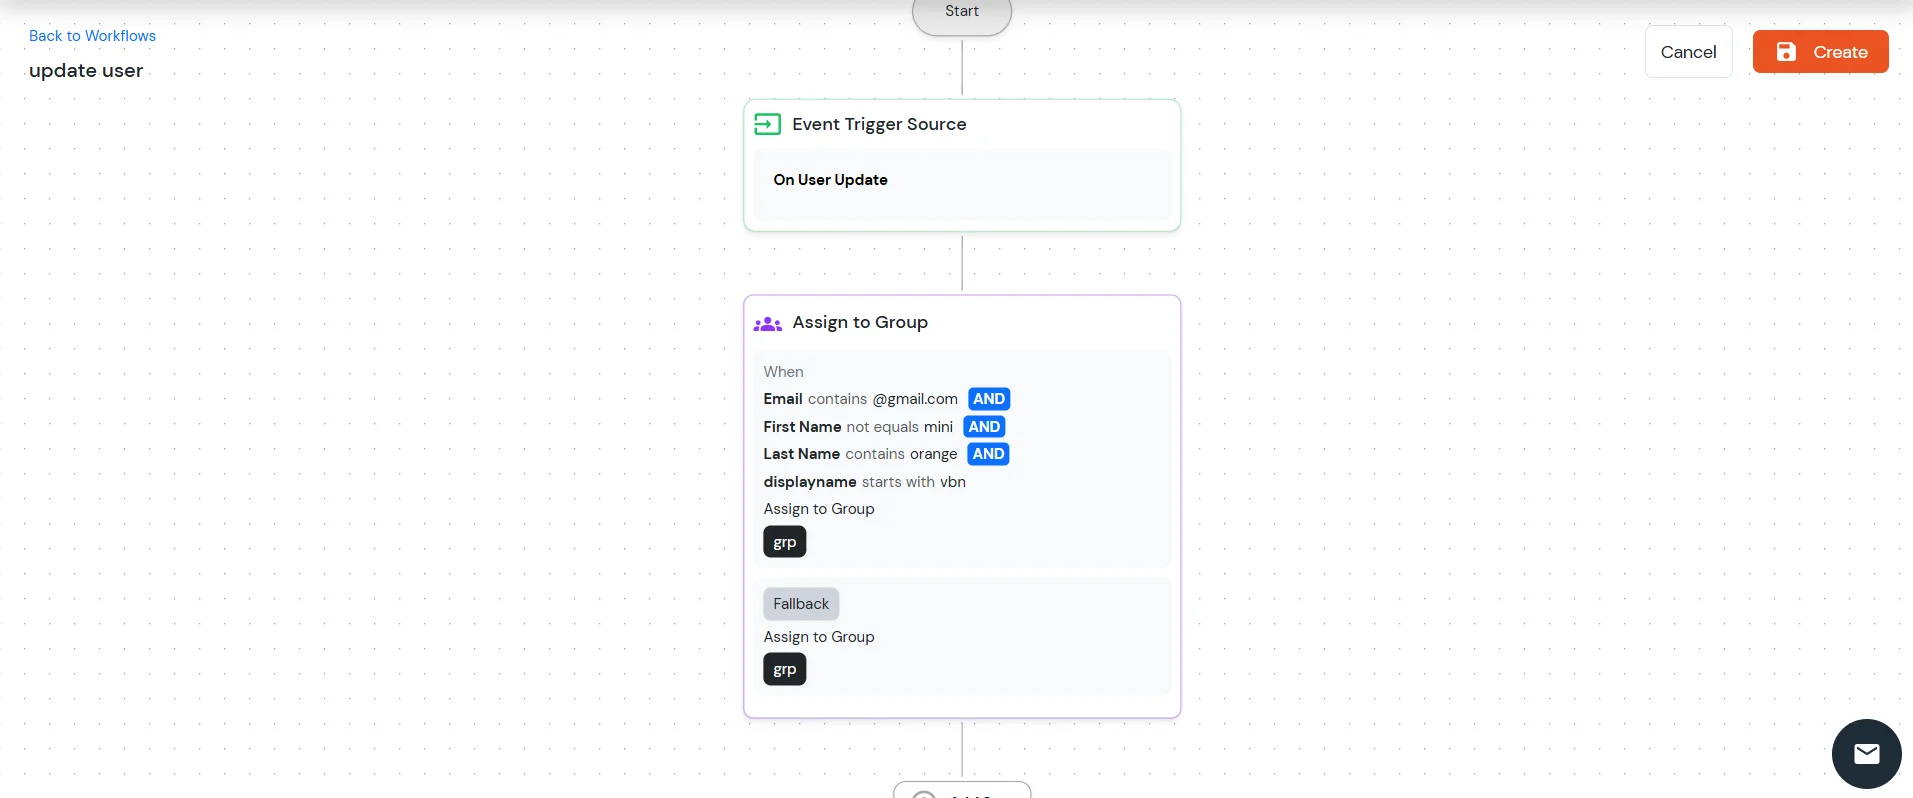
So konfigurieren Sie mehrere Aufgaben innerhalb des Workflows:
Wiederholen Sie diese Schritte, um bei Bedarf weitere Aufgaben zu konfigurieren.
Sobald alle Aufgaben konfiguriert sind, klicken Sie auf die Schaltfläche „Erstellen “, um die Konfiguration zu speichern und zu aktivieren.
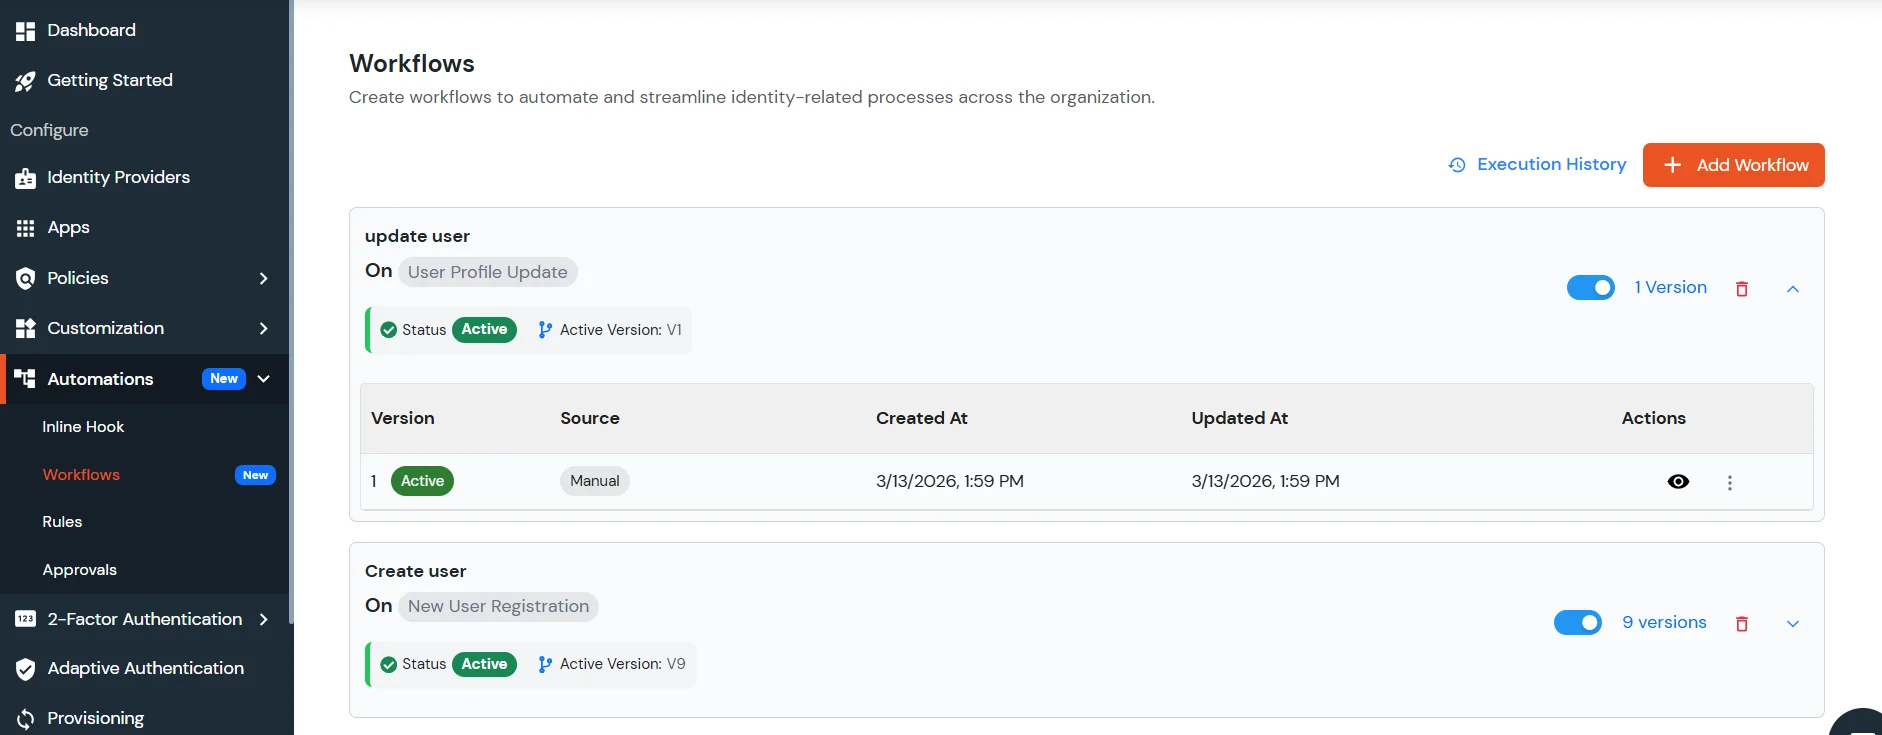
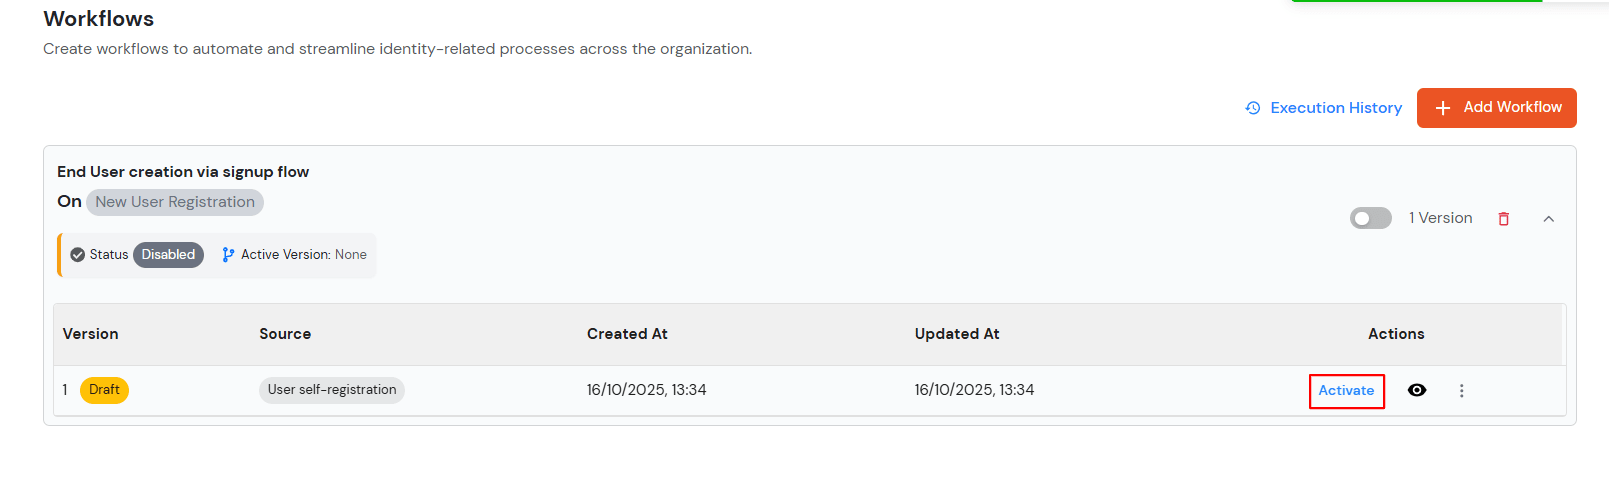
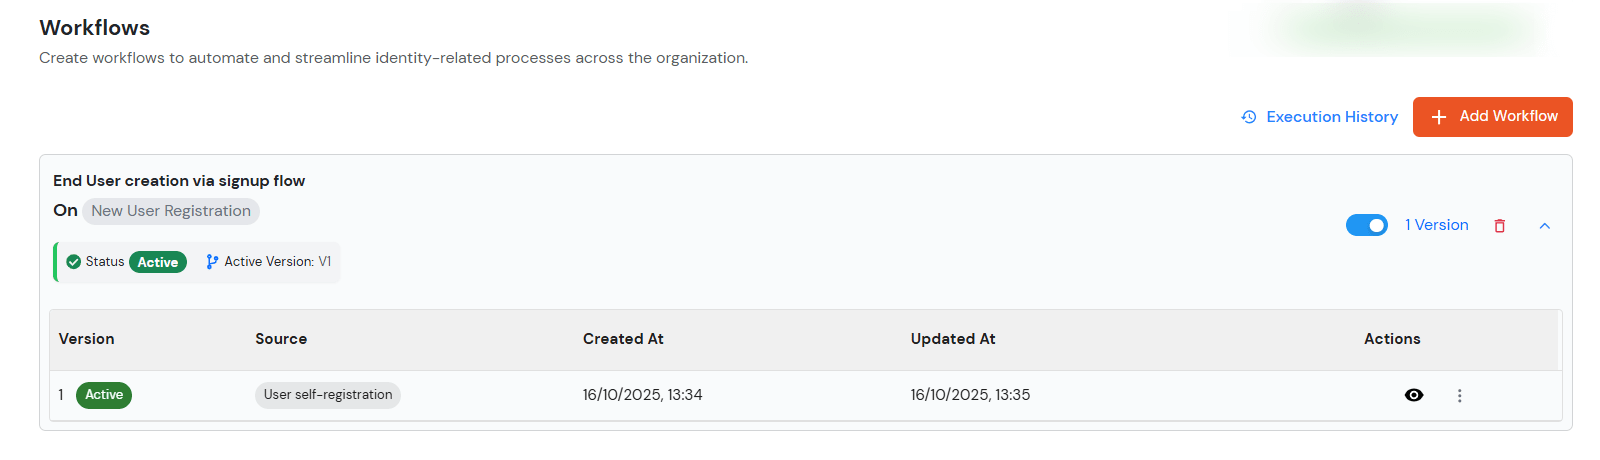
Nach der Erstellung der Konfiguration befindet sich der Workflow zunächst im Entwurfsstatus. So aktivieren Sie die konfigurierten Aufgaben:
Sobald der Workflow aktiv ist, werden die konfigurierten Aufgaben auf Basis der definierten Bedingungen ausgeführt.
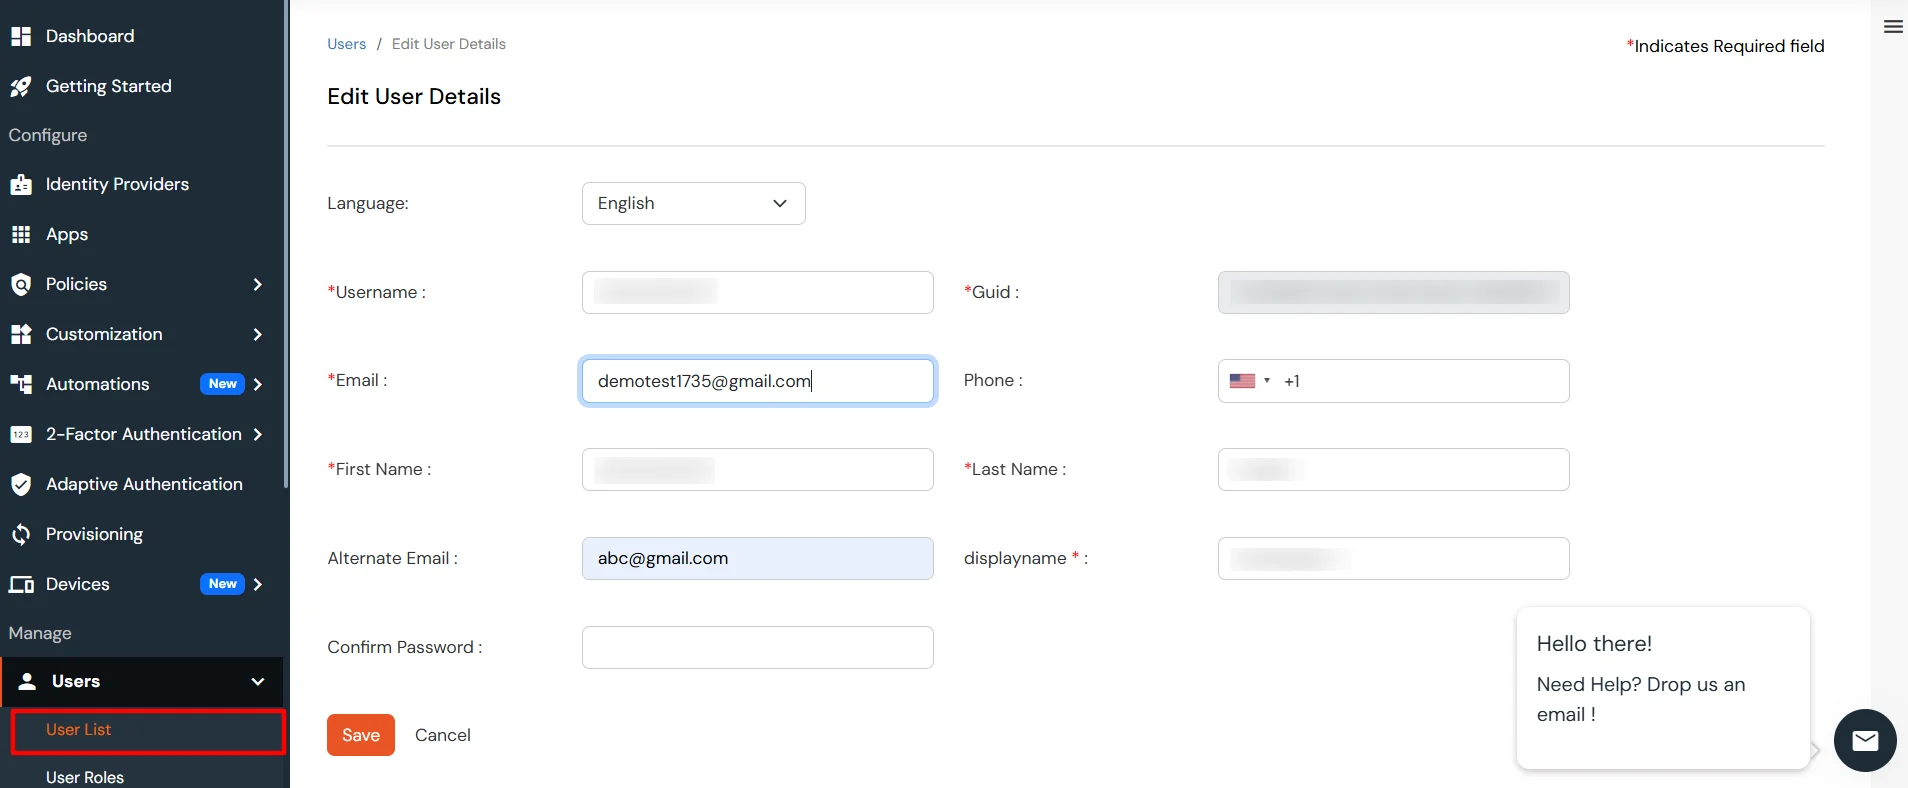
Zur Überprüfung der Konfiguration:
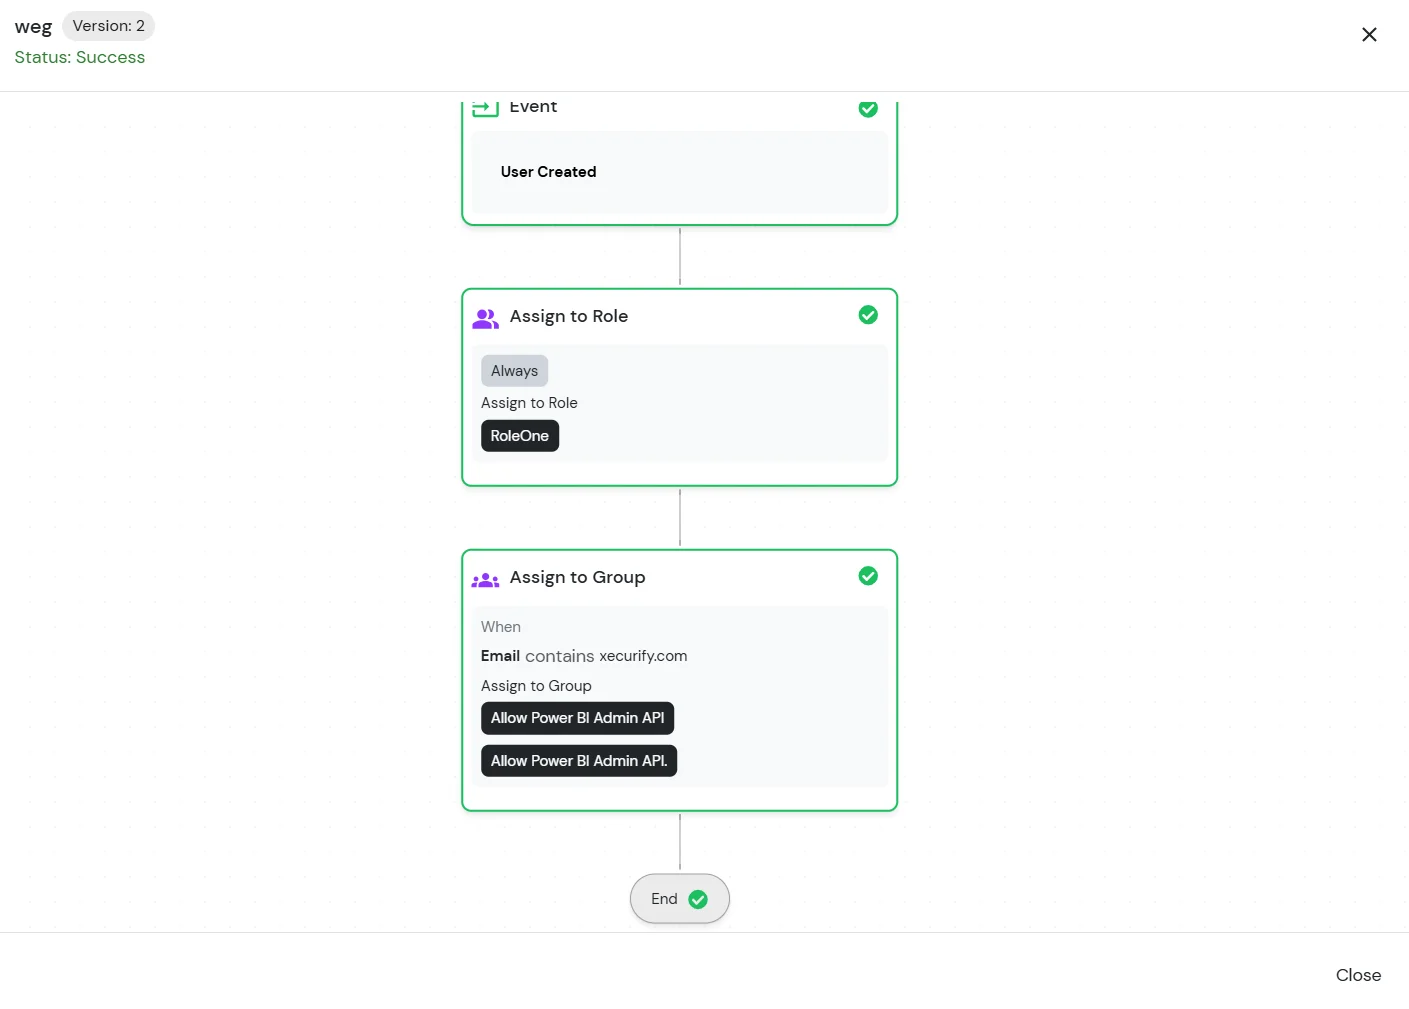
Nach dem Speichern des Benutzerprofils wertet das System die konfigurierten Regeln aus und führt die entsprechenden Aufgaben (wie das Zuweisen oder Aufheben der Zuweisung von Rollen oder Gruppen) auf der Grundlage der definierten Bedingungen und der Fallback-Konfiguration aus.
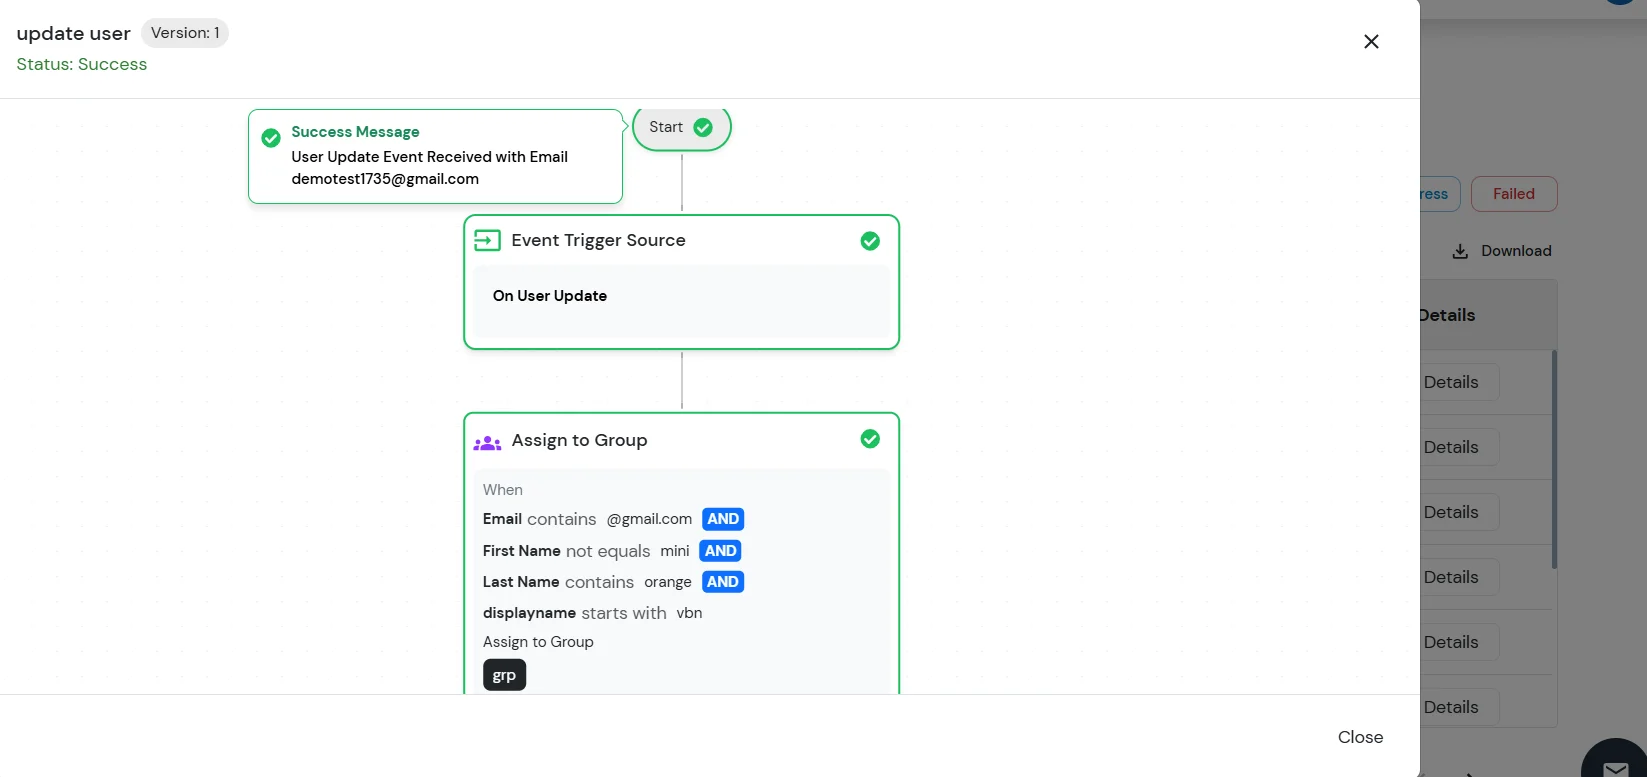
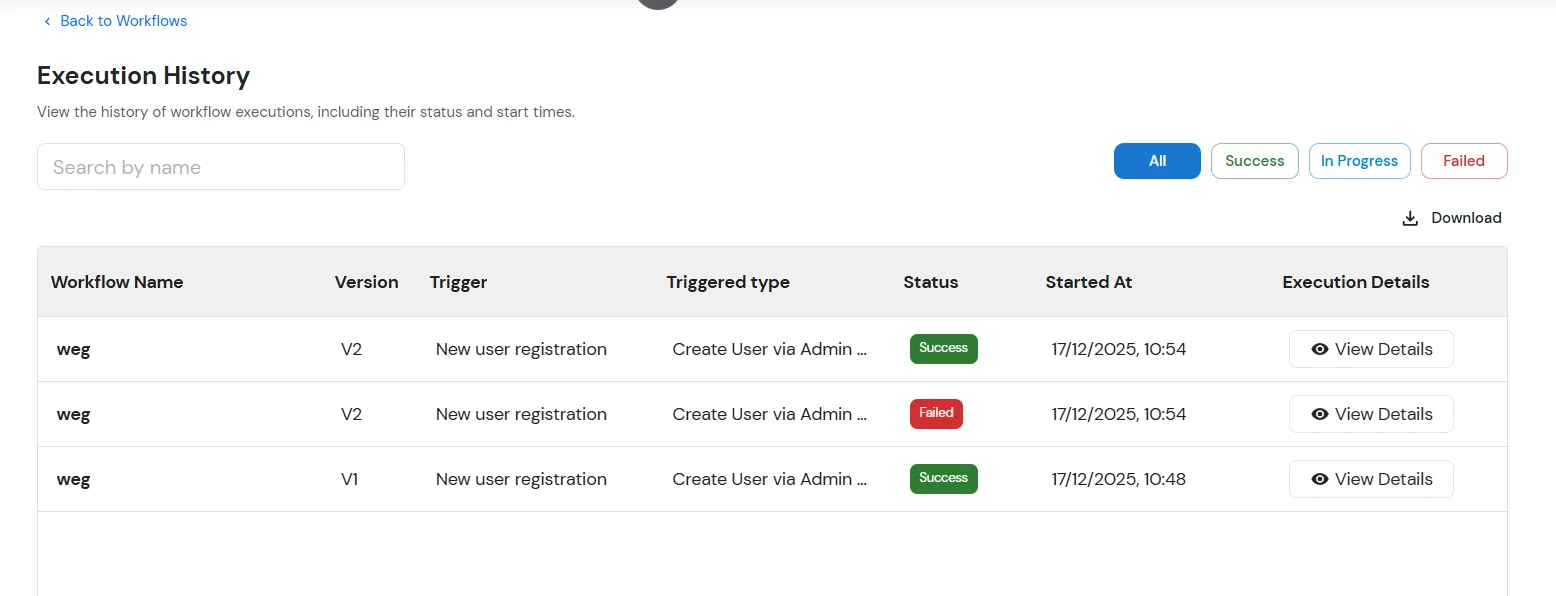
So überprüfen Sie die Ausführungsdetails des konfigurierten Workflows:
Die Seite „Ausführungsverlauf“ zeigt die Liste der Workflow-Ausführungen mit ihrem Status und Details an. Administratoren können hier überwachen, ob die konfigurierten Aufgaben erfolgreich ausgeführt wurden, und die Ergebnisse jeder Benutzeraktualisierung überprüfen.
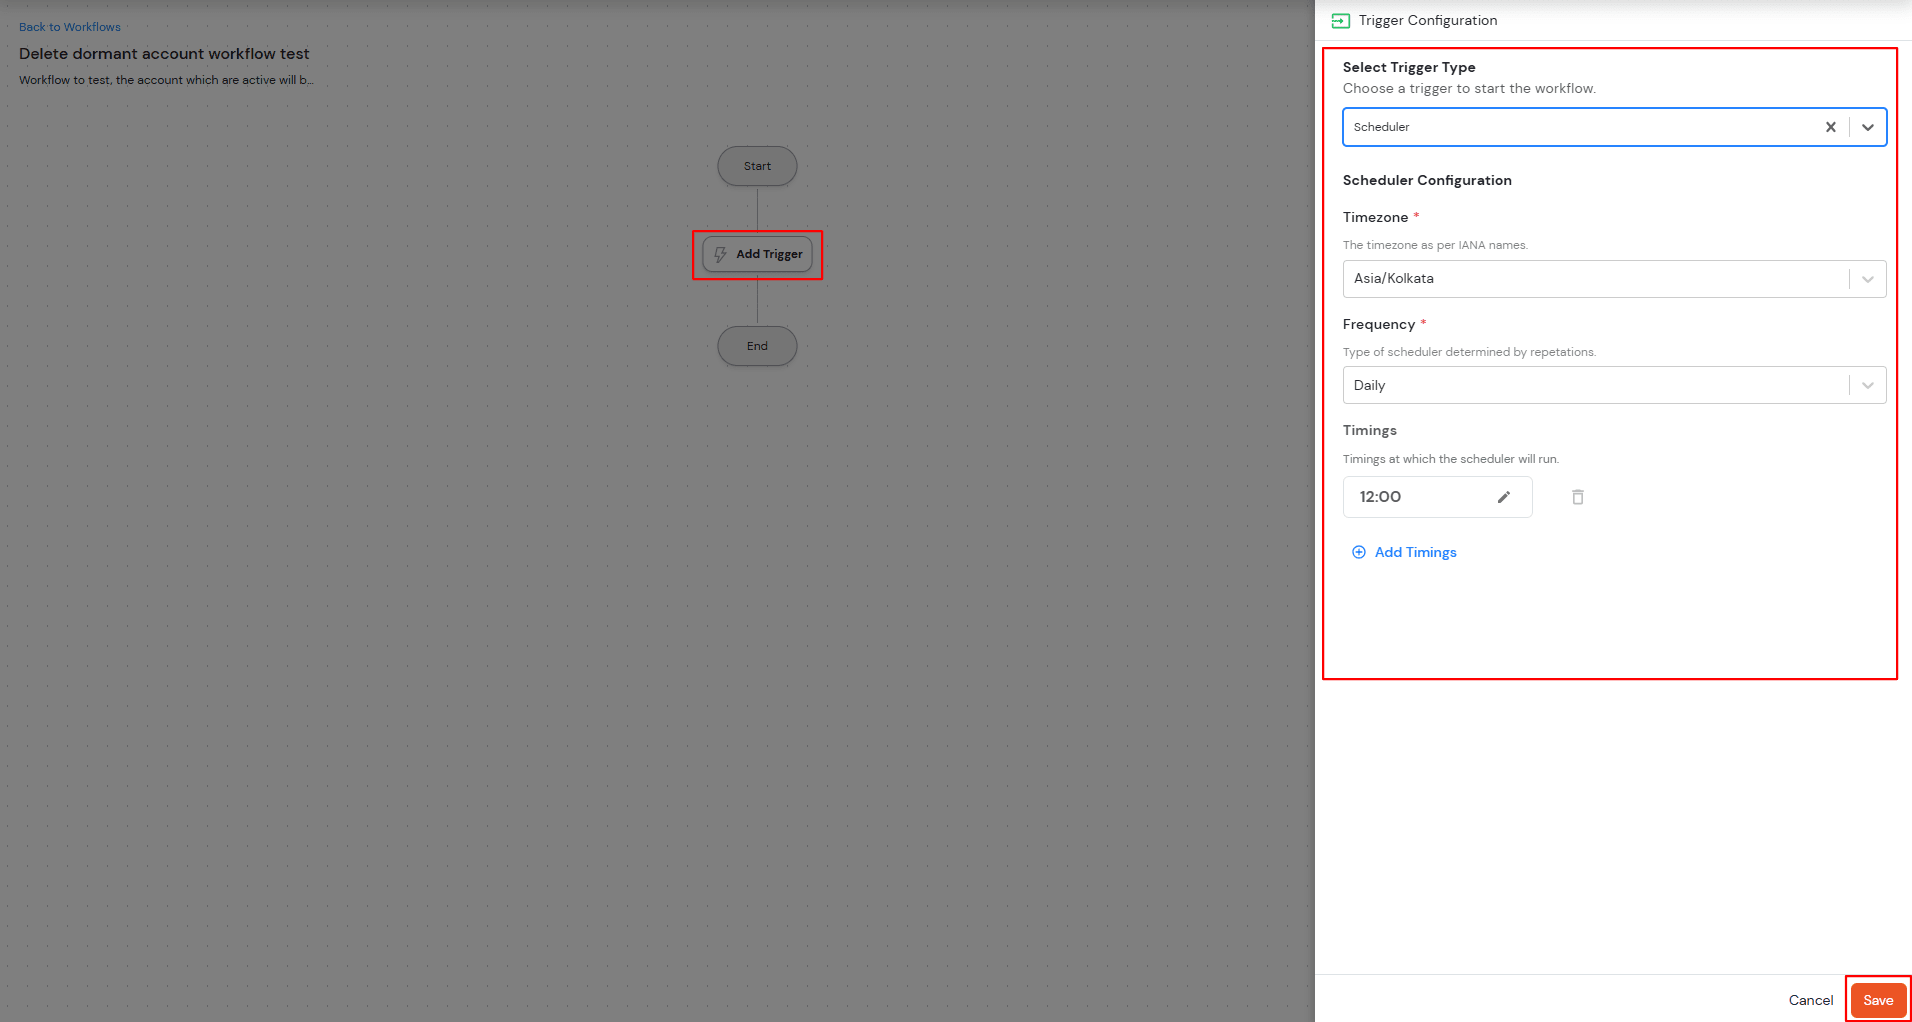
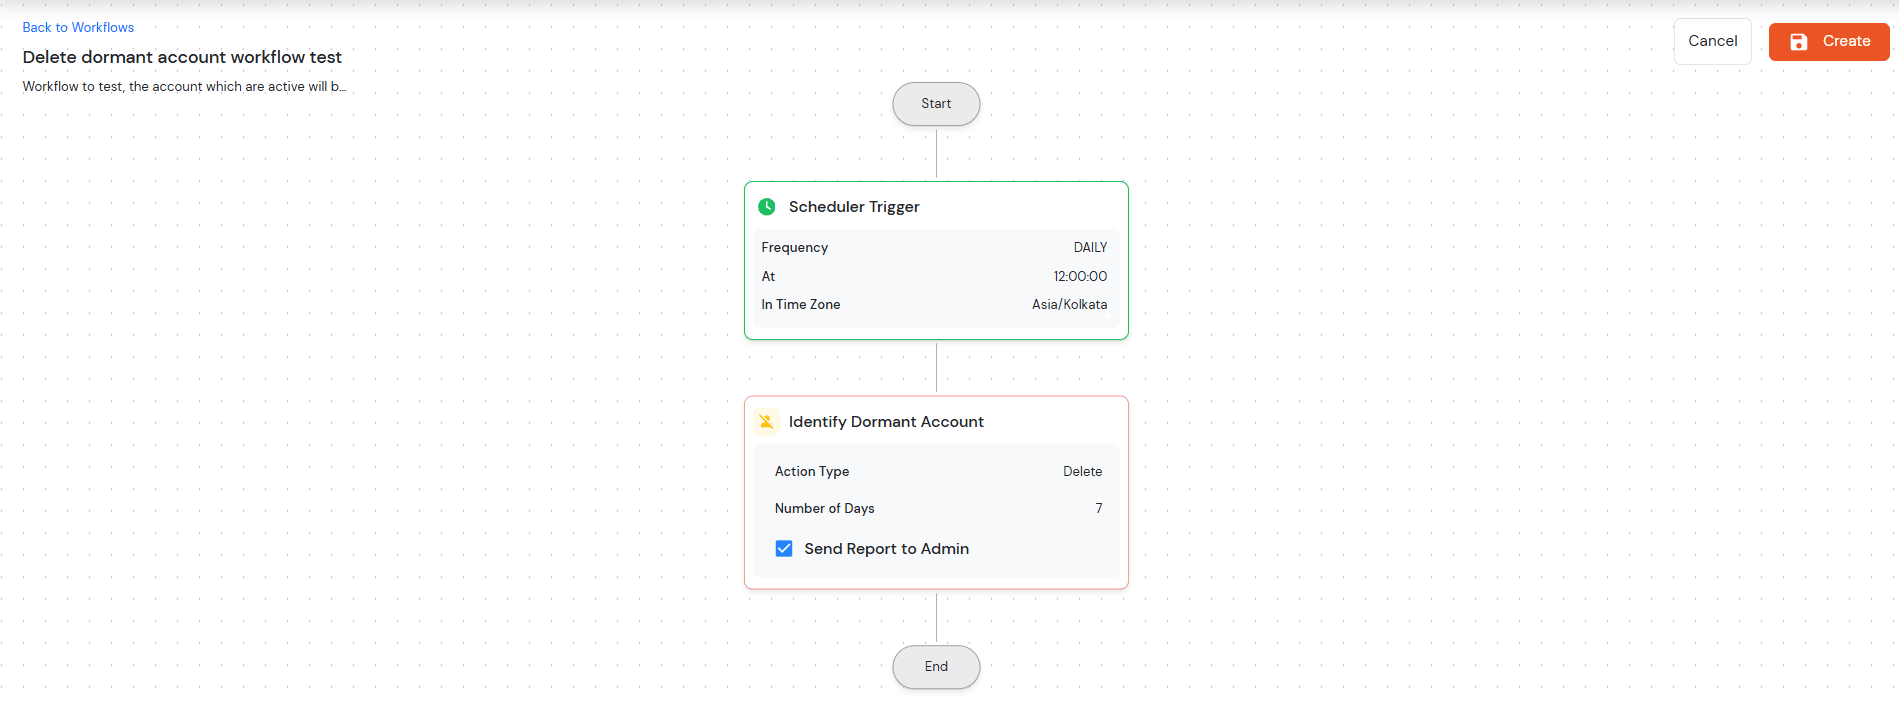
Dieser planerbasierte Workflow identifiziert und verwaltet ruhende Benutzerkonten automatisch basierend auf konfigurierbaren Inaktivitätszeiträumen.
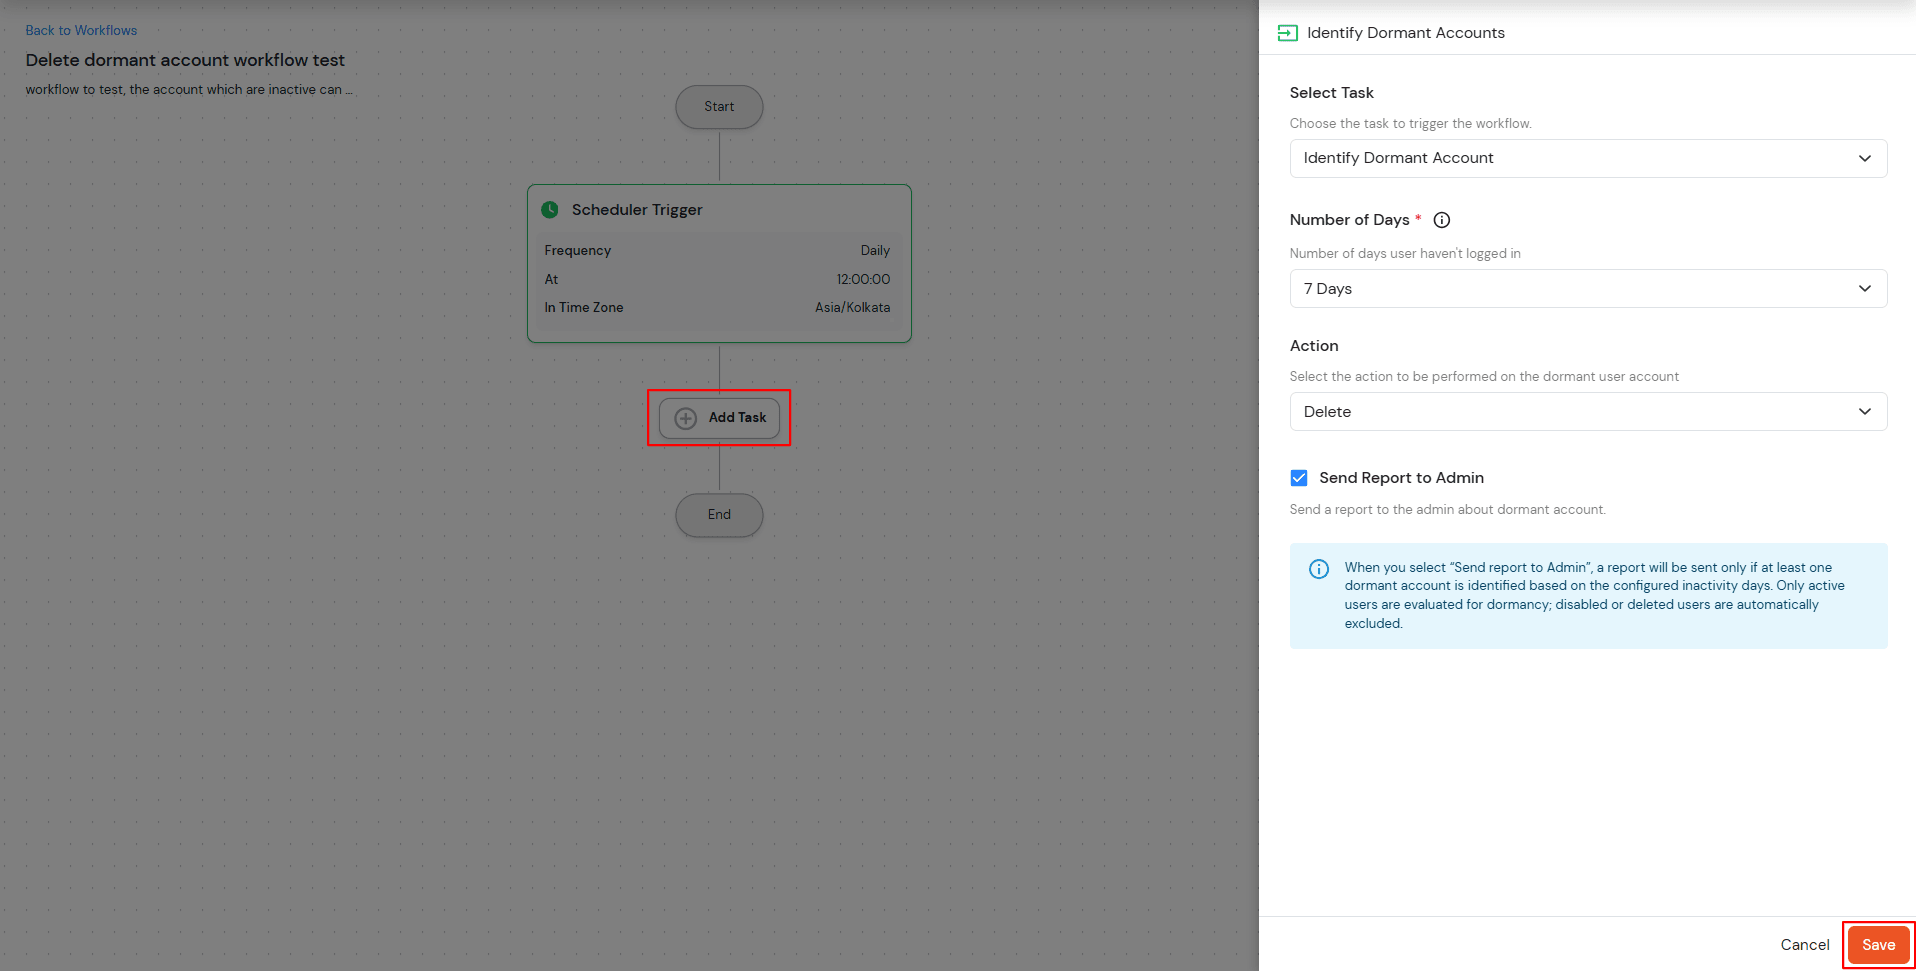
| Anzahl der Tage | Ruhezeitraum auswählen (7, 15, 30, 45, 60, 90, 180 Tage oder Benutzerdefiniert) |
| Benutzerdefinierte Anzahl von Tagen | Geben Sie die genaue Anzahl der Tage ein, wenn „Benutzerdefiniert“ ausgewählt ist. |
| Action |
Wählen Sie die Kontoführungsmethode: |
| Bericht an Administrator senden | Verfügbar für Lösch-/Deaktivierungsaktionen |
| Benutzer benachrichtigen | Nur für die Aktion „Deaktivieren“ verfügbar, um Benutzer zu informieren |
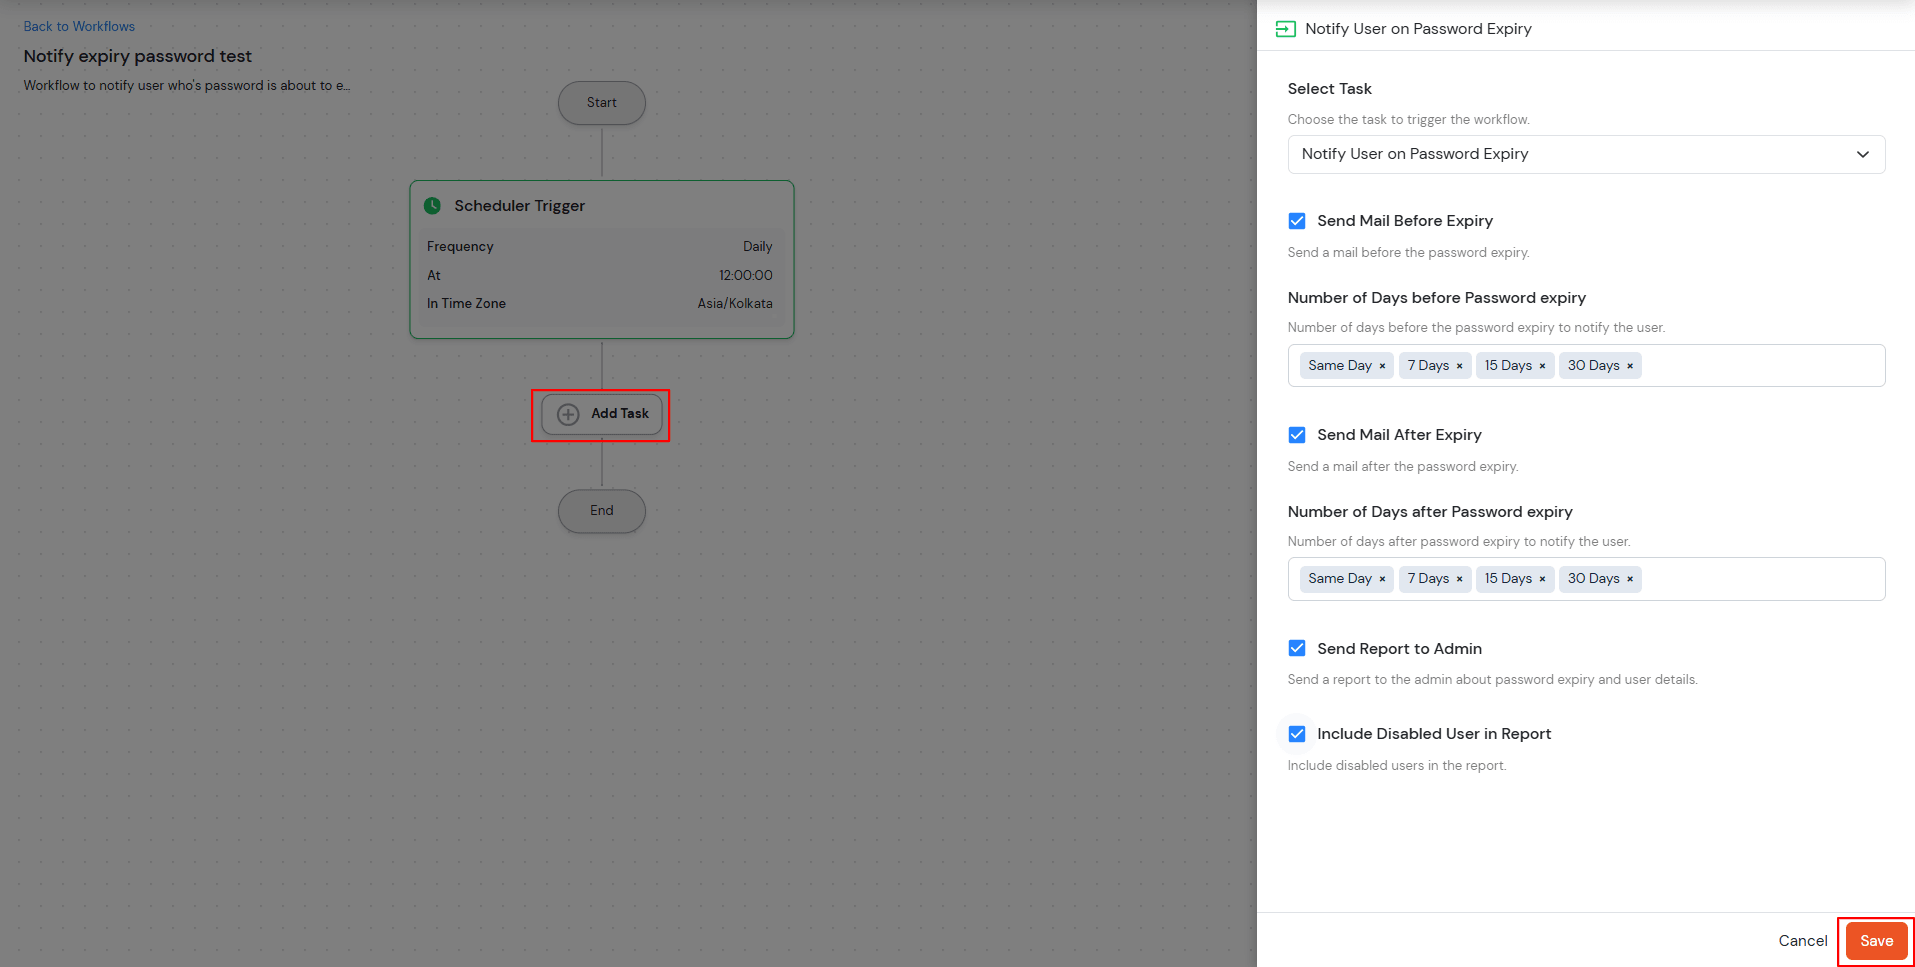
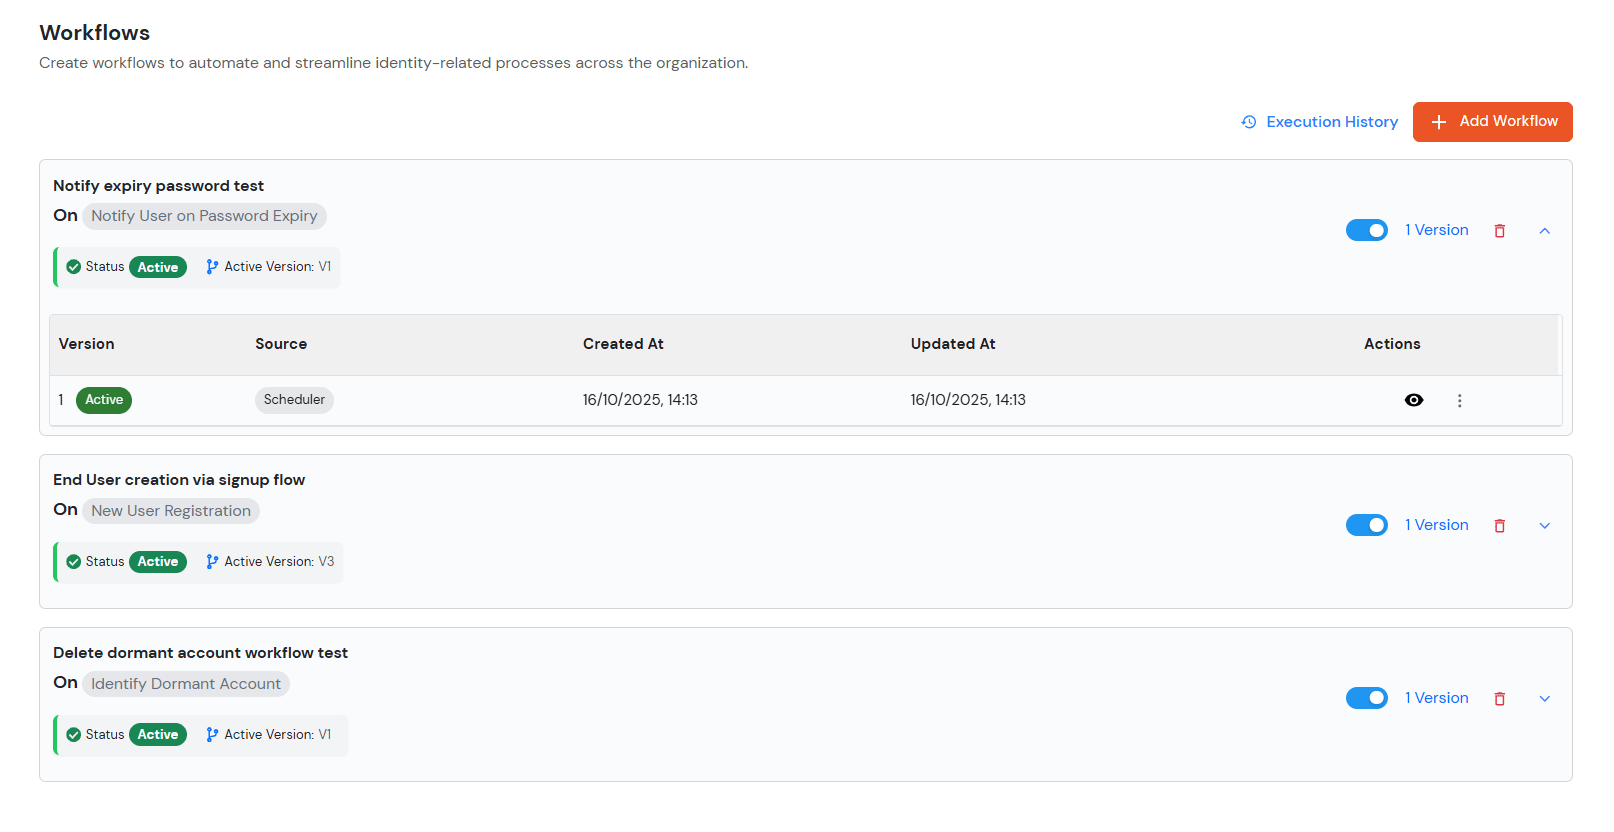
Dieser planerbasierte Workflow verwaltet Benachrichtigungen zum Ablauf von Passwörtern für Benutzer und Administratoren mit anpassbaren Zeitoptionen.
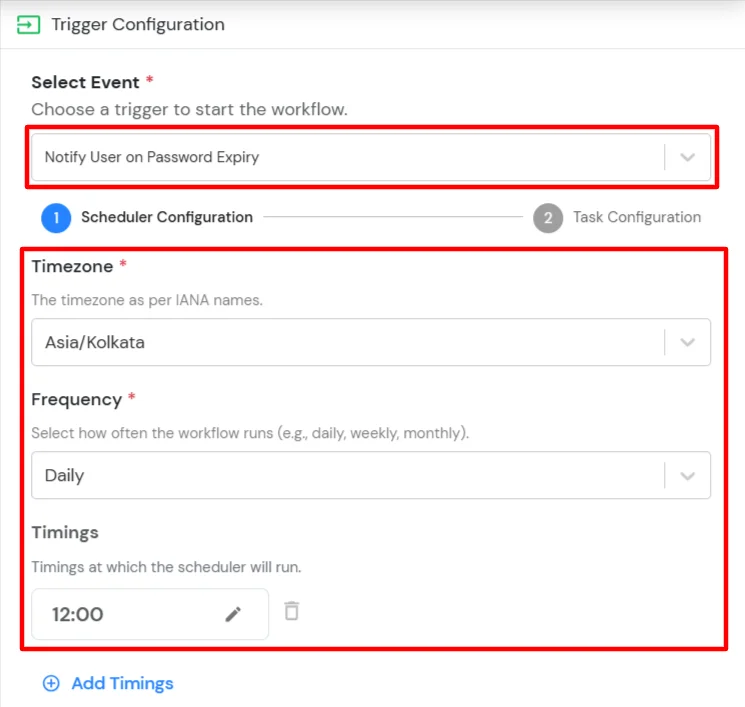
Der Workflow für Benutzeraktualisierungen wird immer dann ausgelöst, wenn das Profil eines Benutzers oder dessen zugehörige Konfiguration durch verschiedene Systemabläufe geändert wird. Diese Aktualisierungen können entweder von Endbenutzern, Administratoren oder über API-Operationen durchgeführt werden.
Der Workflow kann durch folgende Szenarien ausgelöst werden:
Der Workflow kann auch bei JIT-Benutzeraktualisierungen (Just-in-Time) ausgelöst werden, die über integrierte Anwendungen oder Identitätsanbieter initiiert werden. Unterstützte Integrationen umfassen:
Verschiedene Anwendungen und Identitätsanbieter
In allen oben genannten Fällen wertet das System die konfigurierten Workflow-Bedingungen aus und führt die entsprechenden Aufgaben aus, wie z. B. das Zuweisen oder Aufheben der Zuweisung von Rollen und Gruppen auf der Grundlage der definierten Regeln und der Fallback-Konfiguration.
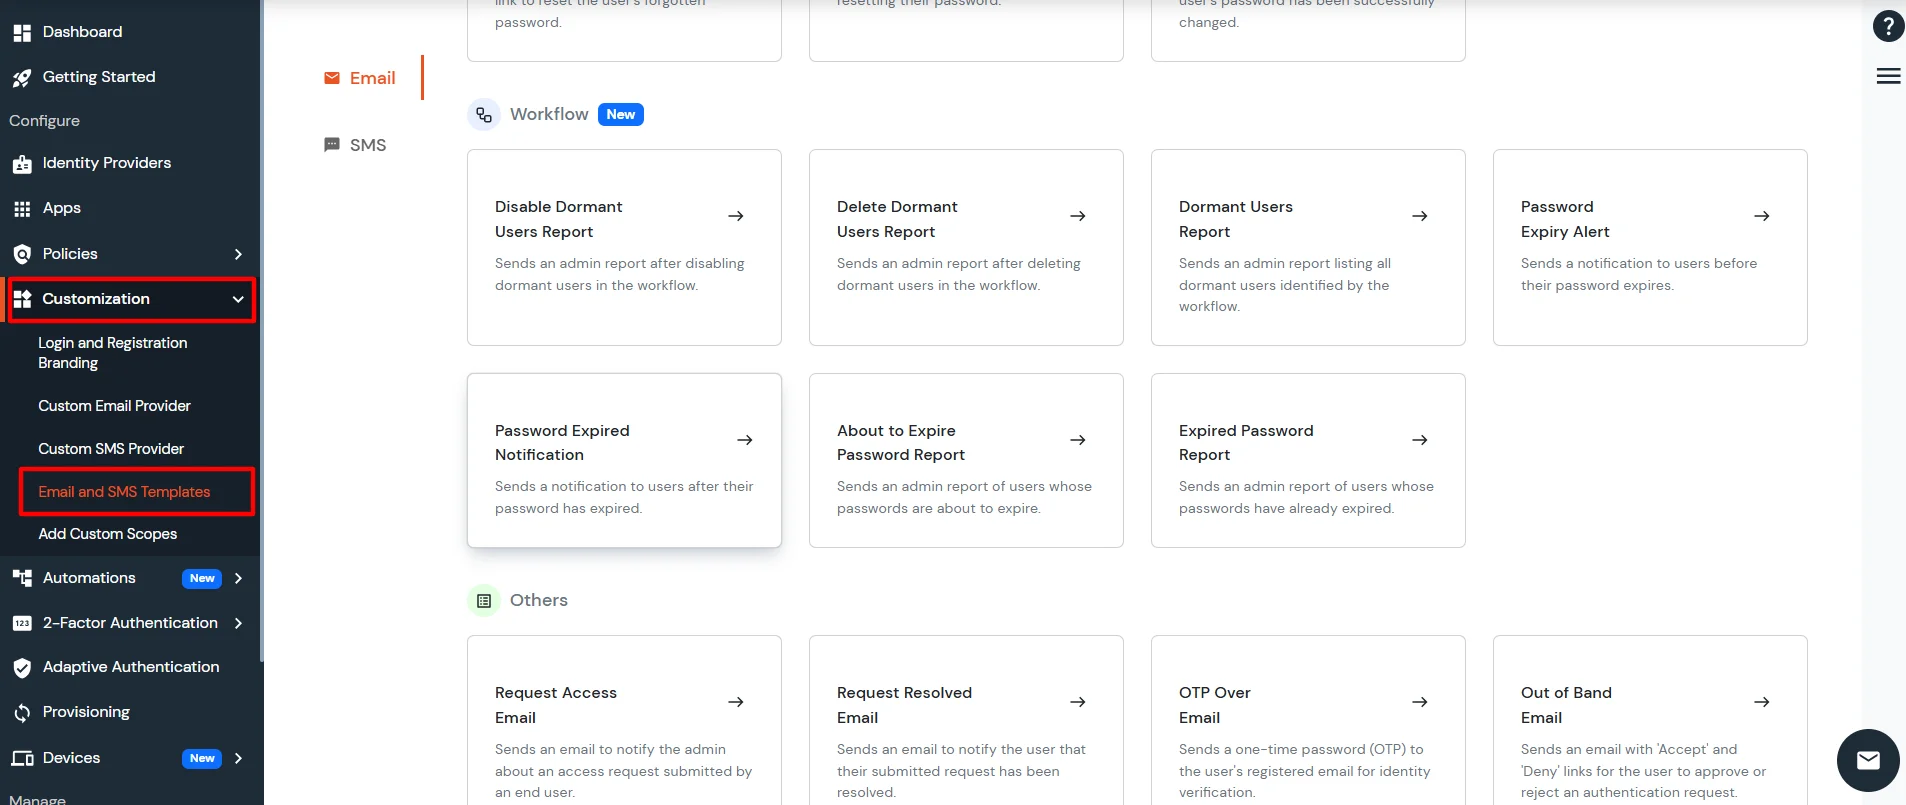
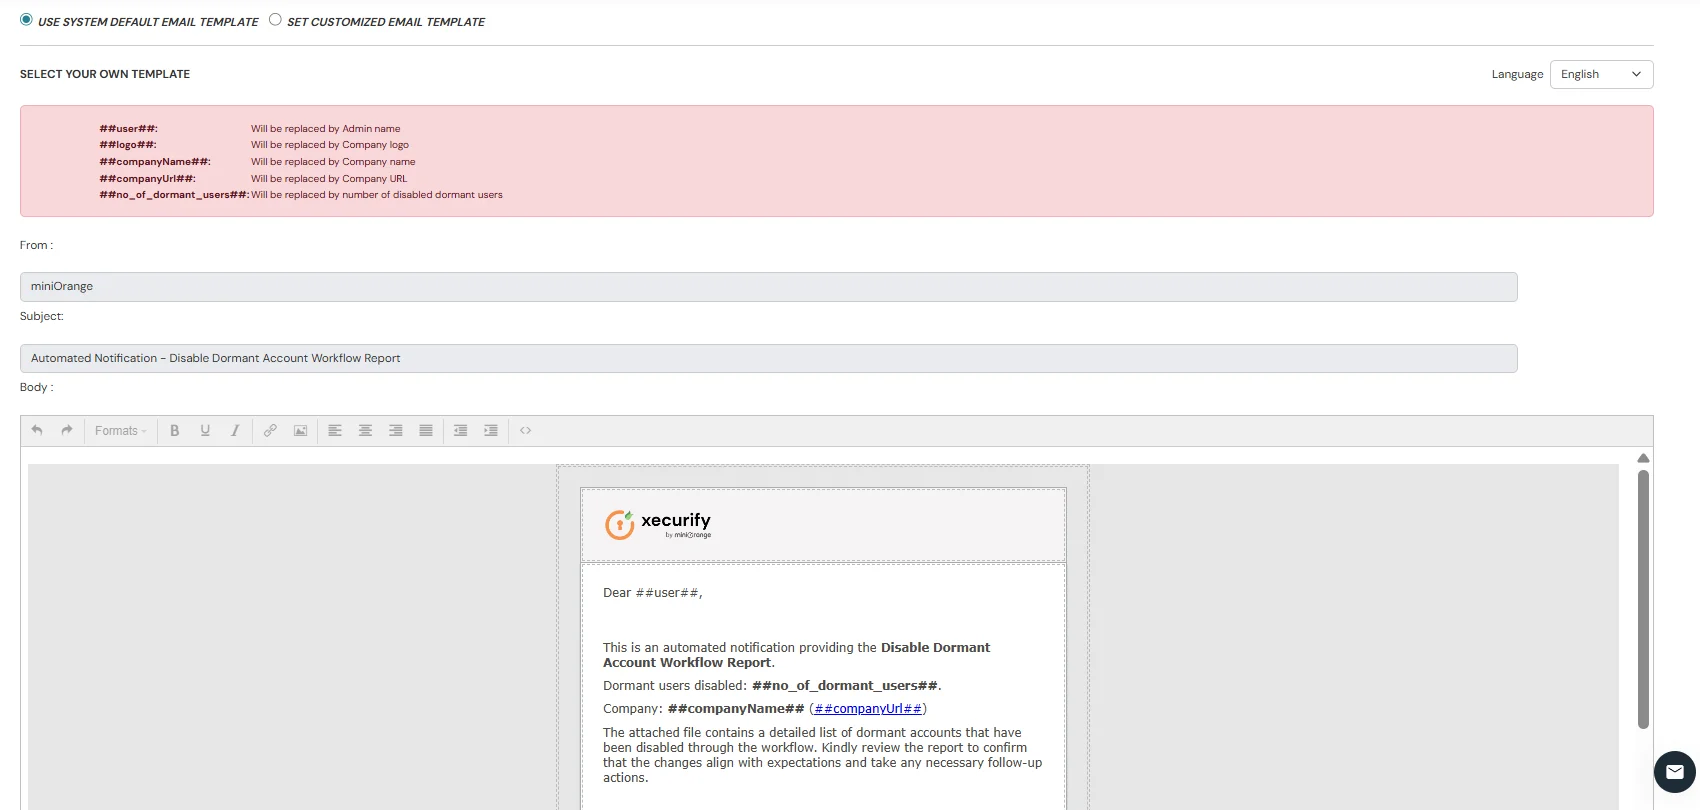
Senden Sie einen Administratorbericht, nachdem inaktive Benutzer im Workflow deaktiviert wurden.
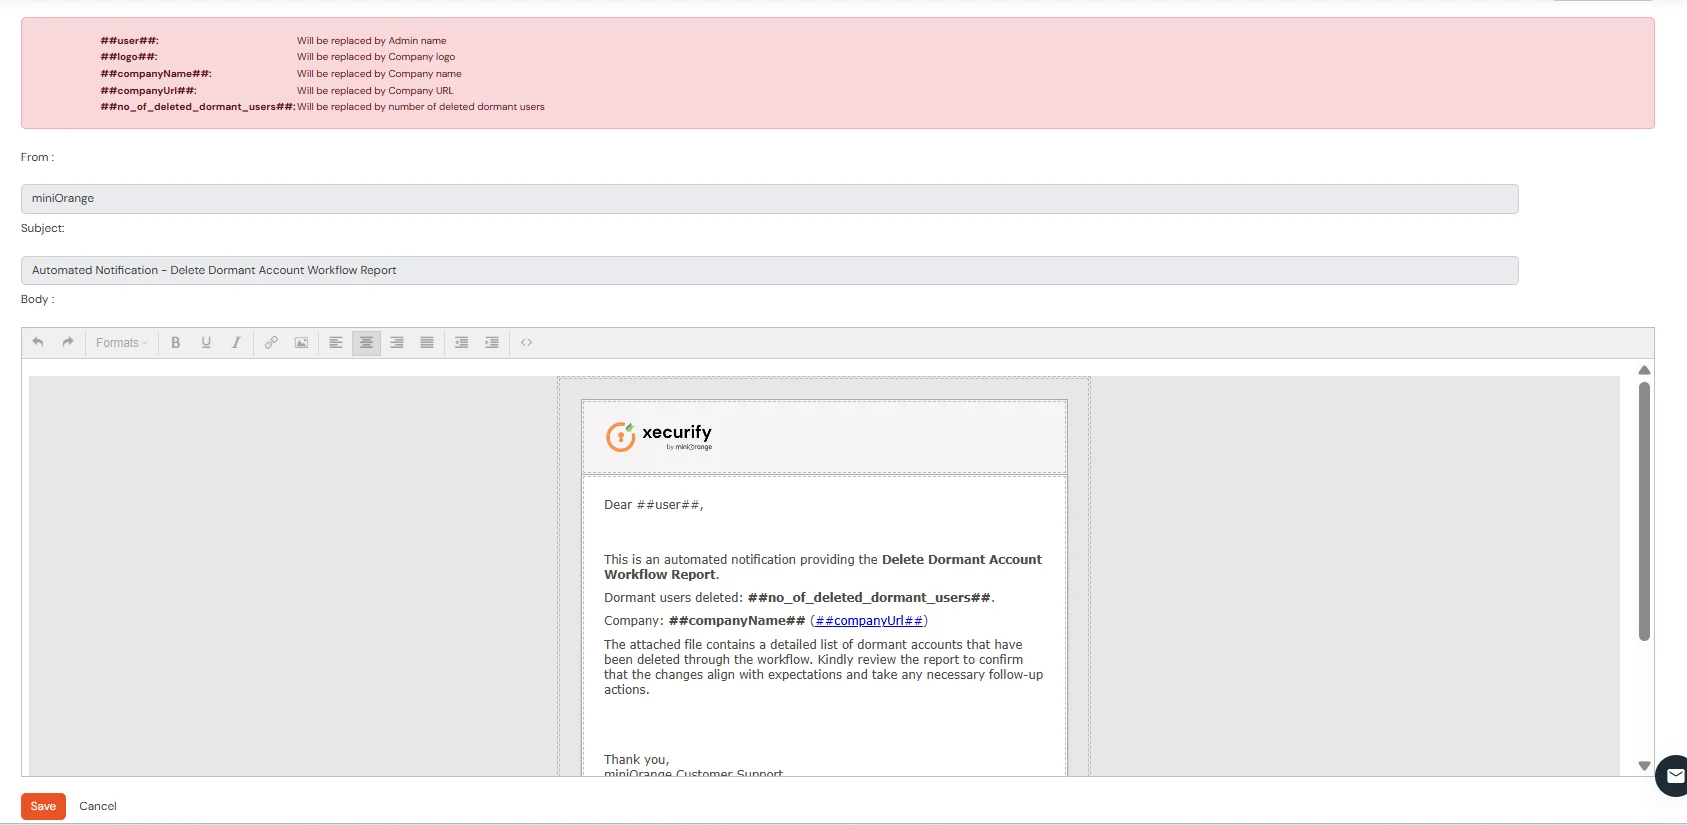
Nach dem Löschen inaktiver Benutzer im Workflow wird ein Administratorbericht gesendet.
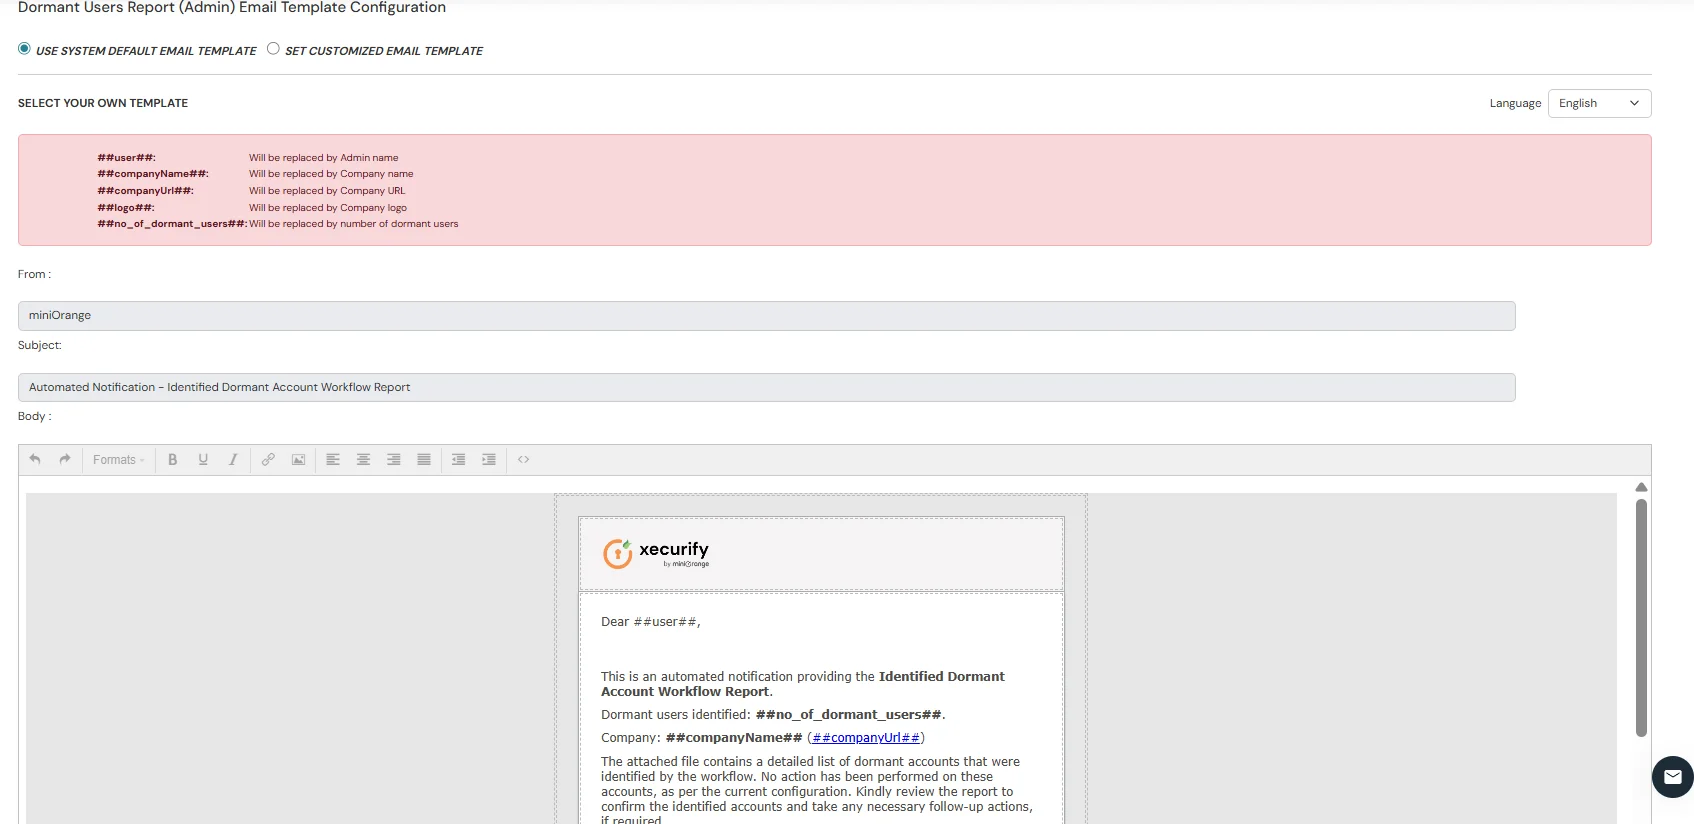
Senden Sie einen Administratorbericht, in dem alle vom Workflow identifizierten inaktiven Benutzer aufgelistet sind.
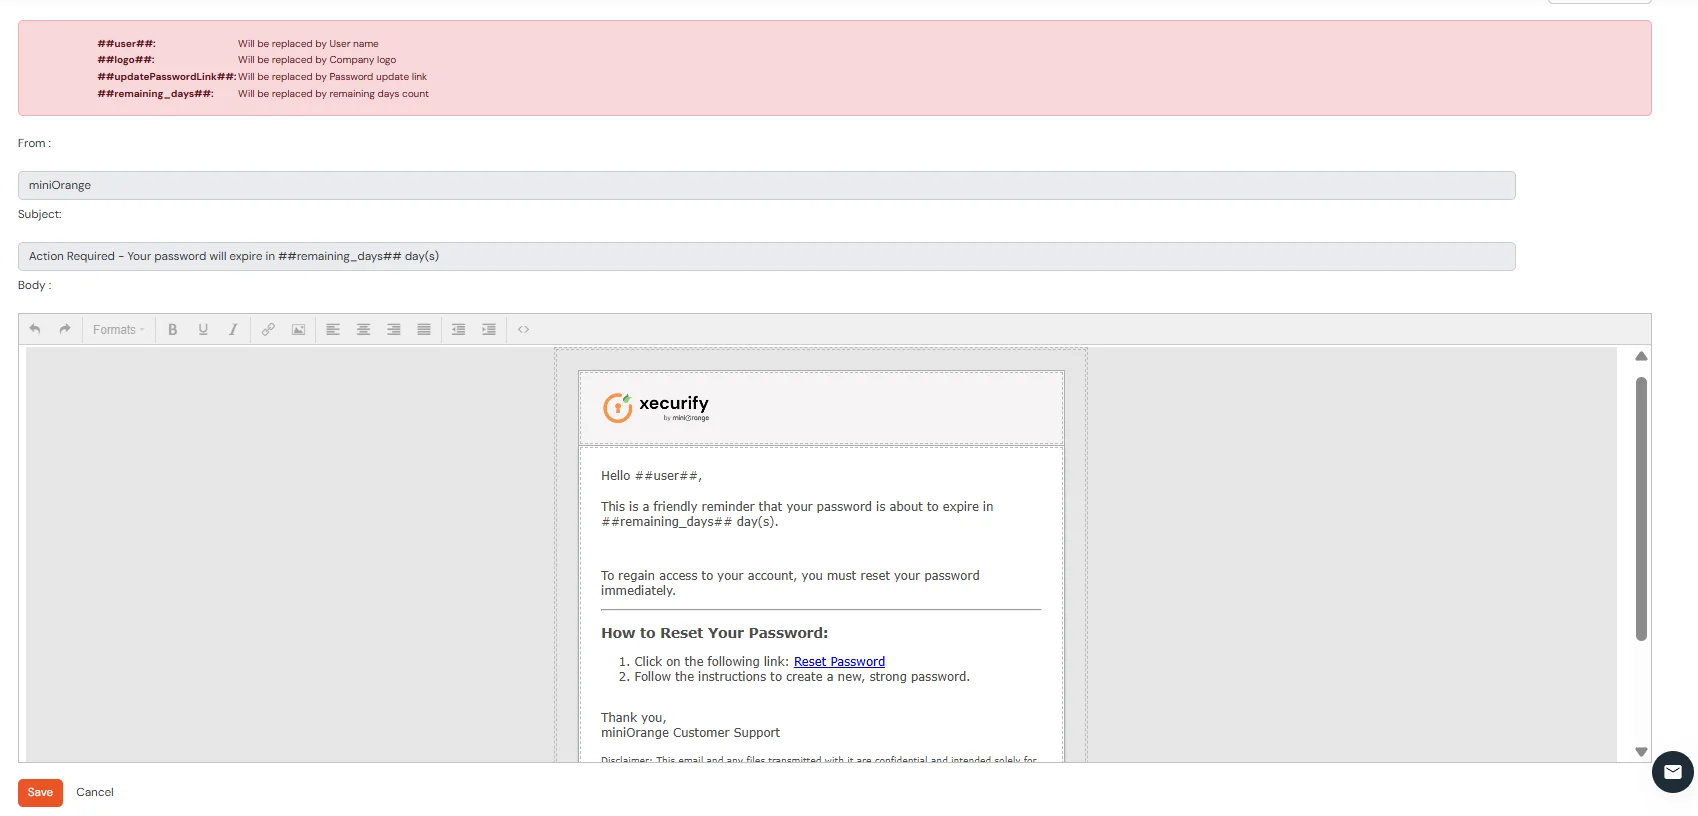
Benachrichtigen Sie die Benutzer, bevor ihr Passwort abläuft.
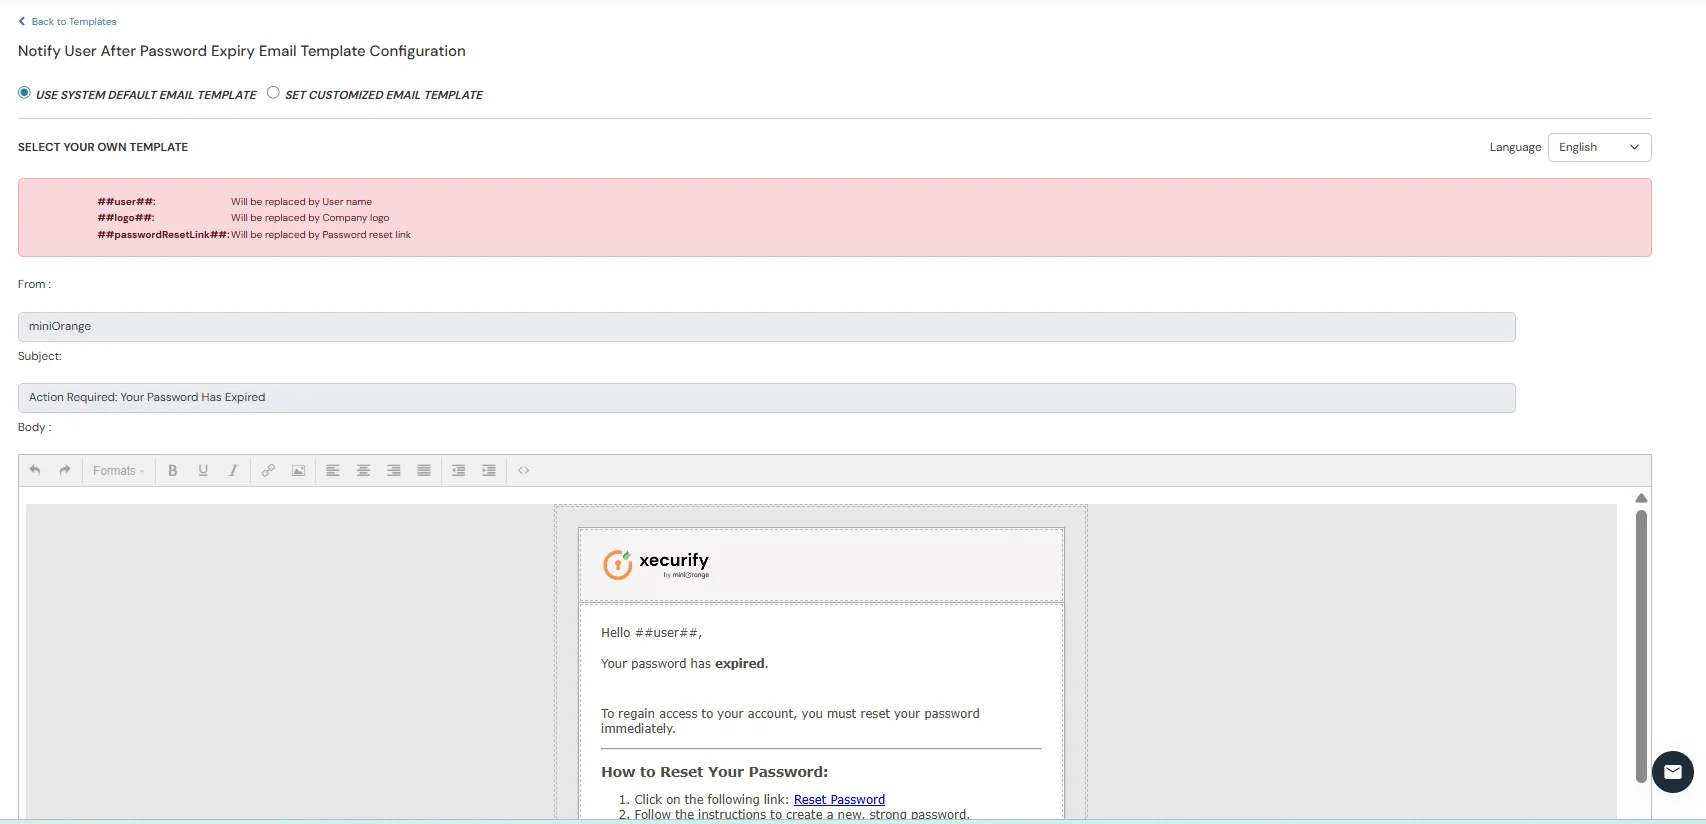
Sende den Benutzern eine Benachrichtigung, sobald ihr Passwort abgelaufen ist.
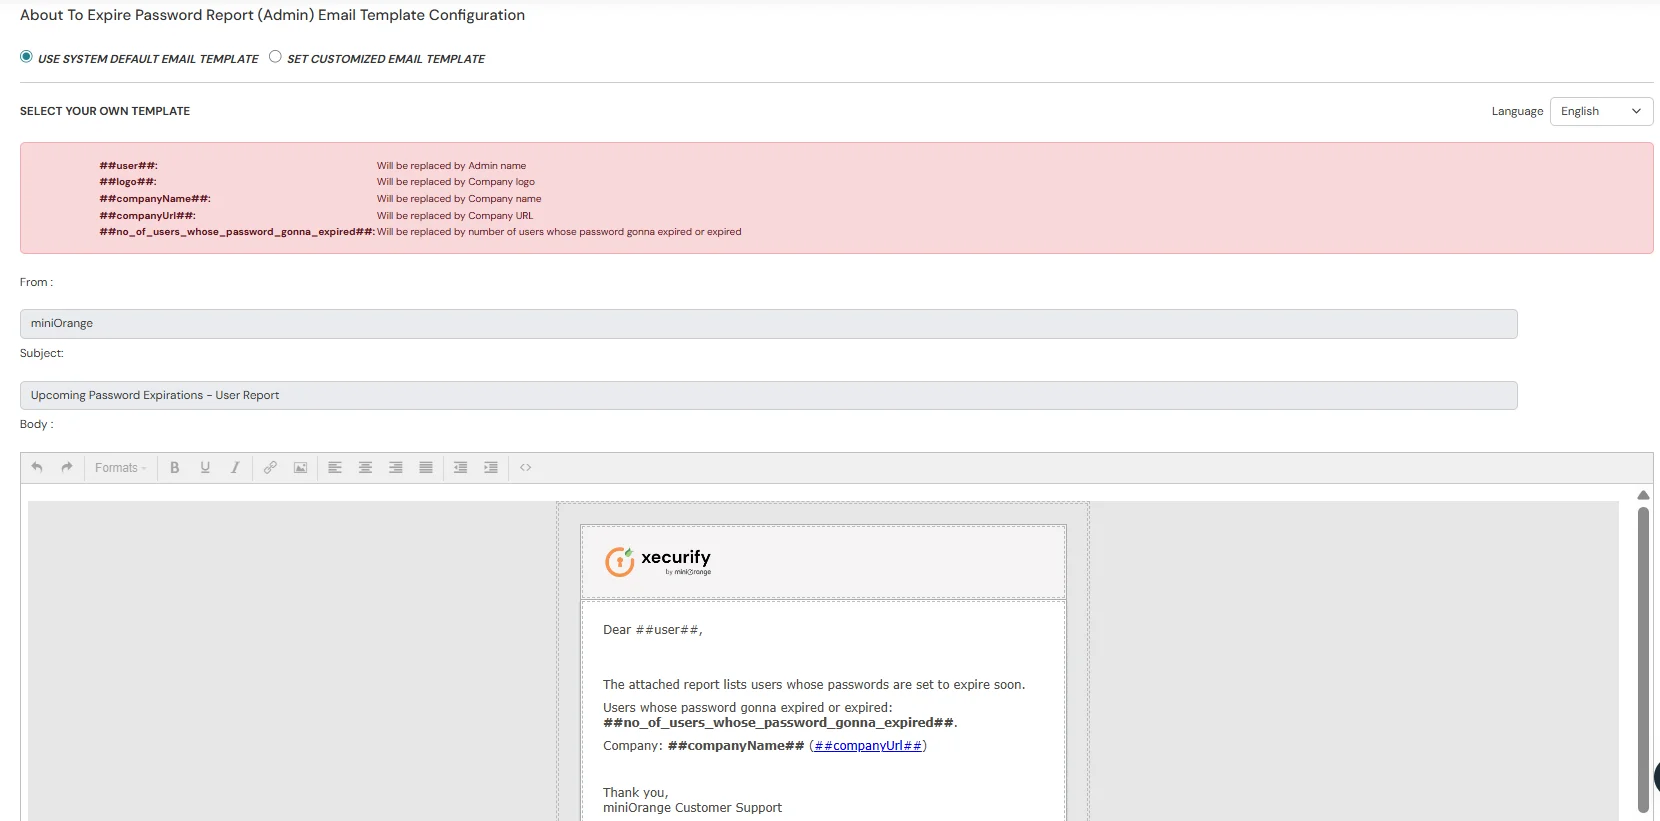
Senden Sie einen Administratorbericht über Benutzer, deren Passwörter demnächst ablaufen.
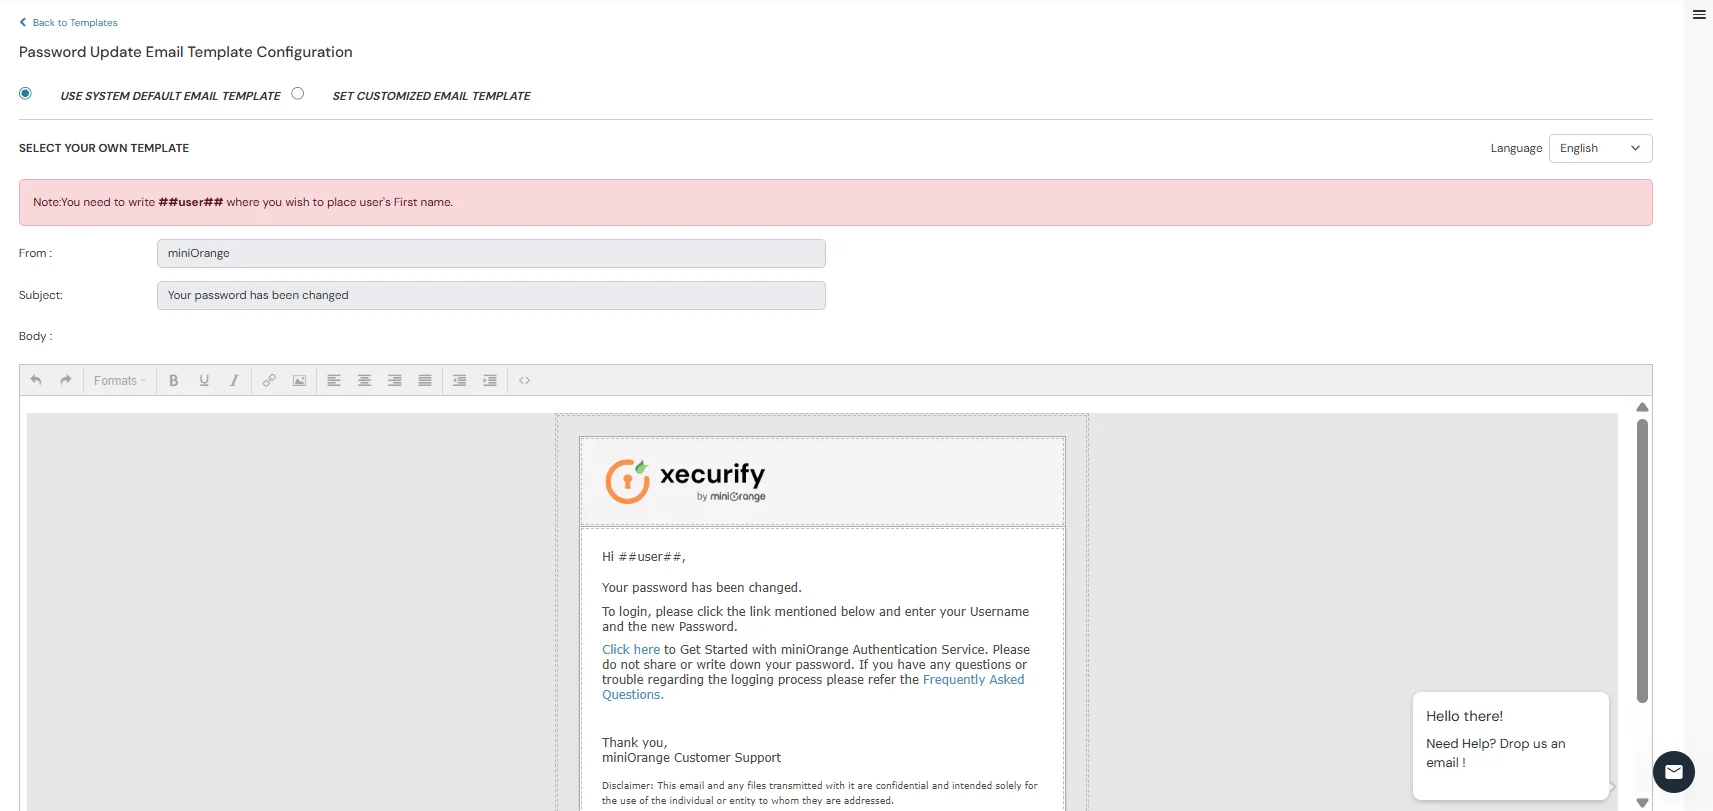
Senden Sie eine Bestätigungs-E-Mail, dass das Passwort des Benutzers erfolgreich geändert wurde.
Wir haben ein umfassendes Prüfsystem für administrative Aktionen eingeführt.
Jede Administratoraktivität wird nun protokolliert, einschließlich desjenigen, der die Aktion durchgeführt hat, der Art der Aktion, der betroffenen Ressource und des Zeitpunkts. Die Prüfprotokolle zeigen außerdem an, ob die Aktion erfolgreich war oder fehlgeschlagen ist.
Administratoren können diese Protokolle auf einer neuen Seite „Auditberichte“ einsehen und Filter anwenden, um die Suche zu vereinfachen.
