Konfigurieren von Apache CloudStack Single Sign-On SSO
Konfigurieren Sie Apache CloudStack SSO mithilfe dieser Einrichtungsanleitung in wenigen einfachen Schritten. miniOrange Single Sign-On (SSO) hilft Ihnen, sich mit einem einzigen Satz Anmeldeinformationen bei Apache CloudStack und anderen Anwendungen anzumelden. Nach der Aktivierung von SSO für Apache CloudStack kann eine Person mit einem Klick sicher auf Apache CloudStack zugreifen, ohne ihren Benutzernamen und ihr Passwort erneut eingeben zu müssen.
Mit miniOrange Apache CloudStack SSO können Sie:
- Ermöglichen Sie Ihren Benutzern die automatische Anmeldung bei Apache CloudStack
- Zentralisierte und einfache Zugriffskontrolle der Benutzer
- Einfache Verbindung mit jeder externen Identitätsquelle wie Azure AD, ADFS, Cognito usw.
Kostenlose Installationshilfe
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Installation oder Einrichtung der Apache CloudStack SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Support
miniOrange Apache CloudStack Single Sign-On (SSO) unterstützt die folgenden Funktionen:
- Vom SP (Service Provider) initiiertes Single Sign-On (SSO):
In diesem Ablauf versucht eine Person, sich direkt beim Dienstanbieter (Apache CloudStack-Konto) anzumelden. Die Anforderung wird zur Authentifizierung an den Identitätsanbieter umgeleitet. Nach erfolgreicher Authentifizierung durch den Identitätsanbieter erhält die Person Zugriff auf die Anwendung (Apache CloudStack-Konto).
- Vom IdP (Identity Provider) initiiertes Single Sign-On (SSO):
In diesem Ablauf meldet sich eine Person mit ihren Anmeldeinformationen beim Identitätsanbieter an. Jetzt kann die Person über das Dashboard des Identitätsanbieters auf alle konfigurierten Dienstanbieter (Apache CloudStack-Konto usw.) zugreifen, ohne die Anmeldeinformationen erneut eingeben zu müssen.
- Just-in-Time-Bereitstellung:
Dadurch wird die Erstellung von Benutzerkonten automatisiert und Informationen in Ihren Anwendungen werden über den Identitätsanbieter weitergegeben. Wenn sich ein neuer Benutzer also zum ersten Mal bei einer autorisierten App anmeldet, löst er den Informationsfluss vom Identitätsanbieter zur App aus, der zum Erstellen seines Kontos erforderlich ist.
Folgen Sie der Schritt-für-Schritt-Anleitung zum Einrichten von Apache CloudStack Single Sign-On (SSO).
1. Konfigurieren Sie Apache CloudStack in miniOrange
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

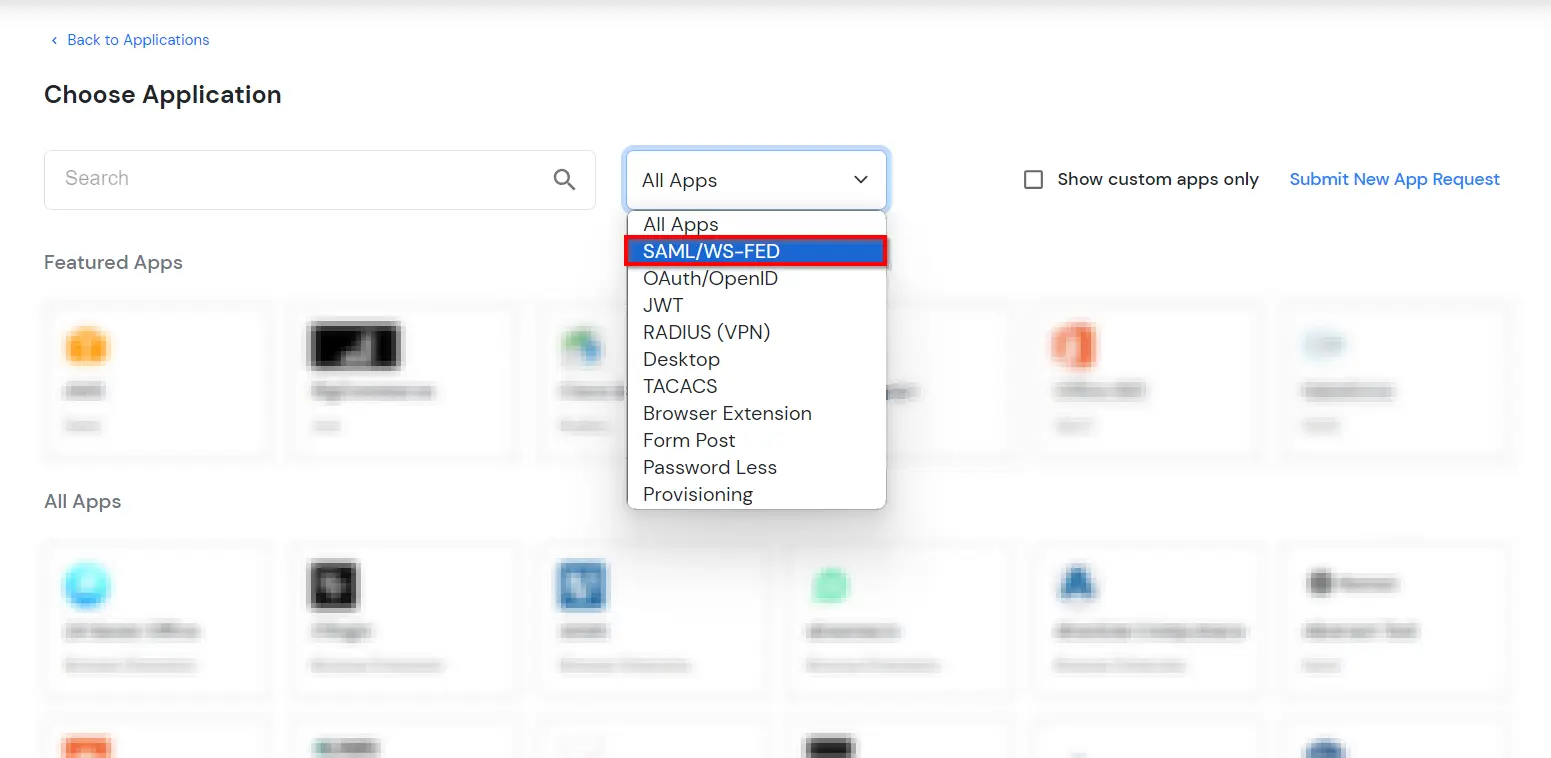
- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
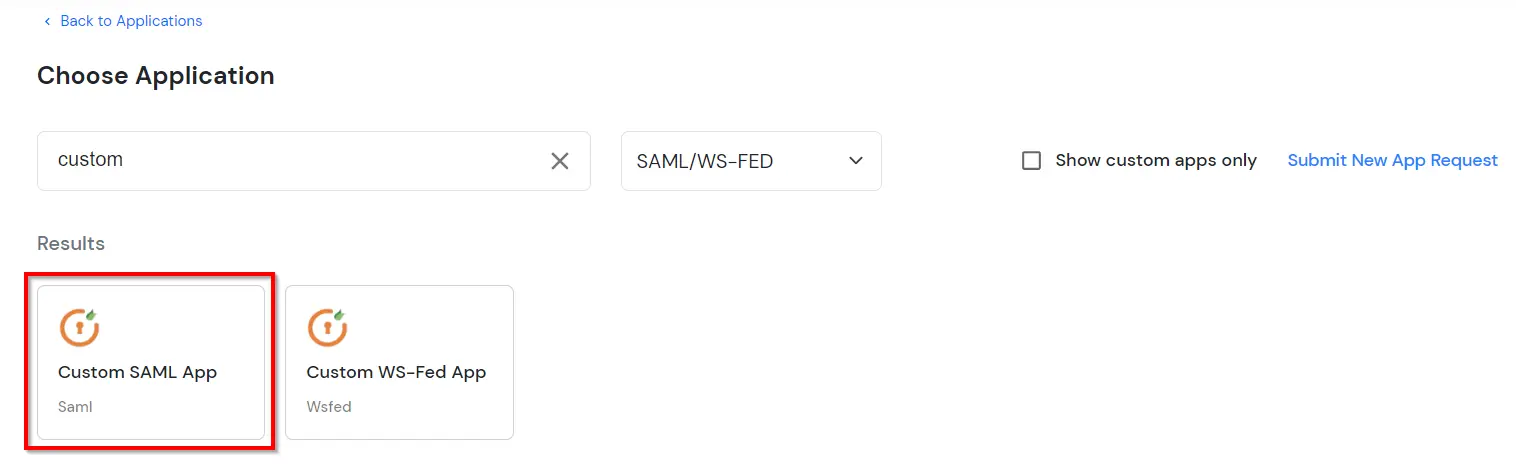
- Suchen Sie nach Apache CloudStack Wenn Sie Apache CloudStack nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
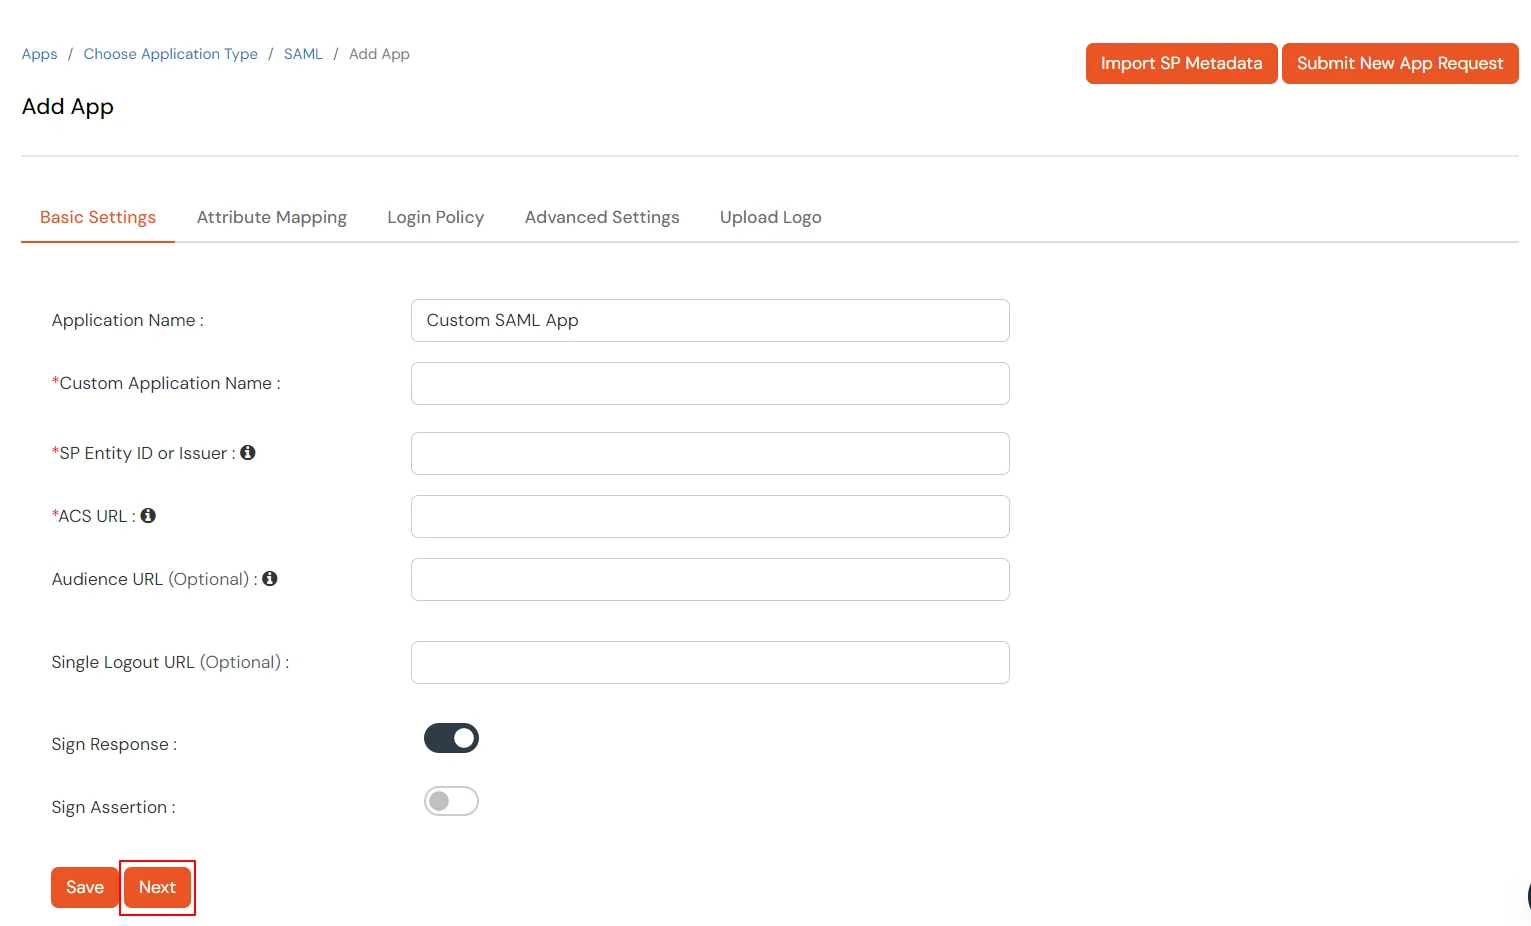
- Enter Benutzerdefinierter Anwendungsname as Apache CloudStack
- Geben Sie die SP-Entitäts-ID or Aussteller.
- Geben Sie die ACS-URL.
- Geben Sie die Einzelne Abmelde-URL.
- Klicken Sie auf Weiter um weiter zu gehen.
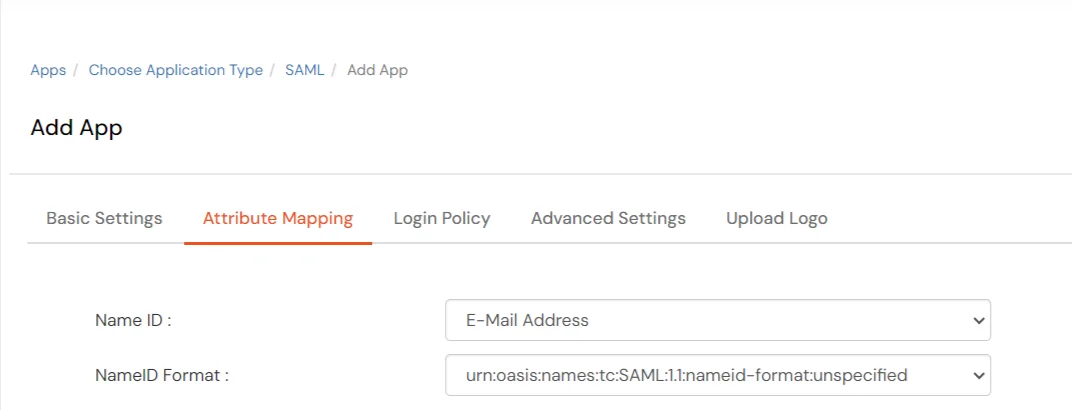
- Im Attributzuordnung Konfigurieren Sie auf der Registerkarte die folgenden Attribute wie in der Abbildung unten gezeigt.
- Zum Hochladen des jeweiligen App-Logos für eine Benutzerdefinierte SAML-App, klicke auf Logo hochladen Tab.
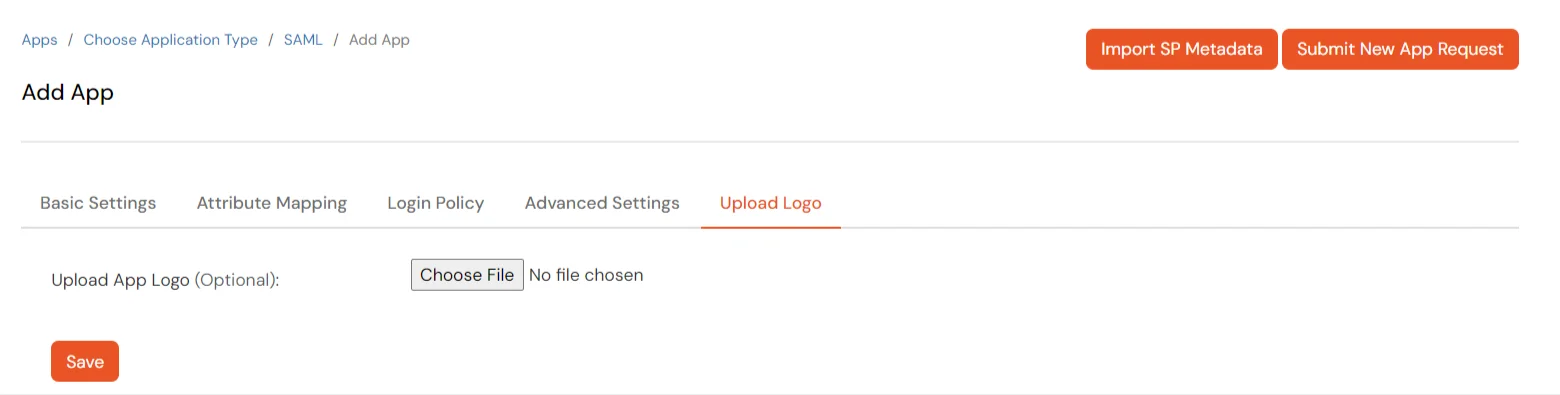
- Klicken Sie auf Gespeichert.
So erhalten Sie die Metadatendetails von miniOrange, um Apache CloudStack zu konfigurieren:
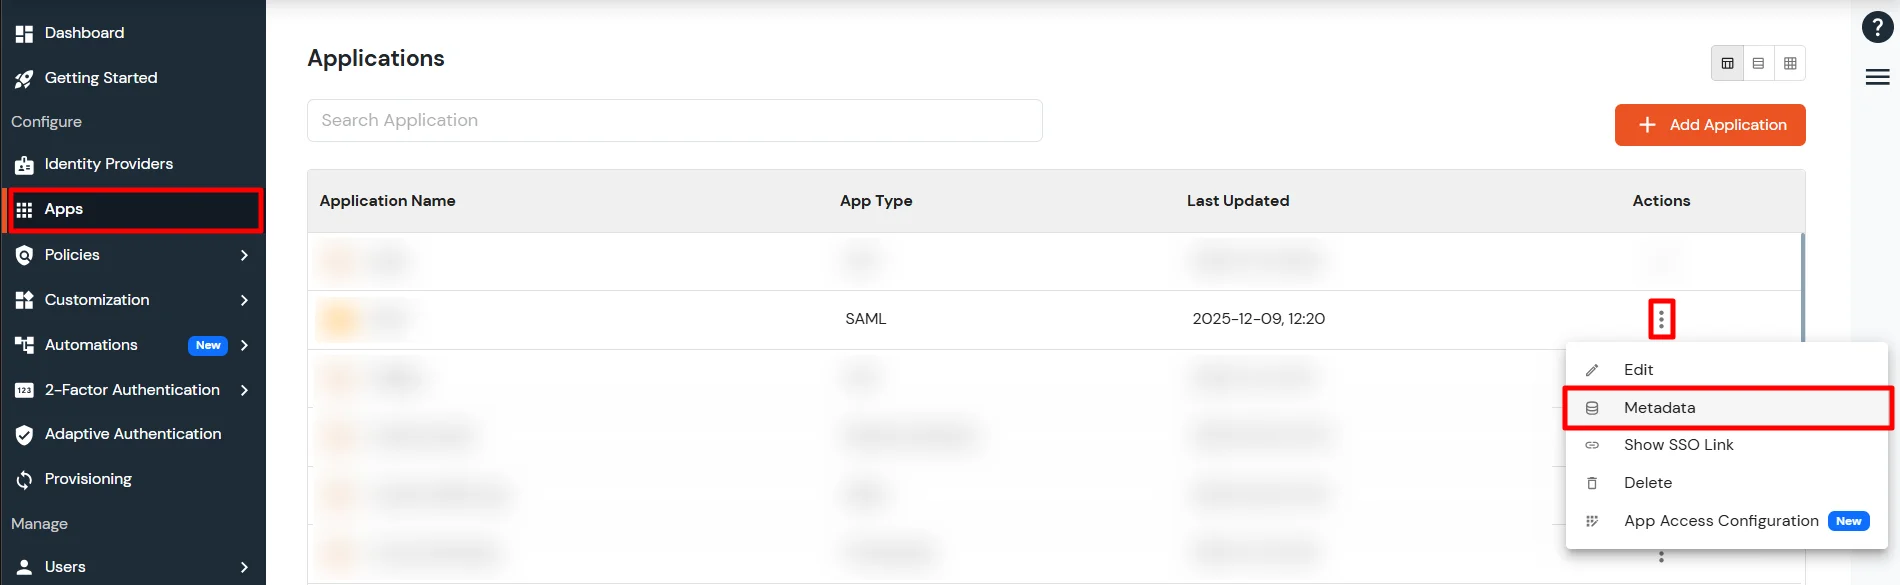
- Zurück Nach Apps >> Apps verwalten.
- Suchen Sie nach Ihrer App und klicken Sie auf das wählen im Aktionsmenü für Ihre App.
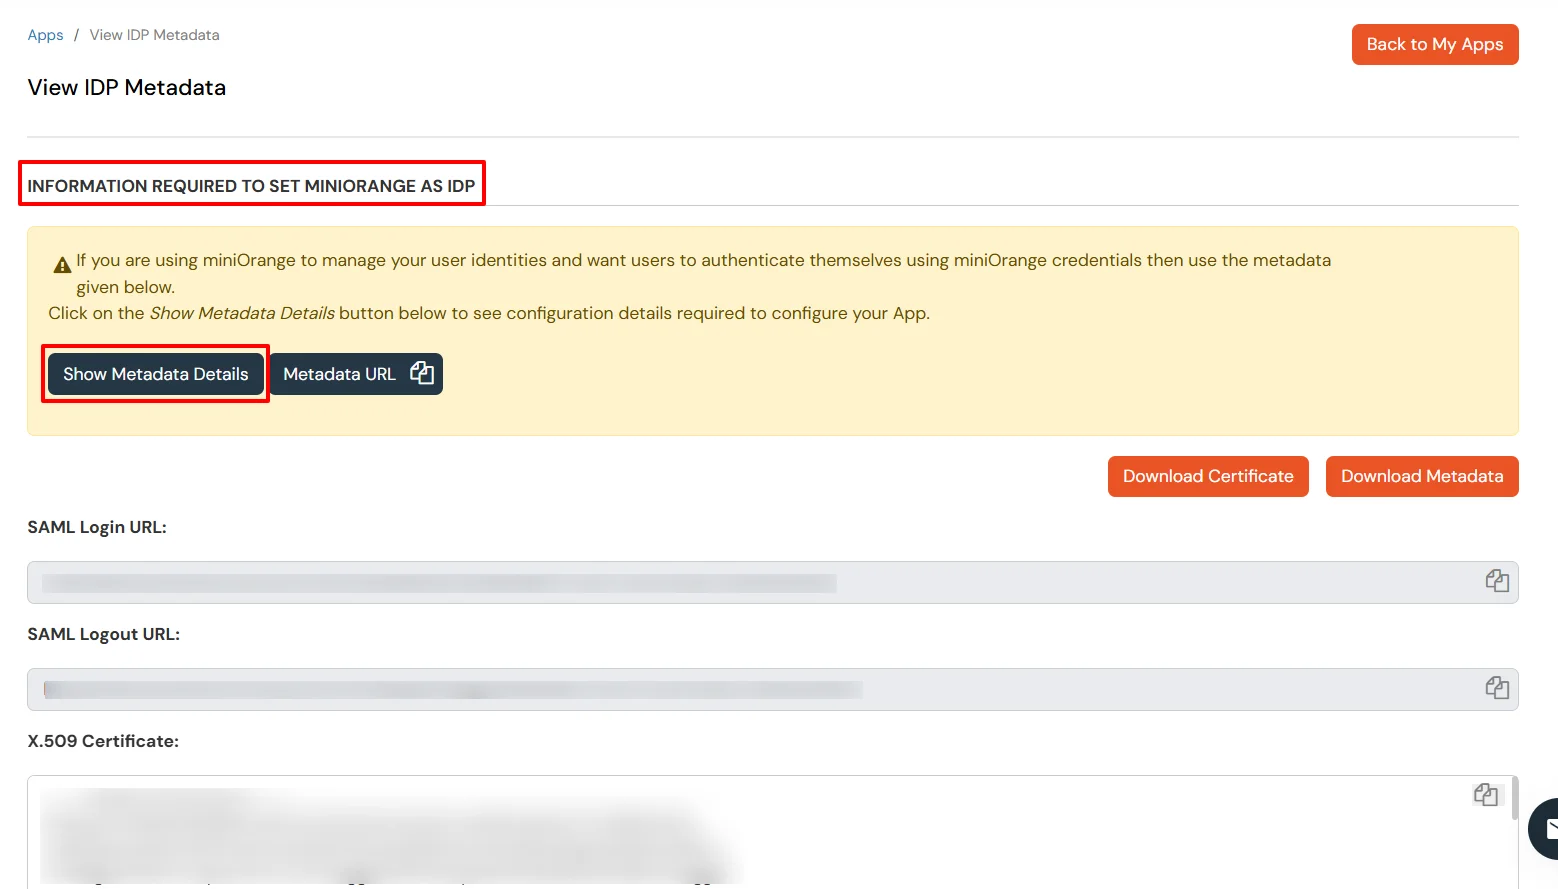
- Klicken Sie auf Metadatenoption unter dem Auswählen Dropdown-Liste, um die Metadatendetails von miniOrange abzurufen. Sie können auch auf das SSO-Link anzeigen um den vom IdP initiierten SSO-Link für Apache CloudStack anzuzeigen.
- Hier sehen Sie 2 Optionen, wenn Sie einrichten miniOrange als IDP Kopieren Sie die Metadaten zu miniOrange, wenn Sie sich authentifizieren möchten über externe IDPs (Okta, Azure AD, ADFS, OneLogin, Google Workspace) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
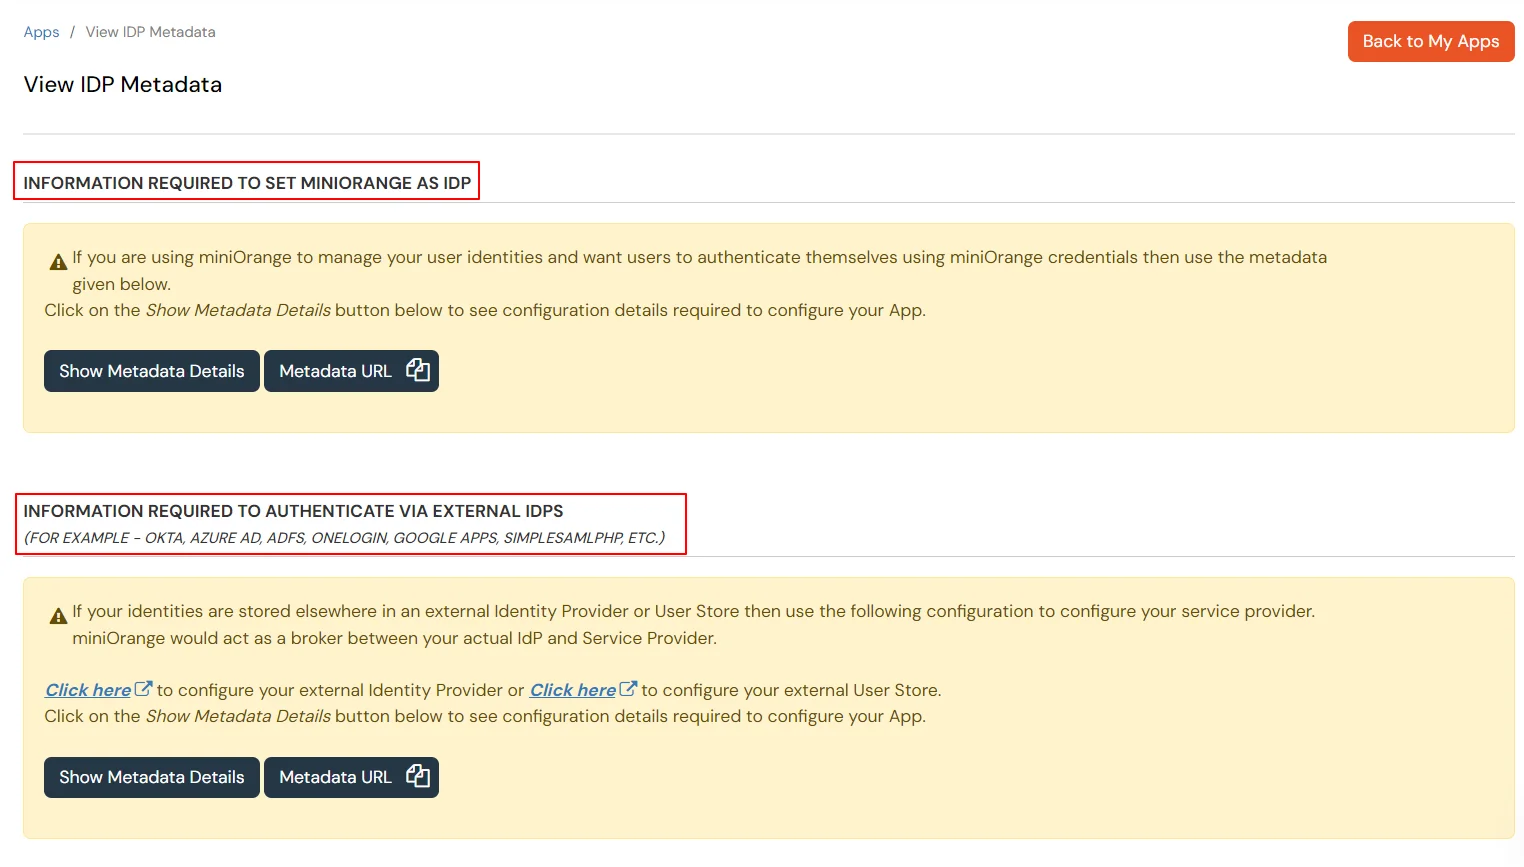
- Behalten SAML-Anmelde-URL , SAML-Abmelde-URL und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. Konfigurieren Sie SSO in Apache CloudStack
- Bitte wenden Sie sich an das Supportteam von Apache CloudStack und bitten Sie es, SAML 2.0 für Ihr Konto zu aktivieren. Auf Anfrage stellt Ihnen das Supportteam von Apache CloudStack die Metadaten-URL und Metadatenwerte zur Verfügung, die für Apache CloudStack spezifisch sind.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem Apache CloudStack-Konto mit miniOrange IdP:
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- AD/LDAP eingeben Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
Problemlösung
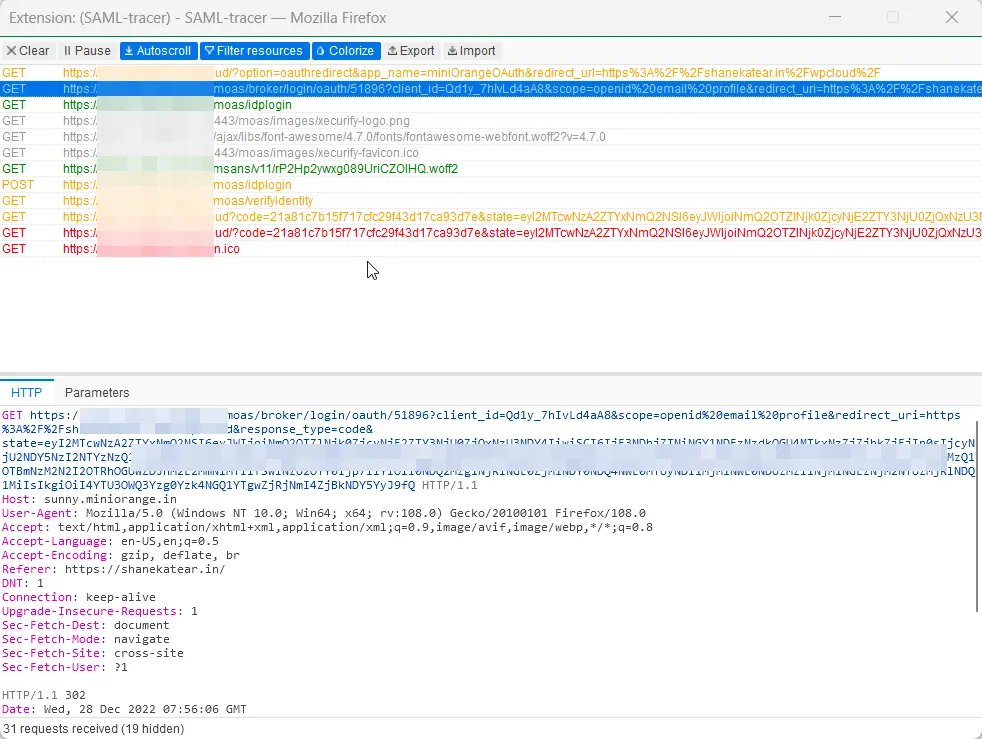
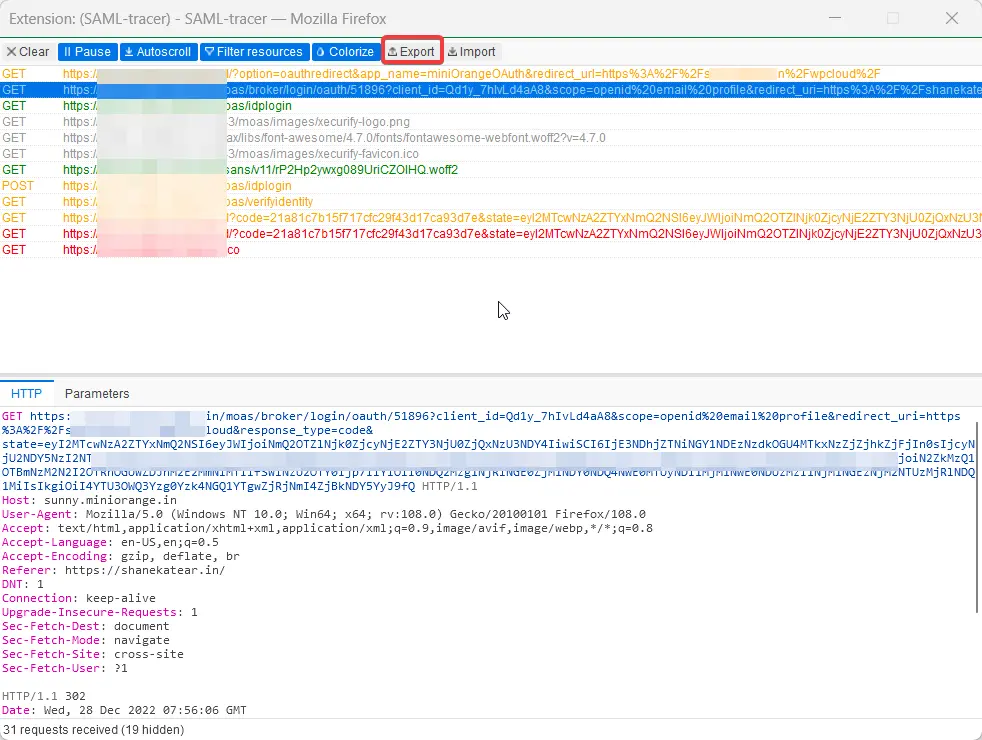
Wie kann ich die SAML-Tracer-Protokolle verfolgen und exportieren?
Häufig gestellte Fragen (FAQs)
Was ist SAML SSO?
SAML Single Sign-On (SSO) ist ein Authentifizierungsprozess, bei dem ein Benutzer mit nur einem einzigen Satz Anmeldeinformationen (z. B. Benutzername und Passwort) Zugriff auf mehrere Anwendungen und/oder Websites erhält. Dadurch muss sich der Benutzer nicht mehr separat bei den verschiedenen Anwendungen anmelden.
Wie hoch sind die Preise für die SSO-Lösung von miniOrange?
Externe Referenzen