Zwei-Faktor-Authentifizierung (2FA/MFA) für Cisco FirePower konfigurieren
Cisco FirePower bietet fortschrittliche Cloud-Sandboxing-Technologie der nächsten Generation, die ein völlig neues Niveau an Schutz vor Ransomware und gezielten Angriffen sowie verbesserte Transparenz und Analyse ermöglicht. Nach der Einrichtung Ihres Cisco FirePower SSL-VPNs möchten Sie möglicherweise dessen Sicherheit erhöhen. Eine Möglichkeit hierfür ist die Aktivierung der Multi-Faktor-Authentifizierung (MFA) für Sophos VPN.
miniorange MFA/2FA arbeitet mit Cisco FirePower VPN zusammen, um eine zusätzliche Authentifizierungs- und Schutzebene für Administratoren und Endbenutzer bereitzustellen, die auf Sophos VPN und Firewall zugreifen. Wenn Sie 2FA aktivieren, müssen Ihre Benutzer wie üblich ihren Benutzernamen und ihr Passwort (erster Faktor) sowie einen Authentifizierungscode basierend auf Ihrer konfigurierten 2FA-Methode eingeben, um Zugriff auf Cisco FirePower SSL VPN zu erhalten.
Als zweiten Faktor bietet miniOrange mehr als 15 MFA-Methoden zur Auswahl, wie z. B. Google/Microsoft/Authy/miniOrange Authenticator, OTP per SMS/E-Mail und viele mehr.
Mit der miniOrange MFA-Lösung erfüllen Sie die Anforderungen an eine Cyberversicherung. Mehr erfahren
Holen Sie sich einen kostenlosen POC – Buchen Sie einen Slot
miniOrange bietet einen kostenlosen POC und Hilfe durch ein Beratungsgespräch mit unseren Systemingenieuren zum Einrichten der Multi-Faktor-Authentifizierung für Cisco FirePower VPN in Ihrer Umgebung mit einer 30-tägigen Testversion.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen kostenlosen Proof of Concept zu erhalten. Wir helfen Ihnen dann umgehend bei der Einrichtung unserer Lösung.
Kostenlosen POC erhalten
miniOrange 2FA/MFA-Authentifizierung für Cisco FirePower Login
miniOrange fungiert dabei als RADIUS-Server, der die vom Benutzer eingegebenen Anmeldedaten (Benutzername/Passwort) als RADIUS-Anfrage entgegennimmt und den Benutzer anhand eines Benutzerverzeichnisses wie Active Directory (AD) validiert. Nach der ersten Authentifizierungsstufe fordert die miniOrange MFA-Lösung den Benutzer zur Eingabe eines zweiten Authentifizierungsfaktors auf und gewährt oder entzieht ihm basierend auf dessen Eingabe den Zugriff.
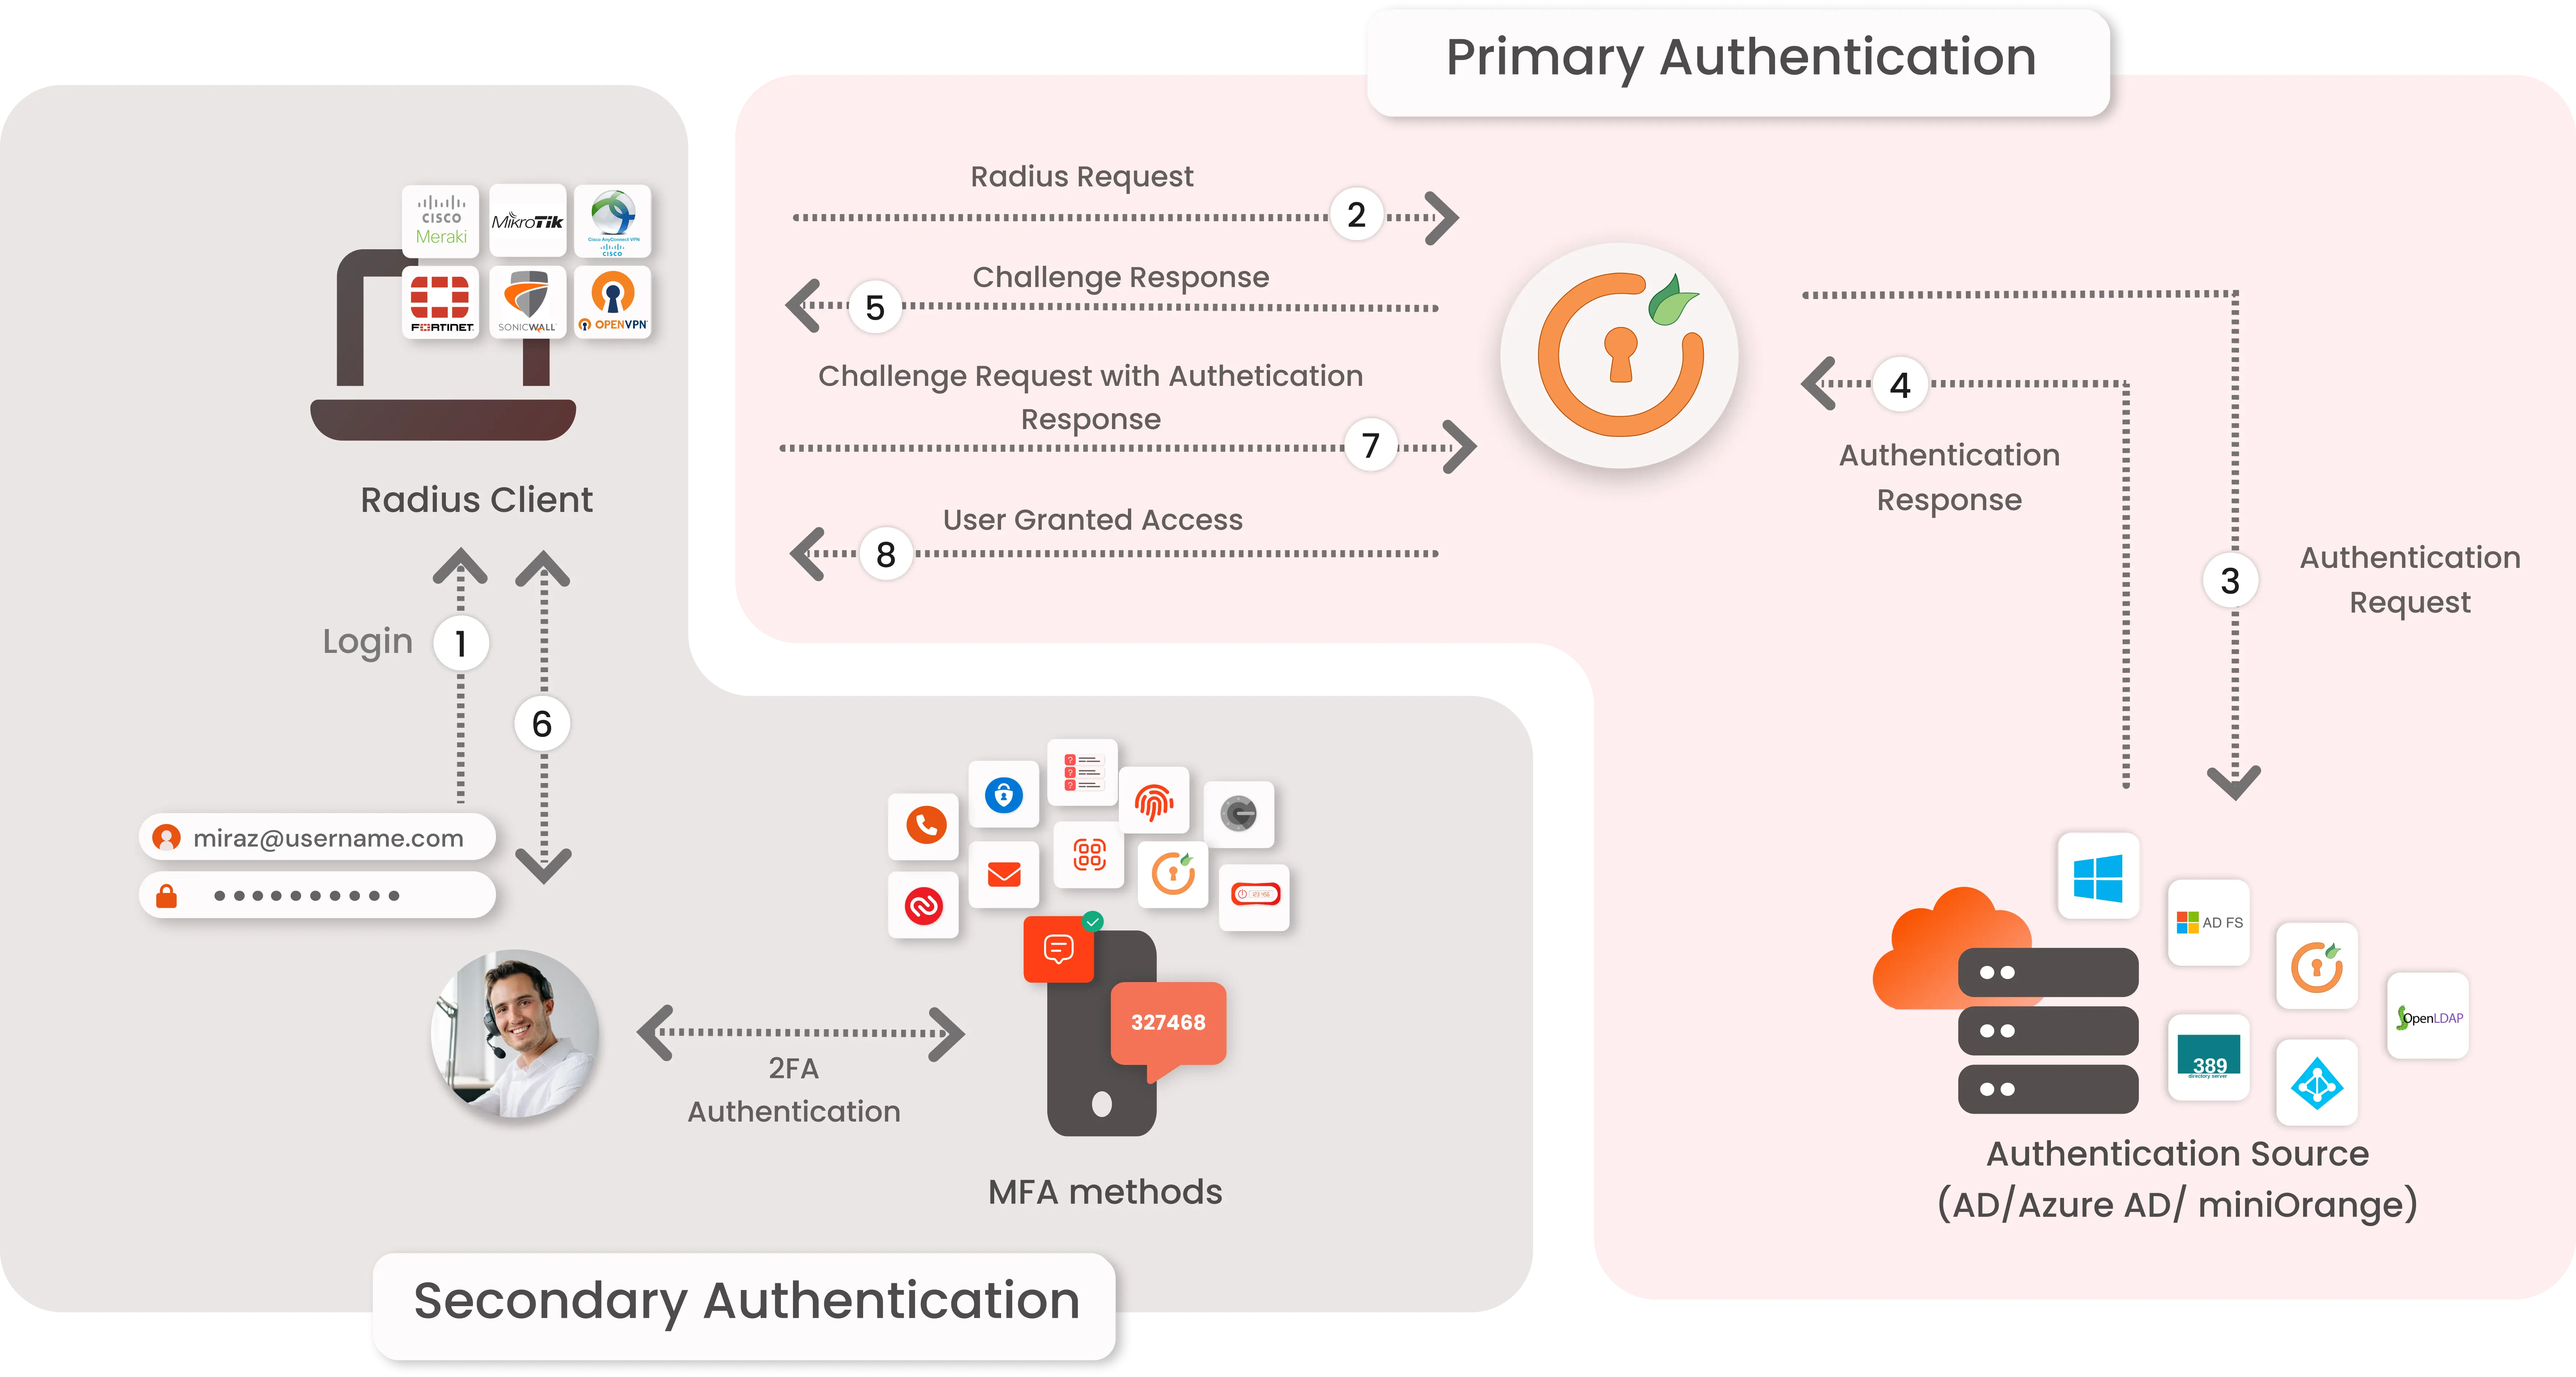
- Die primäre Authentifizierung beginnt mit der Eingabe des Benutzernamens und des Passworts durch den Benutzer für Cisco FirePower.
- Die Benutzeranfrage fungiert als Authentifizierungsanfrage zum RADIUS-Server (miniOrange).
- miniOrange RADIUS-Server übergibt Benutzeranmeldeinformationen zur Überprüfung anhand der im AD (Active Directory)/in der Datenbank gespeicherten Anmeldeinformationen.
- Sobald die erste Authentifizierungsebene des Benutzers validiert ist AD sendet die Bestätigung an den RADIUS-Server.
- Jetzt fragt der miniOrange RADIUS Server nach einem 2-Faktor-Authentifizierungs-Herausforderung für den Benutzer.
- Hier übermittelt der Benutzer die Antwort/den Code, den er auf seiner Hardware/seinem Telefon empfängt.
- Benutzerantwort wird auf der RADIUS-Serverseite von miniOrange überprüft.
- Bei erfolgreichem 2. Faktor-Authentifizierung dem Benutzer wird der Zugang zum Login gewährt.
Verbindung mit beliebigen externen Verzeichnissen
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Verzeichnissen wie miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito und vielen mehr.
Sie finden Ihr Verzeichnis nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com
Aktivieren Sie die Multi-Faktor-Authentifizierung (2FA/MFA) für Cisco FirePower.
1. Konfigurieren Sie Cisco FirePower in miniOrange
- Melden Sie sich bei miniOrange an Admin-Konsole.
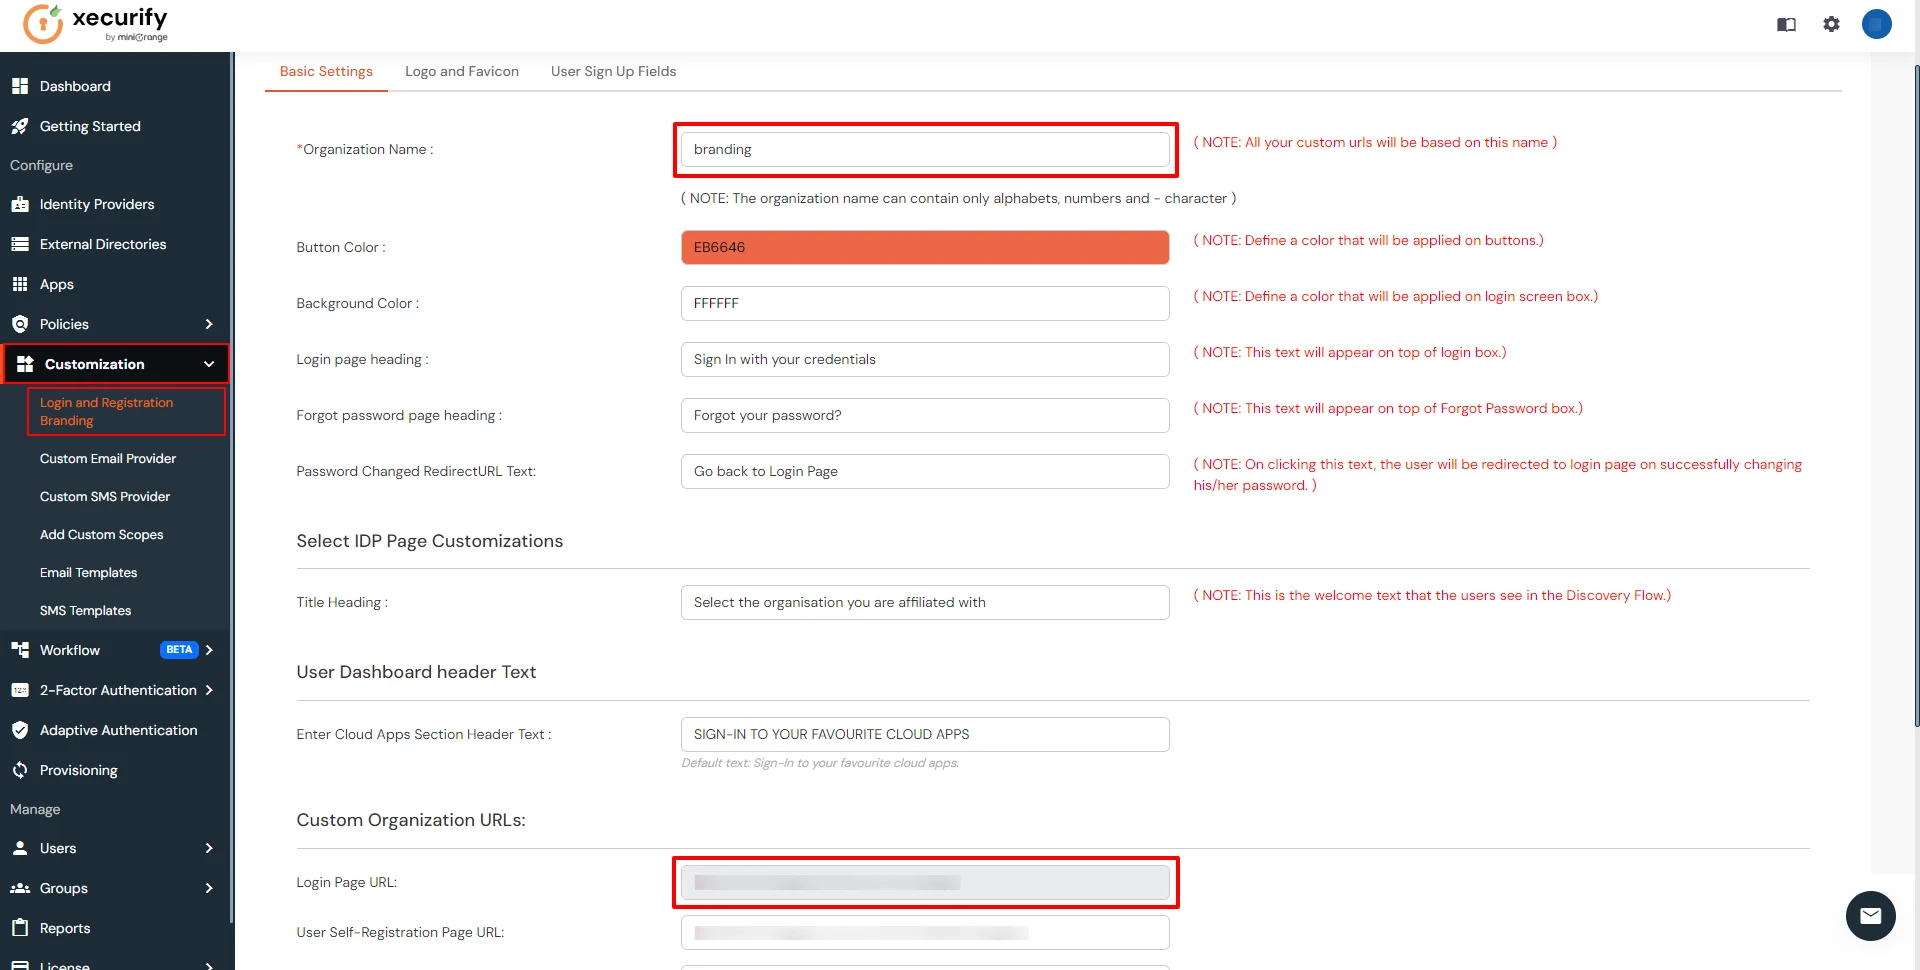
- Klicken Sie auf Anpassung >> Login- und Registrierungs-Branding im linken Menü des Dashboards.
- In GrundeinstellungenStellen Sie die Name der Organisation als benutzerdefinierter Domänenname.
- Klicken Sie auf Gespeichert. Sobald dies festgelegt ist, hat die Marken-Anmelde-URL das Format https://<custom_domain>.xecurify.com/moas/login
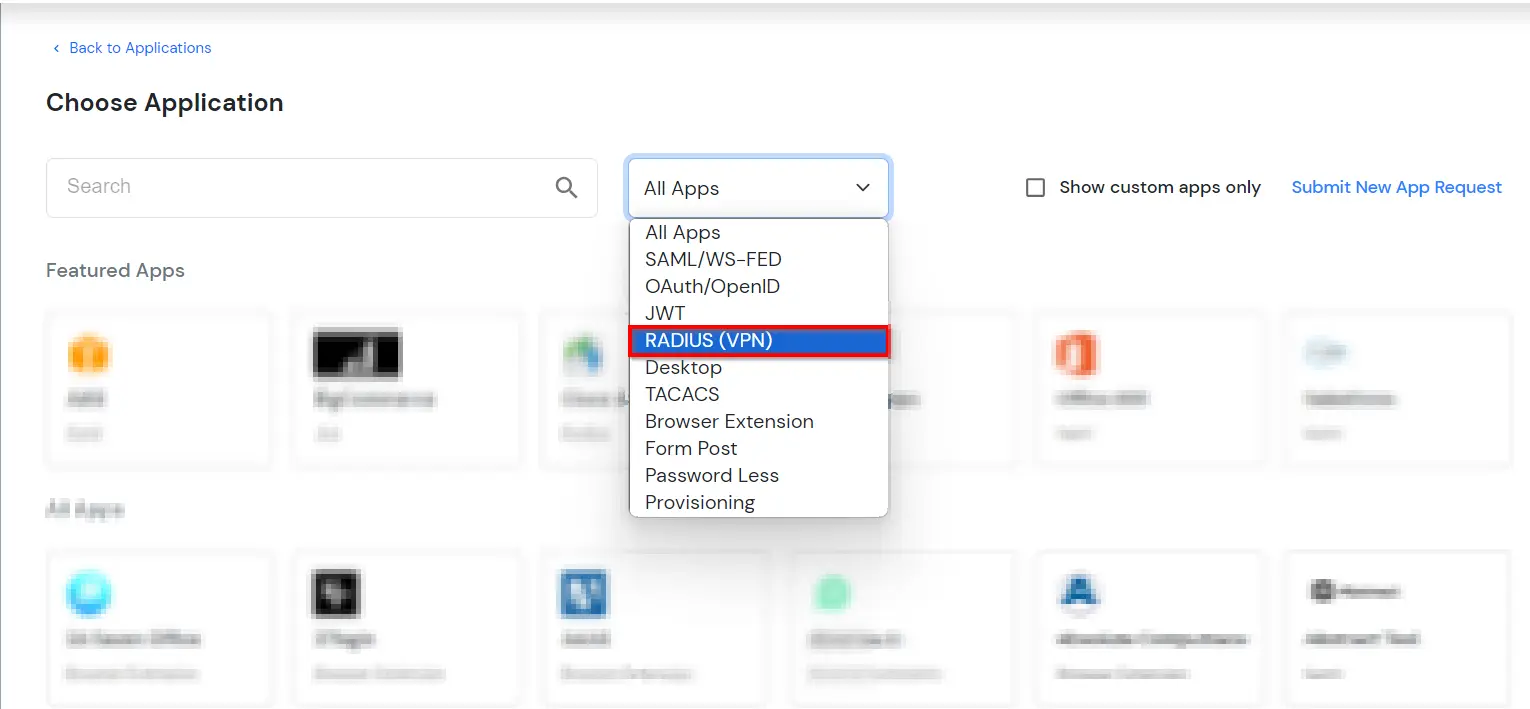
- Zurück Nach Apps, Und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie Anwendung, wählen RADIUS (VPN) aus der Dropdown-Liste „Anwendungstyp“.
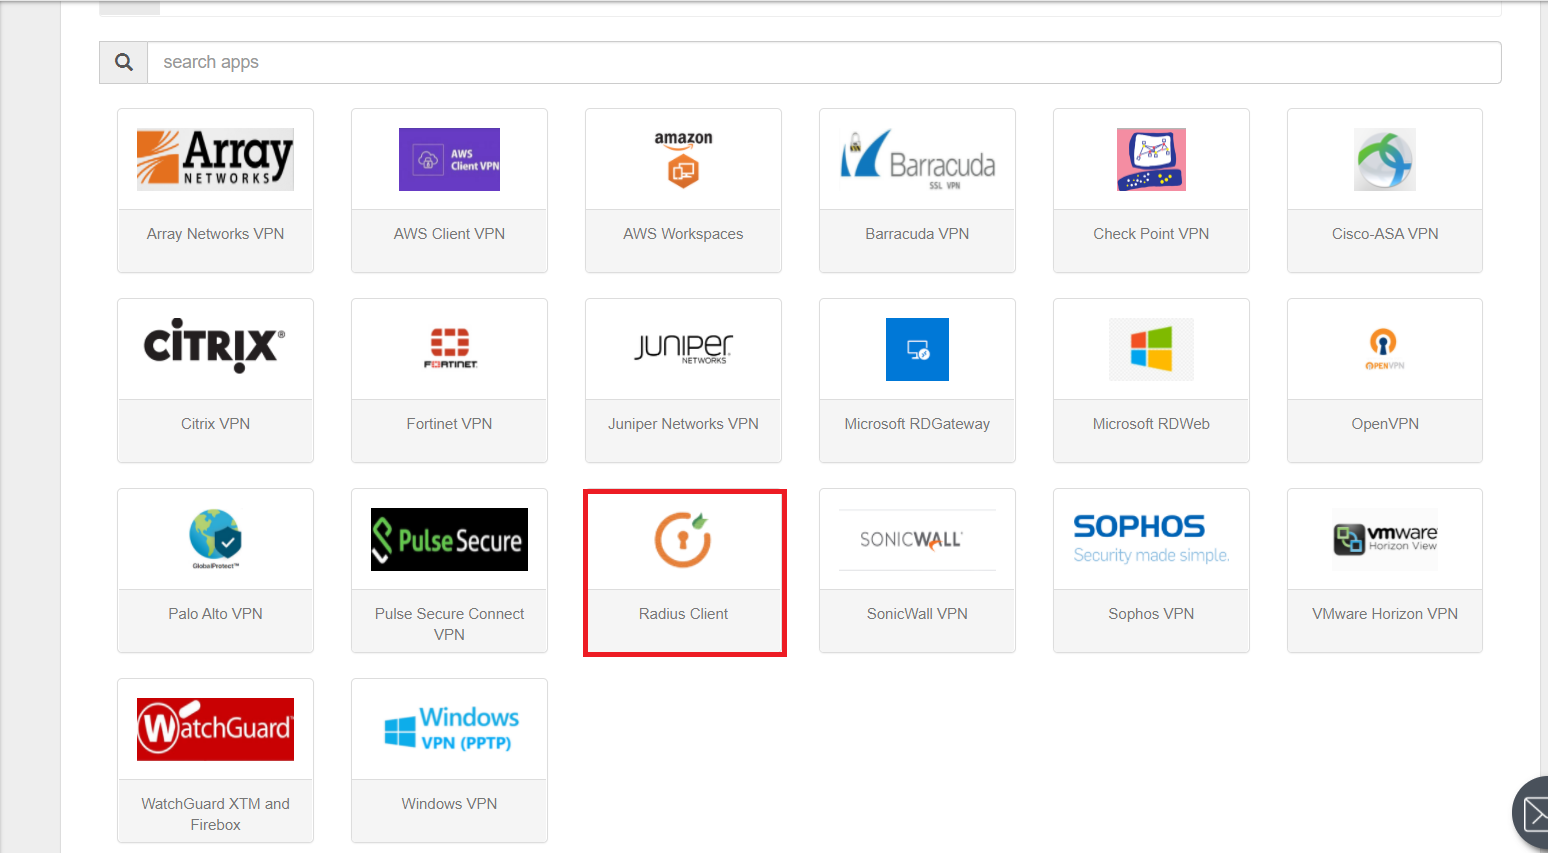
- Klicken Sie auf Cisco FirePower Registerkarte Anwendung. Wenn Sie Ihre Anwendung nicht finden, klicken Sie auf Radius-Client Registerkarte "Anwendungen".
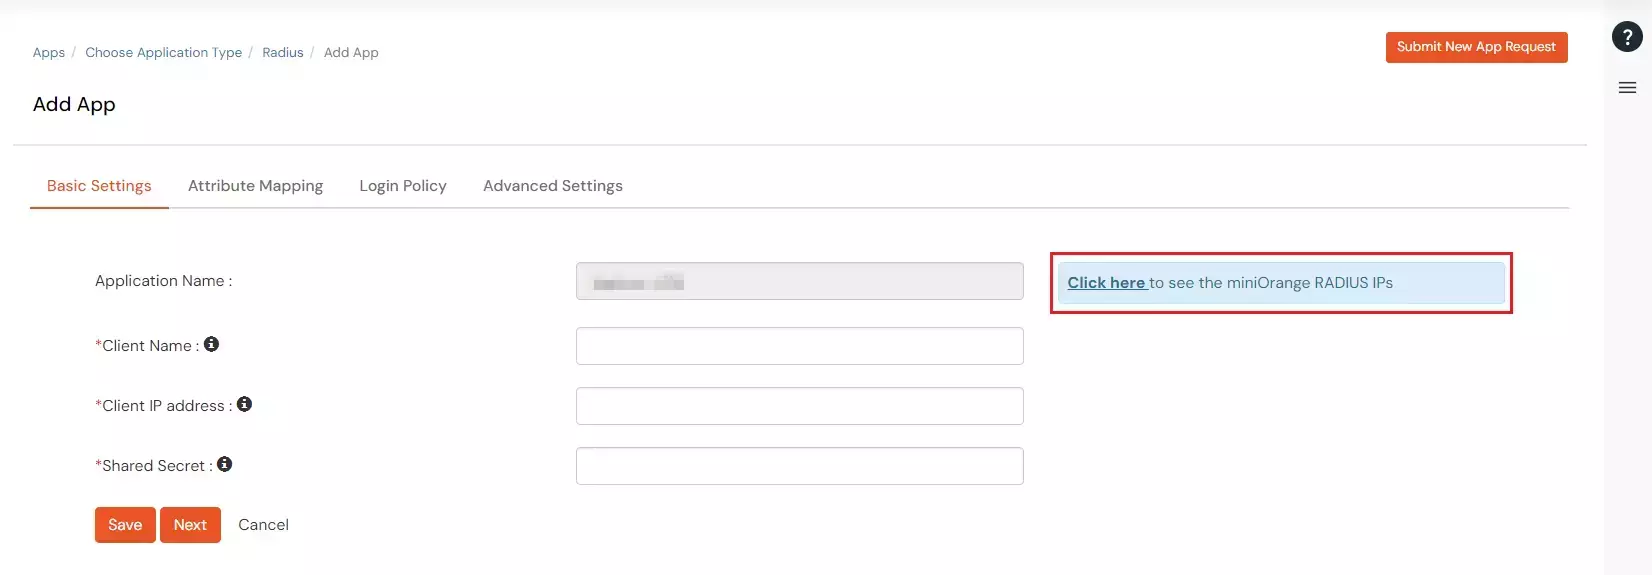
- Klicken Sie auf „RADIUS-IPs anzeigen“ um die Radius-Server-IPs zu erhalten.
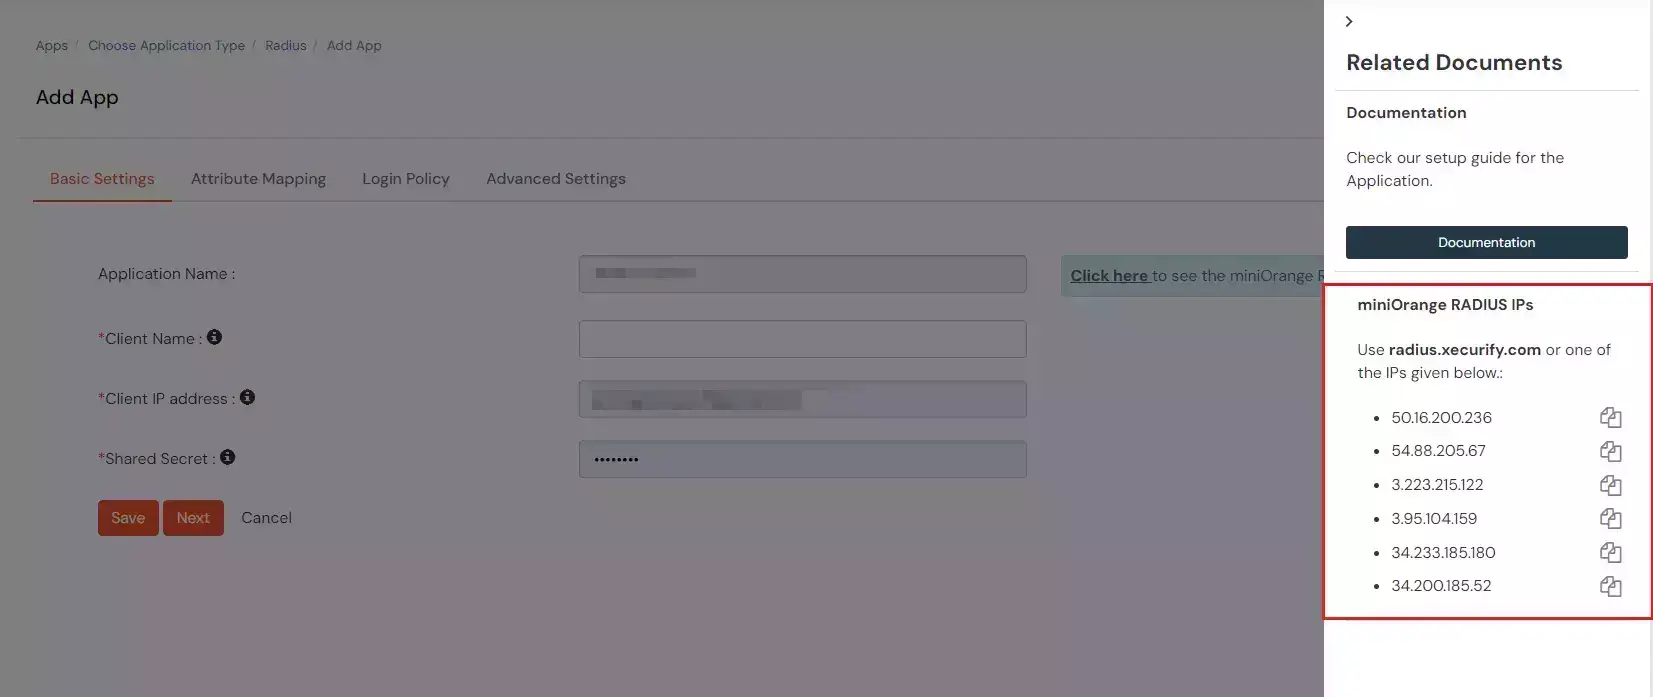
- Kopieren und speichern Sie die Radius-Server-IP, die zum Konfigurieren Ihres Radius-Clients erforderlich ist.
- Konfigurieren Sie die folgenden Details, um Radius Client hinzuzufügen.
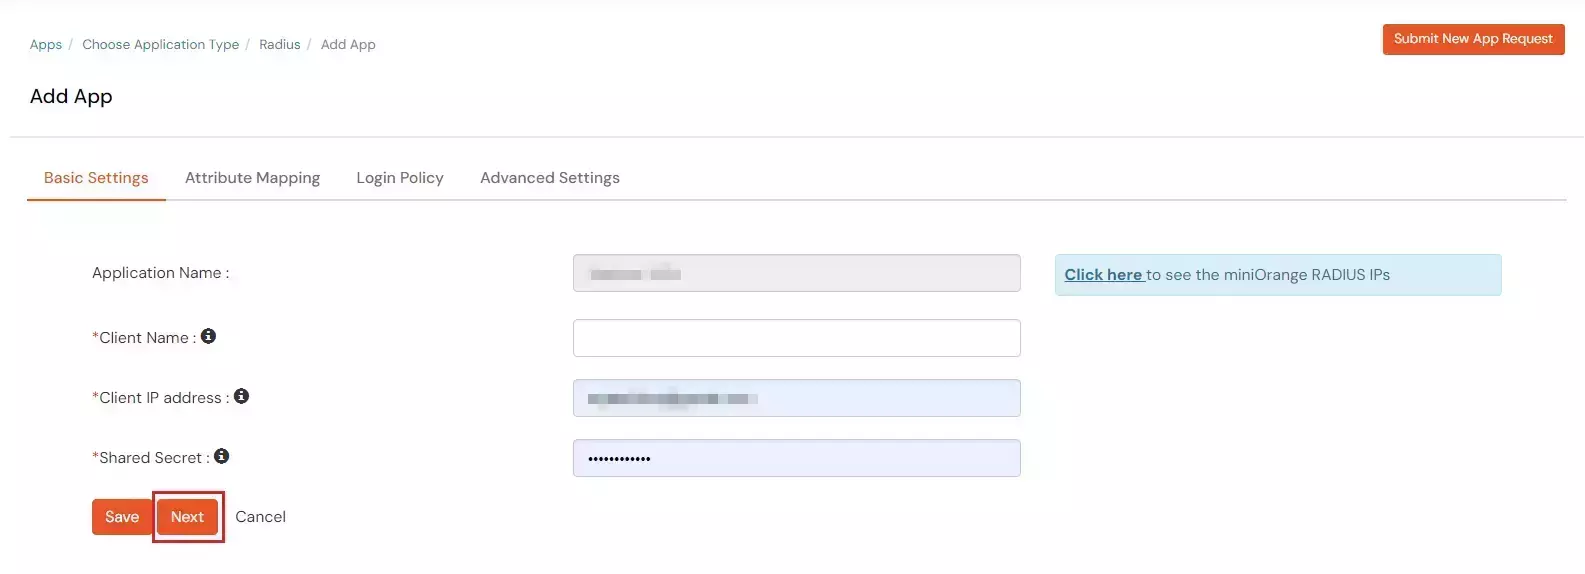
| Display Name: |
Ein beliebiger Name zu Ihrer Referenz. |
| Client-IP: |
IP-Adresse des VPN-Servers, der die Radius-Authentifizierungsanforderung sendet. |
| Geteiltes Geheimnis: |
Sicherheitsschlüssel.
Für zB. "geteiltes Geheimnis"
(Behalten Sie dies bei sich, Sie müssen dasselbe auf dem VPN-Server konfigurieren). |
- Klicken Sie auf Weiter.
- Unter dem Attributzuordnungen Aktivieren Sie auf der Registerkarte den Schalter, wenn Sie als Antwort benutzerdefinierte Attribute senden möchten.
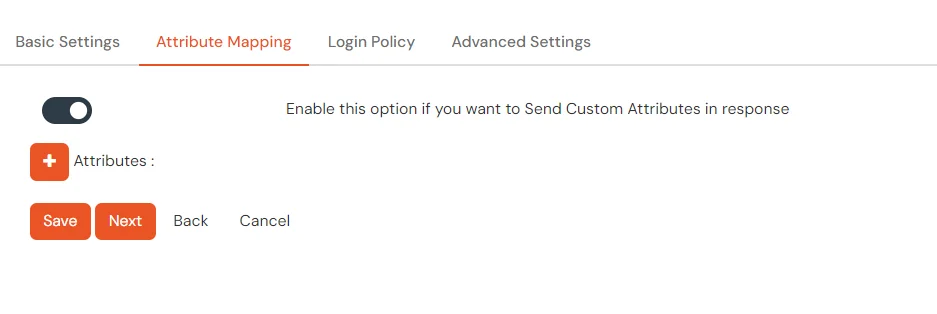
- Um Gruppen als Antwort zu senden, können Sie die ID der Lieferantengruppenattribute in der folgenden Tabelle nachsehen.
| Herstellername |
Lieferantenattribut |
Werttyp |
Attribut |
| Cisco ASA |
ASA-Gruppenpolitik |
Mitglied |
Groups |
| Fortinet |
Fortinet-Gruppenname |
Mitglied |
Groups |
| Palo Alto |
PaloAlto-Benutzergruppe |
Mitglied |
Groups |
| SonicWall |
Sonicwall-Benutzergruppe |
Mitglied |
Groups |
| Citrix |
Citrix-Benutzergruppen |
Mitglied |
Groups |
| Standard (Kann verwendet werden, wenn Ihr Anbieter nicht in der Liste ist) |
Filter-ID |
Mitglied |
Groups |
- Werttyp und Attribut können je nach Bedarf geändert werden.
- Klicken Sie auf Weiter fortfahren.
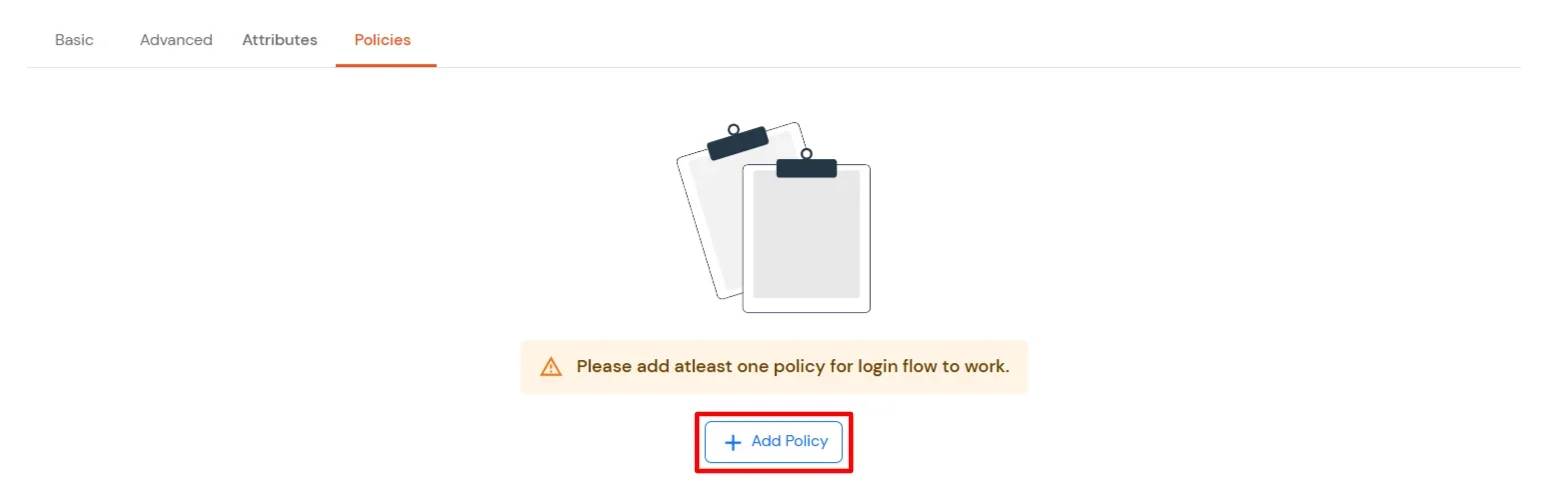
- Navigieren Richtlinien Registerkarte und klicken Sie auf Richtlinie hinzufügen .
- Konfigurieren Sie die folgenden Richtliniendetails für den Radius-Client.
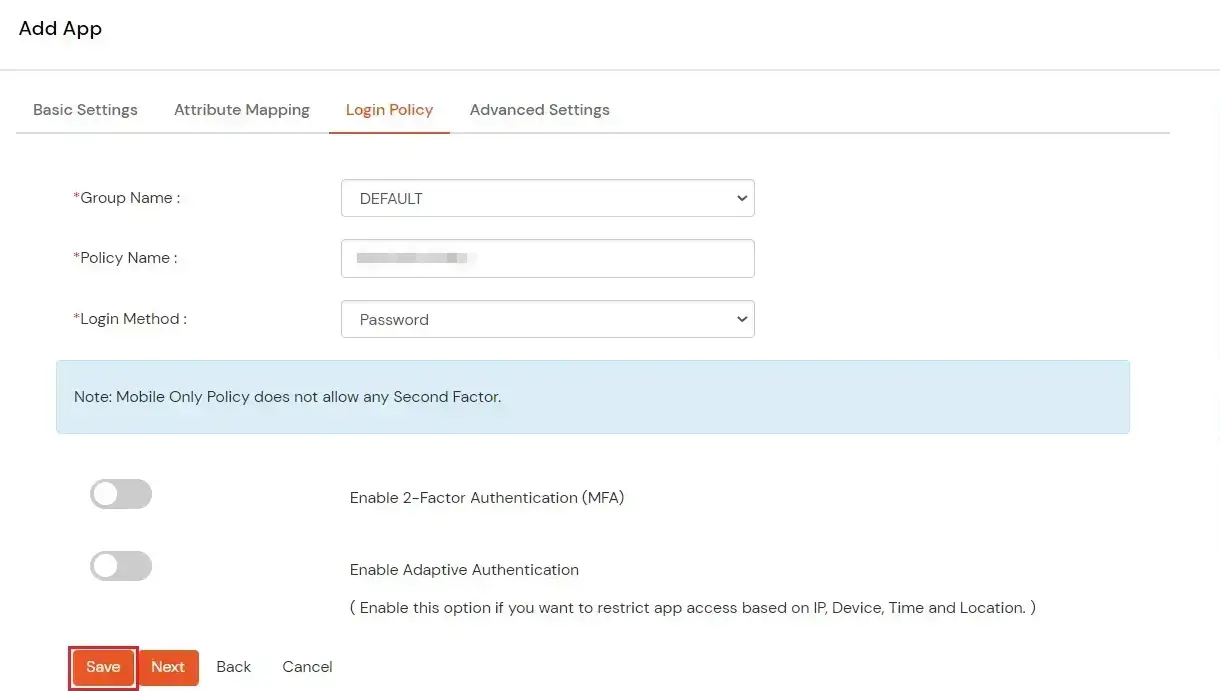
| Gruppenname: |
Gruppe, für die die Richtlinie gilt. |
| Versicherungsname: |
Jeder Bezeichner, der den Richtliniennamen angibt. |
| Erster Faktor |
Anmeldemethode für die Benutzer, die dieser Richtlinie zugeordnet sind. |
| Aktivieren Sie die 2-Faktor-Authentifizierung |
Aktiviert den zweiten Faktor während der Anmeldung für Benutzer, die dieser Richtlinie zugeordnet sind. |
| Adaptive Authentifizierung aktivieren |
Aktiviert die adaptive Authentifizierung für die Anmeldung von Benutzern, die dieser Richtlinie zugeordnet sind. |
- Nachdem Sie die oben angegebenen Details konfiguriert haben, klicken Sie auf Absenden .
Hinweis: Sie können folgen
dem Leitfaden, wenn Sie Radius MFA mit dem MSCHAPv2-Protokoll konfigurieren möchten.
Anmerkungen: Für On-Premise Version: Befolgen Sie die nachstehenden Schritte, bevor Sie die Konnektivität testen.
Nur für die On-Premise-Version
Öffnen Sie die Firewall-Ports.
- Um die RADIUS-Anfrage zu erhalten, ist es notwendig, Offener UDP-Verkehr an Häfen 1812 und 1813 zur Verfügung für die Maschine, auf der On-Premise IdP bereitgestellt wird.
- Handelt es sich bei der Host-Maschine um eine Windows Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
- Handelt es sich bei der Host-Maschine um eine Linux Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
Anmerkungen: Wenn Ihre Maschine auf AWS gehostet wird, aktivieren Sie die Ports vom AWS-Panel aus.
2. RADIUS in Cisco FirePower konfigurieren
- Melden Sie sich bei der FMC-Konsole an, die Ihre FTD SSL VPN-Geräte verwaltet.
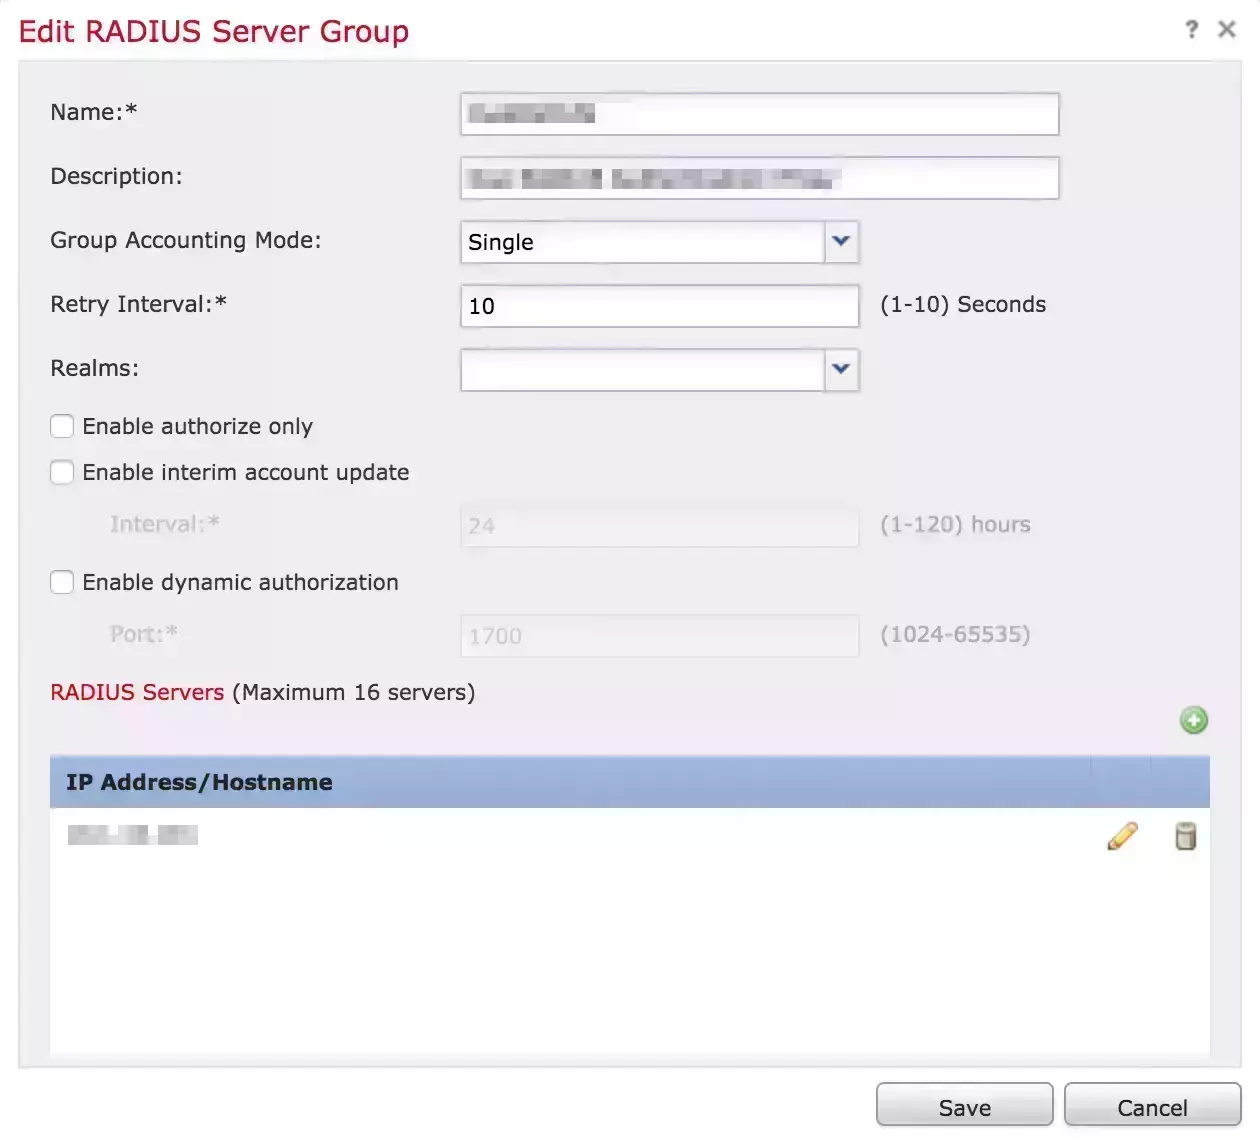
- Navigieren Objekte → Objektverwaltung → AAA-Server* → RADIUS-Servergruppe (oder Objekte → Objektverwaltung → RADIUS-Servergruppe, abhängig von Ihrer Firepower-Version) und klicken Sie auf RADIUS-Servergruppe hinzufügen.
- Füllen Sie das Formular „RADIUS-Servergruppe hinzufügen“ aus:
| Rahmen |
Wert |
| Name |
Etwas Beschreibendes, wie „miniOrangeRADIUS“. Sie dürfen keinen Namen eingeben, der ein Leerzeichen enthält. |
| Beschreibung |
Ein informativer Text. |
| Gruppenabrechnungsmodus |
Als Single belassen. |
| Wiederholungsintervall |
Belassen Sie es bei 10. |
| Realms |
Es ist nicht erforderlich, einen Bereich auszuwählen. |
| Nur Autorisierung aktivieren |
|
| Zwischenaktualisierung des Kontos aktivieren |
|
| Dynamische Autorisierung aktivieren |
Nicht aktivieren. |
- Im RADIUS-Server des Formulars auf das grüne Pluszeichen, um einen RADIUS-Server hinzuzufügen.
- Füllen Sie das Neuer RADIUS-Server bilden:
| Rahmen |
Wert |
| IP-Adresse/Hostname |
Der vollqualifizierte Hostname oder die IP-Adresse Ihres miniOrange RADIUS-Servers. |
| Authentifizierungsport |
1812 (oder welcher Port auch immer Sie in Ihrer authproxy.cfg-Datei angegeben haben). |
| Wesentliche |
Das genaue gemeinsame Geheimnis, das in Ihrer RADIUS-Konfiguration verwendet wird. |
| Schlüssel bestätigen |
Geben Sie das gemeinsame Geheimnis erneut ein. |
| Server-Accounting-Port |
Der Standardwert ist 1813 (dieser Wert ist nicht wichtig, da miniOrange RADIUS kein RADIUS-Accounting unterstützt). |
| Timeout |
60 Sekunden sollten ausreichen, um die Authentifizierung abzuschließen. |
| Verbinden mit |
Wählen Sie entweder „Geroutet“ oder „Spezifische Schnittstelle“ und treffen Sie eine Auswahl. Ihre Wahl hängt hier davon ab, wie die Verbindung vom FTD zum miniOrange RADIUS AAA-Server hergestellt wird. Weitere Informationen finden Sie im Abschnitt „RADIUS-Serveroptionen“ in Kapitel 18 des Firepower Management Center-Konfigurationshandbuchs, Version 6.3, oder hier im Online-Handbuch zu FMC 6.3. In diesem Beispiel wird Routing verwendet. |
| ACL umleiten |
Wählen Sie die Umleitungs-ACL aus oder fügen Sie sie hinzu (nur bei Verwendung von FTD mit ISE). Weitere Informationen finden Sie im Abschnitt „RADIUS-Serveroptionen“ in Kapitel 18 des Firepower Management Center-Konfigurationshandbuchs, Version 6.3, oder hier im Onlinehandbuch zu FMC 6.3. In diesem Beispiel werden keine ISE-ACLs verwendet. |
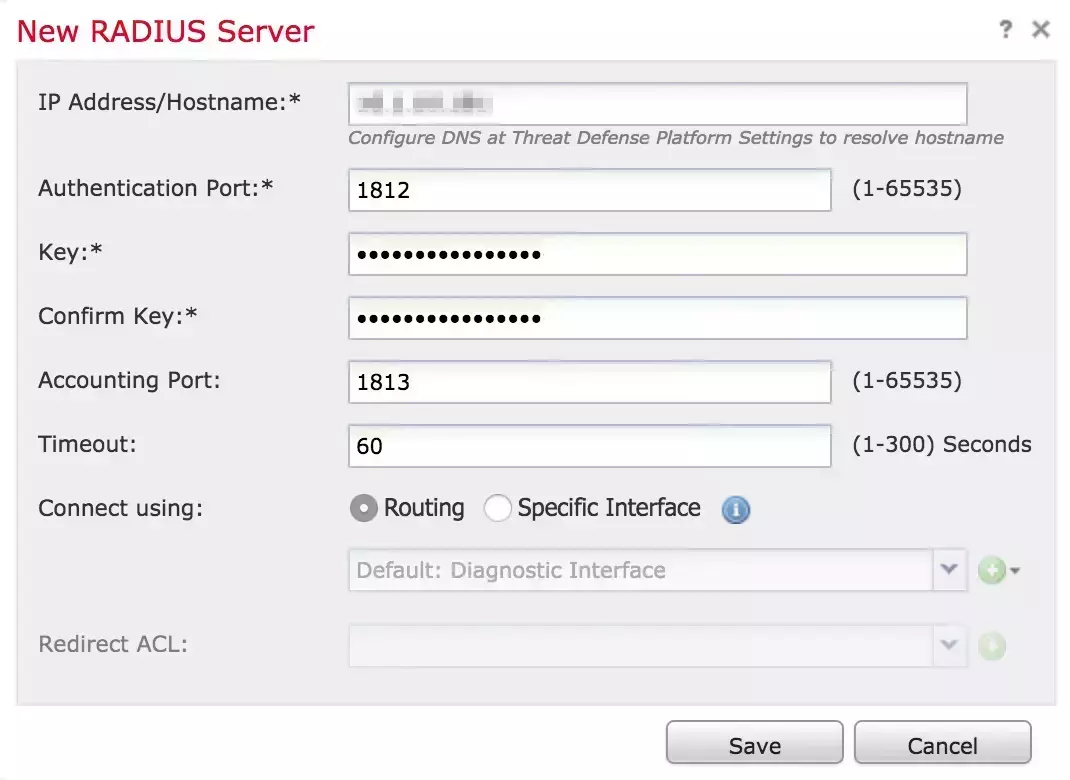
- Nachdem Sie den miniOrange RADIUS-Server zur Gruppe hinzugefügt haben, klicken Sie auf Gespeichert um die neue miniOrange RADIUS-Servergruppe zu erstellen.
Ändern Sie die Remote Access VPN-Authentifizierungsmethode in miniOrange RADIUS
- Navigieren Geräte → VPN → Fernzugriff.
- Klicken Sie auf VPN-Konfiguration zu dem Sie miniOrange hinzufügen möchten.
- Beim Betrachten der Verbindungsprofile Klicken Sie auf der Registerkarte für die ausgewählte VPN-Konfiguration auf das Bleistiftsymbol ganz rechts, um das Verbindungsprofil zu bearbeiten, das Sie mithilfe der miniOrange RADIUS AAA-Servergruppe starten möchten.
- Einmal auf dem Verbindungsprofil bearbeiten Klicken Sie auf das AAA Tab.
- Ändern Sie die Authentifizierungsserver von der vorhandenen Auswahl zur miniOrange RADIUS-Servergruppe, die Sie zuvor erstellt haben.
- Normalerweise müssen Sie keinen „Autorisierungsserver“ oder „Abrechnungsserver“ auswählen.
- Konfigurieren Sie die Optionen zur „Passwortverwaltung“ nicht.
- Klicken Sie auf die Gespeichert Schaltfläche im Formular „Verbindungsprofil bearbeiten“
3. Konfigurieren Sie Ihr Benutzerverzeichnis
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Hinweis: Sie können dieser Anleitung folgen , wenn Sie Radius MFA mit Ihren in Microsoft Entra ID gespeicherten Benutzern unter Verwendung von OAuth Password Grant konfigurieren möchten.
AD/LDAP als Benutzerverzeichnis einrichten
Einrichten von miniOrange als Benutzerverzeichnis
Konfigurieren Sie Ihre vorhandenen Verzeichnisse wie Microsoft Active Directory, Microsoft Entra ID, OpenLDAP usw.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- Geben Sie LDAP ein Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
Benutzergruppen erstellen (empfohlen)
- Auswählen Gruppen >> Gruppen verwalten vom linken Bereich.
- Klicken Sie auf Gruppe erstellen Knopf oben.
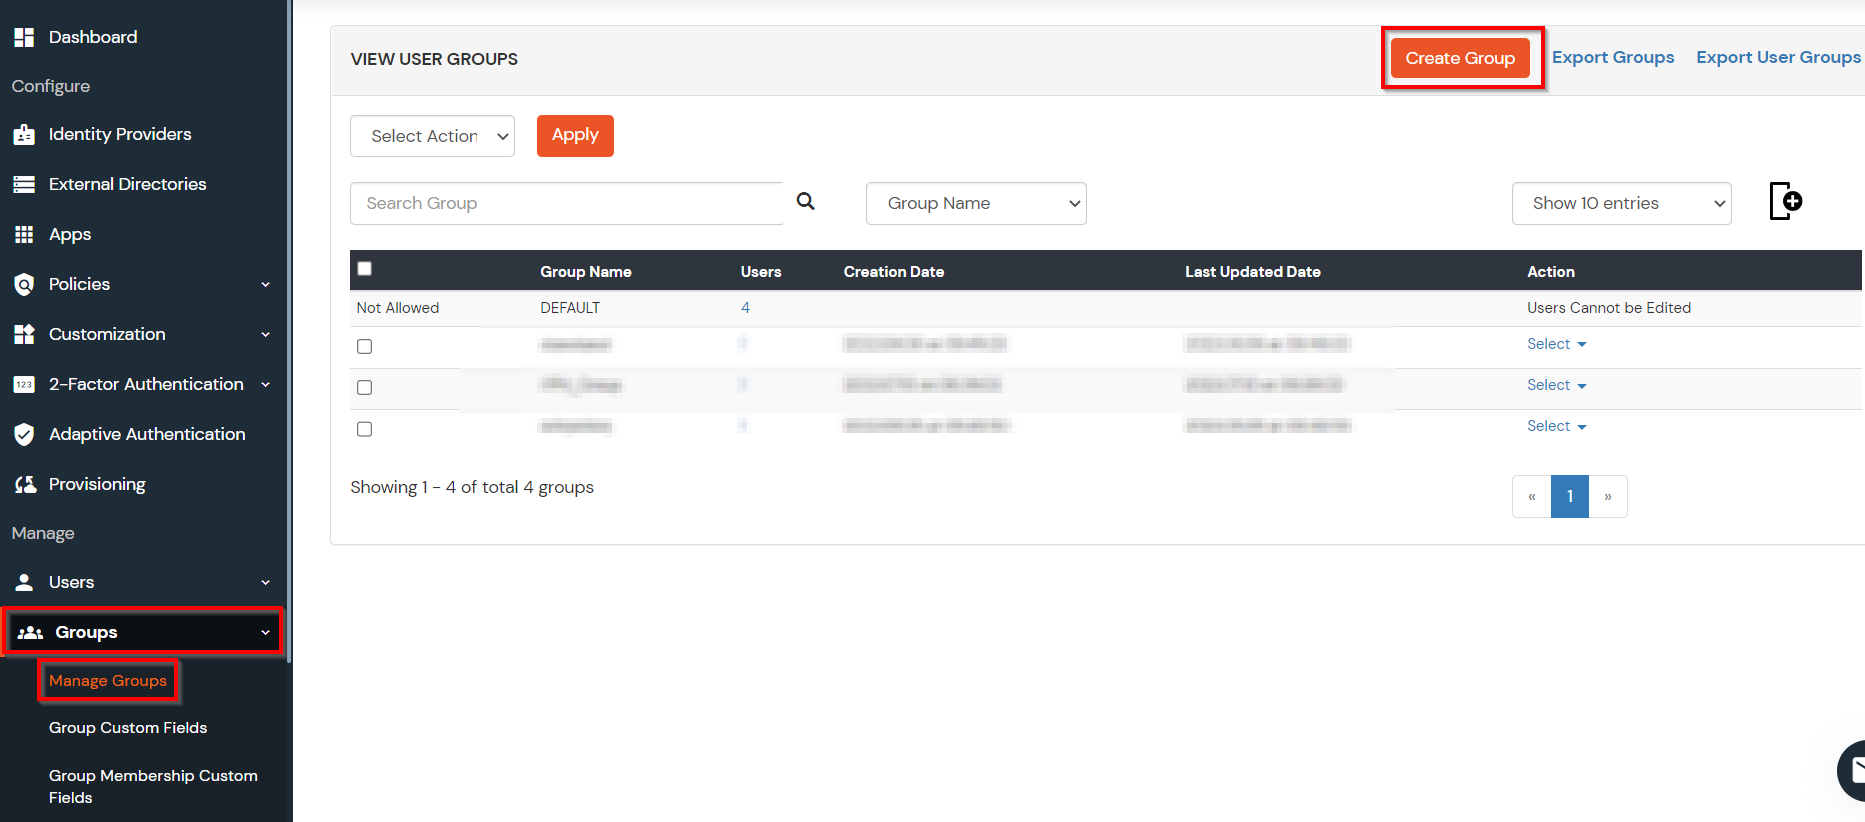
- Geben Sie einen entsprechenden Gruppenname und klicken Sie auf Gruppe erstellen.
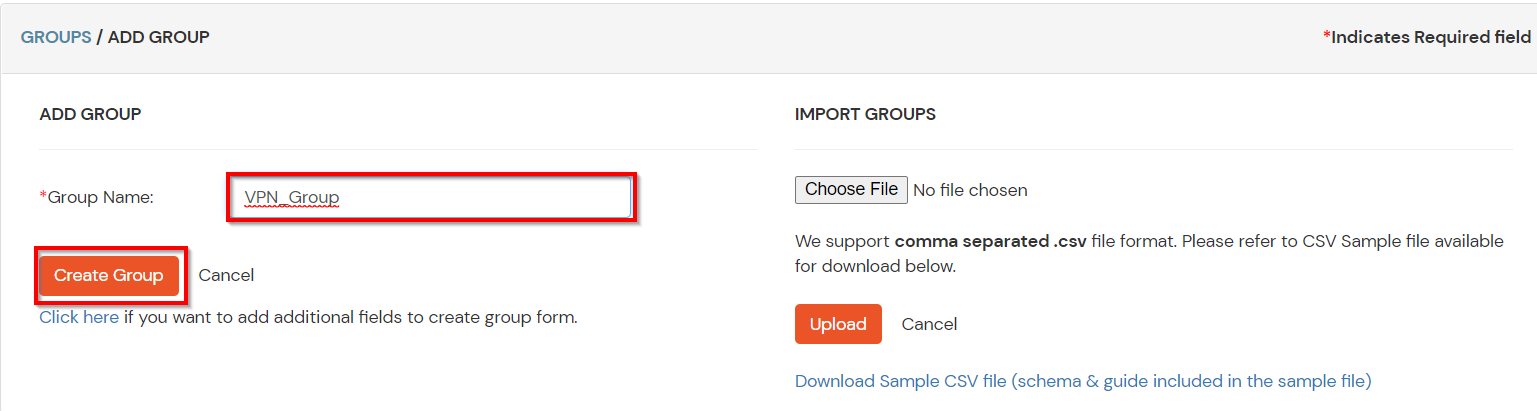
- In diesem Handbuch haben wir eine Gruppe nach Namen erstellt VPN_Gruppe.
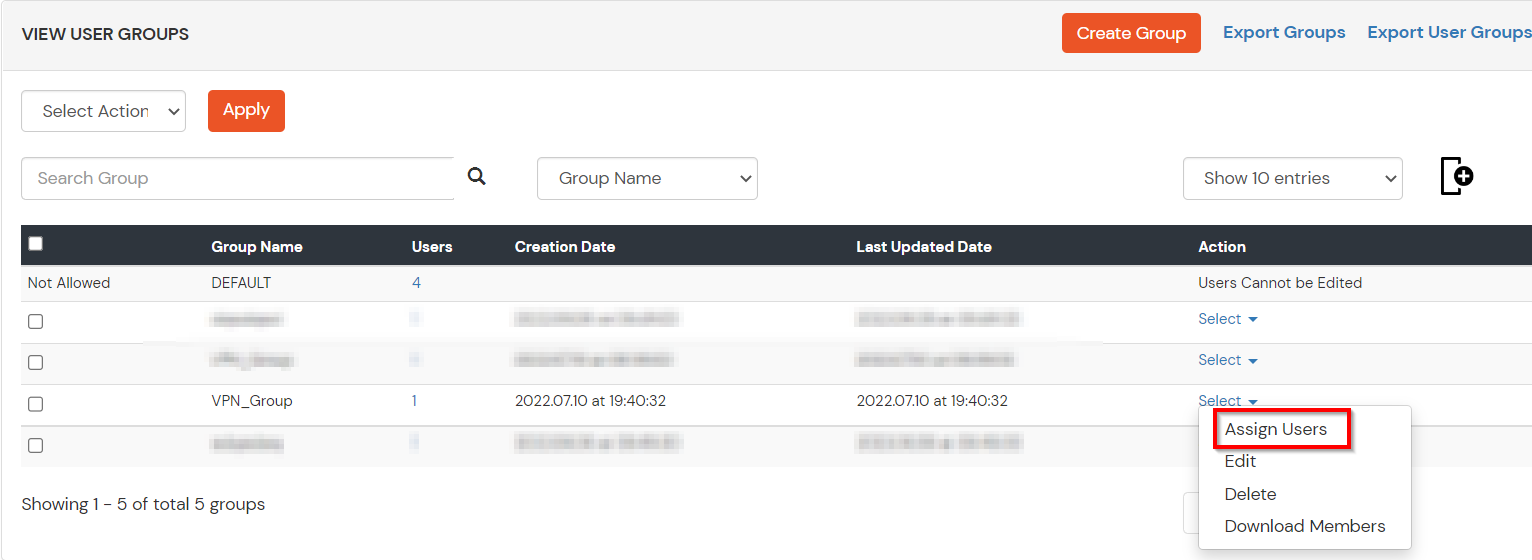
- Weisen Sie der Gruppe verschiedene Mitglieder zu, indem Sie Benutzer zuweisen Option, die der Gruppe in der Gruppenliste zugeordnet ist.
- Wählen Sie die Benutzer aus, die dieser Gruppe zugewiesen werden müssen. Wählen Sie dann Zu Gruppe zuweisen Wählen Sie im Dropdown-Menü „Aktion auswählen“ die gewünschte Aktion aus und klicken Sie auf die Schaltfläche „Übernehmen“.
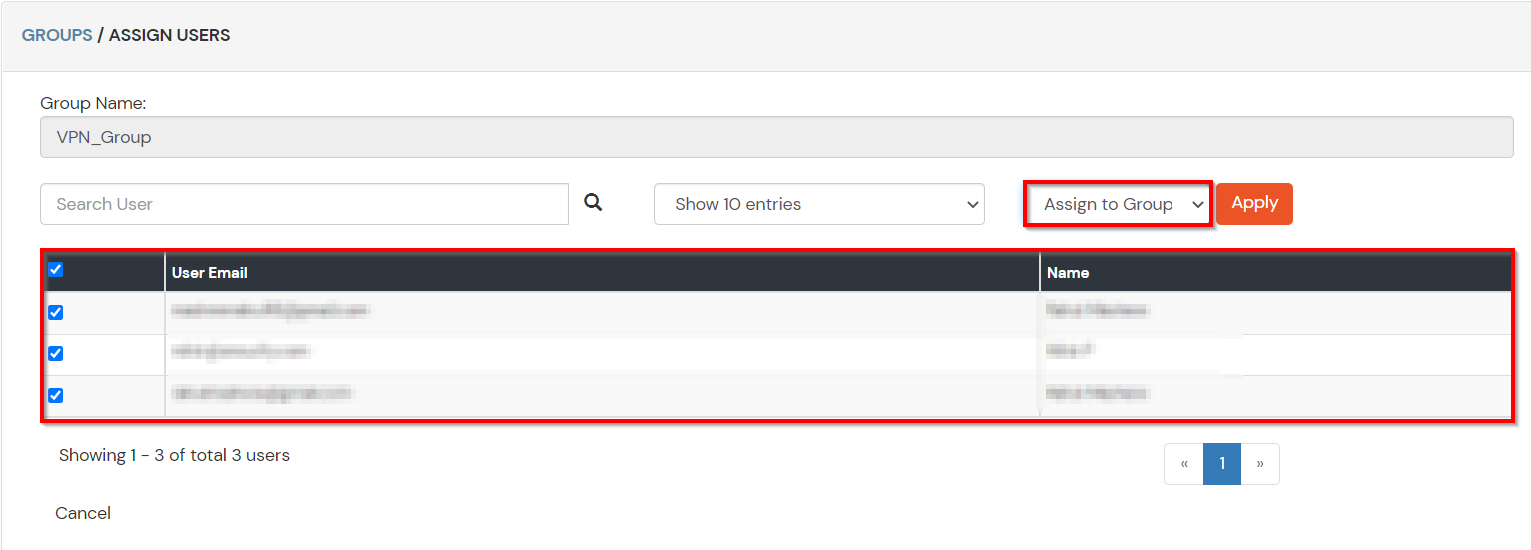
- Diese Gruppen werden hilfreich sein, um mehrere 2FA-Richtlinien zu den Anwendungen.
4. MFA für Cisco FirePower einrichten
Hinweis: Sie können dieser Anleitung folgen , wenn Sie die Multi-Faktor-Authentifizierung für Endbenutzer anpassen und aktivieren möchten.
- Hier werden wir Konfigurieren einer Richtlinie für die Benutzergruppe, die wir in dieser Schritt und verknüpfen Sie es mit der Cisco FirePower VPN-Anwendung.
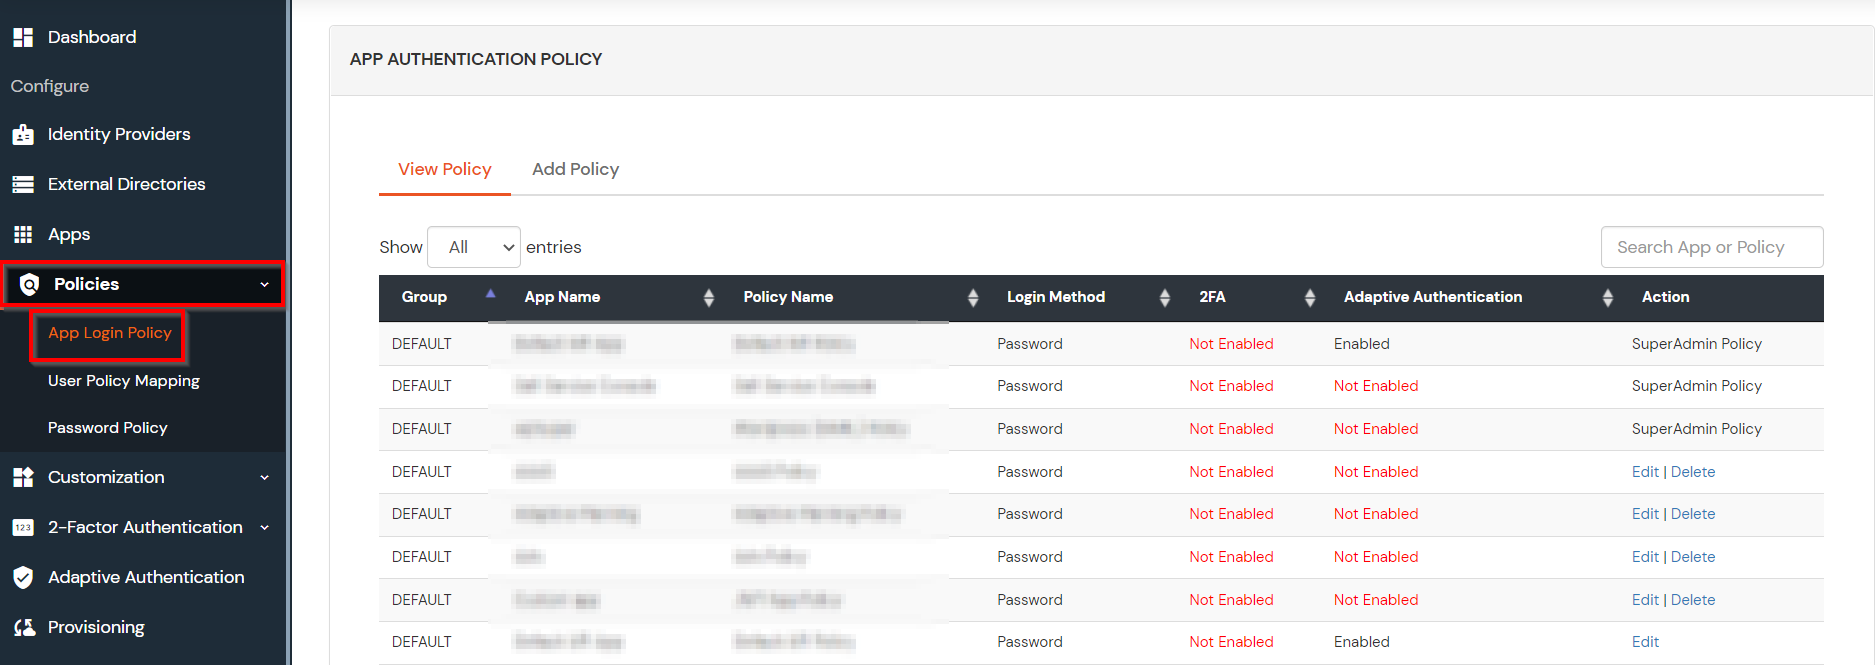
- Klicken Sie auf Richtlinien >> App-Anmelderichtlinie.
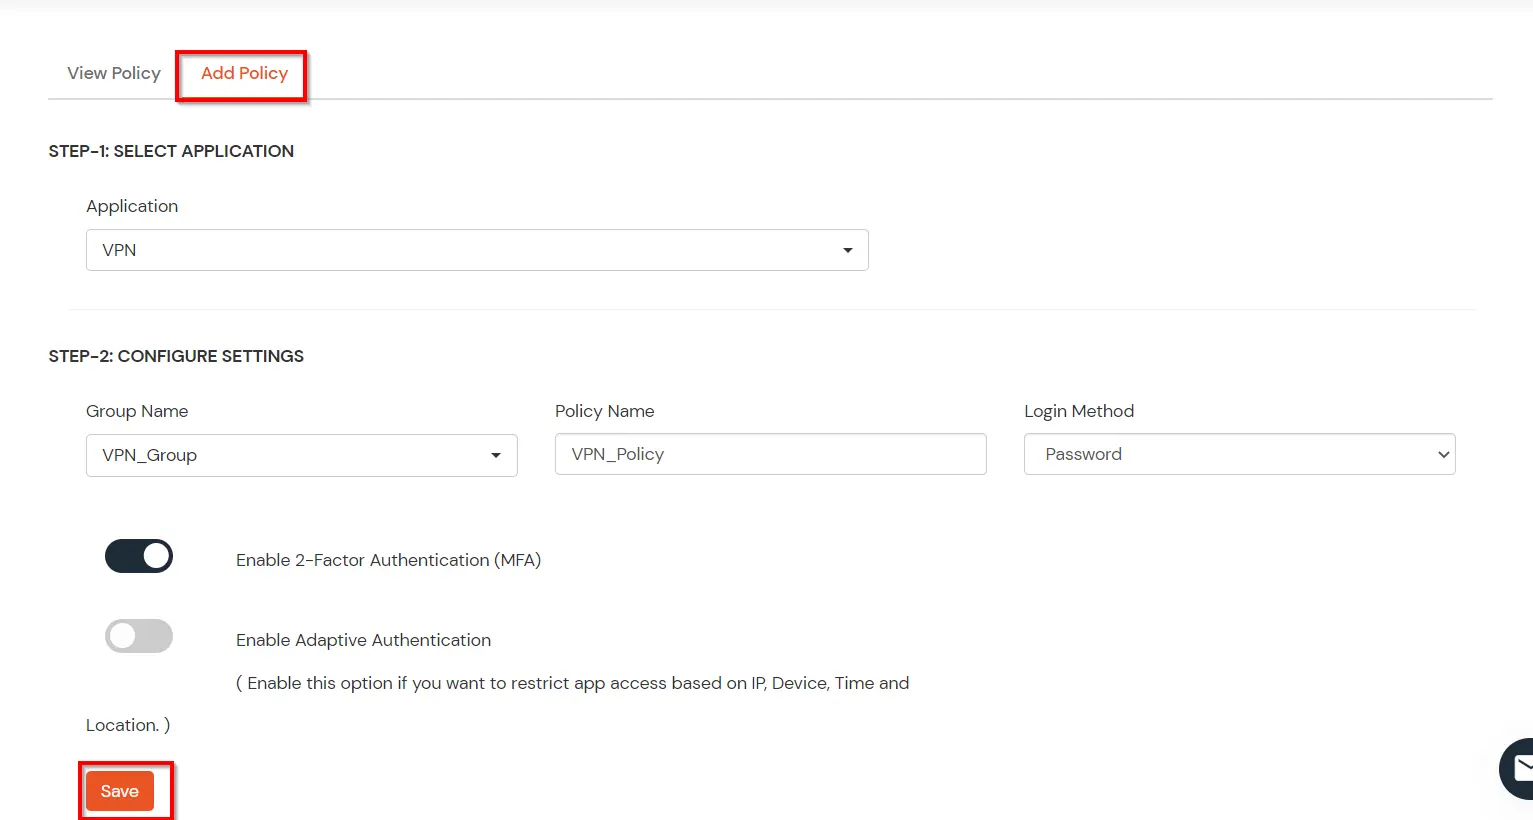
- Klicken Sie auf Richtlinie hinzufügen .
- Wählen Sie im Abschnitt Anwendung die RADIUS App die wir zuvor in Schritt 1 konfiguriert haben.
- Wählen Sie die gewünschte Benutzergruppe in Gruppenname und geben Sie die Versicherungsname.
- In dieser Anleitung konfigurieren wir einen Nur Passwort Politik für "VPN_Gruppe", sodass nur die Mitglieder der VPN-Gruppe ohne zweiten Faktor auf VPN-Dienste zugreifen können.
- Wenn Sie mit den Richtlinieneinstellungen fertig sind, klicken Sie auf Absenden um Richtlinie hinzuzufügen.
5. Testen Sie Cisco FirePower MFA
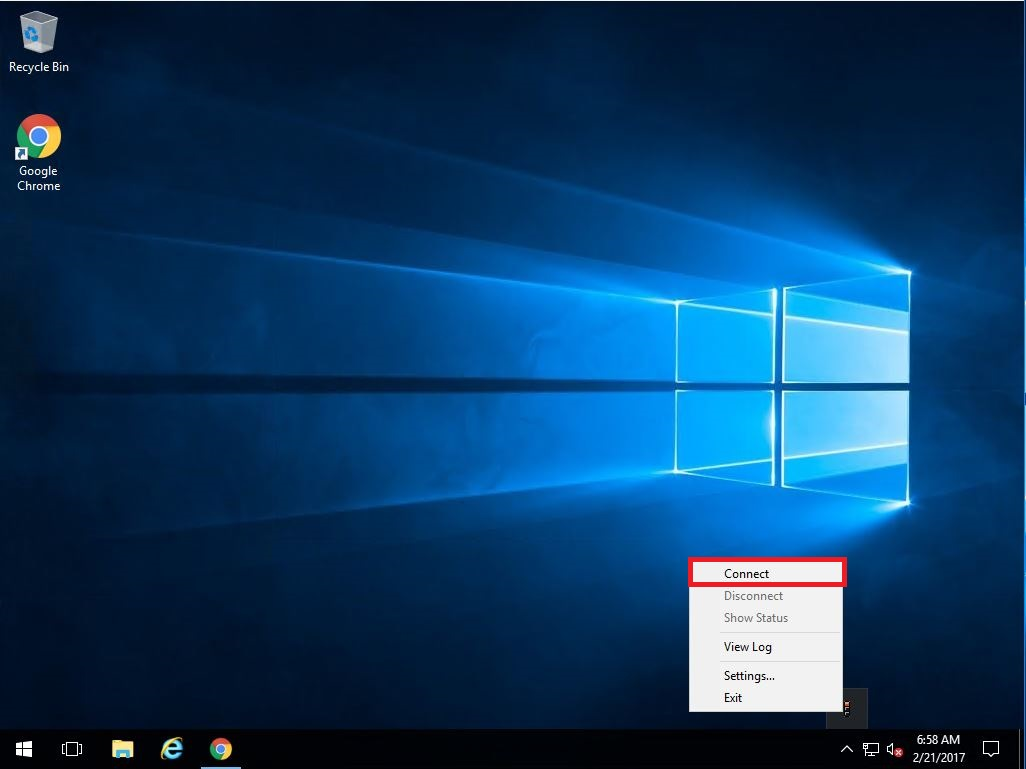
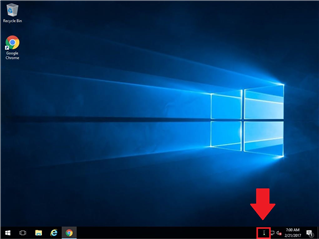
- Klicken Sie mit der rechten Maustaste auf das VPN-Symbol und wählen Sie "Anschließen"
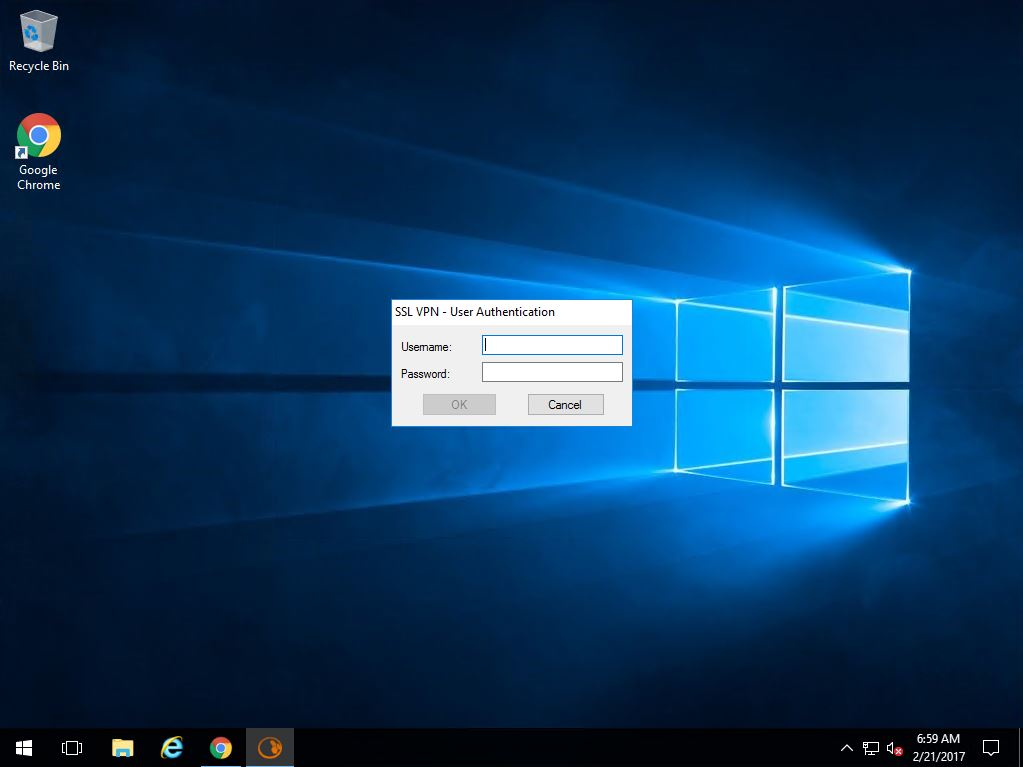
- Melden Sie sich mit dem gleichen Benutzername und Passwort.
- Sie werden dazu aufgefordert Geben Sie Ihr OTP einGeben Sie diese in das angezeigte Dialogfeld ein.
- Überprüfen Sie Ihre Verbindung, indem Sie prüfen, ob das Taskleistensymbol von Rot auf Grün gewechselt ist.
Problemlösung
Wie kann ich RADIUS-Benutzer-Auditprotokolle im MiniOrange-Admin-Dashboard überprüfen?
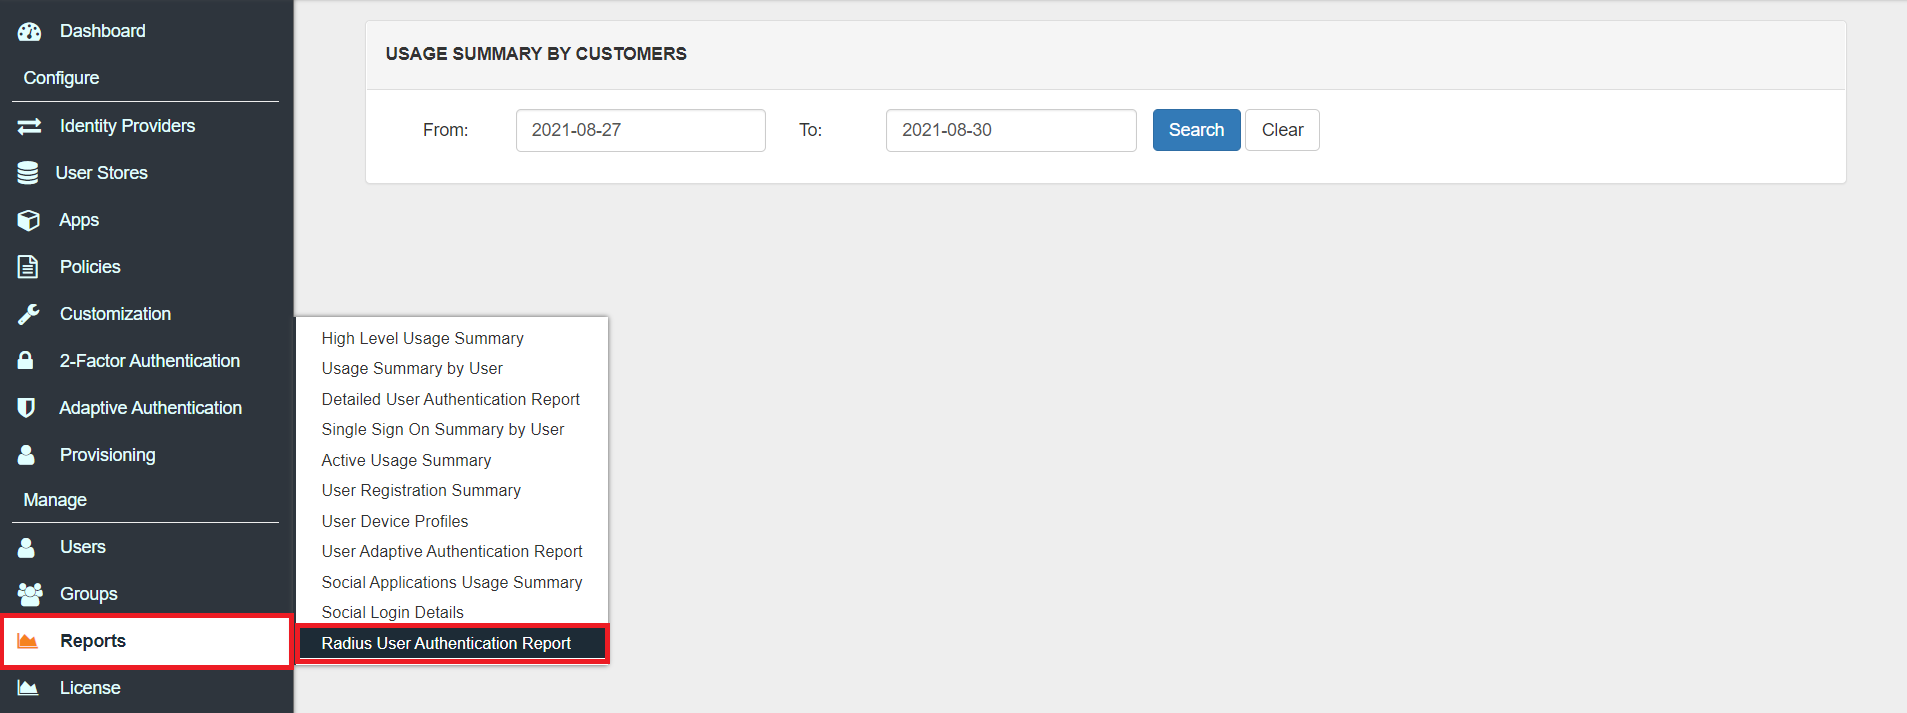
- Einloggen um miniOrange Admin-Dashboard.
- Klicken Sie auf Reports >> Radius-Benutzerauthentifizierungsbericht.
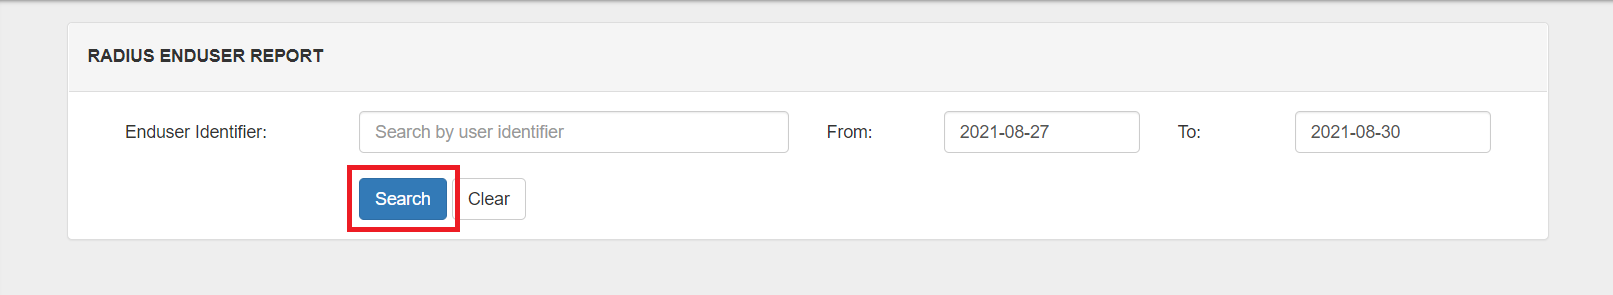
- Enter Endbenutzerkennung und Datumsbereich.
- Klicken Sie auf Suche.
Häufig gestellte Fragen (FAQs)
Was ist Multi-Faktor-Authentifizierung (MFA)?
Die Multi-Faktor-Authentifizierung (MFA) ist eine Authentifizierungsmethode, die von Nutzern die Authentifizierung anhand von mindestens zwei Faktoren verlangt, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall Cisco FirePower) zu erhalten. Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) bedeutet, dass Nutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben müssen, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Multi-Faktor-Authentifizierung (MFA) finden Sie hier.
Die Authentifizierungsfaktoren in MFA fallen normalerweise in die folgenden Kategorien:
- Wissensfaktor (Etwas, das Sie wissen)
- Besitzfaktor (Etwas, das Sie haben)
- Inhärenzfaktor (Etwas, das Sie sind)
- Standortfaktor (Irgendwo, wo Sie sind)
- Verhaltensfaktor (Etwas, das Sie tun)
Arten der 2FA-Authentifizierung mit RADIUS:
Je nach VPN-Client kann die Zwei-Faktor-Authentifizierung zwei Formen annehmen.
- VPN-Clients, die RADIUS Challenge unterstützen.
- VPN-Clients, die RADIUS Challenge nicht unterstützen.
Welche verschiedenen 2FA/MFA-Methoden für Cisco FirePower werden von miniOrange unterstützt?
miniOrange unterstützt mehrere 2FA/MFA-Authentifizierungsmethoden für den sicheren Zugriff auf Cisco FirePower, wie z. B. Push-Benachrichtigungen, Soft-Token, Microsoft / Google Authenticator usw.
| Authentifizierungsart | Methodik | Unterstützt |
|---|
| miniOrange-Authentifikator | Soft-Token | |
| miniOrange Push-Benachrichtigung | |
| Mobiler Token | Google Authenticator | |
| Microsoft Authenticator | |
| Authentifikator | |
| SMS | OTP über SMS | |
| SMS mit Link | |
| E-Mail | OTP über E-Mail | |
| E-Mail mit Link | |
| Anrufbestätigung | OTP über Anruf | |
| Hardware-Token | YubiKey-Hardware-Token | |
| Hardware-Token anzeigen | |
Weitere Referenzen