Zwei-Faktor-Authentifizierung - 2FA für Citrix Workspace
Sichern Sie Ihren Citrix Workspace-Login für Ihre Mitarbeiter, Lehrer und grundsätzlich alle anderen Mitglieder der Organisation mit der einfach einzurichtenden MFA-Lösung von miniOrange. Sie können MFA innerhalb von Minuten hinzufügen und einen sicheren Login für Ihre Endbenutzer gewährleisten.
Was ist Virtual Desktop Infrastructure (VDI) und warum sind VDI-Sicherheitslösungen wichtig?
VDI ist ein Desktop-zentrierter Dienst, der Benutzer-Desktopumgebungen auf Remote-Servern und Speichersystemen hostet, auf die über ein Netzwerk mithilfe eines Remote-Display-Protokolls zugegriffen werden kann. Unternehmen konvertieren physische Desktops in Virtual Desktop Infrastructure (VDI), da dies eine effiziente Hardwarenutzung und zentrale Verwaltung bei gleichzeitiger Kostensenkung bietet.
Aufgrund der wachsenden hybriden Arbeitsplatzkultur müssen viele Unternehmen herausfinden, wie sie Remote-Arbeit ermöglichen können. Eine ihrer Optionen ist die VDI-Lösung. Citrix Workspace kann eine schnell einsatzbereite VDI-Lösung bieten, aber einige Authentifizierungs- und Sicherheitseinstellungen wie MFA erfordern noch Arbeit bei der Einrichtung. Einige KMU-Unternehmen verfügen möglicherweise nicht über einen eigenen OTP-Server (Einmalkennwort) oder RADIUS-Server (Remote Authentication Dial-In User Service), um 2FA/MFA zu ermöglichen. Für Citrix Workspaces VDI mit RADIUS-Authentifizierung bietet miniOrange eine gebrauchsfertige Zwei-Faktor-Authentifizierungslösung [2FA/MFA]. Diese Lösung ermöglicht eine zusätzliche Authentifizierungsebene, während Sie sich bei Ihrem Citrix Workspace anmelden, und stellt sicher, dass Sie Ihren Mitarbeitern innerhalb von Minuten einen sicheren Zugriff ermöglichen.
Um die Zwei-Faktor-Authentifizierung (2FA) von miniOrange zu verwenden, können Sie die RADIUS-Authentifizierung in Citrix Workspace aktivieren und Richtlinien in miniOrange konfigurieren, um 2FA für Benutzer zu aktivieren oder zu deaktivieren.
Arten der 2FA-Authentifizierung mit RADIUS
Die Zwei-Faktor-Authentifizierung kann je nach Anwendung zwei Arten haben.
- Anwendungen, die RADIUS Challenge unterstützen.
- Anwendungen, die RADIUS Challenge nicht unterstützen.
In Anwendungen, die RADIUS Challenge unterstützen:
- Im ersten Schritt werden Benutzername und Passwort des Benutzers anhand der im Active Directory gespeicherten Anmeldeinformationen überprüft. Bei der zweiten Anfrage wird eine Erfolgsantwort gesendet. Diese Anfrage wird gesendet, um die Zwei-Faktor-Authentifizierung des Benutzers zu überprüfen. Bei erfolgreicher Authentifizierung wird dem Benutzer Zugriff auf die Anwendung gewährt.
- Authentifizierungsmethoden: Alle Authentifizierungsmethoden werden von miniOrange unterstützt. Software-Token, Push-Benachrichtigung, OTP per E-Mail, um nur einige zu nennen.
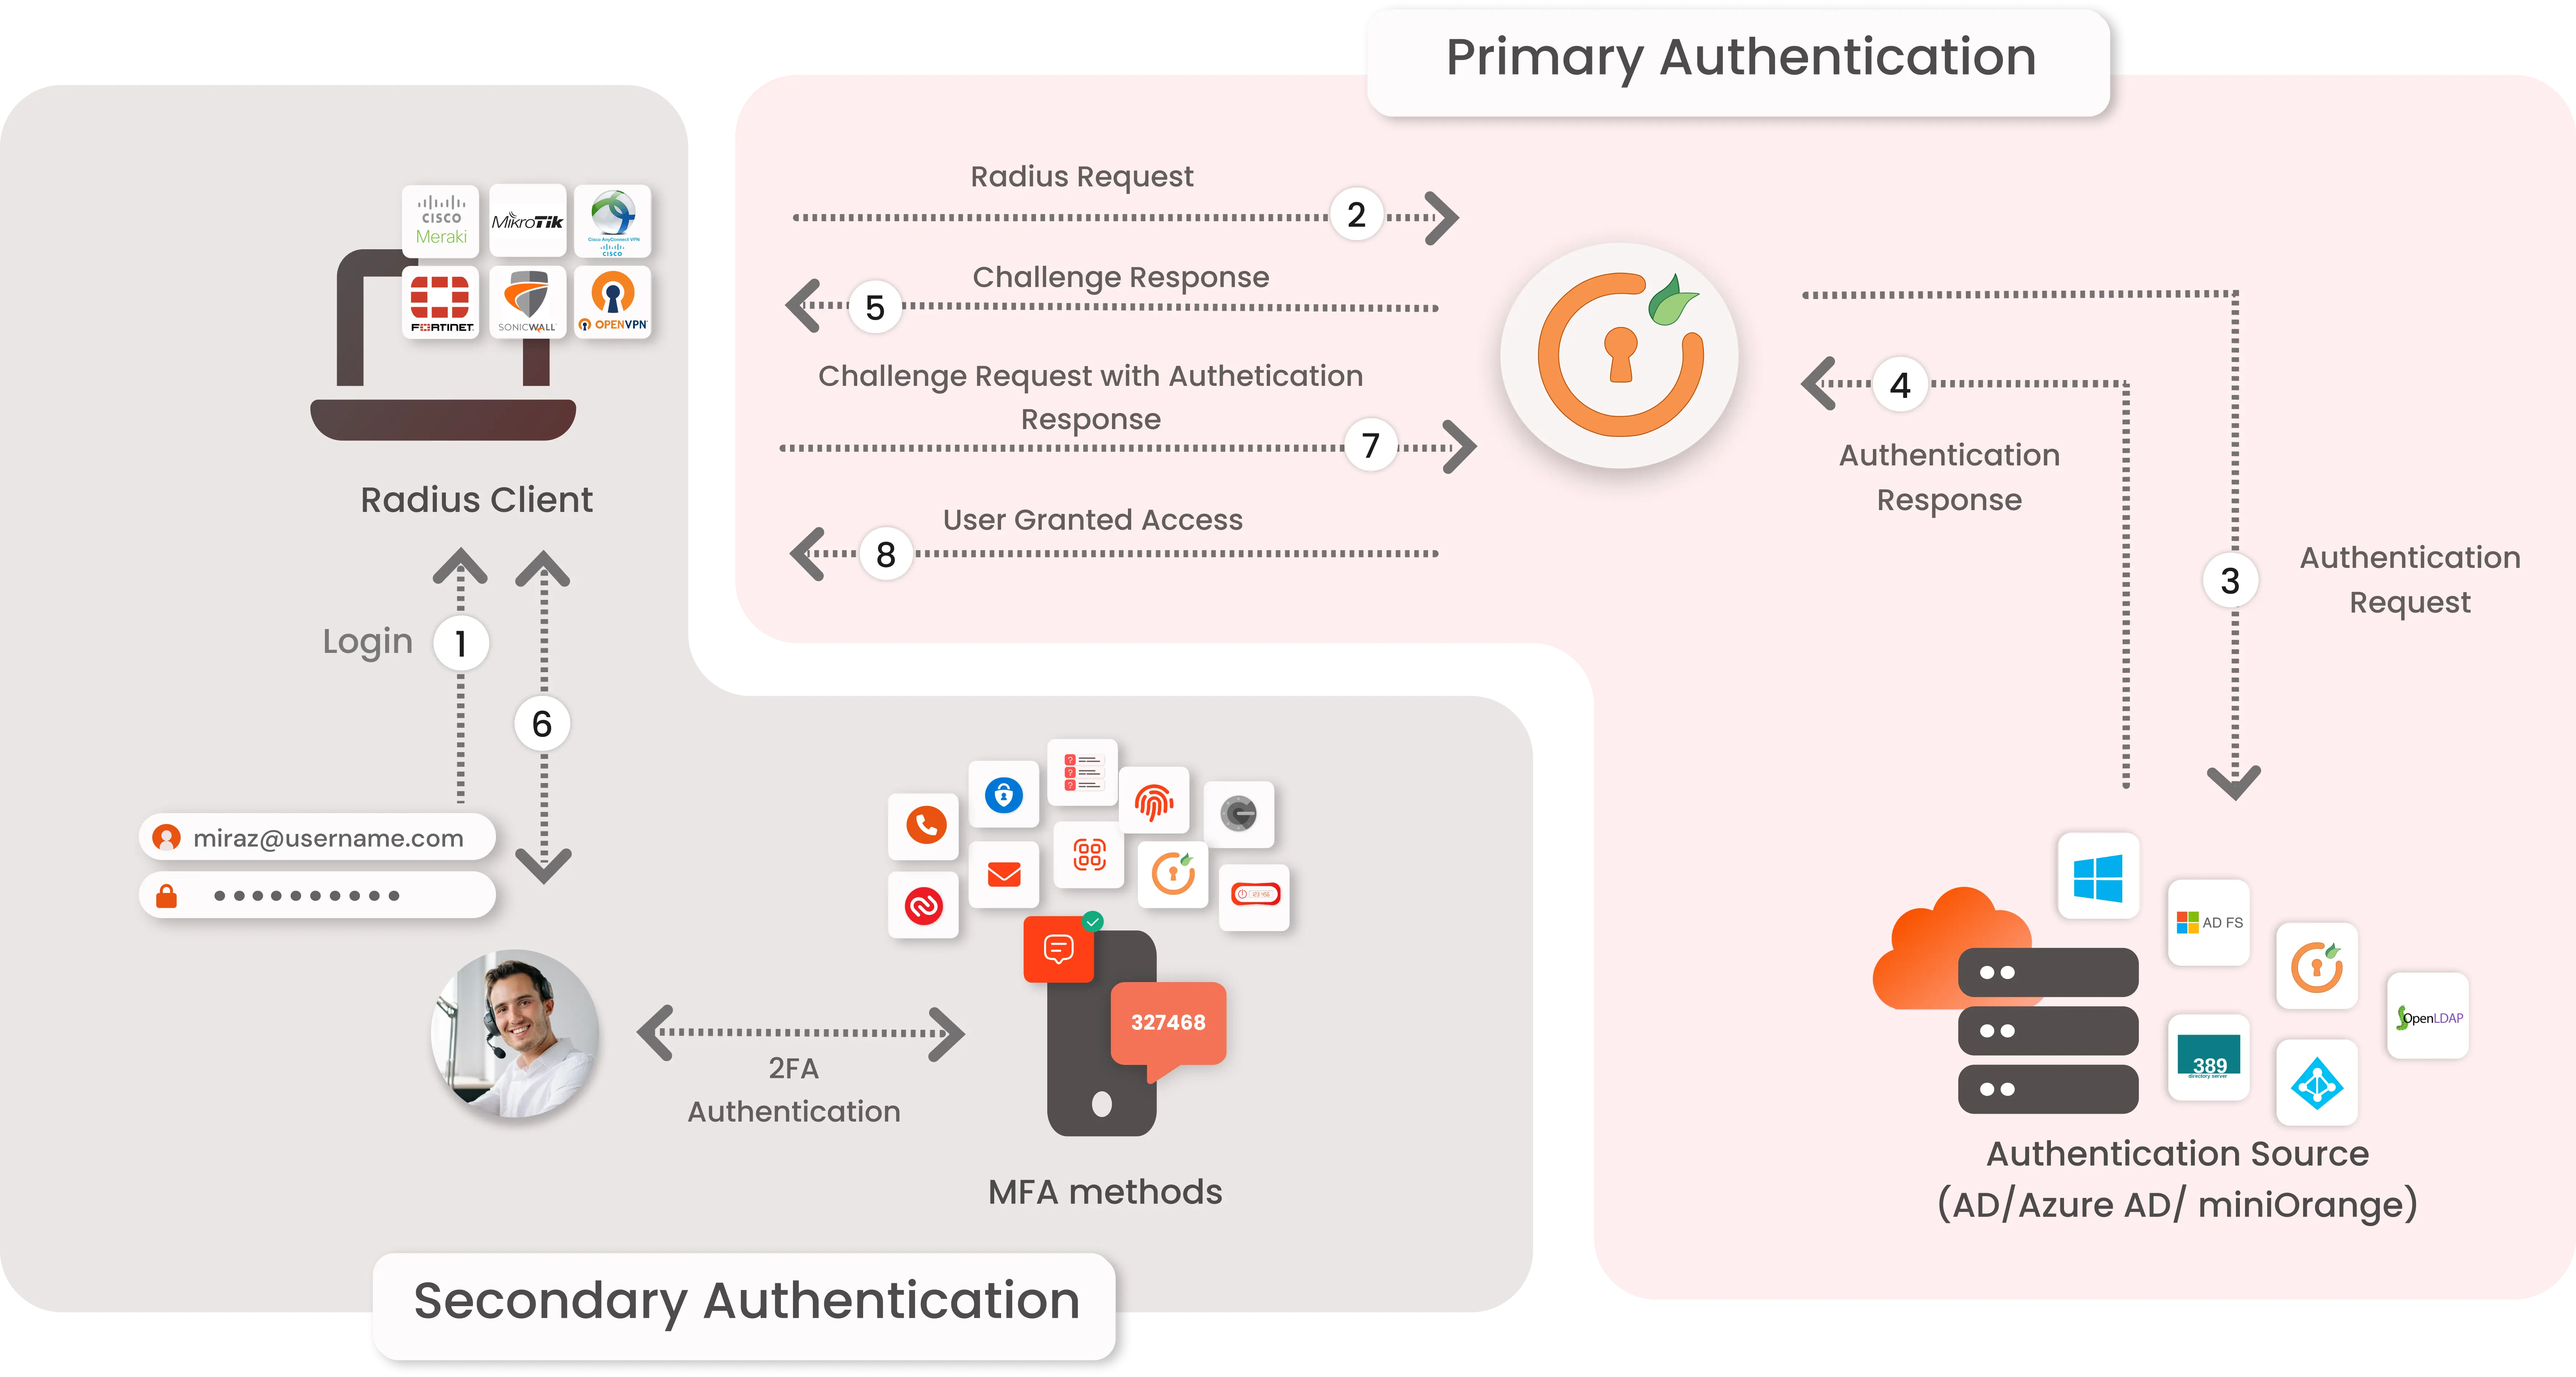
Verbindung mit beliebigen externen Verzeichnissen
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Verzeichnissen wie miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito und vielen mehr.
Sie finden Ihr Verzeichnis nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com
Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) für Citrix Workspace VDI, um die Sicherheitsstufe zu erhöhen.
1. Radius-Client in miniOrange hinzufügen
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen Schaltfläche in der oberen rechten Ecke.

- Wählen RADIUS als Anwendungstyp und klicken Sie auf App erstellen .
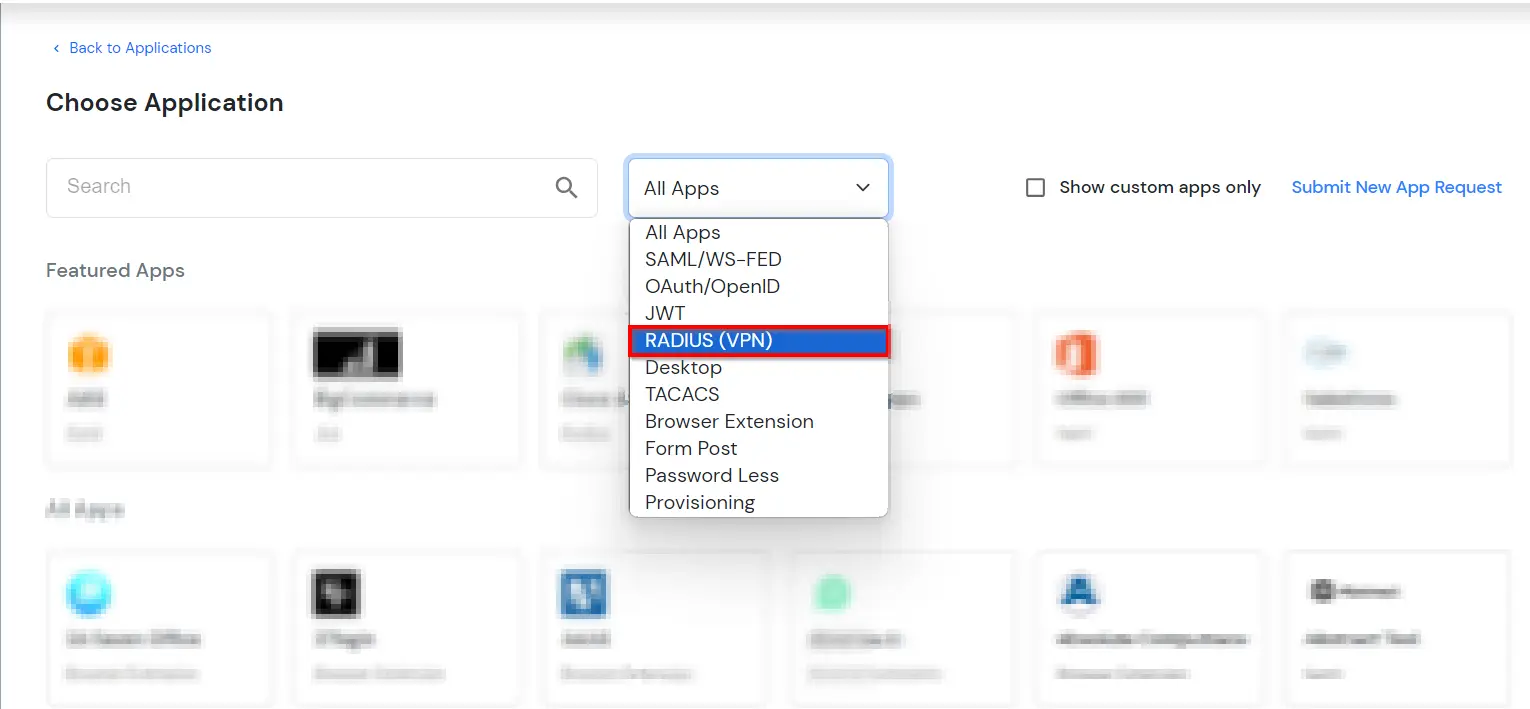
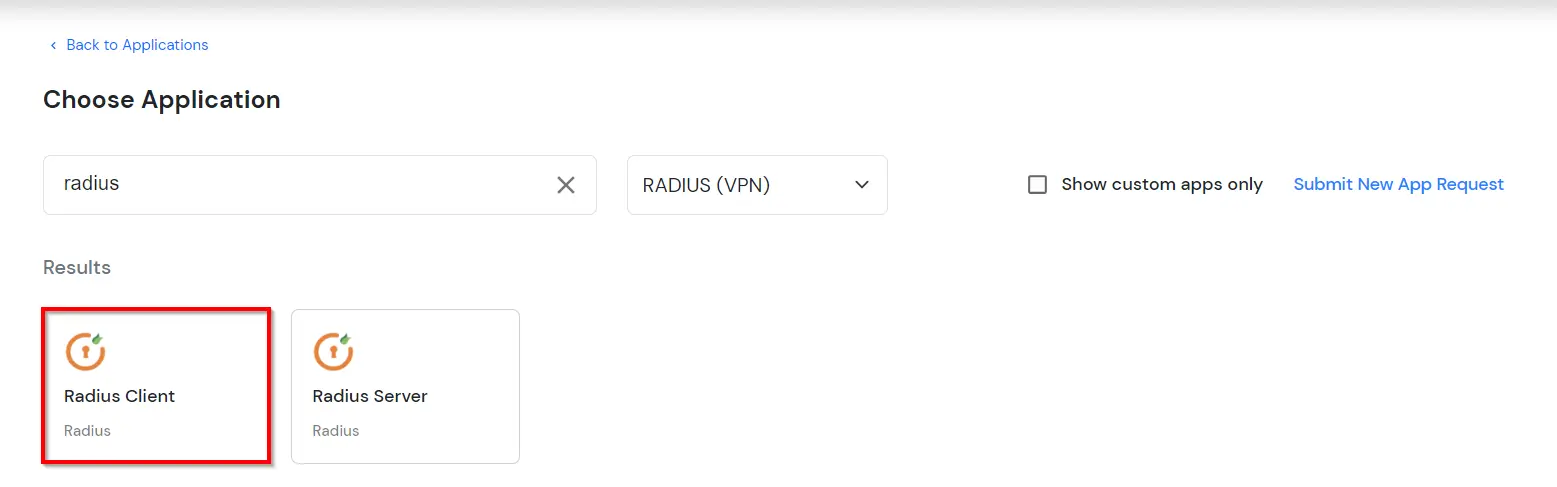
- Klicken Sie auf Citrix Workspace Registerkarte Anwendung. Wenn Sie Ihre Anwendung nicht finden, klicken Sie auf Radius-Client Registerkarte "Anwendungen".
- Konfigurieren Sie die Details unten, um Radius Client hinzuzufügen.
| Kundenname: |
Ein beliebiger Name zu Ihrer Referenz. |
| Client-IP: |
IP-Adresse des VPN-Servers, der die Radius-Authentifizierungsanforderung sendet. |
| Geteiltes Geheimnis: |
Sicherheitsschlüssel.
Für zB. "geteiltes Geheimnis"
(Behalten Sie dies bei sich, Sie müssen dasselbe auf dem VPN-Server konfigurieren). |
| Herausforderung nicht unterstützen: |
Behalte das Ungeprüft. |
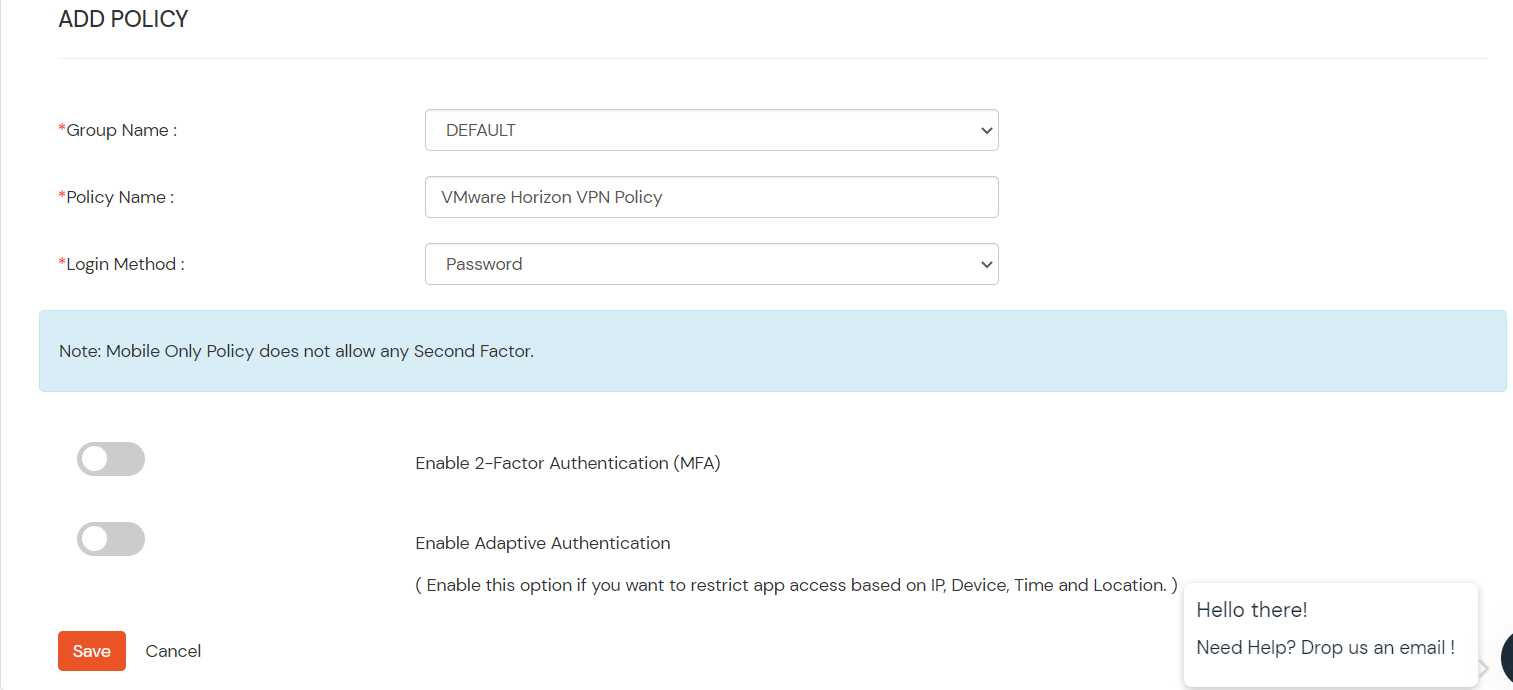
- Konfigurieren Sie die folgenden Richtliniendetails für die Radius-App.
| Gruppenname: |
Gruppe, für die die Richtlinie gilt. |
| Versicherungsname: |
Jeder Bezeichner, der den Richtliniennamen angibt. |
| Login-Methode |
Anmeldemethode für die Benutzer, die dieser Richtlinie zugeordnet sind. |
| Aktivieren Sie die 2-Faktor-Authentifizierung |
Aktiviert den zweiten Faktor während der Anmeldung für Benutzer, die dieser Richtlinie zugeordnet sind. |
| Adaptive Authentifizierung aktivieren |
Aktiviert die adaptive Authentifizierung für die Anmeldung von Benutzern, die dieser Richtlinie zugeordnet sind. |
- Klicken Sie auf Gespeichert.
Anmerkungen: Für On-Premise Version: Befolgen Sie die nachstehenden Schritte, bevor Sie die Konnektivität testen.
Nur für die On-Premise-Version
Schritt 1: Öffnen Sie die Firewall-Ports.
- Um die RADIUS-Anfrage zu erhalten, ist es notwendig, Offener UDP-Verkehr an Häfen 1812 und 1813 zur Verfügung für die Maschine, auf der On-Premise IdP bereitgestellt wird.
- Handelt es sich bei der Host-Maschine um eine Windows Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
- Handelt es sich bei der Host-Maschine um eine Linux Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
Anmerkungen: Wenn Ihre Maschine auf AWS gehostet wird, aktivieren Sie die Ports vom AWS-Panel aus.
2. Citrix Workspace konfigurieren
- Melden Sie sich bei der Citrix Gateway-Verwaltungsoberfläche an.
- Navigieren Sie zu der Citrix Gateway → Virtuelle Server im linken Bereich der Verwaltungsoberfläche.
- Wählen Sie Ihren vorhandenen virtuellen Citrix Gateway-Server aus und klicken Sie dann auf Bearbeiten.
- Klicken Sie auf der Seite „VPN Virtual Server“ auf das Pluszeichen (+) neben Basic Authentication um eine neue Authentifizierungsrichtlinie hinzuzufügen.
- Wählen Sie auf der Seite „Typ auswählen“ den RADIUS Politik und primär Geben Sie aus den Dropdown-Menüs ein und klicken Sie auf „Fortfahren“.
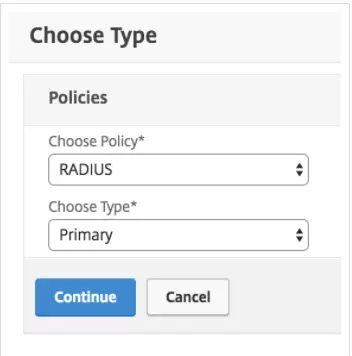
- Klicken Sie im nächsten Bildschirm „Typ auswählen“ auf das Pluszeichen (+) neben dem Feld „Richtlinienbindung“ → „Richtlinie auswählen“.
- Geben Sie auf der Seite „Authentifizierungs-RADIUS-Richtlinie erstellen“ einen Namen für die Richtlinie ein (z. B. CitrixWebPortal), und klicken Sie dann auf das Pluszeichen (+) neben dem Feld „Server“, um einen neuen RADIUS-Server zu erstellen.
- Geben Sie auf der Seite „Authentifizierungs-RADIUS-Server erstellen“ die Informationen für Ihren miniOrange Radius-Server ein:
| Name |
CitrixWebPortal (oder ein anderer beschreibender Name) |
| Servername oder IP-Adresse |
Der Hostname oder die IP-Adresse Ihres miniOrange Radius-Servers. |
| Hafen |
Der für radius_server_iframe auf dem miniOrange IDP konfigurierte Port (im Beispiel 1812) |
| Zeitüberschreitung (60 Sekunden) |
60 |
| Geheimer Schlüssel |
Das RADIUS-Geheimnis, das Sie erhalten haben dieser Schritt. |
| Geheimen Schlüssel bestätigen |
Das RADIUS-Geheimnis, das Sie erhalten haben dieser Schritt. |
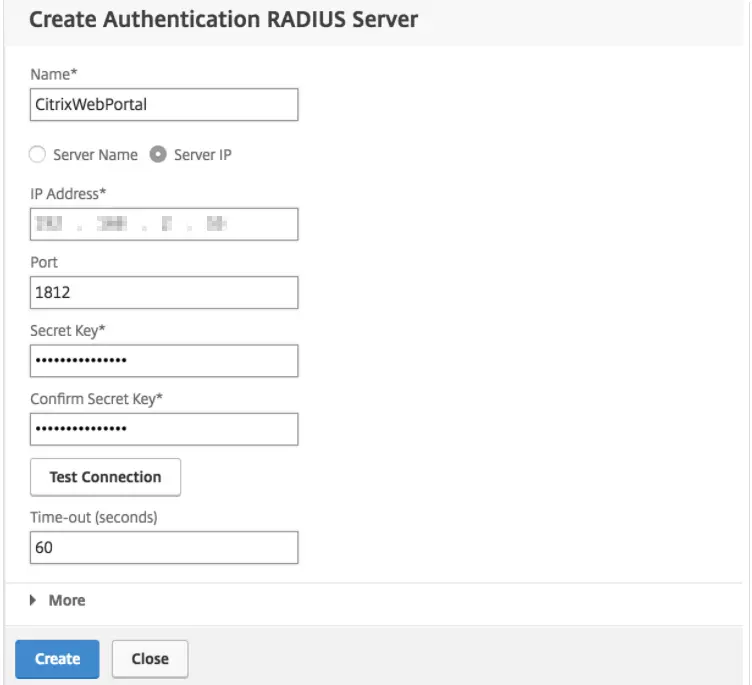
- Klicken Sie auf Erschaffung hinzufügen miniOrange RADIUS-Server und kehren Sie zur Seite „RADIUS-Authentifizierungsrichtlinie erstellen“ zurück.
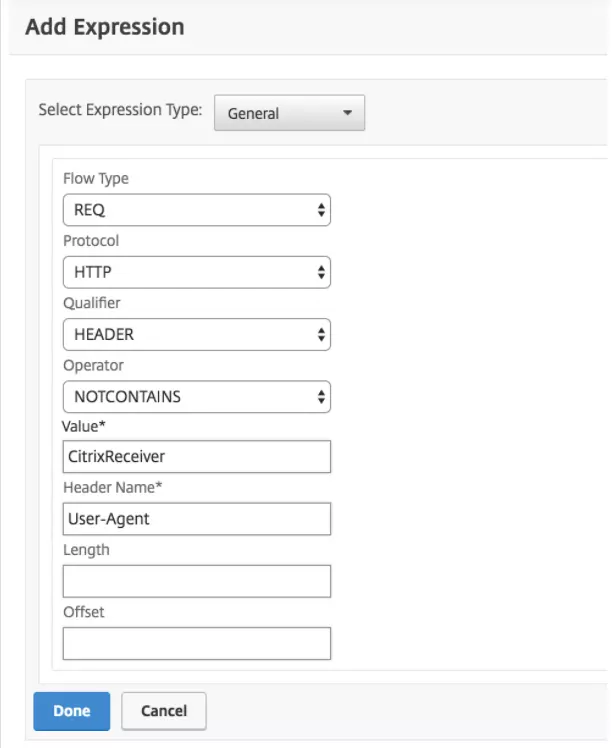
- Klicken Sie auf die Ausdruckseditor Klicken Sie auf der Seite „RADIUS-Authentifizierungsrichtlinie erstellen“, um einen Ausdruck mit den folgenden Details hinzuzufügen:
| Ausdruckstyp |
Allgemein |
| Bewegungsart |
REQ |
| Protokoll |
HTTP |
| Qualifier |
Kopfzeile |
| Operator |
NICHTENTHÄLT |
| Wert* |
CitrixReceiver |
| Kopfzeilenname* |
User-Agent |
- Wenn die Server- und Ausdrucksinformationen korrekt sind, klicken Sie auf Erschaffung um das Neue zu retten CitrixWebPortal Richtlinie und kehren Sie zur Seite „Typ auswählen“ zurück.
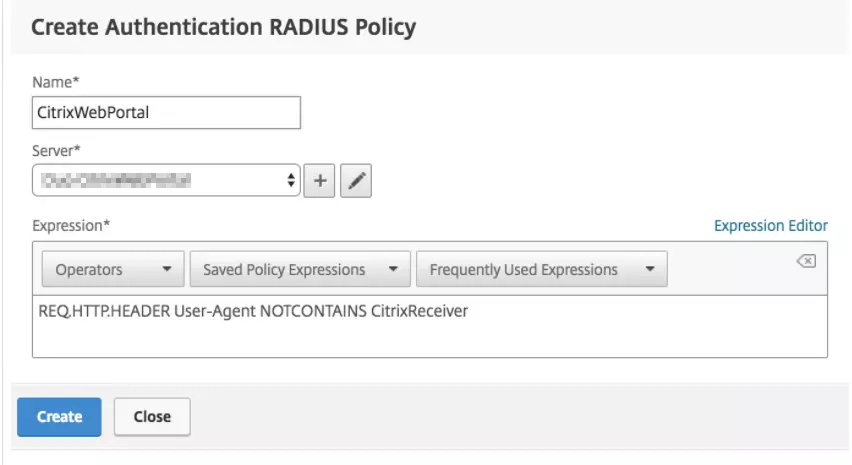
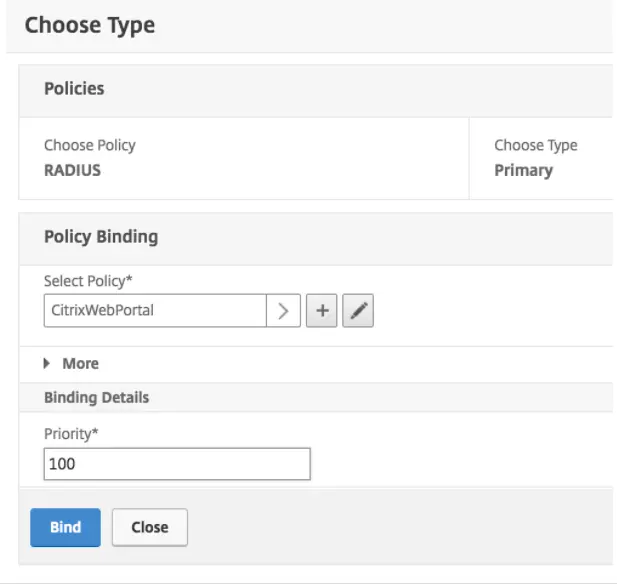
- Stellen Sie auf der Seite „Typ auswählen“ sicher, dass die neue RADIUS-Authentifizierungsrichtlinie ausgewählt ist, die Sie gerade erstellt haben. Legen Sie die Priorität unter "Verbindliche Angaben" zu 100 und klicken auf Binden.
- Überprüfen Sie, ob Ihre neuen Richtlinien für Browser-Clients aufgelistet sind. Klicken Sie auf Menu , um die neue Richtlinienkonfiguration zu speichern.
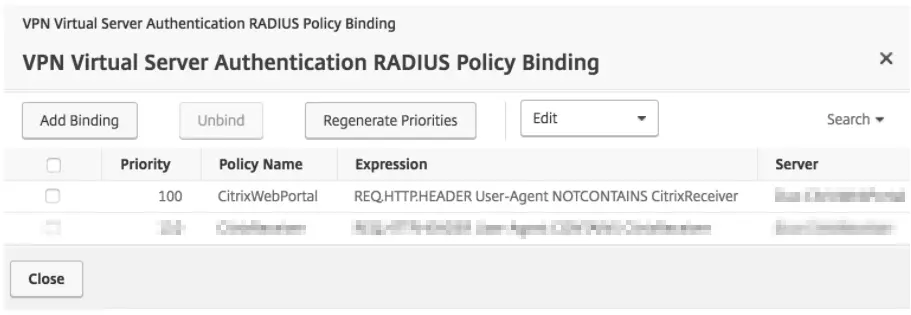
- Stellen Sie sicher, dass Sie diese RADIUS-Richtlinie für die primäre Authentifizierung haben. Entfernen Sie alle anderen primären Authentifizierungsrichtlinien, die nicht von miniOrange stammen (oder erhöhen Sie den Prioritätswert, sodass NetScaler zuerst die miniOrange-Richtlinien aufruft) und klicken Sie auf Erledigt
.
- Speichern Sie alle an der laufenden Konfiguration vorgenommenen Änderungen.
- Melden Sie sich bei der Citrix Gateway-Verwaltungsoberfläche an.
- Navigieren Sie zu der Citrix Gateway → Virtuelle Server im linken Bereich der Verwaltungsoberfläche.
- Wählen Sie Ihren vorhandenen virtuellen Citrix Gateway-Server aus und klicken Sie dann auf Bearbeiten.
- Klicken Sie auf der Seite „VPN Virtual Server“ auf das Pluszeichen (+) neben Basic Authentication um eine neue Authentifizierungsrichtlinie hinzuzufügen.
- Wählen Sie auf der Seite „Typ auswählen“ den RADIUS Politik und primär Geben Sie aus den Dropdown-Menüs ein und klicken Sie auf „Fortfahren“.
- Klicken Sie im nächsten Bildschirm „Typ auswählen“ auf das Bindung hinzufügen .
- Klicken Sie auf das Pluszeichen (+) neben dem Feld „Richtlinienbindung“ → „Richtlinie auswählen“.
- Geben Sie auf der Seite „Authentifizierungs-RADIUS-Richtlinie erstellen“ einen Namen für die Richtlinie ein (z. B. CitrixReceiver), und klicken Sie dann auf das Pluszeichen (+) neben dem Feld „Server“, um einen neuen RADIUS-Server für die miniOrange-Authentifizierung für Citrix Receiver- oder Workspace-Clients zu erstellen.
- Geben Sie auf der Seite „Authentifizierungs-RADIUS-Server erstellen“ die Informationen für Ihren miniOrange Radius-Server ein:
| Name |
CitrixReceiver (oder ein anderer beschreibender Name) |
| Servername oder IP-Adresse |
Der Hostname oder die IP-Adresse Ihres miniOrange Radius-Servers. |
| Hafen |
Der für radius_server_auto auf dem miniOrange IDP konfigurierte Port (im Beispiel 18120) |
| Zeitüberschreitung (Sekunden) |
60 Sekunden |
| Geheimer Schlüssel |
Das RADIUS-Geheimnis, das Sie erhalten haben dieser Schritt. |
| Geheimen Schlüssel bestätigen |
Das RADIUS-Geheimnis, das Sie erhalten haben dieser Schritt. |
| Anrufende Stations-ID senden |
Aktivieren Sie dieses Kontrollkästchen, um die IP-Adresse von Citrix Receiver- oder Workspace-Clients an miniOrange zu senden (klicken Sie auf > Mehr um diese Option verfügbar zu machen) |
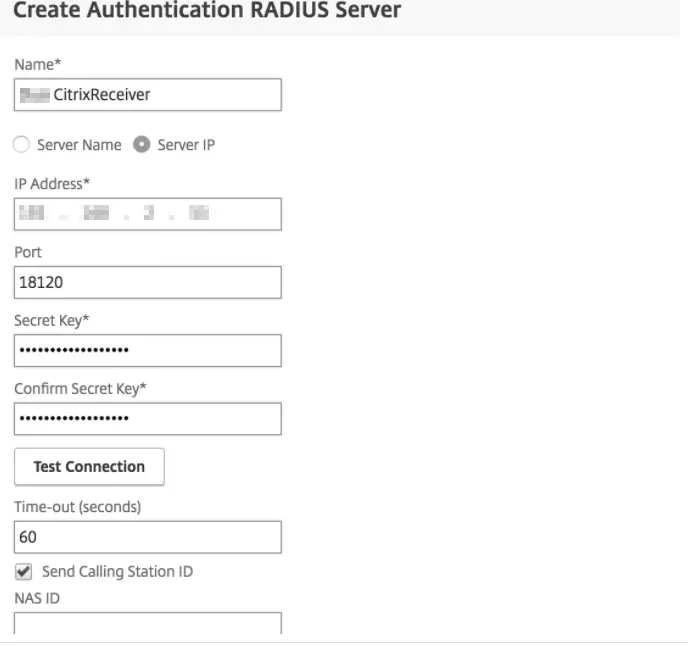
- Klicken Sie auf „Erstellen“, um den CitrixReceiver RADIUS-Server und kehren Sie zur Seite „RADIUS-Authentifizierungsrichtlinie erstellen“ zurück.
-
- Klicken Sie auf die Ausdruckseditor Klicken Sie auf der Seite „RADIUS-Authentifizierungsrichtlinie erstellen“, um einen Ausdruck mit den folgenden Details hinzuzufügen:
| Ausdruckstyp |
Allgemein |
| Bewegungsart |
REQ |
| Protokoll |
HTTP |
| Qualifier |
HEADER |
| Operator |
ENTHÄLT |
| Wert* |
CitrixReceiver |
| Kopfzeilenname* |
User-Agent |
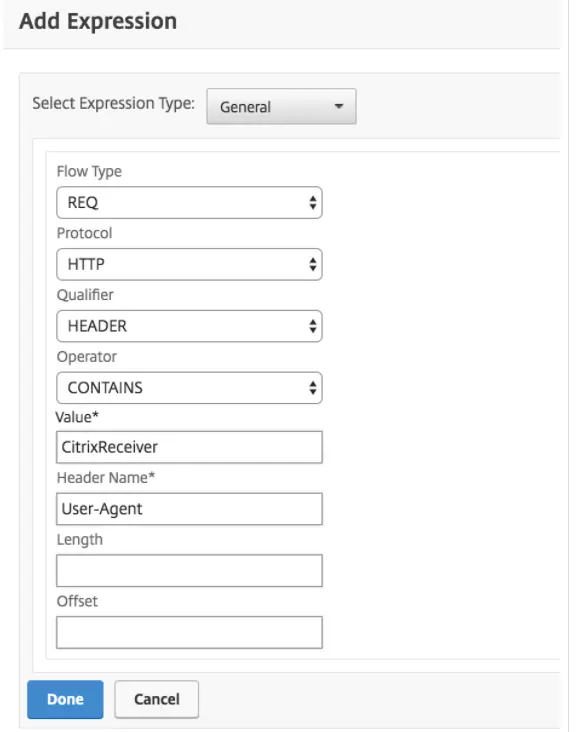
- Wenn die Server- und Ausdrucksinformationen korrekt sind, klicken Sie auf Erschaffung um das Neue zu retten CitrixReceiver Richtlinie und kehren Sie zur Seite „Typ auswählen“ zurück.
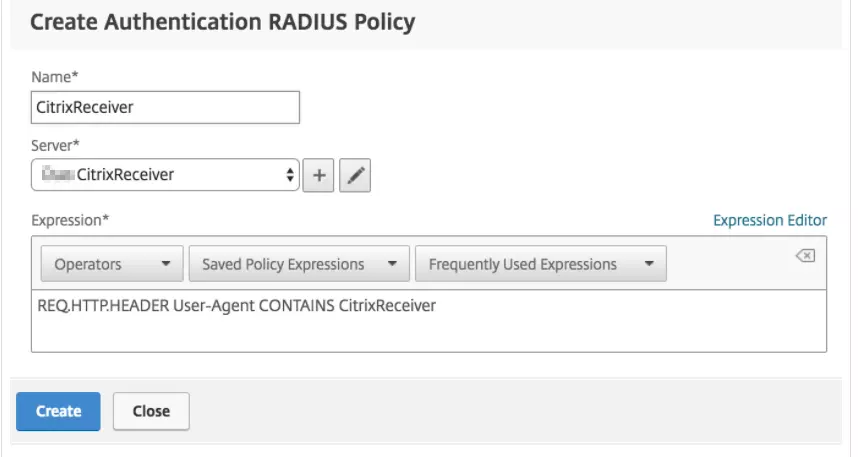
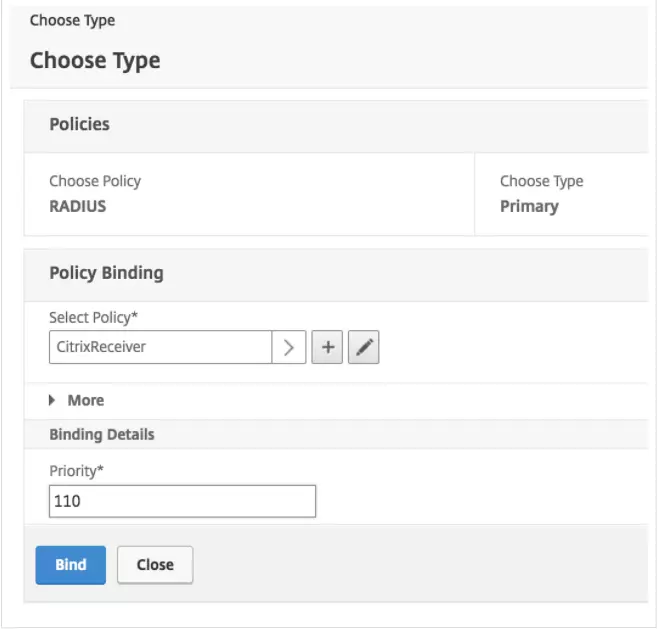
- Stellen Sie auf der Seite „Typ auswählen“ sicher, dass die neue RADIUS-Authentifizierungsrichtlinie ausgewählt ist, die Sie gerade erstellt haben. Legen Sie die Priorität unter "Verbindliche Angaben" zu 110 und klicken auf Binden.
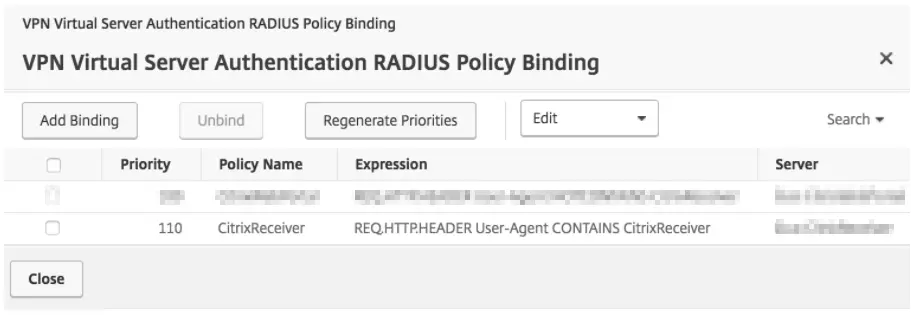
- Überprüfen Sie, ob Ihre neuen Richtlinien für CitrixReceiver-Clients aufgelistet sind. Klicken Sie auf Menu , um die neue Richtlinienkonfiguration zu speichern.
- Stellen Sie sicher, dass Sie diese RADIUS-Richtlinie für die primäre Authentifizierung haben. Entfernen Sie alle anderen primären Authentifizierungsrichtlinien, die nicht von miniOrange stammen (oder erhöhen Sie den Prioritätswert, sodass NetScaler zuerst die miniOrange-Richtlinien aufruft) und klicken Sie auf Erledigt
.
- Speichern Sie alle an der laufenden Konfiguration vorgenommenen Änderungen.
3. 2FA für Endbenutzer konfigurieren
- Melden Sie sich beim Endbenutzer-Dashboard an mit Standardanmeldeinformationen für das Benutzerverzeichnis..
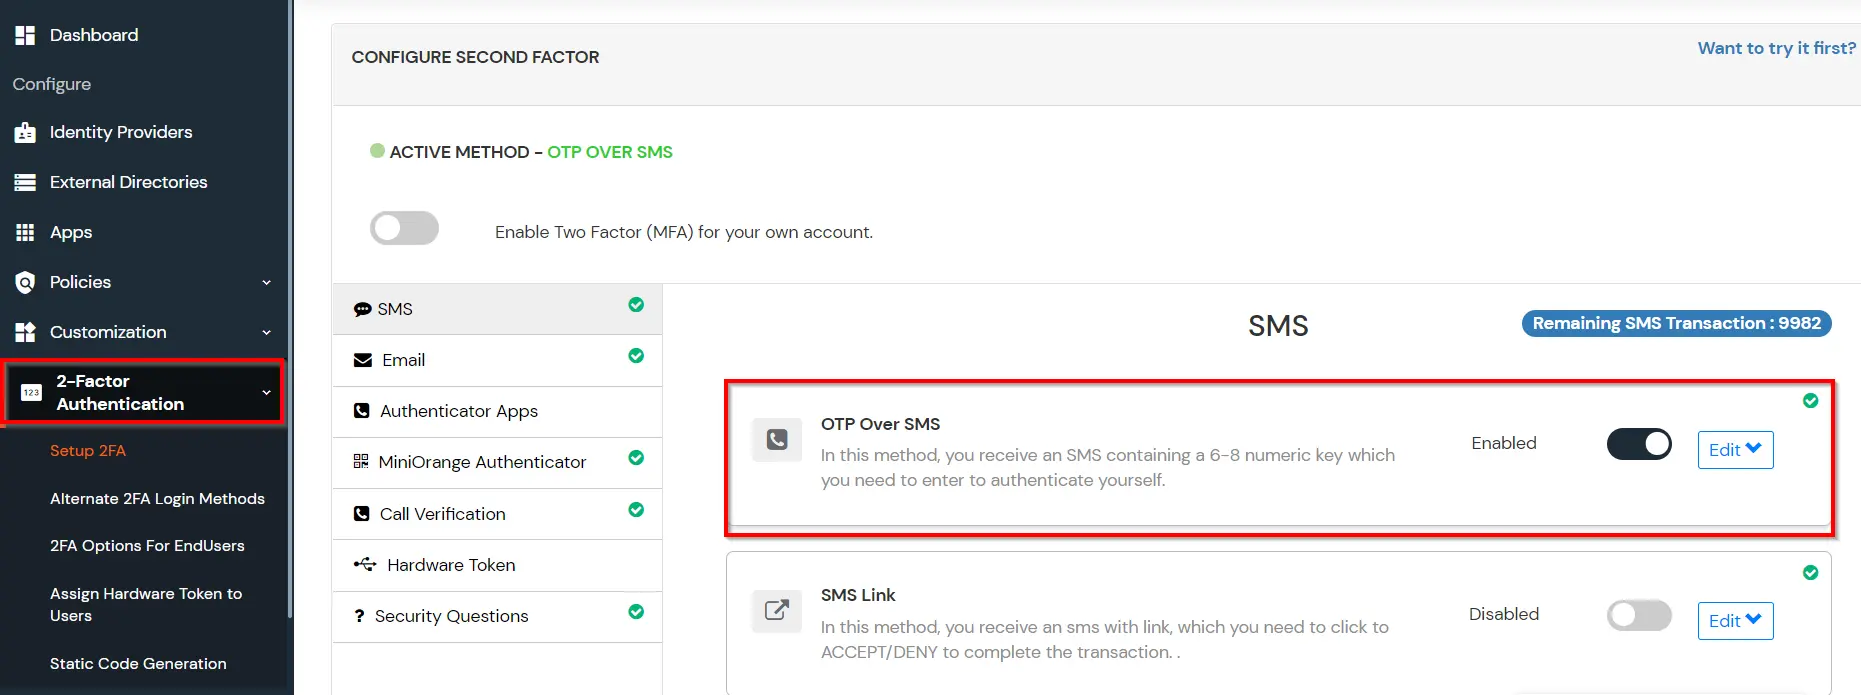
- Auswählen 2FA konfigurieren vom linken Bereich.
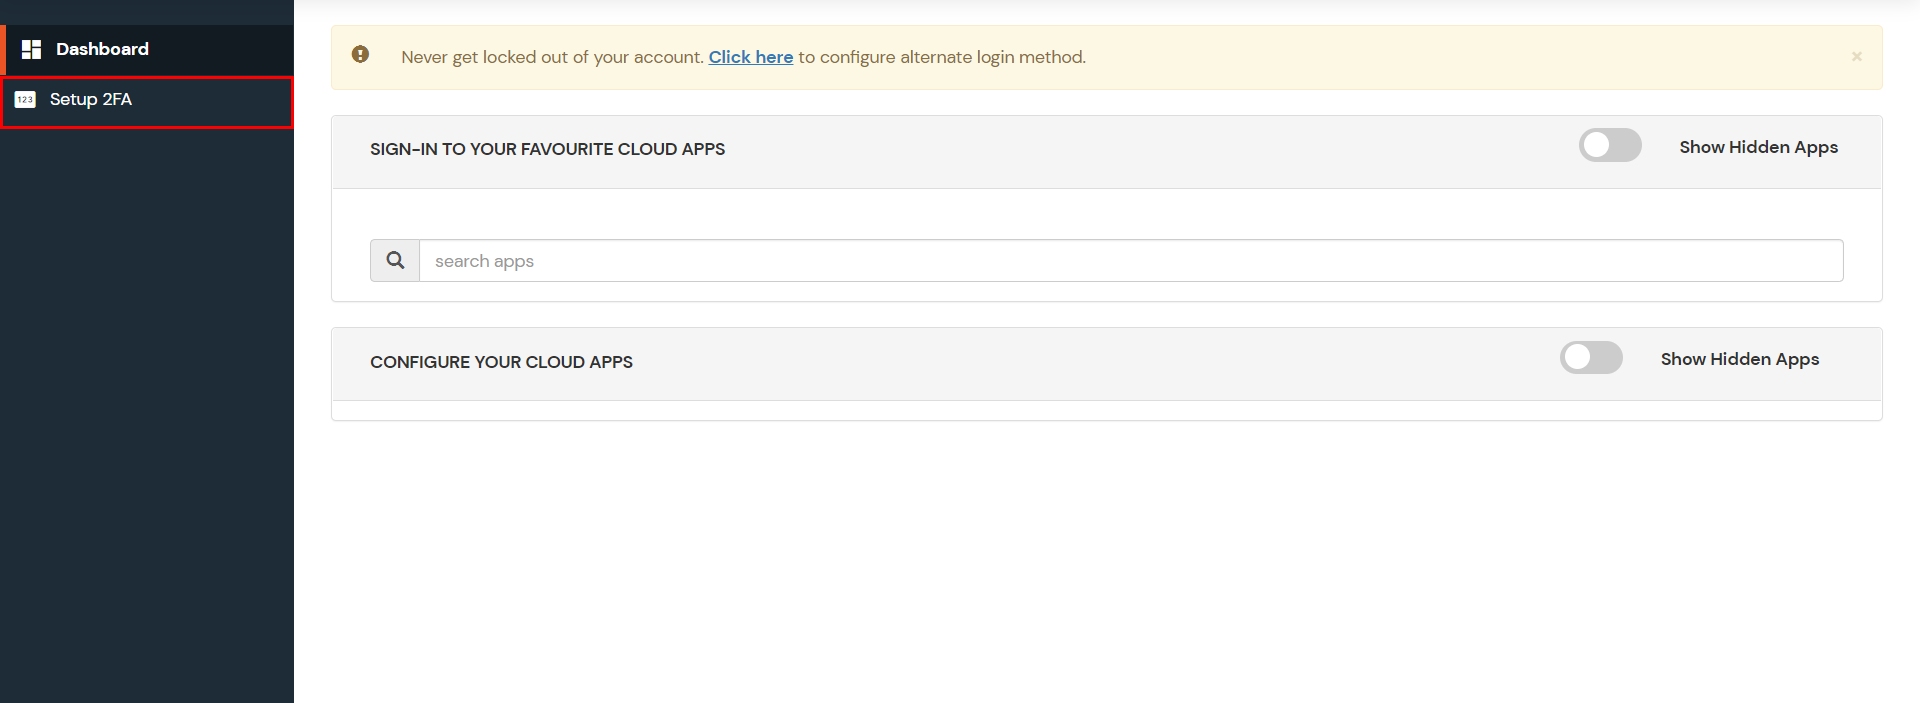
- Durchsuchen Sie die Optionen für den zweiten Faktor und wählen Sie eine geeignete Methode aus, die der Endbenutzer bei der Anmeldung verwenden soll.
- Für den Moment haben wir ausgewählt: „OTP ÜBER SMS“als unsere 2FA-Methode. Sie können die Anleitung zum Einrichten anderer 2FA-Methoden.
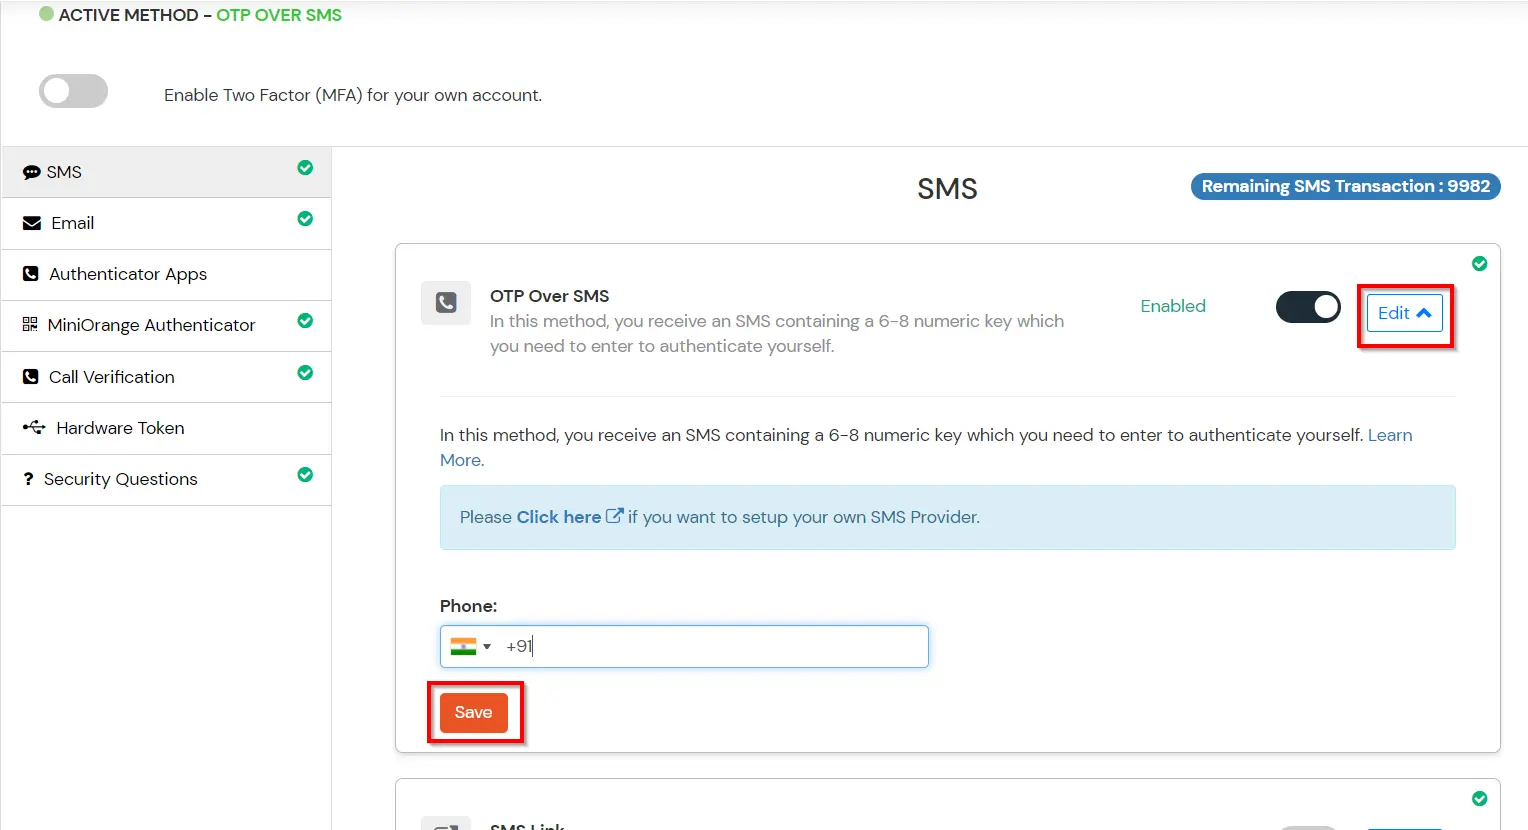
- Ermöglichen das OTP per SMS, wenn Sie Ihre Telefonnummer in Ihrem Profilbereich hinzugefügt haben, andernfalls klicken Sie auf Bearbeiten .
- Geben Sie Telefon Nummer zusammen mit der erforderlichen Landesvorwahl ein und klicken Sie auf das SPAREN unten mit.
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- AD/LDAP eingeben Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
Weitere Referenzen











