Zeitbeschränkung für Google Workspace (G Suite) aktivieren
Aktivieren Sie die Zeitbeschränkung für Google Workspace (G Suite)-Apps mit den Sicherheitslösungen von miniOrange. Erlauben Sie Benutzern den Zugriff auf Google innerhalb bestimmter Zeiträume und Zeitzonen. Widerrufen Sie den Benutzerzugriff auf Google Workspace in Echtzeit und verwalten Sie die Autorisierung für Mobil- und Desktopgeräte.
Authentifizieren von Benutzern in einem Zeitbereich
Überprüfen Sie Benutzer, bevor Sie Zugriff auf Ihre G Suite-Apps gewähren, indem Sie sie anhand ihrer Zeiten mithilfe eines IAM für die Datensicherheit.
Jetzt einrichten
Zeitbeschränkungen bei Google
Sperren Sie den Zugriff von Nutzern auf Google Workspace-Apps mithilfe dynamischer Zeitbeschränkungen und widerrufen Sie den Zugriff, wenn Nutzer außerhalb des autorisierten Zeitraums mit CASB auf Google Workspace zugreifen möchten. Weitere Informationen
Jetzt einrichten
Zeitbeschränkungen für die Google Mobile App
Erlauben Sie den Zugriff auf in mobilen G Suite-Apps gespeicherte Geschäftsdaten, wenn die Benutzer versuchen, innerhalb des autorisierten Zeitraums mit einer MDM-Lösung darauf zuzugreifen.
Mehr erfahren
Jetzt einrichten
Anleitung zur Videoeinrichtung
Mit externer Benutzerquelle verbinden
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Konfigurieren Sie den Benutzerzugriff für Google Workspace (G Suite)-Anwendungen mit Zeitbeschränkungen
Konfigurieren Sie die Echtzeit-Zeitbeschränkung für Google Workspace (G Suite)-Anwendungen
Zeitbeschränkung für Google Workspace (G Suite)-Anwendungen auf Mobilgeräten konfigurieren
1. Google Workspace (G Suite) in miniOrange konfigurieren
Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .
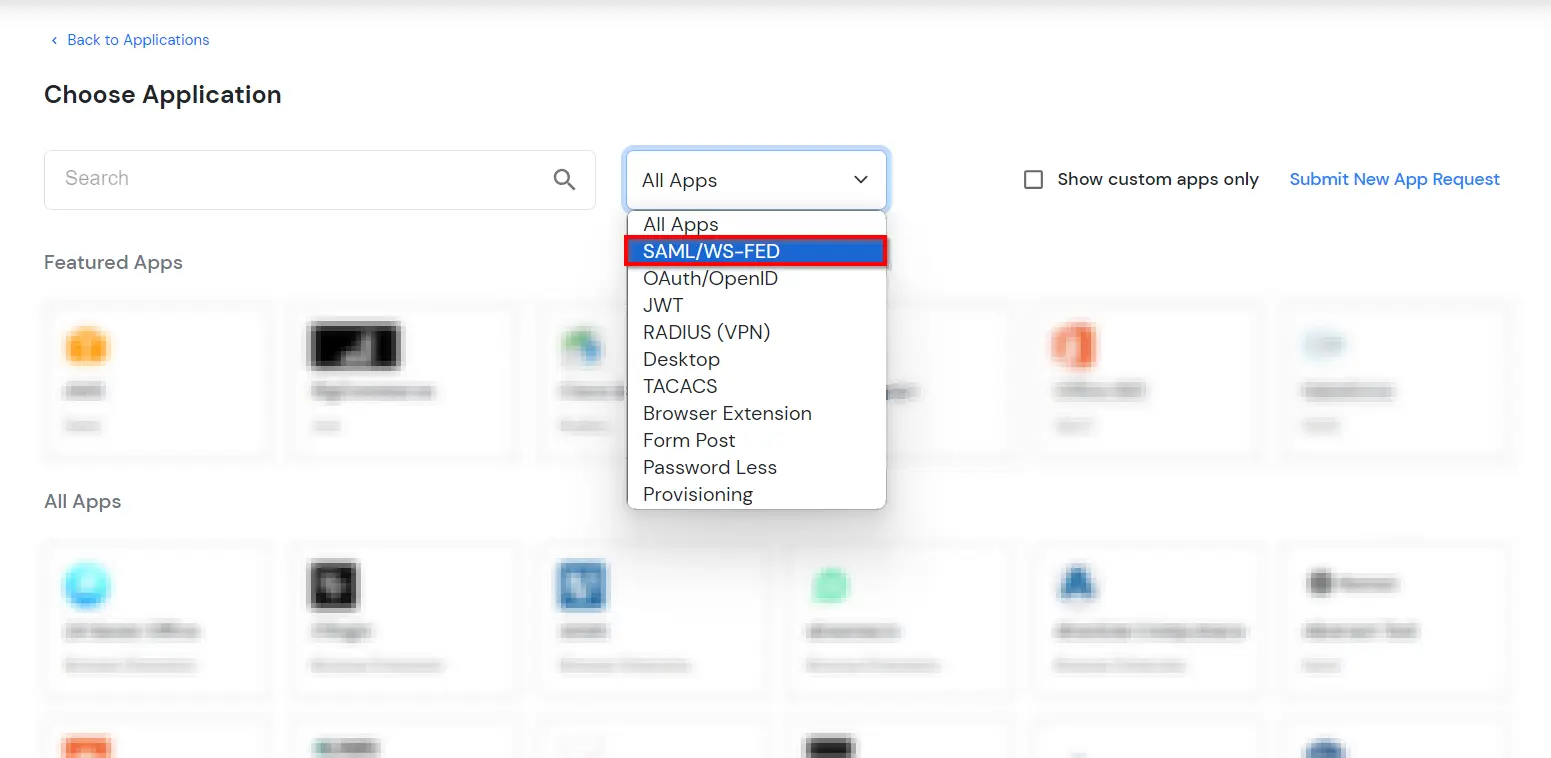
In Wählen Sie Anwendungstyp Klicken Sie auf App erstellen Schaltfläche im SAML/WS-FED-Anwendungstyp.
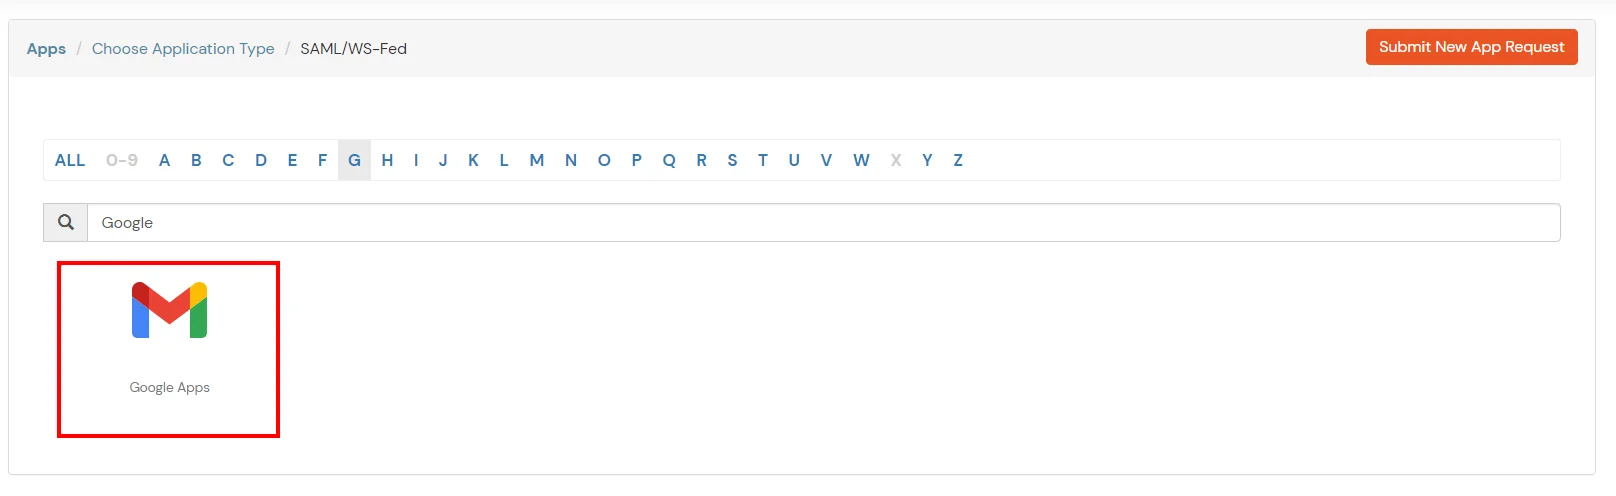
Suchen Sie nach den Google in der Liste.
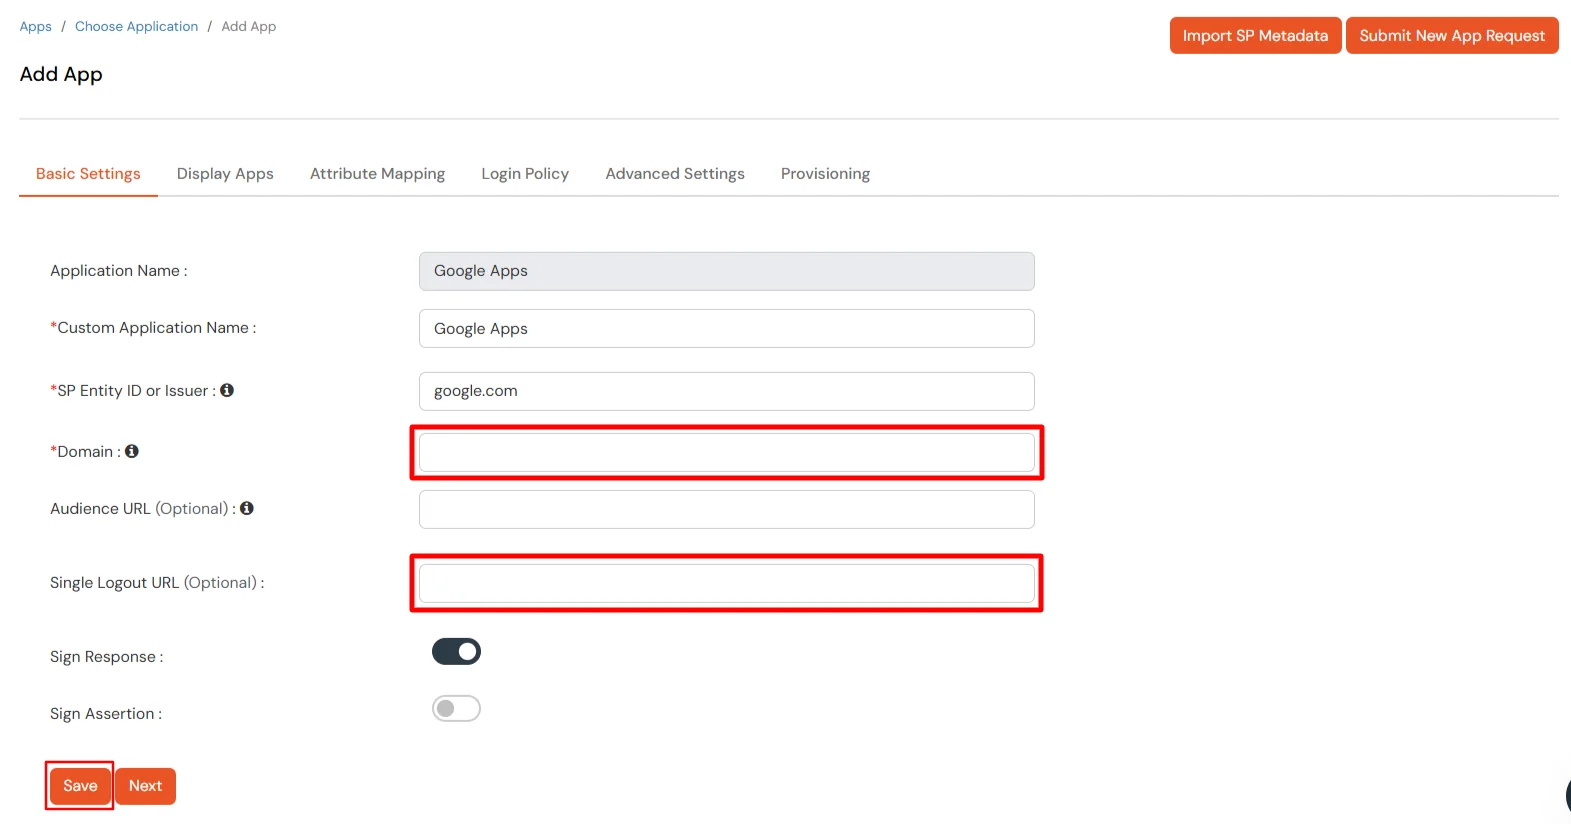
Geben Sie Ihre Domain Name die Sie mit Google Workspace verwenden.
Geben Sie die Einzelne Abmelde-URL as https://mail.google.com/a/out/tld/?logout.
Von dem Provisioning Geben Sie den Domänenadministrator in Google Apps (G Suite)-Administrator und klicken Sie auf "Google Apps-Administrator bestätigen", um zu überprüfen, ob die eingegebene Domäne die eines Administrators ist (dies ist ein optionales Feld).
Klicken Sie auf Gespeichert.
Holen Sie sich IdP-Metadatendetails zum Hochladen in Google Apps:
Zurück Nach Apps >> Apps verwalten.
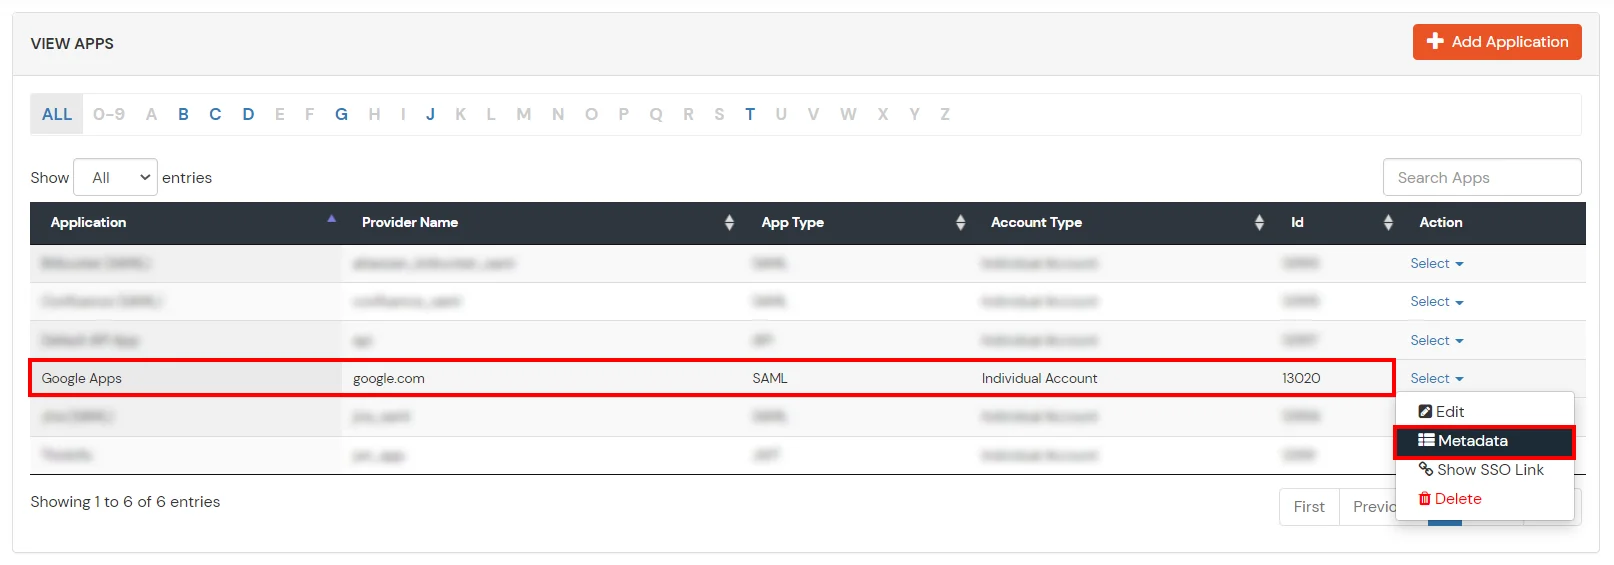
Suchen Sie nach Ihrer App und klicken Sie auf das wählen im Aktionsmenü für Ihre App.
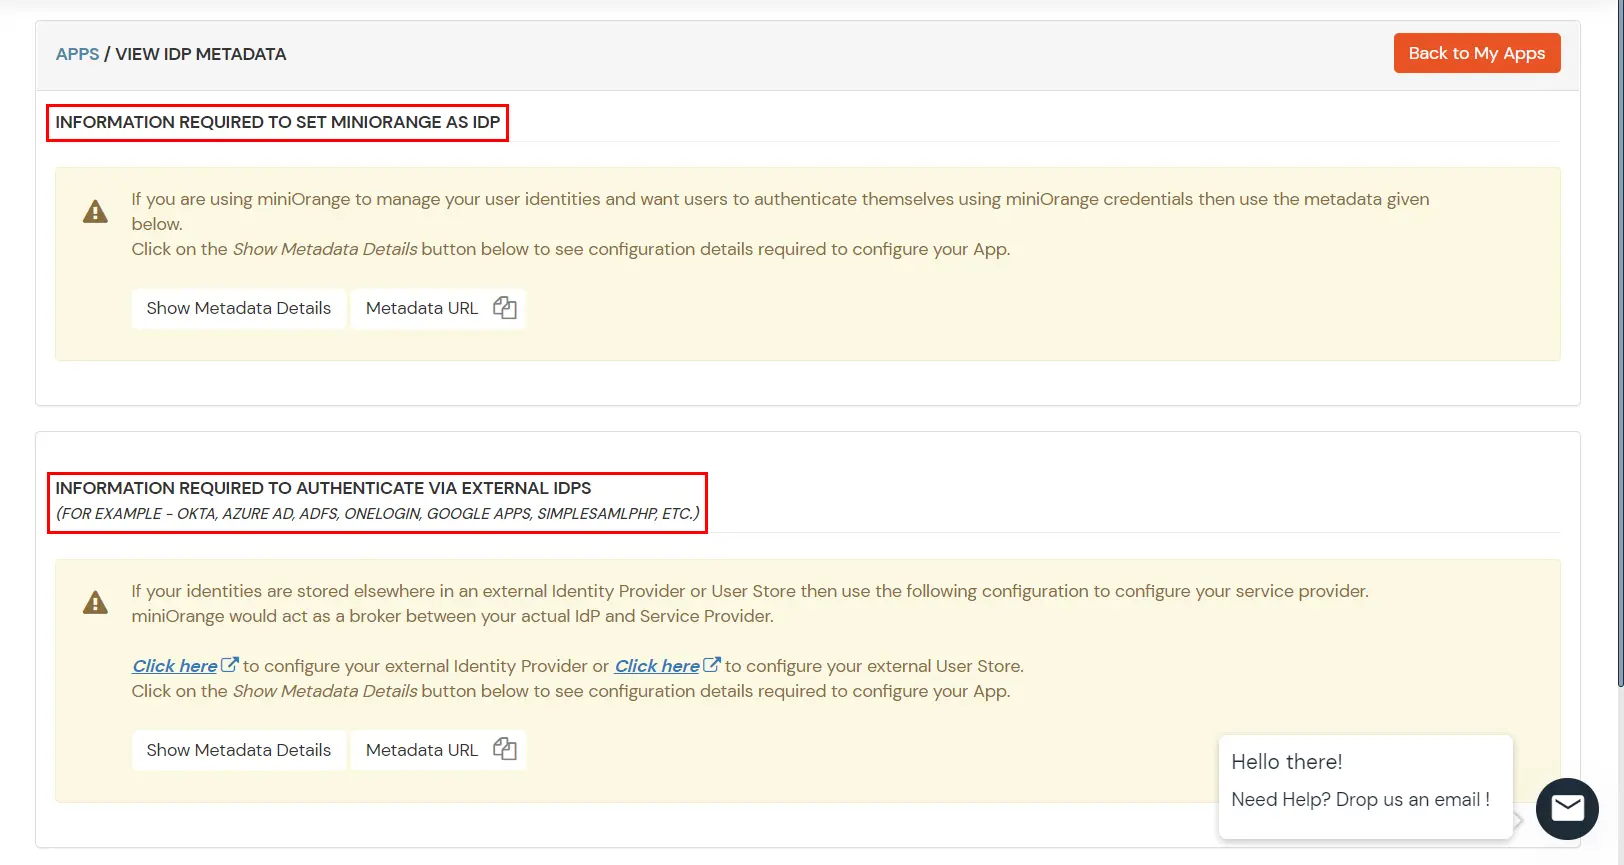
Klicken Sie auf Metadaten um Metadatendetails abzurufen, die später benötigt werden. Klicken Sie auf SSO-Link anzeigen um den vom IDP initiierten SSO-Link für Google Apps anzuzeigen.
Hier sehen Sie 2 Optionen, wenn Sie einrichten miniOrange als IDP Kopieren Sie die Metadatendetails zu miniOrange, wenn Sie eine Authentifizierung benötigen über externe IDPs (OKTA, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
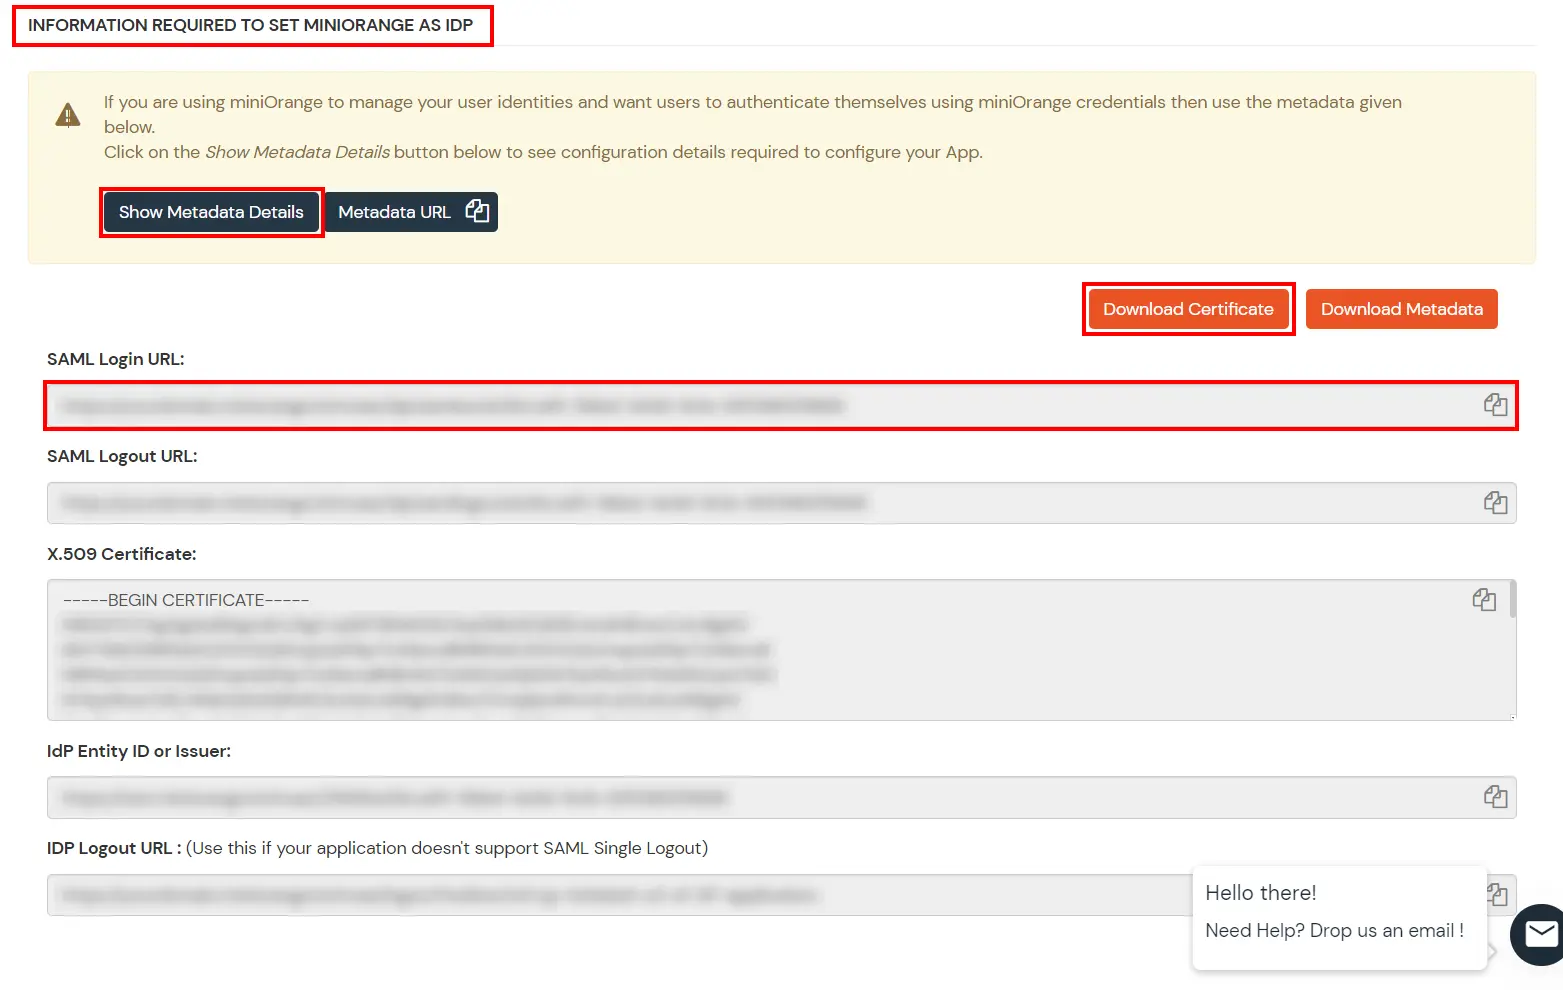
Behalten SAML-Anmelde-URL und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. SAML SSO in Google Workspace (G Suite) konfigurieren
Melden Sie sich jetzt an Google Admin-Konsole und wählen Sicherheit Registerkarte in der Admin-Konsole.
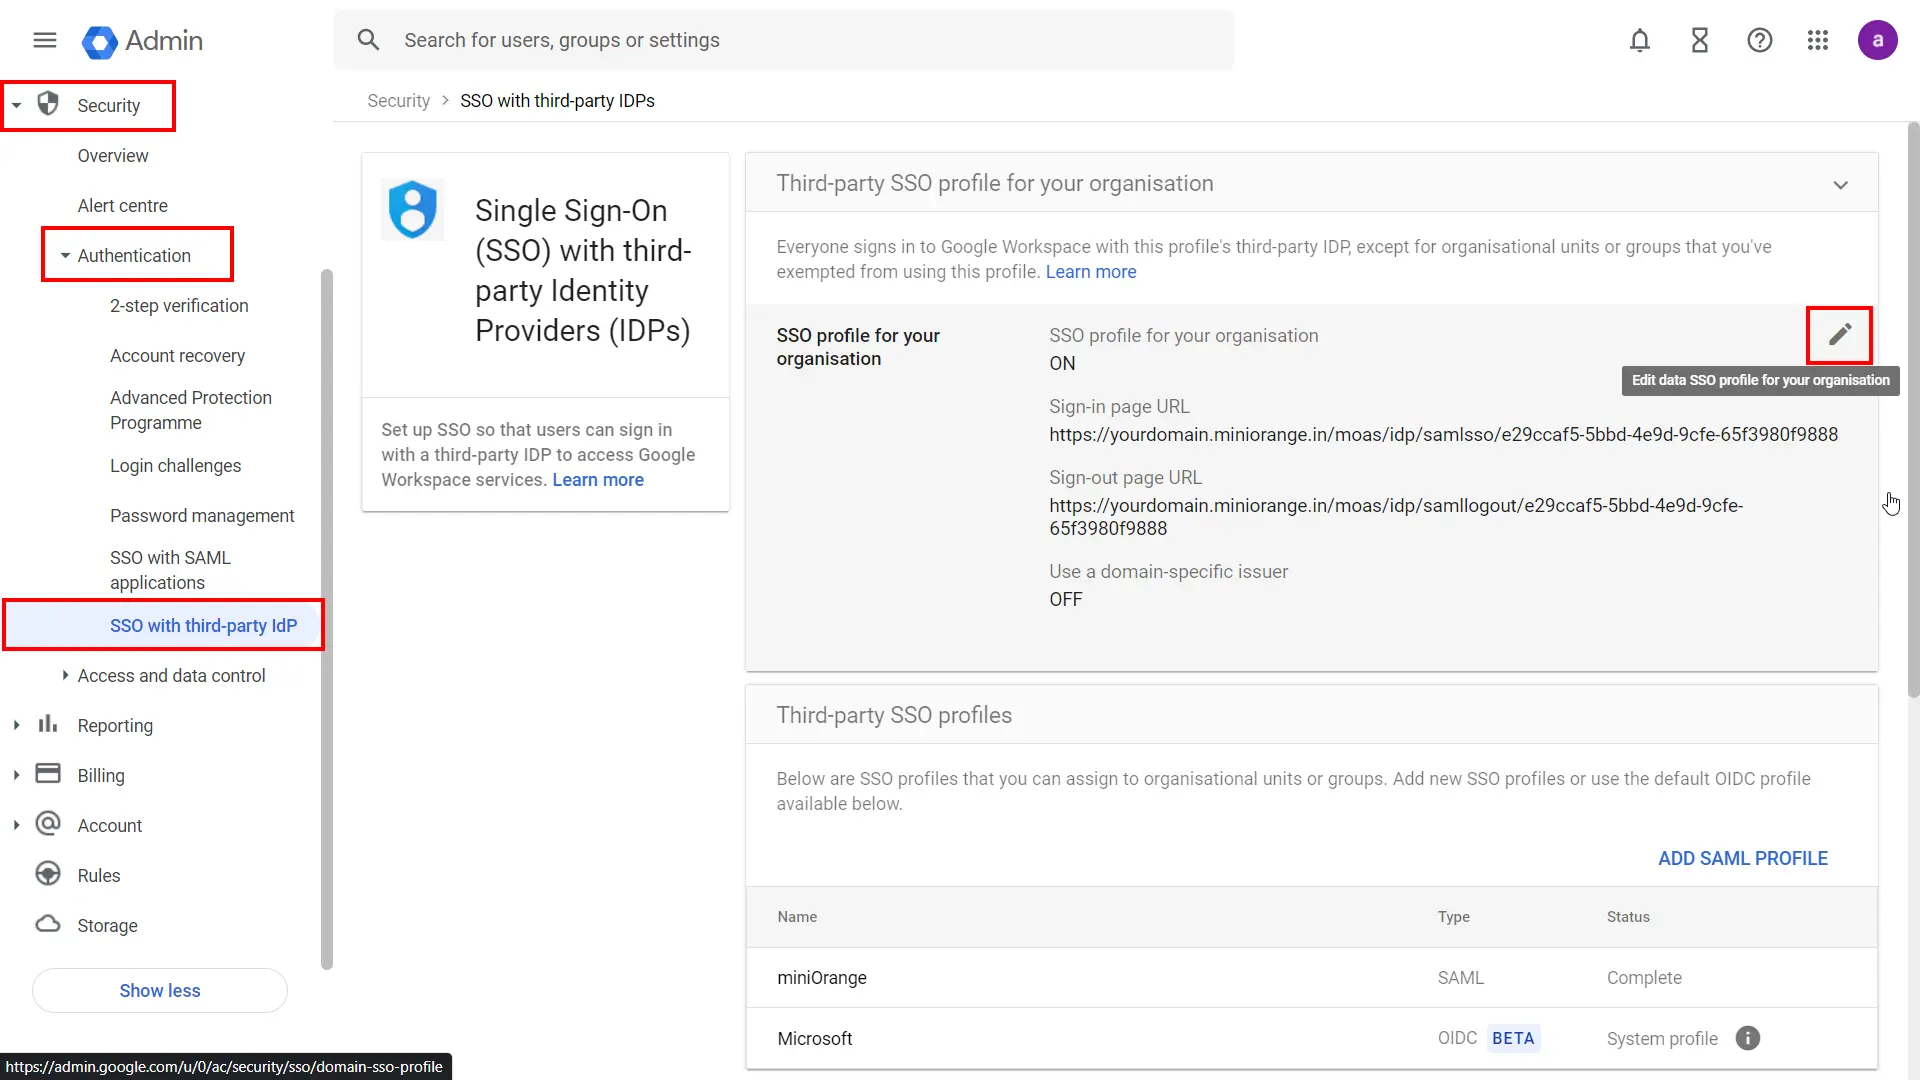
Zurück Nach Authentifizierung >> SSO mit Drittanbieter-IDP. Hier, aus dem SSO-Profil für Ihre Organisation Klicken Sie im Abschnitt auf das Bearbeitungssymbol.
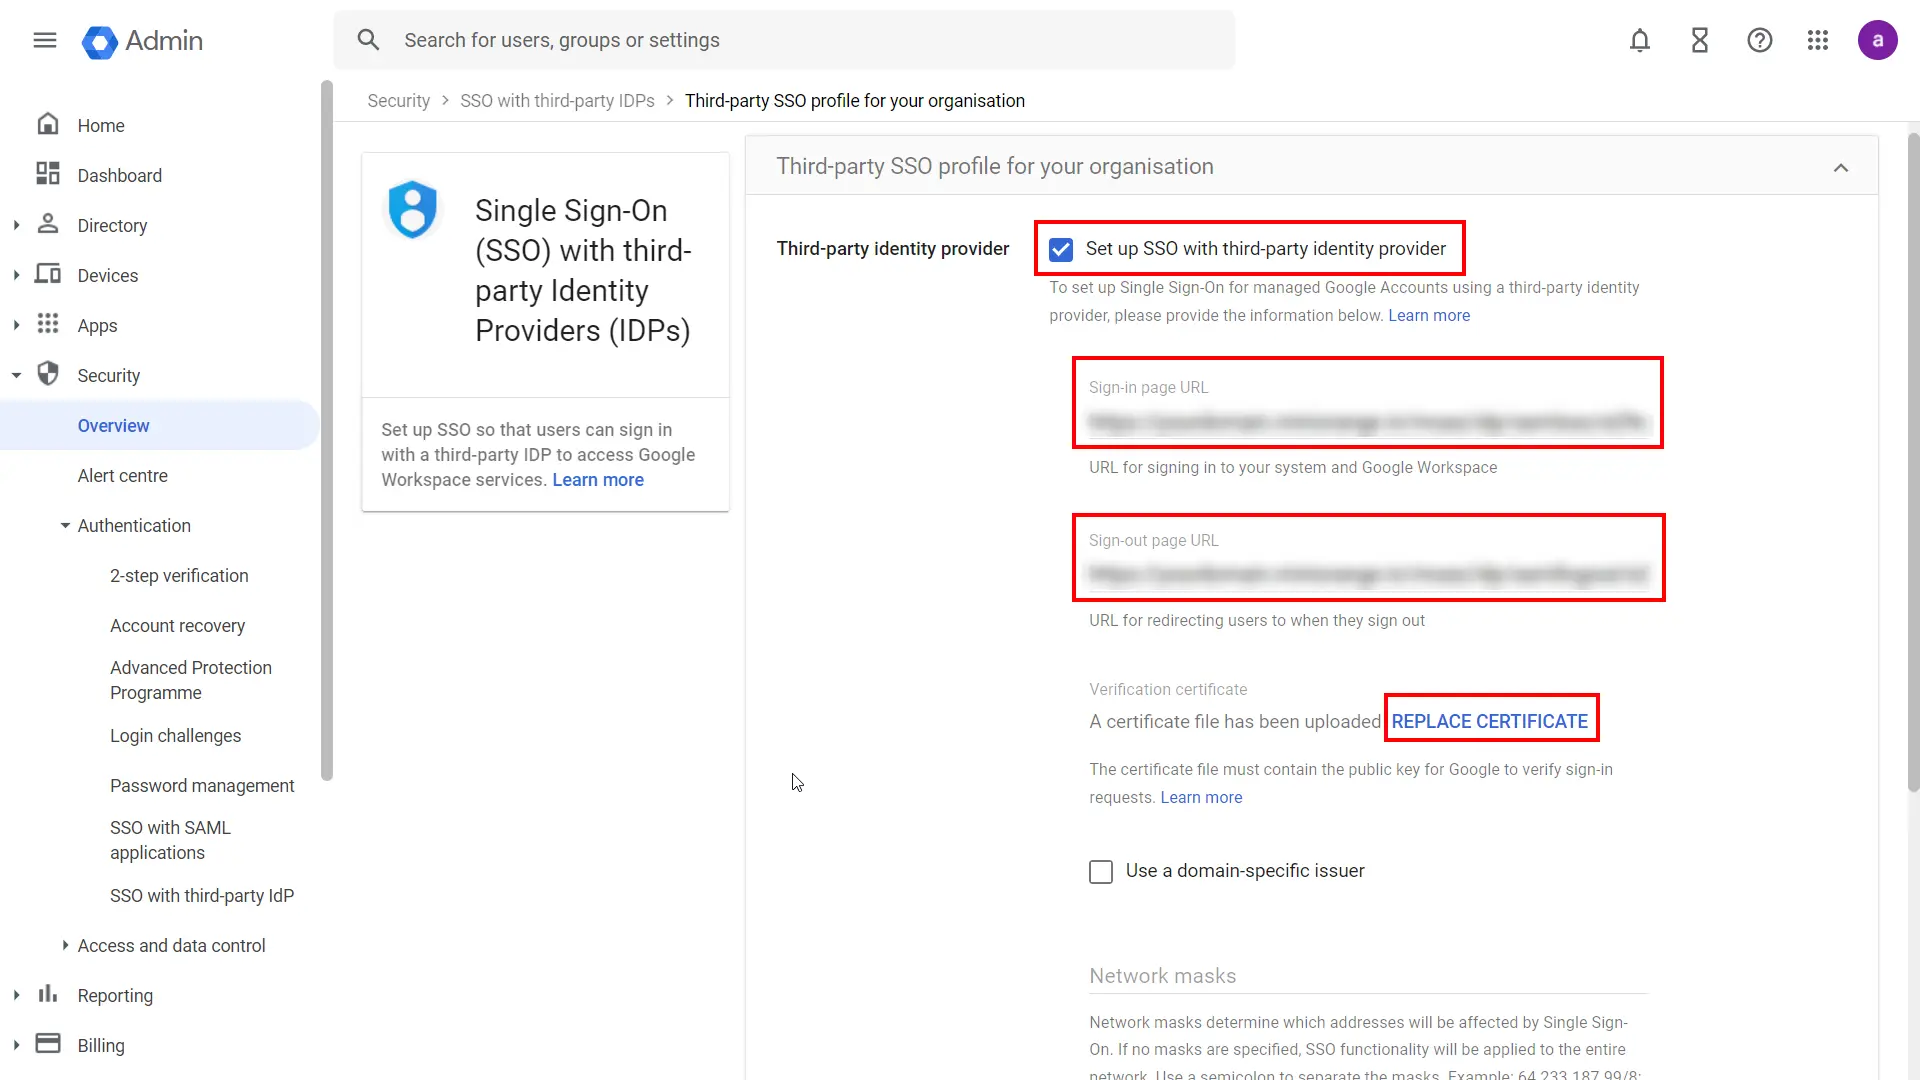
Aktivieren Sie die Einrichten von SSO mit einem Identitätsanbieter eines Drittanbieters Kontrollkästchen.
Enter URL der Anmeldeseite: SAML-Anmelde-URL aus Schritt 1.
Enter URL der Abmeldeseite: <Basisserver-URL> /idp/oidc/logout?post_logout_redirect_uri=https://gmail.com Beispiel: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
Laden Sie das Zertifikat hoch, indem Sie auf Zertifikat ersetzen Link, der zuvor in Schritt 1 heruntergeladen wurde.
Geben Sie die URL zum Ändern des Passworts ein: SAML-Anmelde-URL ab Schritt 1.
Sichern Sie die Einstellungen.
Ihre Google SSO SAML-Integration ist abgeschlossen.
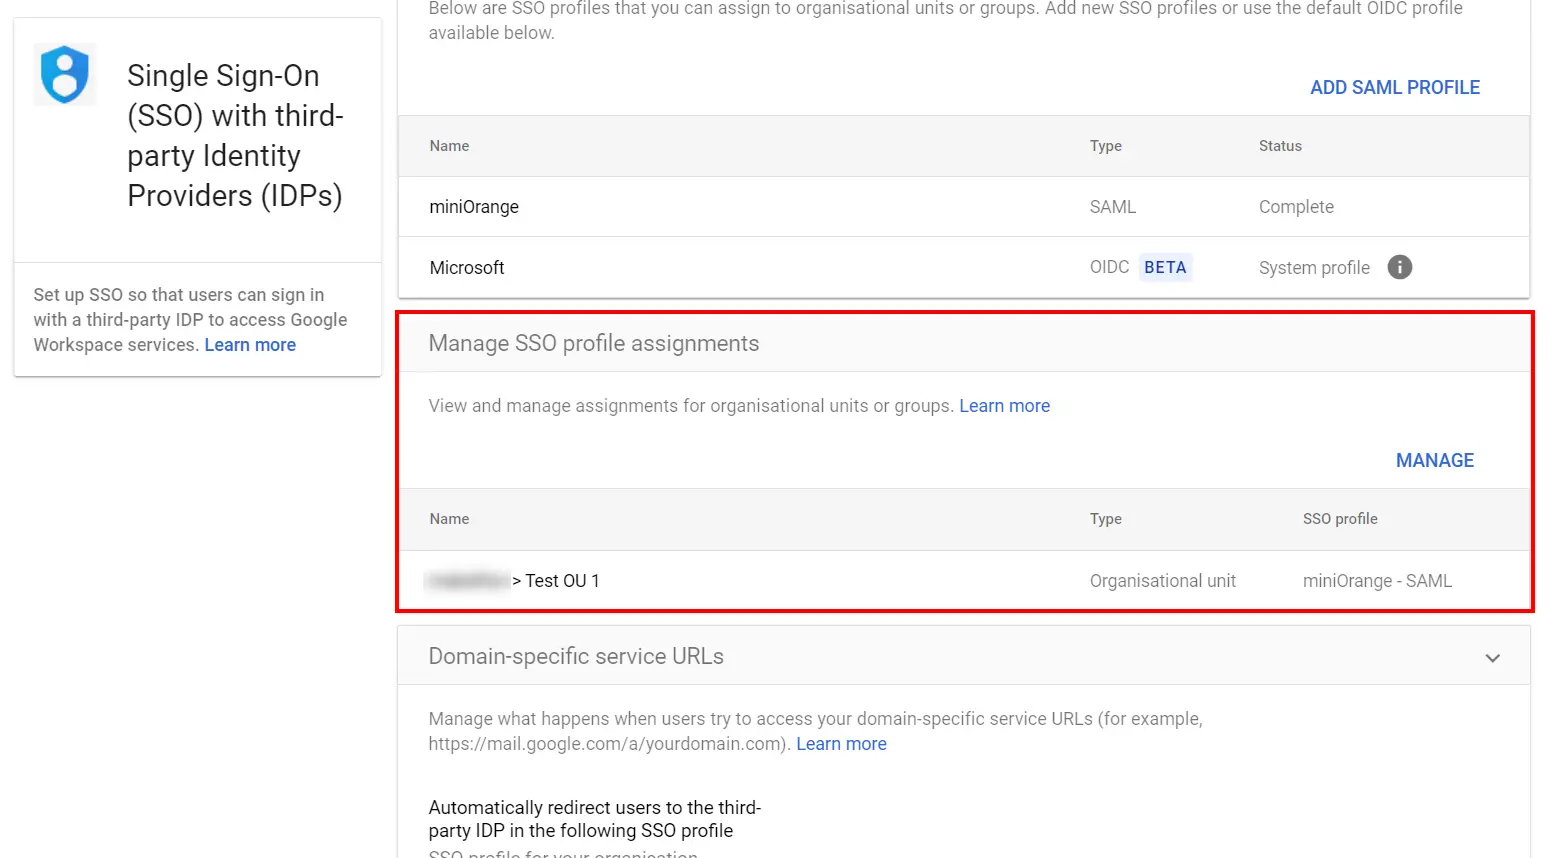
2.1. SSO-Profile Organisationseinheiten oder Gruppen zuweisen:
Wenn Sie möchten, dass sich einige Ihrer Benutzer direkt bei Google anmelden, können Sie diese Benutzer in eine Organisationseinheit (OU) oder Gruppe verschieben. Verwalten Sie dann die SSO-Einstellungen für die OU oder Gruppe, sodass diese Benutzer von Google authentifiziert werden und nicht Ihren Drittanbieter-IdP verwenden. Führen Sie die folgenden Schritte aus:
Wenn Sie möchten, dass sich alle Ihre (nicht-Superadministrator-)Benutzer über einen IdP eines Drittanbieters anmelden: Sie müssen keine Verwaltung durchführen.
Wenn Sie möchten, dass sich einige Ihrer Benutzer direkt bei Google anmelden: Klicken Sie auf Verwalten von SSO-Profilzuweisungen und fahren Sie mit dem nächsten Schritt fort.
Wenn Sie das SSO-Profil zum ersten Mal zuweisen, klicken Sie auf Los geht´s. Andernfalls klicken Sie auf Verwalten.
Note: Get started is only available if you’ve already enabled your third-party SSO profile.
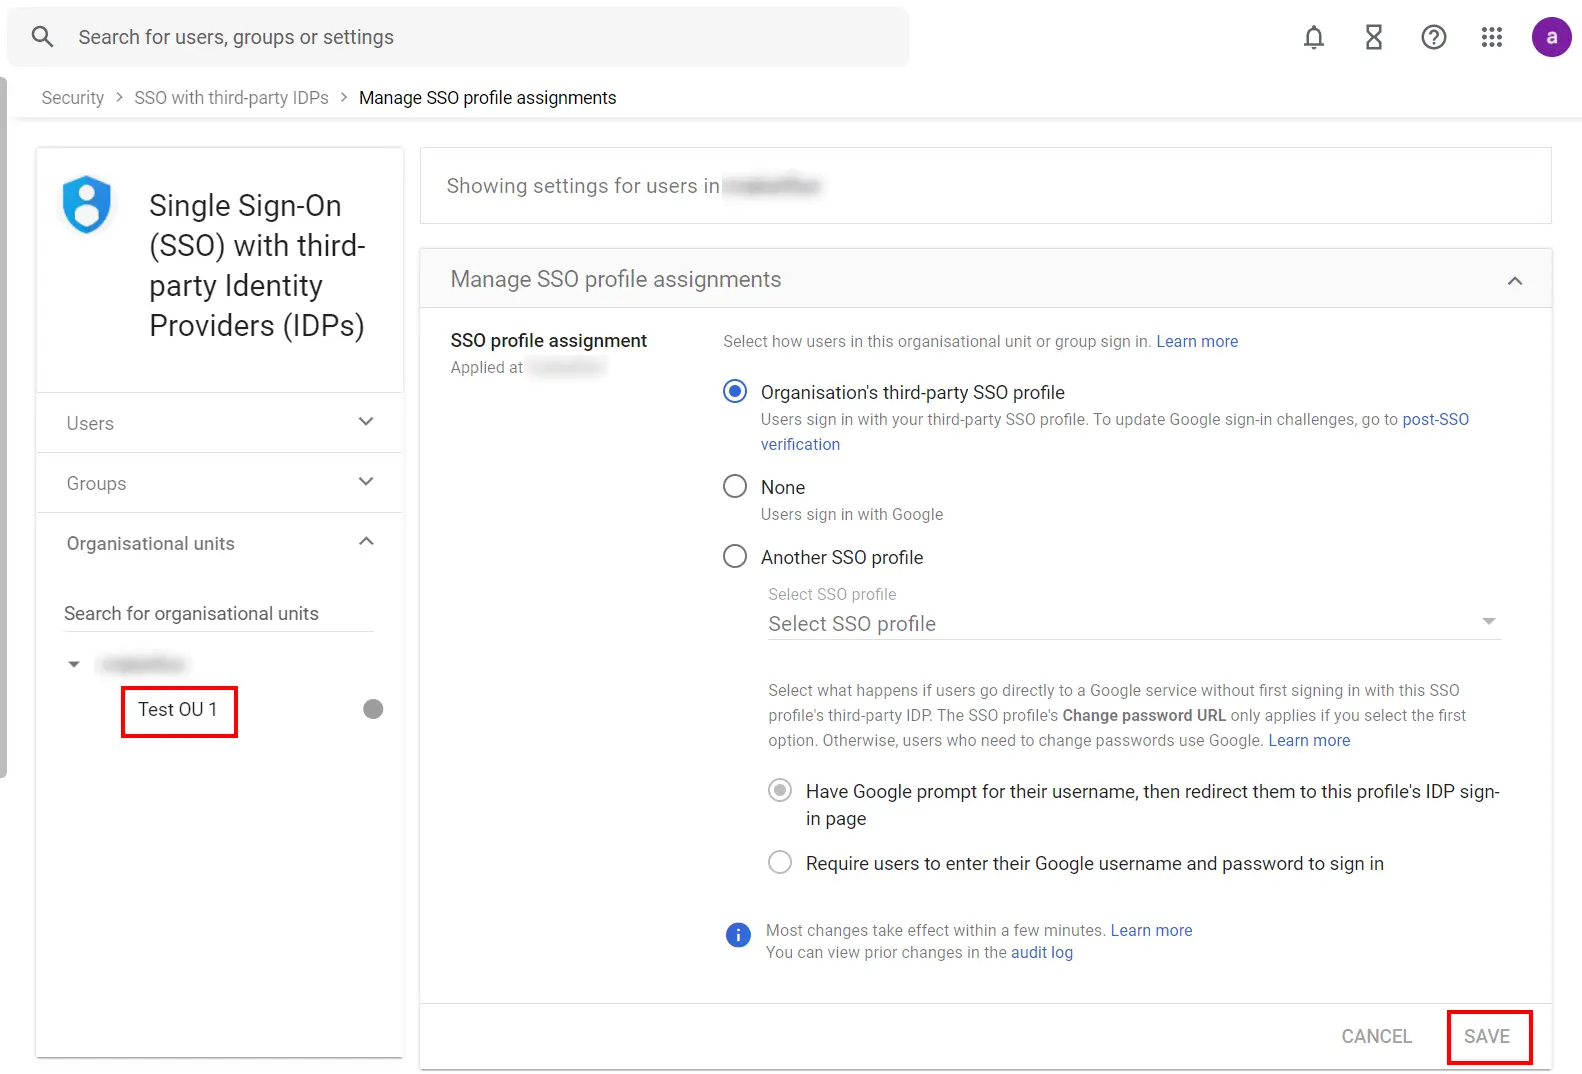
Wählen Sie links die Organisationseinheit oder Gruppe aus, für die Sie das SSO-Profil zuweisen. Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment, an override warning appears when you select that OU or group. You can’t assign the SSO profile on a per-user basis. The Users view let you check the setting for a specific user.
Wählen Drittanbieter-SSO-Profil der Organisation wenn Sie möchten, dass sich Ihre Benutzer in der Organisationseinheit oder Gruppe mit dem im Drittanbieter-SSO-Profil Ihrer Domäne angegebenen IdP bei Google-Diensten anmelden.
Wählen Keine Präsentation wenn Sie möchten, dass sich Ihre Benutzer in der Organisationseinheit oder Gruppe direkt bei Google anmelden.
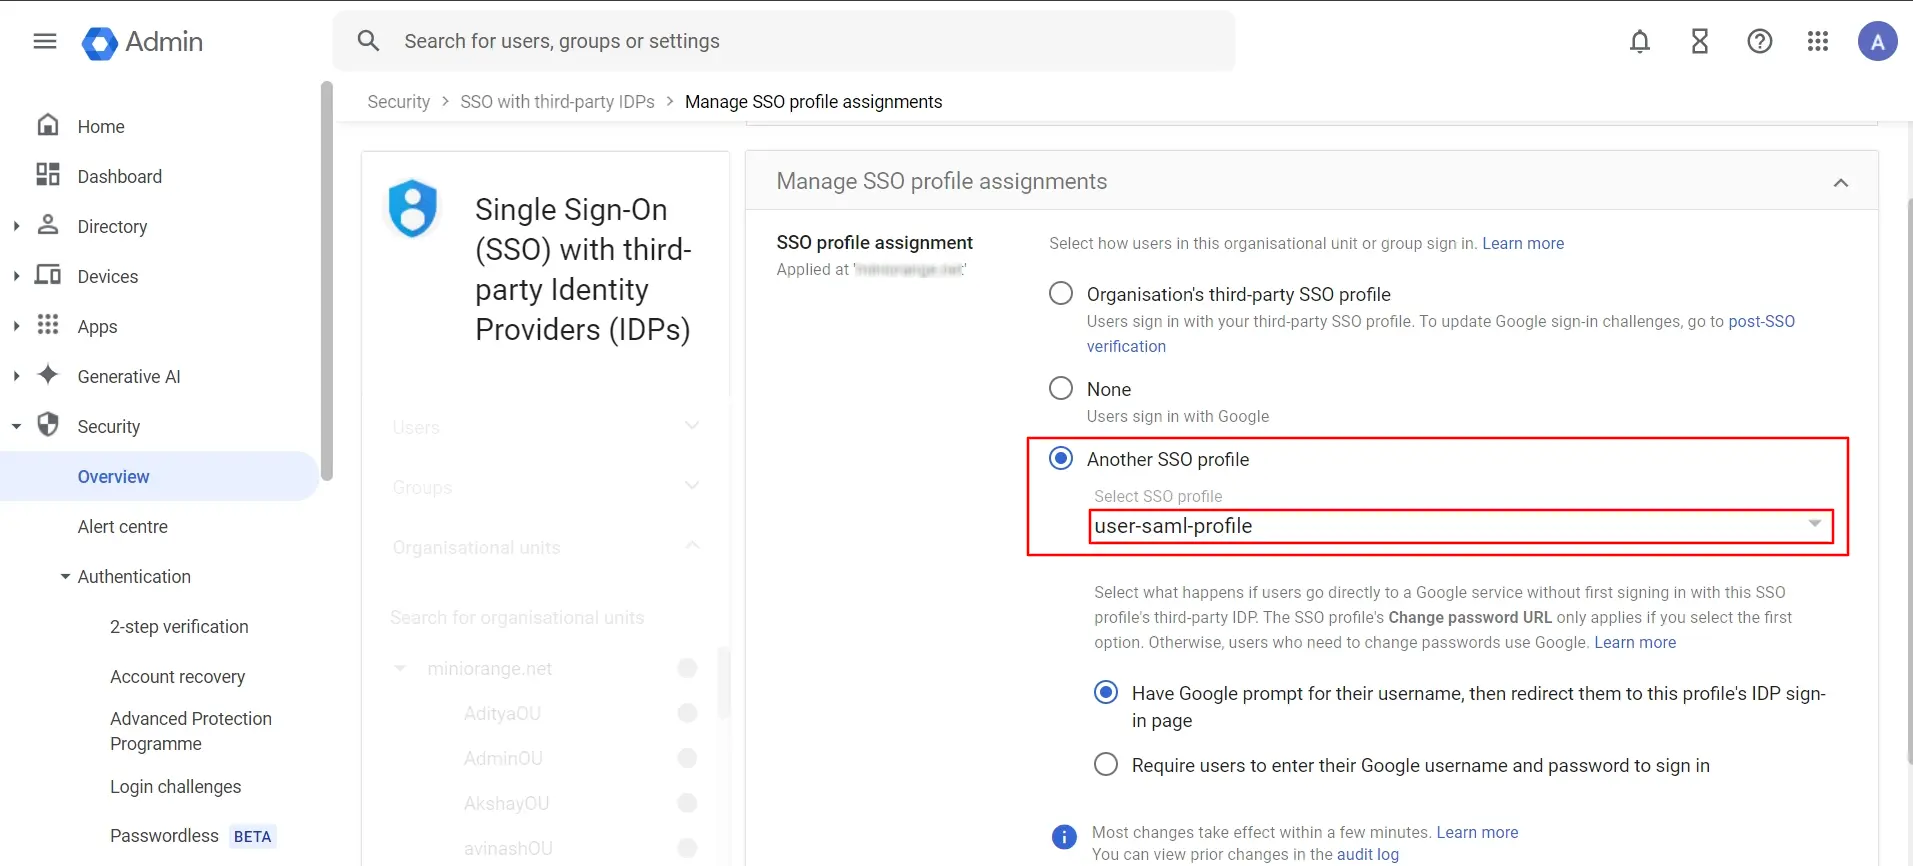
Wählen Ein weiteres SSO-Profil falls Sie bereits einen anderen Identitätsanbieter konfiguriert haben und diesen zur Benutzerauthentifizierung verwenden möchten.
Dann klick Gespeichert.
2.2. So deaktivieren Sie SSO für alle Benutzer:
Wenn Sie die Drittanbieter-Authentifizierung für alle Ihre Benutzer deaktivieren möchten, ohne die SSO-Profilzuweisung für Organisationseinheiten oder Gruppen zu ändern, können Sie das Drittanbieter-SSO-Profil deaktivieren:
Deaktivieren Einrichten von SSO mit einem Identitätsanbieter eines Drittanbieters.
Klicken Sie auf Gespeichert.
3. Zeitbeschränkungsrichtlinie konfigurieren
Bei der zeitlichen Beschränkung konfiguriert der Administrator eine Zeitzone mit Start- und Endzeit. Benutzer erhalten je nach den in der Richtlinie festgelegten Bedingungen entweder Zugriff, werden abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert. Wenn sich ein Endbenutzer mit aktivierter adaptiver Zugriffsrichtlinie anmeldet, werden seine zeitzonenbezogenen Attribute, wie Zeitzone und aktuelle Systemzeit, mit der vom Administrator konfigurierten Liste abgeglichen. Basierend auf der Konfiguration erhält der Benutzer entweder Zugriff, wird abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert.
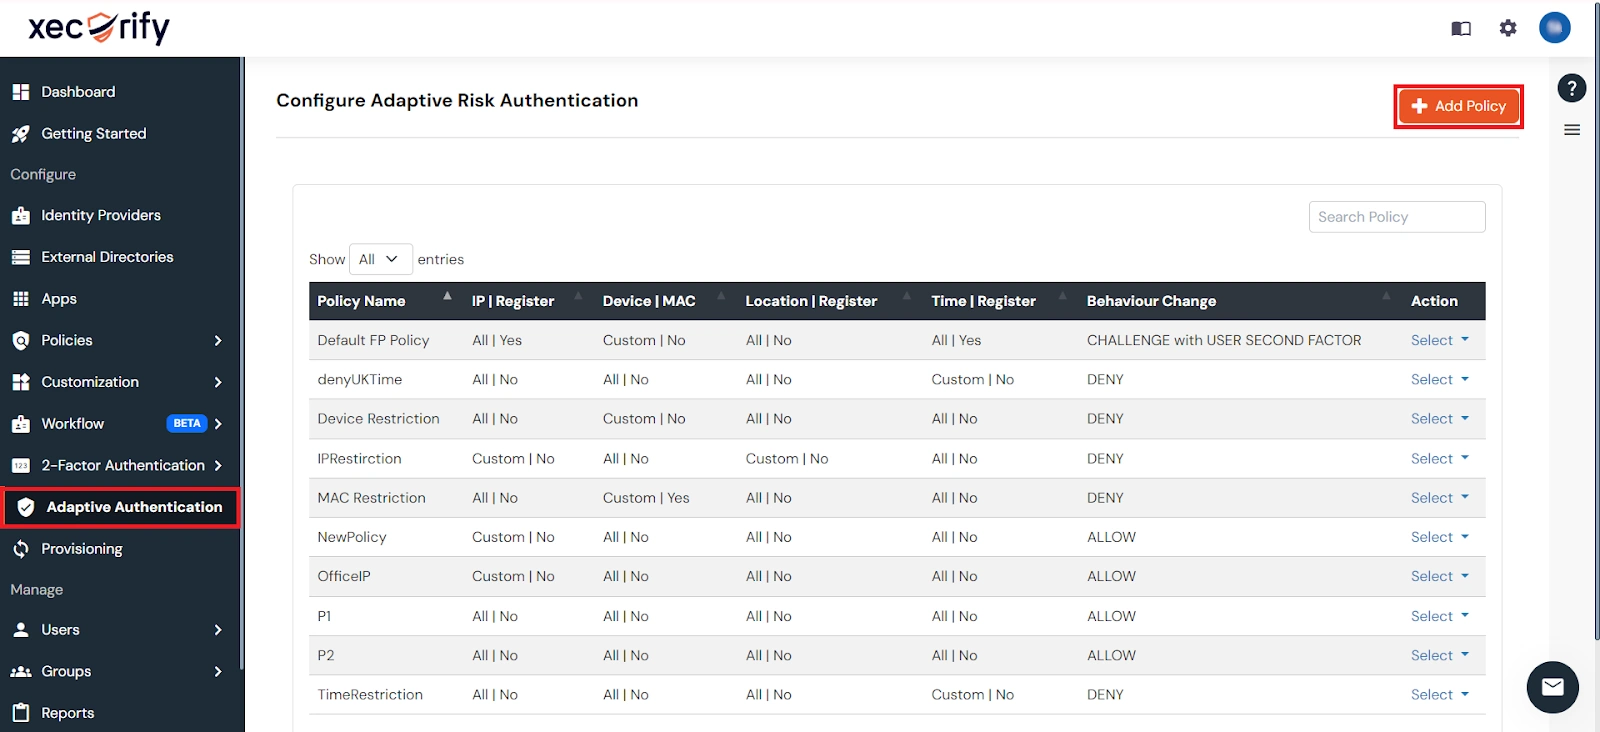
Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
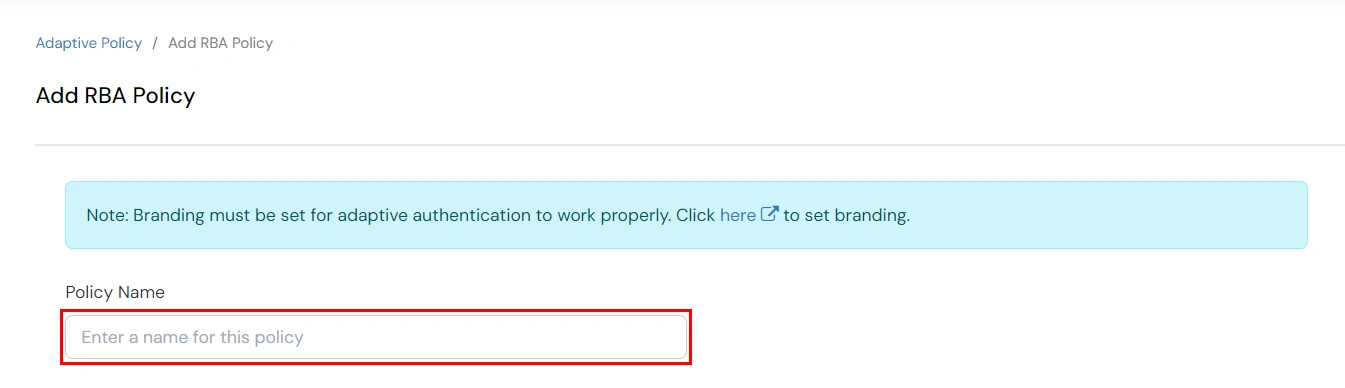
Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
3.1 Richtlinienübersicht
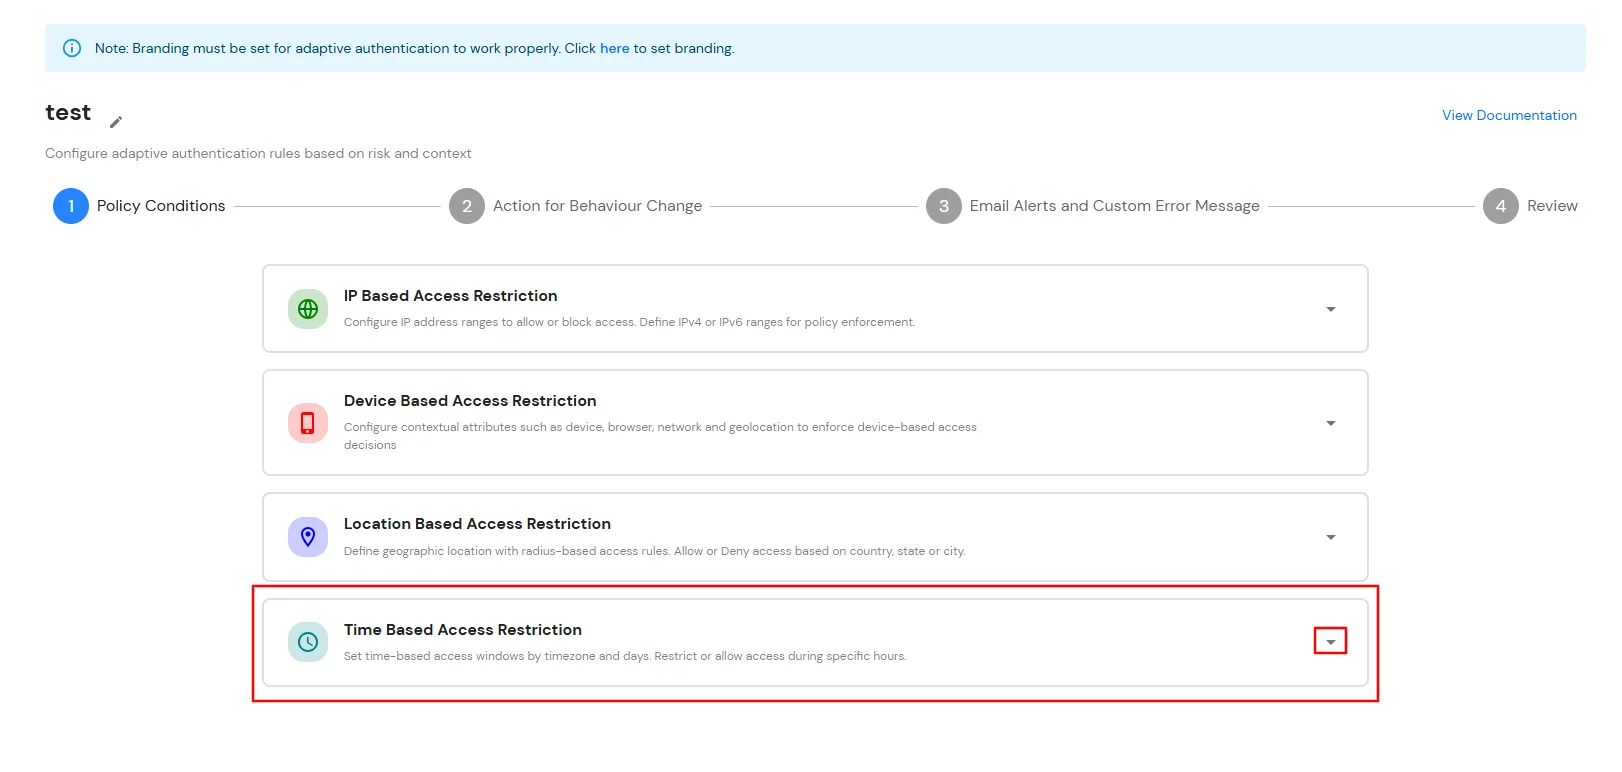
Erweitern Sie die Zeitbasierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um die Regeln für zeitbasierte Zugriffsbeschränkungen zu konfigurieren.
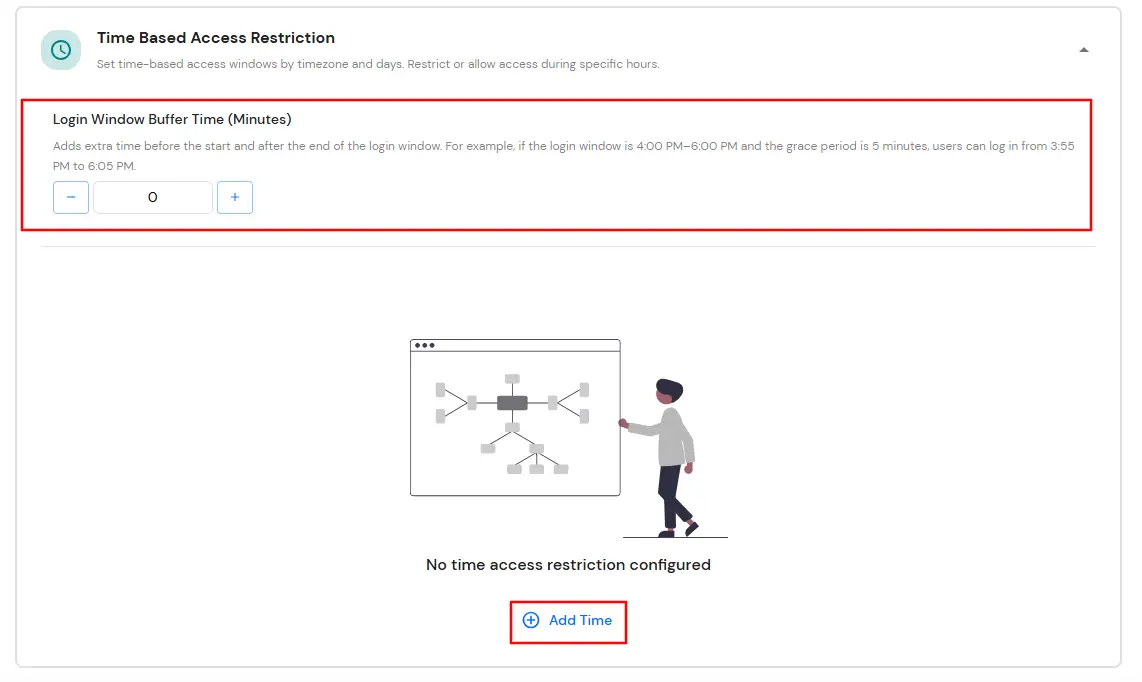
Klicken Sie auf Zeit hinzufügen.
Wählen Sie in der Liste „Zeitzone auswählen“ die gewünschte Zeitzone aus. Wählen Sie in den Listen „Startzeit“ und „Endzeit“ die entsprechenden Werte aus. Verwenden Sie für jede hinzugefügte Zeitkonfiguration das Dropdown-Menü, um auszuwählen, ob … Erlauben or Ablehnen es.
Geben Sie den Wert in Minuten in das Eingabefeld neben dem Anmeldefenster-Pufferzeit (Minuten)Mit diesem Wert können Sie eine Toleranz vor und nach dem Startzeitpunkt festlegen. (Wenn der Startzeitpunkt beispielsweise 6:00 Uhr und der Endzeitpunkt 18:00 Uhr ist und die Zeitdifferenz auf 30 Minuten eingestellt ist, berücksichtigt die Richtlinie den Zeitraum von 5:30 Uhr bis 18:30 Uhr.) Wird in diesem Feld kein Wert eingegeben, wird der Standardwert von 0 Minuten verwendet.
Sie können auf die Schaltfläche Schaltfläche „Zeit hinzufügen“ um mehr als eine Zeitkonfiguration einzuschließen und folgen Sie dann dem obigen Schritt.
Klicken Sie auf Weiter.
3.2 Maßnahmen zur Verhaltensänderung
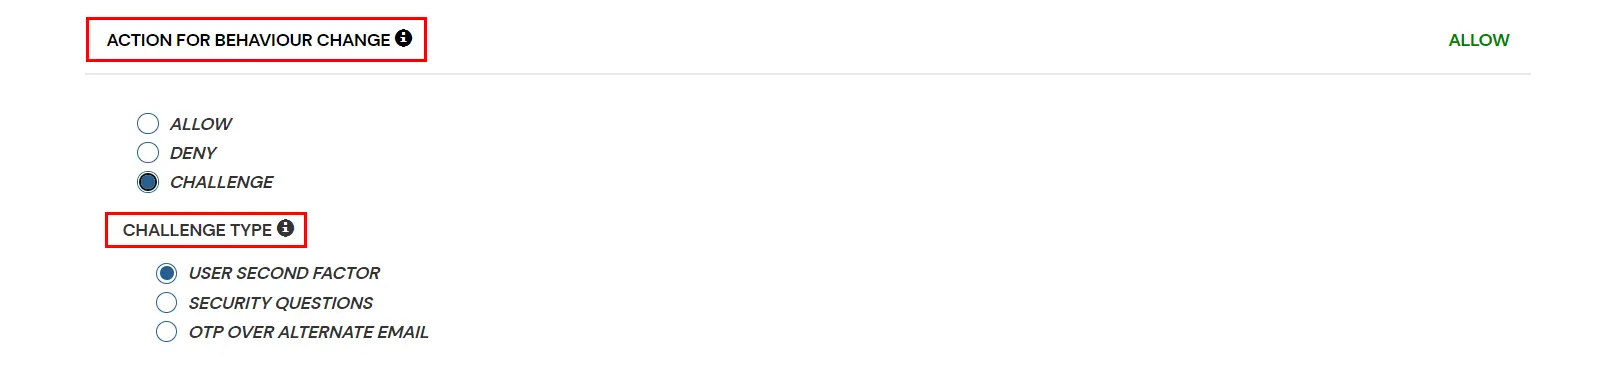
Sie können eine der drei möglichen Aktionen für Ihre Richtlinie für adaptiven Zugriff konfigurieren, wie nachfolgend erläutert:
Attribut
Beschreibung
Erlauben
Benutzern die Authentifizierung und Nutzung von Diensten ermöglichen, wenn die Bedingung der Richtlinie für adaptiven Zugriff erfüllt ist.
Ablehnen
Verweigere die Benutzerauthentifizierung und den Zugriff auf Dienste, wenn die Bedingung der adaptiven Zugriffsrichtlinie erfüllt ist.
Herausforderung
Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus.
Optionen für den Herausforderungstyp:
Faktoren
Beschreibung
Zweiter Faktor des Nutzers
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er ausgewählt oder zugewiesen bekommen hat, zum Beispiel
Das System fragt den Benutzer nach zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst nach korrekter Beantwortung beider Fragen kann der Benutzer fortfahren.
OTP über alternative E-Mail
Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren.
3.3 E-Mail-Benachrichtigungen und benutzerdefinierte Fehlermeldungen
Dieser Abschnitt behandelt Benachrichtigungen und Warnmeldungen im Zusammenhang mit der adaptiven Authentifizierung. Er bietet folgende Optionen:
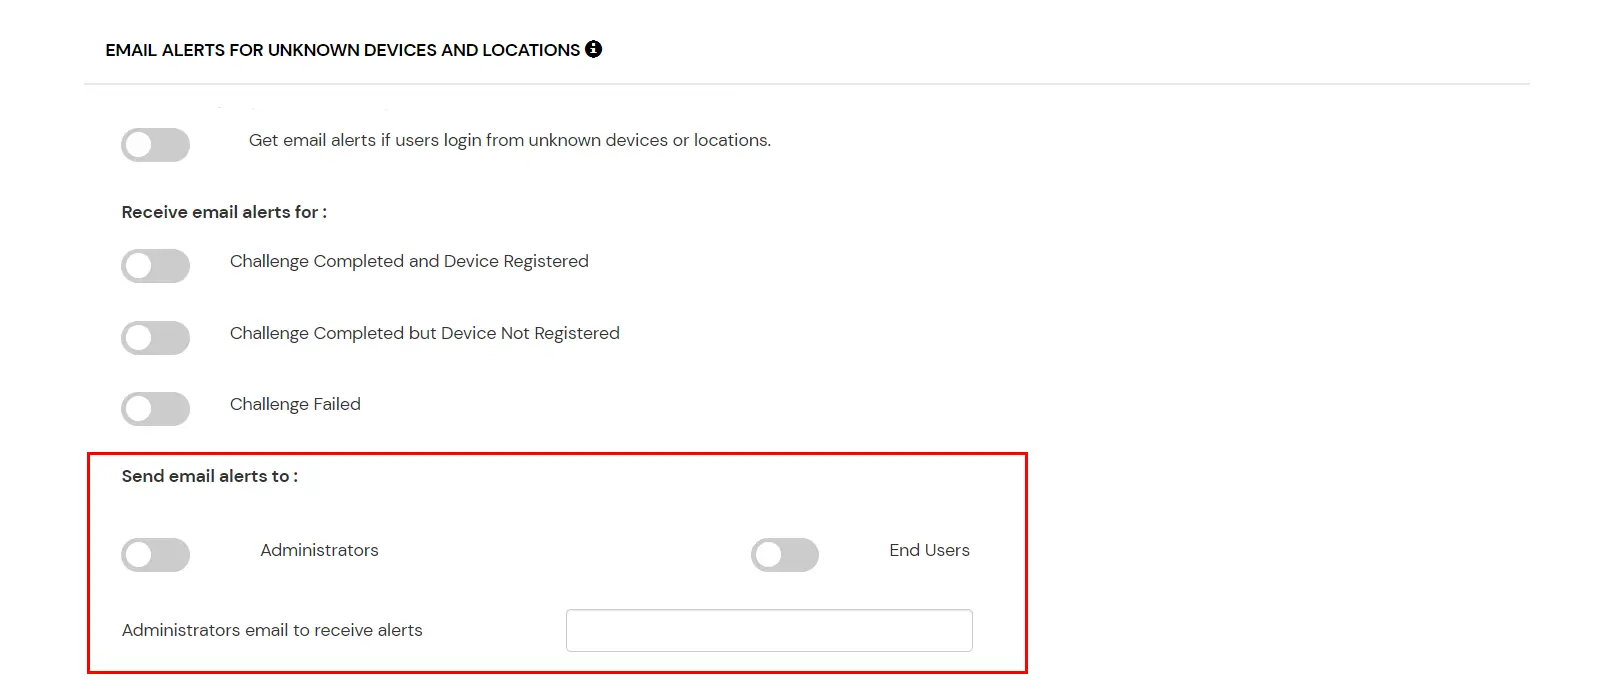
E-Mail-Benachrichtigungen senden: Konfigurieren Sie die Empfänger, die E-Mail-Benachrichtigungen bei Ereignissen der adaptiven Authentifizierung erhalten sollen. Benachrichtigungen können je nach Ihren Überwachungs- und Sicherheitsanforderungen an Administratoren, Endbenutzer oder beide gesendet werden.
E-Mail-Benachrichtigungen an Administratoren senden: Aktivieren Sie diese Option, um Administratoren zu benachrichtigen, wenn konfigurierte Ereignisse der adaptiven Authentifizierung ausgelöst werden. Optional können Sie hier eine E-Mail-Adresse angeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen um Benachrichtigungen zu erhalten; andernfalls werden Benachrichtigungen an das Standard-Administratorkonto gesendet.
Senden Sie E-Mail-Benachrichtigungen an Endbenutzer: Aktivieren Sie diese Option, um Endbenutzer zu benachrichtigen, wenn adaptive Authentifizierungsereignisse ihre Anmeldeversuche oder Geräteregistrierungen beeinträchtigen.
Anzahl der Geräteregistrierungen überschreitet zulässige Anzahl: Wenn diese Funktion aktiviert ist, erhalten Endbenutzer eine E-Mail-Benachrichtigung, wenn sie versuchen, mehr Geräte zu registrieren als die durch die konfigurierte Gerätebeschränkungsrichtlinie maximal zulässige Anzahl.Nur für Endbenutzerbenachrichtigungen verfügbar.)
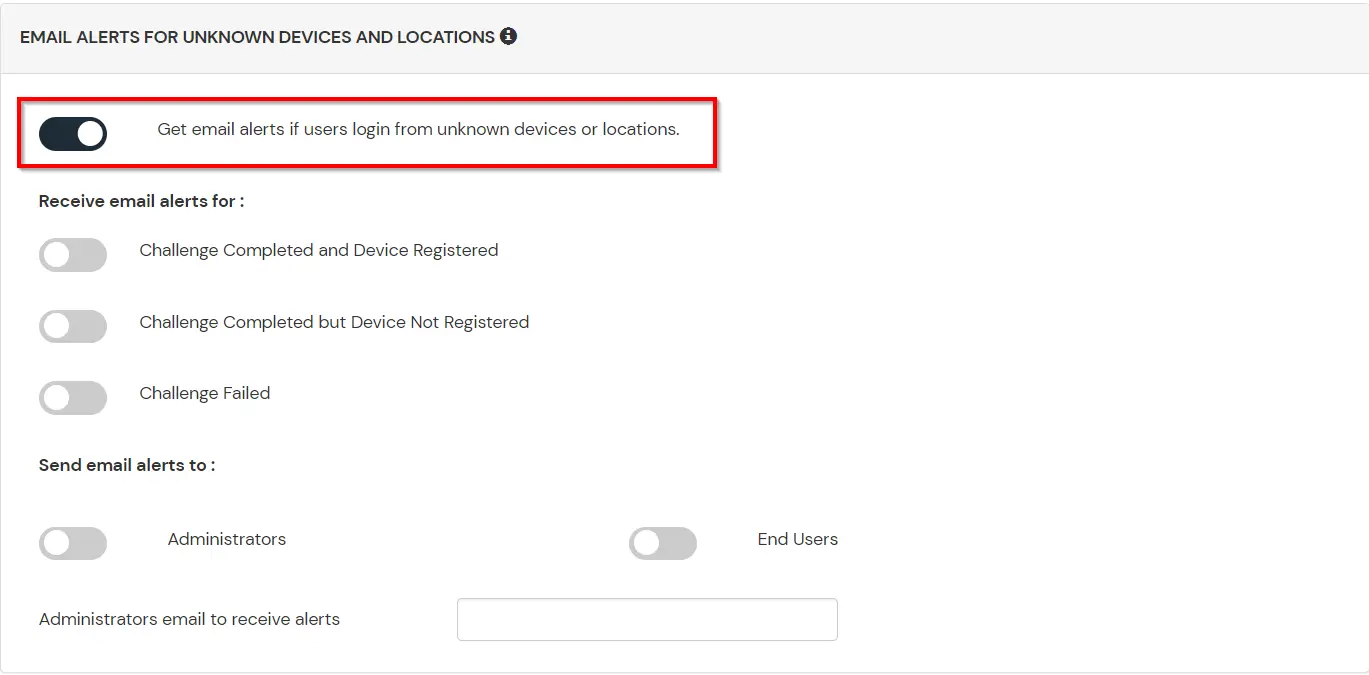
Erhalten Sie E-Mail-Benachrichtigungen, wenn sich Benutzer von unbekannten Geräten oder Standorten aus anmelden: Administratoren müssen diese Option aktivieren, um Benachrichtigungen für verschiedene Benachrichtigungsoptionen zu erhalten.
Option
Beschreibung
Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an
Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden.
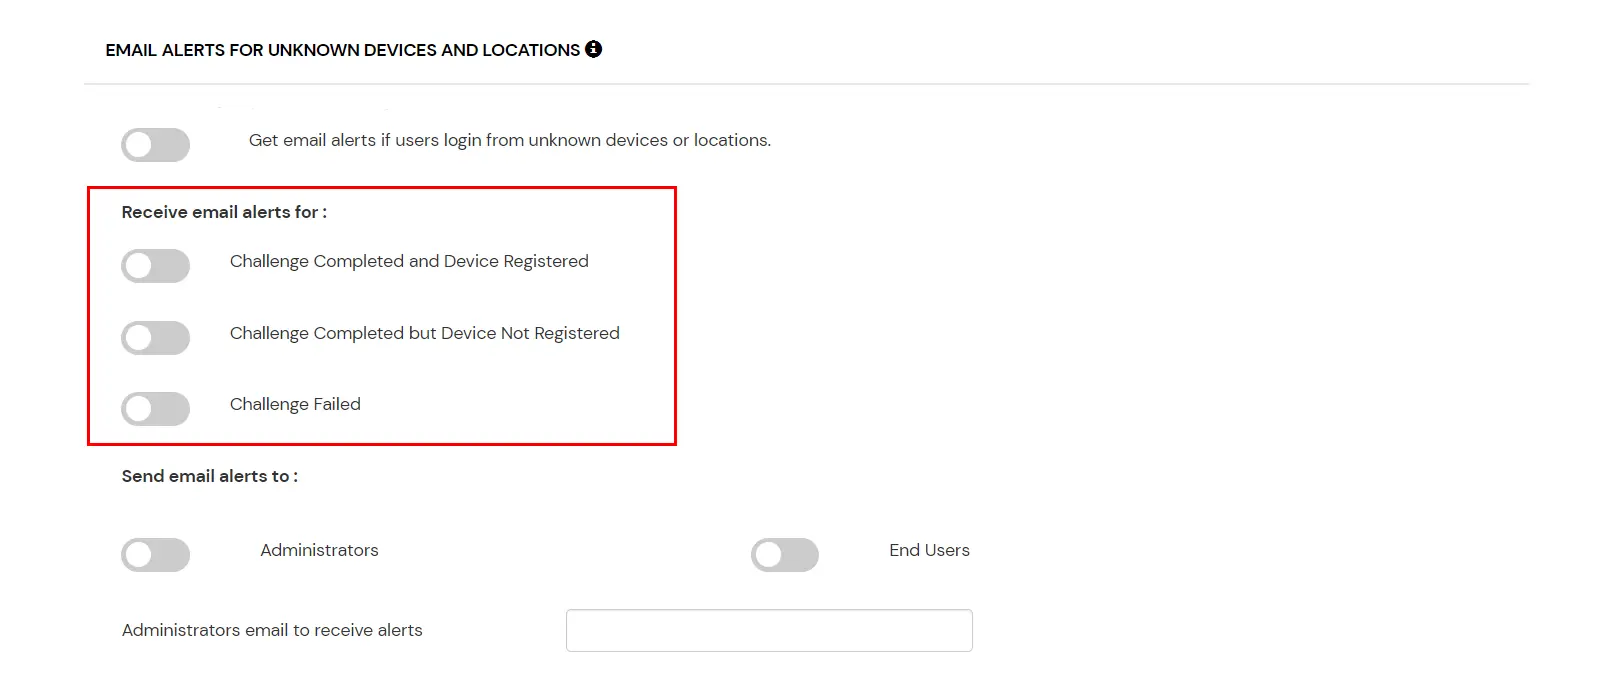
Herausforderung abgeschlossen und Gerät registriert
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert.
Herausforderung abgeschlossen, aber Gerät nicht registriert
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert.
Herausforderung fehlgeschlagen
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert.
Falls mehrere Administratorkonten Benachrichtigungen erhalten sollen, können Sie die Option für Administratoren aktivieren und anschließend die E-Mail-Adressen der Administratoren durch ein Komma getrennt in das Eingabefeld daneben eingeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen Bezeichnung. Um Warnungen für Endbenutzer zu aktivieren, können Sie die Endbenutzer Kontrollkästchen.
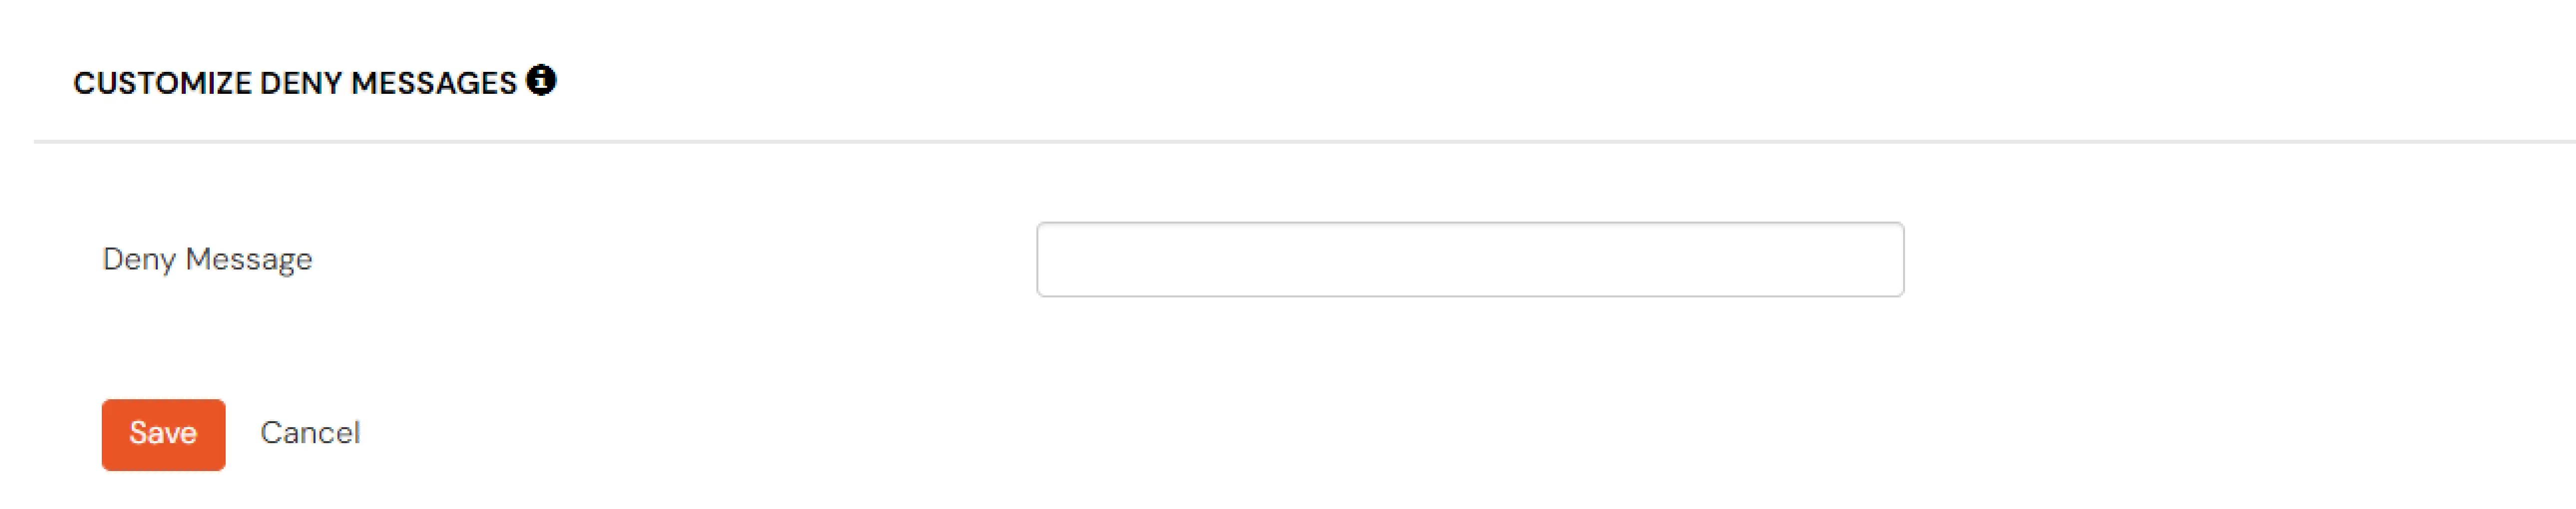
Falls Sie die Ablehnungsnachricht anpassen möchten, die der Endbenutzer erhält, wenn seine Authentifizierung aufgrund einer adaptiven Richtlinie verweigert wird, können Sie dies tun, indem Sie die Nachricht in Nachricht ablehnen Textfeld ein.
3.4 Bewertung
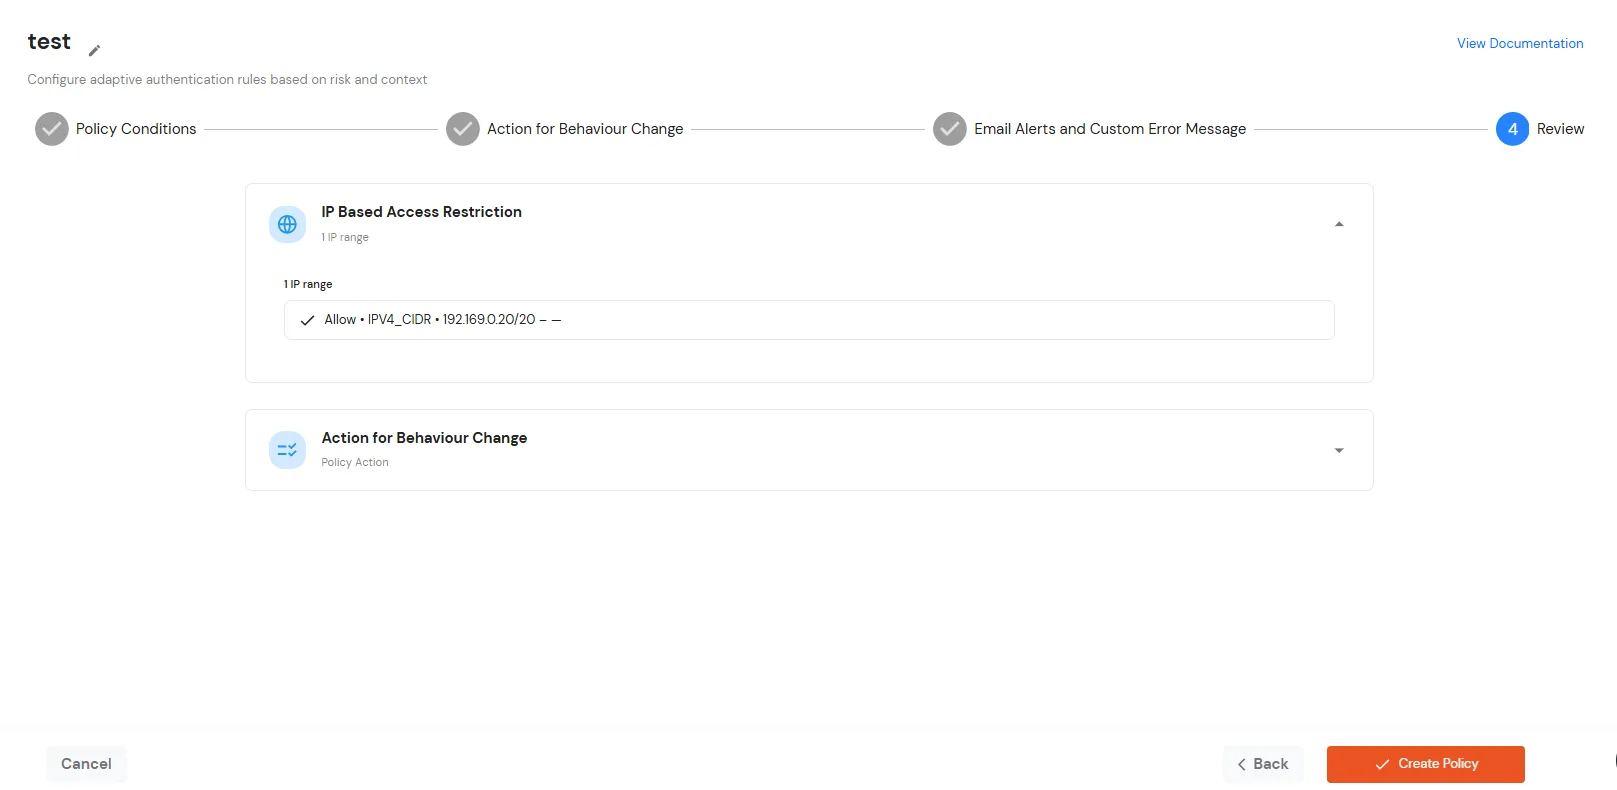
Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.
Sobald Sie alle Konfigurationen überprüft haben, klicken Sie Richtlinie erstellen um die Richtlinie zu speichern und zu aktivieren.
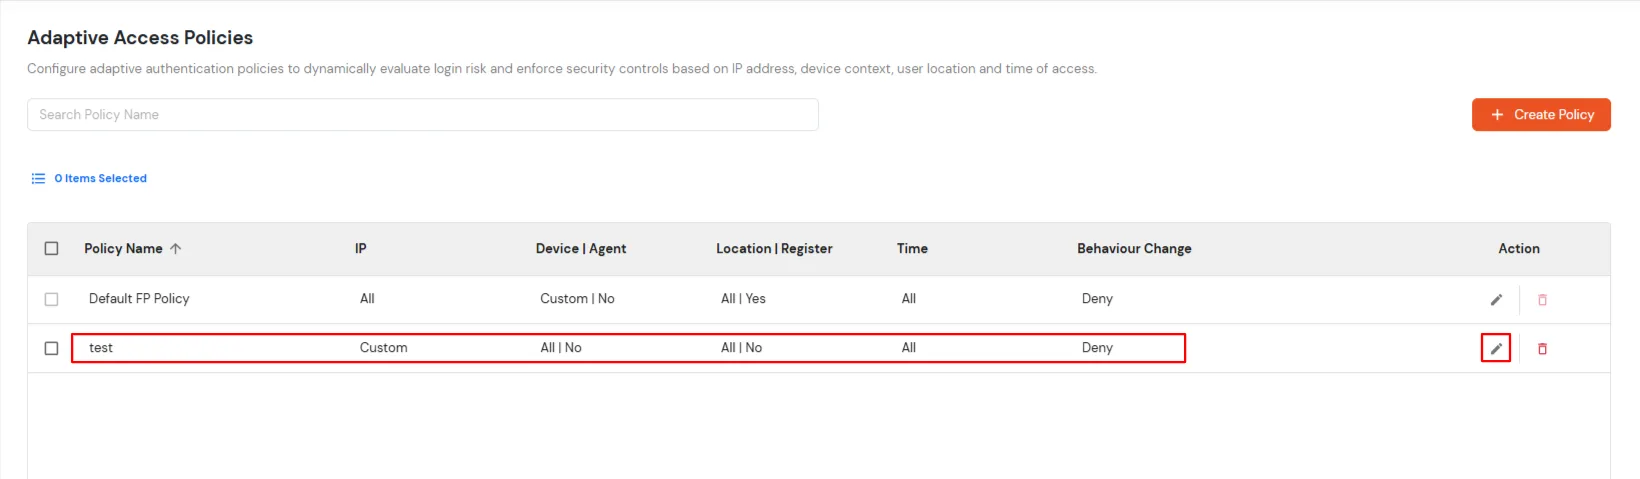
Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
4. Einschränkung für Google Workspace (G Suite) aktivieren
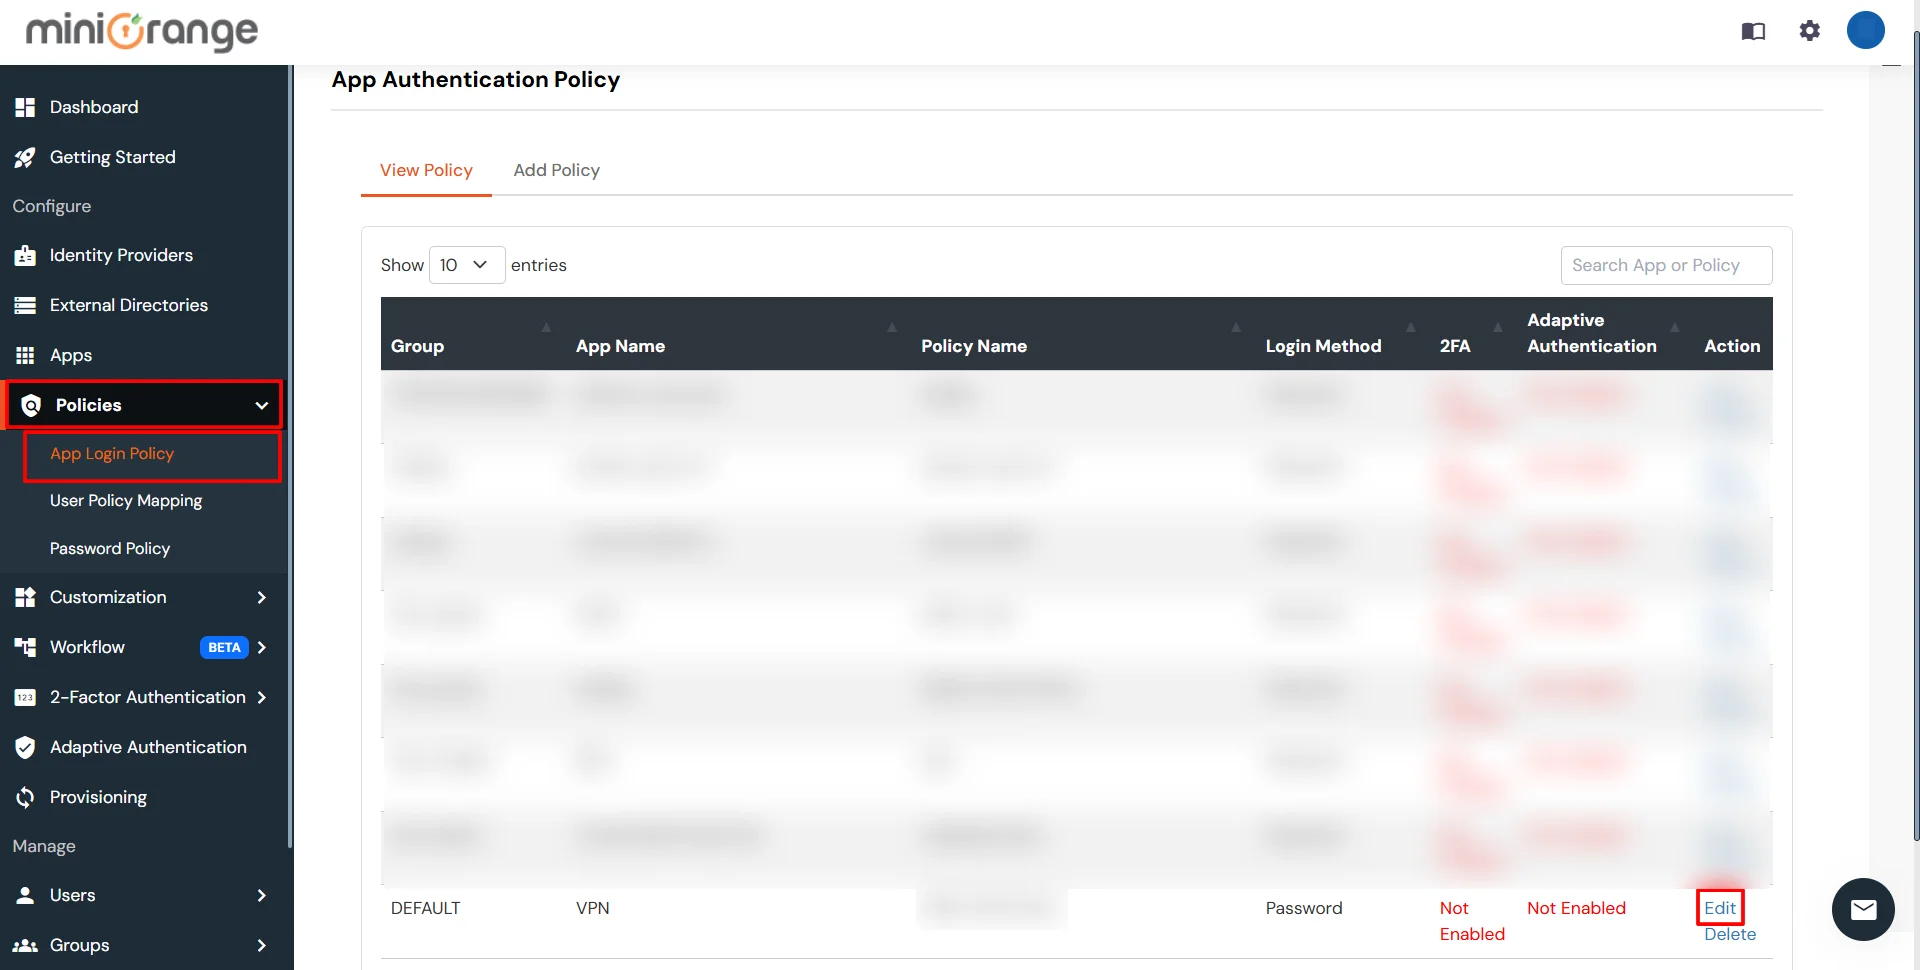
Einloggen um Selbstbedienungskonsole >> Richtlinien >> App-Anmelderichtlinie.
Klicken Sie auf Bearbeiten Symbol für die vordefinierte App-Richtlinie.
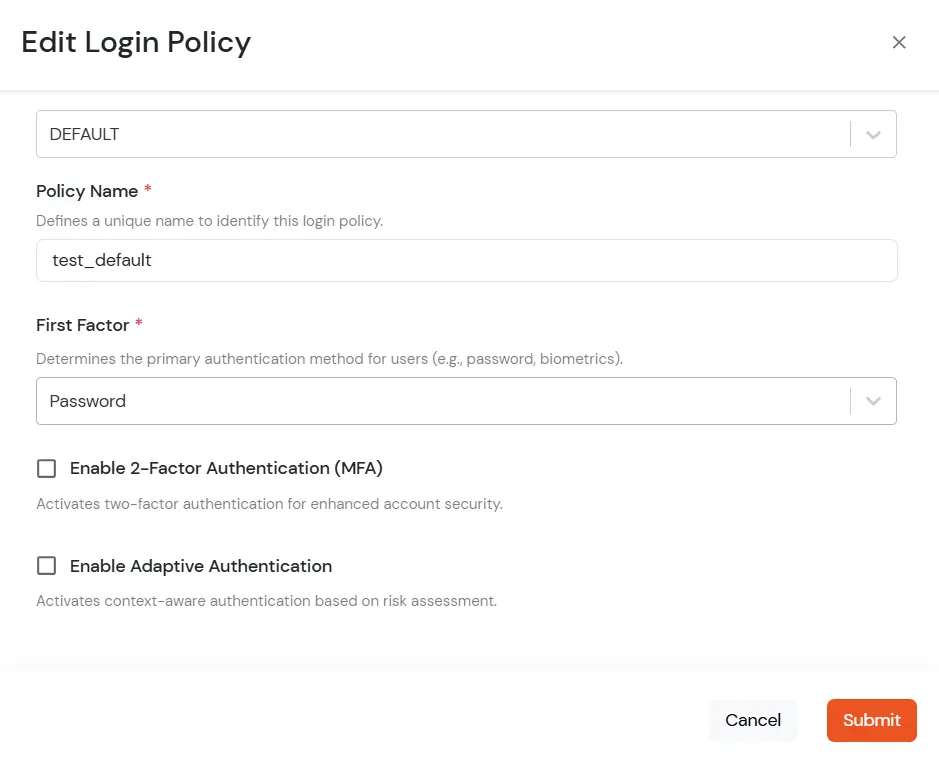
Stelle den Gruppenname und Versicherungsname nach Bedarf. Auswählen Passwort as Erster Faktor.
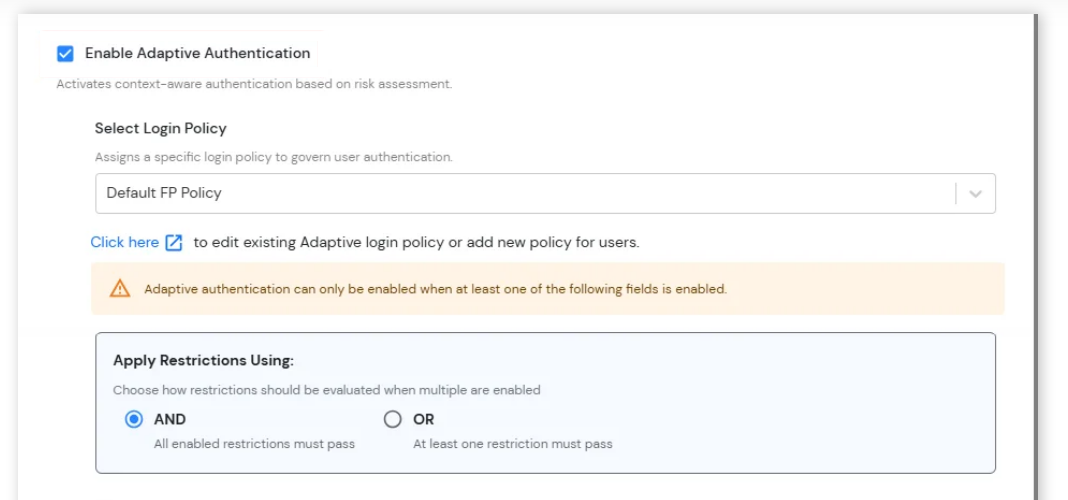
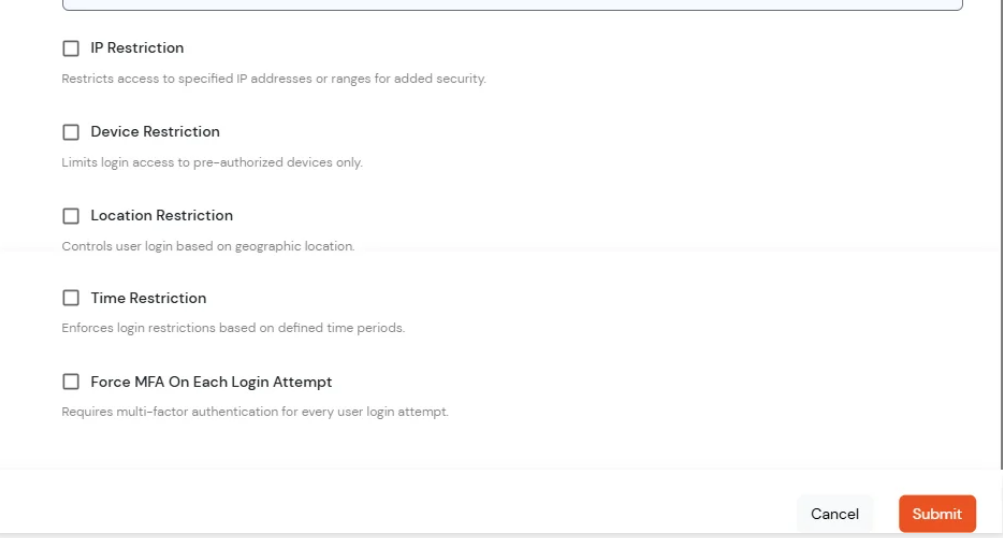
Ermöglichen Adaptive Authentifizierung auf der Seite „Anmelderichtlinie bearbeiten“ und wählen Sie die gewünschte Einschränkungsmethode als eine Option.
Von Wählen Sie „Anmelderichtlinie“ Wählen Sie im Dropdown-Menü die im letzten Schritt erstellte Richtlinie aus.
Einschränkungen anwenden mit: Wählen Sie aus, wie die IP-Beschränkung ausgewertet werden soll, wenn mehrere adaptive Authentifizierungsbeschränkungen konfiguriert sind.
UND: Die konfigurierte IP-Beschränkung und alle anderen aktivierten Beschränkungen müssen erfüllt sein, bevor der Zugriff gewährt wird.
ODER: Die konfigurierte IP-Beschränkung oder mindestens eine andere aktivierte Beschränkung muss erfüllt sein, bevor der Zugriff gewährt wird.
Einschränkungen bei der adaptiven Authentifizierung: Konfigurieren Sie zusätzliche Anmeldebeschränkungen und Verifizierungsbedingungen zusätzlich zu den bereits konfigurierten. Beschränkung um die Kontosicherheit zu stärken und den Benutzerzugriff auf Basis kontextbezogener Risikofaktoren zu kontrollieren.
Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .
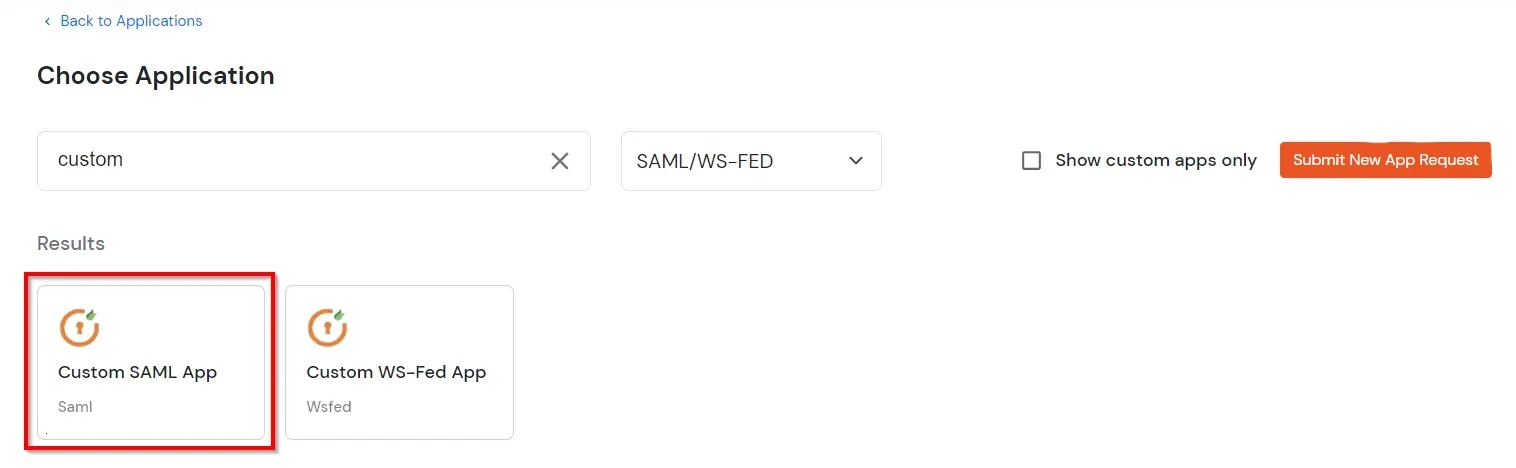
Wählen Sie unter Anwendung auswählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
Suchen Sie im nächsten Schritt nach Benutzerdefinierte SAML-App und klicken Sie darauf.
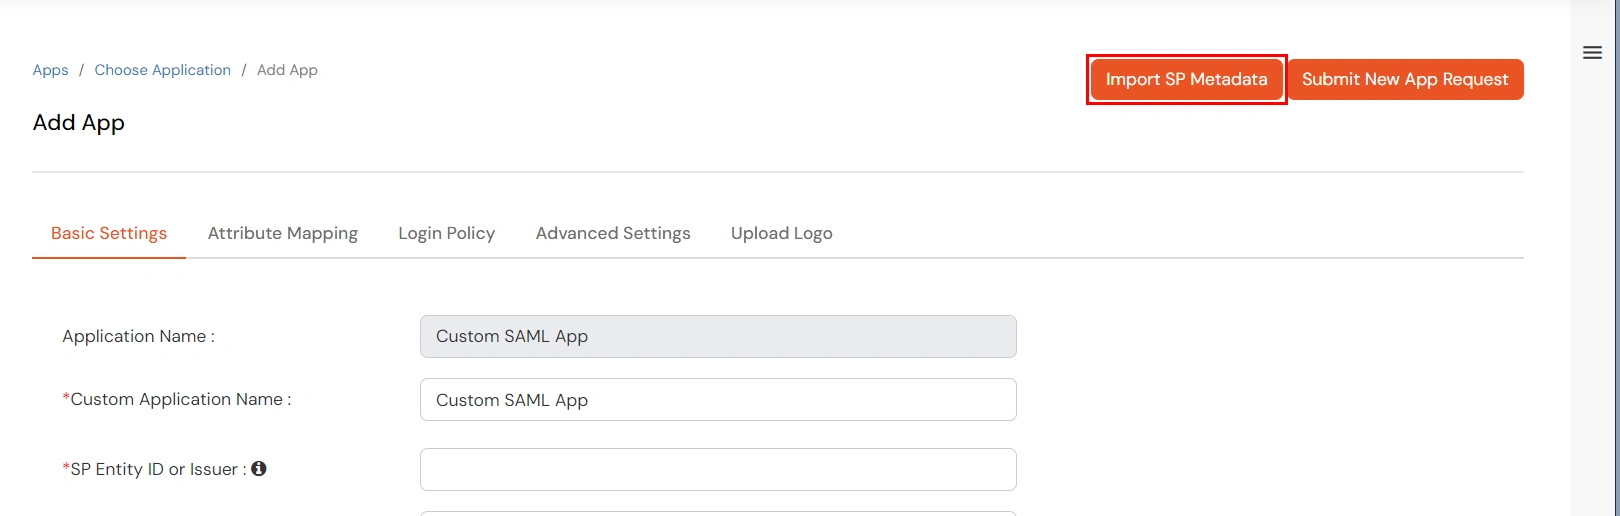
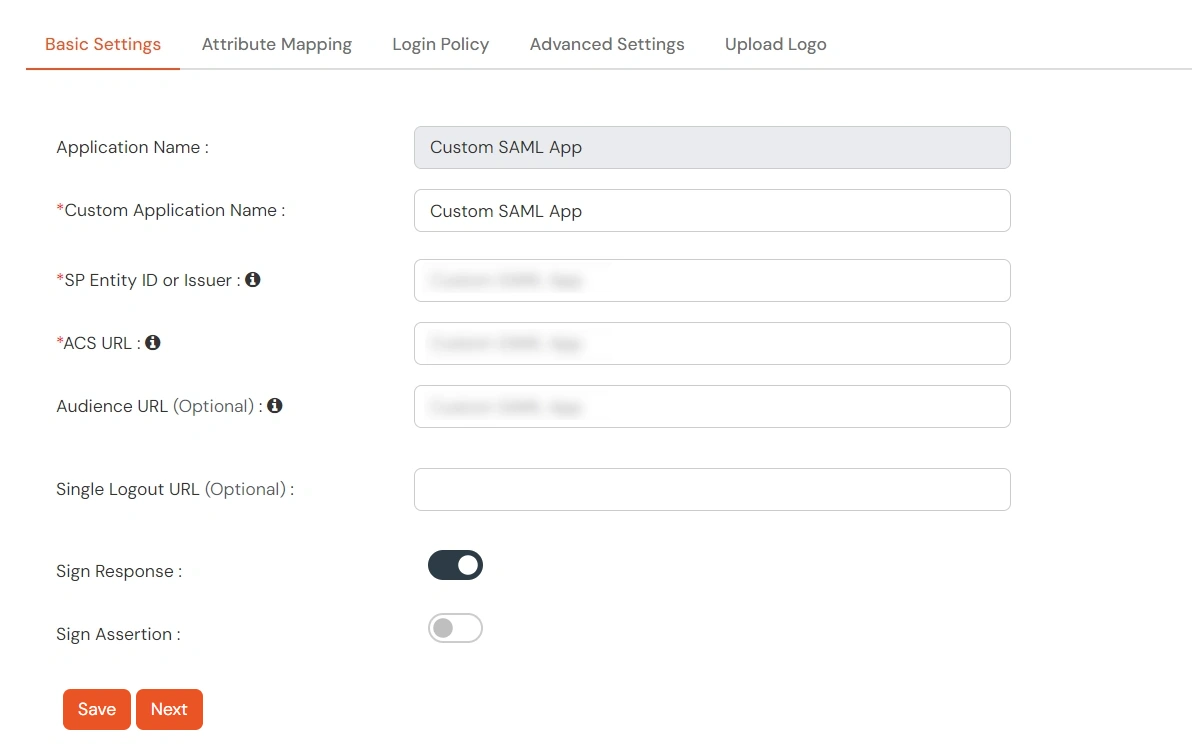
Im Grundeinstellungen geben Sie die gewünschte App Name und fügen Sie die SP-Metadaten hinzu, indem Sie auf das SP-Metadaten importieren Schaltfläche; die Metadaten finden Sie im Authentifizierungsquelle Registerkarte in CASB.
Wenn Sie fertig sind, klicken Sie auf Gespeichert .
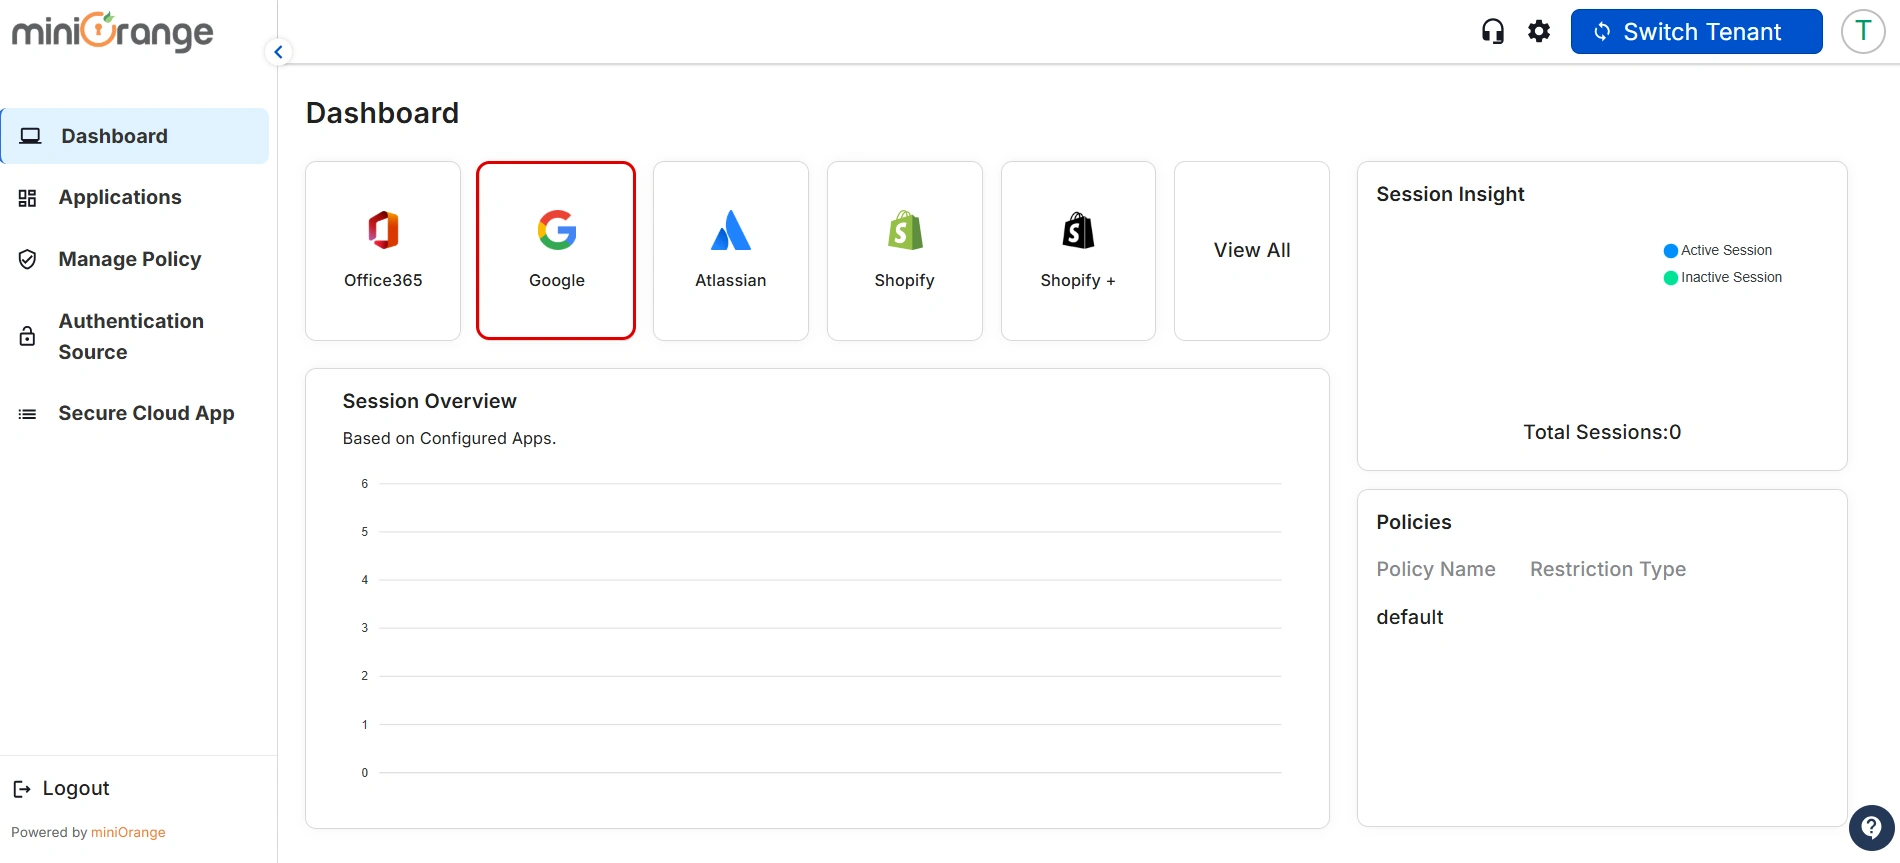
Nach der Anmeldung sollten Sie zur miniOrange-Dashboard-Seite weitergeleitet werden. Klicken Sie auf "Google" app und klicken Sie darauf.
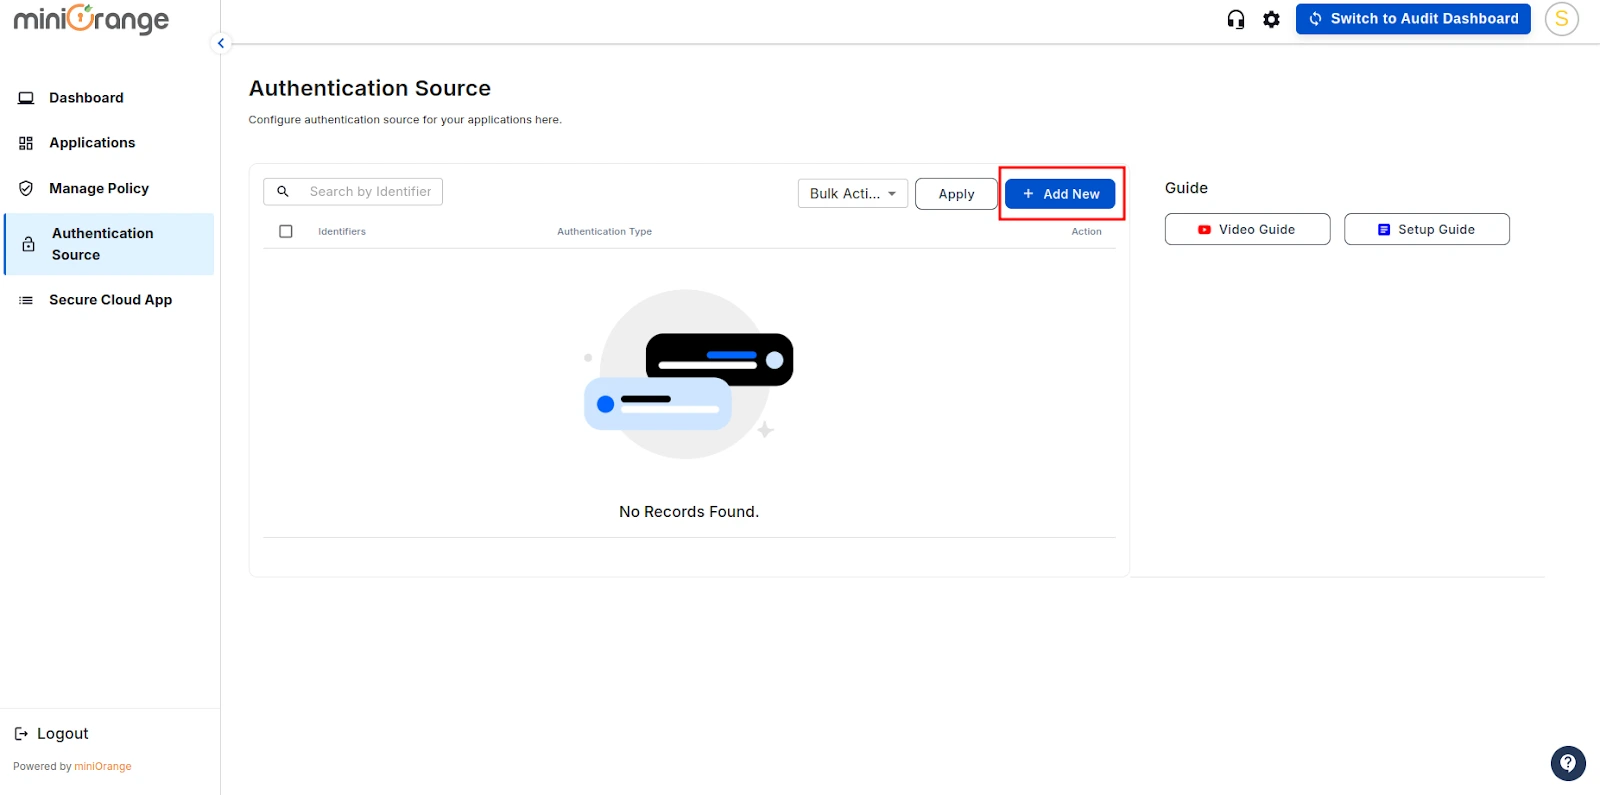
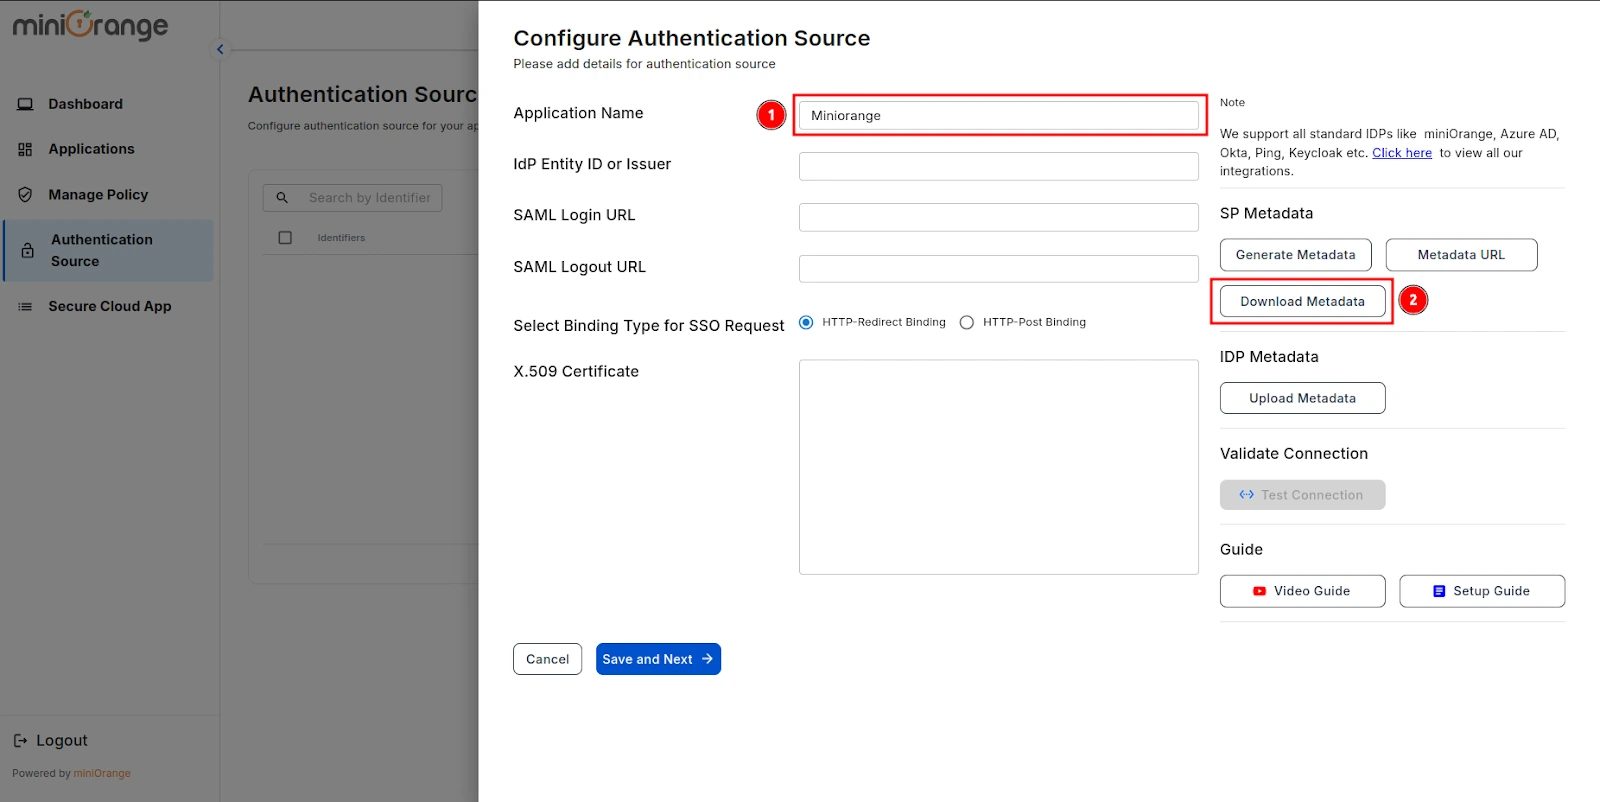
Wähle aus Authentifizierungsquelle hinzufügen Option aus dem Dropdown-Menü.
Erwähnen Sie einen Authentifizierungsname für die Authentifizierungsquelle und klicken Sie auf Metadaten generieren.
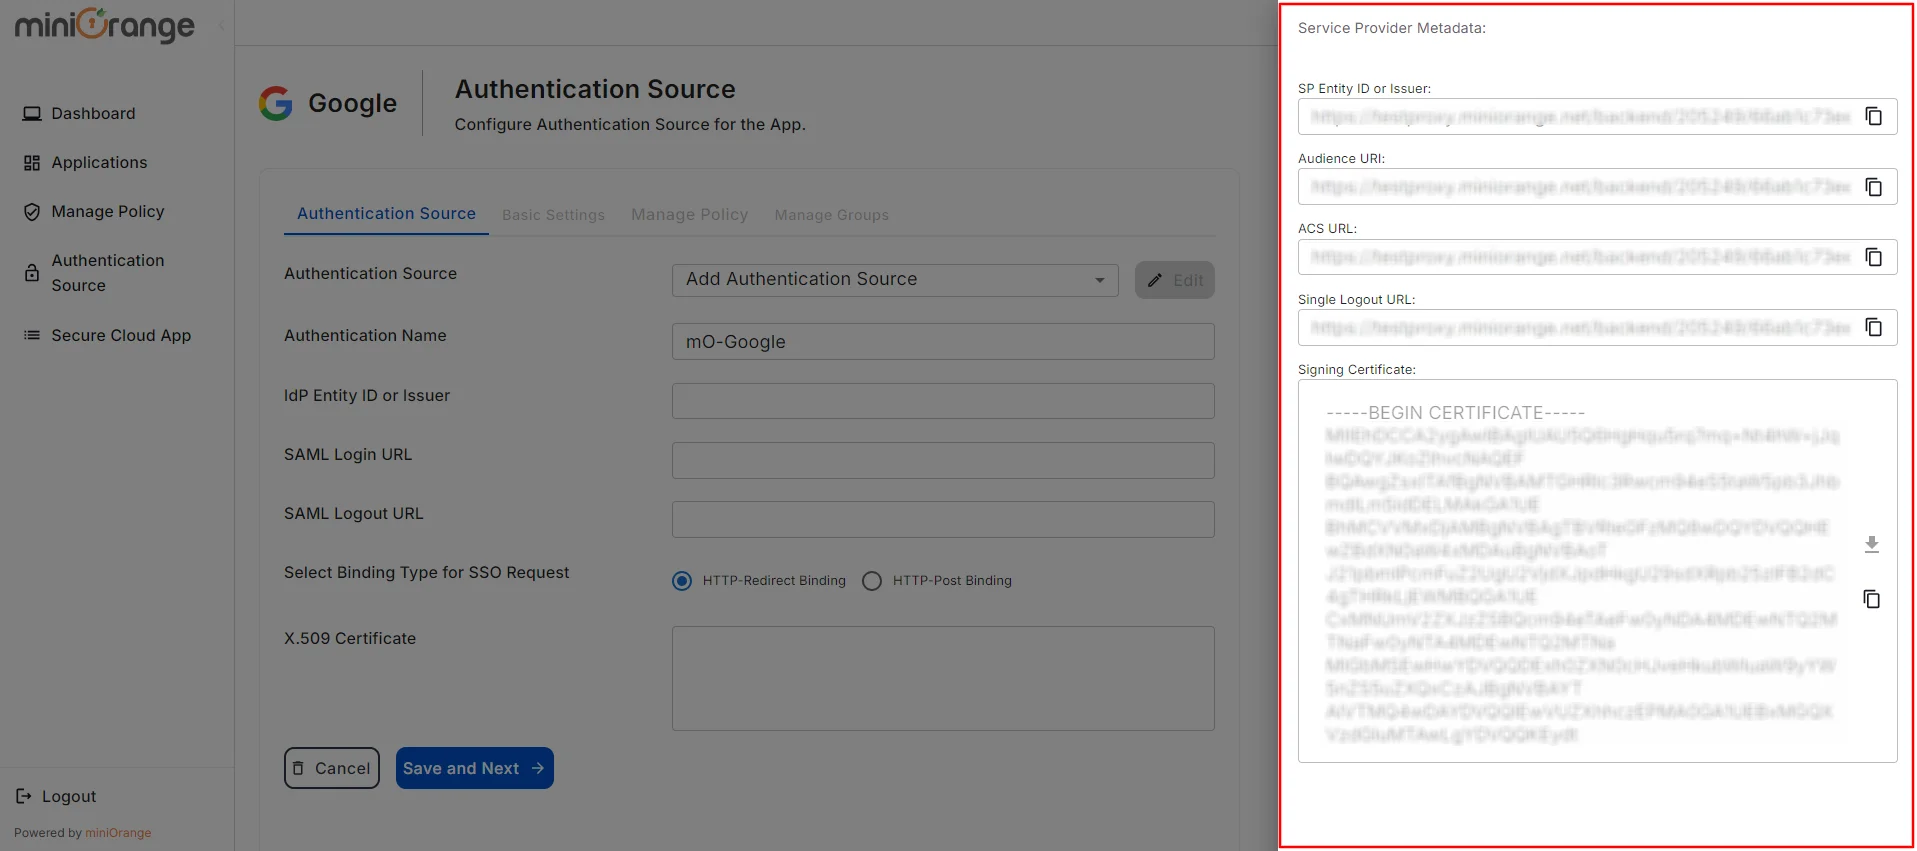
Nach dem Klicken auf Metadaten generierenerhalten Sie die Metadatendetails, wie im Bild unten dargestellt. Verwenden Sie diese Daten, um die SAML-Anwendung in Ihrem Identitätsanbieter (IDP).
Wenn Sie die Metadatendetails erneut anzeigen möchten, klicken Sie auf das Metadaten anzeigen .
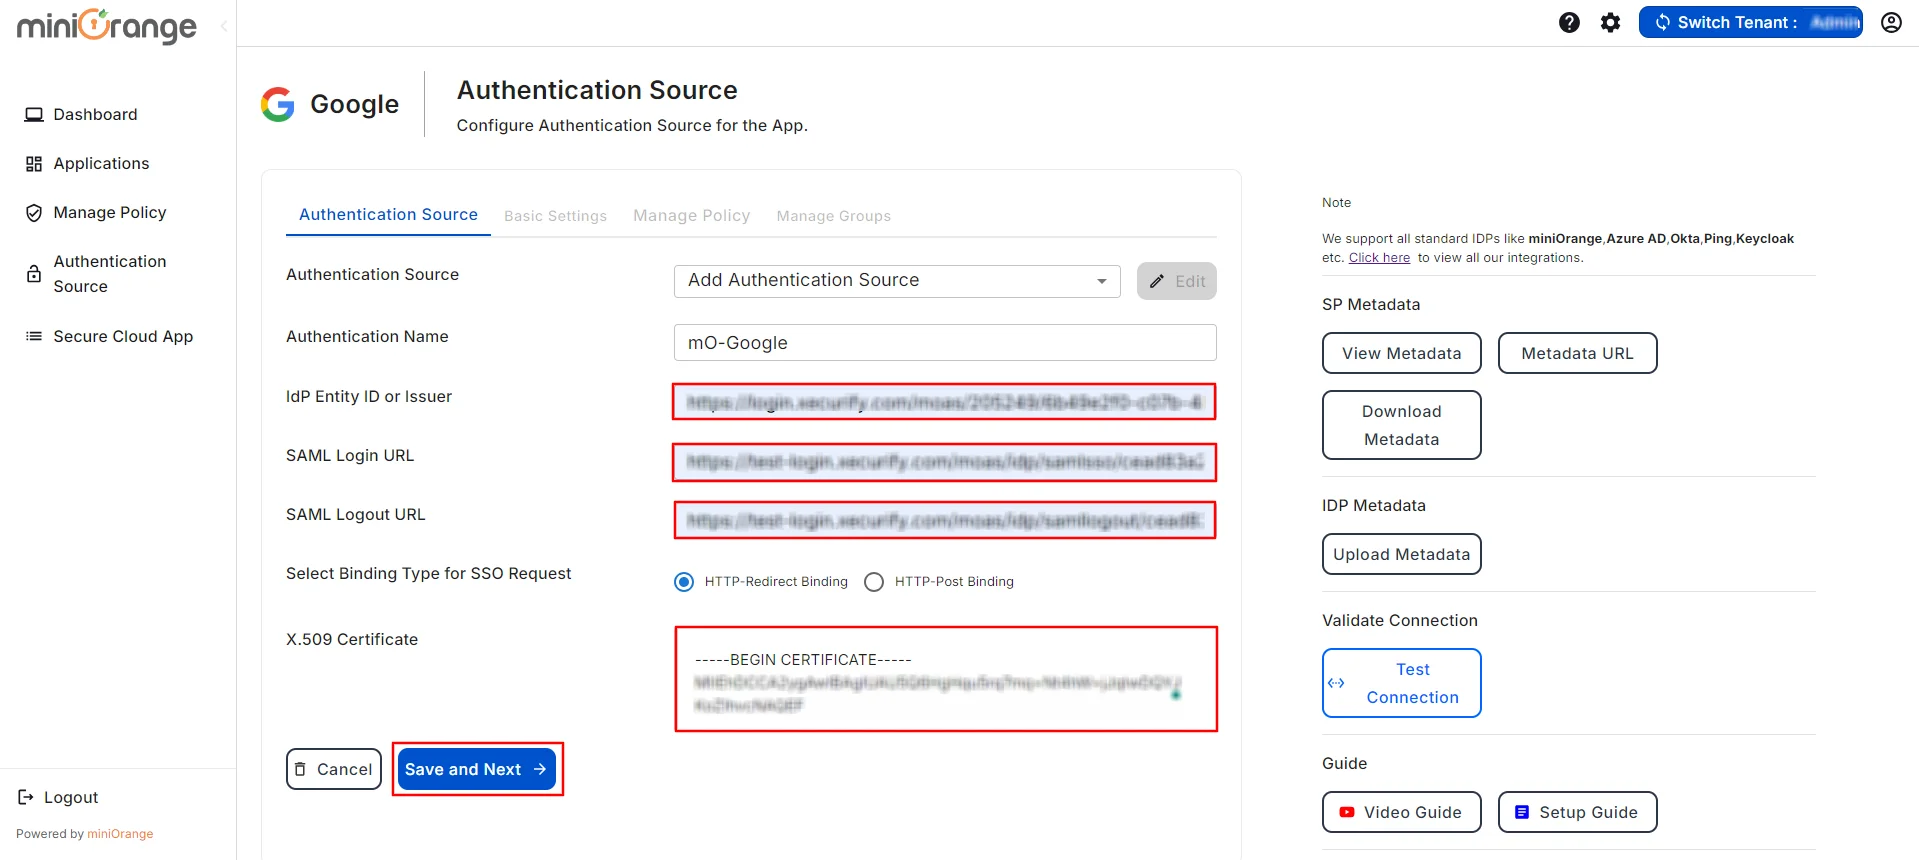
Sie können die erforderlichen IDP-Metadaten abrufen aus der SAML-App Sie haben die Konfiguration mit dem Identitätsanbieter Miniorange.
Geben Sie nun die restlichen Details ein, wie IDP-Entitäts-ID, SAML-Anmelde-URL, SAML-Abmelde-URL und X.509-Zertifikat die Sie in Ihrem Identitätsanbieter Metadaten.
Wählen Sie anschließend den Bindungstyp für die SSO-Anforderung nach Bedarf aus. Sie finden diese Informationen in den IDP-Metadaten. Wenn Sie sich jedoch nicht sicher sind, wählen Sie bitte den HTTP-Redirect-Bindung als Standardkonfiguration.
Klicken Sie auf die Speichern weiter Schaltfläche, sobald Sie alle Details ausgefüllt haben.
2. Konfigurieren von SAML SSO in der Google Admin-Konsole
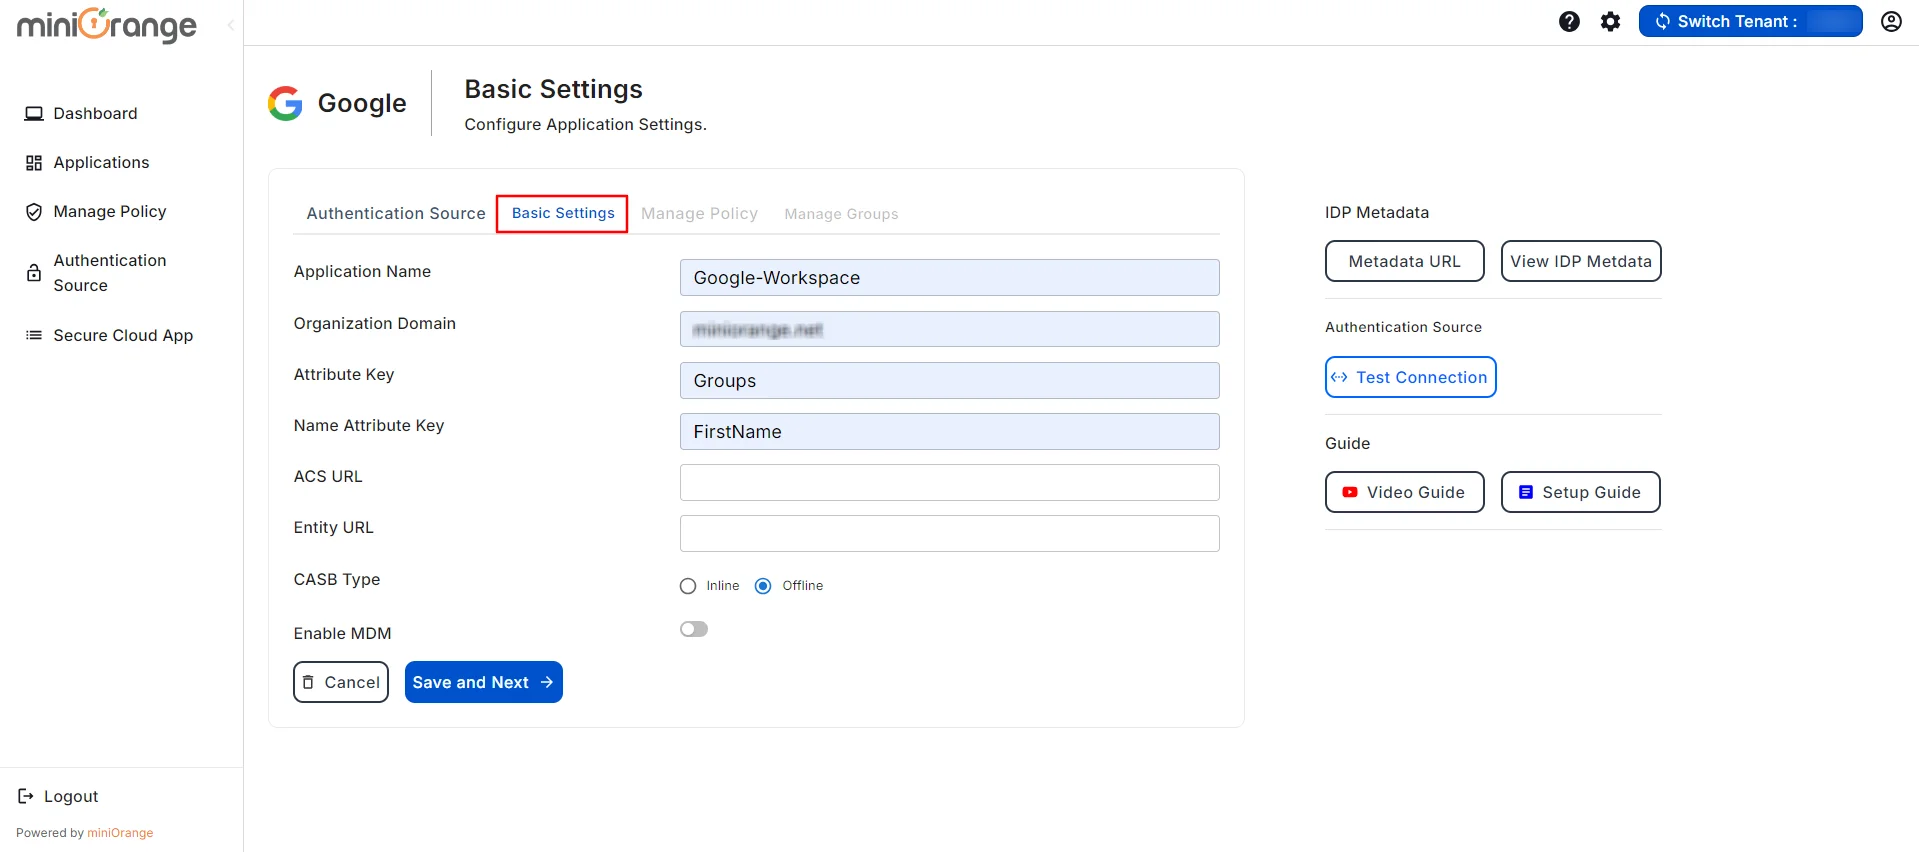
Jetzt werden Sie weitergeleitet zu Grundeinstellungen .
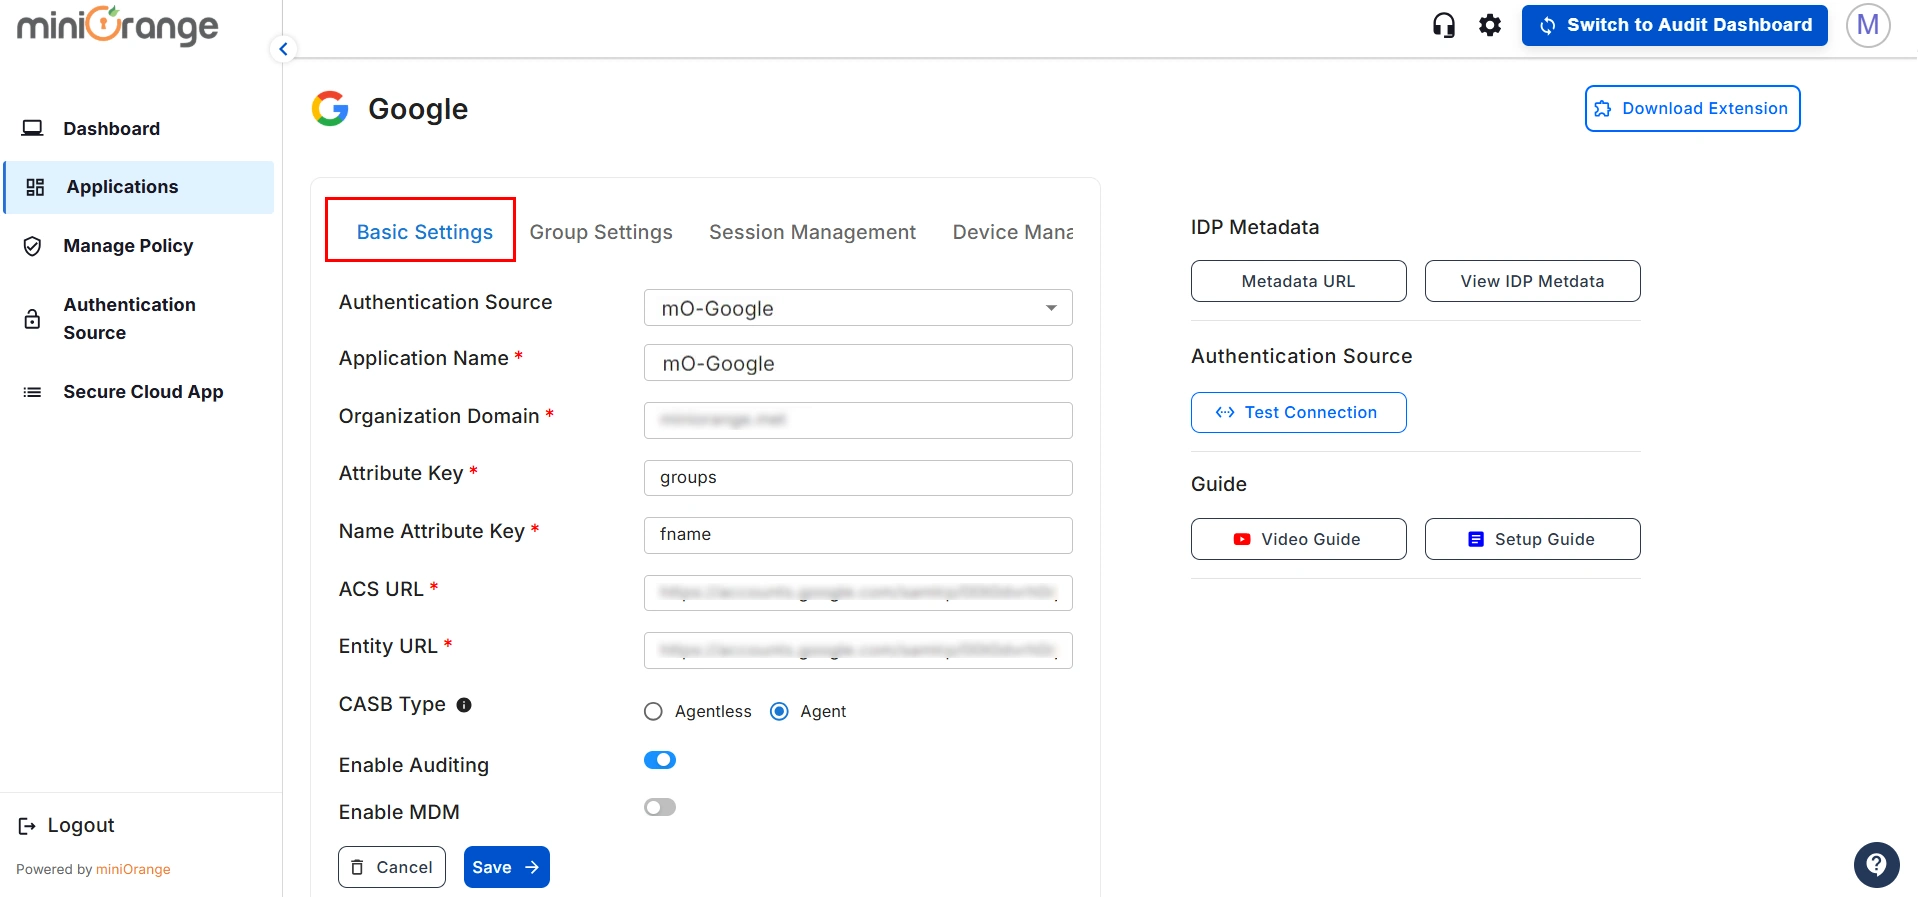
Füllen Sie die folgenden Angaben aus, um den Google Anwendung:
Organisation Name:
Geben Sie den Namen Ihrer Organisation ein.
Organisationsdomäne:
Geben Sie die Domain Ihrer Organisation bei Google ein. (Beispiel: example.com)
Attributschlüssel:
Geben Sie den Gruppenattributschlüssel für die SSO-App ein, den Sie im IDP im Abschnitt „SAML-Attribute“ konfiguriert haben.
Name-Attributschlüssel:
Geben Sie den Attributnamen ein, etwa Fname, Lname usw.
Geben Sie die ACS-URL ein:
Sie können die Google ACS-URL über das Google-Administrationsbereich abrufen.
Geben Sie die Entitäts-URL ein:
Sie können die Google-Entitäts-URL über das Google-Administrationsbereich abrufen.
CASB-Typ
Wählen Sie den CASB-Typ als „Inline“ oder „Offline“
MDM aktivieren
Wenn Sie MDM auf Ihrem Gerät konfigurieren möchten, aktivieren Sie es
Für ACS-URL und Entitäts-URL Sie müssen zuerst die Google Admin-Authentifizierung mit den folgenden Schritten konfigurieren.
Melden Sie sich zunächst bei Ihrem an Google Admin Instrumententafel.
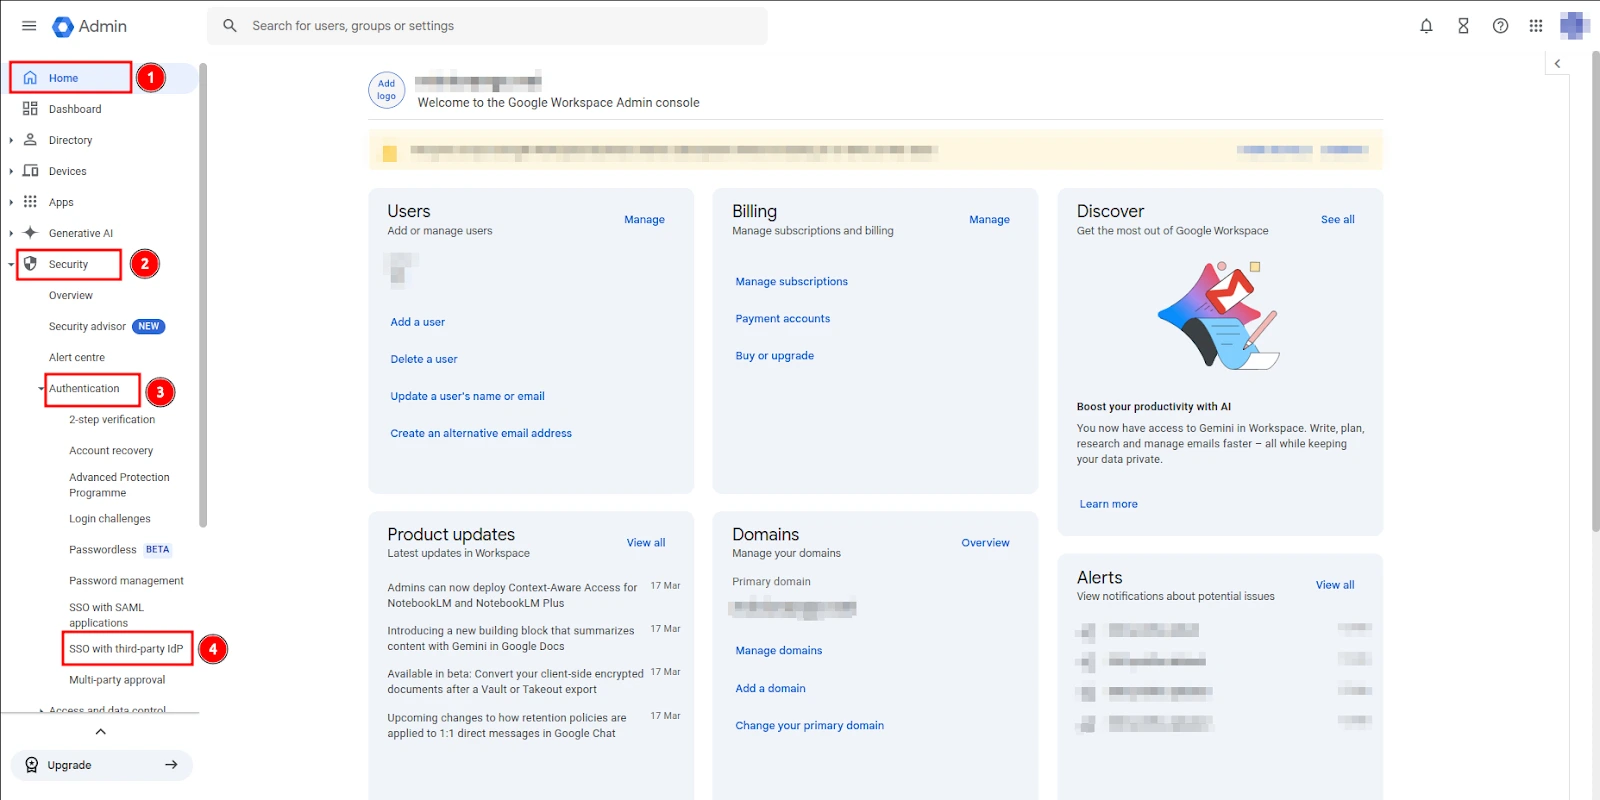
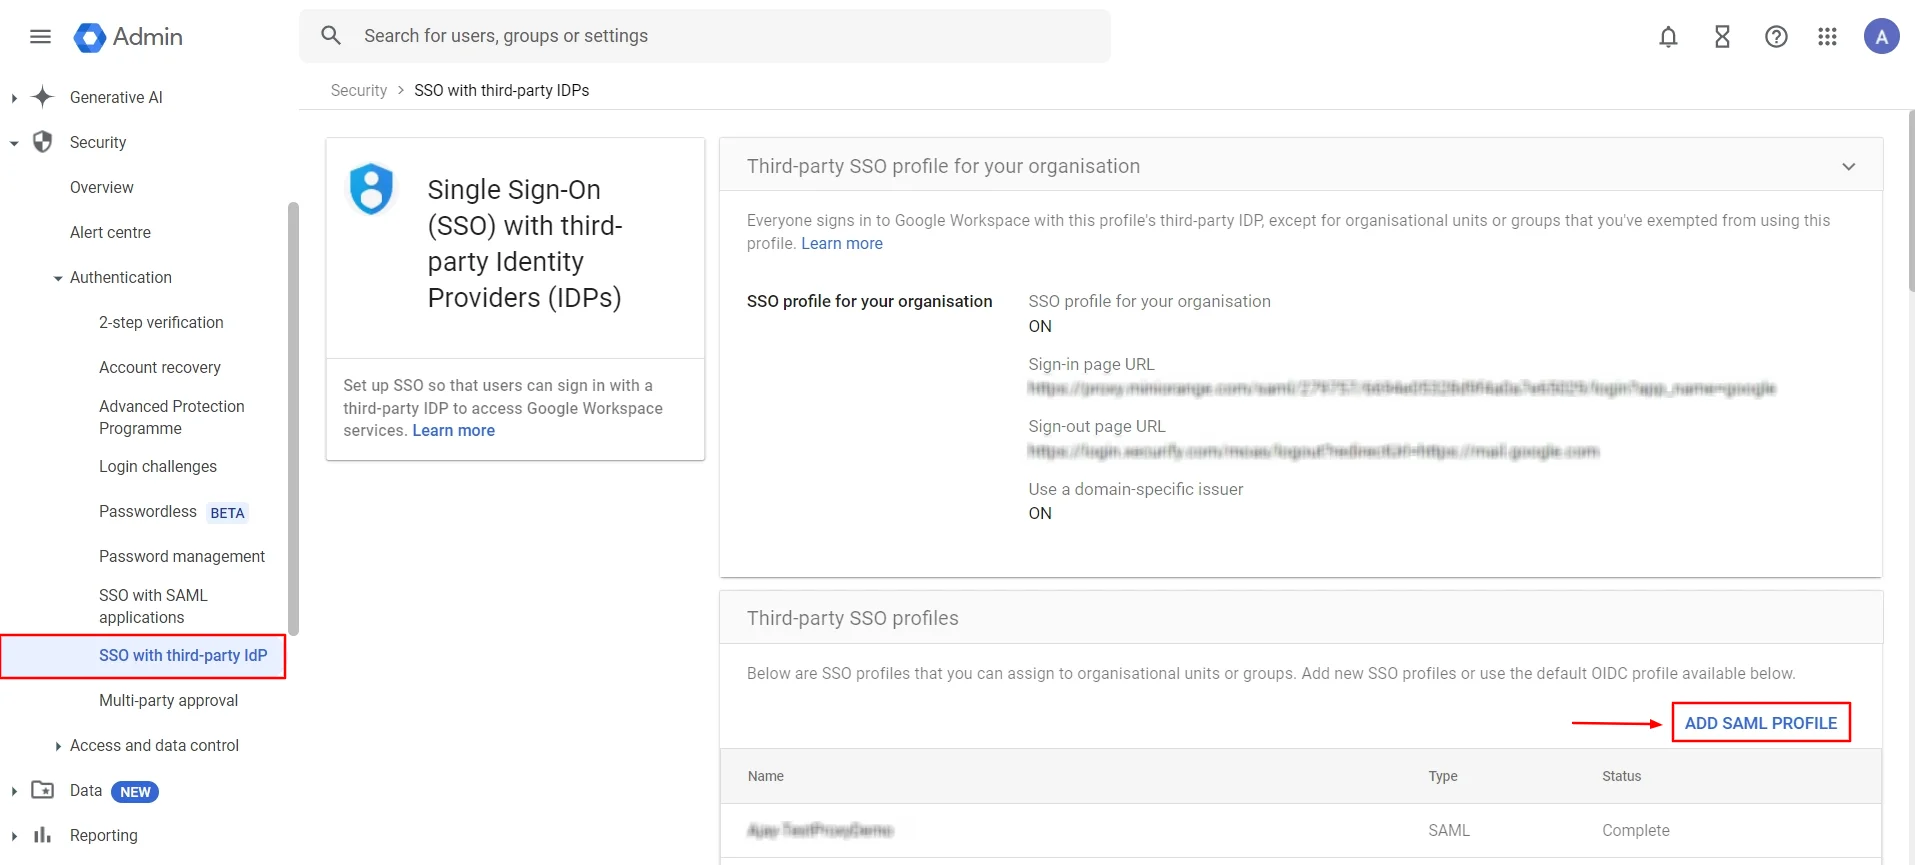
Klicken Sie links unter dem Menüsymbol (☰) auf Zuhause () ⤏ Sicherheit () ⤏ Authentifizierung ⤏ SSO mit Drittanbieter-IDP.
Klicken Sie nun auf SAML-PROFIL HINZUFÜGEN um ein neues SAML-Profil zu erstellen.
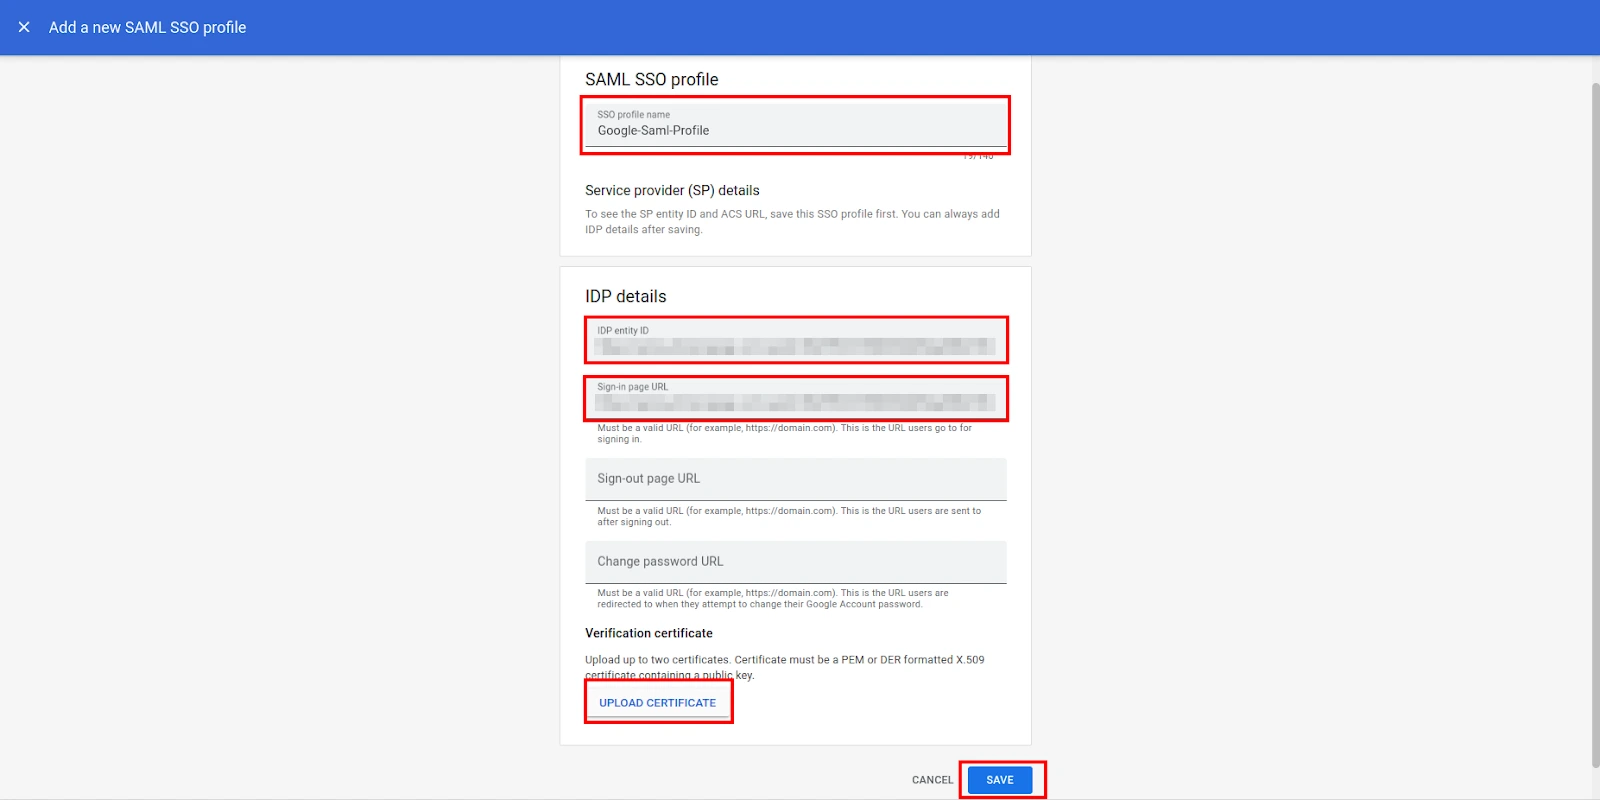
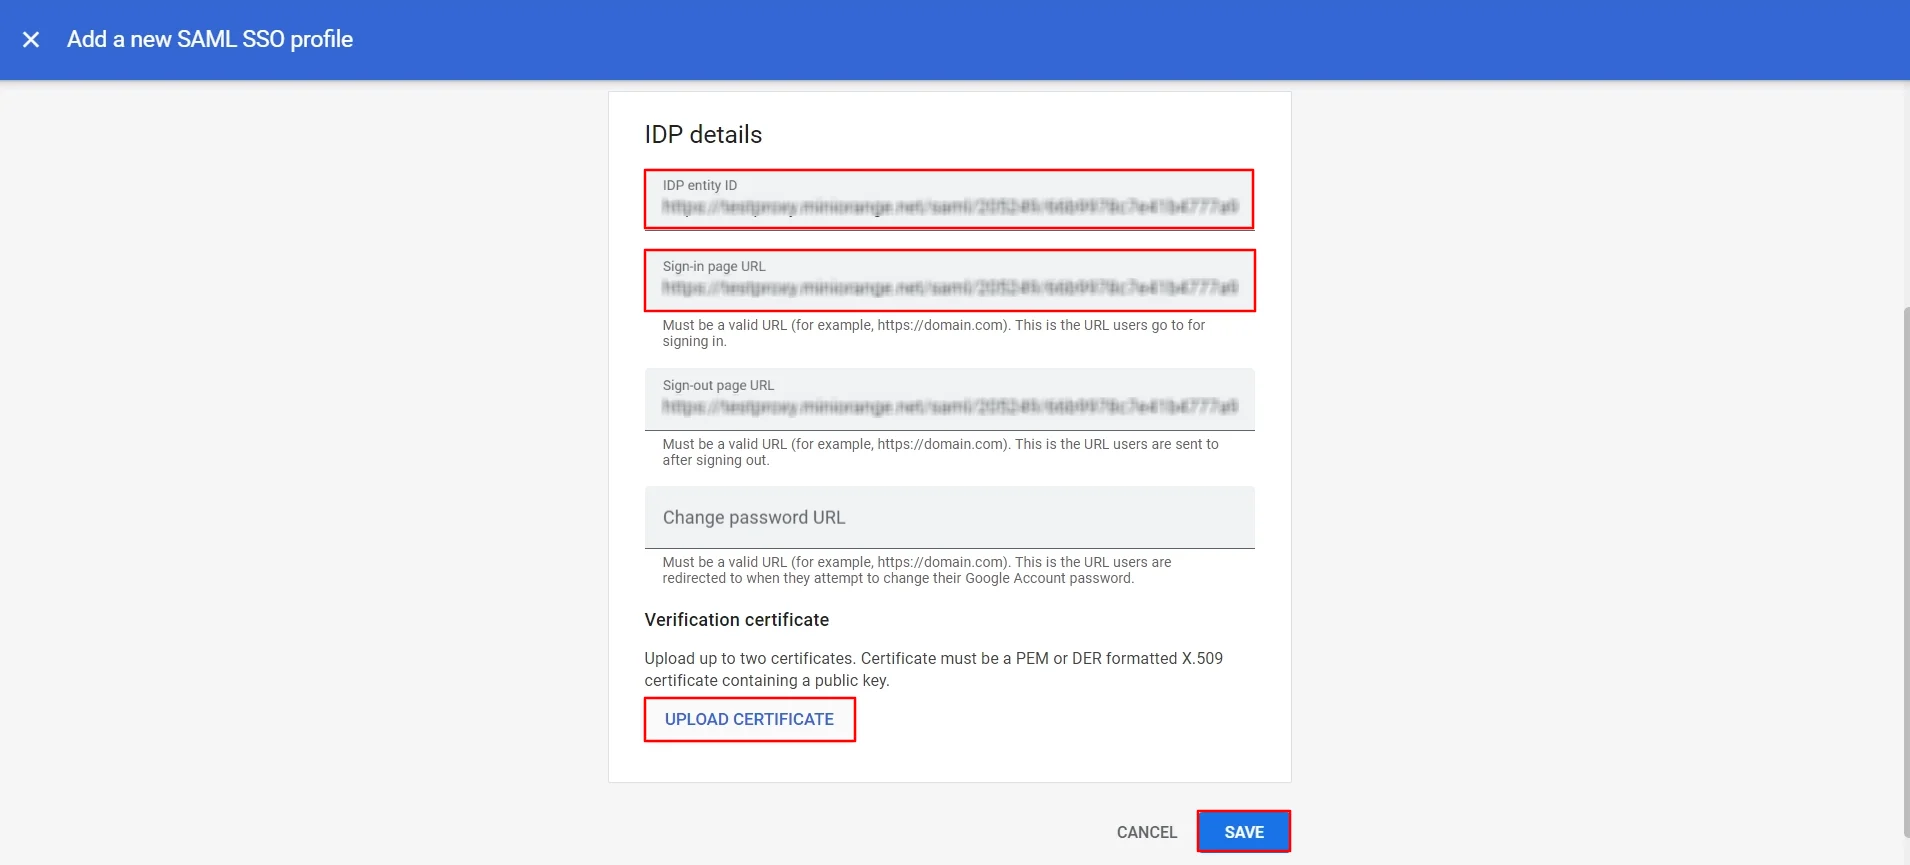
Enter SSO-Profilname und ausfüllen IDP-Entitäts-ID und URL der Anmeldeseite aus IDP-Metadaten.
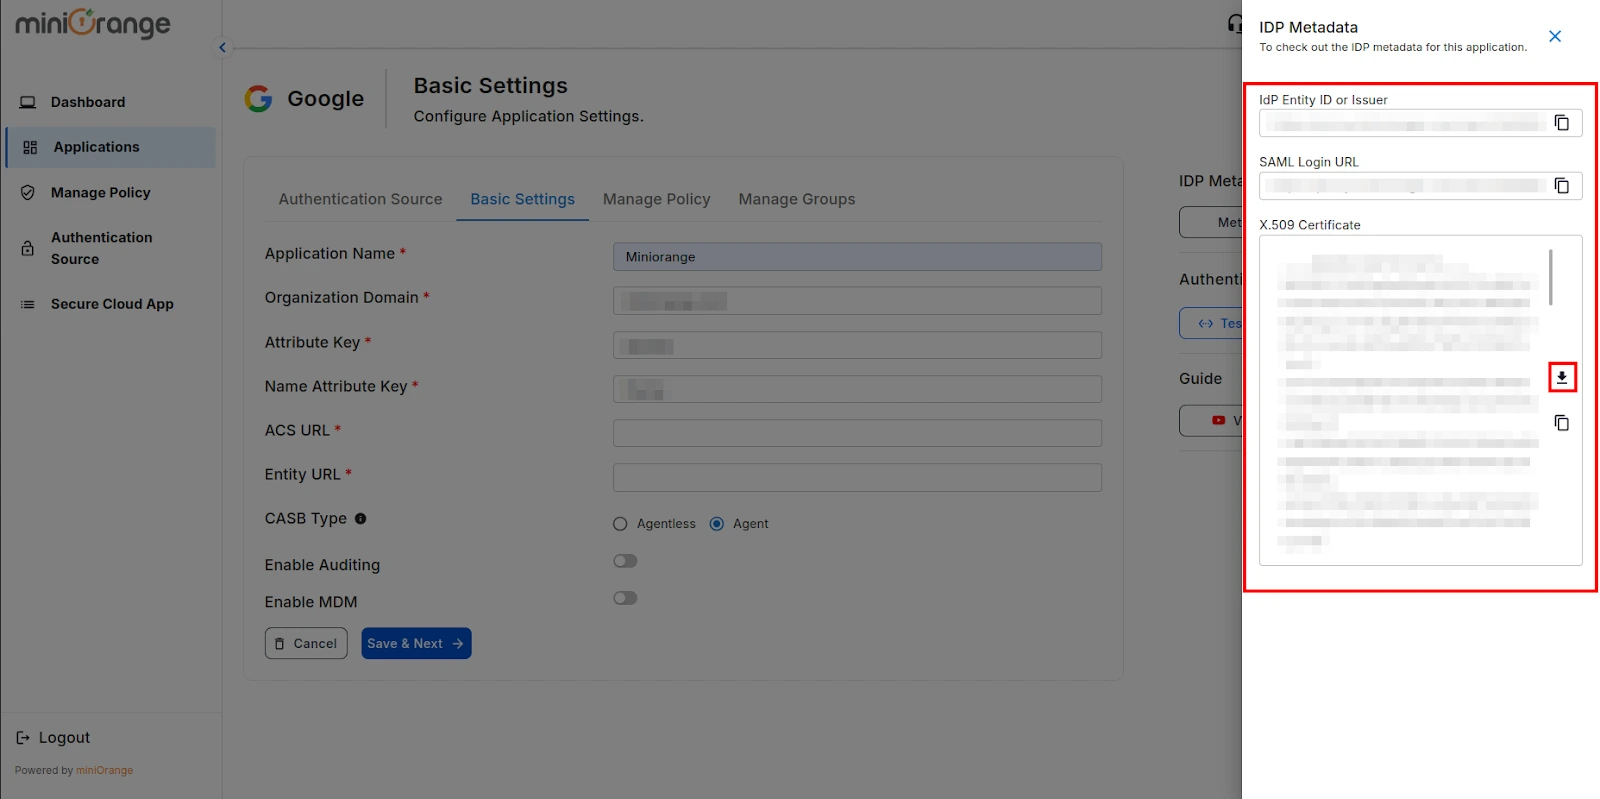
Gehen Sie zum CASB-Grundeinstellungsbildschirm und klicken Sie auf IDP-Metadaten anzeigen zu finden IDP-Entitäts-ID und URL der AnmeldeseiteSie können auch die X.509-Zertifikat von hier.
Kopieren Sie und fügen die IDP-Entitäts-ID und URL der Anmeldeseite und befestigen Sie die X.509-Zertifikat in Zertifikat hochladen und klicken Sie auf Gespeichert .
Konfigurieren von SSO für alle Benutzer
Konfigurieren Sie SSO für angegebene Benutzer
Richten Sie SSO ein, um allen vorhandenen Benutzern den Zugriff auf Google Workspace-Dienste über Identitätsanbieter von Drittanbietern zu ermöglichen.
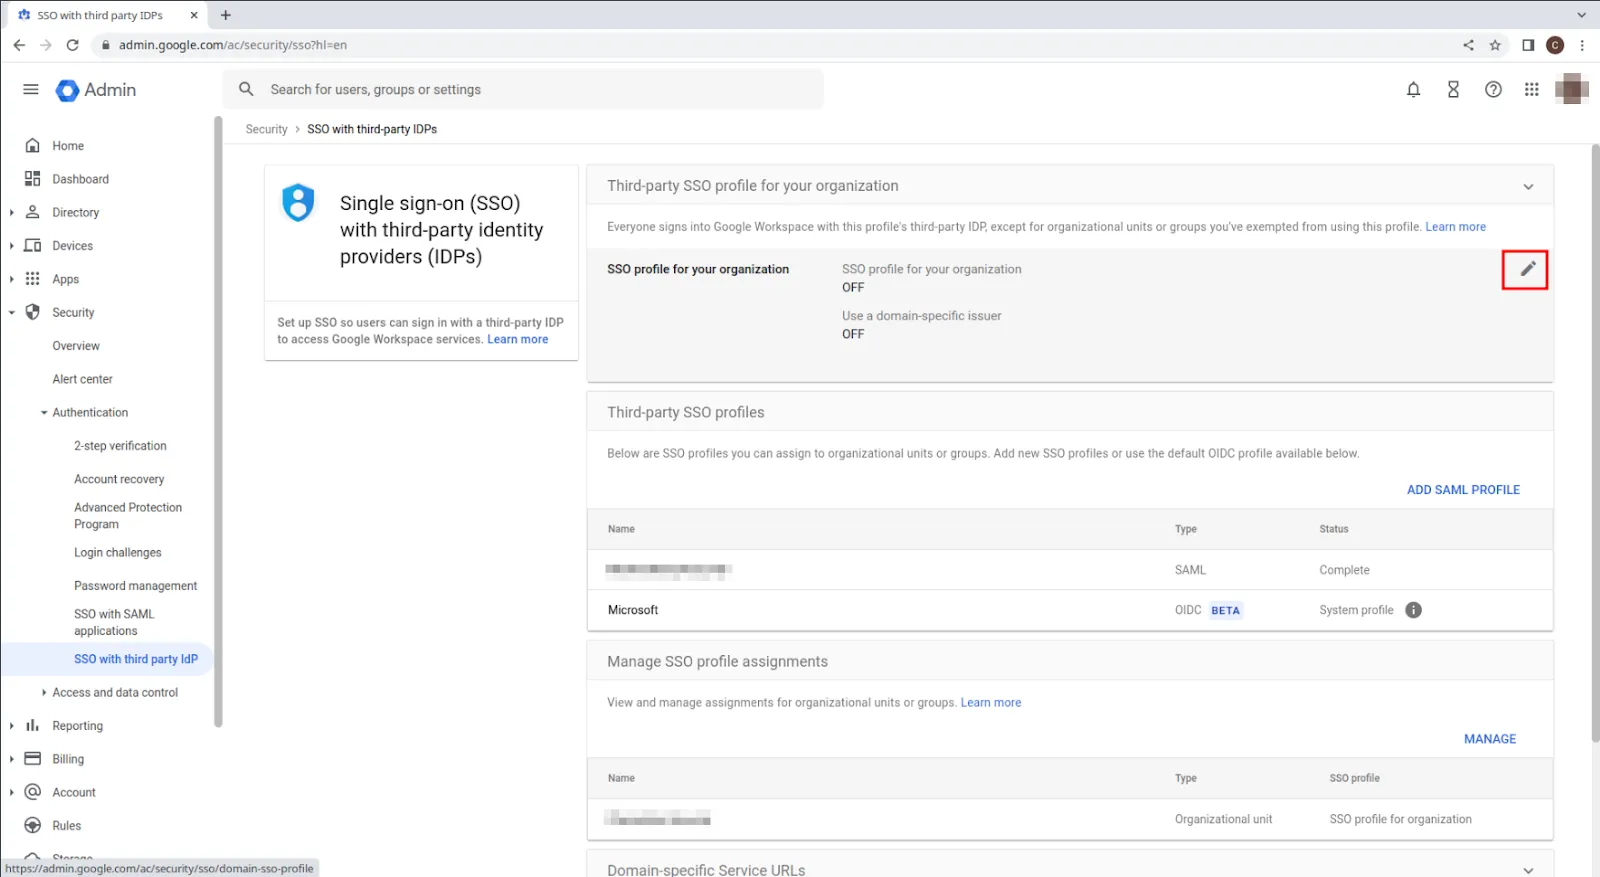
Klicken Sie auf Schaltfläche Bearbeiten im Bild unten im roten Kästchen hervorgehoben.
Nachdem Sie auf das Bearbeitungssymbol geklickt haben, wird ein Menü wie unten dargestellt angezeigt.
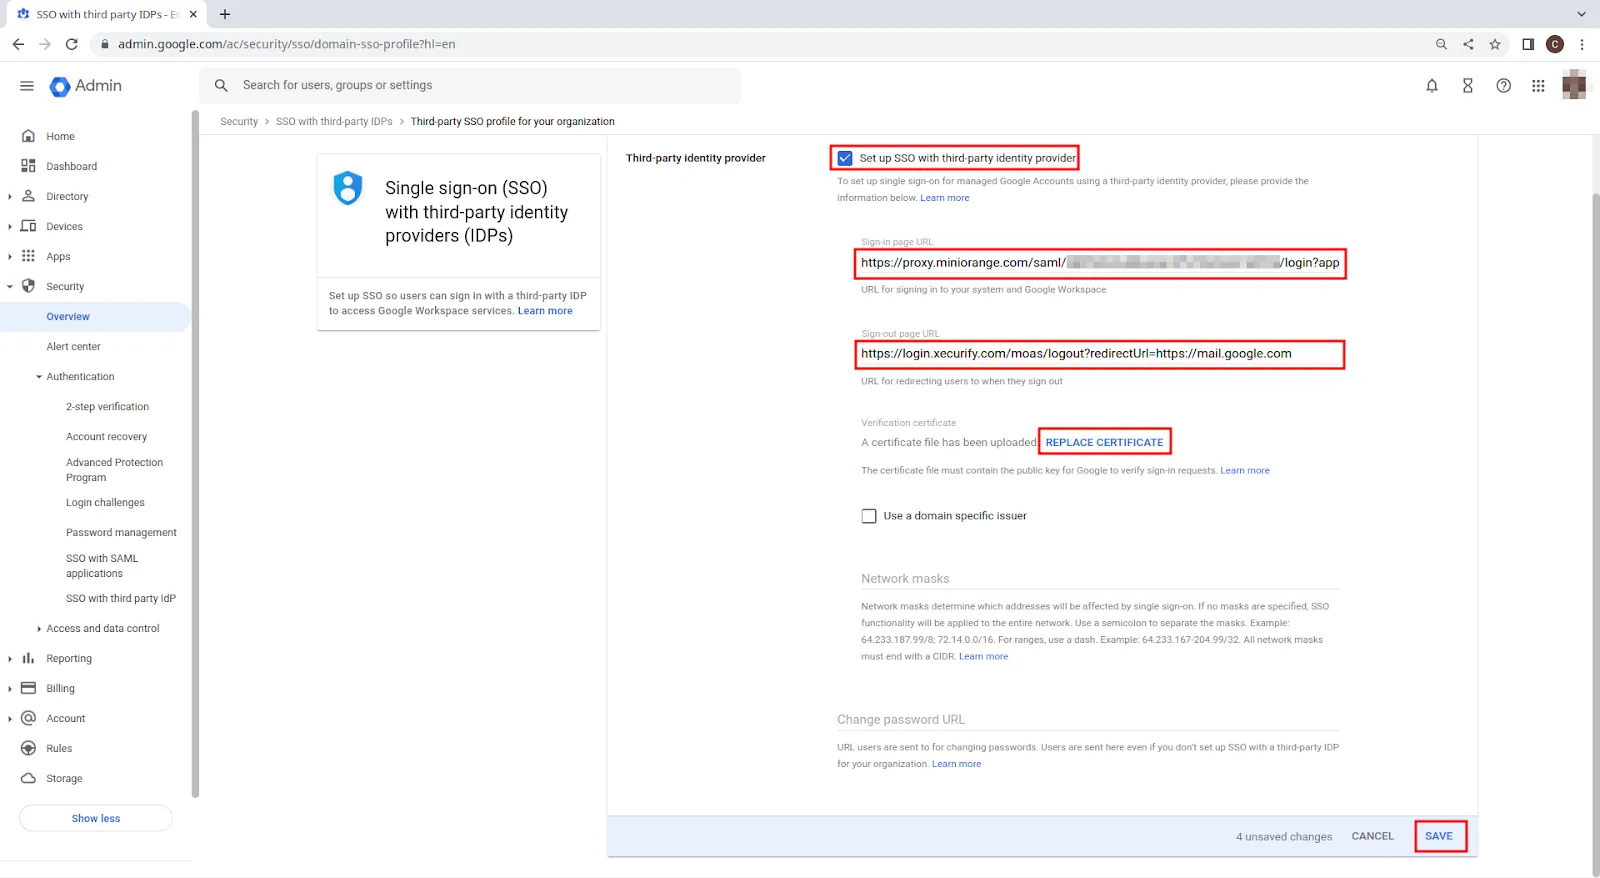
Aktivieren Sie das Kontrollkästchen „SSO mit Identitätsanbieter eines Drittanbieters einrichten“.
Füllen Sie die Angaben auf dem Log-in Seiten-URL (d. h. die URL der Anmeldeseite ist die SAML-Anmelde-URL, die Sie in den IDP-Metadaten haben).
Klicken Sie nun auf „ZERTIFIKAT ERSETZEN“ Schaltfläche, die ein Fenster zum Hochladen des Zertifikats öffnet. Laden Sie das X.509-Zertifikat hoch, das Sie in den IDP-Metadaten haben.
Wenn Sie diese Schritte abgeschlossen haben, klicken Sie auf das SPAREN Schaltfläche, um die Konfiguration zu aktualisieren.
Richten Sie Single Sign-On (SSO) ein, um vorhandenen Benutzern innerhalb einer Organisation den individuellen Zugriff auf Google Workspace-Dienste über Identitätsanbieter von Drittanbietern zu ermöglichen.
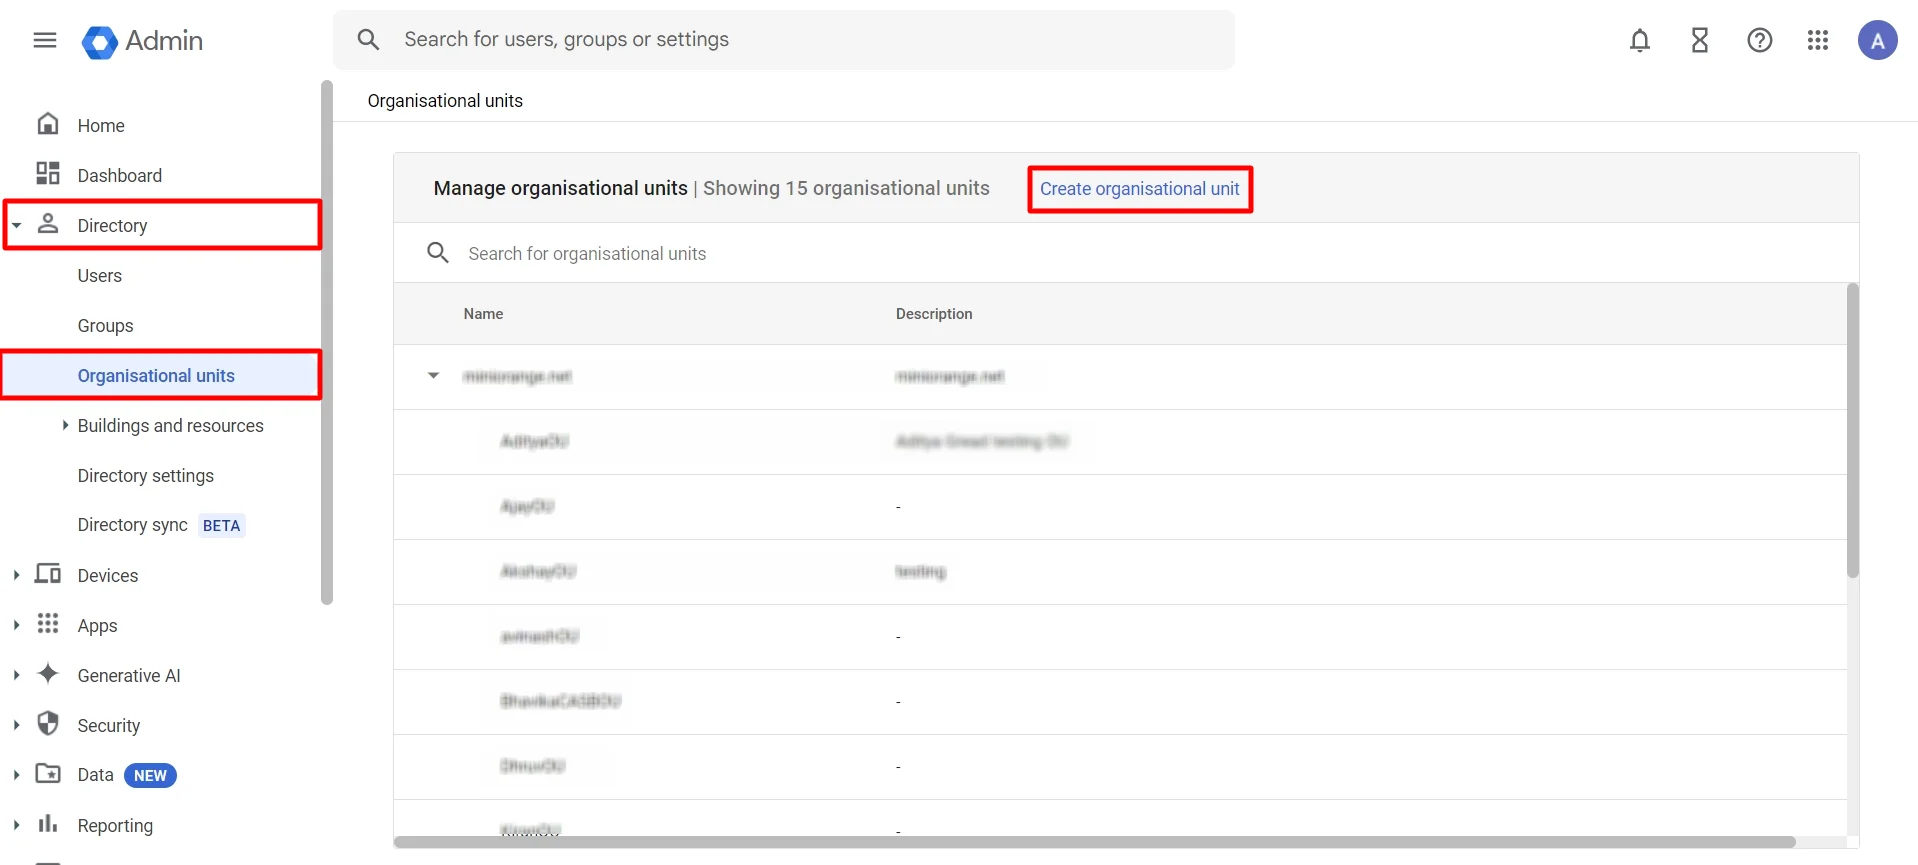
Klicken Sie auf der linken Seite auf Verzeichnis ⤏ Organisationseinheiten ⤏ Organisationseinheit anlegen wie unten gezeigt.
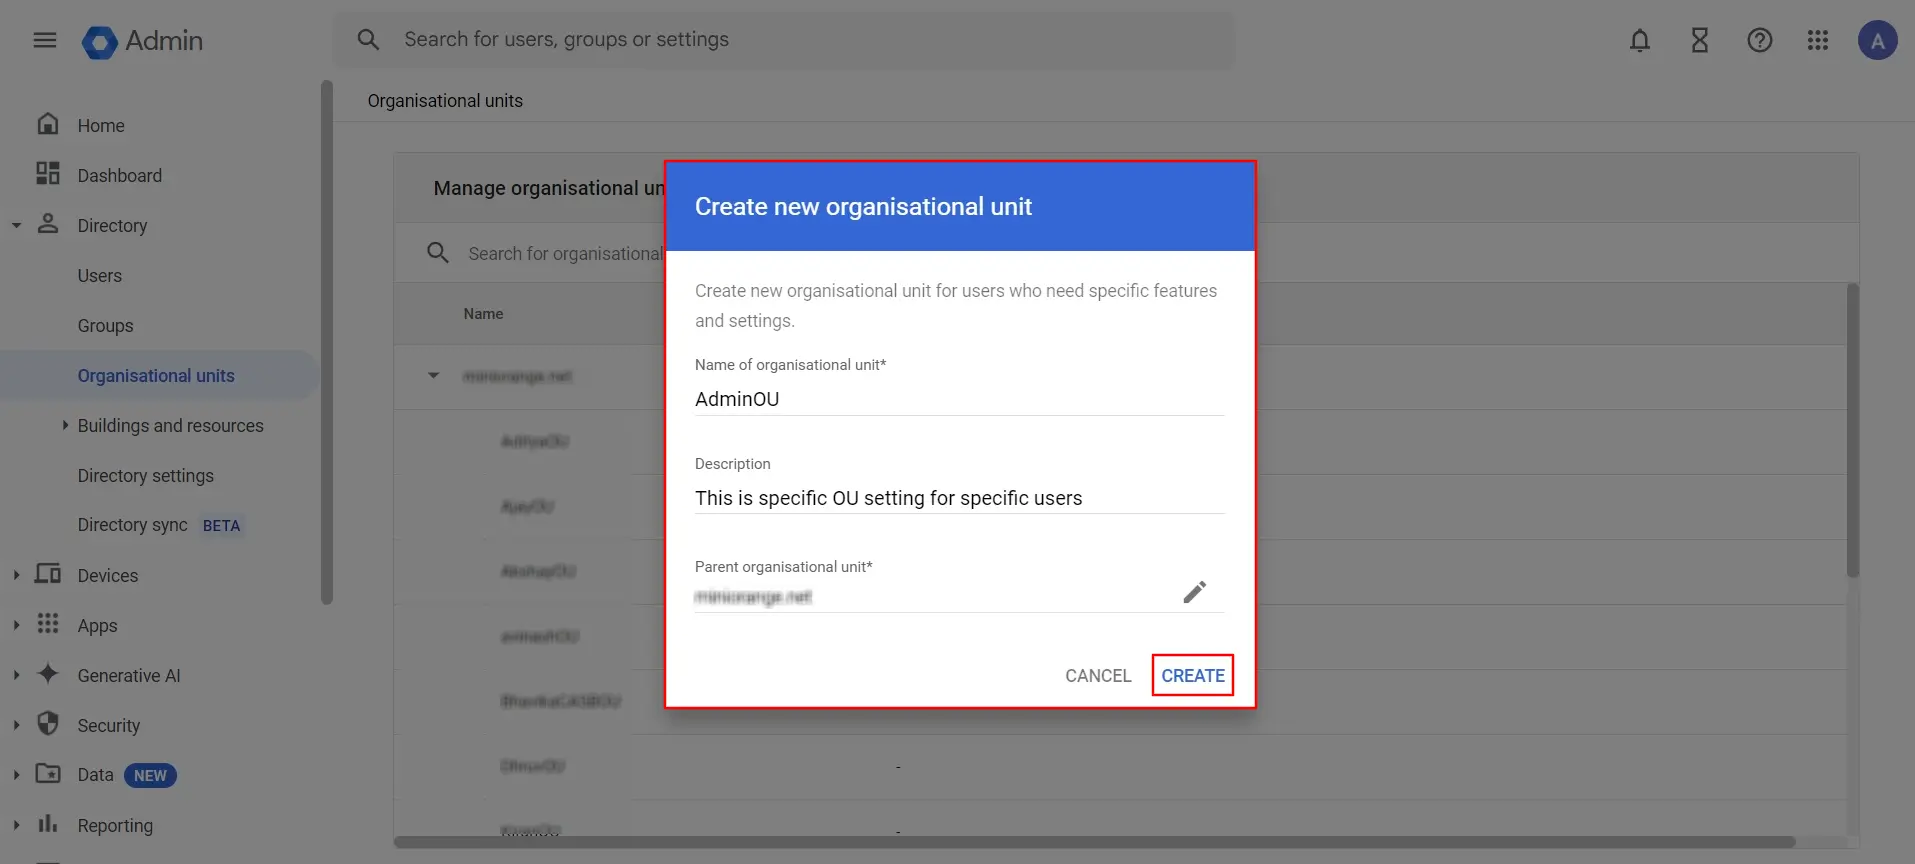
Als nächstes klicken Sie auf Organisationseinheit anlegen. Sie erhalten ein Popup-Fenster zum Hinzufügen eines Name der Organisationseinheit und Beschreibung um es zu identifizieren. Klicken Sie anschließend auf CREATE .
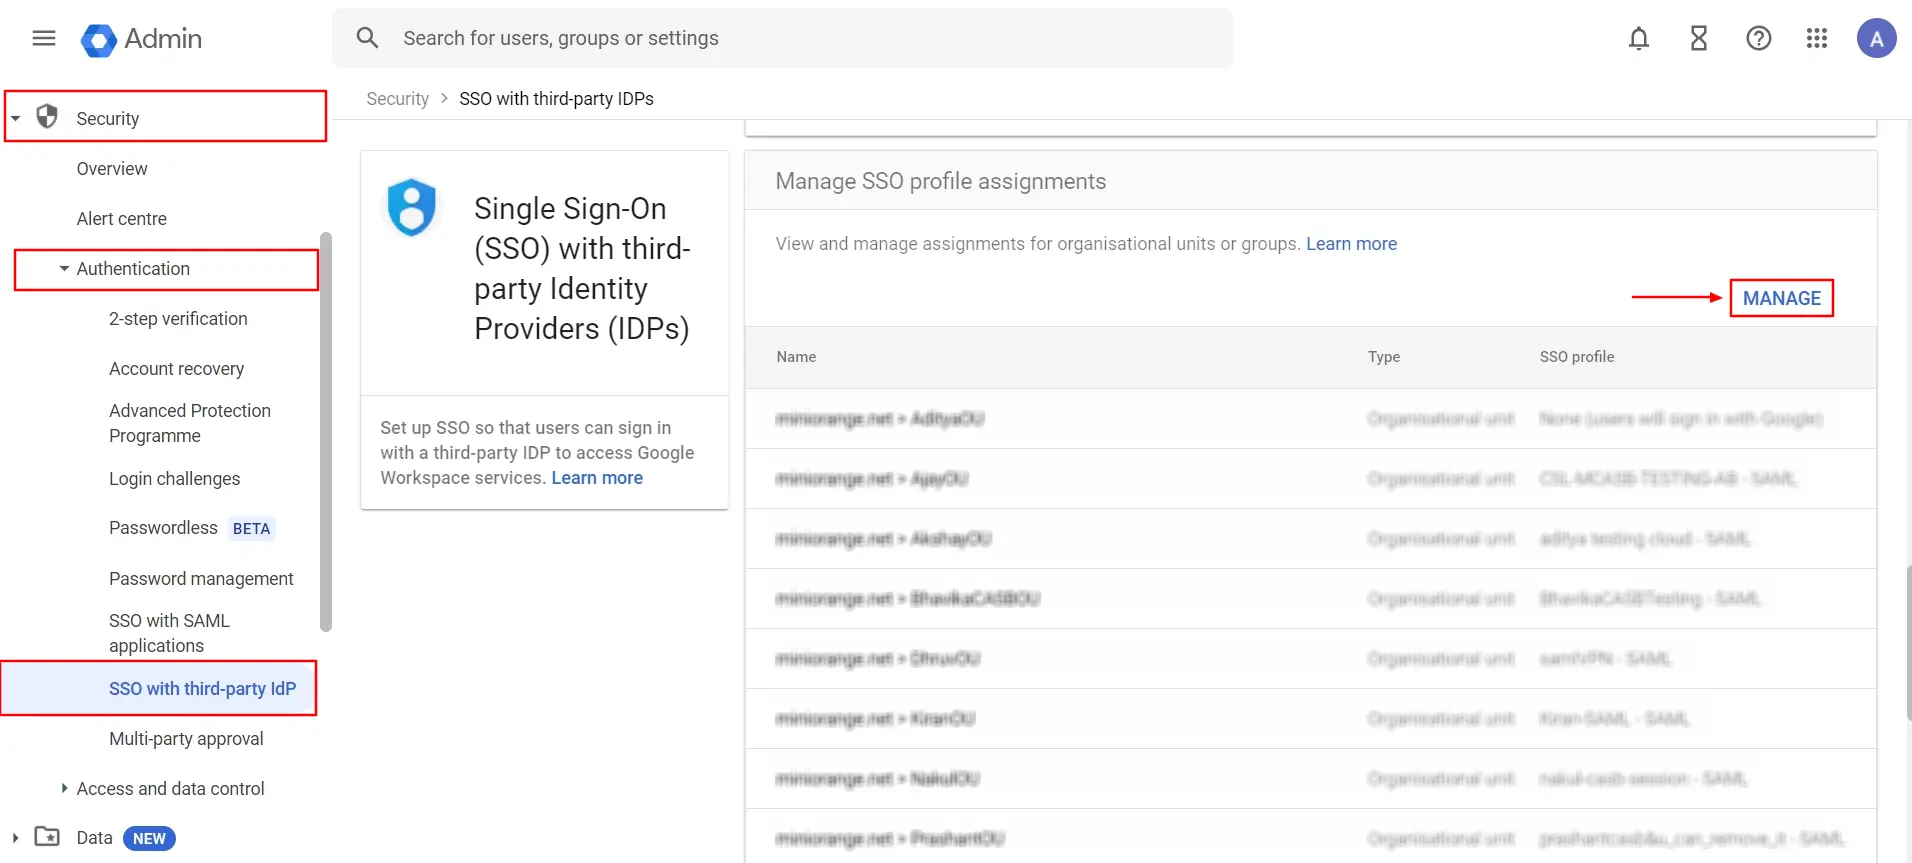
Klicken Sie nun auf der linken Seite auf Sicherheit () ⤏ Authentifizierung ⤏ SSO mit Drittanbieter-IDP ⤏ VERWALTEN .
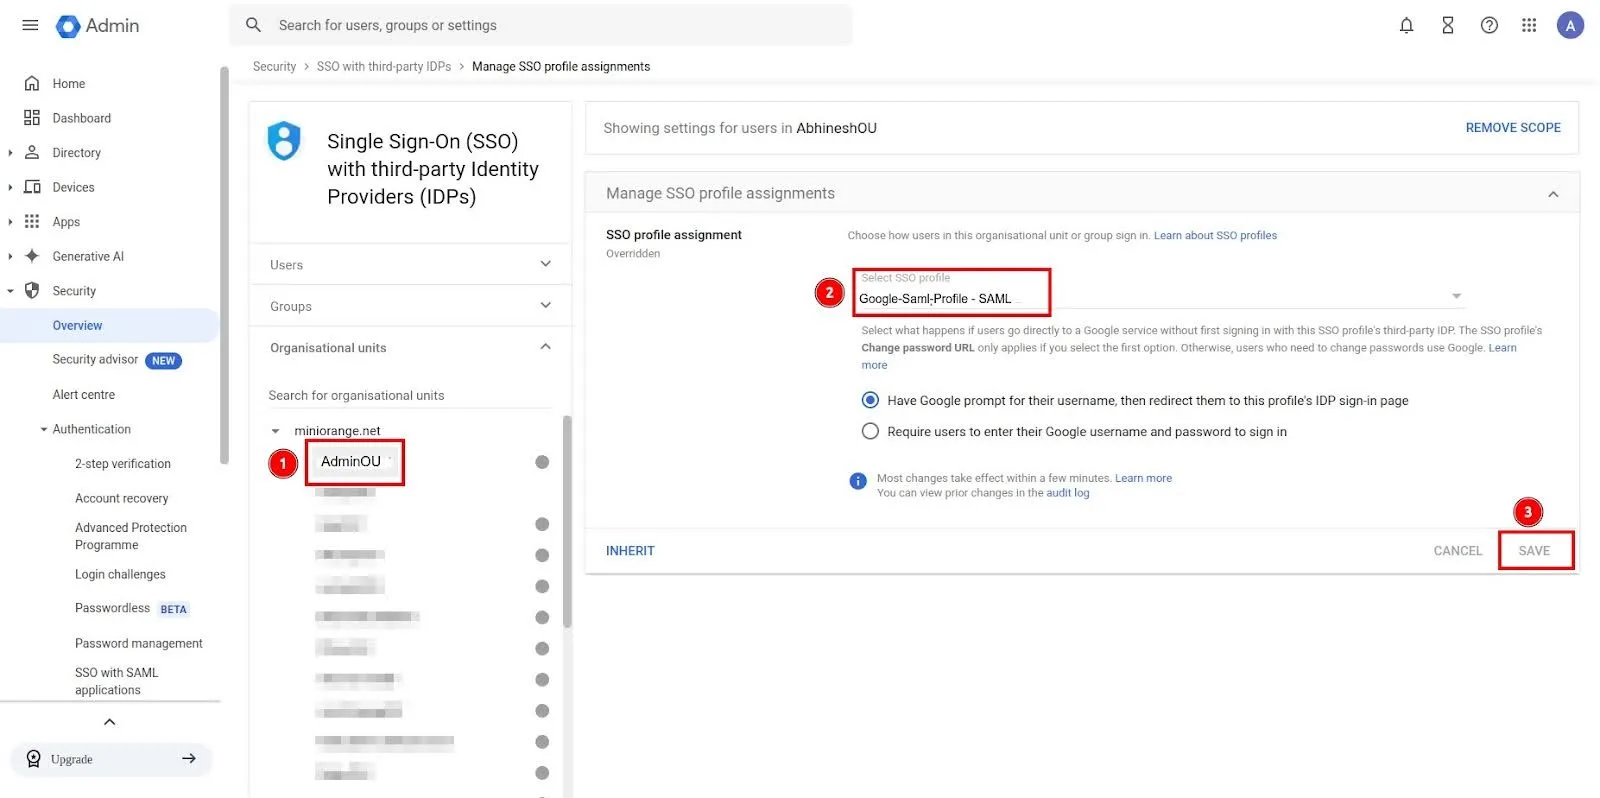
Wähle aus Organisationseinheit die du erstellt hast.
Klicken Sie auf Ein weiteres SSO-Profil Option und wählen Sie SAML SSO-Profil aus der Dropdown-Liste, die Sie oben erstellt haben.
3. Richtlinien konfigurieren
Sehen wir uns an, wie Richtlinien für Google CASB konfiguriert werden.
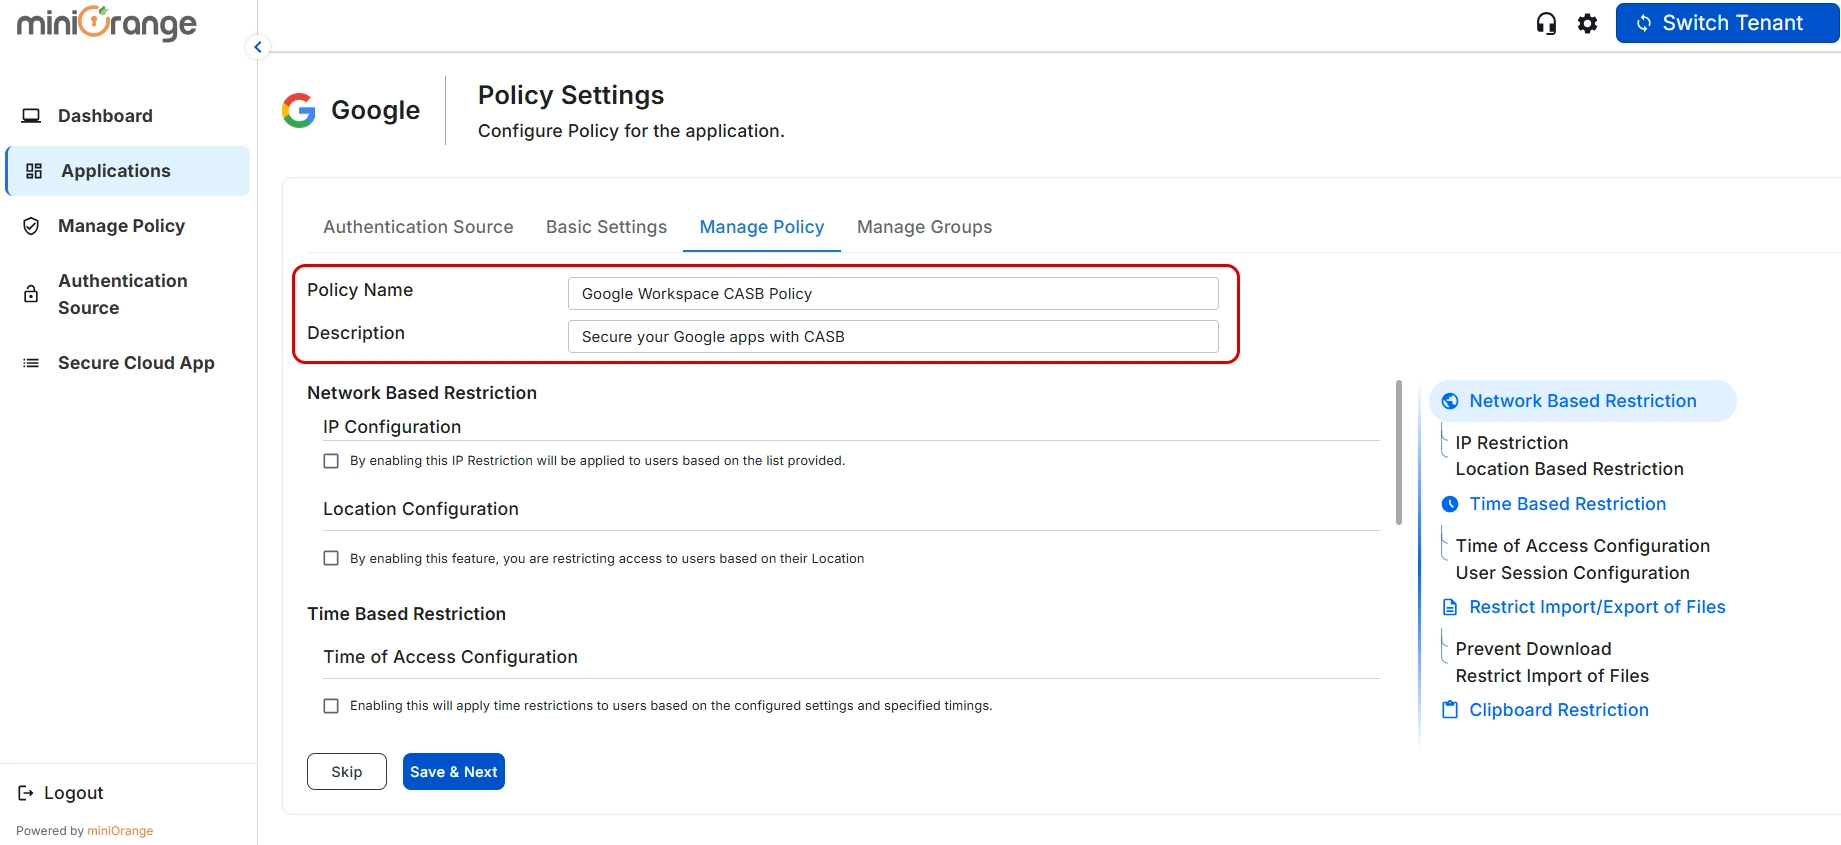
Sie werden weitergeleitet zum Richtlinie verwalten Geben Sie Ihre Versicherungsdetails ein, wie Versicherungsname und Richtlinienbeschreibung.
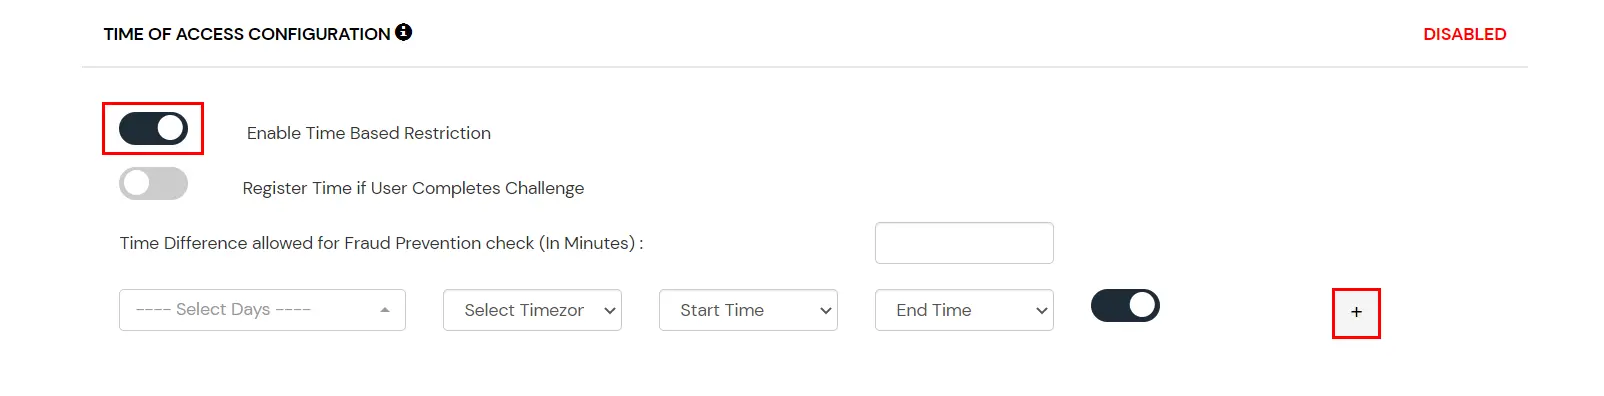
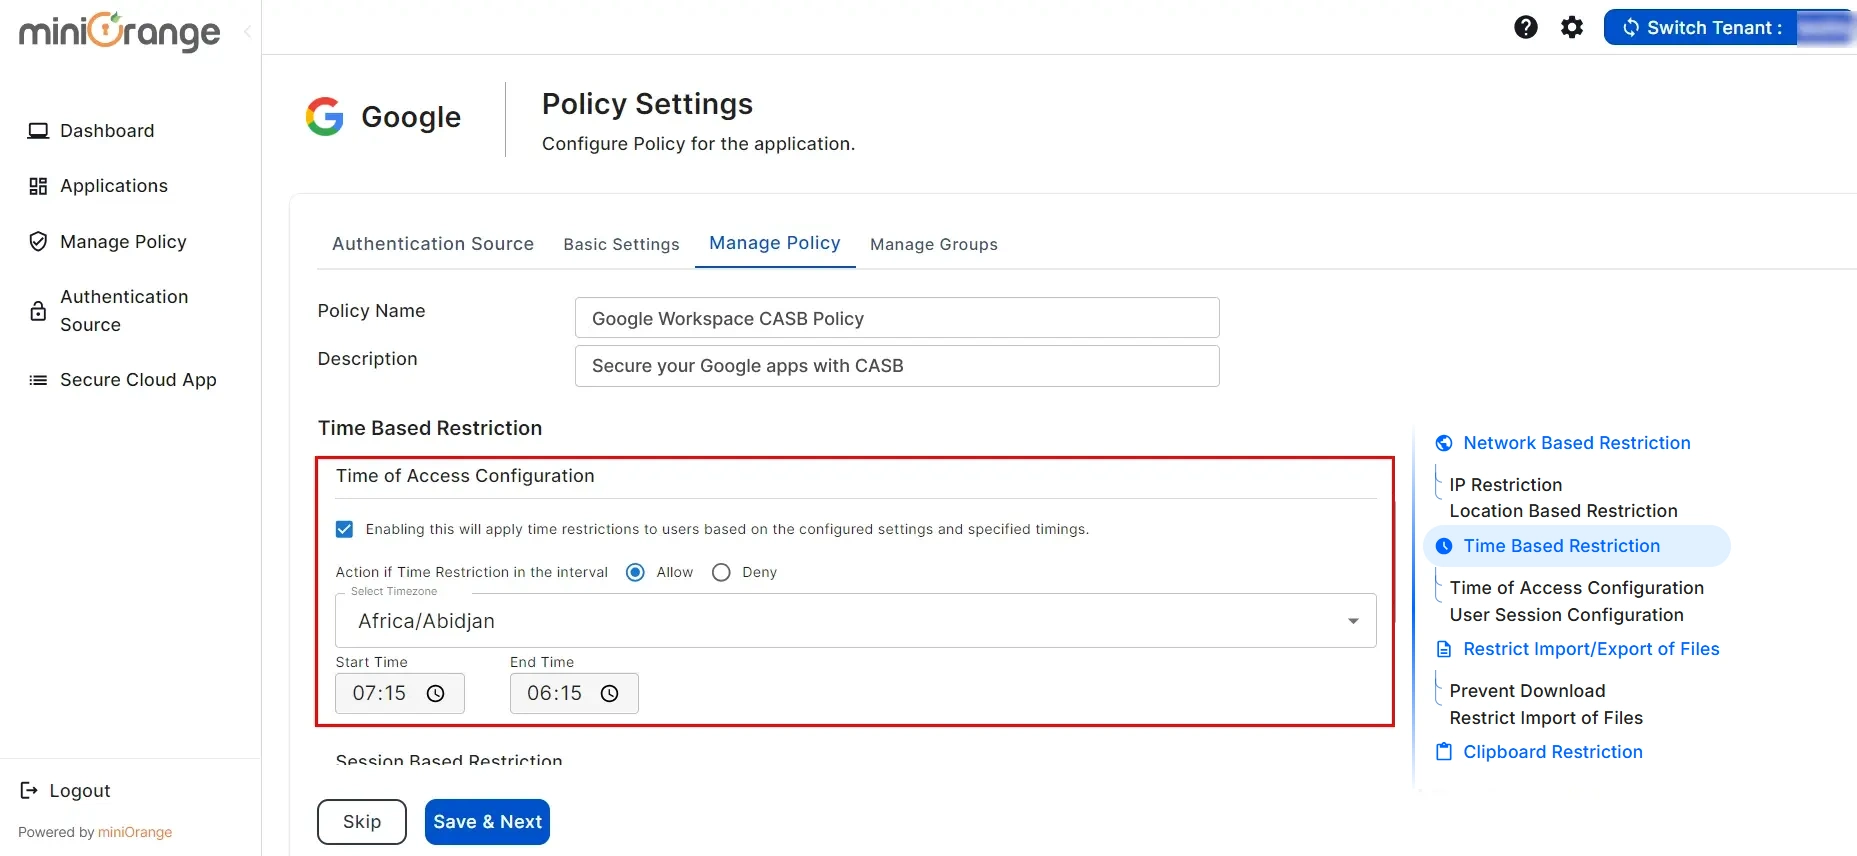
Klicken Sie auf das Kontrollkästchen für „Konfiguration der Zugriffszeit aktivieren“ wie unten in der Abbildung dargestellt.
Durch Aktivieren dieser Funktion wenden Sie auf Benutzer Zeitbeschränkungen basierend auf den konfigurierten Einstellungen und angegebenen Zeitabläufen an.
1) Wählen Sie „Zulassen“ oder „Verweigern“, um den Benutzerzugriff während des ausgewählten Zeitfensters zu erlauben bzw. einzuschränken.
2) Wählen Sie die Zeitzone des Benutzers aus.
3) Wählen Sie die Start- und Endzeit für die zeitbasierte Beschränkung aus.
Wenn Sie fertig sind, klicken Sie auf Speichern weiter .
4. Gruppen konfigurieren und Bildschirm bearbeiten
Sehen wir uns an, wie Gruppen für Google CASB konfiguriert werden.
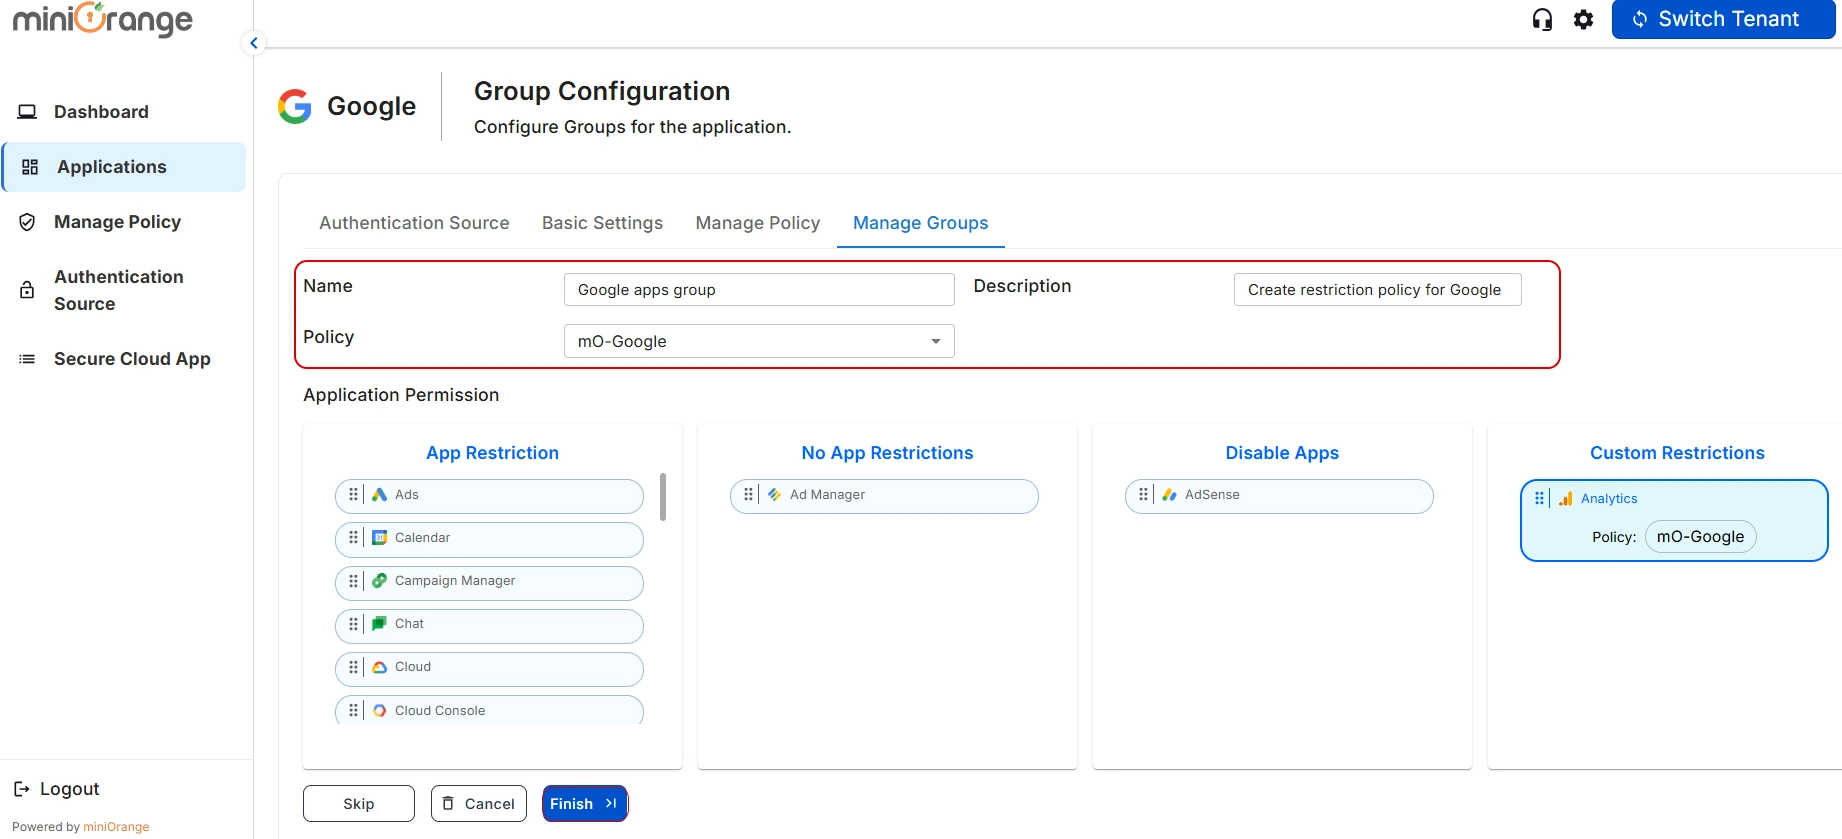
Sie werden weitergeleitet zum Gruppen verwalten Geben Sie den Name und Beschreibung für die Gruppe (Es sollte derselbe Name sein wie der Name der Gruppe, die Sie im IDP konfiguriert haben). Wählen Sie die Politik Aus dem Dropdown-Menü.
Wählen Sie unten die Anwendung aus, der Sie Berechtigungen erteilen möchten.
1) App-Beschränkung: Hierbei werden die Beschränkungen für die Anwendung auf Grundlage der für die Gruppe konfigurierten Richtlinie angewendet.
2) Keine App-Beschränkung: Hierbei gibt es keine Einschränkungen hinsichtlich der Anwendung für die Gruppe.
3) App deaktivieren: Wenn Sie diese Option wählen, ist die Anwendung für die gesamte Gruppe von überall aus nicht mehr zugänglich.
4) Benutzerdefinierte App-Beschränkung: Hiermit können Sie eine anwendungsspezifische benutzerdefinierte Anwendungsbeschränkungsrichtlinie auf eine Anwendung anwenden, die die Beschränkungsrichtlinie der Gruppe außer Kraft setzt.
Klicken Sie nun auf Farbe .
Nach erfolgreicher Konfiguration aller Bildschirme werden Sie weitergeleitet zum bearbeiten Bildschirm.
Im Grundeinstellungen Sie können bei Bedarf alle Konfigurationen in der Authentifizierung ändern.
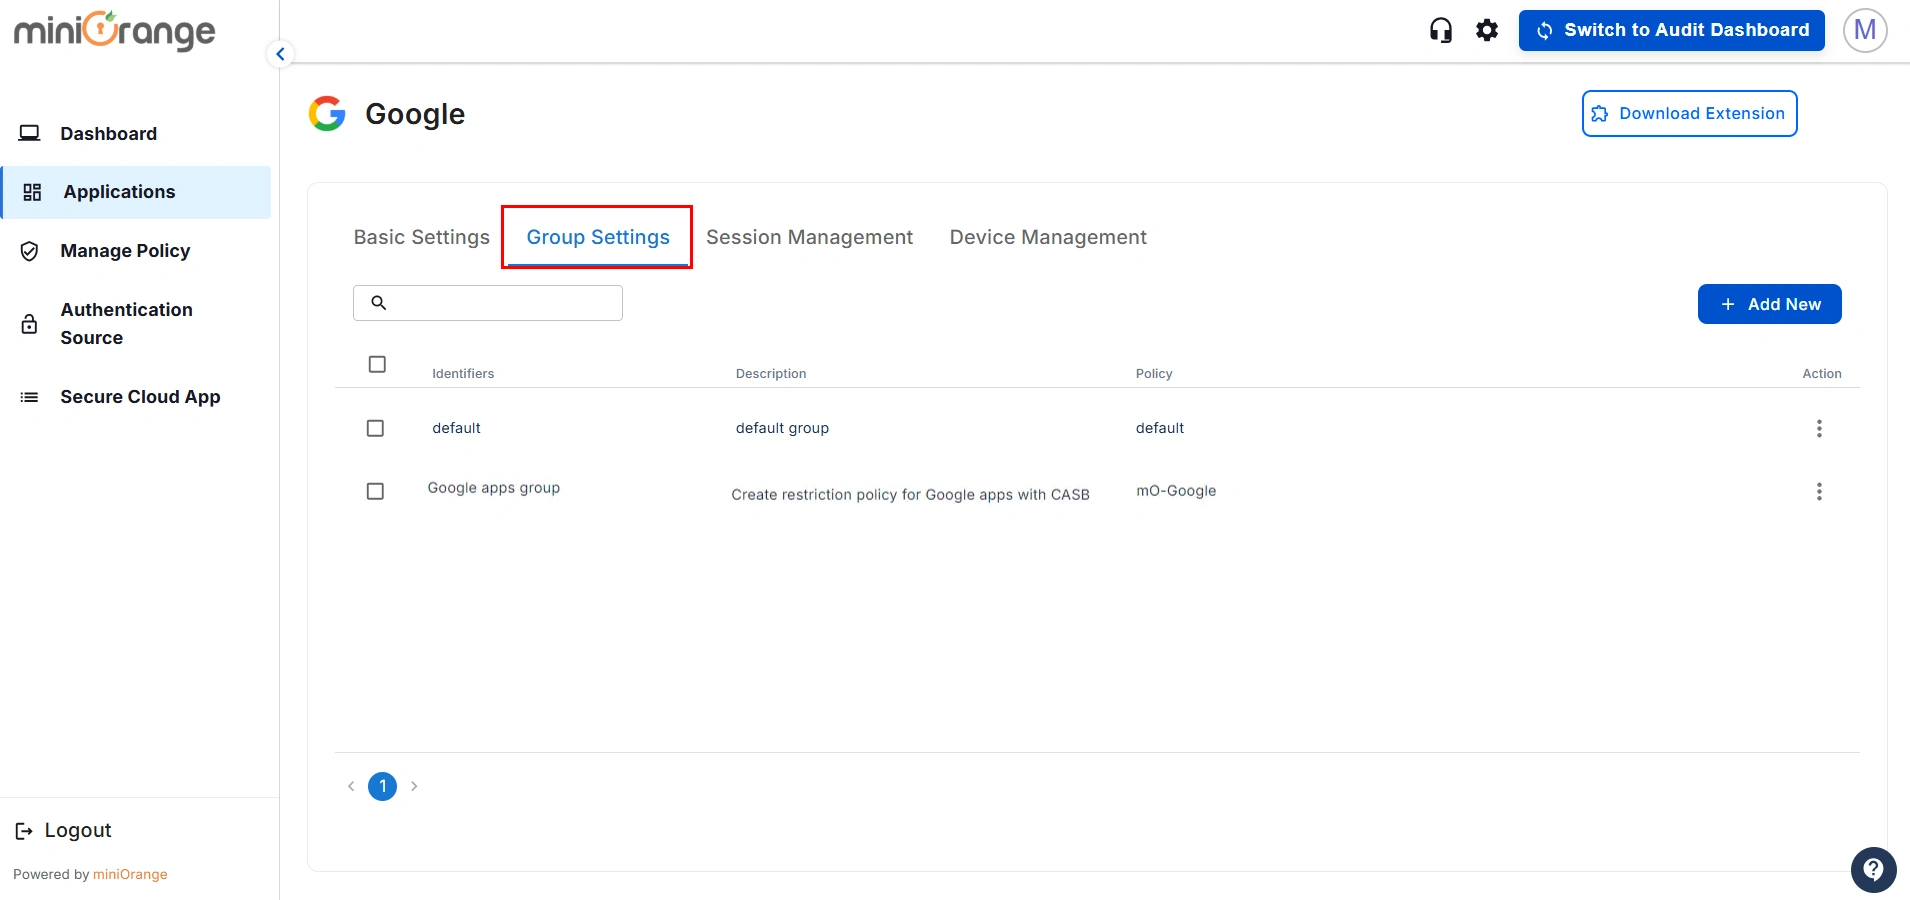
Im Gruppeneinstellungen Abschnitt Sie können auf diesem Bildschirm Gruppen hinzufügen und konfigurieren und alle konfigurierten Gruppen anzeigen. Klicken Sie nun auf Neue Gruppe hinzufügen.
Sie erhalten ein Popup zum Hinzufügen eines Neue Gruppe und Sie können es mit den oben genannten Schritten konfigurieren.
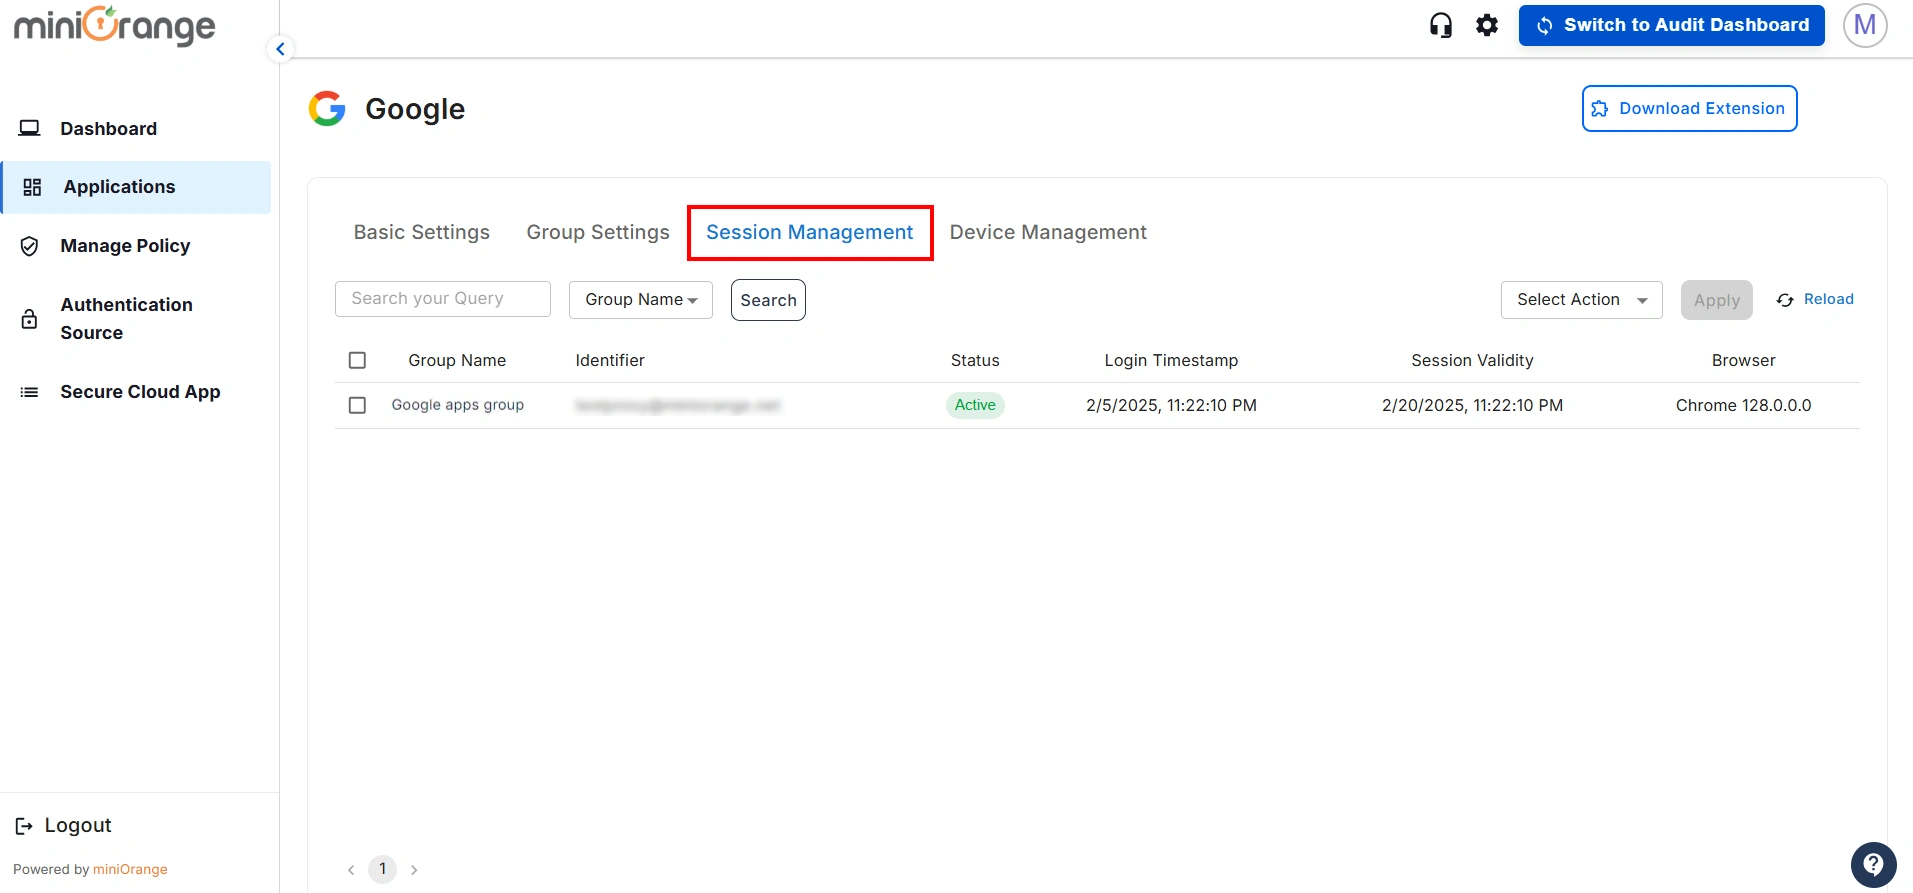
Im „Sitzungsverwaltung“ können Sie die Details der Sitzungen angemeldeter Benutzer sehen.
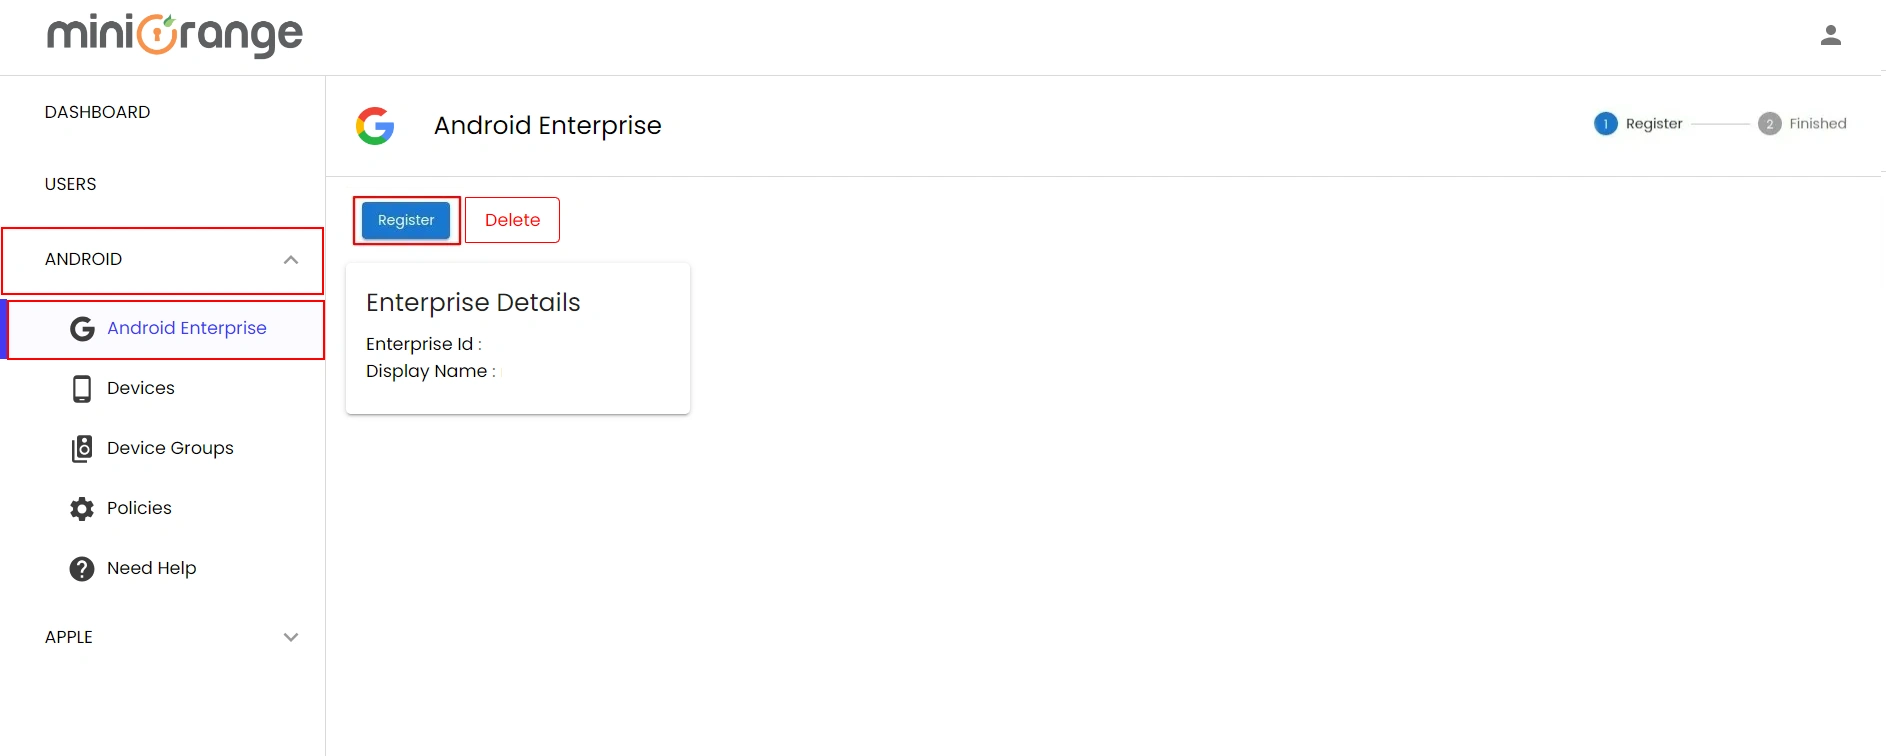
1. Registrieren Sie Ihre Organisation bei Android Enterprise.
Navigieren Sie nach der Anmeldung zu ANDROID -> Android Enterprise und klicken Sie auf
Registrieren Schaltfläche. Sie müssen Ihre Organisation zunächst bei Android Enterprise registrieren. Dies ist ein einmaliger Vorgang.
Klicken Sie auf werden auf dieser Seite erläutert für detaillierte Anweisungen zur Registrierung Ihrer Organisation bei Android Enterprise.
2. Erstellen Sie eine neue Richtlinie
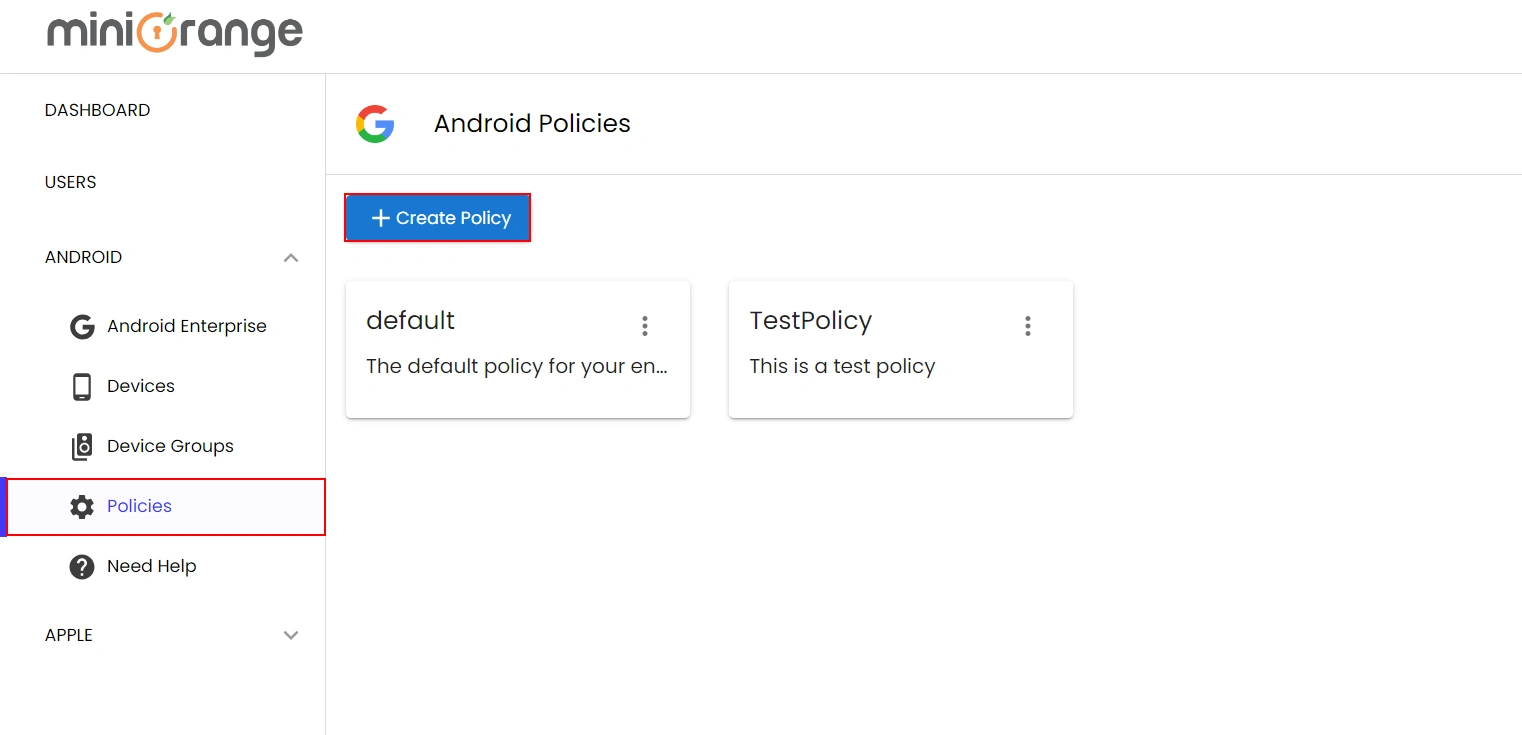
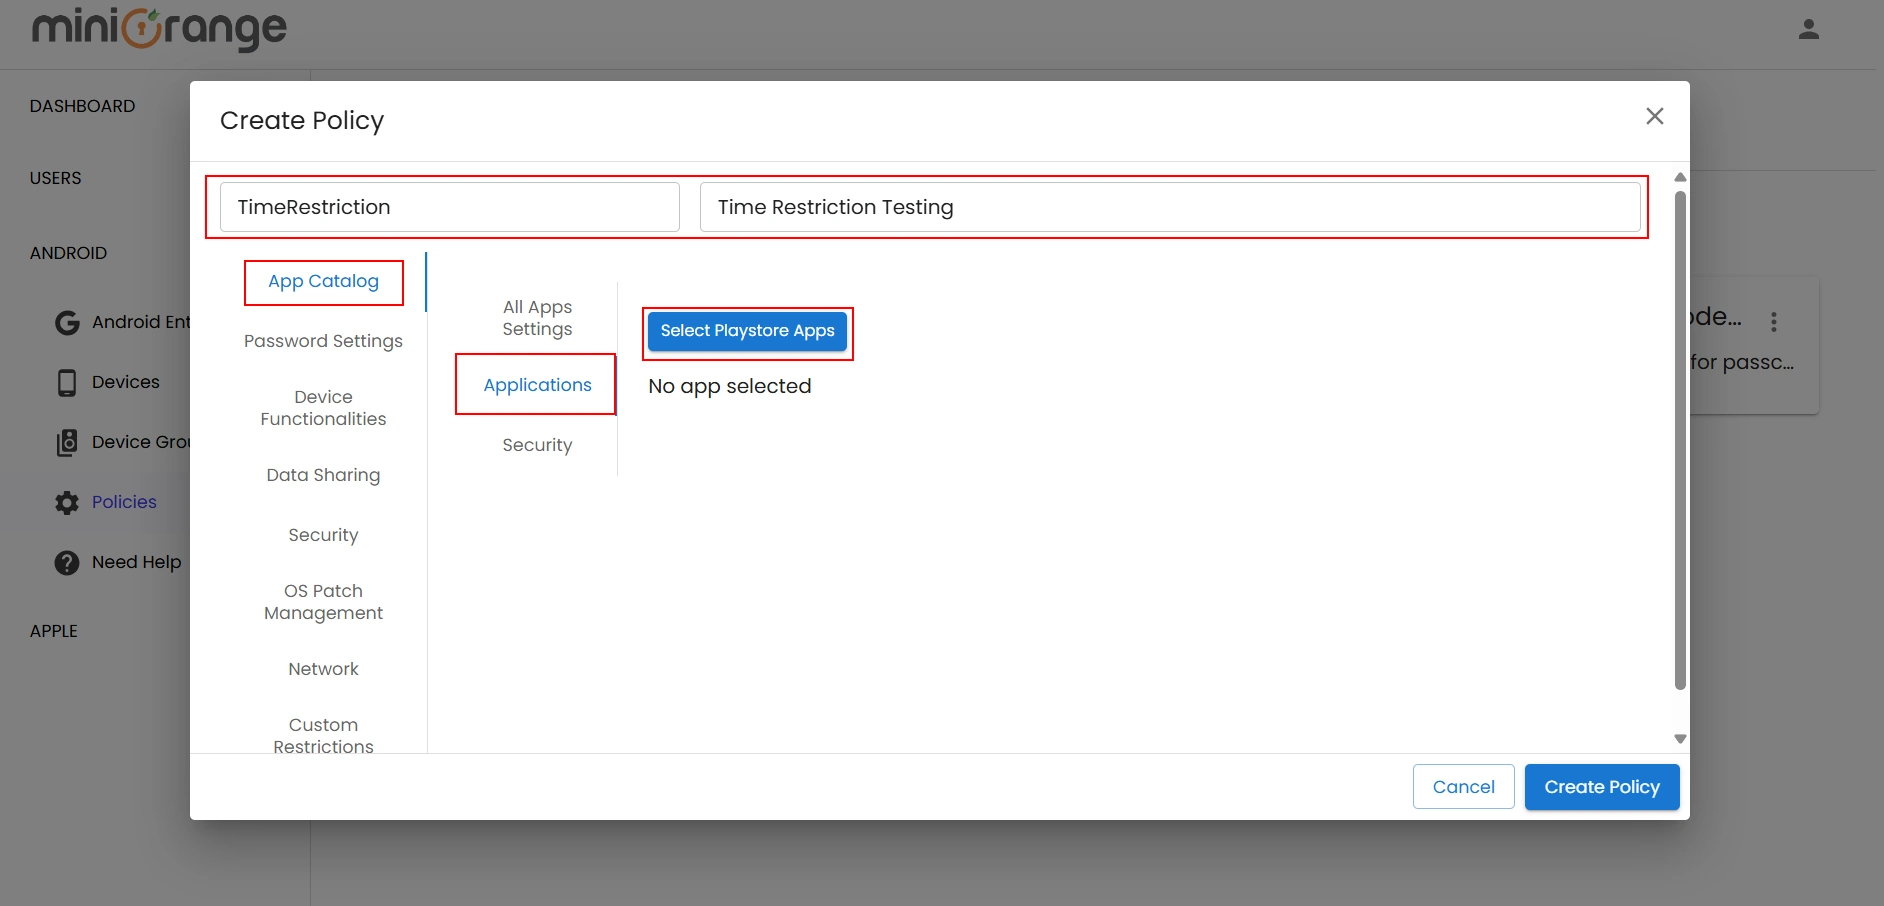
Zurück Nach ANDROID -> Richtlinien. Klicken Sie auf Richtlinie erstellen um die neue Richtlinie zu erstellen.
Geben Sie nun einen Namen und eine Beschreibung für Ihre Richtlinie ein und gehen Sie zu App-Katalog → Anwendungen → Play Store-Apps auswählen, und fügen Sie dann alle arbeitsbezogenen Apps hinzu, die auf den registrierten Geräten installiert werden sollen.
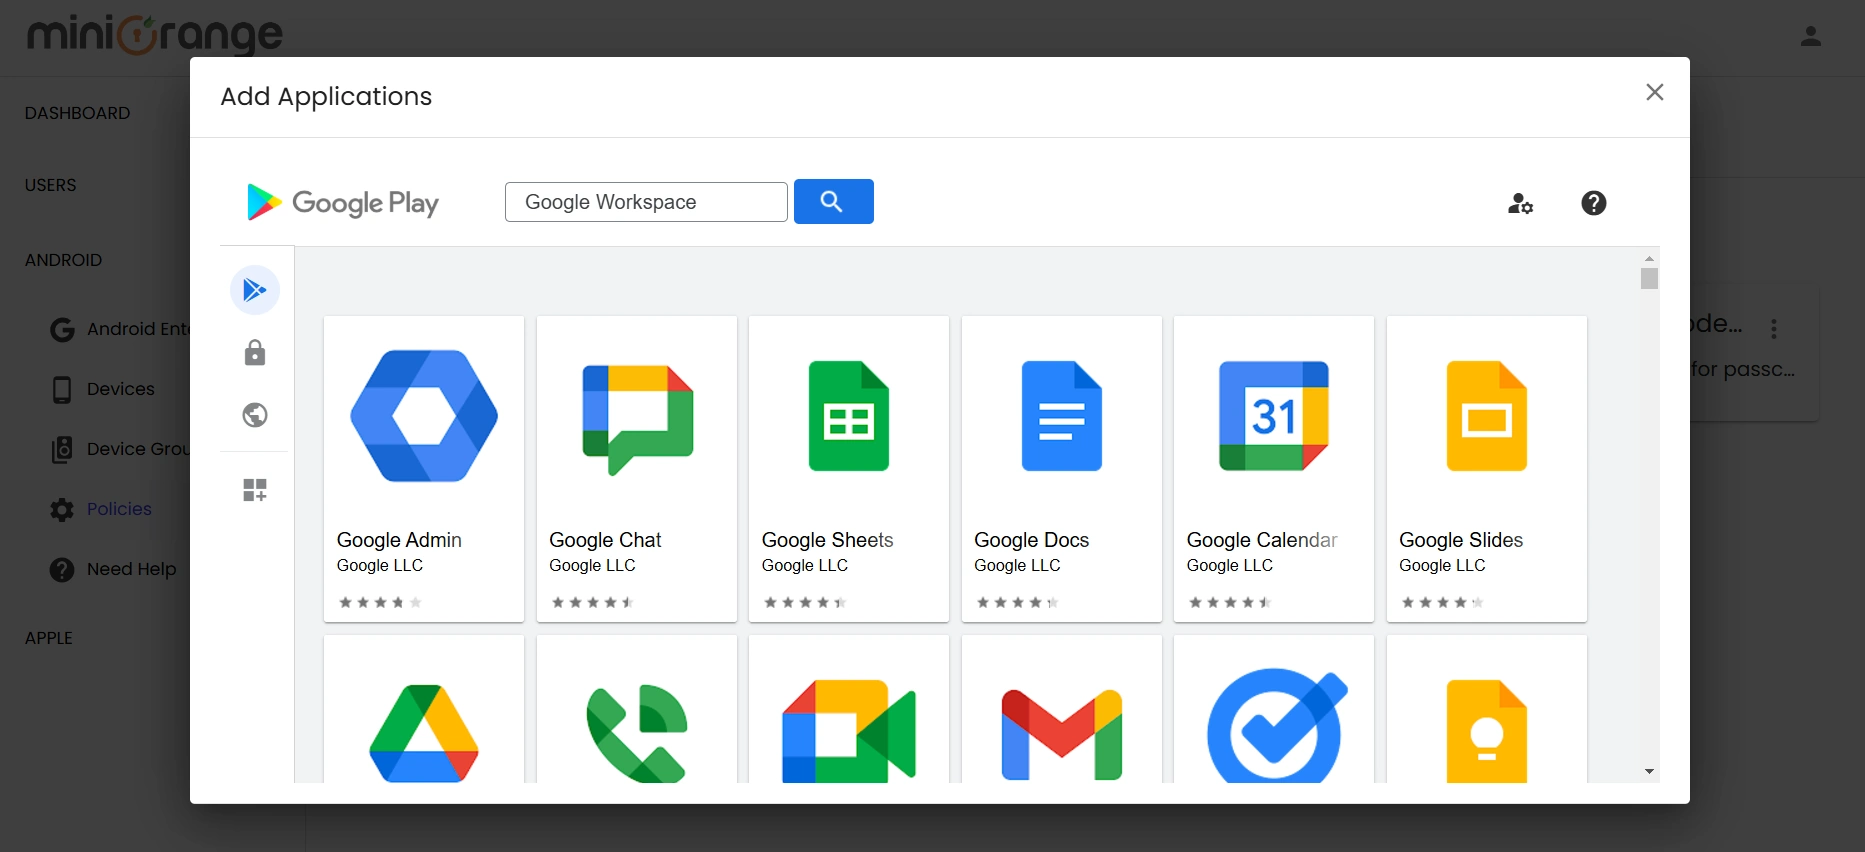
Wenn Sie auf „Play Store-Apps auswählen“ klicken, wird der Play Store geöffnet. Dort können Sie nach Google-Arbeitsbereich Apps. Wählen Sie die gewünschte App aus und klicken Sie dann auf Auswählen Klicken Sie auf die Schaltfläche der einzelnen App, um sie zu Ihrer Richtlinienkonfiguration hinzuzufügen.
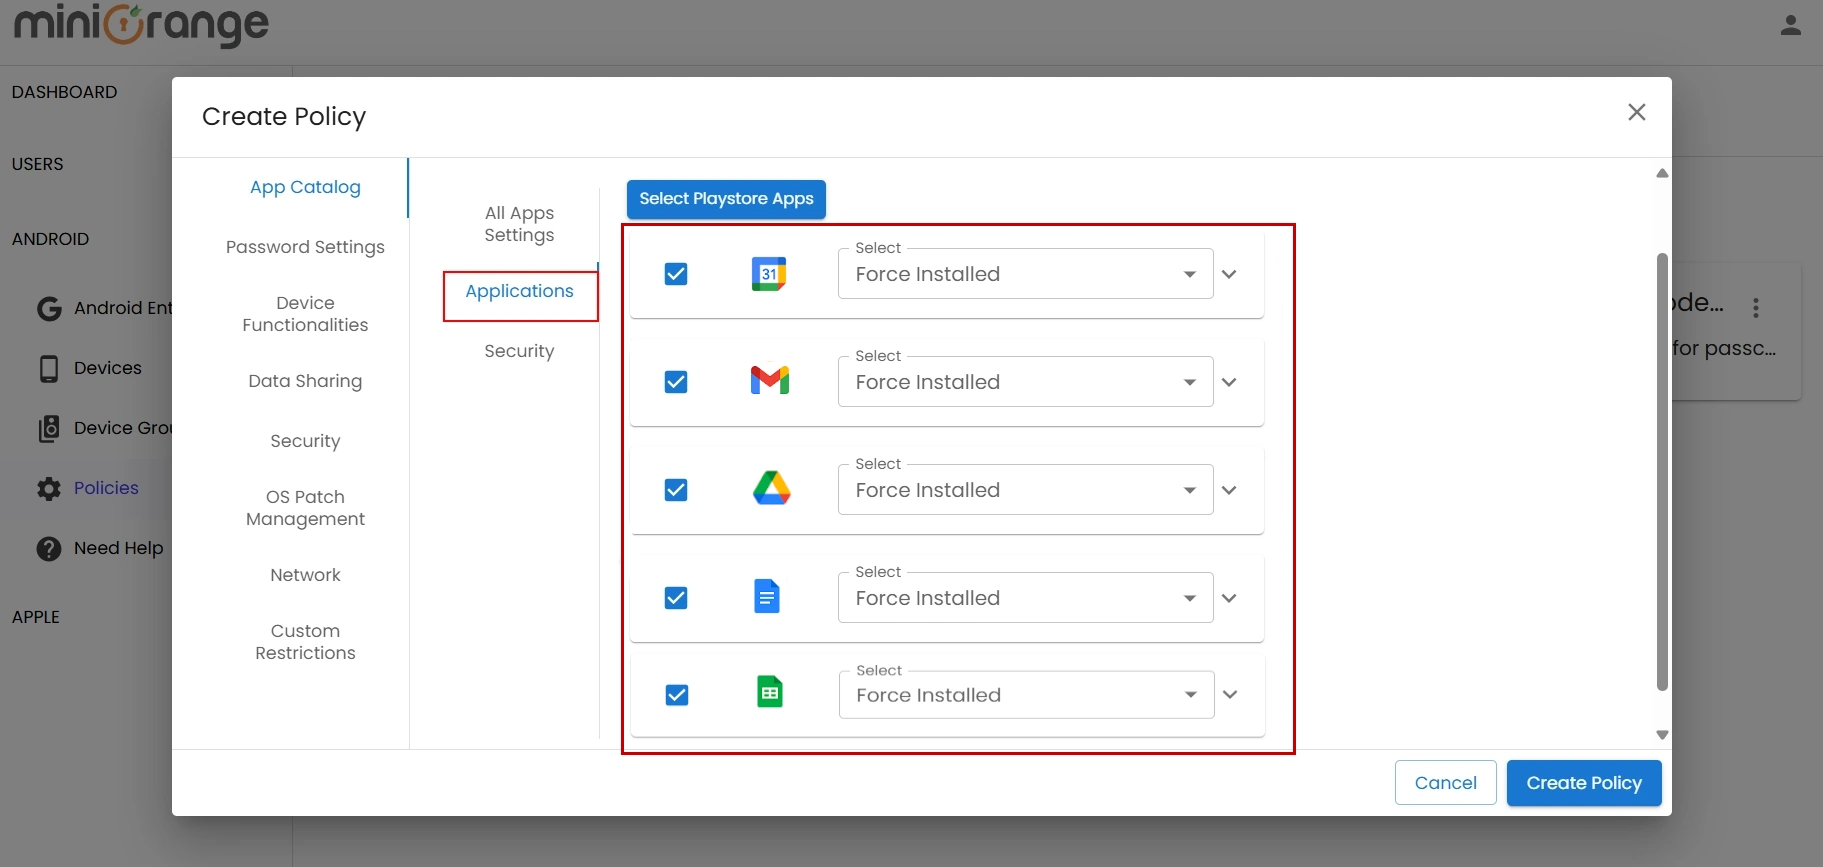
Sobald Sie den Play Store schließen, sehen Sie ein Liste aller ausgewählten Anwendungen. Auf diesem Bildschirm können Sie die Installationstyp für jede App.
3. Zeitbeschränkung konfigurieren: Zugriffsbeschränkung durch Begrenzung der Zeitzonen
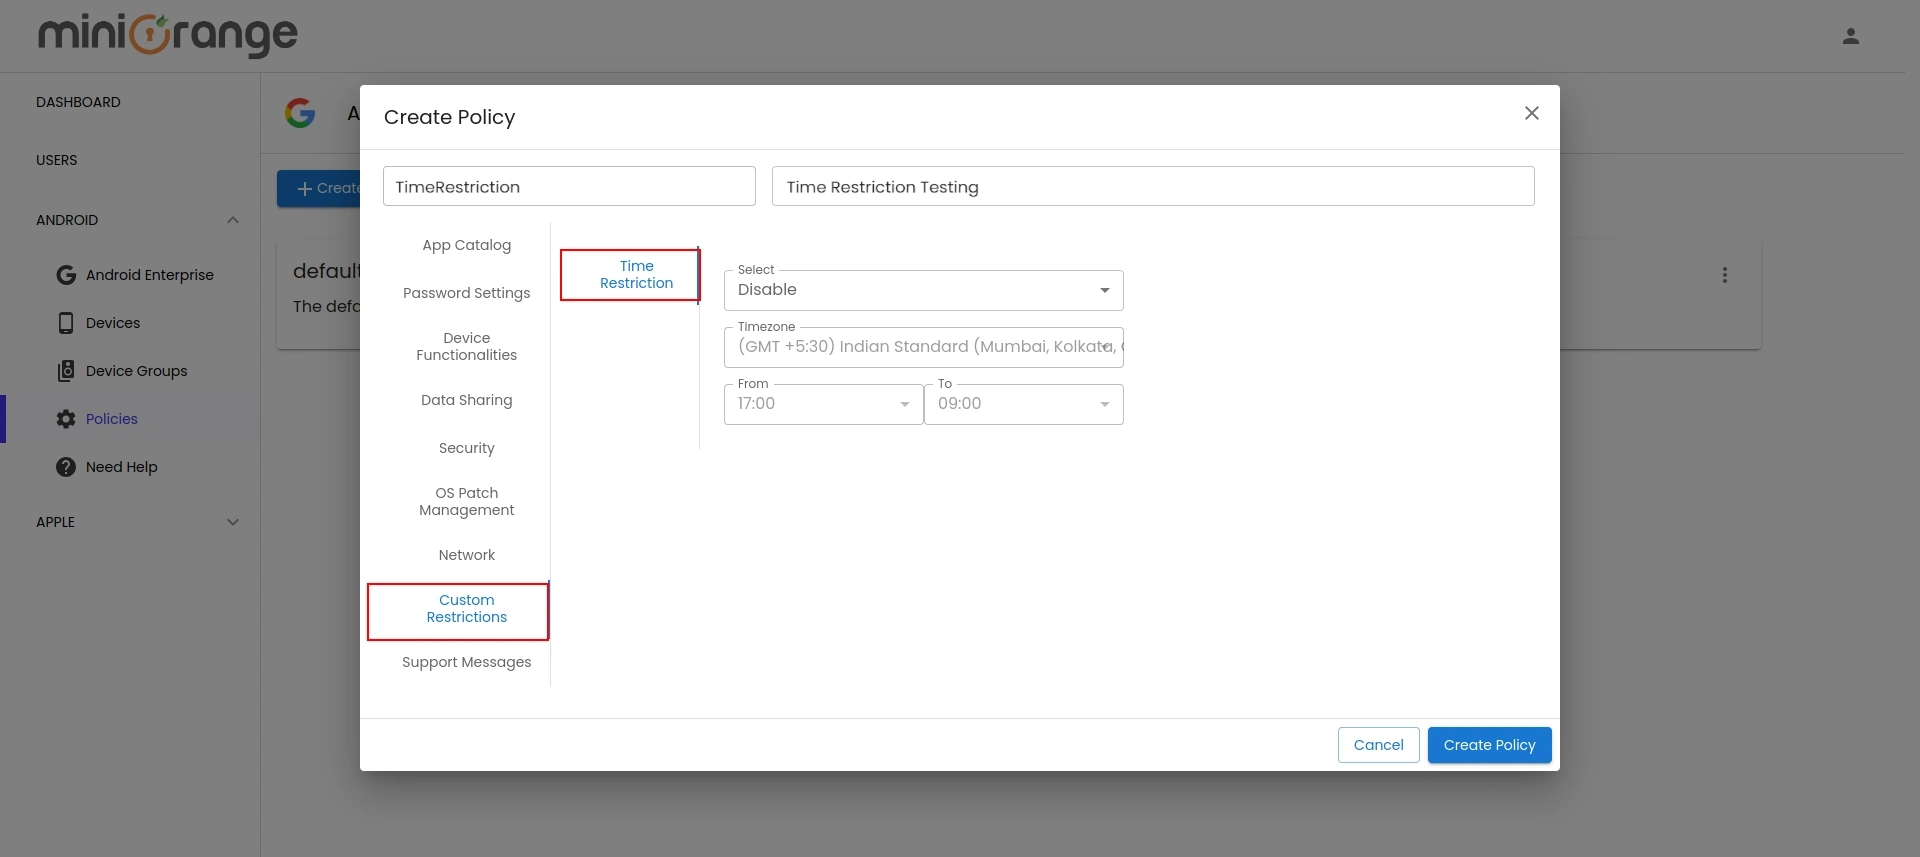
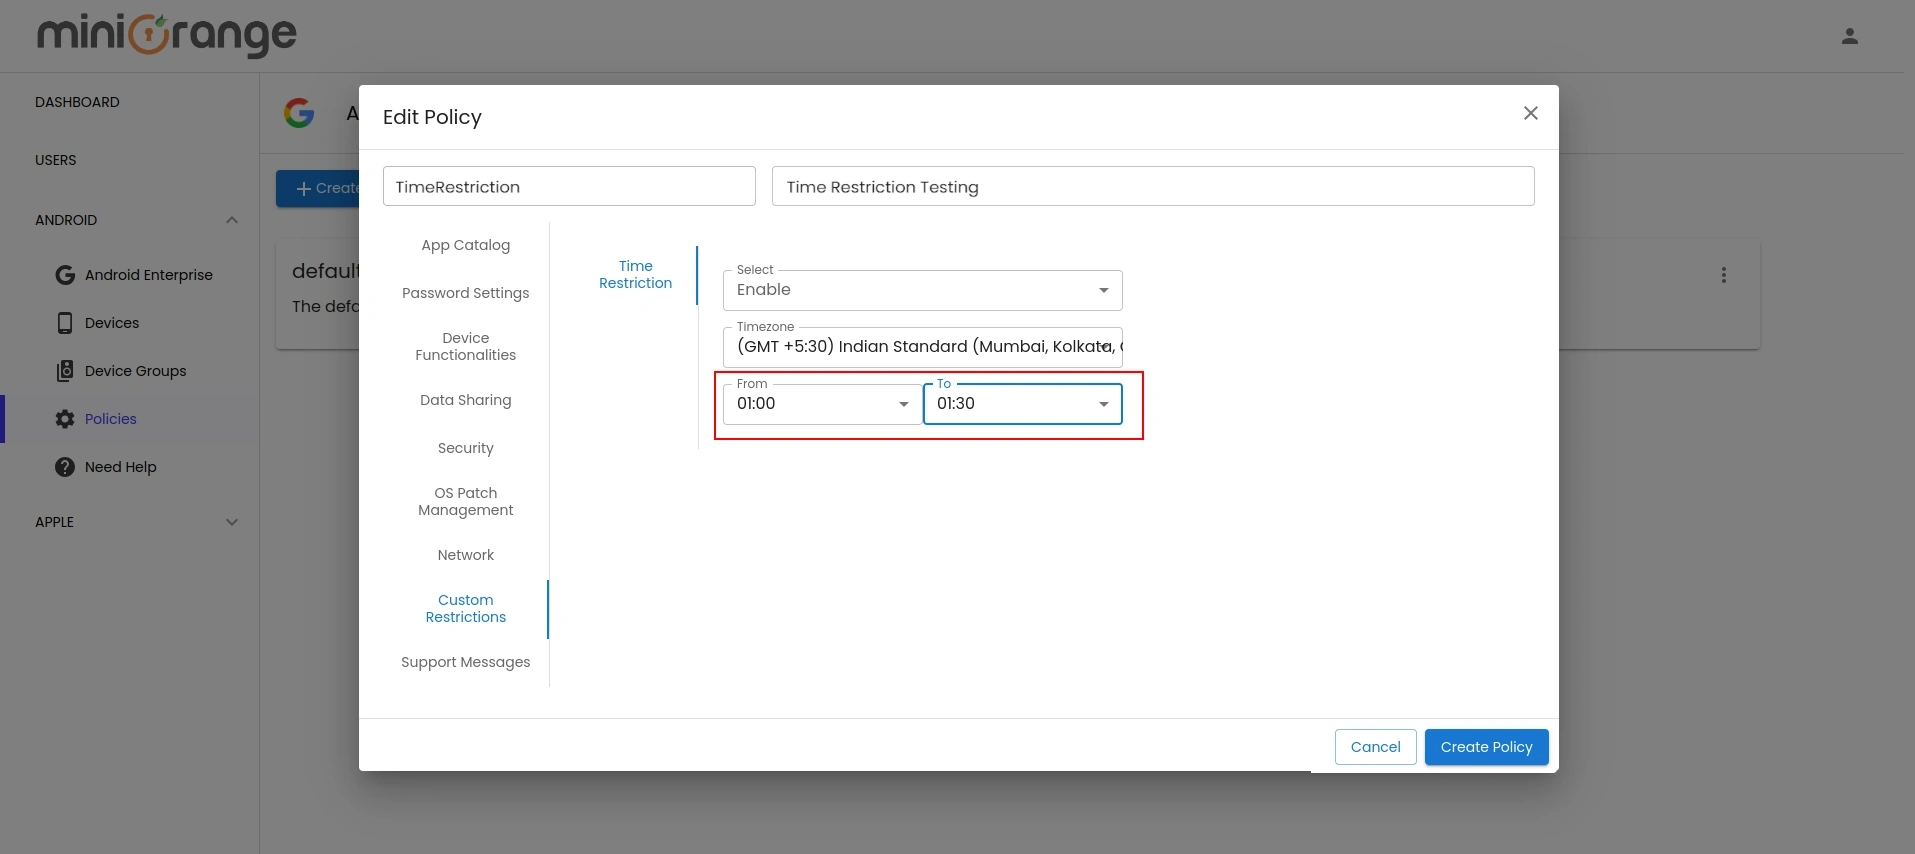
Klicken Sie auf Benutzerdefinierte Einschränkungen und geh zu Zeitbeschränkung um die Einschränkungen zu konfigurieren.
Ermöglichen die Funktion, wählen Sie dann die entsprechende Zeitzone und stellen Sie die Startzeit und Endzeit während dieser Zeit wird das Gerät oder das Arbeitsprofil deaktiviert. Wir haben beispielsweise die Zeitzone sowie die Start- und Endzeit als IST, 01:00 Uhr bzw. 01:30 Uhr ausgewählt.
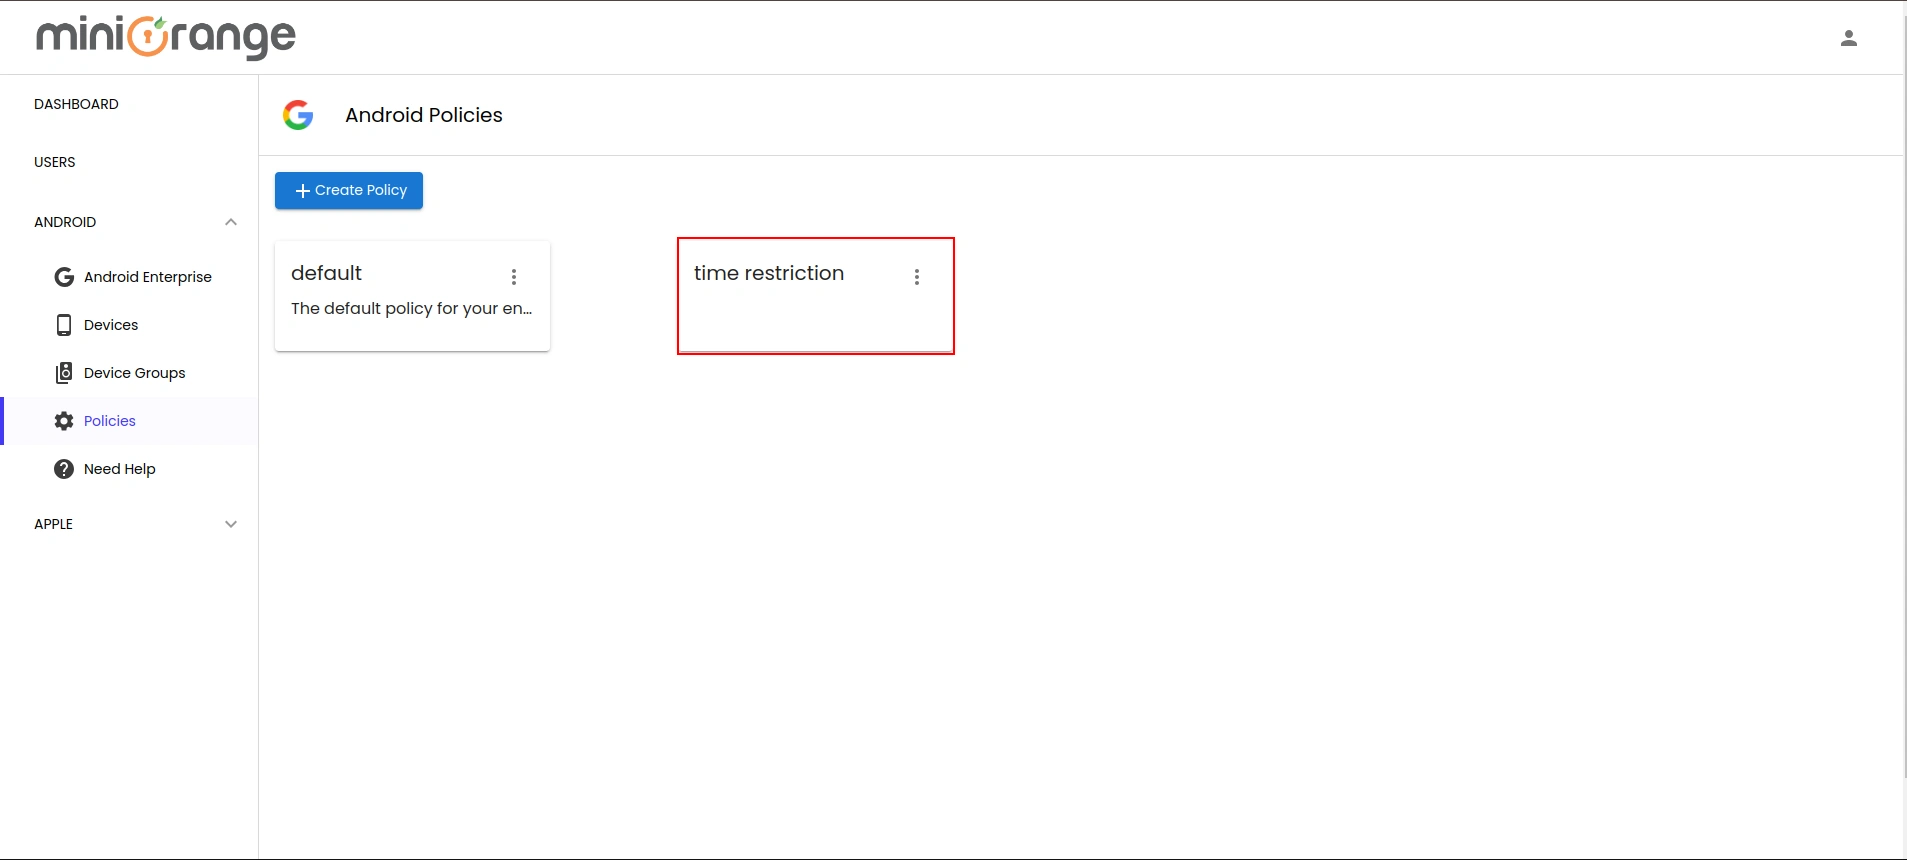
Wenn Sie alle Details konfiguriert haben, klicken Sie auf Richtlinie erstellen und Ihre neue Police wird wie im Bild unten gezeigt aufgeführt.
4. Testen Sie das Geräteverhalten
Systemanwendungen wie Kontakte, Dateimanager und Managed Google Play Store können nicht blockiert werden. Über das MDM-Dashboard installierte Anwendungen können jedoch basierend auf den Richtlinieneinstellungen eingeschränkt werden.
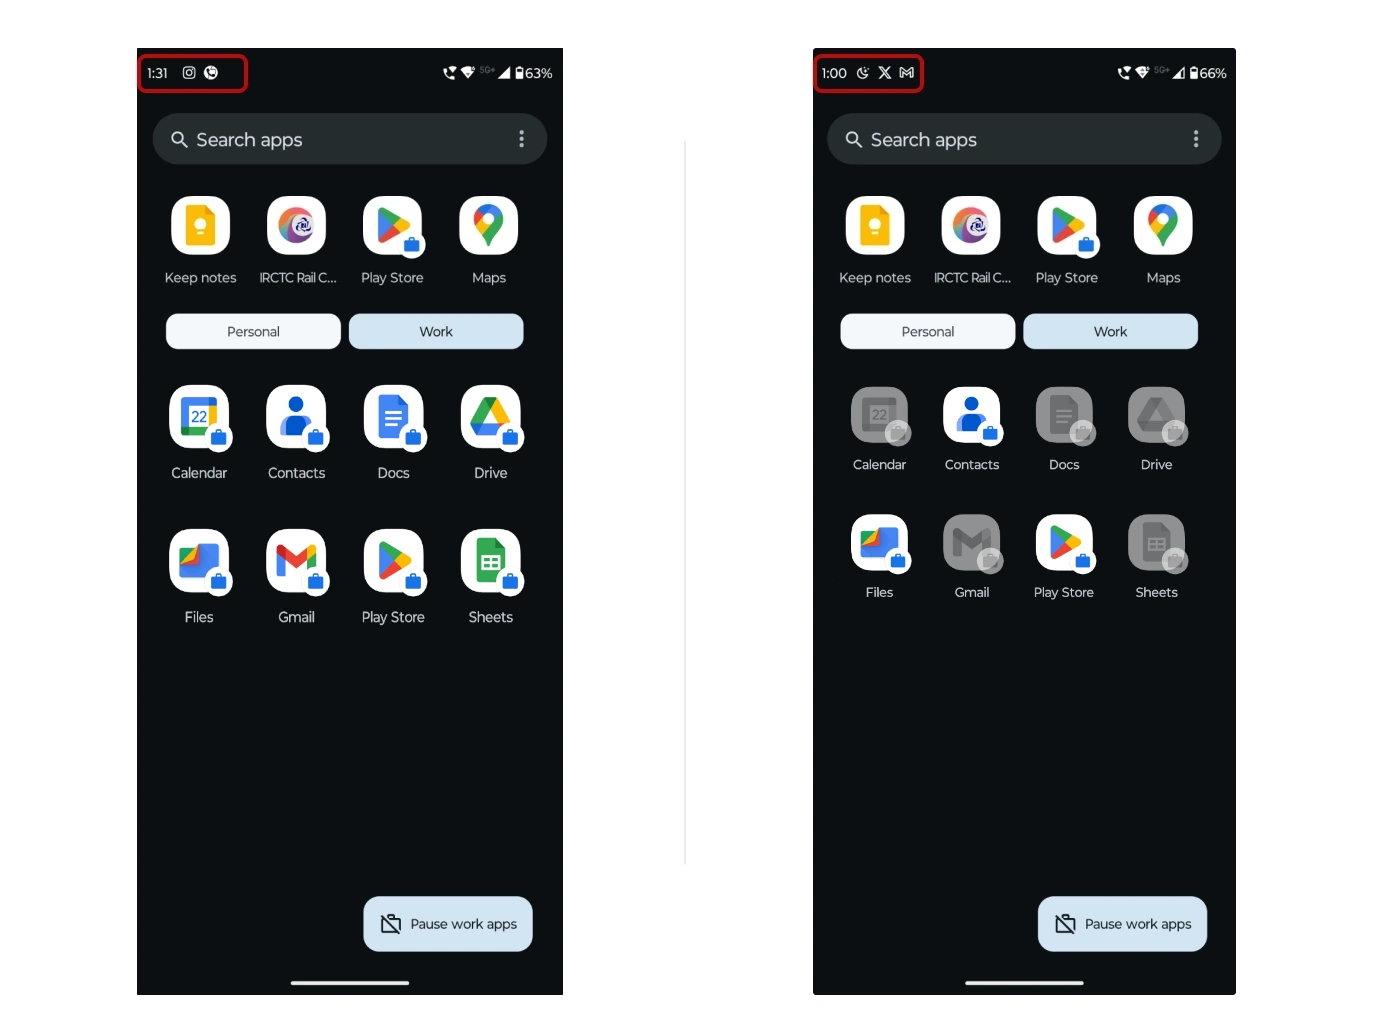
Im BYOD-Modus, Anwendungen werden ab 1:00 Uhr blockiert und um 1:30 Uhr wieder freigegeben (siehe Abbildung unten als Referenz).
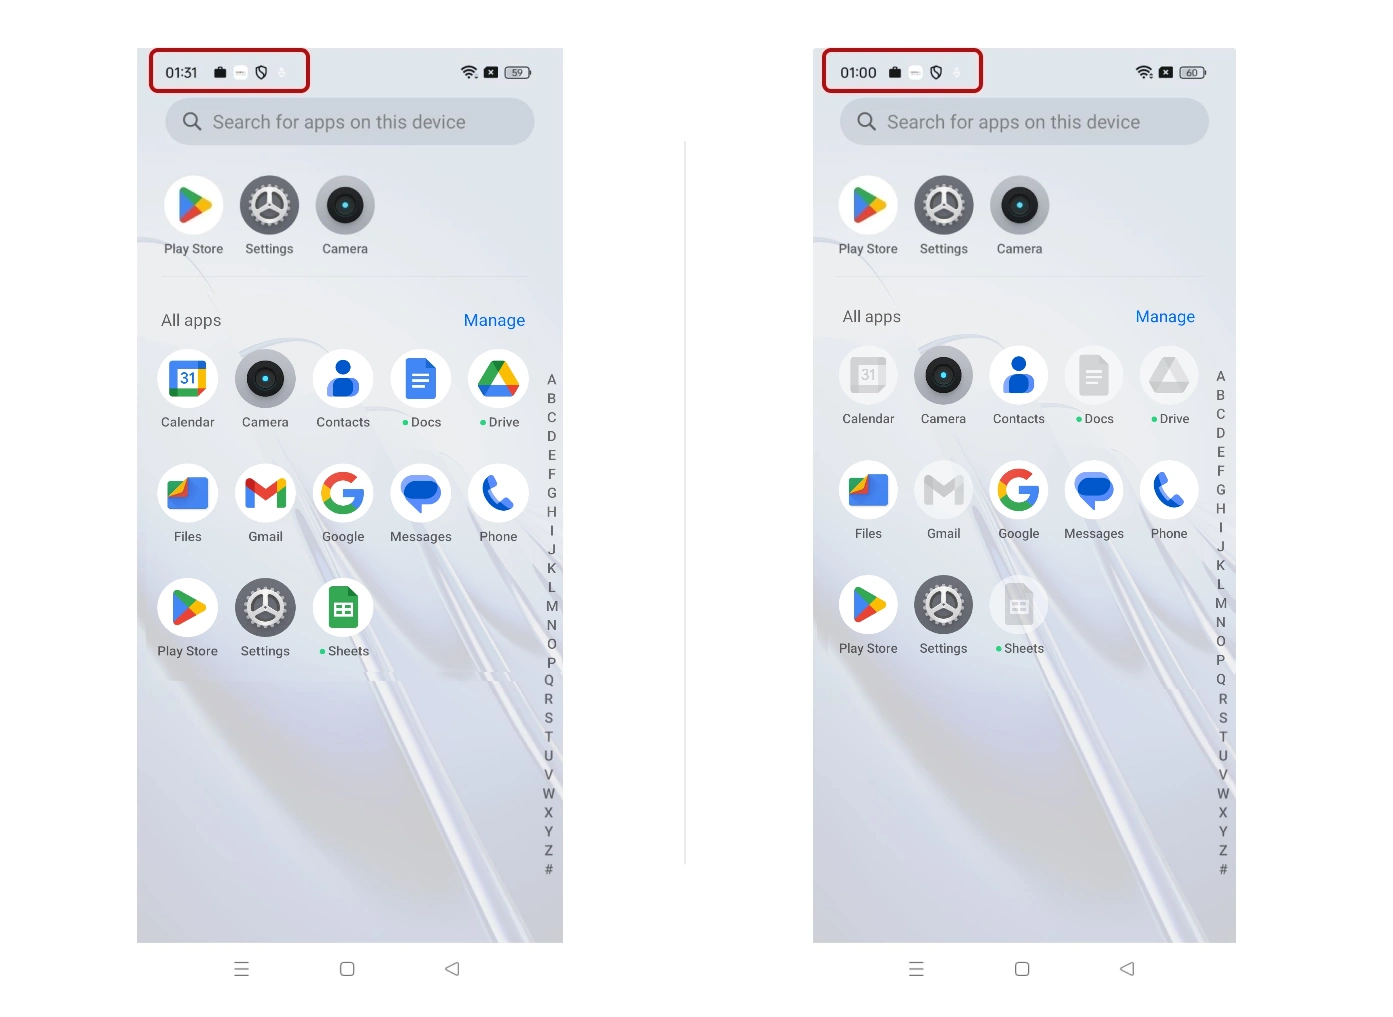
Für firmeneigene Geräte, Anwendungen werden um 1:00 Uhr blockiert und um 1:30 Uhr wieder freigegeben (siehe Abbildung unten als Referenz).
Benötigen Sie Hilfe beim Konfigurieren der Zeit-/IP-/Geräte-/Standortbeschränkung für G Suite?
5. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Klicken Sie auf Benutzer >> Benutzerliste >> Benutzer hinzufügen.
Füllen Sie hier die Benutzerdaten ohne Passwort aus und klicken Sie anschließend auf Benutzer erstellen .
Nach erfolgreicher Benutzererstellung wird eine Benachrichtigungsmeldung angezeigt „Ein Endbenutzer wurde erfolgreich hinzugefügt“ wird oben im Dashboard angezeigt.
Klicken Sie auf Registerkarte „Onboarding-Status“. Überprüfen Sie die E-Mail mit der registrierten E-Mail-ID und wählen Sie Aktion Aktivierungsmail mit Link zum Zurücksetzen des Passworts senden ab Aktion auswählen Dropdown-Liste und klicken Sie dann auf Tragen Sie .
Öffnen Sie nun Ihre E-Mail-ID. Öffnen Sie die E-Mail, die Sie von miniOrange erhalten haben, und klicken Sie dann auf Link um Ihr Kontopasswort festzulegen.
Geben Sie auf dem nächsten Bildschirm das Passwort ein und bestätigen Sie das Passwort. Klicken Sie dann auf Single Sign-On (SSO) Kennwort zurücksetzen .
Jetzt können Sie sich durch Eingabe Ihrer Anmeldeinformationen beim MiniOrange-Konto anmelden.
2. Massenupload von Benutzern in miniOrange durch Hochladen einer CSV-Datei.
Navigieren Benutzer >> Benutzerliste. Klicken Sie auf Benutzer hinzufügen .
Massenregistrierung von Benutzern Beispiel-CSV-Format herunterladen von unserer Konsole aus und bearbeiten Sie diese CSV-Datei gemäß den Anweisungen.
Um Benutzer in großen Mengen hochzuladen, wählen Sie die Datei aus und stellen Sie sicher, dass sie in Komma-getrenntes CSV-Dateiformat Klicken Sie dann auf Hochladen.
Nach dem erfolgreichen Hochladen der CSV-Datei wird Ihnen eine Erfolgsmeldung mit einem Link angezeigt.
Klicken Sie auf diesen Link. Sie sehen eine Liste der Benutzer, denen eine Aktivierungsmail gesendet werden soll. Wählen Sie Benutzer aus, denen eine Aktivierungsmail gesendet werden soll, und klicken Sie auf „Aktivierungsmail senden“. Eine Aktivierungsmail wird an die ausgewählten Benutzer gesendet.
Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards
Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.
Dann suchen Sie nach AD/LDAP und klicke es an.
LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.
AD/LDAP eingeben Display Name und Identifizieren Namen.
Auswählen Verzeichnistyp as Active Directory.
Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.
Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.
Geben Sie das gültige Kennwort für das Bind-Konto ein.
Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.
Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.
Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.
Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.
Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
Attribut
Beschreibung
Aktivieren Sie LDAP
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren
Fallback-Authentifizierung
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert.
Administratoranmeldung aktivieren
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert.
Benutzern IdP anzeigen
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar
Benutzer in miniOrange synchronisieren
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt
Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Standardmäßig sind Benutzername, Vorname, Nachname und E-Mail konfiguriert. Scrollen Sie nach unten und klicken Sie auf Gespeichert Schaltfläche. Um zusätzliche Attribute aus Active Directory abzurufen, aktivieren Sie Konfigurierte Attribute sendenGeben Sie links den Namen ein, den Sie für die Anwendungen freigeben möchten. Geben Sie rechts den Attributnamen aus Active Directory ein. Wenn Sie beispielsweise ein Firmenattribut aus Active Directory abrufen und als Organisation an konfigurierte Anwendungen senden möchten, geben Sie Folgendes ein:
An SP gesendeter Attributname = Organisation Attributname vom IDP = Unternehmen
Klicken Sie auf Weiter oder gehen Sie zum Provisioning Tab.
Benutzerimport und Provisionierung aus AD
Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.
Kennwortrichtlinie aus AD importieren
Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.
Testverbindungen
Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.
Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.
On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.
Testen Sie die Attributzuordnung
Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.
Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.
Das Ergebnis der Testattributzuordnung wird angezeigt.
Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.