Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
JD Edwards SSO ist eine Funktion, die ein einfaches und nahtloses Single Sign-On bei Ihrer Oracle JD Edwards-Anwendungsinstanz ermöglicht und die Authentifizierung über eine Ihrer bestehenden Identitätsquellen (Azure AD, LDAP oder einen beliebigen IDP) vornimmt.
Da wir offiziell als Global Modernized Oracle Partner Network (OPN)-Partner anerkannt sind, können Sie sicher sein, dass alle unsere Integrationen im Oracle Stack die höchsten Kompetenzen erfüllen, die Oracle für seine vertrauenswürdigen Berater wie miniOrange festlegt.
„Der miniOrange Oracle JD Edwards SSO-Connector ermöglicht Single Sign-On (SSO) zwischen Oracle JD Edwards und beliebigen IDPs, ohne dass eine Lizenz für Oracle Access Manager (OAM) und Oracle Internet Directory (OID) erworben und installiert werden muss.“
Der JD Edwards SSO-Connector ermöglicht die Single Sign-On (SSO)-Integration zwischen beliebigen Oracle-Anwendungen und Identitätsanbietern (IDPs) wie miniOrange, ADFS, Active Directory, Azure AD, Google, Okta, Onelogin, Ping Identity, Centrify und vielen mehr. Er bietet außerdem SSO-Unterstützung für Webanwendungen, die keine Unterstützung für föderierte SSO-Protokolle wie SAML oder OAuth 2.0 bieten. Mit dem SSO-Connector können Sie Ihre bestehende SSO-Integration flexibel auf Oracle JD Edwards ausweiten. Dies ist möglich, da der Connector als Vermittler zwischen mehreren IdPs und Ihren konfigurierten Anwendungen fungiert. So lässt sich eine nahtlose SSO-Integration von Oracle JD Edwards mit Ihrer bestehenden Authentifizierungsplattform realisieren.
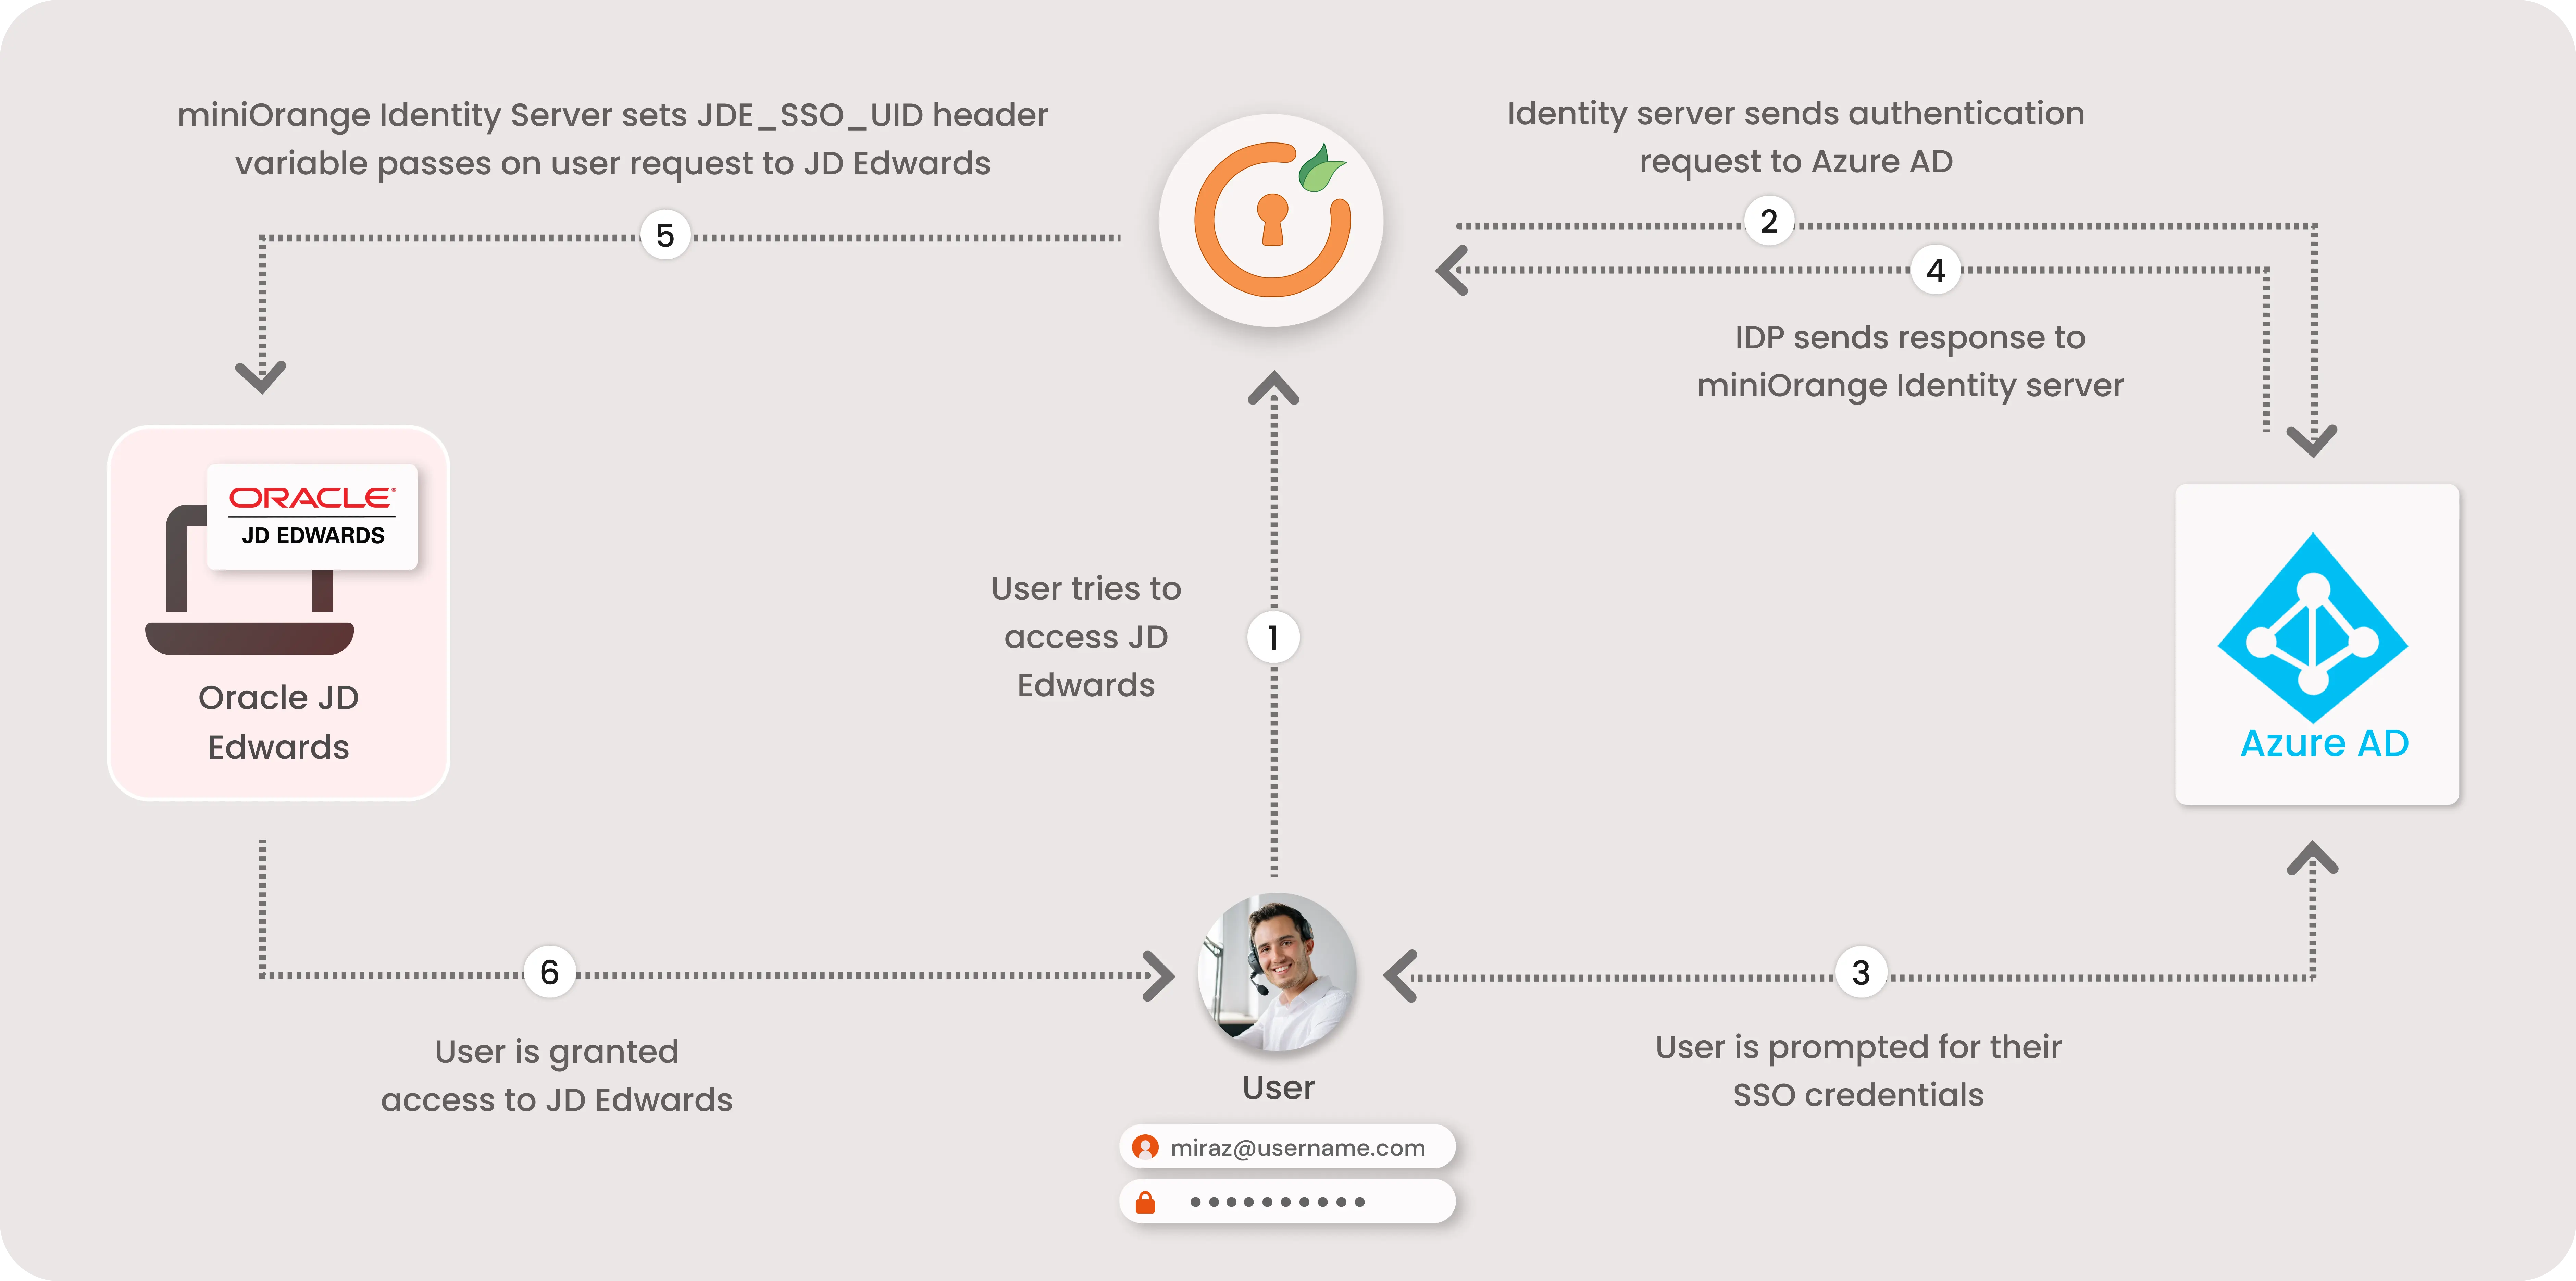
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
miniOrange bietet Ihnen eine kostenlose einstündige Beratung durch unsere Systemingenieure zur Installation und Einrichtung der JD Edwards SSO SAML-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase. Senden Sie uns einfach eine E-Mail an idpsupport@xecurify.com , um einen Termin zu vereinbaren. Wir helfen Ihnen umgehend bei der Einrichtung.
1. An der Bereitstellung beteiligte Anwendungen
2. Port-Konfiguration

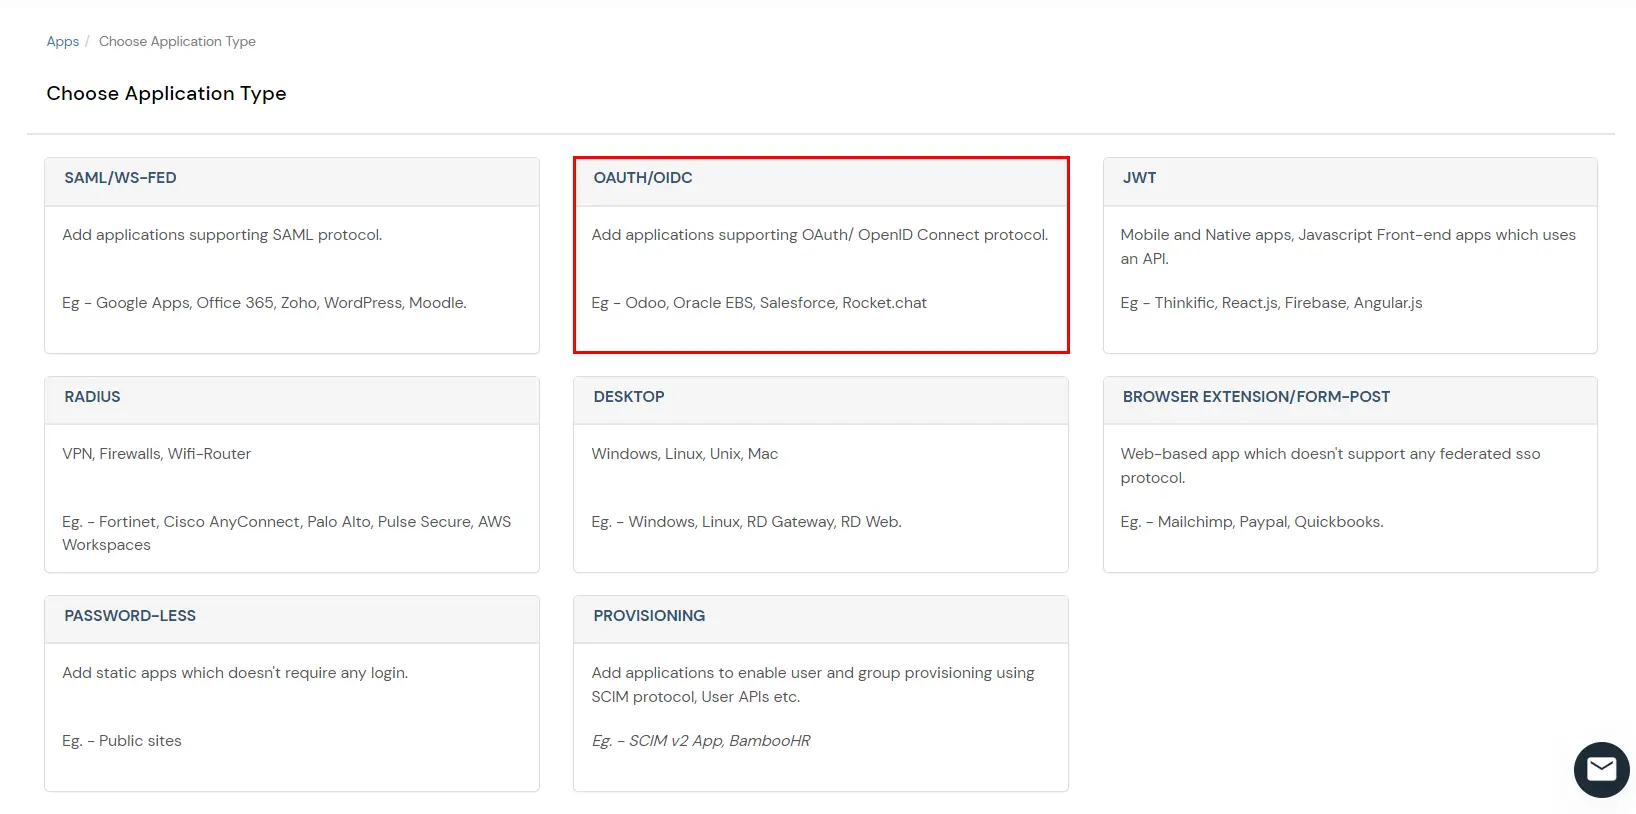
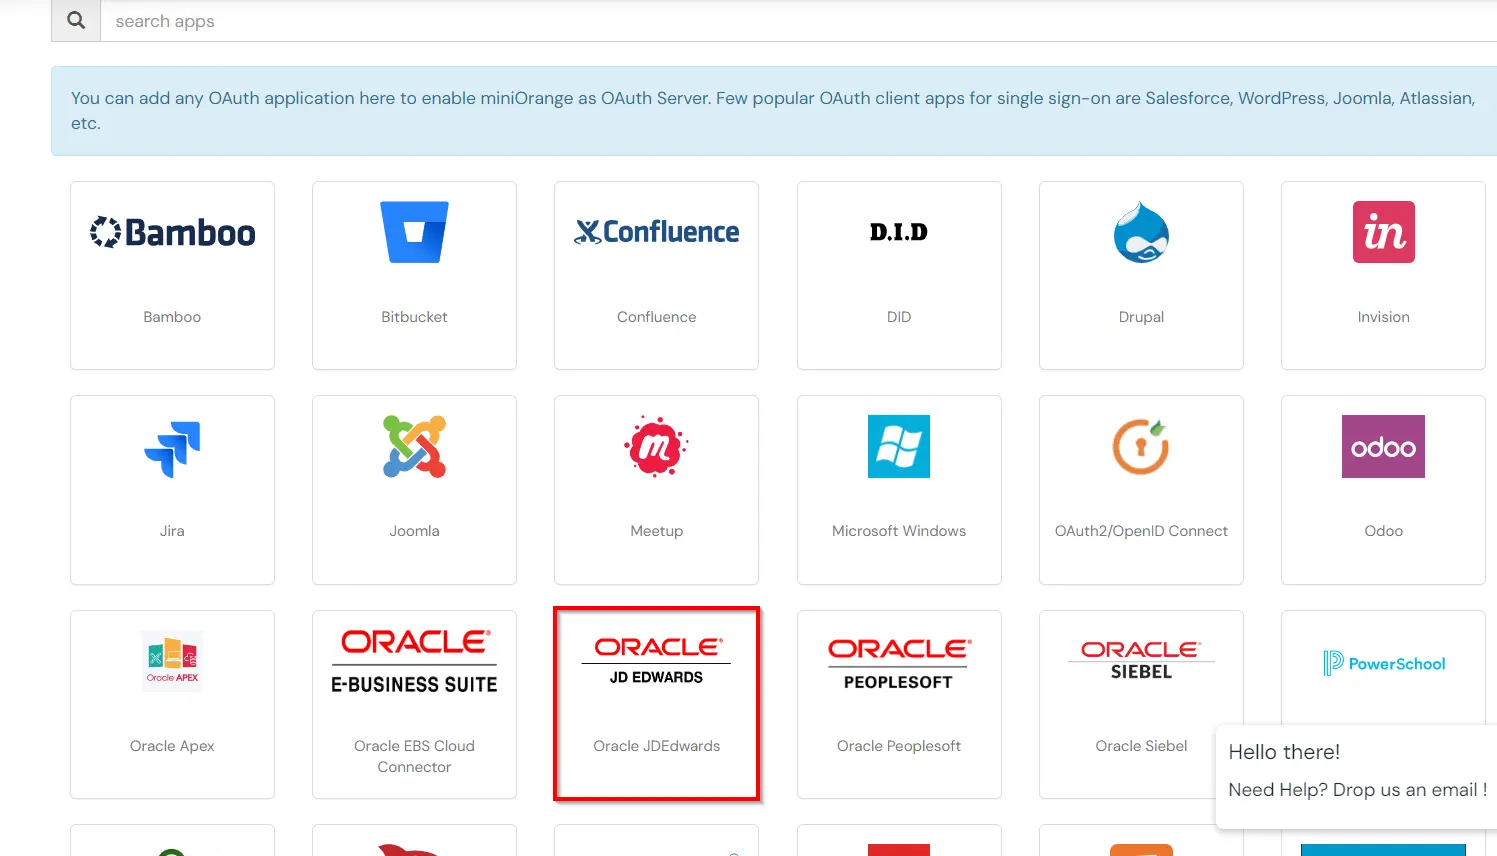
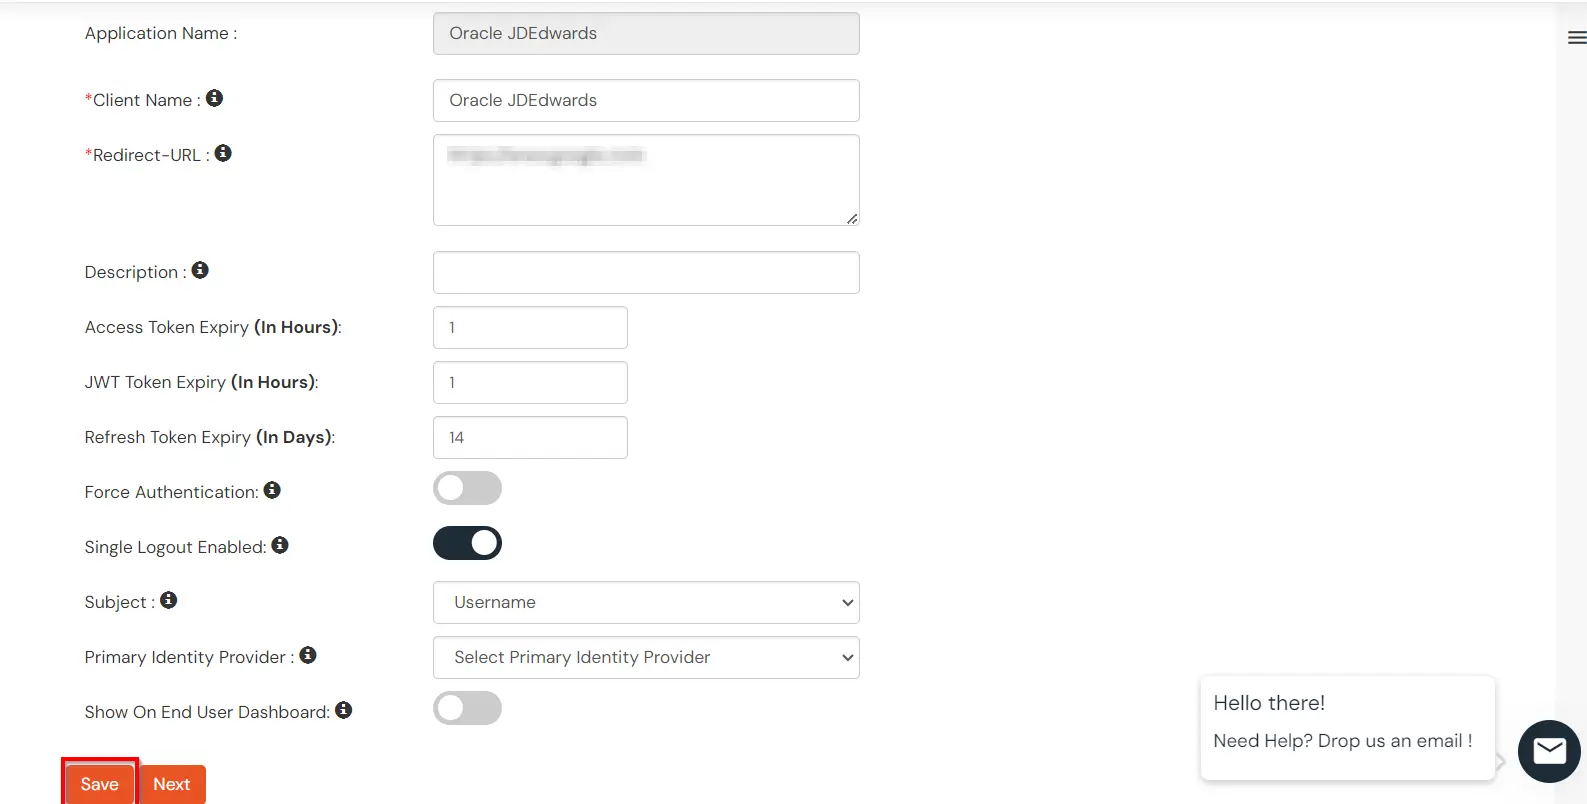
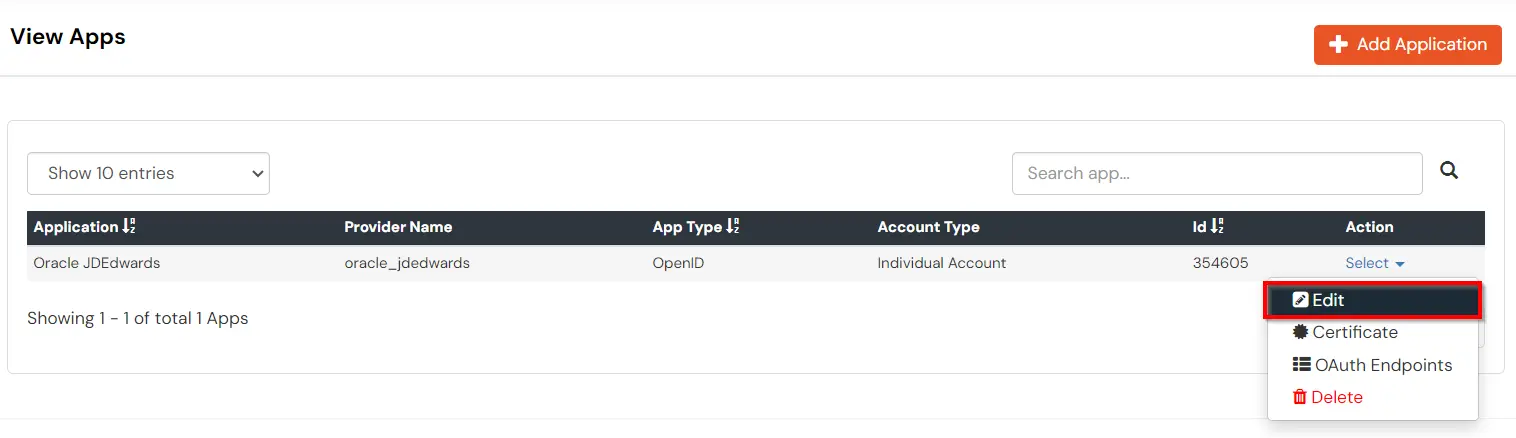
Sie können die Anwendung mit den folgenden Schritten bearbeiten:
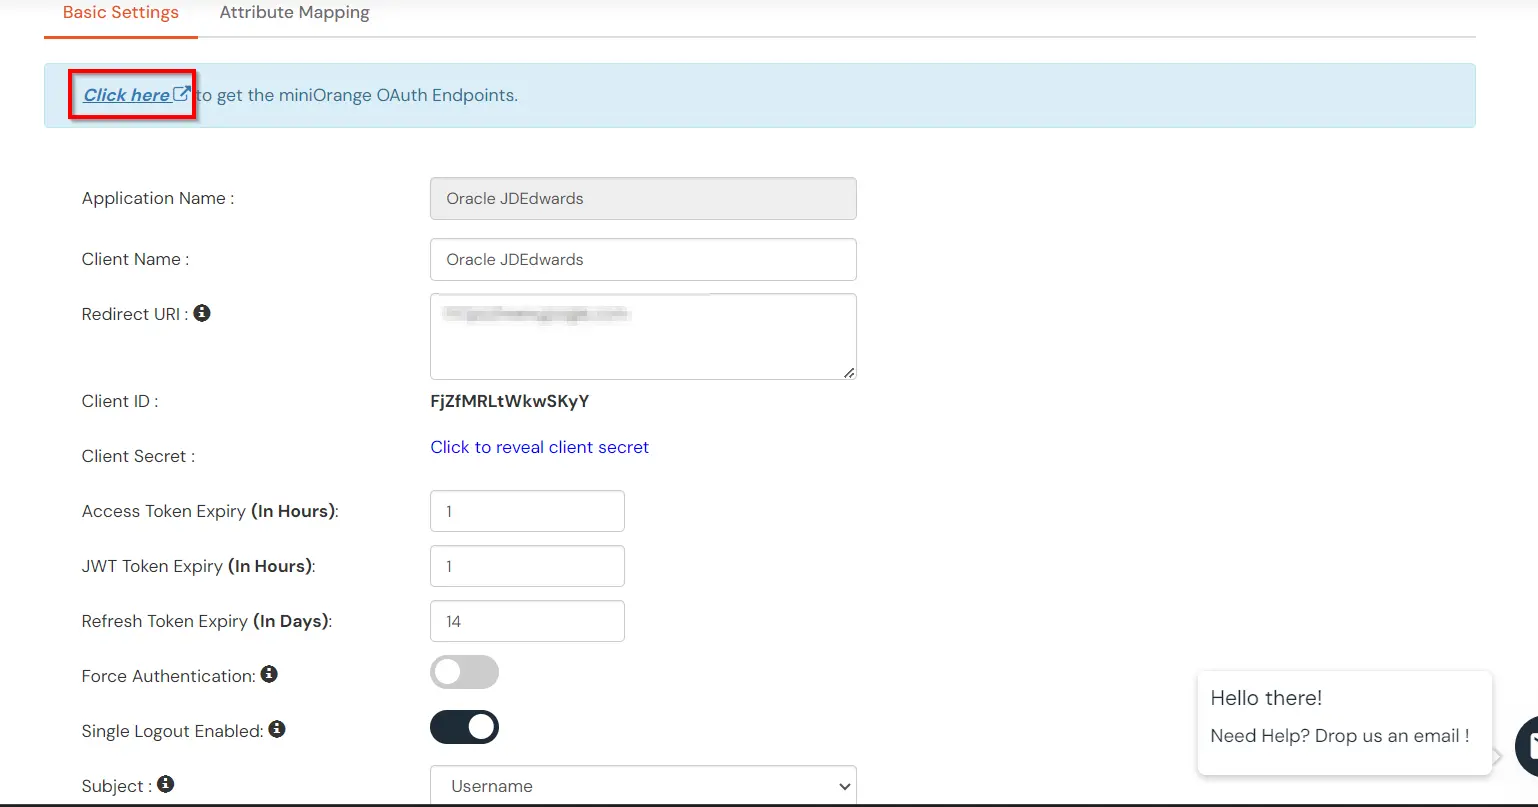
| Autorisierungsendpunkt: | https://login.xecurify.com/moas/idp/openidsso (Hinweis: Verwenden Sie diesen Endpunkt nur, wenn Sie Miniorange als OAuth-Identitätsserver verwenden möchten.) https://login.xecurify.com/moas/broker/login/oauth/260174 (Hinweis: Verwenden Sie diesen Endpunkt nur, wenn Sie einen Identitätsanbieter im Menü „Identitätsanbieter“ konfigurieren und Miniorange nicht als IDP verwenden.) |
| Token-Endpunkt: | https://login.xecurify.com/moas/rest/oauth/token |
| Benutzerinfo-Endpunkt: | https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| Endpunkt der Selbstbeobachtung: | https://login.xecurify.com/moas/rest/oauth/introspect |
| Endpunkt widerrufen: | https://login.xecurify.com/moas/rest/oauth/revoke |
| OpenID Single Logout-Endpunkt: | https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=<YOUR-APP-LOGOUT-URL> |
| E-Mail: | E-Mail-Adresse des Benutzers anzeigen |
| Profil: | Profilattribute des Benutzerkontos anzeigen |
| geöffnete ID: | JWT-Token für OpenID Connect abrufen |
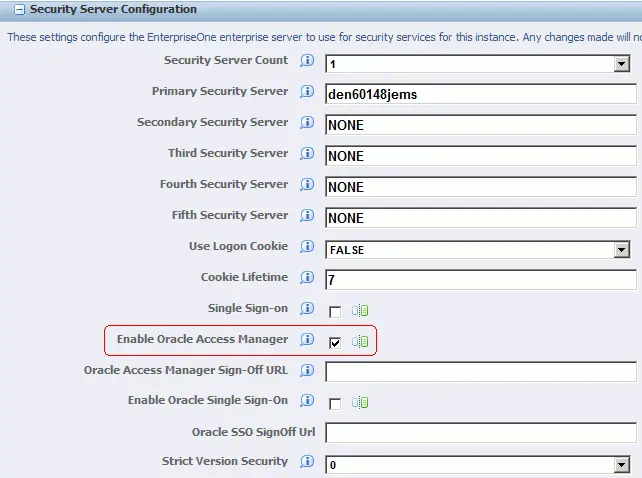
          # HTTPS server
          #
          server {
          listen 8100 ssl;
          server_name localhost;

          ssl_certificate "<path-to-ssl-certificate-pem>";
          ssl_certificate_key "<path-to-ssl-rsa-key>";

          error_page 401 = @error401;

          location @error401 {
          return 302 https://sso.example.com:8443/auth/sso;
          }

          # location specifies the context path of jdEdwards relative to the server FQDN
          location /<context-path-of-jdEdwards> {
          auth_request /auth;
          proxy_set_header Host $host;
          proxy_pass https://jde.example.com:443/<context-path-of-JdEdwards-app>;
          proxy_set_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          add_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          }

          location / {
          proxy_set_header Host $host;
          proxy_set_header MO-REMOTE-USER $host;
          proxy_pass https://jde.example.com:443/;
          }

          location /auth {
          proxy_pass https://sso.example.com:8443/auth/check;
          }
          }

