Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Durch die Integration von miniOrange in Microsoft Azure Active Directory (AD) können Unternehmen die Sicherheit erhöhen, indem sie Microsoft Authenticator Push-Benachrichtigungen als Multi-Faktor-Authentifizierungsmethode (MFA) aktivieren. Diese Integration bietet Benutzern eine zusätzliche Sicherheitsebene während des Authentifizierungsprozesses.
Entdecken Sie die Bereiche, die mit der Windows 2FA-Anmeldelösung verbessert werden können:
miniOrange bietet kostenlose Hilfe durch ein Beratungsgespräch mit unseren Systemingenieuren zur Installation oder Einrichtung der Zwei-Faktor-Authentifizierung (2FA) für die Windows-Anmeldung und RDP-Lösung in Ihrer Umgebung mit einer 30-tägigen Testversion.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend bei der Einrichtung.
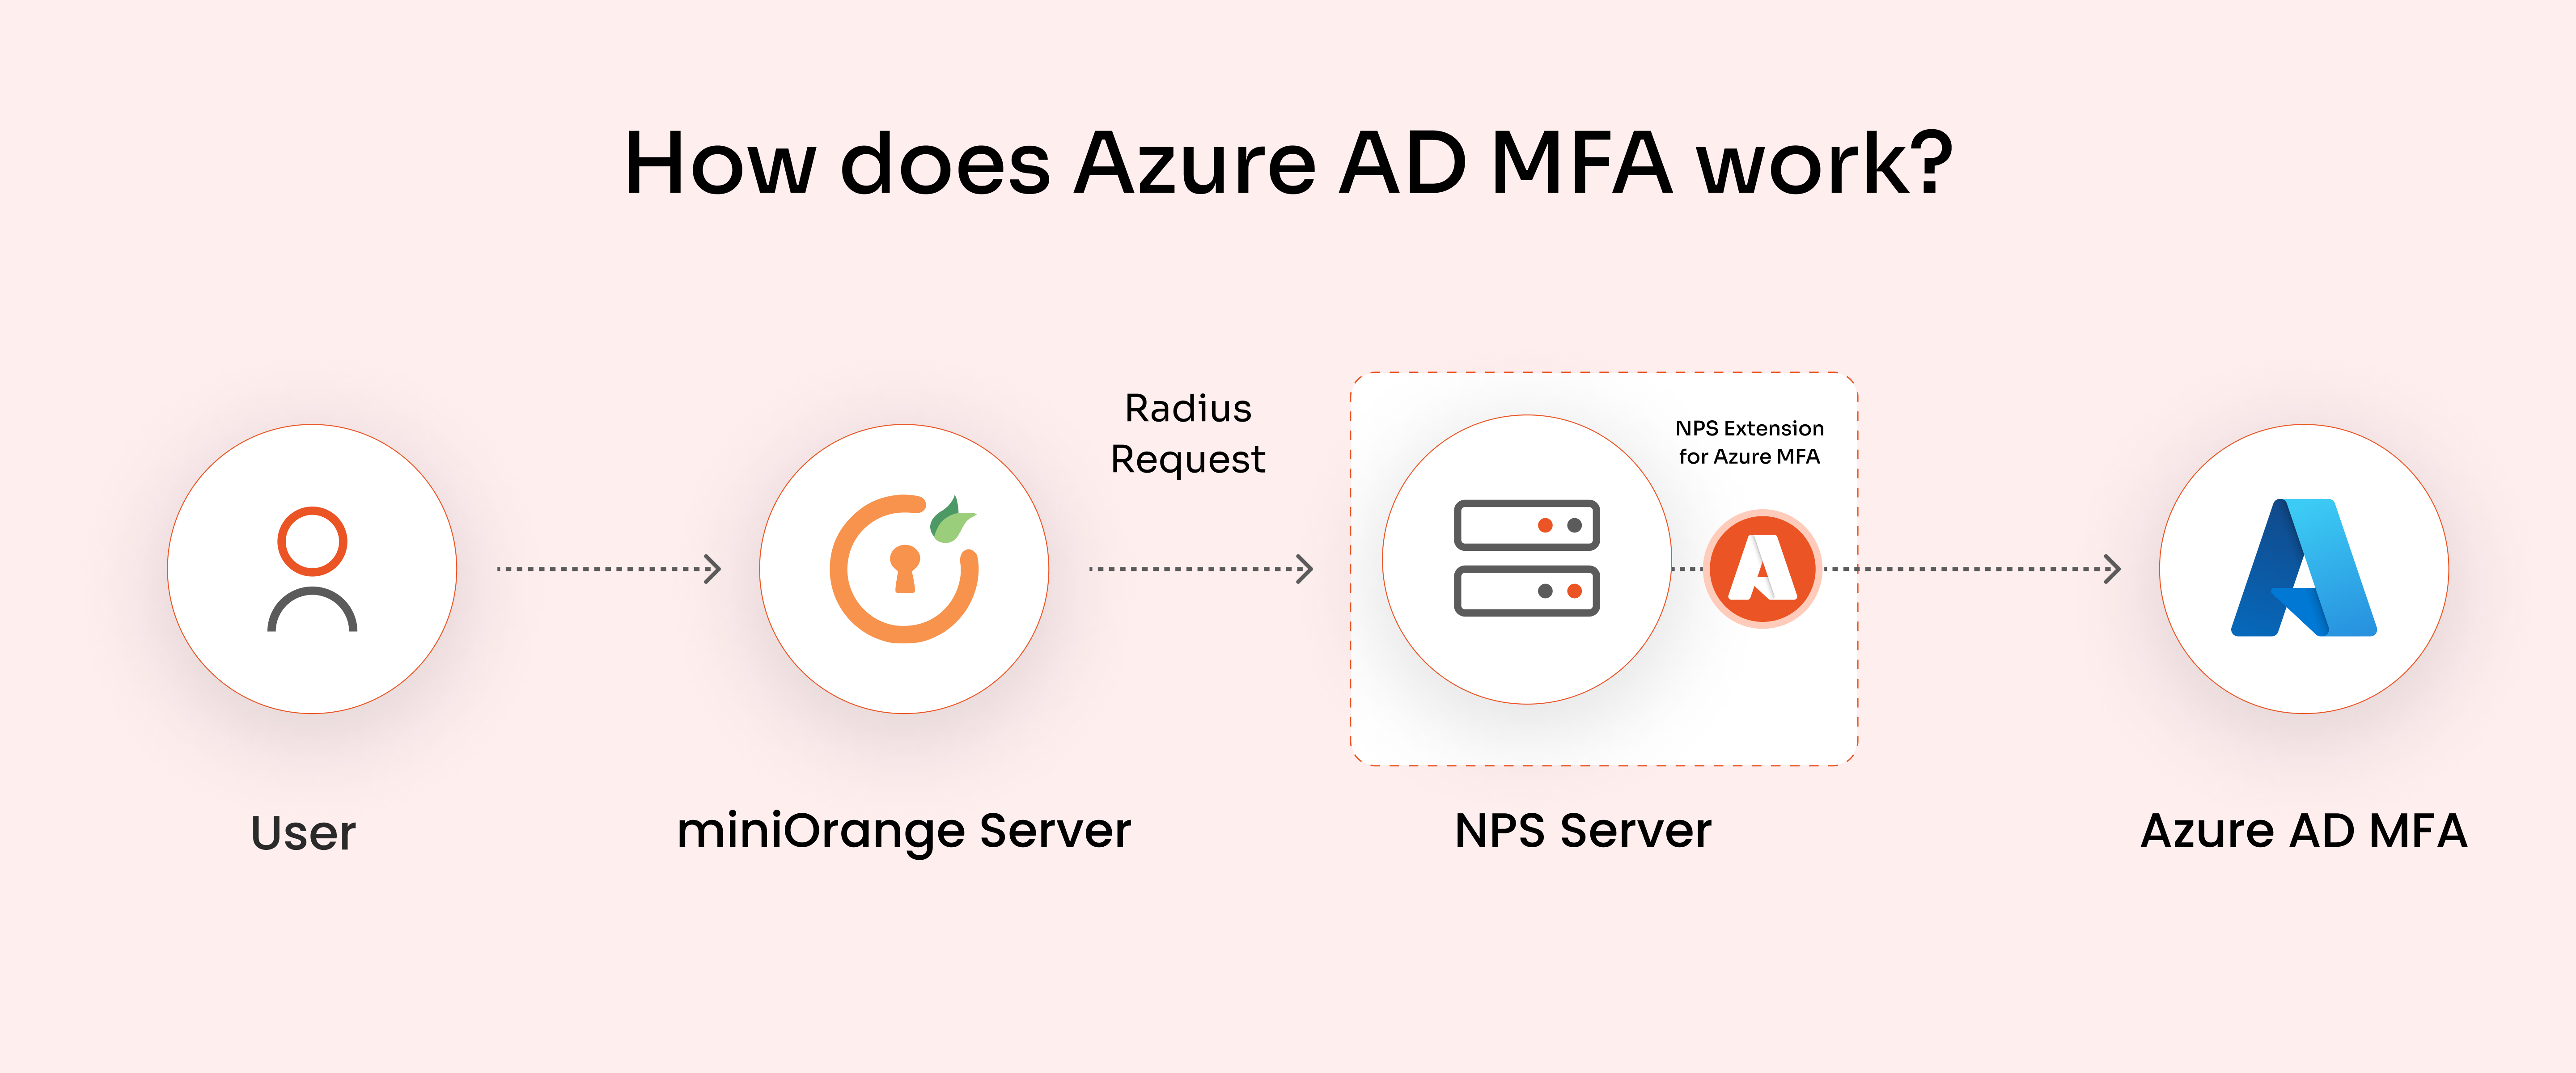
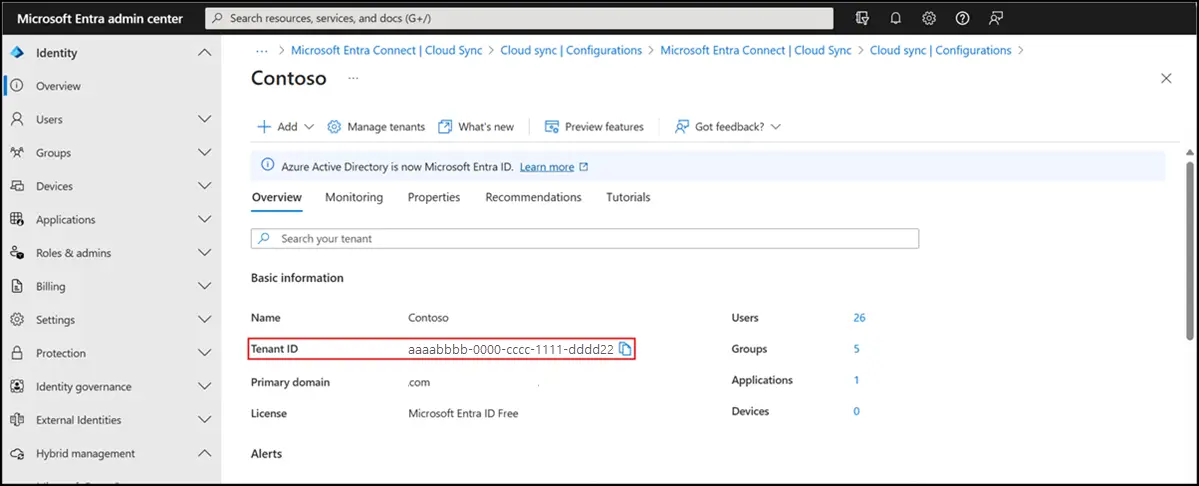
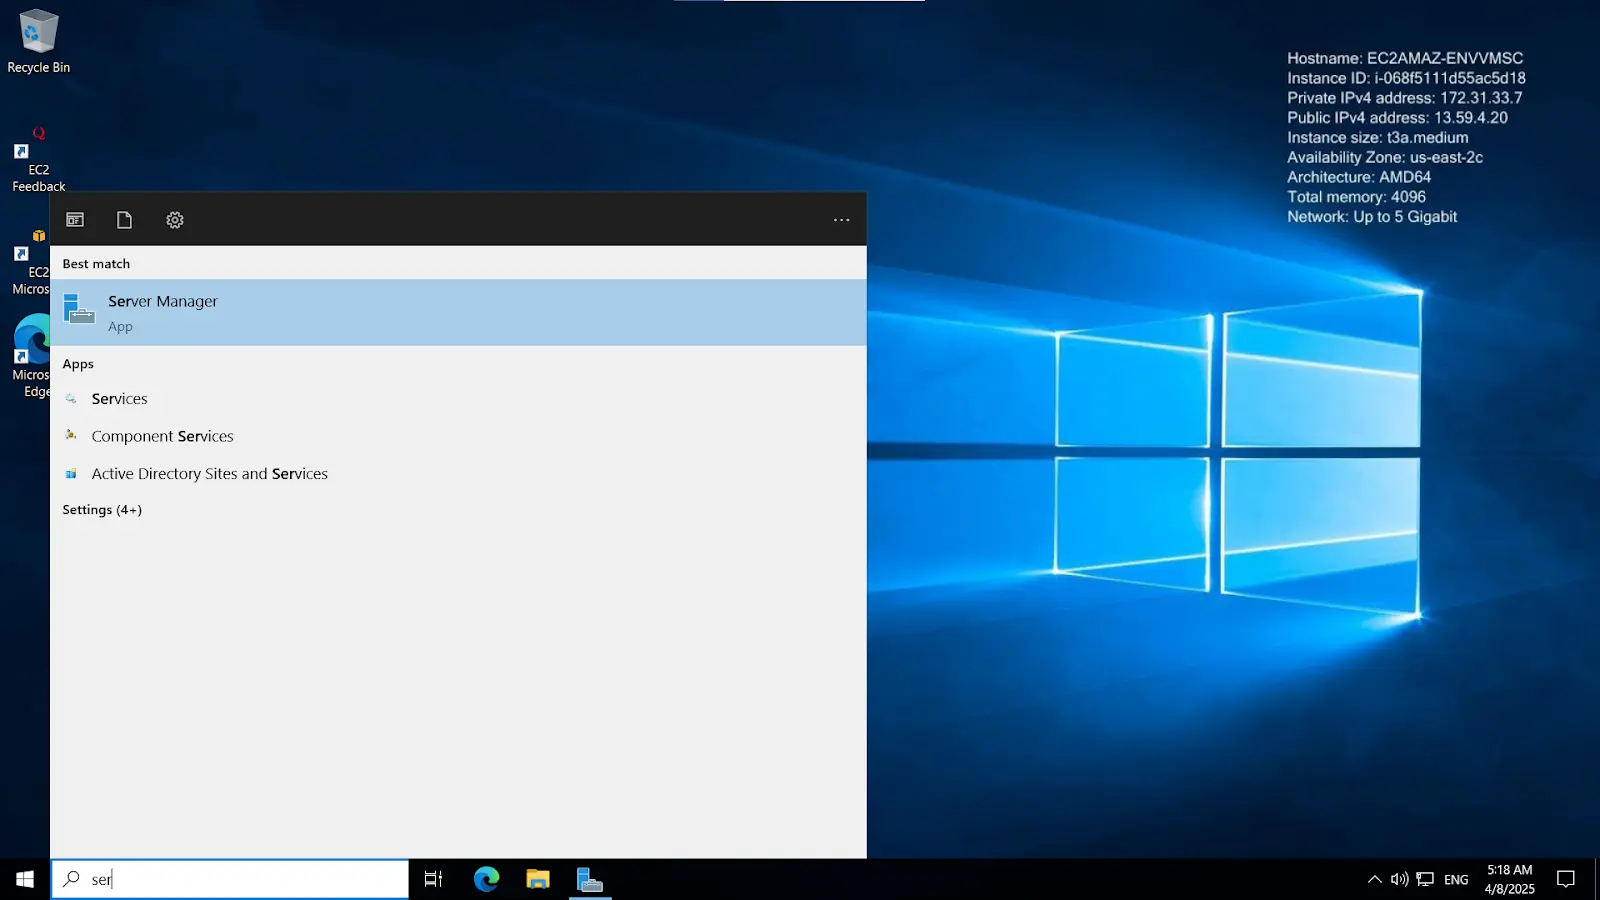
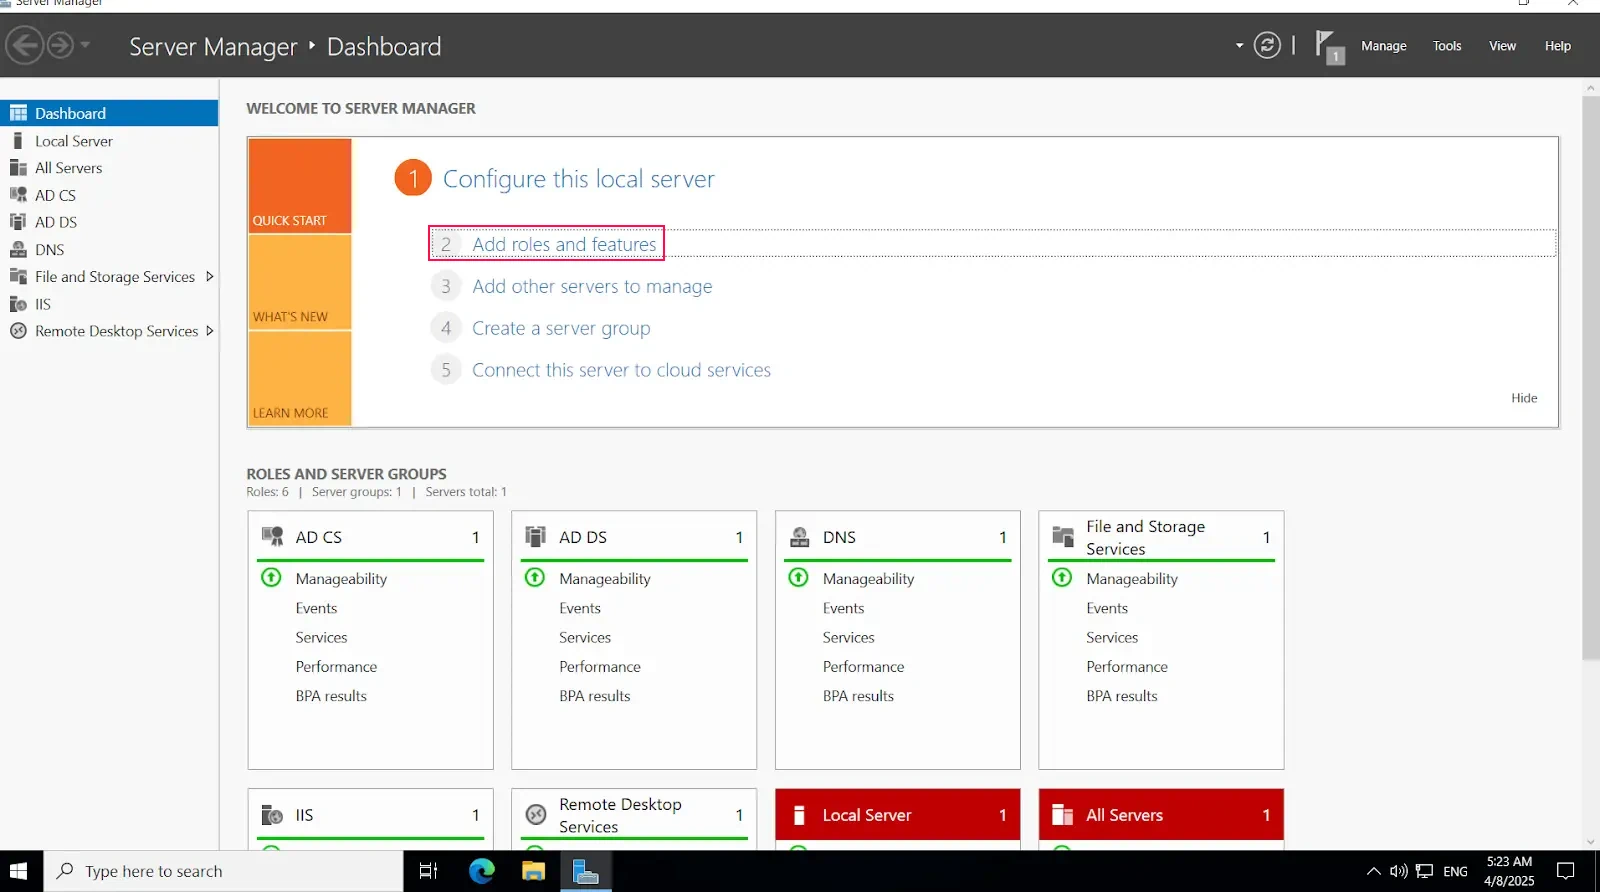
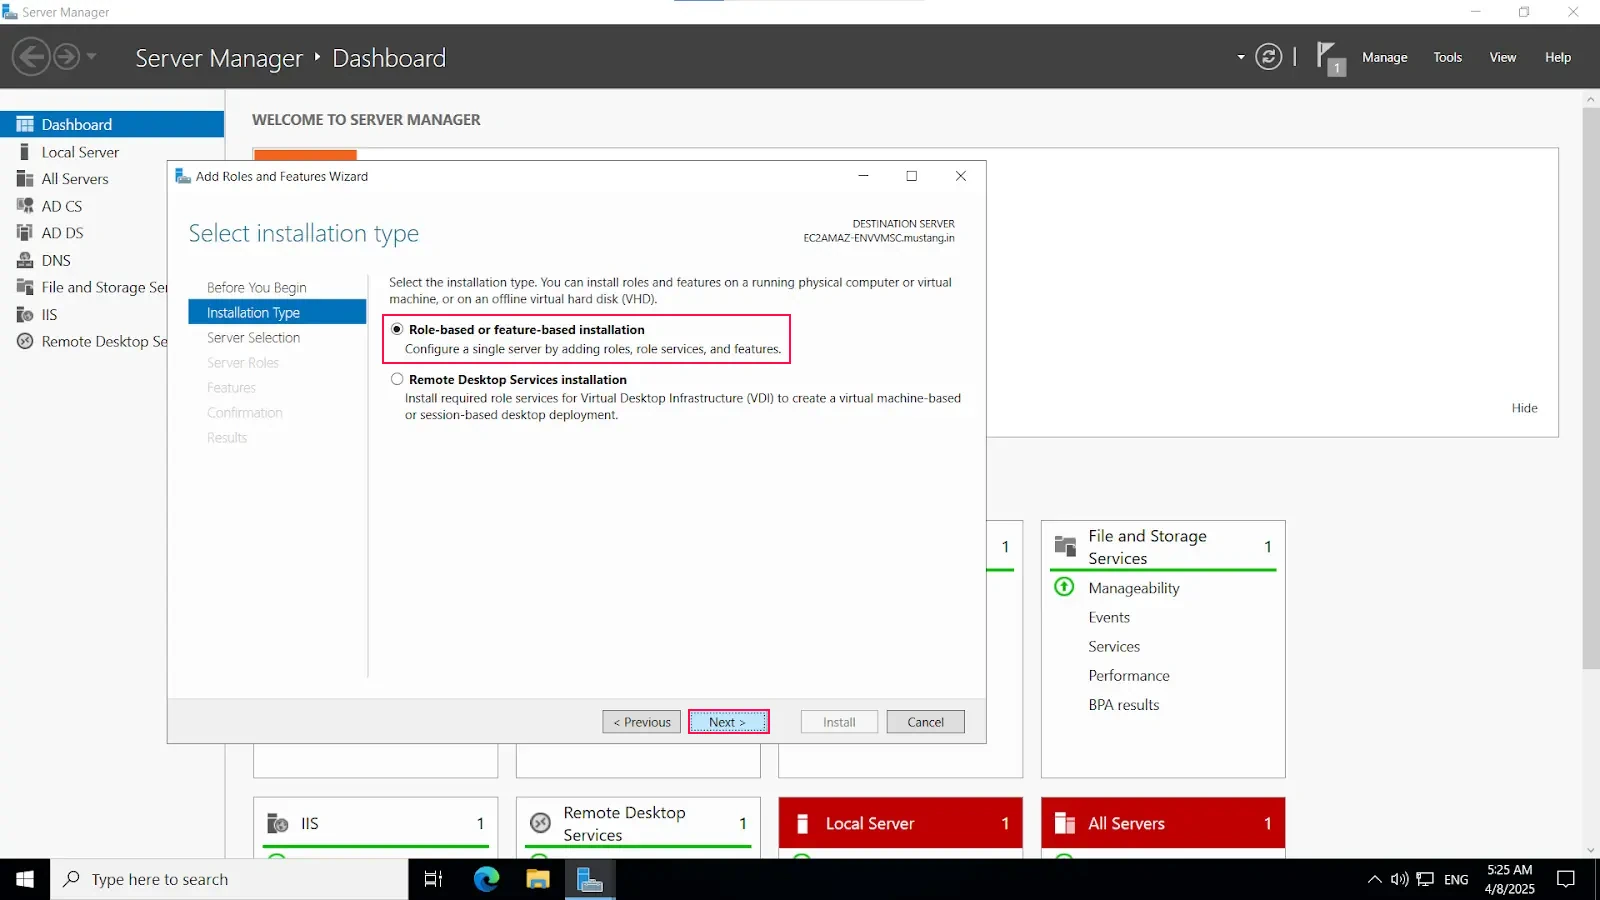
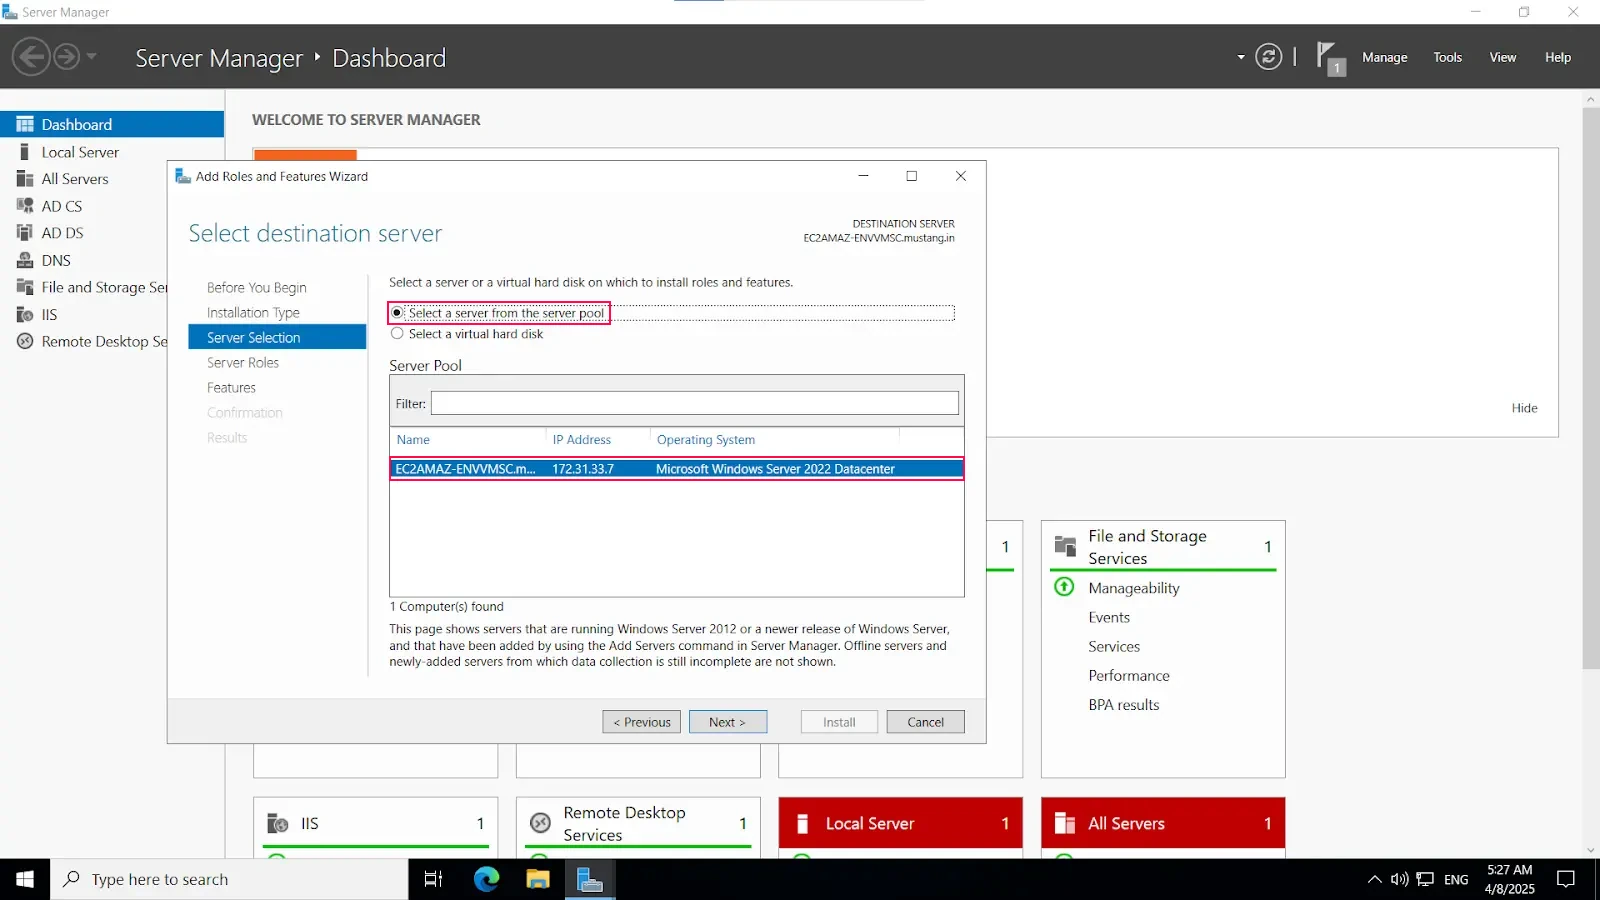
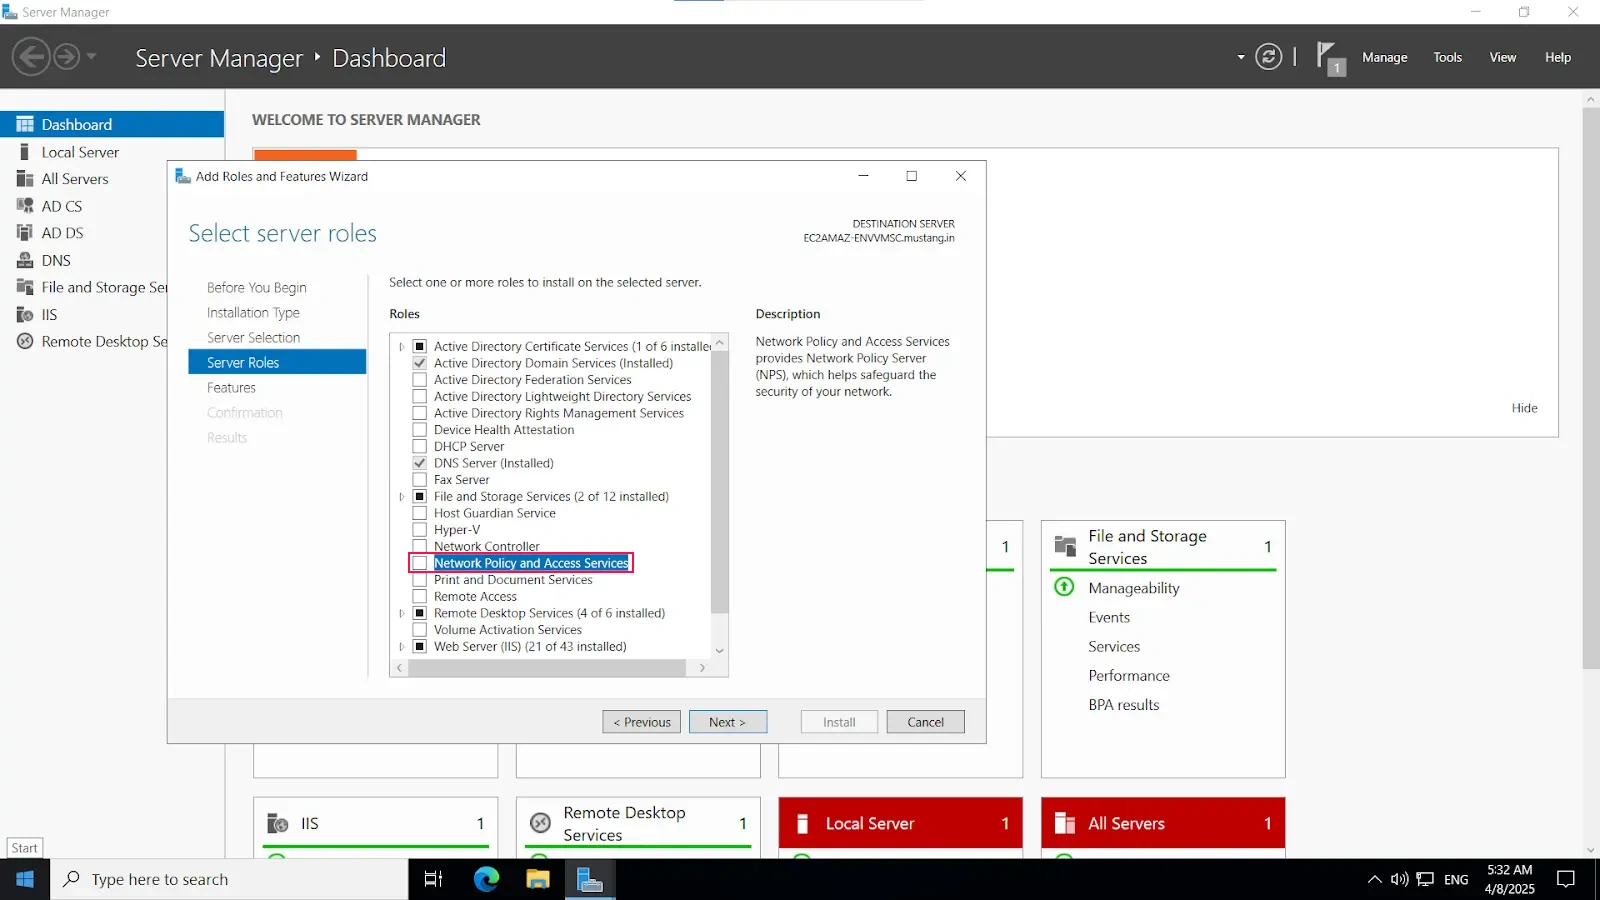
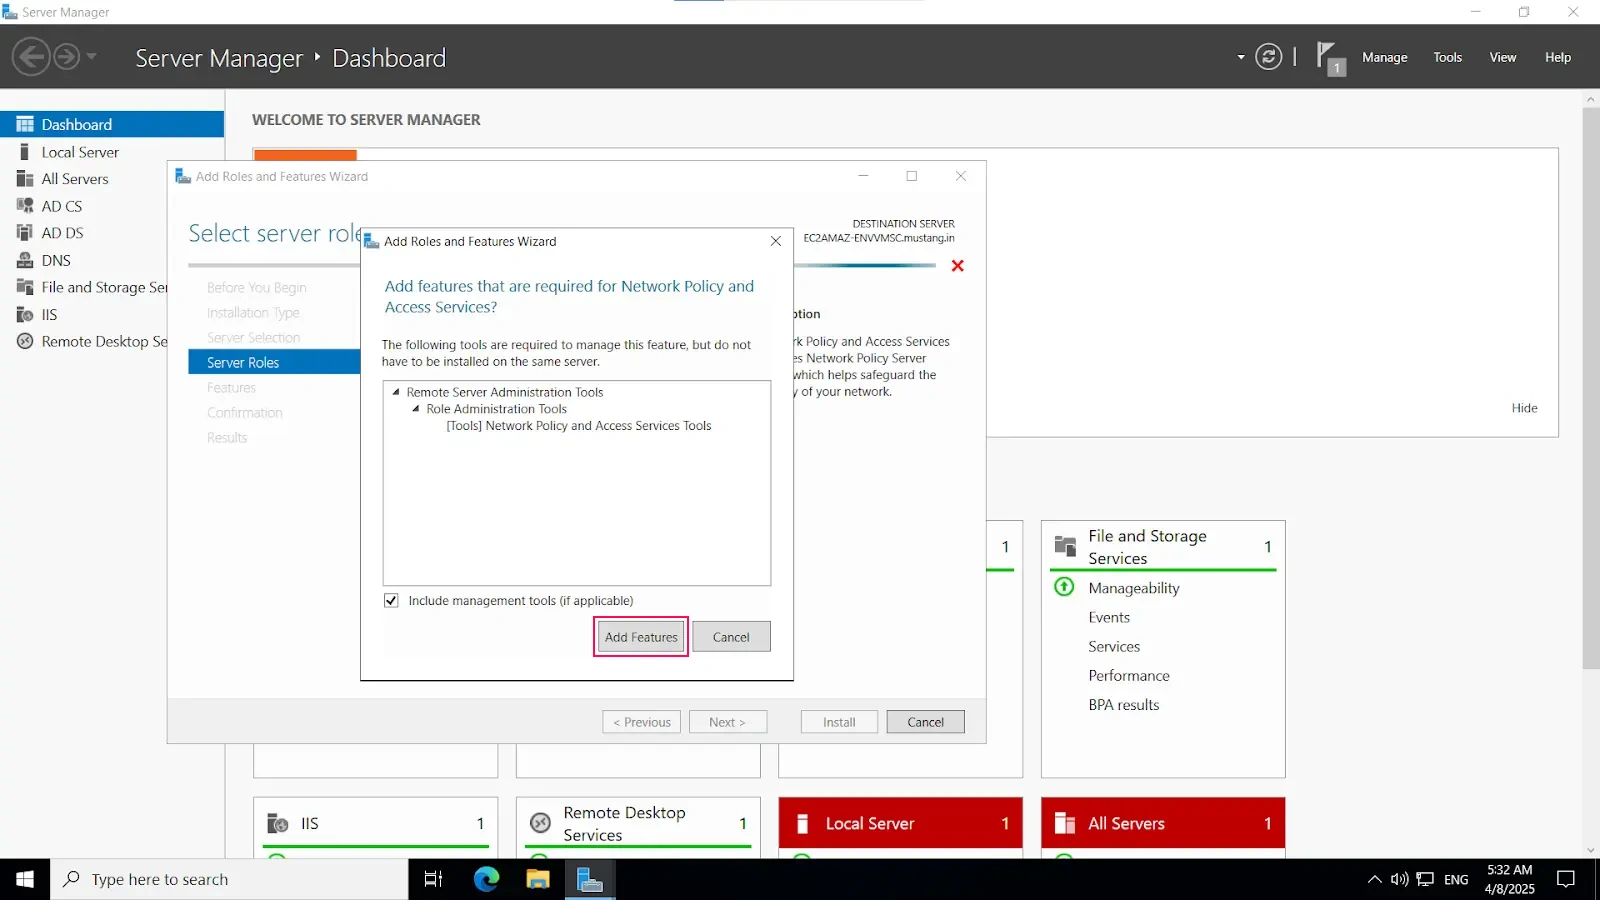
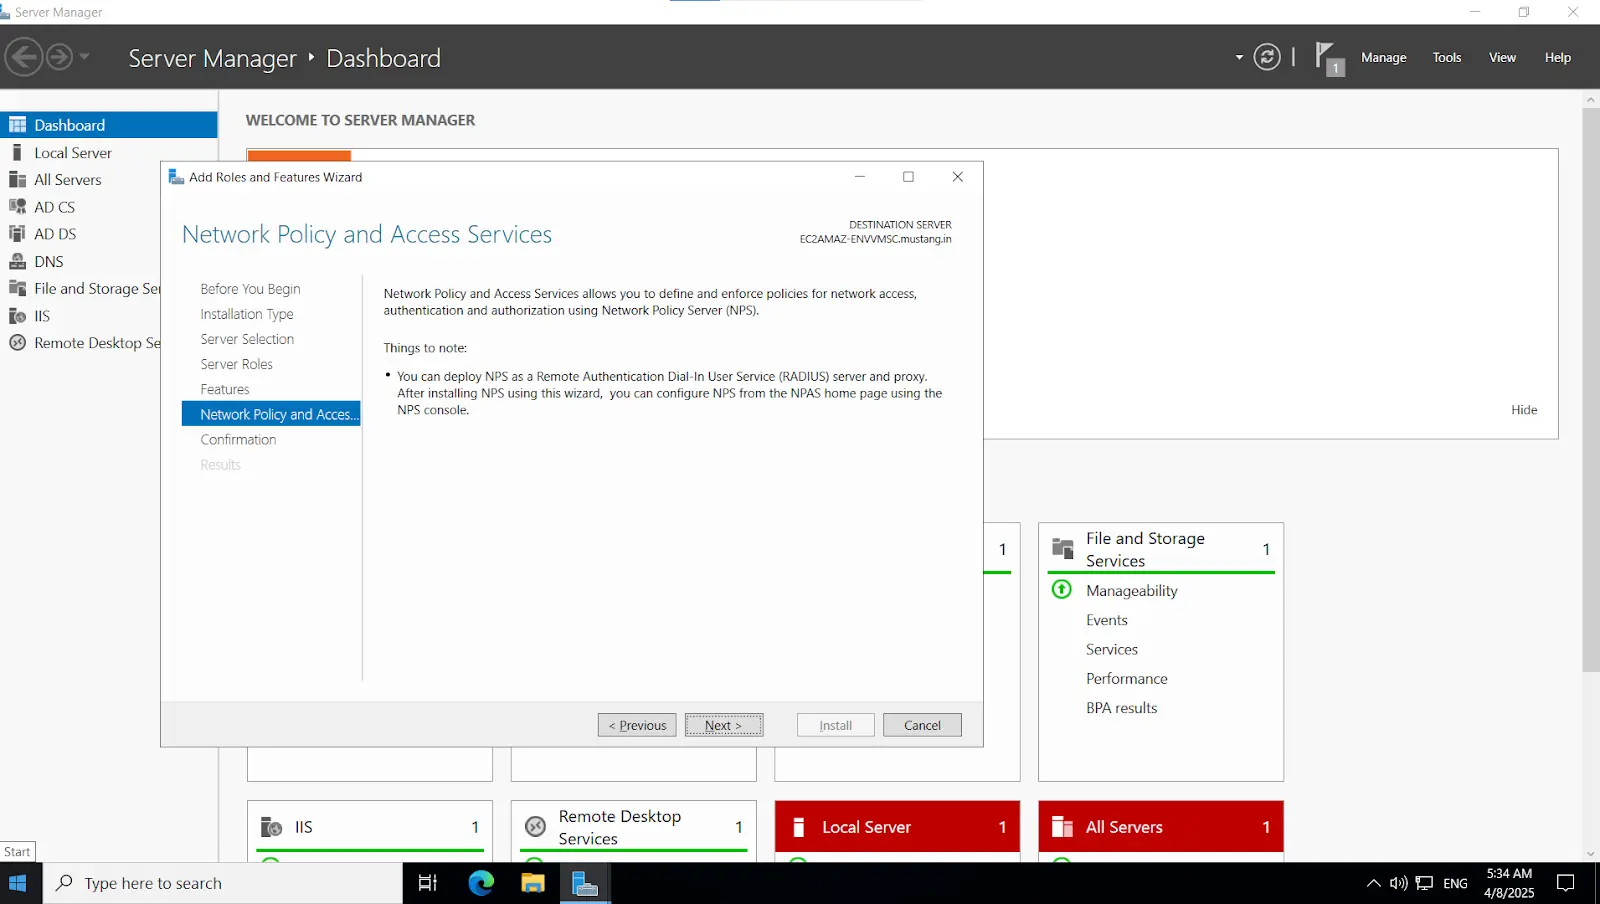
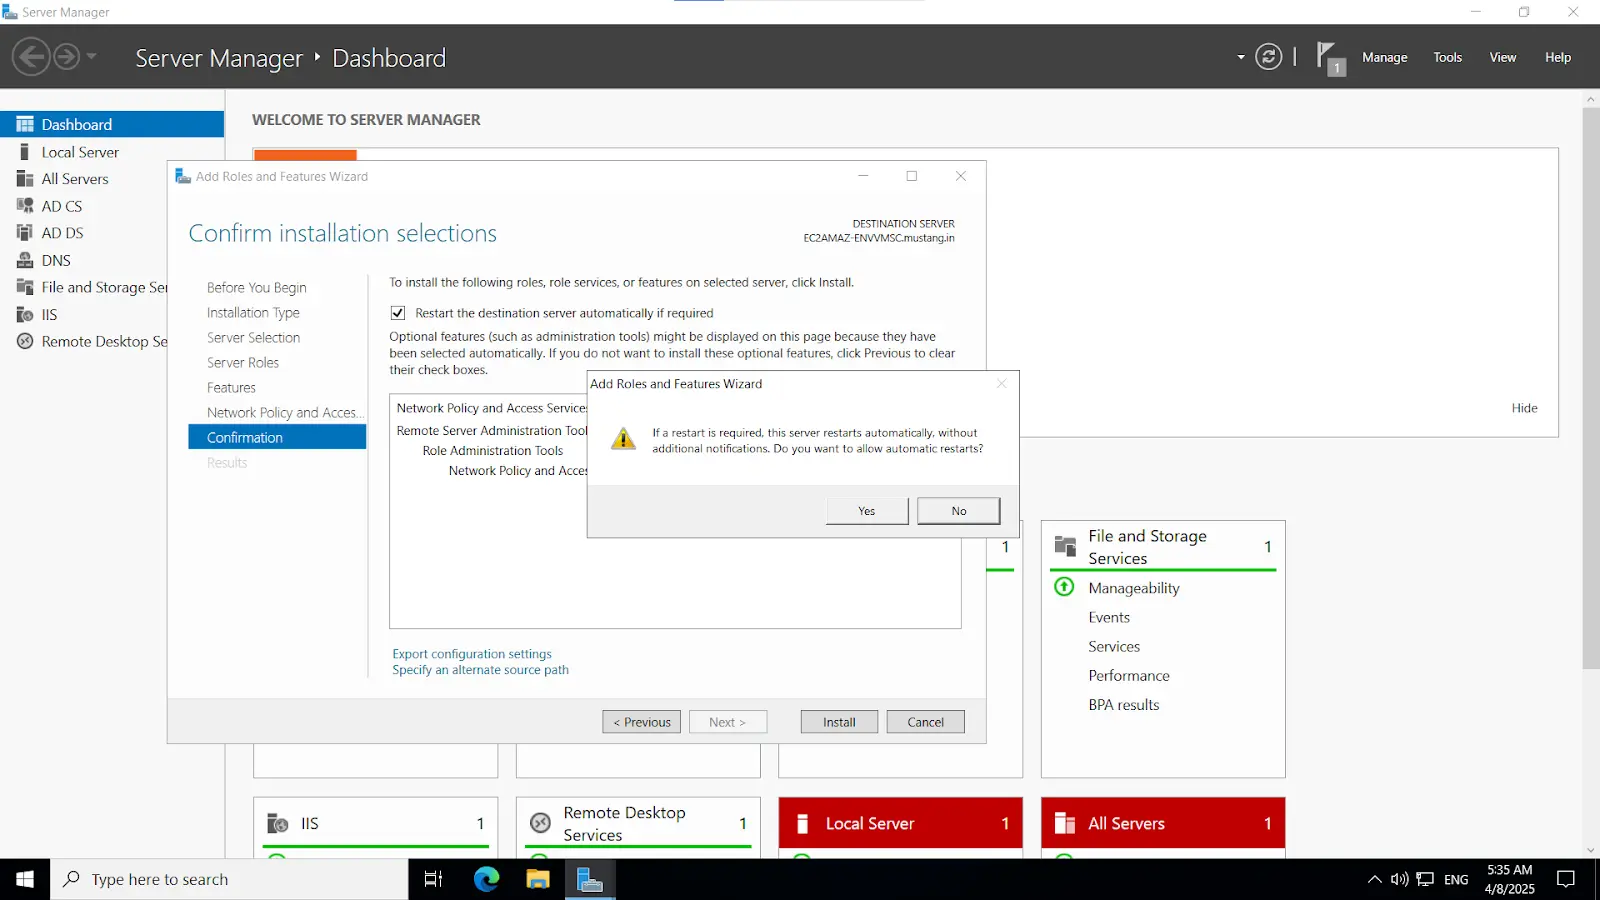
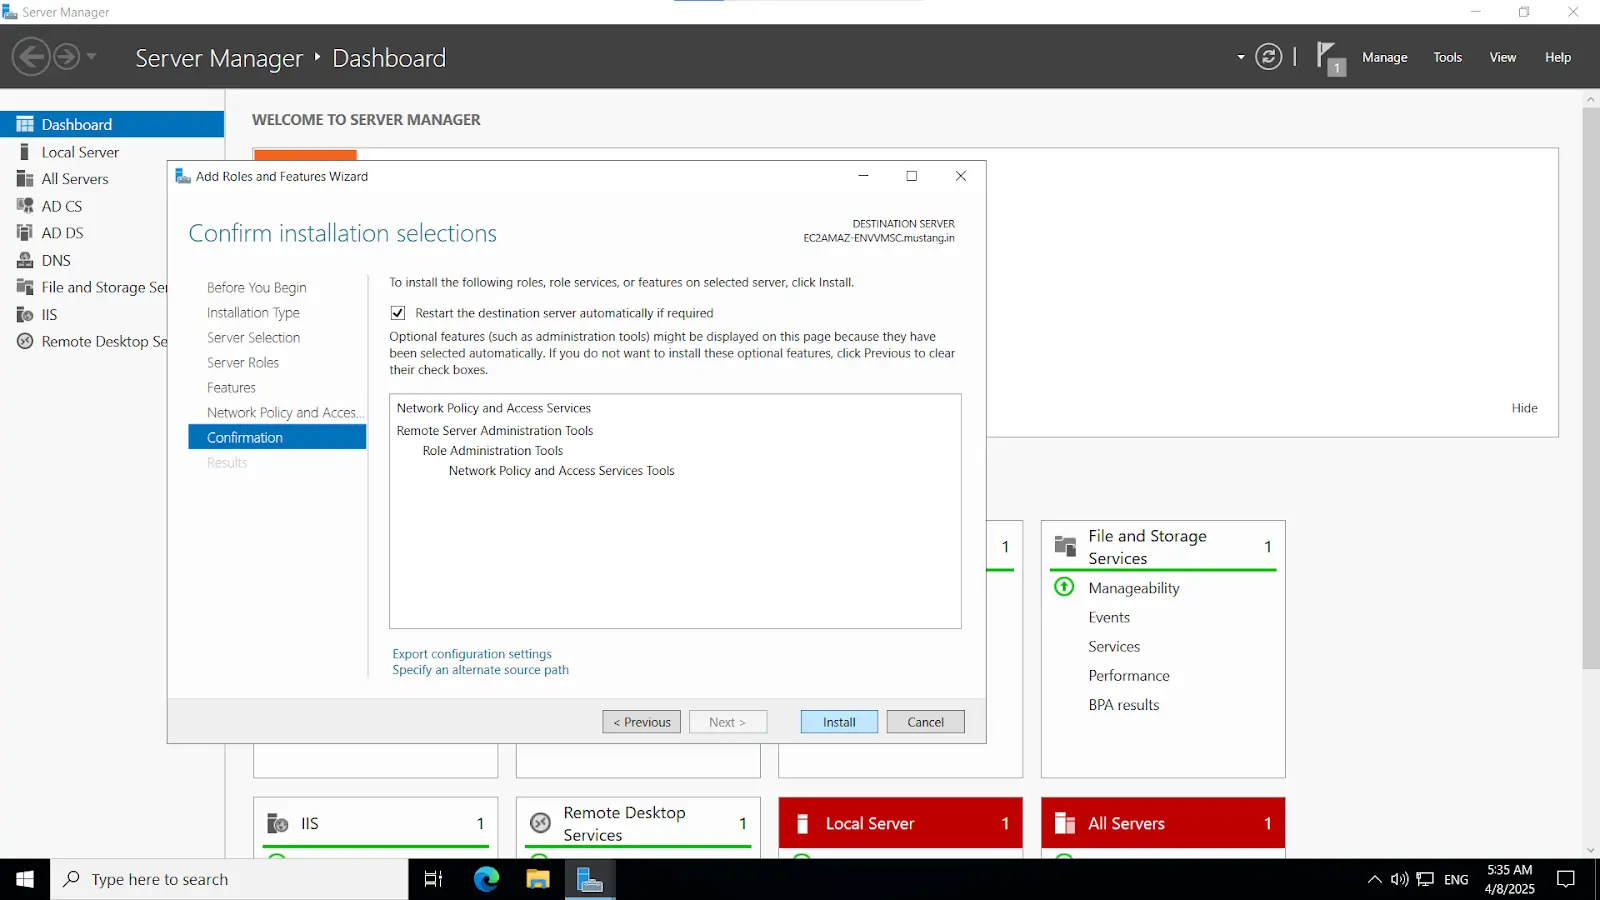
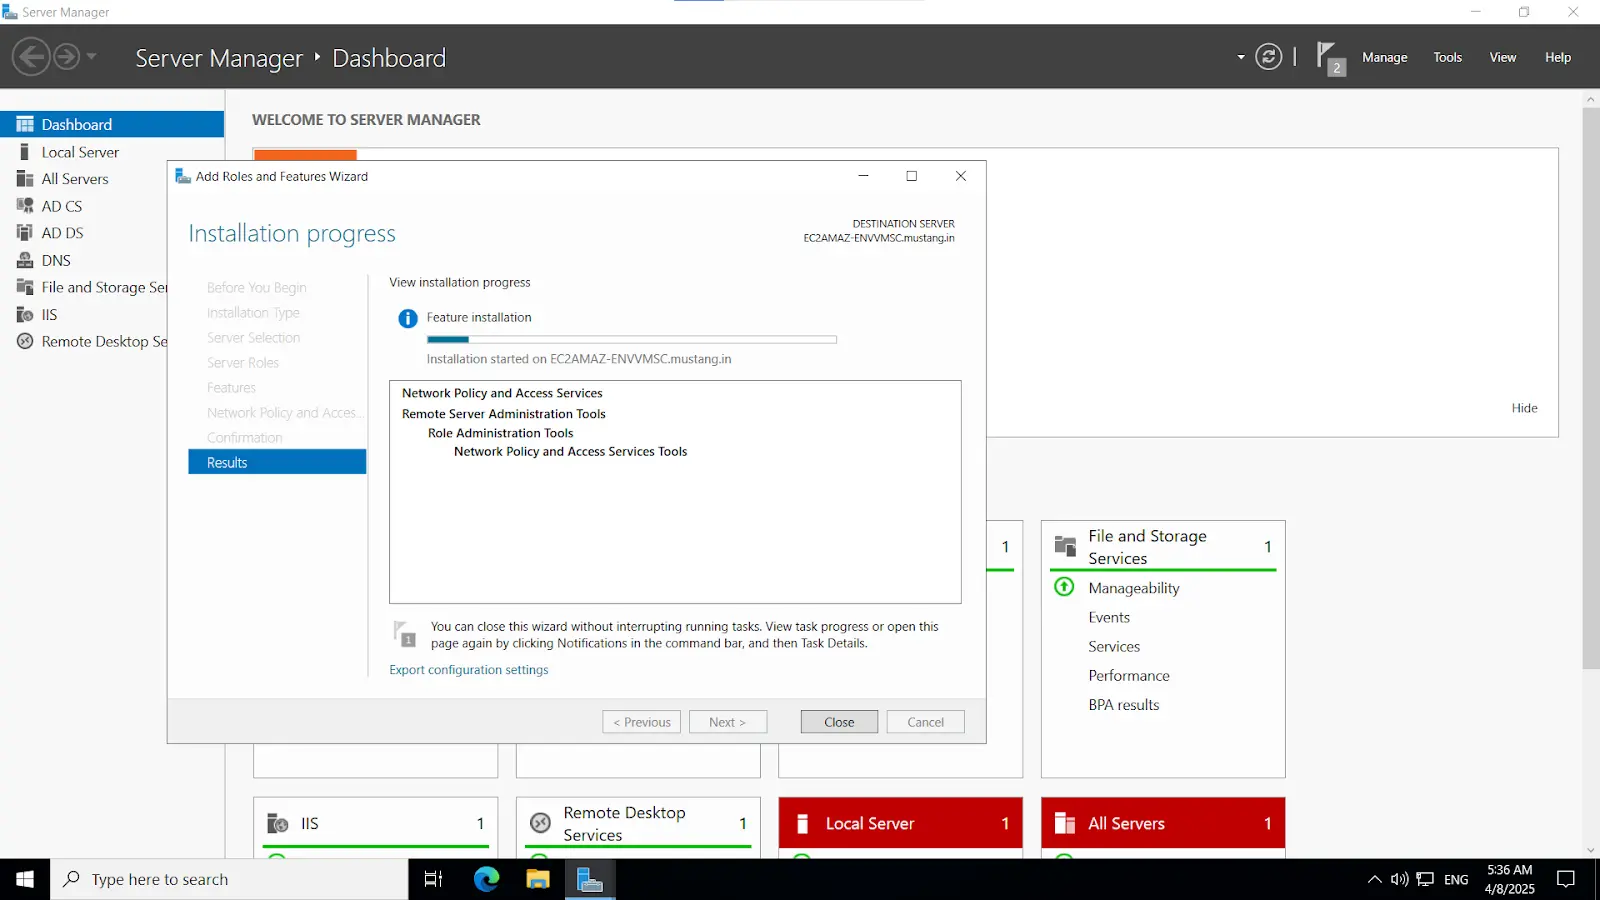
Install-WindowsFeature NPAS -IncludeManagementToolsWichtiger Hinweis: Der NPS-Server stellt eine Verbindung zu Microsoft Entra ID her und authentifiziert die MFA-Anfragen. Wählen Sie für diese Aufgabe einen Server aus. Wir empfehlen, einen Server zu wählen, der keine Anfragen von anderen Diensten verarbeitet, da die NPS-Erweiterung für alle Anfragen, die nicht RADIUS sind, Fehler ausgibt. Der NPS-Server muss als primärer und sekundärer Authentifizierungsserver für Ihre Umgebung eingerichtet sein. Er kann RADIUS-Anfragen nicht an einen anderen Server weiterleiten.
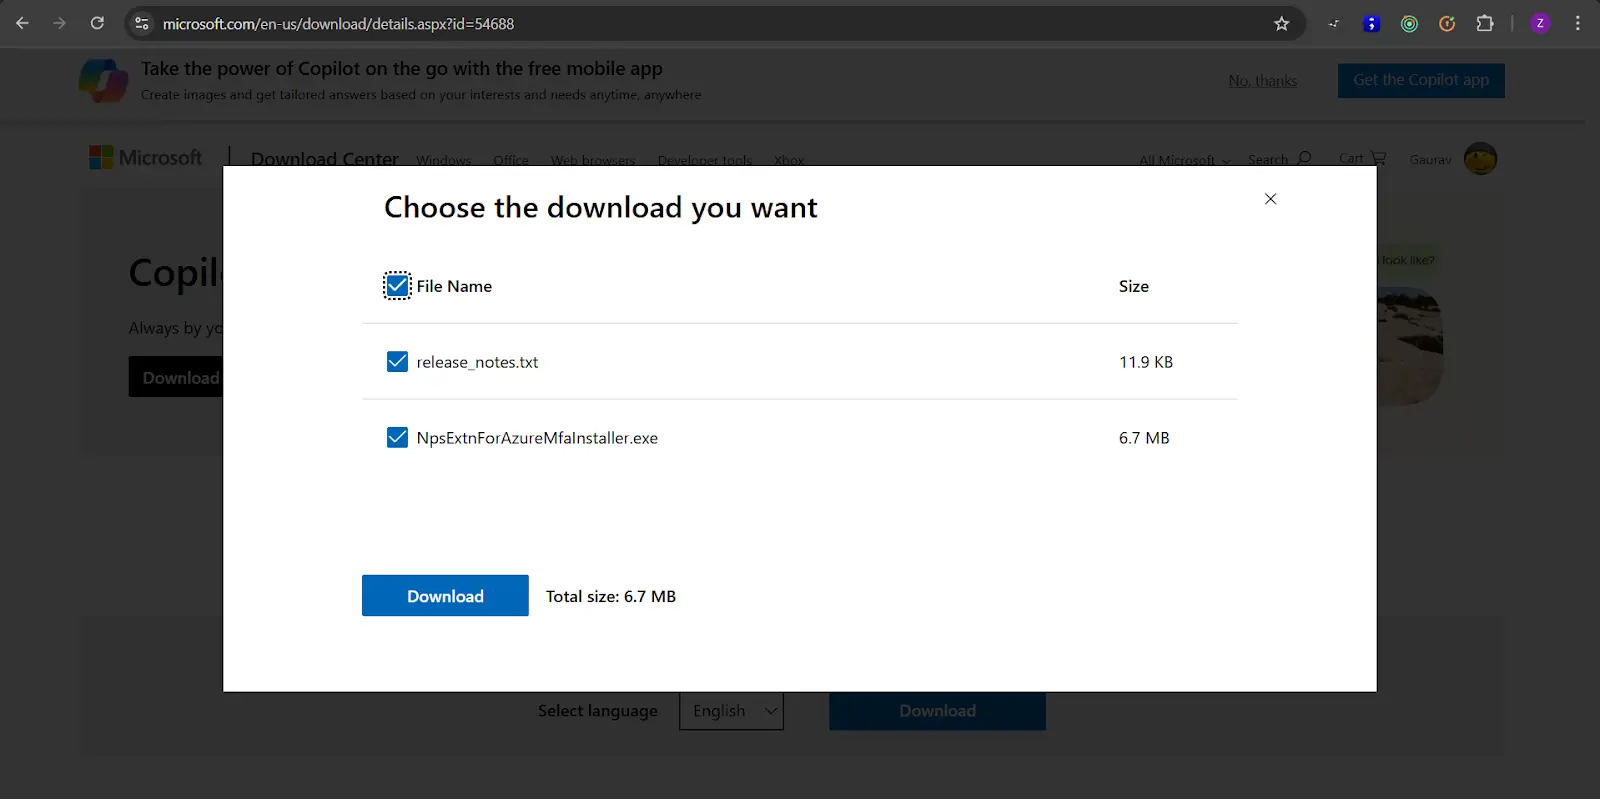
cd "C:\Program Files\Microsoft\AzureMfa\Config"ls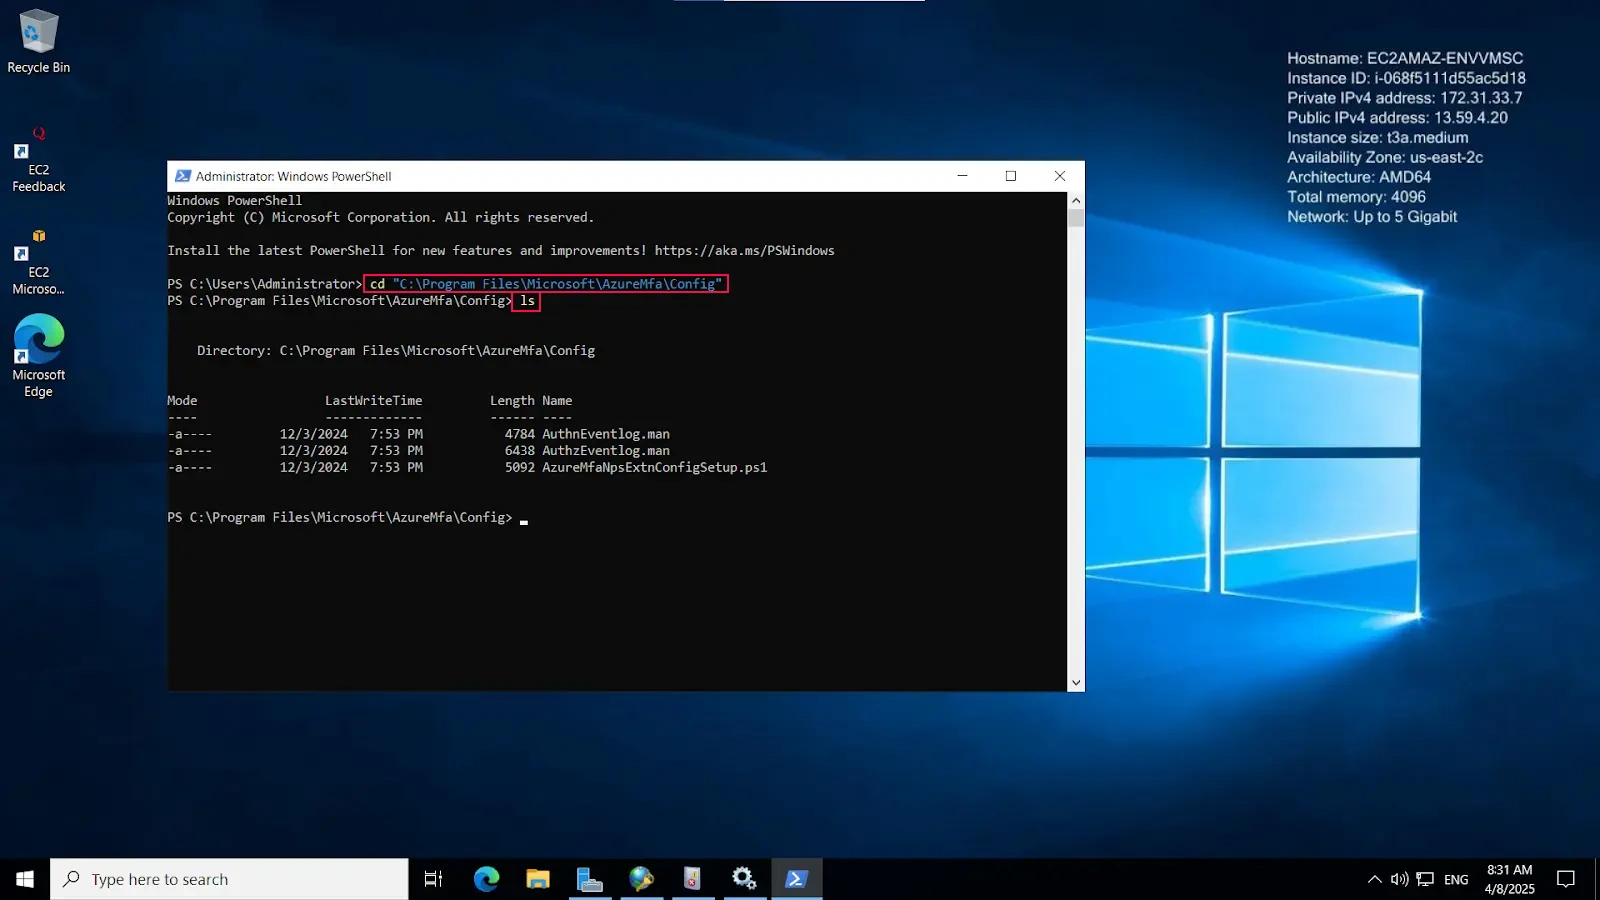
.\AzureMfaNpsExtnConfigSetup.ps1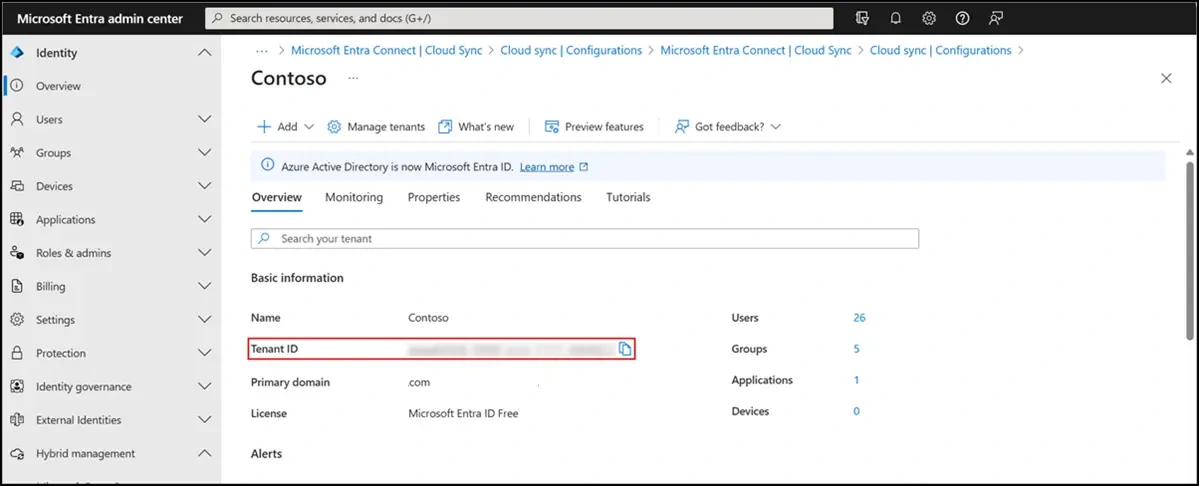
3.1. Erstkonfiguration
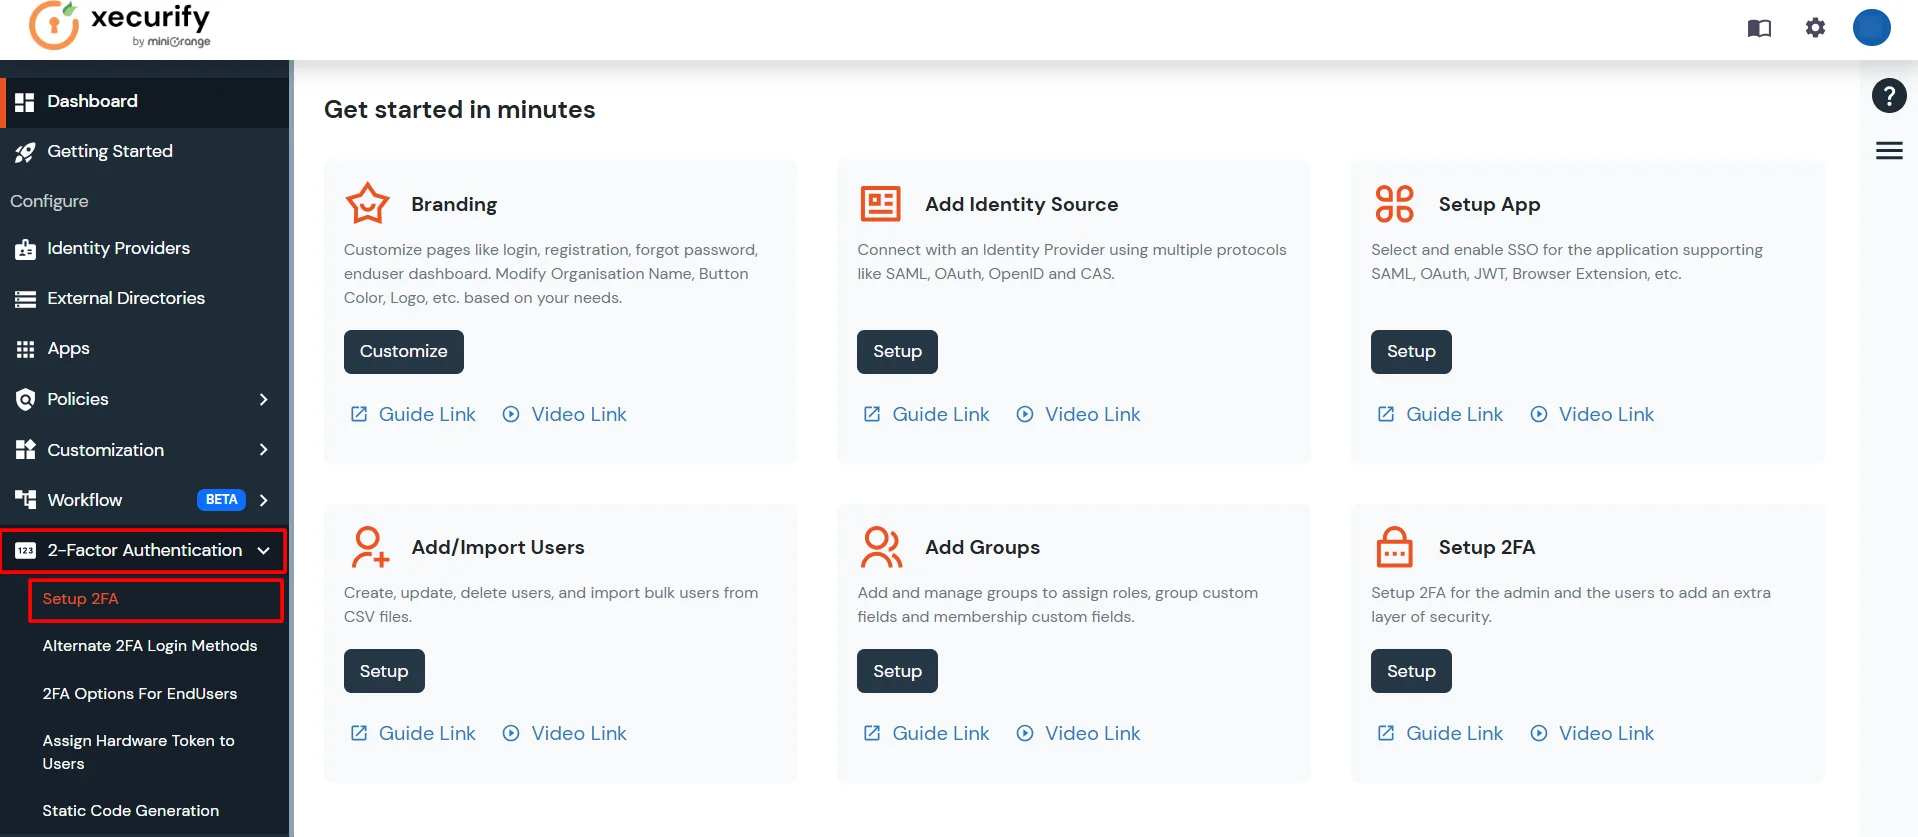
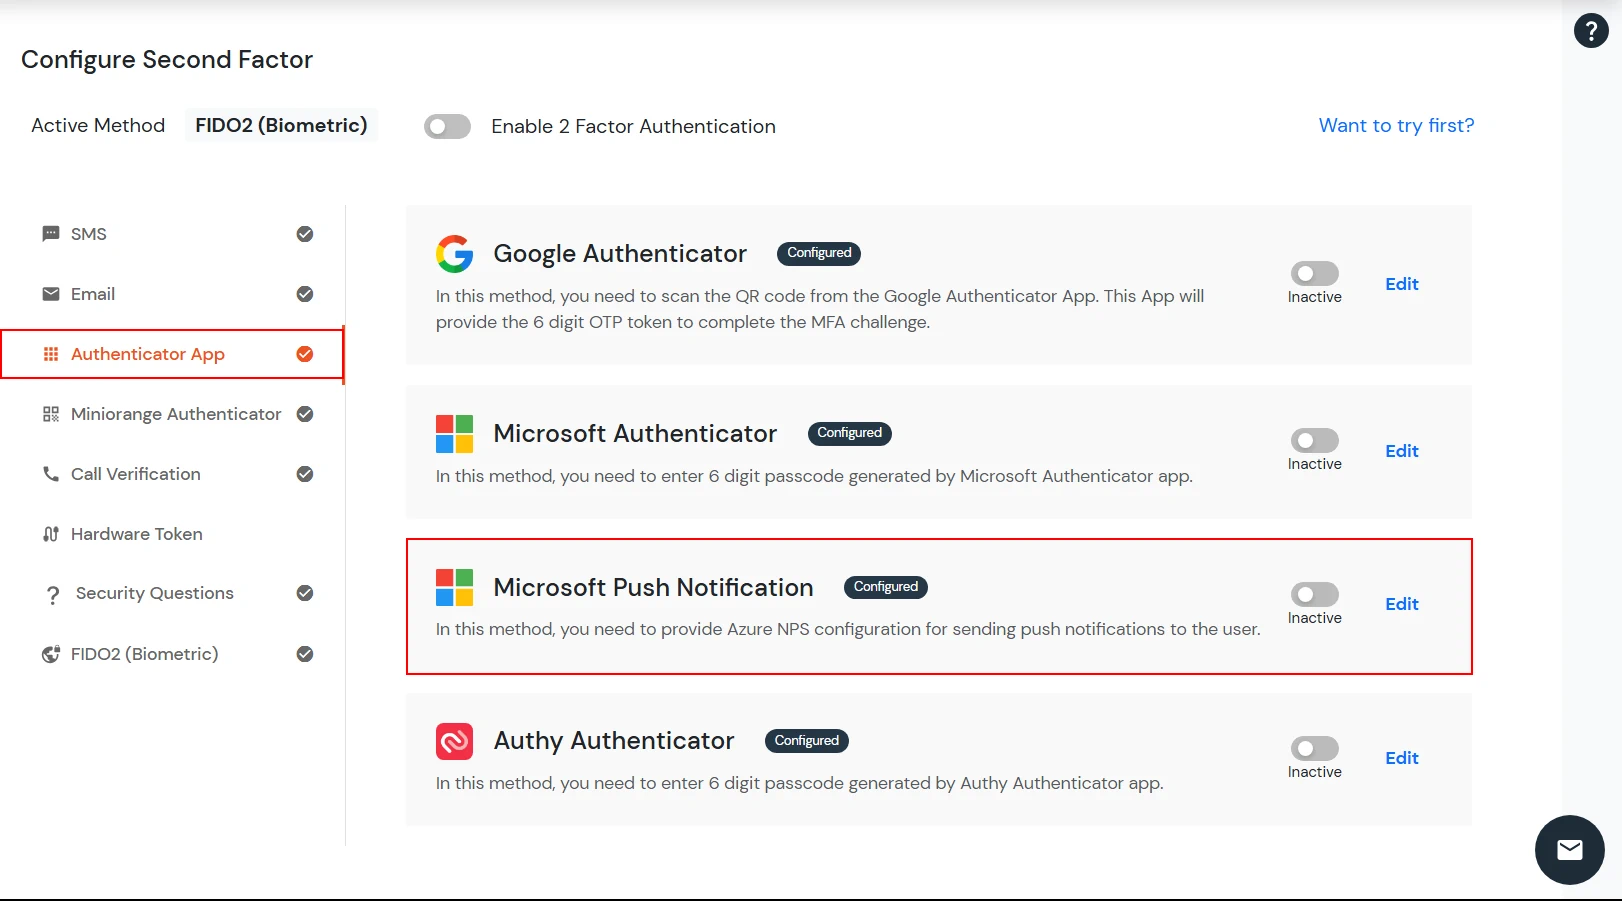
3.2. Radius-Verzeichnis konfigurieren
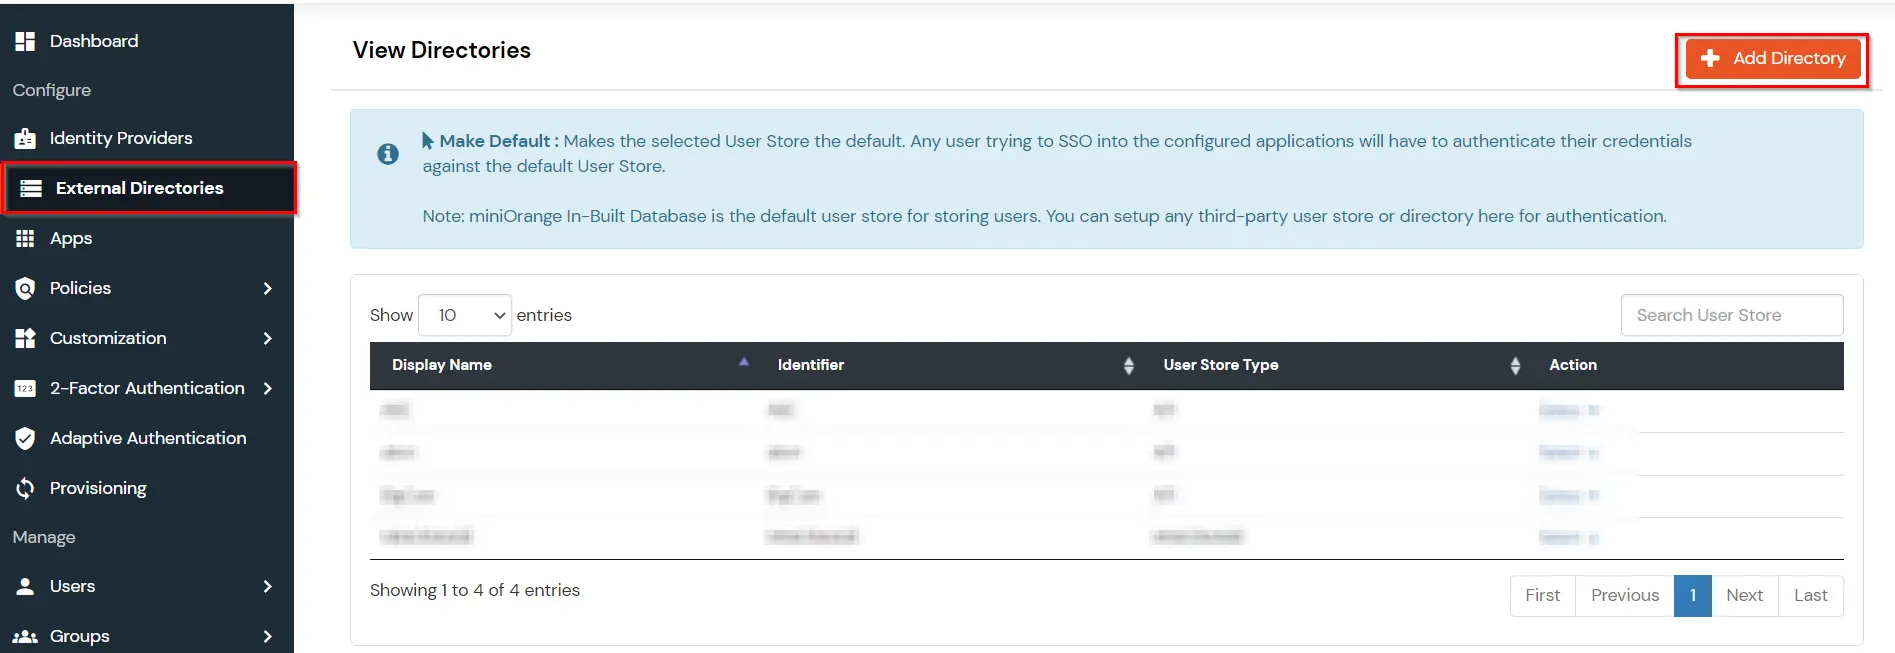
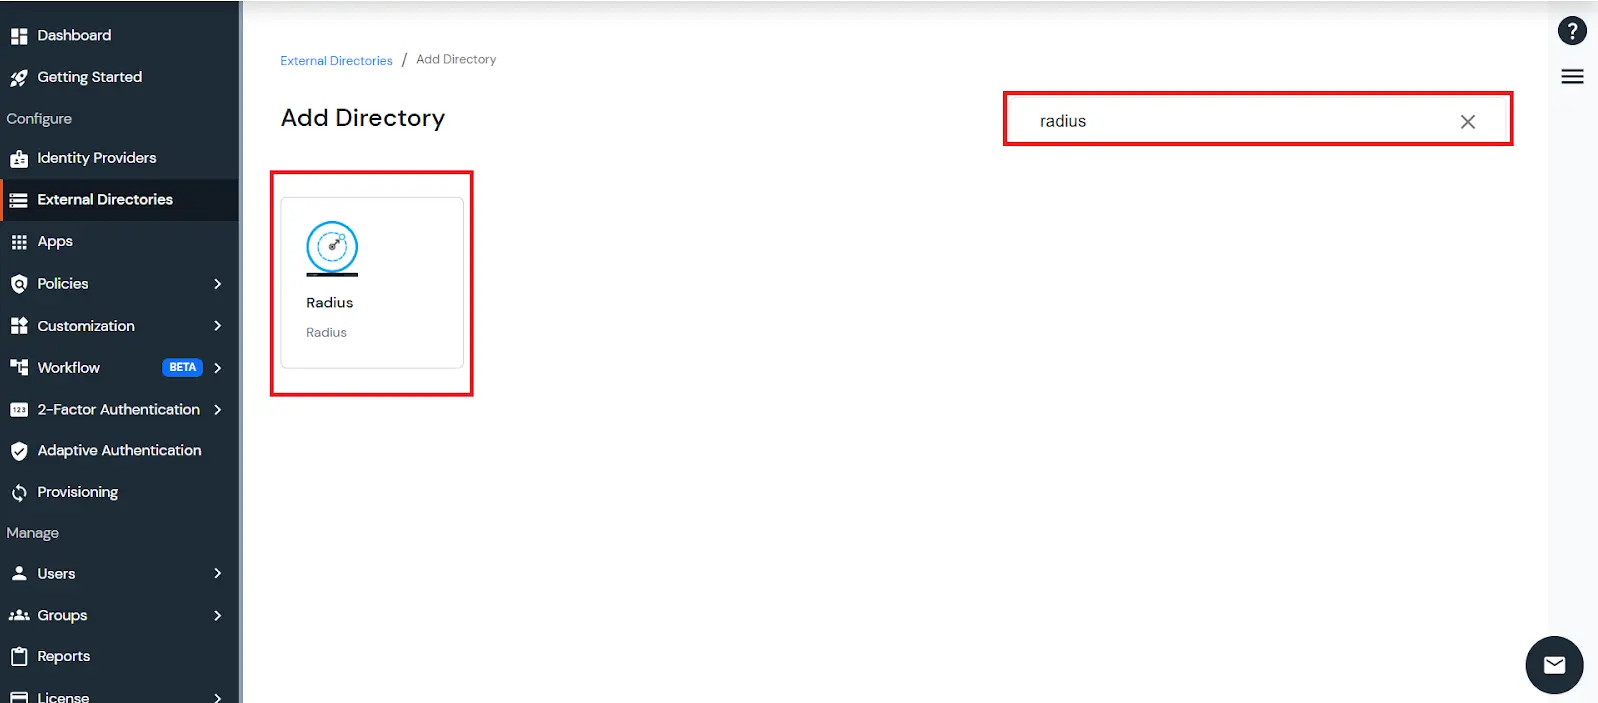
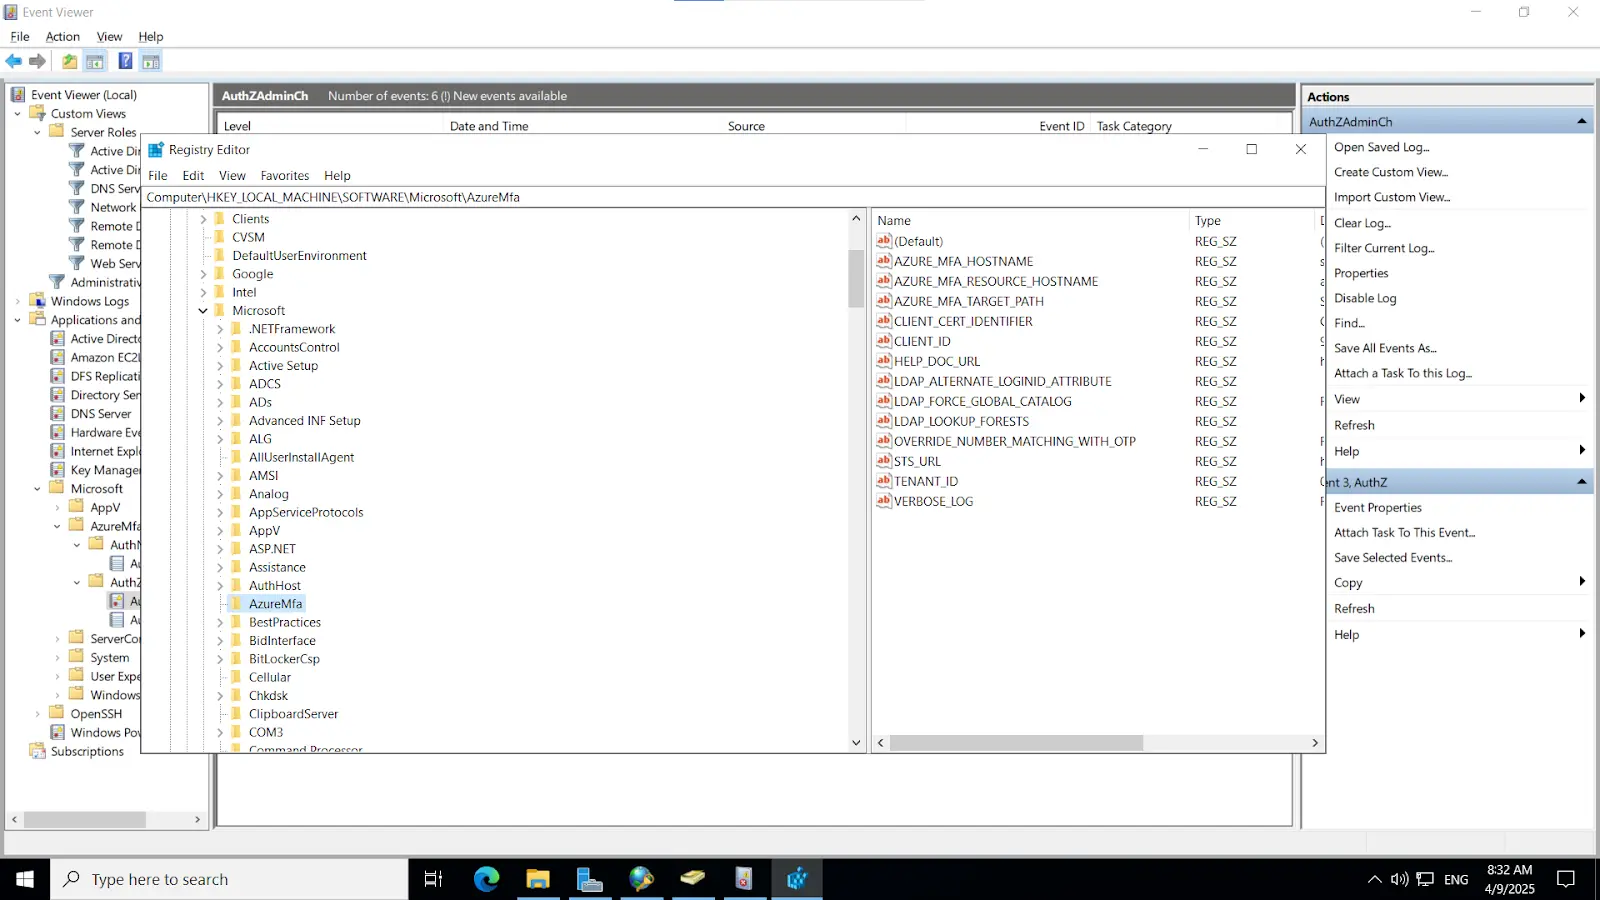
Hinweis: Dieser Schlüssel muss auch auf dem NPS-Server konfiguriert werden, wie in den folgenden Schritten beschrieben.
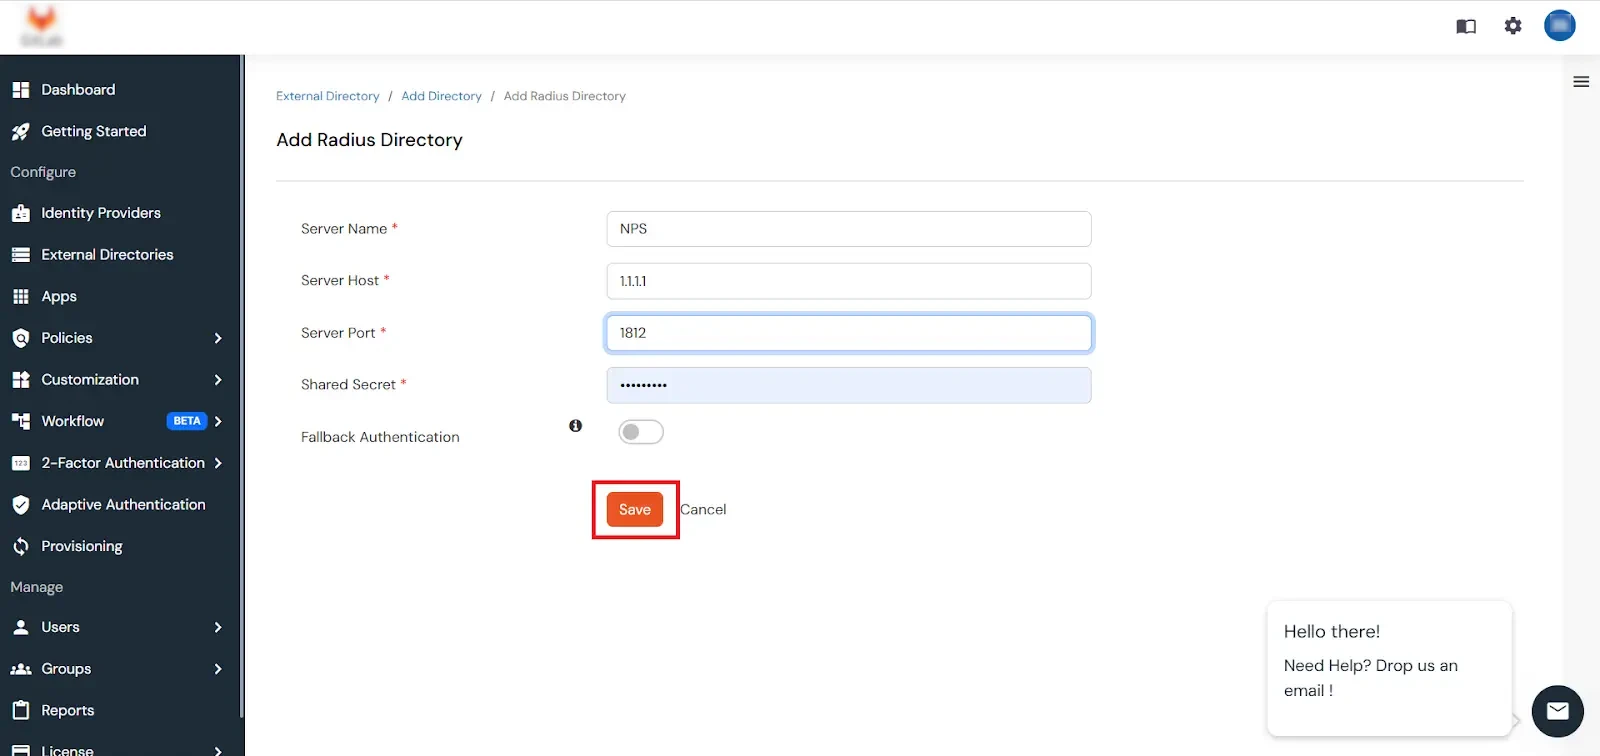
Oder alternativ
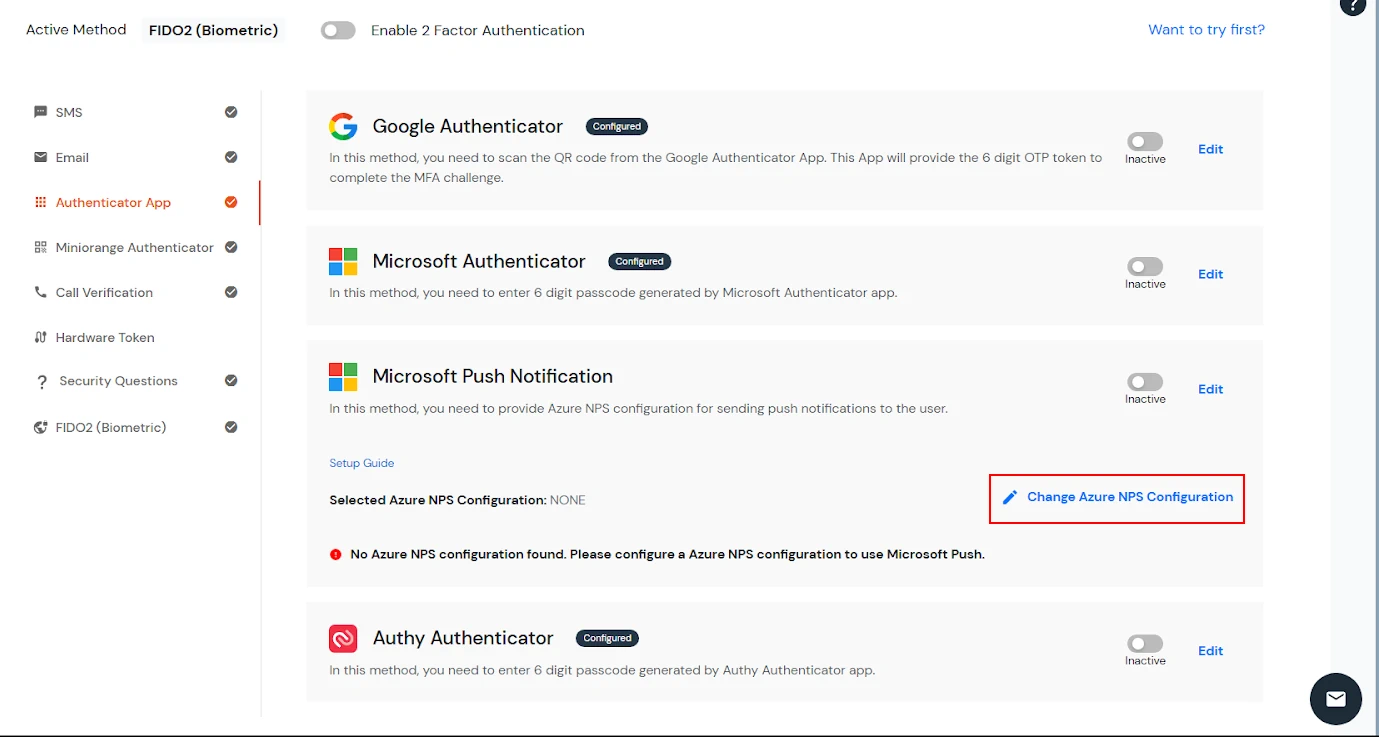
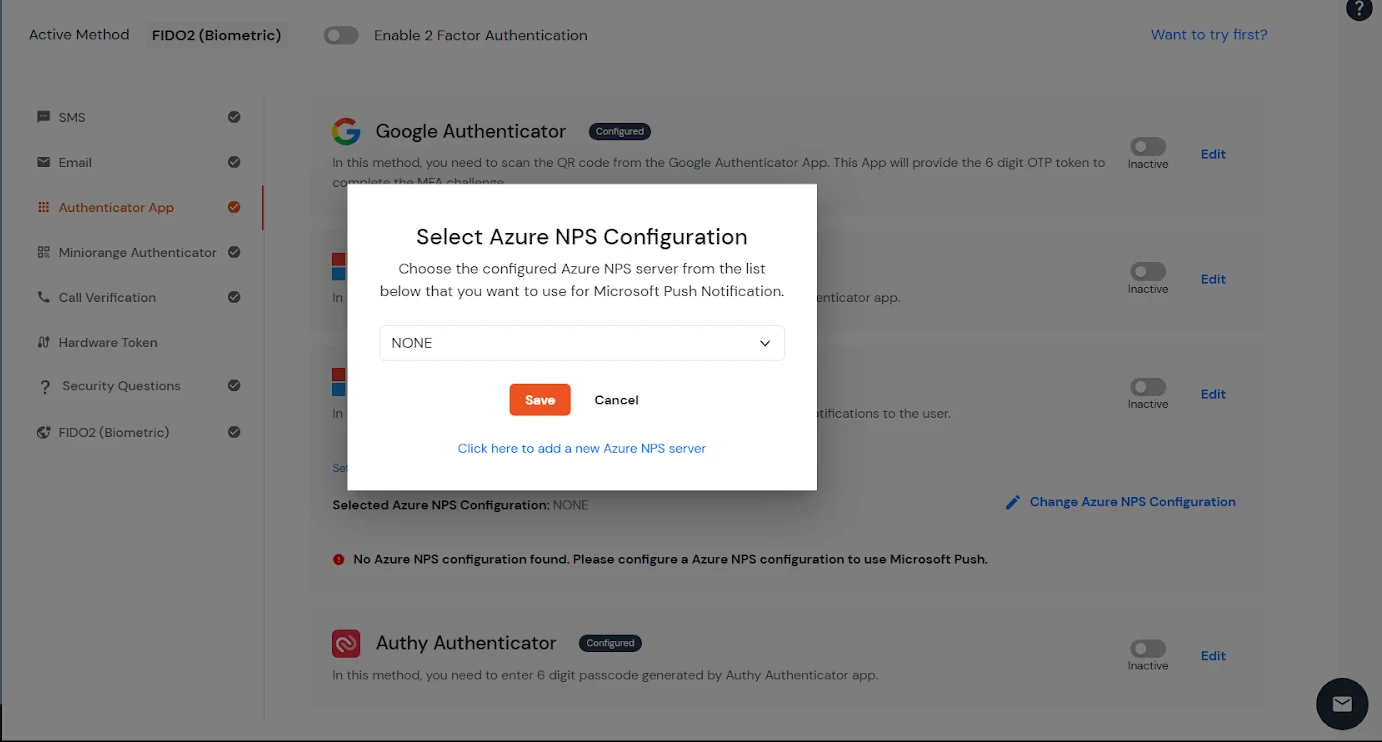
[Hinweis: Bevor Microsoft Push-Benachrichtigungen für Benutzer aktiviert werden, muss der Administrator ein RADIUS-Verzeichnis konfigurieren.]
3.3. Push-Benachrichtigung für Endbenutzer konfigurieren
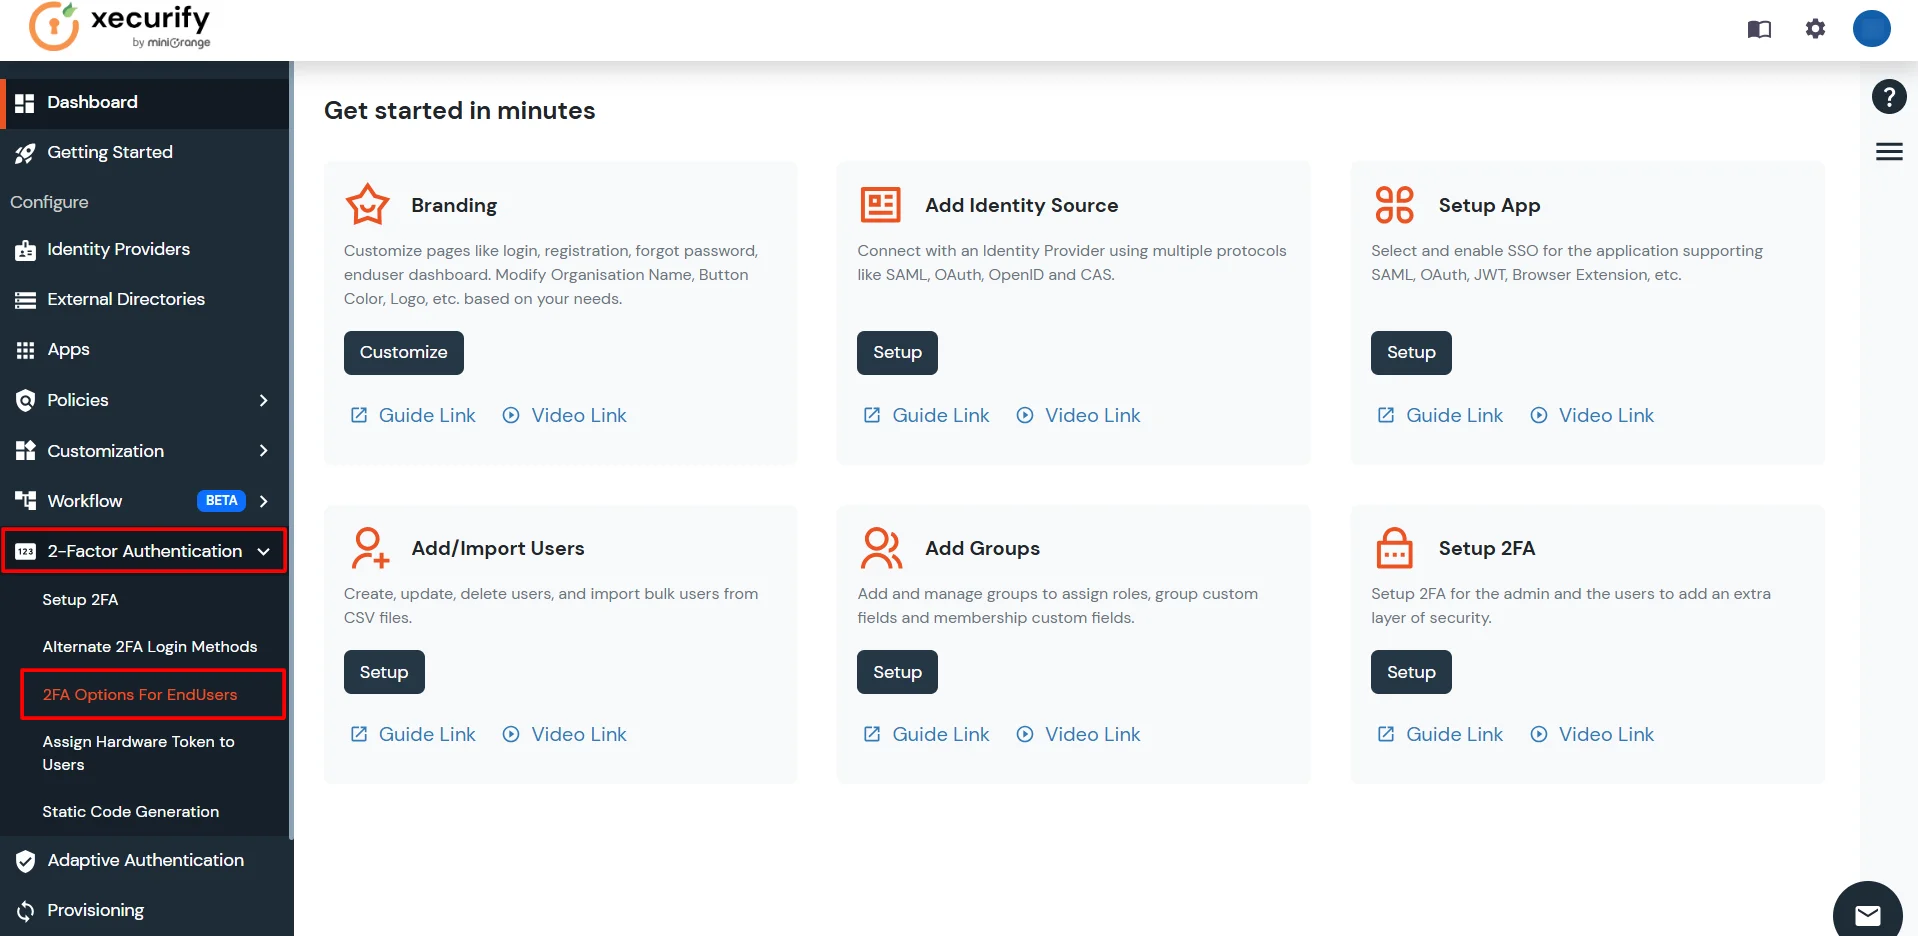
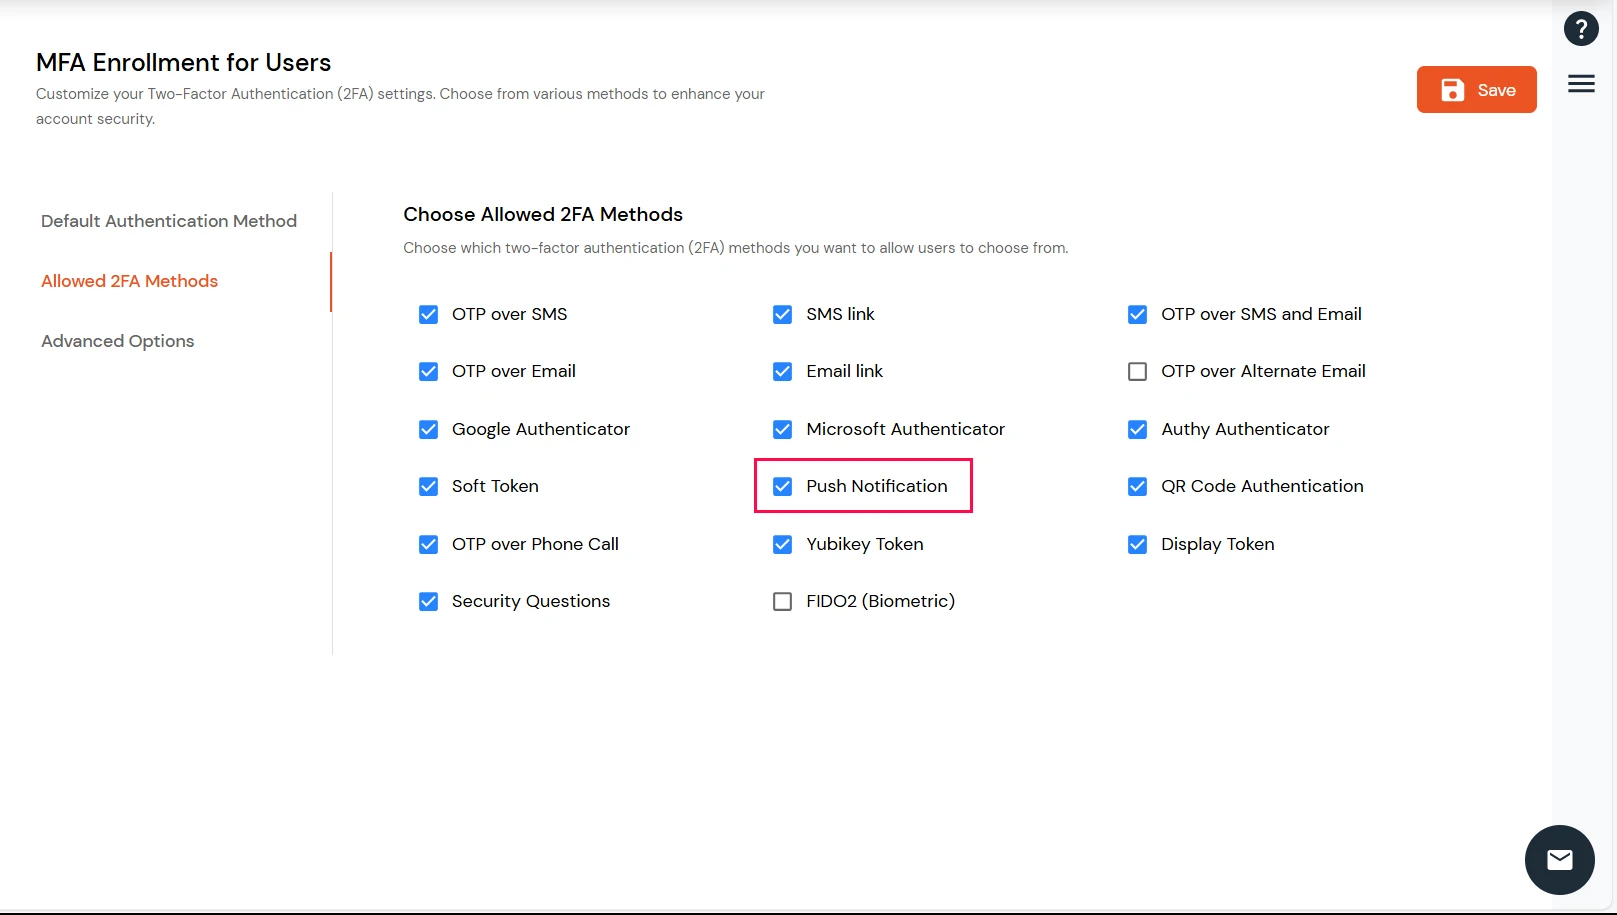
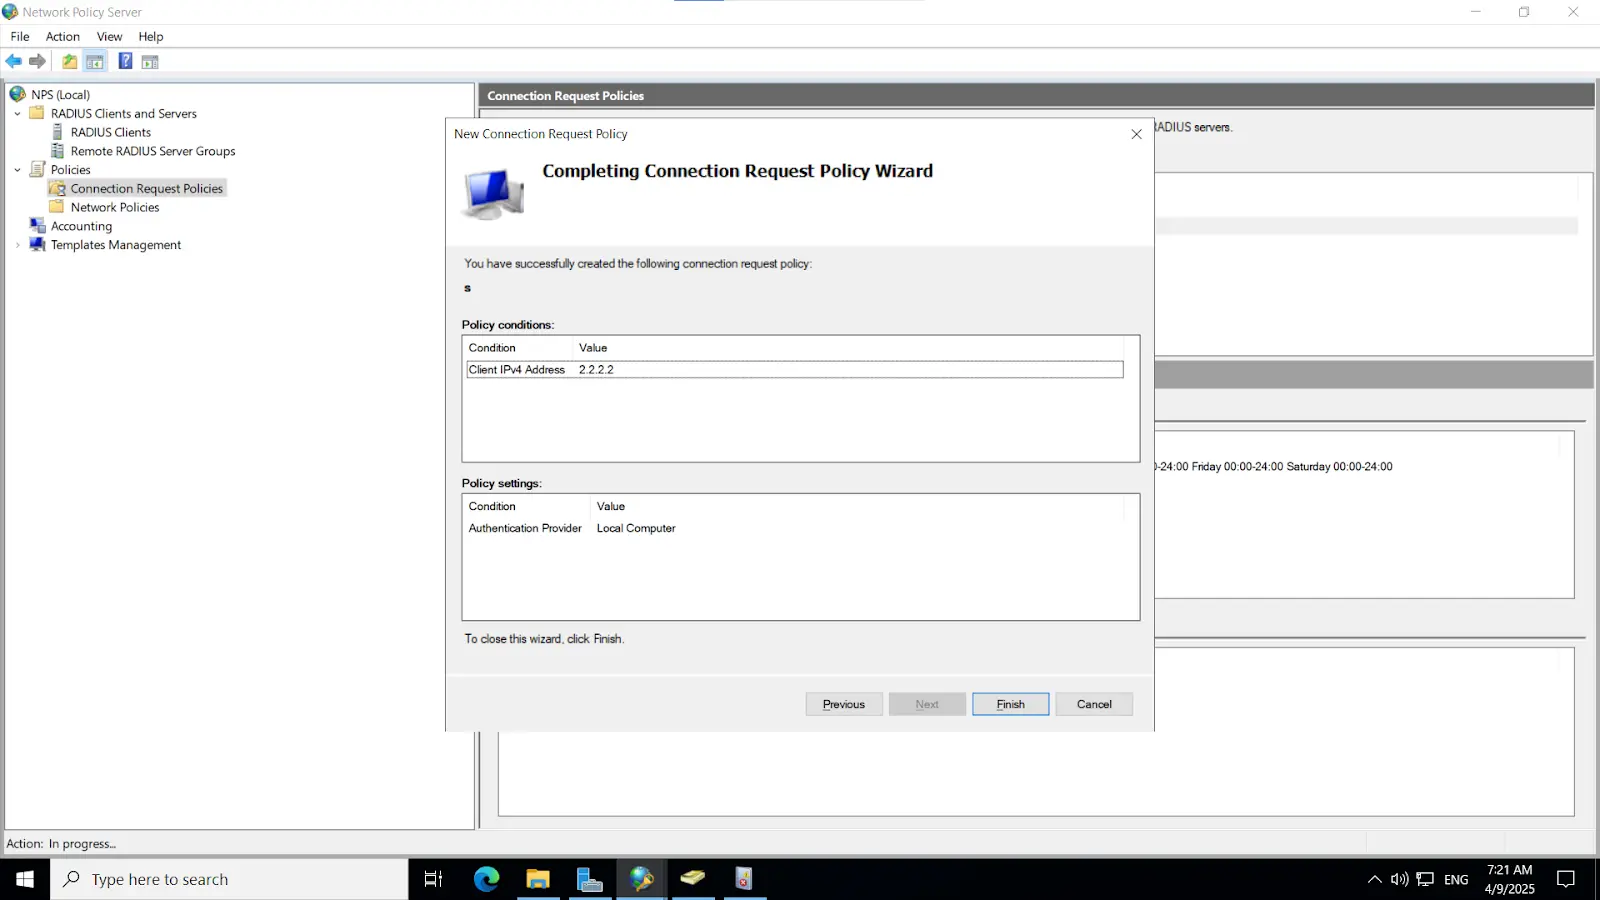
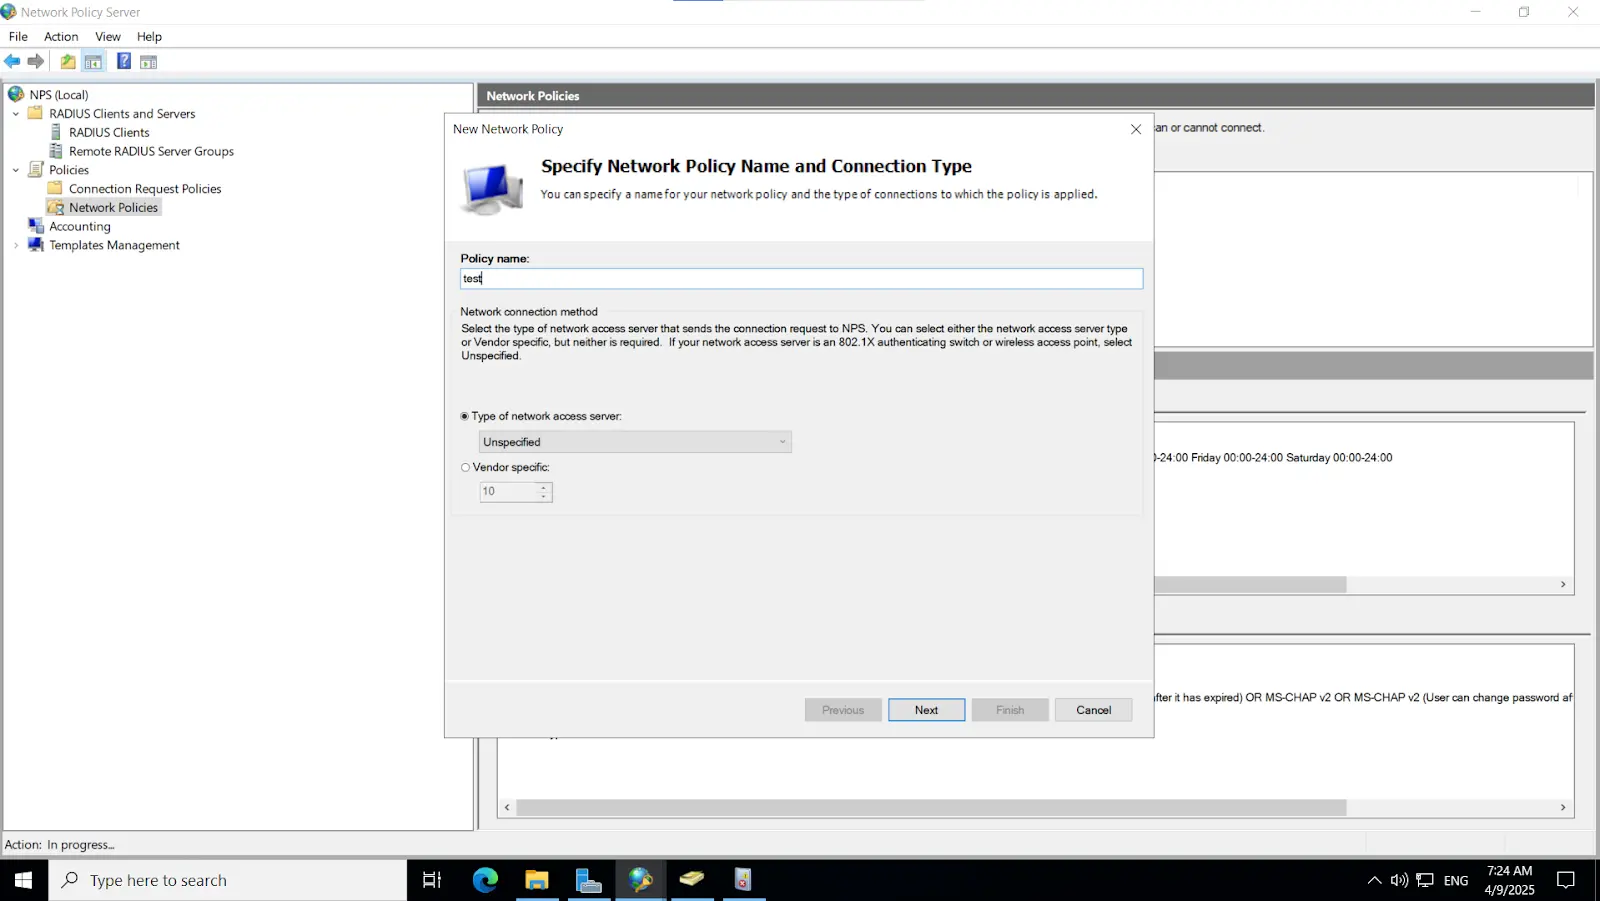
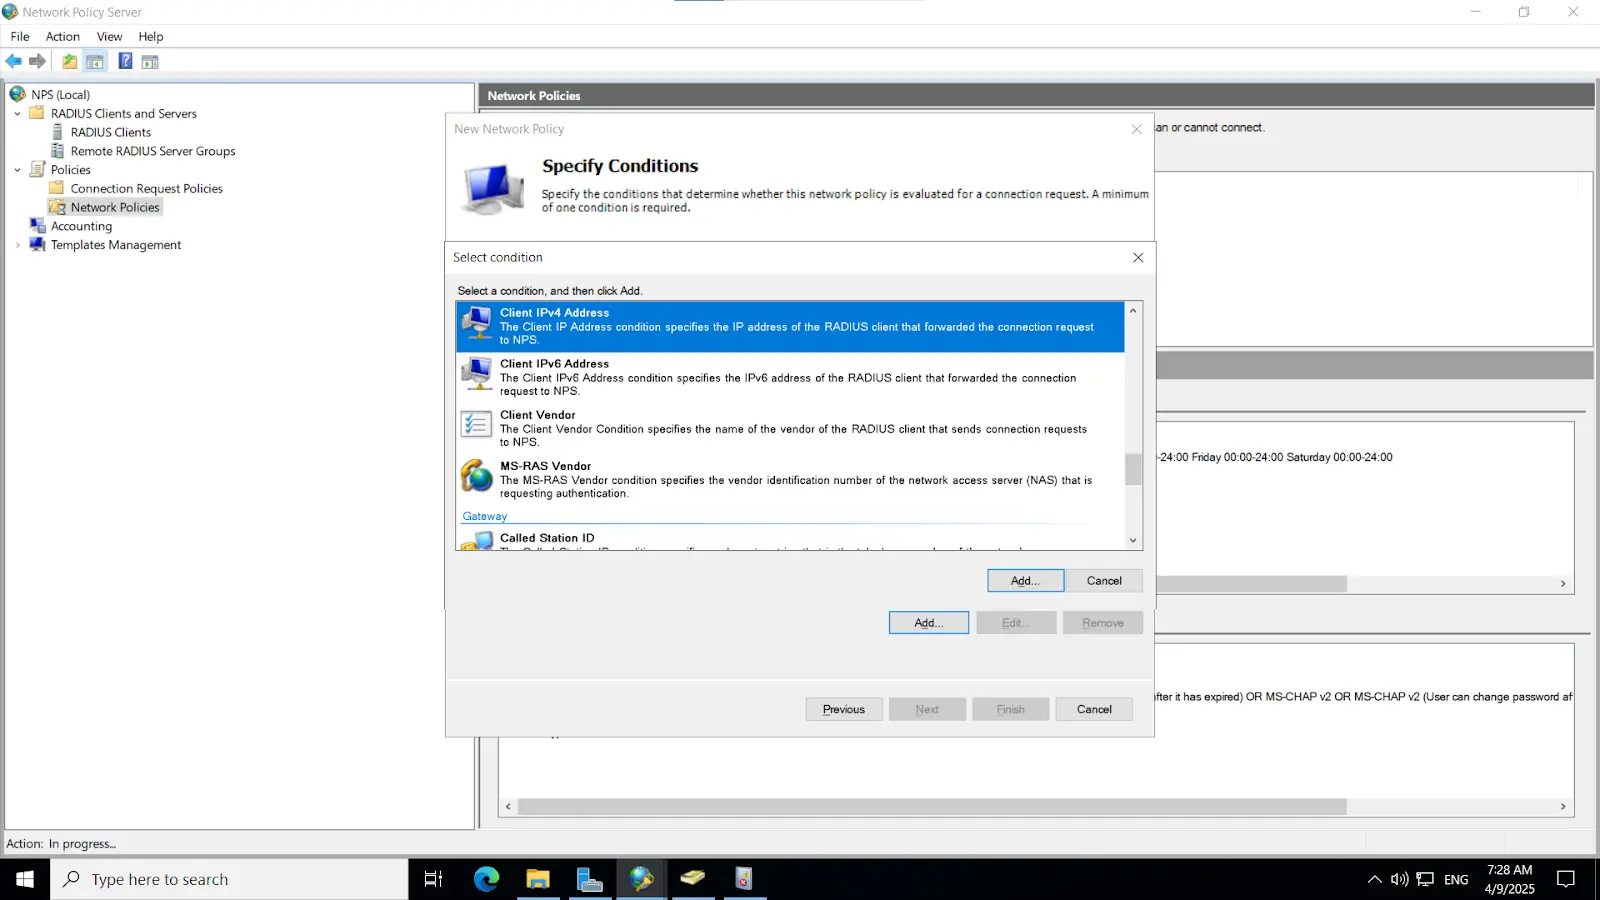
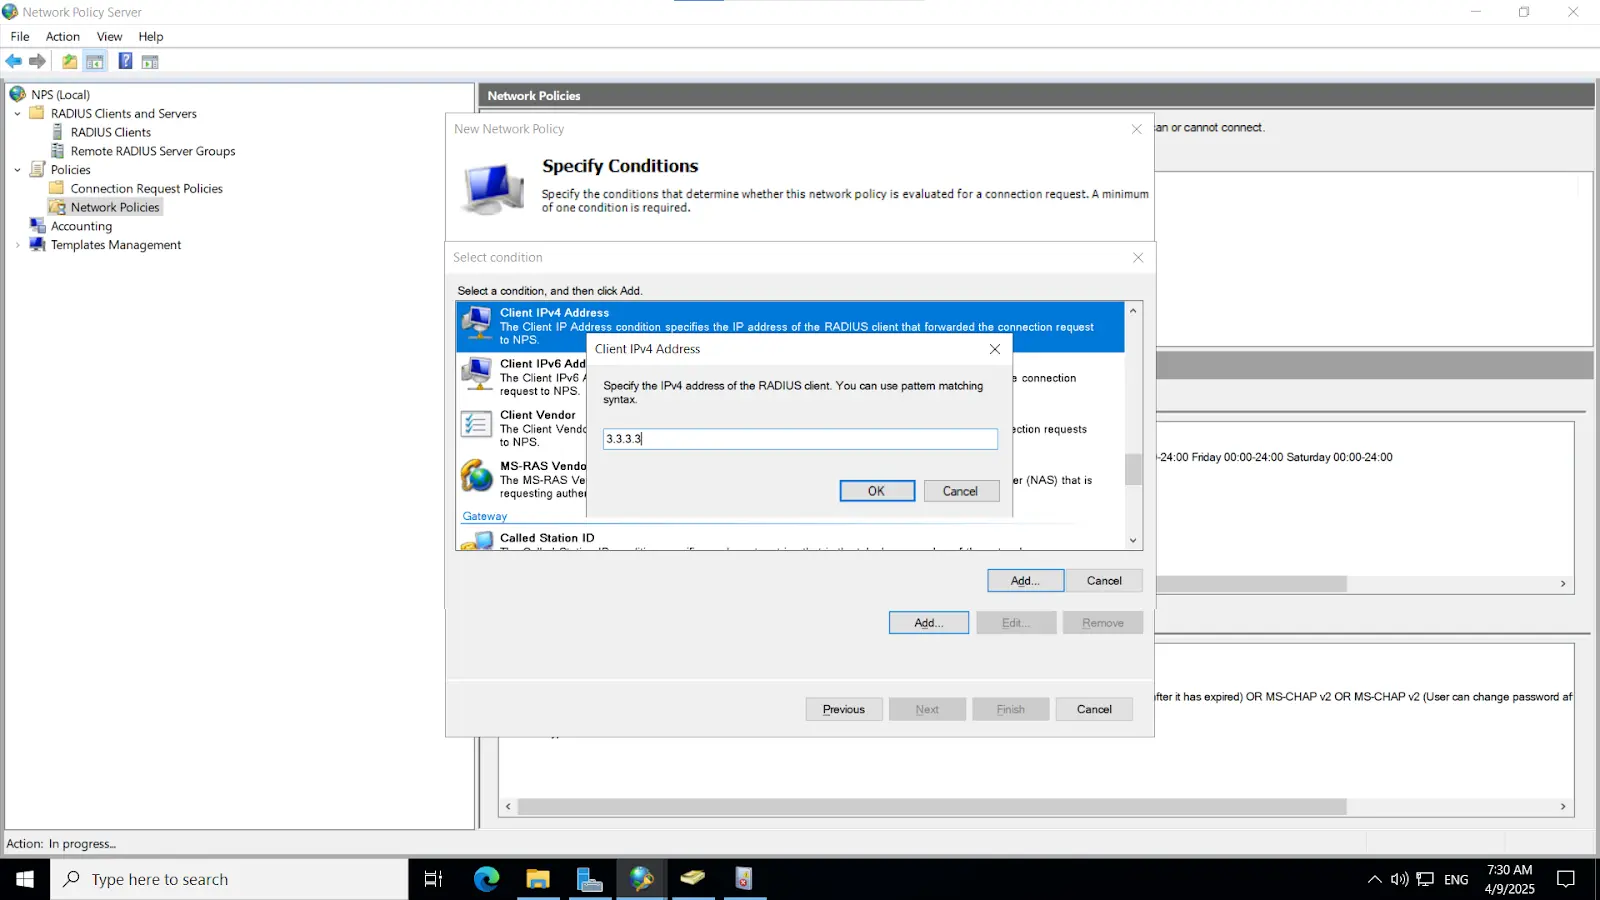
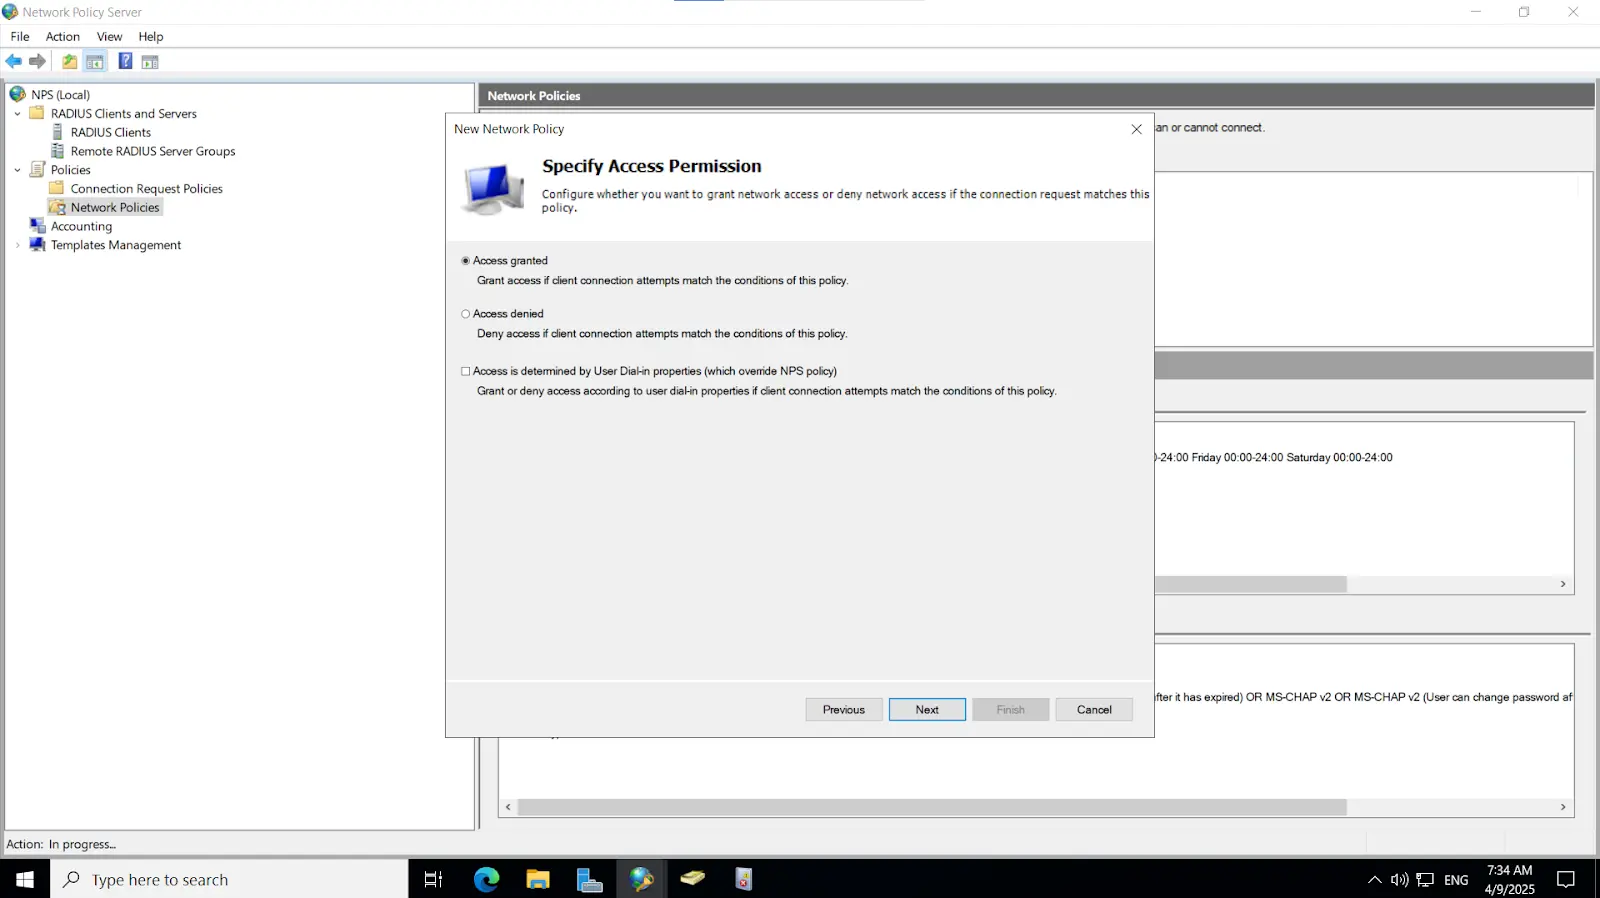
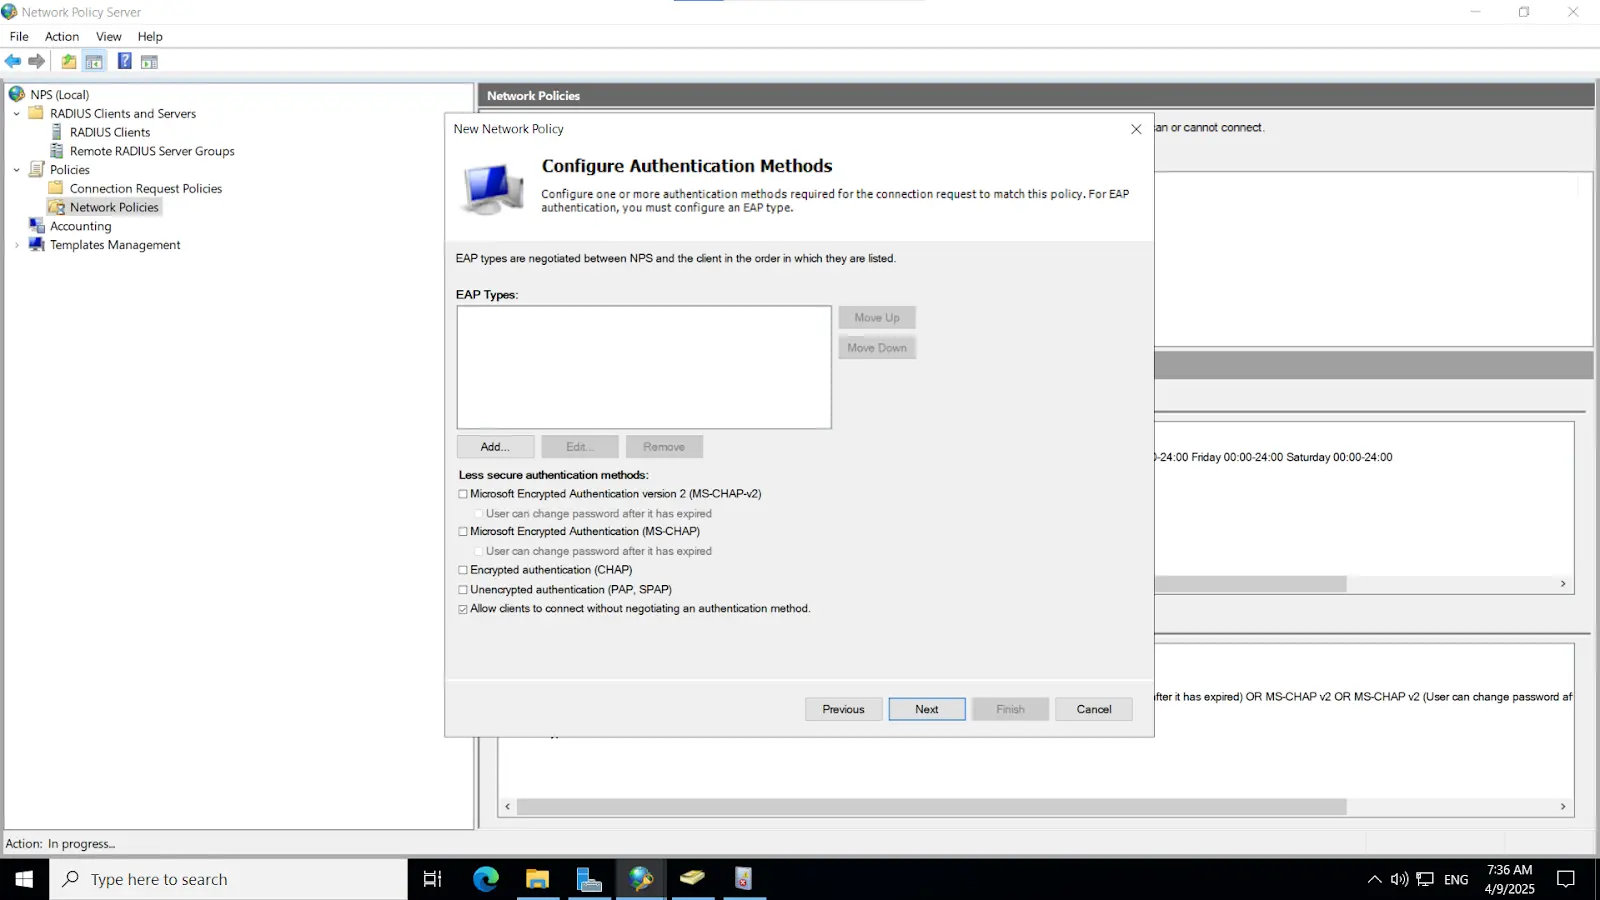
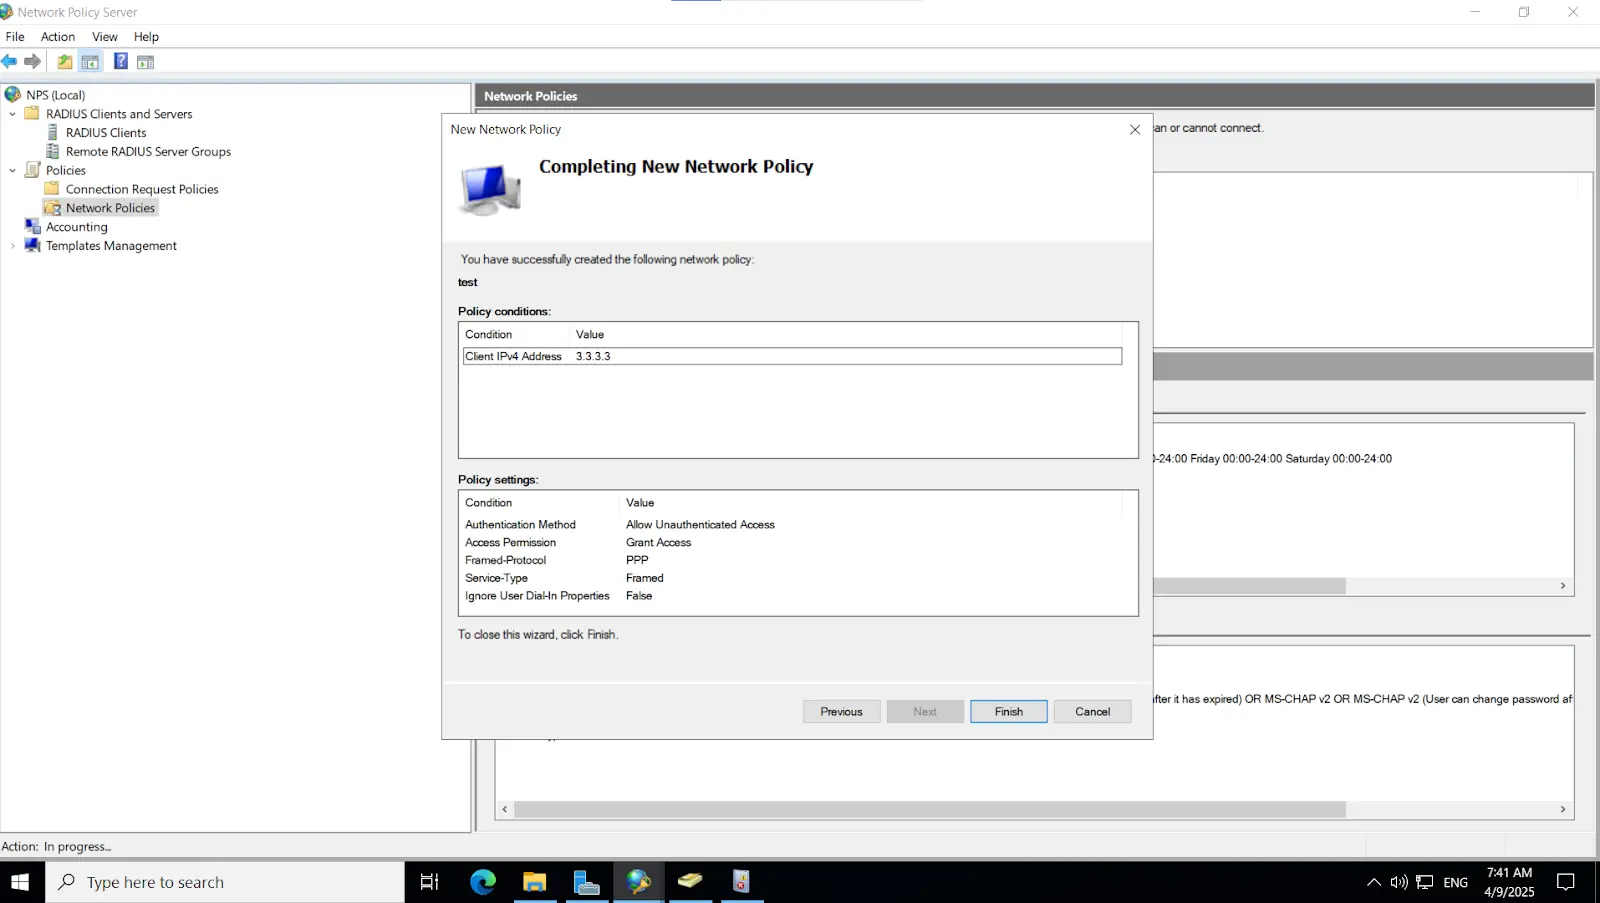
3.4. Integration des miniOrange IDP-Servers mit NPS
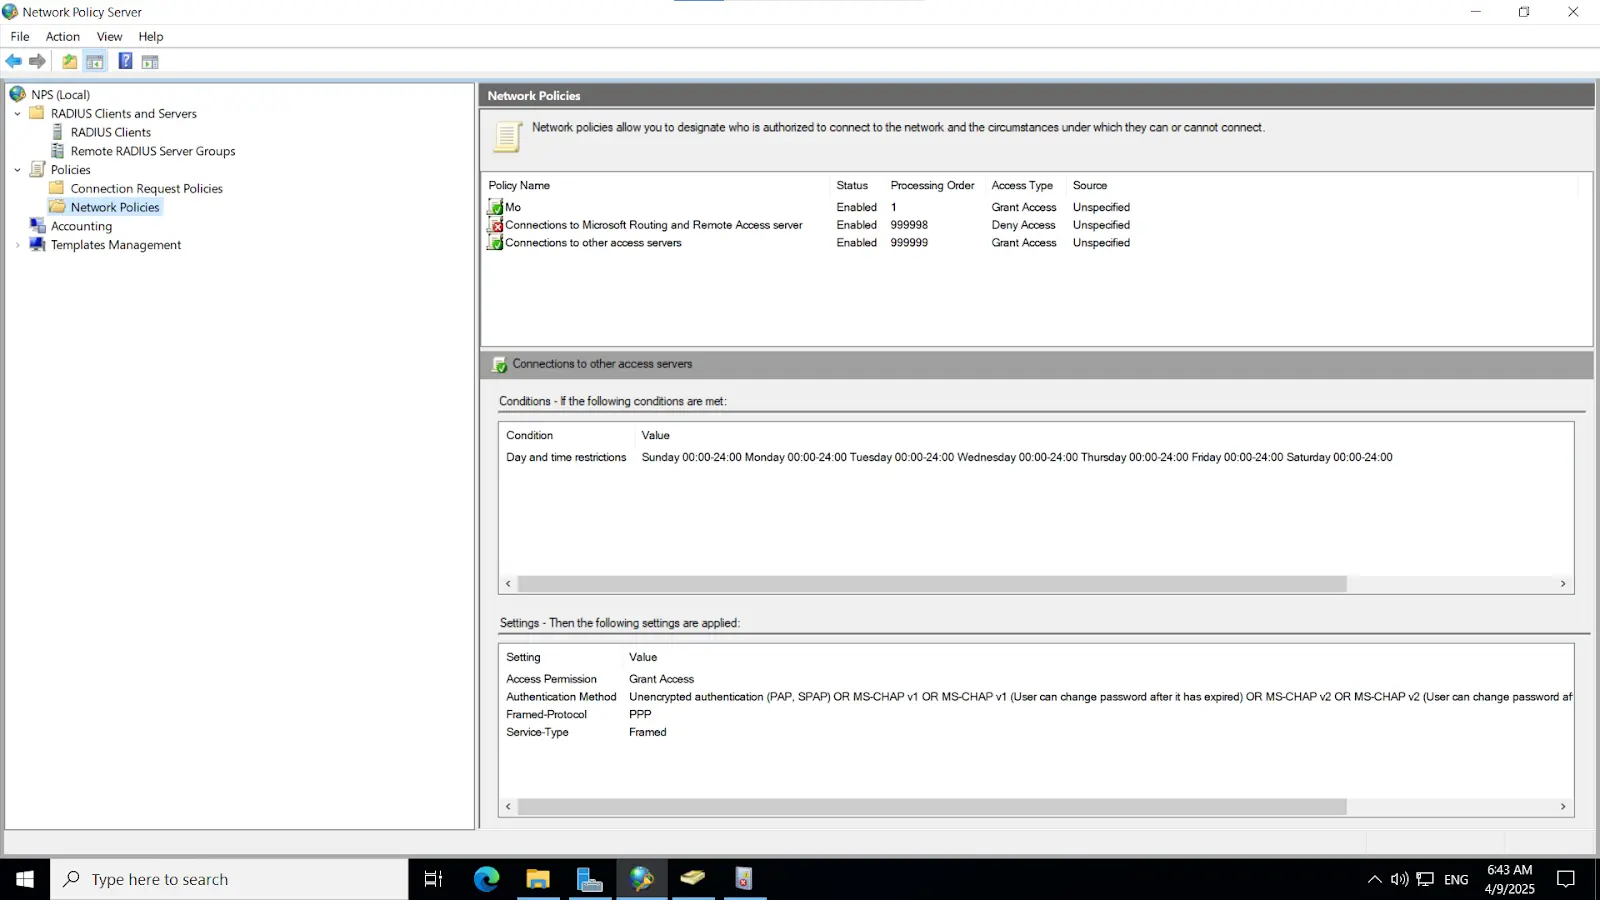
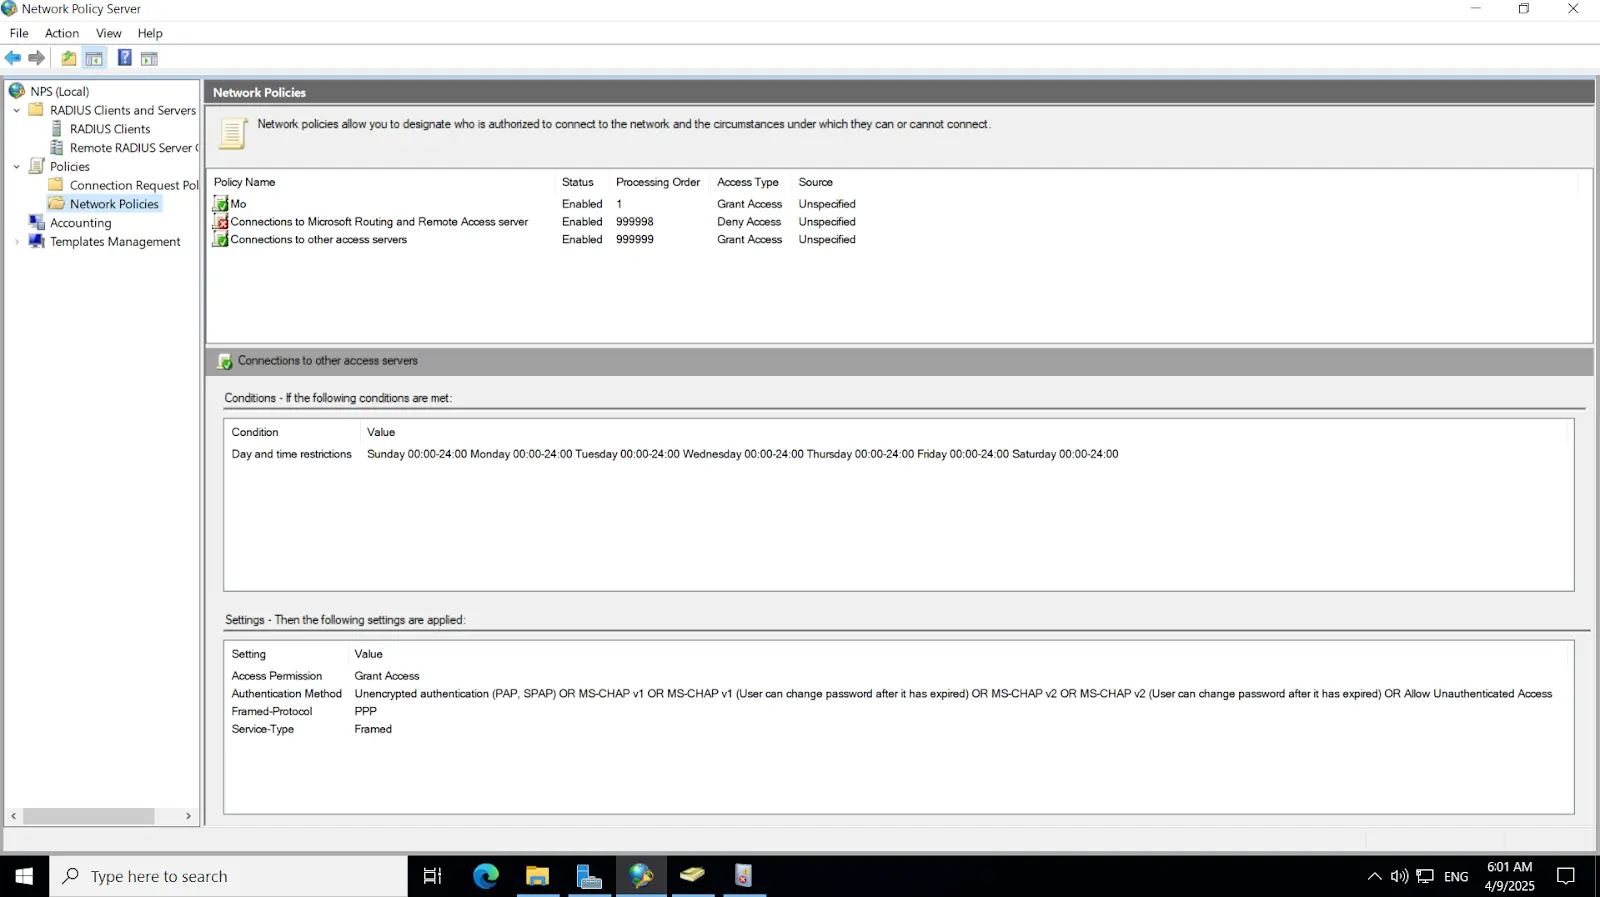
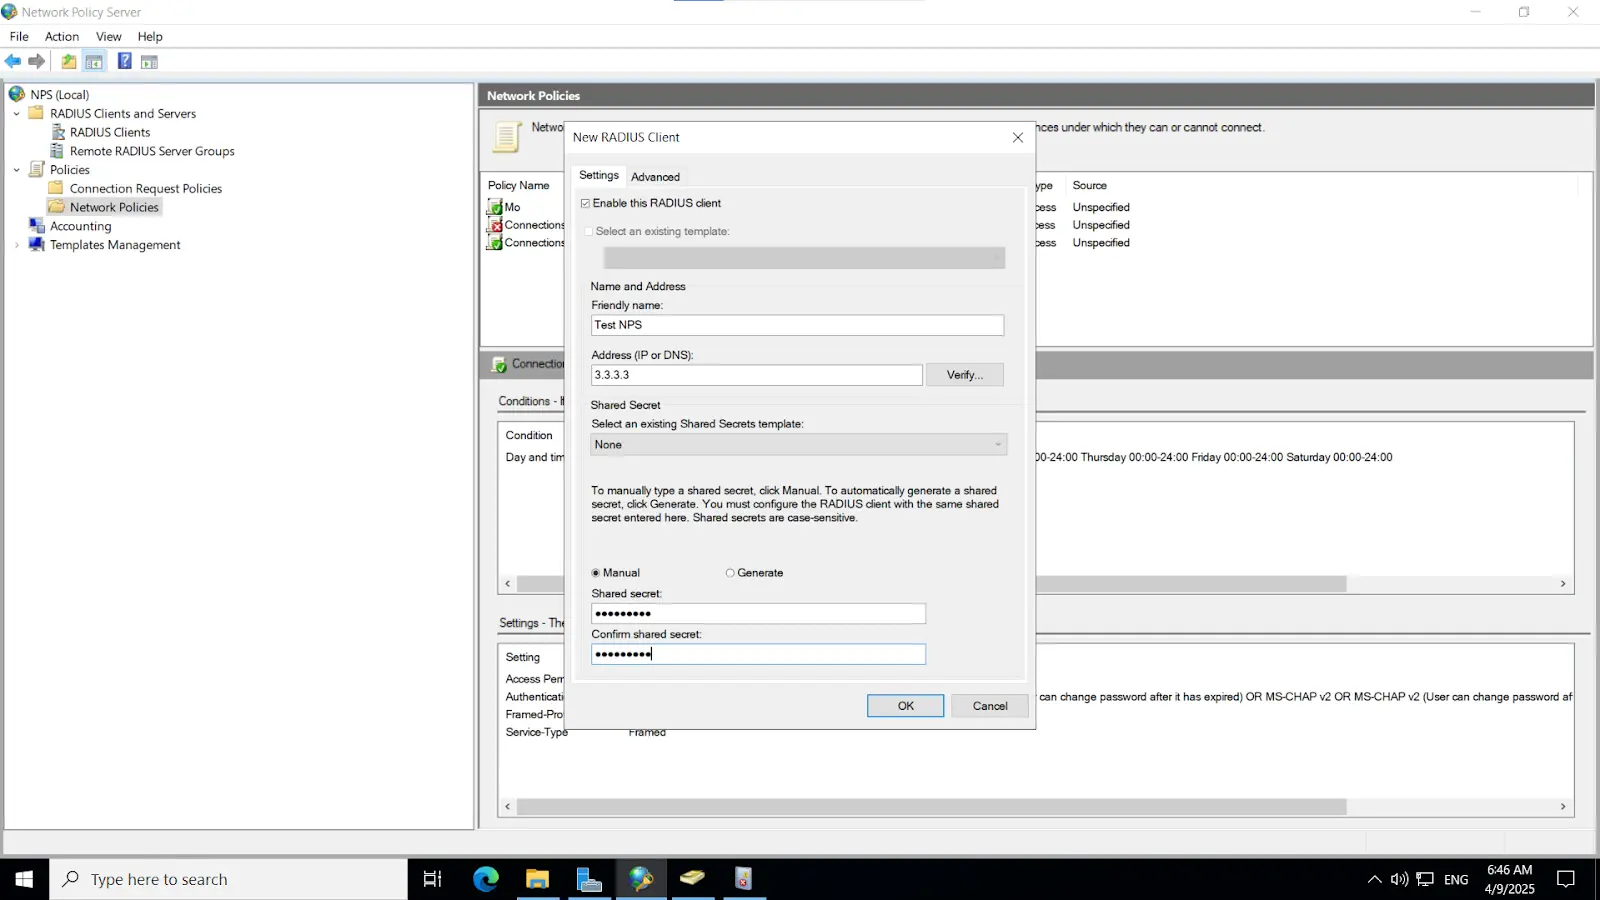
Hinweis: Stellen Sie sicher, dass das Kontrollkästchen „Diesen RADIUS-Client aktivieren“ aktiviert ist, um die Clientkonfiguration zu aktivieren.