Zwei-Faktor-Authentifizierung (2FA/MFA) für Nokia-Router und -Switches
Zwei-Faktor-Authentifizierung (2FA) oder Multifaktor-Authentifizierung ist der Authentifizierungsprozess, bei dem Sie zwei Faktoren angeben müssen, um Zugriff zu erhalten. Der erste Faktor ist der, den Sie kennen, Benutzername und Passwort, und der zweite Faktor ist das, was Sie möglicherweise einzigartig haben, wie z. B. ein Telefon (für OTP) oder ein Fingerabdruck. Diese zusätzliche Ebene verhindert, dass unbefugte Personen auf die Ressourcen zugreifen, selbst wenn sie Ihren Benutzernamen und Ihr Passwort kennen. miniOrange bietet mehr als 15 Authentifizierungsmethoden und -lösungen für verschiedene Anwendungsfälle. TACACS+ bietet bessere Authentifizierung, Autorisierung und Abrechnung, was eine flexiblere administrative Kontrolle ermöglicht. In dieser Anleitung erfahren Sie, wie Sie TACACS+ auf Nokia-Routern und -Switches konfigurieren.
Verbindung mit beliebigen externen Verzeichnissen
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Verzeichnissen wie miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito und vielen mehr.
Sie finden Ihr Verzeichnis nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com
Erhalten Sie kostenlose Installationshilfe – Buchen Sie einen Termin
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Installation oder Einrichtung der Zwei-Faktor-Authentifizierung für Nokia-Lösungen in Ihrer Umgebung mit einer 30-tägigen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend bei der Einrichtung.
Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA)/MFA für Nokia Client, um das Sicherheitsniveau zu erhöhen.
1. Tacacs-App-Konfiguration für ein einzelnes IPS
- Melden Sie sich bei miniOrange an Admin-Konsole.
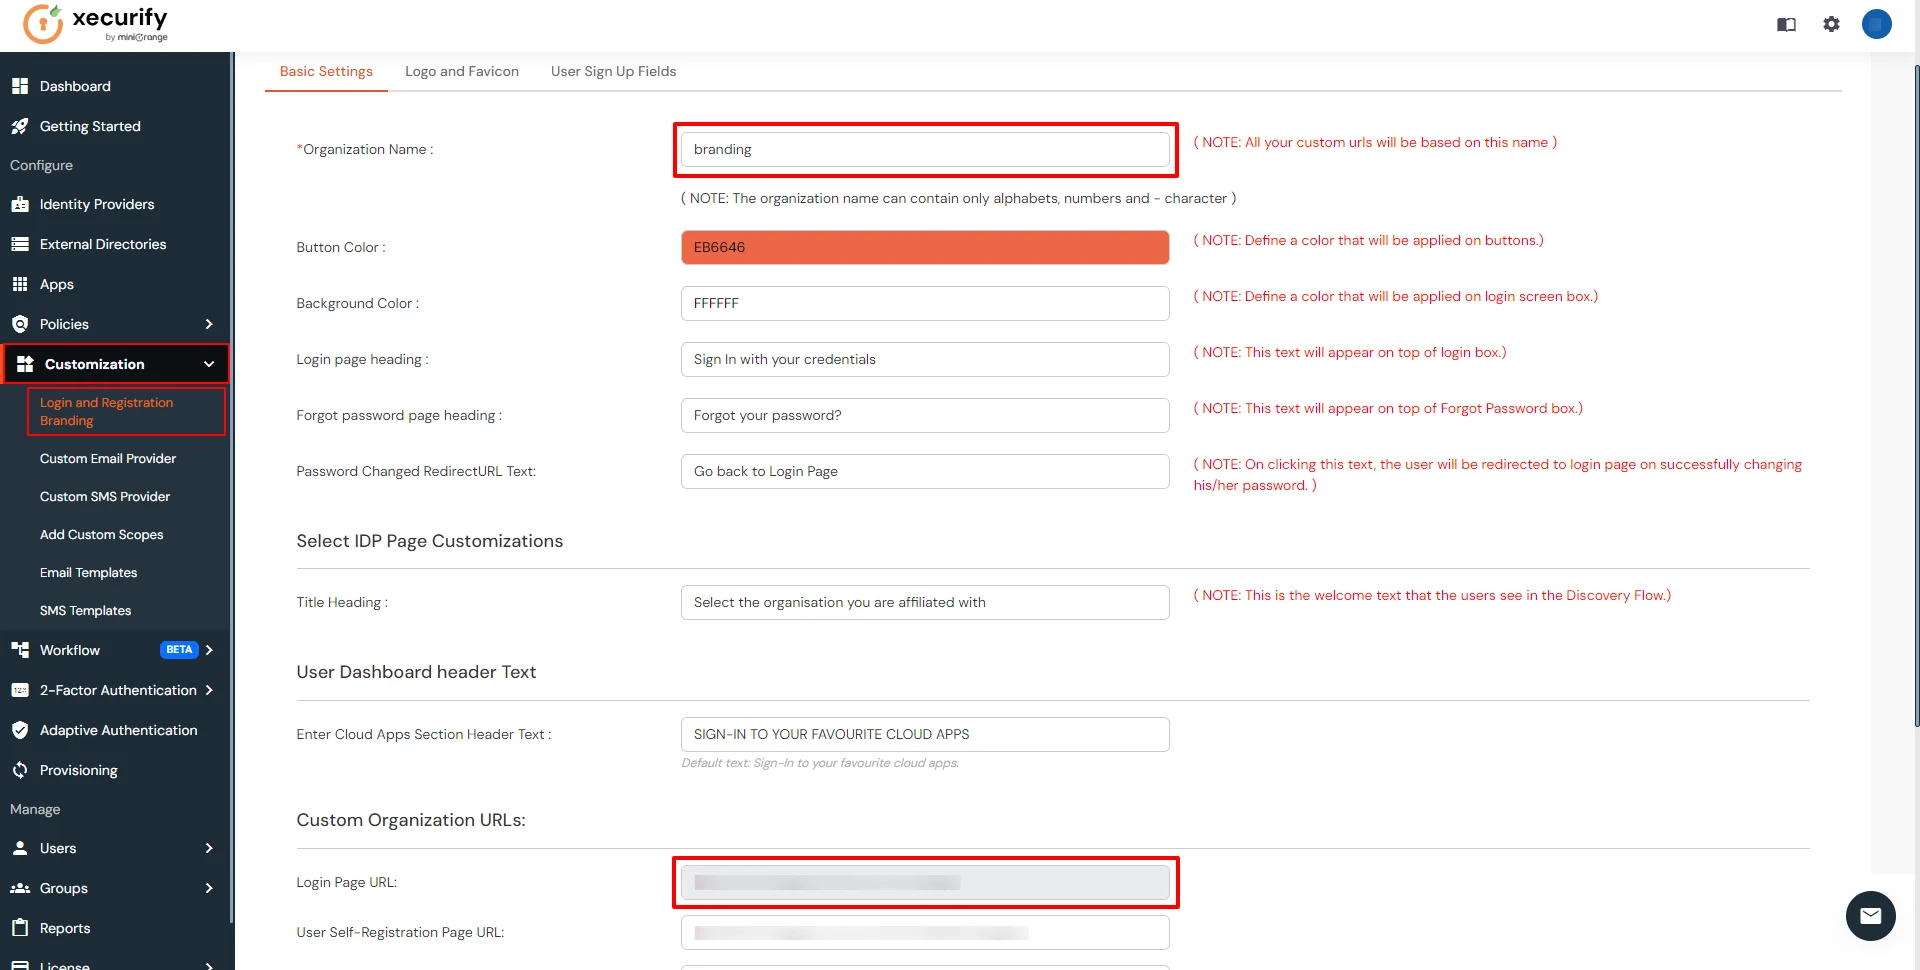
- Klicken Sie auf Anpassung im linken Menü des Dashboards.
- In GrundeinstellungenStellen Sie die Name der Organisation als benutzerdefinierter Domänenname.
- Klicken Sie auf Gespeichert. Sobald dies festgelegt ist, hat die Marken-Anmelde-URL das Format https://<custom_domain>.xecurify.com/moas/login
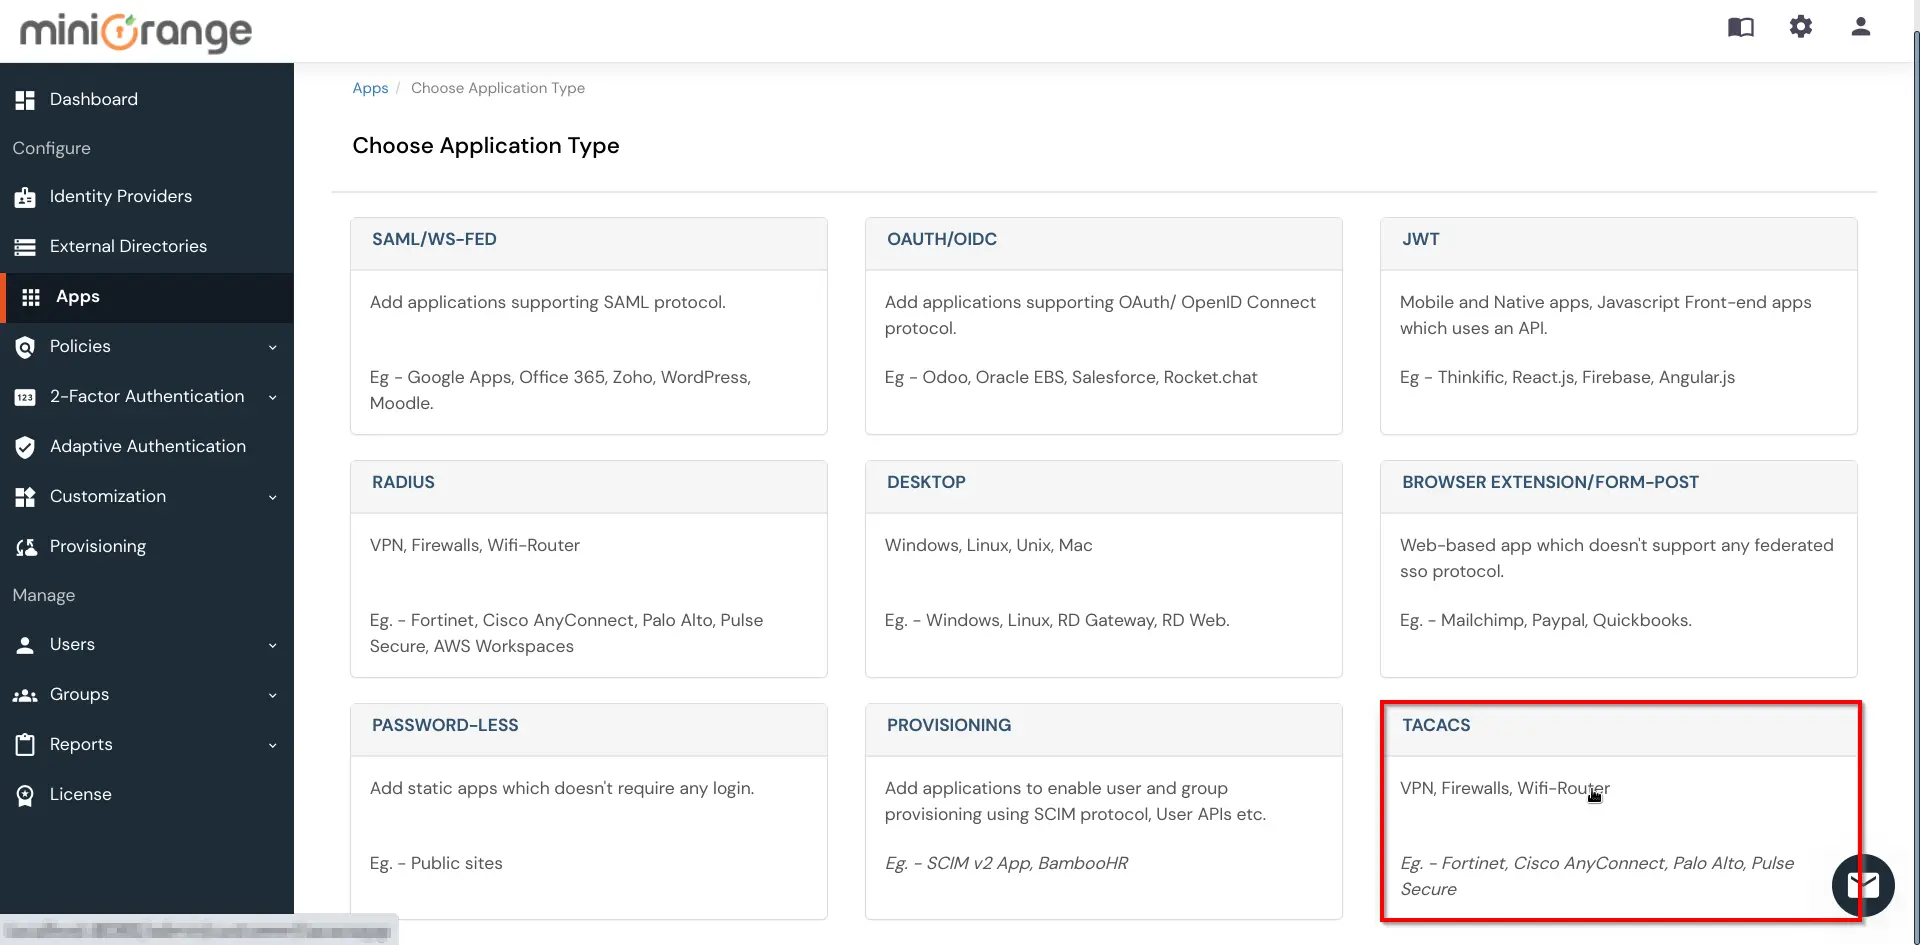
- Zurück Nach Apps Klicken Sie auf Anwendung hinzufügen .

- Auswählen Tacacs als Anwendungstyp von Alle Apps Dropdown-Liste.
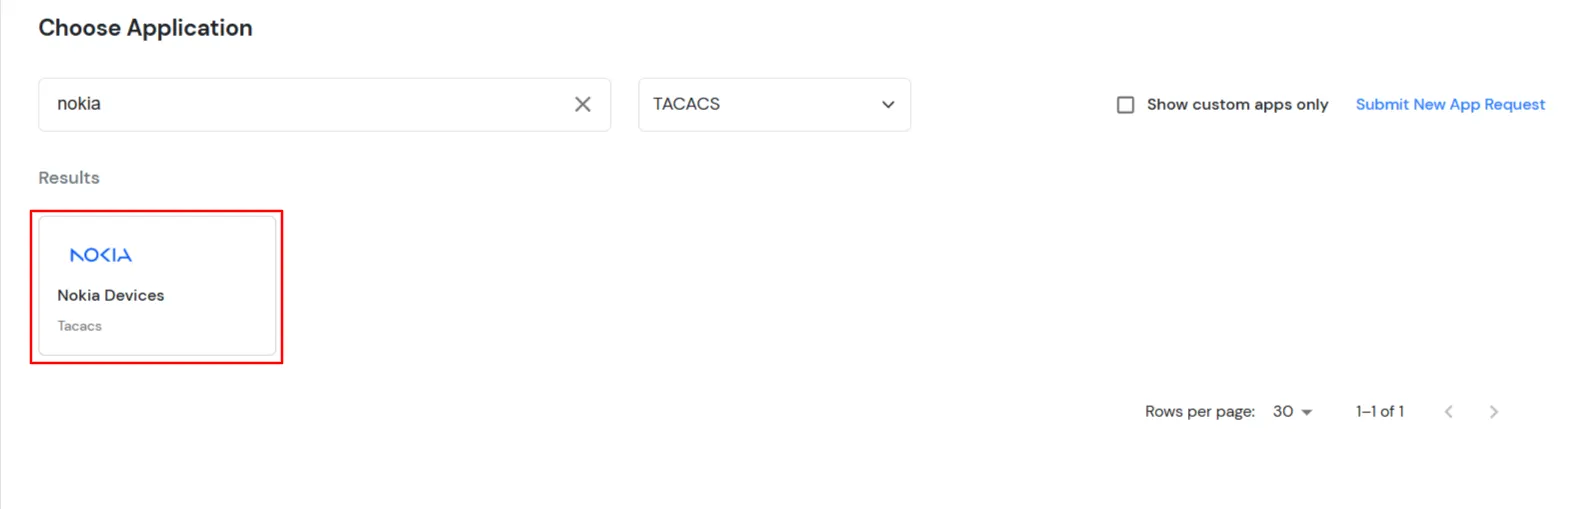
- Suchen Sie Ihre Anwendung in der Liste, Nokia Registerkarte „Anwendung“. Falls Sie dort nichts finden Nokia Sie können Ihre App einrichten über Benutzerdefinierter TACACS-Client.
- Im Reiter „Basis“ kann der Benutzer alle erforderlichen Felder wie Anzeigename, Client-IP-Adresse und gemeinsames Geheimnis ausfüllen. Dies sind Pflichtfelder.
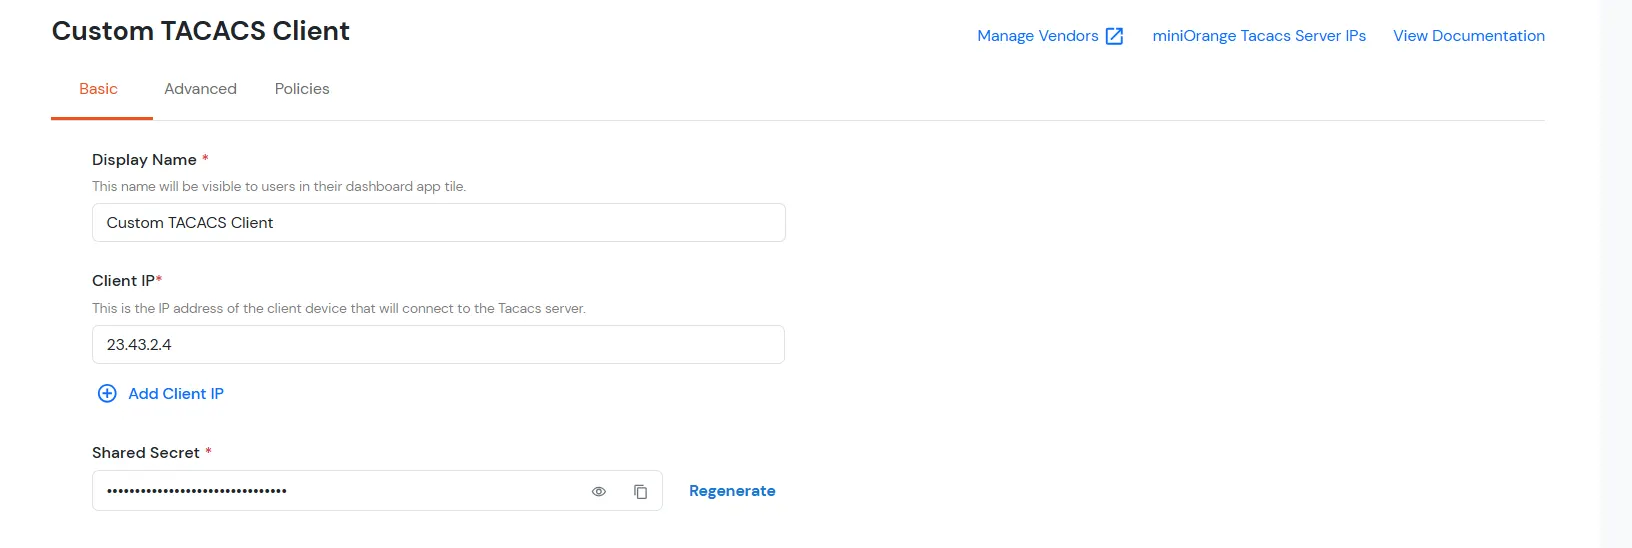
| Kundenname: |
Ein beliebiger Name zu Ihrer Referenz. |
| Client-IP: |
IP-Adresse des Netzwerkgeräts, das die TACACS-Authentifizierungsanforderung sendet. |
| Geteiltes Geheimnis: |
Sicherheitsschlüssel.
Für zB. "geteiltes Geheimnis"
(Behalten Sie dies bei sich, Sie müssen dasselbe auf dem TACACS-Client konfigurieren). |
- Die Schaltfläche „Speichern“ wird auf den Registerkarten „Basis“ oder „Erweitert“ nur dann angezeigt, wenn nur eine einzige IP-Adresse vorhanden ist.
Hinweis:
- Im Fall von mehrere IPs, hat das Schaltfläche Speichern wird nur angezeigt, wenn der Benutzer zur Registerkarte „Richtlinien“ navigiert.
- Anschließend kann der Benutzer die Anwendung speichern, entweder ohne vorher zum Reiter „Erweitert“ zu navigieren oder nachdem er die Felder auf dem Reiter „Erweitert“ ausgefüllt hat.
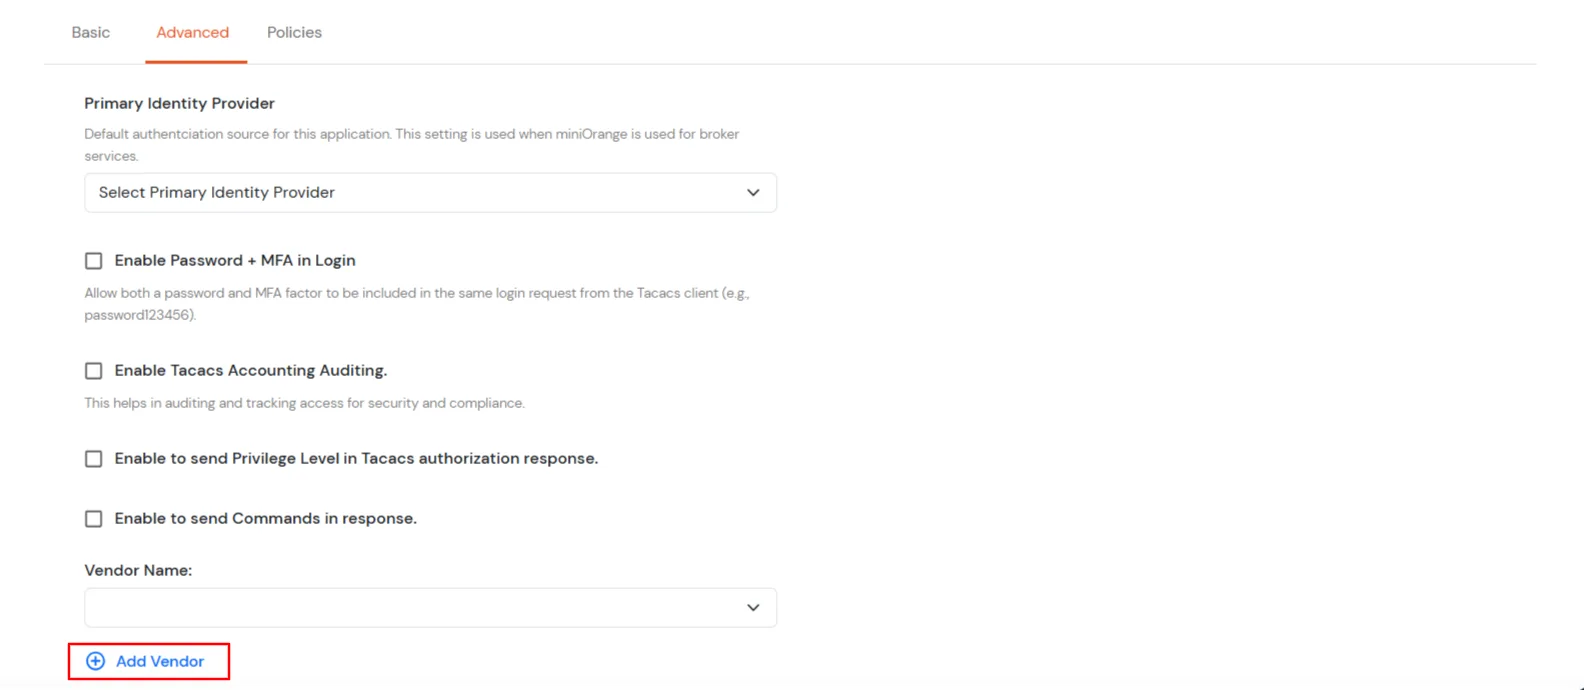
- Im Reiter „Erweiterte Einstellungen“ befindet sich eine Schaltfläche mit dem Namen Anbieter hinzufügenWenn der Benutzer auf diese Schaltfläche klickt, öffnet sich ein Modal mit dem Titel "Lieferanten hinzufügen", das ein einzelnes Eingabefeld enthält.
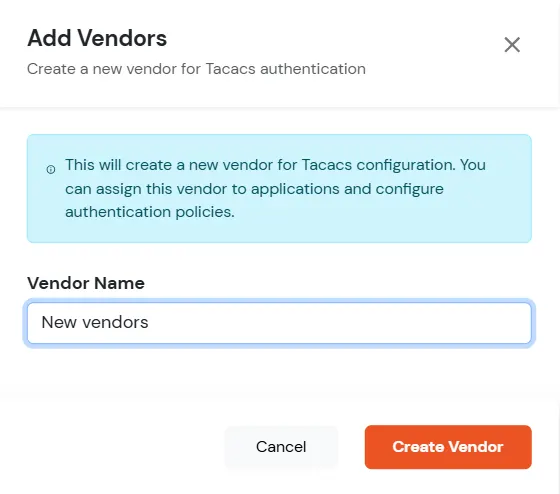
- Klicken Sie auf Neuen Lieferanten erstellen Schaltfläche. Der Anbieter wird über einen POST-Aufruf hinzugefügt, und eine Bestätigungsmeldung wird angezeigt.
- Klicken Sie auf Gespeichert .
2. Konfiguration von TACACS-Apps für mehrere IPS
- Im Reiter „Basis“ kann der Benutzer hinzufügen mehrere IPs für die gleiche Anwendung mit Klick auf Client-IP hinzufügen Schaltfläche. Beim Speichern werden für jede IP-Adresse separate Anwendungen erstellt.
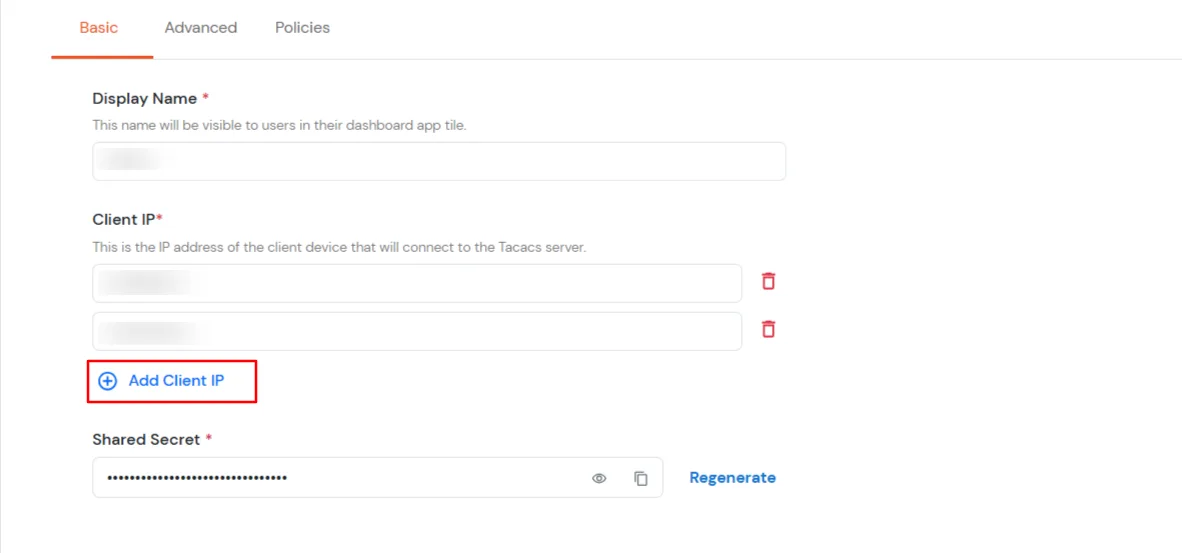
- Bei mehreren IP-Adressen wird die Schaltfläche „Speichern“ erst angezeigt, wenn der Benutzer zur Registerkarte „Richtlinien“ navigiert.
- Wenn der Benutzer alle Pflichtfelder im Tab „Basis“ ausgefüllt hat und zum Tab „Richtlinien“ wechselt, erscheint die Schaltfläche „Richtlinie hinzufügen“. Hier kann der Benutzer mehrere Richtlinien hinzufügen, bevor er die Anwendung speichert.
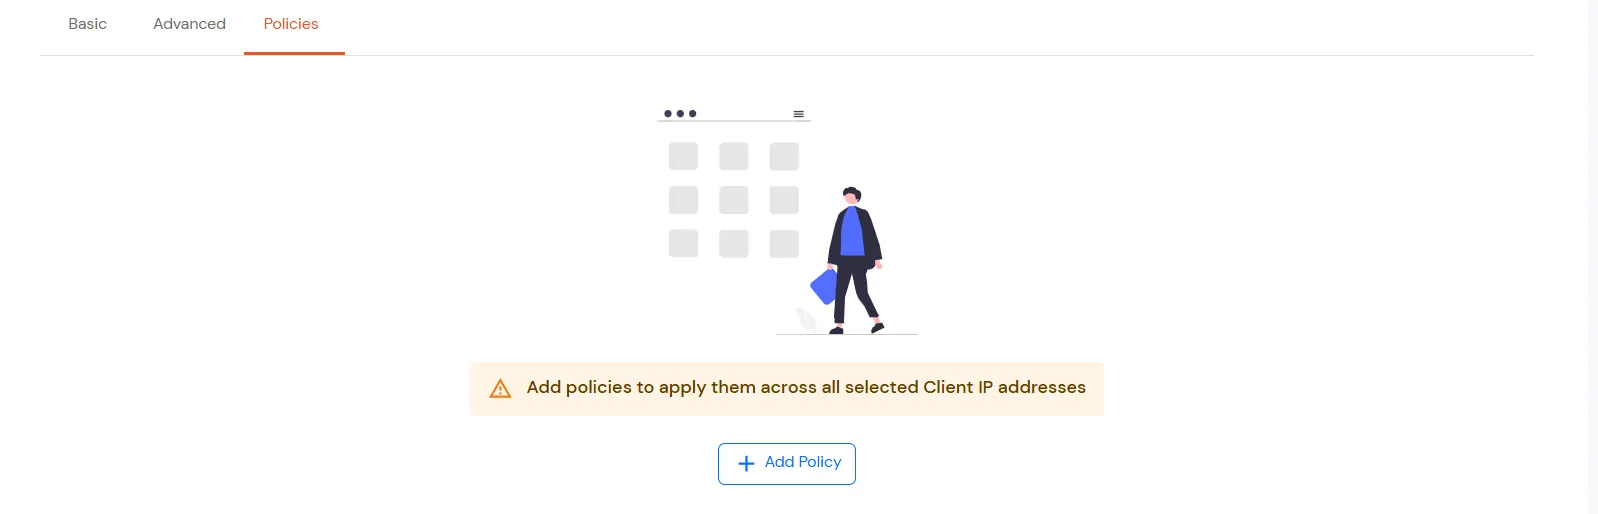
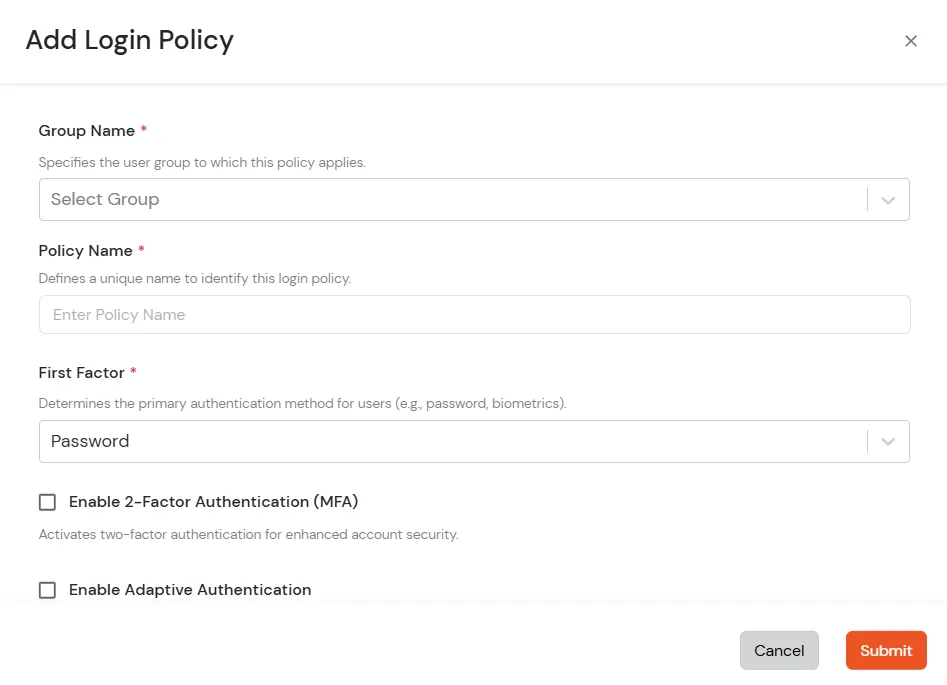
- Klicken Sie auf Richtlinie hinzufügen.
-
Konfigurieren Sie die folgenden Anmelderichtliniendetails für den TACACS-Client.
| Gruppenname: |
Gruppe, für die die Richtlinie gilt. |
| Versicherungsname: |
Jeder Bezeichner, der den Richtliniennamen angibt. |
| Anmeldemethode: |
Anmeldemethode für die Benutzer, die dieser Richtlinie zugeordnet sind. |
| Aktivieren Sie die 2-Faktor-Authentifizierung |
Aktiviert den zweiten Faktor während der Anmeldung für Benutzer, die dieser Richtlinie zugeordnet sind. |
| Adaptive Authentifizierung aktivieren |
Aktiviert die adaptive Authentifizierung für die Anmeldung von Benutzern, die dieser Richtlinie zugeordnet sind. |
- Klicken Sie auf Einreichen.
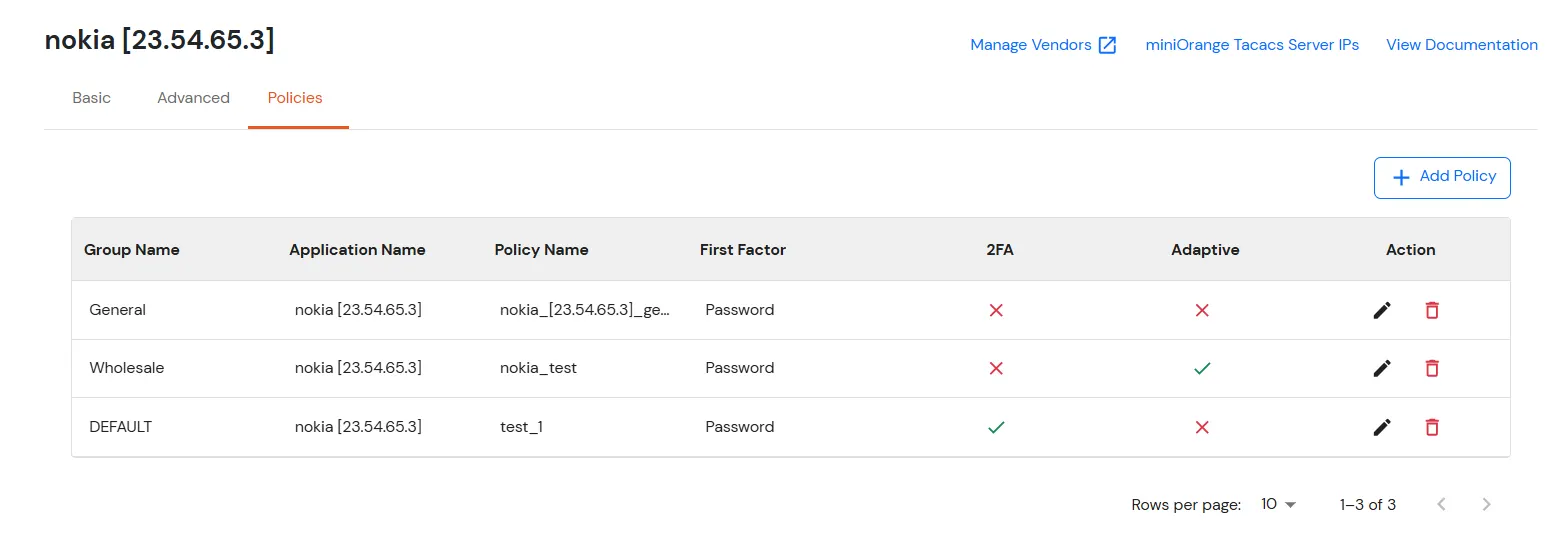
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
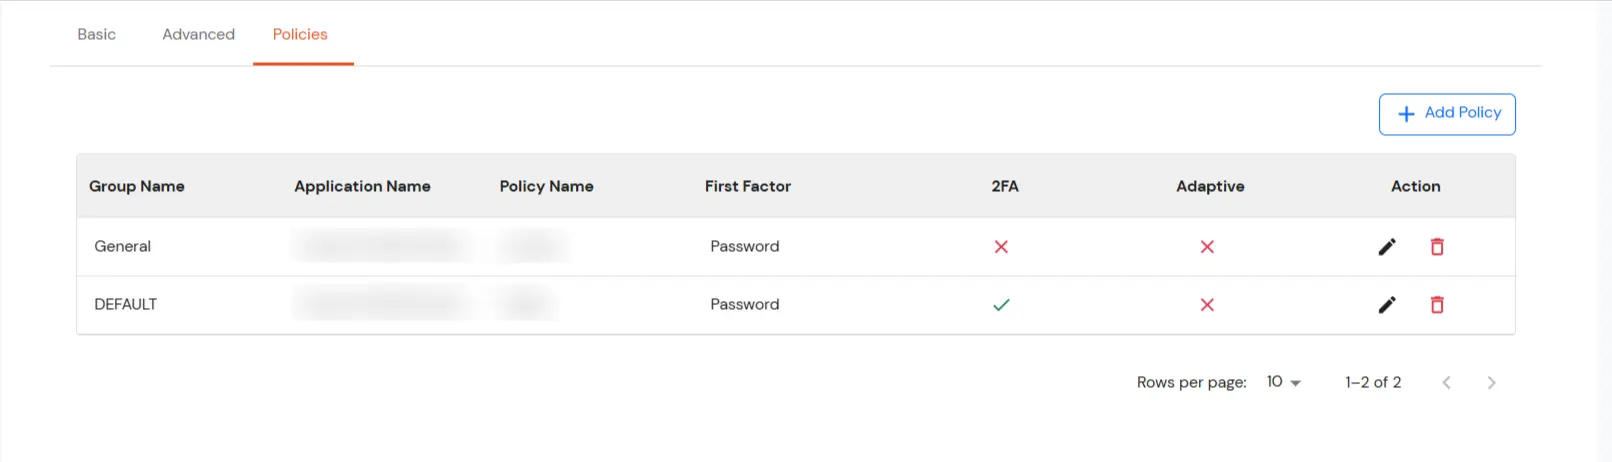
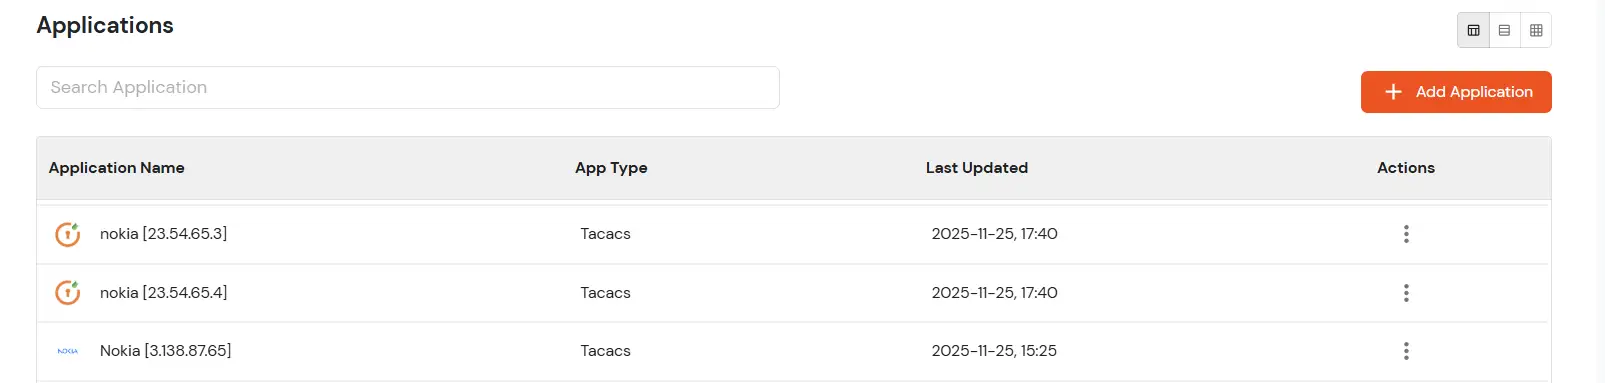
- Wenn der Benutzer auf die Schaltfläche „Speichern“ klickt, werden basierend auf der Anzahl der IPs mehrere Anwendungen erstellt, und alle Richtlinien werden jeder Anwendung hinzugefügt.
- Wenn du gehst zu bearbeitenSie werden sehen, dass alle Richtlinien für jede Anwendung angezeigt werden sollten.
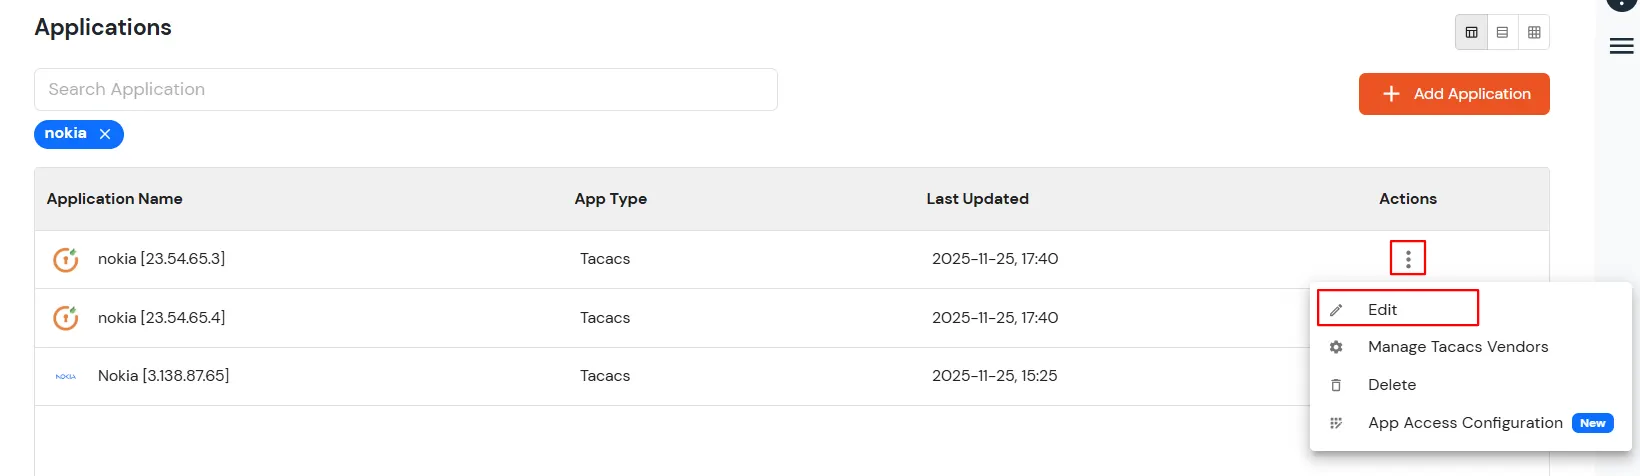
- Alle erfolgreich hinzugefügten Richtlinien für jede Anwendung anzeigen.
Anmerkungen: Für On-Premise Version: Befolgen Sie die nachstehenden Schritte, bevor Sie die Konnektivität testen.
Nur für die On-Premise-Version
Öffnen Sie die Firewall-Ports.
- Um die TACACS-Anforderung zu erhalten, ist es notwendig, TCP-Verkehr öffnen am Hafen 49 für die Maschine, auf der On-Premise IdP bereitgestellt wird.
- Handelt es sich bei der Host-Maschine um eine Windows Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
- Handelt es sich bei der Host-Maschine um eine Linux Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
Anmerkungen: Wenn Ihre Maschine auf AWS gehostet wird, aktivieren Sie die Ports vom AWS-Panel aus.
3. Konfigurieren Sie die Authentifizierung für Nokia über TACACS
configure system security tacplus
timeout 20
server 1 address <server-ip> secret <secret>
4. Autorisierung für Nokia über TACACS konfigurieren
configure system security tacplus
accounting
authorization
timeout 20
server 1 address <server-ip> secret <secret>
5. Konfigurieren Sie Ihr Benutzerverzeichnis
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Hinweis: Sie können dieser Anleitung folgen , wenn Sie Radius MFA mit Ihren in Microsoft Entra ID gespeicherten Benutzern unter Verwendung von OAuth Password Grant konfigurieren möchten.
AD/LDAP als Benutzerverzeichnis einrichten
Einrichten von miniOrange als Benutzerverzeichnis
Konfigurieren Sie Ihre vorhandenen Verzeichnisse wie Microsoft Active Directory, Microsoft Entra ID, OpenLDAP usw.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- Geben Sie LDAP ein Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
Benutzergruppen erstellen (empfohlen)
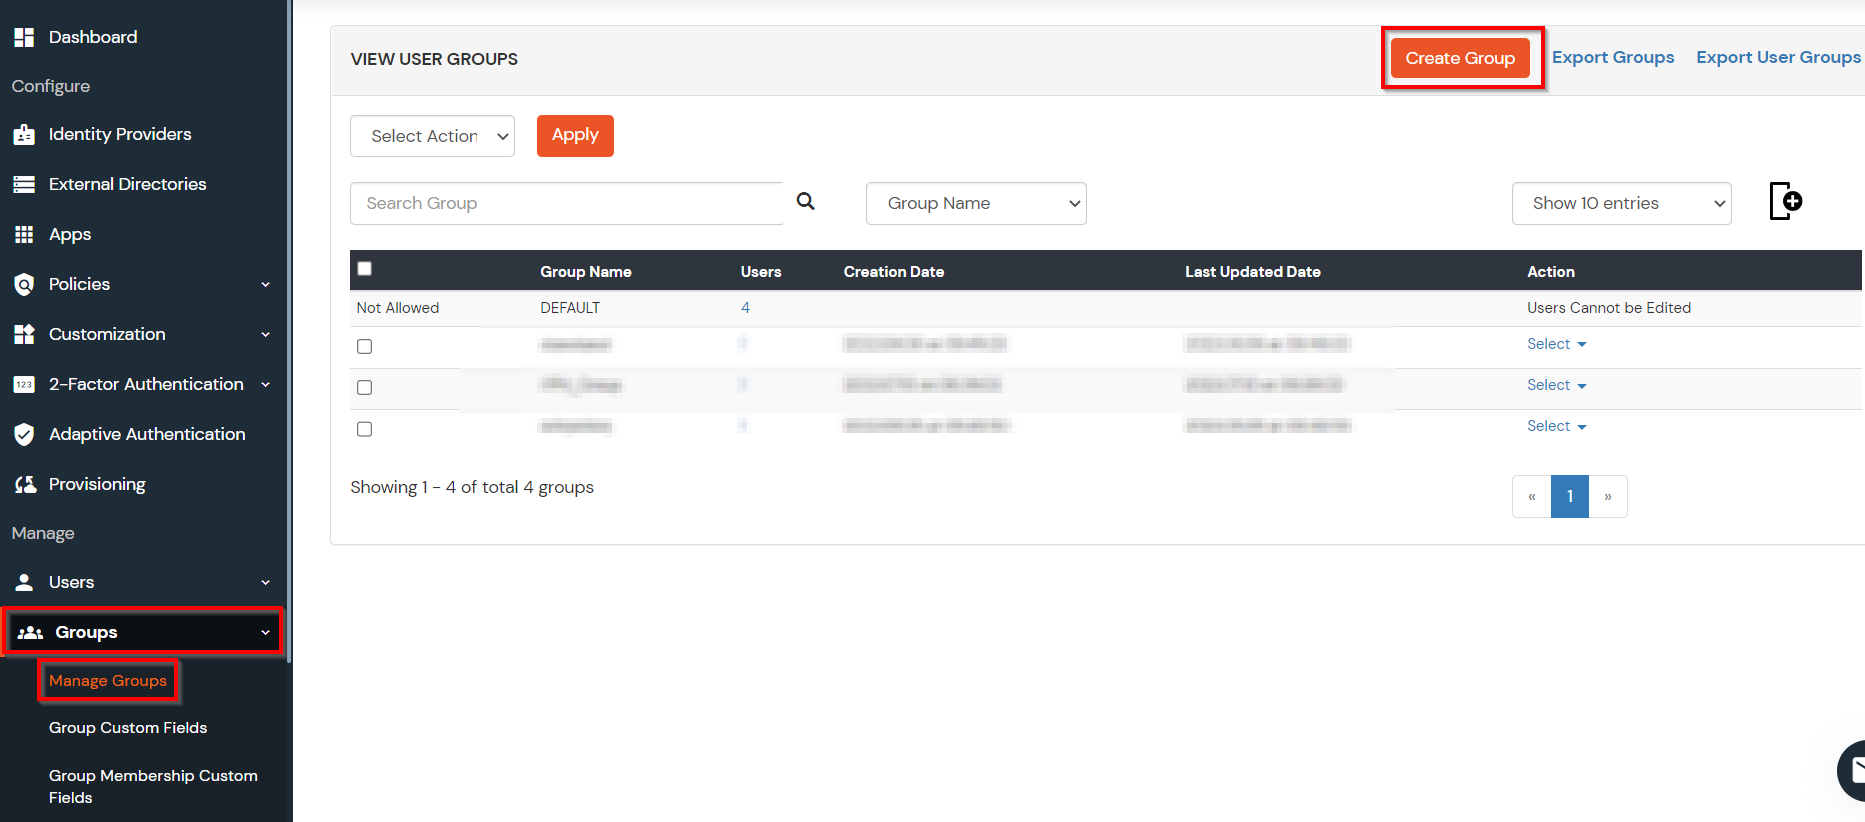
- Auswählen Gruppen >> Gruppen verwalten vom linken Bereich.
- Klicken Sie auf Gruppe erstellen Knopf oben.
- Geben Sie einen entsprechenden Gruppenname und klicken Sie auf Gruppe erstellen.
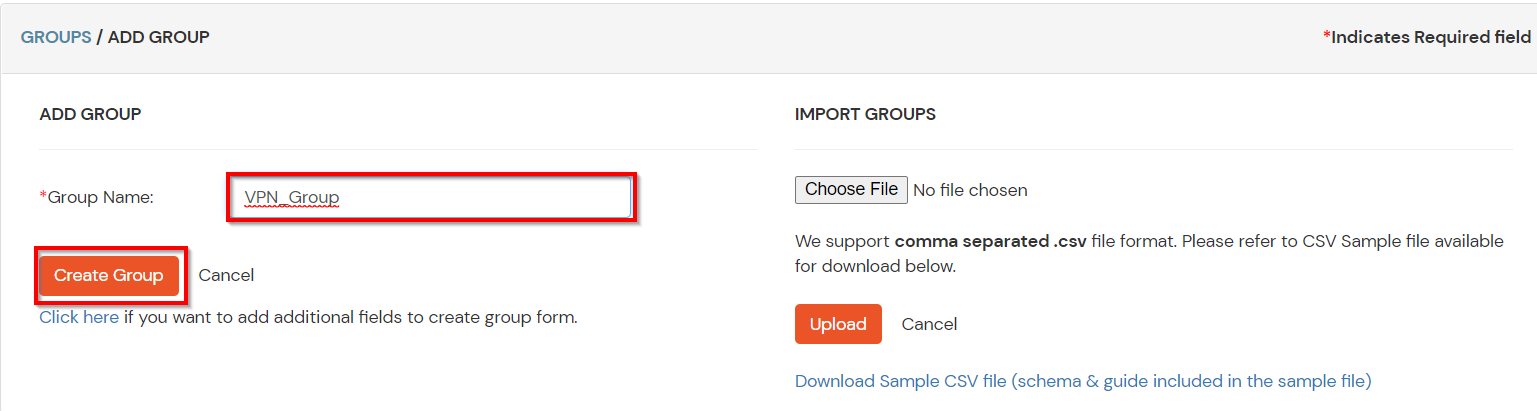
- In diesem Handbuch haben wir eine Gruppe nach Namen erstellt VPN_Gruppe.
- Weisen Sie der Gruppe verschiedene Mitglieder zu, indem Sie Benutzer zuweisen Option, die der Gruppe in der Gruppenliste zugeordnet ist.
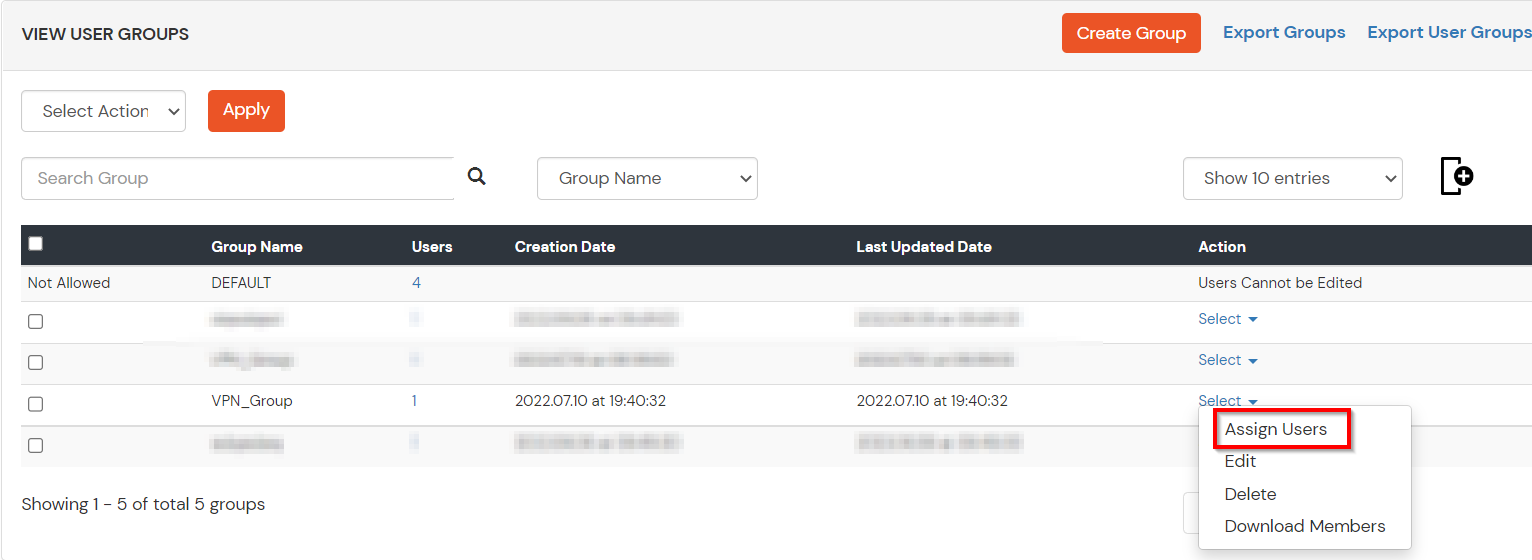
- Wählen Sie die Benutzer aus, die dieser Gruppe zugewiesen werden müssen. Wählen Sie dann Zu Gruppe zuweisen Wählen Sie im Dropdown-Menü „Aktion auswählen“ die gewünschte Aktion aus und klicken Sie auf die Schaltfläche „Übernehmen“.
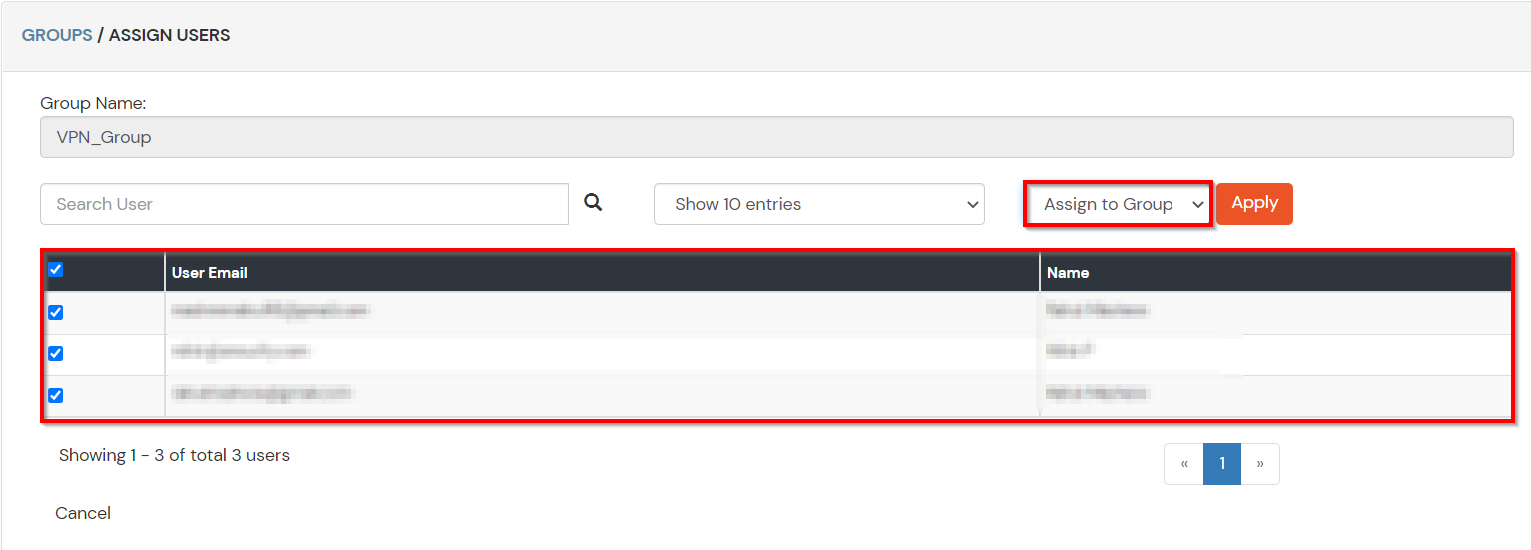
- Diese Gruppen werden hilfreich sein, um mehrere 2FA-Richtlinien zu den Anwendungen.
6. MFA für Nokia einrichten
Hinweis: Sie können dieser Anleitung folgen , wenn Sie die Multi-Faktor-Authentifizierung für Endbenutzer anpassen und aktivieren möchten.
- Hier werden wir Konfigurieren einer Richtlinie für die Benutzergruppe, die wir in dieser Schritt und verknüpfen Sie es mit der Nokia VPN-Anwendung.
- Klicken Sie auf Richtlinien >> App-Anmelderichtlinie.
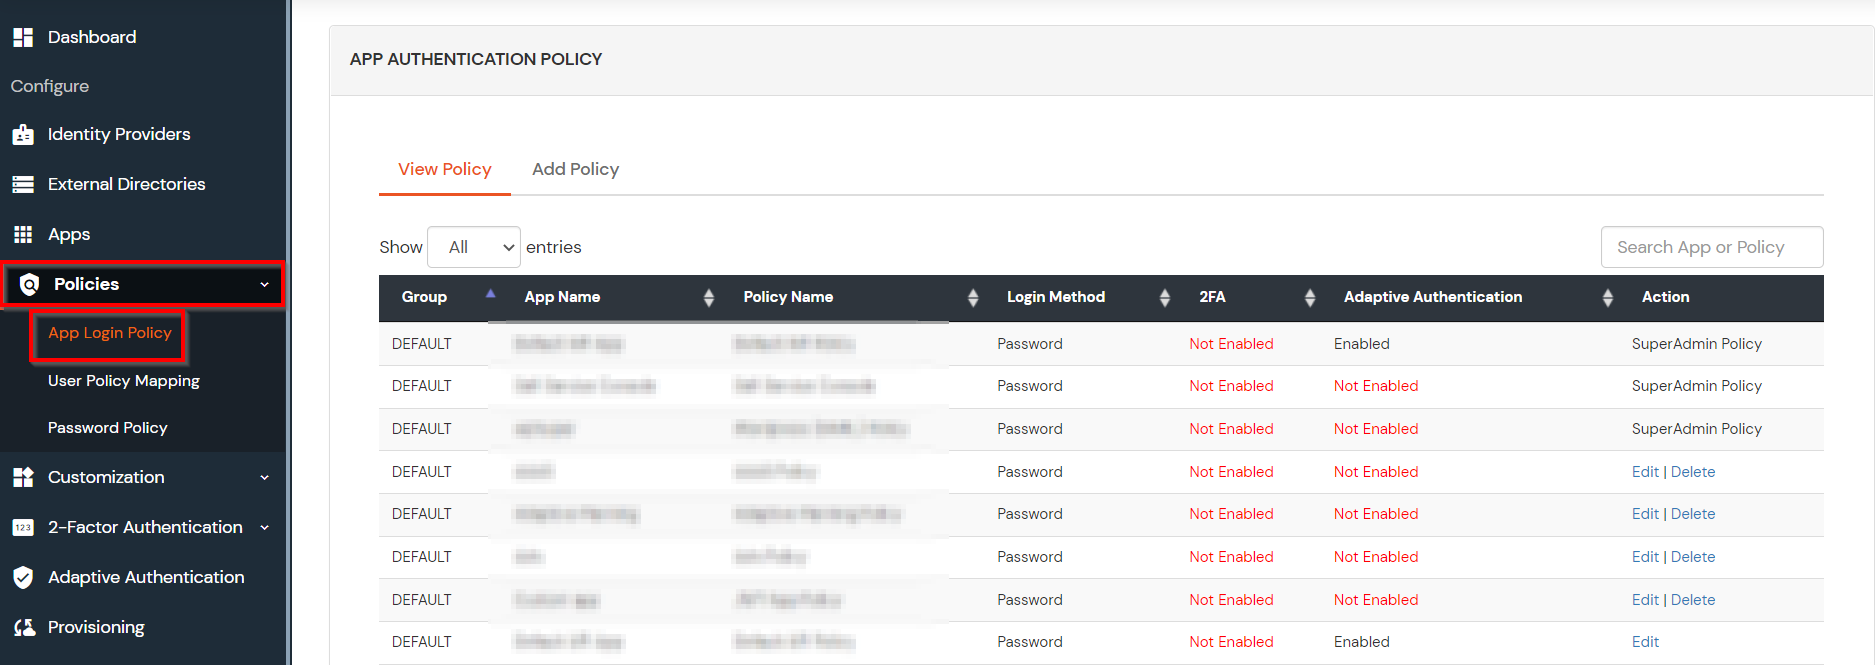
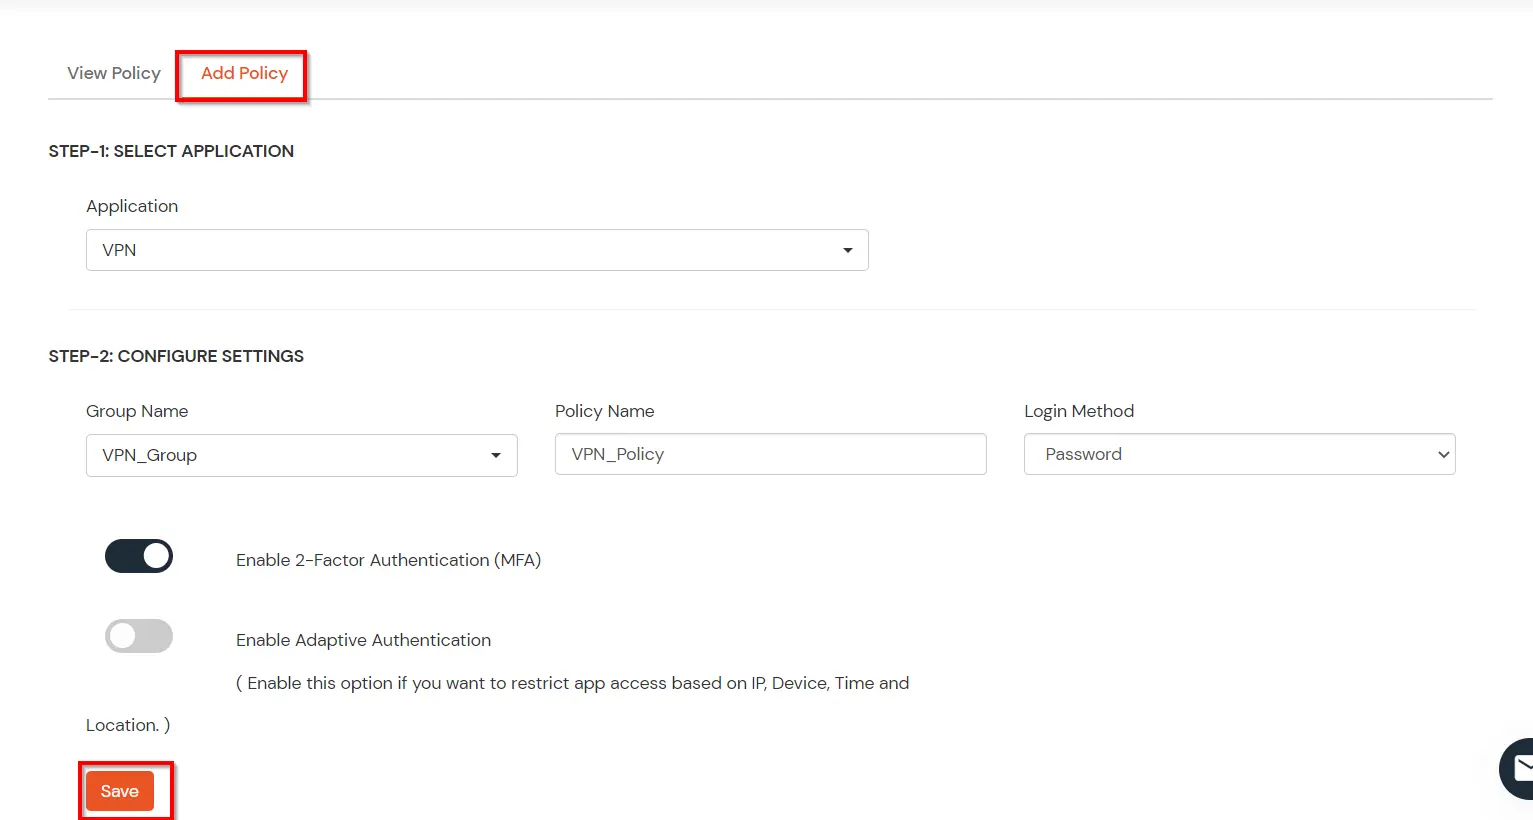
- Klicken Sie auf Richtlinie hinzufügen .
- Wählen Sie im Abschnitt Anwendung die TACACS App die wir zuvor in Schritt 1 konfiguriert haben.
- Wählen Sie die gewünschte Benutzergruppe in Gruppenname und geben Sie die Versicherungsname.
- In dieser Anleitung konfigurieren wir einen Nur Passwort Politik für "VPN_Gruppe", sodass nur die Mitglieder der VPN-Gruppe ohne zweiten Faktor auf VPN-Dienste zugreifen können.
- Wenn Sie mit den Richtlinieneinstellungen fertig sind, klicken Sie auf Absenden um Richtlinie hinzuzufügen.
7. Testen Sie miniOrange 2FA für Nokia Login
- Verbinden Sie Nokia.
- Geben Sie Benutzername und Passwort ein.
- Sie werden zur Eingabe des zweiten Faktors aufgefordert (sofern dieser im Miniorange-Adminbereich aktiviert ist). Geben Sie 2FA-Code und Sie sollten mit Nokia verbunden sein.
Weitere Referenzen