Finacle Single Sign-On (SSO)-Lösung
Vereinfachen und sichern Sie die Benutzerauthentifizierung für Ihre Finacle-Anwendung mit der miniOrange Finacle Single Sign-On (SSO)-Lösung . Ermöglichen Sie Benutzern den Zugriff auf Finacle mit einem einzigen Satz von Anmeldeinformationen über ihren bestehenden Identitätsanbieter (IdP). Dadurch werden mehrere Passwörter überflüssig, der Anmeldevorgang vereinfacht und die Benutzerfreundlichkeit insgesamt verbessert.
Die miniOrange Finacle SSO-Lösung zentralisiert die Authentifizierung, erhöht die Sicherheit und vereinfacht die Zugriffsverwaltung für Unternehmensanwendungen. Sie unterstützt die Integration mit Active Directory, Microsoft Entra ID, LDAP, Social-Identity-Providern und anderen externen Benutzerverzeichnissen sowie flexible Optionen für das Benutzer-Onboarding. Ob Sie den Zugriff von Mitarbeitern oder Kunden sichern möchten – miniOrange bietet eine nahtlose und skalierbare Authentifizierung. Folgen Sie der unten stehenden Anleitung, um Single Sign-On (SSO) für Finacle zu konfigurieren.
Folgen Sie der Schritt-für-Schritt-Anleitung, um Finacle Single Sign-On (SSO) einzurichten.
1. Finacle SSO in miniOrange konfigurieren
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.

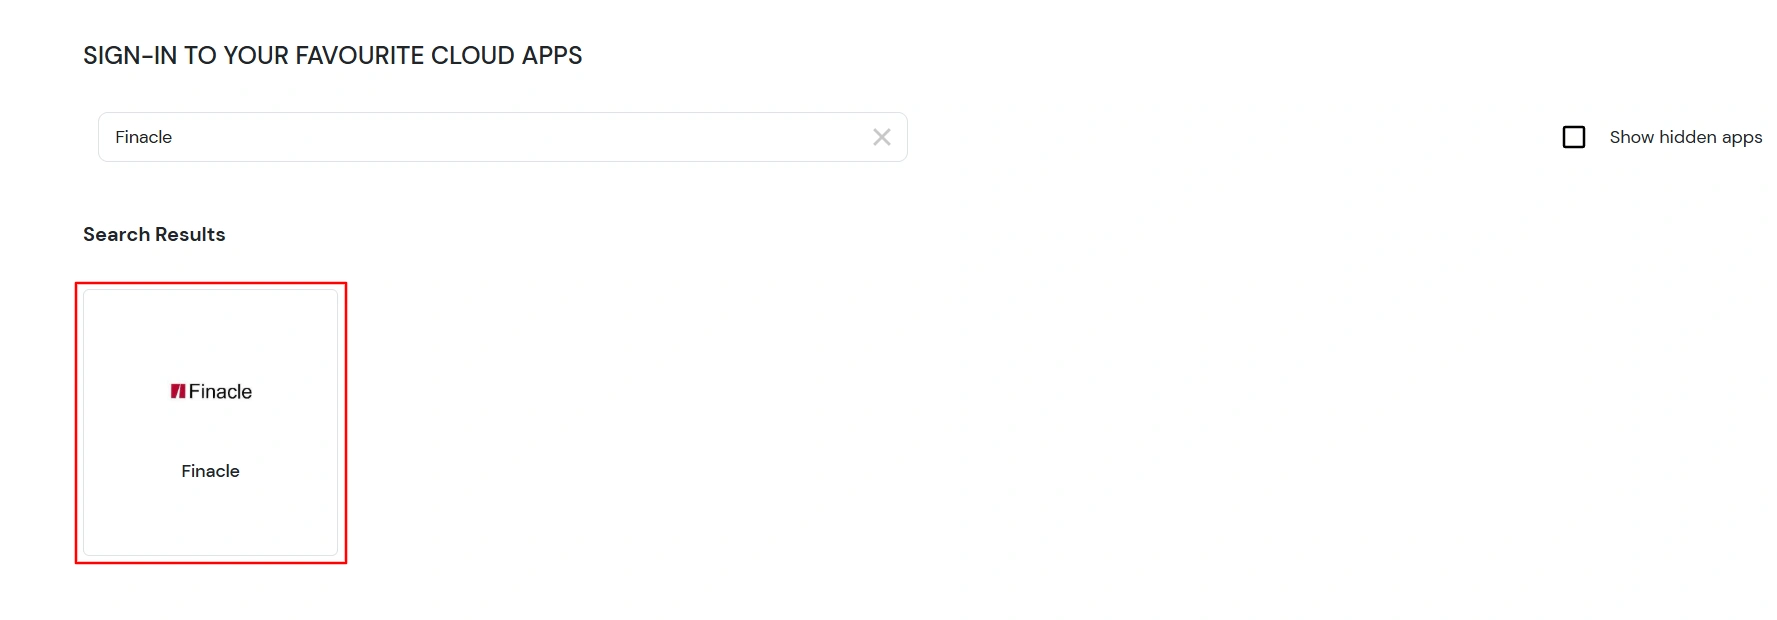
- Suchen Sie nach Finacle SSO Wenn Sie Finacle SSO nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.

-
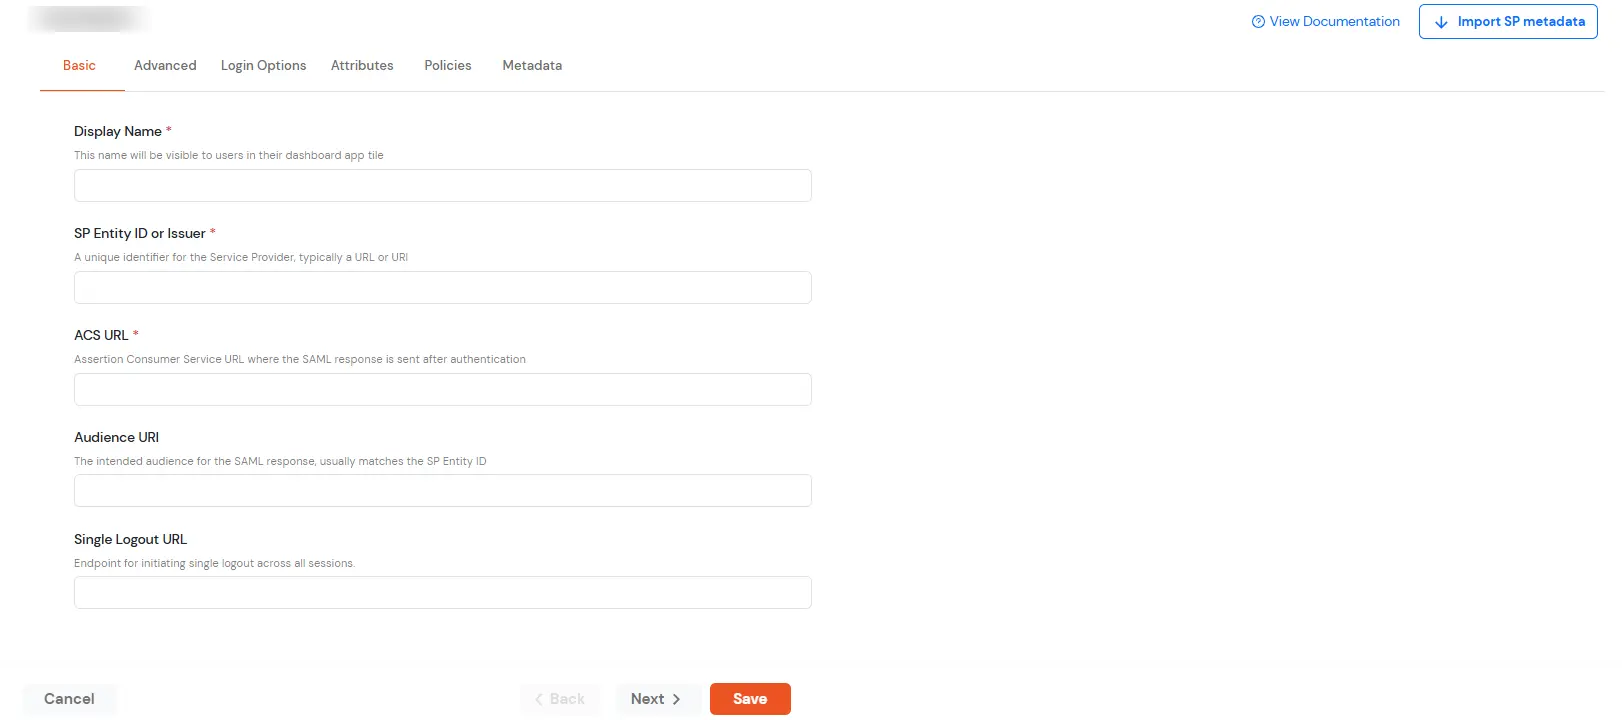
Im Plug-and-Play-Betrieb Geben Sie die folgenden Details ein:
| Display Name |
Infosys Finacle |
| SP-Entitäts-ID oder Aussteller |
Geben Sie die von Finacle bereitgestellte SP-Entitäts-ID oder den Aussteller ein. |
| ACS-URL |
Geben Sie die von Finacle bereitgestellte ACS-URL ein. |
| Zielgruppen-URI |
Geben Sie die von Finacle bereitgestellte Audience-URI ein. |
| Einzelne Abmelde-URL |
(Optional) |
- Klicken Sie auf Weiter. In dem Attribute Konfigurieren Sie auf der Registerkarte die folgenden Attribute wie unten gezeigt.
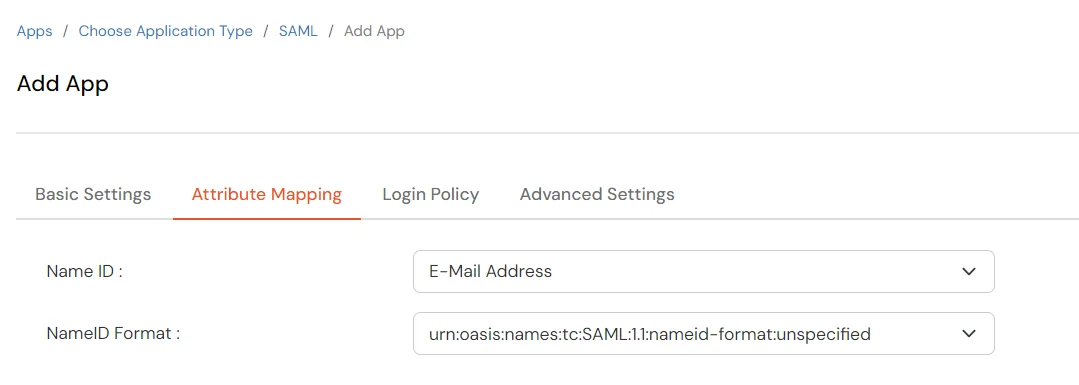
| SAML-Feld |
Anforderung |
|---|
| Name ID |
Muss mit der Anmeldekennung des Finacle-Benutzers übereinstimmen. |
| Zusätzliche Attribute |
Konfigurieren Sie die Konfiguration nur, wenn dies von der Finacle-Implementierung erforderlich ist. |
| IAM Zuordnung |
Der Finacle SAML-Anwendung muss ein Benutzer/eine Gruppe zugewiesen werden. |
- Klicken Sie auf Gespeichert.
- Gehe jetzt zum Metadaten Tab.
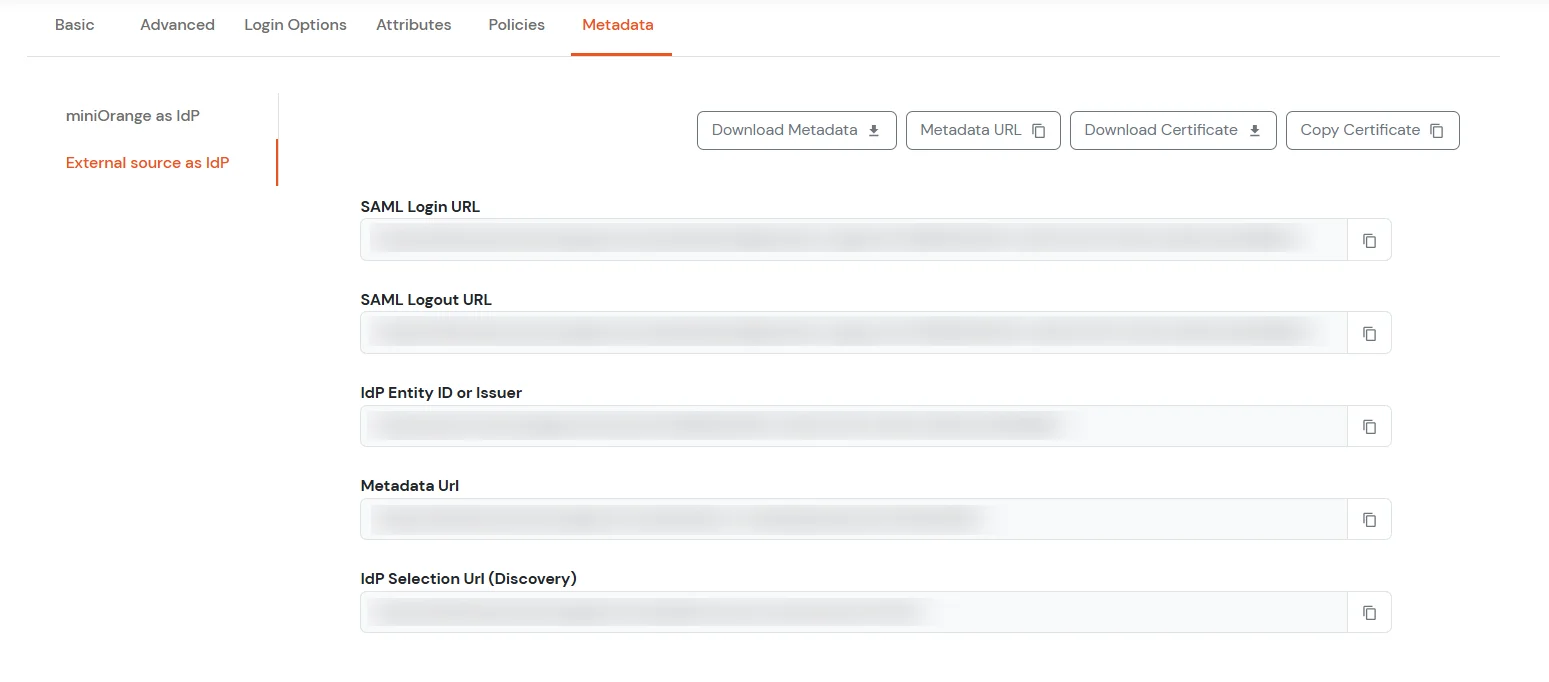
- Auf dem Metadaten Wählen Sie im Menü eine der folgenden Optionen aus:
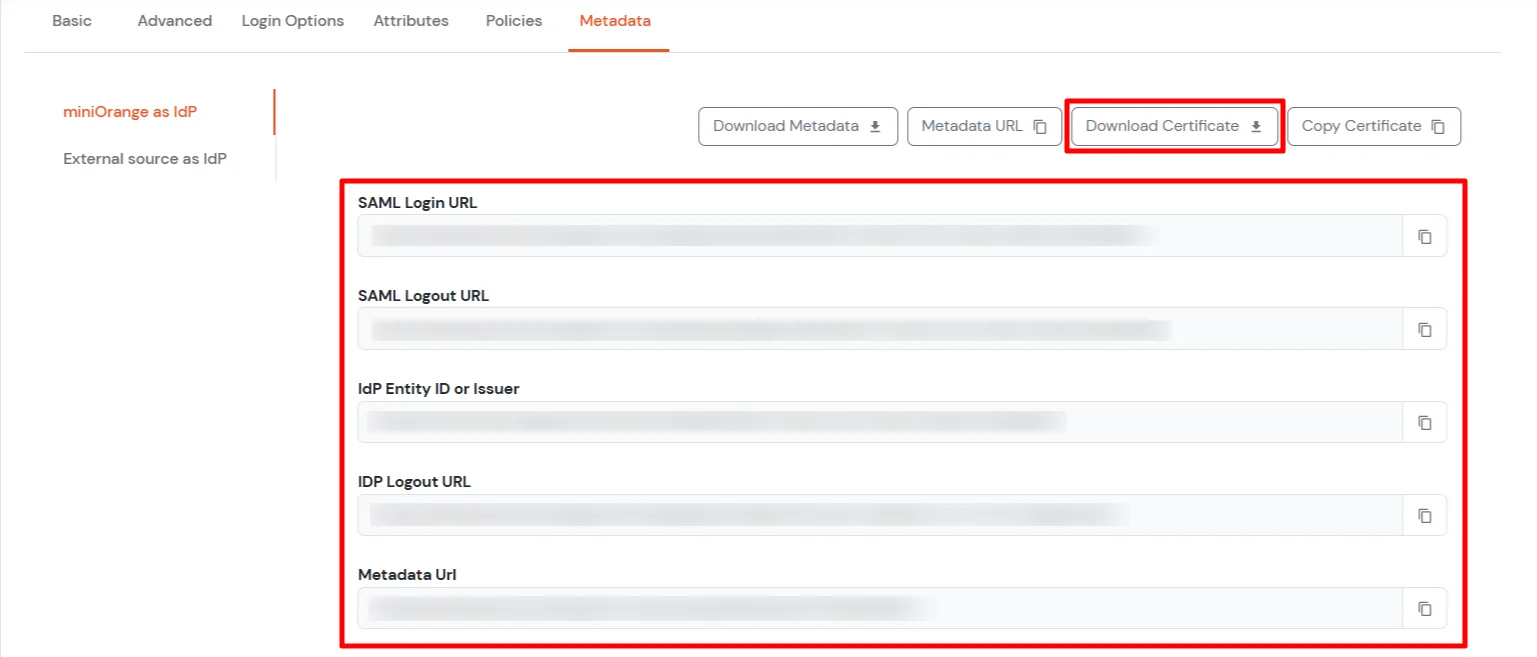
- Wenn Sie verwenden möchten miniOrange als User-Store (d. h. Ihre Mitarbeiteridentitäten werden in miniOrange gespeichert), laden Sie die Metadatendatei herunter unter miniOrange als IdP.
- Wenn Sie sich über einen Authentifizierungsdienst authentifizieren möchten externer Identitätsanbieter (IdP) wie Active Directory, Okta, OneLogin, Google oder Apple ID, laden Sie die Metadatendatei herunter unter Externe Quelle als IdP.
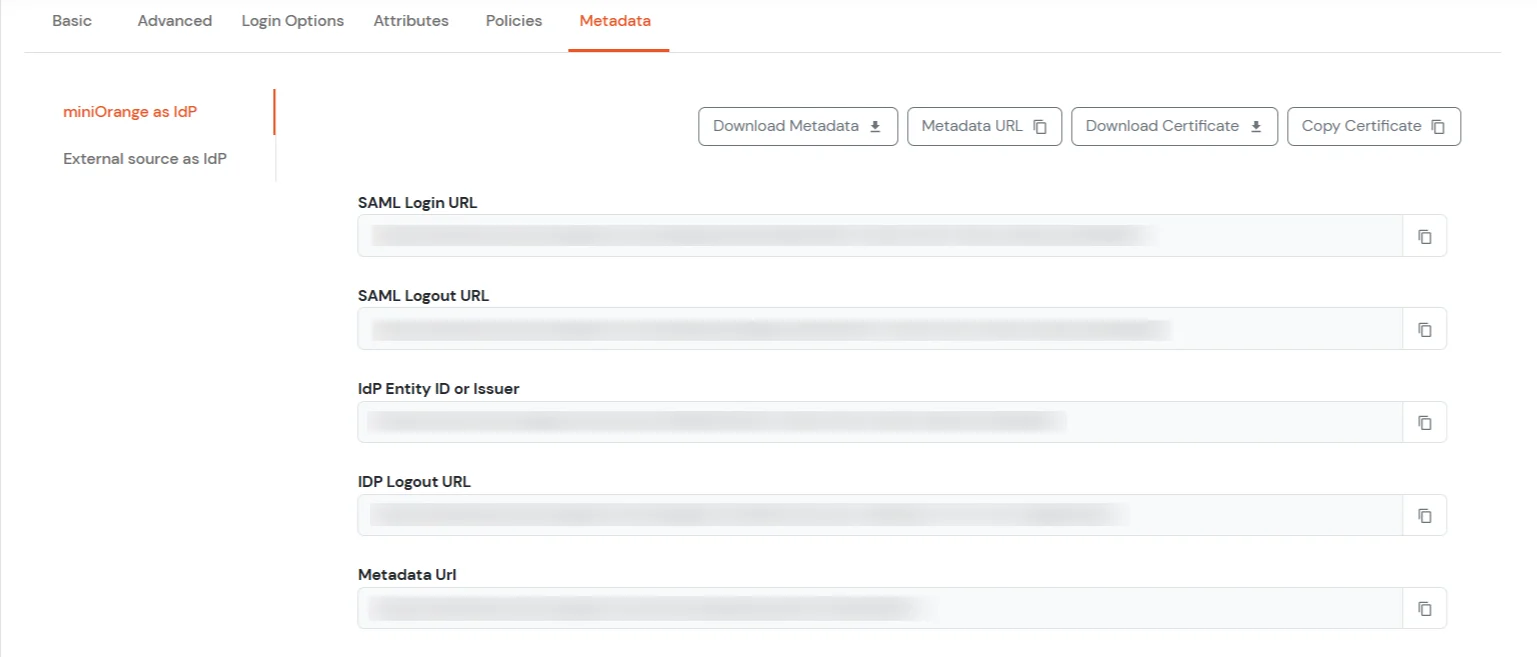
- Der miniOrange als IdP Abschnitt, behalten SAML-Anmelde-URL, SAML-Abmelde-URL und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. Konfigurieren Sie SSO in Infosys Finacle
- Melden Sie sich bei Ihrem Infosys Finacle-Administratorkonto an.
- Geben Sie im Abschnitt „IdP-Details“ die folgenden Informationen an:
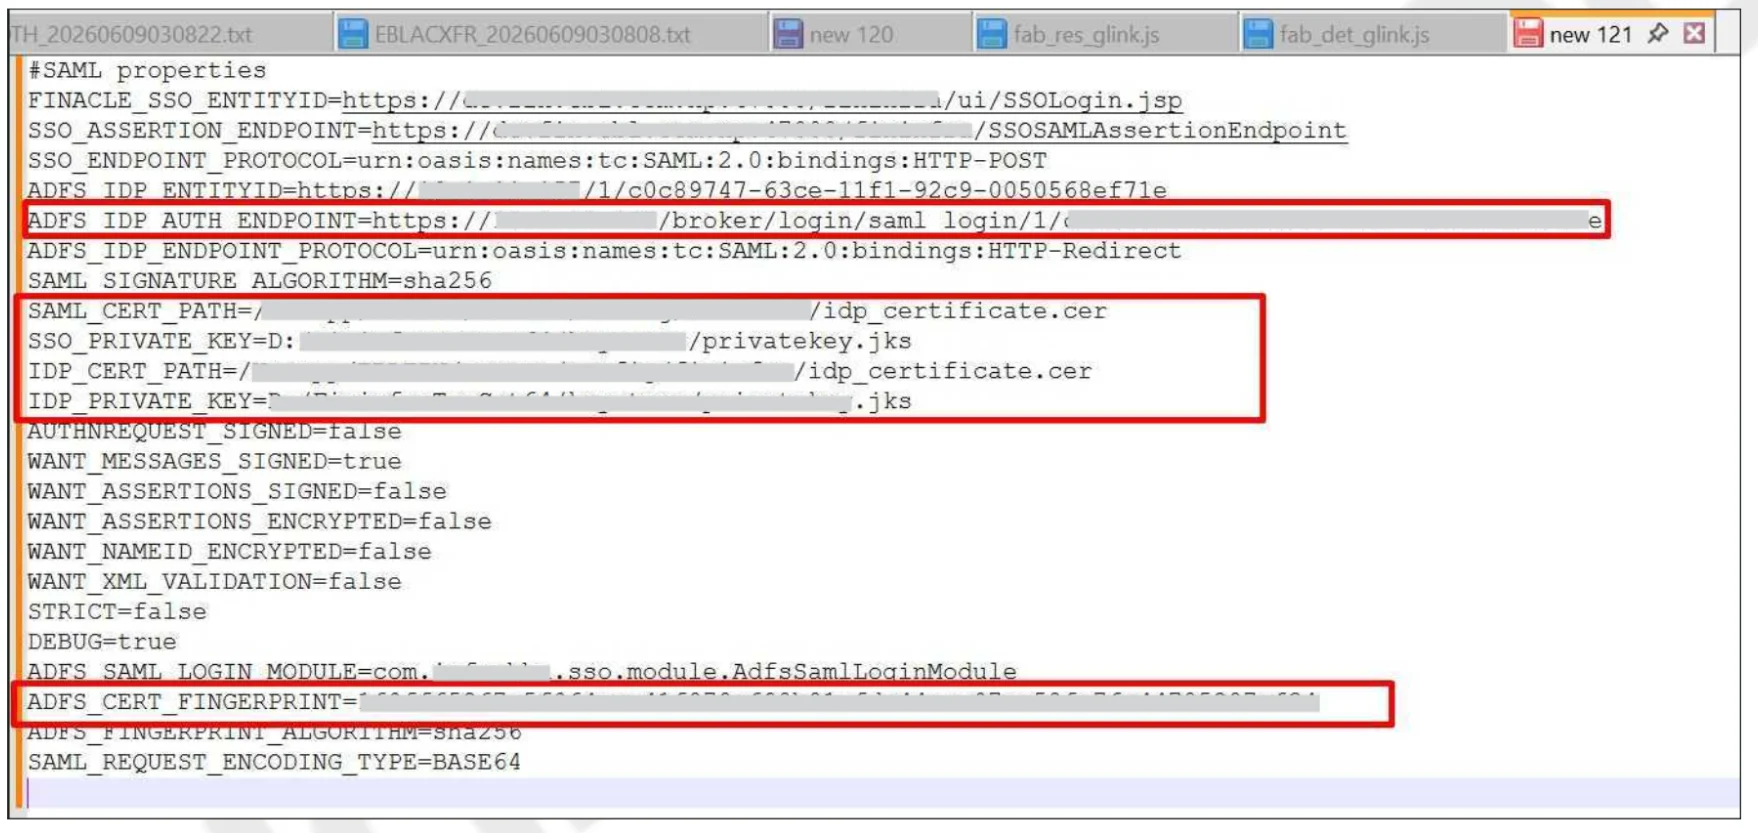
- Füllen Sie die Angaben gemäß der folgenden Tabelle aus.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem Finacle SSO-Konto mit miniOrange IdP:
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- AD/LDAP eingeben Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
Externe Referenzen