Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

FortiClient Single Sign-On (FSSO)


FortiClient Single Sign-On (SSO) von miniOrange bietet Ihnen eine sichere Single-Sign-On-Lösung für lokale und Cloud-Anwendungen mit nur einem Satz Anmeldeinformationen – einschließlich FortiClient VPN und zugehöriger Fortinet-Dienste. Mit miniOrange als SAML-Identitätsanbieter (IdP) melden sich Benutzer über miniOrange (oder Ihr verknüpftes Verzeichnis) an, anstatt separate Fortinet-spezifische Passwörter zu verwalten. Wenn Ihre Benutzer bereits einen Drittanbieter- Identitätsanbieter (z. B. Microsoft Entra ID, Okta, Auth0) nutzen , können Sie diese Anmeldeinformationen weiterhin für den Zugriff auf FortiClient und Fortinet verwenden.

Umfang: In den Schritten 1–2 konfigurieren Sie miniOrange als SAML-Identitätsanbieter (IdP) für FortiAuthenticator (oder entsprechende SP-Metadaten). Für IPsec-VPN mit IKE-SAML (SAML während IKEv2) konfigurieren Sie SAML zusätzlich auf FortiGate , binden den IKE-SAML-Listener an Ihr WAN, erstellen Benutzergruppen und einen IKEv2-Tunnel und verweisen FortiClient auf dieses VPN – siehe Schritte 3–7 unten. Wenn Sie nur Security Fabric oder SSL-VPN-SAML ohne IPsec-IKE-SAML benötigen, folgen Sie der Anleitung Ihrer FortiOS-Version und führen Sie die für Ihre Bereitstellung geltenden Schritte aus.


Die Single Sign-On (SSO)-Integration von miniOrange und FortiClient unterstützt die folgenden Funktionen:

  • SP-initiiertes Single Sign-On (SSO)

Mit externer Benutzerquelle verbinden


miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.



Voraussetzungen:

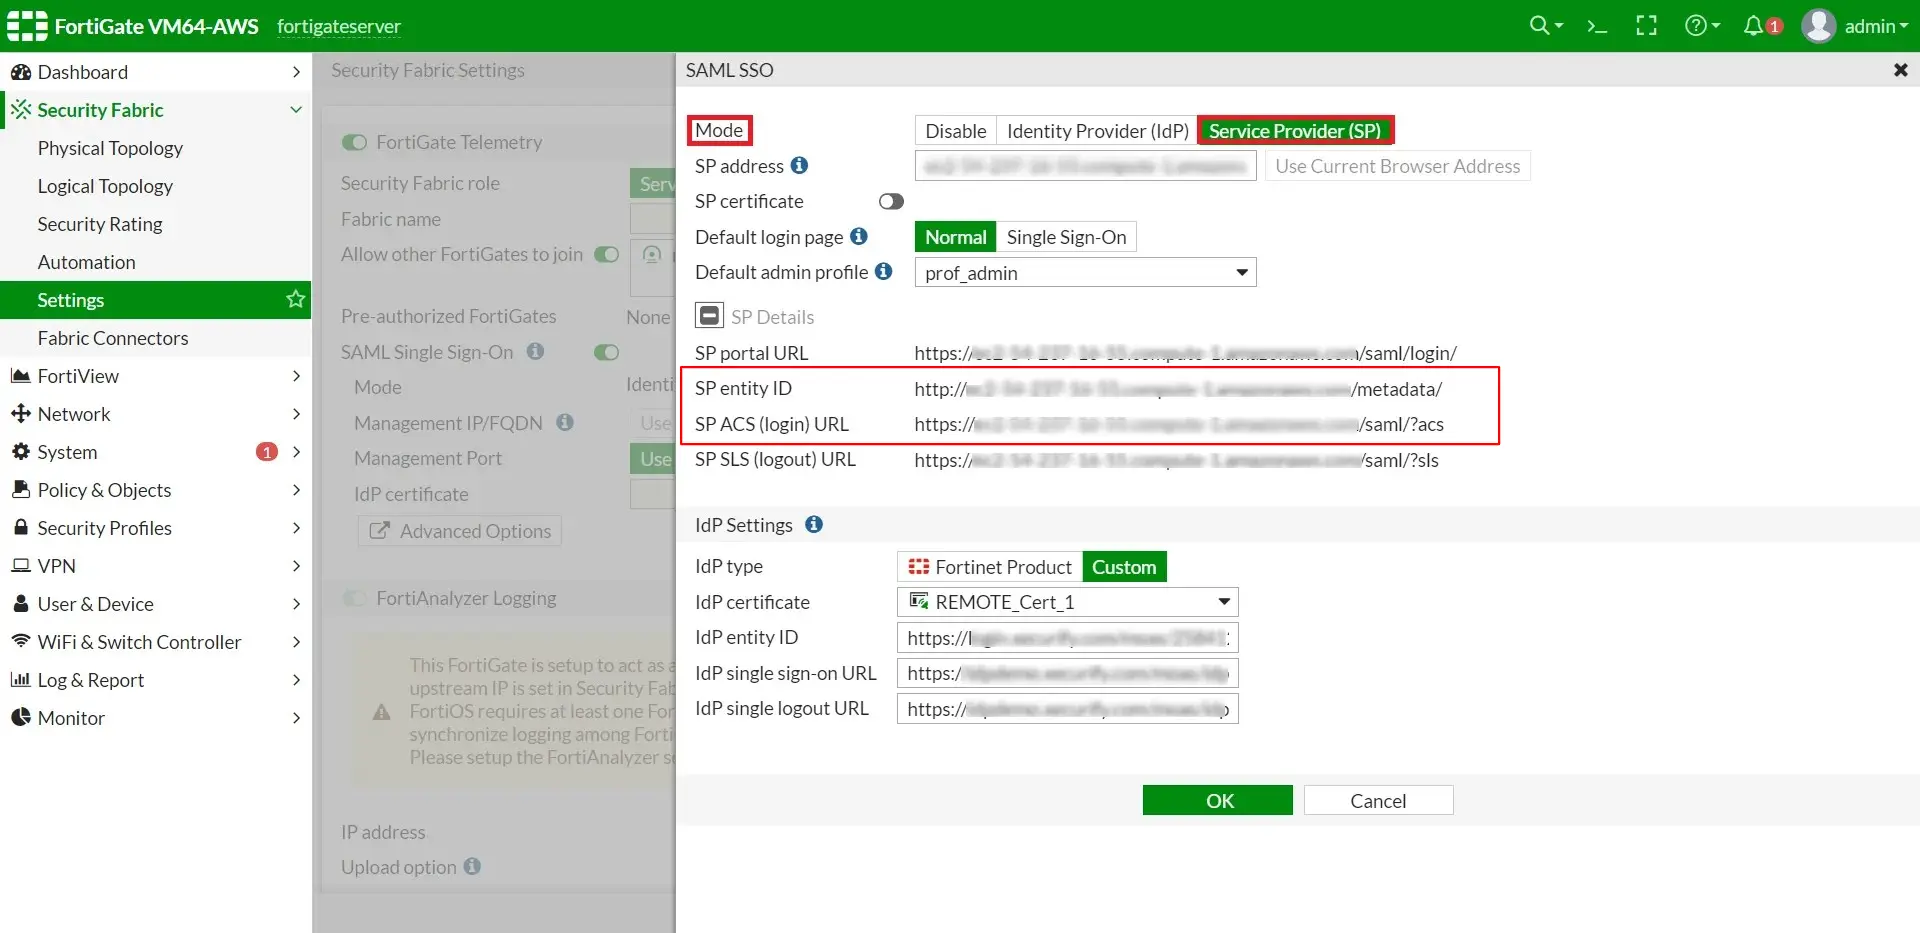
  • Um die SP-Metadatendetails, Einloggen in fortigate als Administrator.
  • Navigieren Authentifizierung >> SAML-Identitätsanbieter >> Dienstanbieter.
  • Fortinet Single Sign-On (SSO): Single Sign-On

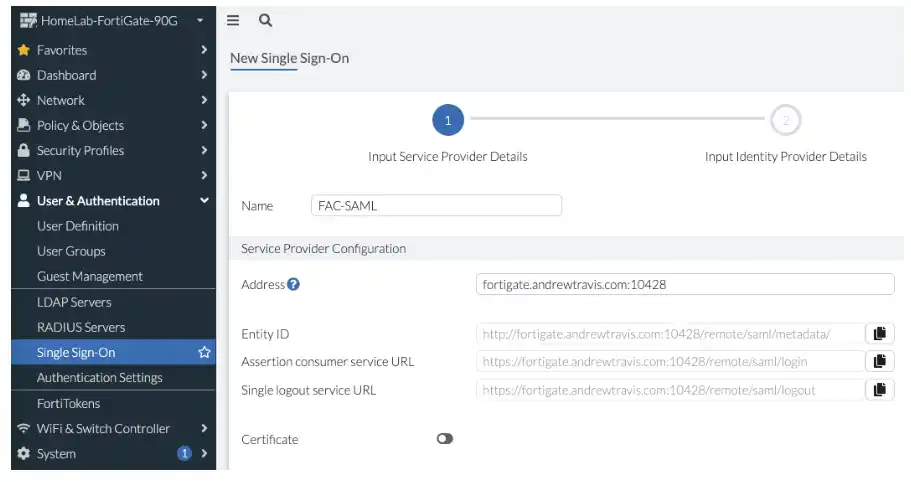
  • Kopieren Sie die SP-Entitäts-ID und ACS-URL, das werden Sie benötigen in der Schritt 1: während Sie das SSO im miniOrange-Dashboard konfigurieren.

Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für FortiClient Single Sign-On (FSSO).

1. FortiClient in miniOrange konfigurieren

  • Melden Sie sich bei miniOrange an Admin-Konsole.
  • Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .
  • FortiClient Single Sign-On (SSO) App hinzufügen

  • In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
  • FortiClient Single Sign-On (SSO) – App-Typ auswählen

  • Suchen Sie nach FortiClient Wenn Sie FortiClient nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
  • FortiClient Single Sign-On (SSO)-Apps verwalten

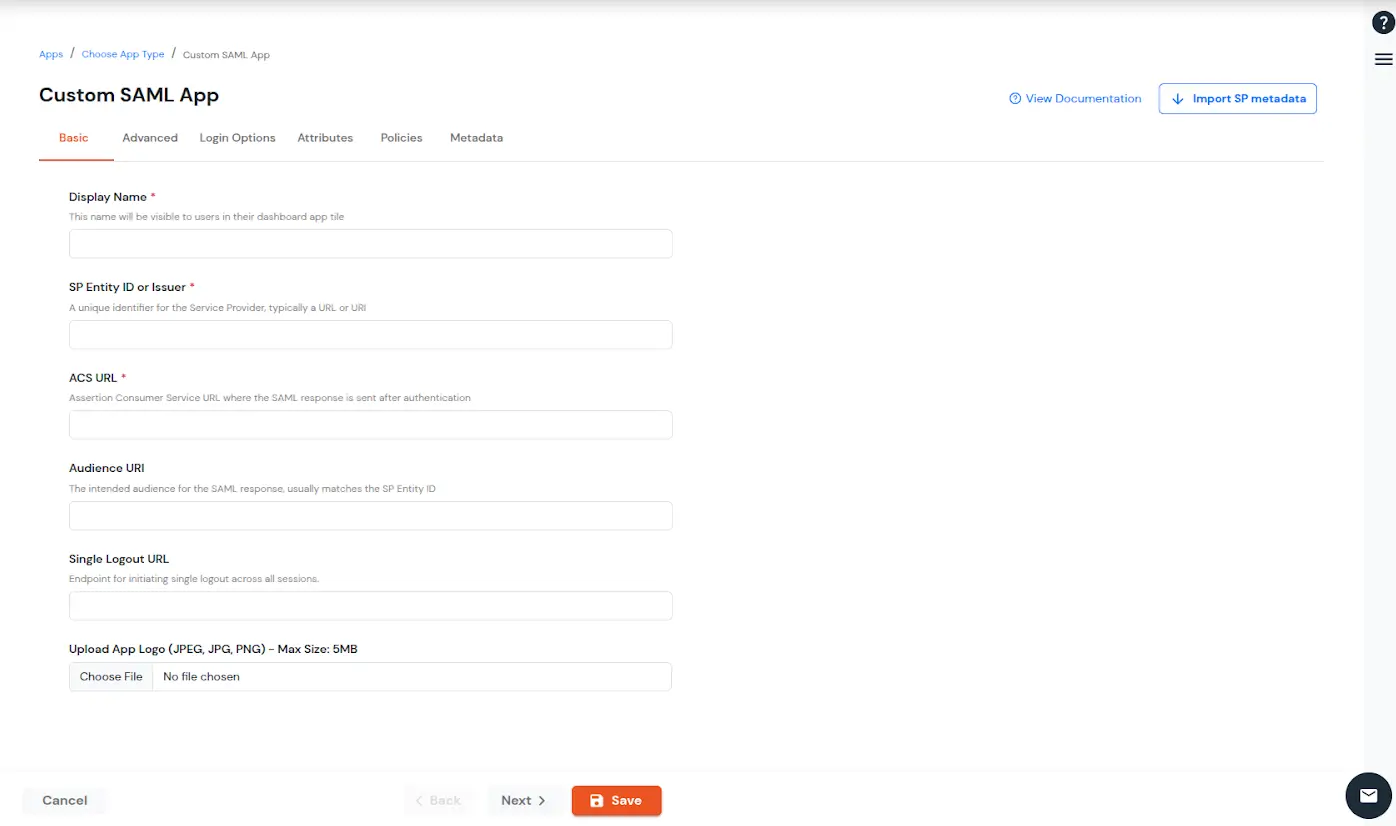
  • Geben Sie die folgenden Werte in die entsprechenden Felder ein.
  • SP-Entitäts-ID SP Entity ID oder Aussteller von der Voraussetzungen:.
    Behauptung Verbraucherdienst ACS-URL von Voraussetzungen.
    FortiClient SSO: Grundeinstellungen

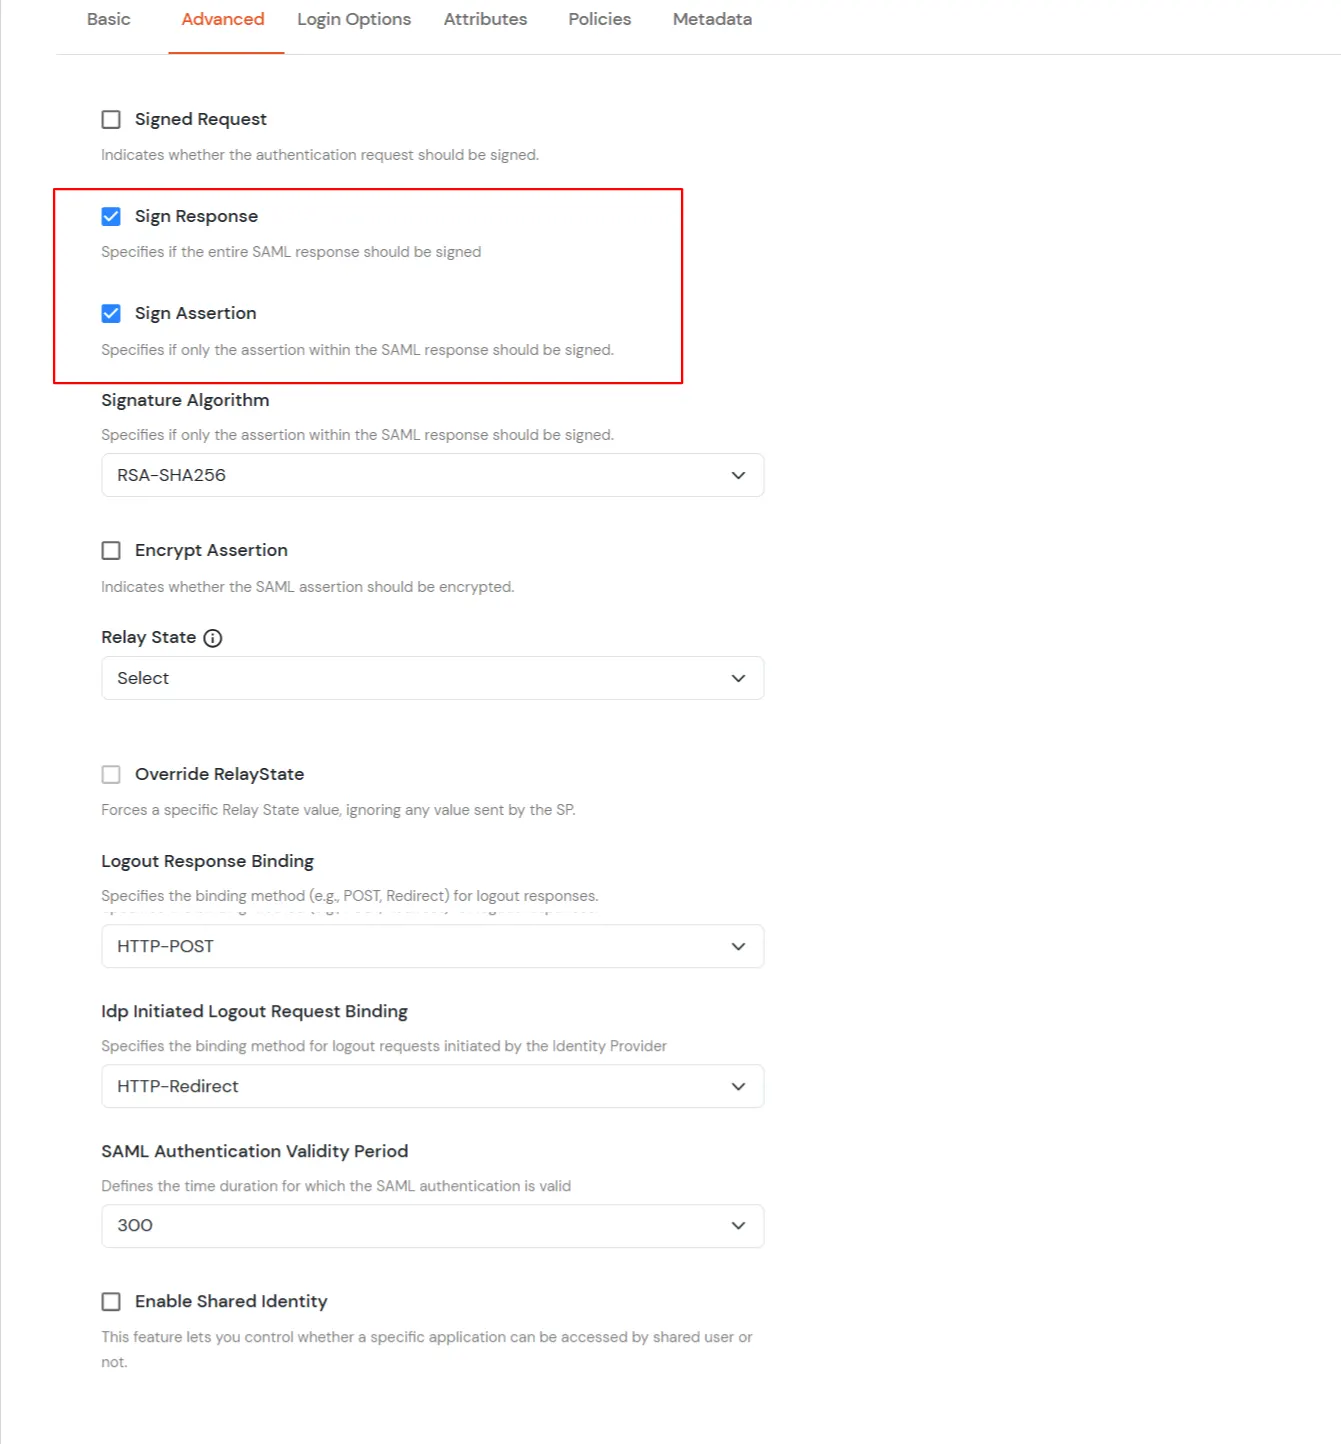
  • Klicken Sie auf Weiter auf dem Sprung Erweiterte Einstellungen. Dann wählen Sie Antwort unterschreiben und Unterschreiben Sie die Behauptung.
  • FortiClient SSO: Erweiterte Einstellungen

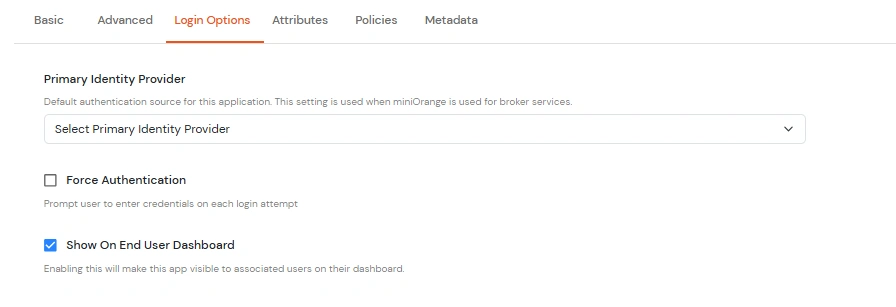
  • Klicken Sie auf Weiter auf dem Sprung Registerkarte „Anmeldeoptionen“Hier können Sie die folgenden Einstellungen konfigurieren:
  • Primärer Identitätsanbieter Wählen Sie die Identitätsquelle aus, von der aus die Authentifizierung erfolgen soll. Sie sehen die Liste aller konfigurierten Quellen.
    Authentifizierung erzwingen Aktivieren Sie diese Option, um bei jeder Anforderung zum Zugriff auf die Anwendung eine Authentifizierung zu erzwingen.
    Auf Endbenutzer-Dashboard anzeigen Deaktivieren Sie diese Option, wenn die App nicht für alle Benutzer im Endbenutzer-Dashboard sichtbar sein soll.
    FortiClient SSO: Anmeldeoptionen

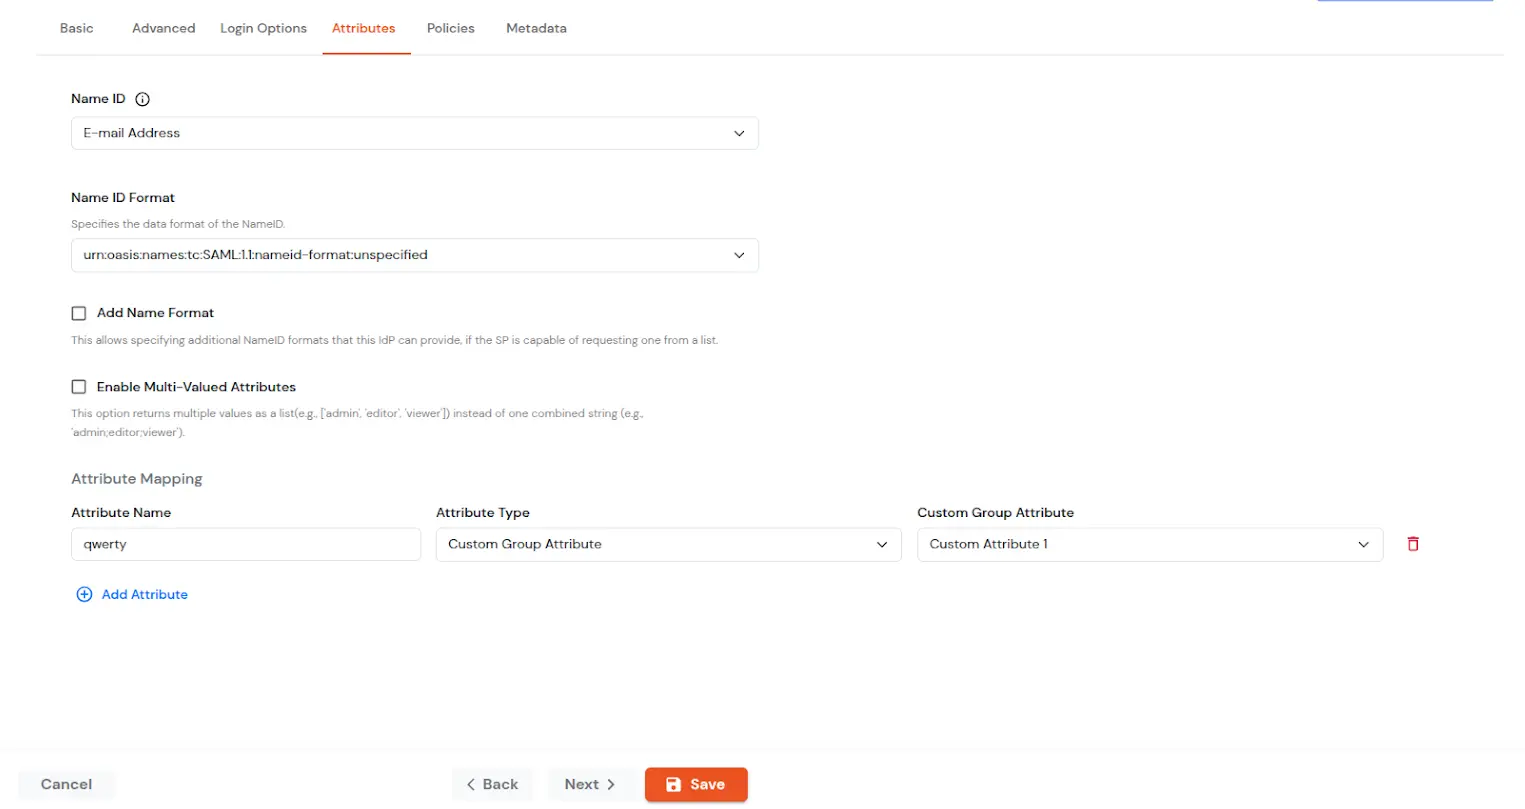
  • Klicken Sie auf Weiter auf dem Sprung Attributzuordnung Seite. Hier können Sie die Attribute hinzufügen und konfigurieren, die an die App gesendet werden sollen.
  • NameID Die NameID ist die eindeutige Kennung des authentifizierten Benutzers in der SAML-Assertion. Sie ermöglicht dem Dienstanbieter, den Benutzer zu erkennen und einem Konto zuzuordnen. In der Regel handelt es sich bei der NameID um einen Benutzernamen oder eine E-Mail-Adresse.
    NameID-Format Legt fest, welcher Identifikatortyp (z. B. E-Mail, persistent, temporär) in der NameID verwendet wird, damit der Service Provider (SP) den Benutzer korrekt zuordnen kann. Falls der SP kein bestimmtes Format anfordert, kann der Identity Provider (IdP) dieses nicht spezifizieren und einen Standardwert verwenden.
    Namensformat hinzufügen Das Namensformat definiert, wie Attributnamen in einer SAML-Assertion dargestellt werden (z. B. als einfache Zeichenketten oder URIs). Es hilft dem Service Provider (SP), die Attributbenennung korrekt zu interpretieren und gewährleistet die Konsistenz zwischen Identity Provider (IdP) und SP.
    Mehrwertige Attribute aktivieren

    Aktiviert: Kommas (,) und Semikolons (;) werden als Trennzeichen behandelt, sodass das Attribut in eine übersichtliche Liste aufgeteilt wird. Beispiel: roles = ['admin', 'editor', 'viewer'].

    Deaktiviert: Kommas und Semikolons werden nicht als Trennzeichen behandelt, daher bleibt das Attribut als eine zusammenhängende Zeichenkette erhalten. Beispiel: roles = "admin;editor;viewer".

    Attributzuordnung Sie können Attribute hinzufügen, die in der SAML-Assertion an den Service Provider (SP) gesendet werden sollen. Zu diesen Attributen gehören Benutzerprofilattribute wie Vorname, Nachname, vollständiger Name, Benutzername, E-Mail-Adresse, benutzerdefinierte Profilattribute und Benutzergruppen usw.
    FortiClient SSO: Attribute hinzufügen

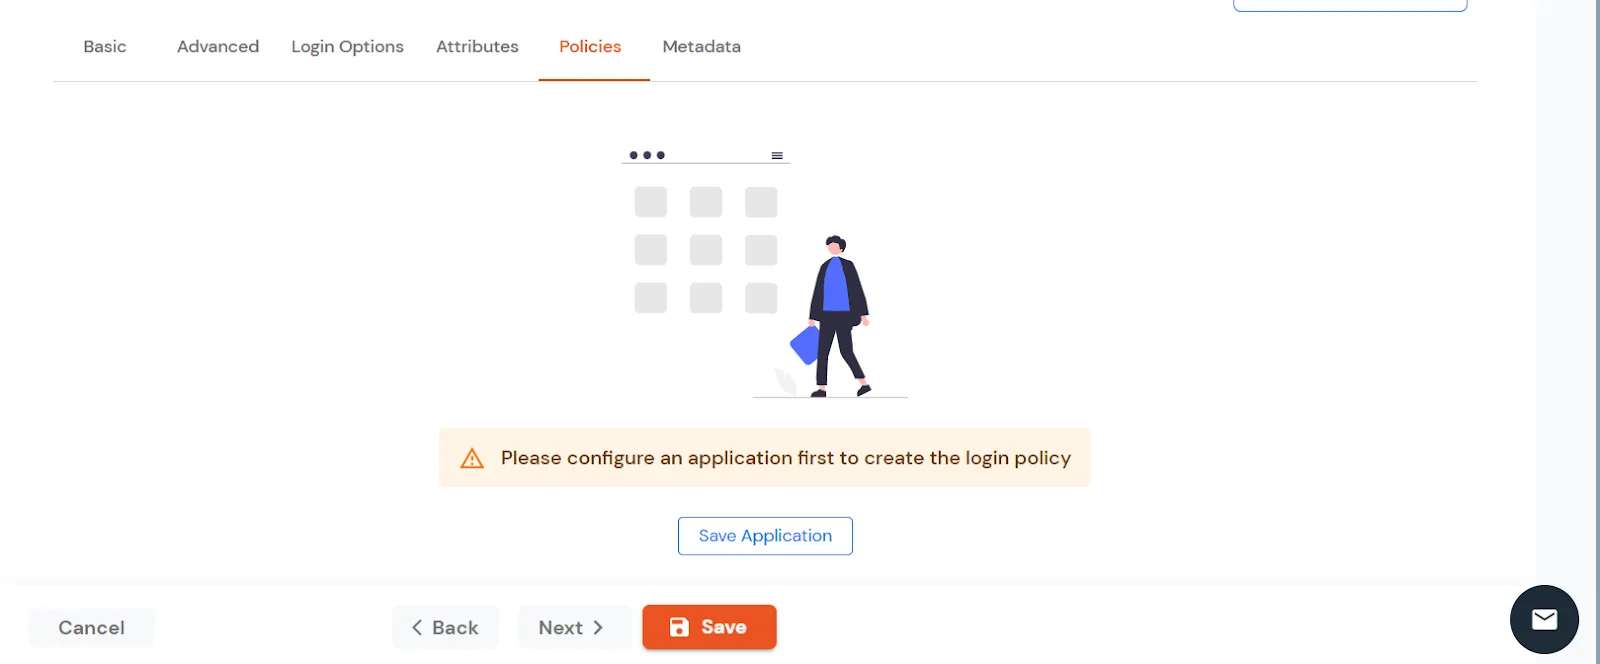
  • Klicken Sie auf Weiter auf dem Sprung Anmelderichtlinie. Sie müssen sich einloggen Anwendung speichern Zuerst muss die Richtlinie für die Anwendung konfiguriert werden.
  • FortiClient SSO: Speichern Sie die Anwendung im Abschnitt „Richtlinien“.

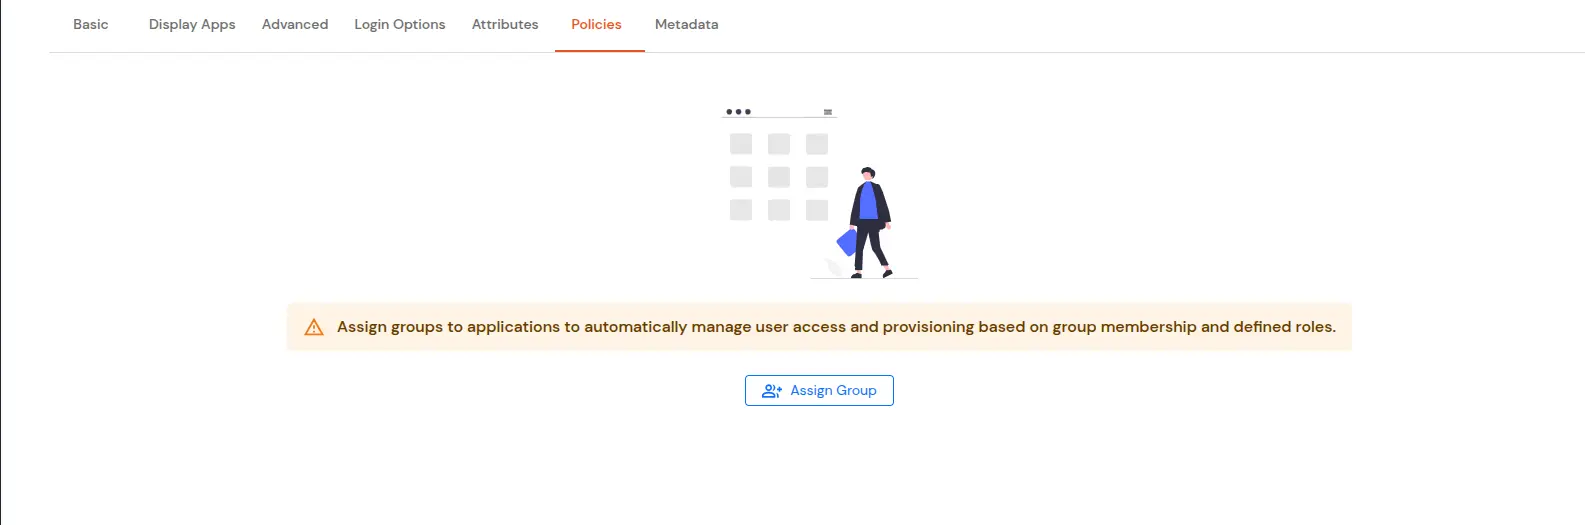
  • Nachdem die Anwendung gespeichert wurde, können Sie die Richtlinie für diese Anwendung konfigurieren.
  • FortiClient SSO: Gehen Sie zu Richtlinien und weisen Sie der Gruppe eine Gruppe zu.

  • Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Ein Modal-Tab wird sich öffnen.
    • Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.
    • FortiClient SSO: Gehen Sie zu „Richtlinien“ und fügen Sie eine Richtlinie hinzu.

    • Wenn Sie eine neue Gruppe erstellen müssen, klicken Sie auf Neue Gruppe hinzufügen .
    • Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.
    • FortiClient SSO: Gehen Sie zu „Richtlinien“ und fügen Sie eine Richtlinie hinzu.

    • Klicken Sie auf Weiter.
    • Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
    • Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
      • Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
      • Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.
  • FortiClient SSO: Geben Sie unter „Anmelderichtlinie hinzufügen“ die Details an.

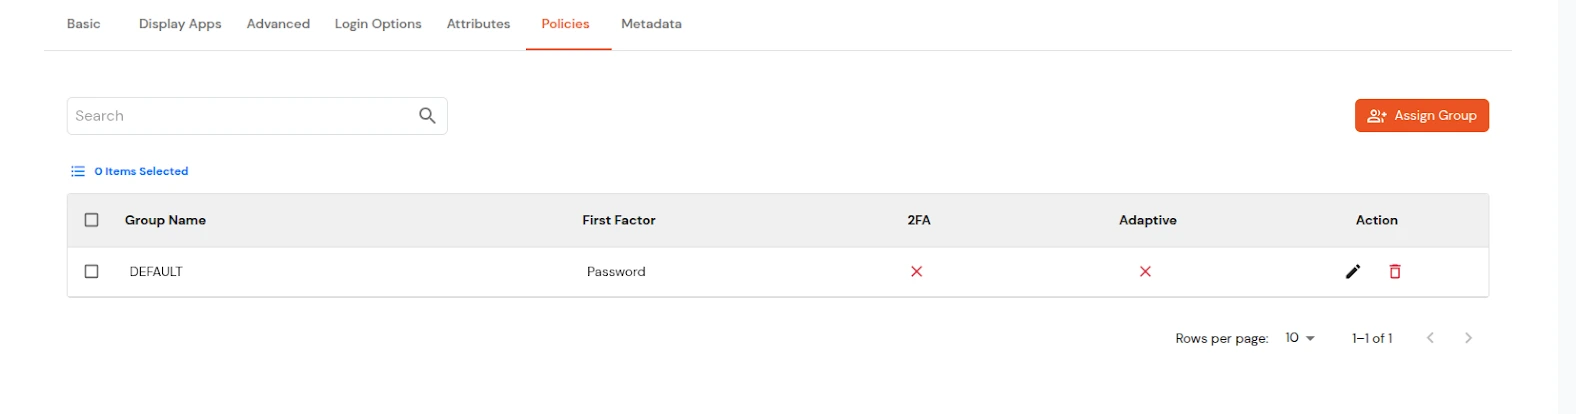
  • Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
  • Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
  • FortiClient SSO: Mehrere Anmelderichtlinien hinzufügen

    Um miniOrange-Metadaten für die Konfiguration von FortiClient zu erhalten:

  • Zurück Nach Apps >> Anwendungen.
  • Suchen Sie nach Ihrer App und klicken Sie auf das Symbol ' ' im Aktion Menü für Ihre App.
  • Klicken Sie auf Metadaten um Metadatendetails abzurufen, die später benötigt werden.
  • Gehen Sie zum Link „Metadaten“ FortiClient SAML SSO

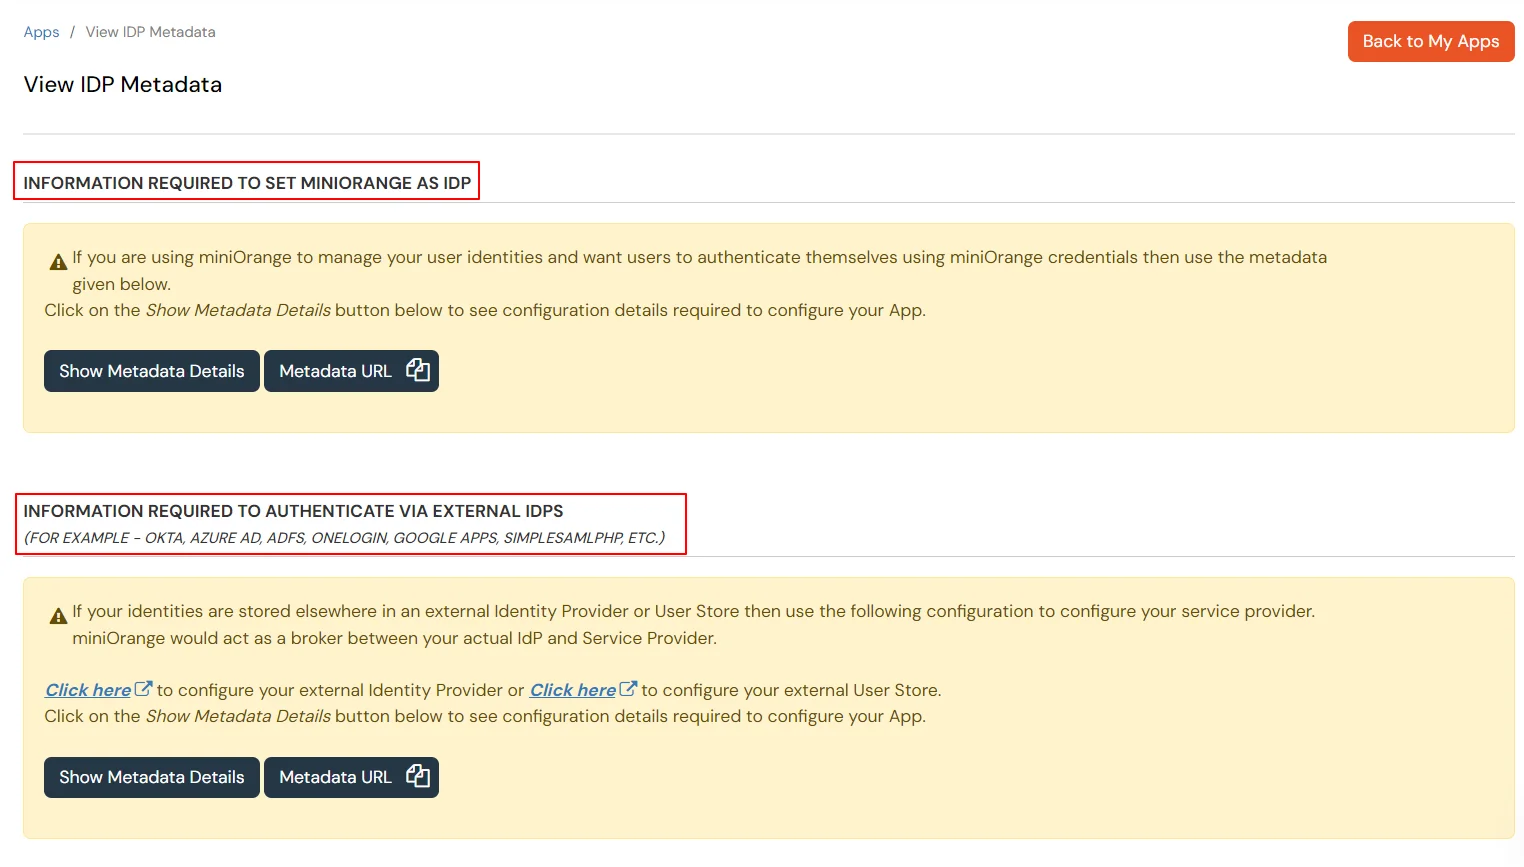
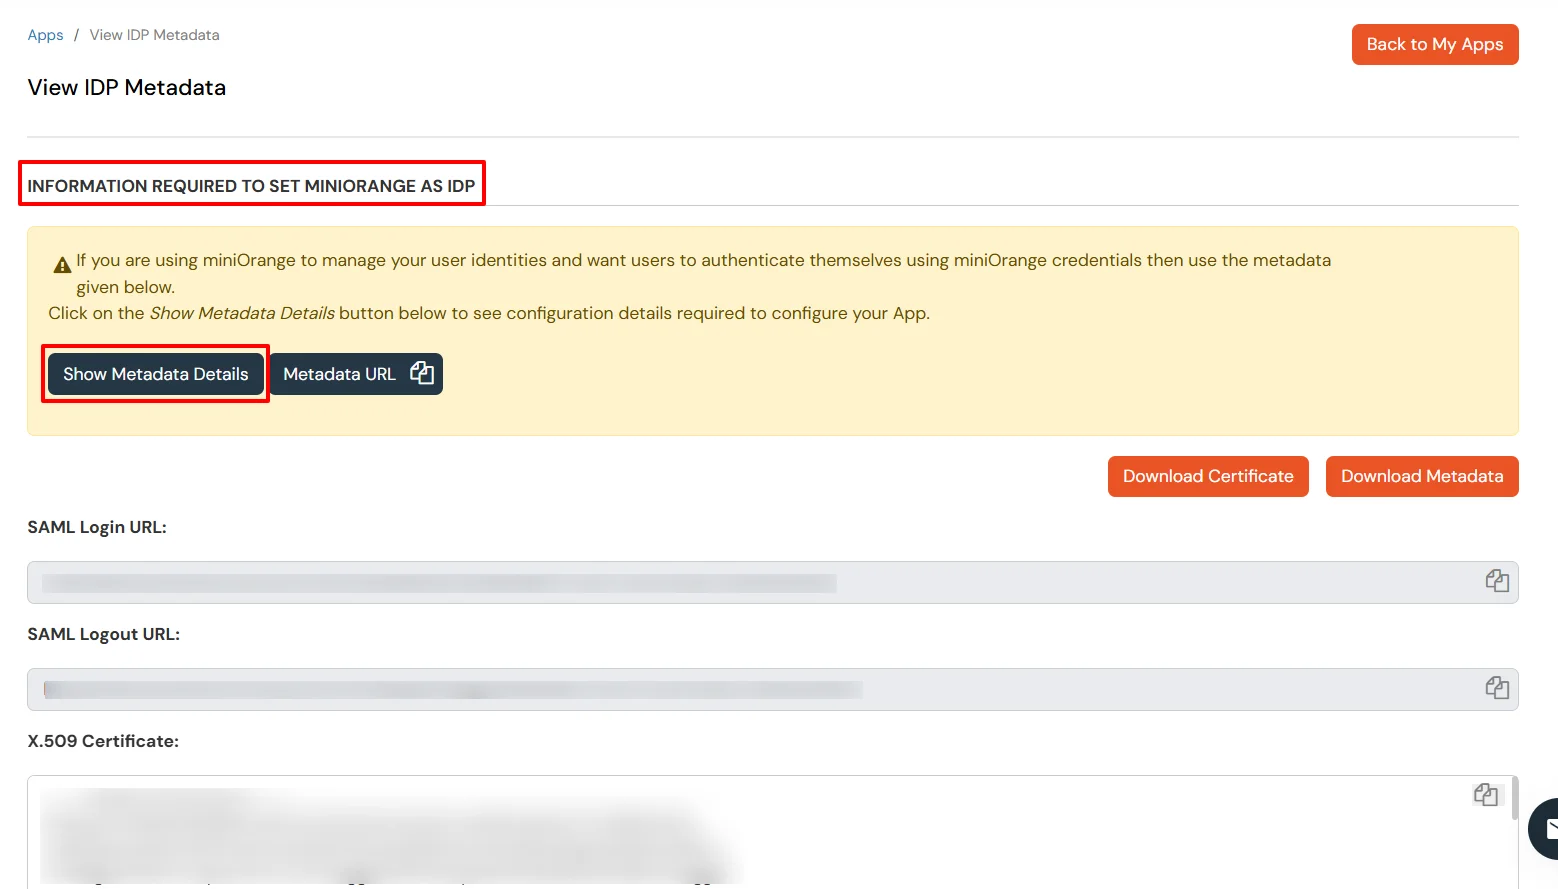
  • Auf dem IDP-Metadaten anzeigen Seite -

    1. Wenn Sie verwenden möchten miniOrange als User-Store d. h. Ihre Benutzeridentitäten werden in miniOrange gespeichert. Laden Sie dann die Metadatendatei unter der Überschrift „ERFORDERLICHE INFORMATIONEN, UM MINIORANGE ALS IDP festzulegen'.

    2. Wenn Sie Ihre Benutzer über einen beliebigen externer Identitätsanbieter wie Active Directory, Okta, OneLogin, Google, Apple ID usw., dann laden Sie die Metadatendatei unter der Überschrift 'FÜR DIE AUTHENTIFIZIERUNG ÜBER EXTERNE IDPS ERFORDERLICHE INFORMATIONEN'.
  • FortiClient Single Sign-On (SSO) auf der Metadatenseite

  • Klicken Sie dann auf Metadaten herunterladen.
  • FortiClient Single Sign-On (SSO): Metadatendetails auswählen: Externer Identitätsanbieter oder miniOrange als Identitätsanbieter

2. Konfigurieren Sie SSO in FortiGate

  • Einloggen in fortigate als Administrator.
  • Navigieren Benutzer & Authentifizierung >> Single Sign-On >> Neu erstellen um eine SAML Single Sign-On-Verbindung einzurichten.
  • Kopieren Sie die IdP-Metadaten ab Schritt 1: in miniOrange und fügen Sie es in den Abschnitt „Fortinet IdP-Metadaten“ ein.
  • Fortinet Single Sign-On (SSO): IdP-Details

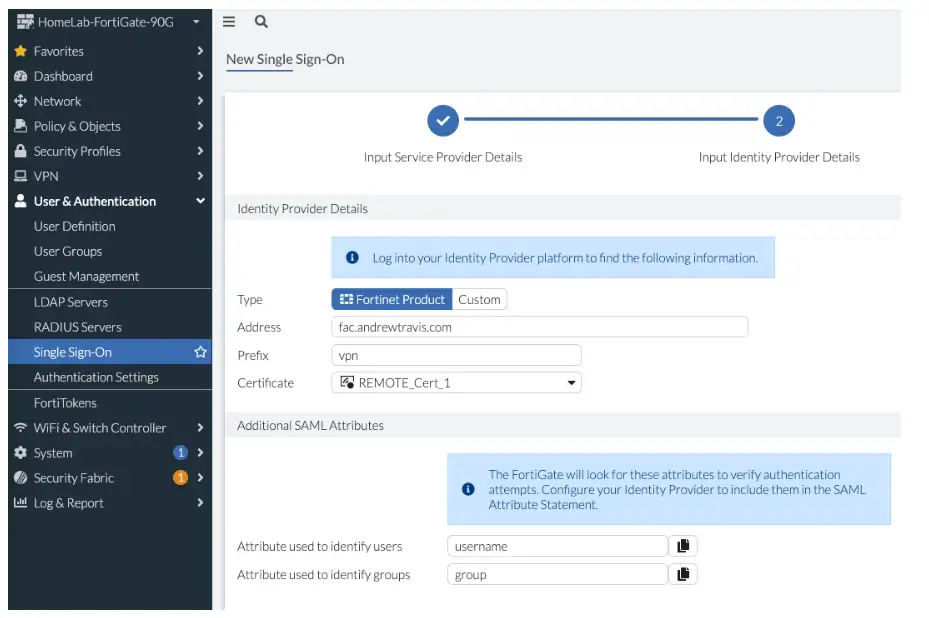
  • Klicken Sie auf Weiter und auf der nächsten Seite geben Sie Ihre Daten ein IdP-URLs entweder unter Benutzerdefiniert (bei Verwendung eines Nicht-Fortinet-IdP) oder Fortinet (bei Verwendung von Fortigate):
  • Fortinet Single Sign-On (SSO): IdP-Details

  • Füllen Sie die Felder gemäß der folgenden Tabelle aus.
    IDP-Entitäts-ID Entitäts-ID oder Aussteller in miniOrange
    IDP-Einzelanmeldungs-URL SAML-Anmelde-URL in miniOrange Metadaten
    IDP-Einzelabmelde-URL SAML-Abmelde-URL in miniOrange Metadaten
  • Klicken Sie auf Tragen Sie um Änderungen zu speichern.
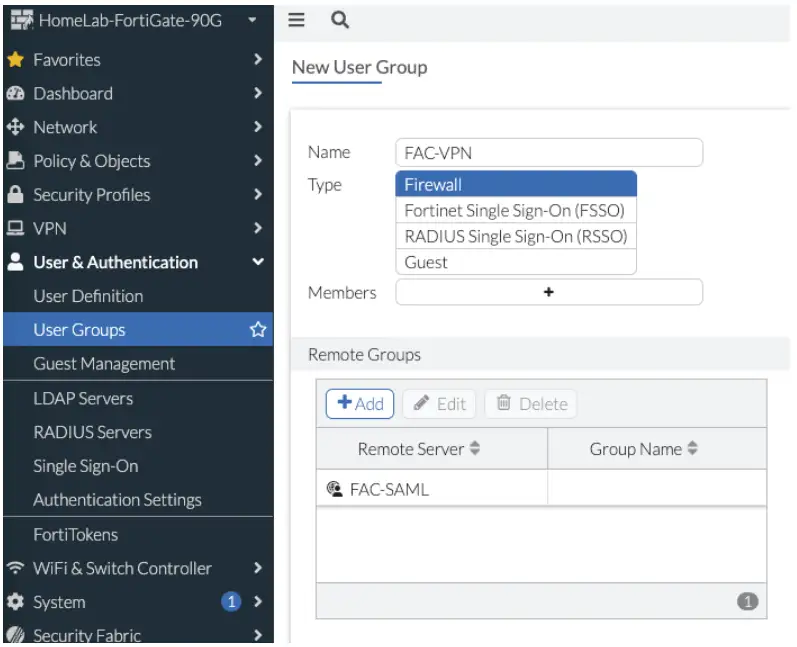
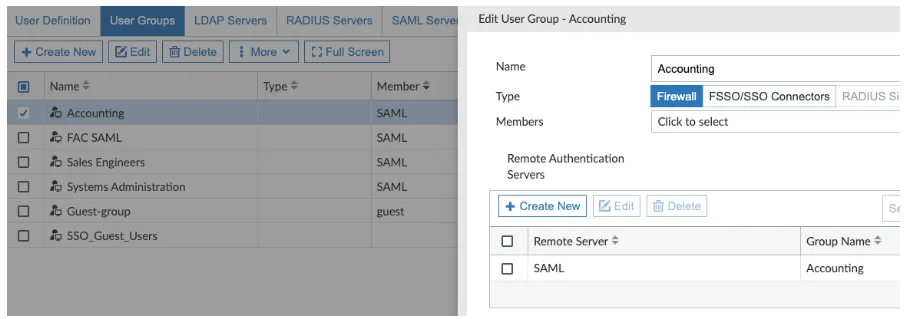
  • Navigieren Benutzer & Authentifizierung >> Benutzergruppen >> Neu erstellenFür die erste Gruppe erstellen Sie eine allgemeine Benutzergruppe ohne zugehörigen Gruppennamen – beispielsweise „FAC-VPN“. Diese allgemeine Gruppe wird später in der IPsec-Konfiguration und zusammen mit den einzelnen Gruppen in den Firewall-Richtlinien referenziert. Alternativ können Sie den VPN-Zugriff nicht auf eine einzelne Gruppe beschränken (dies ist optional); erlauben Sie stattdessen jedem Benutzer in jeder Gruppe die VPN-Verbindung und verwenden Sie dann Gruppen in den Firewall-Richtlinien, um den Zugriff auf Ressourcen einzuschränken. Tests ergaben, dass das Weglassen dieser allgemeinen Benutzergruppe zu einem Fehler vom Typ „FNBAM_DENIED“ führte.
  • forticlient Gruppe

  • Auswählen Firewall als Typ. Erstellen Sie außerdem Benutzergruppen (z. B. Buchhaltung, Vertriebsingenieure, Systemadministration), um diese in Firewall-Richtlinien zuzuordnen.
  • forticlient


3. FortiGate SAML SSO für IKE-SAML (IPsec-VPN) konfigurieren

  • FortiGate akzeptiert SAML-Datenverkehr von FortiClient auf dem von auth-ike-saml-port (gültiger Bereich 1–65535; Standardwert ist oft 1001—verwenden Sie denselben Wert, den Sie in Benutzer & Authentifizierung > Einmaliges AnmeldenBeispielsweise 10428Falls Ihre FortiOS-Version dies erfordert, stellen Sie dies in der CLI so ein, dass es dem entsprechenden Port entspricht:

    config system global set auth-ike-saml-port 10428 end
  • Konfigurieren Sie das Attribut „ike-saml-server“ auf der WAN-Schnittstelle, die für das Remote Access IPsec VPN verwendet wird. Diese Einstellung muss auf der Schnittstelle angewendet werden, die zuerst FortiClient-Datenverkehr empfängt.

    config system interface edit "wan1" set ike-saml-server enable next end
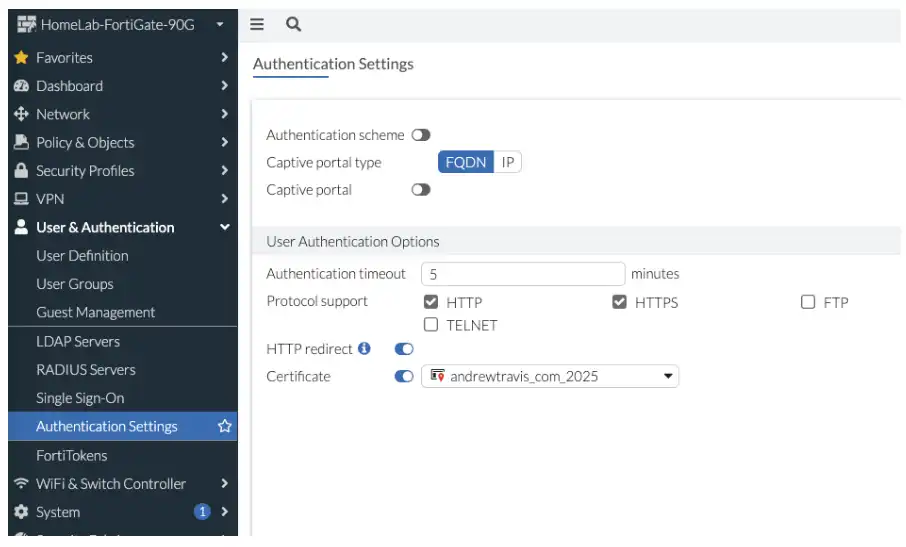
  • FortiClient validiert das Zertifikat, das FortiGate während SAML präsentiert. Konfigurieren Sie dieses Zertifikat unter Benutzer & Authentifizierung > Authentifizierungseinstellungen (oder gleichwertig) in der Benutzerauthentifizierung >> Zertifikat Abschnitt für Ihre FortiOS-Version.
  • forticlient

  • Geben Sie das Zertifikat an, das FortiGate dem FortiClient vorlegen soll.

Hinweis: Um Warnungen wegen ungültiger Zertifikate in FortiClient zu vermeiden, muss der Betreff oder der SAN des Zertifikats mit dem Hostnamen oder FQDN des IPsec-Remote-Gateways übereinstimmen, den der Benutzer eingibt. Falls das Serverzertifikat auf eine private Zertifizierungsstelle (CA) verweist, importieren Sie diese CA in den vertrauenswürdigen Stammzertifikatspeicher des Endpunkts (oder stellen Sie sie über Ihre Geräteverwaltungsrichtlinie bereit).
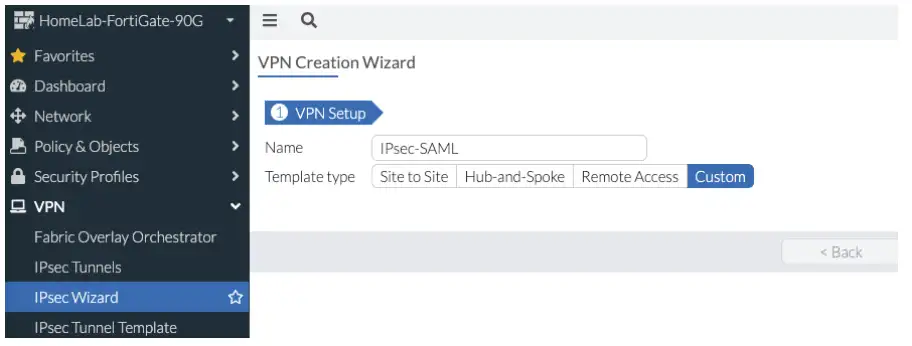
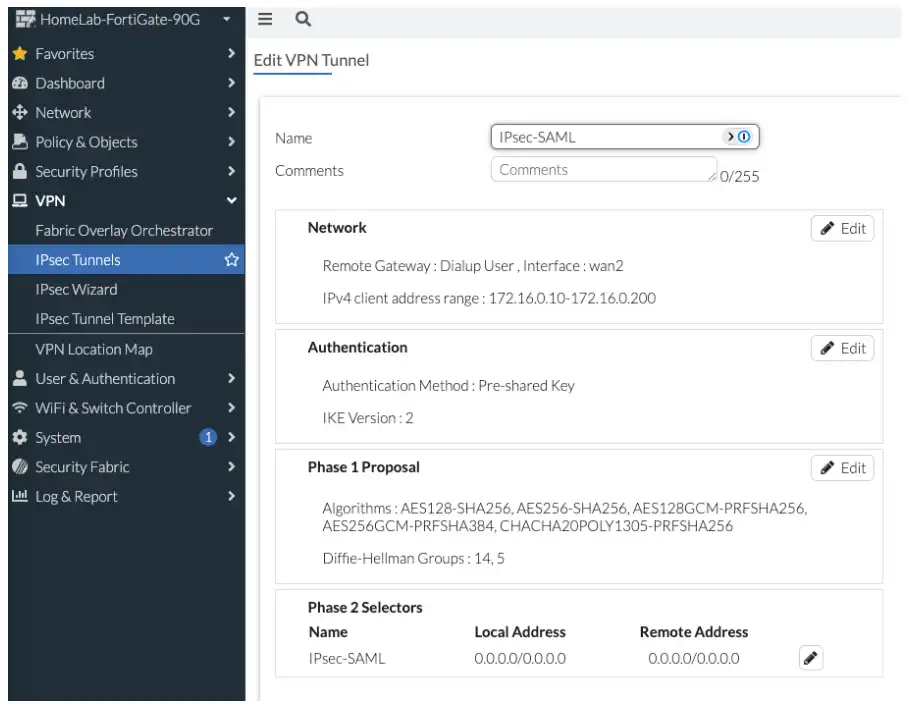
4. Konfigurieren Sie IPsec IKEv2 für FortiClient

  • Erstellen Sie das IPsec-VPN auf dem FortiGate. Gehen Sie zu VPN > IPsec-Assistent und wählen Sie Vorlagentyp: Benutzerdefiniert:
  • FortiGate IPsec-Assistent

  • IPsec-Assistent – ​​Teil 1: Wählen Sie die IP-Version (IPv4 oder IPv6).
  • Stelle den Remote-Gateway zu Einwahlbenutzer
  • WAN-Schnittstelle auswählen
  • Moduskonfiguration aktivieren → IP-Adresse zuweisen (Bereich/Objekt)
  • (Optional) Split-Tunneling aktivieren → Netzwerke hinzufügen
  • Authentifizierung festlegen (vorab geteilter Schlüssel / Zertifikat)
  • IKE-Version auswählen: 2
  • Akzeptierte Typen festlegen: Beliebige Peer-ID
  • Phase-2-Selektoren sollten auf dem Standardwert (alle Nullen) belassen werden, es sei denn, Sie benötigen explizite Selektoren.
  • FortiGate IPsec-Tunnel – Zusammenfassung

  • IKEv2 verwendet EAP zur Benutzerauthentifizierung. Nachdem der Assistent den Tunnel erstellt hat, fügen Sie die allgemeine Gruppe hinzu (zum Beispiel FAC-VPN) auf der Phase-1-Schnittstelle. Beispiel (passen Sie den Tunnelnamen an Ihren an): config vpn ipsec phase1-interface edit "IPsec-SAML" set authusrgrp "FAC-VPN" next end
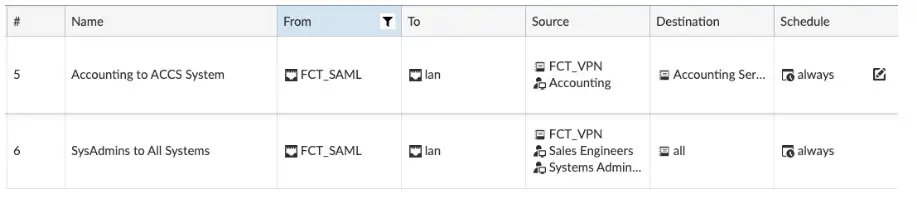
  • Verweisen Sie auf dieselbe Deckengruppe, die Sie erstellt haben in Schritt 2:Verwenden Sie Firewall-Richtlinien (Schritt 5), um den Zugriff bestimmter Benutzer oder Gruppen auf interne Ressourcen einzuschränken. Weitere Optionen für den Fernzugriff finden Sie in der FortiGate-Dokumentation für Ihre Version.

5. Firewall-Richtlinien für IPsec-VPN erstellen

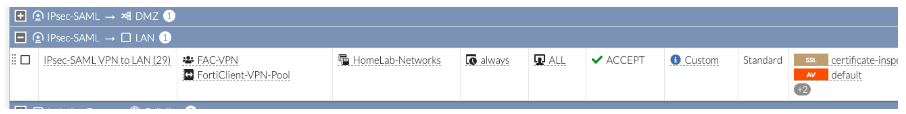
  • Zurück Nach Richtlinien & Objekte >> Firewall-Richtlinie >> Neu erstellenStellen Sie die eingehende Schnittstelle auf Ihre IPsec-VPN-Schnittstelle ein. Unter Quelle, wählen Sie die Benutzergruppen aus, die die jeweiligen Ziele erreichen sollen (z. B. zugeordnete Gruppen aus SAML oder die allgemeine Gruppe für ein einfaches Labor).
  • FortiGate-Firewall-Richtlinie für IPsec-VPN

  • Erstellen Sie separate Regeln pro Team oder Sensibilitätsstufe, damit die Benutzer nur auf die Subnetze und Anwendungen zugreifen können, die sie benötigen.
  • Beispiel: Eine liberale Laborregel, die Datenverkehr von der Decke zulässt FAC-VPN Gruppe zu einem Test-Subnetz:
  • FortiGate-VPN-Zulassungsrichtlinie

  • Alternativ können Sie eine einfache Zulassungsregel ohne benutzergruppenspezifische Bedingungen verwenden, wenn Sie keine gruppenbasierte Segmentierung benötigen.

6. FortiClient-Konfiguration

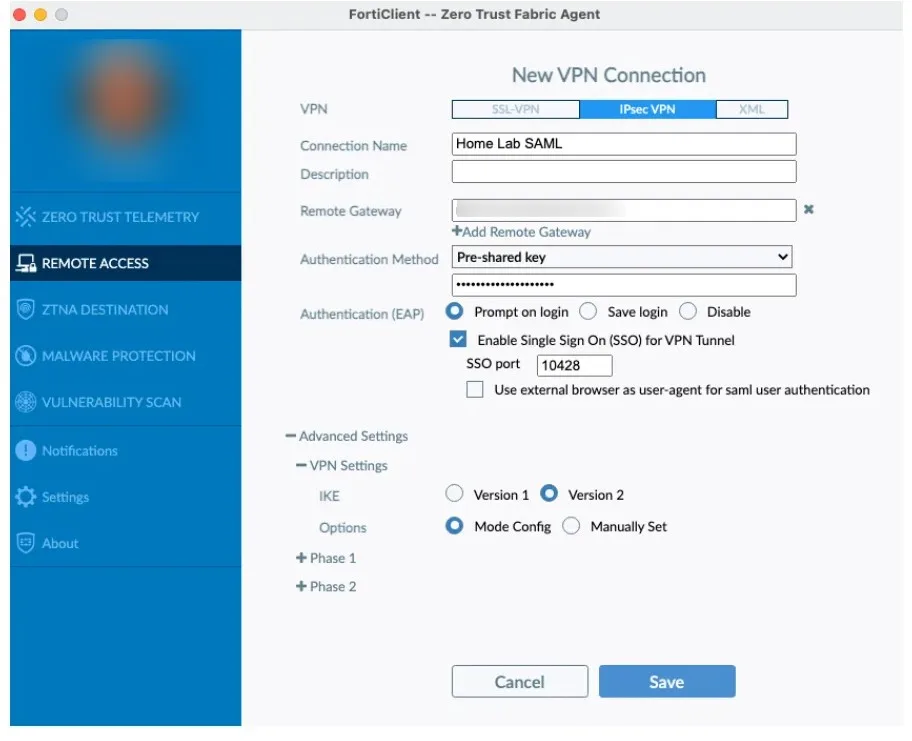
  • Installieren Sie FortiClient von Fortinet-Unterstützung, dann öffne dich Konfigurieren Sie VPN:
  • forticlient

  • Sie werden die folgenden Einstellungen festlegen:
    • VPN: IPsec-VPN
    • Remote-Gateway: öffentliche IP-Adresse auf Ihrer WAN-Schnittstelle
    • Authentifizierungsmethode: vorab geteilter Schlüssel oder Zertifikat (passend zum FortiGate-Tunnel)
    • Ermöglichen Single Sign-On für den VPN-Tunnel
    • Geben Sie den zuvor ausgewählten Port an (z. B. 10428).
    • Erweitern Sie die Funktionalität der Erweiterte Einstellungen > VPN-Einstellungen
    • IKE: Version 2
    • Optionen: Moduskonfiguration
  • Fügen Sie das VPN hinzu, klicken Sie auf Verbinden, melden Sie sich über den Identitätsanbieter an und bestätigen Sie die Verbindung auf FortiGate.
  • forticlient

7. SSO-Konfiguration testen

Testen Sie die SSO-Anmeldung bei Ihrem FortiClient-Konto mit miniOrange IdP:

    Verwenden der SP-initiierten Anmeldung

  • Klicken Sie in FortiClient auf „Verbinden“, um den miniOrange-Anmeldebildschirm in Ihrem Browser zu öffnen.
  • FortiClient Single Sign-On (SSO)-Anmeldung

  • Geben Sie Ihre miniOrange-Anmeldedaten ein und klicken Sie auf „Anmelden“. Sie werden automatisch in Ihr FortiClient-Konto eingeloggt.

Fehlerbehebung (FortiGate / FortiClient)

  • Aktivieren Sie auf der FortiGate-CLI das Debugging für IKE- und SAML-bezogene Daemons, während Sie das Problem reproduzieren, und deaktivieren Sie es anschließend wieder: diag debug reset diag debug application ike -1 diag debug application samld -1 diag debug application fnbamd -1 diag debug console timestamp enable diag debug enable
  • Überprüfen Sie die Zeitsynchronisation (NTP) auf FortiGate und dem IdP; SAML reagiert empfindlich auf Taktabweichungen.
  • Prüfen Sie, ob die SAML-Assertion-NameID und die Gruppenattribute des IdP mit den FortiGate-Mappings und Firewall-Gruppen übereinstimmen.

Häufig gestellte Fragen


Was ist Fortinets Single Sign-On (FSSO) für FortiClient?

Fortinet Single Sign-On (FSSO) ist ein Authentifizierungsprotokoll, das es Fortinet-Sicherheitsprodukten wie FortiGate ermöglicht, Benutzer transparent zu identifizieren und zu authentifizieren, indem Anmeldeereignisse in Active Directory oder anderen unterstützten Identitätsspeichern überwacht werden. Wenn SAML auf FortiGate als Dienstanbieter konfiguriert ist, kann FortiClient denselben SSO-Ablauf für VPN und zugehörige Zugriffe gemäß Ihren FortiOS- und SSL-VPN-Einstellungen verwenden.


Externe Referenzen

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte