Google SSO: Vollständige Einrichtungsanleitung für Google Single Sign-On
Google SSO (Google Single Sign-On) ermöglicht es Ihrer Organisation, Benutzern die Anmeldung bei Google Workspace und allen verbundenen Apps mit einem einzigen Satz von Anmeldeinformationen zu ermöglichen – verwaltet über Ihren bevorzugten Identitätsanbieter (IdP).
Die Google-SSO-Lösung von miniOrange unterstützt SAML 2.0 und OAuth/OIDC und ermöglicht so die nahtlose Integration mit Azure AD, ADFS und weiteren Identitätsanbietern. Dank einer 30-tägigen kostenlosen Testphase und kostenloser Unterstützung bei der Einrichtung durch unsere Experten können Sie Google Single Sign-On in weniger als 30 Minuten für Ihr Team aktivieren.
Mit miniOrange Google SSO können Sie:
Ermöglichen Sie Ihren Nutzern die automatische Anmeldung bei Google
Zentralisierte und einfache Zugriffskontrolle der Benutzer
Einfache Verbindung mit jeder externen Identitätsquelle wie Azure AD, ADFS, Cognito usw.
Kostenlose Installationshilfe
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Installation oder Einrichtung der Google SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Unterstützte SSO-Funktionen
Die Google SSO-Integration von miniOrange unterstützt die folgenden Funktionen:
Vom SP initiierte SSO-Anmeldung: Benutzer können über eine URL oder ein Lesezeichen auf ihr Google-Konto zugreifen. Sie werden zur Anmeldung automatisch zum miniOrange-Portal weitergeleitet. Sobald sie sich angemeldet haben, werden sie automatisch weitergeleitet und bei Google angemeldet.
Vom IdP initiierte SSO-Anmeldung: Benutzer müssen sich zuerst bei miniOrange anmelden und dann auf das Google-Symbol im Anwendungs-Dashboard klicken, um auf Google zuzugreifen. (Wenn Sie weitere Identitätsquellen eingerichtet haben, melden Sie sich bei dieser Plattform an.)
JIT-Bereitstellung: Ermöglicht die automatische Erstellung von Benutzerkonten in Google, wenn sich eine Person zum ersten Mal per Desktop SSO, IDP oder Active Directory (AD)-Authentifizierung anmeldet.
Einzelabmeldung: Mit dieser Funktion werden Sie automatisch von allen Anwendungen abgemeldet, die mit dem Identitätsanbieter (IdP) verbunden sind, wenn Sie sich von Google org oder einer anderen App abmelden.
Fordern Sie von Benutzern die Anmeldung per SSO an: Single Sign-on kann die Anmeldung aller Benutzer per SSO verpflichtend machen. Dadurch wird verhindert, dass sich Personen über andere Quellen anmelden und das Anmeldesystem umgehen. Niemand kann sich direkt anmelden, sodass der Vorgang rationalisiert und sicher ist.
IP-Einschränkung für Google Apps (G Suite)
IP-basierte Zugriffskontrolle im Cloud-Computing ermöglicht Ihnen die Durchsetzung einer IP-Einschränkungsrichtlinie, die es dem IT-Administrator ermöglicht, den Benutzerzugriff auf Geschäftsdaten in G Suite nur über eine oder mehrere angegebene IP-Adressen zu beschränken. Dadurch wird sichergestellt, dass keine Geschäftsdaten über eine ungesicherte, öffentliche oder nicht registrierte IP-Adresse abgerufen werden. Die Verhinderung von Datendiebstahl ist ein großes Anliegen, daher IP-Einschränkung für G Suite hilft Ihnen bei diesem Anliegen.
Beschränken Sie einen einzelnen Benutzer, eine Untergruppe von Benutzern oder eine ganze Organisation auf die IP-Einschränkungsrichtlinie.
Richtlinienbasierte Einschränkung zur Bereitstellung einer starken, granularen Kontrolle für das Unternehmen
Anpassen der Zuordnung von Benutzern über eine oder mehrere IP-Adressen
Für diese Funktion sind keine Firewall-Einstellungen oder lokale Installation erforderlich
Einfache Einrichtung von IP-Einschränkungsrichtlinien
Mit externer Benutzerquelle verbinden
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Anleitung zur Videoeinrichtung
Voraussetzungen:
Bitte stellen Sie sicher, dass Sie nicht mit einem Benutzerkonto bei Gmail angemeldet sind. Die Administratorkontoüberprüfung kann nur durchgeführt werden, wenn Sie über ein Administratorkonto bei Google Workspace angemeldet sind.
Zur Unterstützung von SSO ist Google Workspace Business Starter oder ein höherer Plan erforderlich.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung, um Google Single Sign-On (SSO) zu konfigurieren.
Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .
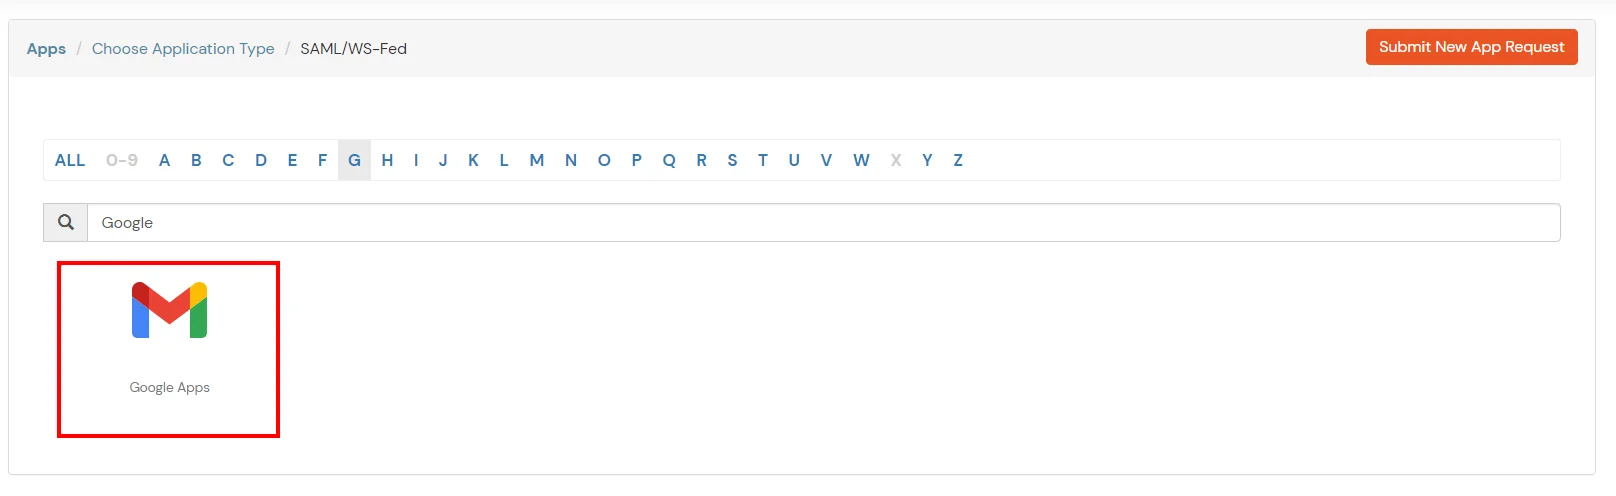
In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
Suchen Sie nach Google Apps Wenn Sie Google Apps nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
Im Plug-and-Play-Betrieb Geben Sie die folgenden Details ein:
Enter Display Name:Google Apps
Geben Sie die SP-Entitäts-ID oder Aussteller:https://accounts.google.com/samlrp/<unique_app_id>
Geben Sie die AC-URL:https://accounts.google.com/samlrp/<unique_app_id>/acs
Geben Sie die Single-Logout-URL:https://mail.google.com/a/out/tld/?logout
Klicken Sie auf Gespeichert.
Holen Sie sich IdP-Metadatendetails zum Hochladen in Google Apps:
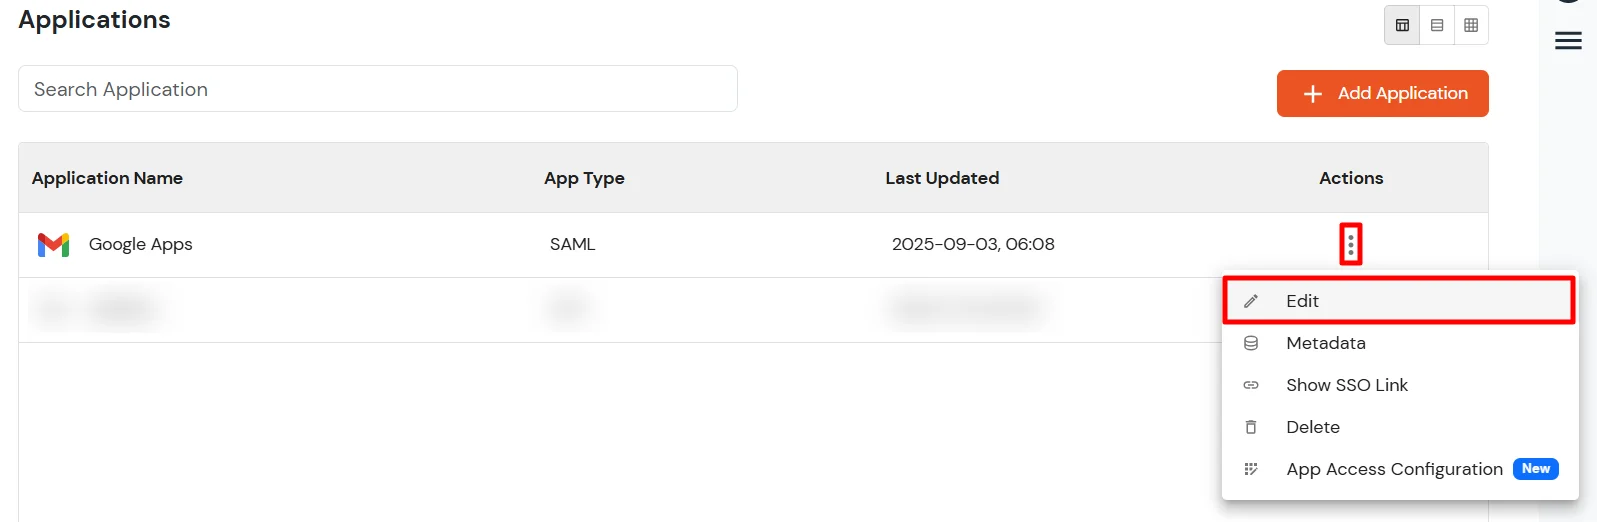
Zurück Nach Apps >> Anwendungen.
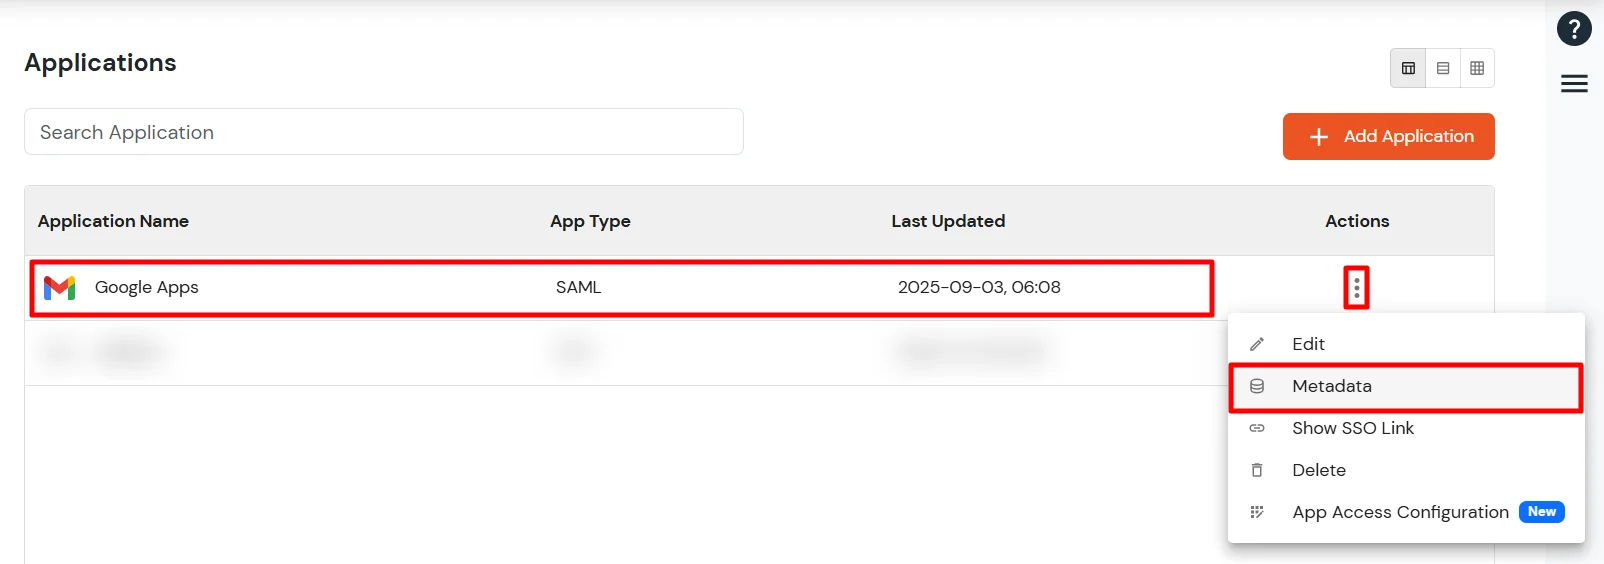
Suchen Sie nach Ihrer App und klicken Sie auf die Drei-Punkt-Symbol in England, Aktion Spalte.
Klicken Sie auf Metadaten Um die Metadaten von miniOrange anzuzeigen, klicken Sie bitte hier. SSO-Link anzeigen um den vom Identitätsanbieter initiierten SSO-Link für Ihre Anwendung zu erhalten.
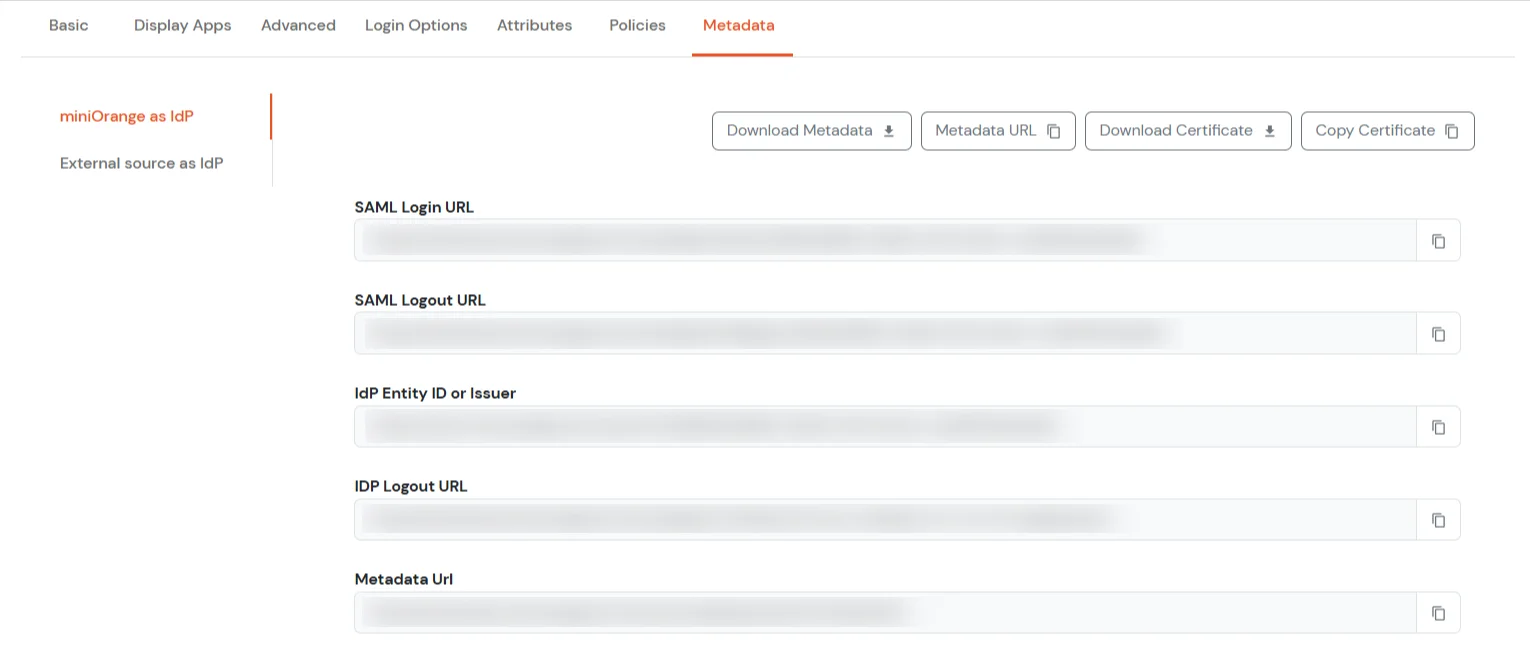
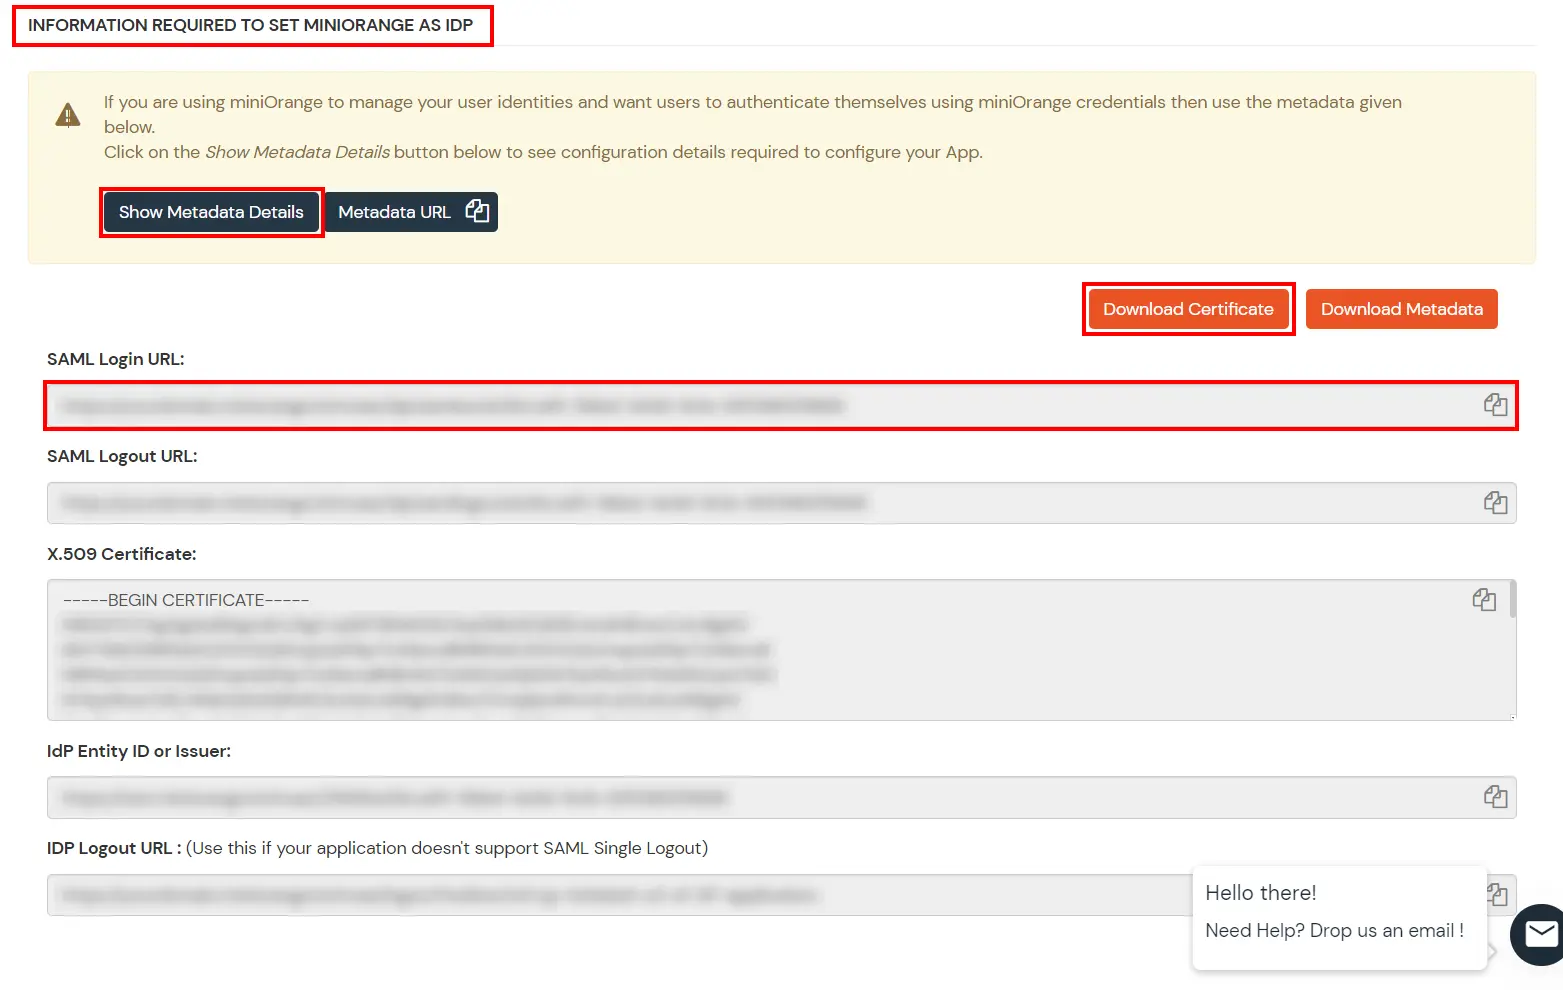
Jetzt geh zum Metadaten Registerkarte. Hier sehen Sie 2 Abschnitte. Wenn Sie Folgendes einrichten miniOrange als IdPKopieren Sie die Metadaten aus dem ersten Abschnitt. Falls Sie sich authentifizieren müssen über externe Identitätsanbieter (Okta, Azure AD, ADFS, OneLogin, Google Workspace), Metadaten abrufen von Externe Quelle als IdP Abschnitt wie unten gezeigt.
Behalten SAML-Anmelde-URL, IdP-Entitäts-ID oder Aussteller und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. SAML SSO in Google Apps (G Suite) konfigurieren
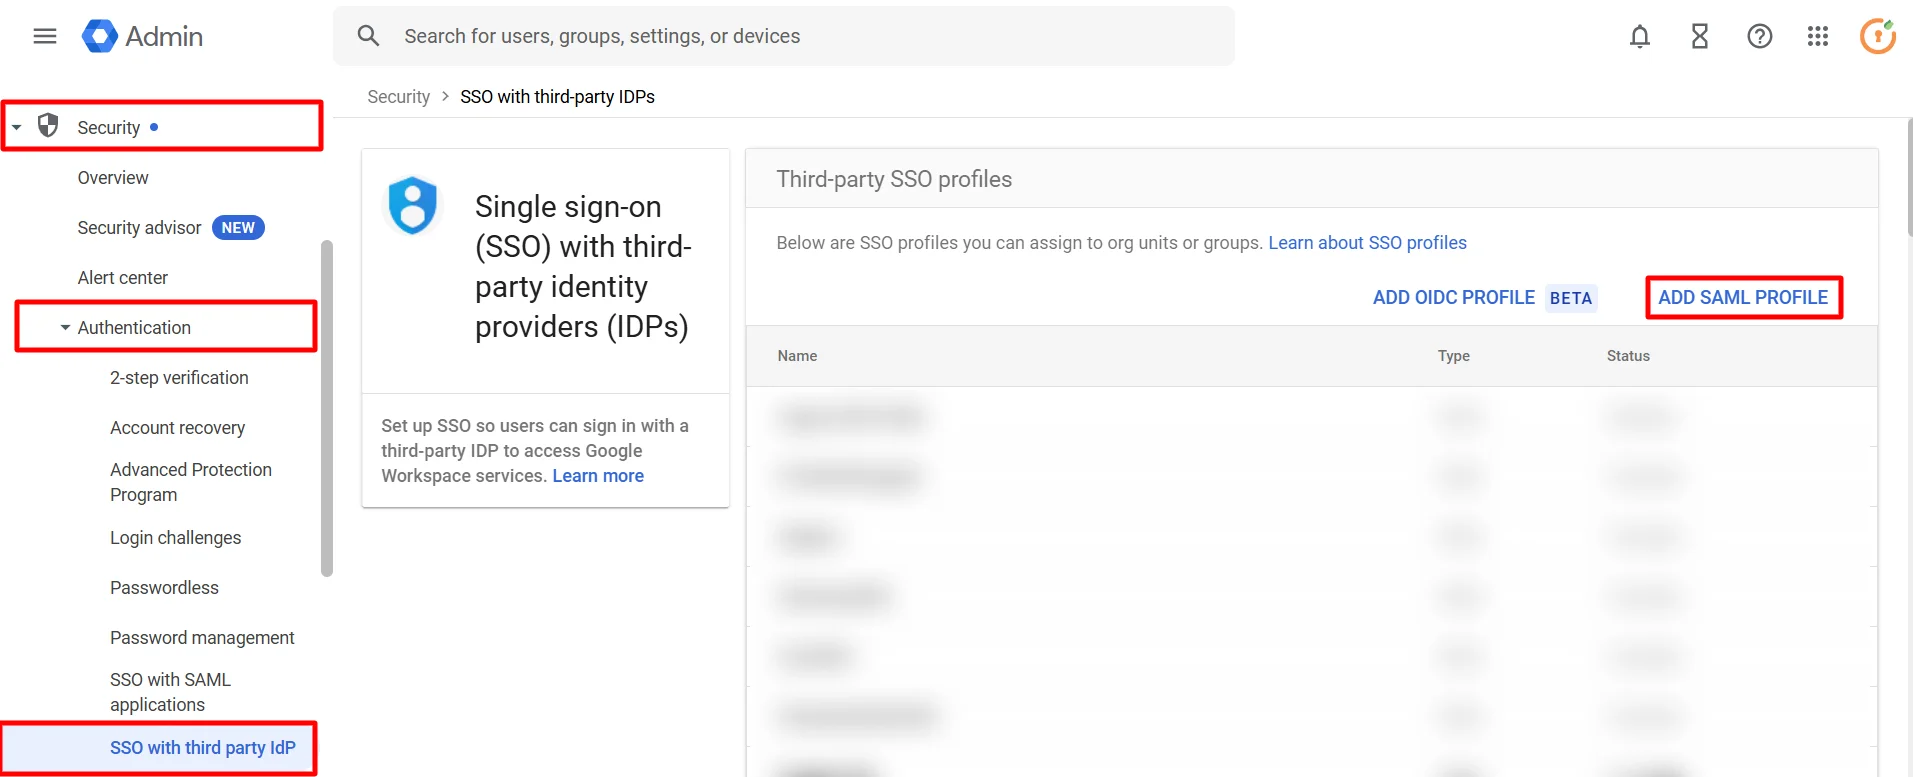
Zurück Nach Sicherheit > Authentifizierung > SSO mit Drittanbieter-IdP.
Im SSO-Profile von Drittanbietern Abschnitt, klicken Sie auf SAML-Profil hinzufügen.
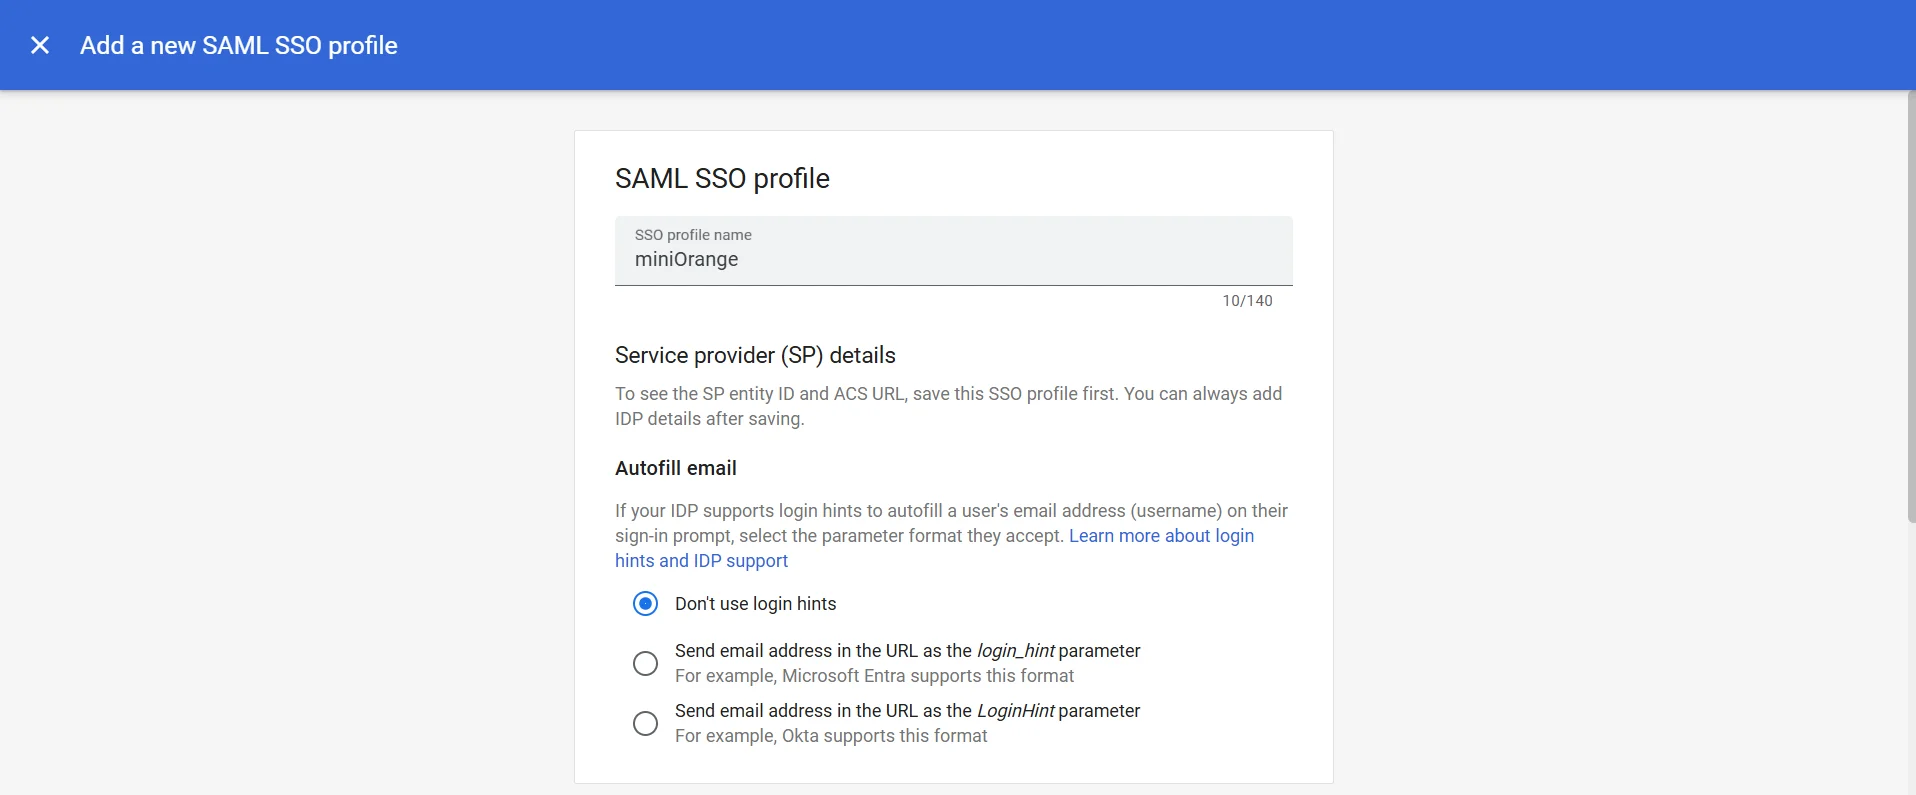
Für SAML SSO-Profil, geben Sie einen Profilnamen ein.
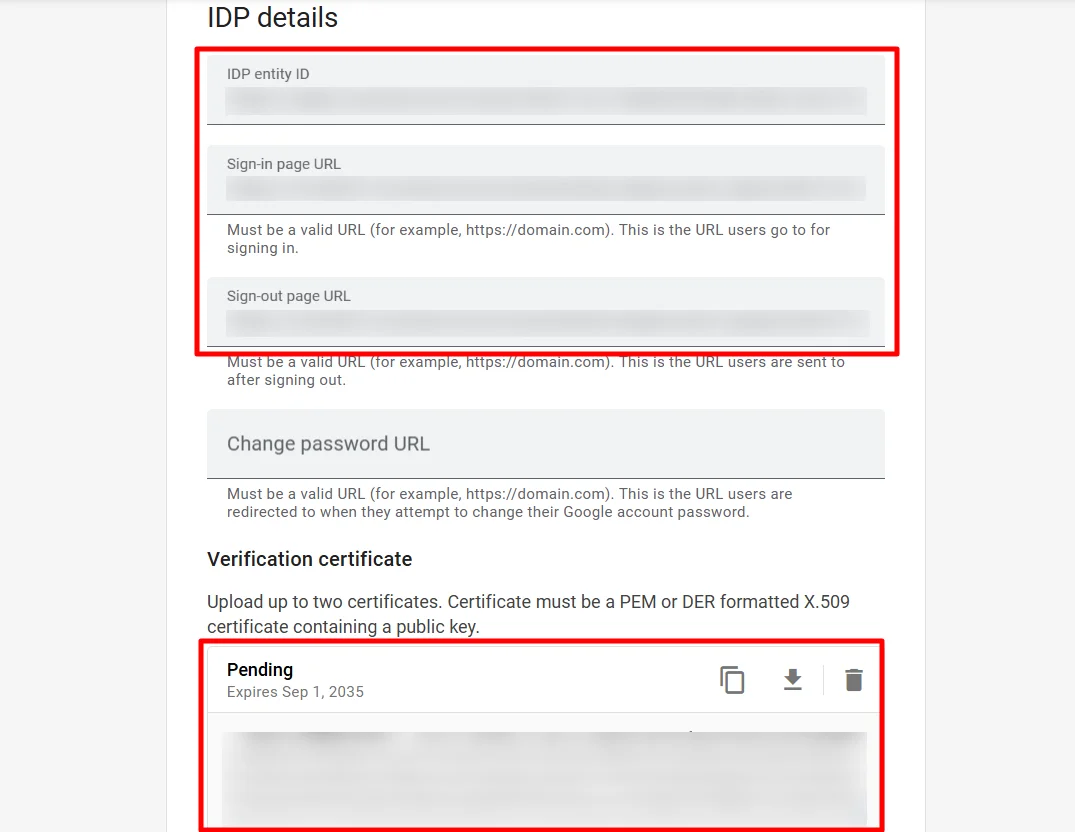
Im IdP-Details Abschnitt, geben Sie die folgenden Informationen an:
URL der Anmeldeseite: SAML-Anmelde-URL von Schritt 1:.
URL der Abmeldeseite: /idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
Beispiel: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
URL zum Ändern des Passworts: SAML-Anmelde-URL von Schritt 1:.
Laden Sie das Zertifikat hoch, indem Sie auf Zertifikat hochladen (Ab Schritt 1:).
Klicken Sie auf Gespeichert.
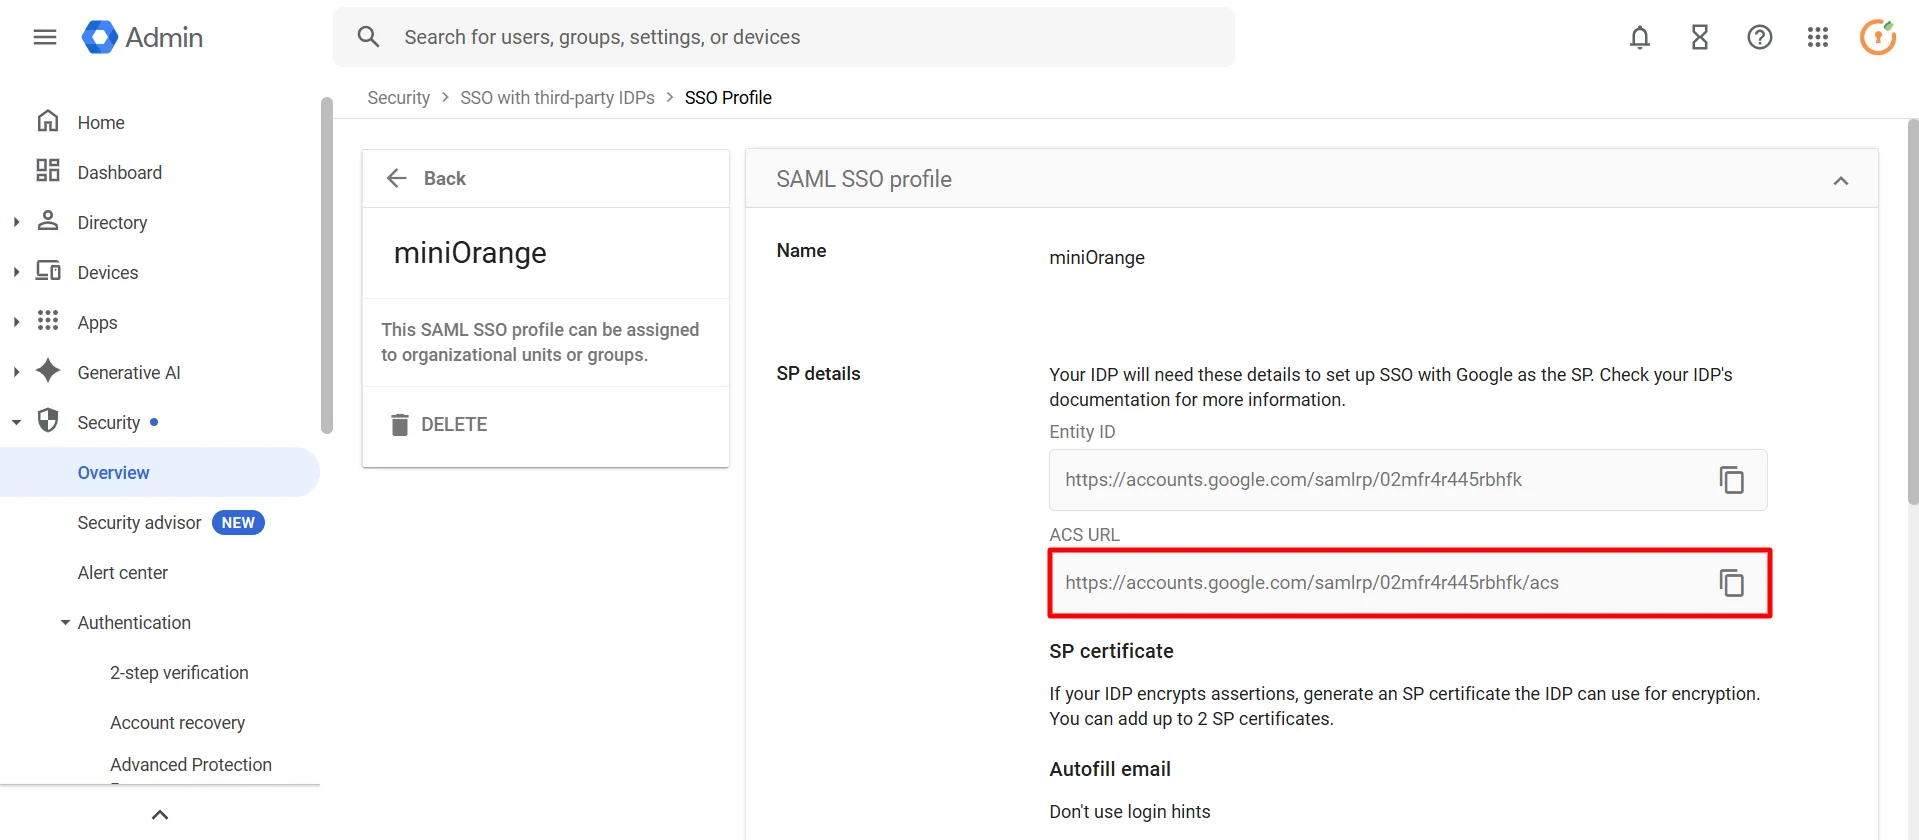
Nach dem Speichern kopieren Sie die ACS-URL. Sie benötigen dies, wenn Sie Google Apps in miniOrange konfigurieren.
Ihre Google SSO SAML-Integration ist abgeschlossen.
2.1. SSO-Profile Organisationseinheiten oder Gruppen zuweisen:
Wenn Sie möchten, dass sich einige Ihrer Benutzer direkt bei Google anmelden, können Sie diese Benutzer in eine Organisationseinheit (OU) oder Gruppe verschieben. Verwalten Sie dann die SSO-Einstellungen für die OU oder Gruppe, sodass diese Benutzer von Google authentifiziert werden und nicht Ihren Drittanbieter-IdP verwenden. Führen Sie die folgenden Schritte aus:
Wenn Sie möchten, dass sich alle Ihre (nicht-Superadministrator-)Benutzer über einen IdP eines Drittanbieters anmelden: Sie müssen keine Verwaltung durchführen.
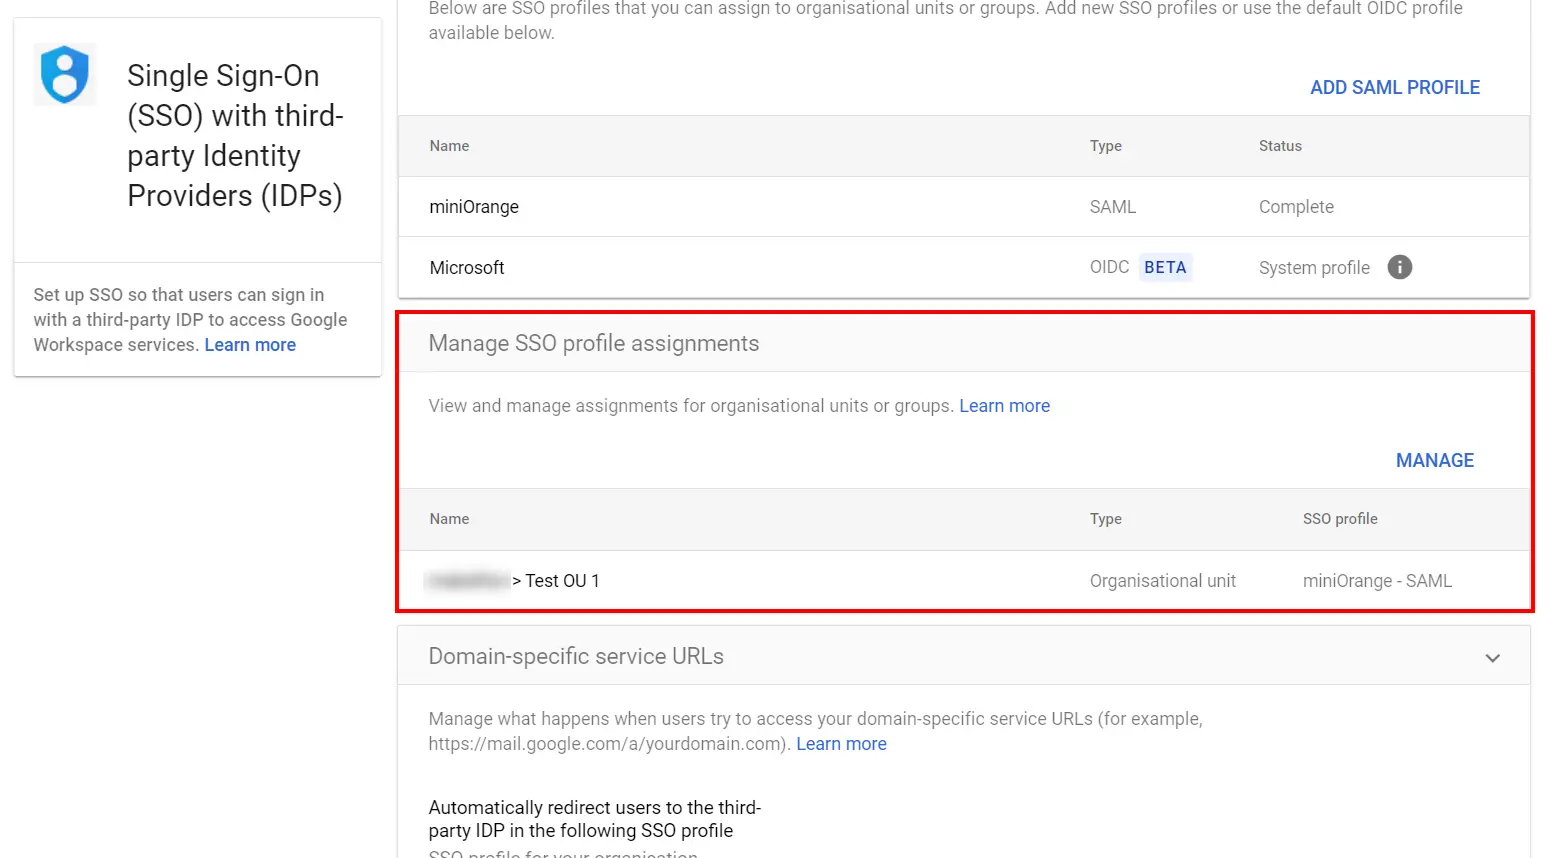
Wenn Sie möchten, dass sich einige Ihrer Benutzer direkt bei Google anmelden: Klicken Sie auf Verwalten von SSO-Profilzuweisungen und fahren Sie mit dem nächsten Schritt fort.
Wenn Sie das SSO-Profil zum ersten Mal zuweisen, klicken Sie auf Los geht´s. Andernfalls klicken Sie auf Verwalten.
Note: Get started is only available if you’ve already enabled your third-party SSO profile.
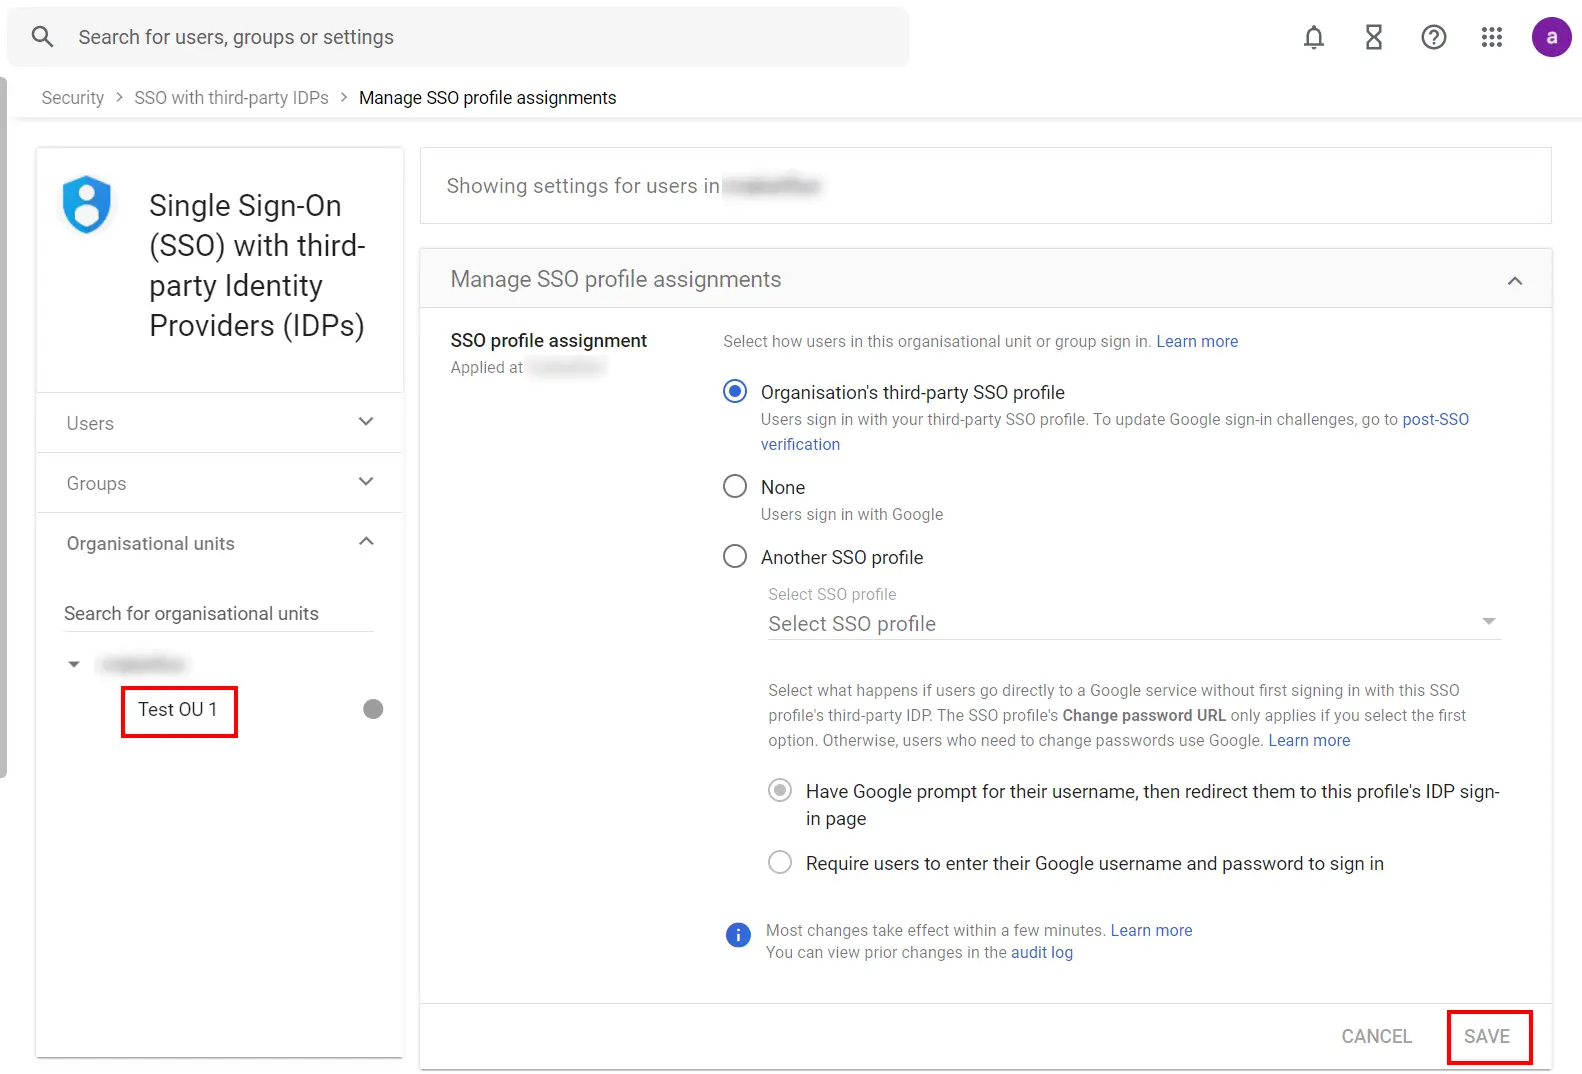
Wählen Sie links die Organisationseinheit oder Gruppe aus, für die Sie das SSO-Profil zuweisen. Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment, an override warning appears when you select that OU or group. You can’t assign the SSO profile on a per-user basis. The Users view let you check the setting for a specific user.
Wählen Drittanbieter-SSO-Profil der Organisation wenn Sie möchten, dass sich Ihre Benutzer in der Organisationseinheit oder Gruppe mit dem im Drittanbieter-SSO-Profil Ihrer Domäne angegebenen IdP bei Google-Diensten anmelden.
Wählen Keine Präsentation wenn Sie möchten, dass sich Ihre Benutzer in der Organisationseinheit oder Gruppe direkt bei Google anmelden.
Wählen Ein weiteres SSO-Profil falls Sie bereits einen anderen Identitätsanbieter konfiguriert haben und diesen zur Benutzerauthentifizierung verwenden möchten.
Dann klick Gespeichert.
2.2. So deaktivieren Sie SSO für alle Benutzer:
Wenn Sie die Drittanbieter-Authentifizierung für alle Ihre Benutzer deaktivieren möchten, ohne die SSO-Profilzuweisung für Organisationseinheiten oder Gruppen zu ändern, können Sie das Drittanbieter-SSO-Profil deaktivieren:
Deaktivieren Einrichten von SSO mit einem Identitätsanbieter eines Drittanbieters.
Klicken Sie auf Gespeichert.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem Google Apps-Konto mit miniOrange IdP:
Verwenden der SP-initiierten Anmeldung
Gehen Sie zu Ihrer Google Apps-URL. Hier werden Sie entweder aufgefordert, den Benutzernamen einzugeben oder auf den SSO-Link zu klicken, der Sie zur Anmeldeseite von miniOrange IdP weiterleitet.
Geben Sie Ihre miniOrange-Anmeldedaten ein und klicken Sie auf Anmelden. Sie werden automatisch bei Ihrem Google Apps-Konto angemeldet.
Verwenden der IDP-initiierten Anmeldung
Melden Sie sich mit Ihren Anmeldeinformationen bei miniOrange IdP an.
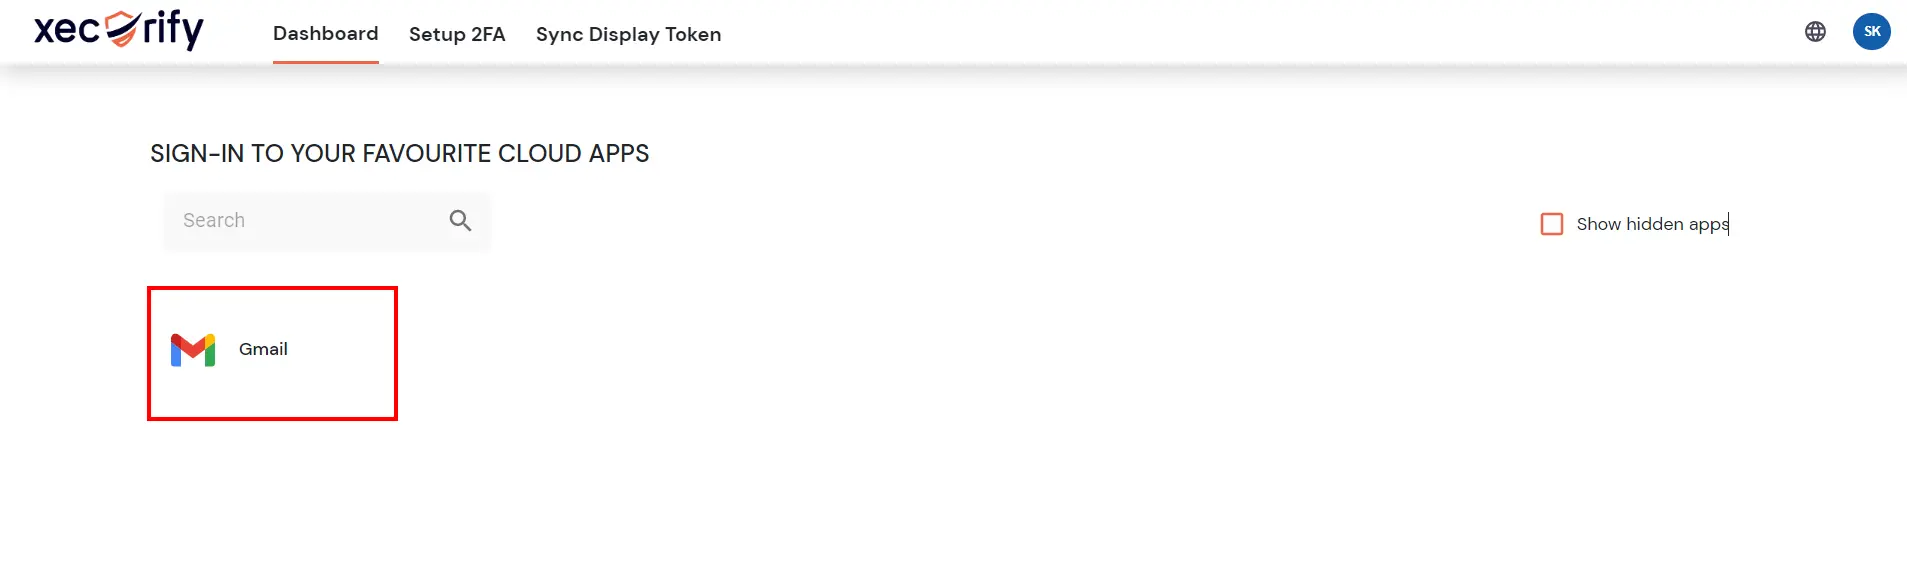
Klicken Sie im Dashboard auf Google Apps Anwendung, die Sie hinzugefügt haben, um die SSO-Konfiguration zu überprüfen.
Wie identifizieren Sie Fehler in SAML-Assertionen, die von Ihrem IDP gesendet werden?
Verwenden Sie den SAML Assertion Validator, um Probleme bei der Anmeldung bei Single Sign-On (SSO) zu beheben und Fehler in SAML-Assertions zu identifizieren, die von Ihrem Identitätsanbieter gesendet wurden. Klicken Sie auf diesen Link Erfahren Sie mehr über die Fehleridentifizierung in SAML-Assertions.
Wie kann ich die SAML-Tracer-Protokolle verfolgen und exportieren?
Installieren Sie SAML Tracer in Ihrem bevorzugten Browser:
Für Firefox: Fügen Sie das SAML-Tracer-Add-on aus dem Firefox Marketplace hinzu.
Für Chrome / Edge oder Chromium-basierte Browser: Installieren Sie die SAML-Tracer-Erweiterung aus dem Chrome Webstore.
Schritte zum Erfassen von Protokollen:
Stellen Sie sicher, dass das SAML Tracer-Fenster geöffnet ist, bevor Sie den SSO-Flow starten. (Sie können es öffnen, indem Sie in der Browser-Symbolleiste in Ihrer Erweiterungsliste auf das SAML Tracer-Symbol klicken.)
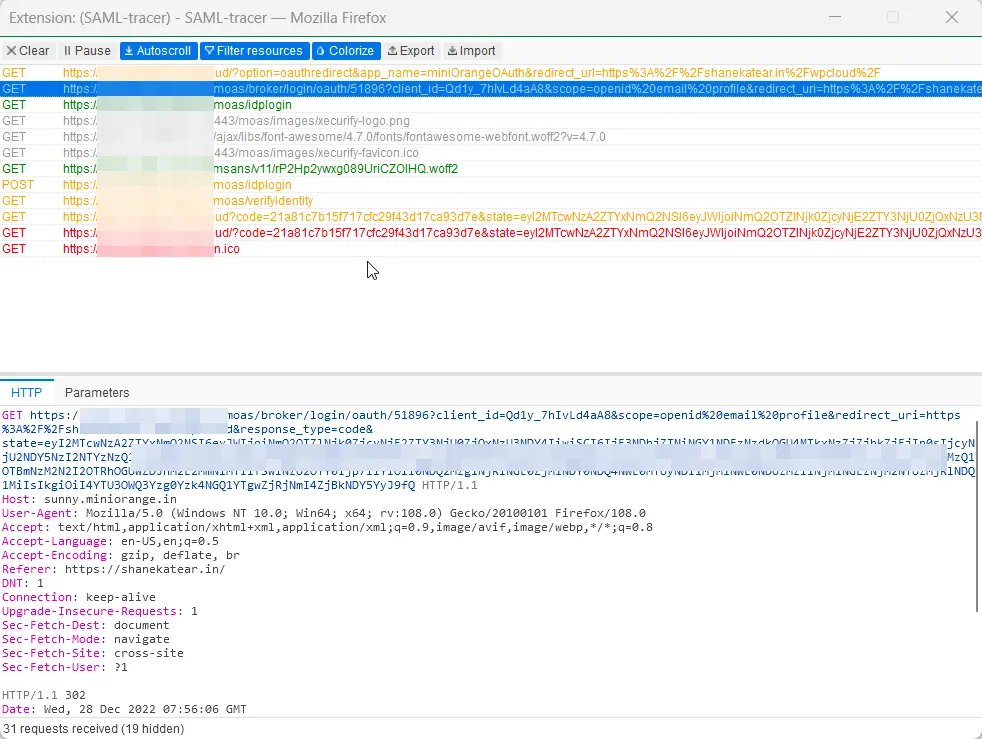
Führen Sie den SSO-Flow aus, um das Problem zu reproduzieren. Sie werden sehen, wie SAML Tracer mit allen URLs gefüllt wird.
Hit Pause auf SAML Tracer, sobald das Problem reproduziert wird, um zusätzliche Protokolle zu vermeiden.
Sie erhalten im SAML-Tracer etwas Ähnliches wie das folgende Bild.
Schritte zum Exportieren von Protokollen:
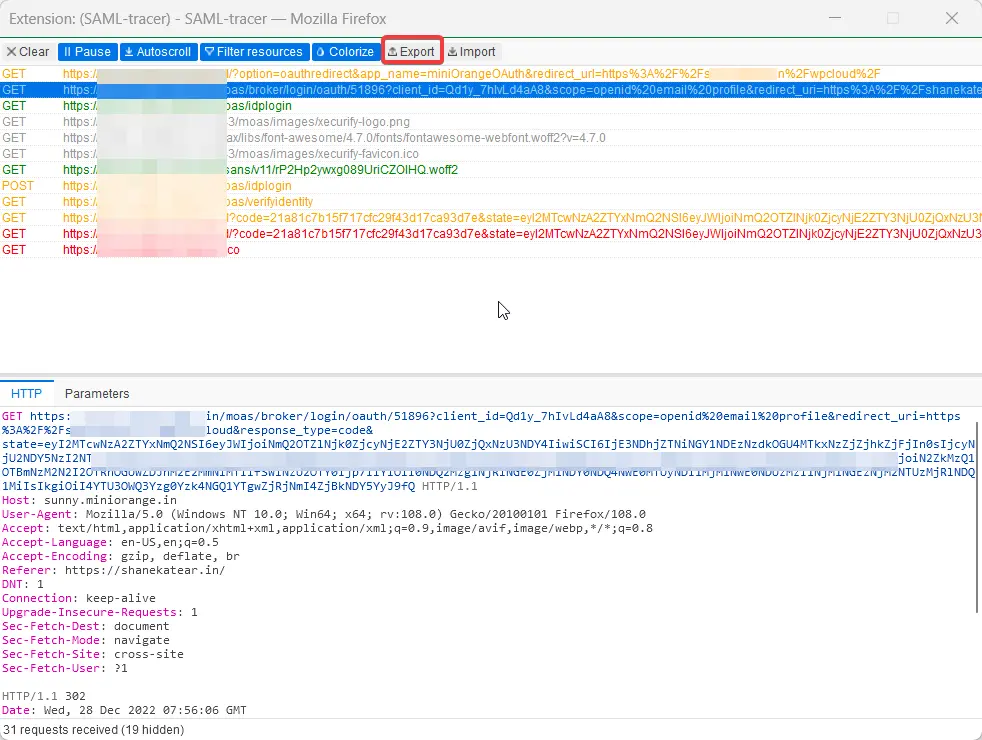
Um Protokolle zu exportieren, klicken Sie oben im SAML Tracer auf die Exportoption. (Siehe Screenshot unten).
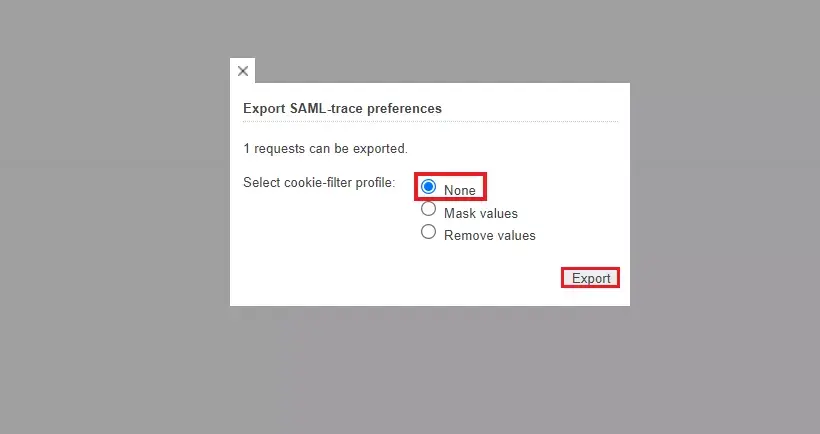
Sie werden mit dem aufgefordert SAML-Trace-Einstellungen exportieren Fenster wählen Sie die Keine Präsentation und klicken Sie dann auf die Option „Exportieren“. (Mit dieser Option können die Werte im Originalzustand beibehalten werden, was zur weiteren Untersuchung des Problems erforderlich ist.)
Klicken Sie auf Exportieren. Dadurch wird eine JSON-Datei auf Ihr System heruntergeladen.
Senden Sie die Protokolldatei an den Entwickler, mit dem Sie in Kontakt stehen, oder an idpsupport@xecurify.com. Bitte fügen Sie auch einen Screenshot des Fehlers bei. Dies würde uns helfen, das Problem zu beheben.
Wenn Sie die Protokolle immer noch nicht abrufen können, lassen Sie es uns bitte wissen.
Häufig gestellte Fragen
Wie füge ich meiner Anwendung SSO hinzu?
Wählen Sie ein SSO-Protokoll: SAML oder OAuth/OpenID Connect, das von Google für Single Sign-On unterstützt wird.
Registrieren Sie Ihre Bewerbung: Erstellen Sie ein Projekt in der Google Cloud Console und konfigurieren Sie die OAuth-Zustimmung und -Anmeldeinformationen, um die erforderliche Client-ID und das erforderliche Geheimnis zu erhalten.
Konfigurieren Sie die Einstellungen des Identitätsanbieters: Richten Sie Google als Identitätsanbieter (IDP) ein, indem Sie Ihre App so konfigurieren, dass sie Google bei der Authentifizierung vertraut.
Authentifizierungsablauf implementieren: Integrieren Sie das gewählte SSO-Protokoll in den Anmeldefluss Ihrer Anwendung, leiten Sie Benutzer auf die Authentifizierungsseite von Google um und verarbeiten Sie die zurückgegebenen Token/Assertionen.
Testen und Bereitstellen: Testen Sie die Google SSO-Anmeldung gründlich mit Benutzerkonten, um einen reibungslosen Zugriff sicherzustellen, und stellen Sie sie dann in Ihrer Produktionsumgebung bereit.
Kann ich die Google SSO-Anmeldung mit mehreren Domänen oder Alias-E-Mails verwenden?
Ja, Google SSO unterstützt Aliase und mehrere Domänen für Organisationen, die Google Workspace verwenden, wodurch die zentrale Verwaltung von Anmeldeinformationen für komplexe Teamstrukturen vereinfacht wird.