Hallo!

Brauchen Sie Hilfe? Wir sind hier!

miniorange Unterstützung~
miniOrange E-Mail-Support
Erfolg

Danke für Ihre Anfrage.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Single Sign On für iPipeline
miniOrange bietet Unternehmen sicheren Zugriff auf iPipeline und vollständige Kontrolle über den Zugriff auf die iPipeline-Anwendung. Single Sign On (SSO) für Ihr iPipeline-Konto mit einem Satz Anmeldeinformationen.

iPipeline

miniOrange bietet Unternehmen sicheren Zugriff auf Ipipleine und vollständige Kontrolle über den Zugriff auf die iPipeline-Anwendung. Single Sign On (SSO) für Ihr iPipeline-Konto mit einem Satz Anmeldeinformationen.


Funktionen des miniOrange Identity Managements

  • Single Sign-On

    Die miniOrange Single Sign-On (SSO)-Lösung ermöglicht den einfachen und nahtlosen Zugriff auf alle Unternehmensressourcen mit nur einem Satz Anmeldeinformationen. miniOrange gewährleistet zudem eine sichere Authentifizierung durch den Aufbau einer Vertrauensbeziehung zwischen Dienstanbieter und Identitätsanbieter. miniOrange Single Sign-On unterstützt SSO für alle Gerätetypen und Anwendungen, unabhängig davon, ob diese in der Cloud oder lokal gehostet werden. Mehr erfahren

  • Multi-Faktor-Authentifizierung

    Schützen Sie Ihre iPipeline-Anwendung vor Passwortdiebstahl mit Multi-Faktor-Authentifizierungsmethoden von miniOrange. Über 15 Authentifizierungstypen stehen Ihnen zur Verfügung. Unsere Multi-Faktor-Authentifizierungsmethoden verhindern, dass Unbefugte auf Informationen und Ressourcen zugreifen können, die nur durch Passwörter geschützt sind. Aktivieren Sie die Zwei-Faktor-Authentifizierung für iPipeline und schützen Sie sich so vor Passwortdiebstahl. Mehr erfahren

  • IP-Blockierung

    miniOrange bietet IP-Sperrung/IP-Beschränkung für die iPipeline-Anmeldung und erhöht so die Sicherheit von Gmail, Web und anderen Anwendungen. Wir bieten Ihnen verschiedene Optionen zur IP-Sperrung, darunter automatische (basierend auf dem Nutzerverhalten) und manuelle Sperrung. Letztere umfasst das Blacklisting und Whitelisting von IP-Adressen, um Zugriffsbeschränkungen zu realisieren, z. B. für den Büro-, Intranet- und Netzwerkzugriff. Mehr erfahren

  • Adaptive Authentifizierung

    miniOrange Adaptive Authentication zielt darauf ab, die Benutzerfreundlichkeit zu verbessern, indem der Authentifizierungsaufwand reduziert und gleichzeitig eine starke Authentifizierung dort durchgesetzt wird, wo sie am dringendsten benötigt wird. Beispielsweise wird ein Benutzer, der versucht, über ein nicht registriertes Gerät auf eine Anwendung zuzugreifen, möglicherweise zur Registrierung aufgefordert. Meldet sich der Benutzer von einem anderen geografischen Standort als seinem Büro an, wird er gegebenenfalls gebeten, Sicherheitsfragen zu beantworten. Mehr erfahren

  • Benutzerbereitstellung

    miniOrange User Provisioning bietet eine einfache Möglichkeit zur Erstellung, Verwaltung und Pflege von Endbenutzerkonten, insbesondere für große Unternehmen, um das Risiko unberechtigten Zugriffs auf Informationen zu reduzieren. User Provisioning umfasst das Erstellen, Aktualisieren und Löschen von Benutzerkonten. Administratoren profitieren von der einfachen Verwaltung, da die Zugriffsrechte nicht mehr manuell für jeden Benutzer festgelegt werden müssen. Mehr erfahren

miniOrange unterstützt sowohl IdP (Identity Provider) als auch SP (Service Provider) initiiertes Single Sign On (SSO)

  • IdP-initiiertes Single Sign-On (SSO)

    Bei der vom IdP initiierten Anmeldung wird die SAML-Anforderung vom miniOrange IdP initiiert.

    • Der Endbenutzer authentifiziert sich zunächst über miniOrange Idp, indem er sich anmeldet miniOrange Self-Service-Konsole.
    • Der Endbenutzer wird weitergeleitet zu seinem iPipeline Konto, indem Sie auf das iPipeline-Symbol im Endbenutzer-Dashboard klicken – eine erneute Anmeldung ist nicht erforderlich.
  • Vom SP initiiertes Single Sign On (SSO)

    Bei der SP-initiierten Anmeldung wird die SAML-Anforderung von iPipeline initiiert.

    • Ein Endbenutzer versucht, auf sein Konto zuzugreifen, indem er zur iPipeline-Domäne geht.
    • Hier können sie die Anmeldedaten von miniOrange eingeben und sich bei ihrem iPipeline-Konto anmelden.

Wir können uns mit jedem externen IDP/Verzeichnis verbinden

miniOrange bietet Benutzerauthentifizierung von externen Verzeichnissen wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw. Es bietet auch Benutzerauthentifizierung mit anderen Identitätsanbietern wie Shibboleth, PING, Okta, OneLogin, KeyCloak und vielen mehr.

Sie finden Ihren Identitätsanbieter nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com . Wir helfen Ihnen umgehend bei der Einrichtung.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für iPipeline Single Sign On (SSO).

Schritt 1: Konfigurieren Sie die miniOrange-Einstellungen für iPipeline

  • Melden Sie sich als Kunde über das Admin-Konsole.
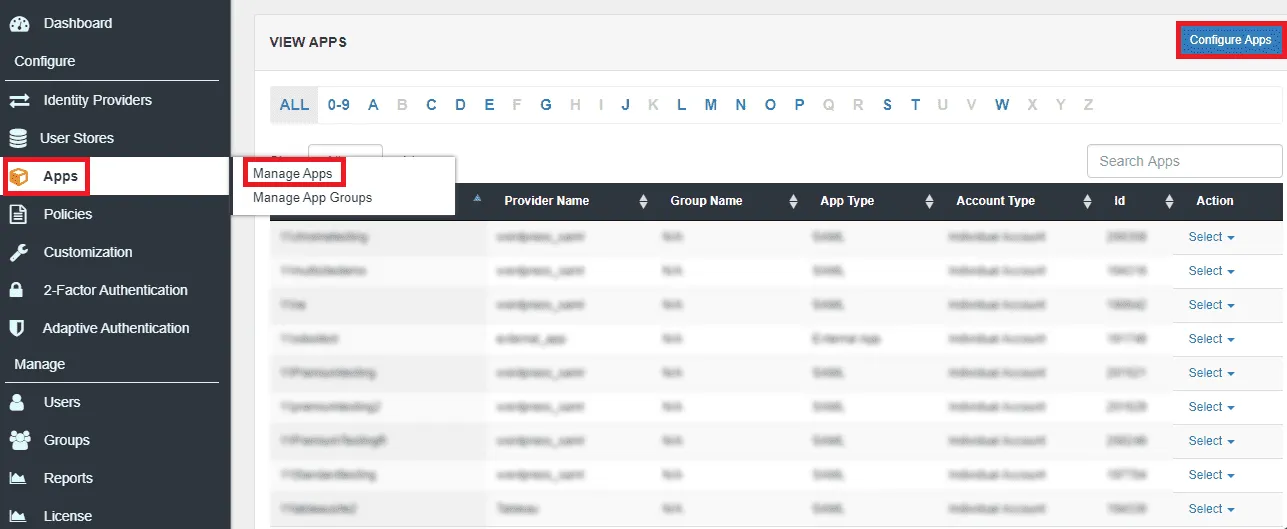
  • Zurück Nach Apps >> Apps verwalten. Klicken Sie auf die Schaltfläche „Apps konfigurieren“.
  • iPipeline Single Sign On (SSO) – iPipeline-App hinzufügen

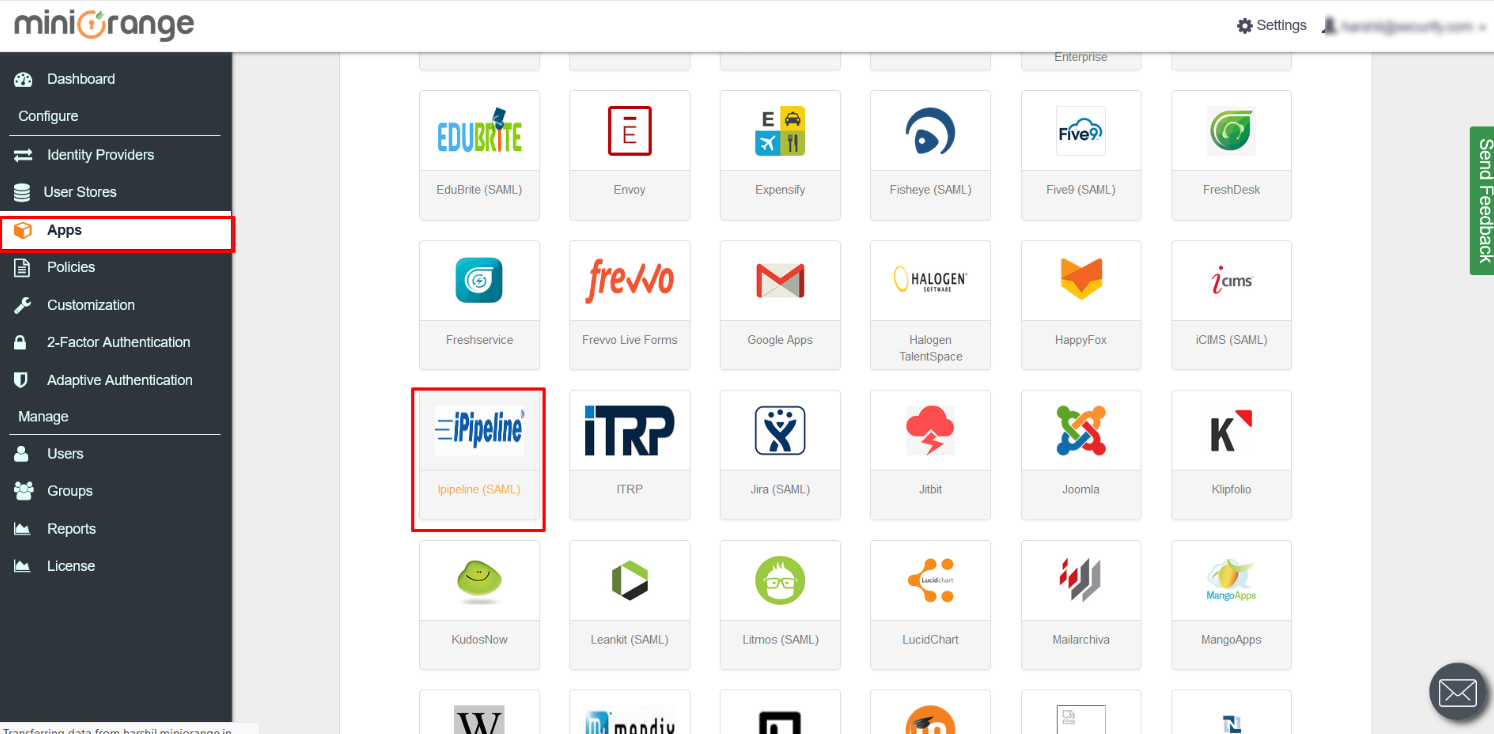
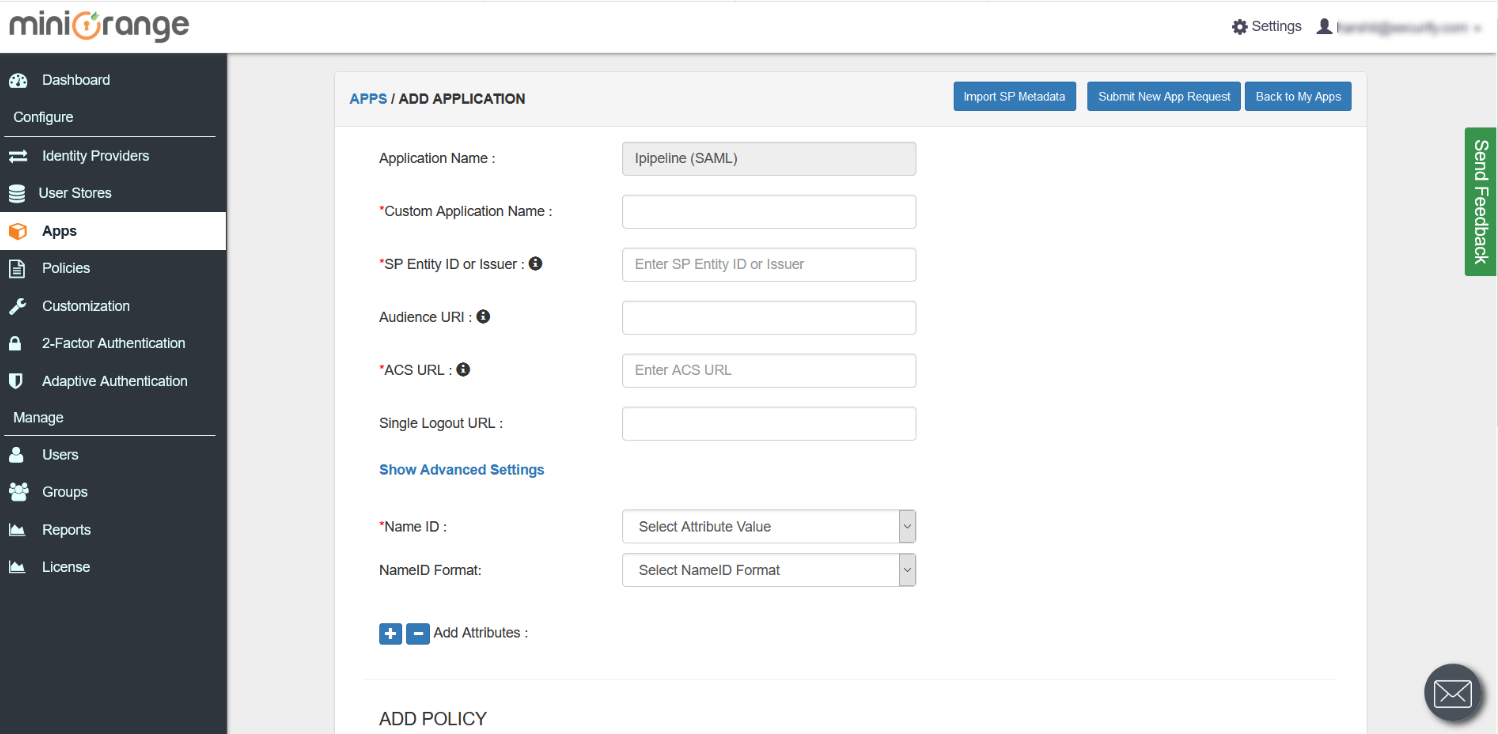
  • Klicken Sie auf die Registerkarte SAML. Suchen Sie nach der iPipeline-App. Sie sehen den folgenden Bildschirm.

iPipeline Single Sign On (SSO) - Metadaten importieren


  • Wählen Sie die iPipeline-App. Geben Sie folgende Details ein:
iPipeline Single Sign On (SSO) - Metadaten importieren


Benutzerdefinierter Anwendungsname Wählen Sie den passenden Namen nach Ihrer Wahl
SP-Entitäts-ID oder Aussteller Kontaktieren Sie den iPipeline-Support für die Entity-ID
ACS-URL  https://federate-uat.iPipeline.com/sp/ACS.saml2
NameID E-Mail Adresse
NameID-Format  Wählen Sie urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress


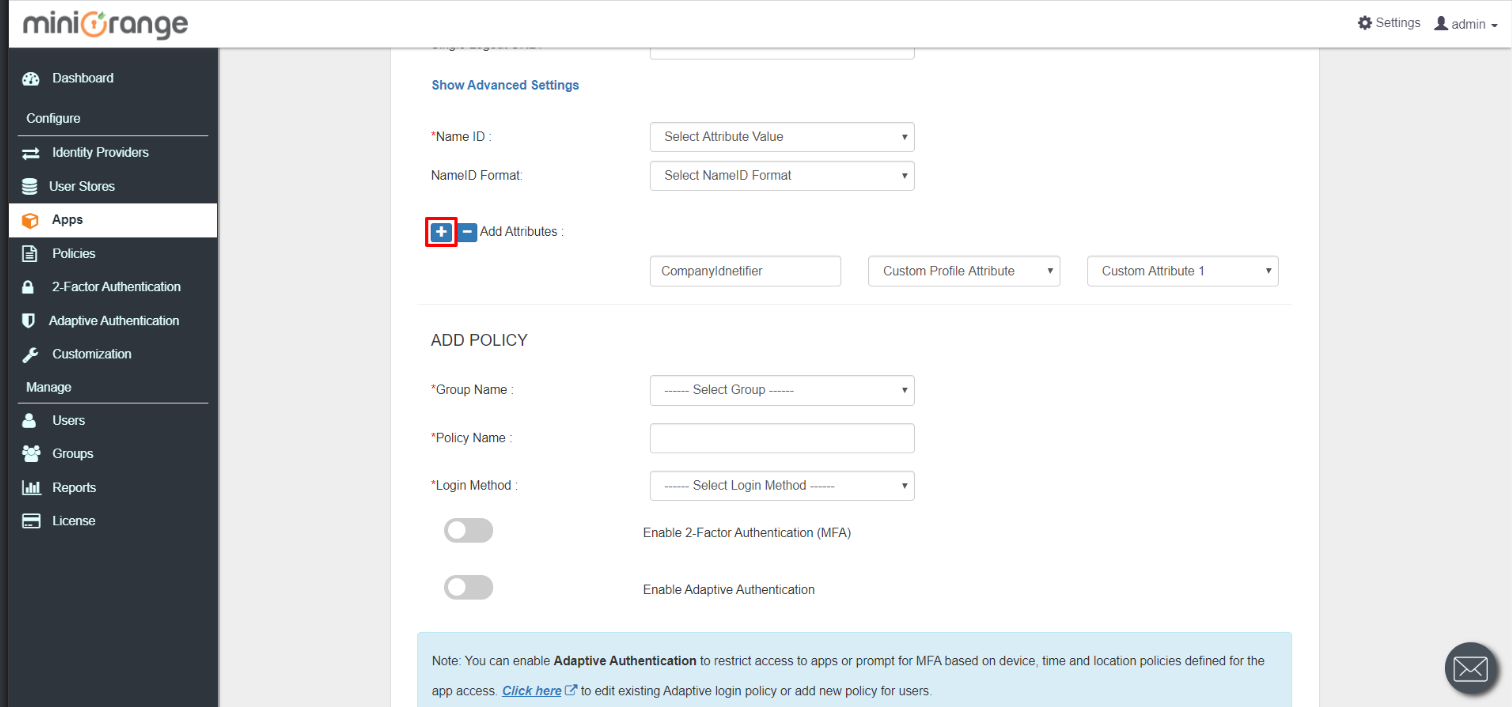
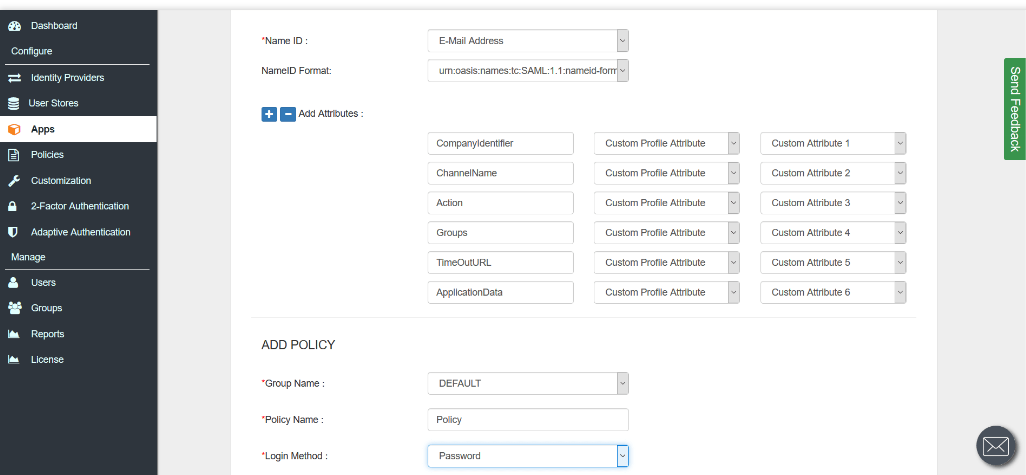
Sie müssen die folgenden Attribute konfigurieren, indem Sie auf „Attribute hinzufügen“ klicken.

AttributName Beschreibung Werte
Firmenkennung Obligatorisch. Wird verwendet, um den Benutzernamen zu bestimmen Beispiel: 1234
Kanalname Obligatorisch. Wird verwendet, um den Benutzernamen zu bestimmen Beispiel: ABC
Action  Obligatorisch. Wird verwendet, um dem Dienst mitzuteilen, welche Aktion ausgeführt werden soll. Wie (ERSTELLEN) Beispiel: CREATE
Groups Obligatorisch. Definiert die Gruppe, der der Benutzer zugeordnet ist, und auf welche Systeme der Benutzer Zugriff hat. Beispiel: 01234-UsersGroup
Zeitüberschreitungs-URL  Obligatorisch. Der Attributname muss vorhanden sein, aber der Wert dieses Attributs wird nicht mehr verwendet. Ein leerer oder Nullwert für dieses Attribut ist erforderlich.
Anwendungsdaten  Obligatorisch. Der Attributname muss vorhanden sein, aber ein leerer Wert für dieses Attribut ist zulässig.


iPipeline Single Sign On (SSO) Konfiguration speichern


Klicken Sie auf + , um Attribute hinzuzufügen.

  • Füllen Sie den Attributnamen aus. Beispiel: CompanyIdentifier
  • Wählen Sie den Attributwert als Benutzerdefiniertes Profilattribut.
  • Wählen Sie aus der Dropdown-Liste „Kundenattribut 1“ für das erste benutzerdefinierte Profilattribut aus.

Ebenso können Sie alle sechs benutzerdefinierten Attribute konfigurieren. Nach der Konfiguration sieht es wie im unten gezeigten Bild aus.

iPipeline Single Sign On (SSO) Konfiguration speichern


Füllen Sie nun die Details zu Gruppe, Richtlinie und Anmeldemethode aus. Siehe hierzu das obige Bild.

  • Gruppenname als STANDARD.
  • Geben Sie den Richtliniennamen in die Registerkarte „Richtlinie“ ein.
  • Legen Sie den ersten Faktortyp als Passwort fest und klicken Sie auf die Schaltfläche „Speichern“.

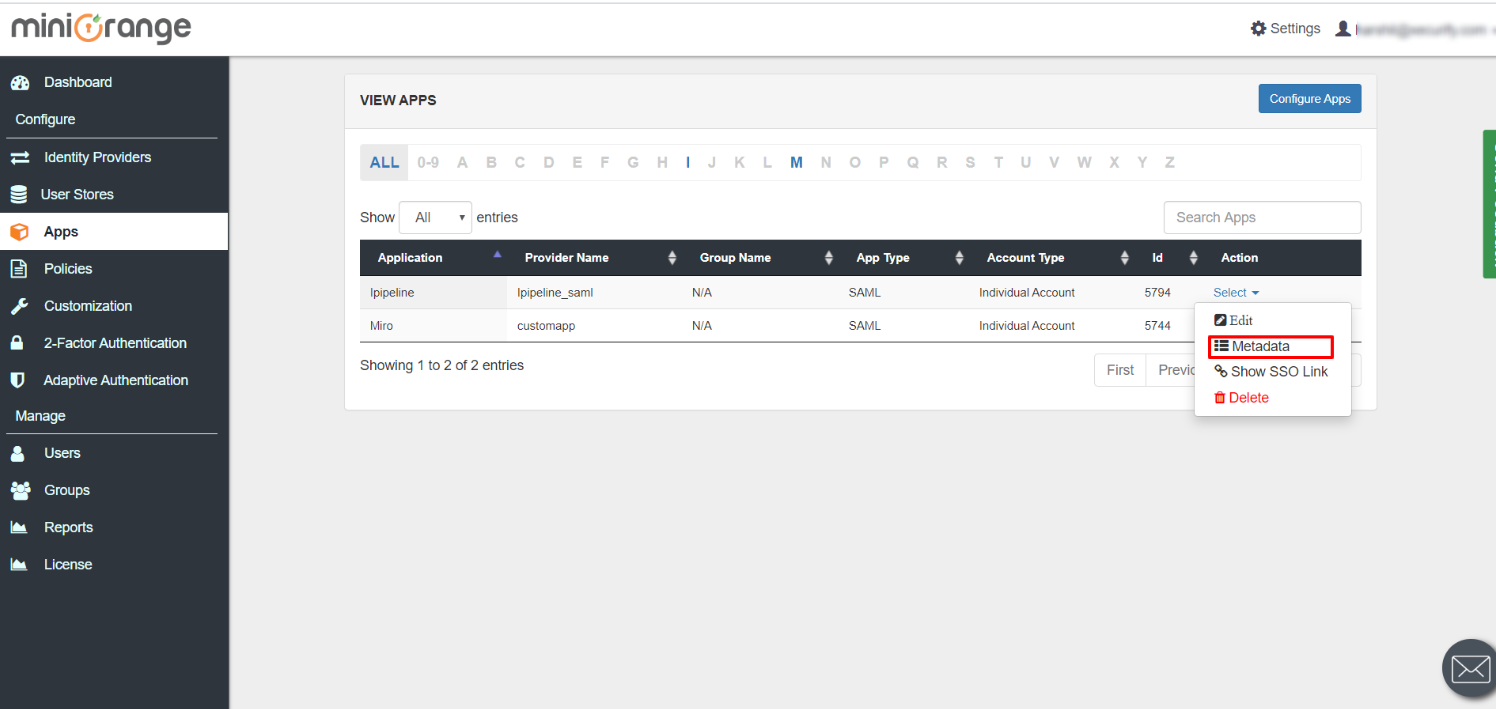
Nach dem Speichern der App-Details wird eine App in Miniorange mit Metadaten konfiguriert, wie Sie im folgenden Bild sehen können -

iPipeline Single Sign On (SSO) Metadaten


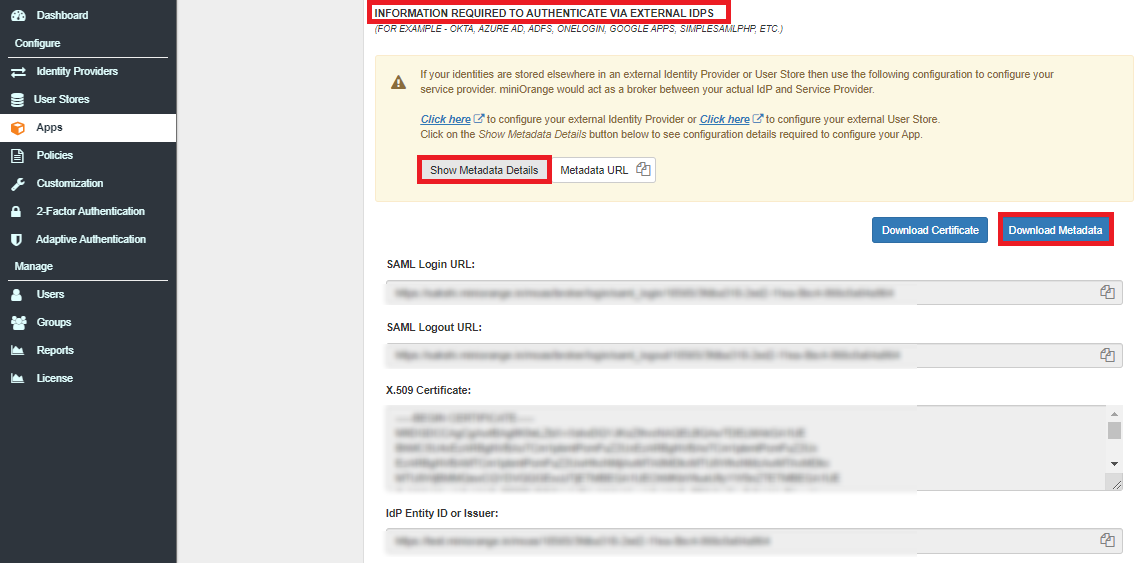
  • Klicken Sie auf „Metadaten“, um zur IDP-Metadatenseite zu gelangen.

iPipeline Single Sign On (SSO) externe IDP-Metadaten


  • Laden Sie die Metadaten wie oben gezeigt herunter und senden Sie sie an Ihren Kontakt in iPipeline, damit dieser SAML SSO für Ihr Konto aktivieren kann.
  • Schritt 2: Wählen Sie Ihr Benutzerverzeichnis

    2.1: AD als Benutzerverzeichnis einrichten

    • Melden Sie sich über das miniOrange-Dashboard an Admin-Konsole.
    • Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.
    • iPipeline Single Sign-On (SSO) Benutzerspeicher konfigurieren

    • Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.
    • iPipeline Single Sign-On (SSO): Wählen Sie das AD/LDAP-Verzeichnis aus der Dropdown-Liste

    • Dann suchen Sie nach AD/LDAP und klicke es an.
    • iPipeline Single Sign-On (SSO): AD/LDAP durchsuchen

    • LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
    • SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.
    • iPipeline Single Sign-On (SSO) Wählen Sie den Verzeichnistyp als AD/LDAP

    • Enter LDAP-Anzeigename und LDAP-Identifikator Namen.
    • Auswählen Verzeichnistyp as Active Directory.
    • Geben Sie die LDAP-Server-URL oder IP-Adresse in das Feld LDAP-Server-URL Feld.
    • Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.
    • iPipeline Single Sign-On (SSO) Konfigurieren der LDAP-Server-URL-Verbindung

    • Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.
    • iPipeline Single Sign-On (SSO) Konfigurieren des Domänennamens des Benutzerbindungskontos

    • Geben Sie das gültige Kennwort für das Bind-Konto ein.
    • Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.
    • iPipeline Single Sign-On (SSO) Überprüfen Sie die Anmeldeinformationen des Bind-Kontos

    • Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.
    • iPipeline Single Sign-On (SSO) Konfigurieren der Benutzersuchbasis

    • Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.
    • iPipeline Single Sign-On (SSO) Benutzersuchfilter auswählen

    • Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
    • Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.
    • iPipeline Single Sign-On (SSO) LDAP-Optionen aktivieren

      Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.

      Attribut Beschreibung
      Aktivieren Sie LDAP Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren
      Fallback-Authentifizierung Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert.
      Administratoranmeldung aktivieren Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert.
      Benutzern IdP anzeigen Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar
      Benutzer in miniOrange synchronisieren Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt

    • Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.

    Attributzuordnung aus AD

    • Standardmäßig sind Benutzername, Vorname, Nachname und E-Mail konfiguriert. Scrollen Sie nach unten und klicken Sie auf Gespeichert Schaltfläche. Um zusätzliche Attribute aus Active Directory abzurufen, aktivieren Sie Konfigurierte Attribute sendenGeben Sie links den Namen ein, den Sie für die Anwendungen freigeben möchten. Geben Sie rechts den Attributnamen aus Active Directory ein. Wenn Sie beispielsweise ein Firmenattribut aus Active Directory abrufen und als Organisation an konfigurierte Anwendungen senden möchten, geben Sie Folgendes ein:

      An SP gesendeter Attributname = Organisation
      Attributname vom IDP = Unternehmen

    • iPipeline Single Sign-On (SSO) Aktivieren Sie das Senden konfigurierter Attribute

      iPipeline Single Sign-On (SSO)-Attributzuordnung von AD

    • Klicken Sie auf Weiter oder gehen Sie zum Provisioning Tab.

    Benutzerimport und Provisionierung aus AD

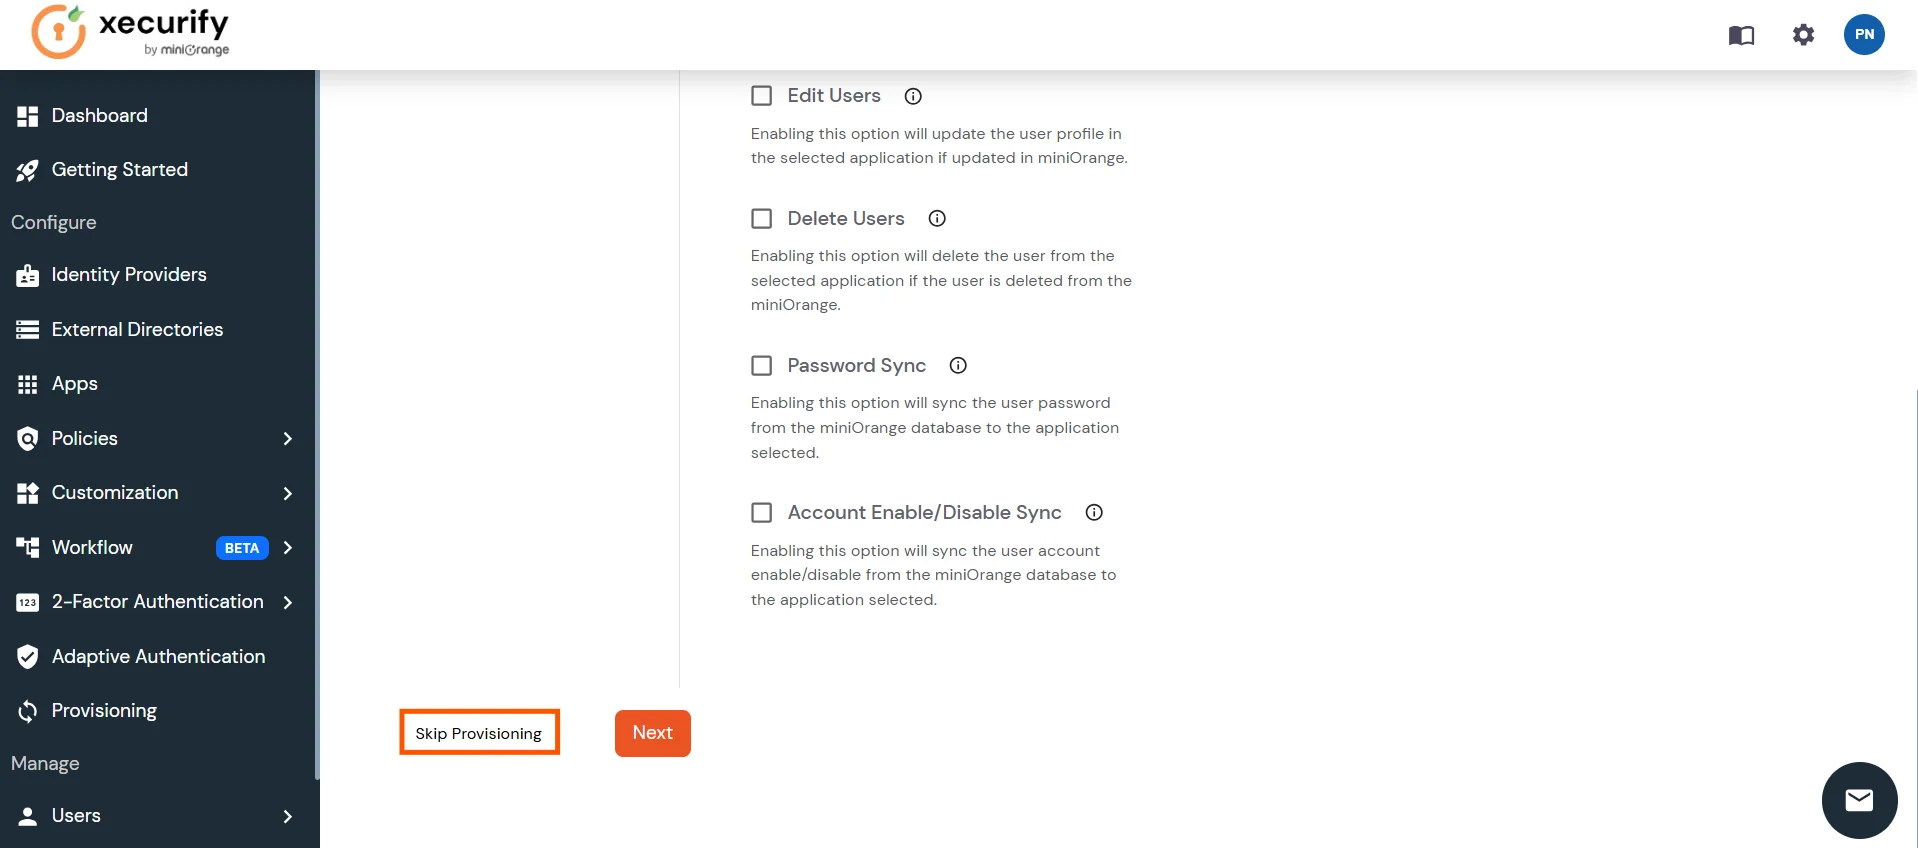
    • Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.
    • iPipeline Single Sign-On (SSO) Bereitstellung vorerst überspringen

    Testverbindungen

    • Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.
    • iPipeline Single Sign-On (SSO) Testen Sie die AD/Ldap-Verbindung

    • Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.
    • iPipeline Single Sign-On (SSO) Geben Sie Benutzernamen und Passwort ein, um die LDAP-Verbindung zu testen

    • On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.
    • iPipeline Single Sign-On (SSO) Erfolgreiche Verbindung mit LDAP-Server

    Testen Sie die Attributzuordnung

    • Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.
    • iPipeline Single Sign-On (SSO): Klicken Sie unter Externe Verzeichnisse auf Auswählen und dann auf Attributzuordnung testen.

    • Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.
    • iPipeline Single Sign-On (SSO) Geben Sie den Benutzernamen ein, um die Attributzuordnungskonfiguration zu testen

    • Das Ergebnis der Testattributzuordnung wird angezeigt.
    • iPipeline Single Sign-On (SSO) Abrufen zugeordneter Attribute für Benutzer

    Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.


    Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.


    2.2: miniOrange als Benutzerspeicher einrichten

    1. Einloggen in miniOrange Admin-Konsole.
    2. Es gibt 3 Möglichkeiten, miniOrange als Identitätsquelle einzurichten

      2.2.1 Benutzer in miniOrange erstellen

      • Klicken Sie auf Benutzer >> Benutzer hinzufügen.
      • iPipeline Single Sign-On (SSO) Benutzer in miniOrange hinzufügen

      • Füllen Sie hier die Benutzerdaten ohne Passwort aus und klicken Sie anschließend auf Benutzer erstellen .
      • iPipelineSingle Sign-On (SSO) Benutzerdetails hinzufügen

      • Nach erfolgreicher Benutzererstellung wird eine Benachrichtigungsmeldung angezeigt „Ein Endbenutzer wurde erfolgreich hinzugefügt“ wird oben im Dashboard angezeigt.
      • iPipelineSingle Sign-On (SSO) Benutzerdetails hinzufügen

      • Klicken Sie auf Registerkarte „Onboarding-Status“. Überprüfen Sie die E-Mail mit der registrierten E-Mail-ID und wählen Sie Aktion Aktivierungsmail mit Link zum Zurücksetzen des Passworts senden ab Aktion auswählen Dropdown-Liste und klicken Sie dann auf Tragen Sie .
      • iPipeline Single Sign-On (SSO) E-Mail-Aktion

      • Öffnen Sie nun Ihre E-Mail-ID. Öffnen Sie die E-Mail, die Sie von miniOrange erhalten haben, und klicken Sie dann auf Link um Ihr Kontopasswort festzulegen.
      • Geben Sie auf dem nächsten Bildschirm das Passwort ein und bestätigen Sie das Passwort. Klicken Sie dann auf Single Sign-On (SSO) Kennwort zurücksetzen .
      • iPipeline setzt Benutzerkennwort zurück
      • Jetzt können Sie sich durch Eingabe Ihrer Anmeldeinformationen beim MiniOrange-Konto anmelden.

      2.2.2 Massenupload von Benutzern in miniOrange durch Hochladen einer CSV-Datei.

      • Navigieren Benutzer >> Benutzerliste. Klicken Sie auf Benutzer hinzufügen .
      • iPipeline Single Sign-On (SSO) Benutzer per Massenupload hinzufügen

      • Massenregistrierung von Benutzern Beispiel-CSV-Format herunterladen von unserer Konsole aus und bearbeiten Sie diese CSV-Datei gemäß den Anweisungen.
      • iPipeline Single Sign-On (SSO) – Beispiel-CSV-Datei herunterladen

      • Um Benutzer in großen Mengen hochzuladen, wählen Sie die Datei aus und stellen Sie sicher, dass sie in Komma-getrenntes CSV-Dateiformat Klicken Sie dann auf Hochladen.
      • iPipeline Single Sign-On (SSO) Massenupload-Benutzer

      • Nach dem erfolgreichen Hochladen der CSV-Datei wird Ihnen eine Erfolgsmeldung mit einem Link angezeigt.
      • Klicken Sie auf diesen Link. Sie sehen eine Liste der Benutzer, denen eine Aktivierungsmail gesendet werden soll. Wählen Sie Benutzer aus, denen eine Aktivierungsmail gesendet werden soll, und klicken Sie auf „Aktivierungsmail senden“. Eine Aktivierungsmail wird an die ausgewählten Benutzer gesendet.

      2.2.3 Selbstregistrierung als Benutzer

      • Die Selbstregistrierung von miniOrange ermöglicht es Endbenutzern, sich selbst mithilfe eines benutzerdefinierten Registrierungsformulars zu registrieren. miniOrange-Administratorbenutzer können das Registrierungsformular anpassen, indem sie weitere benutzerdefinierte Felder nach ihrer Wahl hinzufügen. Folgen Sie den miniOrange-Anleitung zum Anpassen der Seite zur Selbstregistrierung von Benutzern.

    3. Konfigurieren Sie die adaptive Authentifizierungsrichtlinie.

    • Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
    • Adaptive Authentifizierungsrichtlinie

    • Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
    • RBA-Richtliniennamen hinzufügen

    3.1 Richtlinienübersicht

    a. IP-Beschränkung konfigurieren

    Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .


    • Erweitern Sie die IP-basierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um den Abschnitt zu konfigurieren und IP-basierte Zugriffsregeln festzulegen.
    • Versicherungsbedingungen

    • Klicken Sie auf IP-Bereich hinzufügen um IP-Adressen oder IP-Bereiche für die Richtlinie zu konfigurieren.
    • IP-Bereich hinzufügen

    • Geben Sie die IP-Adresse an, die Sie auf die Whitelist setzen möchten. Für andere IP-Bereiche als die auf der Whitelist können Sie die oben stehende Einstellung auswählen.
    • Wählen Sie beides Erlauben or Ablehnen durch Auswahl der entsprechenden Option aus dem Dropdown-Menü. Wenn ein Benutzer versucht, sich mit einer IP-Adresse aus der Whitelist anzumelden, wird ihm der Zugriff immer gewährt.
    • Wir unterstützen IP-Adressbereiche in drei Formaten, nämlich: IPv4, IPv4 CIDR und IPv6 CIDR. Sie können aus dem Dropdown-Menü auswählen, was für Sie geeignet ist.
    • Sie können mehrere IPs oder IP-Bereiche hinzufügen, indem Sie auf das + IP-Bereich hinzufügen .
    • IP-Bereich hinzufügen

    • Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.

    b. Gerätebeschränkung konfigurieren

    Die Gerätebeschränkung ermöglicht Administratoren die Kontrolle des Anwendungszugriffs mithilfe von Gerätevertrauen. Je nach Ihren Sicherheitsanforderungen können Sie die agentenlose Gerätebeschränkung (browserbasiertes Fingerprinting) oder die agentenbasierte Gerätebeschränkung (installierter Agent mit Risikobewertung) verwenden.

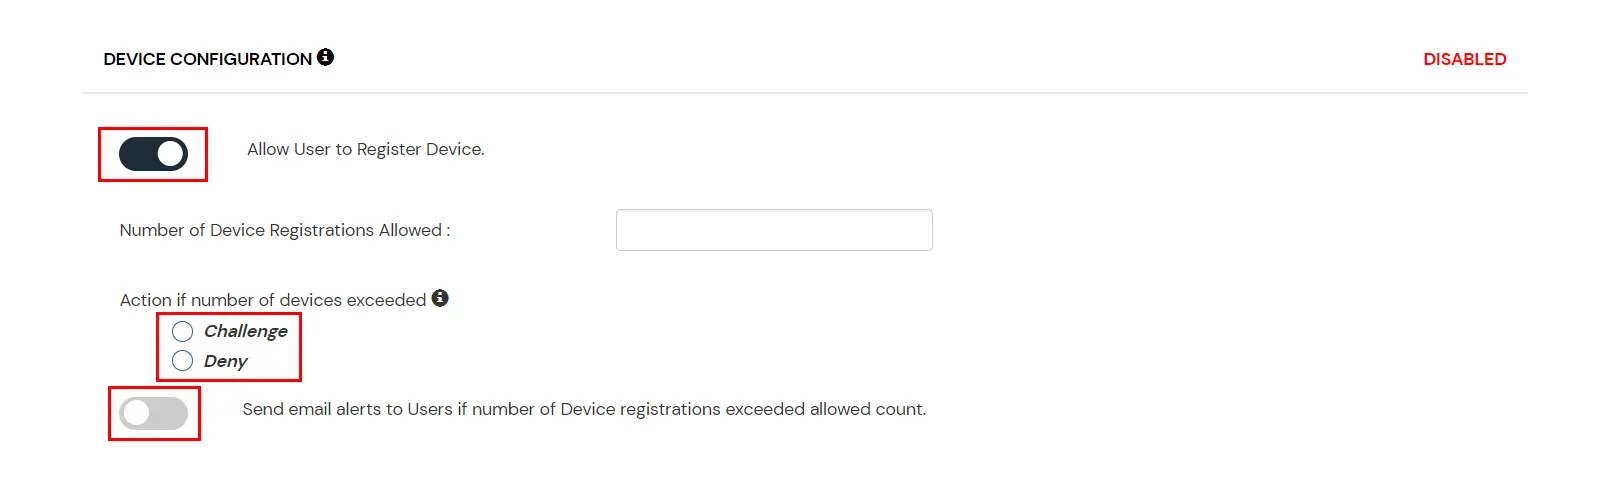
    • Aktivieren Sie die Gerätekonfiguration Umschalten.
    • Adaptive Authentifizierung für iPipeline: Gerätebasierte Zugriffsbeschränkungen

    • Sie können die Gerätebeschränkung entweder über die eine oder die andere Methode konfigurieren. Agentenlos oder agentenbasiert Methoden:
    • Agentenlose Gerätebeschränkung

      • Anzahl der zulässigen Geräteregistrierungen: Gibt die maximale Anzahl an Geräten an, die ein Benutzer registrieren kann.
      • Mobilgerätebeschränkung aktivieren: Blockiert Anmeldeversuche von Mobilgeräten.
      • Automatische Geräteregistrierung aktivieren: Ermöglicht die automatische Geräteregistrierung.
      Adaptive Authentifizierung für iPipeline: Adaptive MFA-Gerätebeschränkung

      Agentenbasierte Gerätebeschränkung
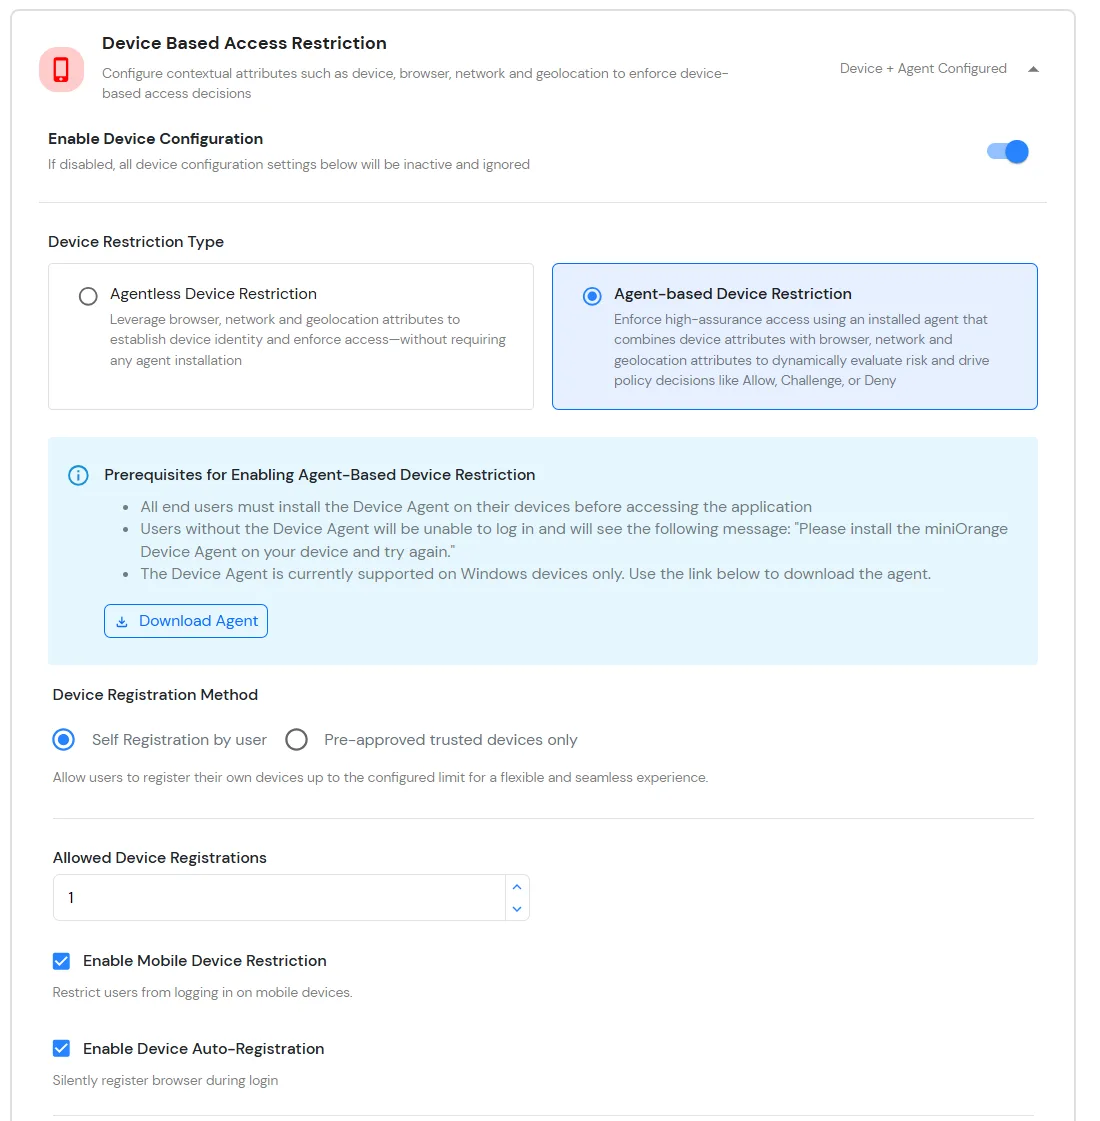
    • Voraussetzungen für die Aktivierung der agentenbasierten Gerätebeschränkung:
      • Alle Endbenutzer müssen die Geräteagent auf ihren Geräten, bevor sie auf die Anwendung zugreifen.
      • Nutzer ohne Agent werden blockiert und sehen Folgendes: Bitte installieren Sie den miniOrange Device Agent auf Ihrem Gerät und versuchen Sie es erneut.
      • Der Geräteagent wird derzeit unterstützt auf Nur für Windows-Geräte.
      • Klicken Sie auf Agent herunterladen um die Installationsdatei für Endbenutzer zu erhalten.
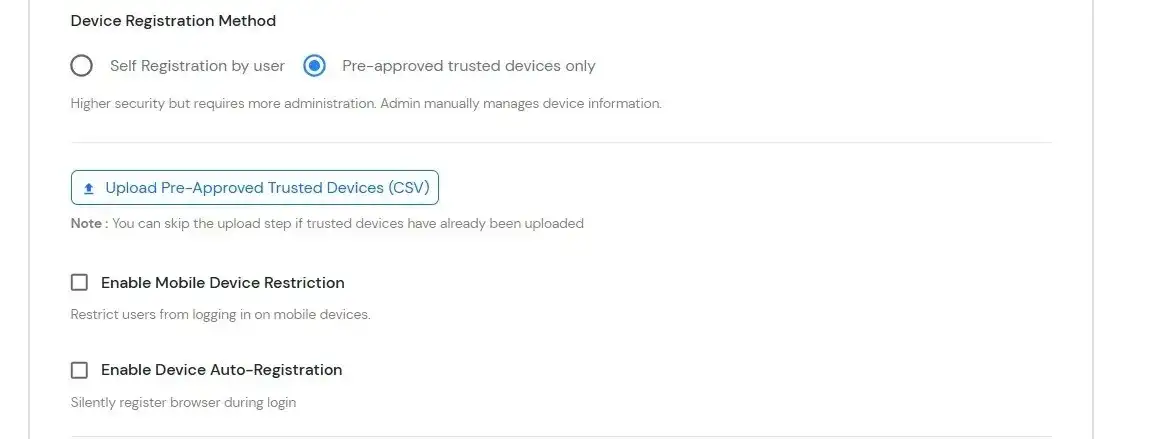
    • Der GeräteregistrierungsmethodeWählen Sie eine der folgenden Optionen:
      • Selbstregistrierung durch den Benutzer: Nutzer können ihre eigenen Geräte bis zum festgelegten Limit registrieren. Bietet Flexibilität bei moderater Sicherheit.
      • Adaptive Authentifizierung für iPipeline: Selbstregistrierung durch Benutzer

        • Anzahl der zulässigen Geräteregistrierungen: Gibt die maximale Anzahl an Geräten an, die ein Benutzer registrieren kann.
        • Mobilgerätebeschränkung aktivieren: Blockiert Anmeldeversuche von Mobilgeräten.
        • Automatische Geräteregistrierung aktivieren: Ermöglicht die automatische Geräteregistrierung.
      • Nur vorab genehmigte, vertrauenswürdige Geräte: Höhere Sicherheit. Der Administrator verwaltet die Informationen vertrauenswürdiger Geräte manuell. Wählen Sie diese Option und klicken Sie auf „Weiter“. Hochladen von vorab genehmigten vertrauenswürdigen Geräten (CSV) Geräte importieren (Sie können diesen Schritt überspringen, wenn die Geräte bereits hochgeladen wurden).
      • Adaptive Authentifizierung für iPipeline: Agentenbasiertes Gerät

        • Ein hochladen CSV-Datei enthält vorab genehmigte Benutzer und Geräte (Benutzer müssen bereits in miniOrange vorhanden sein). Beispiel-CSV herunterladen als Referenz.
        • Konfigurieren Sie die folgenden Optionen:
          • Mobilgerätebeschränkung aktivieren: Blockiert Anmeldeversuche von Mobilgeräten.
          • Automatische Geräteregistrierung aktivieren: Ermöglicht die automatische Geräteregistrierung.
    • Risikomodul für die Gerätevertrauensbewertung konfigurieren

      Die Risikoanalyse ermöglicht die Bewertung der Vertrauenswürdigkeit von Geräten durch die Analyse verschiedener Geräteattribute und die Berechnung eines Risikoscores. Basierend auf diesem Score wird der Benutzerzugriff bei der Anmeldung und Geräteregistrierung gewährt, geprüft oder verweigert .

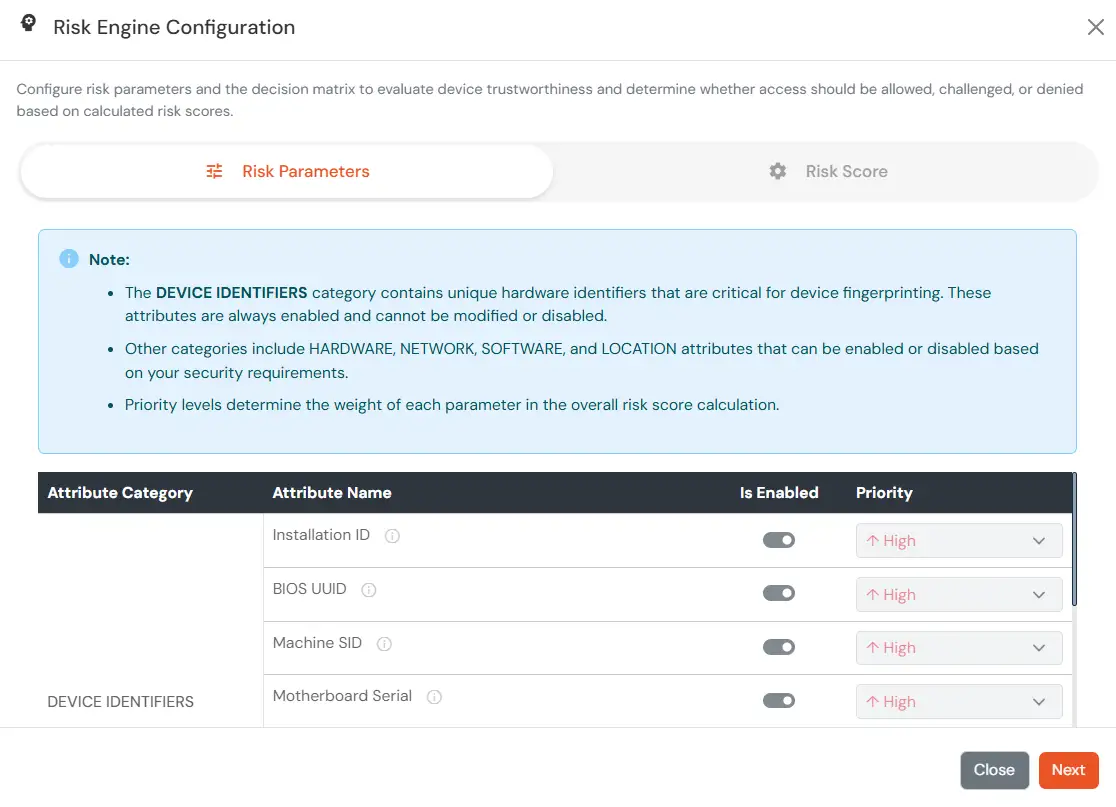
      • Navigieren Sie zu der Risiko-Engine Abschnitt und klicken Sie auf Einrichtung.
      • Adaptive Authentifizierung für iPipeline: Risikomodul konfigurieren

      • Risikoparameter konfigurieren:
        • Im Risikoparameter Klicken Sie auf die Registerkarte, um die Liste der Geräteattribute, gruppiert nach Kategorien, zu überprüfen.
        • Das Gerätekennungen Diese Kategorie enthält obligatorische Attribute (wie Installations-ID, BIOS-UUID, Maschinen-SID usw.). Diese Attribute sind immer aktiviert und können weder deaktiviert noch neu priorisiert werden, da sie für das Geräte-Fingerprinting unerlässlich sind.
        • Aktivieren Sie für andere Kategorien (Hardware, Netzwerk, Software, Standort) die Attribute, die Sie für die Vertrauenswürdigkeitsbewertung von Geräten verwenden möchten.
        • Weisen Sie jedem aktivierten Attribut eine Priorität zu:
          • Hoch: Starker Einfluss auf die Risikobewertung
          • Medium: Moderate Auswirkungen
          • Niedrig: Minimale Auswirkung
          Adaptive Authentifizierung für iPipeline: Risikoparameter

        • Klicken Sie auf Änderungen speichern.
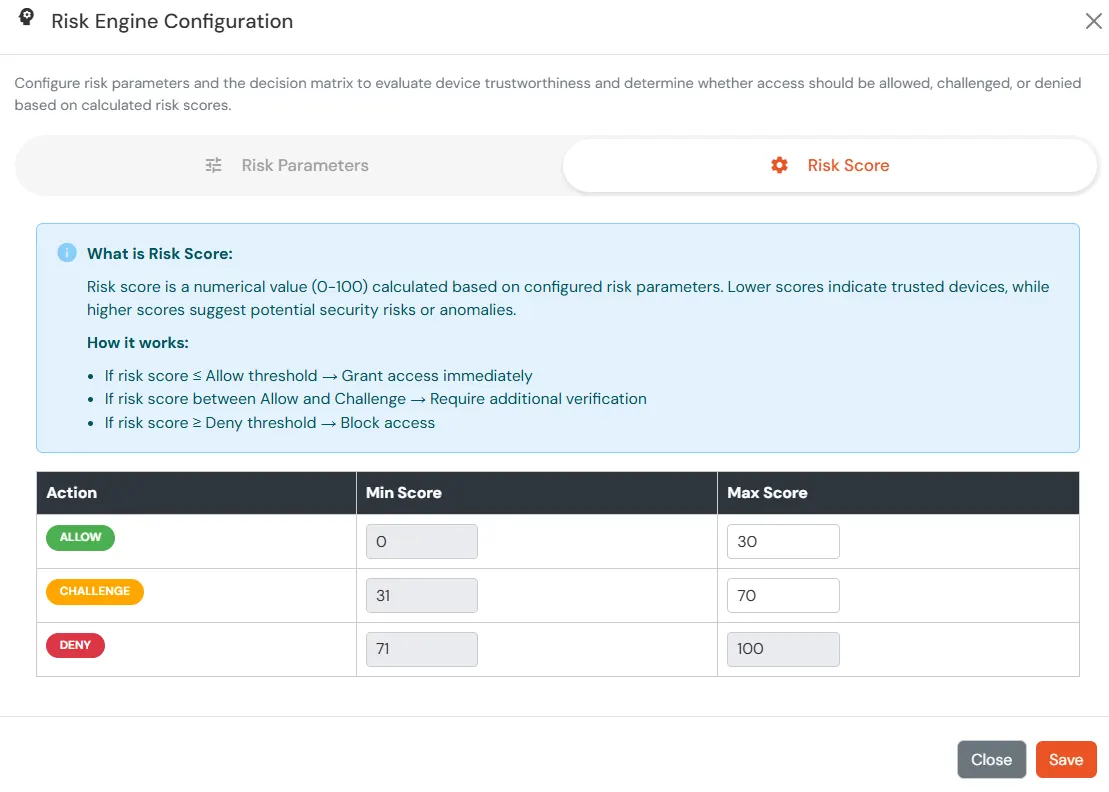
      • Risikobewertung konfigurieren
        • Im Risiko-Score, definieren Sie die Punktebereiche (0–100), die das Ergebnis der Authentifizierung während der Benutzeranmeldung bestimmen.
        • Niedrigere Risikowerte deuten auf vertrauenswürdige Geräte hin.
        • Höhere Risikobewertungen weisen auf potenzielle Sicherheitsrisiken oder Anomalien hin.
        • Konfigurieren Sie die Schwellenwerte wie folgt:
          • Ermöglichen: Ermöglichen Sie dem Benutzer die Authentifizierung ohne Abfrage und Registrierung.
          • Herausforderung: Ermöglichen Sie die Benutzerauthentifizierung mit einer Herausforderung, z. B. wenn das Gerätelimit überschritten wird.
          • Leugnen: Die Benutzerauthentifizierung wird verweigert, z. B. wenn das Gerätelimit überschritten wird oder wenn die Geräteattribute nicht übereinstimmen.
        Adaptive Authentifizierung für iPipeline: Risikobewertung


    c. Standortbeschränkung konfigurieren

    Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, für die der Zugriff von Endbenutzern je nach den von ihm festgelegten Bedingungen erlaubt oder verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Zugriffsrichtlinie anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.


    • Erweitern Sie die Standortbasierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um die Regeln für standortbasierte Zugriffsbeschränkungen zu konfigurieren.
    • Klicken Sie auf Ort hinzufügen.
    • Adaptive Authentifizierung für iPipeline: Standortkonfiguration

    • Geben Sie im Eingabefeld „Standort eingeben“ den Standortnamen ein und wählen Sie dann mit den Navigationstasten AUF und AB den richtigen Standort aus den Suchergebnissen aus.
    • Fügen Sie im nächsten Eingabefeld die Entfernung in und um Ihren Standort hinzu. Dies ist die Gesamtfläche in und um den Standort, die wir mithilfe der Breiten- und Längengrade konfiguriert haben.
    • Wählen Sie in der nächsten Auswahlliste Ihre Entfernungseinheit aus: entweder Kilometer (KMS) oder Meilen. Für jeden hinzugefügten Ort können Sie die Anzeige zulassen oder verweigern, indem Sie den Schalter daneben aktivieren oder deaktivieren.
    • Sie können auf die Schaltfläche Ort hinzufügen um mehr als einen Standort hinzuzufügen.
    • Adaptive Authentifizierung für iPipeline: Adaptive MFA-Standortbeschränkung

    • Speichern Sie die vorgenommenen Änderungen, indem Sie am Ende der Seite nach unten scrollen.

    d. Zeitbeschränkung konfigurieren

    Bei der zeitlichen Beschränkung konfiguriert der Administrator eine Zeitzone mit Start- und Endzeit. Benutzer erhalten je nach den in der Richtlinie festgelegten Bedingungen entweder Zugriff, werden abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert. Wenn sich ein Endbenutzer mit aktivierter adaptiver Zugriffsrichtlinie anmeldet, werden seine zeitzonenbezogenen Attribute, wie Zeitzone und aktuelle Systemzeit, mit der vom Administrator konfigurierten Liste abgeglichen. Basierend auf der Konfiguration erhält der Benutzer entweder Zugriff, wird abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert.


    • Erweitern Sie die Zeitbasierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um die Regeln für zeitbasierte Zugriffsbeschränkungen zu konfigurieren.
    • Adaptive Authentifizierung für iPipeline: Zeitliche Zugriffsbeschränkung erweitern

    • Klicken Sie auf Zeit hinzufügen.
    • Adaptive Authentifizierung für iPipeline: Zeitbasierte Zugriffsbeschränkung

    • Wählen Sie in der Liste „Zeitzone auswählen“ die gewünschte Zeitzone aus. Wählen Sie in den Listen „Startzeit“ und „Endzeit“ die entsprechenden Werte aus. Verwenden Sie für jede hinzugefügte Zeitkonfiguration das Dropdown-Menü, um auszuwählen, ob … Erlauben or Ablehnen es.
    • Adaptive Authentifizierung für iPipeline: Adaptive MFA-Zeitbeschränkung

    • Geben Sie den Wert in Minuten in das Eingabefeld neben dem Anmeldefenster-Pufferzeit (Minuten)Mit diesem Wert können Sie eine Toleranz vor und nach dem Startzeitpunkt festlegen. (Wenn der Startzeitpunkt beispielsweise 6:00 Uhr und der Endzeitpunkt 18:00 Uhr ist und die Zeitdifferenz auf 30 Minuten eingestellt ist, berücksichtigt die Richtlinie den Zeitraum von 5:30 Uhr bis 18:30 Uhr.) Wird in diesem Feld kein Wert eingegeben, wird der Standardwert von 0 Minuten verwendet.
    • Sie können auf die Schaltfläche Schaltfläche „Zeit hinzufügen“ um mehr als eine Zeitkonfiguration einzuschließen und folgen Sie dann dem obigen Schritt.
    • Klicken Sie auf Weiter.

    3.2 Maßnahmen zur Verhaltensänderung

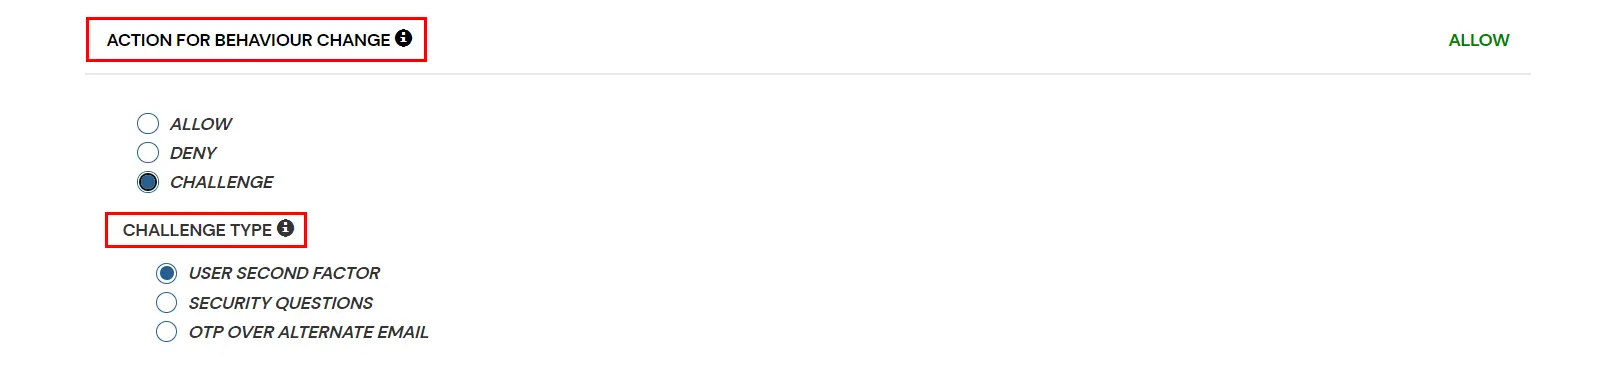
    • Sie können eine der drei möglichen Aktionen für Ihre Richtlinie für adaptiven Zugriff konfigurieren, wie nachfolgend erläutert:
    • Adaptive Authentifizierung für iPipeline: Maßnahmen zur Verhaltensänderung

      Attribut Beschreibung
      Erlauben Benutzern die Authentifizierung und Nutzung von Diensten ermöglichen, wenn die Bedingung der Richtlinie für adaptiven Zugriff erfüllt ist.
      Ablehnen Verweigere die Benutzerauthentifizierung und den Zugriff auf Dienste, wenn die Bedingung der adaptiven Zugriffsrichtlinie erfüllt ist.
      Herausforderung Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus.

      Optionen für den Herausforderungstyp:


      Faktoren Beschreibung
      Zweiter Faktor des Nutzers Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er ausgewählt oder zugewiesen bekommen hat, zum Beispiel
      • OTP über SMS
      • Push-Benachrichtigung
      • OTP per E-Mail und viele mehr.
      KBA Das System fragt den Benutzer nach zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst nach korrekter Beantwortung beider Fragen kann der Benutzer fortfahren.
      OTP über alternative E-Mail Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren.

    3.3 E-Mail-Benachrichtigungen und benutzerdefinierte Fehlermeldungen

      Dieser Abschnitt behandelt Benachrichtigungen und Warnmeldungen im Zusammenhang mit der adaptiven Authentifizierung. Er bietet folgende Optionen:


    • E-Mail-Benachrichtigungen senden: Konfigurieren Sie die Empfänger, die E-Mail-Benachrichtigungen bei Ereignissen der adaptiven Authentifizierung erhalten sollen. Benachrichtigungen können je nach Ihren Überwachungs- und Sicherheitsanforderungen an Administratoren, Endbenutzer oder beide gesendet werden.
      • E-Mail-Benachrichtigungen an Administratoren senden: Aktivieren Sie diese Option, um Administratoren zu benachrichtigen, wenn konfigurierte Ereignisse der adaptiven Authentifizierung ausgelöst werden. Optional können Sie hier eine E-Mail-Adresse angeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen um Benachrichtigungen zu erhalten; andernfalls werden Benachrichtigungen an das Standard-Administratorkonto gesendet.
      • Adaptive Authentifizierung für iPipeline: E-Mail-Benachrichtigungen senden

      • Senden Sie E-Mail-Benachrichtigungen an Endbenutzer: Aktivieren Sie diese Option, um Endbenutzer zu benachrichtigen, wenn adaptive Authentifizierungsereignisse ihre Anmeldeversuche oder Geräteregistrierungen beeinträchtigen.
        • Anzahl der Geräteregistrierungen überschreitet zulässige Anzahl: Wenn diese Funktion aktiviert ist, erhalten Endbenutzer eine E-Mail-Benachrichtigung, wenn sie versuchen, mehr Geräte zu registrieren als die durch die konfigurierte Gerätebeschränkungsrichtlinie maximal zulässige Anzahl.Nur für Endbenutzerbenachrichtigungen verfügbar.)
        • Adaptive Authentifizierung für iPipeline: E-Mail-Benachrichtigungen erhalten

    • Erhalten Sie E-Mail-Benachrichtigungen, wenn sich Benutzer von unbekannten Geräten oder Standorten aus anmelden: Administratoren müssen diese Option aktivieren, um Benachrichtigungen für verschiedene Benachrichtigungsoptionen zu erhalten.

    • Option Beschreibung
      Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden.
      Herausforderung abgeschlossen und Gerät registriert Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert.
      Herausforderung abgeschlossen, aber Gerät nicht registriert Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert.
      Herausforderung fehlgeschlagen Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert.

      Adaptive Authentifizierung für iPipeline: E-Mail-Benachrichtigungen erhalten

    • Falls mehrere Administratorkonten Benachrichtigungen erhalten sollen, können Sie die Option für Administratoren aktivieren und anschließend die E-Mail-Adressen der Administratoren durch ein Komma getrennt in das Eingabefeld daneben eingeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen Bezeichnung. Um Warnungen für Endbenutzer zu aktivieren, können Sie die Endbenutzer Kontrollkästchen.
    • Falls Sie die Ablehnungsnachricht anpassen möchten, die der Endbenutzer erhält, wenn seine Authentifizierung aufgrund einer adaptiven Richtlinie verweigert wird, können Sie dies tun, indem Sie die Nachricht in Nachricht ablehnen Textfeld ein.
    • Adaptive Authentifizierung für iPipeline: Ablehnungsnachricht anpassen

    3.4 Bewertung

    Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.


    Adaptive Authentifizierung für iPipeline: Übersicht

    • Sobald Sie alle Konfigurationen überprüft haben, klicken Sie Richtlinie erstellen um die Richtlinie zu speichern und zu aktivieren.
    • Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
    • Adaptive Authentifizierung für iPipeline: Richtlinie erstellt

    Sicherere Authentifizierung mit Zwei-Faktor-Authentifizierung

    Die praktischste Möglichkeit, die Authentifizierung zu stärken, besteht darin, nach Benutzername/Passwort einen zweiten Faktor zu verlangen. Da ein Passwort etwas ist, das ein Benutzer kennt, kann man Angreifer, die Passwörter stehlen oder sich Zugang dazu verschaffen, abschrecken, indem man sicherstellt, dass der Benutzer auch etwas hat, oder indem man biometrische Daten verwendet.

    Herkömmliche Zwei-Faktor-Authentifizierungslösungen verwenden Hardware-Token (oder „Anhänger“), die Benutzer an ihren Schlüsselbunden tragen. Diese Token generieren Einmalkennwörter für die zweite Stufe des Anmeldevorgangs. Hardware-Token können jedoch bis zu 40 US-Dollar pro Stück kosten. Es kostet Zeit und Mühe, sie zu verteilen, nachzuverfolgen, wer welchen hat, und sie zu ersetzen, wenn sie kaputt gehen. Sie gehen leicht verloren, sind schwer zu verwenden, und Benutzer berichten immer wieder von großer Frustration mit tokenbasierten Systemen.


    Ihre Wahl des zweiten Faktors

    Der Authentifizierungsdienst von miniOrange verfügt über mehr als 15 Authentifizierungsmethoden.

    Sie können aus allen oben genannten Authentifizierungsmethoden wählen, um Ihre passwortbasierte Authentifizierung zu erweitern. Der miniOrange-Authentifizierungsdienst funktioniert mit allen Telefontypen, von Festnetztelefonen bis hin zu Smartphone-Plattformen. Im einfachsten Fall beantworten Benutzer einfach einen Anruf und drücken eine Taste, um sich zu authentifizieren. Der miniOrange-Authentifizierungsdienst funktioniert international und hat Kunden aus vielen Ländern der Welt, die sich authentifizieren.