Die Java JWT Single Sign-On (SSO) -Lösung von miniOrange ermöglicht sicheren Single Sign-On-Zugriff auf Java-Anwendungen mit nur einem Satz Anmeldedaten. Dies geschieht mithilfe von JSON Web Token (JWT)-Tokens und lässt sich problemlos in Java-Anwendungen jedes Frameworks oder jeder Programmiersprache integrieren. Sie können Ihren Nutzern die Anmeldung über soziale Netzwerke ermöglichen, sodass diese sicher über ihre bestehenden Social-Media-Konten wie Facebook, Twitter, Google oder LinkedIn auf Anwendungen zugreifen können.
Mit miniOrange Java SSO erhalten Sie:
- Nahtlose Benutzeranmeldung.
- Endlose Anpassungen Ihrer Anmeldeformulare und -seiten.
- Vereinfachtes Onboarding von Kunden oder Benutzern.
Befolgen Sie die unten stehende Schritt-für-Schritt-Anleitung für Java Single Sign-On (SSO):
1.miniOrange JWT Connector konfigurieren
- Herunterladen miniOrange JWT-Anschluss.
- Fügen Sie die heruntergeladene sso.jar-Datei ein in \src\main\webapp\WEB-INF\lib Pfad in Ihrem Java-Webanwendungsordner.
- miniOrange herunterladen Konfigurationseigenschaften des JWT-Connectors Datei.
- Fügen Sie die Datei config.properties in das \src\main\webapp\WEB-INF\classes Pfad in Ihrem Java-Webanwendungsordner.
- Öffnen Sie die Datei config.properties und geben Sie die Anwendungs-URL ein (Start-URL Ihrer Anwendung).
- Geben Sie den Umleitungs-URL-Endpunkt an (der Benutzer wird nach SSO zu diesem Endpunkt umgeleitet).
- Kopieren Sie den folgenden Code und fügen Sie ihn in die Datei web.xml Ihrer Anwendung ein.
<servlet>
<description></description>
<display-name>SSOServlet</display-name>
<servlet-name>SSOServlet</servlet-name>
<servlet-class>com.miniorange.app.servlets.SSOServlet</servlet-class>
</servlet>
<servlet-mapping>
<servlet-name>SSOServlet</servlet-name>
<url-pattern>/sso</url-pattern>
</servlet-mapping>
2. Konfigurieren Sie die Java-Webanwendung in miniOrange
Im miniOrange-Dashboard können Sie mit den folgenden Schritten eine JWT-Anwendung hinzufügen:
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps >> Anwendung hinzufügen.

- In Wählen Sie Anwendungstyp Klicken Sie auf JWT Anwendungstyp.
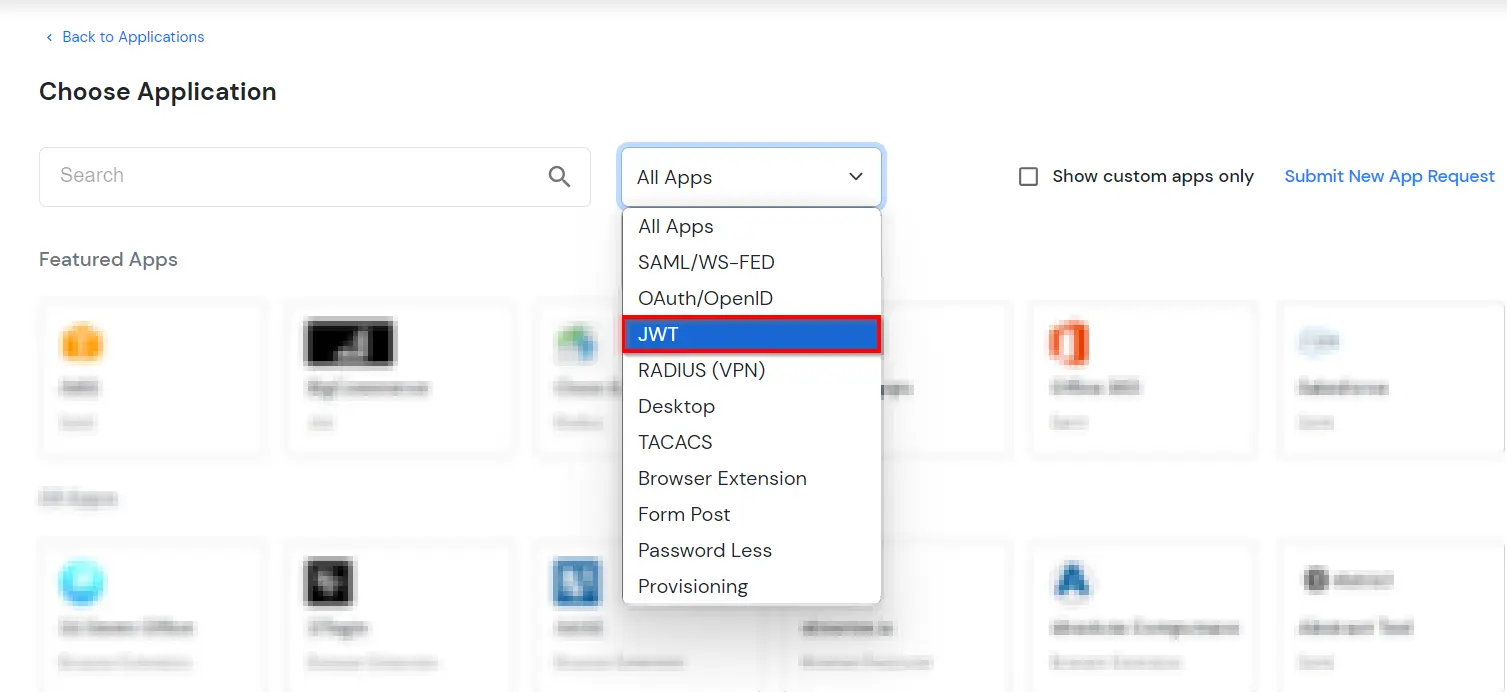
- Suchen Sie im nächsten Schritt in der Liste nach Ihrer Bewerbung, falls Ihre Bewerbung nicht gefunden wird. Suchen nach JWT-App und Sie können Ihre Anwendung einrichten.
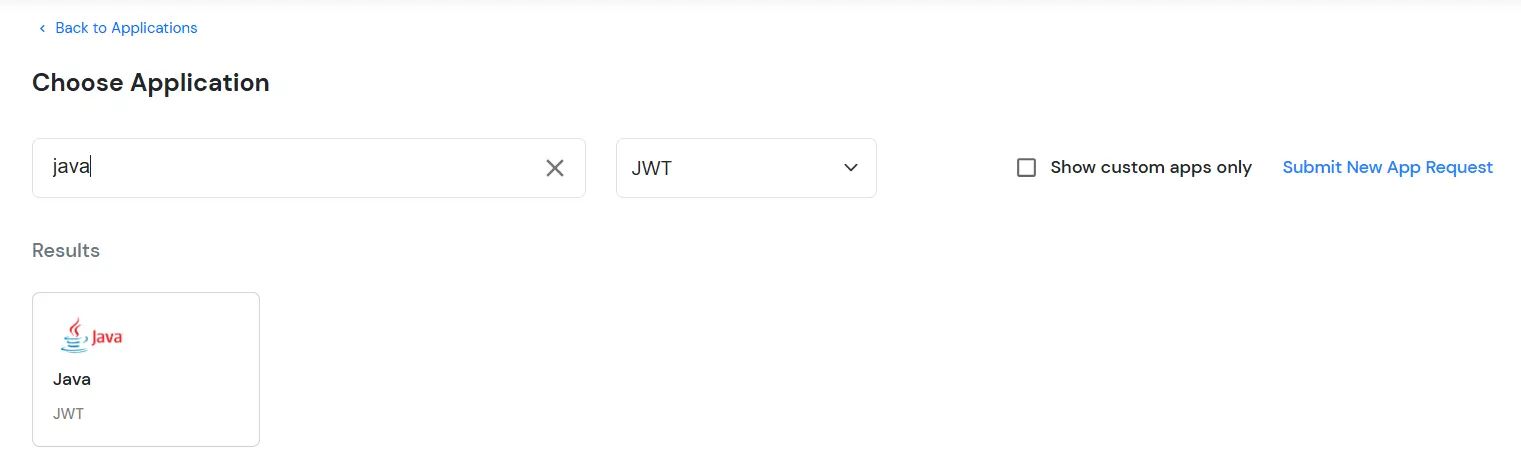
- Geben Sie den benutzerdefinierten Anwendungsnamen der JWT-Anwendung an.
- Legen Sie im Feld „Umleitungs-URL“ die URL als „application_url/sso?action=callback“ fest (wenn Ihre Anwendungs-URL beispielsweise http://example.com lautet, lautet die Umleitungs-URL http://example.com/sso?action=callback).
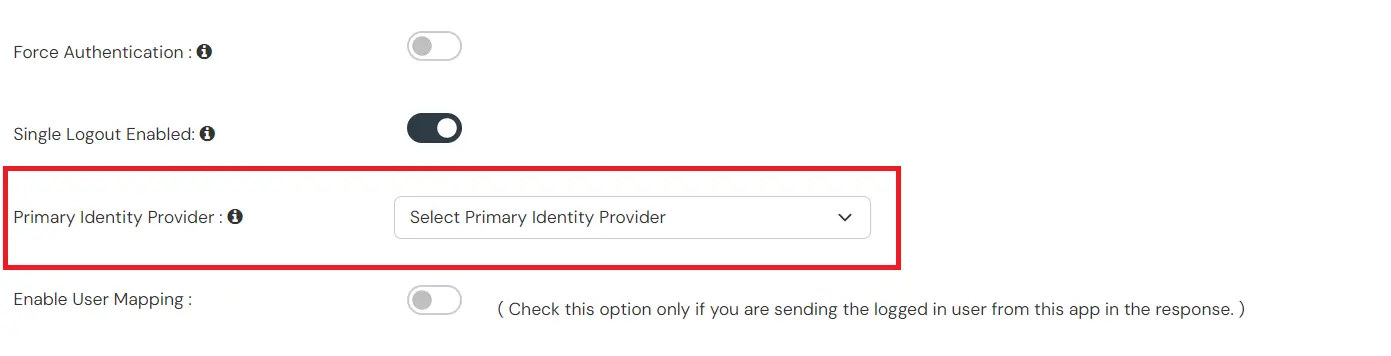
- Wählen Sie im Abschnitt „Primäre Identitätsquelle“ die Identitätsquelle aus, von der aus die Benutzer authentifiziert werden sollen.
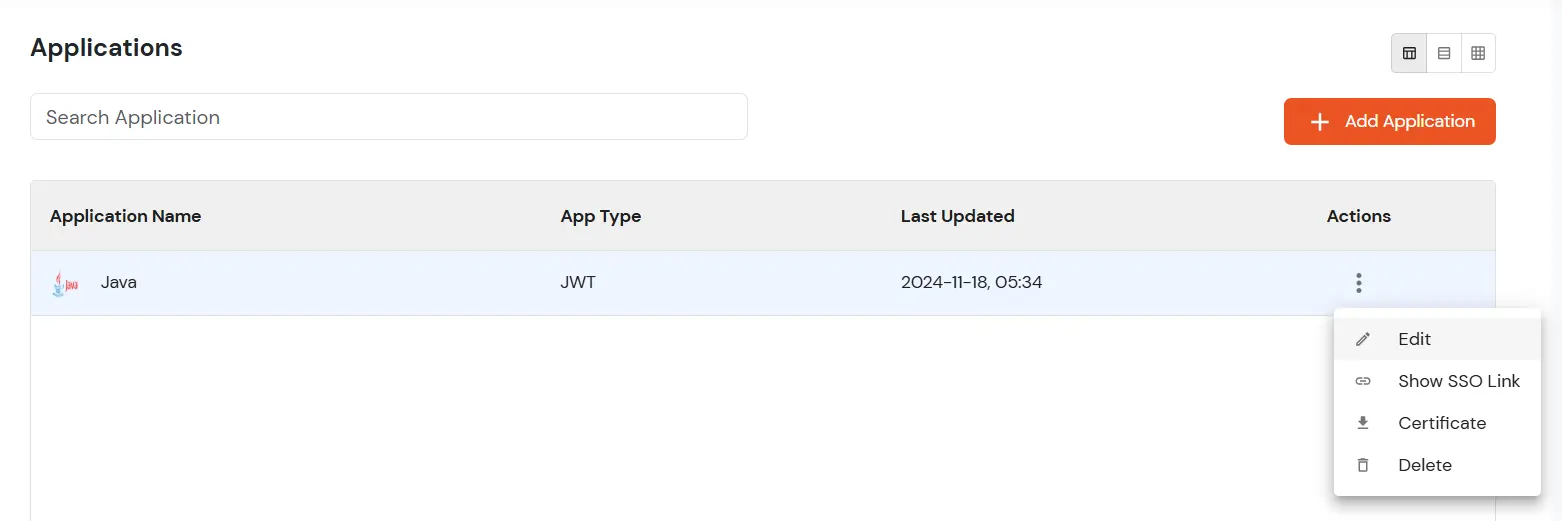
- Klicken Sie nun auf bearbeiten Option der JWT-Anwendung, die wir gerade erstellt haben.
- Kopieren Sie die Kunden-ID und fügen Sie das Feld „ClientId“ in „config.properties“ ein.
- Kopieren Sie die App Geheimnis und fügen Sie das geheime Client-ID-Geheimnis in die Datei config.properties ein.
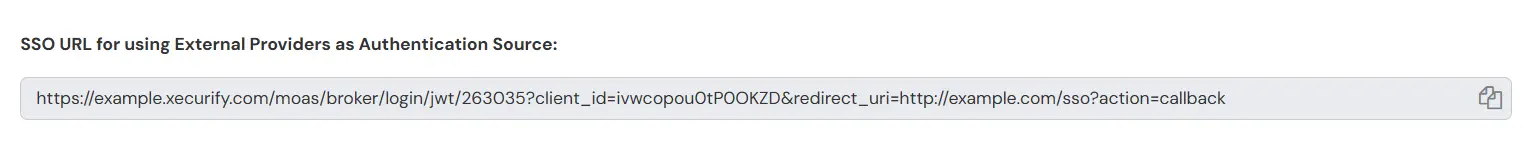
- Wenn Sie miniOrange als Authentifizierungsquelle verwenden, kopieren Sie „SSO-URL zur Verwendung von miniOrange als Authentifizierungsquelle“ .

- Andernfalls kopieren Sie „SSO-URL zur Verwendung externer Anbieter als Authentifizierungsquelle„URL und fügen Sie sie in den Abschnitt „Authorization-URL“ ein.
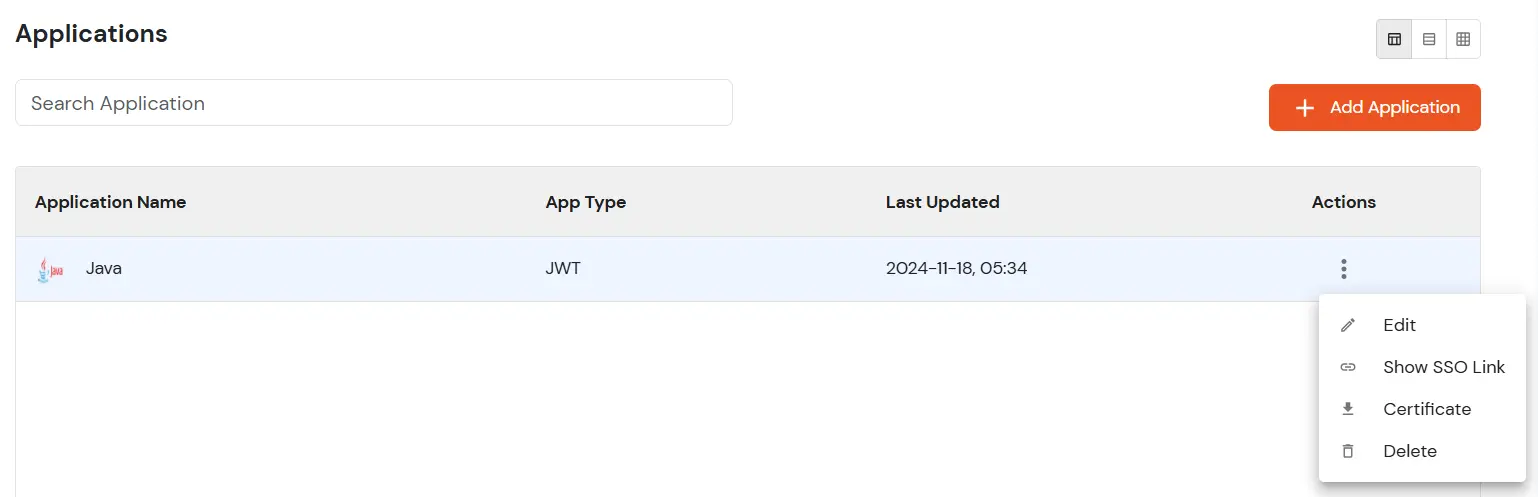
- Um jetzt das Zertifikat herunterzuladen, gehen Sie zurück zu Apps und laden Sie das Zertifikat der JWT-Anwendung herunter.
- Kopieren Sie das Zertifikat und fügen Sie es ein \src\main\webapp\WEB-INF\lib Pfad. Achten Sie darauf, den Namen des Zertifikats so zu belassen wie RSA256Cert.crt.
3. Abrufen der Benutzerattribute
- Sie können den folgenden Codeausschnitt in Ihrem Weiterleitungsendpunkt verwenden, um die Attribute aus der Sitzungsvariablen abzurufen.
HttpSession session = request.getSession();

Map<String, Object> valuesArray = (Map<String, Object>>) session.getAttribute("attributes");
4. SSO-Endpunktkonfiguration
5. SSO-Konfiguration testen
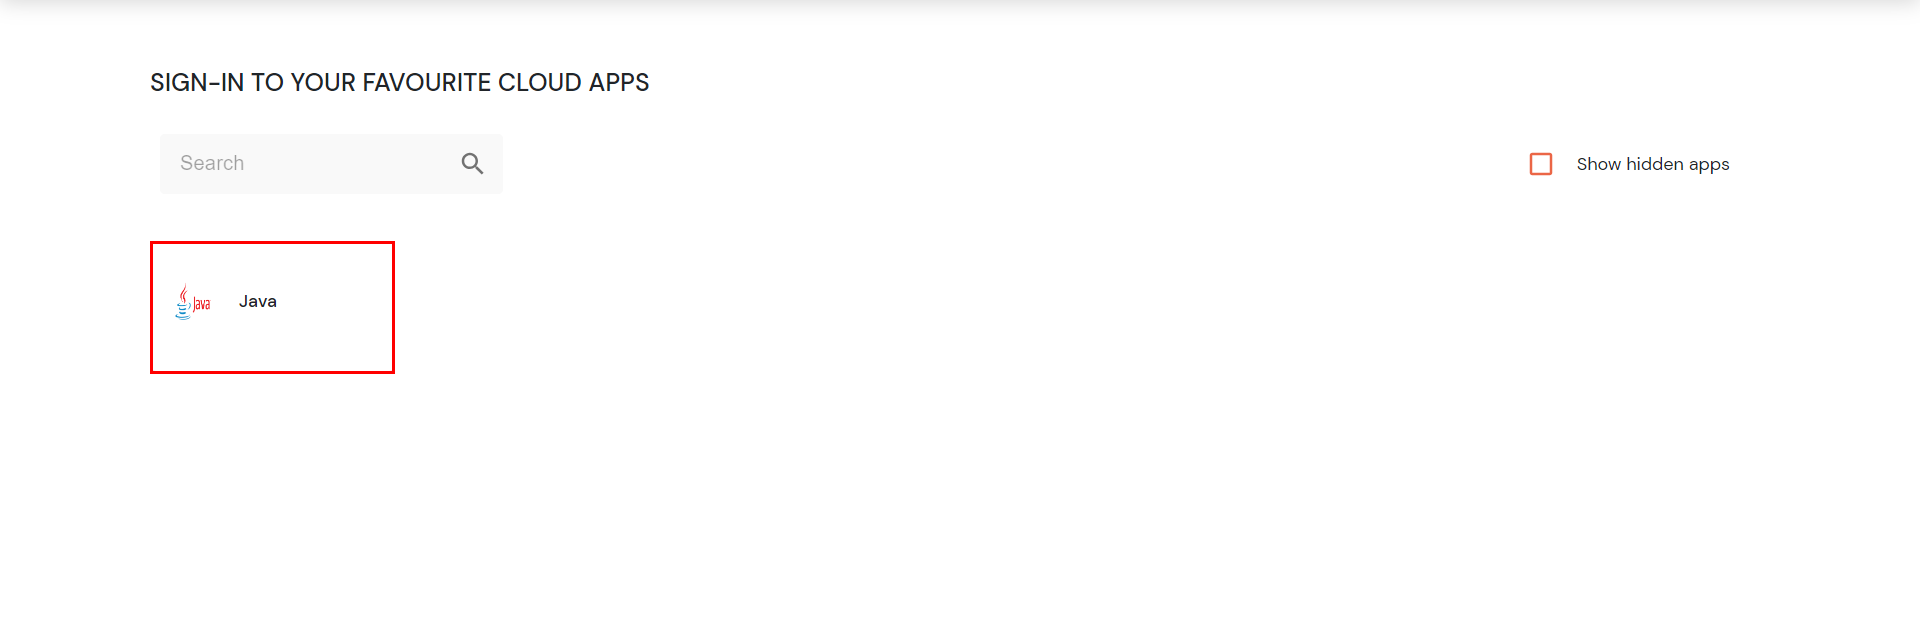
Testen Sie die SSO-Anmeldung bei Ihrem Java-Konto mit miniOrange IdP:
Externe Referenzen