Java Spring Boot Single Sign-On SSO
Die Java Spring Boot JWT Single Sign-On (SSO) -Lösung von miniOrange ermöglicht sicheren Single Sign-On-Zugriff auf Java Spring Boot-Anwendungen mit nur einem Satz Anmeldedaten. Dies geschieht mithilfe von JSON Web Token (JWT)-Tokens und lässt sich problemlos in Java Spring Boot integrieren, unabhängig davon, ob es sich um ein Framework oder eine Programmiersprache handelt. Sie können Ihren Nutzern die Anmeldung über soziale Netzwerke wie Facebook, Twitter, Google oder LinkedIn ermöglichen, um ihnen so einen sicheren Zugriff auf Anwendungen zu gewährleisten.
Mit miniOrange Java Spring Boot SSO erhalten Sie:
- Nahtlose Benutzeranmeldung.
- Endlose Anpassungen Ihrer Anmeldeformulare und -seiten.
- Vereinfachtes Onboarding von Kunden oder Benutzern.
Befolgen Sie die unten stehende Schritt-für-Schritt-Anleitung für Java Spring Boot Single Sign-On (SSO):
1. Konfigurieren Sie Java Spring Boot in miniOrange:
- Melden Sie sich bei der miniOrange-Admin-Konsole an.
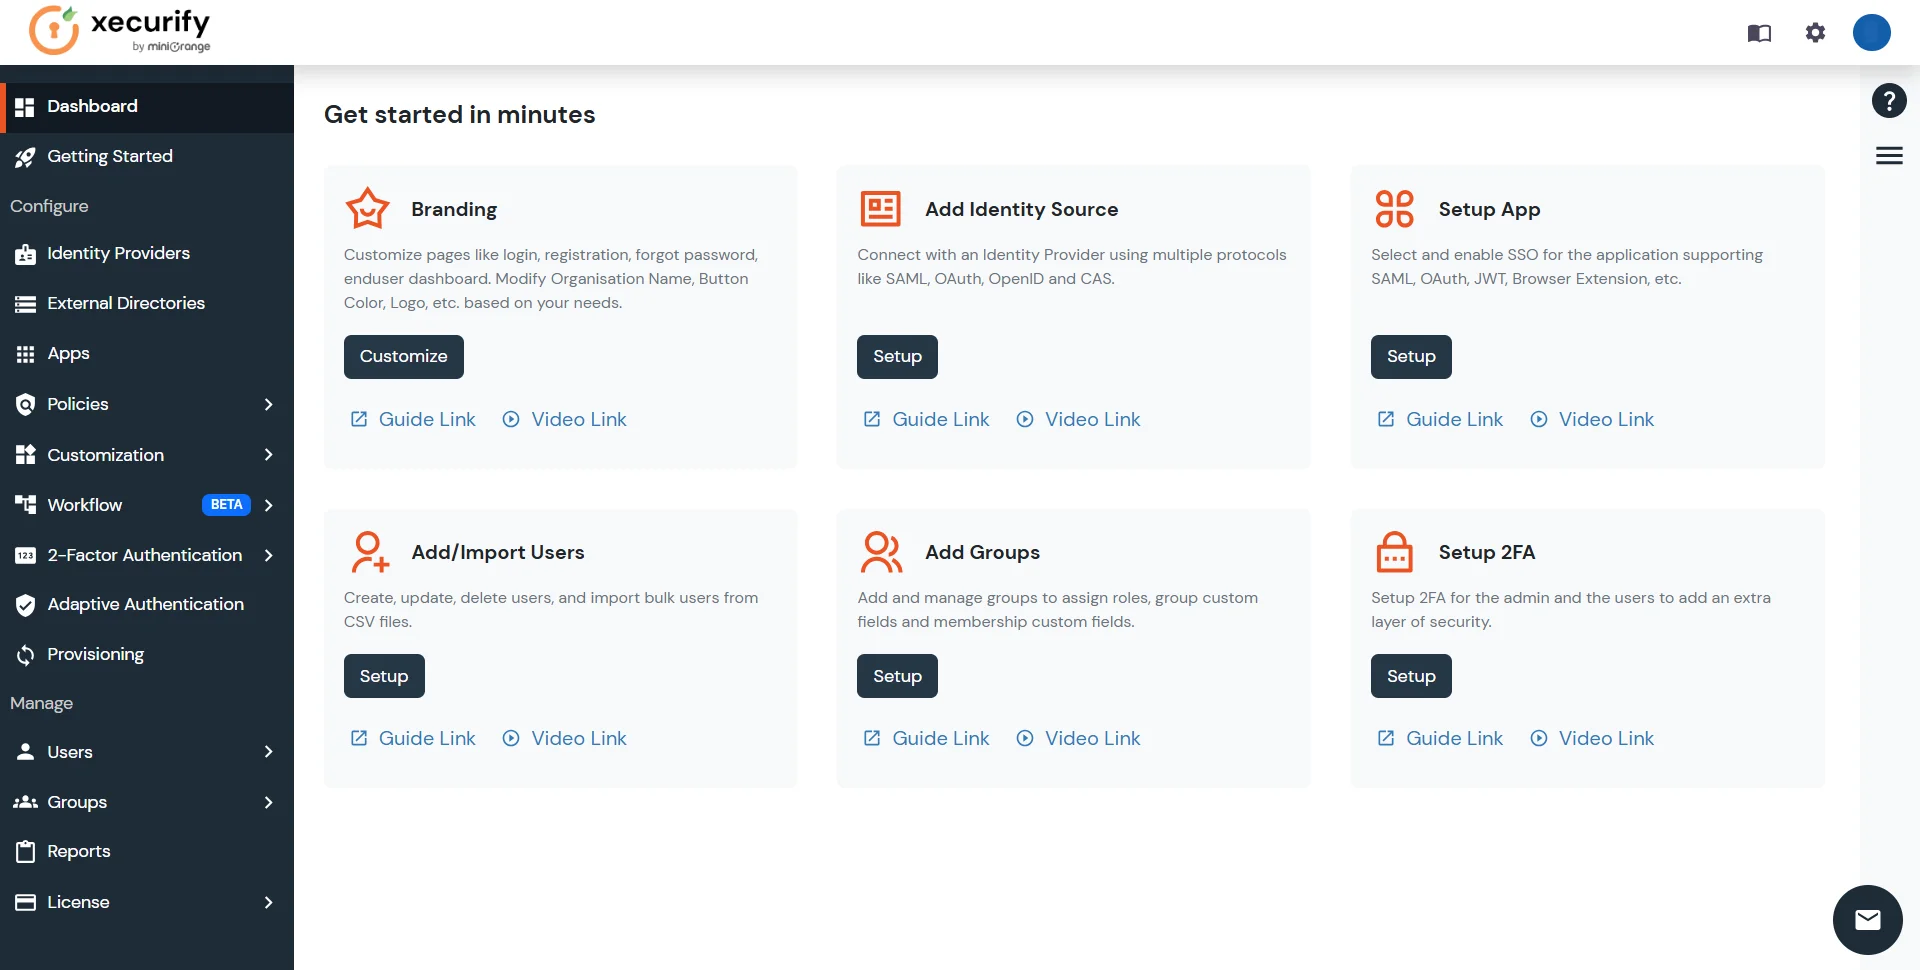
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

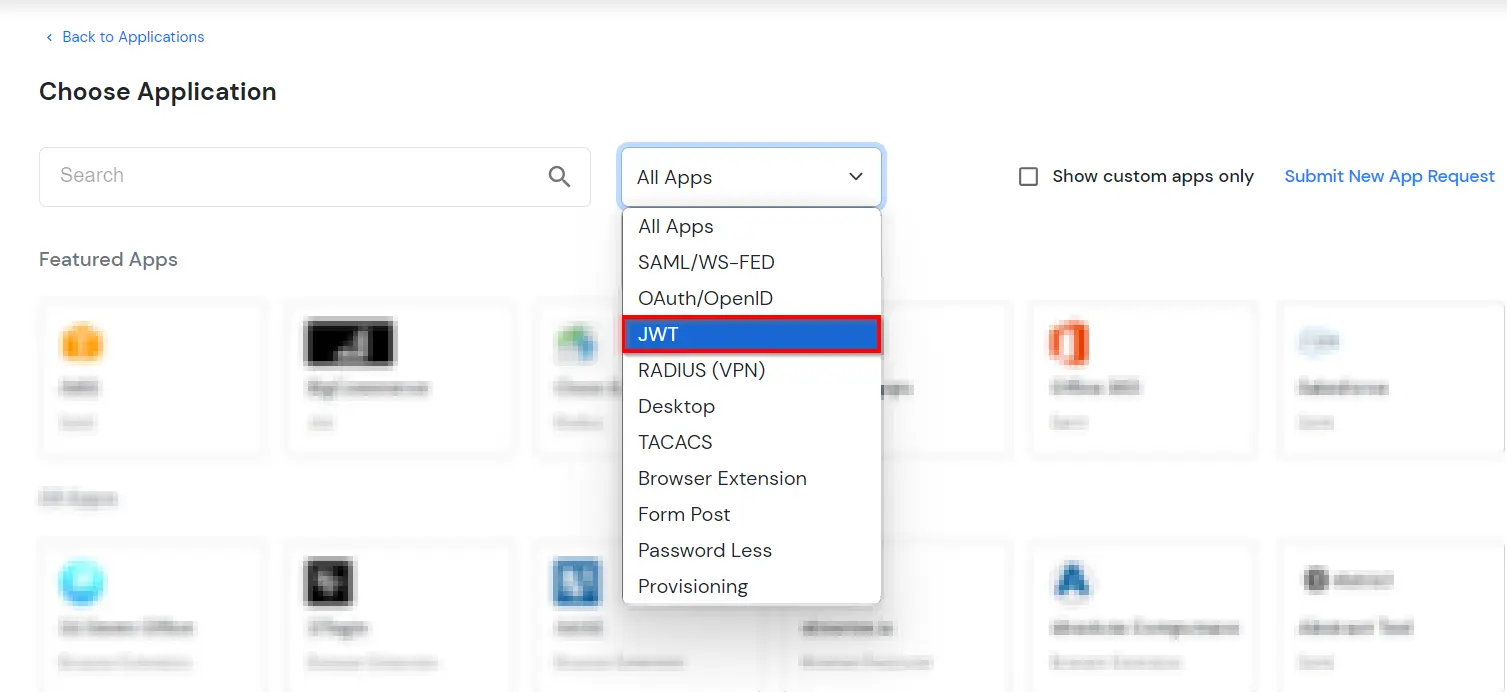
- In Wählen Sie Anwendung, wählen JWT aus der Dropdown-Liste „Anwendungstyp“.
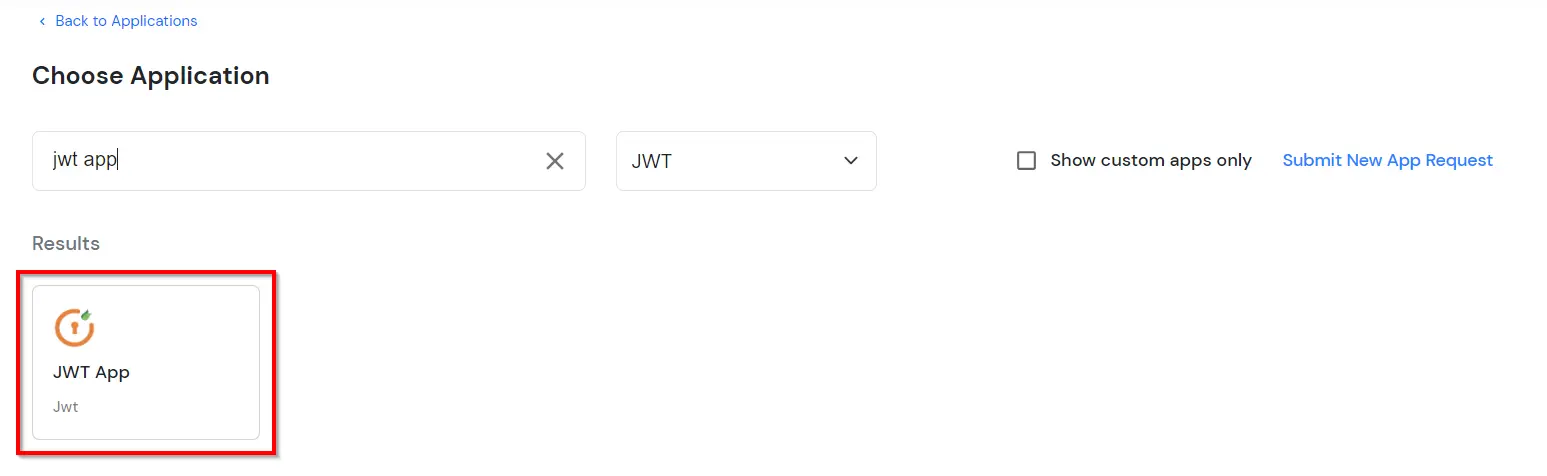
- Suchen Sie im nächsten Schritt nach Java Spring Boot Anwendung aus der Liste. Wenn Ihre Anwendung nicht gefunden wird, suchen Sie nach JWT-App und Sie können Ihre Anwendung einrichten.
-
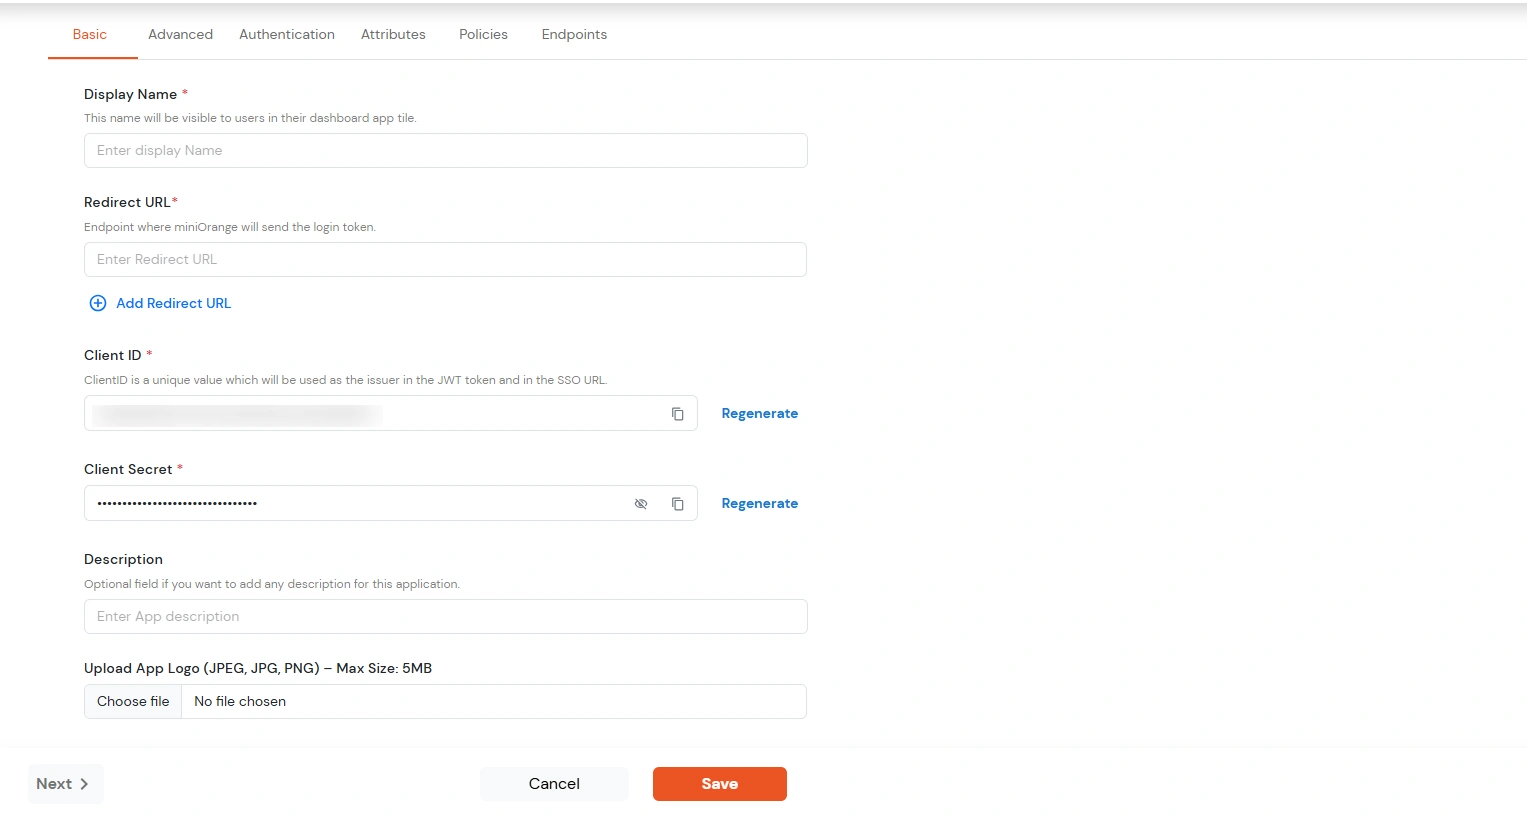
Sie können die folgenden Details in der Anwendung konfigurieren:
| Display Name |
Geben Sie die Display Name (d. h. der Name dieser Anwendung) |
| URL umleiten |
Geben Sie die URL umleiten (d. h. der Endpunkt, an den Sie Ihr JWT-Token senden/posten möchten). Sie können mehrere Weiterleitungs-URLs hinzufügen, indem Sie sie mit einem ';' trennen. Z. B. abc.com;xyz.com
|
| Kunden-ID |
Das Kunden-ID wird im Feld unten angezeigt. Klicken Sie auf das Zwischenablagesymbol, um es zu kopieren. |
| Kundengeheimnis |
Kundengeheimnis ist standardmäßig ausgeblendet. Klicken Sie auf das Augensymbol, um es einzublenden, und kopieren Sie es über das Zwischenablagesymbol. Dies wird im HS256-Signaturalgorithmus zur Generierung der Signatur verwendet.
|
| Beschreibung (optional) |
Fügen Sie bei Bedarf eine Beschreibung hinzu.
|
- Klicken Sie auf Gespeichert.
- Sie werden zum. Weitergeleitet Richtlinien .
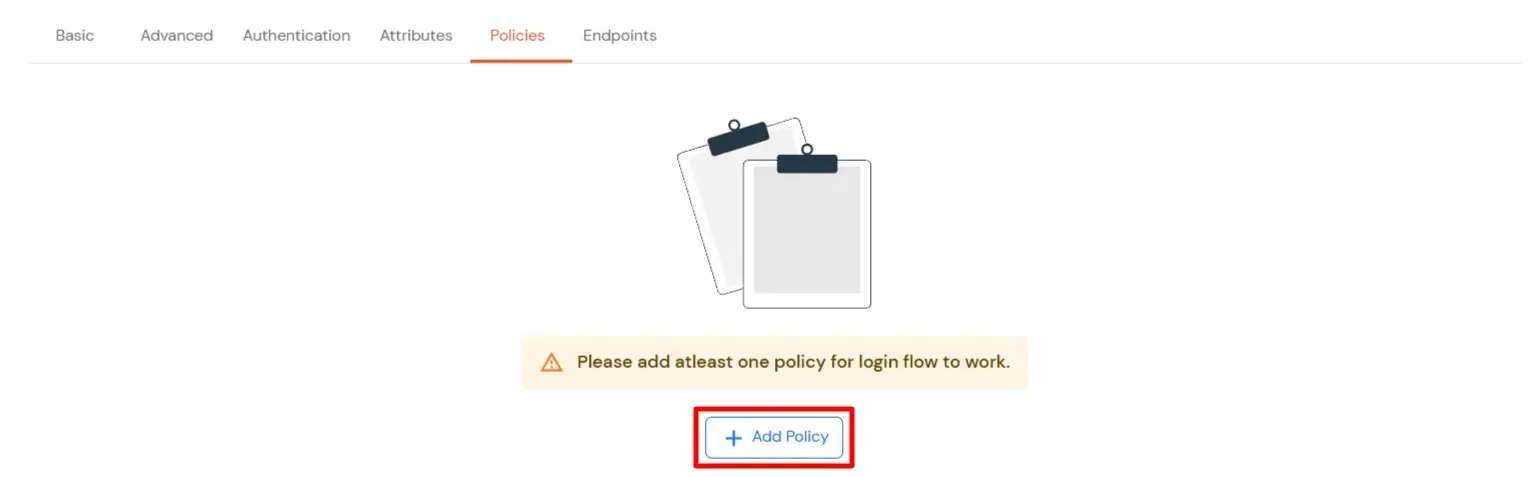
- Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Das Modal-Fenster wird sich öffnen.
- Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.

- Falls Sie eine neue Gruppe erstellen möchten, klicken Sie auf Neue Gruppe hinzufügen .
- Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.

- Klicken Sie auf Weiter.
- Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
- Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
- Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
- Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.
- Wenn Sie auswählen Magische Verbindung Als Anmeldemethode stehen folgende Optionen zur Verfügung:
- Anmeldung von anderen IP-Adressen aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link von einer anderen IP-Adresse aus öffnen als derjenigen, von der er angefordert wurde.
- Anmeldung von anderen Geräten aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link auf einem anderen Gerät öffnen als dem, mit dem er angefordert wurde.

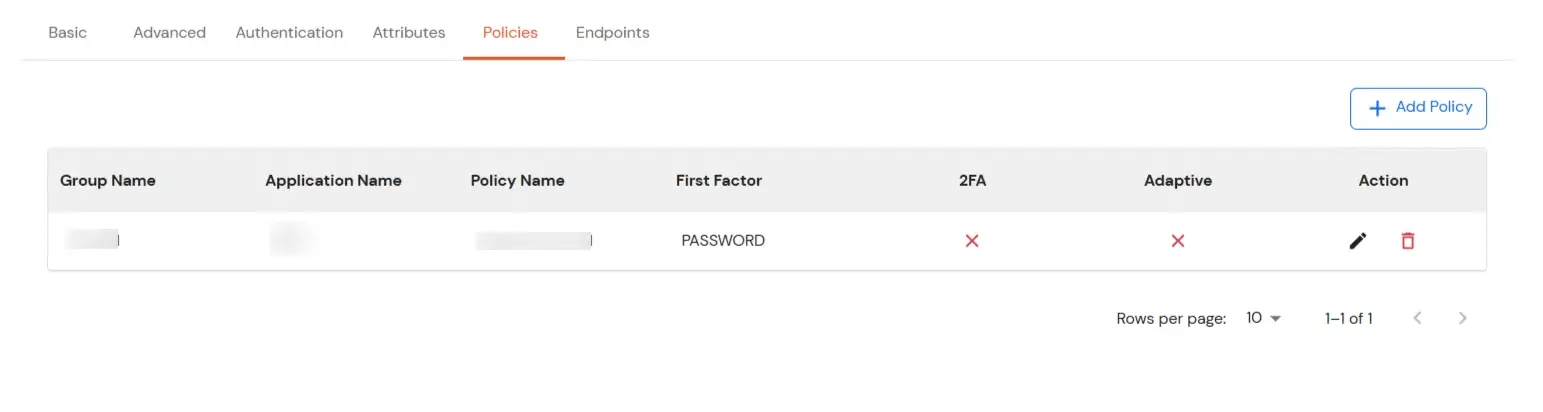
- Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
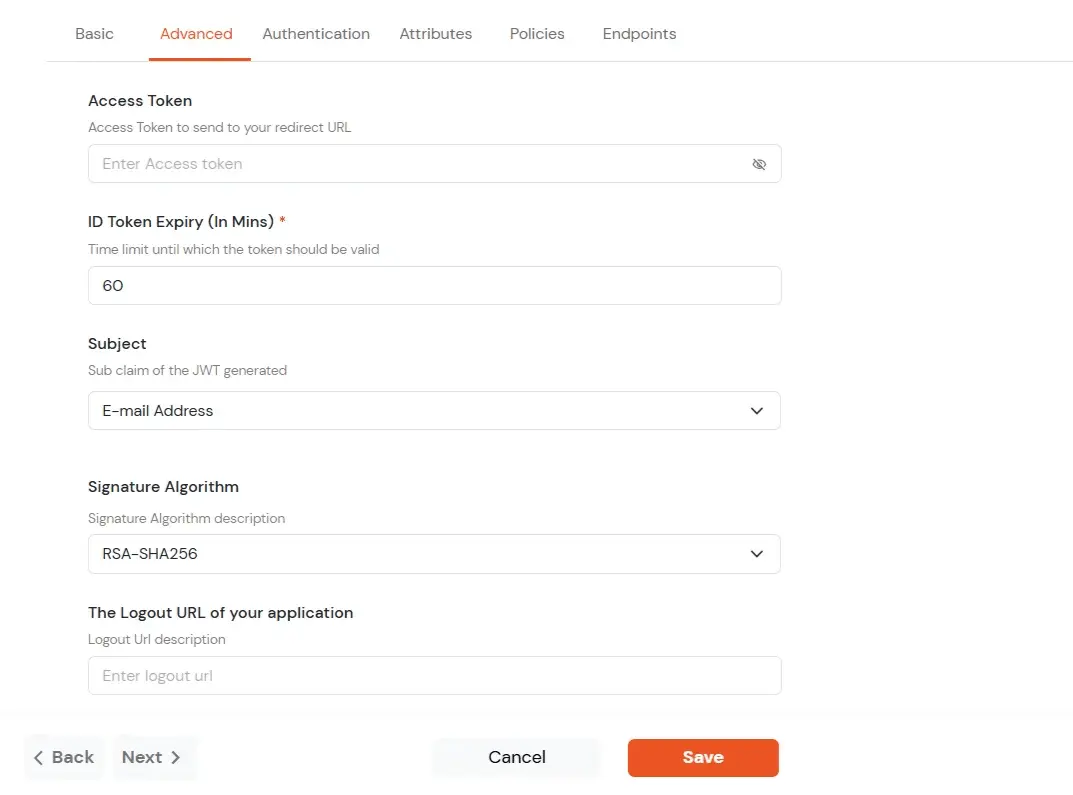
- Klicken Sie auf Erweitert Tab.
- Geben Sie bei Bedarf die folgenden Details ein:
| Zugangstoken |
Geben Sie das Zugriffstoken ein, das nach der Anmeldung eines Benutzers an Ihre Umleitungs-URL gesendet wird. Anhand dieses Tokens erkennt Ihre App, dass der Benutzer auf bestimmte Funktionen zugreifen darf. |
| Ablauf des ID-Tokens (in Min.) |
Legen Sie fest, wie lange (in Minuten) das ID-Token gültig sein soll. Nach Ablauf dieser Zeit muss sich der Benutzer erneut anmelden, um ein neues Token zu erhalten. |
| Betreff |
Wählen Sie aus, welche Informationen (z. B. die E-Mail-Adresse des Benutzers) zur Identifizierung im Token verwendet werden sollen. So erkennt Ihre App, welcher Benutzer angemeldet ist. |
| Signaturalgorithmus |
Wählen Sie Ihren Signaturalgorithmus aus der Dropdown-Liste aus. |
| Die Abmelde-URL Ihrer Anwendung |
Geben Sie die Webadresse ein, an die Benutzer nach der Abmeldung weitergeleitet werden sollen. |
| Gemeinsame Identität aktivieren |
Mit dieser Funktion können Sie steuern, ob eine bestimmte Anwendung von einem gemeinsam genutzten Benutzer aufgerufen werden kann oder nicht. |
- Signaturalgorithmen für JWT
RSA-SHA256
- Asymmetrisch, verwendet einen Satz privater und öffentlicher Schlüssel zum Generieren und Validieren der Signatur, die im JWT-Token enthalten ist.
- Der private Schlüssel wird zum Generieren der Signatur auf der IDP-Seite verwendet.
- Der öffentliche Schlüssel wird verwendet, um die Signatur auf der SP-Seite zu überprüfen.
- Den öffentlichen Schlüssel hierzu stellen wir zur Verfügung.
HS256
- Symmetrisch, verwendet den gleichen geheimen Schlüssel zum Generieren und Validieren der Signatur
- Der geheime Schlüssel kann in diesem Fall auf der App-Konfigurationsseite konfiguriert werden.
-
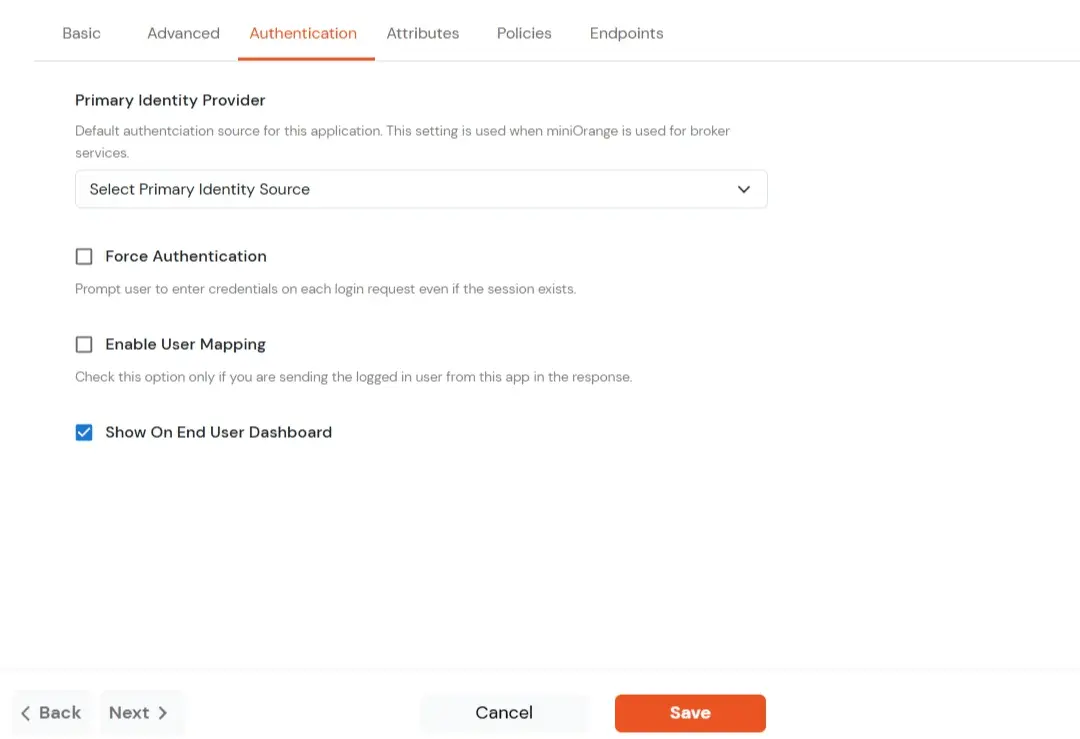
Wechseln Sie zu Anmeldeoptionen Tab.
| Primärer Identitätsanbieter |
Wählen Sie die Standard-ID-Quelle aus der Dropdown-Liste für die Anwendung. Andernfalls wird den Benutzern der Standard-Anmeldebildschirm angezeigt und sie können ihren eigenen IDP auswählen. [Wählen Sie in diesem Fall miniOrange.]
|
| Authentifizierung erzwingen |
Wenn Sie diese Option aktivieren, müssen sich Benutzer jedes Mal anmelden, auch wenn ihre Sitzung bereits besteht. |
| Benutzerzuordnung aktivieren |
Aktivieren Sie diese Option, wenn die App bei der Antwort anzeigen soll, welcher Benutzer angemeldet ist. |
| Auf Endbenutzer-Dashboard anzeigen |
Aktivieren Sie diese Option, wenn Sie diese App im Endbenutzer-Dashboard anzeigen möchten. |
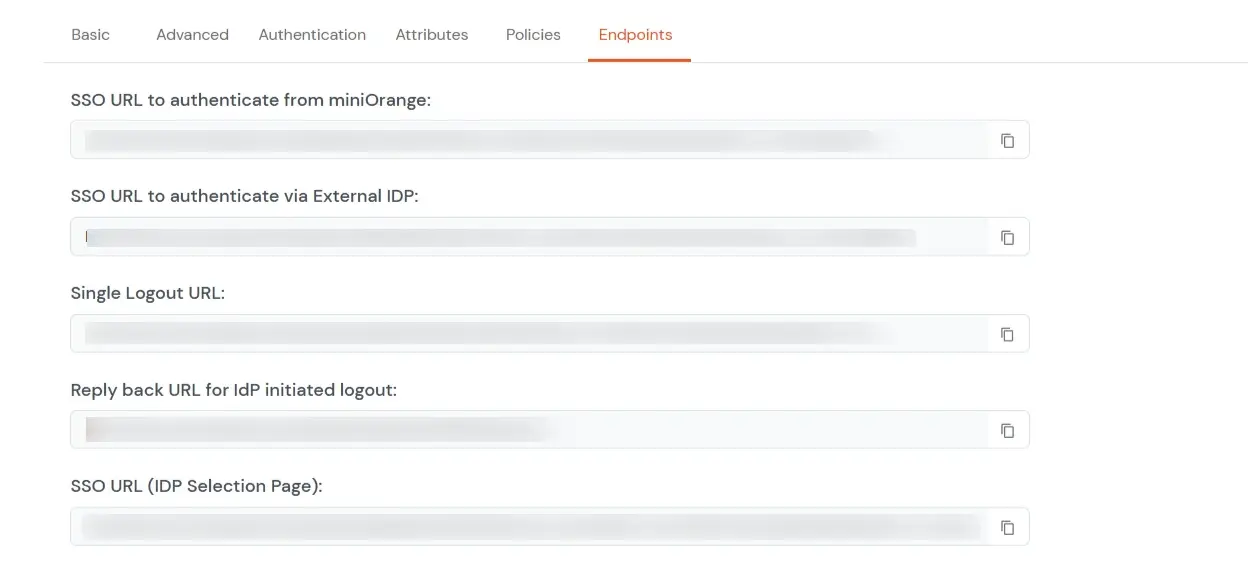
- Navigieren Endpunkte und kopieren Sie die folgenden Details:
-
Single Sign-On-URL:
- Diese URL wird verwendet, um die Benutzerauthentifizierung zum Abrufen des JWT-Tokens zu initiieren.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach erfolgreicher Authentifizierung auf der IDP-Seite wird im IDP eine aktive Benutzersitzung erstellt und der Benutzer mit dem JWT-Token zum Redirect_uri weitergeleitet.
-
-
Single-Logout-URL:
- Diese URL wird verwendet, um den Benutzer vom IDP abzumelden, indem die aktive Benutzersitzung entfernt wird.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach dem Entfernen der aktiven Benutzersitzung leitet der IDP den Benutzer zum Redirect_uri weiter.
-
Antwort-URL für vom IdP initiierte Abmeldung:
- Diese URL wird verwendet, um die Abmeldung einzuleiten, falls die JWT-Benutzeranmeldung über IDP initiiert wurde [Benutzer hat sich beim Dashboard angemeldet
und dann vom Dashboard aus den Login für die App initiiert.]
- Nachdem sich der Benutzer vom IDP abgemeldet hat, wird er zur Anmeldeseite des IDP-Dashboards weitergeleitet.
2. Hinzufügen eines Skripts am Ende von Java Spring Boot
- Um SSO auf der Seite von Java Spring Boot zu aktivieren, müssen Sie lediglich ein Single-Sign-On-URL und Angepasstes Skript um die erforderlichen Attribute aus dem JWT-Token abzurufen.
- Bitte kontaktieren Sie uns, wenn Sie Probleme im Zusammenhang mit dieser Website haben oder hier klicken um uns bezüglich des hinzuzufügenden Skripts zu kontaktieren.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem Java Spring Boot-Konto mit miniOrange IdP:
4. Anmeldung über Social-Media-Anbieter (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
4.1. Konfigurieren Sie Google Apps als OAuth 2.0-Anbieter in miniOrange.
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Identitätsanbieter hinzufügen.
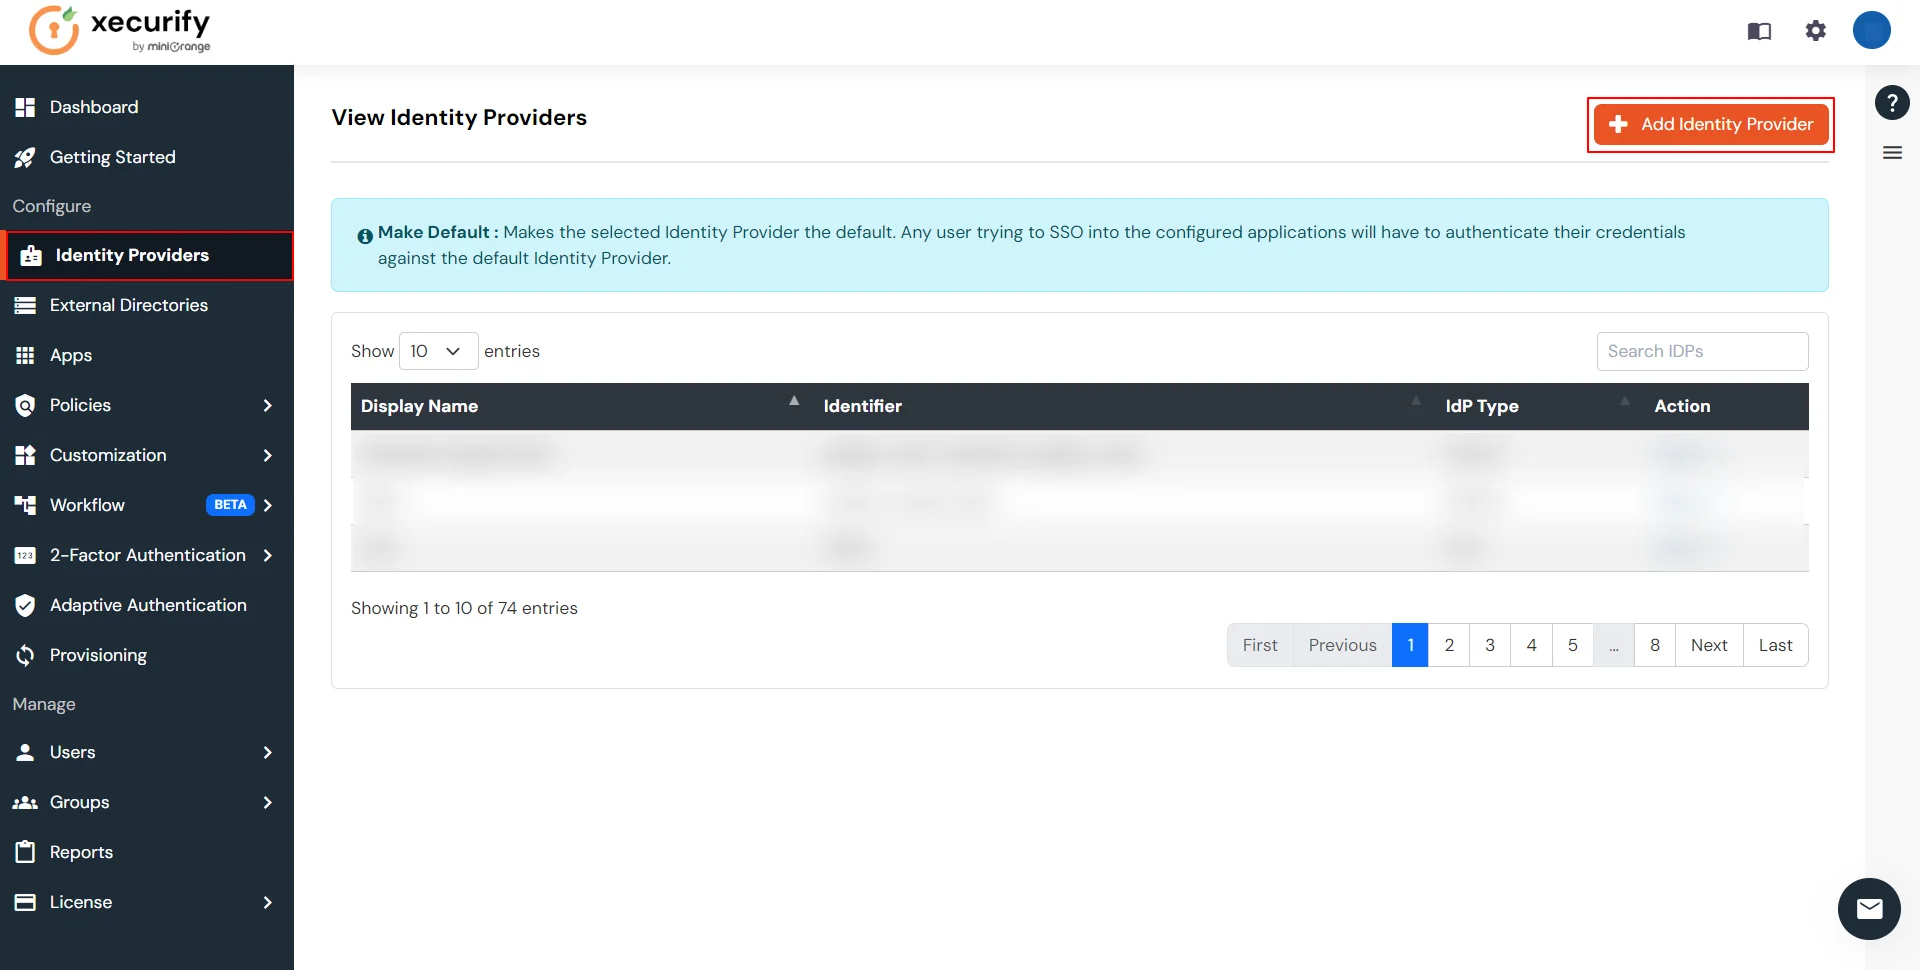
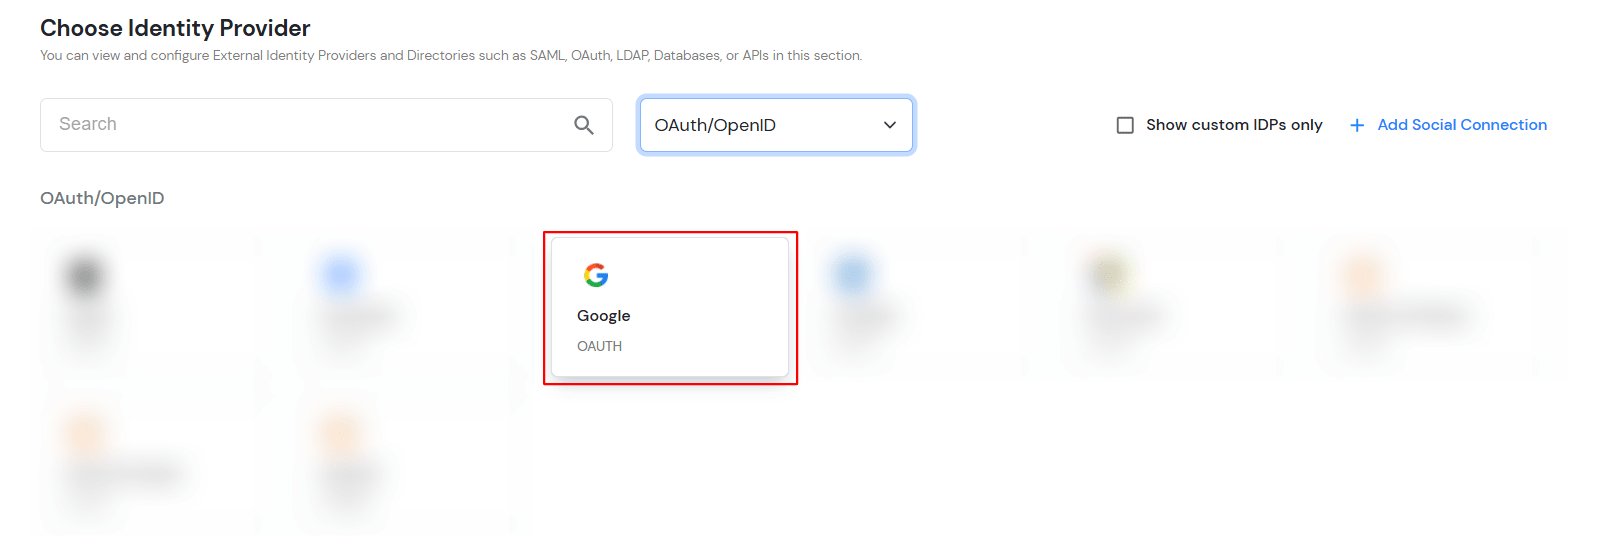
- Zu konfigurieren OAuth/OpenIDWählen OAuth/OpenID aus dem Dropdown.

- Auswählen Google.
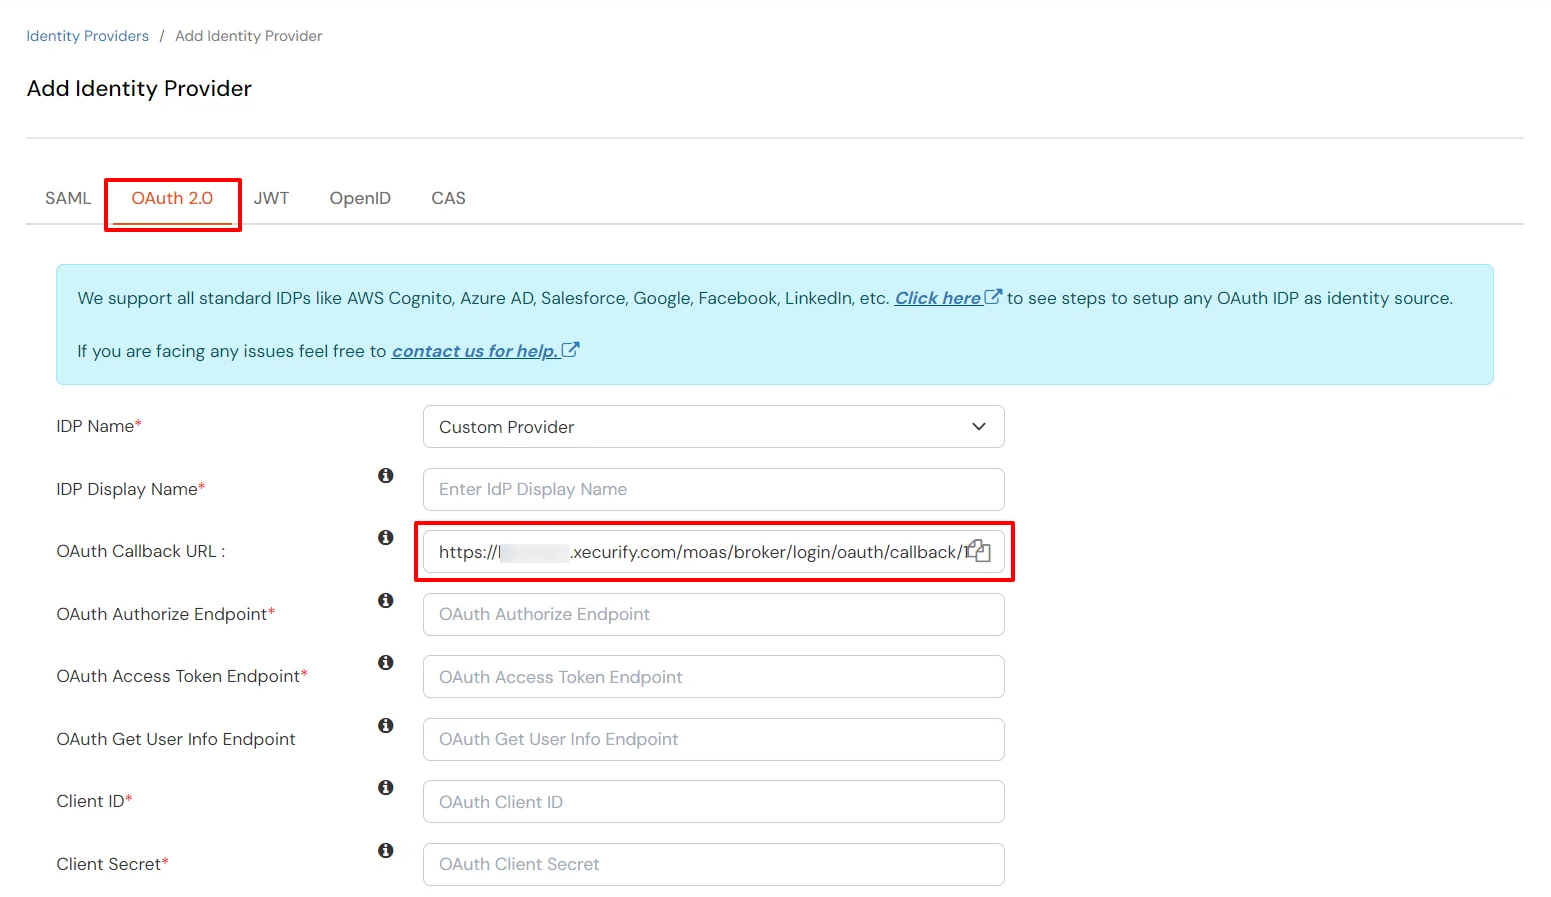
- Geben Sie folgende Werte ein:
| IdP-Name |
Benutzerdefinierter Anbieter |
| Display Name |
Wählen Sie einen geeigneten Namen |
| OAuth-Rückruf-URL |
URL, zu der der Identitätsanbieter die Benutzer nach erfolgreicher Authentifizierung weiterleitet. |
| Kunden-ID |
Ab Schritt 4.2 |
| Kundengeheimnis |
Ab Schritt 4.2 |
| Geltungsbereich |
E-Mail |
- Klicken Sie auf Weiter für Erweitert Tab.
- Zuschusstyp: Wählen Sie den OAuth-Grant-Typ aus, der zum Abrufen des Zugriffstokens verwendet wird.
- Domänenzuordnung: Geben Sie die mit diesem Identitätsanbieter verknüpfte Domäne für die Anmeldung an.
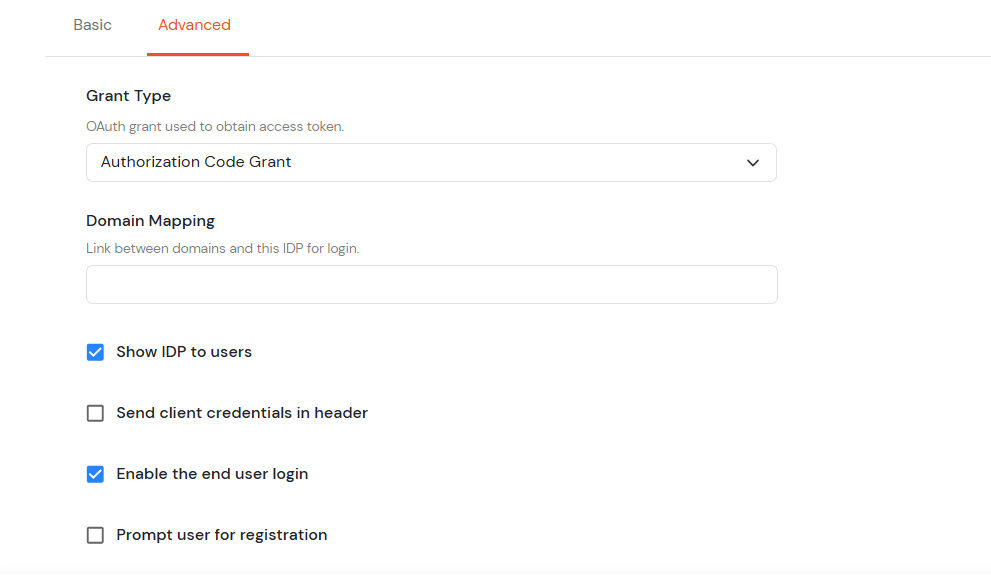
- Klicken Sie auf Gespeichert.
4.2. Konfigurieren von miniOrange als Service Provider (SP) in Google Apps
- Zurück Nach https://console.developers.google.com/ und registrieren/einloggen.
- Klicken Sie auf Wählen Sie Projekt aus Um ein neues Google Apps-Projekt zu erstellen, wird ein Popup mit der Liste aller Ihrer Projekte angezeigt.
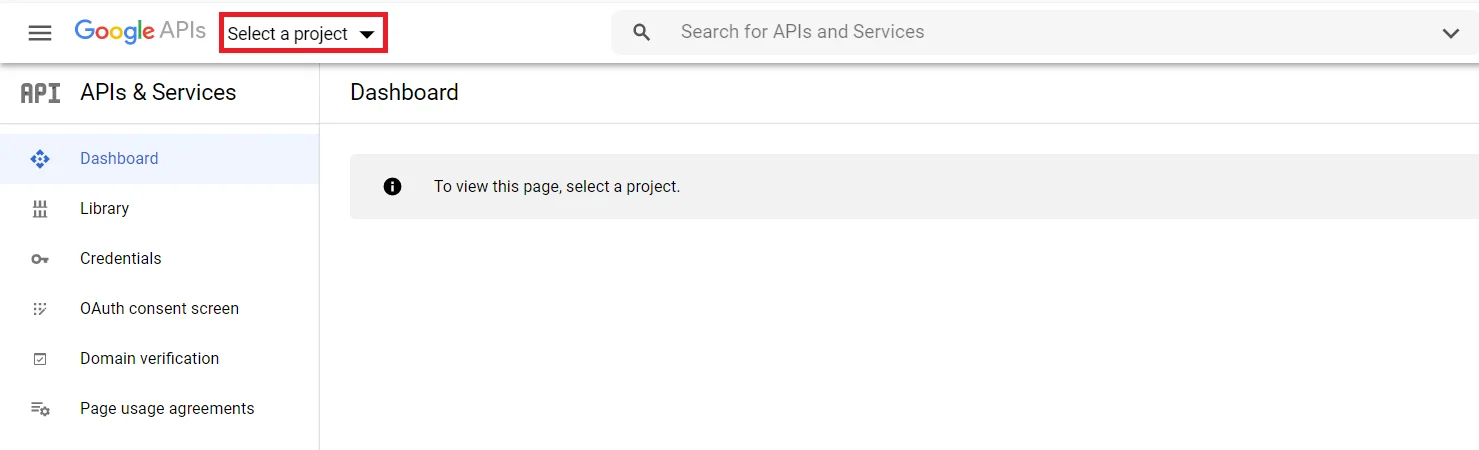
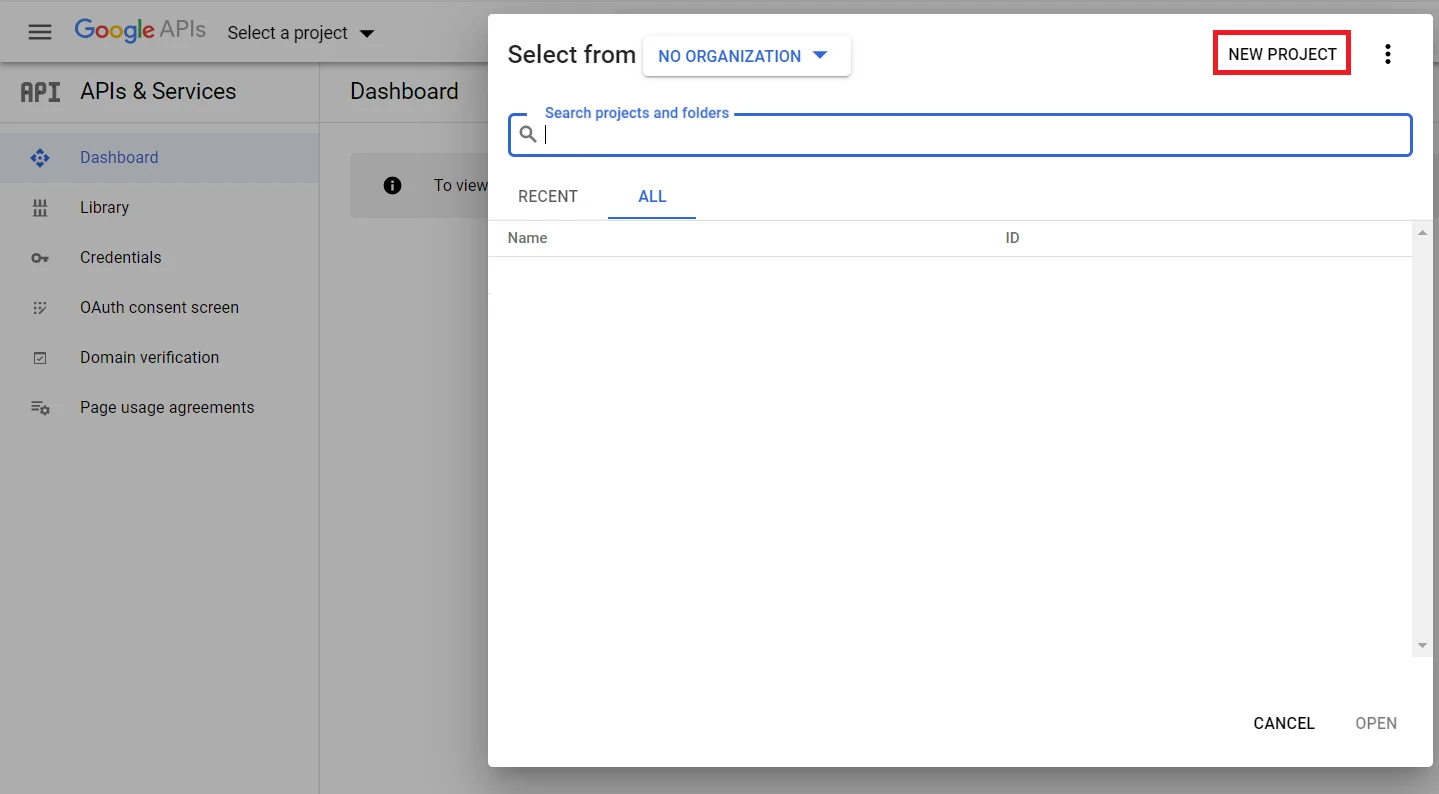
- Sie können auf die Schaltfläche Neues Projekt Klicken Sie auf die Schaltfläche, um ein neues Projekt zu erstellen.
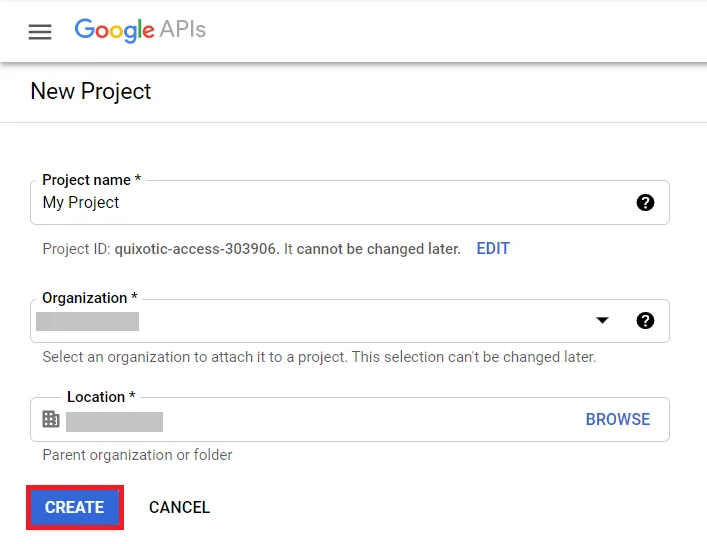
- Geben Sie Ihren Projektnamen unter ein Projektname Feld und klicken Sie auf Erschaffung.
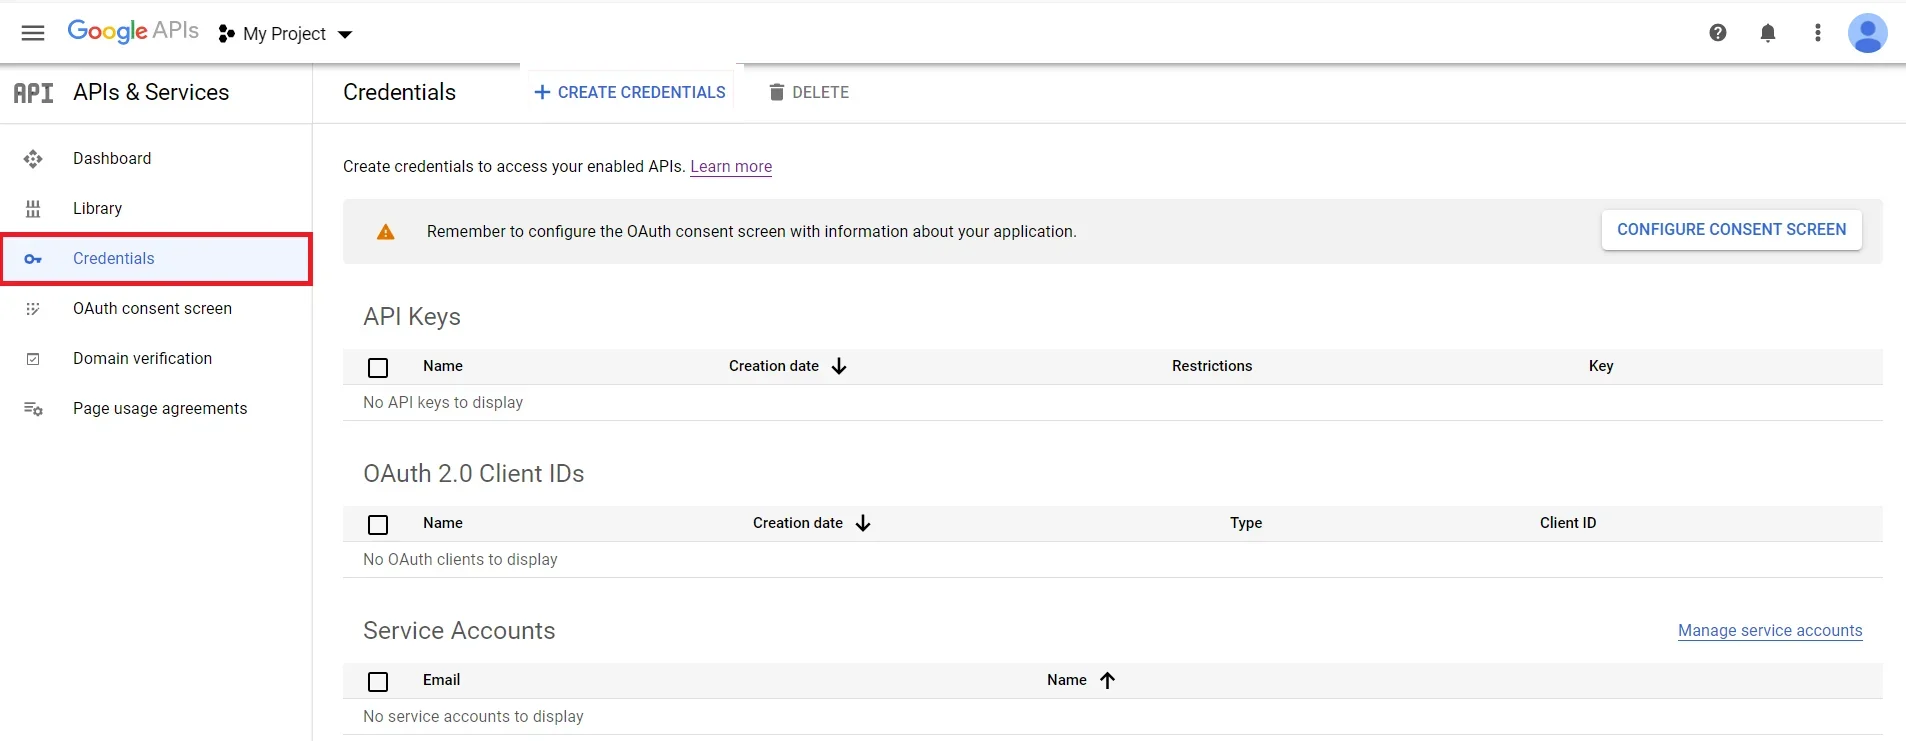
- Zurück Nach Navigationsmenü >> APIs >> Dienste >> Anmeldeinformationen.
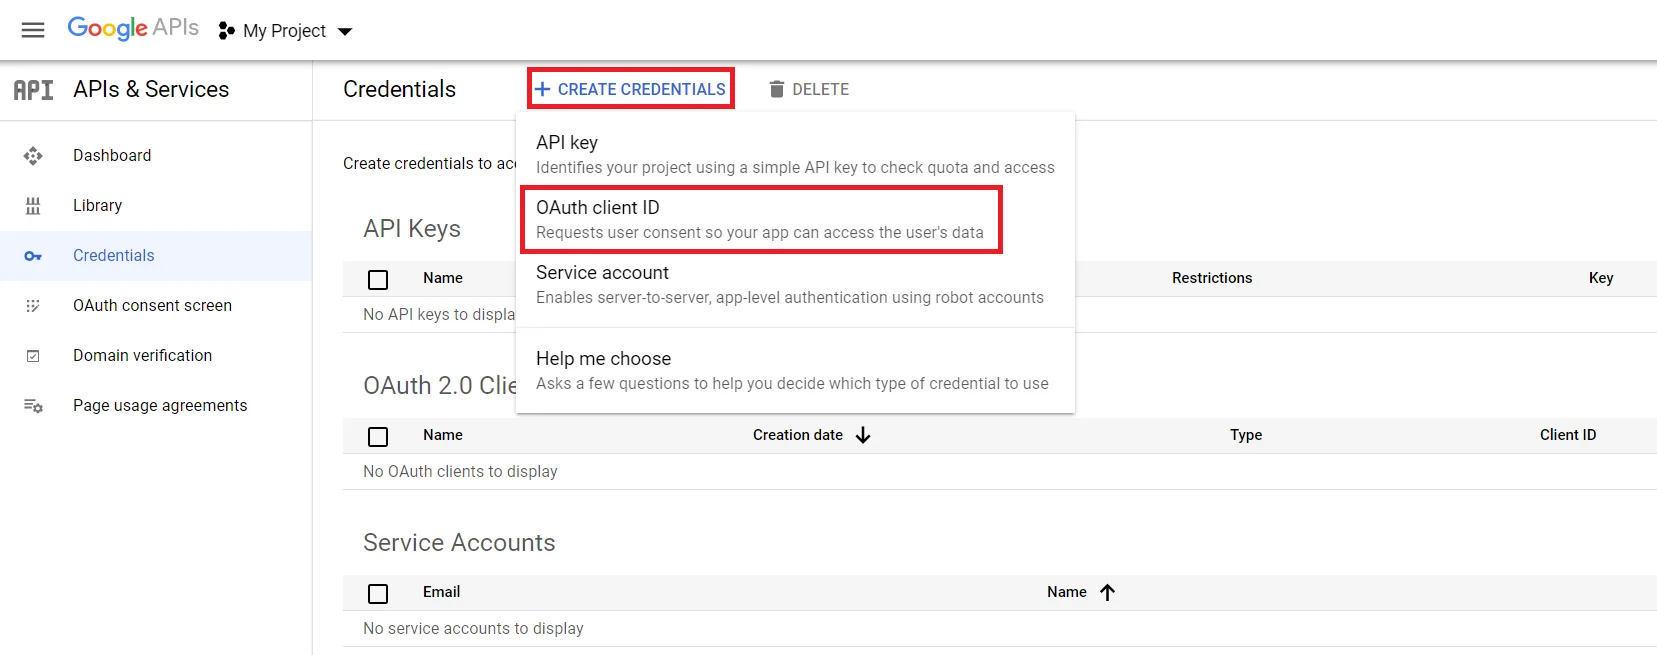
- Klicken Sie auf erstellen Sie Credentials und dann auswählen OAuth-Client-ID aus den angebotenen Optionen.
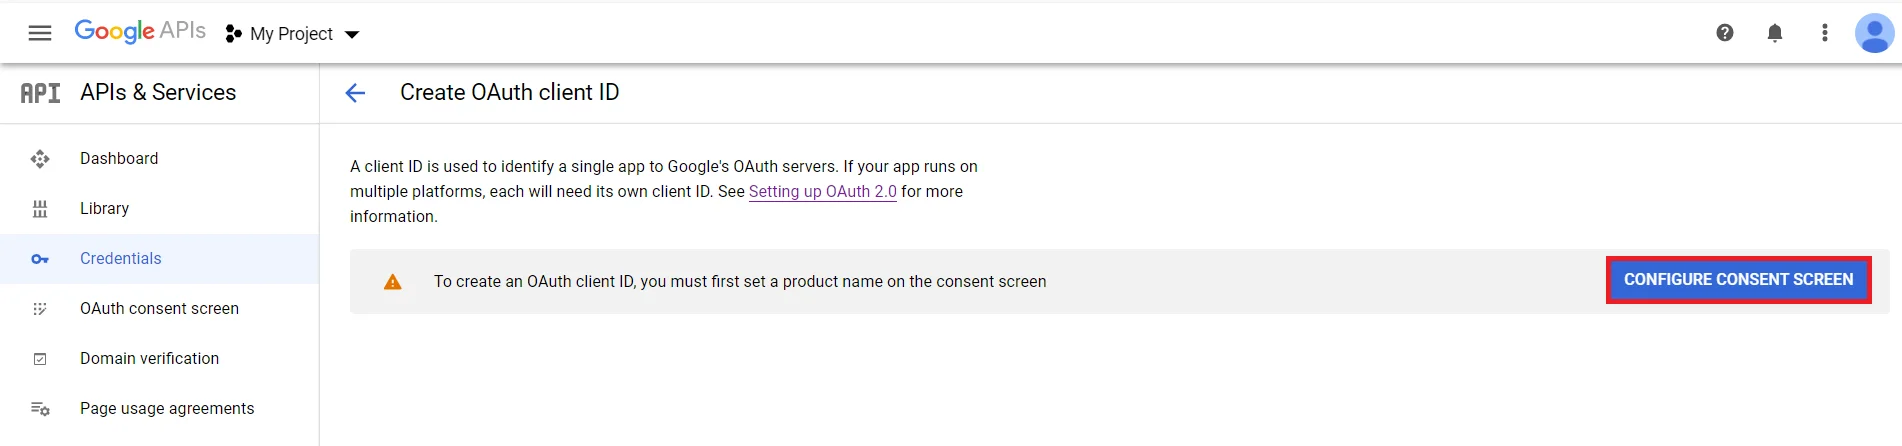
- Falls Sie mit einer Warnung konfrontiert werden, die besagt, dass Sie zum Erstellen einer OAuth-Client-ID einen Produktnamen auf dem Zustimmungsbildschirm festlegen müssen (wie im Bild unten gezeigt). Klick auf das Konfigurieren Sie den Zustimmungsbildschirm .
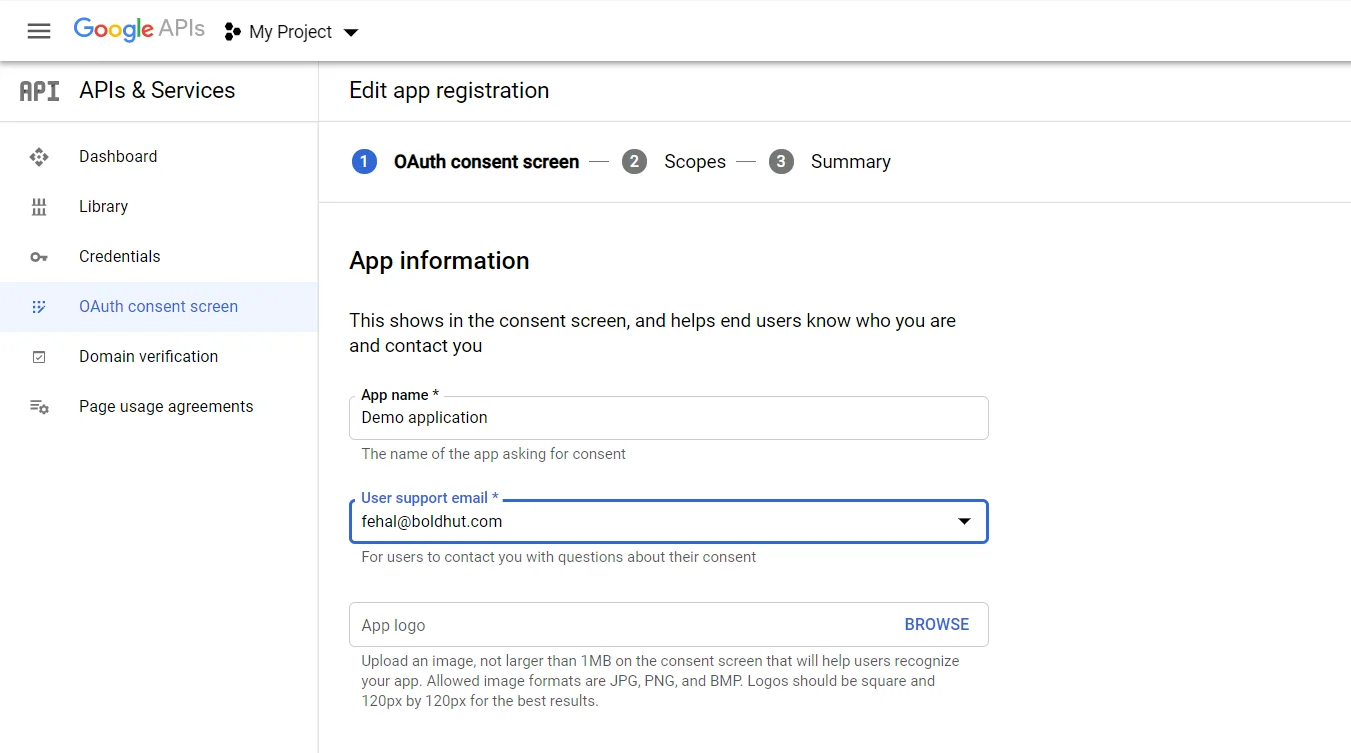
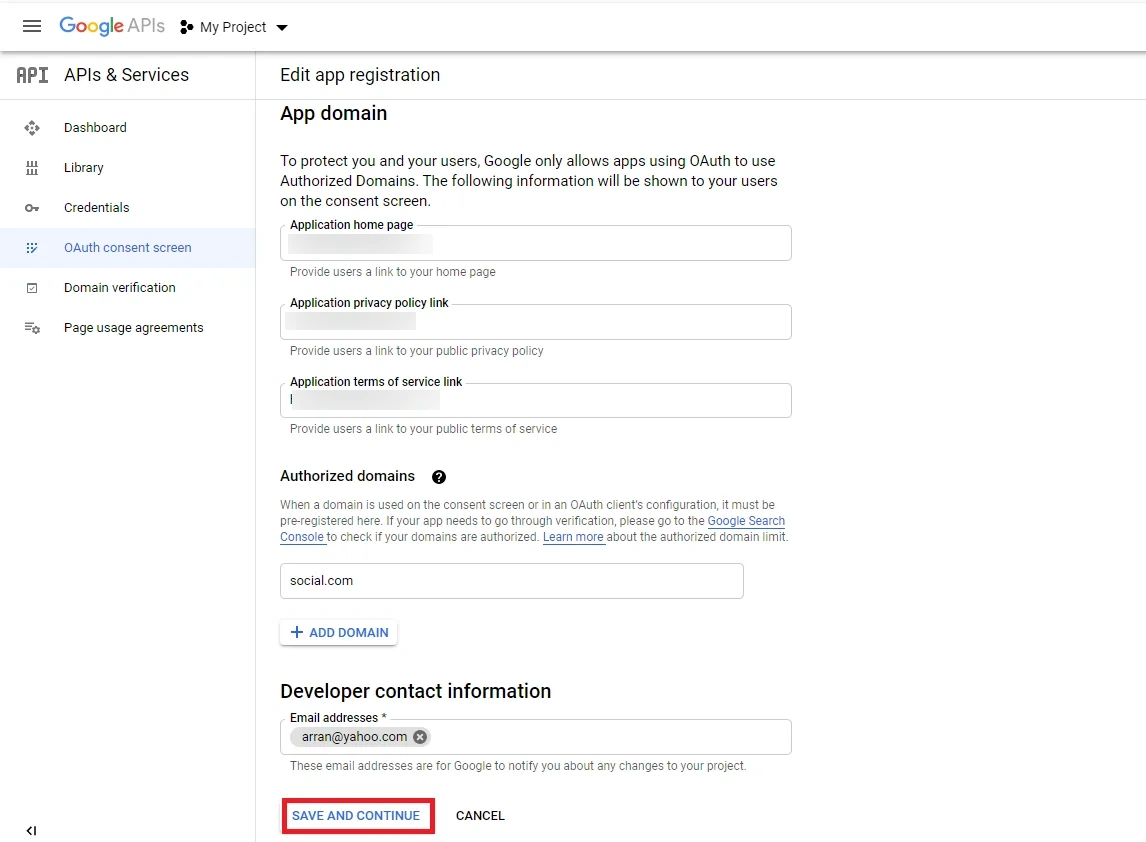
- Geben Sie die erforderlichen Details ein, z App-Name, Benutzer-Support-E-Mail. und klicken Sie auf Speichern und weiter .
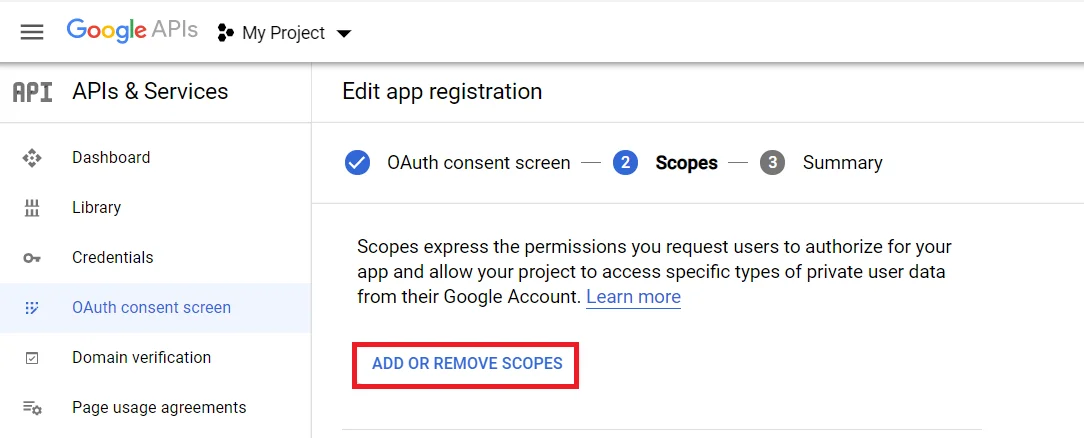
- Klicken Sie nun auf, um Bereiche zu konfigurieren Fügen Sie die Bereiche hinzu oder entfernen Sie sie .
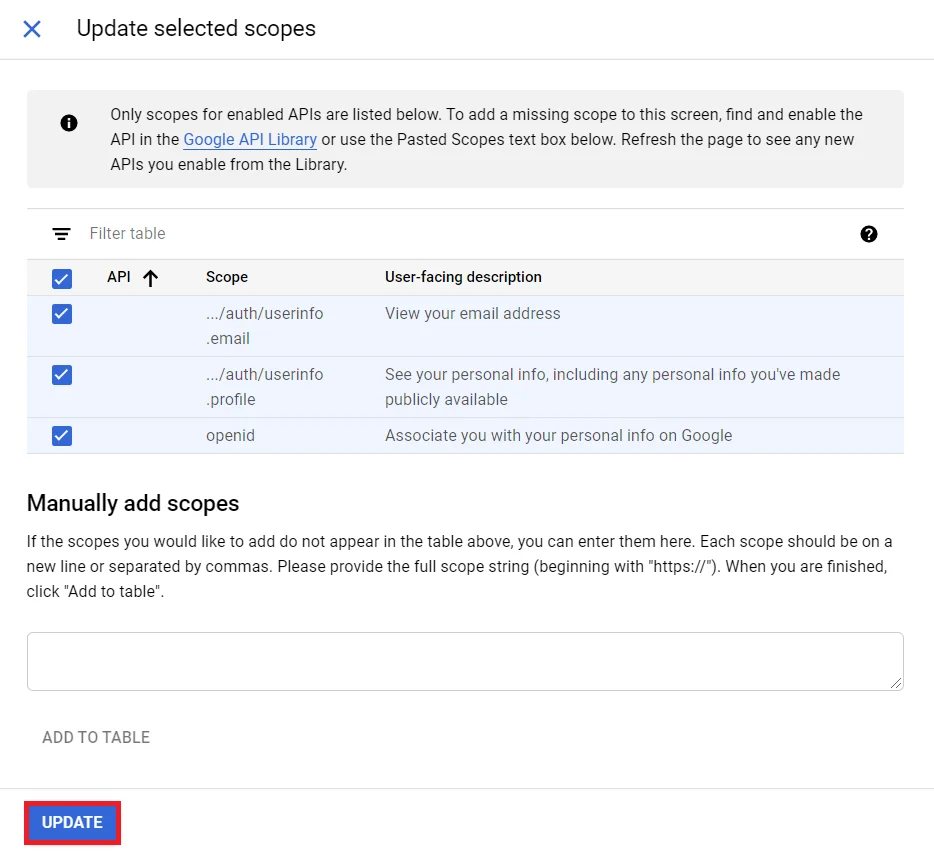
- Wählen Sie nun die Scopes um Ihrem Projekt den Zugriff auf bestimmte Arten privater Benutzerdaten über ihr Google-Konto zu ermöglichen, und klicken Sie auf Speichern und weiter .
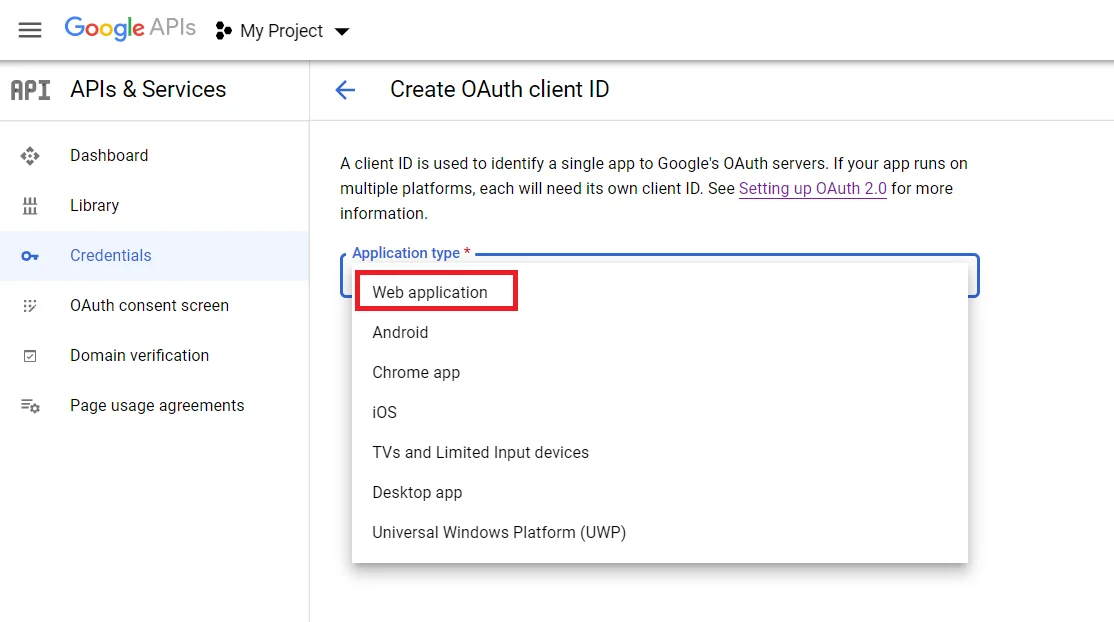
- Gehen Sie zur Registerkarte „Anmeldeinformationen“. und klicken Sie auf erstellen Sie Credentials Taste. Wählen Internetanwendung aus der Dropdown-Liste, um eine neue Anwendung zu erstellen.
- Um die URL umleiten:
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter.
- Kopieren Sie die Rückruf-URL as URL umleiten für den nächsten Schritt erforderlich.
- Geben Sie im Namensfeld den gewünschten Namen für Ihre Kunden-ID ein und geben Sie die ein Umleitungs-/Rückruf-URI und klicken Sie auf Erschaffung .
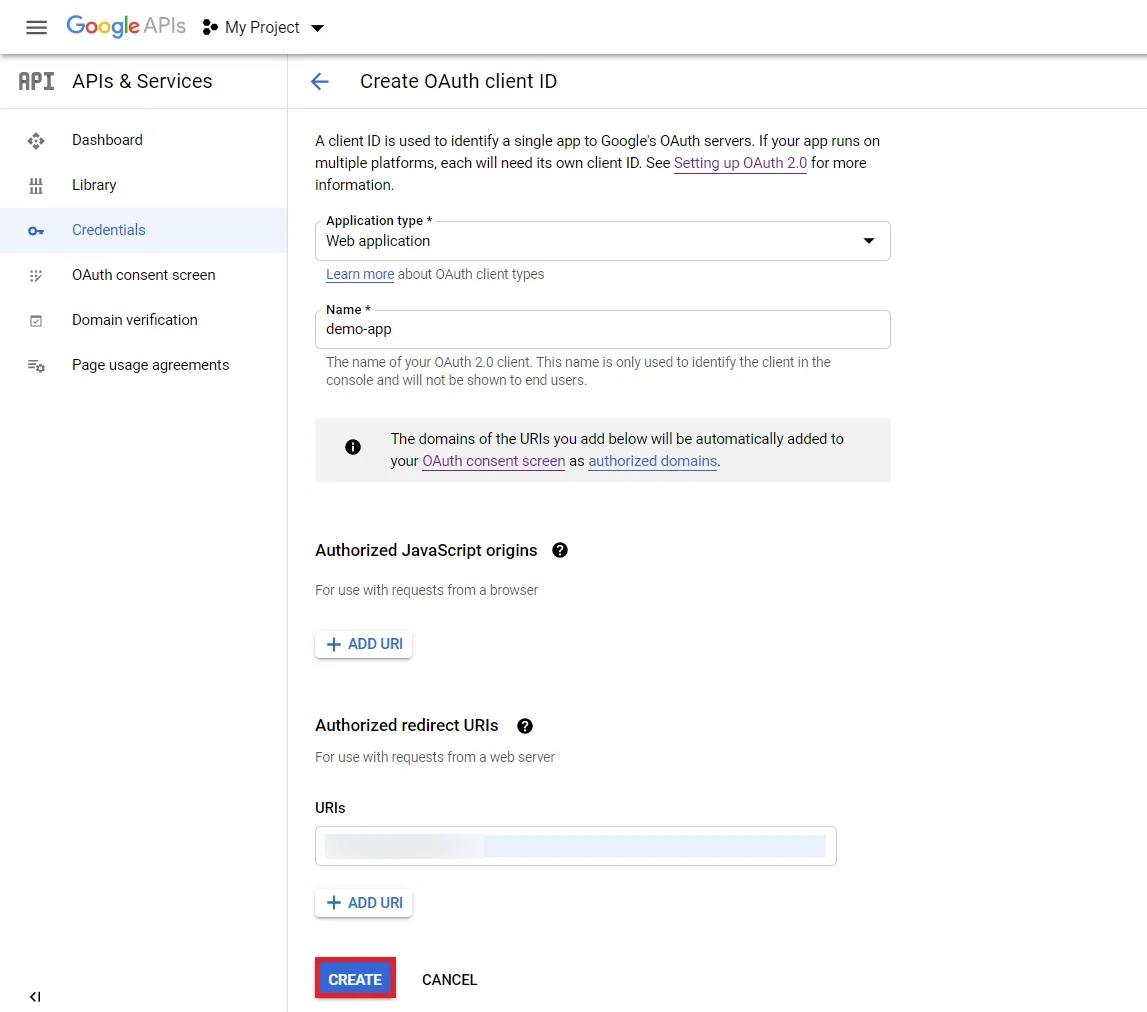
- Sie sehen ein Popup mit der Kunden-ID und der Kopie Ihres Kundengeheimnisses Kunden-ID und Kundengeheimnis.
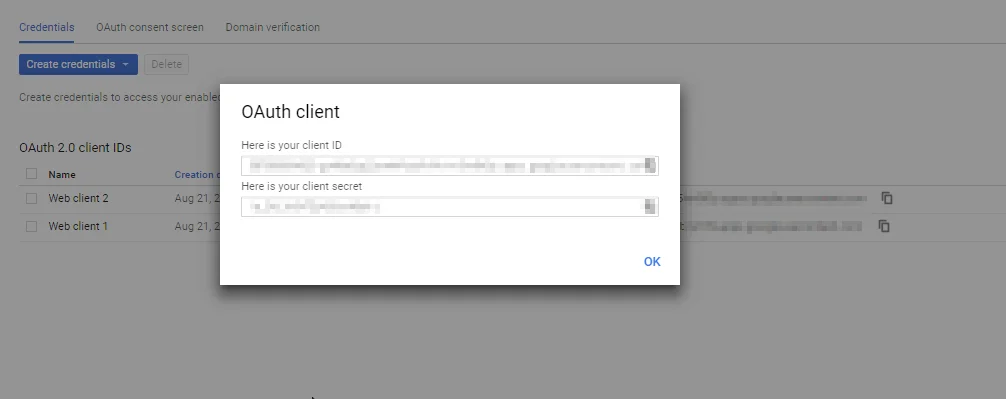
- Sie haben Ihre Konfigurationen auf der Google App OAuth-Serverseite erfolgreich abgeschlossen.
4.1. Konfigurieren Sie LinkedIn als OAuth 2.0-Anbieter in miniOrange.
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Identitätsanbieter hinzufügen.
- Zu konfigurieren OAuth/OpenIDWählen OAuth/OpenID aus dem Dropdown.
- Auswählen LinkedIn.
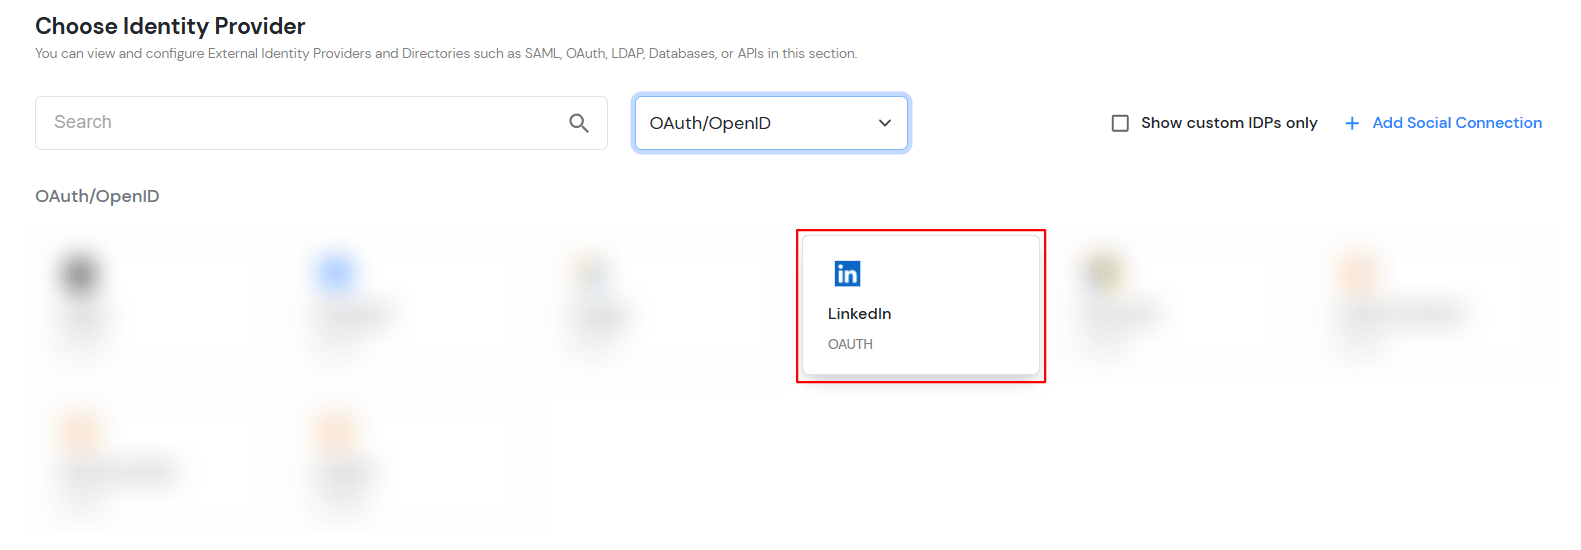
- Geben Sie folgende Werte ein:
| IdP-Name |
Benutzerdefinierter Anbieter |
| Display Name |
Wählen Sie einen geeigneten Namen |
| OAuth-Rückruf-URL |
URL, zu der der Identitätsanbieter die Benutzer nach erfolgreicher Authentifizierung weiterleitet. |
| Kunden-ID |
Ab Schritt 4.2 |
| Kundengeheimnis |
Ab Schritt 4.2 |
| Geltungsbereich |
E-Mail |
- Klicken Sie auf Weiter für Erweitert Tab.
- Zuschusstyp: Wählen Sie den OAuth-Grant-Typ aus, der zum Abrufen des Zugriffstokens verwendet wird.
- Domänenzuordnung: Geben Sie die mit diesem Identitätsanbieter verknüpfte Domäne für die Anmeldung an.
- Klicken Sie auf Gespeichert.
4.2. Konfigurieren Sie miniOrange als Service Provider (SP) in LinkedIn
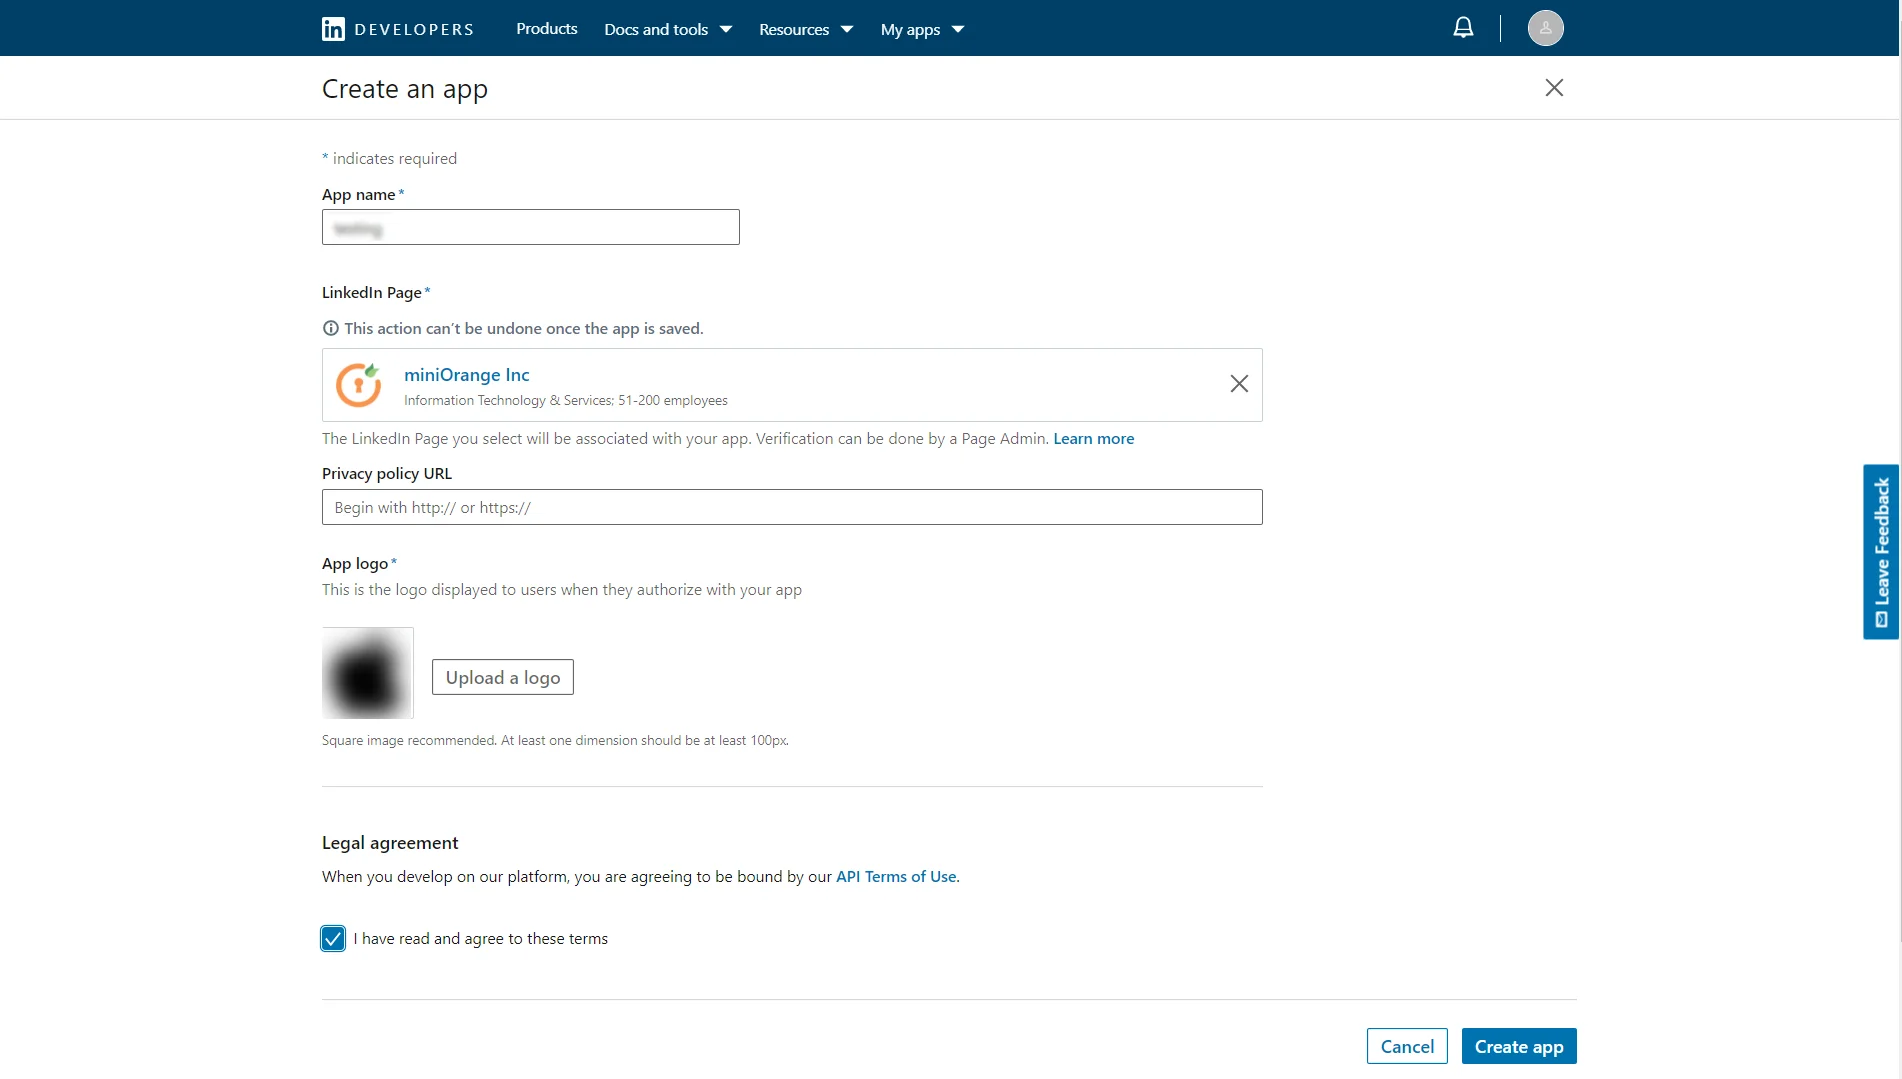
- Zurück Nach https://www.linkedin.com/secure/developer?newapp= um eine neue Anwendung zu erstellen. Klicke auf Anwendung erstellen Klicken Sie auf die Schaltfläche, um eine neue Anwendung zu erstellen.
- Geben Sie die erforderlichen Details ein und klicken Sie auf Anwendung erstellen Schaltfläche, um Ihre Änderungen zu speichern.
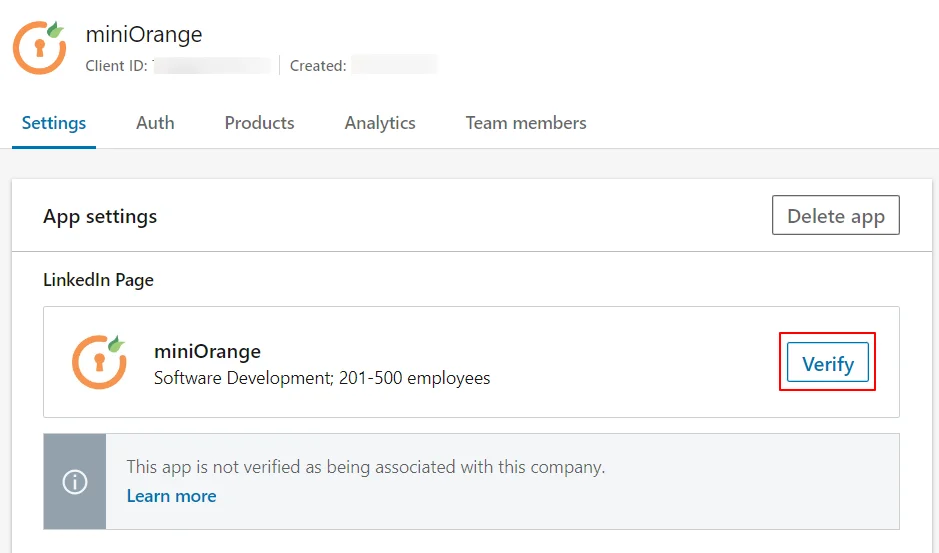
- Hier müssen Sie die bereitgestellte Seite verifizieren. Wenn die Verifizierung der Seite nicht erfolgt, funktioniert SSO nicht.
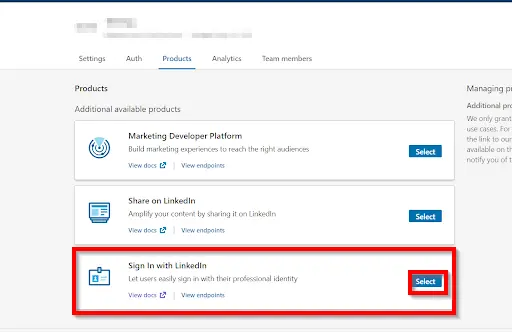
- Navigieren Sie zum Abschnitt Produkte und wählen Sie dann Mit LinkedIn anmelden.
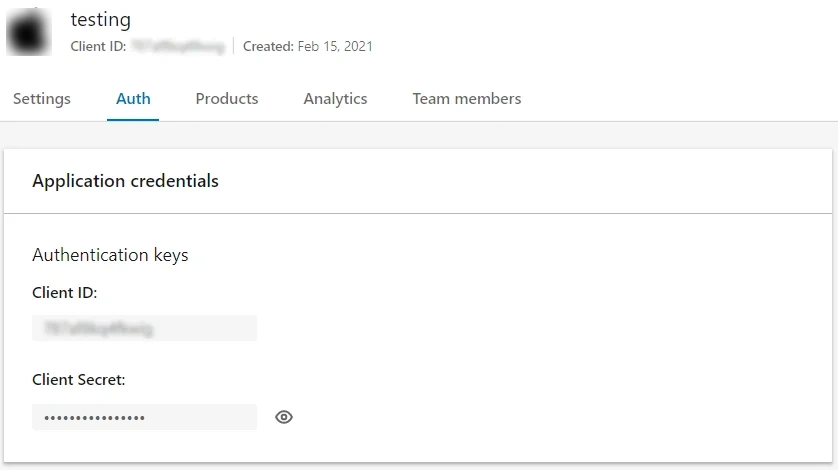
- Kopieren Sie die Kunden ID und der Kundengeheimnis und speichern Sie es in Ihrem Konfiguration der miniOrange OAuth-App für Kunden ID und der Textfelder für das Client-Geheimnis beziehungsweise.
- Um die URL umleiten:
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter.
- Kopieren Sie die Rückruf-URL as URL umleiten für den nächsten Schritt erforderlich.
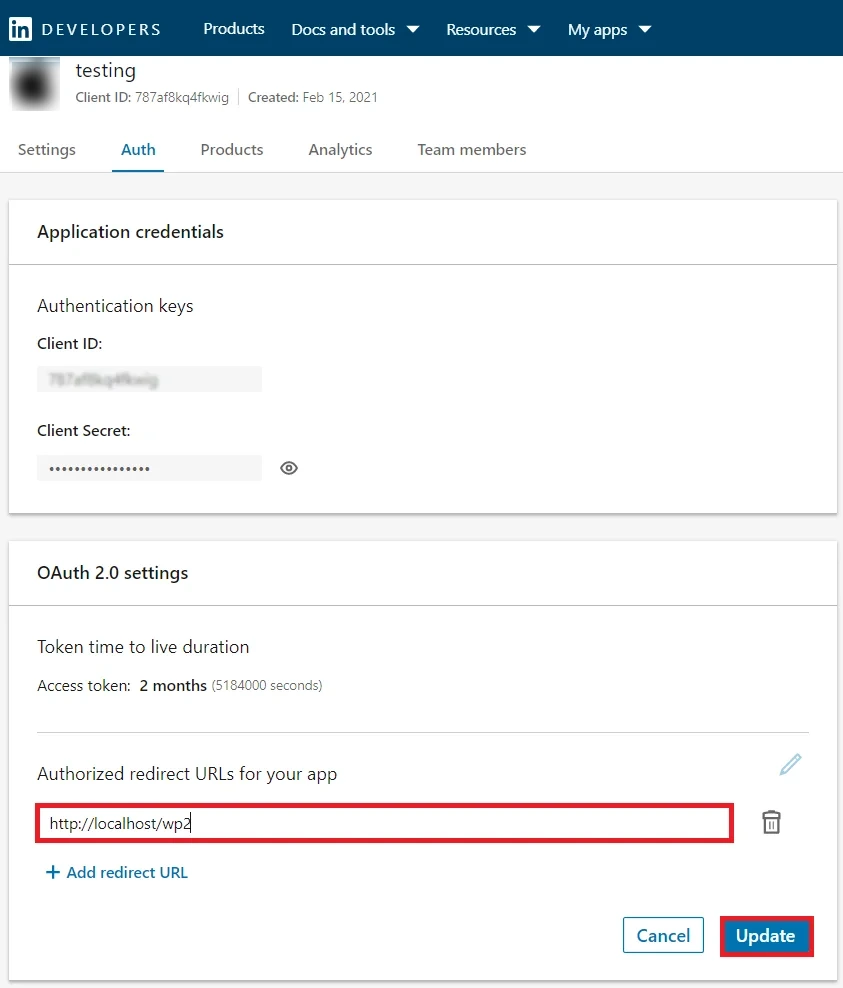
- Kopieren Sie die Weiterleitungs-/Rückruf-URL ab über Schritt und geben Sie es unter OAuth 2.0 -> Autorisiert ein URLs umleiten Klicken Sie auf das Speichern Klicken Sie auf die Schaltfläche neben dem Textfeld, um es zu speichern. Klicken Sie abschließend auf Update Schaltfläche, um Ihre Konfigurationen zu speichern. (Bild auf der nächsten Seite).
4.1. Konfigurieren Sie Facebook als OAuth 2.0-Anbieter in miniOrange.
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Identitätsanbieter hinzufügen.
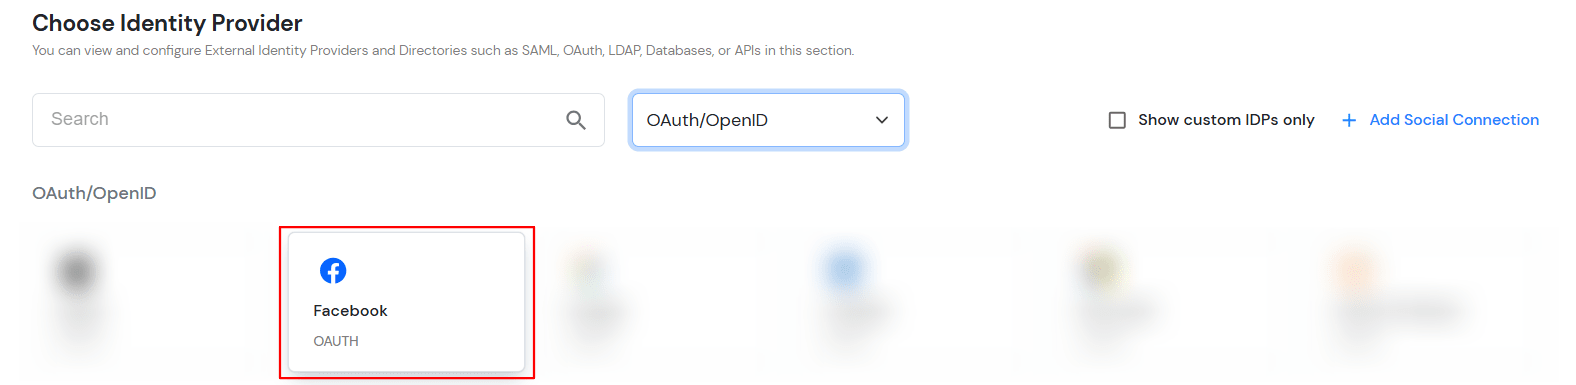
- Zu konfigurieren OAuth/OpenIDWählen OAuth/OpenID aus dem Dropdown.
- Auswählen Facebook.
- Geben Sie folgende Werte ein:
| IdP-Name |
Benutzerdefinierter Anbieter |
| Display Name |
Wählen Sie einen geeigneten Namen |
| OAuth-Rückruf-URL |
URL, zu der der Identitätsanbieter die Benutzer nach erfolgreicher Authentifizierung weiterleitet. |
| Kunden-ID |
Ab Schritt 4.2 |
| Kundengeheimnis |
Ab Schritt 4.2 |
| Geltungsbereich |
E-Mail |
- Klicken Sie auf Weiter für Erweitert Tab.
- Zuschusstyp: Wählen Sie den OAuth-Grant-Typ aus, der zum Abrufen des Zugriffstokens verwendet wird.
- Domänenzuordnung: Geben Sie die mit diesem Identitätsanbieter verknüpfte Domäne für die Anmeldung an.
- Klicken Sie auf Gespeichert.
4.2. Konfigurieren Sie miniOrange als Service Provider (SP) in Facebook
- Melden Sie sich zunächst in der Facebook-Entwicklerkonsole an https://developers.facebook.com/
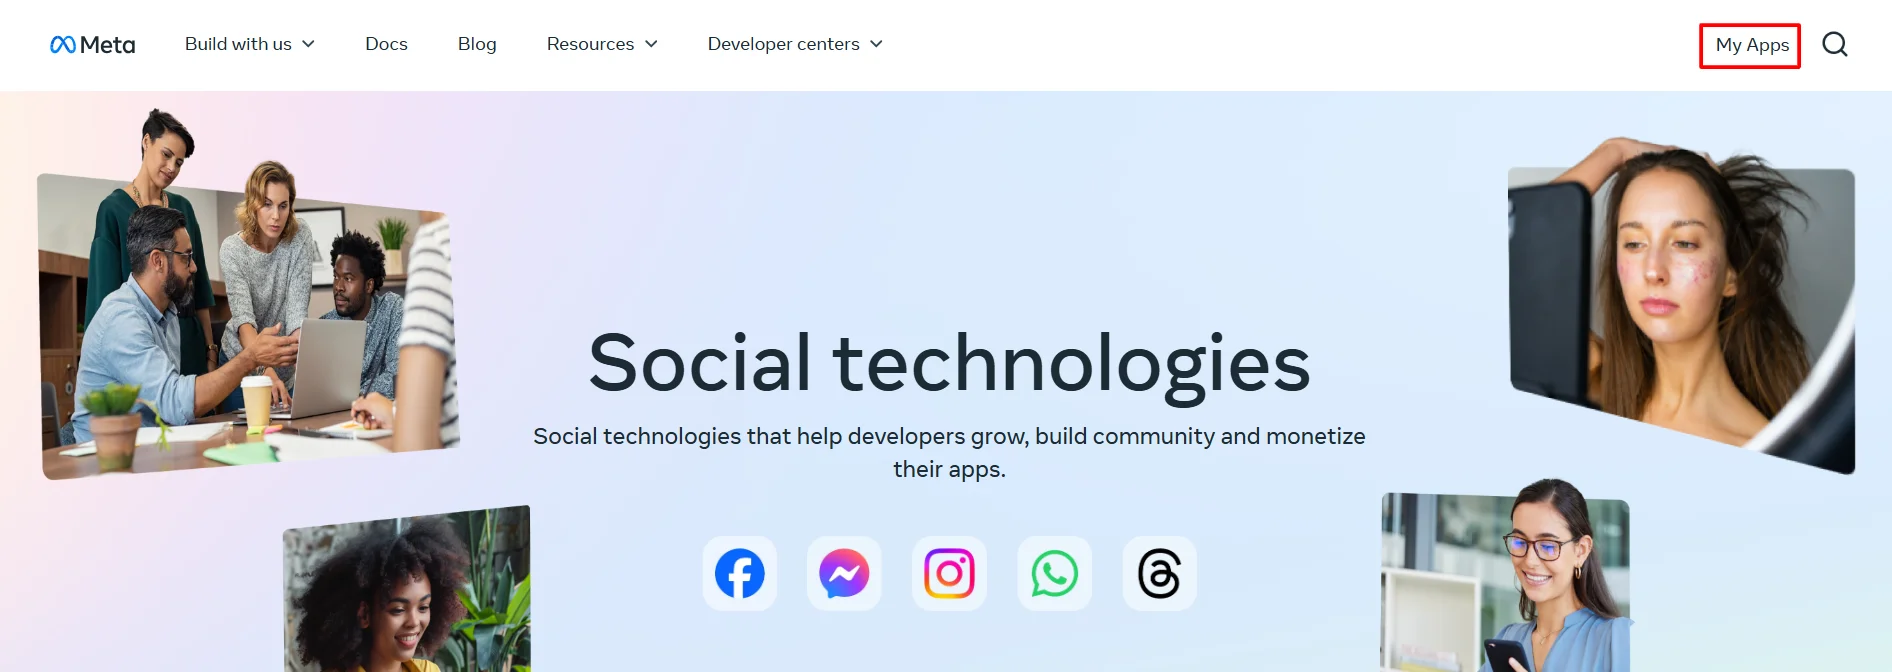
- Zurück Nach Meine Apps.
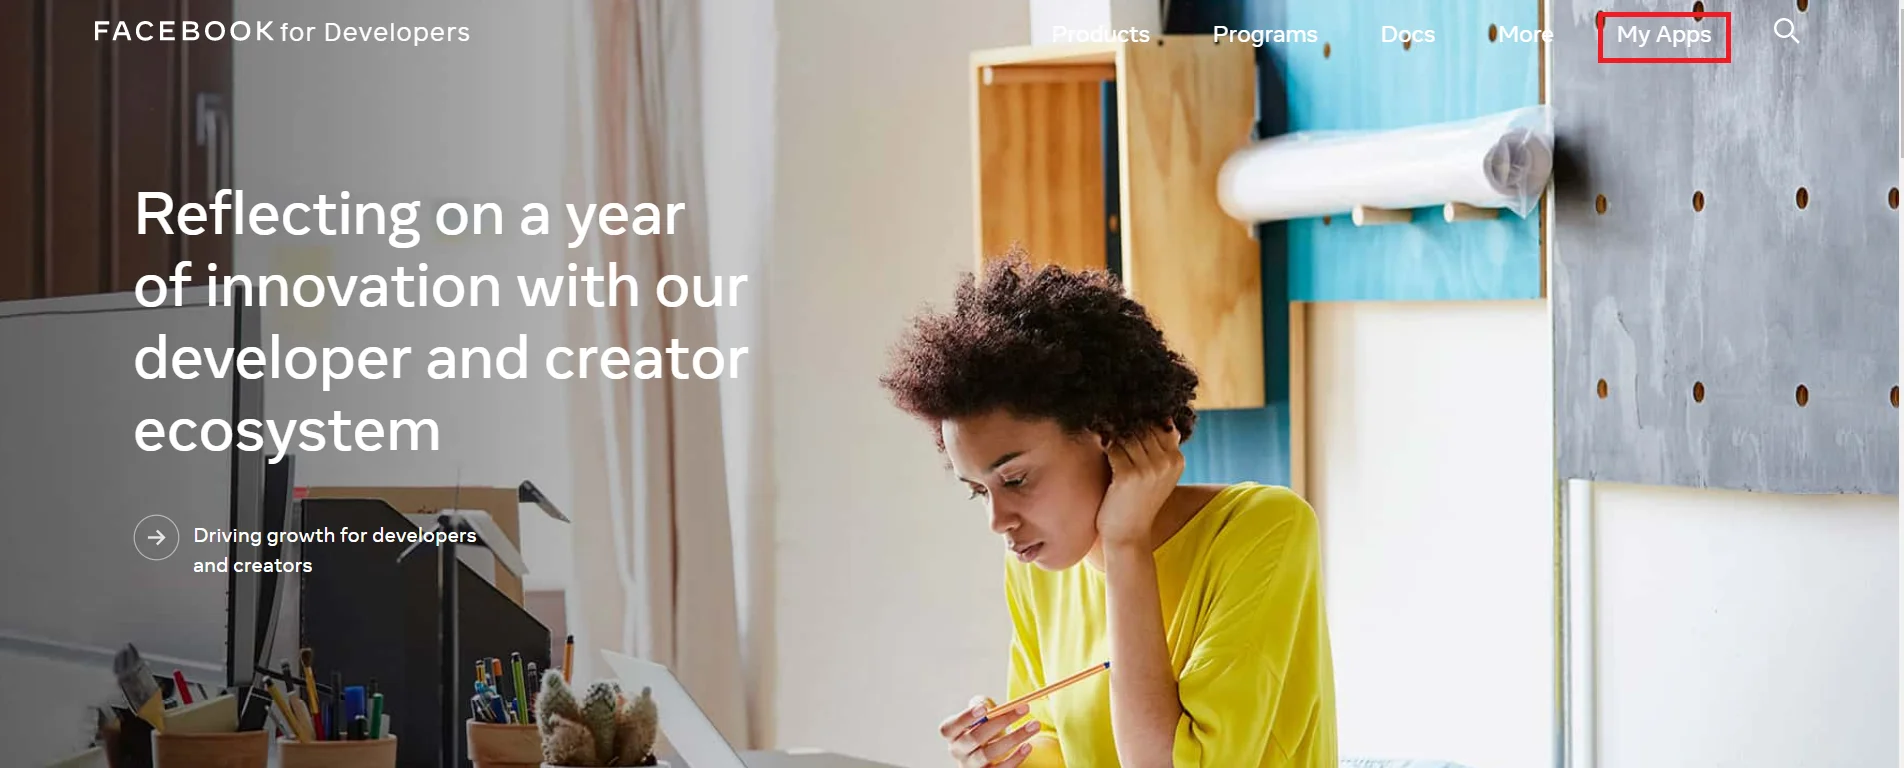
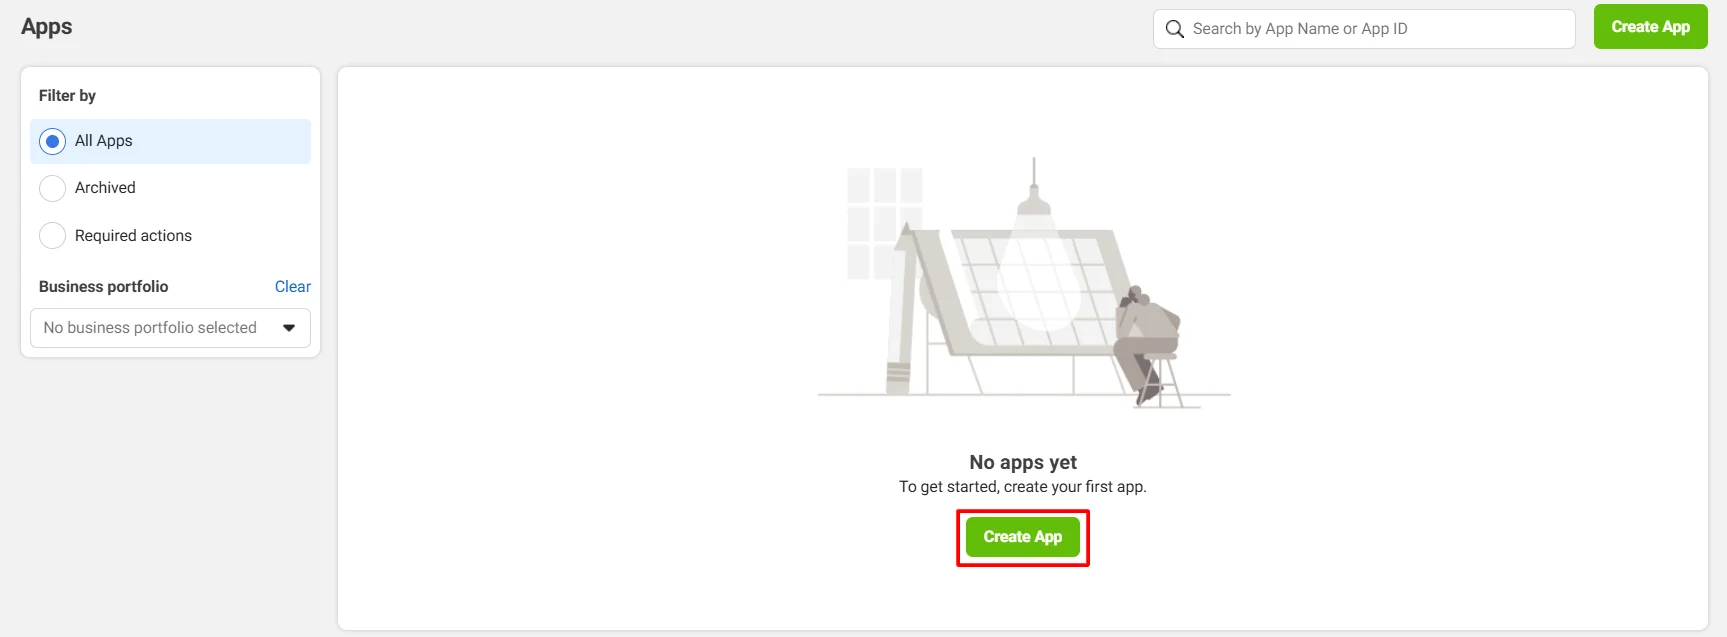
- Klicken Sie auf Anwendung erstellen um eine neue App zu erstellen.
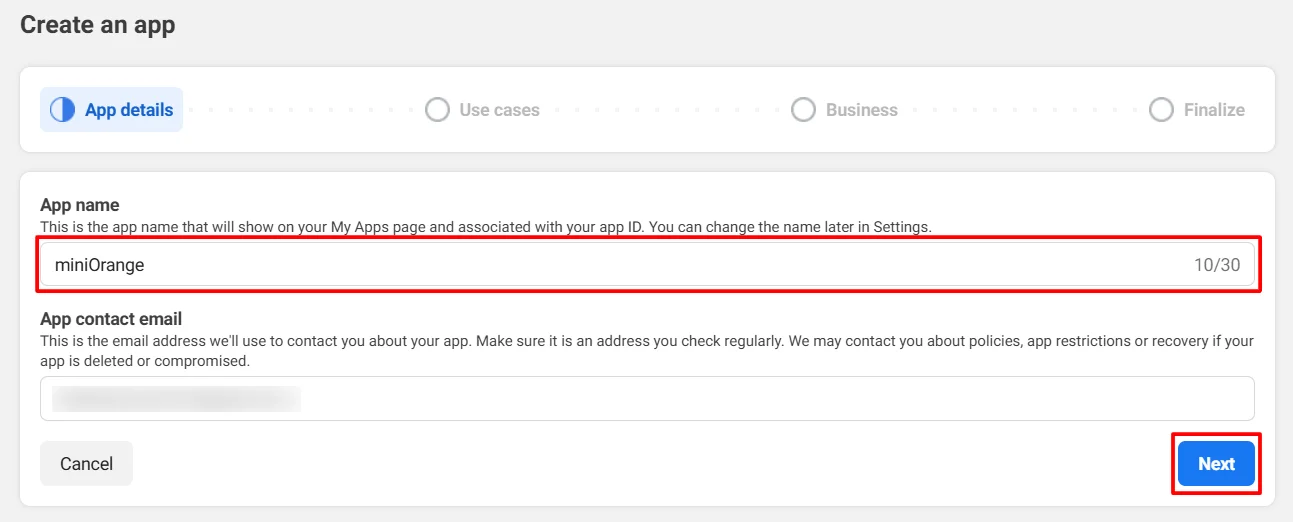
- Geben Sie die erforderlichen Daten ein und klicken Sie auf App erstellen.
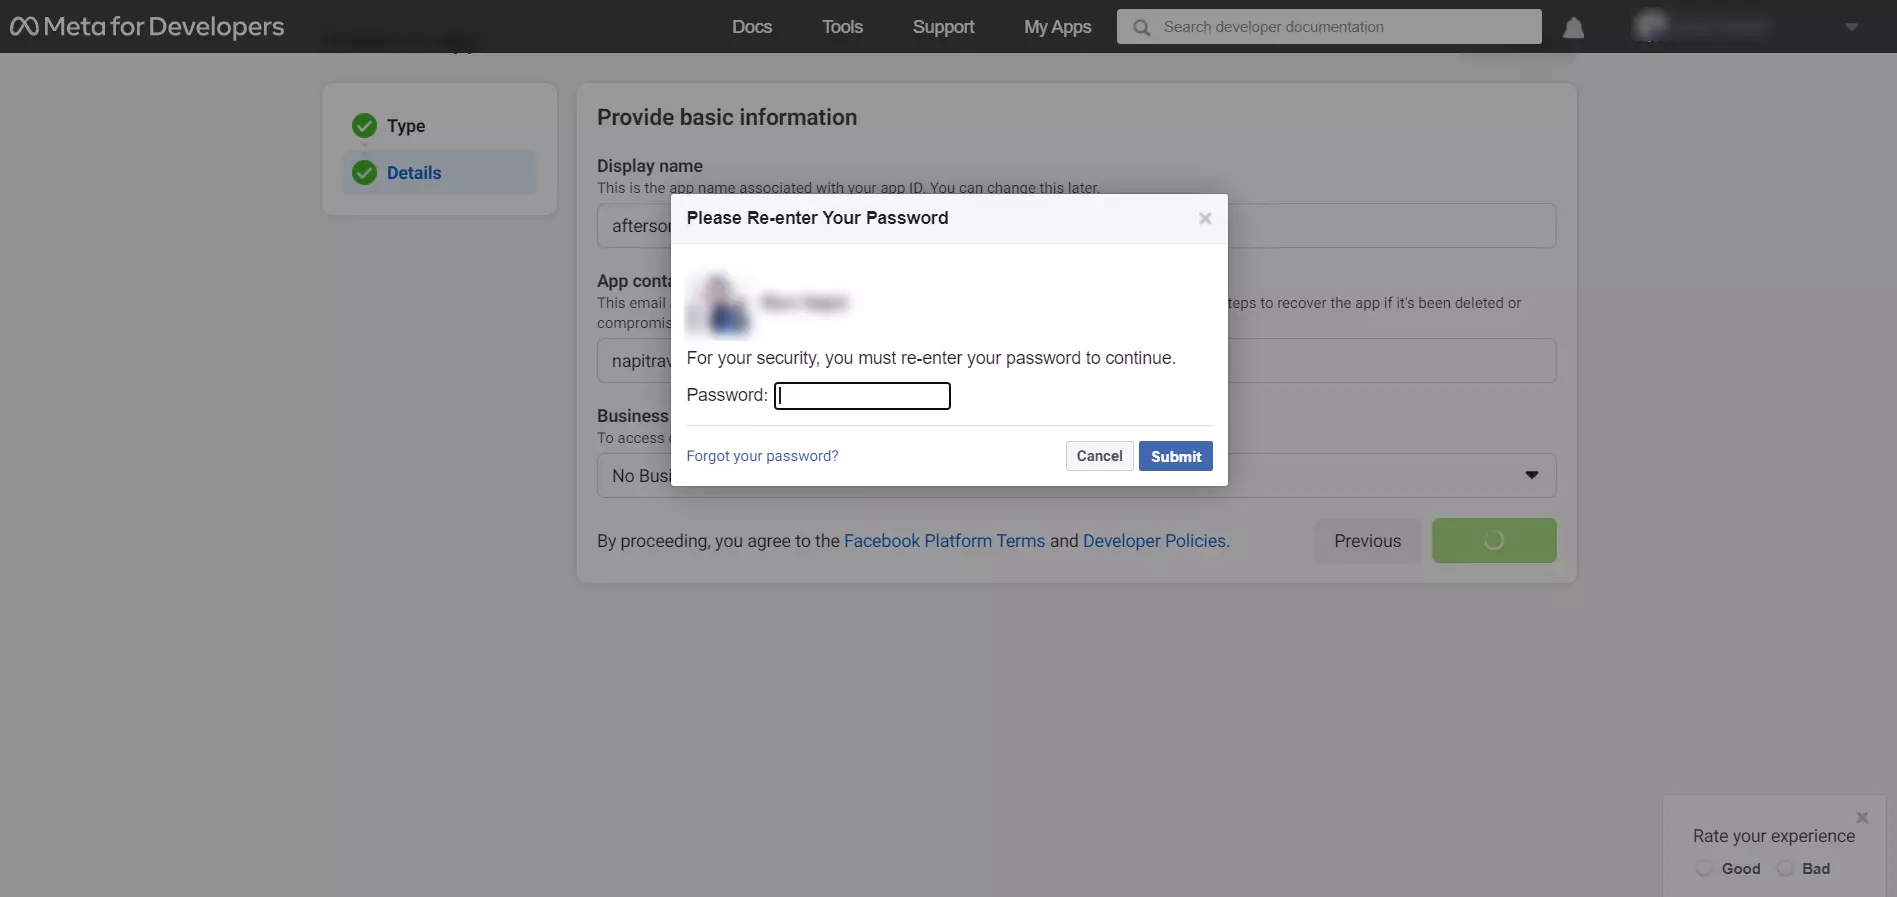
- Führen Sie die Sicherheitsüberprüfung durch und klicken Sie auf Absenden .
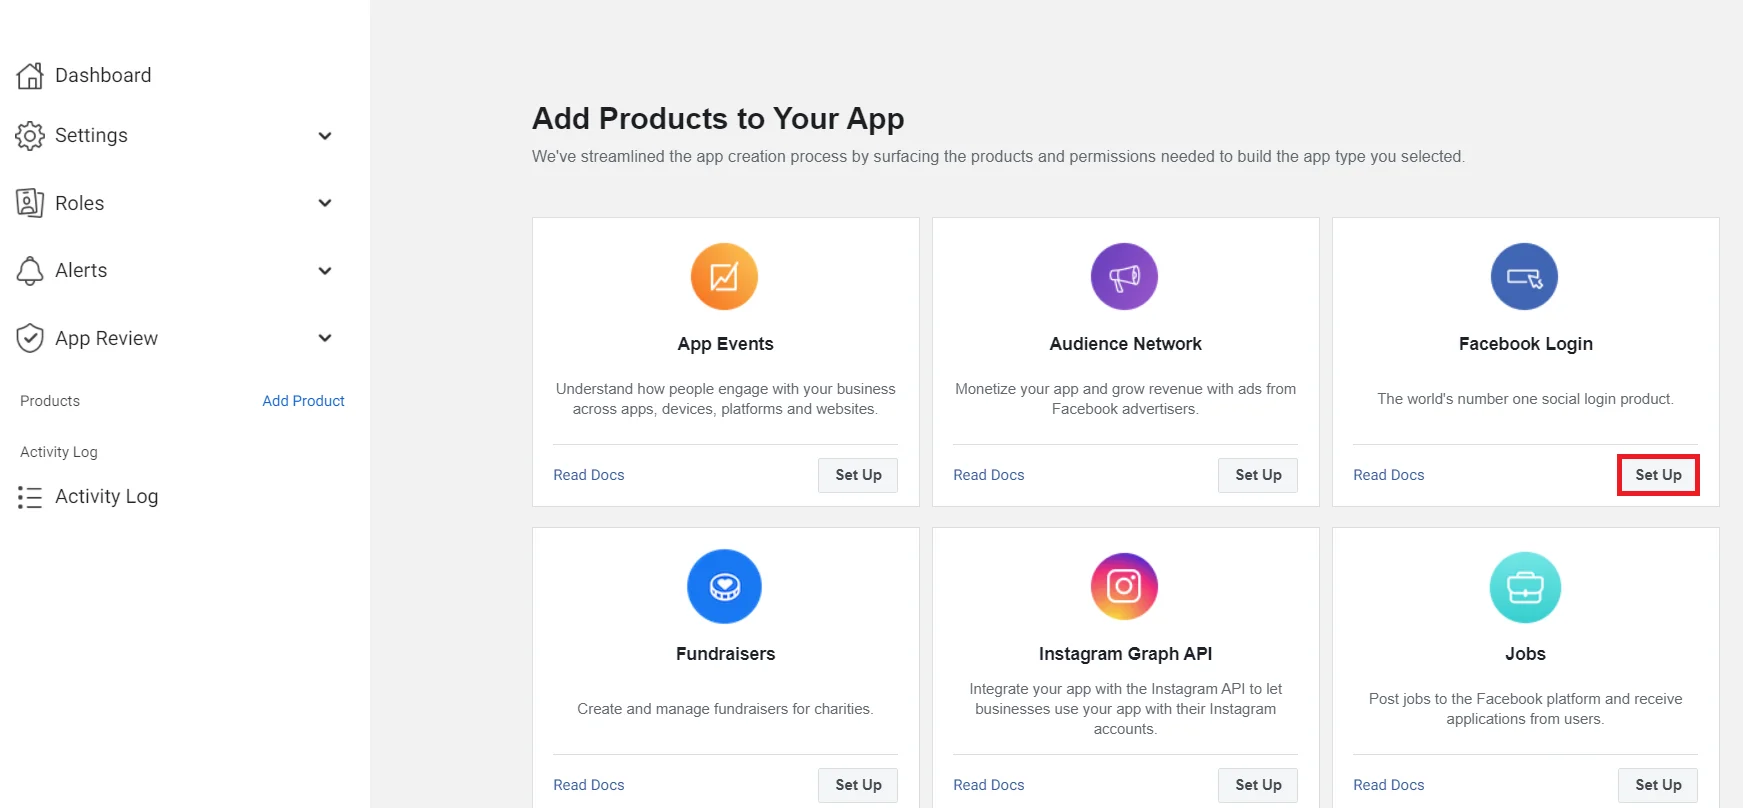
- Auswählen Facebook Login indem Sie auf die Schaltfläche „Einrichten“ klicken.
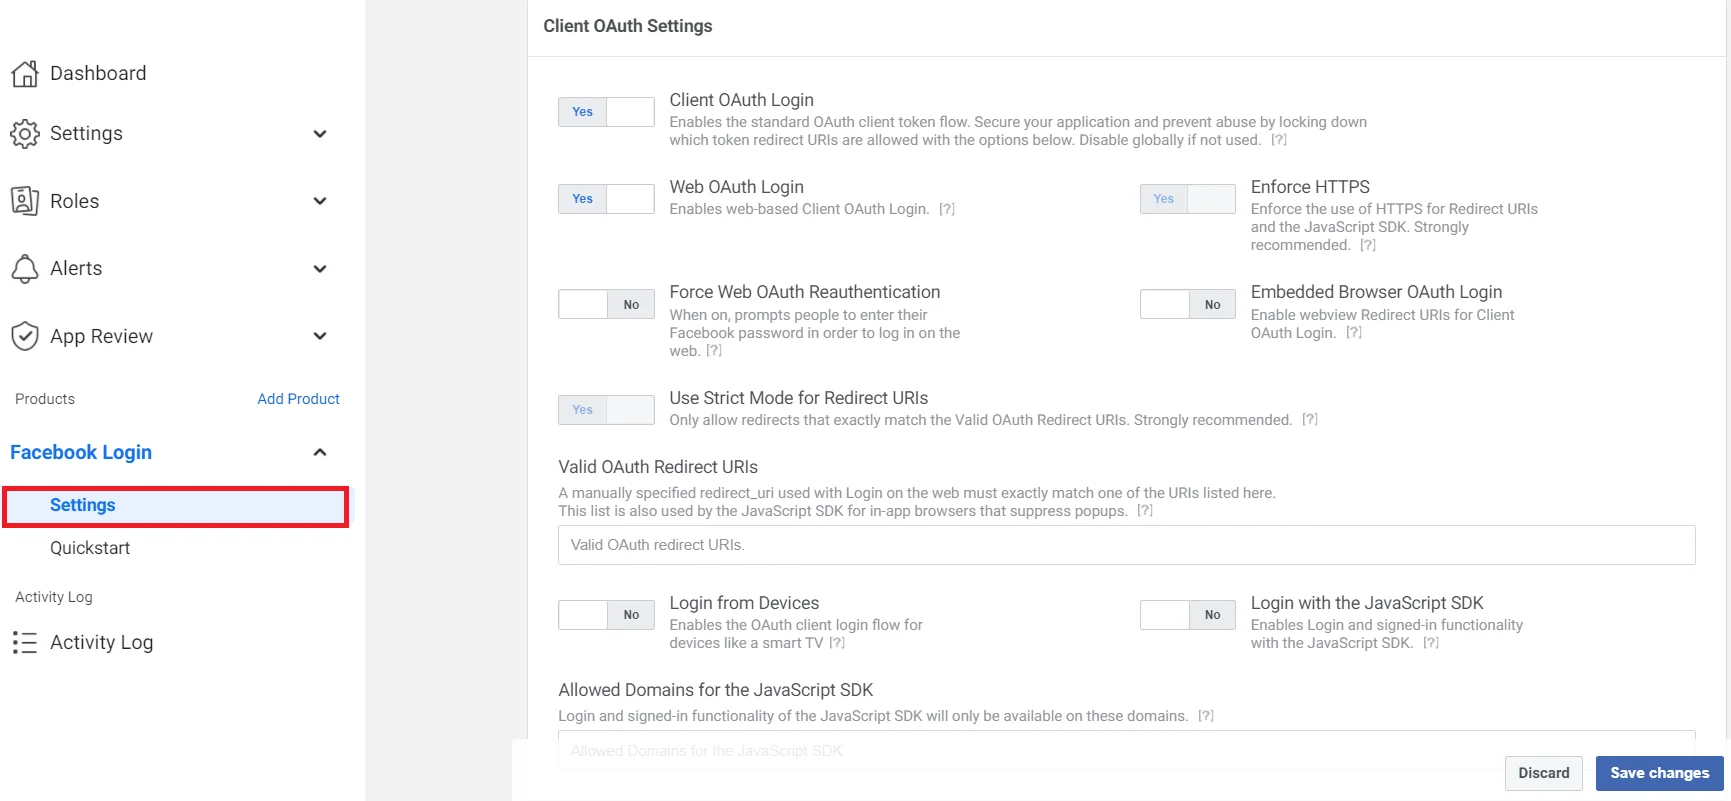
- Auswählen Facebook-Login >> Einstellungen unter der Option „Produkte“ in der Navigationsleiste.
- Um die URL umleiten:
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter.
- Kopieren Sie die Rückruf-URL as URL umleiten für den nächsten Schritt erforderlich.
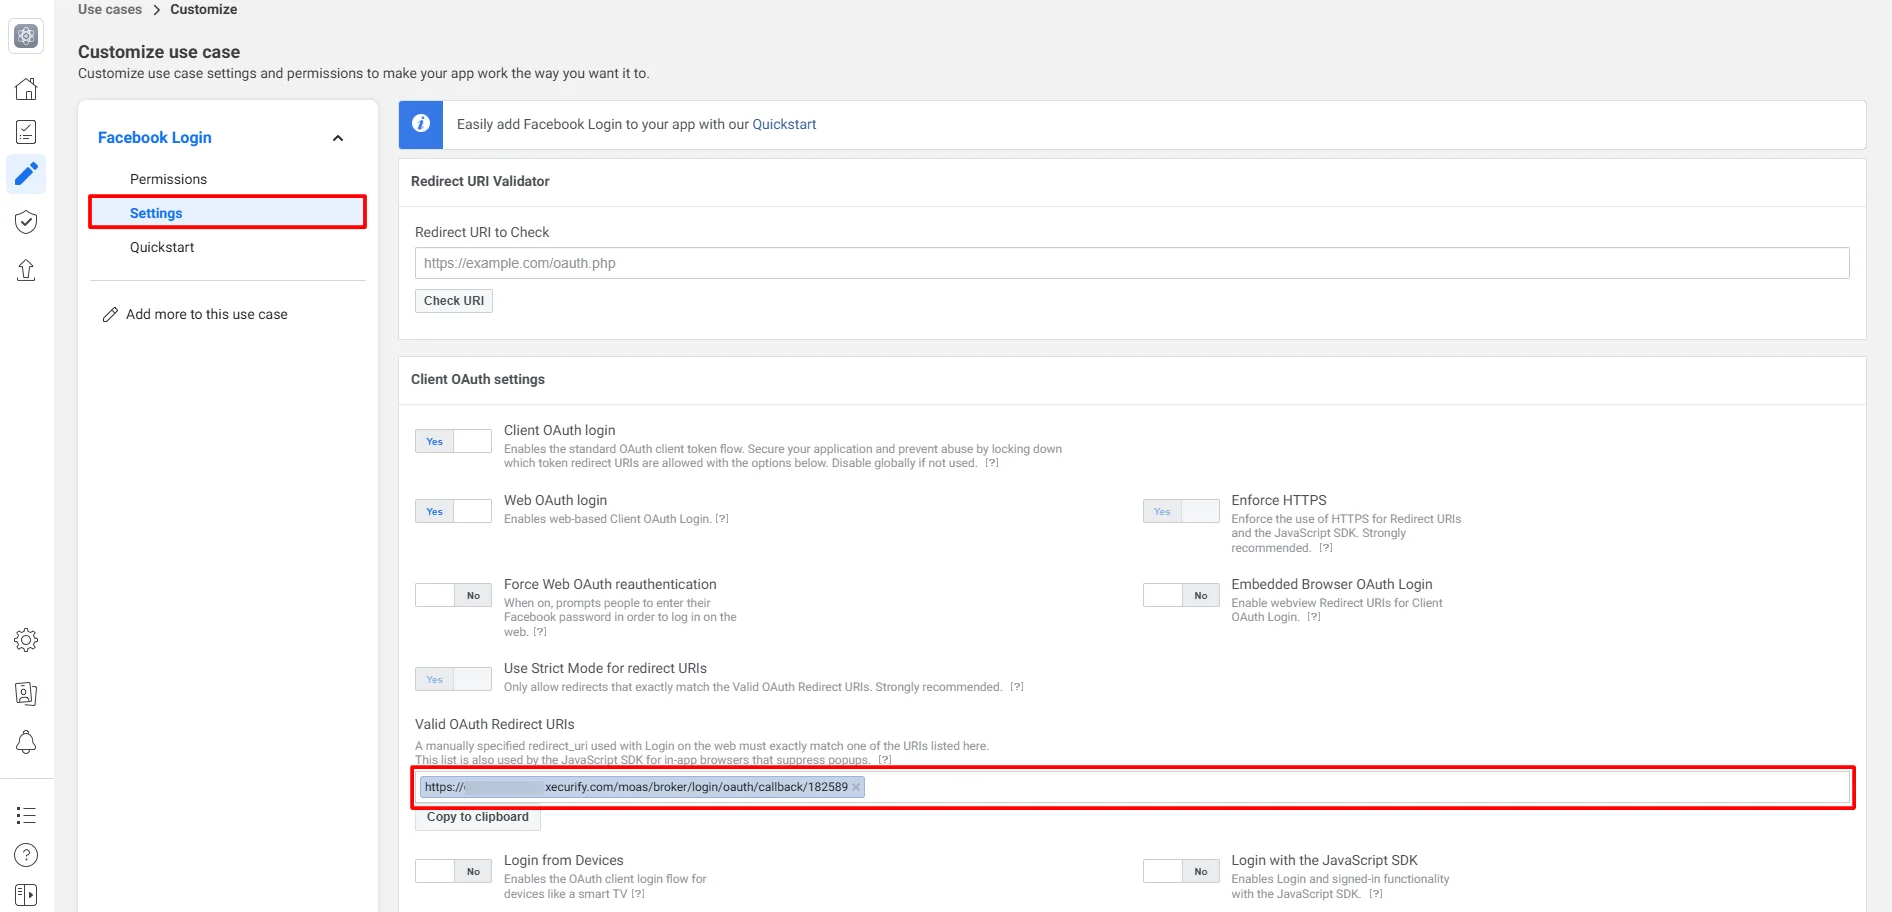
- Der Client-OAuth-EinstellungenGeben Sie die Rückruf-/Umleitungs-URL ein Gültige OAuth-Redirect-URIs Feld. Klicke auf das Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Am wichtigsten, Ihre Rückruf-/Umleitungs-URI sollte sein https und nicht http. Dies ist bei der Konfiguration von Facebook als OAuth-Server obligatorisch.
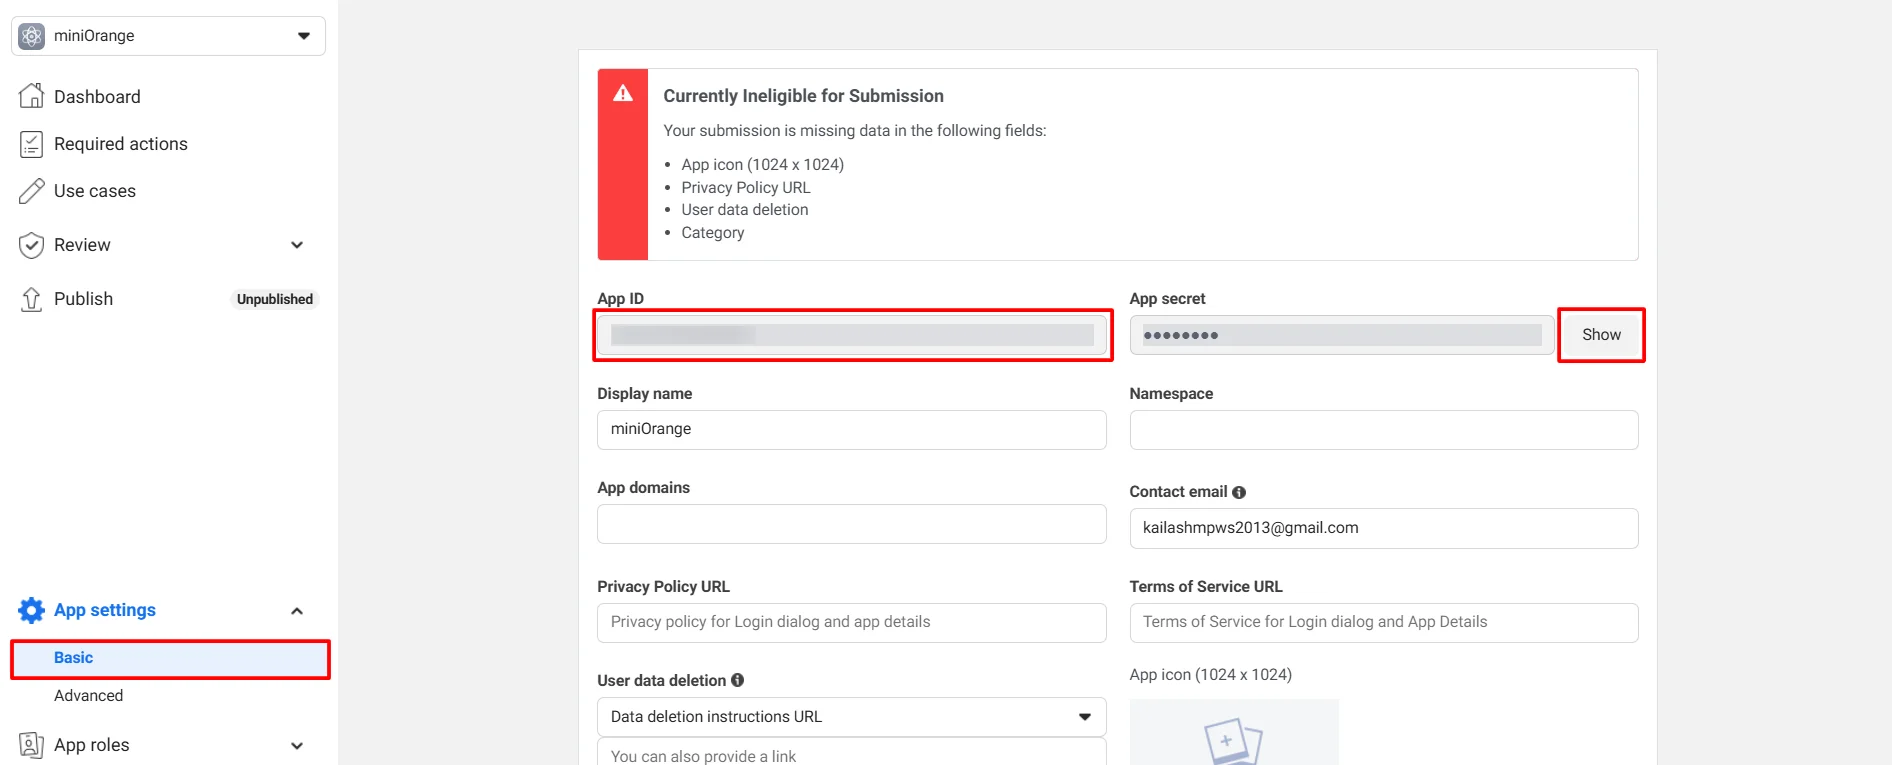
- Zurück Nach Einstellungen -> Grundlegend um Ihre App-ID und Ihr App-Geheimnis anzuzeigen (siehe Abbildung unten).
- Sie haben die OAuth-Serverkonfigurationen Ihrer Facebook-App erfolgreich abgeschlossen.
4.1. Konfigurieren Sie Apple Apps als OAuth 2.0-Anbieter in miniOrange.
- Zurück Nach miniOrange Admin-Konsole.
- Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Identitätsanbieter hinzufügen.
- Zu konfigurieren OAuth/OpenIDWählen OAuth/OpenID aus dem Dropdown.
- Auswählen Apple.
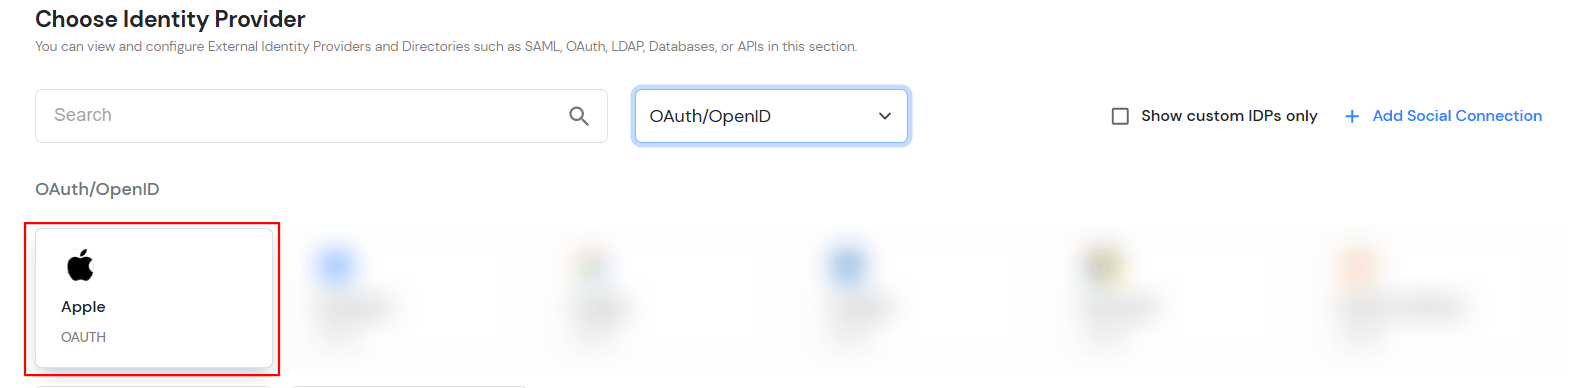
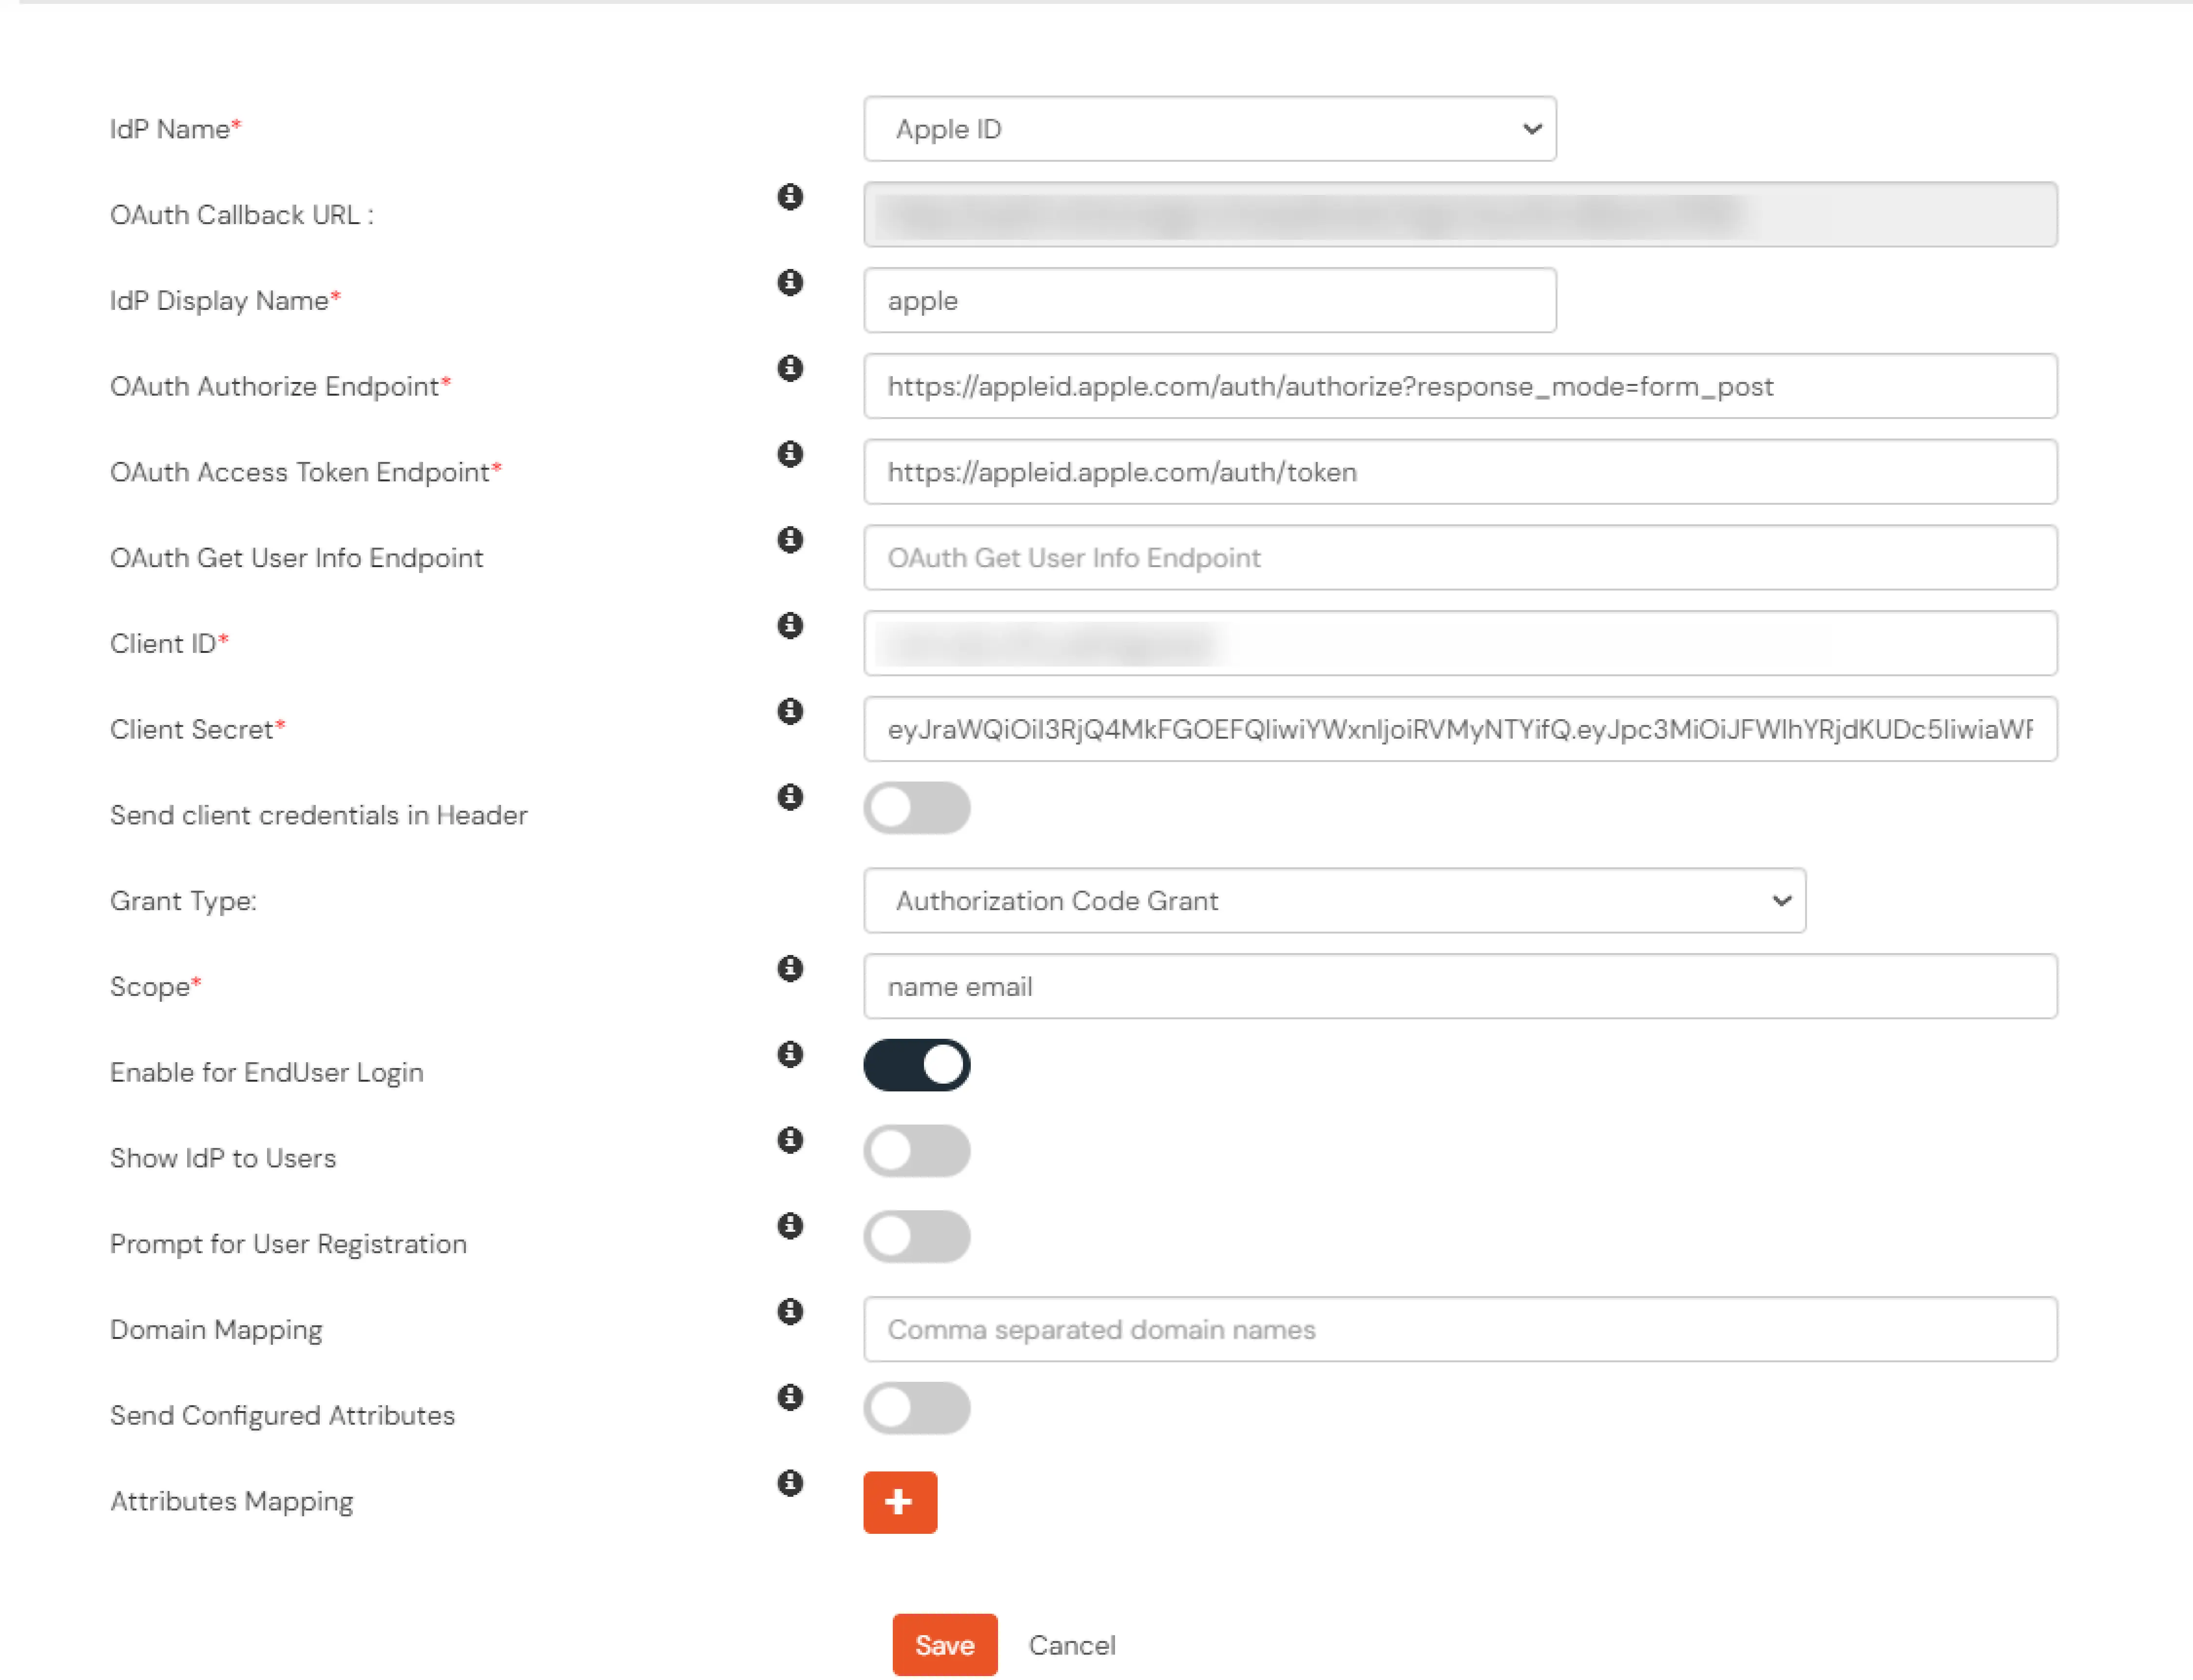
- Füllen Sie die im Bild unten gezeigten Details aus.
| Display Name: |
apple ID |
| Kunden ID* |
{Ihre Service-ID} zB com.john.serviceid |
| Client-Geheimnis* |
eyJraWQiOiJCOTJQUDg1VUw4IiwiYWxnIjoiRVMyNTYifQ.eyJpc3MiOiJFW.... |
| OAuth-Autorisierungsendpunkt |
https://appleid.apple.com/auth/authorize?response_mode=form_post |
| OAuth-Zugriffstoken-Endpunkt* |
https://appleid.apple.com/auth/token |
| Geltungsbereich |
Name E-Mail |
- Klicken Sie auf Weiter für Erweitert Tab.
- Zuschusstyp: Wählen Sie den OAuth-Grant-Typ aus, der zum Abrufen des Zugriffstokens verwendet wird.
- Domänenzuordnung: Geben Sie die mit diesem Identitätsanbieter verknüpfte Domäne für die Anmeldung an.
- Klicken Sie auf Gespeichert.
4.2. miniOrange als Service Provider (SP) in Apple Apps konfigurieren
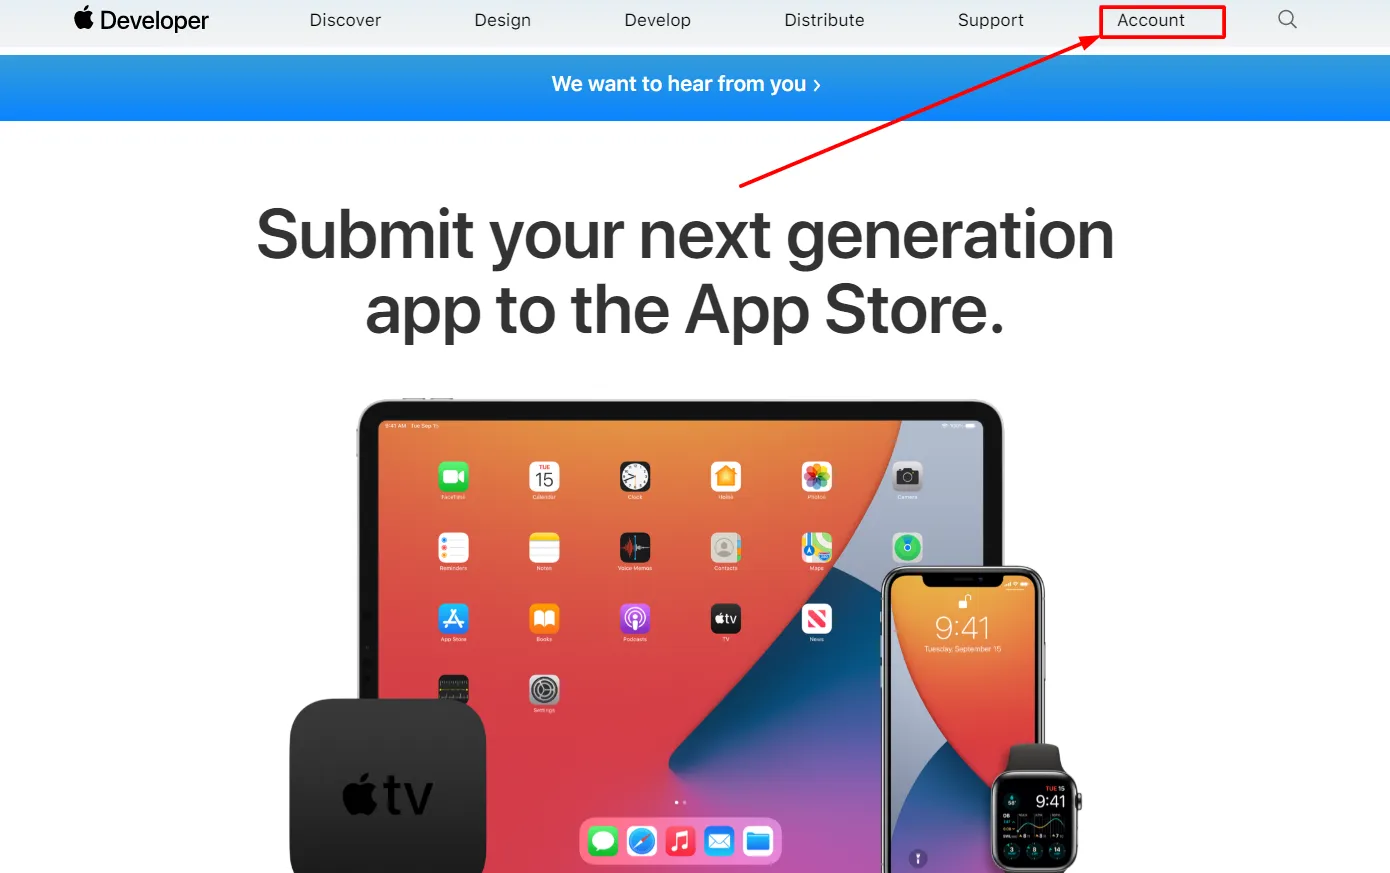
- Zurück Nach https://developer.apple.com Klicken Sie auf Konto und melden Sie sich mit Ihrem Apple-Entwicklerkonto an.
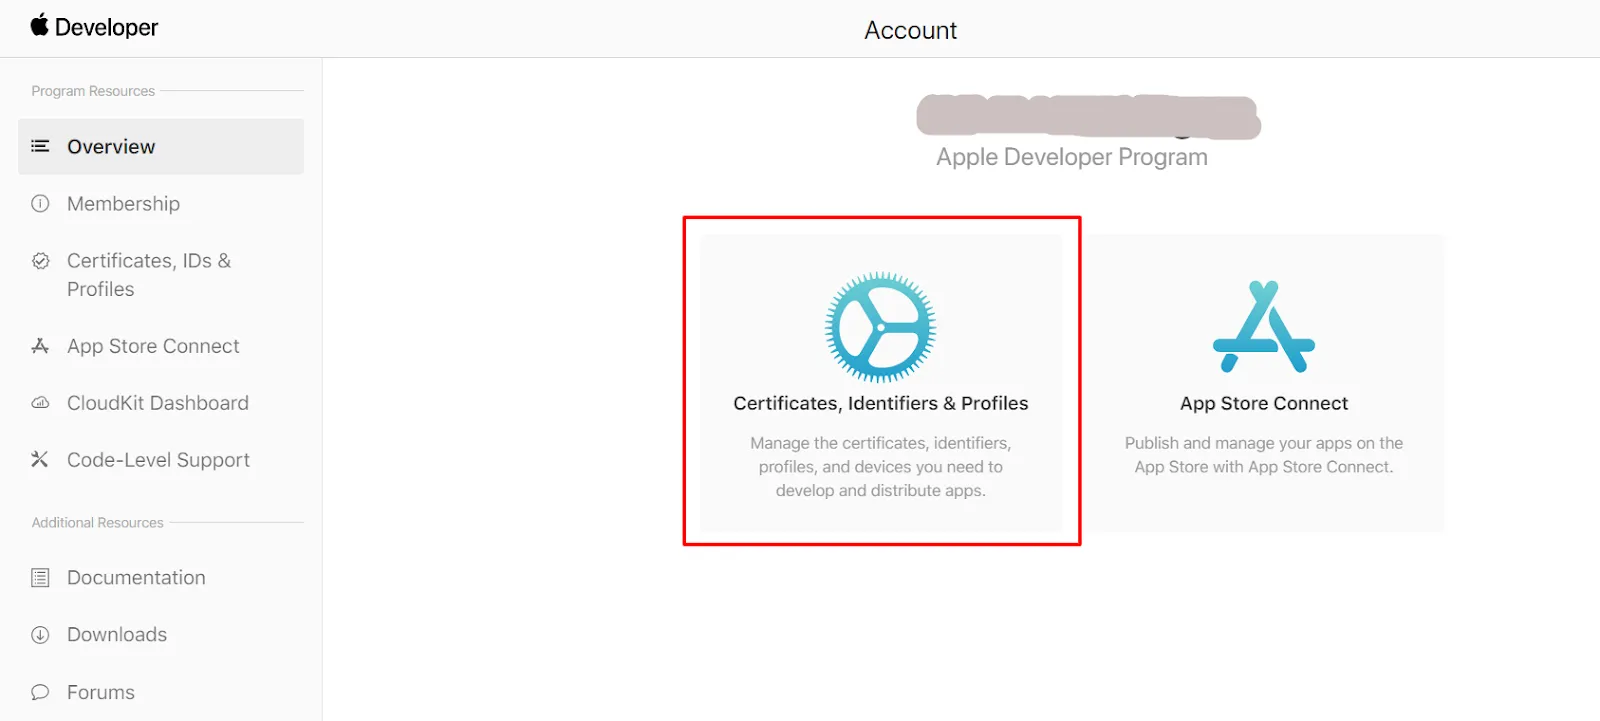
- Klicken Sie auf Zertifikate, Identifikatoren und Profile im Apple-Konto.
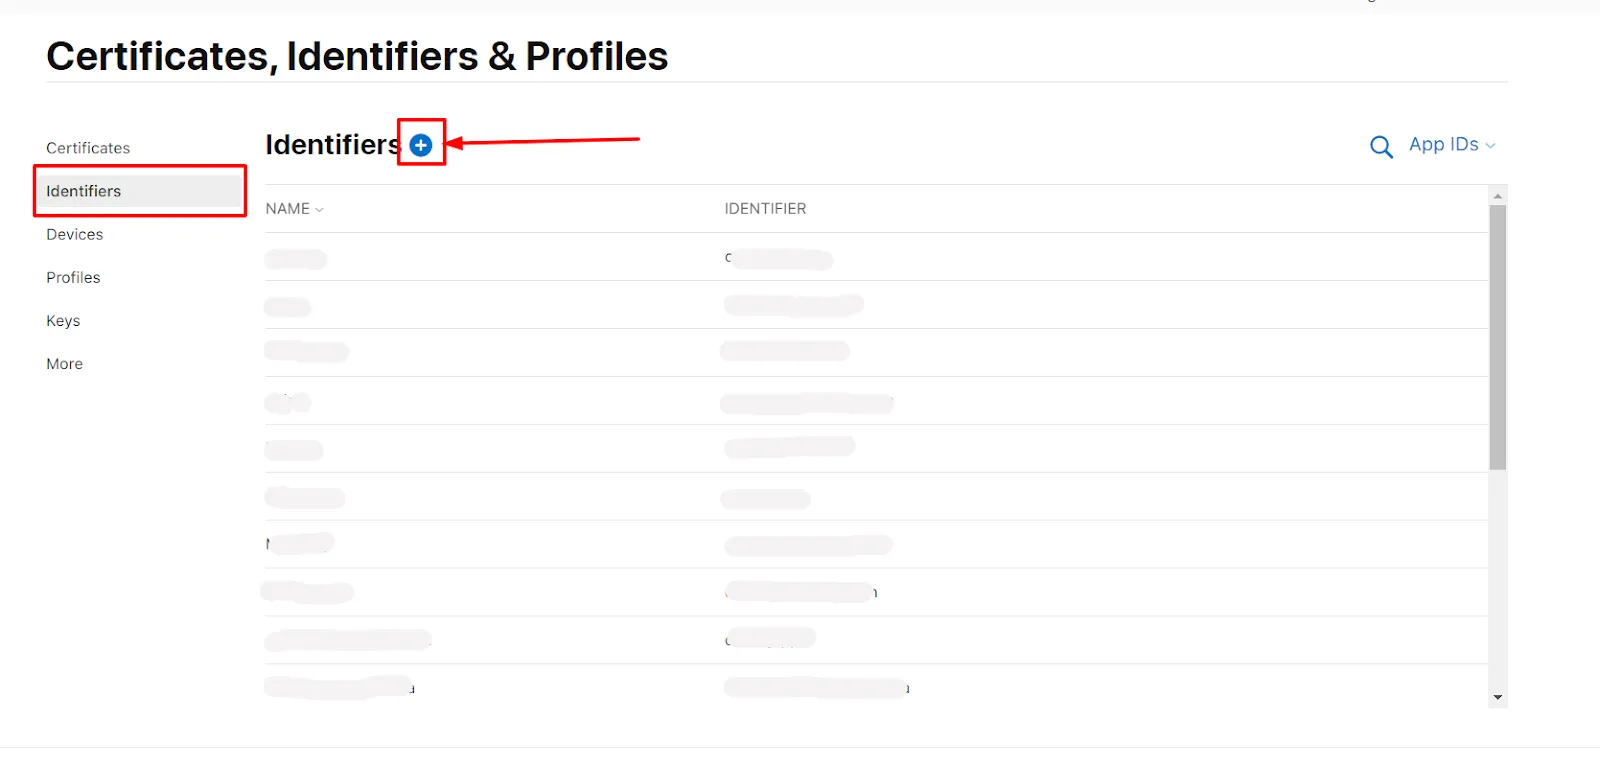
- Klicken Sie im linken Menü auf Identifiers und danach auf klicken Plus-Symbol (blaue Farbe). Klicken Sie auf Fortfahren für die nächsten 2 Seiten des Apple-Kontos.
- Enter Beschreibung und Bundle-ID für die App ID. (Die Bundle-ID sollte am besten eine Zeichenfolge im Reverse-DNS-Stil sein.)
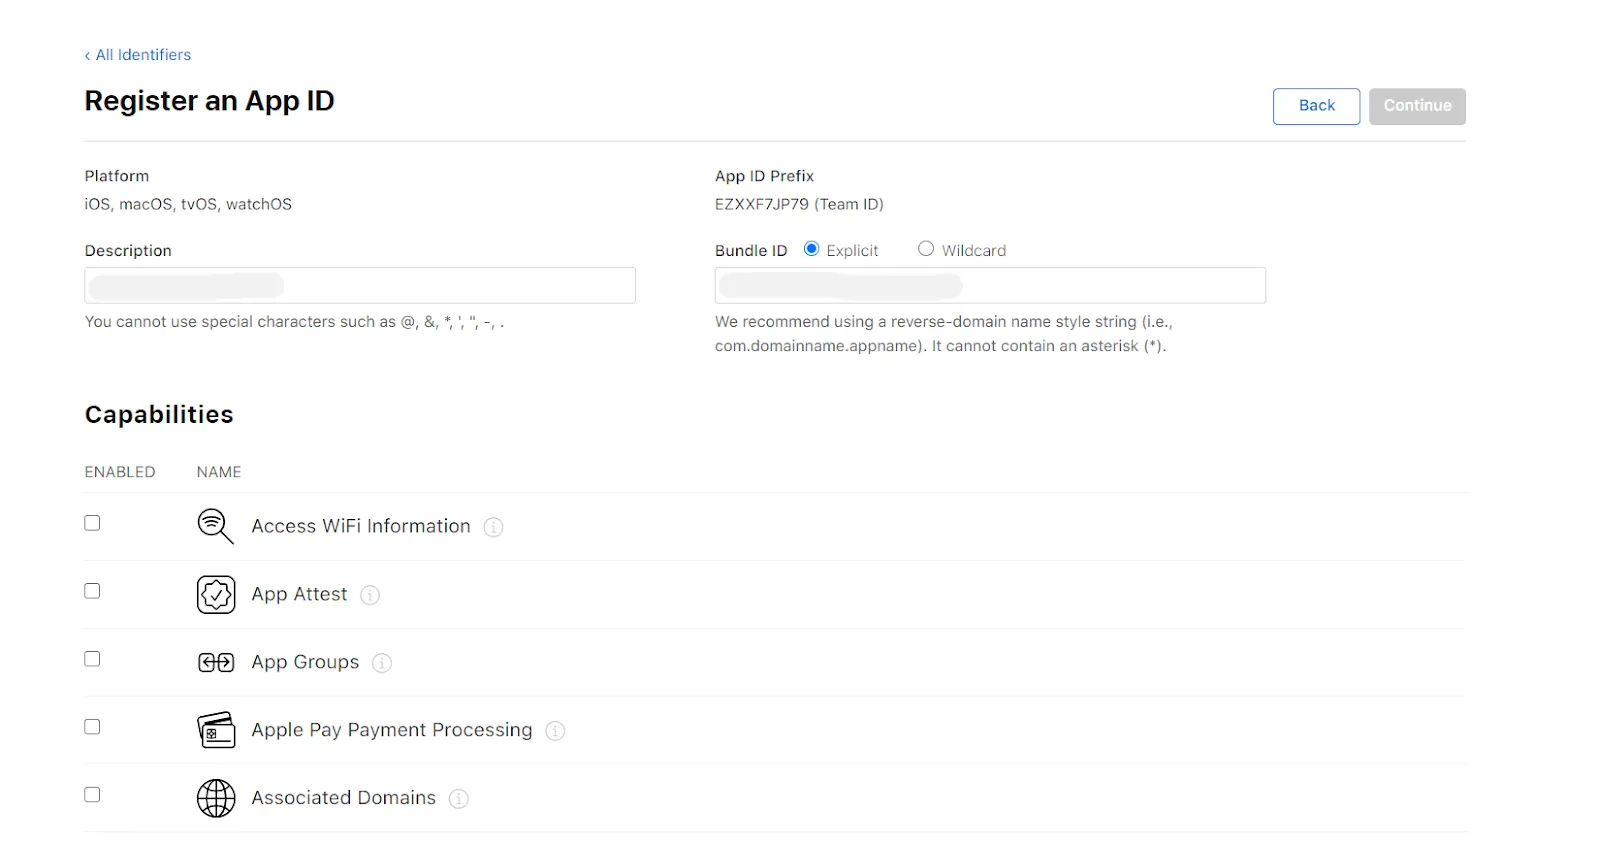
- Im Kompetenzen Scrollen Sie im Abschnitt nach unten und wählen Sie „Mit Apple anmelden“. Klicken Sie auf Bearbeiten und wählen Sie aus Als primäre App-ID aktivieren und klicken Sie auf Gespeichert. Klicken Sie auf Fortfahren und dann auf klicken Registrieren.
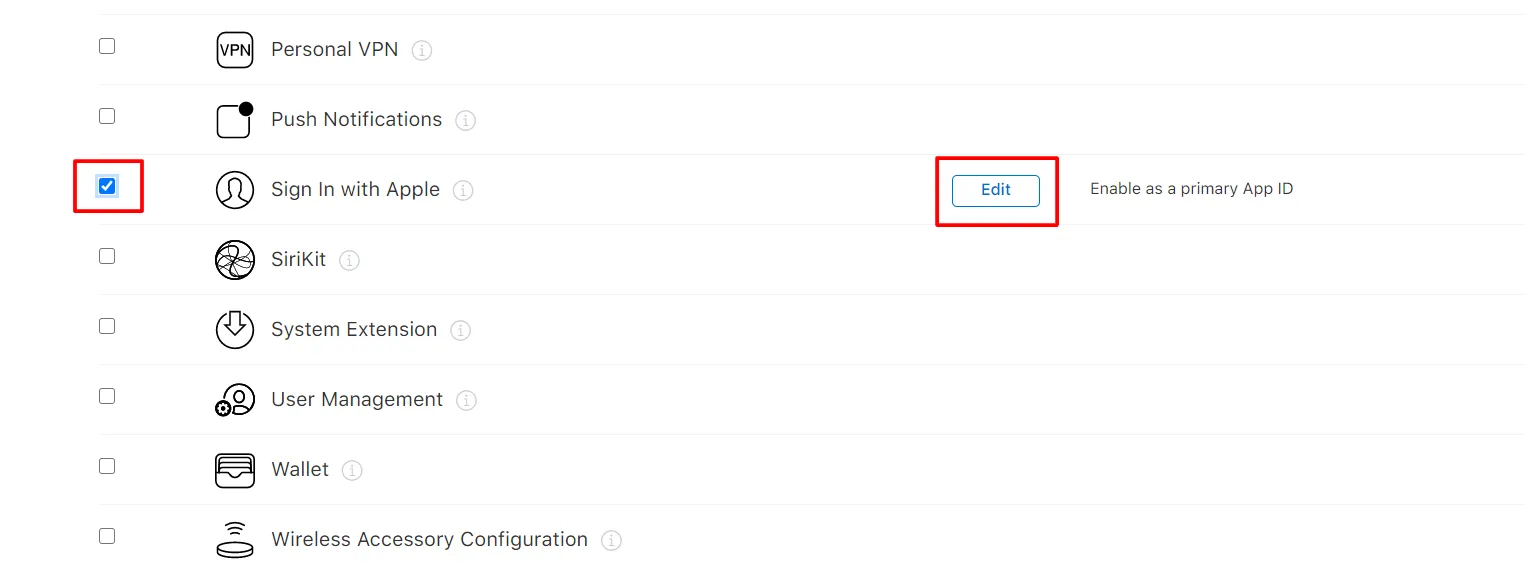
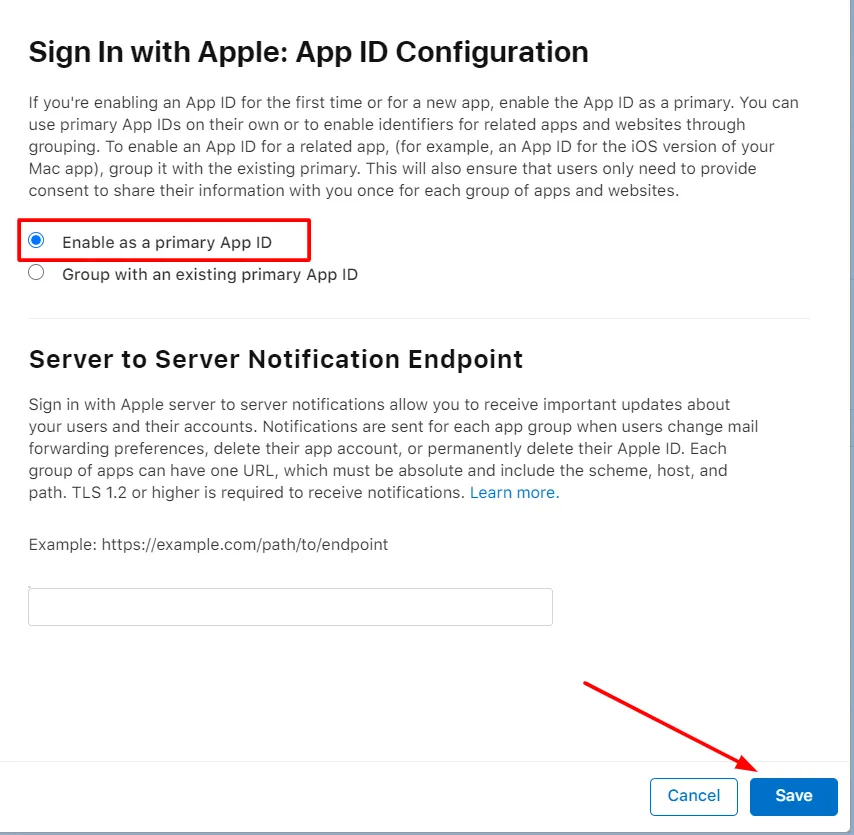
- Klicken Sie in der rechten Ecke auf Fortfahren und danach Registrieren .
- Klicken Sie erneut auf Plus-Symbol( blaue Farbe). Wählen Dienst-IDs und klicken Sie auf Fortfahren.
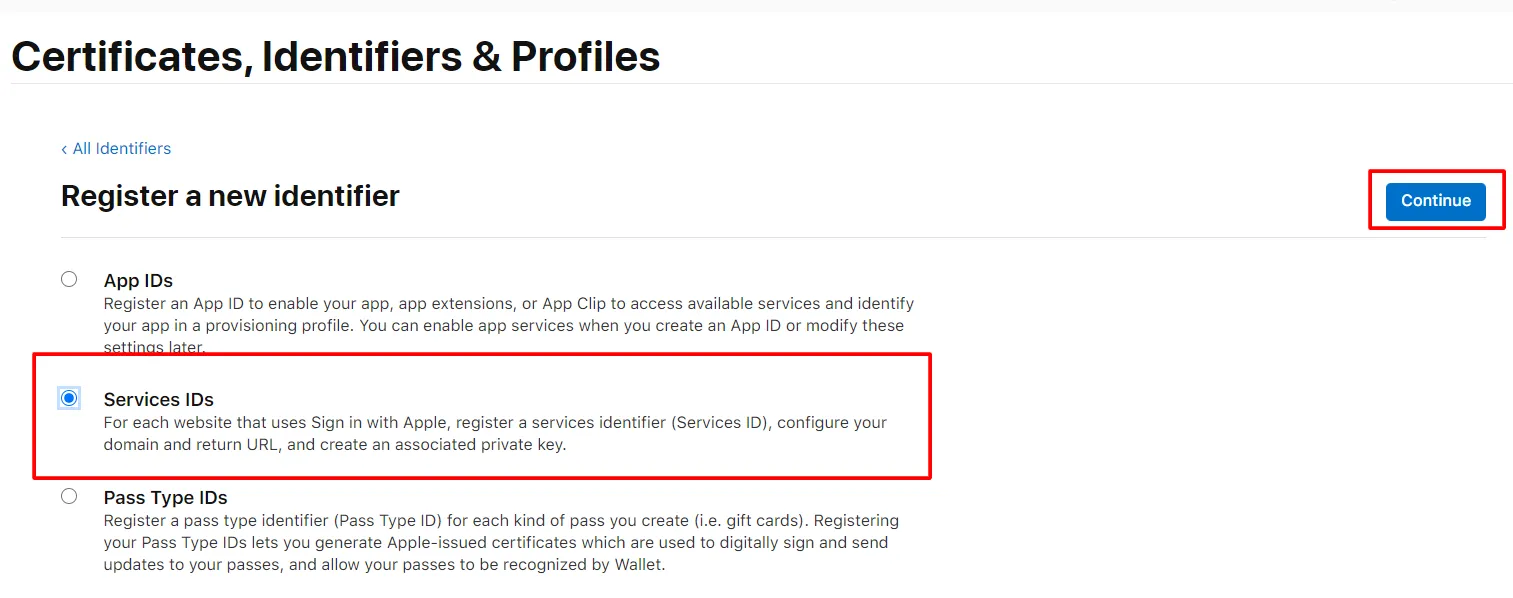
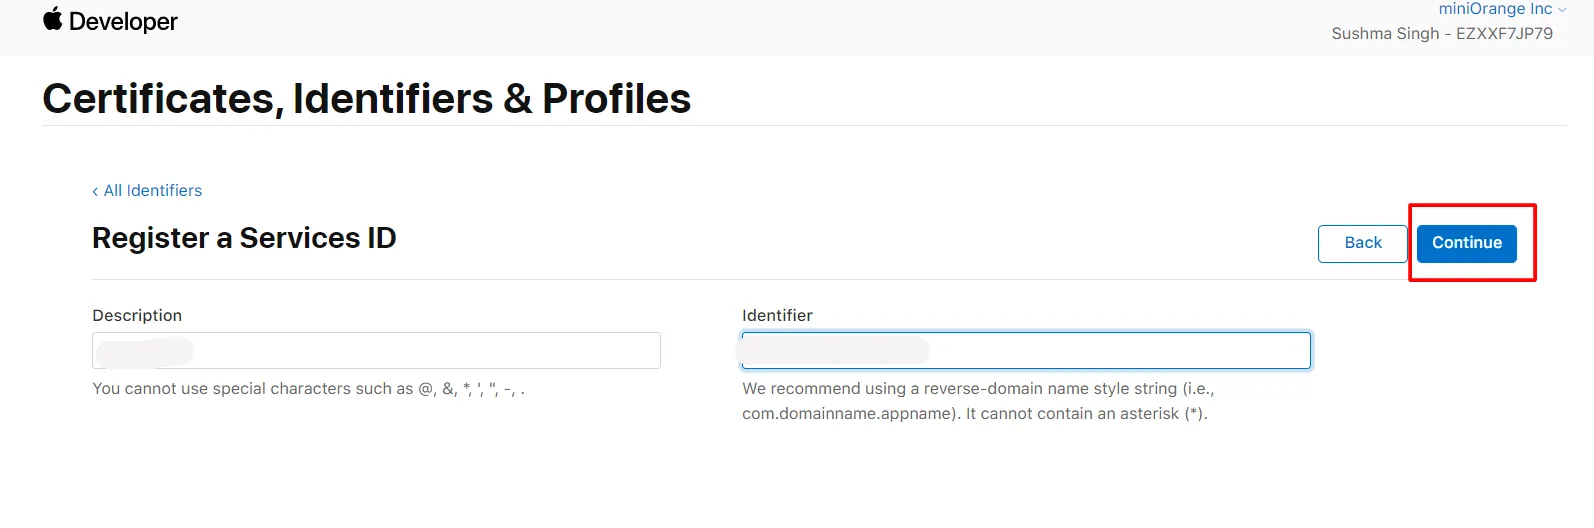
- Enter Beschreibung und Identifizieren(Die Kennung wäre Ihre Kunden-ID. Kopieren Sie diese ID und fügen Sie sie in das obige Feld der Kunden-ID ein.) und klicken Sie auf Fortfahren und danach Registrieren .
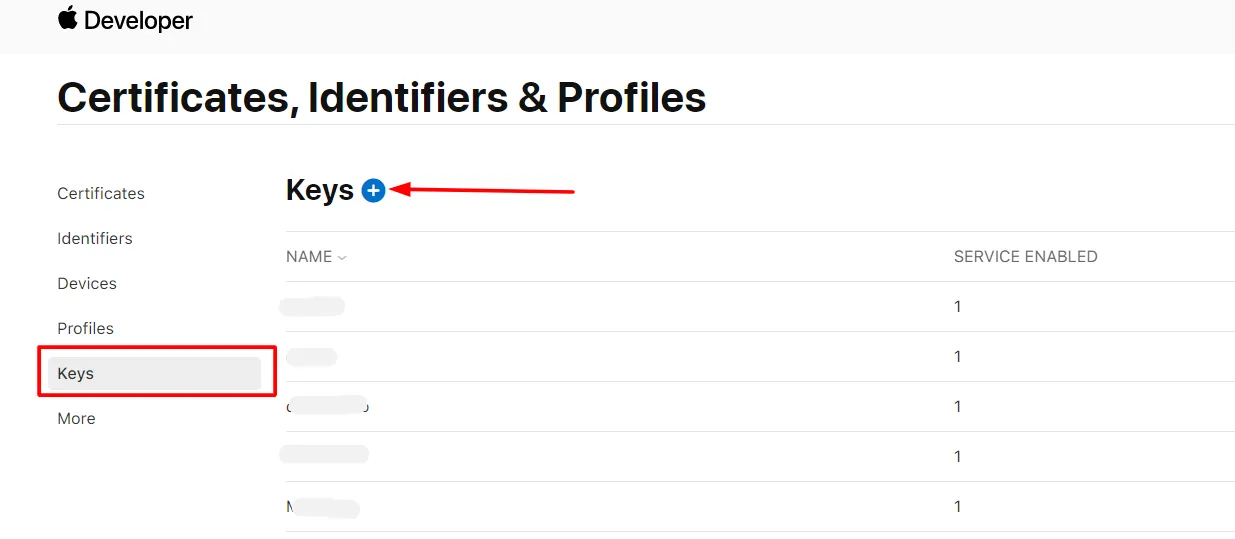
- Klicken Sie auf Tasten aus dem linken Menü. Klicken Sie auf Plus-Symbol um einen neuen Schlüssel zu registrieren.
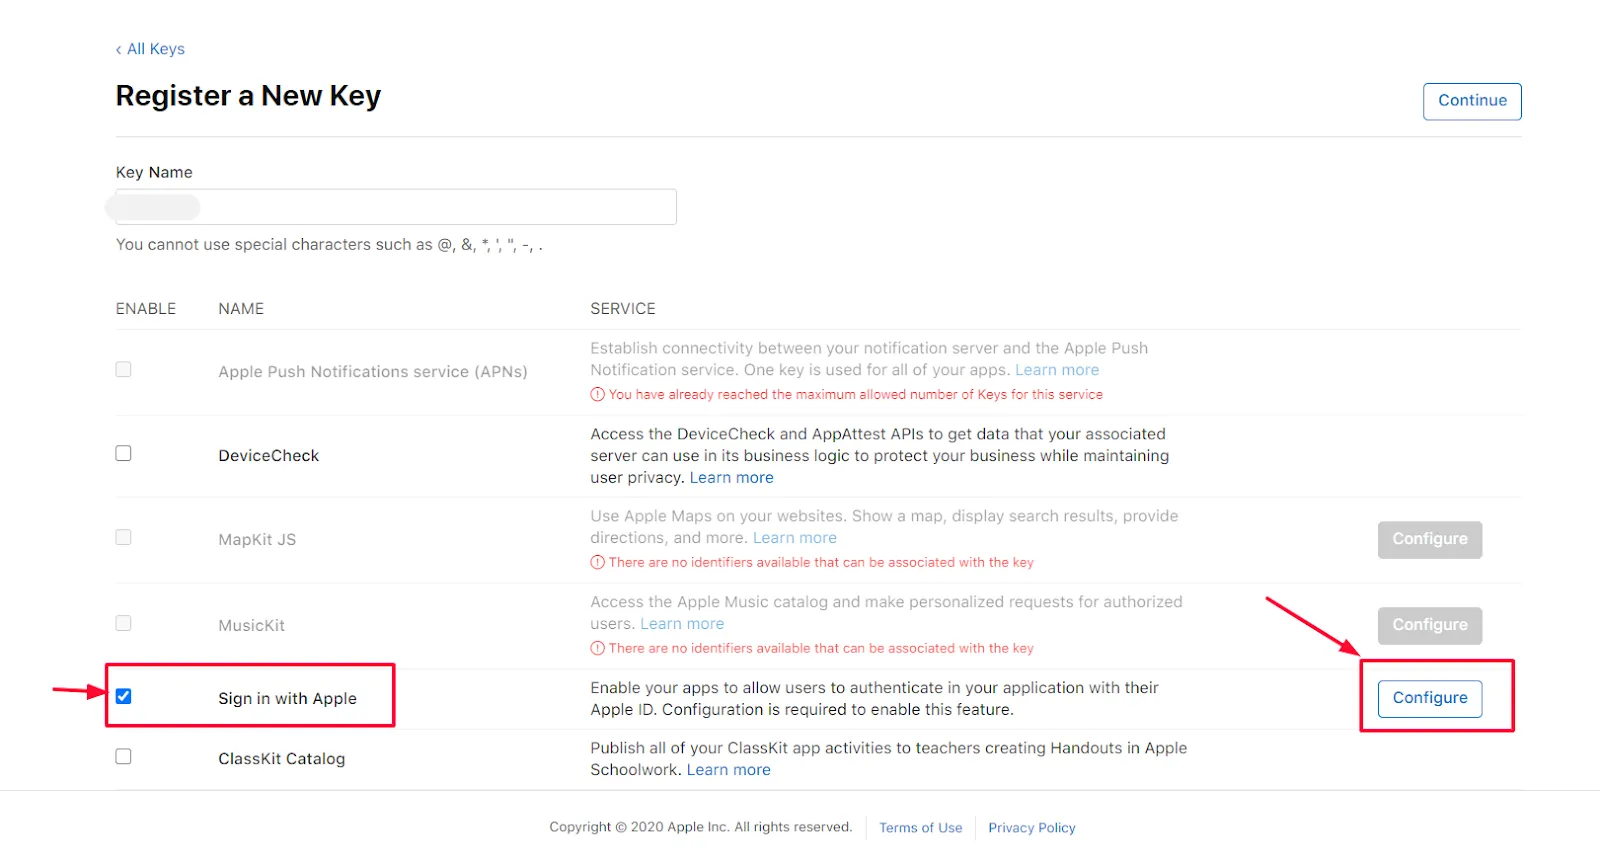
- Gib dein Wesentliche Geben Sie einen Namen ein und wählen Sie aus Melden Sie sich bei Apple an und klicken Sie auf Einrichtung Taste im nun erscheinenden Bestätigungsfenster nun wieder los.
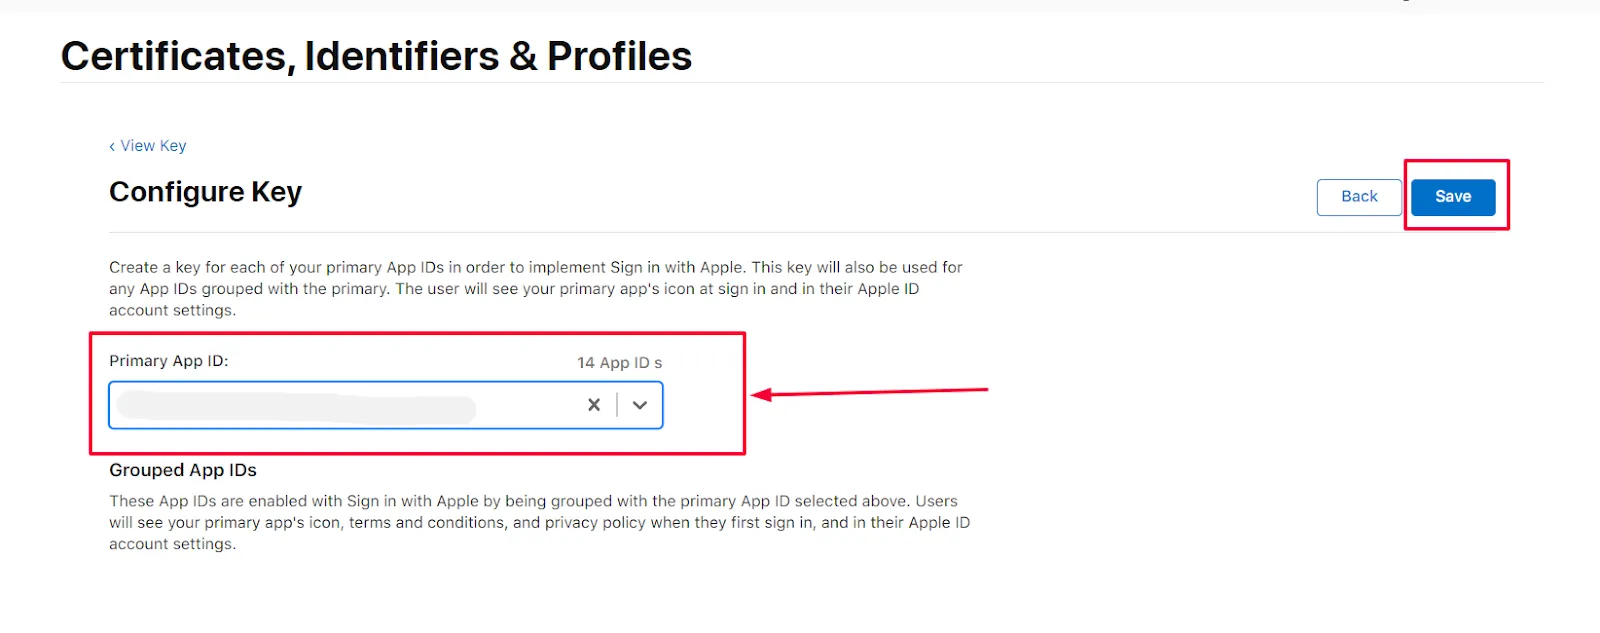
- Wählen Sie Ihre Primäre ID und klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche und klicken Sie anschließend in der rechten Ecke auf Fahren Sie fort und registrieren Sie sich .
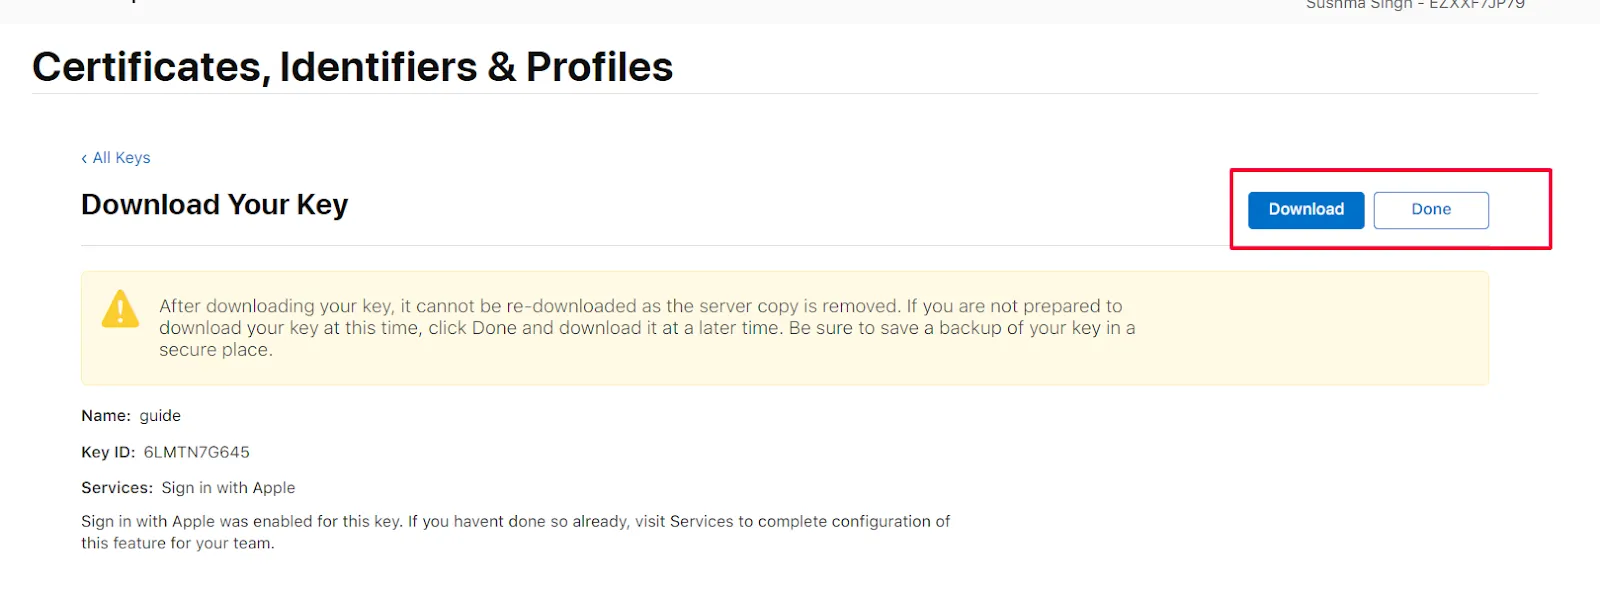
- Klicken Sie auf Herunterladen Sobald der Schlüssel heruntergeladen wurde, klicken Sie auf die Schaltfläche Erledigt
.
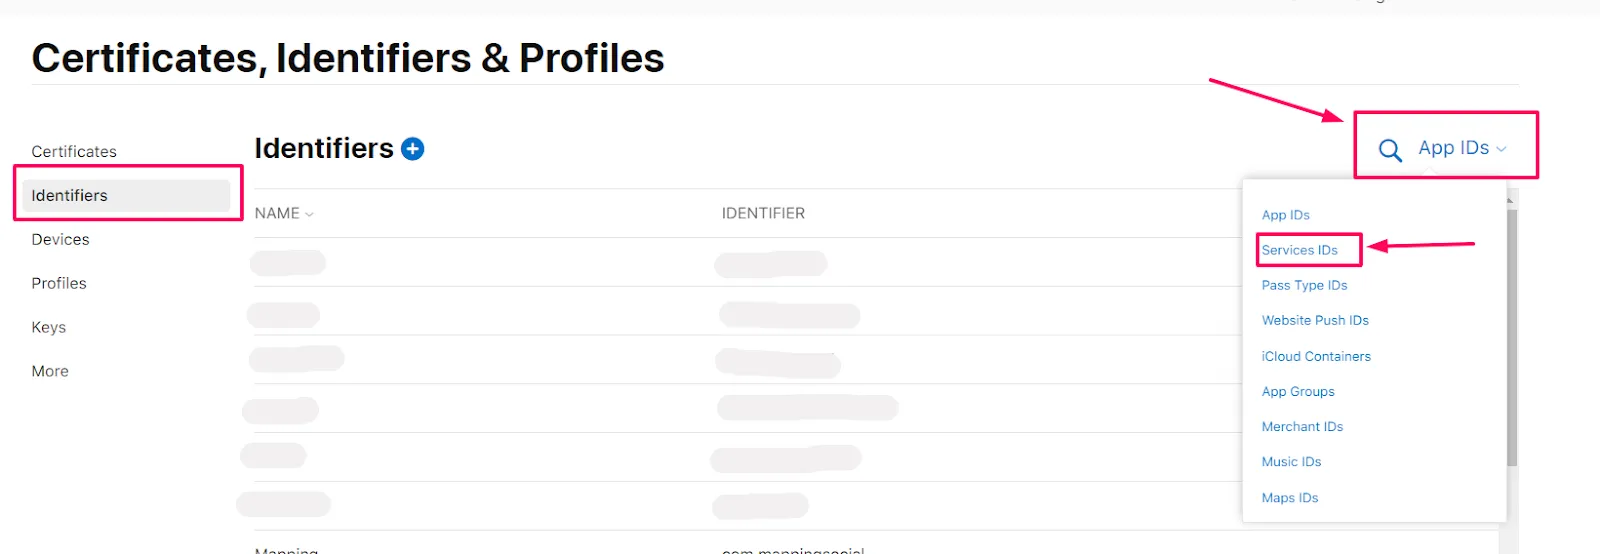
- Klicken Sie im linken Menü auf Identifiers.
- Klicken Sie oben rechts auf App-IDs.
- Auswählen Dienst-IDs Aus dem Dropdown-Menü.
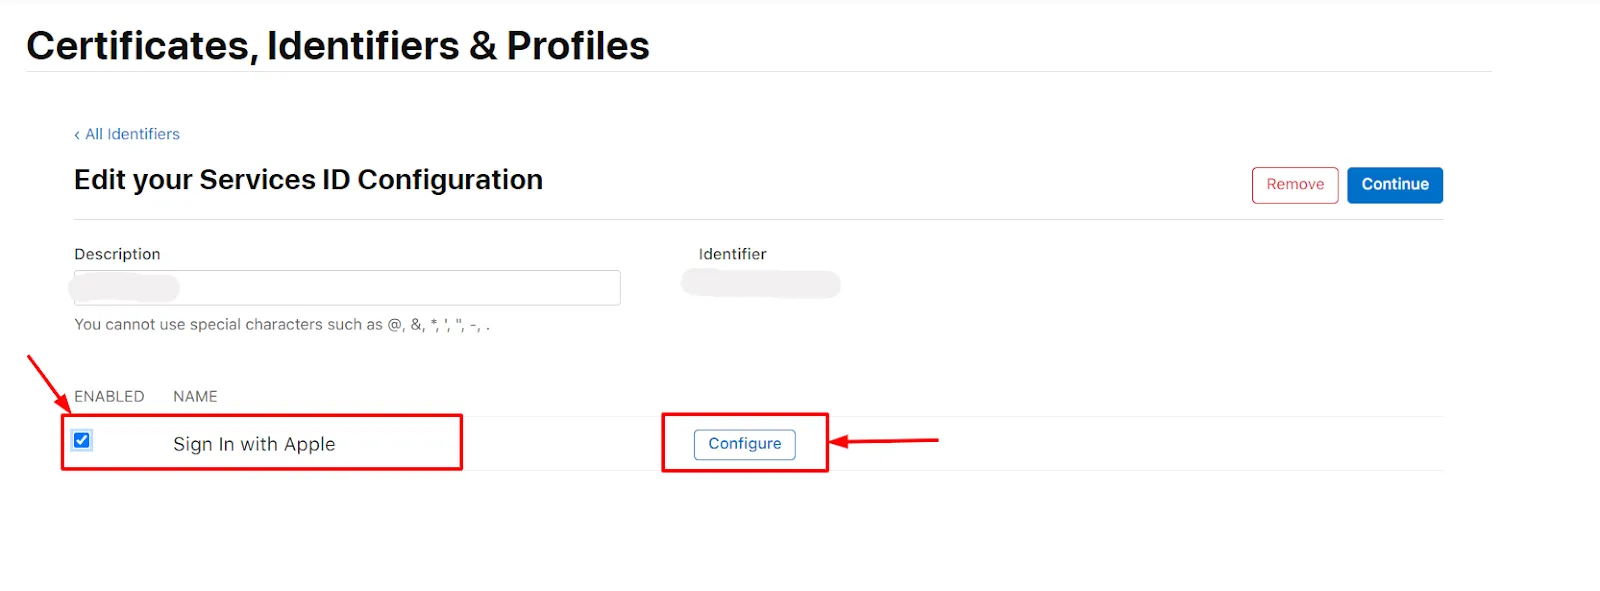
- Wählen Sie Ihre Dienst-ID von der Liste.
- Wählen Sie „Mit Apple anmelden“ und klicken Sie auf Einrichtung .
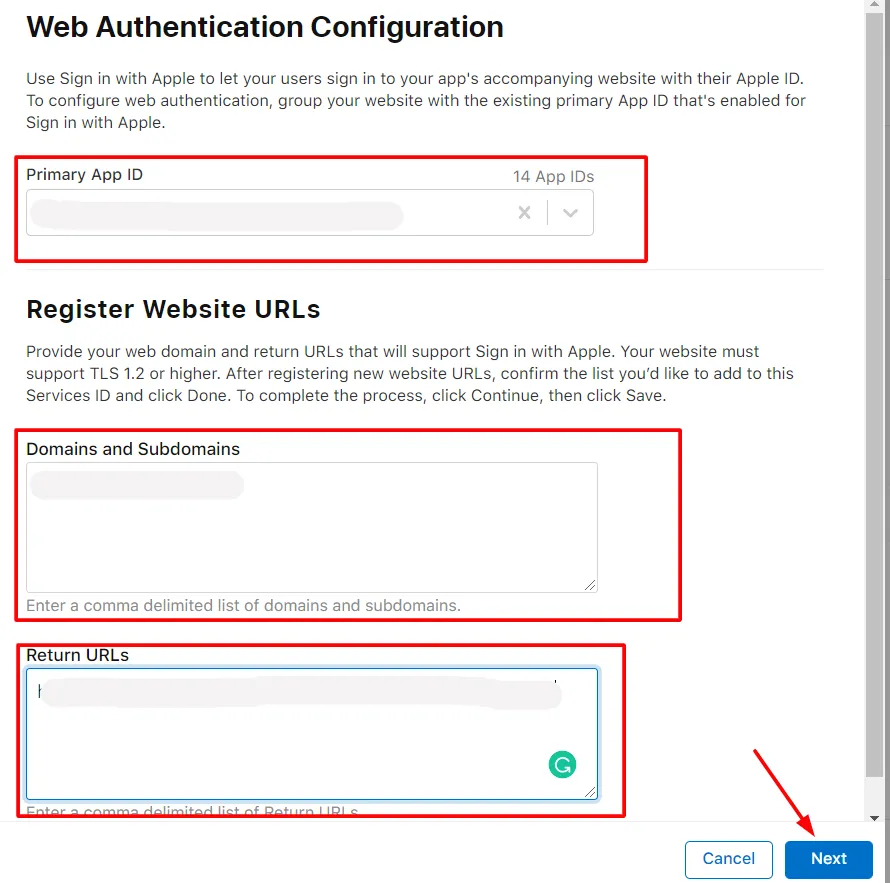
- Wähle aus Primäre App-ID aus der Dropdown-Liste und geben Sie die Domain und URL umleiten in Domänen und Subdomänen bzw. Rückgabe-URLs und klicken Sie auf Weiter Schaltfläche (Sie erhalten den Domänennamen und die Umleitungs-URL vom miniOrange-Dashboard).
- Überprüfen Sie die Details und klicken Sie auf Erledigt
Taste. Klicken Sie anschließend in der rechten Ecke auf Fortfahren .
- Kopieren Sie die Bezeichnerwert und klicken Sie auf Gespeichert .
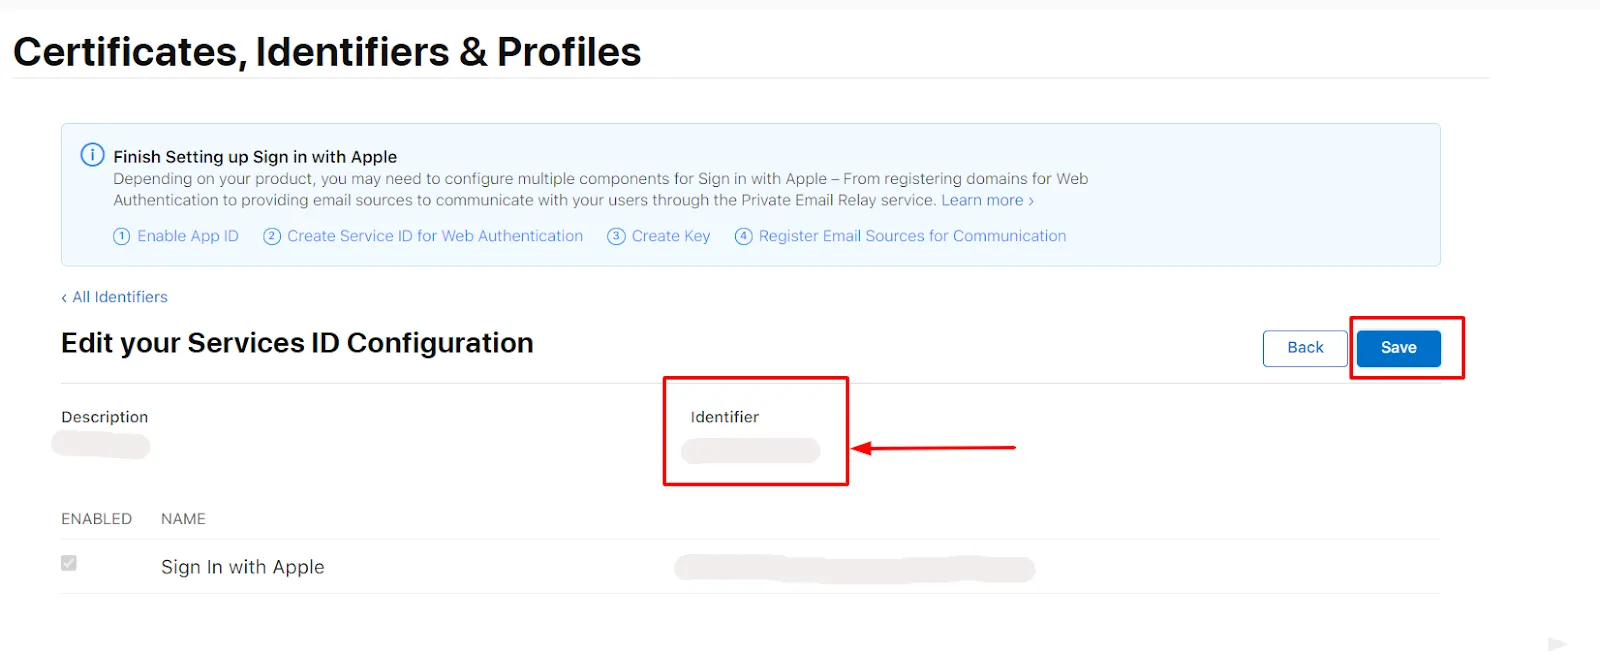
- Geben Sie den Bezeichnerwert in das Feld „App-ID“ ein und kopieren Sie ihn Schlüssel heruntergeladen Wert im Feld „App-Geheimnis“ des MiniOrange-Plugins mit der Apple-Anmeldeanweisung.
Geheimen Schlüssel generieren
- Laden Sie das Ruby-Installationsprogramm über den folgenden Link herunter https://rubyinstaller.org/downloads/ und dann installieren Sie es.
- Suchen Sie nach der Start-Eingabeaufforderung mit Ruby, öffnen Sie die Ruby-Eingabeaufforderung und installieren Sie das JWT-Gem, indem Sie den folgenden Befehl in der Befehlszeile ausführen: Gem installieren JWT.
- Kopieren Sie den untenstehenden Code in eine Datei und speichern Sie die Datei mit der Erweiterung .rb. Bewahren Sie diese .rb-Datei und die heruntergeladene .p8-Datei im selben Ordner auf.
- Geben Sie im Code den Namen der heruntergeladenen Datei ein, z. B. „key.P8“, key_id, client_id, team_id
require 'jwt'
key_file = 'key.P8'
team_id = ''
client_id = ''
key_id = ''
ecdsa_key = OpenSSL::PKey::EC.new IO.read key_file
headers = {
'kid' => key_id
}
claims = {
'iss' => team_id,
'iat' => Time.now.to_i,
'exp' => Time.now.to_i + 86400*180,
'aud' => 'https://appleid.apple.com',
'sub' => client_id,
}
token = JWT.encode claims, ecdsa_key, 'ES256', headers
puts token
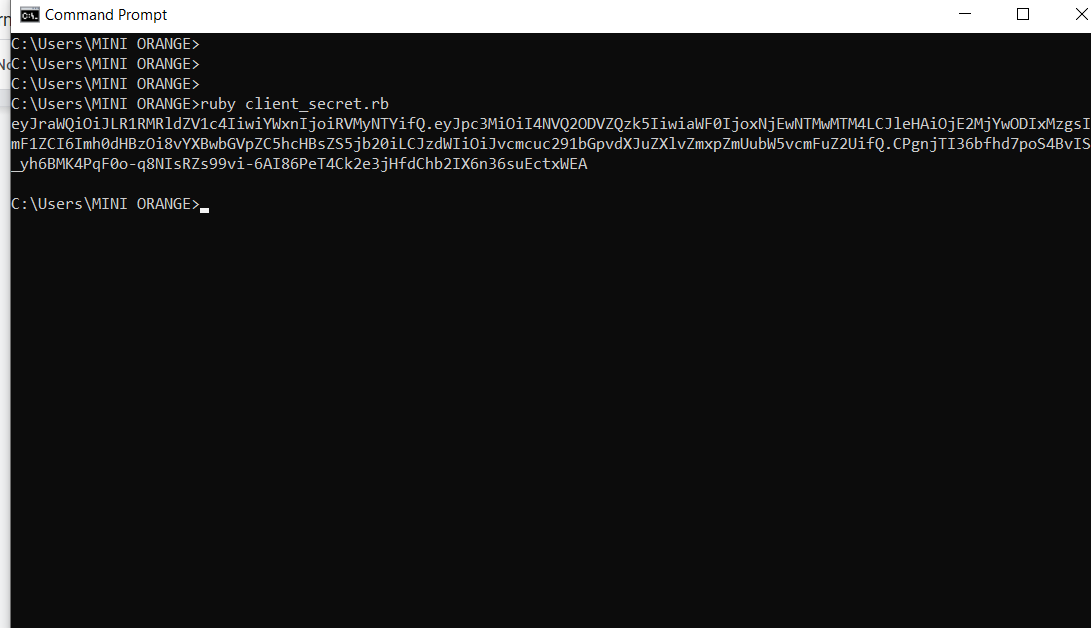
- Öffnen Sie die Ruby-Eingabeaufforderung und führen Sie den obigen Code mit dem folgenden Befehl aus: Ruby-Dateiname.rb.
- Sie erhalten Ihren geheimen Clientschlüssel. Kopieren und speichern Sie den geheimen Schlüssel. Sie benötigen ihn, um die Apple-ID im miniOrange Dashboard zu konfigurieren.
Externe Referenzen




