Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
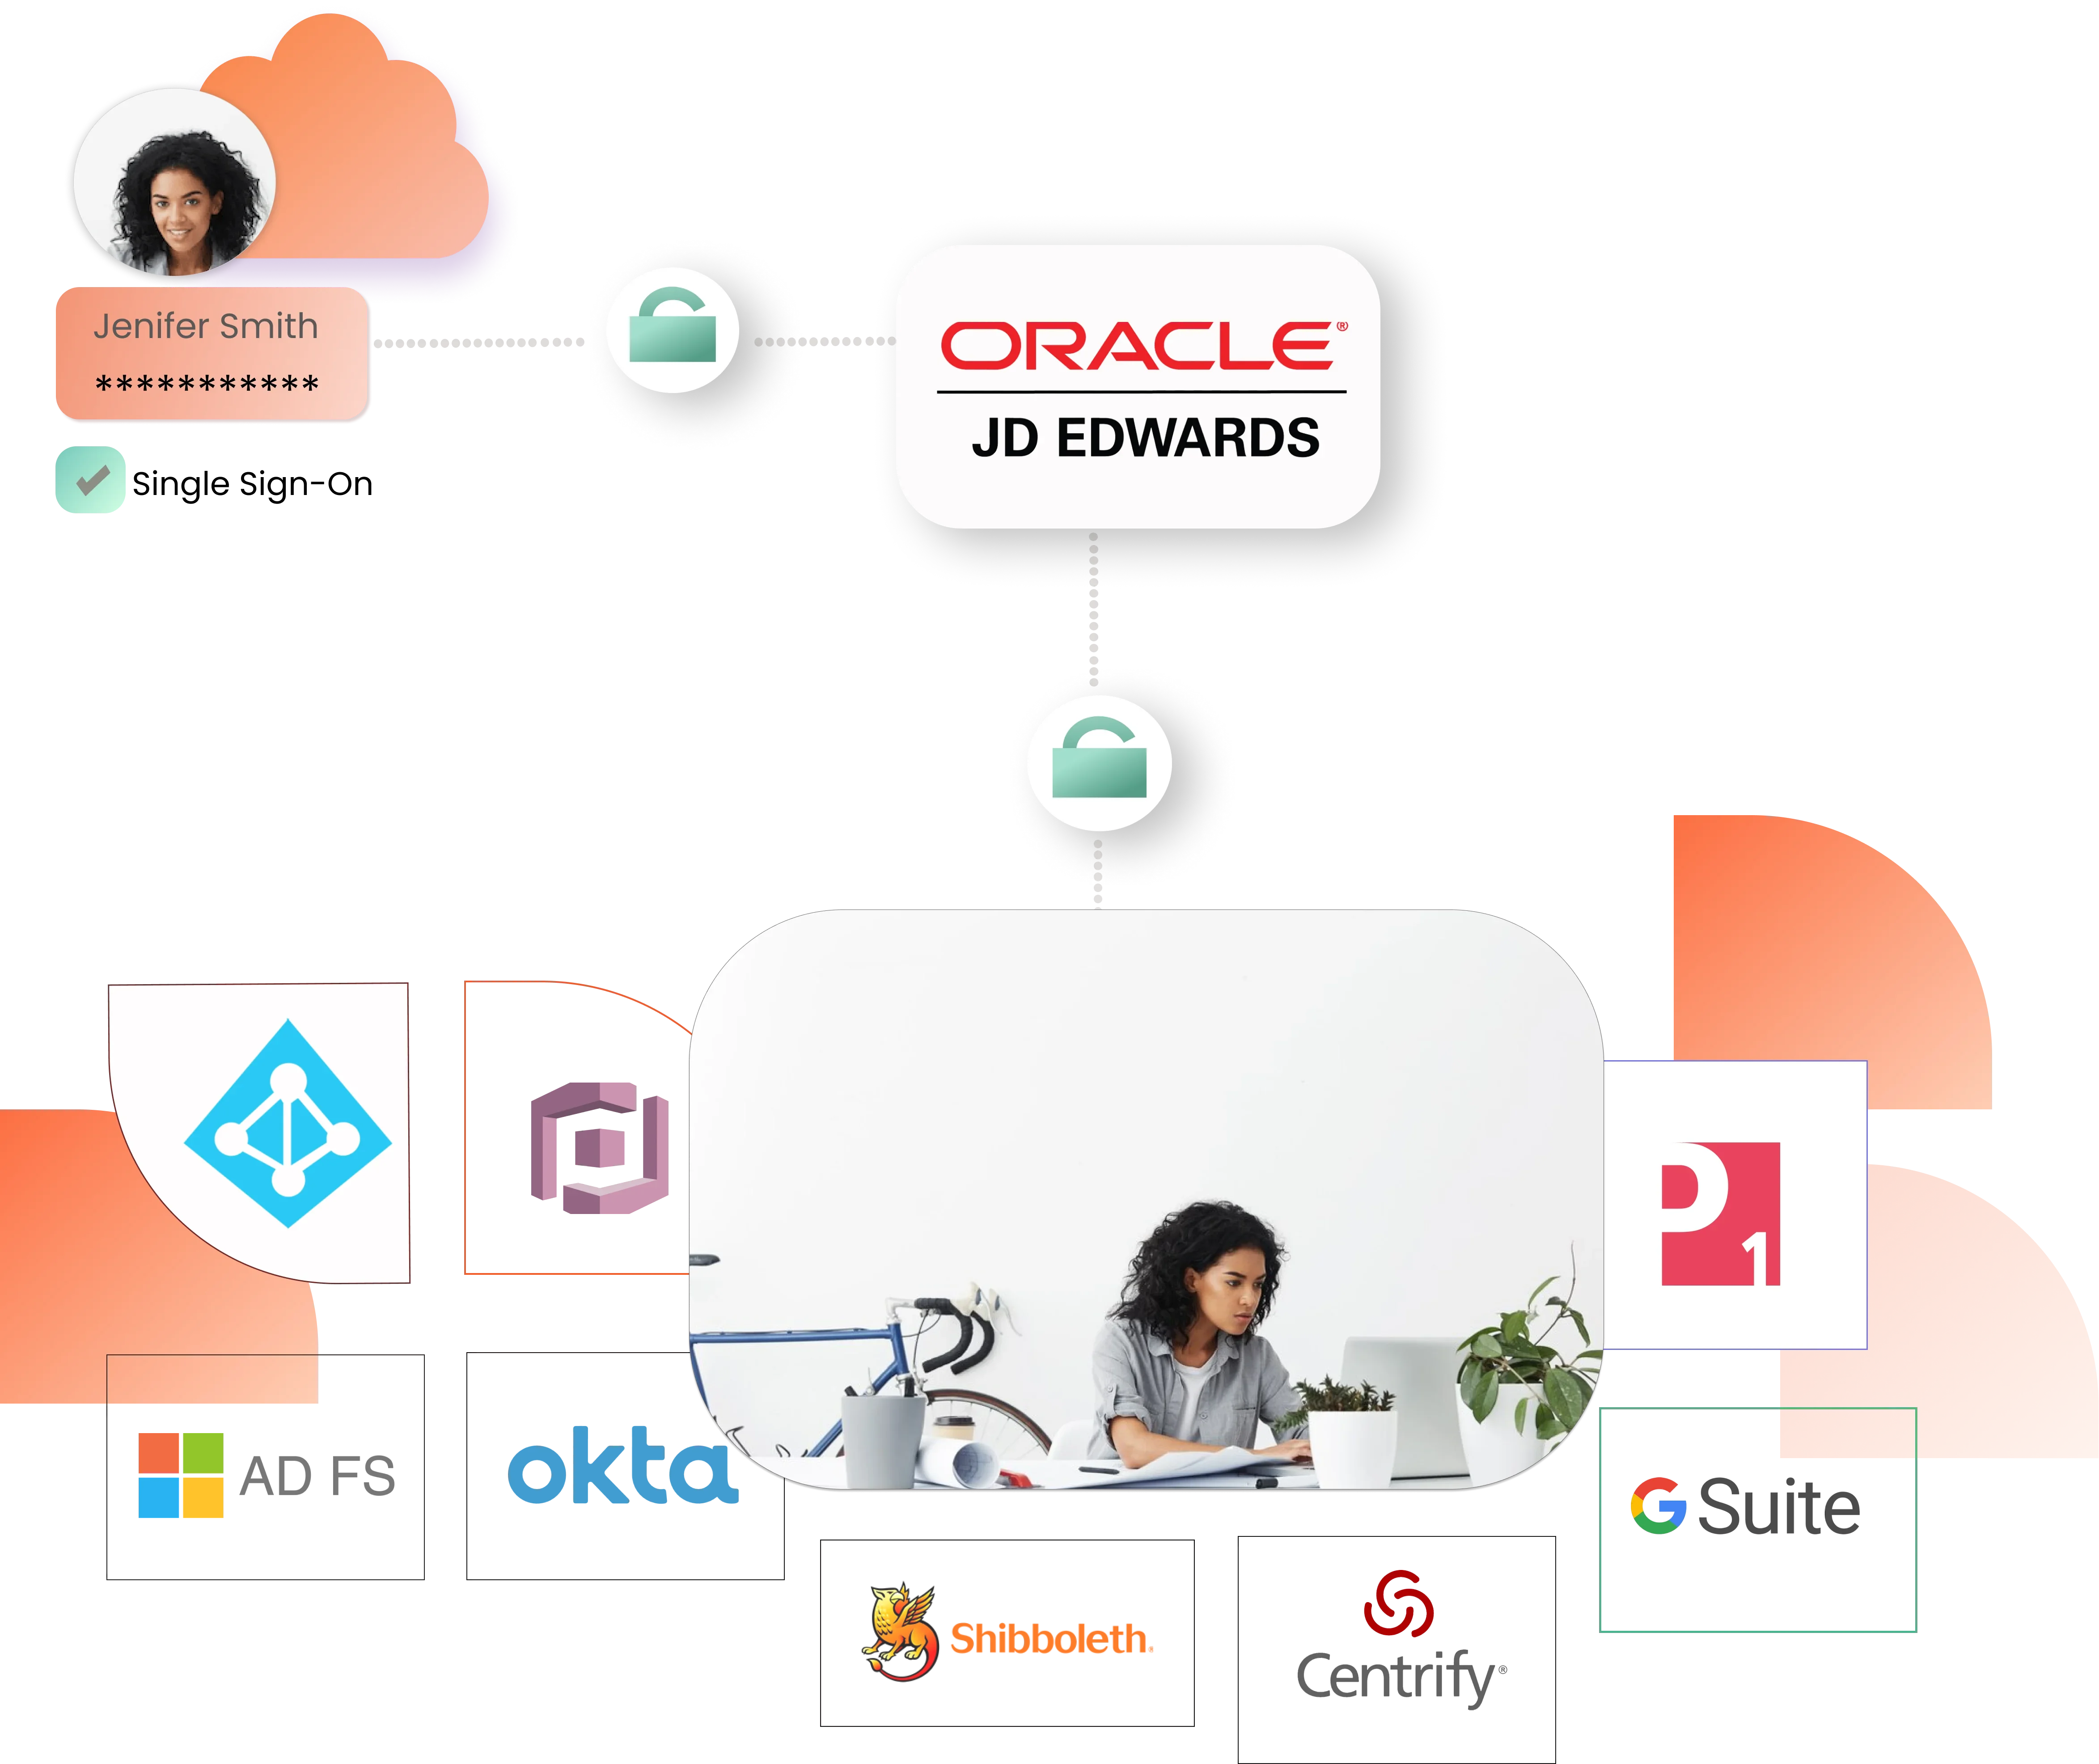
×JD Edwards SSO (Single Sign-On) ermöglicht es Benutzern, sich einmal anzumelden und auf alle verbundenen JD Edwards-Anwendungen zuzugreifen , ohne ihre Anmeldedaten mehrfach eingeben zu müssen. Es vereinfacht den Anmeldevorgang bei JD Edwards , steigert die Produktivität der Benutzer und erhöht die Sicherheit.
miniOrange ist ein vertrauenswürdiger Anbieter für die Implementierung von SSO für Oracle JD Edwards EnterpriseOne und bietet einen Konnektor, der mit jedem Identity Provider (IdP) funktioniert – ohne dass Oracle Access Manager (OAM) - oder Oracle Internet Directory (OID) -Lizenzen erforderlich sind.
Die Integration von JDE SSO mit miniOrange trägt dazu bei, passwortbezogene Helpdesk-Tickets zu reduzieren, IT-Audit-Anforderungen (wie SoX und HIPAA) zu erfüllen und die sichere Anmeldung über Cloud- und On-Premises-Anwendungen hinweg mittels SAML , OAuth 2.0 und JWT zu unterstützen.
Unsere JD Edwards SSO-Lösung funktioniert auch mit Identitätsanbietern wie Azure AD , Okta , ADFS , Active Directory , Google Workspace , Ping Identity und anderen, sogar für Webanwendungen ohne integrierte SSO-Unterstützung.
Kurzanleitung zur JDE SSO-EinrichtungDie miniOrange JDE SSO- und MFA-Lösung unterstützt JD Edwards EnterpriseOne- und JD Edwards Enterprise- Umgebungen, indem sie den Einrichtungsaufwand reduziert, die Lizenzkosten senkt und die Benutzerzugriffsverwaltung optimiert. Gleichzeitig erhöht MFA die Anmeldesicherheit und schützt vor unberechtigtem Zugriff – ganz ohne zusätzliche Oracle-Komponenten.
Unser SAML/OIDC-Connector macht Oracle-Middleware wie OAM oder OID überflüssig und hilft Ihnen so, die Kosten für die JD Edwards Oracle-Anmeldeinfrastruktur und -Lizenzierung zu senken.
Der Reverse-Proxy-Agent lässt sich schnell installieren und benötigt weder WebGate noch aufwendige Tools. Sie können JD Edwards Single Sign-On in nur wenigen Stunden einrichten und so den Zugriff auf Ihre JDE-Unternehmensanwendungen ohne größere Änderungen verbessern .
Unabhängig davon, ob Sie Azure AD, Okta oder ADFS verwenden , verbindet sich unser System über SAML, OAuth oder OpenID Connect mit Ihrer JD Edwards-Software . Ihre bestehende Verzeichnisstruktur bleibt unverändert – Benutzergruppen müssen nicht neu erstellt werden.
miniOrange synchronisiert die Benutzerkonten von JD Edwards EnterpriseOne über LDAP oder SCIM mit Ihrem HR- oder Quellsystem , sodass neue Mitarbeiter und Mitarbeiter, die das Unternehmen verlassen, immer auf dem neuesten Stand sind.
Steuern Sie MFA-Einstellungen, IP-Beschränkungen und Gerätezugriffe für alle JDE Enterprise-Umgebungen über ein zentrales Dashboard. Dies trägt zu sicheren und einheitlichen Anmelderichtlinien über alle Module hinweg bei.
Die JDE-SSO- Lösung reduziert Passwortzurücksetzungsanfragen, da sich Benutzer nur einmal anmelden müssen und modulübergreifend verbunden bleiben. Alle Sitzungen und Aktivitäten werden protokolliert und bieten Ihnen somit vollständige Transparenz.
Sie müssen keine Lizenzen für Oracle Access Manager (OAM) oder Oracle Internet Directory (OID) erwerben oder verwenden, um Single Sign-On für JD Edwards EnterpriseOne zu aktivieren. Unser Connector integriert Ihren Identitätsanbieter (IdP) direkt in den JD Edwards-Anmeldeablauf.
Erhöhen Sie die Sicherheit Ihrer Oracle JD Edwards-Anmeldung durch die Aktivierung von MFA. Wählen Sie aus über 15 MFA-Methoden , darunter OTP per SMS/E-Mail, Push-Benachrichtigungen, Hardware-Token und mehr. So stellen Sie sicher, dass nur autorisierte Benutzer auf sensible Daten zugreifen können – unabhängig davon, ob Ihre JD Edwards-Umgebung in der Cloud oder lokal bereitgestellt ist.
Verbinden Sie Ihre vorhandene LDAP-, Active Directory- oder SQL-Datenbank mit miniOrange und ermöglichen Sie Benutzern die Anmeldung bei JD Edwards-Anwendungen mit ihren aktuellen Anmeldedaten. Sie müssen keine neuen Konten erstellen oder Benutzer manuell verschieben.
Wenn Benutzer in Ihrem Identitätsanbieter oder HR-System erstellt, aktualisiert oder gelöscht werden, aktualisiert miniOrange automatisch die entsprechenden Benutzerdatensätze in JD Edwards EnterpriseOne und stellt so sicher, dass Ihre Benutzerdaten korrekt und der Zugriff aktuell bleiben.
Administratoren können den Benutzerzugriff basierend auf Gerätetyp oder IP-Adresse einschränken. Diese adaptiven Authentifizierungskontrollen bieten zusätzliche Sicherheit für Ihre JD Edwards SSO-Anmeldung und verhindern unbefugten Zugriff.
Nutzen Sie Ihren vorhandenen SAML-, OAuth- oder OpenID Connect-Identitätsanbieter (z. B. Azure AD, Okta, ADFS usw.) für die Anmeldung bei Oracle JD Edwards. Ein separates Onboarding von Benutzern ist nicht erforderlich – miniOrange gewährleistet einen kontinuierlichen und sicheren Zugriff für Ihre Benutzer.
Sehen Sie sich unsere Oracle JD Edwards SSO-Demo an, um zu erfahren, wie Sie Single Sign-On (SSO) für Ihre Oracle JD Edwards EnterpriseOne-Anwendungen aktivieren können.
Demo ansehenDie Implementierung von JD Edwards SSO mit miniOrange trägt dazu bei, die Komplexität zu reduzieren, die Sicherheit zu verbessern und den Benutzerzugriff auf JD Edwards EnterpriseOne und andere Oracle-Anwendungen zu vereinfachen.
Dank Single Sign-On (SSO) müssen sich Benutzer nicht mehrfach anmelden oder für jede JD Edwards-Anwendung unterschiedliche Passwörter merken . Dies reduziert Frustration beim Anmelden und ermöglicht es den Benutzern, sich auf ihre Aufgaben zu konzentrieren.
Eine Migration der Benutzer von Ihrem aktuellen Identitätsanbieter (IdP), Active Directory (AD) oder Ihrer Datenbank ist nicht erforderlich . Ihre Benutzerbasis bleibt unverändert – das spart Zeit und vermeidet unnötigen Aufwand für Administratoren und Benutzer.
Zusätzlich zur Single Sign-On-Funktion (SSO) für JD Edwards können Sie die Multi-Faktor-Authentifizierung (MFA) aktivieren , um unbefugten Zugriff zu verhindern. Benutzer können sich mit Backup-Codes anmelden, falls ihr Mobilgerät nicht verfügbar ist.
Sie können regelmäßige Passwortänderungen für SSO-Zugangsdaten einrichten , um interne Sicherheitsrichtlinien zu erfüllen und Ihre JD Edwards-Anmeldeumgebung zu schützen.
Benutzer müssen sich nicht mehr mehrere Anwendungs-URLs merken oder verwalten. Sie können über ein einziges SSO-Portal mit nur einem Satz Anmeldeinformationen auf jedes Oracle JD Edwards EnterpriseOne -Modul zugreifen.
Unsere Lösung unterstützt wichtige Prüfungs- und Compliance-Anforderungen wie SoX und HIPAA und hilft Unternehmen dabei, IT-Sicherheitsstandards bei der Absicherung von JD Edwards EnterpriseOne 9.2 und verwandten Systemen zu erfüllen.
miniOrange bietet eine föderierte SSO-Anmeldung für verschiedene Oracle JD Edwards-Anwendungsnutzer. Dies lässt sich einfach durch benutzerdefinierte SSO-Konnektoren für jede der oben aufgeführten Anwendungen erreichen. Oracle JD Edwards-Anwendungen unterstützen Single Sign-On (SSO)-Standards und -Protokolle wie SAML, OpenID Connect und WS-FED nicht nativ. Sie unterstützen jedoch die Weiterleitung zu Drittanbieteranwendungen zur Authentifizierung. Dadurch kann miniOrange die SSO-Anmeldung für alle Ihre Oracle JD Edwards-Anwendungen sicher durchsetzen.
„GEA hat sich dazu entschlossen, nach einer Lösung zu suchen, um seinen Ressourcen einen zweiten Authentifizierungsfaktor hinzuzufügen, sodass sich jeder externe Benutzer, der versucht, auf diese Ressourcen zuzugreifen, zweimal authentifizieren muss, bevor er Zugriff erhält …“
Lesen Sie mehr über die SSO- und MFA-Lösung für GEA.