Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Node JS Einmalanmeldung (SSO)


Die Node.js JWT Single Sign-On (SSO) -Lösung von miniOrange ermöglicht sicheren Single Sign-On-Zugriff auf Node.js-Anwendungen mit nur einem Satz Anmeldedaten. Dies geschieht mithilfe von JSON Web Token (JWT)-Tokens und lässt sich problemlos in Node.js-Anwendungen integrieren, die in jedem Framework oder jeder Programmiersprache implementiert sind. Sie können Ihren Nutzern die Anmeldung über soziale Netzwerke wie Facebook, Twitter, Google oder LinkedIn ermöglichen, um ihnen so einen sicheren Zugriff auf Anwendungen zu gewährleisten.

Mit miniOrange Node.js SSO erhalten Sie:

  • Nahtlose Benutzeranmeldung.
  • Endlose Anpassungen Ihrer Anmeldeformulare und -seiten.
  • Vereinfachtes Onboarding von Kunden oder Benutzern.


Mit externer Benutzerquelle verbinden


miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.


Befolgen Sie die unten stehende Schritt-für-Schritt-Anleitung, um Node.js Single Sign-On (SSO) zu konfigurieren.

1. Konfigurieren Sie Node.js in miniOrange

A. Fügen Sie die Node.js-App in miniOrange hinzu:

Im miniOrange-Dashboard können Sie mit den folgenden Schritten eine JWT-Anwendung hinzufügen:

  • Melden Sie sich bei miniOrange an Admin-Konsole.
  • Zurück Nach Apps >> Anwendung hinzufügen .
  • Node.js SSO (Single Sign-On): App hinzufügen

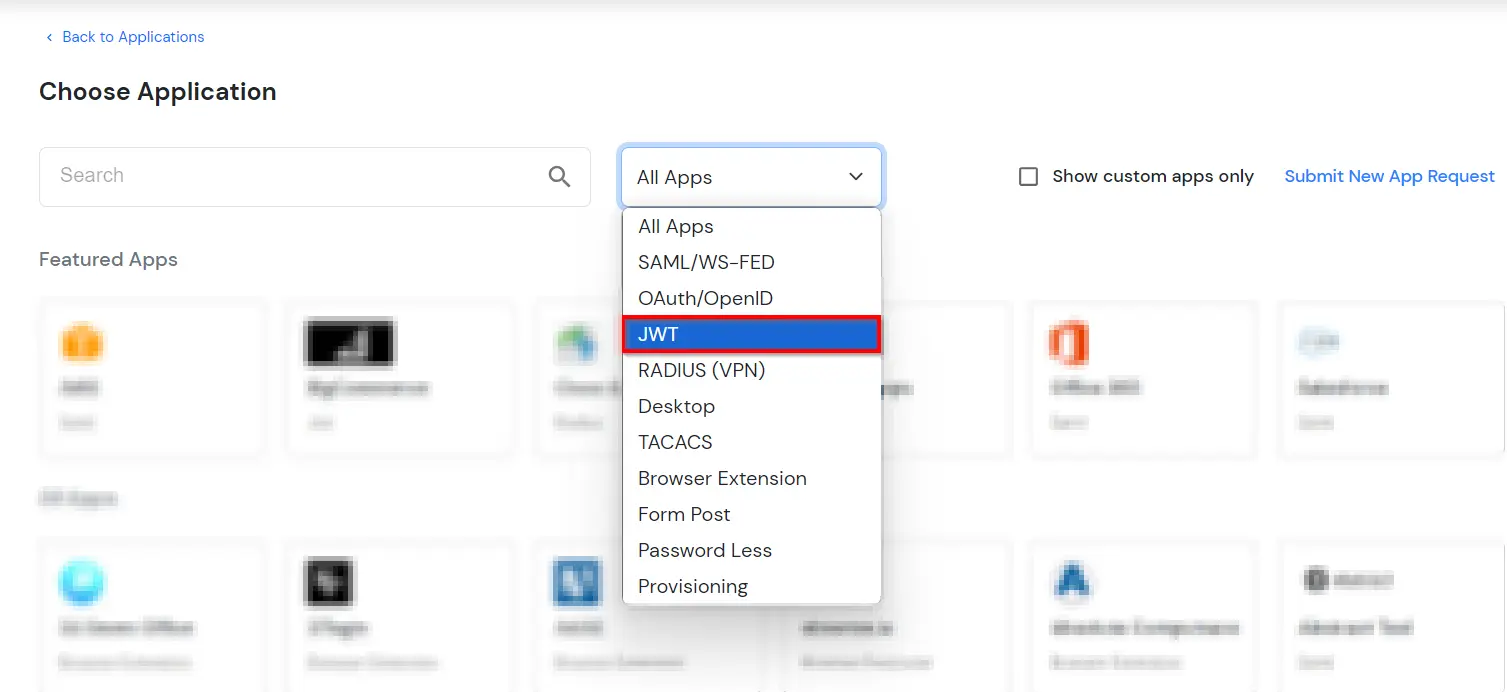
  • In Wählen Sie Anwendungstyp Klicken Sie auf App erstellen Schaltfläche im JWT-Anwendungstyp.
  • Node.js SSO (Single Sign-On): App-Typ auswählen

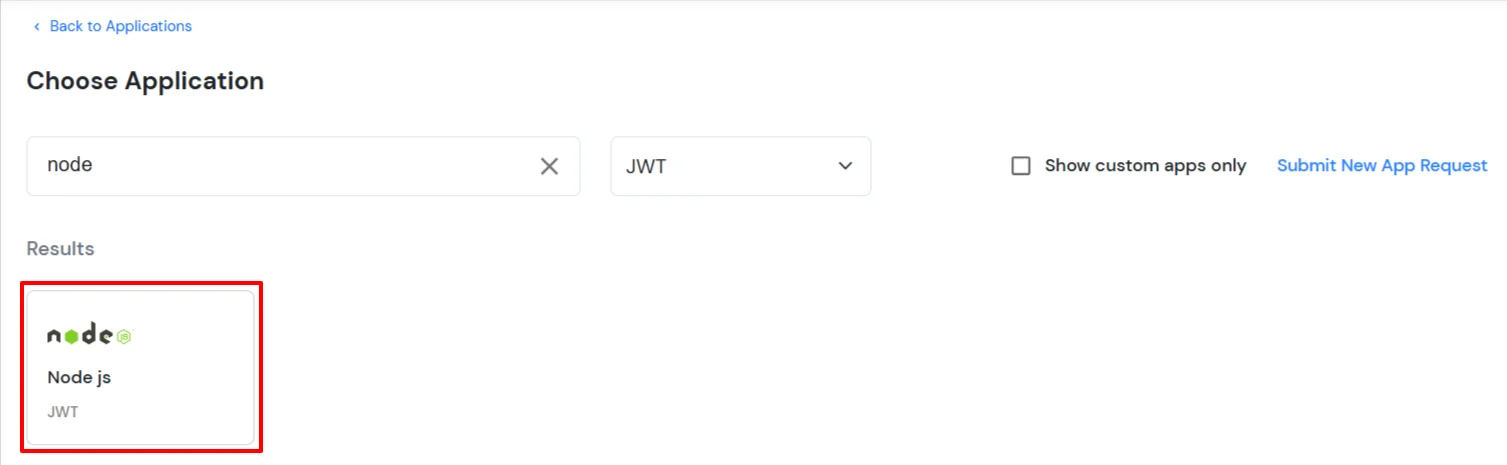
  • Suchen Sie im nächsten Schritt nach Node.js Anwendung aus der Liste. Wenn Ihre Anwendung nicht gefunden wird, suchen Sie nach Extern / JWT App und Sie können Ihre Anwendung einrichten.
  • Node.js SSO (Single Sign-On): externe App

  • Konfigurieren Sie den Namen für Node.js und konfigurieren Sie die Umleitungs-URL, die angibt, wohin die JWT-Antwort gesendet werden soll.
  • Die Umleitungs-URL sollte ein Endpunkt auf Node.js sein, an dem Sie SSO erreichen möchten: https://<Node.js-application-base-url>/auth/callback
  • Falls Sie SSO mit mobilen Anwendungen einrichten, könnte Ihr Endpunkt das folgende Format haben: myapps://auth/callback
  • Kopieren Kunden-ID der generierten Anwendung und bewahren Sie diese für den nächsten Schritt auf.

B. SSO-Link in Node.js hinzufügen:

  • https://login.xecurify.com/moas/broker/login/jwt/<customer-id>?client_id=<client-id>&redirect_uri=<redirect-url>
  • Sie müssen die folgenden Werte in der URL ersetzen:

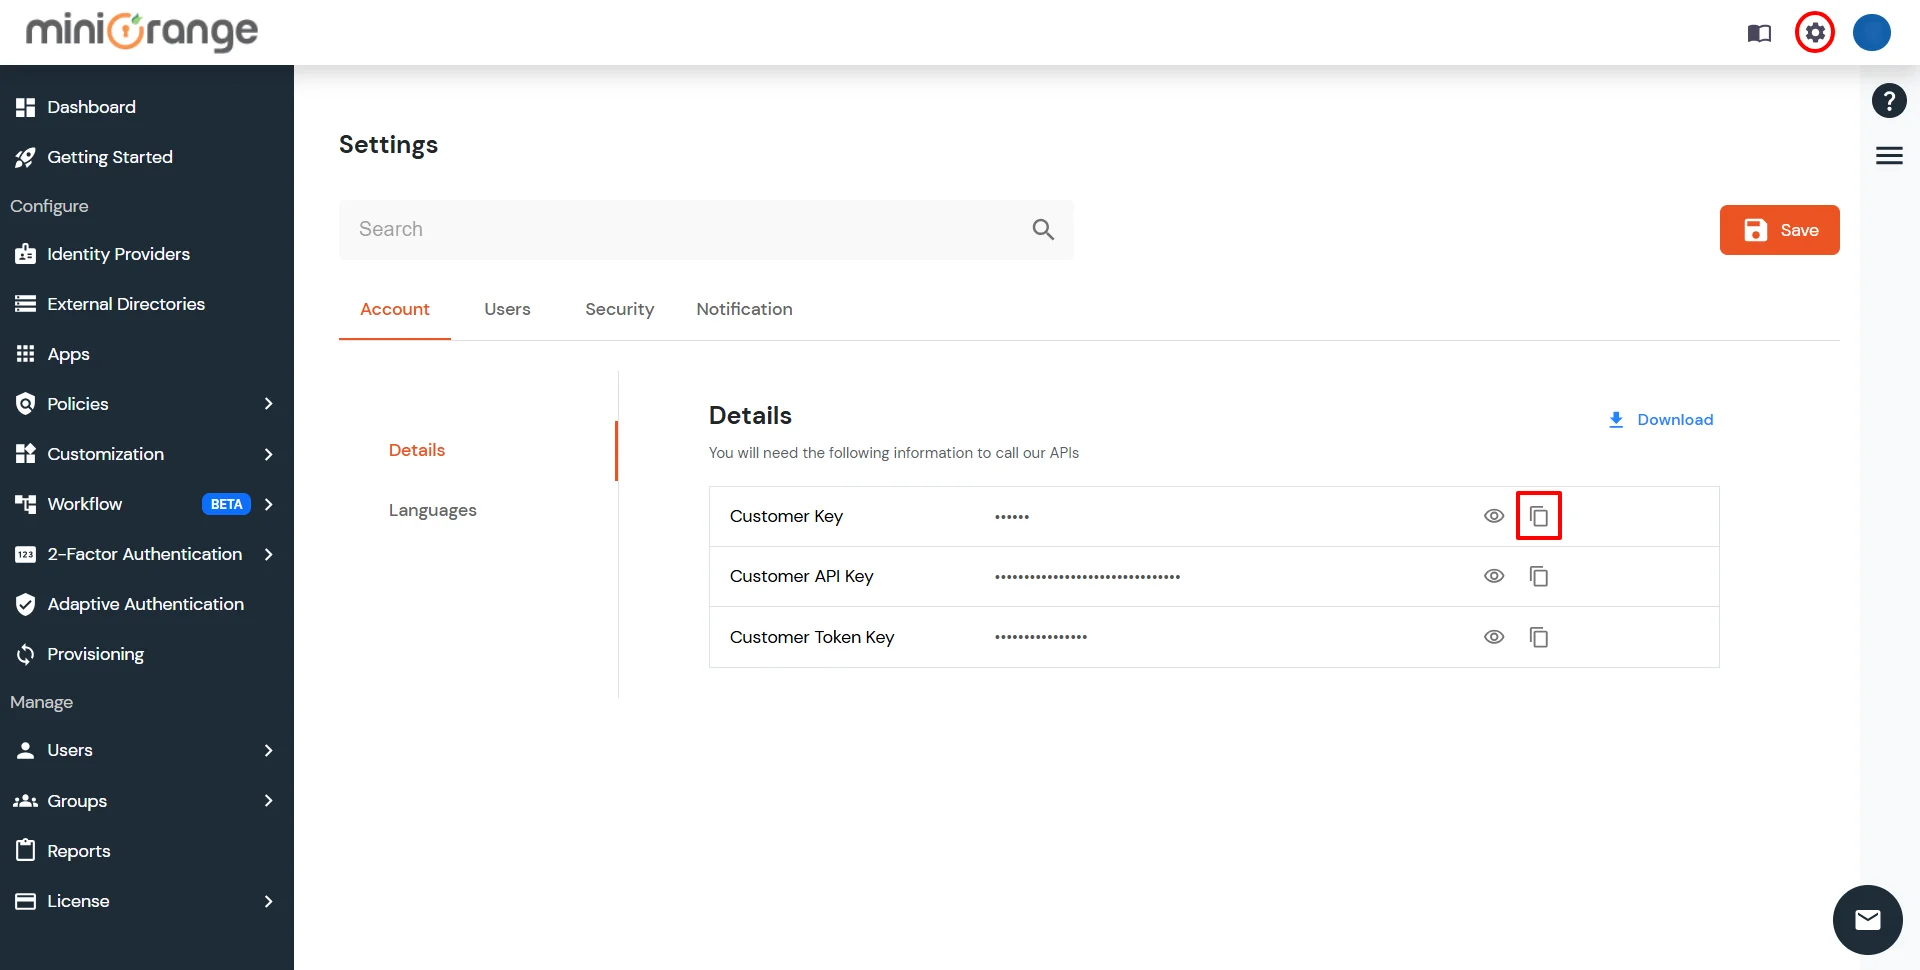
    Kundennummer Kunden-ID Ihres MiniOrange-Kontos, die Sie im Einstellungsmenü finden. Siehe Bild unten mit.
    Kunden ID Client-ID der oben erstellten JWT-Anwendung (Schritt 3.a).
    Umleitungs-URL Umleitungs-URL gegen JWT-Anwendung konfiguriert.
  • Holen Sie sich die Kunden-ID.
  • Gehen Sie zum Abschnitt „Einstellungen“ in der oberen rechten Ecke.
  • Kopieren Sie den unter „Kundenschlüssel“ angegebenen Wert.
  • Node.js SSO (Single Sign-On): Kundenschlüssel


C. Überprüfen Sie das JWT-Token und analysieren Sie die Benutzerdetails für SSO:

  • An Ihrem Callback-Endpunkt können Sie das JWT-Token lesen und analysieren.
  • Struktur des JSON Web Token (JWT): JSON Web Tokens bestehen aus drei durch Punkte (.) getrennten Teilen:
    • Header: Enthält den Namen des Signaturalgorithmus, der zum Signieren der Nutzlast verwendet wird.
    • Nutzlast: Enthält Benutzerattribute.
    • Signatur: Signaturwert der Nutzlast. eg. xxxx.yyyyyyyyyyyy.zzzzzz
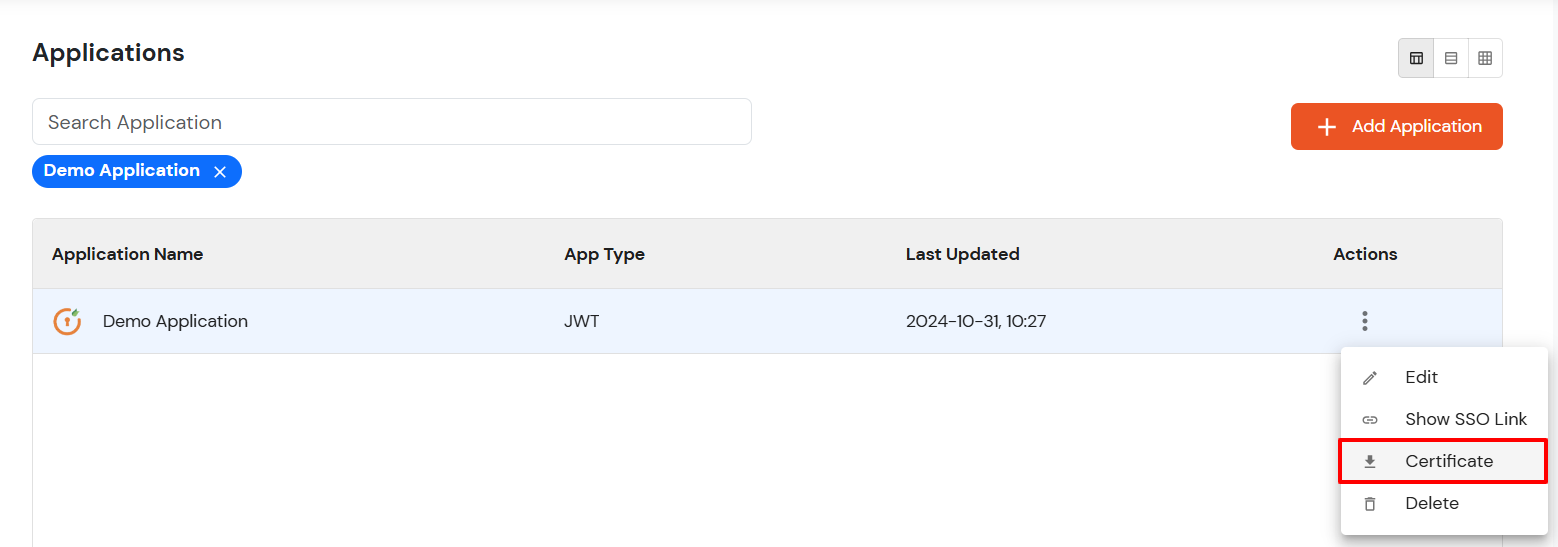
  • Sie müssen ein Zertifikat herunterladen von Apps > Anwendungen und klicken Sie auf das Symbol ' ' im Aktion Menü für Ihre App. Klicken Sie auf Zertifikat. Dieses Zertifikat wird zur Signaturvalidierung der JWT-Antwort verwendet.
  • Node.js SSO (Single Sign-On): Zertifikatslink

  • JSON-Web-Token überprüfen: Zu unseren Stellenangeboten um Ihr JSON-Token zu verifizieren.

D. Führen Sie SSO durch:

  • Nachdem Sie den obigen Link zu Node.js hinzugefügt haben, können Sie die Node.js SSO-Einrichtung überprüfen, indem Sie auf diesen Link klicken.
  • Bei erfolgreicher Authentifizierung werden Sie mit JWT-Token zur konfigurierten Umleitungs- oder Rückruf-URL weitergeleitet.

2. Konfigurieren Sie miniOrange in der Node.js-Anwendung

Kopieren Sie den folgenden Beispielcode zum Einrichten der Node.js-Anwendung, indem Sie auf die Schaltfläche „Connector herunterladen“ klicken.


3. SSO-Konfiguration testen

Testen Sie die SSO-Anmeldung bei Ihrem Node.js-Konto mit miniOrange IdP:

Verwenden der IDP-initiierten Anmeldung

  • Melden Sie sich mit Ihren Anmeldeinformationen bei miniOrange IdP an.
  • Node.js Single Sign-On (SSO)-Anmeldung

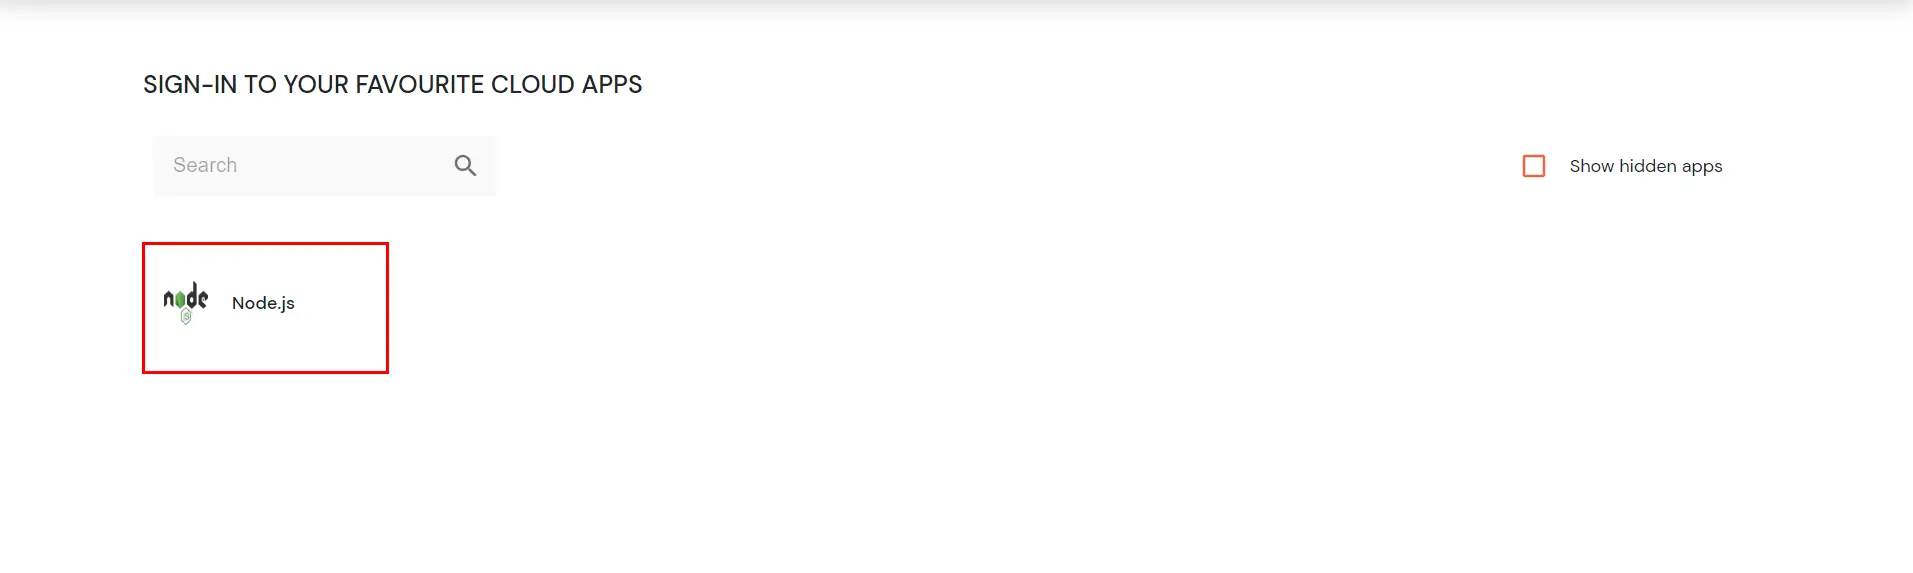
  • Klicken Sie im Dashboard auf Node.js Anwendung, die Sie hinzugefügt haben, um die SSO-Konfiguration zu überprüfen.
  • Node.js Single Sign-On (SSO) - Konfiguration überprüfen


Sie können SSO nicht konfigurieren oder testen?


Kontaktieren Sie uns oder senden Sie uns eine E-Mail an idpsupport@xecurify.com , und wir helfen Ihnen umgehend bei der Einrichtung.


Externe Referenzen


x

Arbeits Email*


Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com oder kontaktieren Sie uns.

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte