So konfigurieren Sie Office 365 Single Sign-On (SSO)
Die Office 365 Single Sign-On (SSO)-Integration ermöglicht es Ihnen, die Clientanwendung so zu konfigurieren, dass sie den Identitätsanbieter (IDP) , das Verzeichnis - Okta, Ping, Azure Active Directory, ADFS für eine sichere Microsoft SSO-Authentifizierung verwendet.
Mit aktiviertem Microsoft Single Sign-On können Benutzer denselben Office 365-Benutzernamen und dasselbe Kennwort (Anmeldeinformationen) verwenden, um auf mehrere Apps zuzugreifen, ohne sich für jede Anwendung unterschiedliche Kennwörter merken zu müssen.
Nahtlose Office 365 SSO-Konfiguration von miniOrange
Die Office 365 SAML Single Sign-On (SSO)-Lösung von miniOrange ermöglicht sicheren Single Sign-On- Zugriff auf Office 365 mit nur einem Satz Anmeldeinformationen. So können Unternehmen den Zugriff auf ihr Office 365-Team sichern und die Benutzerzugriffe einfach verwalten. Gleichzeitig profitieren die Benutzer von einem reibungslosen Anmeldeerlebnis.
Mit miniOrange Office 365 SSO können Sie:
- Ermöglichen Sie Ihren Benutzern die automatische Anmeldung bei Office 365
- Zentralisierte und einfache Zugriffskontrolle der Benutzer über Microsoft Single Sign-On
- Stellen Sie problemlos eine Verbindung mit jeder externen Identitätsquelle wie Azure AD, ADFS, Cognito usw. her und vereinfachen Sie so die Einrichtung Ihres Office 365 SSO
Neben SSO haben uns die Anforderungen der Nutzer an erweiterte Sicherheitsfunktionen für Office 365 dazu veranlasst, eine verbesserte Zwei-Faktor-Authentifizierungslösung für Office 365 einzuführen . Die Office 365 - Zwei -Faktor-Authentifizierung erleichtert es Nutzern und Organisationen, sich zu schützen und Sicherheitslücken zu verhindern.
Kostenlose Installationshilfe
Die Einrichtung Ihres Office 365 SSO kann komplex sein, aber wir helfen Ihnen dabei. Wählen Sie die Option, die Ihren Anforderungen am besten entspricht, und starten Sie mit unserer 30-tägigen kostenlosen Testversion.
Buchen Sie eine kostenlose Beratung
Sehen Sie sich die Video-Komplettlösung an
Unterstützte SSO-Funktionen
Die SAML-Integration von miniOrange Office 365 unterstützt die folgenden Funktionen:
- Vom SP initiierte SSO-Anmeldung: Benutzer können über eine URL oder ein Lesezeichen auf ihr Office 365-Konto zugreifen. Sie werden zur Anmeldung automatisch zum miniOrange-Portal weitergeleitet. Sobald sie sich angemeldet haben, werden sie automatisch weitergeleitet und bei Office 365 angemeldet.
- Vom IdP initiierte SSO-Anmeldung: Benutzer müssen sich zuerst bei miniOrange anmelden und dann auf das Office 365-Symbol im Anwendungs-Dashboard klicken, um auf Office 365 zuzugreifen. (Wenn Sie weitere Identitätsquellen eingerichtet haben, melden Sie sich bei dieser Plattform an.)
Voraussetzungen:
1. Synchronisieren Sie das lokale Active Directory mit der Microsoft Entra ID
HINWEIS: Wenn Sie Ihr lokales Active Directory als Benutzerverzeichnis für Single Sign-On bei Office 365 verwenden möchten, befolgen Sie die folgenden Schritte, um Ihr AD und Ihre Microsoft Entra ID zu synchronisieren.
- Laden Sie Microsoft Entra ID Connect
- Führen Sie das Microsoft Entra ID-Installationsprogramm auf Ihrem Domänencomputer aus und folgen Sie den Anweisungen zum Setup.
2. Überprüfen Sie Ihre UPN-Domäne im Azure-Portal
Hinweis: Wenn Sie einen benutzerdefinierten Domainnamen eingerichtet haben, überspringen Sie diesen Schritt.
- Navigieren Sie im Azure-Portal zu Microsoft Entra ID >> Benutzerdefinierte Domänennamen und klicken Sie auf Benutzerdefinierte Domäne hinzufügen.
- Geben Sie den vollständigen Domänennamen in das angezeigte rechte Fenster ein und klicken Sie auf Domain hinzufügen.
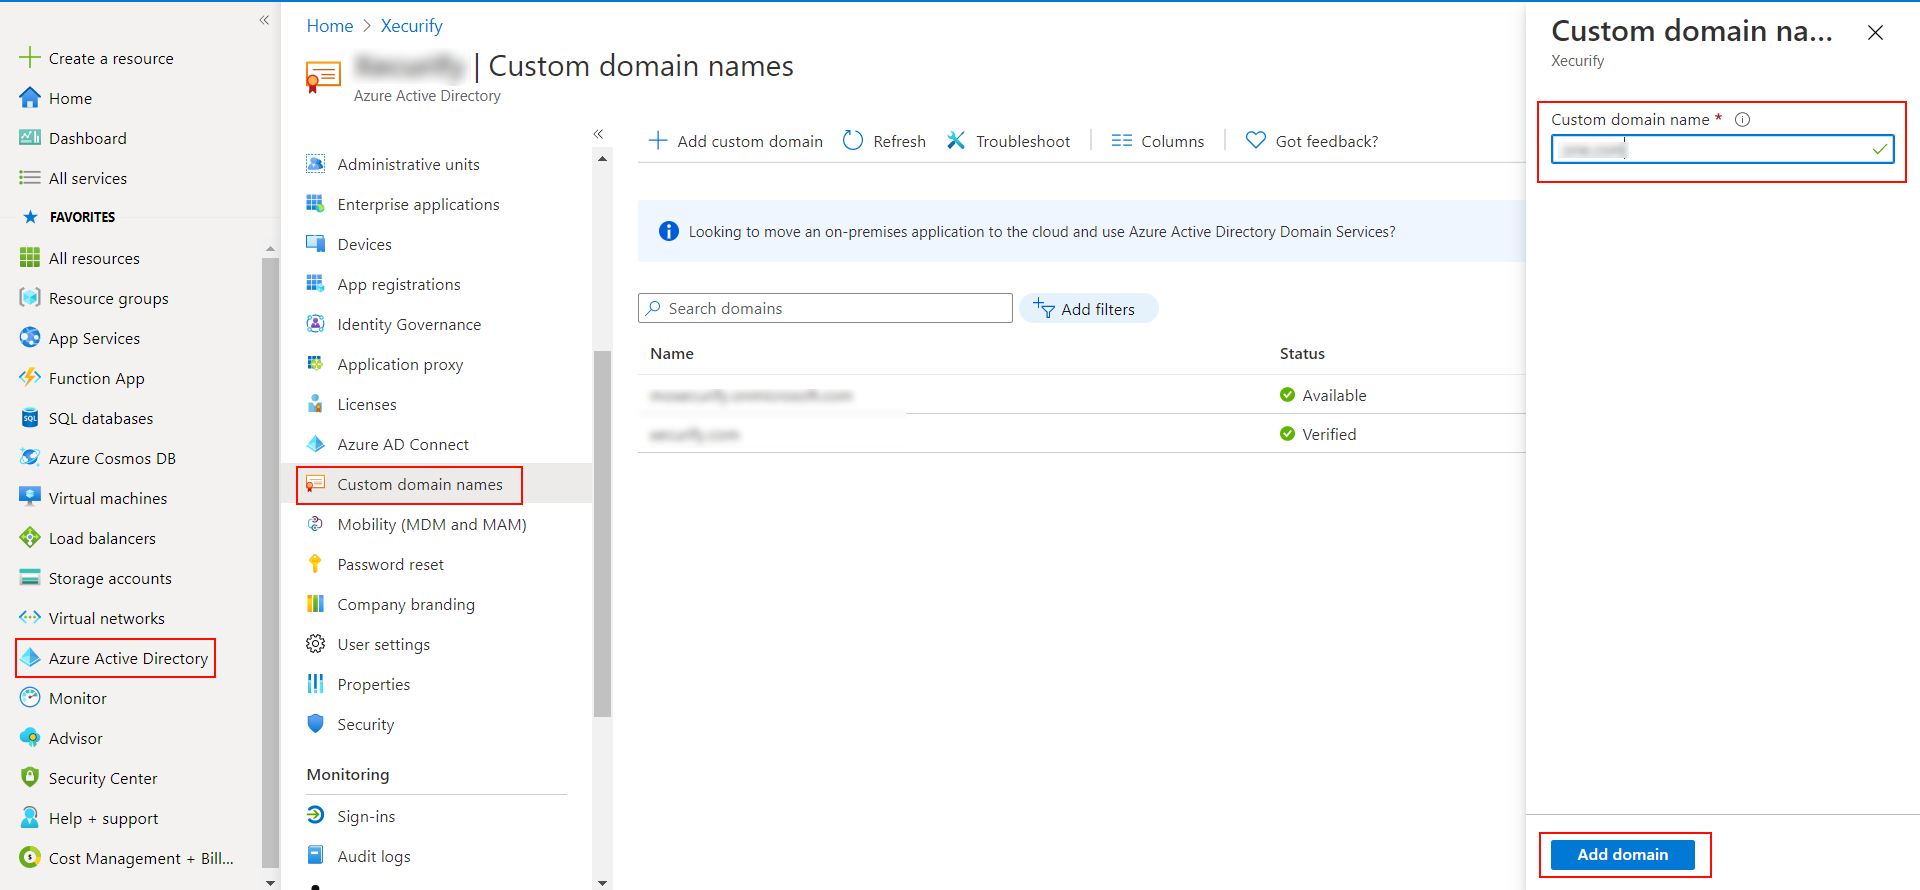
- Es öffnet sich ein neues Fenster mit TXT/MX Datensätze für die Domäne. Sie müssen den erneuten Eintrag bei Ihrem Domänennamen-Registrar hinzufügen.
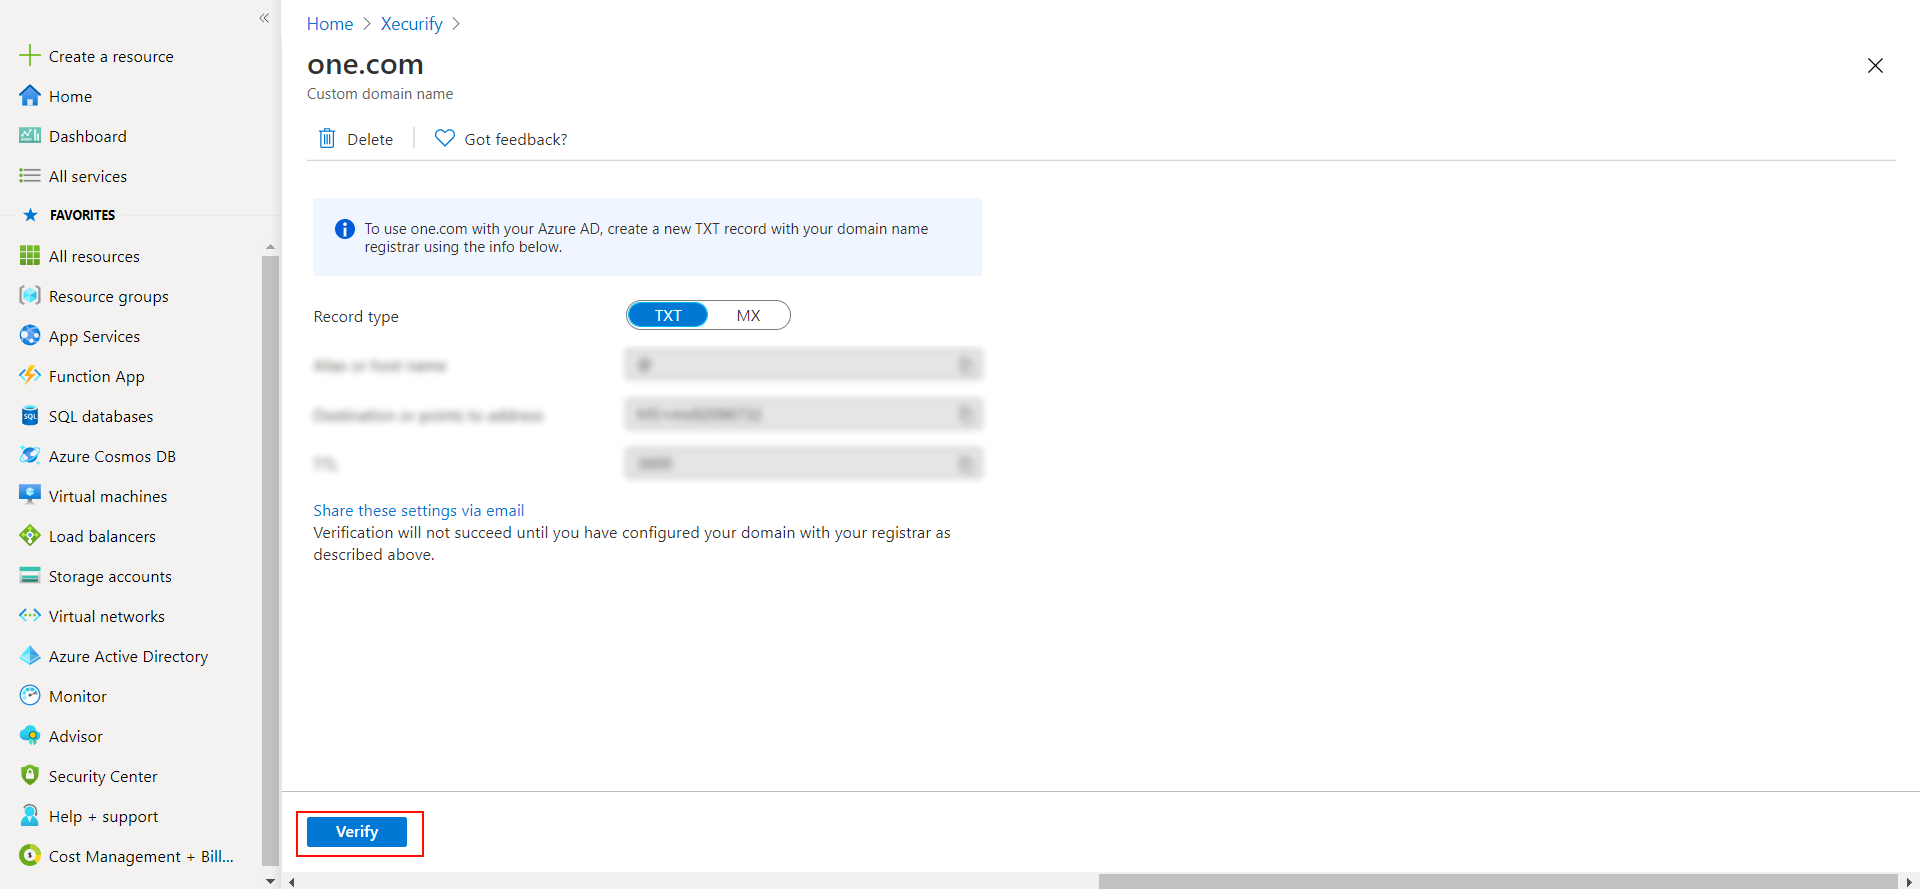
- Klicken Sie auf „Bestätigen“, nachdem Sie den Eintrag hinzugefügt haben
Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Office 365 Single Sign-On (SSO).
1. Office 365 in miniOrange konfigurieren
- Melden Sie sich an miniOrange Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.

- Suchen Sie im nächsten Schritt nach Office 365. Klicken Sie auf Office 365 App.
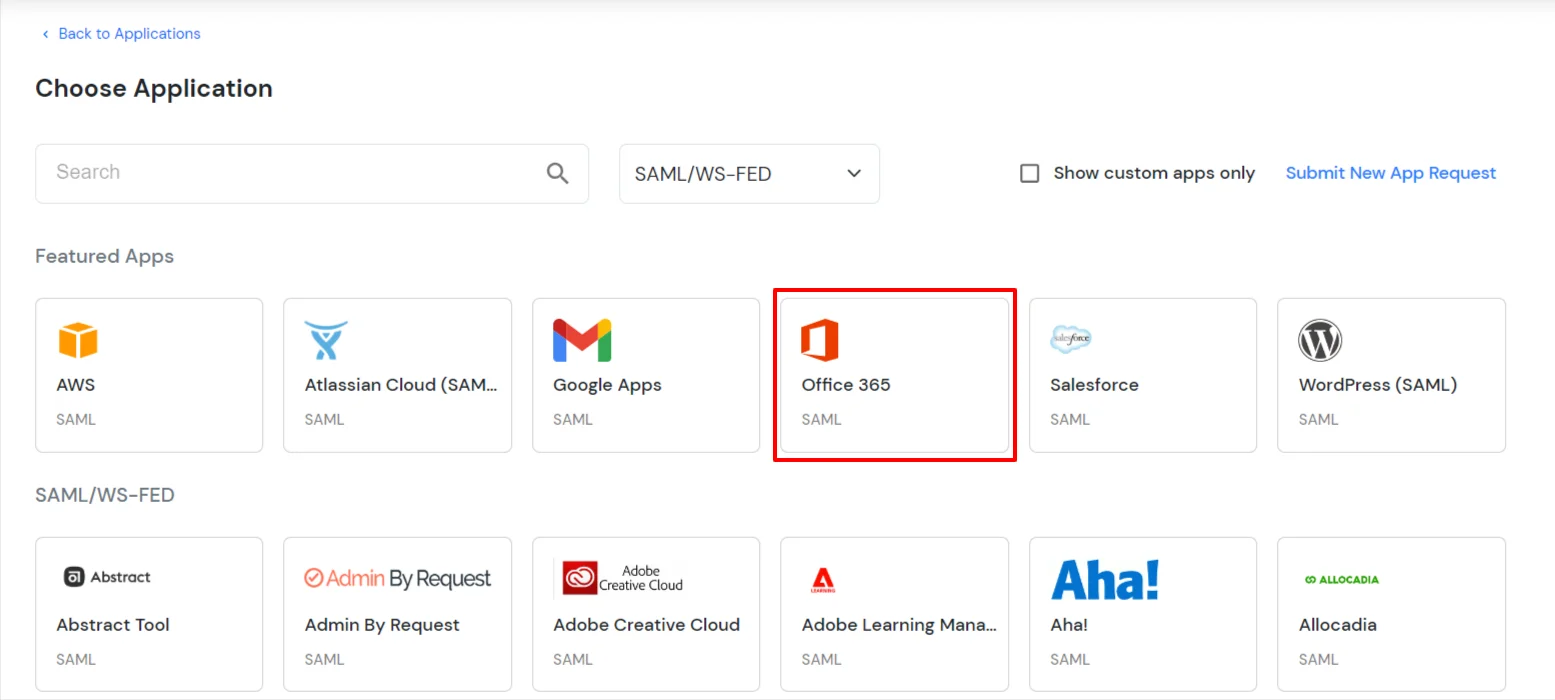
- Im Plug-and-Play-Betrieb Im Abschnitt „Einstellungen“ den Anzeigenamen eingeben.
- Stellen Sie sicher, dass die SP-Entitäts-ID oder der Aussteller Folgendes lautet:
urn:federation:MicrosoftOnline
- Stellen Sie sicher, dass die ACS-URL lautet:
https://login.microsoftonline.com/login.srf
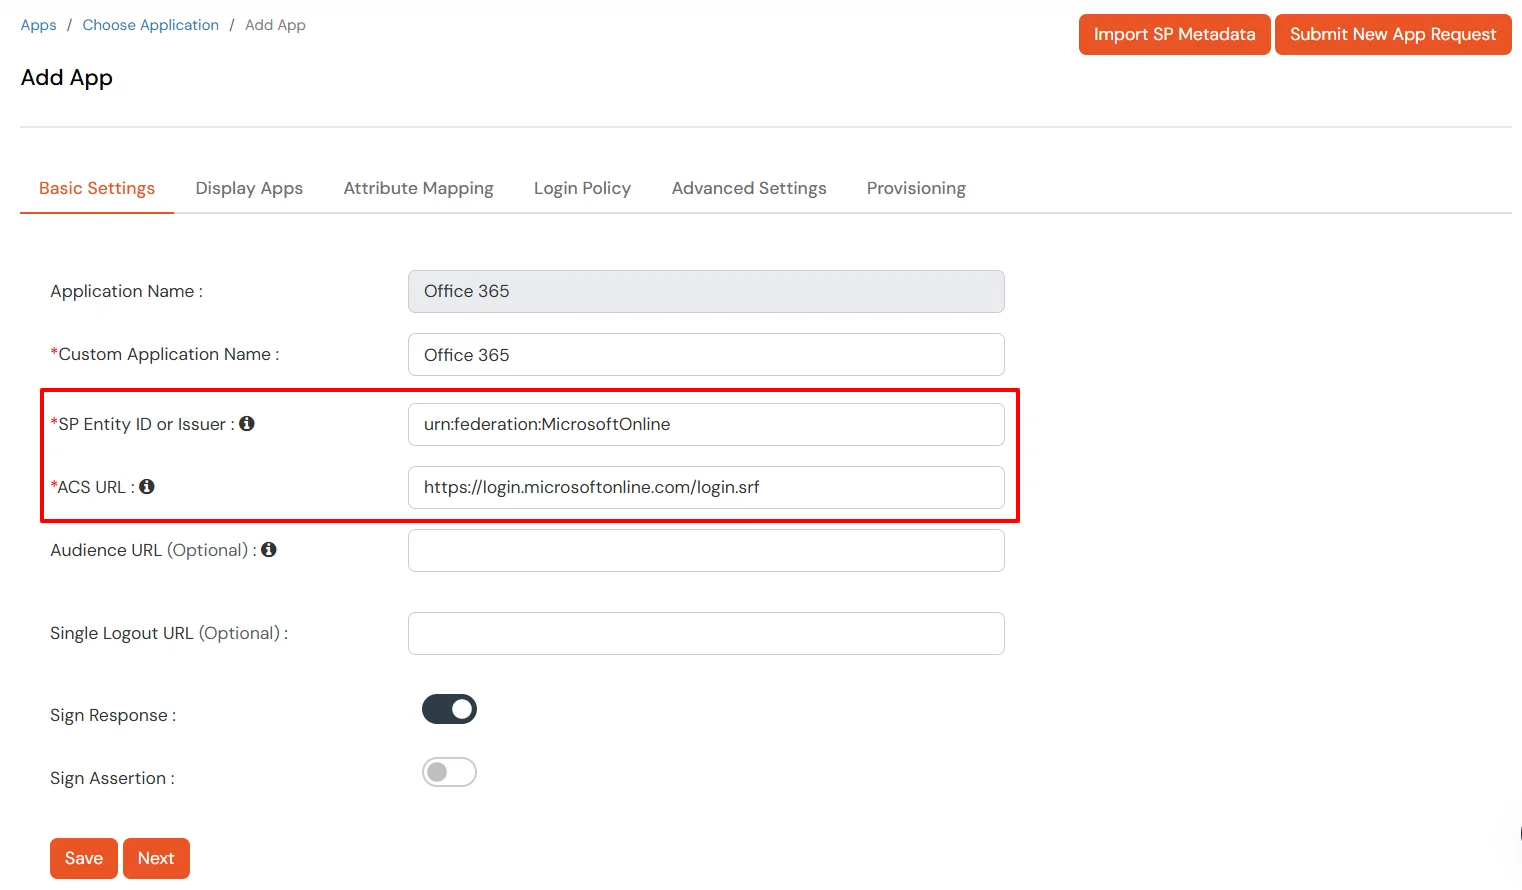
- Klicken Sie auf Weiter.
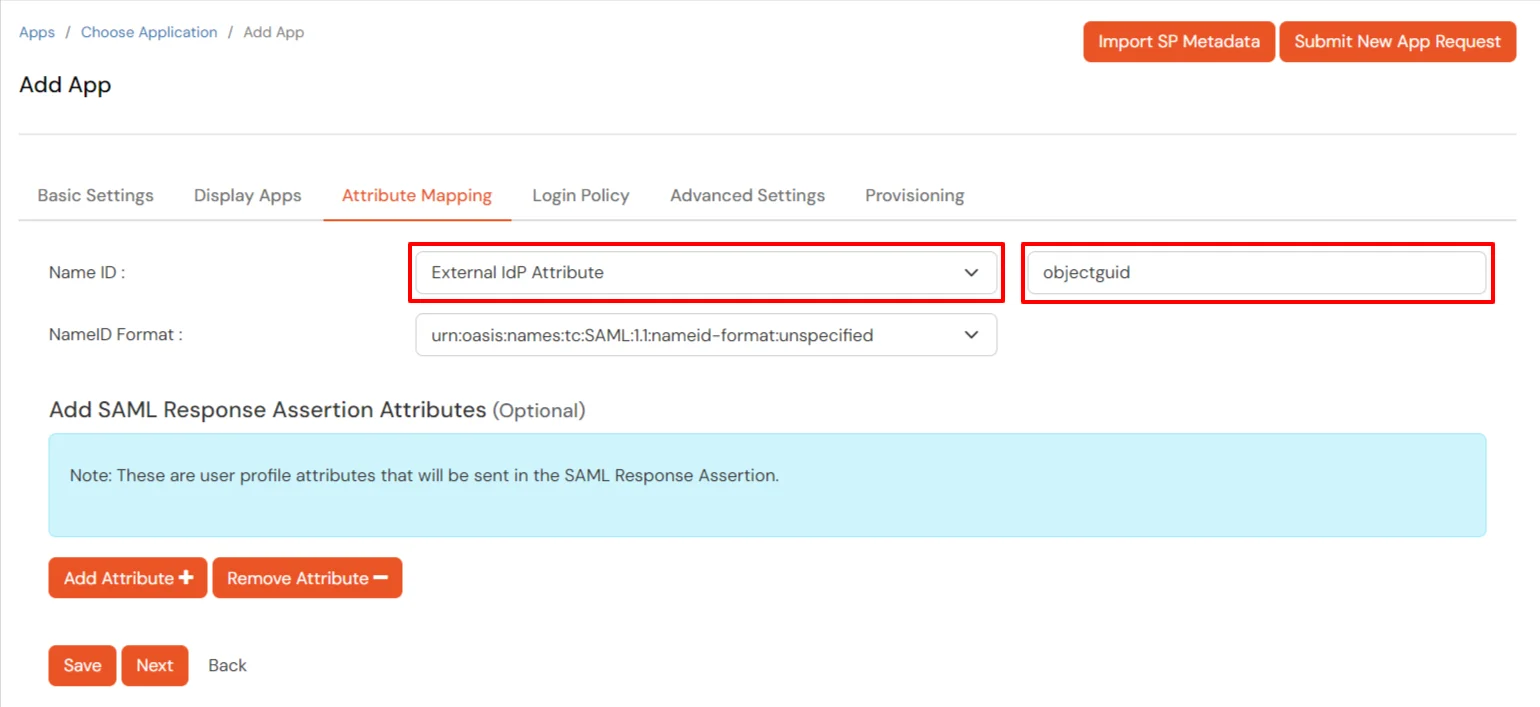
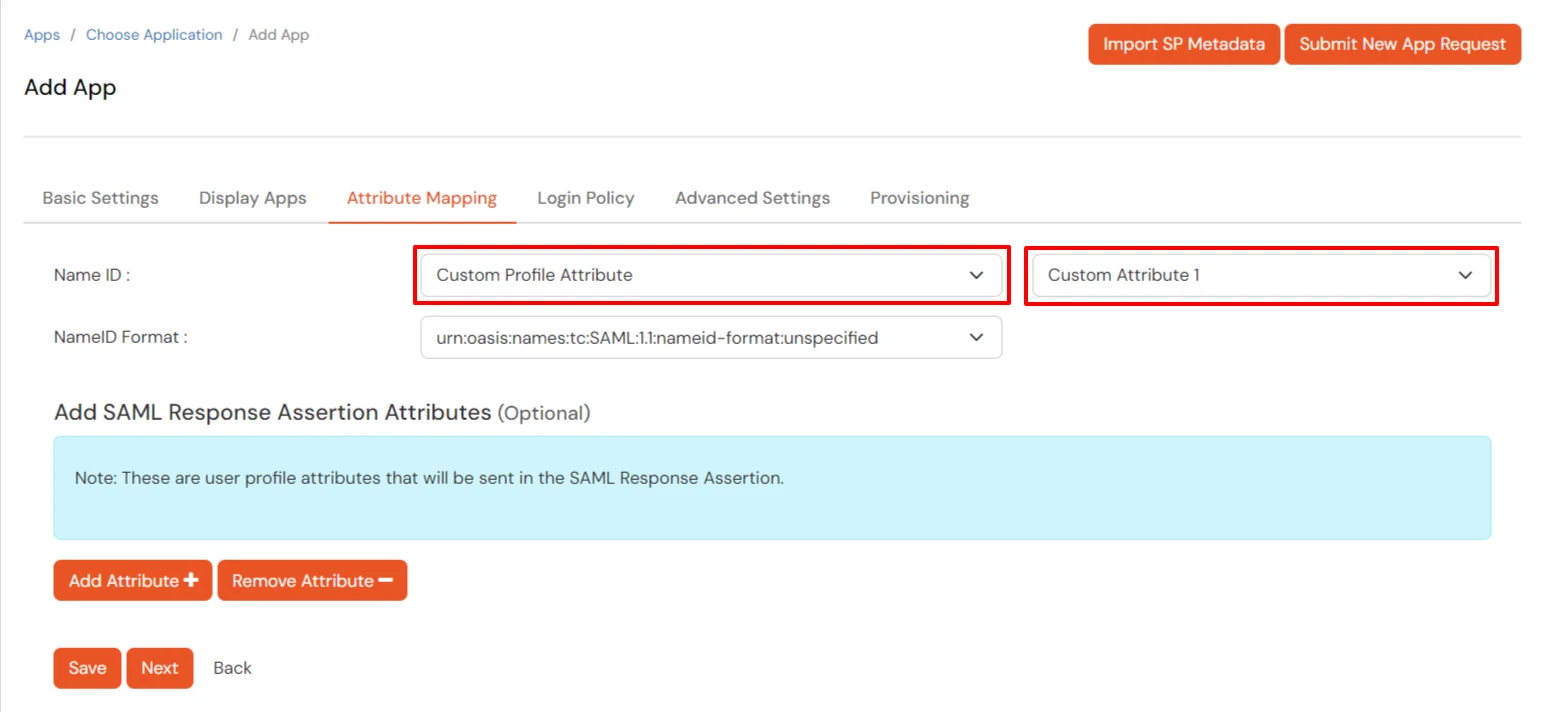
- Jetzt geh zum Attribute und konfigurieren Sie Name ID basierend auf dem von Ihnen verwendeten Benutzer-Store:
- Verwenden des Active Directory-/miniOrange-Brokering-Dienstes: Wählen Sie „Externes IDP-Attribut“ aus der Dropdown-Liste und fügen Sie „ObjectGUID“ in das angezeigte Textfeld ein.
- Verwenden von miniOrange als Benutzerspeicher: Wählen Sie „Benutzerdefiniertes Profilattribut“ und wählen Sie aus der Dropdown-Liste ein benutzerdefiniertes Attribut aus.
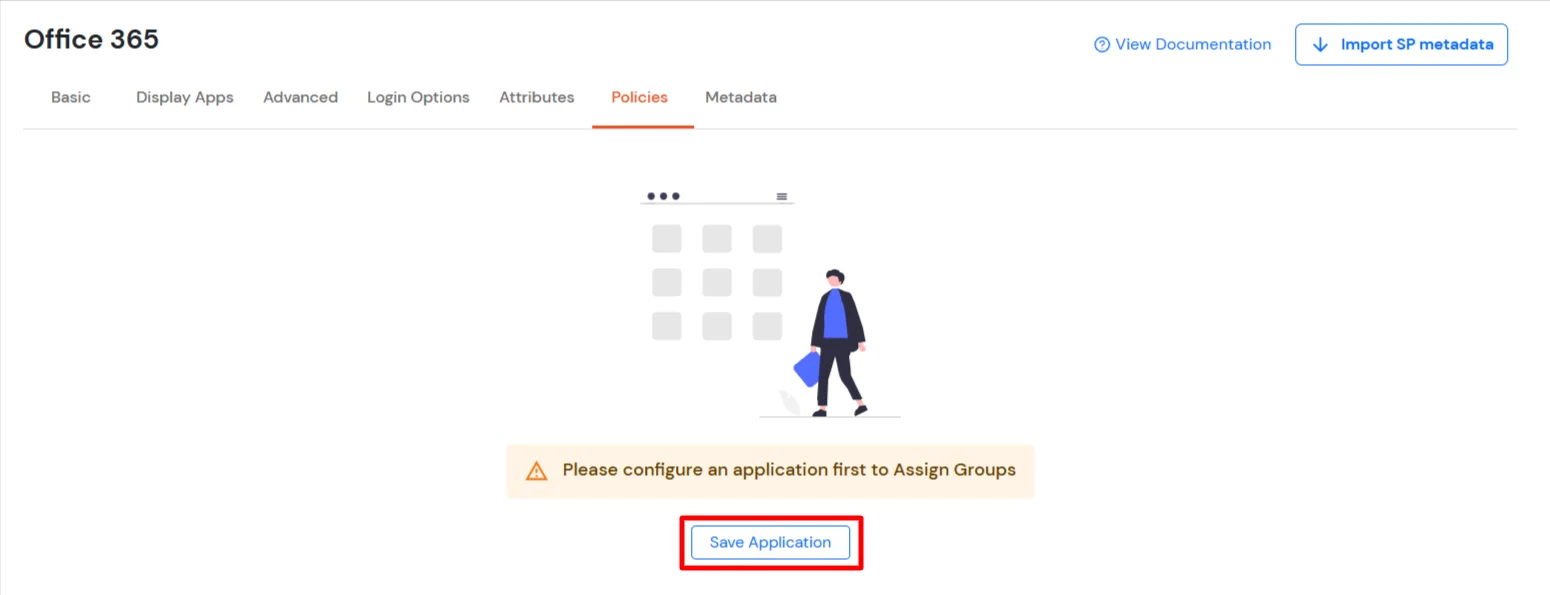
- Klicken Sie auf Weiter auf dem Sprung RichtlinienSpeichern Sie die Anwendung zunächst, um die Richtlinie zu konfigurieren.
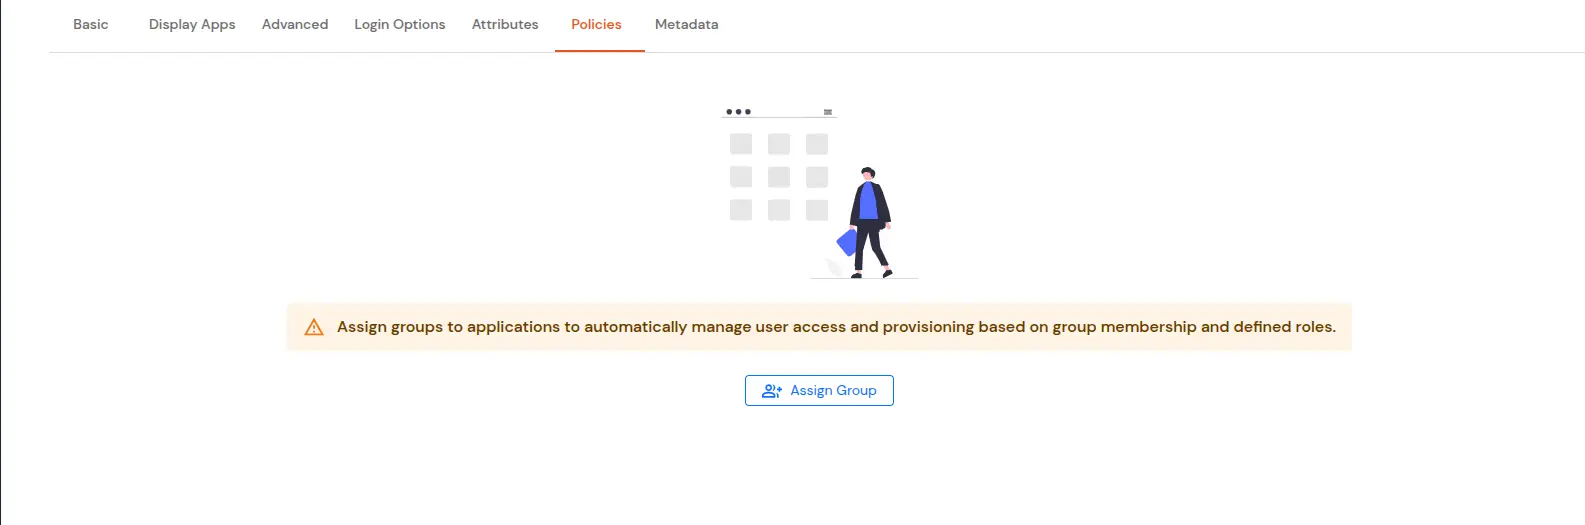
- Klicken Sie auf die Gruppe zuweisen Taste. In dem Gruppenzuordnung konfigurieren Dialogfeld auswählen DEFAULT als die Gruppe.
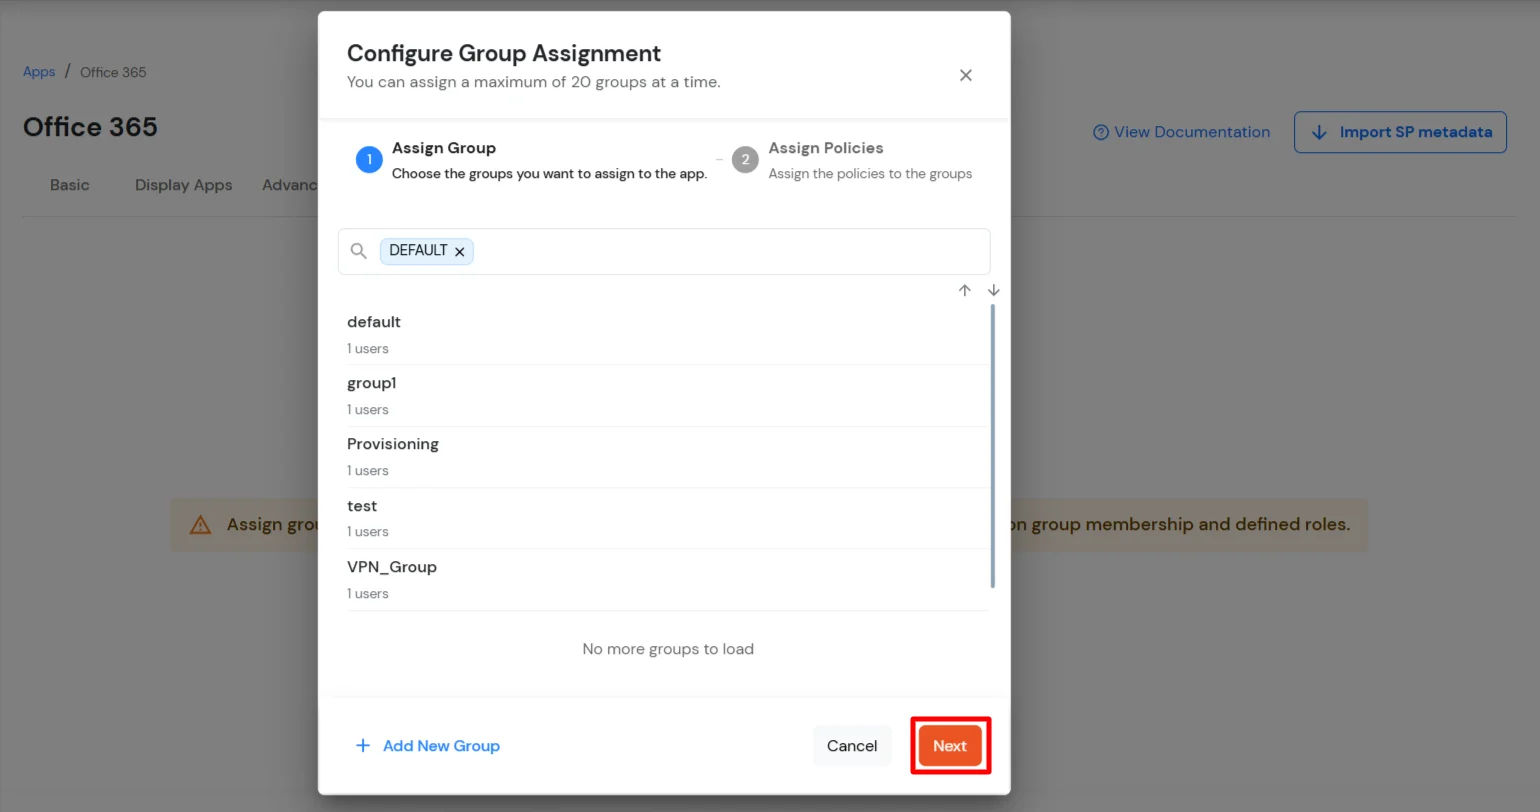
- Klicken Sie auf Weiter auf dem Sprung Richtlinien zuweisen Sektion. Wählen Erster Faktor as Passwort.
- Sie können die Zwei-Faktor-Authentifizierung für die Anmeldung aktivieren oder Benutzern erlauben, sich mit einem Standardbenutzernamen und -passwort anzumelden.
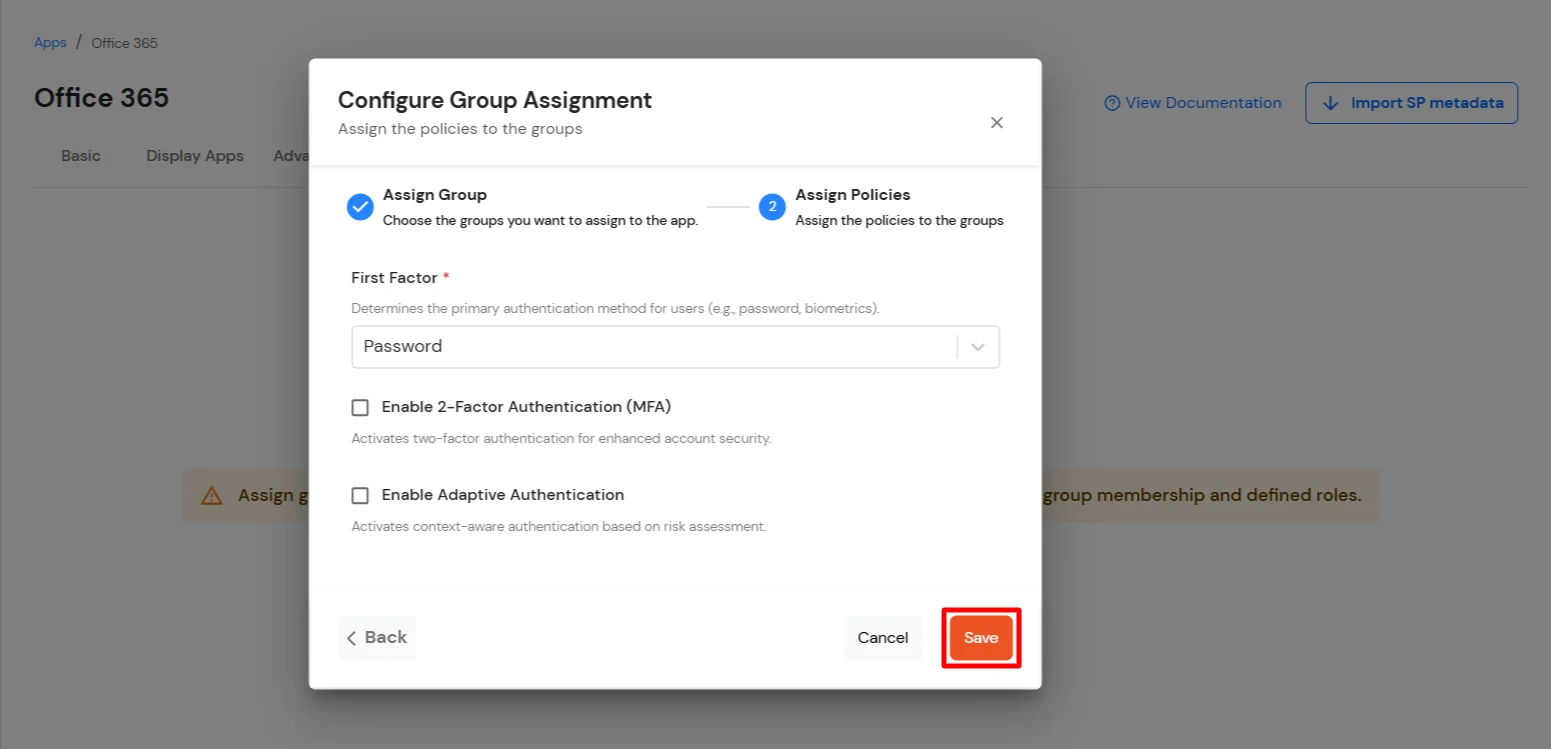
- Klicken Sie auf Gespeichert.
- Sobald dies abgeschlossen ist, werden Richtlinien für alle ausgewählten Gruppen erstellt.
2. Konfigurieren Sie Microsoft Graph Services
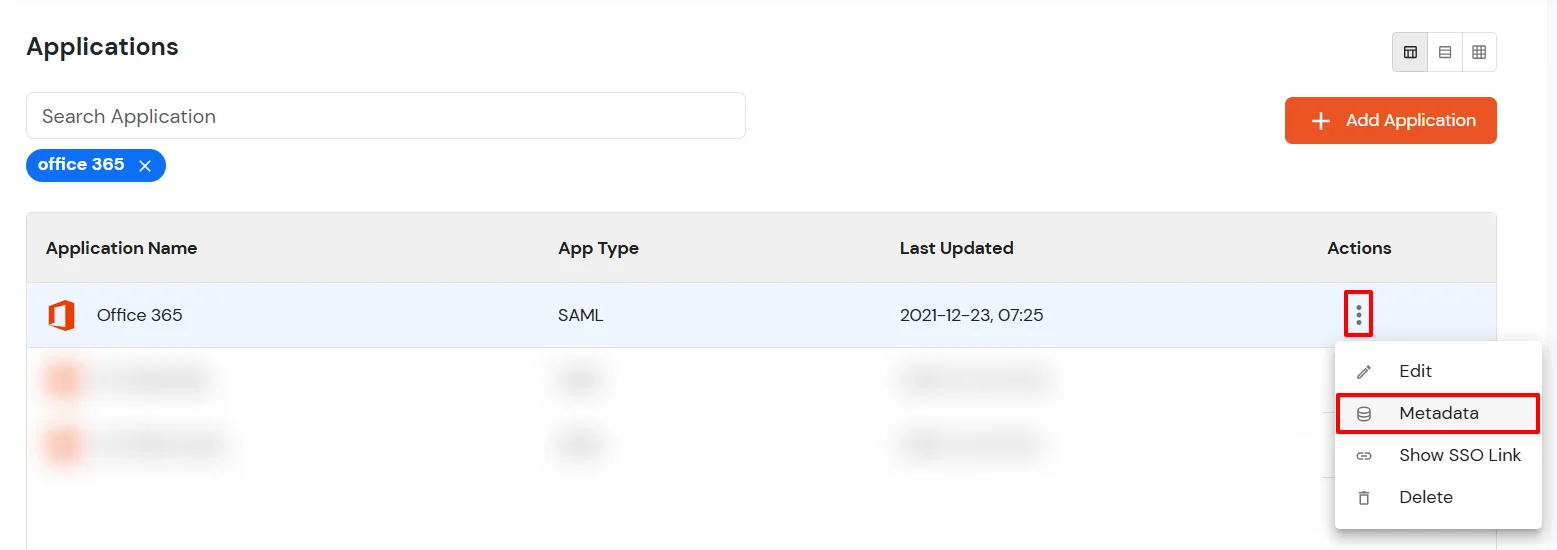
- Jetzt geh zum Metadaten Tab.
- Klicken Sie auf Federate Domain Script herunterladen Schaltfläche unter "Externe Quelle als IdP".
- Geben Sie die Domain Name die Sie föderieren möchten, und klicken Sie auf Herunterladen.
Hinweis: Sie können Ihre Standardeinstellungen nicht zusammenführen. „onmicrosoft.com“ Domäne. Um Ihren Office 365-Mandanten zu föderieren, müssen Sie Office 365 eine benutzerdefinierte Domäne hinzufügen.
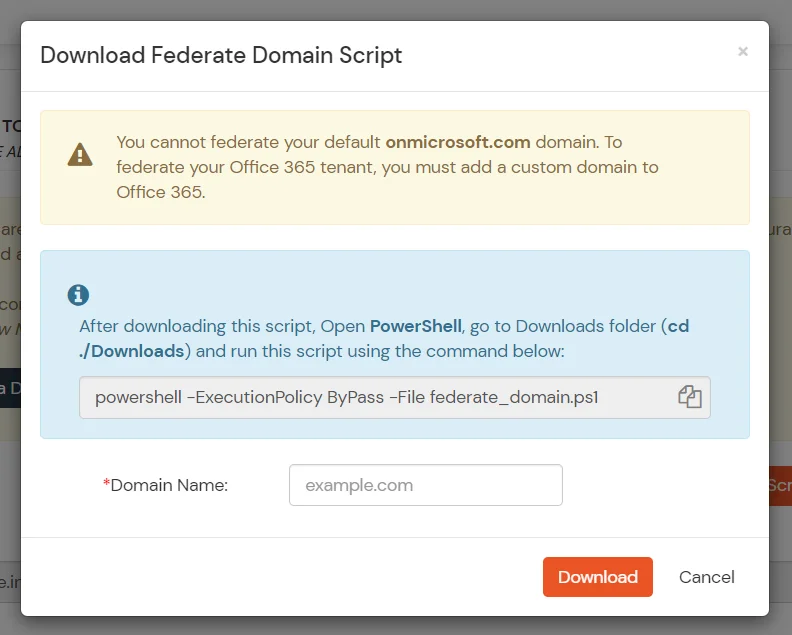
- Nach dem Herunterladen des Skripts Öffnen Sie die PowerShell Führen Sie das Skript federate_domain aus mit:
cd ./Downloads
    powershell -ExecutionPolicy ByPass -File federate_domain.ps1
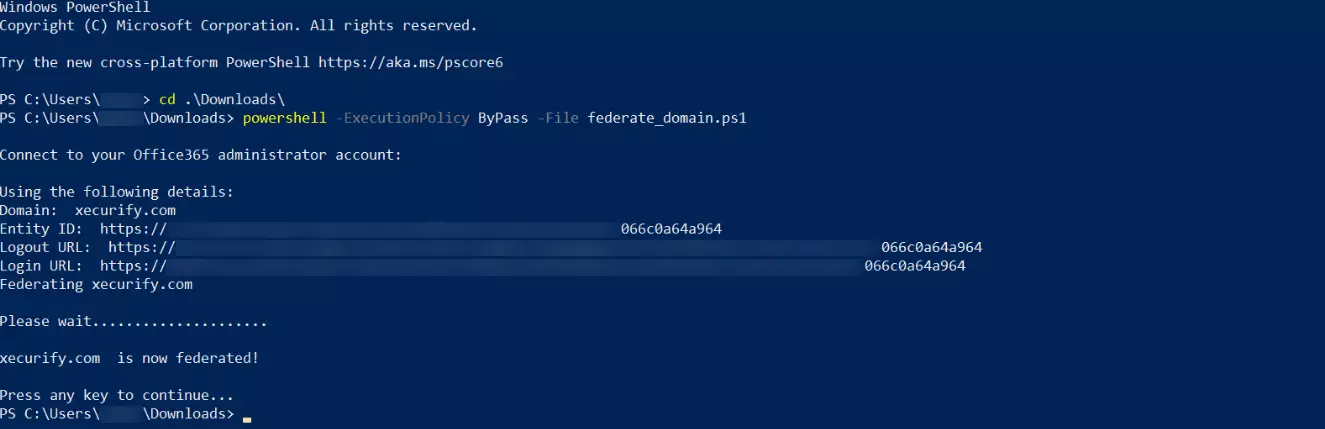
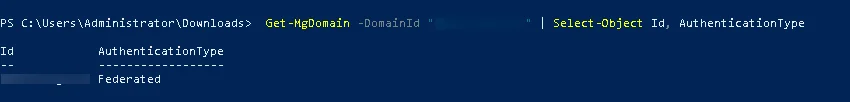
- Ihre Domäne ist nun föderiert. Verwenden Sie die folgenden Befehle, um Ihre Föderationseinstellungen zu überprüfen:
Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
3. Melden Sie sich jetzt mit miniOrange IdP mit einem der beiden Schritte bei Ihrem Microsoft Office 365-Konto an:
1. Mit SP-initiiertem Login: -
- Zurück Nach Office 365-Anmeldung und klicken Sie auf Anmelden
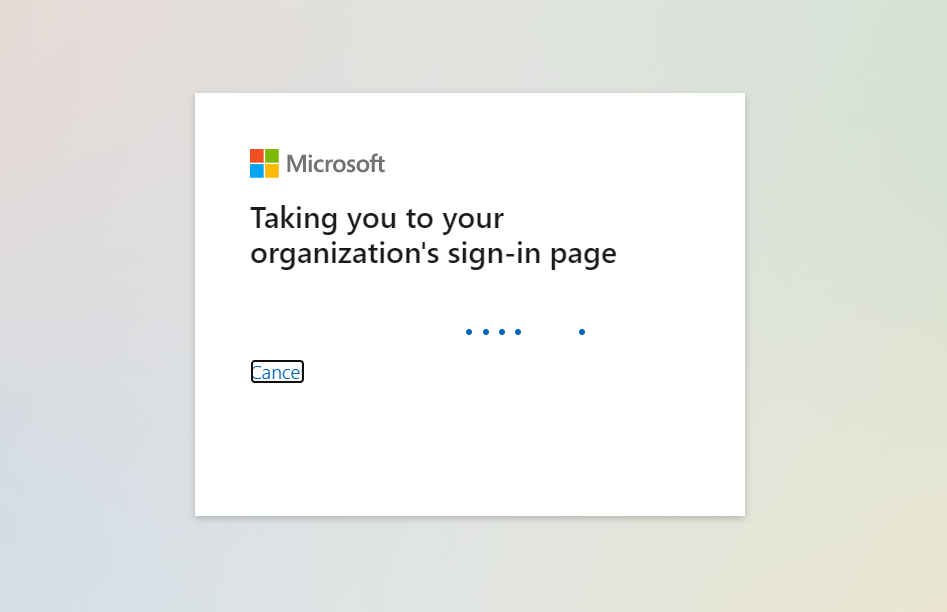
- Sie werden zum Microsoft Graph-Portal weitergeleitet. Hier müssen Sie den UPN des Benutzers eingeben. (Er sollte die mit miniOrange verbundene Domäne enthalten.)
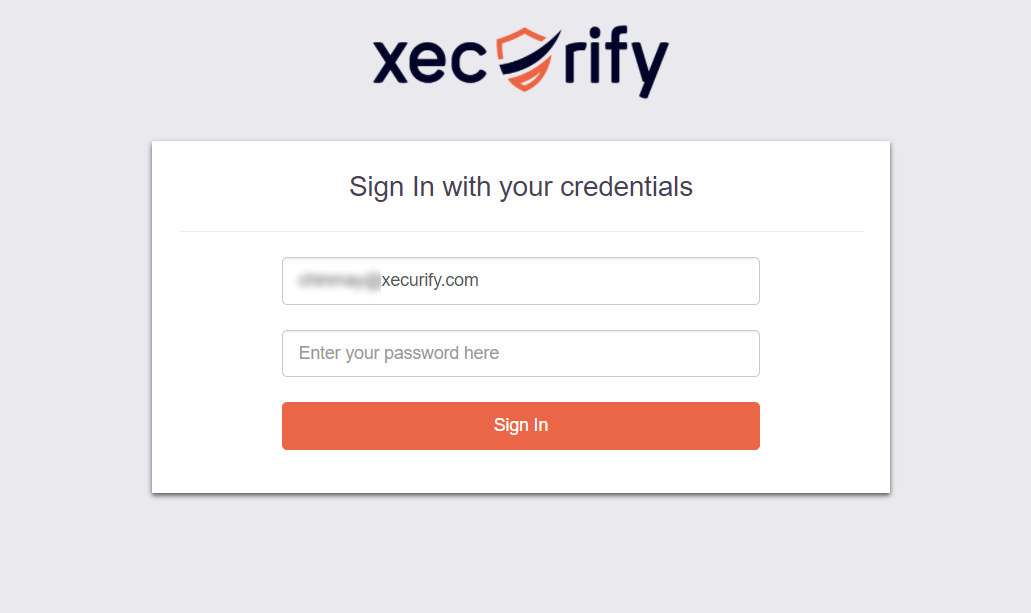
- Jetzt werden Sie zur Anmeldeseite von miniOrange IdP weitergeleitet.
- Geben Sie Ihre Anmeldedaten ein und klicken Sie auf Anmelden. Sie werden automatisch bei Ihrem Office 365-Konto angemeldet.
2. Verwenden der vom IdP initiierten Anmeldung: -
- Loggen Sie sich miniOrange Selbstbedienungskonsole als Endbenutzer und klicken Sie auf das Office 365 Symbol auf deinem Dashboard.
- Wenn Sie auf Office 365 klicken, müssen Sie die Anmeldeinformationen nicht erneut eingeben, Sie werden zum Office 365-Konto weitergeleitet.
Problemlösung
Wie identifizieren Sie Fehler in SAML-Assertionen, die von Ihrem IDP gesendet werden?
- Verwenden Sie den SAML Assertion Validator, um Probleme bei der Anmeldung bei Single Sign-On (SSO) zu beheben und Fehler in SAML-Assertions zu identifizieren, die von Ihrem Identitätsanbieter gesendet wurden. Klicken Sie auf diesen Link Erfahren Sie mehr über die Fehleridentifizierung in SAML-Assertions.
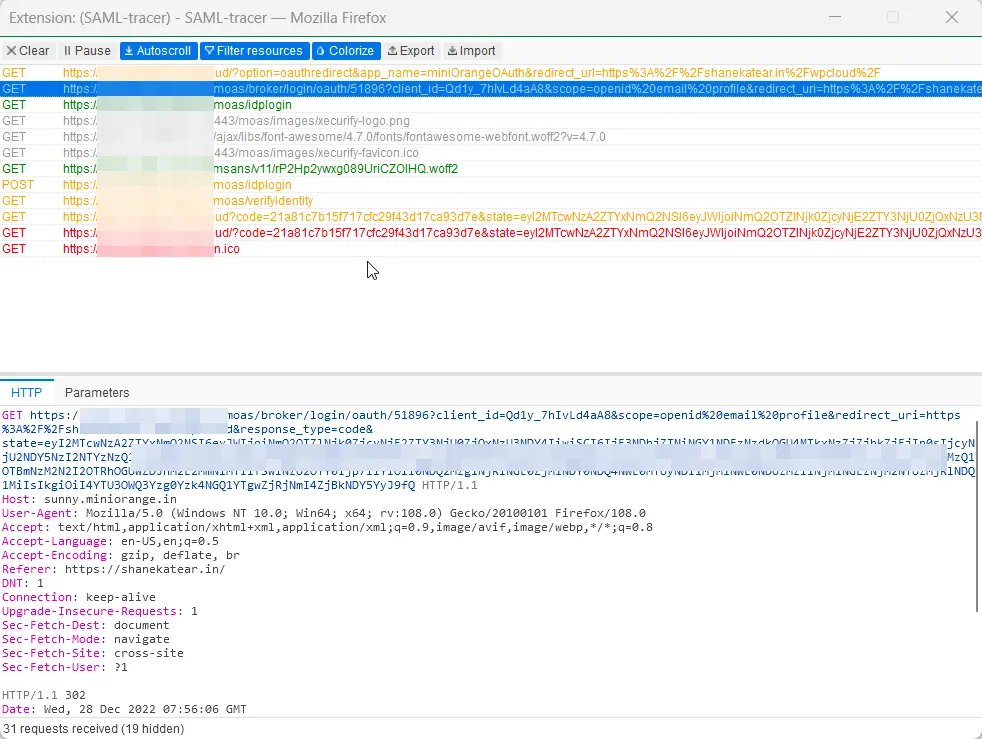
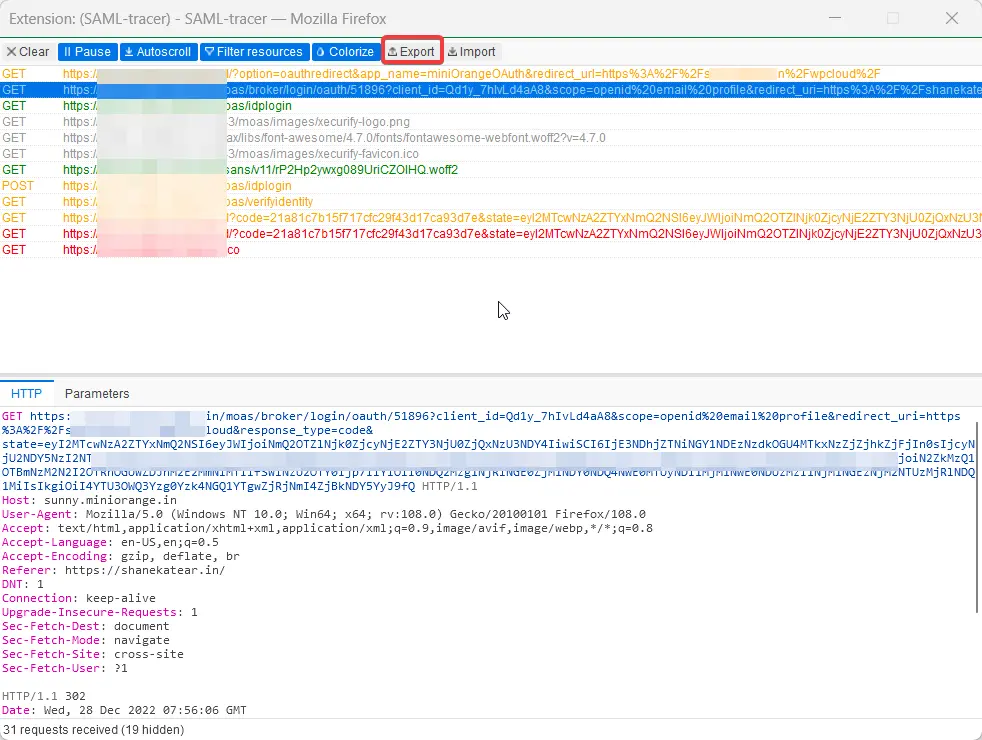
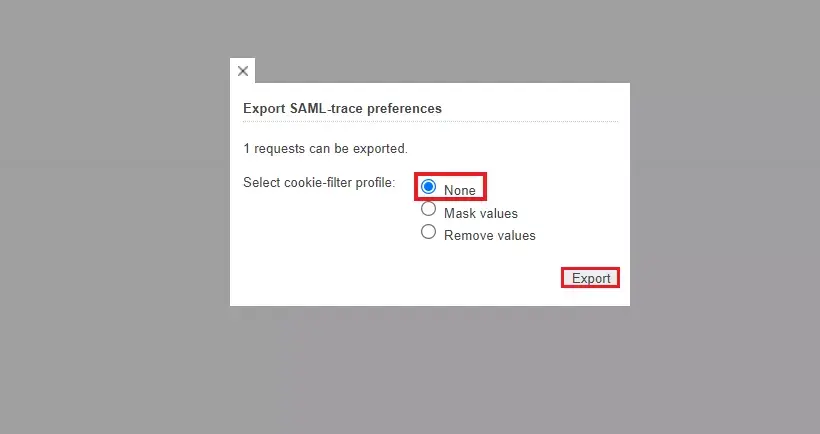
Wie kann ich die SAML-Tracer-Protokolle verfolgen und exportieren?
Wie entferne ich miniOrange SSO/2FA aus Office 365?
- Öffnen Sie PowerShell als Administrator.
- Führen Sie den Befehl Connect-MsolService aus.
- Geben Sie Ihre Microsoft-Anmeldeinformationen ein. [Verwenden Sie den globalen Microsoft-Administrator, der Microsoft in seiner Domäne hat]
- Führen Sie den folgenden Befehl aus:
Set-MsolDomainAuthentication -Authentication Managed -DomainName <domainName> -PreferredAuthenticationProtocol SAMLP
Was ist zu tun, wenn das lokale AD nicht mit der Entra-ID verbunden ist und die Benutzer keine lokale unveränderliche ID haben?
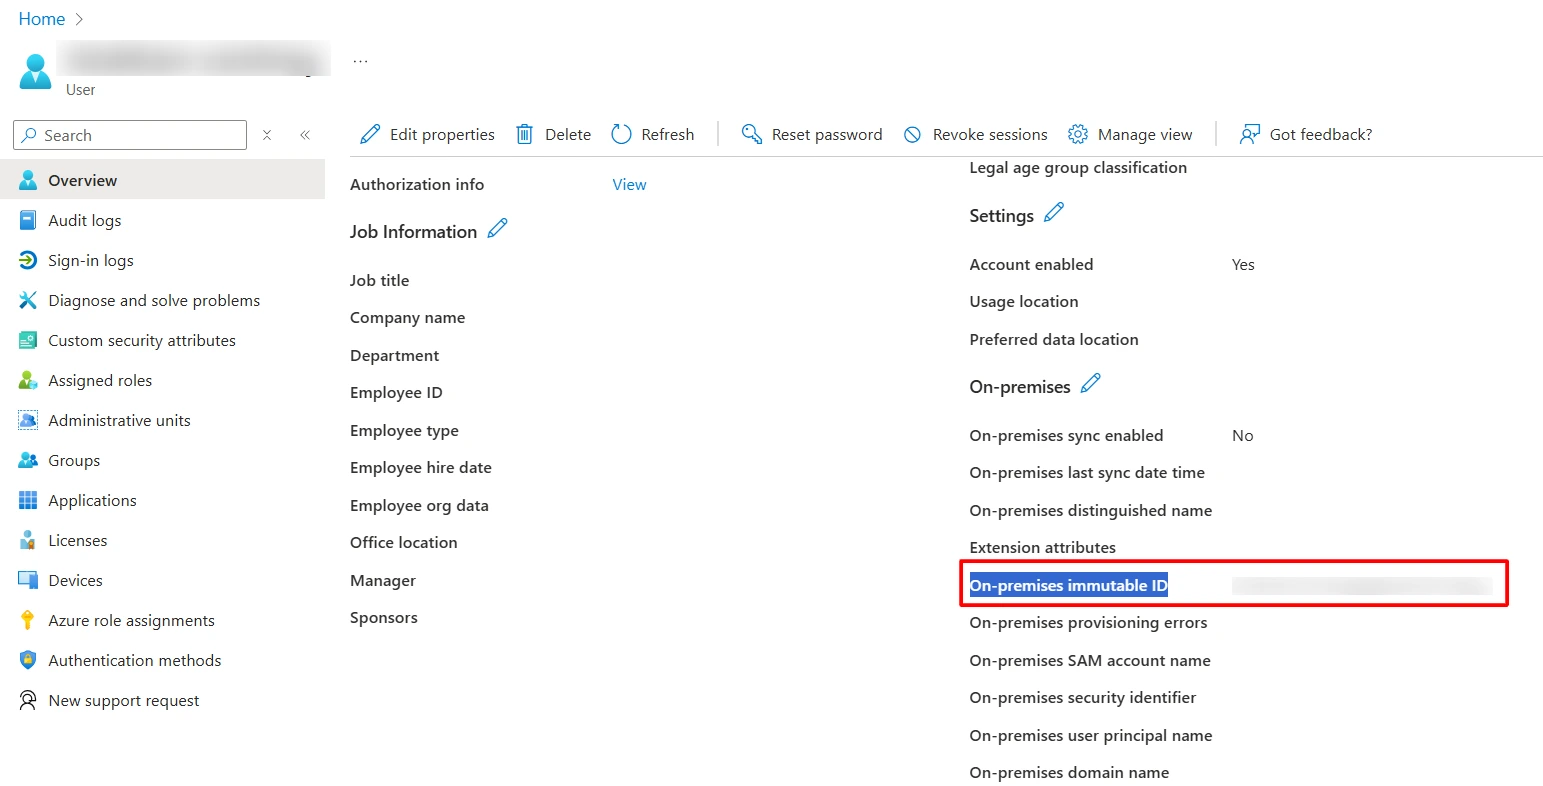
- Sie können die OnPremisesImmutableId für einen Benutzer, der die folgenden Befehle verwendet:
Connect-MgGraph-Scopes "User.ReadWrite.All"$user = Get-MgUser -UserId "userprinciapname@domain.com" #To get the userObject.$objectGuid = "YOUR OBJECT GUID" #This can be created manually, or you can even use the UPN of that user.Update-MgUser -UserId $user.Id -OnPremisesImmutableId $objectGuid #To update the user On Premises Immutable Id.- Nach der Aktualisierung können Sie die unveränderliche ID vor Ort in den Benutzereigenschaften überprüfen.
Externe Referenzen
- Office 365 + miniOrange
- IP-Einschränkung für Office 365
- Office 365-Bereitstellungskonfiguration
- Microsoft Teams SSO-Konfiguration