Einmaliges Anmelden (SSO) für Oracle BI Enterprise
Oracle Business Intelligence (BI) Enterprise Edition ist die Suite von Business-Intelligence-Tools der Oracle Corporation. Sie ermöglicht es Kunden, neue Erkenntnisse zu gewinnen und fundierte Geschäftsentscheidungen zu treffen, indem sie agile visuelle Analysen und Self-Service-Analysen bietet.
Der miniOrange SSO-Connector ermöglicht die Single Sign-On (SSO) -Integration zwischen beliebigen Oracle-Anwendungen und Identitätsanbietern (IdPs) wie miniOrange, ADFS, Active Directory, Azure AD, Google, Okta, Onelogin, Ping Identity, Centrify und vielen mehr. Er bietet außerdem SSO-Unterstützung für Webanwendungen, die keine Unterstützung für föderierte SSO-Protokolle wie SAML oder OAuth 2.0 bieten. Mit dem SSO-Connector können Sie Ihre bestehende SSO-Integration flexibel auf Oracle BI Enterprise ausweiten. Dies ist möglich, da er als Vermittler zwischen mehreren IdPs und Ihren konfigurierten Anwendungen fungiert. So lässt sich eine nahtlose SSO-Integration für Oracle BI Enterprise mit Ihrer bestehenden Authentifizierungsplattform realisieren.
„Der miniOrange SSO-Connector ermöglicht Single Sign-On (SSO) zwischen Oracle BI und beliebigen IdPs, ohne dass eine Lizenz für Oracle Access Manager (OAM) und Oracle Internet Directory (OID) erworben und installiert werden muss.“
Dieses kurze Tutorial führt Sie durch den Start des SSO-Connectors im Standalone-Modus, das Einrichten des ersten Administratorkontos und die Anmeldung beim miniOrange-Administrator-Dashboard.
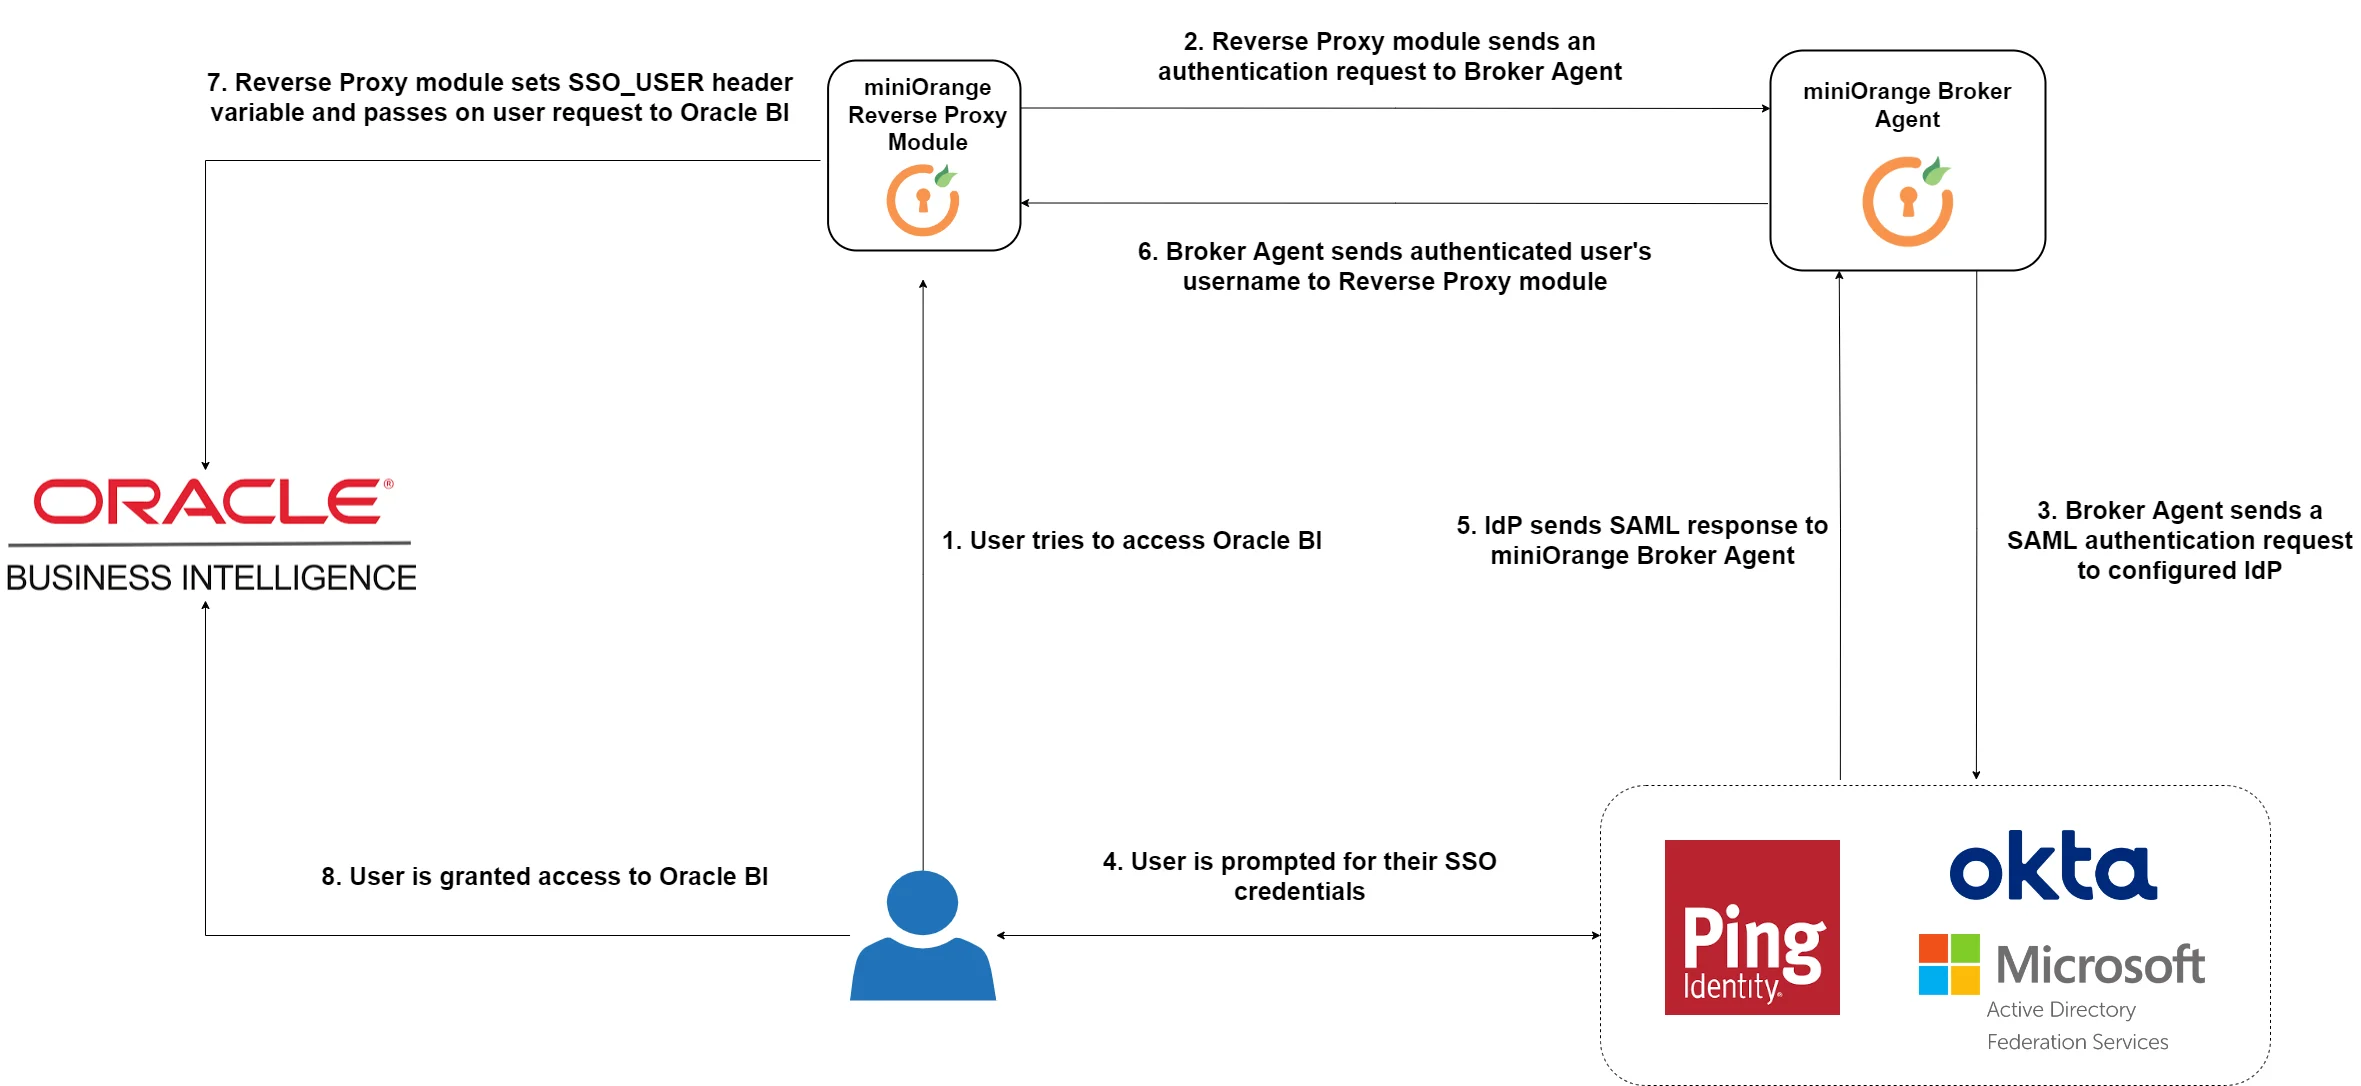
Authentifizierungsablauf für die miniOrange Oracle BI SSO-Lösung:
Erhalten Sie kostenlose Installationshilfe – Buchen Sie einen Termin
Sie können eine Testversion des Konnektors anfordern. miniOrange bietet Ihnen außerdem eine kostenlose einstündige Beratung durch unsere Systemingenieure zur Installation und Einrichtung der Oracle BI Enterprise SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen Testphase. Senden Sie uns dazu einfach eine E-Mail an idpsupport@xecurify.com , um einen Termin zu vereinbaren. Wir helfen Ihnen dann umgehend bei der Einrichtung.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Oracle BI Enterprise Single Sign-On (SSO).
1. Laden Sie den miniOrange SSO Connector herunter und installieren Sie ihn
Voraussetzungen:
Java 8 (JDK 1.8): Wenn Sie JAVA 8 installieren, ist nur JRE 1.8 vorhanden.
Hinweis
Tomcat ist in dieser Distribution (Zip-Datei) bereits enthalten, Sie müssen es nicht separat installieren.
Für die Installation von JDK 1.8 ist die Anmeldung über das Oracle-Konto erforderlich. Falls Sie kein Oracle-Konto besitzen, können Sie JDK 1.8 direkt von hier installieren.
Wenn JAVA bereits installiert ist und die Umgebungsvariablen auf Ihrem System richtig eingestellt sind, müssen Sie diesen Schritt nicht ausführen und können direkt mit Schritt 1.2 fortfahren.
Hinweis
Sobald die Java-Installation abgeschlossen ist, überprüfen Sie, ob die Umgebungsvariable JAVA_HOME richtig gesetzt wurde. Öffnen Sie eine Eingabeaufforderung und geben Sie ein echo %JAVA_HOME% und drücken Sie die Eingabetaste. Wenn Sie einen Pfad zu Ihrem Java-Installationsverzeichnis sehen, wurde die Umgebungsvariable JAVA_Home korrekt festgelegt. Wenn nichts angezeigt wird oder nur %JAVA_HOME% zurückgegeben wird, müssen Sie die Umgebungsvariable JAVA_HOME manuell festlegen.
Setzen Sie die Java-Umgebungsvariablen JAVA_HOME und JRE_HOME sowie die Pfadvariablen. Angenommen, die JDK-Software ist beispielsweise unter C:\Program Files\Java\jdk1.8.0_221 auf Ihrem Computer installiert, dann können die Pfade für JAVA_HOME und JRE_HOME wie folgt lauten:
- JAVA_HOME - C:\Programme\Java\jdk1.8.0_221
- JRE_HOME - C:\Programme\Java\jdk1.8.0_221\jre
- Um diese Variablen zu speichern, klicken Sie mit der rechten Maustaste mein Computer- und wählen Sie Eigenschaften im Vergleich > Erweiterte Systemeinstellungen.Drücke den Umgebungsvariablen Klicken Sie unter Systemvariablen auf NewGeben Sie im Feld Variablenname Folgendes ein:
- JAVA_HOME - C:\Programme\Java\jdk1.8.0_221
- JRE_HOME - C:\Programme\Java\jdk1.8.0_221\jre
- Aktualisieren Sie auch die mit path : path_to_JAVA_HOME/bin festgelegte Pfadvariable. Sie können Weiterlesen über Java-spezifische Umgebungsvariablen.
So installieren Sie den miniOrange SSO Connector:
- Um den miniOrange SSO Connector zu starten, gehen Sie in das Verzeichnis bin/ der miniOrange SSO Connector-Distribution (also einen Ordner mit einem ähnlichen Namen wie miniorange-sso-connector-kit (Version kann variieren)). Führen Sie die Startdatei entsprechend Ihrer Umgebung aus.
> ...\bin\startup.bat
Voraussetzungen:
Java 8 (JDK 1.8): Wenn Sie JAVA 8 installieren, ist nur JRE 1.8 vorhanden.
Hinweis
Tomcat ist in dieser Distribution (Zip-Datei) bereits enthalten, Sie müssen es nicht separat installieren.
- Sie können das OpenJDK8-Paket herunterladen mit
apt install openjdk-8-jdk für Debian, Ubuntu usw. ODER yum install java-1.8.0-openjdk für Fedora, Oracle Linux, Red Hat Enterprise Linux usw.
- Linux-Benutzer können die folgenden Befehle verwenden, um JAVA_HOME- und JRE_HOME-Variablen mit den folgenden Befehlen festzulegen -
export JAVA_HOME=/path/to/jdkexport JRE_HOME=/path/to/jre
- Sie können überprüfen, ob die oben genannten Umgebungsvariablen richtig eingestellt sind. Führen Sie die folgenden Befehle aus, um die Umgebungsvariablen zu überprüfen -
echo $JAVA_HOMEecho $JRE_HOME
So installieren Sie den miniOrange SSO Connector:
- Um den miniOrange SSO Connector zu starten, gehen Sie in das Verzeichnis bin/ der miniOrange SSO Connector-Distribution (also einen Ordner mit einem ähnlichen Namen wie miniorange-sso-connector-kit (Version kann variieren)). Führen Sie die Startdatei entsprechend Ihrer Umgebung aus.
- Linux/Unix – Führen Sie chmod +x startup.sh aus, um dieser Datei Ausführungsberechtigung zu erteilen. Legen Sie die entsprechende Berechtigung für den Ordner miniorange-sso-connector fest, um die Erstellung neuer Ordner wie Temp- oder Log-Ordner zu ermöglichen – chmod 755.
$ .../bin/startup.sh
1.1. Datenbank einrichten
- Öffnen Sie nach dem Start von Tomcat http://localhost:8080 im Browser. Sie sehen eine Seite, auf der Sie eine Datenbankkonfiguration für den miniOrange SSO Connector auswählen können. Sie können auswählen, wo Sie die Daten speichern möchten.
- Oracle miniOrange SSO Connector bietet Ihnen die Flexibilität, Ihren Datenbanktyp auszuwählen. Wir unterstützen Embedded H2 Database, eine leichte Datenbank, die sich gut für Testzwecke eignet. Später können Sie zu Ihrem Produktionsdatenbanktyp migrieren, der im Abschnitt „Externe Datenbanken“ unterstützt wird. Im Abschnitt „Externe Datenbanken“ unterstützen wir Postgresql (idealerweise 9.6), MySql und Oracle-Datenbanken.
Hinweis
Bevor Sie mit der eingebetteten H2-Datenbank fortfahren, stellen Sie sicher, dass Ihr System Schreibberechtigung für den Ordner „miniOrange SSO Connector“, d. h. den Ordner „miniorange-sso-connector-kit“, erteilt hat. Wenn nicht, weisen Sie dem Ordner „miniOrange SSO Connector“ zunächst Schreibberechtigung zu, um Probleme mit Berechtigungen zu vermeiden. Schreibberechtigung ist erforderlich, da die eingebettete H2-Datenbank im Ordner „miniOrange SSO Connector“ mit dem Ordnernamen „data“ erstellt wird.
- Wählen Sie die eingebettete Datenbank und klicken Sie auf „Fortfahren“.
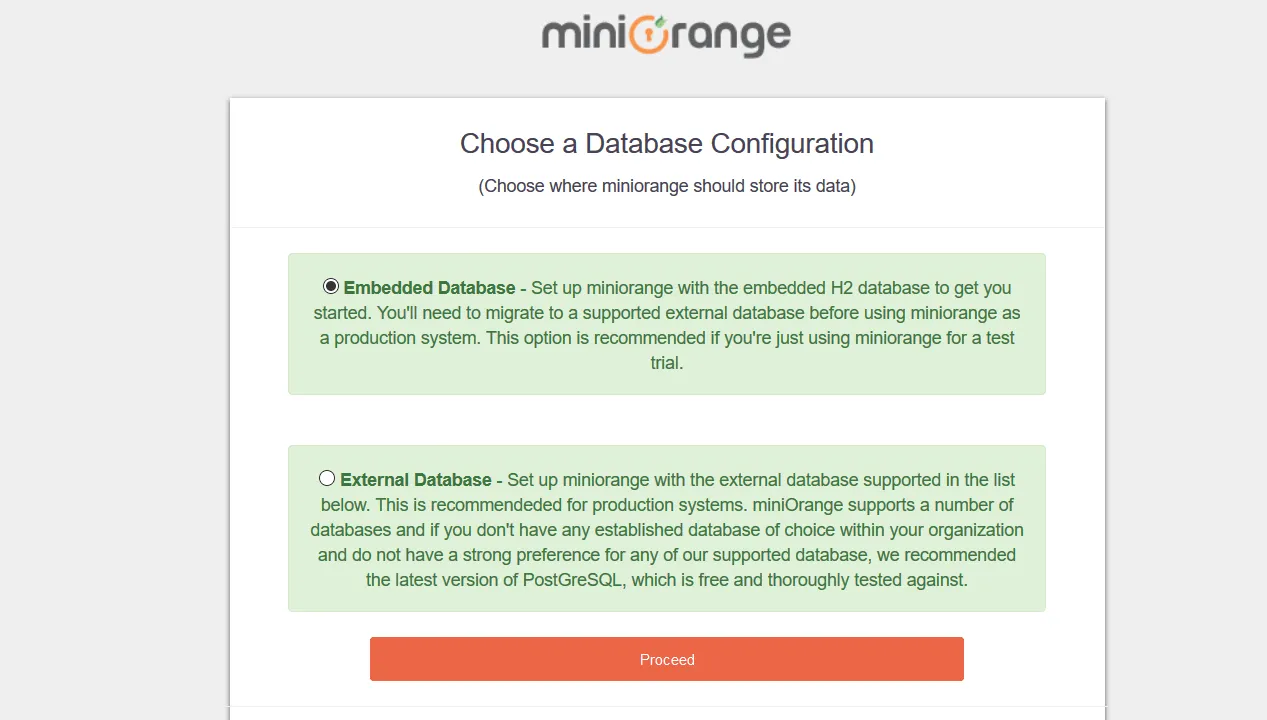
- Richten Sie miniOrange zunächst mit der eingebetteten H2-Datenbank ein. Bevor Sie miniOrange als Produktionssystem verwenden, müssen Sie zu einer unterstützten externen Datenbank migrieren. Diese Option wird empfohlen, wenn Sie miniOrange nur für einen Testversuch verwenden. Der Datenbankordner wird im Ordner miniorange-sso-connector mit dem Namen data erstellt.
Hinweis
Falls Sie bei Berechtigungsproblemen nicht weiterkommen, können Sie betriebssystemspezifische Befehle ausführen, um fortzufahren, oder Sie können den im Popup angezeigten Anweisungen folgen.
| Windows |
icacls „Pfad bis zum Miniorange-SSO-Connector-Kit“ /remove:d Benutzer /grant:r Benutzer:(OI)(CI)F /T |
| Linux |
chmod -R 775 „Pfad bis zum Miniorange-SSO-Connector-Kit“ |
- Wenn Sie nicht über genügend Berechtigungen verfügen, um die oben genannten Befehle auszuführen, können Sie in diesem Fall entweder den Anweisungen im Popup-Fenster folgen oder Kontakt aufnehmen.
- Sobald die Datenbank erfolgreich erstellt wurde, werden Sie zur Administrator-Einrichtungsseite weitergeleitet, wo Sie das Administratorkonto für den Identitätsanbieter konfigurieren.
- Richten Sie miniOrange mit der in der Liste unten unterstützten externen Datenbank ein. Dies wird für Produktionssysteme empfohlen. miniOrange unterstützt eine Reihe von Datenbanken. Wenn Sie in Ihrer Organisation keine etablierte Datenbank Ihrer Wahl haben und keine unserer unterstützten Datenbanken besonders bevorzugen, empfehlen wir PostgreSQL, das kostenlos ist und gründlich getestet wurde.
- Im folgenden Dokument finden Sie die unterstützten Versionen von MySQL, MS SQL und PostgreSQL – klicke hier. Hinweis: Wenn Sie bereits eine Datenbank eingerichtet haben, die nicht in der Liste unten aufgeführt ist, können Sie uns kontaktieren, um Support für diese Datenbank hinzuzufügen.
- Erstellen Sie eine leere Datenbank auf Ihrem Datenbankserver – PostgreSQL/MySQL/MS SQL. Sobald Sie fertig sind, beginnen Sie mit dem Ausfüllen des unten gezeigten Formulars –
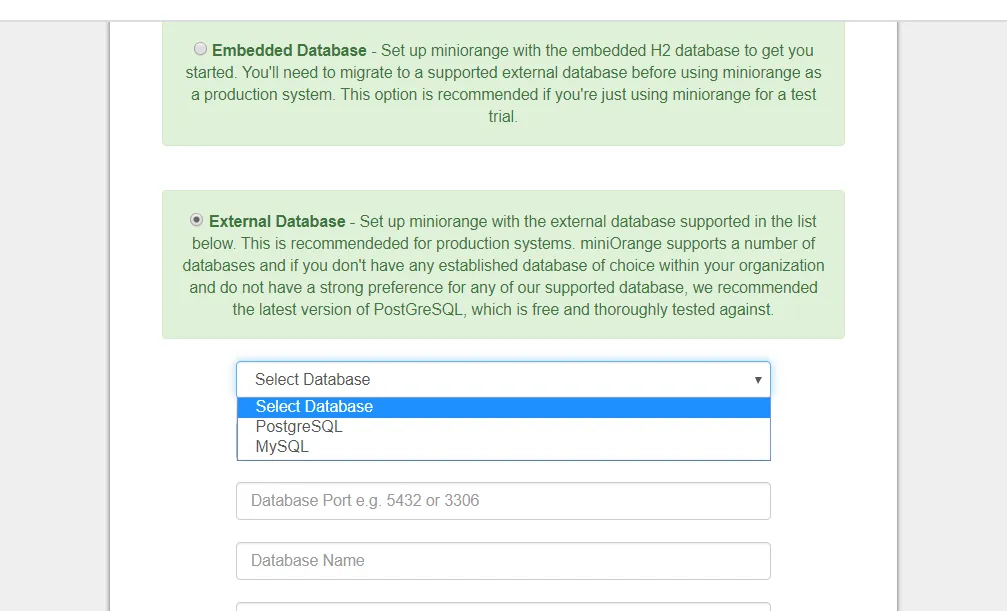
- Geben Sie den Datenbank-Host ein – localhost oder IP-Adresse.
- Geben Sie den Datenbankport ein:
PostGres – 5432
MySQL – 3306
- Geben Sie den Datenbanknamen ein, der auf Ihrem Datenbankserver erstellt wurde.
- Geben Sie für die Verbindung Benutzernamen und Passwort Ihres Datenbankservers ein.
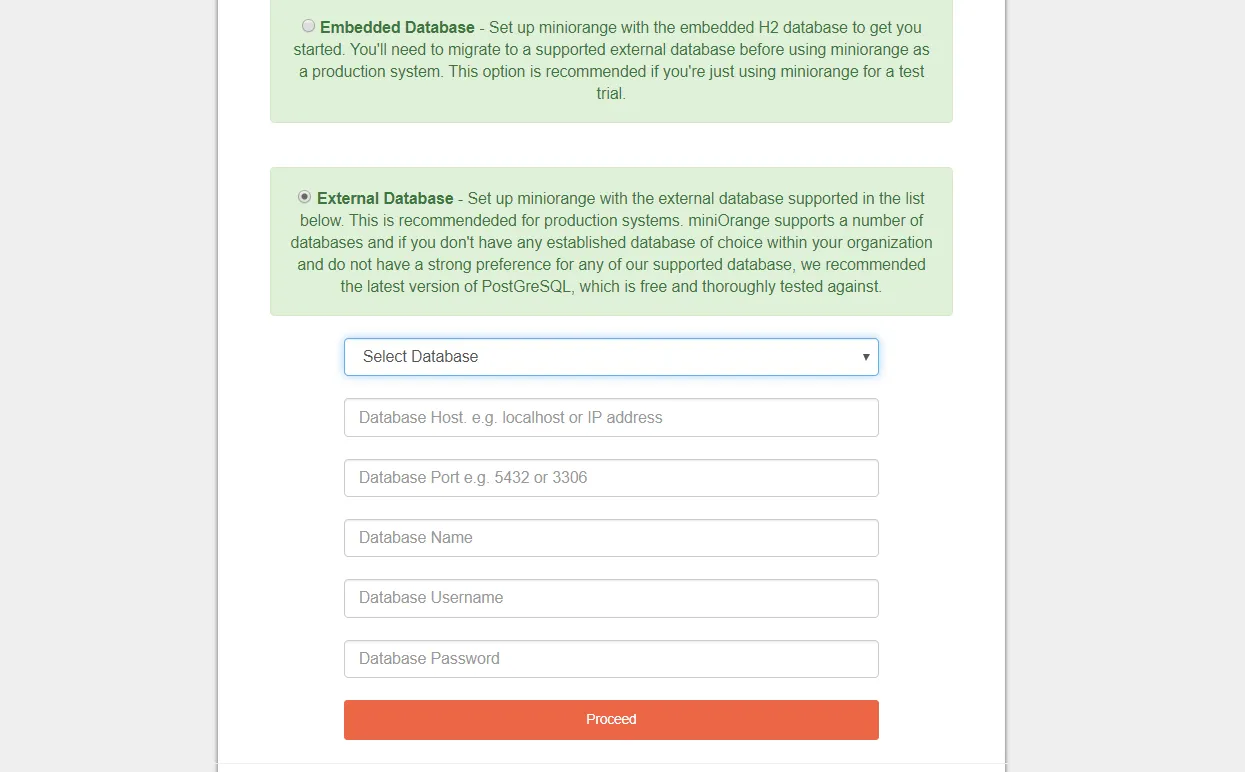
- Sobald die Datenbank erfolgreich erstellt wurde, werden Sie zur Administrator-Einrichtungsseite weitergeleitet, wo Sie das Administratorkonto für den Identitätsanbieter konfigurieren.
1.2. Administratorkonto einrichten
- Richten Sie Ihr Administratorkonto ein. Geben Sie einen Benutzernamen und ein Passwort für Ihr Administratorkonto ein.
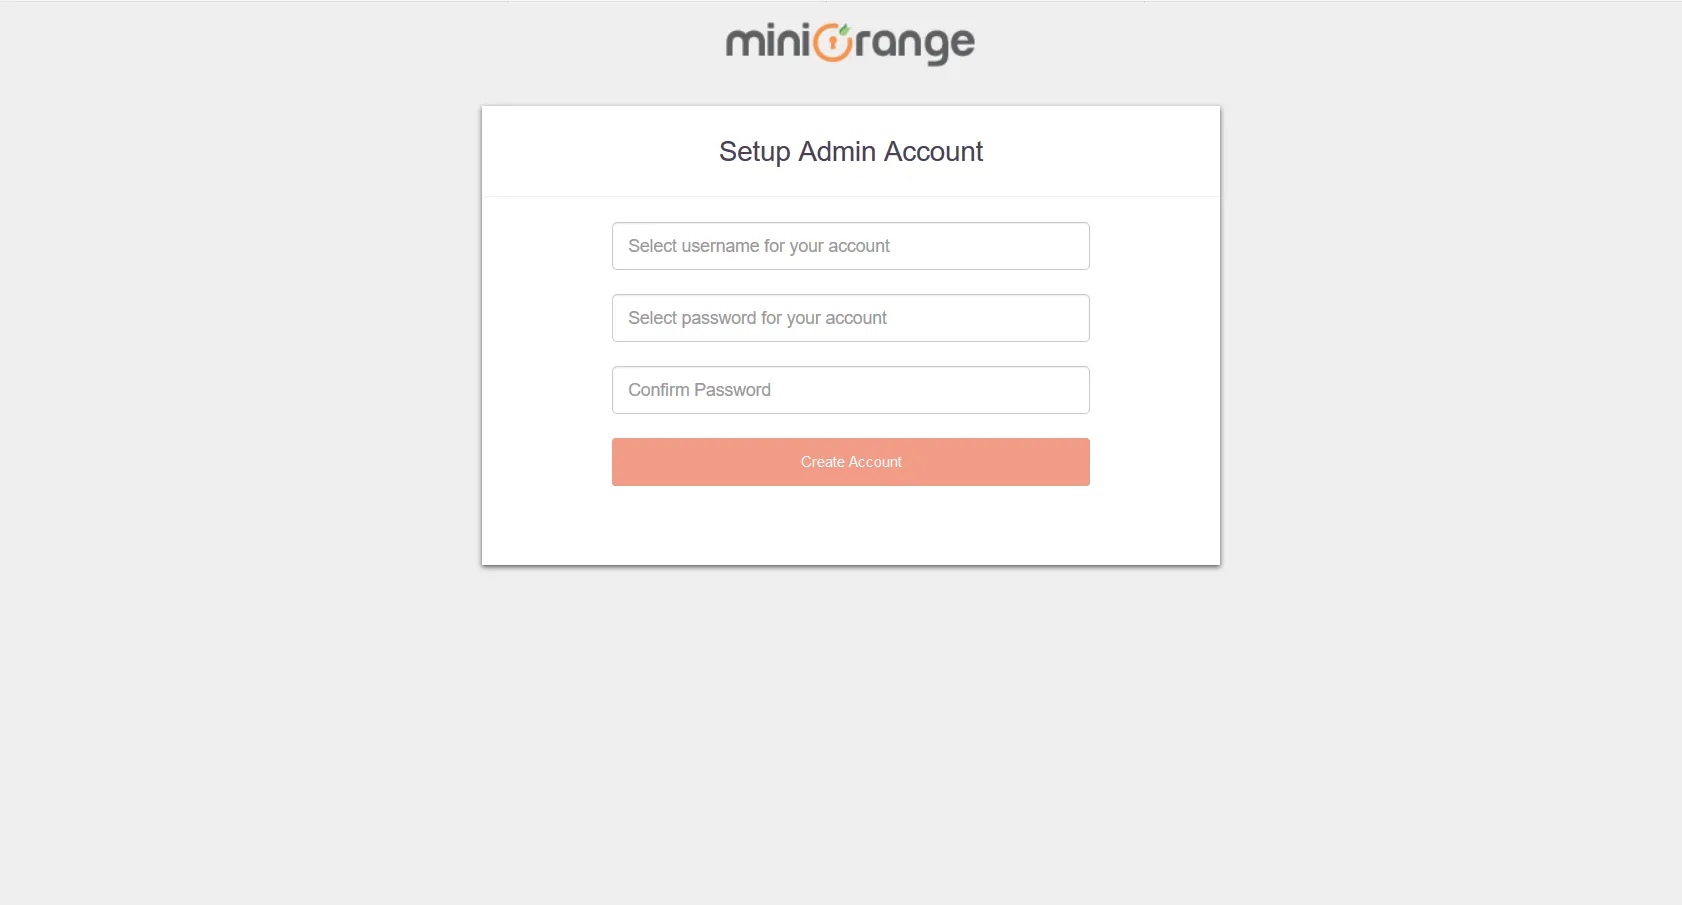
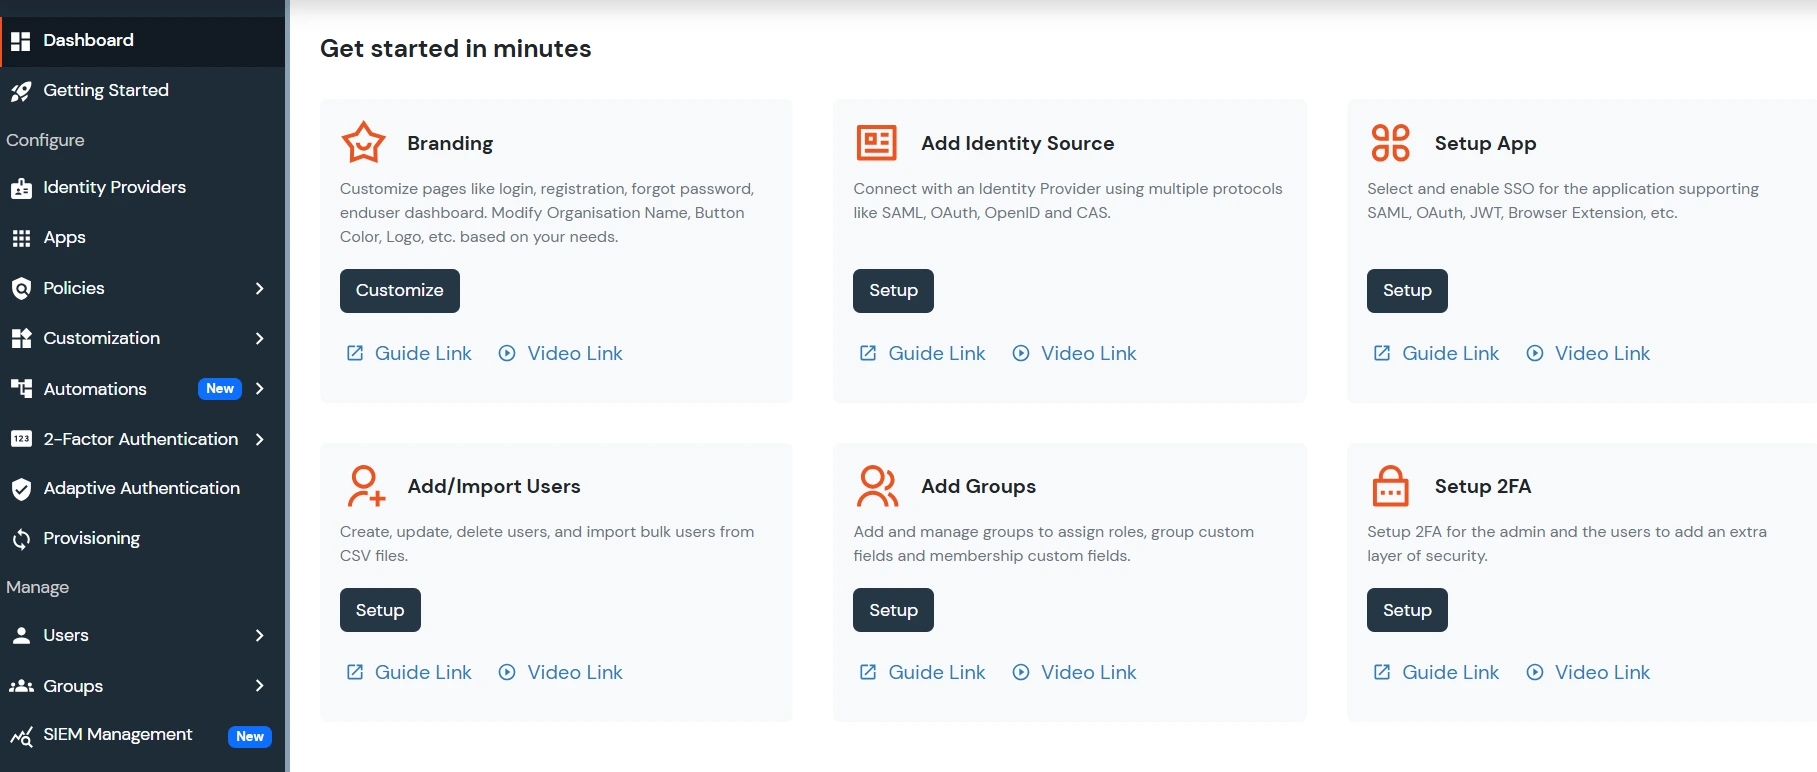
- Sobald Ihr Administratorkonto erstellt ist, werden Sie automatisch beim Dashboard-Bildschirm angemeldet.
2. Konfigurieren Sie Oracle BI mit dem miniOrange SSO Connector
- Richten Sie Oracle BI entsprechend den Voraussetzungen im Sicherheitsleitfaden für Ihre BI-Version ein. Sie können auf den Sicherheitsleitfaden zugreifen auf diesen Link.
3. SSO-Konfiguration testen
- Greifen Sie über die Proxy-URL auf Ihre Oracle BI-Instanz zu. Sie sollten zur Authentifizierung zu Ihrer konfigurierten Identitätsquelle weitergeleitet werden.
- Nach erfolgreicher Authentifizierung sollten Sie auf Ihre Oracle BI-Homepage weitergeleitet werden
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange ermöglicht die Benutzerauthentifizierung über verschiedene externe Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Azure AD, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- Enter LDAP-Anzeigename und LDAP-Identifikator Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse in das Feld LDAP-Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
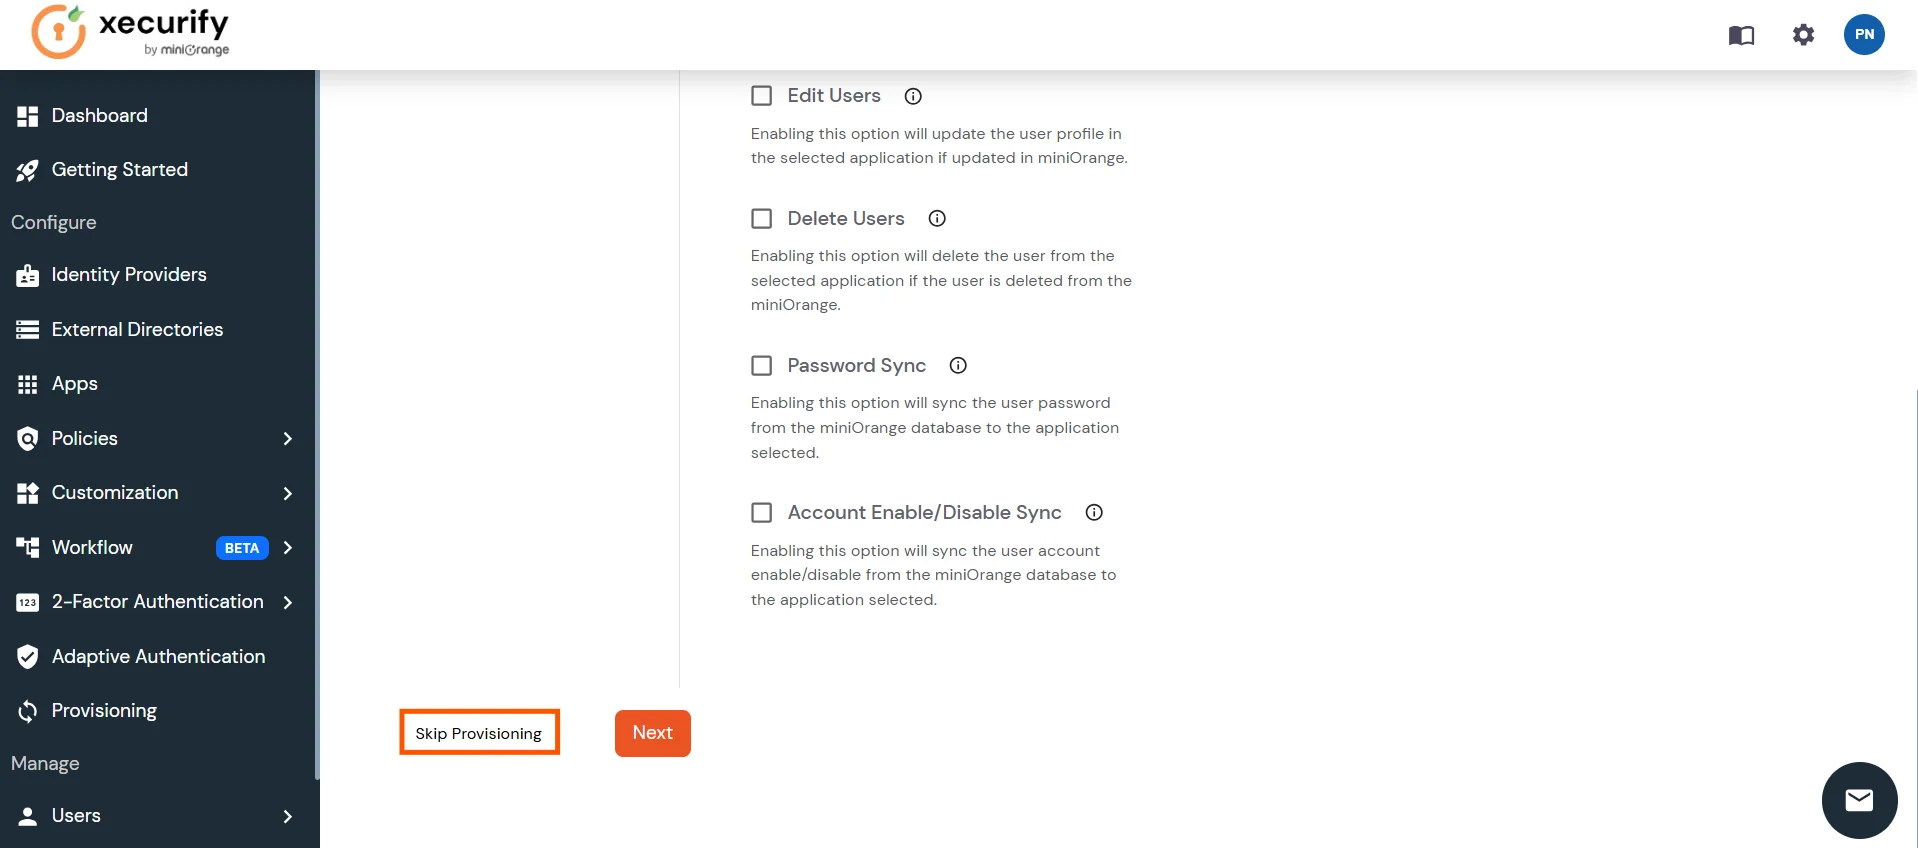
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.
Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
5. Führen Sie den miniOrange SSO Connector über SSL aus (optional)
Bevor Sie fortfahren, müssen Sie zwei Änderungen im Zusammenhang mit dem SameSite-Cookie vornehmen. Ab Version 80 ändert Google Chrome den Standardwert für den SameSite -Cookie-Parameter auf „Lax“ . Daher sind Änderungen erforderlich, und der SameSite -Parameter muss auf „NONE“ gesetzt werden.
Um Änderungen vorzunehmen, folgen Sie dem Pfad: miniorange-sso-connector >> moas >> WEB-INF >> classes. Suchen Sie in diesem Ordner die Datei spring-context-onpemise und öffnen Sie sie im Editor. Suchen Sie nach der Bean mit der ID "customCookie". Sie sehen eine Bean mit den Eigenschaften "name", "samesite" und "secure". Ändern Sie den Wert von "samesite " von "LAX" auf "NONE" und den Wert von "secure" auf "true".
Dieses Dokument enthält die Schritte zum Einrichten des miniOrange SSO Connector über SSL.
5.1. Generieren Sie einen Keystore
- Öffnen Sie eine Eingabeaufforderung oder ein Terminal. Und gehen Sie zu Pfad und geben Sie den unten angegebenen Befehl ein.
keytool -genkey -alias miniorangessoconnector -keyalg RSA -keystore miniorangessoconnector.jks
- Wenn Sie in diesem Schritt einen Berechtigungsfehler erhalten (meistens auf einem Windows-Computer), ändern Sie den Speicherort in der Eingabeaufforderung oder im Terminal auf den Desktop oder einen beliebigen anderen Speicherort Ihrer Wahl. Siehe Abbildung in Schritt 2.
- Geben Sie Ihr praktisches Passwort ein und merken Sie es sich. (Wenn das eingegebene Passwort nicht funktioniert hat, behalten Sie das Passwort „changeit“ bei.)
5.2. SSL-Zertifikat generieren
- Nach dem Drücken der Eingabetaste wird ein Passwort für . Drücken Sie die Eingabetaste, um fortzufahren.
(Hinweis: Vor- und Nachname müssen dem DNS-Namen/Hostnamen des Servers entsprechen)
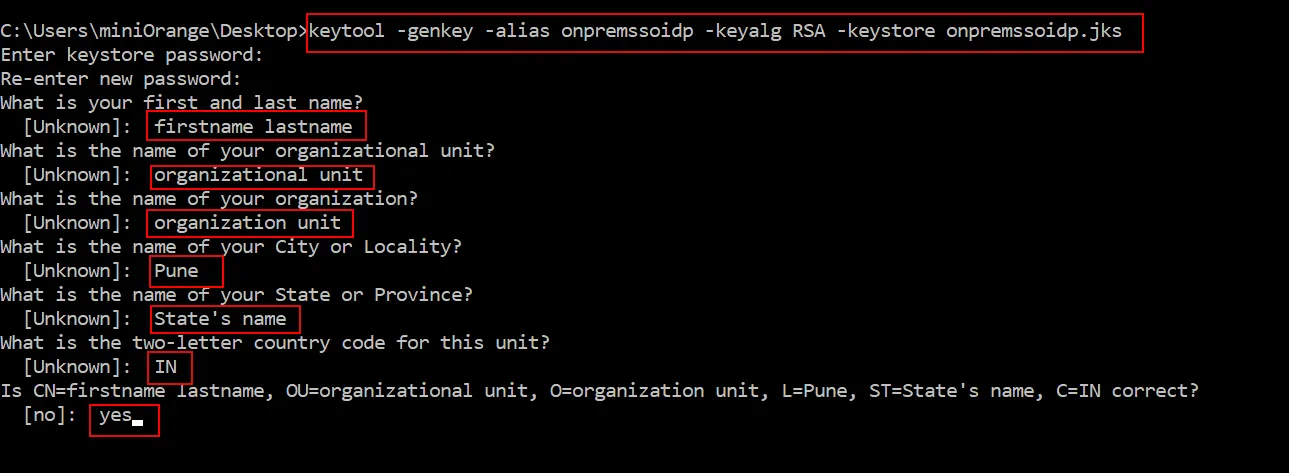
- Am angegebenen Speicherort wird ein selbstsigniertes SSL-Zertifikat generiert.
5.3. Tomcat mit dem oben generierten Keystore konfigurieren
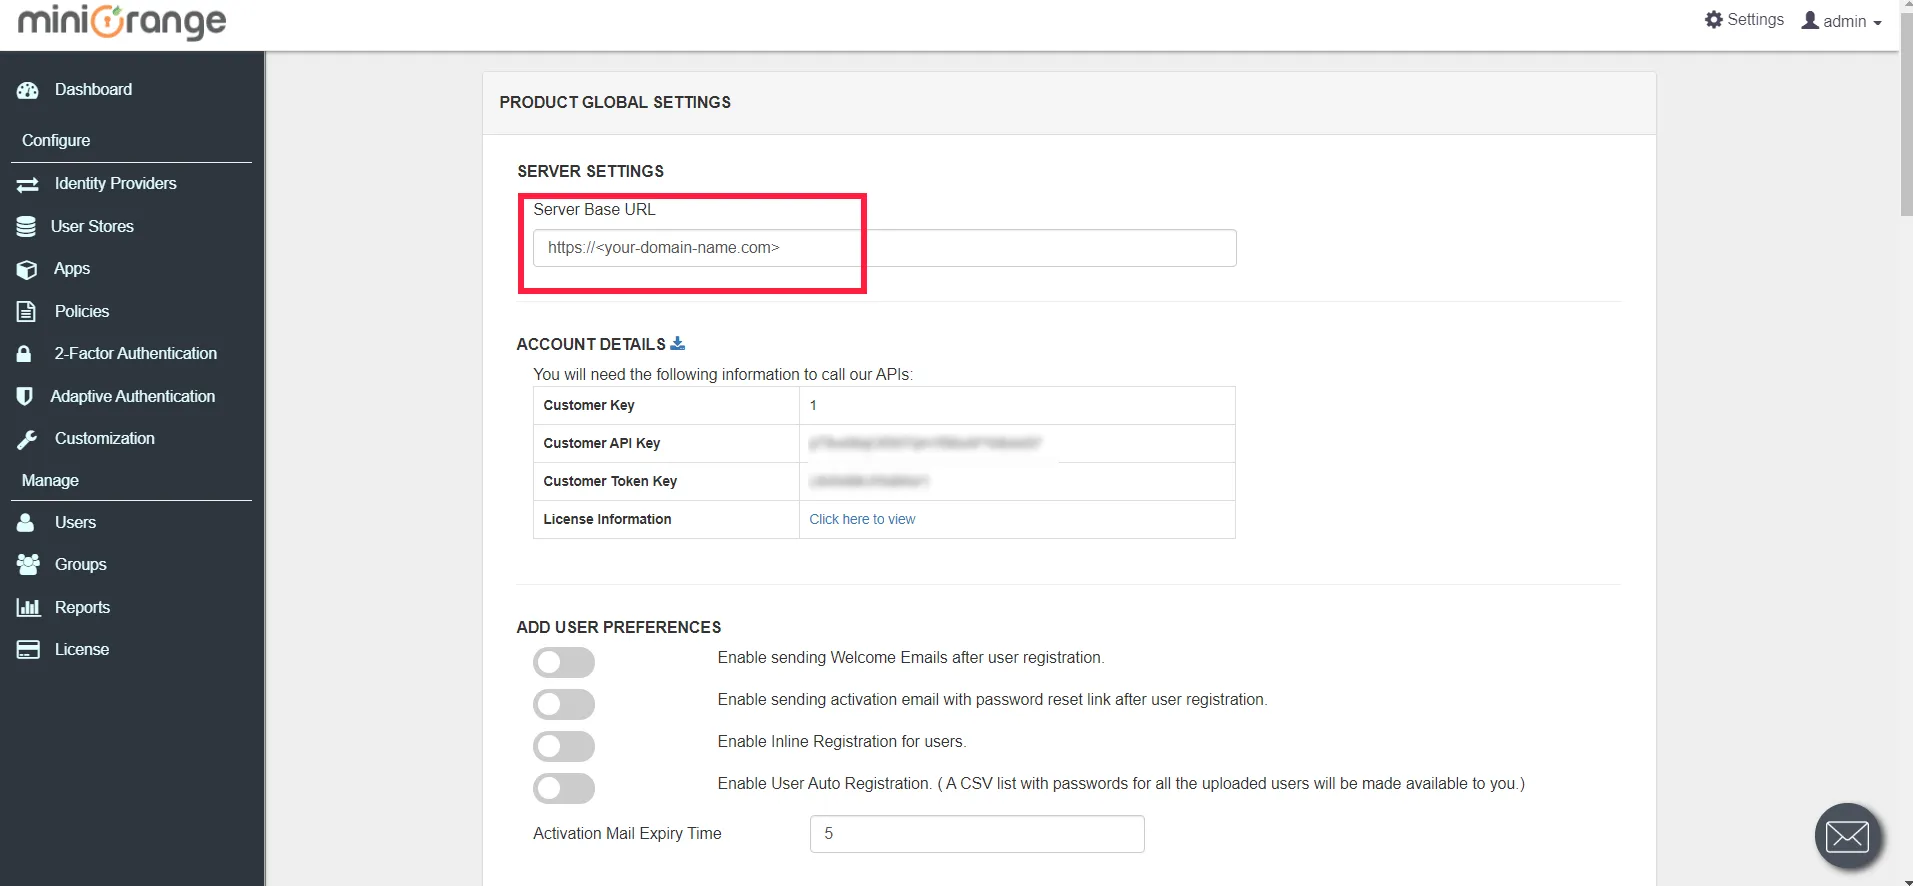
5.4: Ändern der Server-Basis-URL in den allgemeinen Produkteinstellungen im miniOrange SSO Connector
- Sie sollten jetzt über HTTPS auf den bereitgestellten miniOrange SSO Connector zugreifen können.
- Gehen Sie im miniOrange-Admin-Dashboard zu Einstellungen >> Produkteinstellungen (oben rechts vorhanden).
- Geben Sie die Server-Basis-URL wie im Bild unten gezeigt ein.
6. Tomcat als Dienst für den miniOrange SSO Connector ausführen (optional)
- Für Windows:
- Installieren Sie Tomcat als Windows-Dienst mit einem Windows Installer.
- Navigieren Sie zum von uns bereitgestellten Tomcat-Paket und kopieren Sie den Ordner moas in das neu installierte Tomcat als Dienst Verzeichnisstamm.
- Navigieren Tomcat als Dienstverzeichnis Root\conf und bearbeiten Sie die server.xml Datei.
- Suchen Sie nach in der Datei.
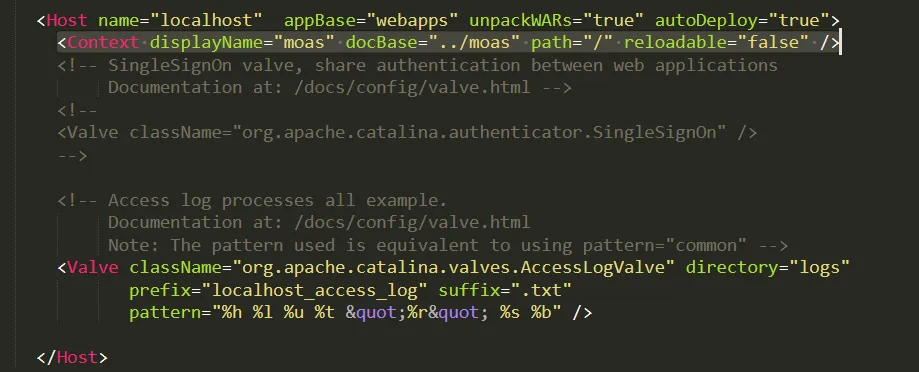
- Fügen Sie diese Zeile hinzu:
direkt unter der Zeile, nach der Sie gesucht haben
- Jetzt können Sie zum Windows-Dienstefenster navigieren und den Tomcat-Dienst starten.
Externe Referenzen
Hinweis
Oracle und Java sind eingetragene Marken von Oracle und/oder seinen Tochterunternehmen. miniOrange ist ein eigenständiges Unternehmen.