Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Orchard ist ein in ASP.NET geschriebenes Web-Content-Management-System (CMS), das zum Erstellen gemeinsamer Komponenten zum Erstellen von ASP.NET-Websites, -Anwendungen und -Erweiterungen verwendet wird. Es ist ein Open-Source-System, das grundlegende Funktionen zum Erstellen spezifischer Websites bietet, die den Anforderungen von Endbenutzern und anderen Entwicklern entsprechen.
miniOrange bietet außerdem ein SAML-Single-Sign-On-Modul (SSO) für Orchard an, das als SAML-Dienstanbieter fungiert und so konfiguriert werden kann, dass eine Vertrauensbeziehung zwischen dem Modul und einem SAML-fähigen Identitätsanbieter (IDP) hergestellt wird, um Benutzer sicher auf der Orchard-Website zu authentifizieren. Kontaktieren Sie uns , um mehr über unser Orchard-SAML-Single-Sign-On-Modul (SSO) zu erfahren, mit dem sich Benutzer mit einem IDP bei Orchard anmelden können.
Sie können die SAML SSO-Anmeldung für Ihre Orchard-Site mithilfe des Orchard SAML Single Sign-On (SSO)-Moduls aktivieren, das in jeden SAML 2.0-kompatiblen Identitätsanbieter integriert werden kann. Wenn ein Benutzer Zugriff auf eine Ressource anfordert, sendet das Orchard SAML SSO-Modul eine SAML-Authentifizierungsanforderung an Ihren SAML 2.0 IdP und der Benutzer muss sich mit dem Konto seines Identitätsanbieters anmelden. Nach erfolgreicher Authentifizierung erhält der Benutzer Zugriff auf die Orchard-Ressourcen.
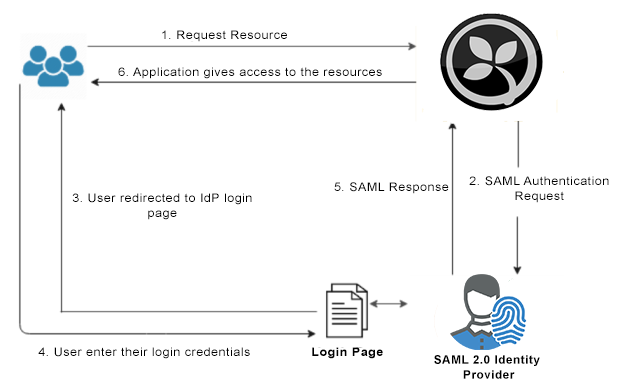
1. Ein unbekannter Benutzer versucht, auf die Orchard-Anwendung zuzugreifen.
2. Das Orchard SAML Single Sign-On (SSO)-Modul erstellt eine SAML-Authentifizierungsanforderung und sendet sie an den konfigurierten Identitätsanbieter. Der Benutzer wird aufgefordert, sich mit seinem Identitätsanbieterkonto anzumelden.
3. Der SAML-Identitätsanbieter sendet eine SAML-Antwort an die Anwendung zurück. Diese Antwort enthält die Benutzerinformationen sowie den Authentifizierungsstatus, auf dessen Grundlage der Benutzer Zugriff auf die Ressource erhält.
4. Nach erfolgreicher Authentifizierung erhält der Benutzer Zugriff auf die Site.
Funktionen des miniOrange Identity Managements
Die miniOrange Single Sign-On (SSO)-Lösung ermöglicht den einfachen und nahtlosen Zugriff auf alle Unternehmensressourcen mit nur einem Satz Anmeldeinformationen. miniOrange gewährleistet zudem eine sichere Authentifizierung durch den Aufbau einer Vertrauensbeziehung zwischen Dienstanbieter und Identitätsanbieter. miniOrange Single Sign-On unterstützt SSO für alle Gerätetypen und Anwendungen, unabhängig davon, ob diese in der Cloud oder lokal gehostet werden. Mehr erfahren
Schützen Sie Ihre Orchard-Anwendung vor Passwortdiebstahl mit Multi-Faktor-Authentifizierung. miniOrange bietet über 15 Authentifizierungsmethoden. Unsere Multi-Faktor-Authentifizierung verhindert, dass Unbefugte auf Informationen und Ressourcen zugreifen können, die nur über Passwörter geschützt sind. Aktivieren Sie die Zwei-Faktor-Authentifizierung für Orchard und schützen Sie sich so vor Passwortdiebstahl. Mehr erfahren
miniOrange bietet IP-Sperrung/IP-Beschränkung für die Orchard-Anmeldung und erhöht so die Sicherheit von Gmail, Web und anderen Anwendungen. Wir bieten Ihnen verschiedene Optionen zur IP-Sperrung, darunter automatische (basierend auf dem Nutzerverhalten) und manuelle Sperrung. Letztere umfasst das Blacklisting und Whitelisting von IP-Adressen, um Zugriffsbeschränkungen zu realisieren, z. B. für den Büro-Zugang, das Intranet oder das Netzwerk. Mehr erfahren
miniOrange Adaptive Authentication zielt darauf ab, die Benutzerfreundlichkeit zu verbessern, indem der Authentifizierungsaufwand reduziert und gleichzeitig eine starke Authentifizierung dort durchgesetzt wird, wo sie am dringendsten benötigt wird. Beispielsweise wird ein Benutzer, der versucht, über ein nicht registriertes Gerät auf eine Anwendung zuzugreifen, möglicherweise zur Registrierung aufgefordert. Meldet sich der Benutzer von einem anderen geografischen Standort als seinem Büro an, wird er gegebenenfalls gebeten, Sicherheitsfragen zu beantworten. Mehr erfahren
miniOrange User Provisioning bietet eine einfache Möglichkeit zur Erstellung, Verwaltung und Pflege von Endbenutzerkonten, insbesondere für große Unternehmen, um das Risiko unberechtigten Zugriffs auf Informationen zu reduzieren. User Provisioning umfasst das Erstellen, Aktualisieren und Löschen von Benutzerkonten. Administratoren profitieren von der einfachen Verwaltung, da die Zugriffsrechte nicht mehr manuell für jeden Benutzer festgelegt werden müssen. Mehr erfahren
Die praktischste Möglichkeit, die Authentifizierung zu stärken, besteht darin, nach Benutzername/Passwort einen zweiten Faktor zu verlangen. Da ein Passwort etwas ist, das ein Benutzer kennt, kann man Angreifer, die Passwörter stehlen oder sich Zugang dazu verschaffen, abschrecken, indem man sicherstellt, dass der Benutzer auch etwas hat, oder indem man biometrische Daten verwendet.
Herkömmliche Zwei-Faktor-Authentifizierungslösungen verwenden Hardware-Token (oder „Anhänger“), die Benutzer an ihren Schlüsselbunden tragen. Diese Token generieren Einmalkennwörter für die zweite Stufe des Anmeldevorgangs. Hardware-Token können jedoch bis zu 40 US-Dollar pro Stück kosten. Es kostet Zeit und Mühe, sie zu verteilen, nachzuverfolgen, wer welchen hat, und sie zu ersetzen, wenn sie kaputt gehen. Sie gehen leicht verloren, sind schwer zu verwenden, und Benutzer berichten immer wieder von großer Frustration mit tokenbasierten Systemen.
Der Authentifizierungsdienst von miniOrange verfügt über mehr als 15 Authentifizierungsmethoden.
Sie können aus allen oben genannten Authentifizierungsmethoden wählen, um Ihre passwortbasierte Authentifizierung zu erweitern. Der miniOrange-Authentifizierungsdienst funktioniert mit allen Telefontypen, von Festnetztelefonen bis hin zu Smartphone-Plattformen. Im einfachsten Fall beantworten Benutzer einfach einen Anruf und drücken eine Taste, um sich zu authentifizieren. Der miniOrange-Authentifizierungsdienst funktioniert international und hat Kunden aus vielen Ländern der Welt, die sich authentifizieren.
miniOrange hilft Ihnen beim Hinzufügen von Login/Authentifizierung zu Ihrer Orchard-Site mithilfe der Protokolle OAuth, OpenID, ADFS, SAML und WSFED. Wenn Sie nach Site-Integration mit Legacy-Apps wie Active Directory, SiteMinder, Radius, Unix usw. suchen, können wir Ihnen dabei helfen.

