Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Microsoft Outlook Web App (OWA) MFA/2FA ist eine Sicherheitsfunktion, die zwei Faktoren erfordert, um sich bei Ihrem OWA-Konto und Exchange Admin Center (EAC) anzumelden. Der erste Faktor ist etwas, das Sie wissen, beispielsweise Ihr Benutzername und Ihr Kennwort. Der zweite Faktor ist etwas, das Sie haben, beispielsweise ein Sicherheitsschlüssel oder eine Authentifizierungs-App.
miniOrange bietet verschiedene MFA-Methoden und lässt sich nahtlos in mehrere Identitätsanbieter von Drittanbietern integrieren, was die Einrichtung und Verwendung von OWA MFA vereinfacht.
OWA Multi-Faktor-Authentifizierung (MFA) bietet mehrere Vorteile, darunter erhöhte Sicherheit, geringeres Risiko von Datenschutzverletzungen und höhere Produktivität.
Hier sind einige zusätzliche Vorteile von OWA MFA:
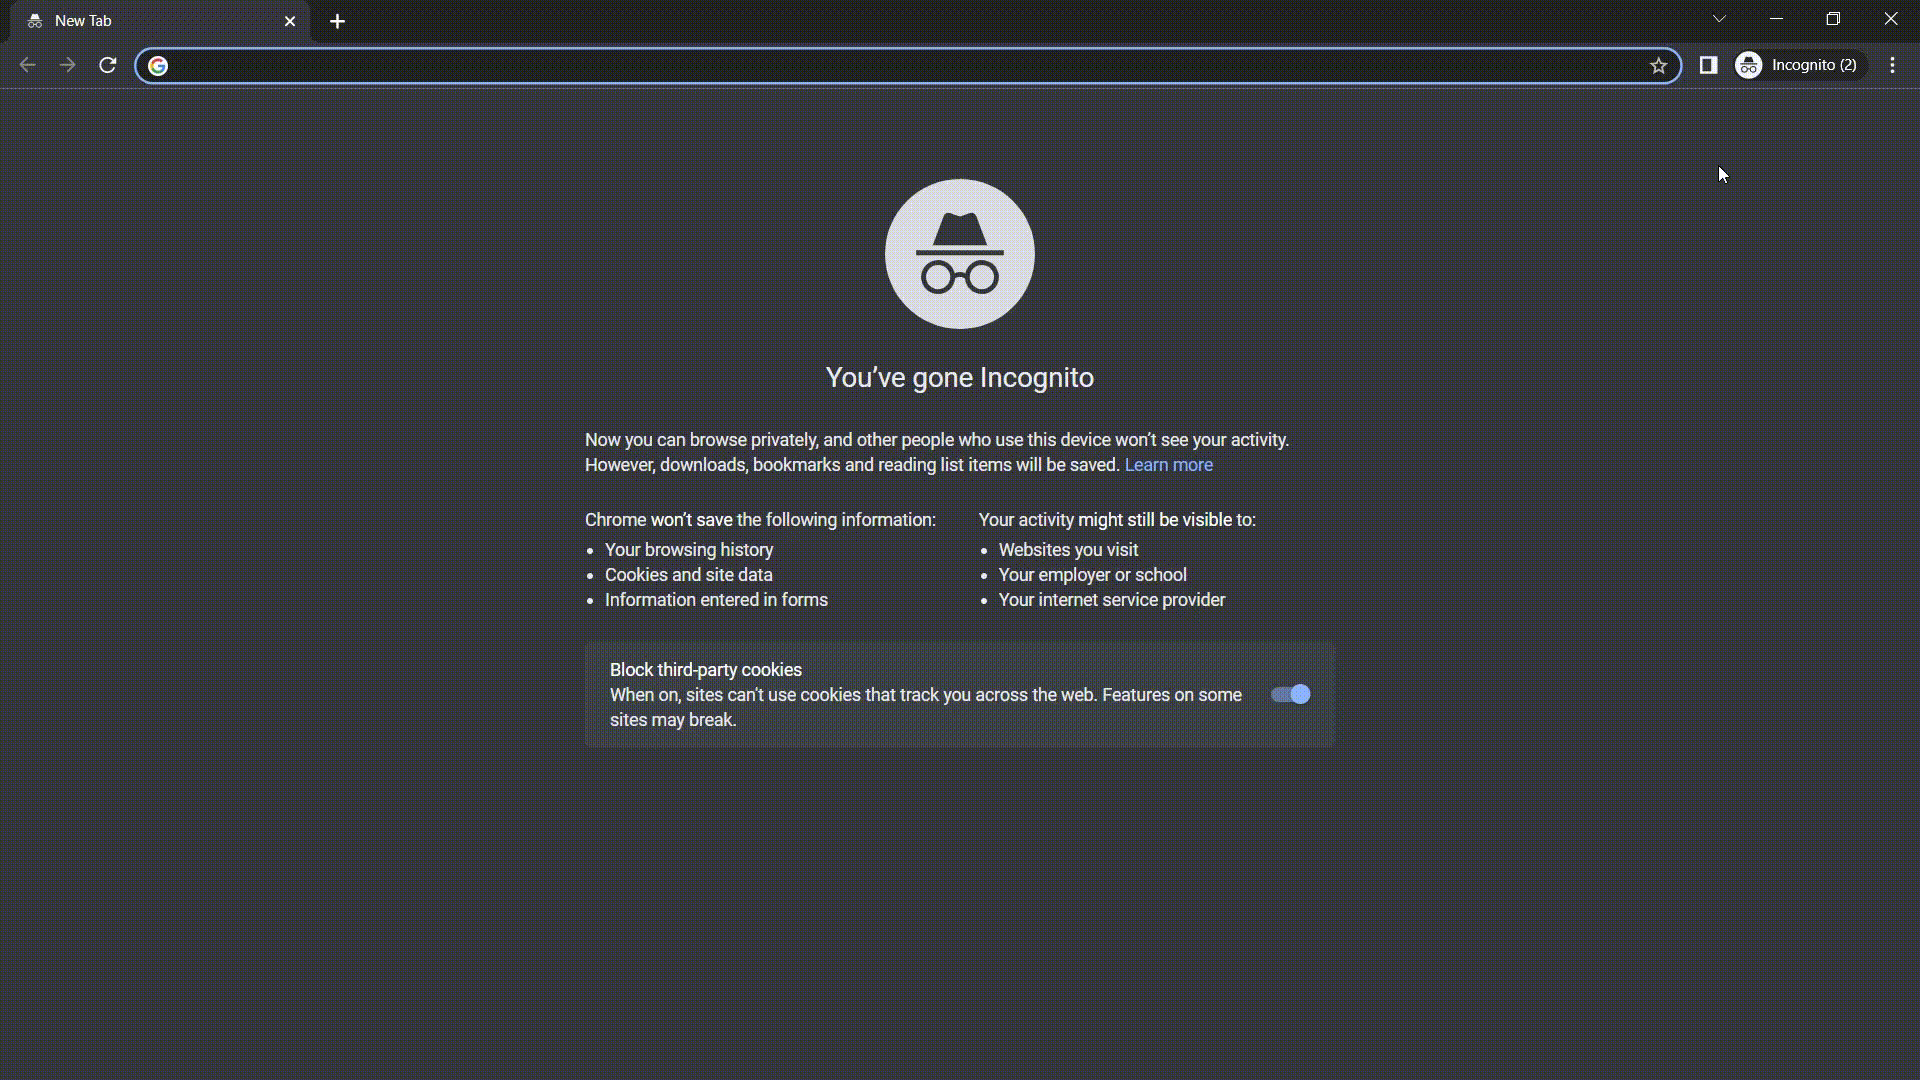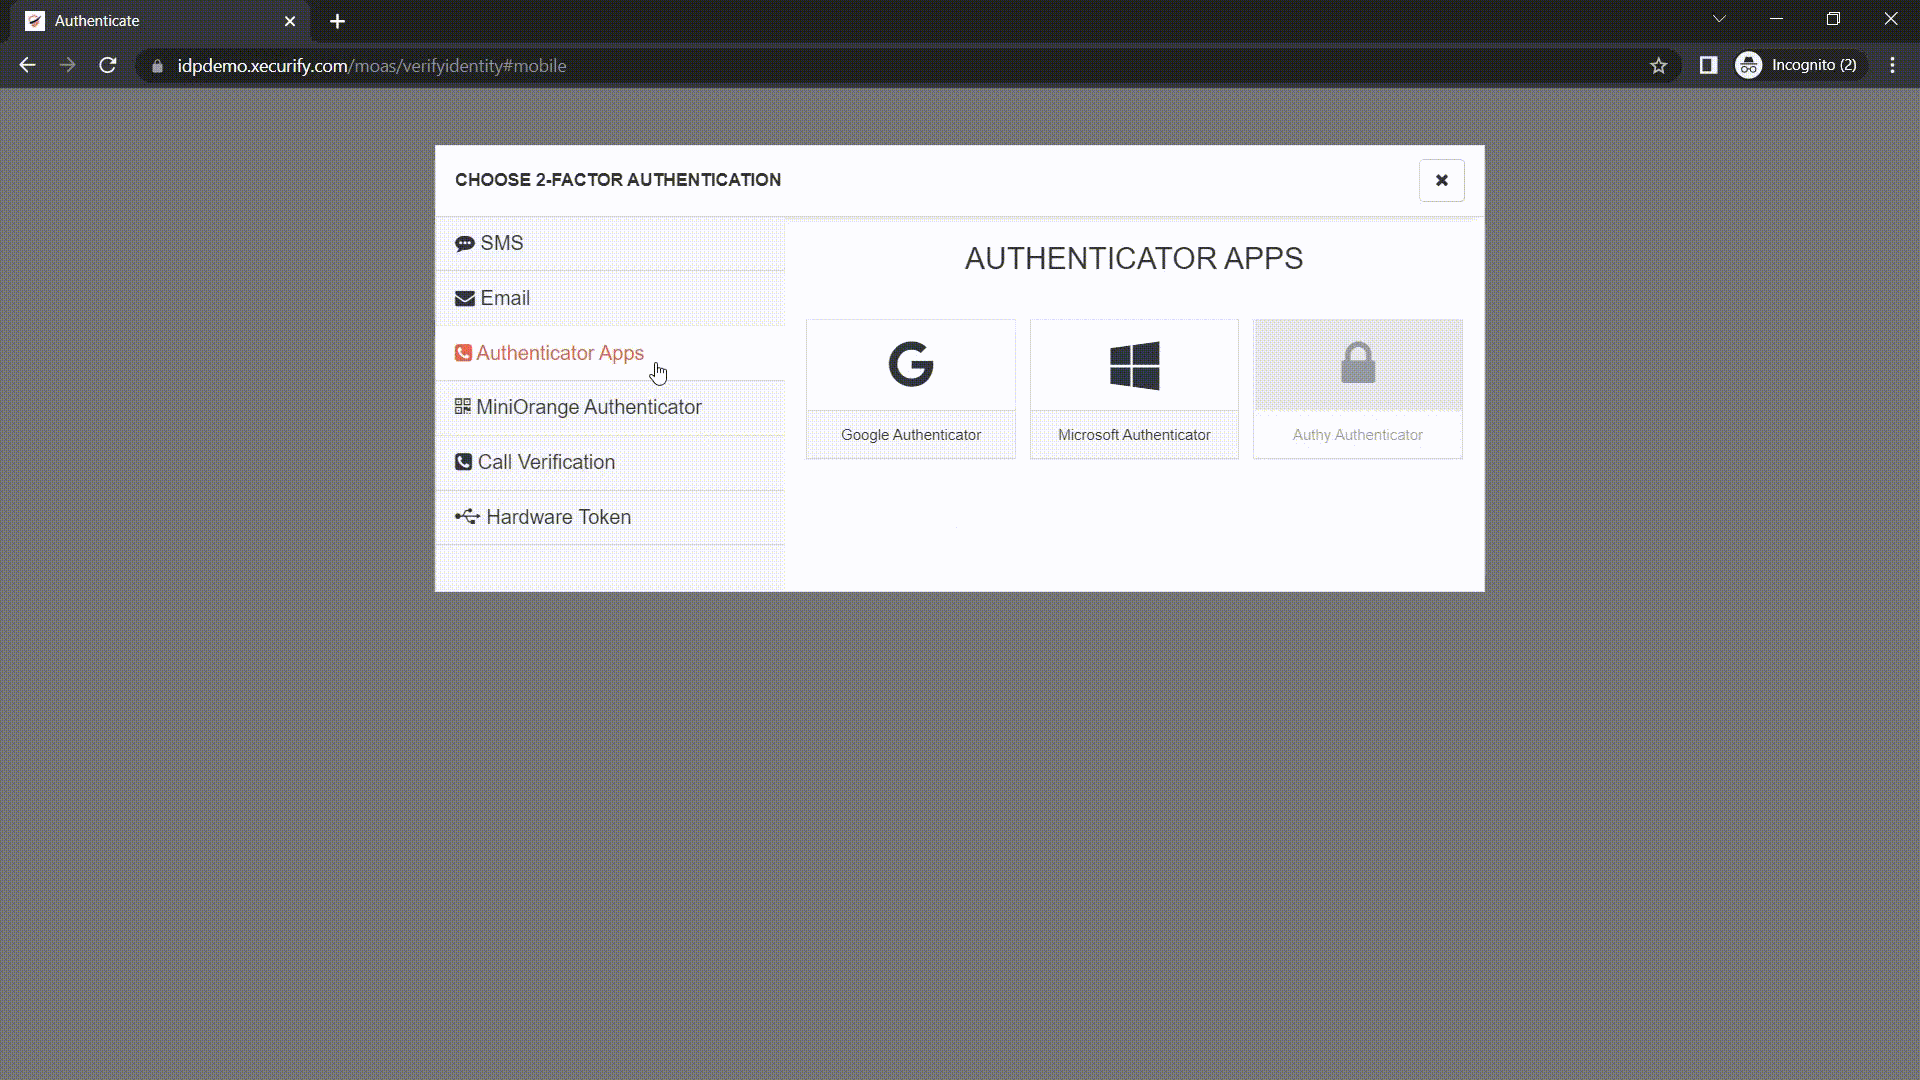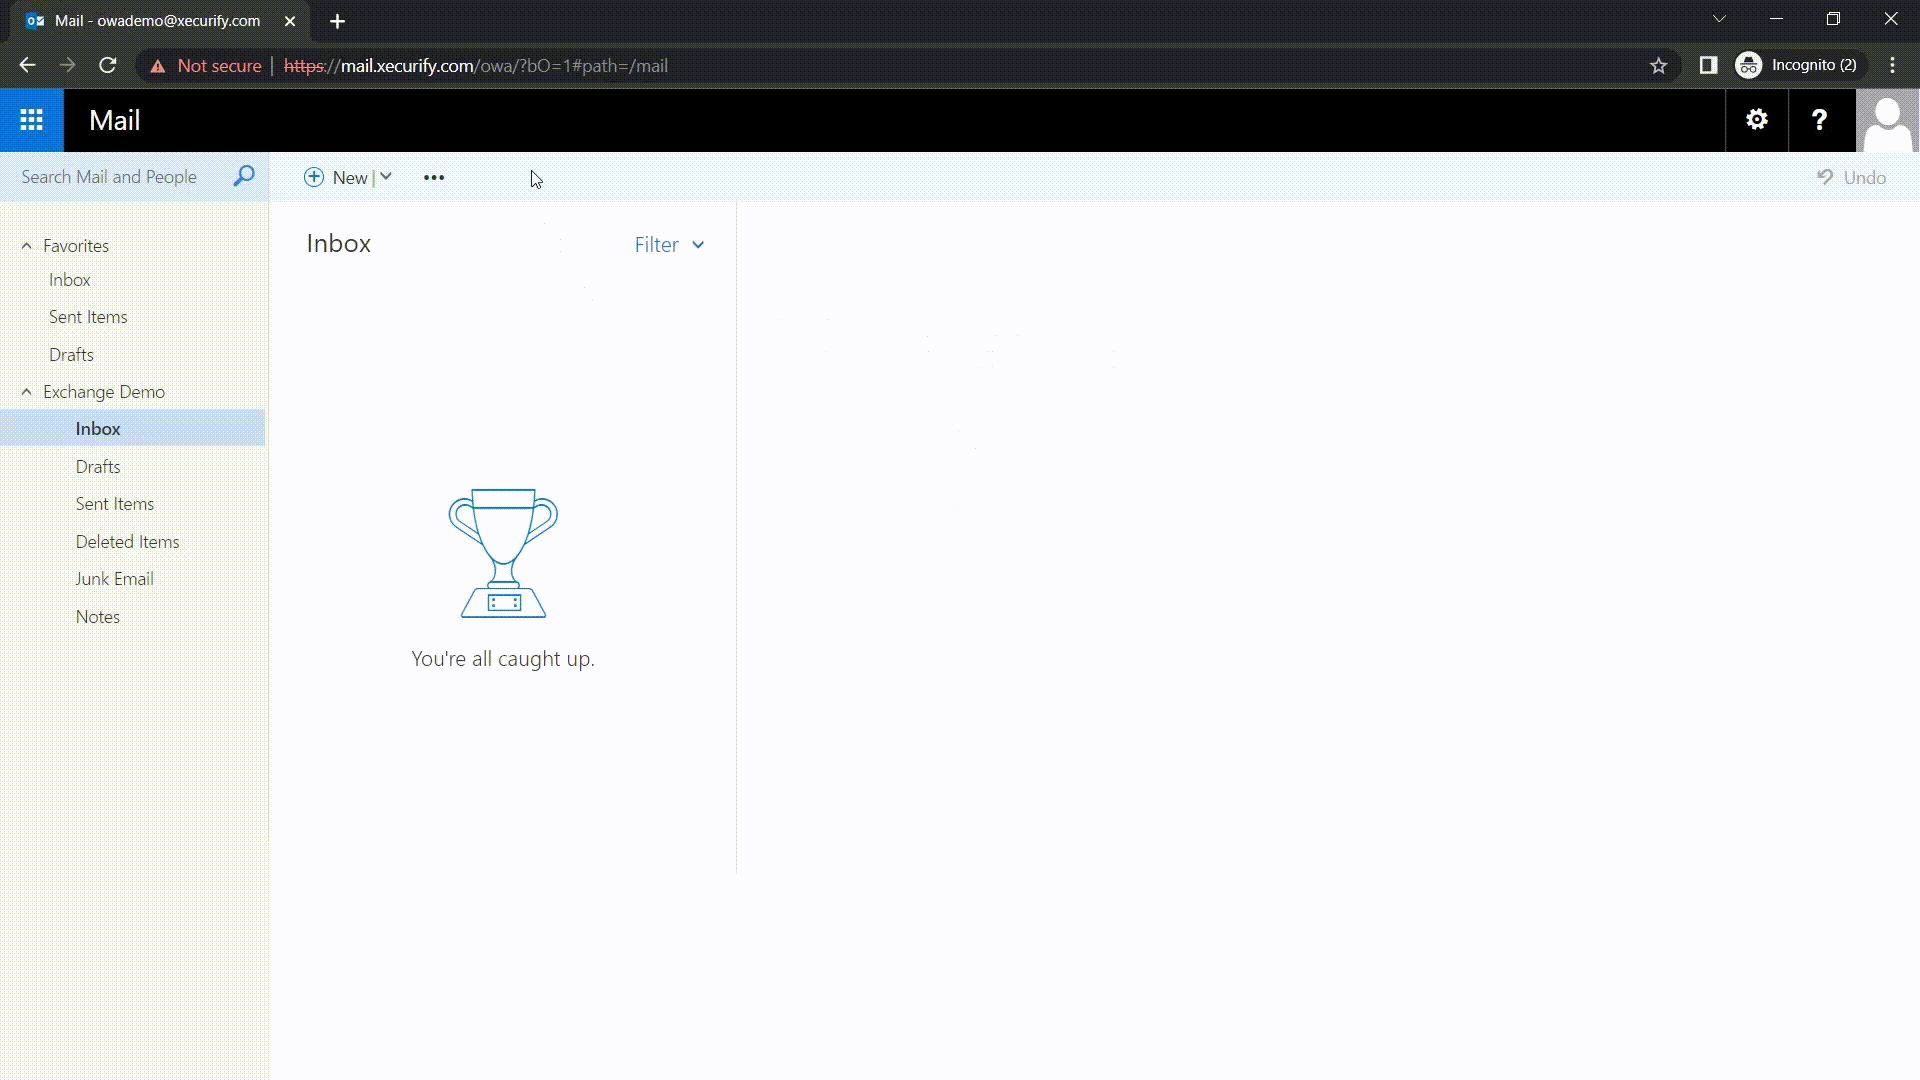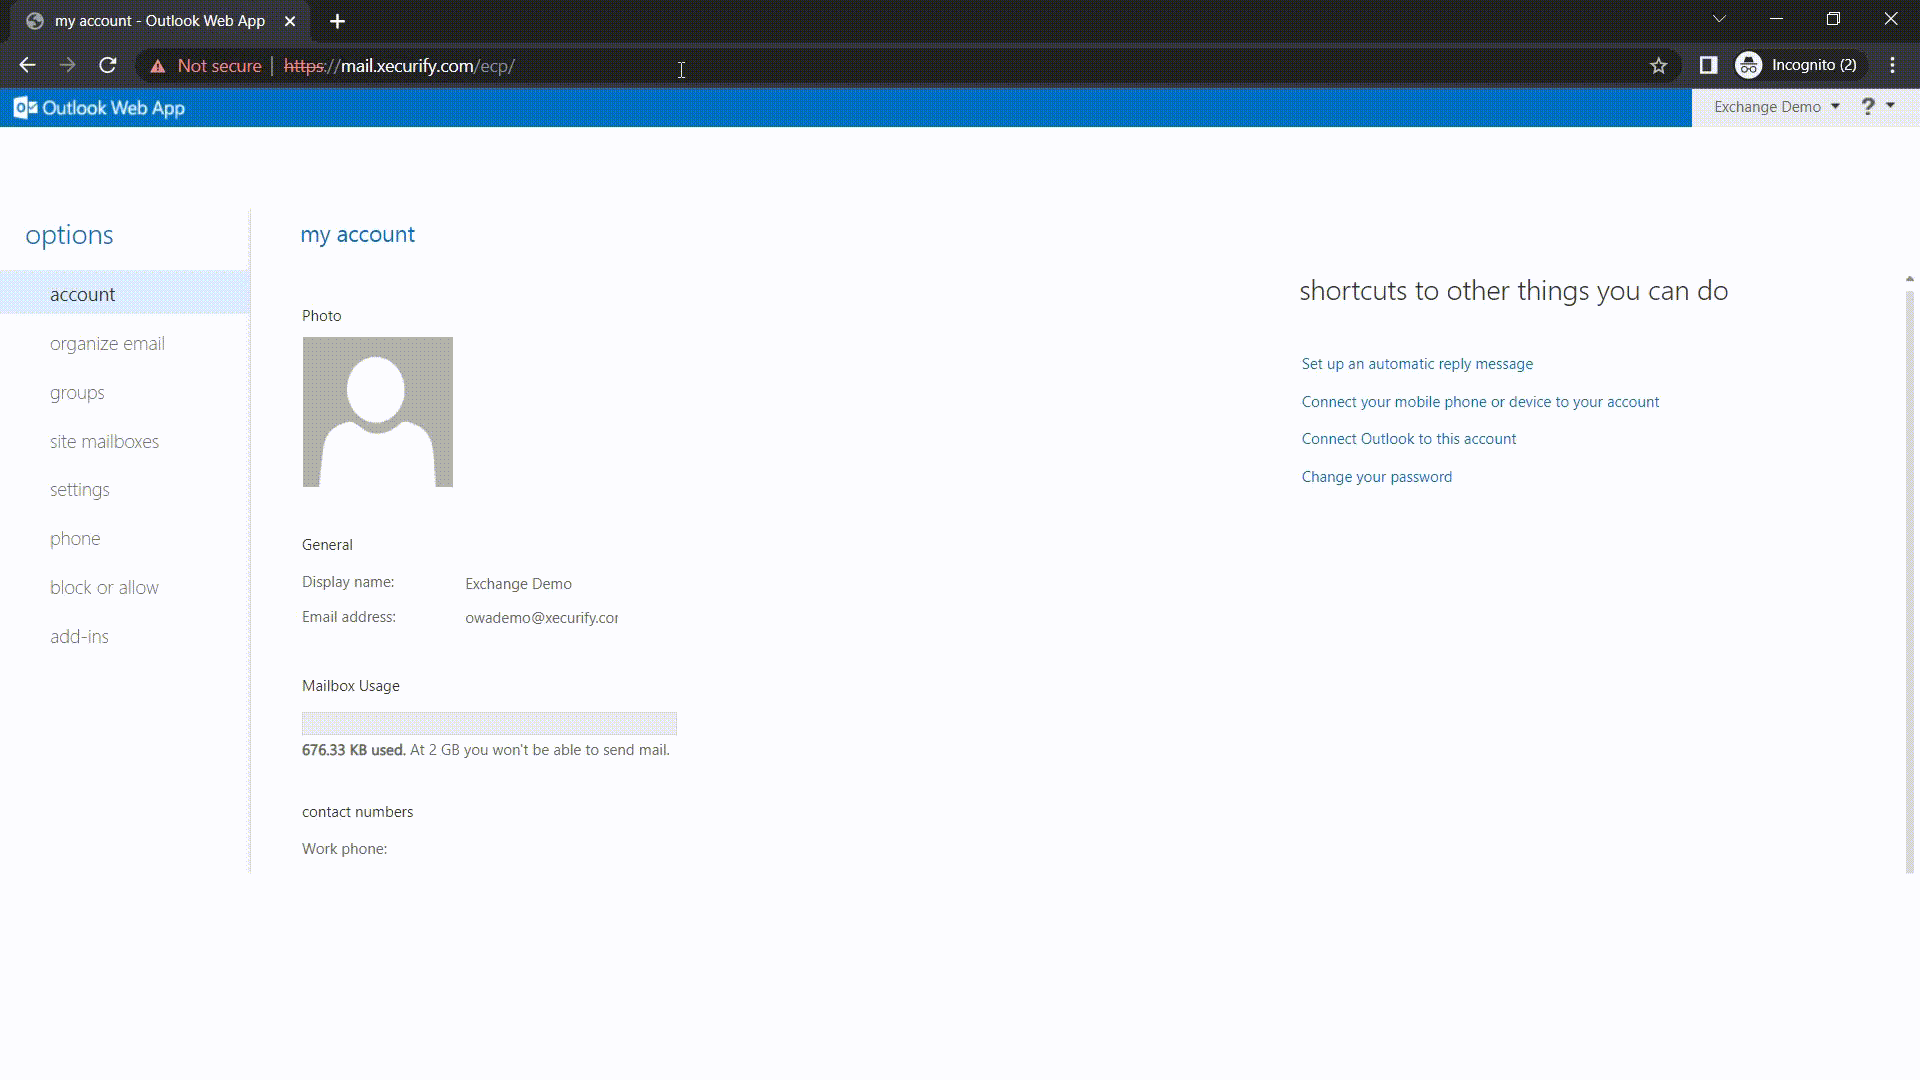
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.

miniOrange
Authentifikator-App


Google
Authentifikator-App

Authy 2-Faktor
Authentifizierungs-App
Microsoft
Authentifikator-App


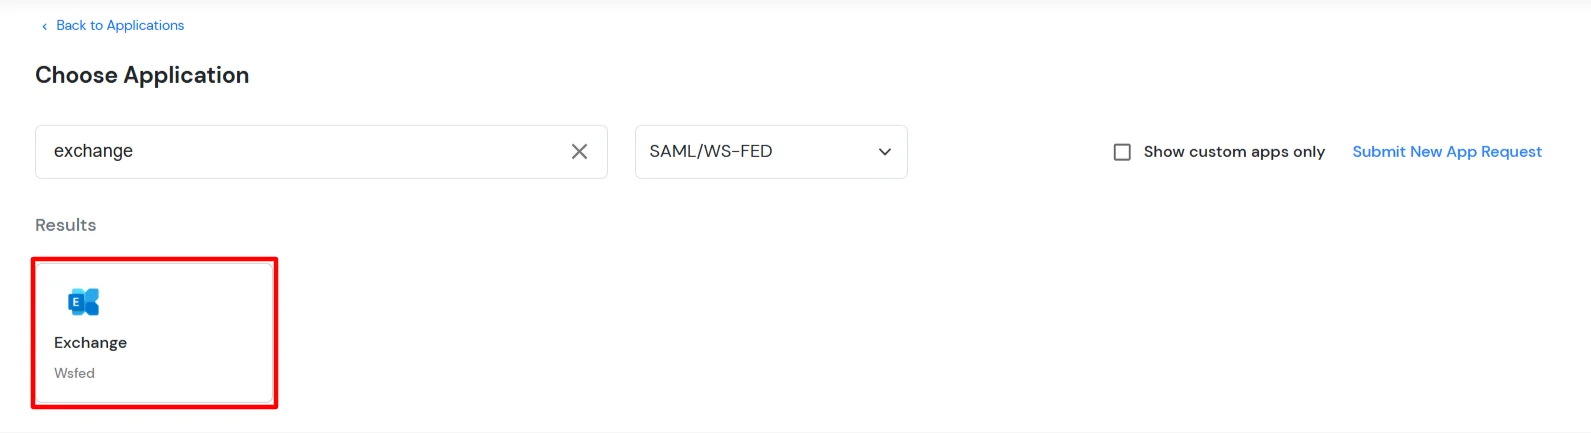
| Display Name | Exchange |
| WT-Realm | https://{owa-url} (z. B. https://mail.example.com/owa) |
| Antwort-URL | https://{owa-url} (z. B. https://mail.example.com/owa) |
| Gültigkeitszeitraum von WS-FED | 300s |
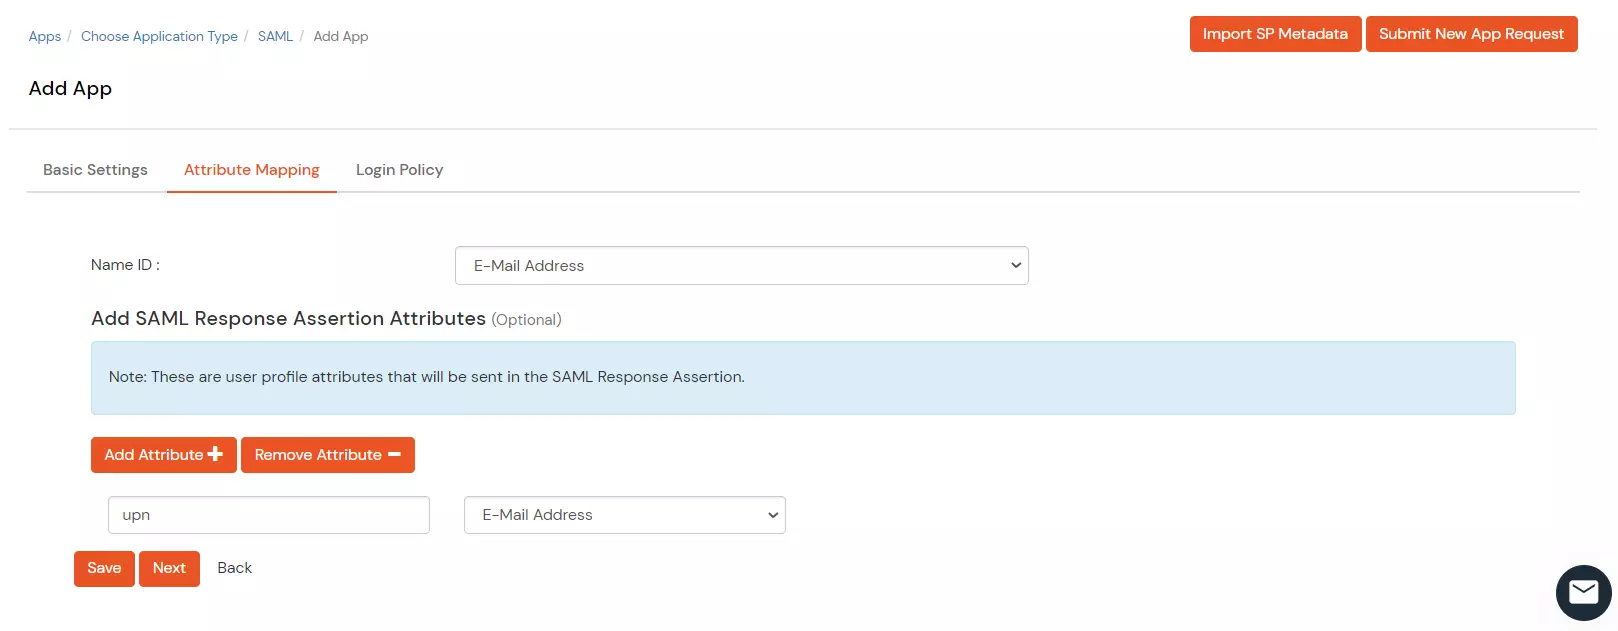
##Base URL## ist der Exchange-/OWA-Host. Der Befehl enthält beide URLs: Eine endet mit / und die andere, die keinen abschließenden Schrägstrich enthält.
$uris=@("https://##Base URL##/owa/","https://##Base URL##/ecp/","https://##Base URL##/owa","https://##Base URL##/ecp")
Hinweis: Achten Sie darauf, dass der Fingerabdruck auf dem Zertifikat in Großbuchstaben geschrieben ist.
            Set-OrganizationConfig -AdfsIssuer "##miniOrange URL##" -AdfsAudienceUris $uris -AdfsSignCertificateThumbprint ##Cert Thumbprint##

            Get-EcpVirtualDirectory | Set-EcpVirtualDirectory -AdfsAuthentication $true
            -BasicAuthentication $false -DigestAuthentication $false -FormsAuthentication $false
            -WindowsAuthentication $false

            Get-OwaVirtualDirectory | Set-OwaVirtualDirectory -AdfsAuthentication $true
            -BasicAuthentication $false -DigestAuthentication $false -FormsAuthentication $false
            -WindowsAuthentication $false -OAuthAuthentication $false

            # Restart w3svc and was
            net stop was /y
            net start w3svc
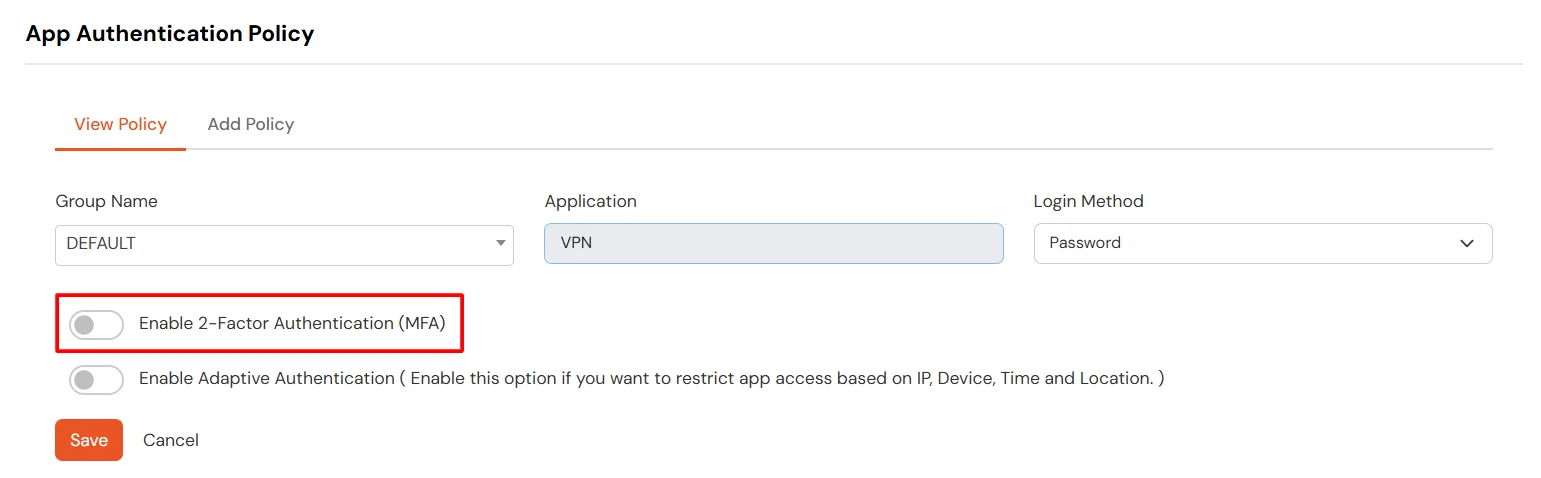
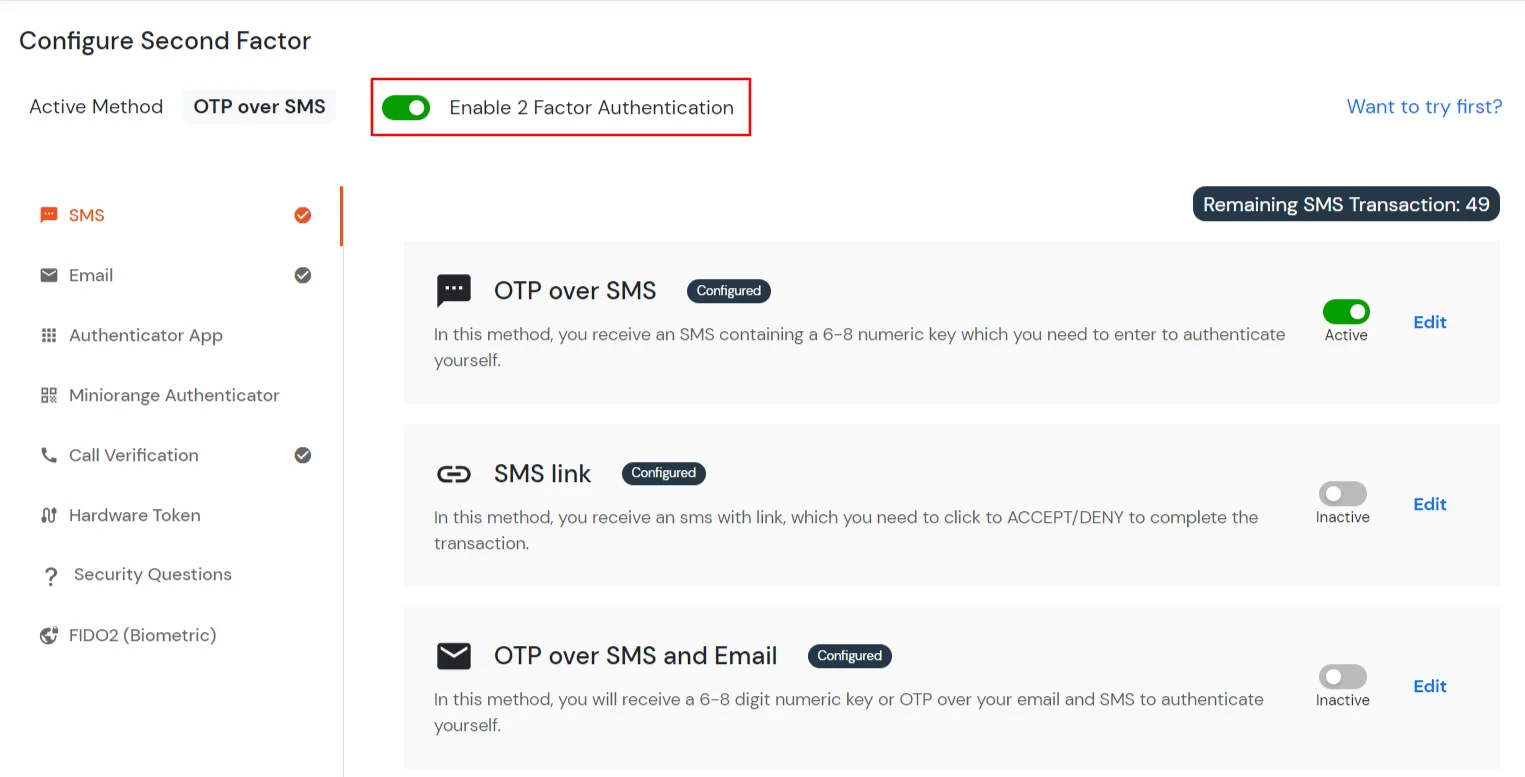
3.1: Aktivieren der Zwei-Faktor-Authentifizierung für Benutzer der Exchange-App
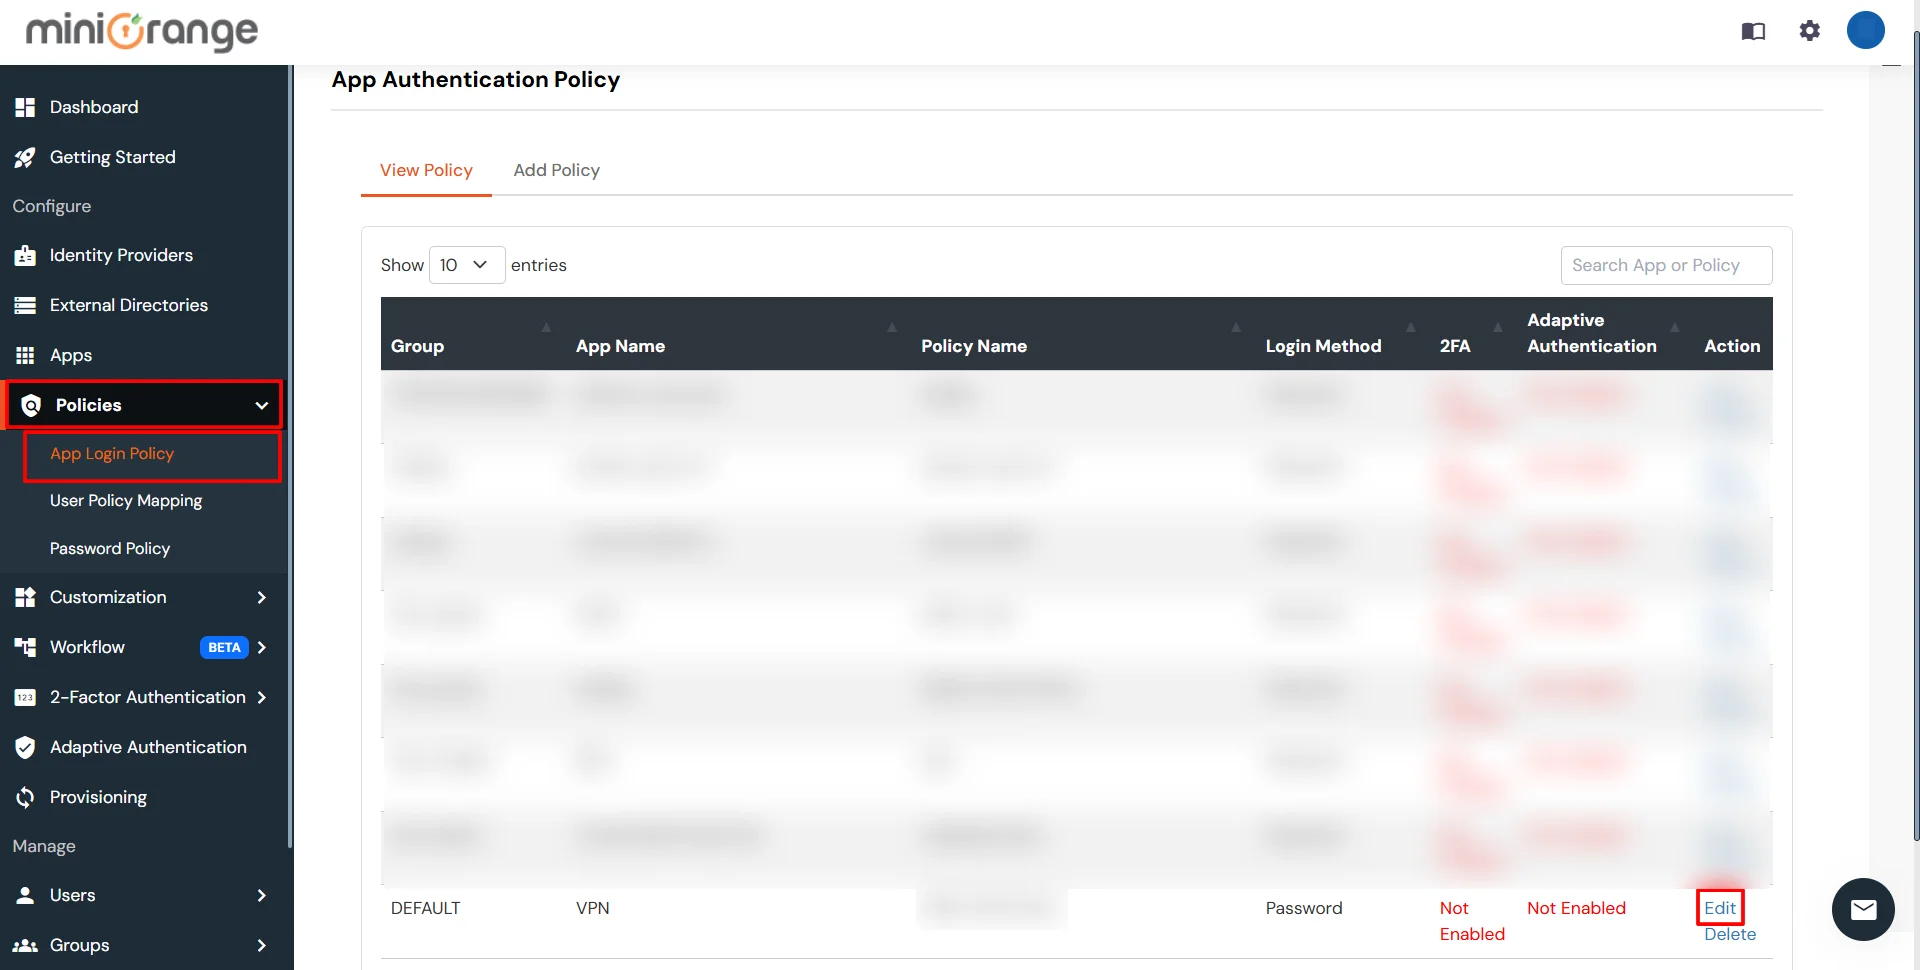
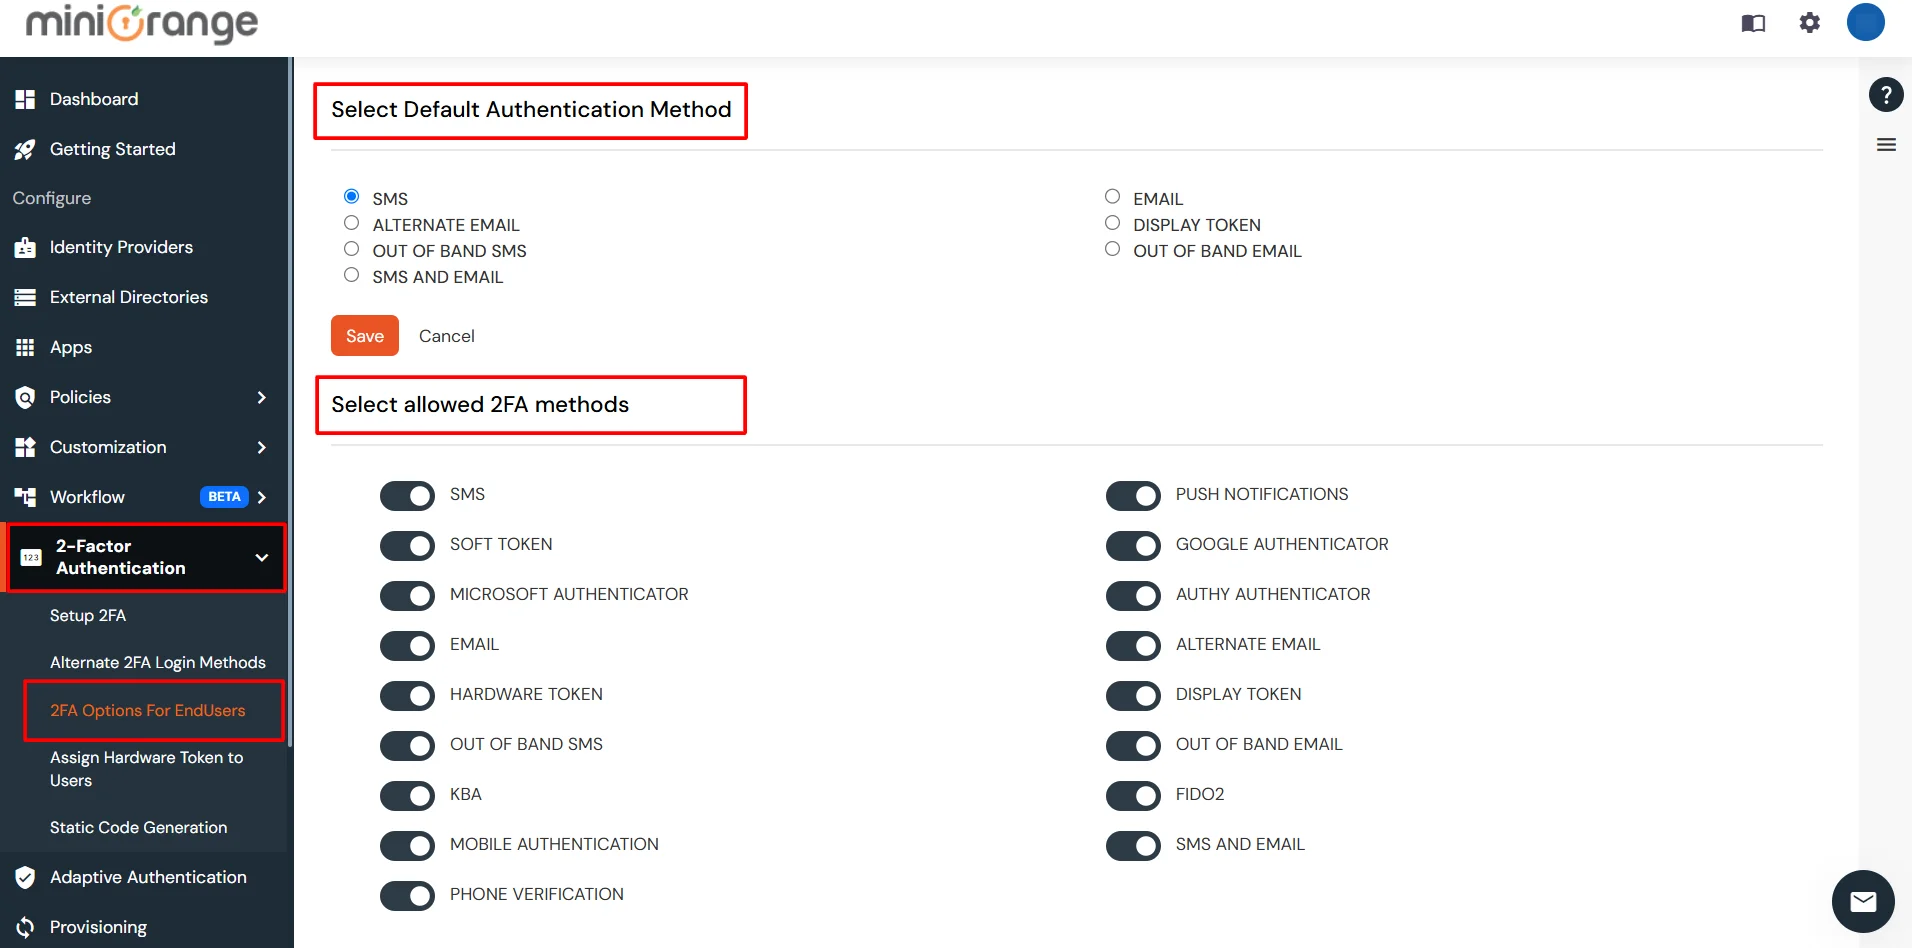
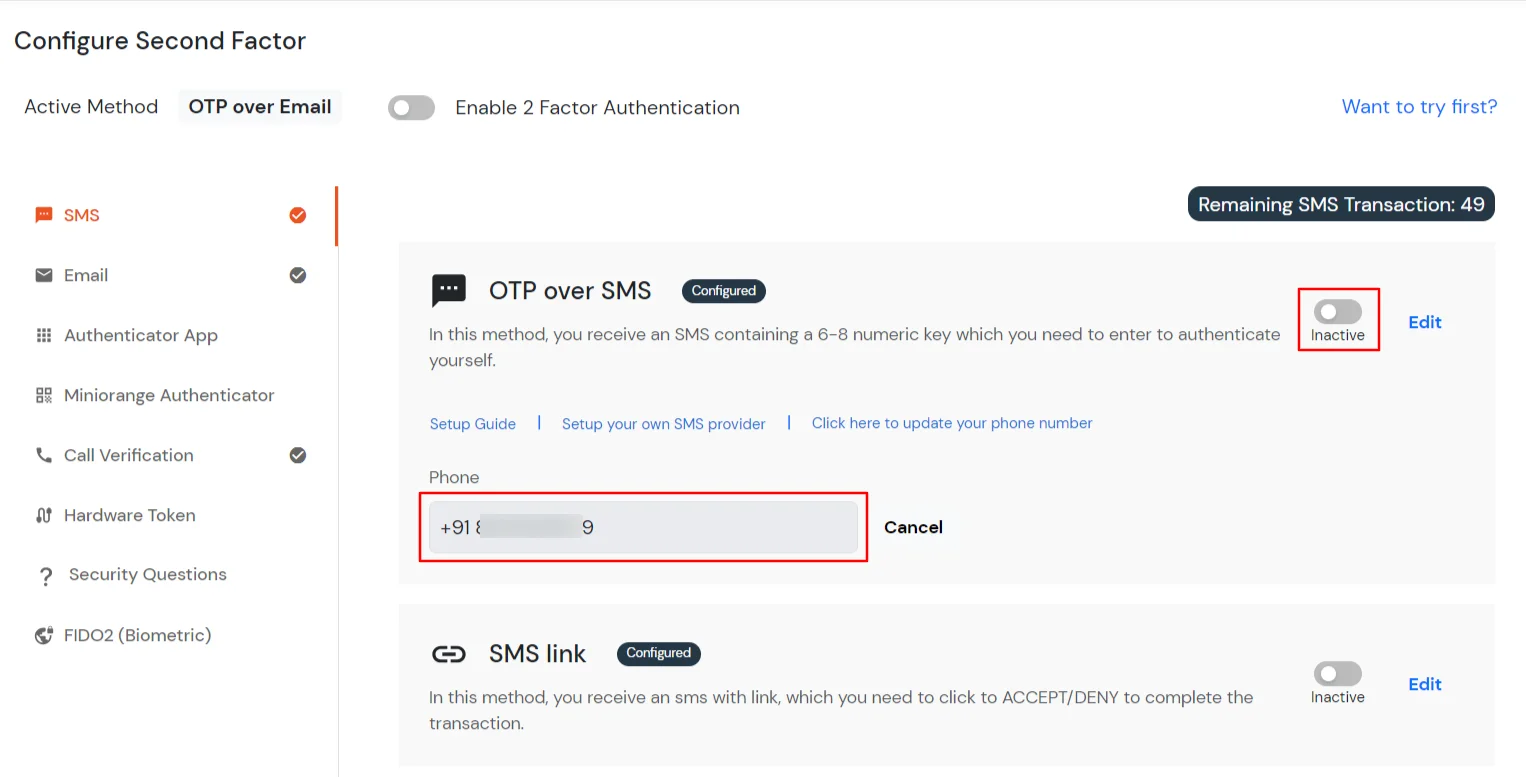
3.2: Konfigurieren Sie 2FA für Ihre Endbenutzer
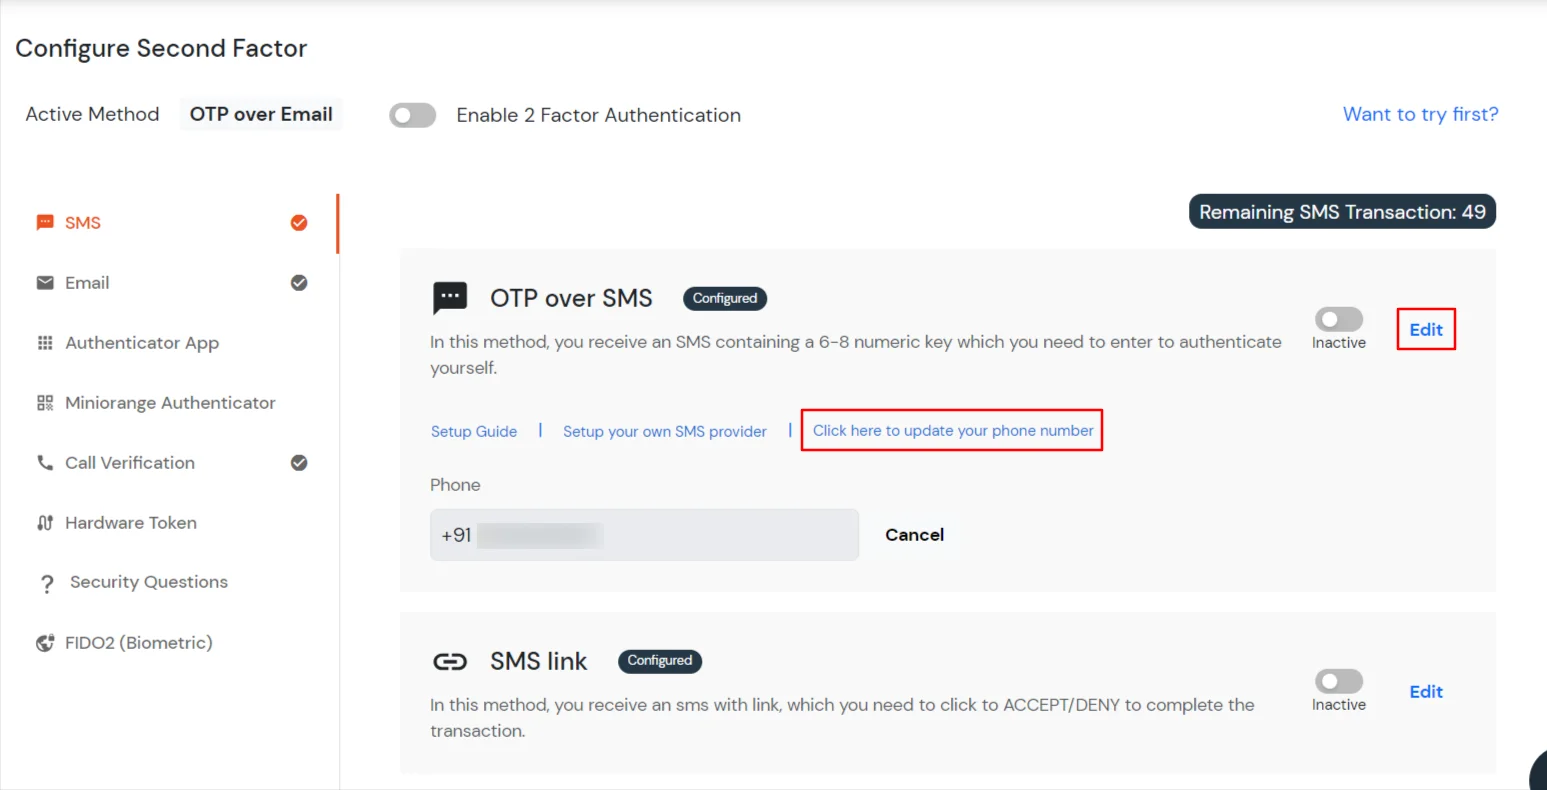
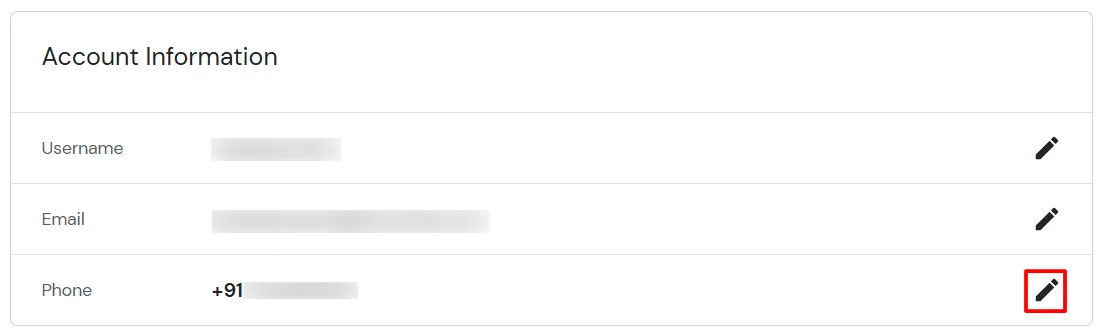
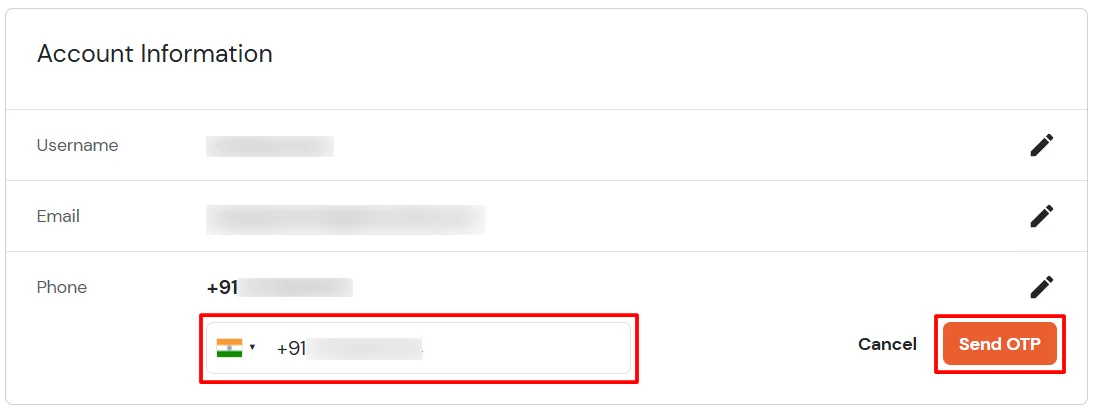
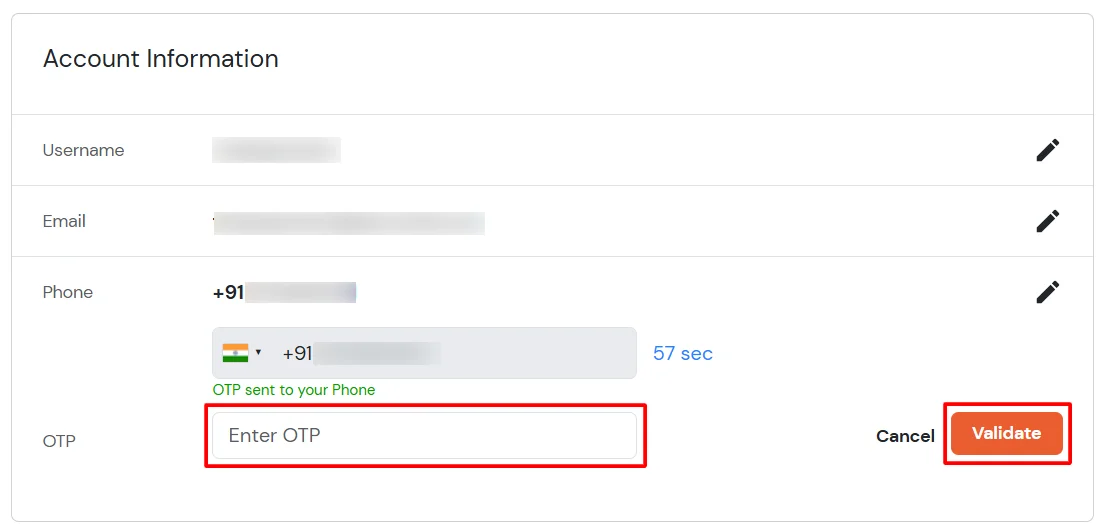
3.3: 2FA-Setup für Endbenutzer
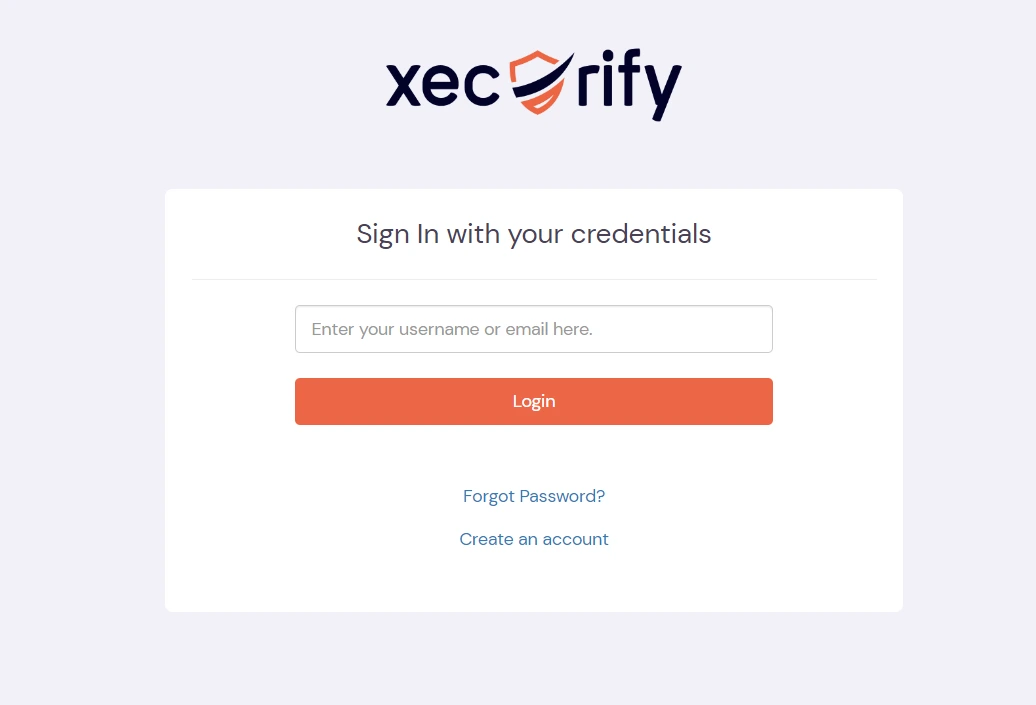
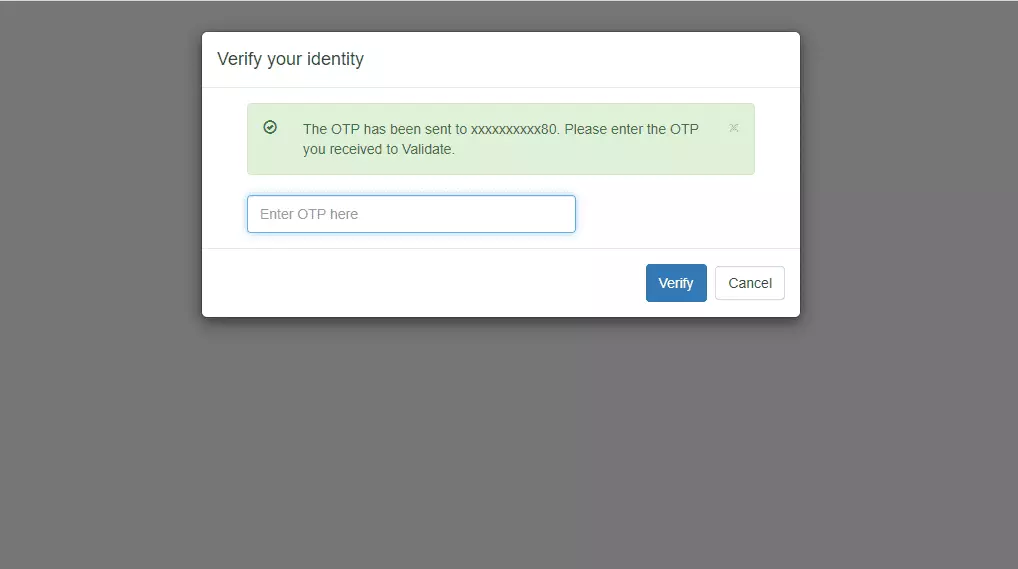
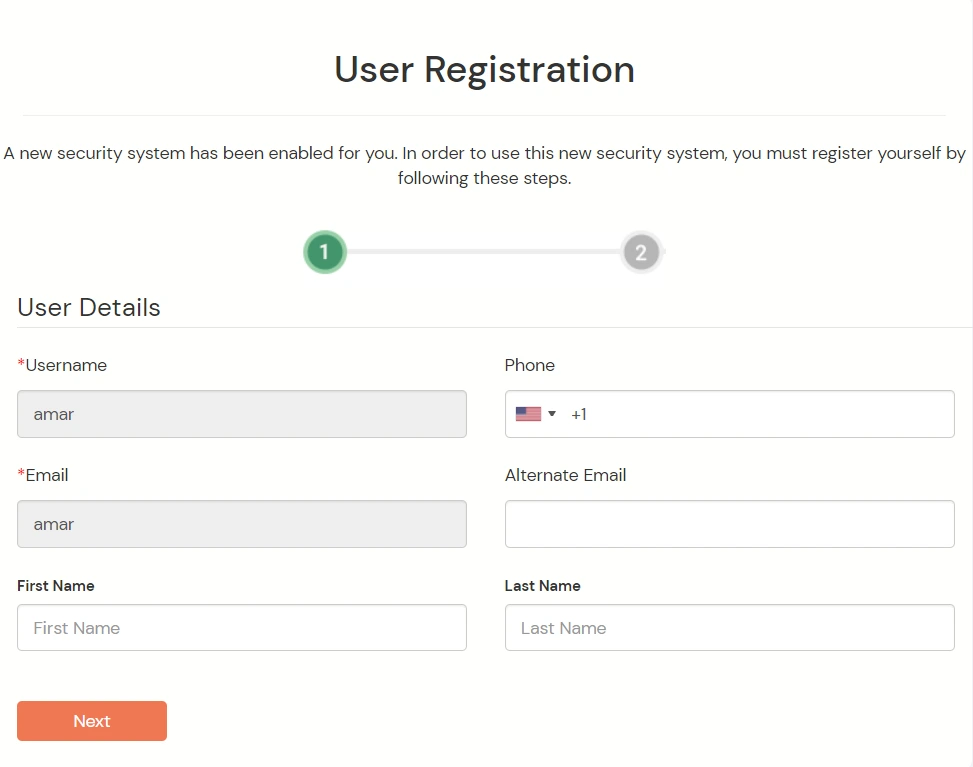
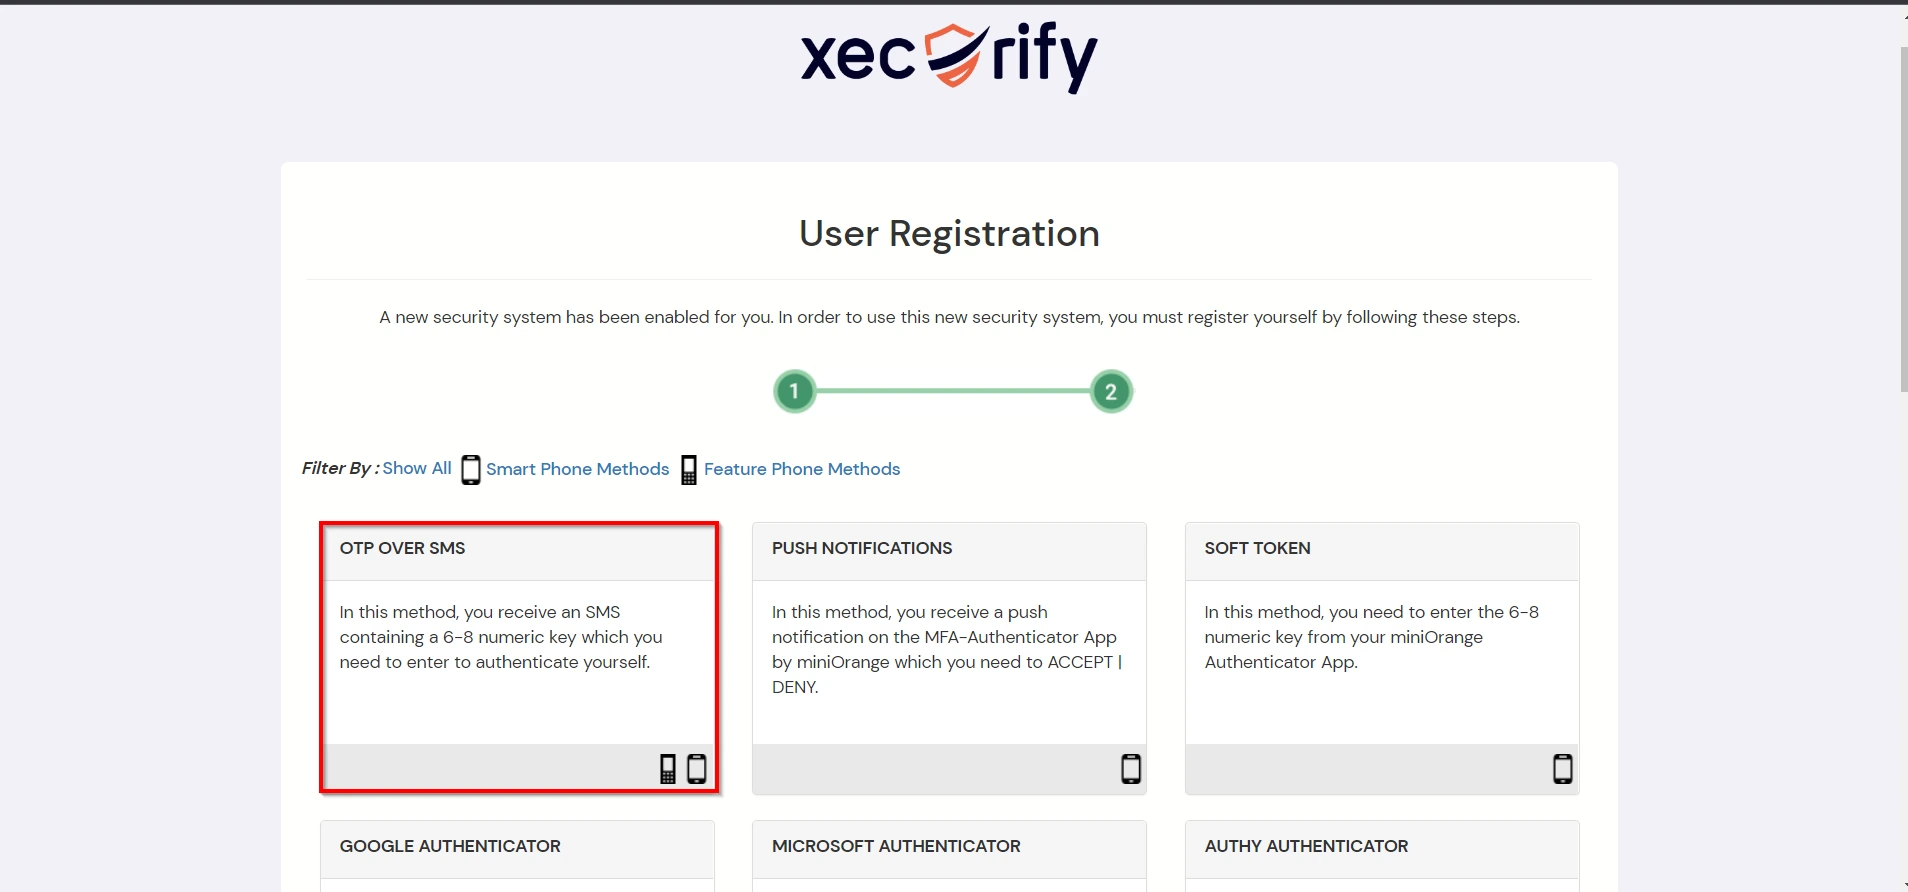
Kontaktieren Sie uns oder senden Sie uns eine E-Mail an idpsupport@xecurify.com , und wir helfen Ihnen umgehend bei der Einrichtung.
Die adaptive Authentifizierung für Exchange ermöglicht Administratoren die Durchsetzung kontextbezogener Zugriffsrichtlinien durch die Auswertung von Benutzeranmeldebedingungen wie IP-Adresse, Gerät, Standort und Anmeldezeitpunkt. Basierend auf der konfigurierten Richtlinie kann Benutzern der Zugriff gewährt, eine zusätzliche Authentifizierung angefordert oder der Zugriff verweigert werden. Administratoren können zudem E-Mail-Benachrichtigungen konfigurieren, Fehlermeldungen für Benutzer anpassen, Richtlinieneinstellungen vor der Bereitstellung überprüfen und adaptive Authentifizierungsrichtlinien Anwendungsanmelderichtlinien zuweisen, um die Sicherheit zu erhöhen und unberechtigten Zugriff zu verhindern.
[Hinweis: Der Abschnitt „Adaptive Authentifizierung“ wurde aus dem linken Navigationsmenü verschoben. Sie können nun auf adaptive Authentifizierungsrichtlinien zugreifen und diese verwalten, indem Sie zu „Richtlinien“ >> „Adaptive Zugriffsrichtlinie“ navigieren.]
A. Beschränkung des Zugriffs auf Exchange mittels IP-basierter Zugriffsbeschränkung
Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .
Sie können die adaptive Authentifizierung mit IP-basierter Beschränkung wie folgt konfigurieren:





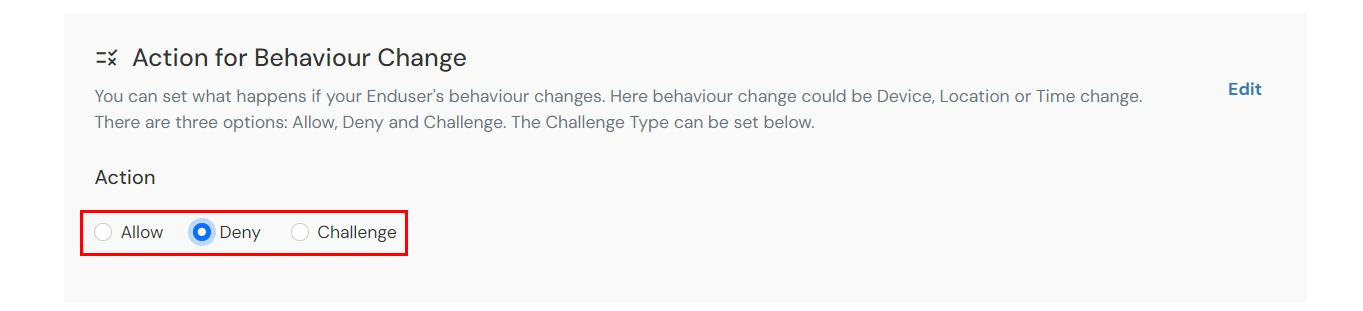
| Attribut (Option) | Beschreibung |
|---|---|
| Erlauben | Erlauben Sie Benutzern die Authentifizierung und Nutzung von Diensten, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Ablehnen | Verweigern Sie Benutzerauthentifizierungen und den Zugriff auf Dienste, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Herausforderung | Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
| Attribut | Beschreibung |
|---|---|
| Benutzer zweiter Faktor | Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er gewählt oder zugewiesen hat, wie zum Beispiel
|
| KBA (Wissensbasierte Authentifizierung) | Das System stellt dem Benutzer zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst wenn beide Fragen richtig beantwortet wurden, kann der Benutzer fortfahren. |
| OTP über alternative E-Mail | Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
B. Beschränkung des Zugriffs auf Exchange mittels gerätebasierter Zugriffsbeschränkung
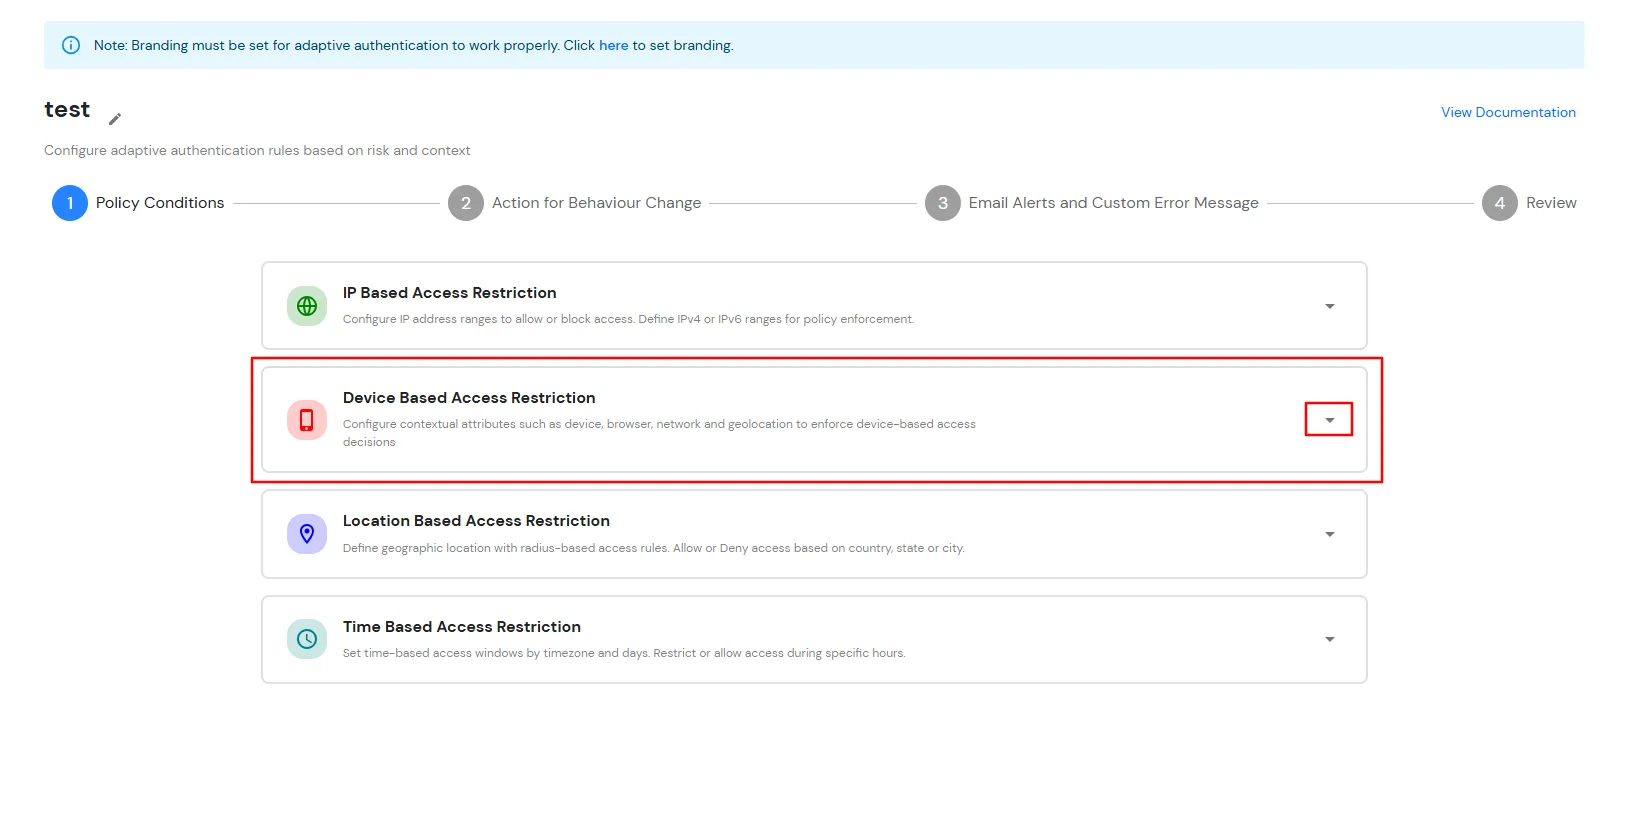
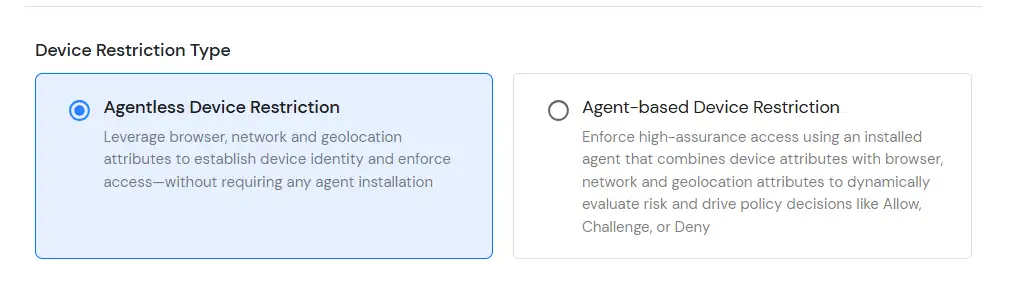
Die gerätebasierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand vertrauenswürdiger und registrierter Geräte. Mithilfe von Geräteidentifizierungs- und Verifizierungsmechanismen können Administratoren Richtlinien definieren, die das während der Authentifizierung verwendete Gerät auswerten. Beim Anmeldeversuch eines Benutzers wird das Gerät anhand der konfigurierten Richtlinie geprüft und die entsprechende Aktion – Zulassen, Hinterfragen oder Verweigern – basierend auf den konfigurierten Bedingungen angewendet.
Sie können die adaptive Authentifizierung mit gerätebasierter Einschränkung wie folgt konfigurieren:

C. Beschränkung des Zugriffs auf Exchange durch standortbasierte Zugriffsbeschränkung
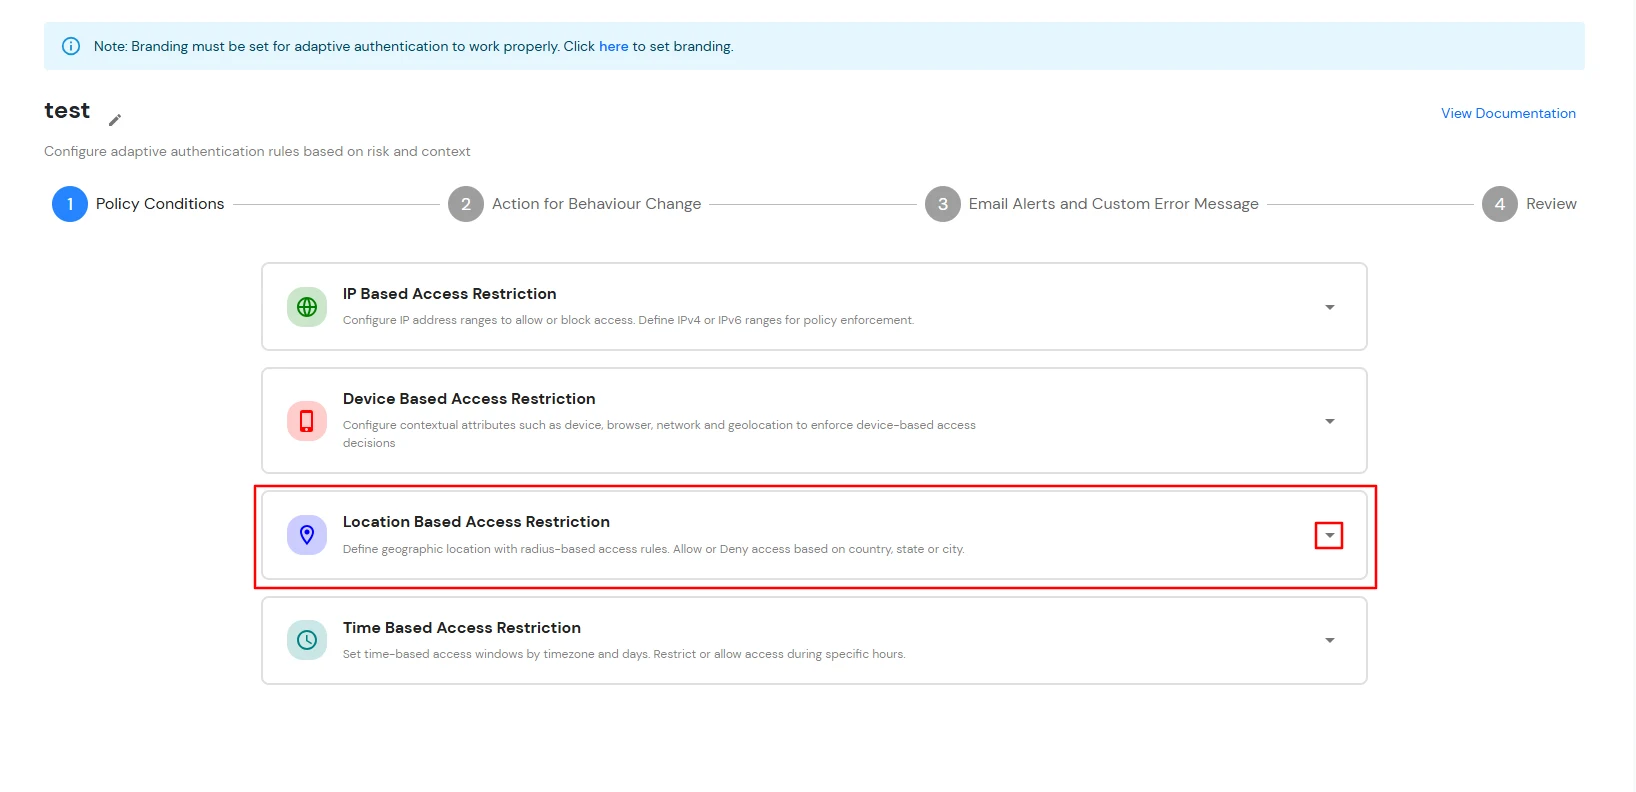
Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, an denen sich Endbenutzer je nach den vom Administrator festgelegten Bedingungen anmelden oder der Zugriff verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Authentifizierung anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.
Sie können die adaptive Authentifizierung mit standortbasierter Einschränkung wie folgt konfigurieren:


D. Beschränkung des Zugriffs auf Exchange durch zeitbasierte Zugriffsbeschränkung
Bei der Zeitbeschränkung konfiguriert der Administrator eine Zeitzone mit Start- und Endzeit. Benutzer erhalten je nach den in der Richtlinie festgelegten Bedingungen entweder Zugriff, werden abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert. Wenn sich ein Endbenutzer mit aktivierter adaptiver Authentifizierung anmeldet, werden seine zeitzonenbezogenen Attribute wie Zeitzone und aktuelle Systemzeit mit der vom Administrator konfigurierten Liste abgeglichen. Basierend auf dieser Konfiguration wird der Benutzer entweder zugelassen, abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert.
Sie können die adaptive Authentifizierung mit zeitbasierter Beschränkung wie folgt konfigurieren:



E. E-Mail-Benachrichtigungen und benutzerdefinierte E-Mail-Nachrichten
Dieser Abschnitt behandelt Benachrichtigungen und Warnungen im Zusammenhang mit der Richtlinie für adaptiven Zugriff. Er bietet folgende Optionen:


| Option | Beschreibung |
|---|---|
| Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an | Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden. |
| Herausforderung abgeschlossen und Gerät registriert | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert. |
| Herausforderung abgeschlossen, aber Gerät nicht registriert | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert. |
| Herausforderung fehlgeschlagen | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert. |


F. Überprüfung
Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.


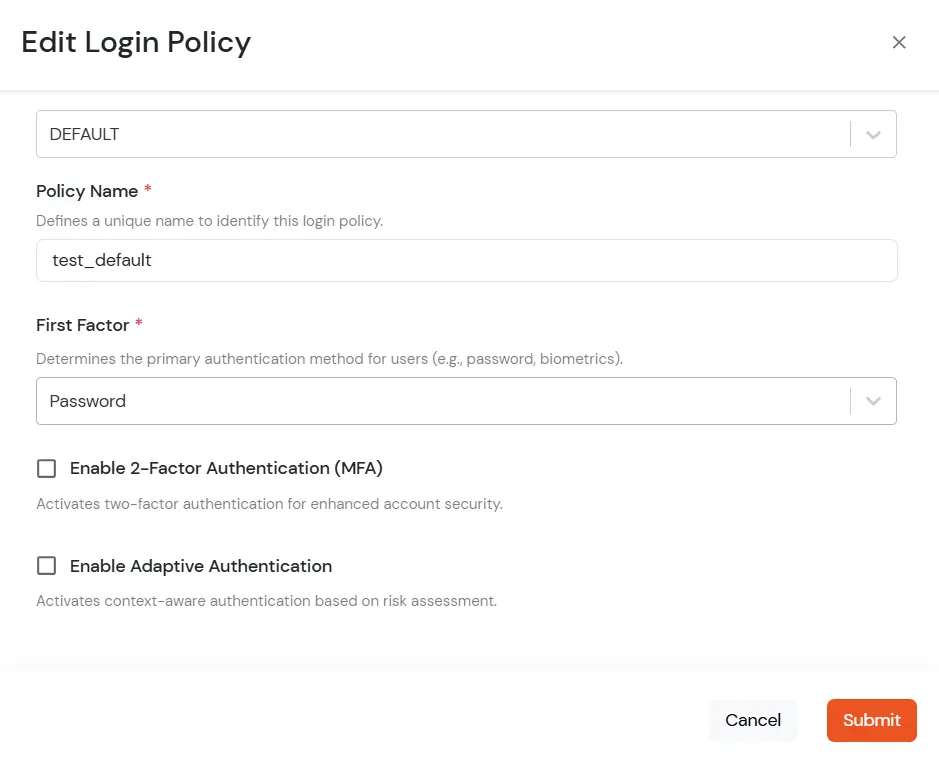
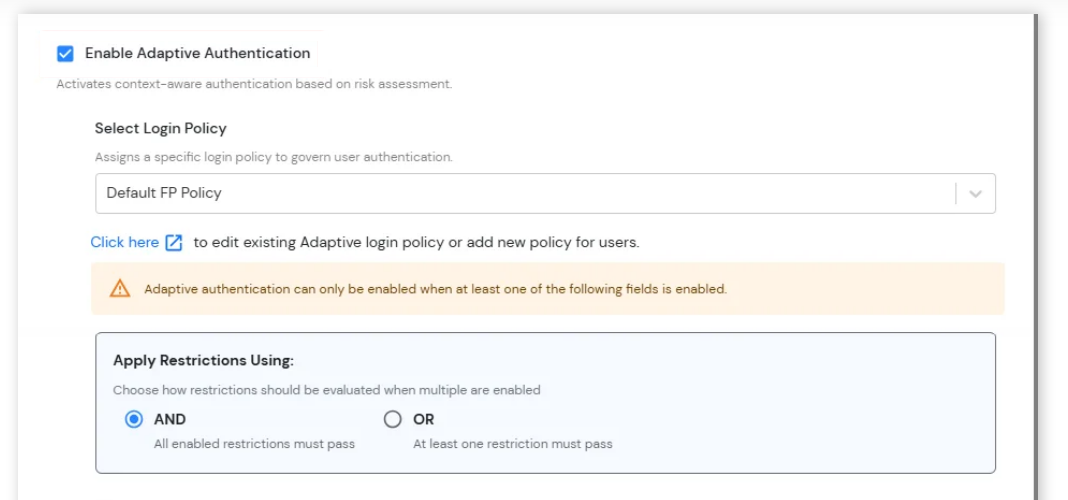
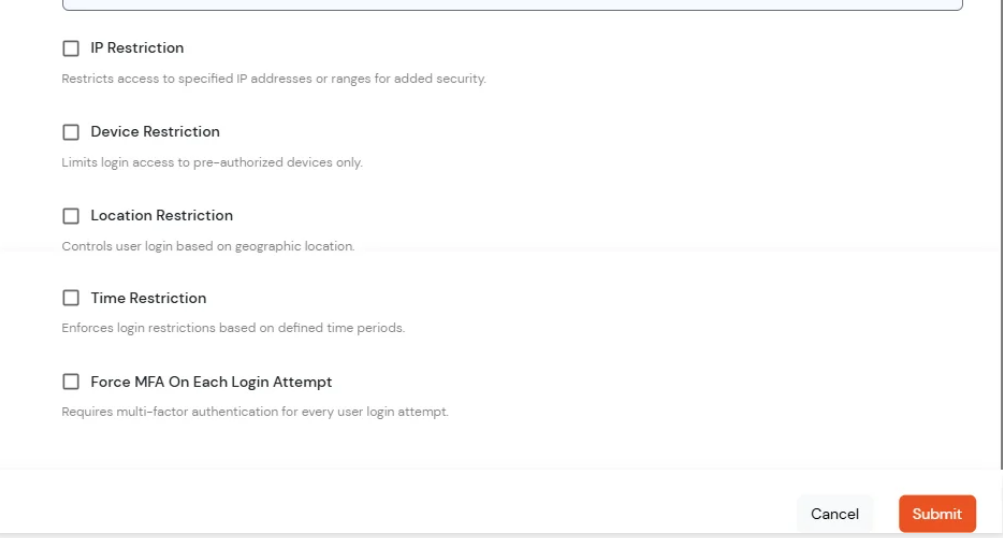
Die Funktion „Exchange-Geräte verwalten“ ermöglicht Administratoren die Kontrolle darüber, welche Geräte auf die Exchange ActiveSync-Anwendung zugreifen dürfen.
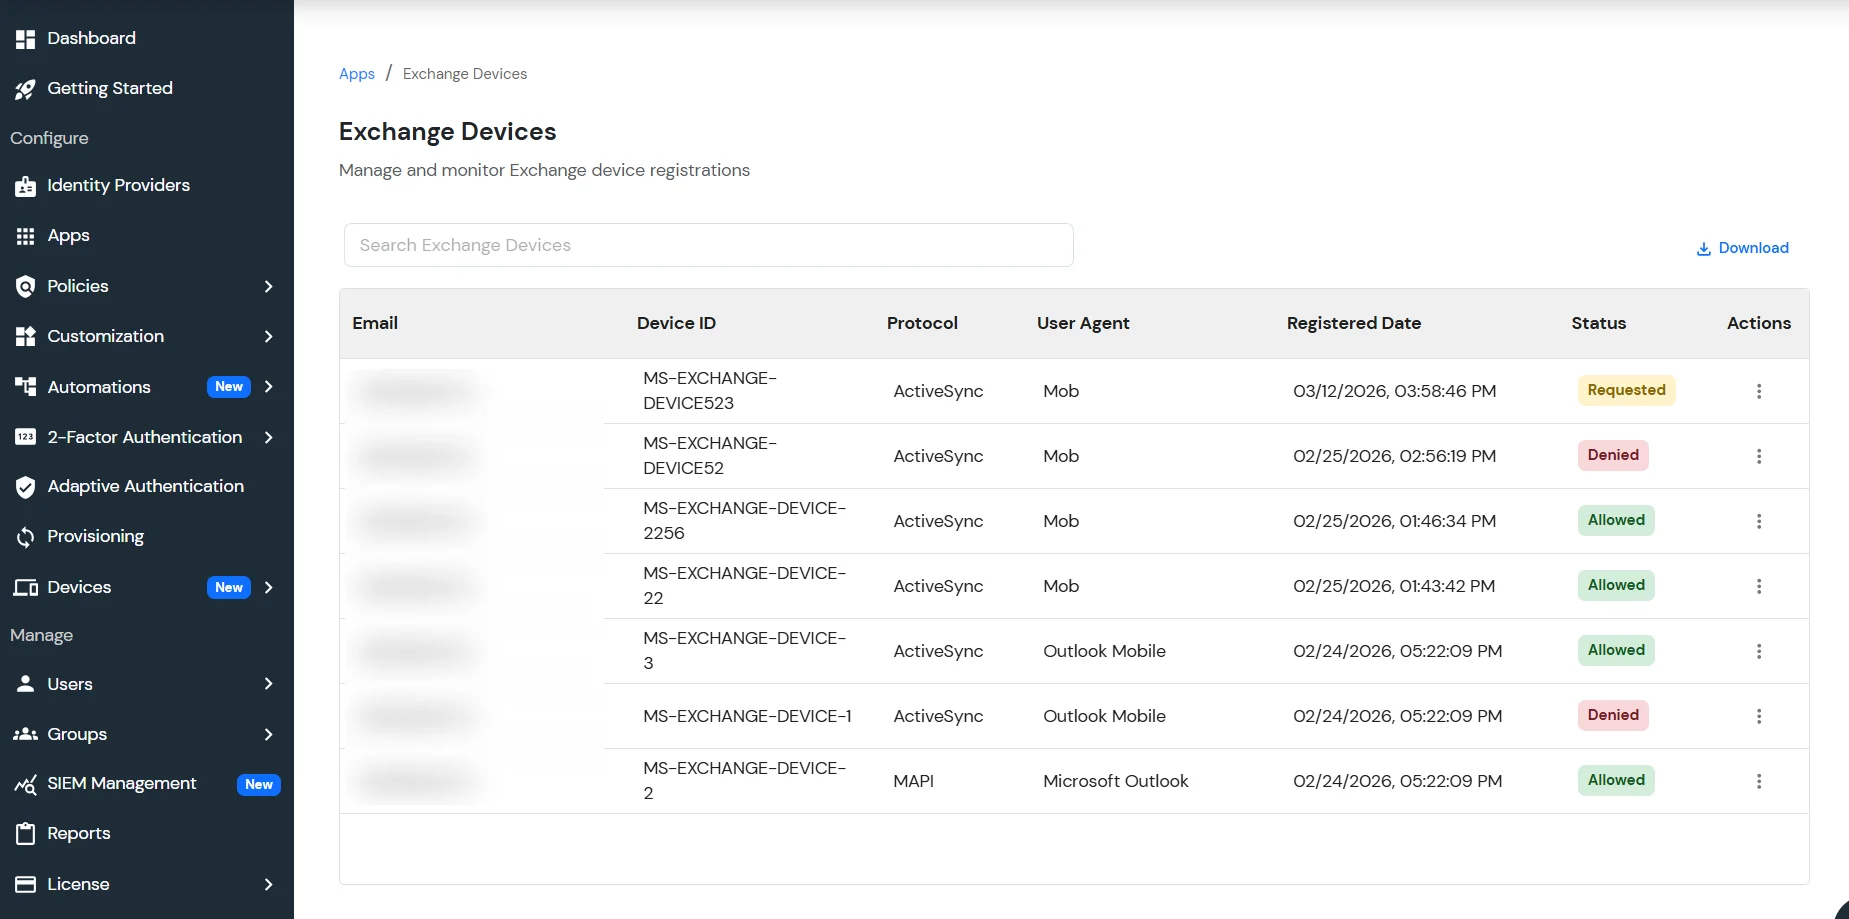
Jedem Gerät wird basierend auf seiner Zugriffsebene ein Status zugewiesen:
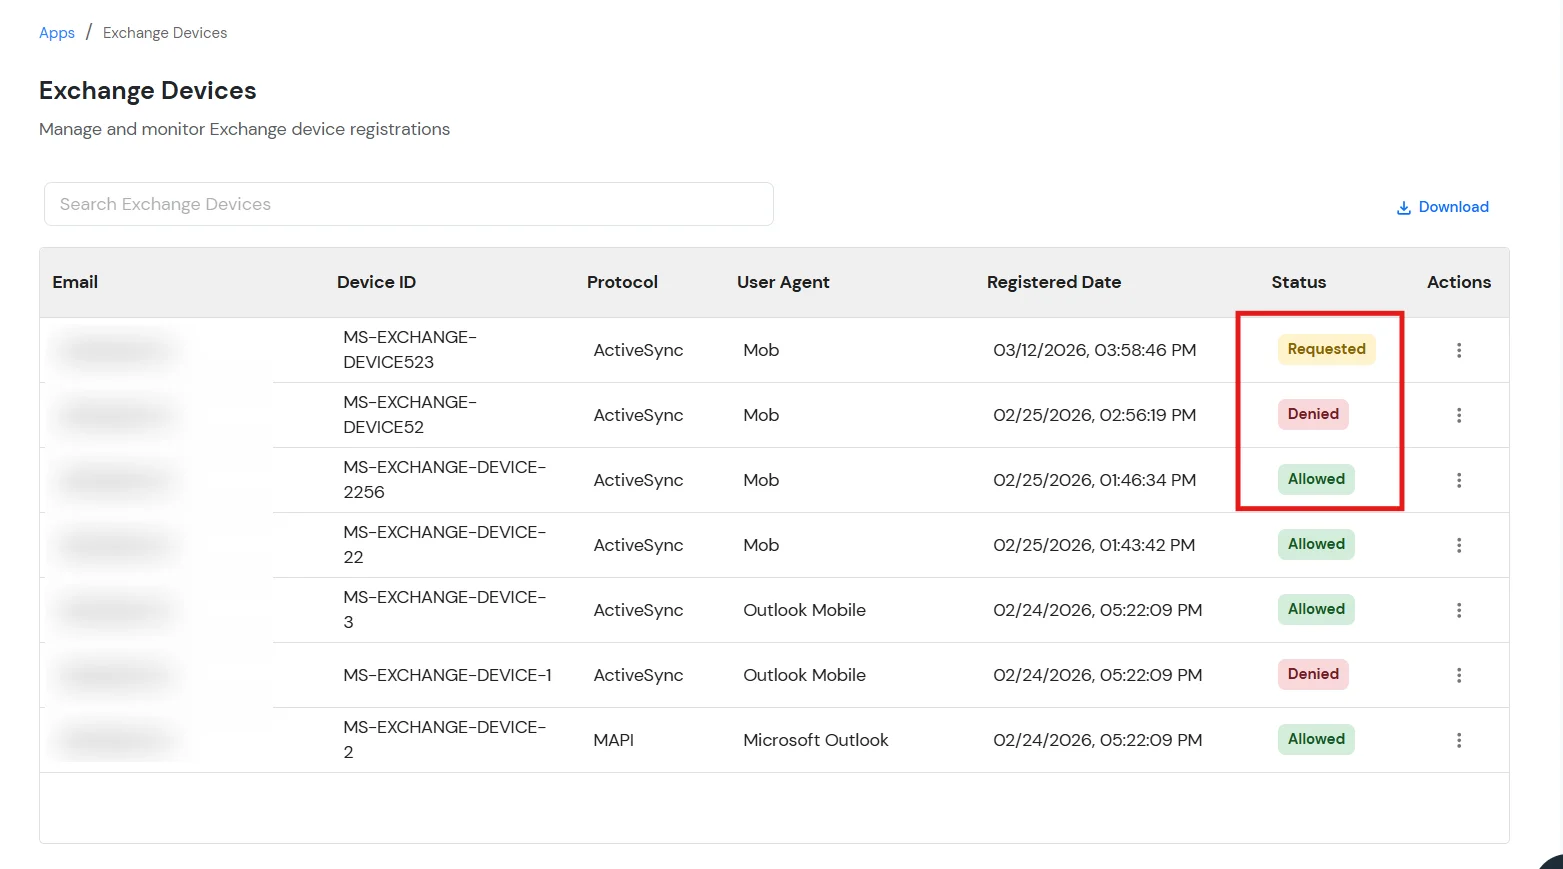
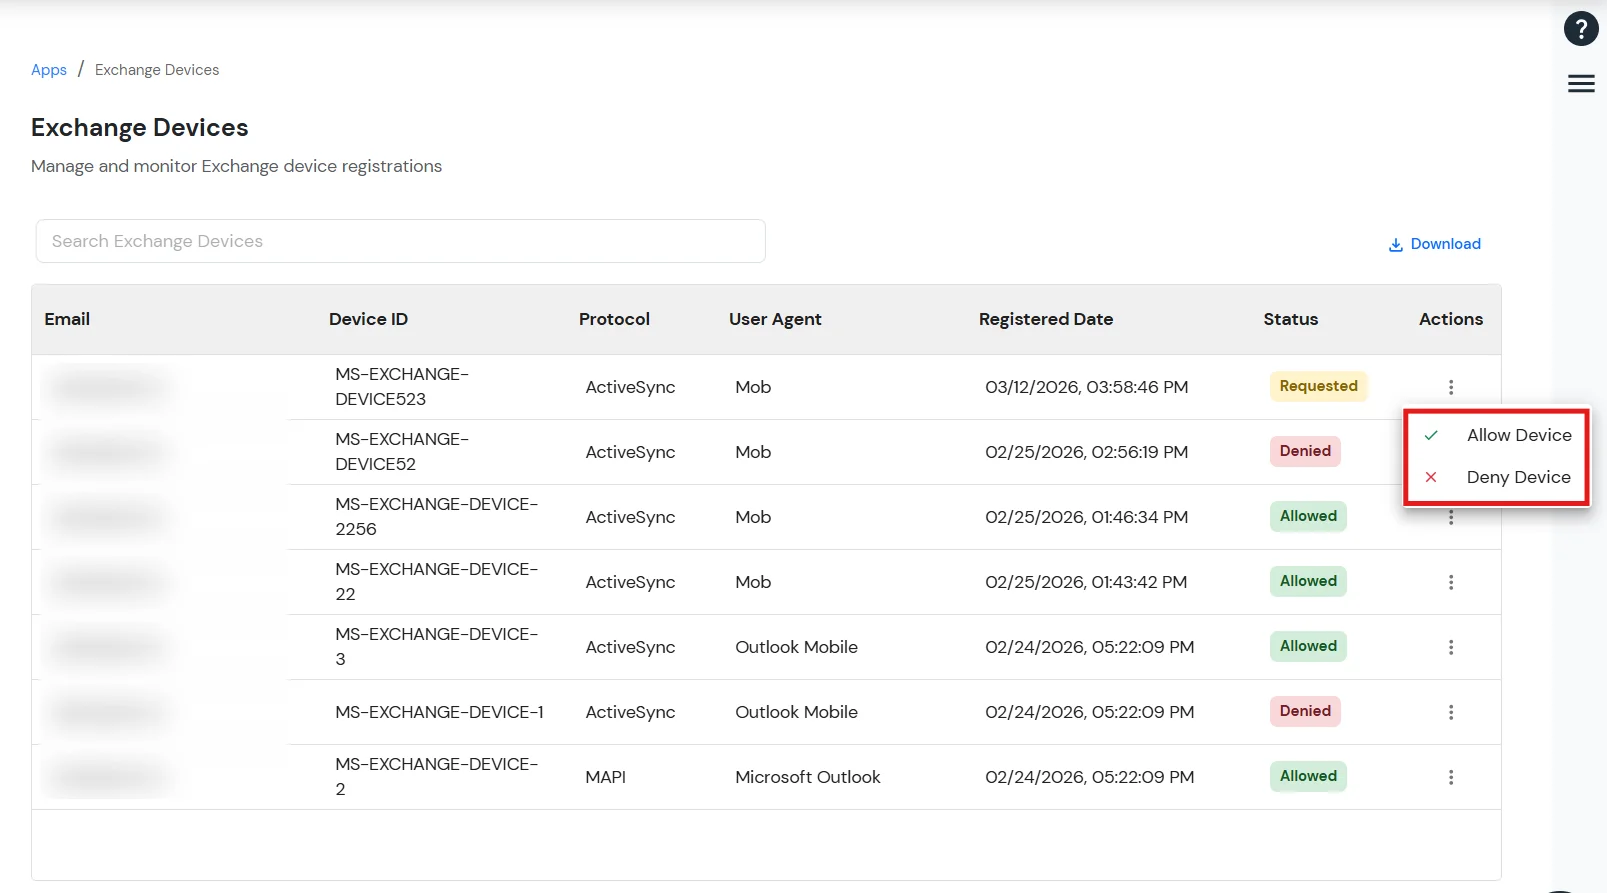
Administratoren können folgende Maßnahmen ergreifen:
Dadurch wird sichergestellt, dass nur autorisierte Geräte eine Verbindung zur Exchange-Umgebung herstellen können.
Get-OwaVirtualDirectory | Set-OwaVirtualDirectory -AdfsAuthentication $false
-BasicAuthentication $false -DigestAuthentication $false -FormsAuthentication $true
-WindowsAuthentication $false -OAuthAuthentication $false
Get-EcpVirtualDirectory | Set-EcpVirtualDirectory -AdfsAuthentication $false
-BasicAuthentication $false -DigestAuthentication $false -FormsAuthentication $true
-WindowsAuthentication $false# Restart w3svc and was
net stop was /y
net start w3svc

