Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Rocket.Chat ist ein OAuth-gestützter Open-Source-Kommunikationsknoten. Rocket.Chat hilft Organisationen, ihr eigenes Chat-Tool, Medienfreigabe, Bildschirmfreigabe und Video-/Audioanrufunterstützung zu haben. Benutzer von Rocket.Chat können das Erscheinungsbild anpassen, ihre Benutzer auswählen und Daten sicher verwalten. Darüber hinaus können Benutzer Rocket.Chat in der Cloud einrichten oder ihre eigenen Server vor Ort hosten. Die langfristige Vision von Rocket.Chat besteht darin, E-Mails durch eine föderierte Echtzeit-Kommunikationsplattform zu ersetzen und Dienste anzubieten, mit denen Unternehmen mit Rocket.Chat aufgebaut werden können.
OAuth (Open Authorization) ist ein offener Standard für tokenbasierte Authentifizierung und Autorisierung, der zur Bereitstellung von Single Sign-On (SSO) verwendet wird. OAuth gibt keine Kennwortdaten weiter, sondern verwendet Autorisierungstoken, um eine Identität zwischen Verbrauchern und Dienstanbietern nachzuweisen. OAuth ist ein Authentifizierungsprotokoll, mit dem Sie die Interaktion einer Anwendung mit einer anderen in Ihrem Namen genehmigen können, ohne Ihr Kennwort preiszugeben.
Anwendungen, die die Anmeldung über Dienste von Drittanbietern unterstützen, fordern den Benutzer im Allgemeinen auf, sich zu authentifizieren, indem Optionen wie „Mit Facebook anmelden“ oder „Mit Google anmelden“ usw. angeboten werden. Auf diese Weise kann der Benutzer seine Anmeldeinformationen verwenden, um sich beim Dienst des Drittanbieters anzumelden. Als Antwort sendet der Dienst den Zugriffstoken an die anfordernde Anwendung, der die Authentizität des Benutzers beweist, der den Zugriff anfordert. Der Token wird dann verwendet, um Anforderungen an vom Endbenutzer benötigte Ressourcen zu stellen. OAuth ist sowohl für Browser- als auch für mobile Anwendungen geeignet und wird häufig für den Zugriff auf Kundenanwendungen und APIs verwendet. Im Wesentlichen verwendet OAuth JSON, um Nachrichten zwischen Anwendungen zu übertragen, und verwendet HTTP zum Anfordern und Empfangen von Token.
miniOrange bietet Benutzerauthentifizierung von externen Verzeichnissen wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw. Es bietet auch Benutzerauthentifizierung mit anderen Identitätsanbietern wie Shibboleth, PING, Okta, OneLogin, KeyCloak und vielen mehr.
Sie finden Ihren Identitätsanbieter nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com . Wir helfen Ihnen umgehend bei der Einrichtung.
Genehmigung
Gewähren
Passwort
Gewähren
Implizit
Gewähren
Token aktualisieren
Gewähren
Client-Anmeldeinformationen
Gewähren
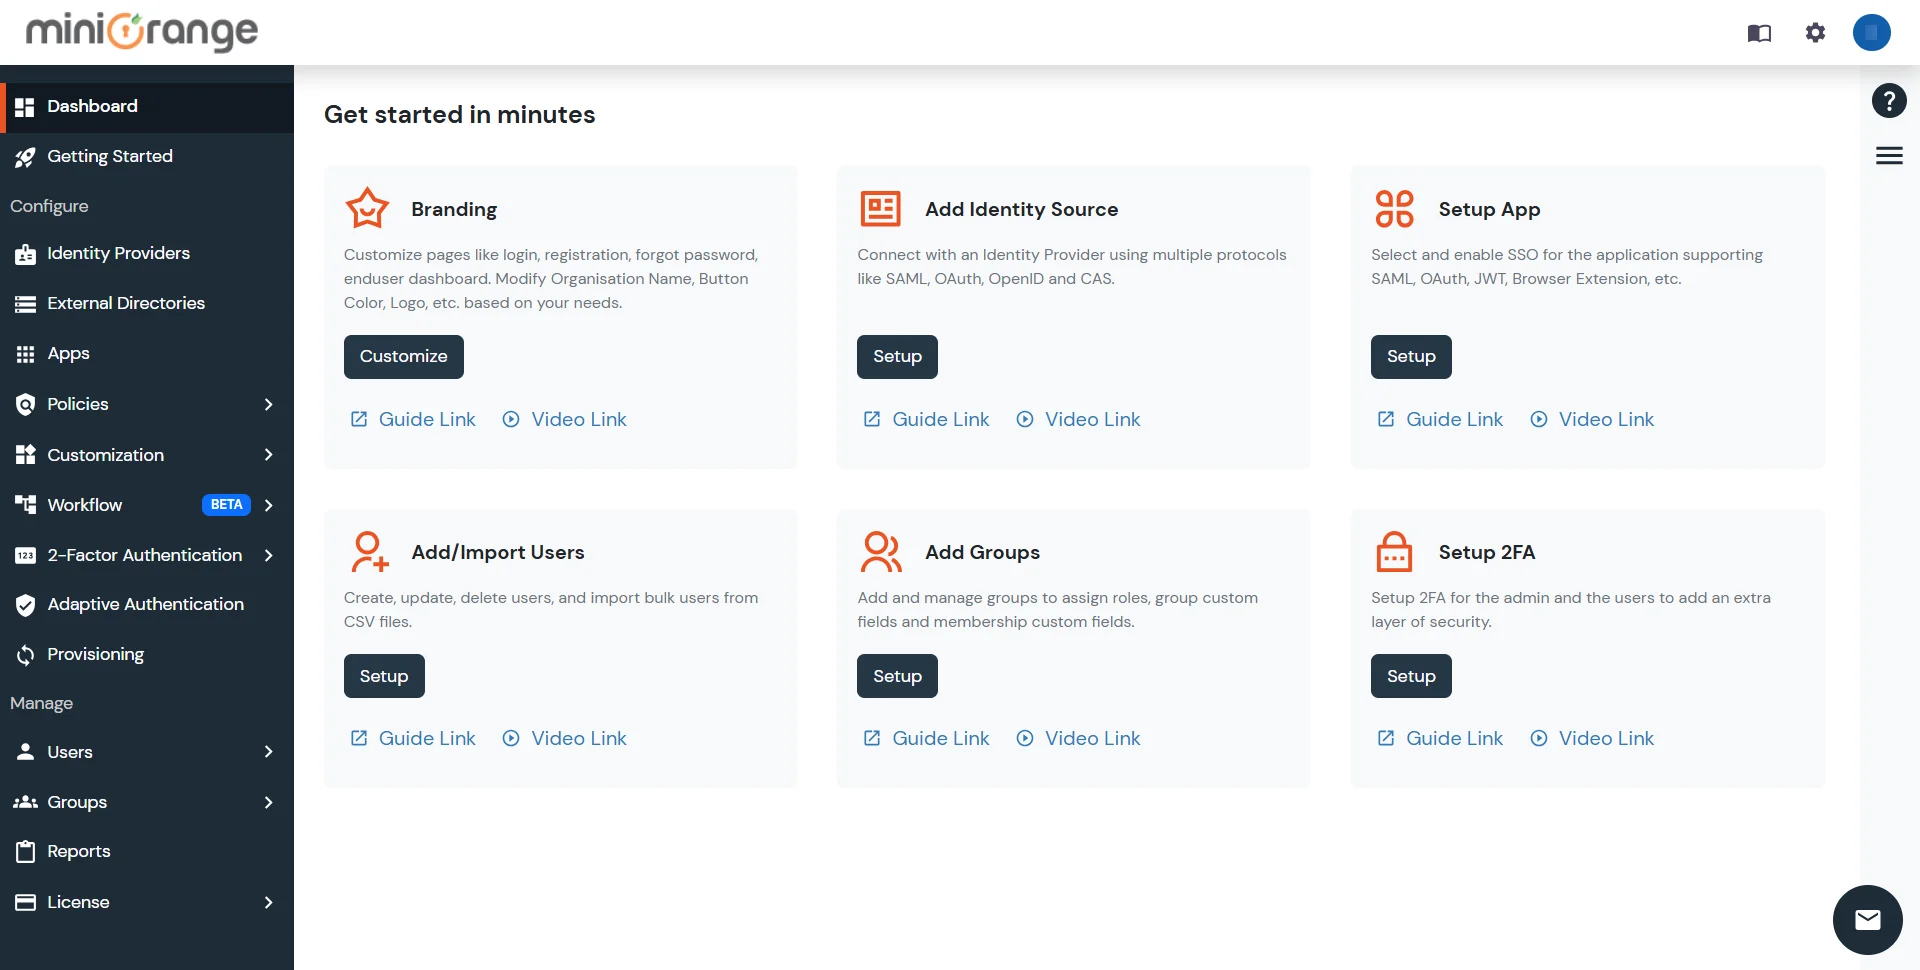
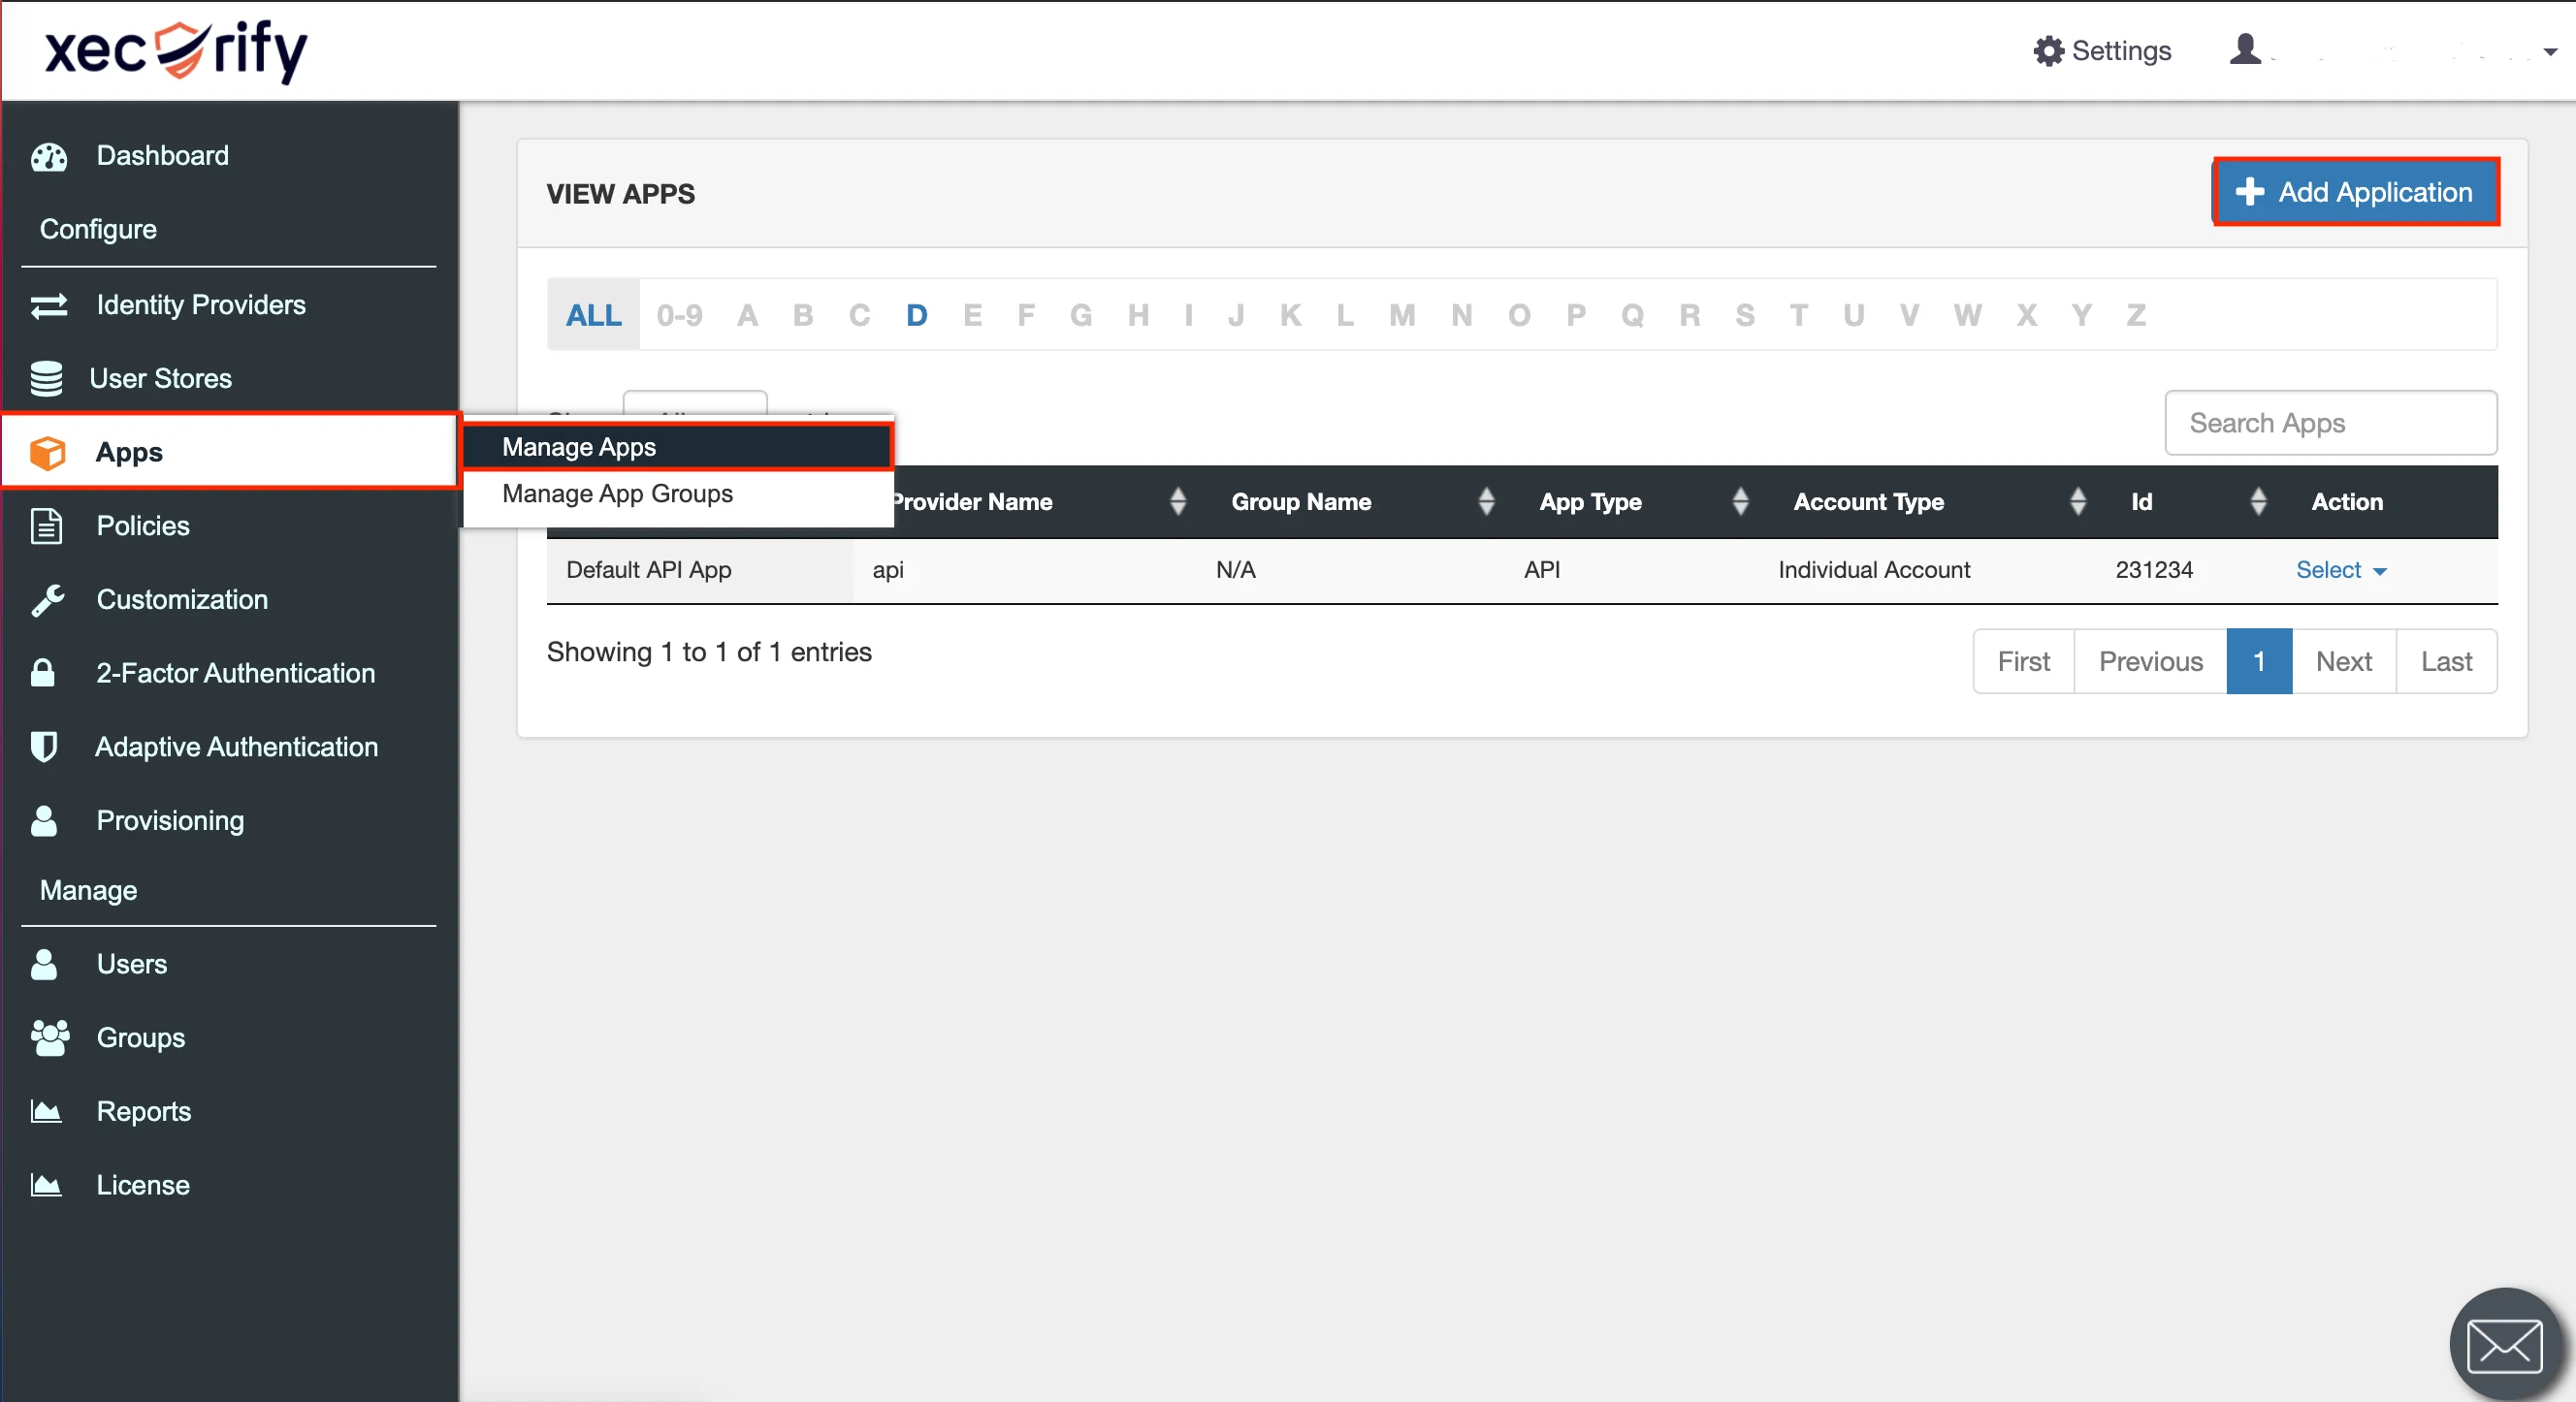
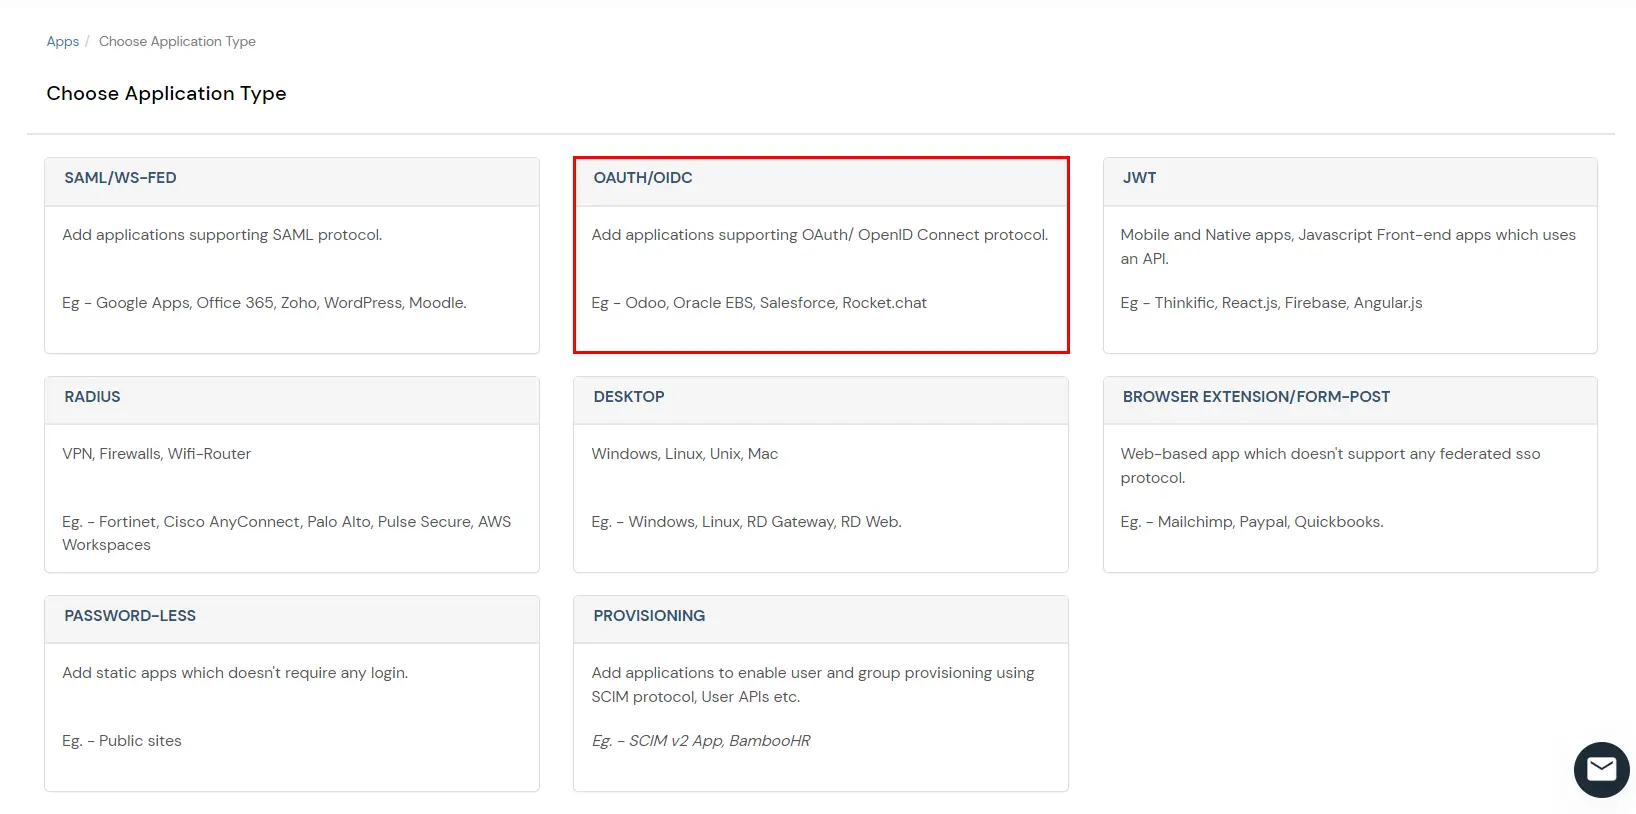
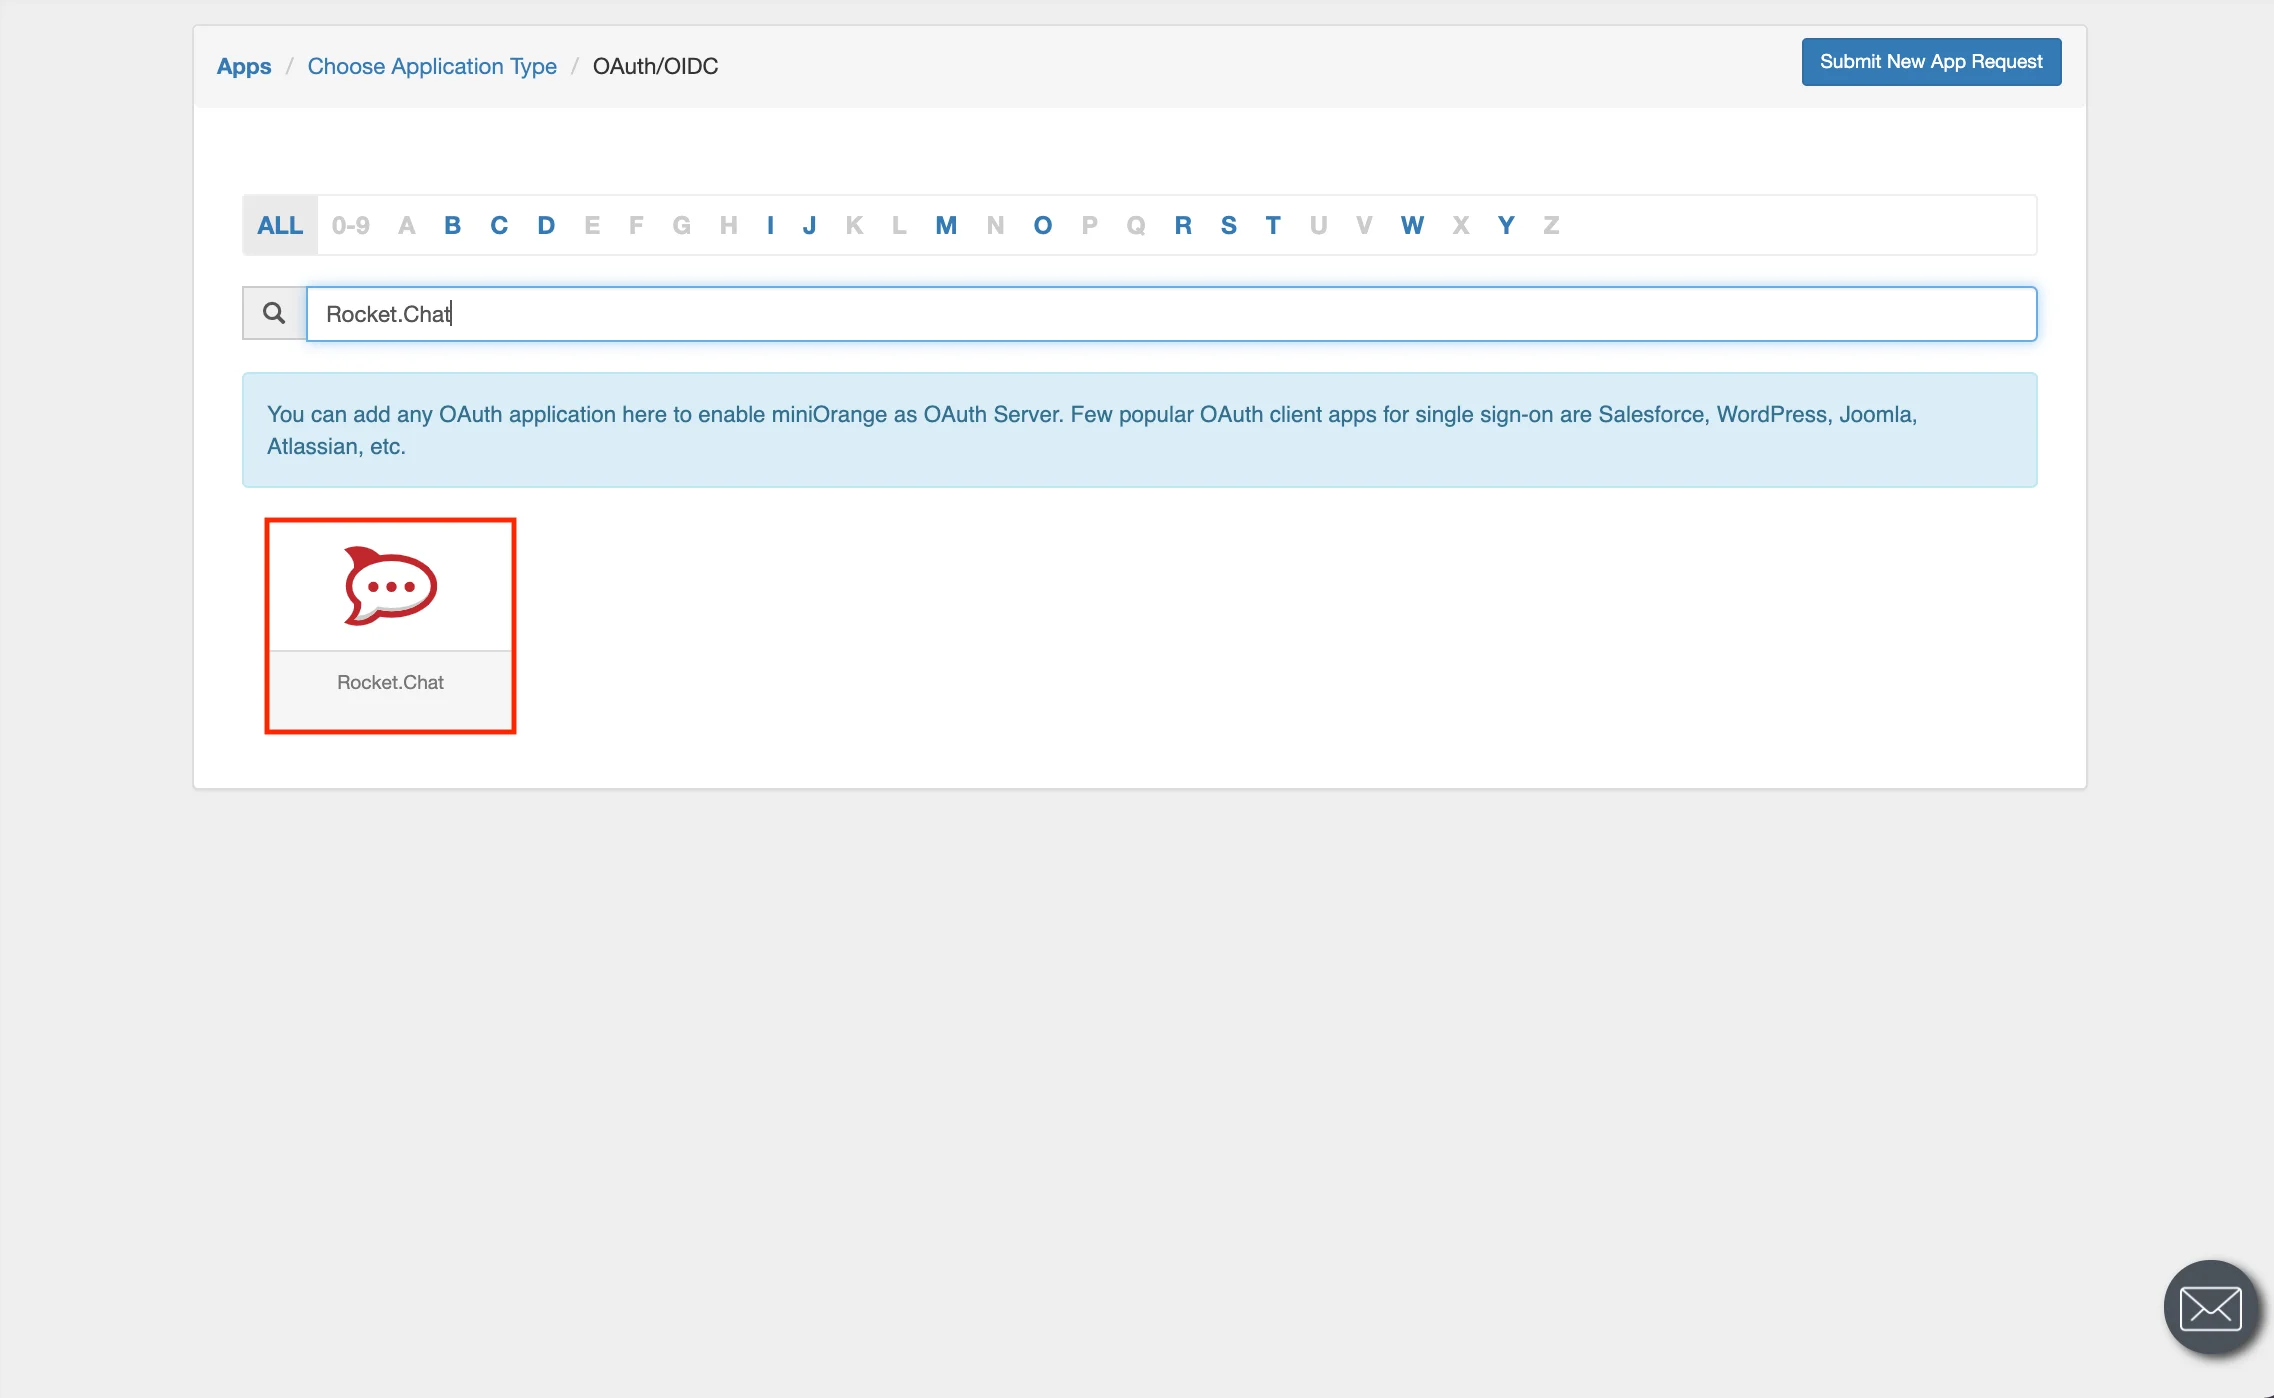
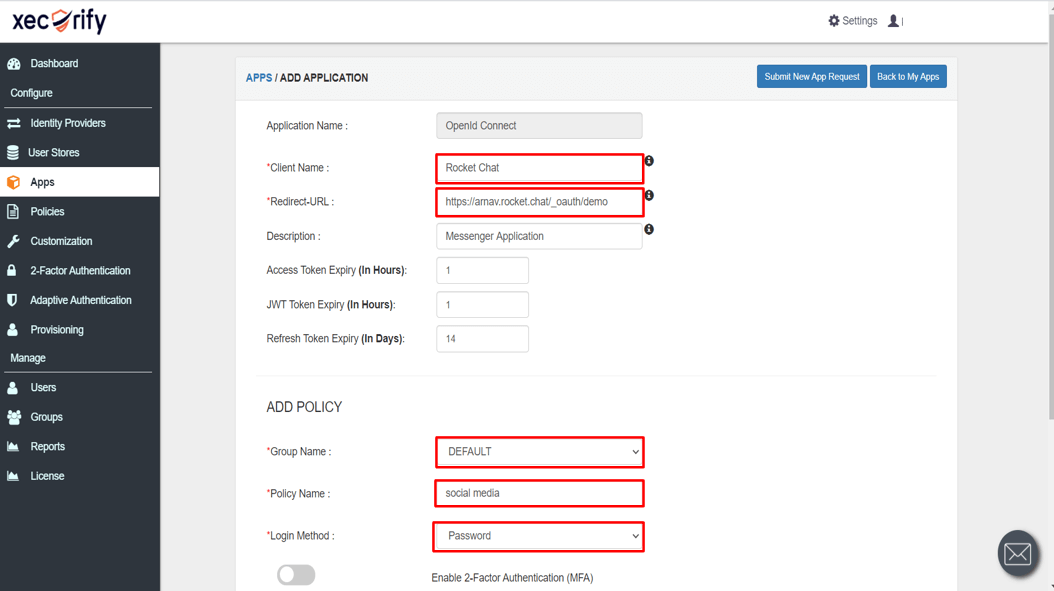
Sie können die Anwendung mit den folgenden Schritten bearbeiten:
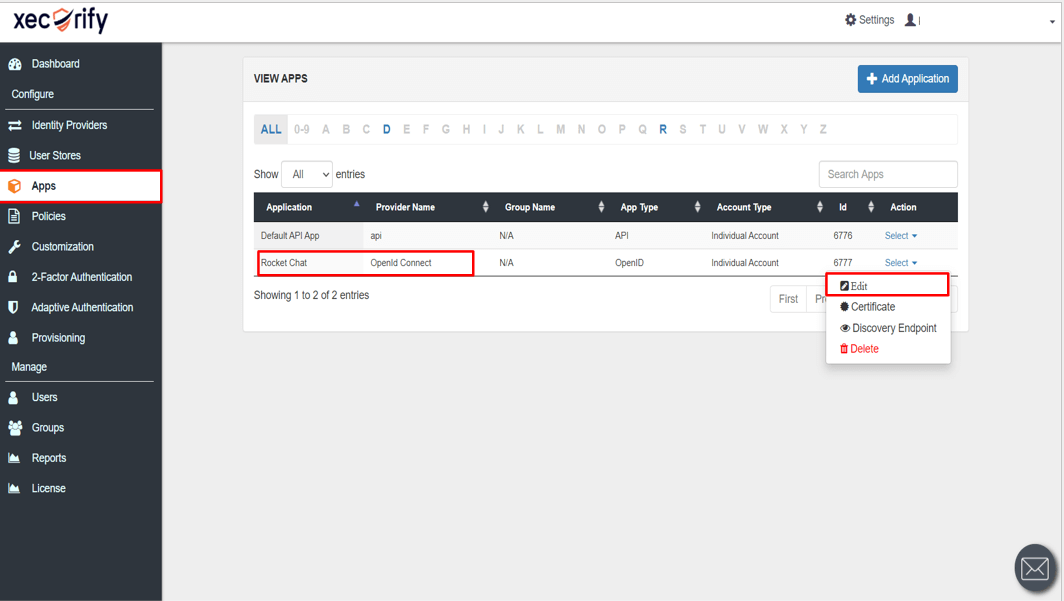
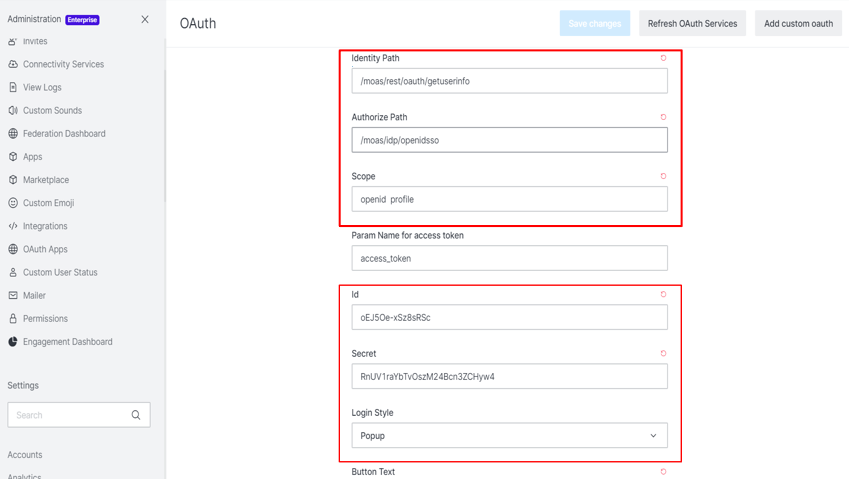
| Autorisierungsendpunkt: | https://demo.miniorange.in/moas/idp/openidsso
(Hinweis: Verwenden Sie diesen Endpunkt nur, wenn Sie Miniorange als OAuth-Identitätsserver verwenden möchten.) https://demo.miniorange.in/moas/broker/login/oauth/19509 (Hinweis: Verwenden Sie diesen Endpunkt nur, wenn Sie einen Identitätsanbieter im Menü „Identitätsanbieter“ konfigurieren und Miniorange nicht als IDP verwenden.) |
| Token-Endpunkt: | https://demo.miniorange.in/moas/rest/oauth/token |
| Benutzerinfo-Endpunkt: | https://demo.miniorange.in/moas/rest/oauth/getuserinfo |
| Endpunkt der Selbstbeobachtung: | https://demo.miniorange.in/moas/rest/oauth/introspect |
| Endpunkt widerrufen: | https://demo.miniorange.in/moas/rest/oauth/revoke |
| OpenID Single Logout-Endpunkt: | https://demo.miniorange.in/moas/idp/oidc/logout?post_logout_redirect_uri=
|
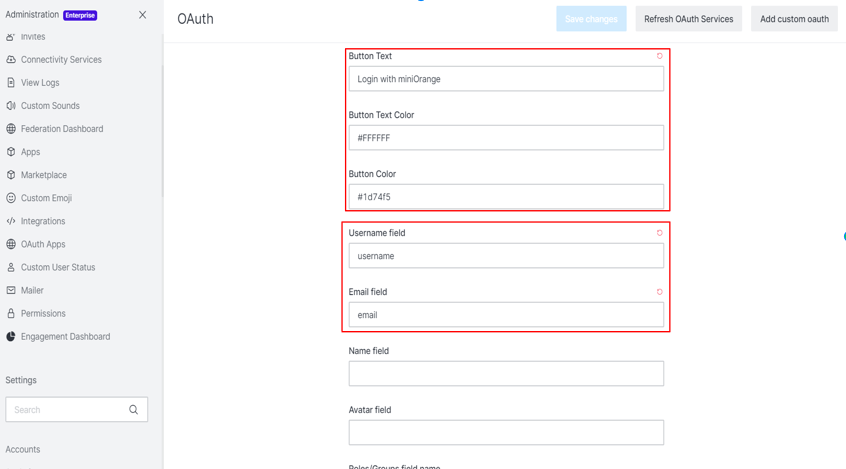
| E-Mail: | E-Mail-Adresse des Benutzers anzeigen |
| Profil : | Profilattribute des Benutzerkontos anzeigen |
| geöffnete ID: | JWT-Token für OpenID Connect abrufen |
2.1: AD als Benutzerverzeichnis einrichten










Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut | Beschreibung |
|---|---|
| Aktivieren Sie LDAP | Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung | Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren | Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen | Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren | Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
An SP gesendeter Attributname = Organisation
Attributname vom IDP = Unternehmen


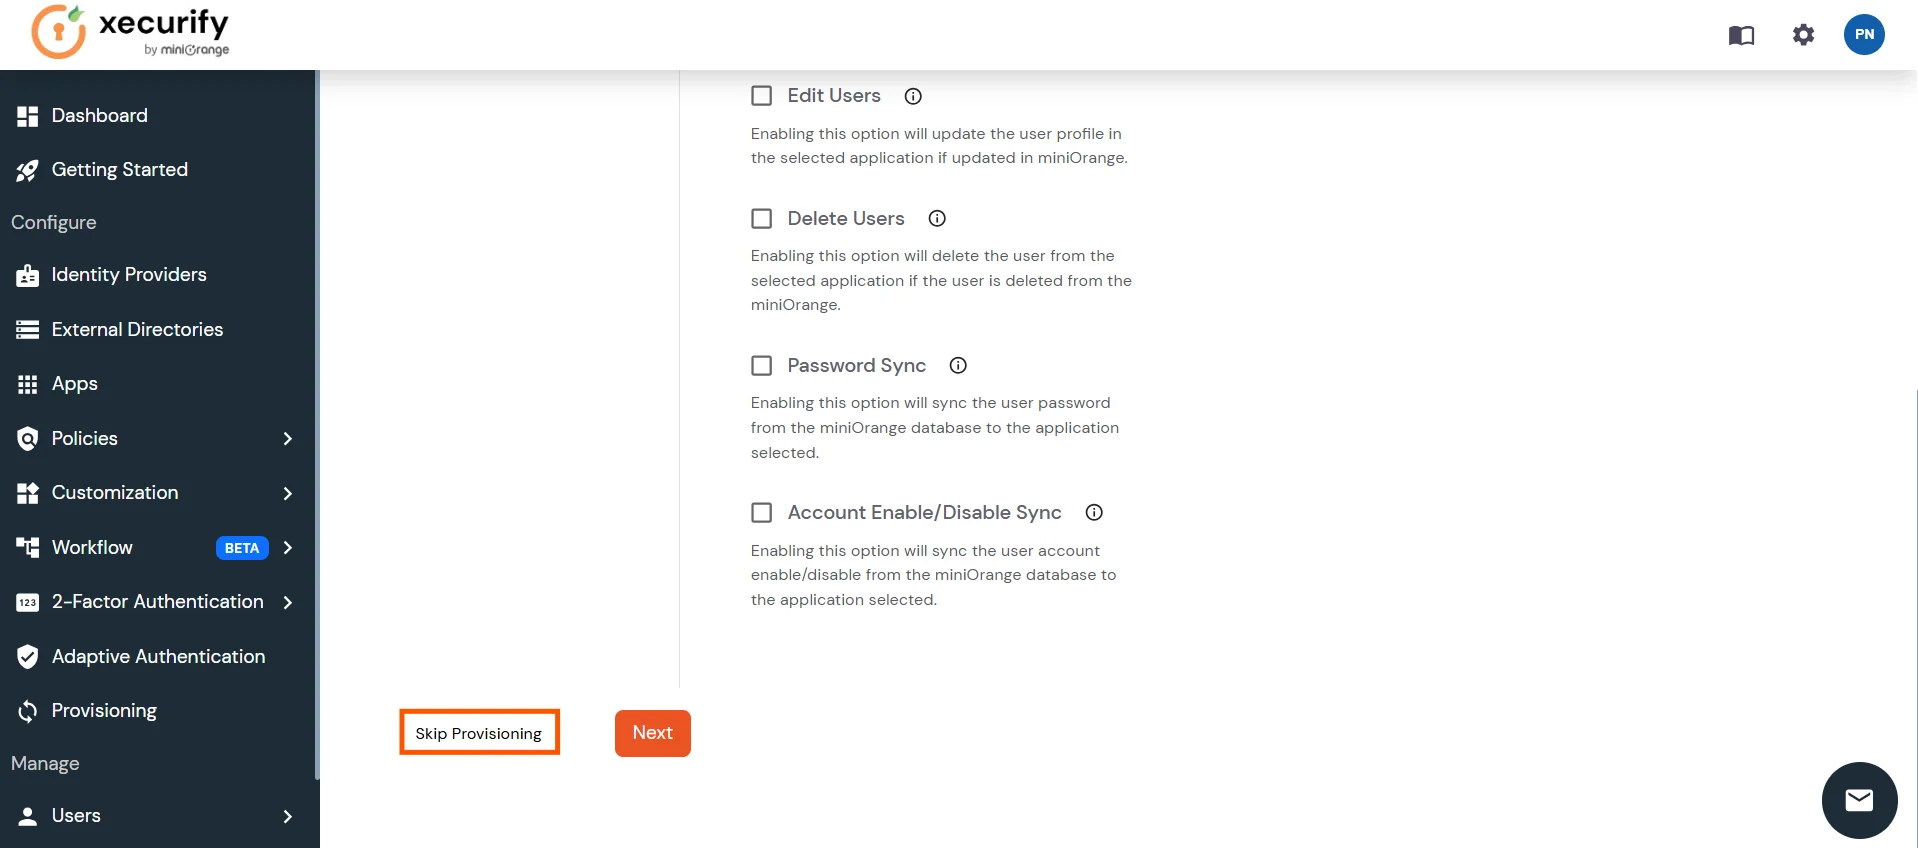






Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
2.2: miniOrange als Benutzerspeicher einrichten
2.2.1 Benutzer in miniOrange erstellen





2.2.2 Massenupload von Benutzern in miniOrange durch Hochladen einer CSV-Datei.



2.2.3 Selbstregistrierung als Benutzer
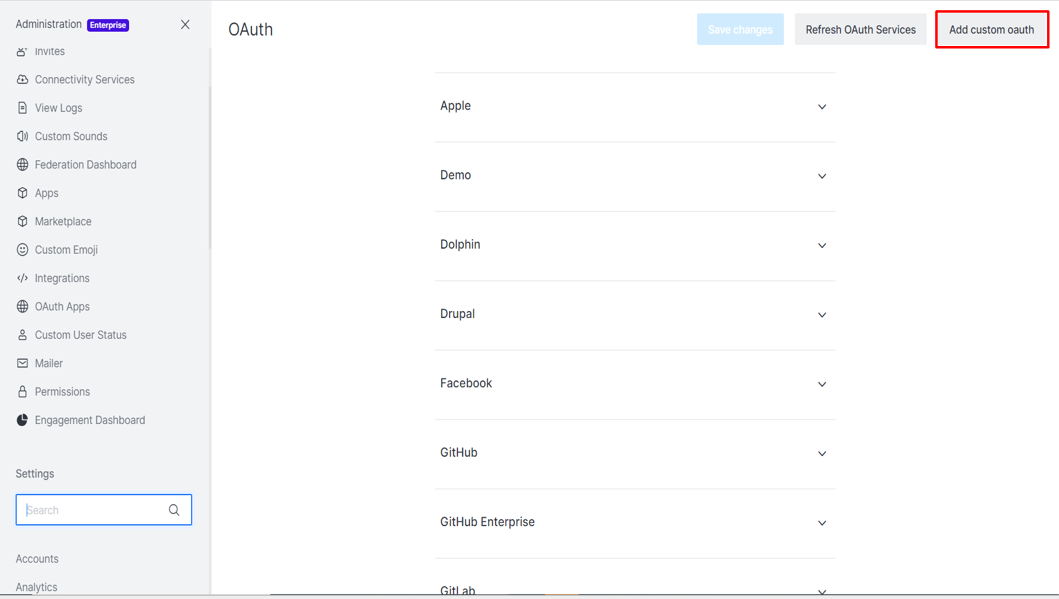
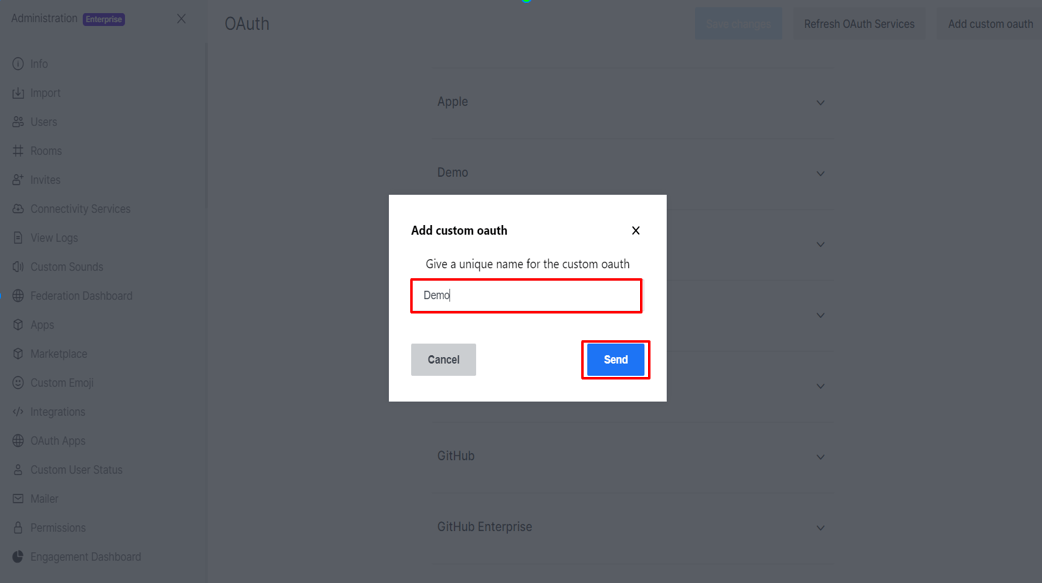
(Gehen Sie zu Schritt 1, um diese Daten zu erhalten)
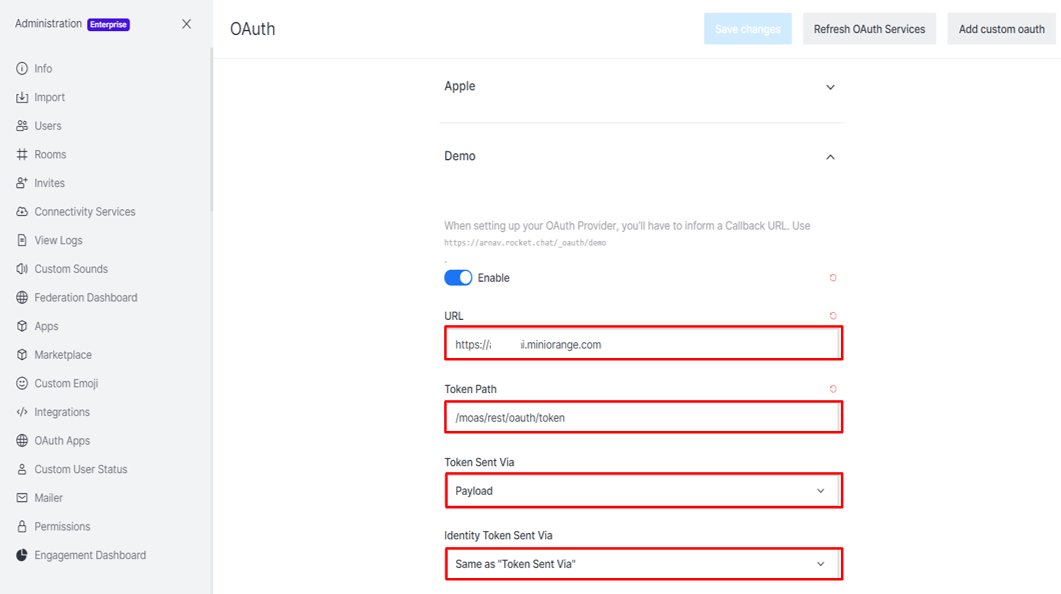
(Gehen Sie zu Schritt 1, um diese Daten zu erhalten)


Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .



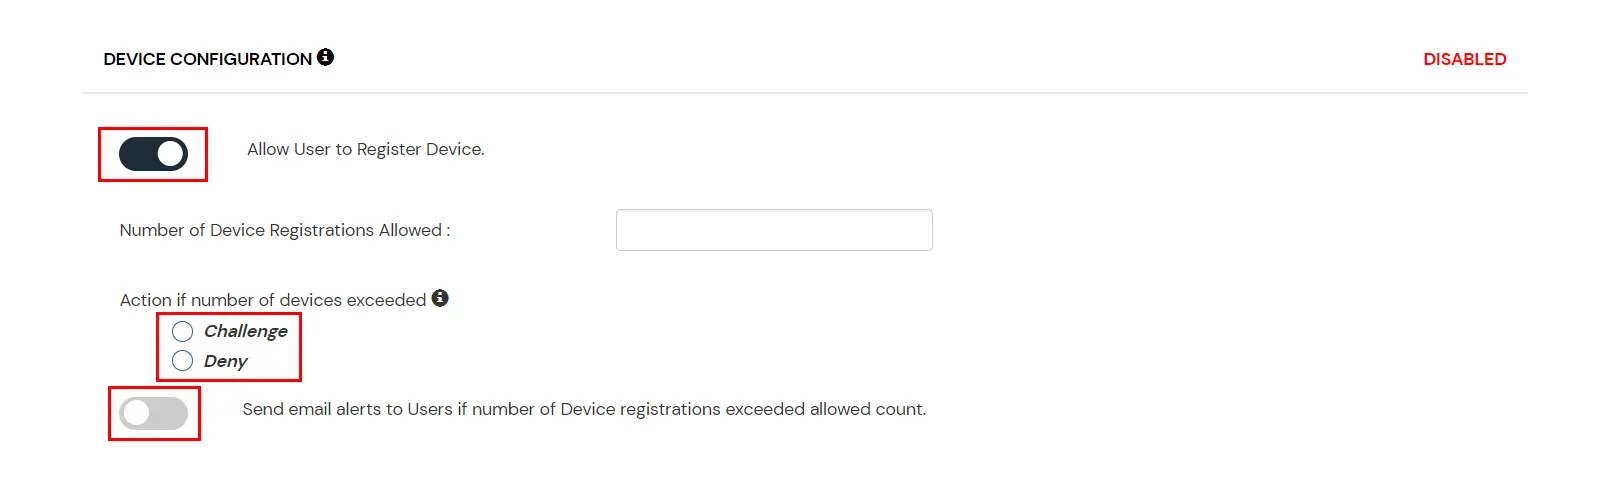
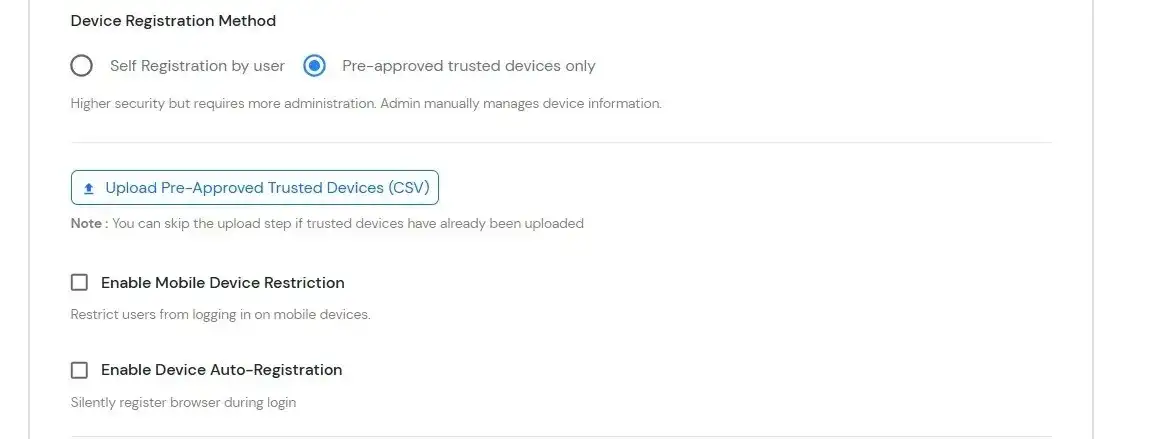
Die Gerätebeschränkung ermöglicht Administratoren die Kontrolle des Anwendungszugriffs mithilfe von Gerätevertrauen. Je nach Ihren Sicherheitsanforderungen können Sie die agentenlose Gerätebeschränkung (browserbasiertes Fingerprinting) oder die agentenbasierte Gerätebeschränkung (installierter Agent mit Risikobewertung) verwenden.

Agentenlose Gerätebeschränkung
Agentenbasierte Gerätebeschränkung
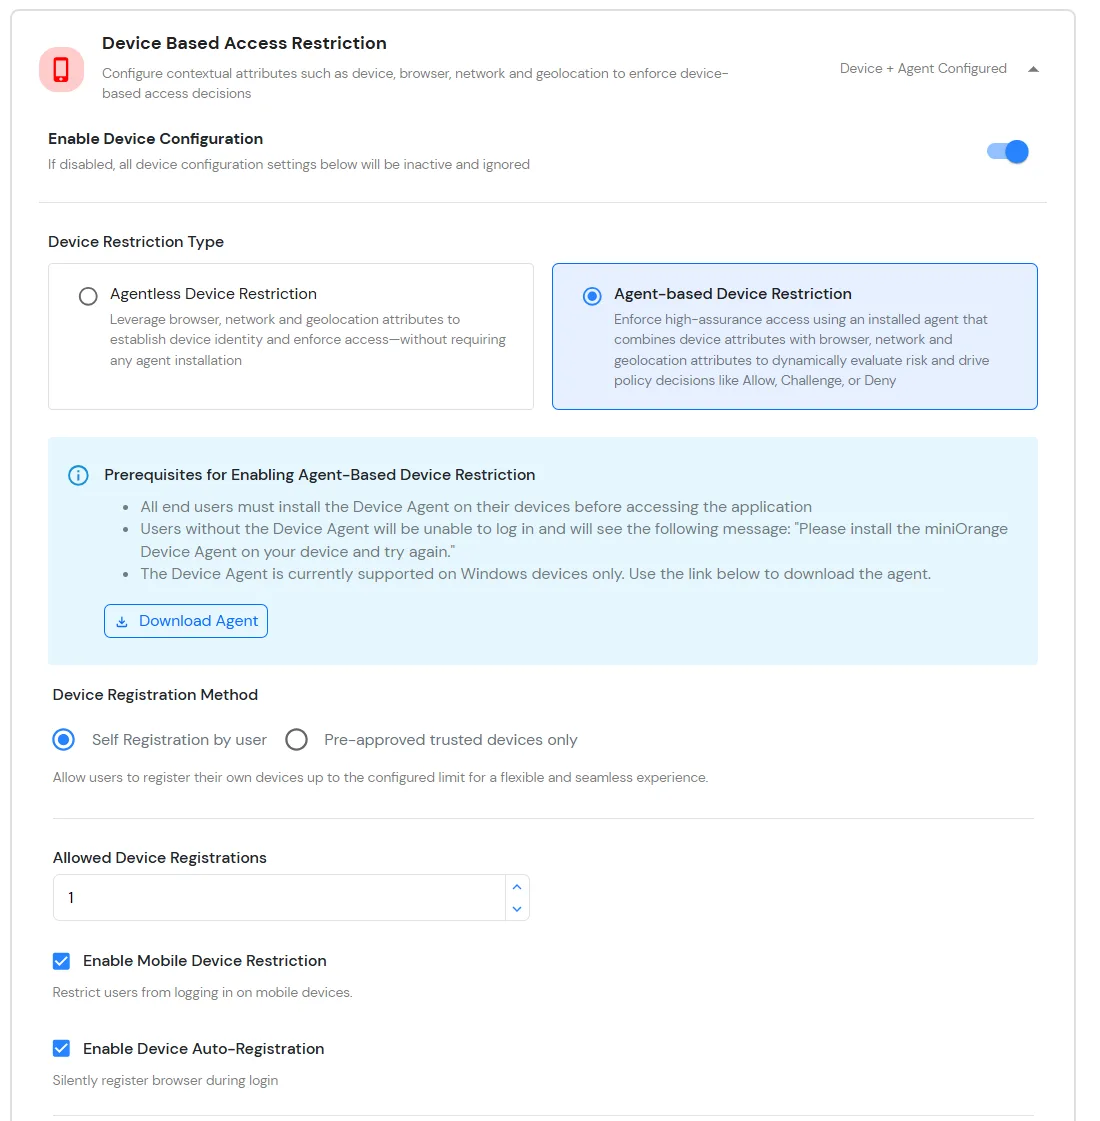
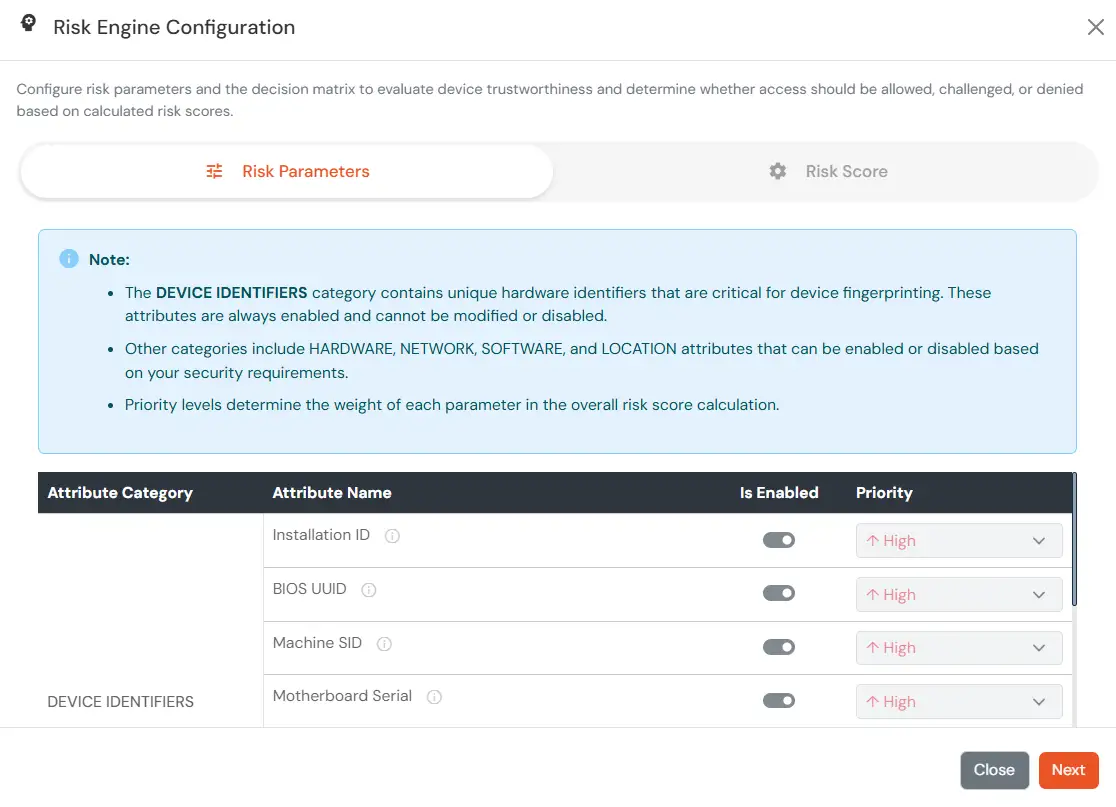
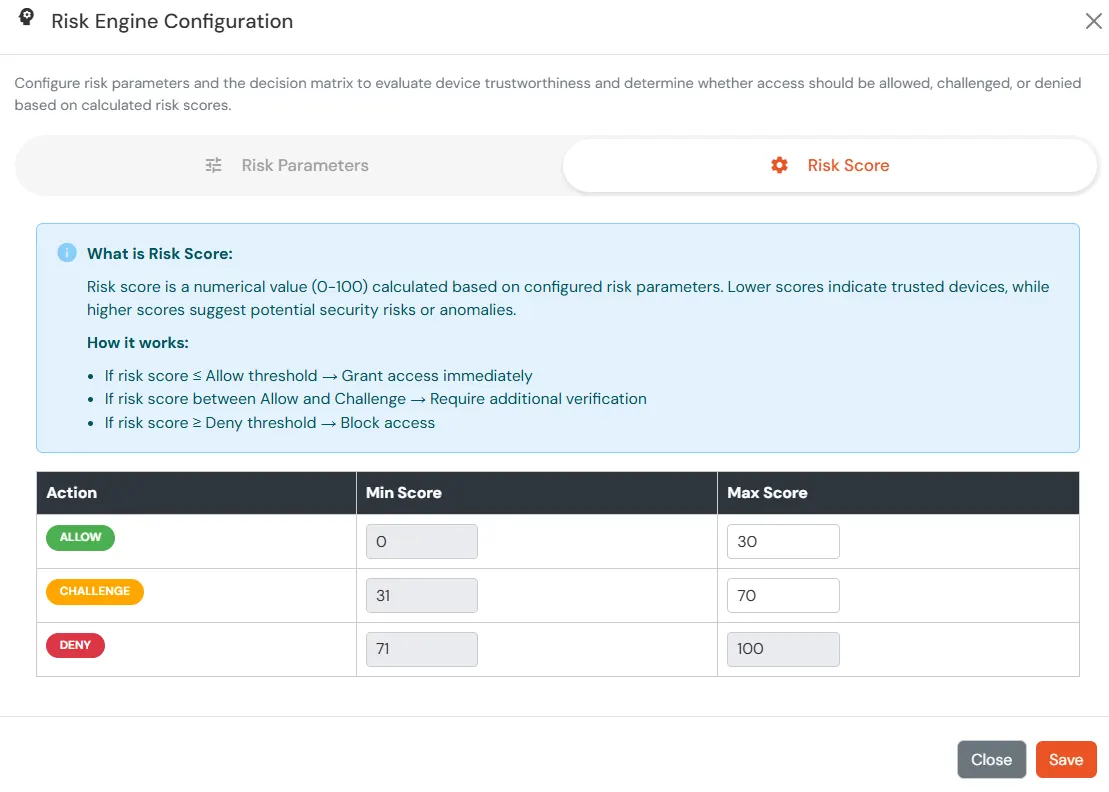
Die Risikoanalyse ermöglicht die Bewertung der Vertrauenswürdigkeit von Geräten durch die Analyse verschiedener Geräteattribute und die Berechnung eines Risikoscores. Basierend auf diesem Score wird der Benutzerzugriff bei der Anmeldung und Geräteregistrierung gewährt, geprüft oder verweigert .

Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, für die der Zugriff von Endbenutzern je nach den von ihm festgelegten Bedingungen erlaubt oder verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Zugriffsrichtlinie anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.


Bei der zeitlichen Beschränkung konfiguriert der Administrator eine Zeitzone mit Start- und Endzeit. Benutzer erhalten je nach den in der Richtlinie festgelegten Bedingungen entweder Zugriff, werden abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert. Wenn sich ein Endbenutzer mit aktivierter adaptiver Zugriffsrichtlinie anmeldet, werden seine zeitzonenbezogenen Attribute, wie Zeitzone und aktuelle Systemzeit, mit der vom Administrator konfigurierten Liste abgeglichen. Basierend auf der Konfiguration erhält der Benutzer entweder Zugriff, wird abgewiesen oder zur Eingabe einer Sicherheitsabfrage aufgefordert.



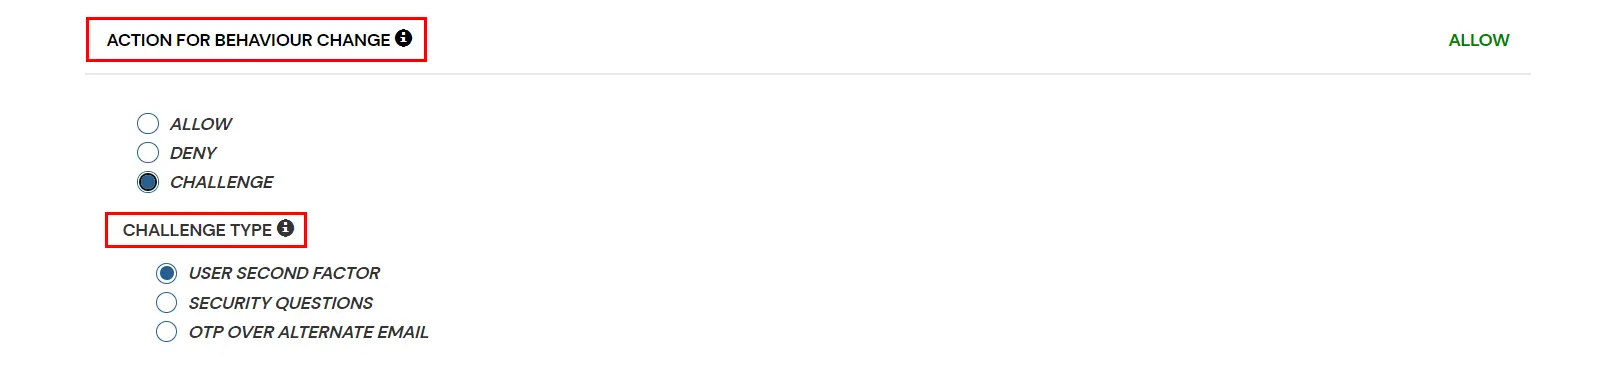
| Attribut | Beschreibung |
|---|---|
| Erlauben | Benutzern die Authentifizierung und Nutzung von Diensten ermöglichen, wenn die Bedingung der Richtlinie für adaptiven Zugriff erfüllt ist. |
| Ablehnen | Verweigere die Benutzerauthentifizierung und den Zugriff auf Dienste, wenn die Bedingung der adaptiven Zugriffsrichtlinie erfüllt ist. |
| Herausforderung | Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
Optionen für den Herausforderungstyp:
| Faktoren | Beschreibung |
|---|---|
| Zweiter Faktor des Nutzers |
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er ausgewählt oder zugewiesen bekommen hat, zum Beispiel
|
| KBA | Das System fragt den Benutzer nach zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst nach korrekter Beantwortung beider Fragen kann der Benutzer fortfahren. |
| OTP über alternative E-Mail | Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
Dieser Abschnitt behandelt Benachrichtigungen und Warnmeldungen im Zusammenhang mit der adaptiven Authentifizierung. Er bietet folgende Optionen:


| Option | Beschreibung |
|---|---|
| Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an | Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden. |
| Herausforderung abgeschlossen und Gerät registriert | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert. |
| Herausforderung abgeschlossen, aber Gerät nicht registriert | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert. |
| Herausforderung fehlgeschlagen | Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert. |


Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.


Die praktischste Möglichkeit, die Authentifizierung zu stärken, besteht darin, nach Benutzername/Passwort einen zweiten Faktor zu verlangen. Da ein Passwort etwas ist, das ein Benutzer kennt, kann man Angreifer, die Passwörter stehlen oder sich Zugang dazu verschaffen, abschrecken, indem man sicherstellt, dass der Benutzer auch etwas hat, oder indem man biometrische Daten verwendet.
Herkömmliche Zwei-Faktor-Authentifizierungslösungen verwenden Hardware-Token (oder „Anhänger“), die Benutzer an ihren Schlüsselbunden tragen. Diese Token generieren Einmalkennwörter für die zweite Stufe des Anmeldevorgangs. Hardware-Token können jedoch bis zu 40 US-Dollar pro Stück kosten. Es kostet Zeit und Mühe, sie zu verteilen, nachzuverfolgen, wer welchen hat, und sie zu ersetzen, wenn sie kaputt gehen. Sie gehen leicht verloren, sind schwer zu verwenden, und Benutzer berichten immer wieder von großer Frustration mit tokenbasierten Systemen.
Der Authentifizierungsdienst von miniOrange verfügt über mehr als 15 Authentifizierungsmethoden.
Sie können aus allen oben genannten Authentifizierungsmethoden wählen, um Ihre passwortbasierte Authentifizierung zu erweitern. Der miniOrange-Authentifizierungsdienst funktioniert mit allen Telefontypen, von Festnetztelefonen bis hin zu Smartphone-Plattformen. Im einfachsten Fall beantworten Benutzer einfach einen Anruf und drücken eine Taste, um sich zu authentifizieren. Der miniOrange-Authentifizierungsdienst funktioniert international und hat Kunden aus vielen Ländern der Welt, die sich authentifizieren.