Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×RSA SecurID Zwei-Faktor-Authentifizierung (2FA) und Multi-Faktor-Authentifizierung (MFA) erhöhen die Zugriffssicherheit, indem sie die Identitätsprüfung der Nutzer mit mehr als nur Benutzername und Passwort erfordern. RSA SecurID wurde für Unternehmen und regulierte Umgebungen entwickelt und kombiniert Wissen des Nutzers, wie z. B. ein Passwort oder eine PIN, mit Besitz des Nutzers, wie z. B. einem SecurID-Hardware-Token, einem Software-Token oder der RSA Authenticator App. Bei Aktivierung führen Nutzer einen zusätzlichen Verifizierungsschritt durch, beispielsweise per Push-Benachrichtigung, Einmalpasswort (OTP), SecurID-Passcode, Biometrie oder Hardware-Authenticatoren . Richtlinien werden über den RSA Authentication Manager verwaltet . Dieser unterstützt Unternehmen bei der Durchsetzung einheitlicher Zugriffskontrollen für Anwendungen, VPNs, Cloud-Dienste und lokale Ressourcen und reduziert das Risiko einer Kontoübernahme, selbst wenn Anmeldeinformationen kompromittiert wurden.
Mit miniOrange können Unternehmen RSA SecurID als MFA-Methode in ihre Identitäts- und Zugriffsverwaltung integrieren. miniOrange verbindet sich mit Ihrer RSA-Umgebung und ermöglicht Endbenutzern die Authentifizierung mit RSA-konfigurierten Methoden beim Login. Administratoren verwalten Richtlinien, Benutzerzugriffe und zusätzliche Sicherheitskontrollen über eine zentrale Plattform. miniOrange unterstützt zudem mehr als 15 Authentifizierungsmethoden und bietet Unternehmen somit die Flexibilität, RSA SecurID je nach Sicherheitsanforderungen mit anderen MFA-Optionen zu kombinieren.
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.

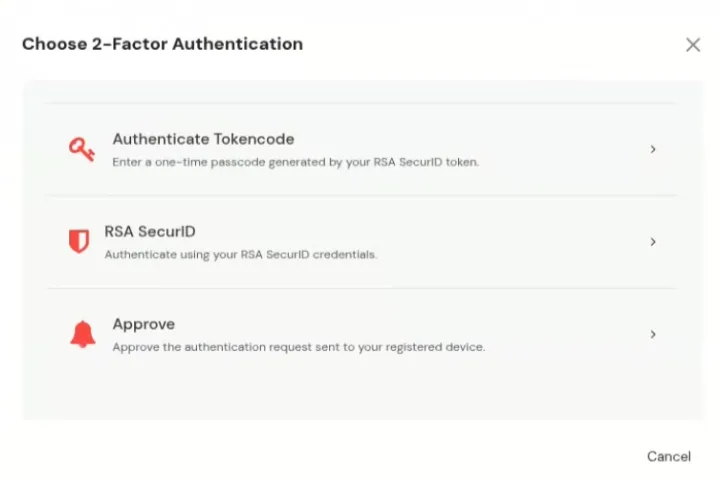
Tokencode authentifizieren
RSA Secure ID

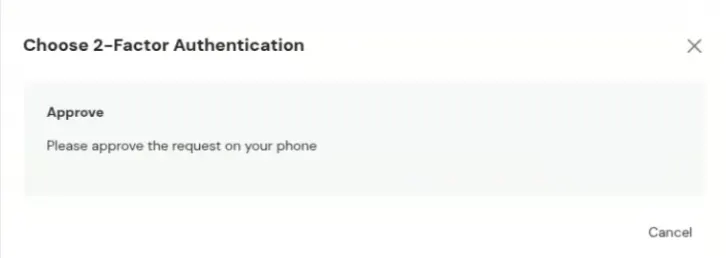
Drücken Benachrichtigung
Die RSA SecurID MFA-Integration ermöglicht es Benutzern, RSA-Authentifizierungsmethoden für den sicheren Zugriff innerhalb der miniOrange-Plattform zu nutzen. Diese Dokumentation bietet einen Überblick über den Konfigurationsprozess und die für eine erfolgreiche Einrichtung erforderlichen Parameter.
Um die RSA-Authentifizierung (SecurID) in miniOrange zu konfigurieren, befolgen Sie die folgenden Schritte:
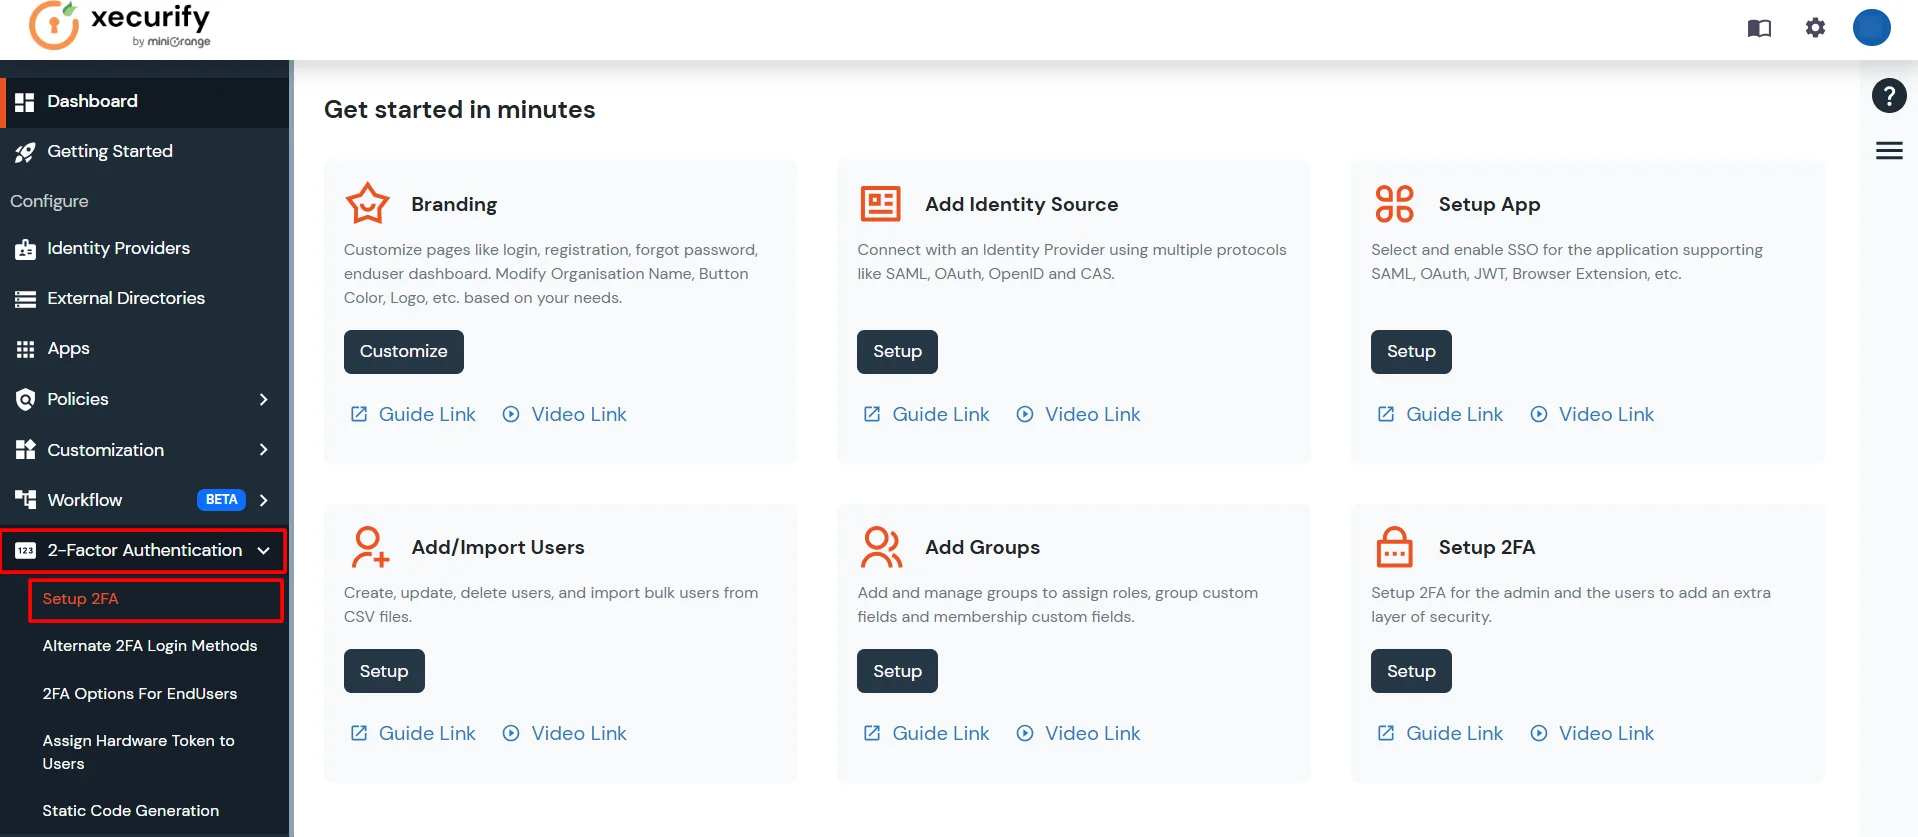
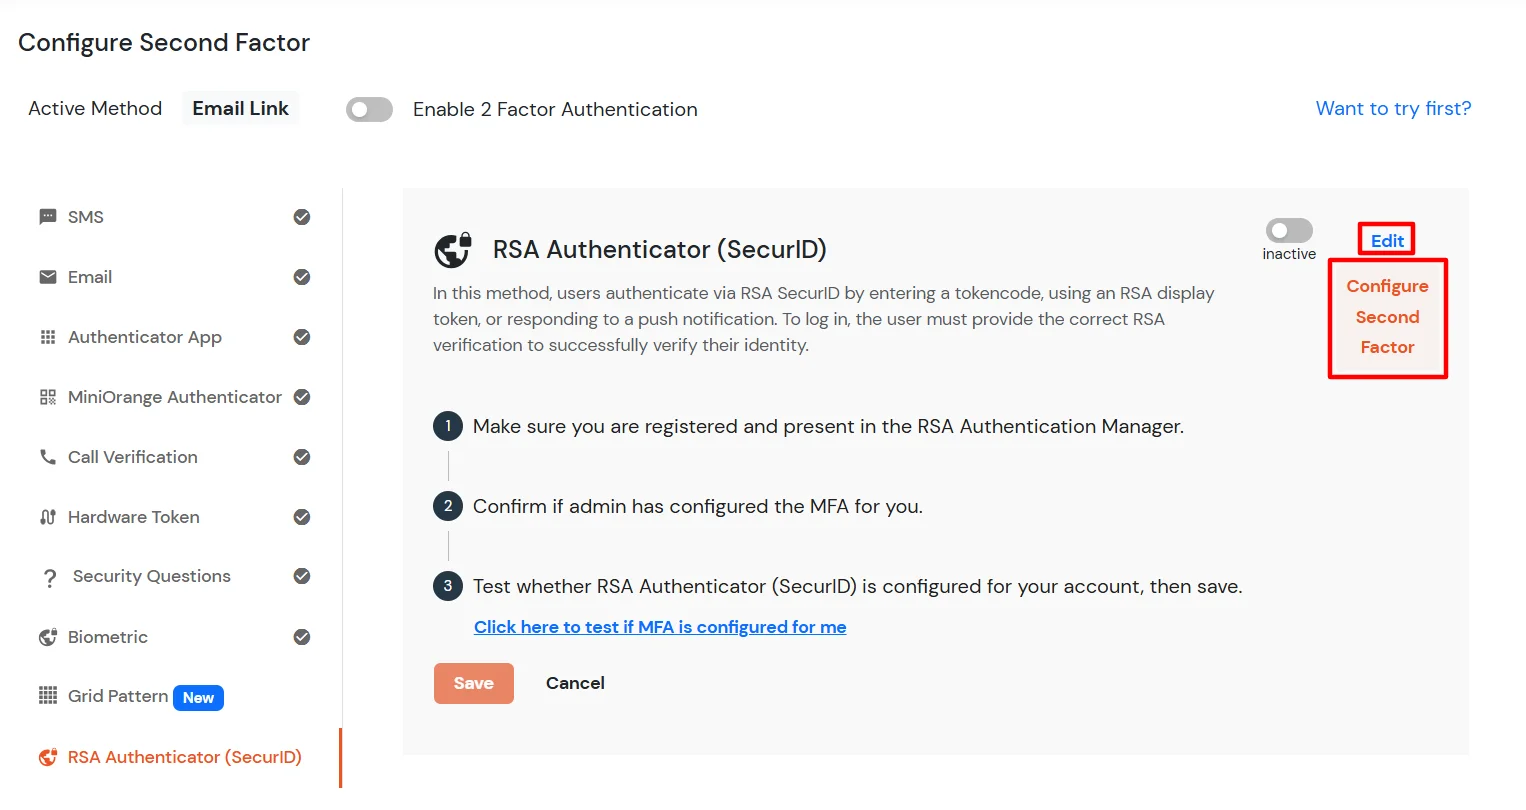
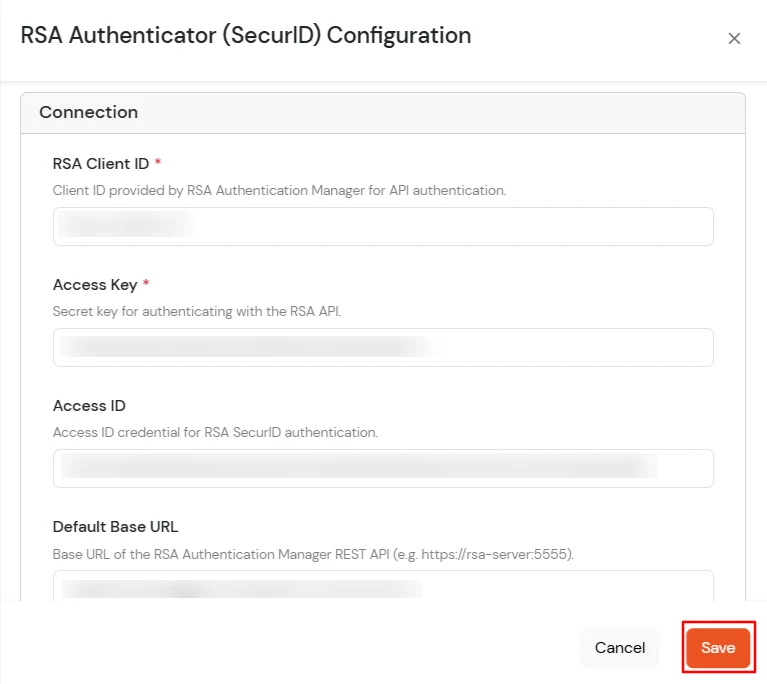
RSA-Konfigurationsparameter:
| Parameter | Beschreibung | Status |
|---|---|---|
| Standardrichtlinienbedingung | Die Standardbedingung, unter der eine Richtlinie angewendet wird. | Erforderlich |
| rsa_client_id | Die eindeutige Kennung für die RSA-Clientanwendung. | Erforderlich |
| rsa_context_message_id | Kennung für die Kontextnachricht, die in RSA-Transaktionen verwendet wird. | Erforderlich |
| Sicherheitsniveau | Erforderliches Sicherheitsniveau für den Authentifizierungsprozess. | Erforderlich |
| rsa_api_version | Die verwendete Version der RSA-API. | Erforderlich |
| Erfolgsstatus | Der Statuscode/die Statusmeldung, die einen erfolgreichen Vorgang anzeigt. | Erforderlich |
| Standardschnittstellenpfad | Der Standardpfad für die RSA-Schnittstelle oder den Endpunkt. | Erforderlich |
| Zugriffs-ID | Die ID, die für den Zugriff auf den RSA-Dienst verwendet wird. | Erforderlich |
| Zugangsschlüssel | Der geheime Schlüssel, der der Zugangs-ID für die sichere Kommunikation entspricht. | Erforderlich |
| read_timeout | INTEGER (Standardwert: 3000) - Timeout in Millisekunden für das Lesen von Daten vom RSA-Dienst. | Erforderlich |
| Standard-Root-Zertifikatsdateiname | Dateiname des Standard-Root-Zertifikats für sichere Verbindungen. | Erforderlich |
| Standard-Client-ID | Eine Standard-Clientkennung, möglicherweise eine Ausweich- oder nicht RSA-spezifische ID. | Erforderlich |
| system_uuid | Eindeutige Kennung für die Systeminstanz. | Erforderlich |
| Lernumgebung | Die Plattform- oder Betriebssystemumgebung. | Erforderlich |
| Zeitüberschreitung des Versuchs | INTEGER (Standardwert: 5000) - Timeout in Millisekunden für den gesamten Authentifizierungsversuch. | Erforderlich |
| keep_attempt | Legt fest, ob der Authentifizierungsversuch nach einem ersten Fehlschlag fortgesetzt werden soll. | Erforderlich |
| Standardrichtlinien-ID | Die ID der anzuwendenden Standardauthentifizierungsrichtlinie. | Erforderlich |
| sid_passcode_method | Methode zur Generierung/Validierung von SecurID (SID)-Passcodes. | Optional |
| debug_client | Flag zum Aktivieren oder Deaktivieren des clientseitigen Debuggings. | Erforderlich (Standardwert: 'FALSE') |
| Standardsprache | Die Standardsprache für Meldungen und Eingabeaufforderungen. | Erforderlich (Standard: 'en_US') |
| method_id | Kennung für die verwendete spezifische Authentifizierungsmethode (z. B. Push, Passcode). | Erforderlich |
| auth_method_version_id | Versionskennung für die Authentifizierungsmethode. | Erforderlich |
| ia_resource_prompt_token | Ressourcentoken für die Identitätsprüfungsaufforderung. | Optional |
| Standard-Basis-URL | Die Basis-URL oder der Endpunkt des RSA-Servers. | Erforderlich |
| rsa_version | Die Gesamtversion der RSA-Integration bzw. -Software. | Erforderlich |
| end_user_attribute | Das Benutzerattribut (z. B. Benutzername, E-Mail-Adresse), das zur Identifizierung des Endbenutzers gegenüber RSA verwendet wird. | Erforderlich |
https://<domain_name>.xecurify.com/moas/login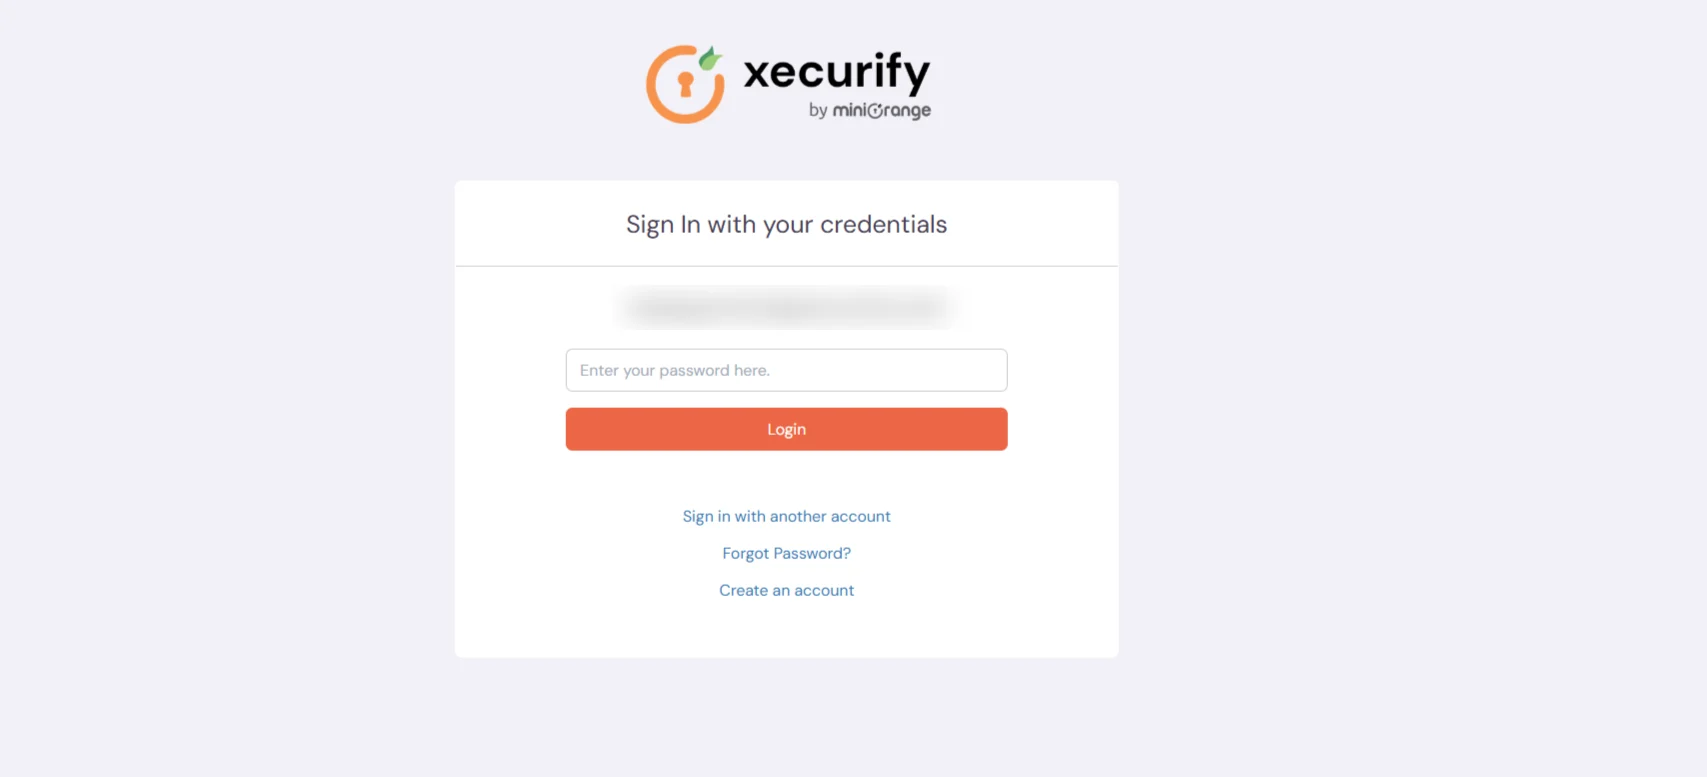
Hinweis:
Für weitere Unterstützung oder Fragen zur Konfiguration wenden Sie sich bitte an den miniOrange-Support.

